
Enterprise secure WiFi readiness advisor
Evaluate your wireless network against modern encryption protocols, client isolation rules, compliance mandates, and zero-trust architecture standards.
Sector architecture recommendations
Posture assessment: Baseline guest isolation or username authentication is active. However, static credentials or lack of certificate validation leaves client traffic exposed to rogue AP spoofing and lateral network traversal.
Key priority: Zero-trust device authentication & cloud identity sync
Action plan: Integrate Cloud RADIUS with Microsoft Entra ID or Google Workspace to enforce certificate-based 802.1X access for laptops and provision unique MPSK keys for headless office hardware.
Upgrade your enterprise WiFi security architecture
Consult with Purple network security specialists to design zero-trust WiFi authentication, dynamic VLAN policies, and compliant guest access controls.
當旅客抵達您的飯店、搜尋 WiFi、看到三個類似的網路名稱,並點擊看似正確的那一個時。就在那一刻,他們在幾秒鐘內做出了信任的決定。如果您的網路設計良好,他們就能獲得快速、加密的存取並繼續他們的行程。如果設計不佳,您就等於把安全性交給了隨機猜測。
這就是為什麼許多企業營運商都會問同一個問題:什麼是安全 WiFi?
簡而言之,安全的 WiFi 並非單一的設定、應用程式或密碼。它是結合了現代加密技術、強大的驗證機制和細緻的網路設計。對於飯店、零售商、診所、辦公室或場館而言,這種差異至關重要。它會影響風險、員工存取、支付系統、顧客信心,以及您的 IT 團隊往後需要處理的維運痛苦程度。
2026 年安全 WiFi 的真正定義
許多人認為安全 WiFi 意味著兩件事之一:網路設有密碼,或者手機開啟了「安全 WiFi」切換開關。這兩種定義對於企業而言都遠遠不夠。
裝置功能有助於在不安全的公用網路上保護隱私,但它不會重新設計網路本身。例如,Samsung 英國支援部門將安全 WiFi 描述為一種可在未加密的公用 WiFi 上加密流量並封鎖追蹤應用程式的功能,且免費方案每月僅包含 250 MB。這使其成為受限的裝置級隱私層,而非完整的網路安全架構,詳情請參閱 Samsung 英國支援關於安全 WiFi 的說明。
真正的安全 WiFi 始於網路。這意味著選擇更強大的安全性設定(例如 WPA3)、避免使用過時的方法,並將顧客流量與企業流量區隔。權威指引也是這樣定義安全 WiFi 的,對於英國組織而言,核心防禦是安全配置,而非消費級應用程式功能,如 使用 WiFi 時保護您的組織指引 中所述。
簡單的思考方式
將 WiFi 想像成一棟建築物。
- 僅有密碼 就像是與所有人共享的大門密碼。
- 裝置隱私工具 就像是為單一訪客提供的深色車窗貼膜。
- 安全 WiFi 架構 則是完整的系統。包括鎖上的門、身分檢查、獨立樓層、監視器,以及關於誰可以進入哪些房間的規則。
在商業環境中,這種分層架構才是最關鍵的。
實用規則: 如果員工裝置、顧客裝置、付款終端機、印表機和 IoT 設備全都處於同一個無線設計中,您擁有的不是安全的 WiFi。您擁有的只是方便的 WiFi。
為什麼企業會搞錯
大多數混淆源自於混合的應用場景。搜尋「什麼是安全 WiFi」的人,可能只是想知道如何在咖啡廳保護自己的手機。而企業營運商則需要更全面的解決方案。他們需要一個能夠同時處理員工、訪客、承包商、共享設備和面向公眾存取的網路,且不會讓每次連線都變成客服工單或安全性例外。
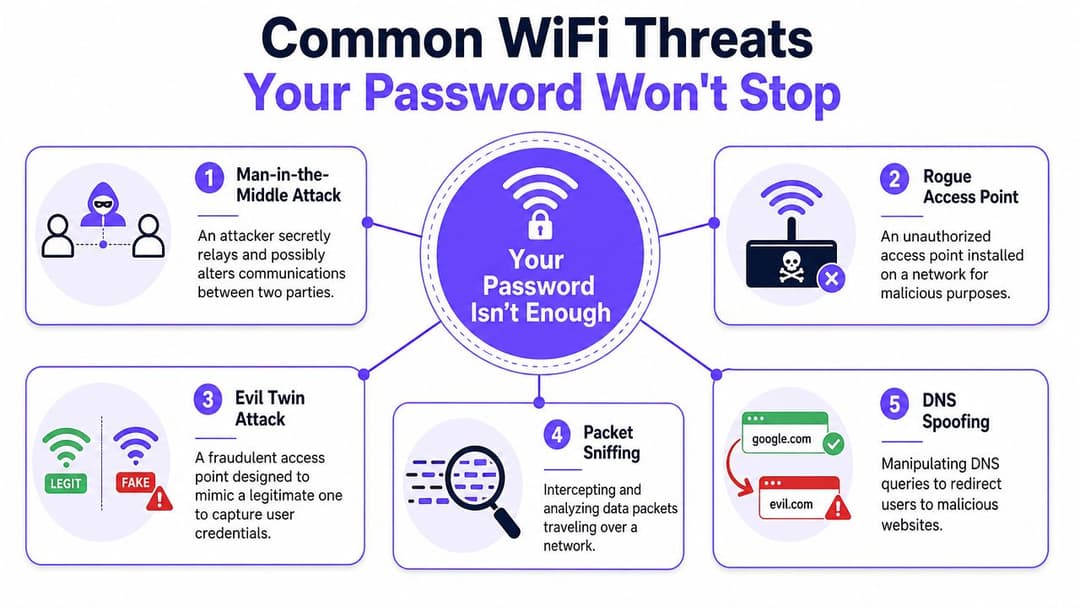
常見的 WiFi 威脅 —— 您的密碼無法阻止
共享的 WiFi 密碼給人一種安心感,因為它看起來像一把鎖。但實際上,它更像是在門上掛一個寫著「僅限會員」的牌子,而所有人卻都在群組聊天室中複製分享該密碼。
使用者的不確定性是問題的一部分。根據 Panda Security 的公共 WiFi 安全調查,2025 年的一項公共 WiFi 安全調查發現,有 66.5% 的受訪者懷疑自己在公共 WiFi 上遭遇過安全性漏洞,而只有 20.2% 的人「非常自信」自己能識別出虛假網路。對於任何場所營運商而言,這意味著不能指望使用者能可靠地發現危險。
虛假網路問題
邪惡雙胞胎 (Evil Twin) 攻擊是大多數企業最容易低估的威脅。攻擊者會建立一個看起來很合法的虛假存取點,例如將名稱設為 "Hotel Guest WiFi" 而非 "Hotel Guests WiFi"。對於大廳裡疲憊的旅客來說,這種差異是看不出來的。
這就像是詐騙集團在真正的郵局旁邊開了一家假郵局的數位版本。人們因為招牌看起來很像就走進去,然後交出了他們的資訊。
如果您的存取方式依賴於使用者選擇正確的網路並信任共享密碼,那麼您就已經將部分的安全責任轉嫁給了使用者的注意力。這是一個非常脆弱的防線。
存在於「受保護」網路內部的威脅
有些攻擊根本不在乎您的 SSID 是否有密碼。
- 中間人攻擊 (Man-in-the-middle attacks) 發生在有人介入使用者與其試圖連結的服務之間時。
- 封包監聽 (Packet sniffing) 指的是監控傳輸中的網路流量,尋找任何暴露的資訊。
- DNS 欺騙 (DNS spoofing) 會將使用者從其原本打算造訪的網站重新導向至惡意網站。
- rogue 存取點 (Rogue access points) 出現在環境內部或附近,建立了一個未經授權的側門。
簡單的密碼無法識別個別使用者,無法確認每台裝置,也無法阻止他人在附近架設欺騙性的網路。此外,它無法在使用者連線後,告知您的網路該使用者應被允許存取哪些內容。
為什麼這會迅速演變成企業的痛點
對於飯店而言,不佳的 WiFi 安全防護可能會導致顧客投訴、詐欺流量以及商譽受損。對於零售業,它可能會在與支付系統相鄰的環境中產生不必要的資安威脅。對於醫療保健機構,它會在共享環境和敏感裝置中帶來風險。
如果您的安全模型假設使用者總是會選擇正確的網路且絕不會點擊錯誤的頁面,那麼該模型對於面向大眾的場所來說就太脆弱了。
在營運上的結論很簡單:當許多人需要存取權且其中許多人不熟悉環境時,密碼對於控制准入的效果非常有限。 企業需要更強大的身分驗證和網路內部更好的隔離機制。
WiFi 安全協定的基礎
安全 WiFi 的骨幹是您網路所使用的安全協定。該協定決定了裝置如何進行驗證、流量如何加密,以及攻擊者竄改通訊的難度。
從歷史上看,WiFi 安全防護經歷了 WEP、WPA、WPA2 和 WPA3 的演變。WEP 於 1997 年推出並於 1999 年獲得批准,現在已被視為極易受到攻擊。這就是為什麼現代安全防護會向更新的系列演進,正如 Smallstep 的 WiFi 安全指南 中所述。
協定名稱的實際意義
您不需要背誦這些縮寫,但您需要了解它們代表的意義。
- WEP 已經該被淘汰。如果您仍然看到它,請將其視為一項資安隱患。
- WPA 是一個進步,但它已不再是嚴謹部署應止步的地方。
- WPA2 是嚴謹安全防護的最低標準。
- WPA3 是現代的目標,特別是對於企業和高風險環境。
同一來源指出,WPA3-Enterprise 可以將保護等級提升至 192 位元模式,而 WPA2 是有效安全防護的最低基準。這就是「目前可接受」與「針對當前風險設計」之間的差距。
WPA2 與 WPA3 概覽
| 功能 | WPA2-Personal/Enterprise | WPA3-Personal/Enterprise |
|---|---|---|
| 安全基準 | 嚴謹安全防護的最低標準 | 最新現代安全標準 |
| 適用性 | 可接受的基準,特別是在現有的部署中 | 更適合全新或升級的部署 |
| 企業級強度 | 提供 Enterprise 模式 | 提供具有更強保護選項的 Enterprise 模式 |
| 高風險環境 | 可用,但非最終目標狀態 | 更適合高風險和麵向公眾的環境 |
| 運營目標 | 優於傳統協定 | 首選的現代目標 |
若要實際瞭解 WiFi 安全性類型,將協定選擇與使用者的連線方式進行比較會很有幫助。
一般 WiFi 密碼的不足之處
大多數企業都從預先共用金鑰(PSK)開始。這就是大家熟知的共用密碼。它雖然可行,但會帶來棘手的折衷問題。
當一名員工離職時,您是否要在所有地方輪換密碼?如果上個月有承包商擁有存取權限,您要如何只移除他們的存取權限,而不影響其他所有人?如果訪客把密碼告訴了另一位訪客,這算是一次安全性事件,還只是平常的日常瑣事?
PSK 就像是為整棟大樓發放一把鑰匙。在您需要追究責任之前,它都很簡單。
共用密碼在開始時很方便,但在後期成本高昂。這些成本體現在撤銷權限、支援開銷以及無法確定誰實際在網路上的不確定性中。
這就是為什麼嚴謹的企業級 WiFi 不會止步於加密,而是會走向身分識別。
透過 Enterprise 驗證超越密碼
更強大的模式是 Enterprise 驗證。網路不再詢問某人是否知道密碼,而是詢問這個使用者或裝置是誰,以及他們應該被允許做什麼?
這就是從「暗號型安全保護」向「基於身分識別的安全保護」的轉變。
數位保全模式
理解 802.1X 和 EAP 的一個好方法是想像一個場所的入口。
使用共用密碼時,保全只會問一個問題:「你知道密碼嗎?」
使用 Enterprise 驗證時,保全會檢查每個人的身分證,透過信任的系統進行確認,然後決定他們獲得什麼存取權限。員工可以進入後勤辦公室。訪客可以使用休息室。承包商可能只能在工作時間內獲得臨時存取權限。
這才是更好的 WiFi 應該具備的表現。
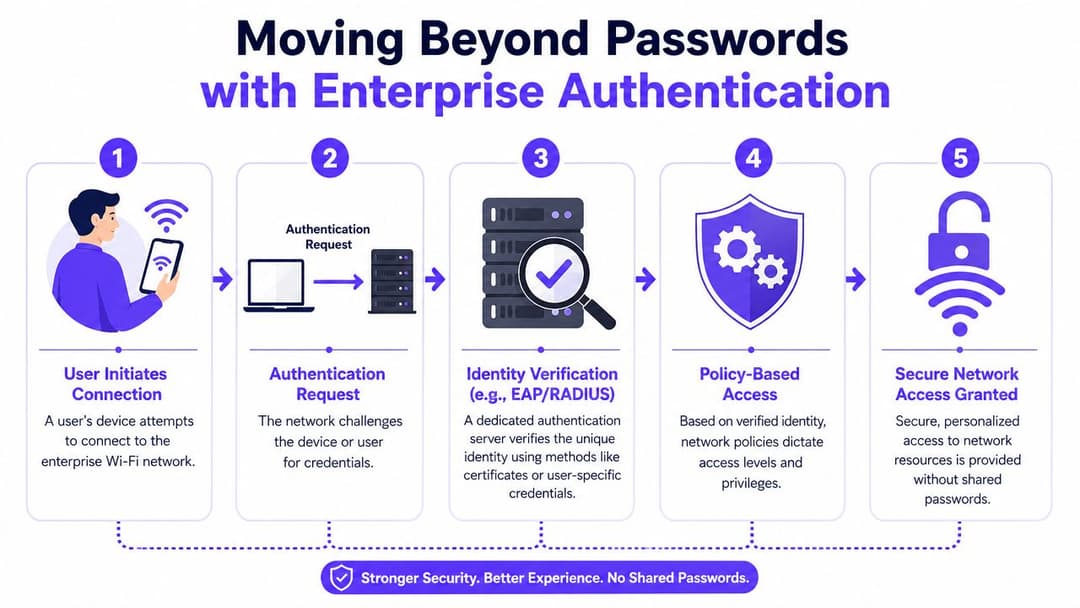
Enterprise 驗證在實務中改變了什麼
您不再是在數十或數百人之間共用一個密碼,而是轉向針對每個使用者或每個裝置的信任。
一些常見的方法包括:
- 目錄支援的登入。員工使用現有的工作場所身分識別系統,例如 Entra ID 或 Google Workspace。
- 憑證型存取。裝置上的受信任憑證可證明身分,無需使用者記住另一個密碼。
- 原則型授權。網路可以根據角色、裝置或環境將使用者置於合適的區段中。
WPA Enterprise 驗證 是一個實用的部署模型。它支援從共用認證轉移到身分識別感知的 WiFi 存取。
為什麼憑證是員工的黃金標準
對於員工網路,憑證型驗證通常是最乾淨的解決方案。使用者打開筆記型電腦即可安全連線,因為裝置已經持有正確的身分識別。如果該員工離職,可以在中央撤銷存取權限。沒有人需要向整個公司發送新的 WiFi 密碼。
這為您帶來了三個實際優勢:
- 減少認證共用
- 更乾淨的離職流程
- 更嚴格地控制哪些裝置可以連線
網路架構師喜歡憑證,因為它們減少了模糊空間。技術支援中心喜歡它們,因為使用者不再忘記 WiFi 密碼。企業喜歡它們,因為在不進行持續重設的情況下,存取權限更容易控制。
如何處理棘手的舊版裝置
並非所有裝置都能很好地處理 802.1X。印表機、智慧電視、掃描器和專用硬體通常落後。這就是 iPSK (或稱為 Individual Pre-Shared Key) 發揮作用的地方。
每個裝置都會獲得自己的金鑰,而不是所有裝置共用一個密碼。這意味著您可以更乾淨地隔離、識別和撤銷存取權限。這與完整的憑證型存取不同,但與整個建築物共用一個密碼相比,這是一項重大的改進。
這個領域的一個選擇是 Purple,它支援基於身分識別的訪客與員工存取、目錄整合,以及包含適用於舊版裝置的 iPSK 在內的多租戶使用案例。重點不在於廠商名稱。而是架構選擇:盡可能擺脫共用金鑰。
無縫且安全存取的未來
以往在 WiFi 上的取捨很簡單。您可以擁有強大的安全性,也可以擁有低阻力,但兩者不可兼得。這種取捨正在逐漸淡化。
Passpoint 和 OpenRoaming 等技術旨在讓存取感覺像是自動完成,同時從一開始就保護連線安全。對於面向公眾的場域,這點至關重要,因為使用者討厭登入阻力,幾乎就像討厭可疑的網路一樣。
使用者體驗的改變
在傳統的 Captive Portal 設定中,使用者加入網路、打開瀏覽器、等待快顯網頁、填寫表單,並希望該網頁在他們的裝置上正常運作。
透過現代漫遊架構,體驗可以更接近行動服務。裝置會辨識出受信任的環境並安全地連線,無需使用者每次都重複相同的步驟。
這具有多項業務優勢:
- 接待處和收銀台的支援需求減少
- 減少使用者對網路是否合法合規的疑慮
- 為顧客和賓客提供更好的再次造訪體驗
為什麼這符合零信任思維
零信任並非不信任所有人。它是關於持續驗證身分和存取權限,而不是假設只要「連上 WiFi」就意味著某人應該獲得廣泛的信任。
這就是為什麼 零信任網路存取 能自然地融入現代無線網路設計。只有在明確的身分、策略和區隔支援下,輕鬆無礙的存取才能發揮良好作用。
更優質的 WiFi 不僅是更快的上線速度,更是減少由使用者做決定的機會,進而減少攻擊者利用使用者困惑進行攻擊的機會。
對於體育場、飯店集團、零售物業或交通樞紐而言,隱形無感的安全存取通常是最佳的設計。使用者獲得便利,營運商則保有控制權。
您所屬產業的安全 WiFi 最佳實踐
合適的安全 WiFi 設計取決於您的業務類型。飯店與診所的流量模式不同,零售連鎖店與住宅物業的裝置組合也大不相同。
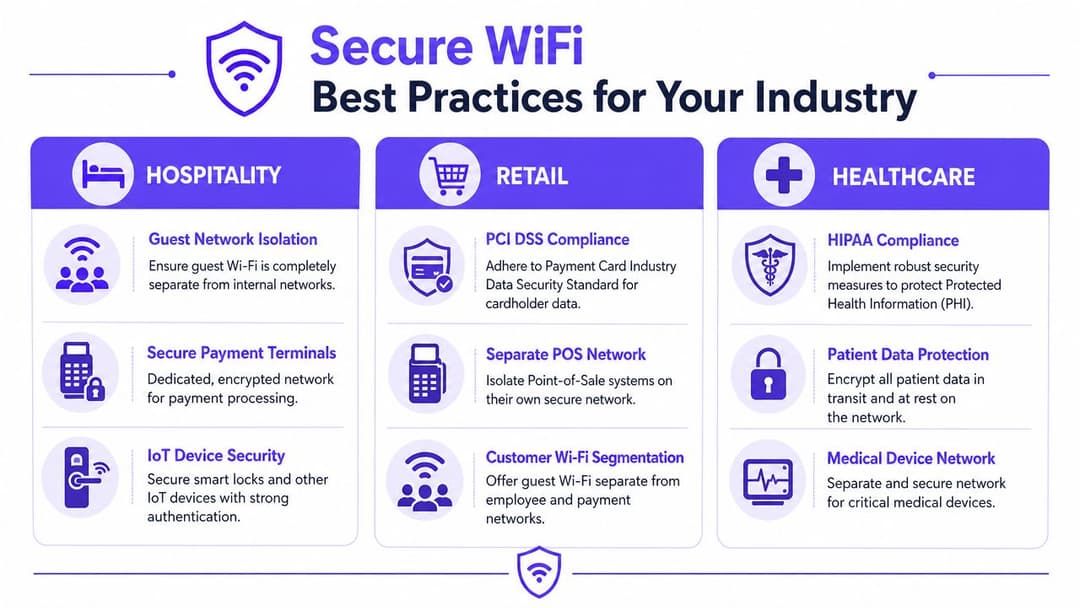
餐飲旅宿業
飯店、酒吧、渡假村和活動場館需要一種既能保護營運安全,又不會讓賓客感到繁瑣的 WiFi 設計。
實際的模型如下:
- 賓客流量與員工系統、管理工具及後勤服務保持隔離。
- 員工使用身分型存取權限,而非在換班時傳遞共用密碼。
- 付款和營運裝置位於專用區段,與賓客瀏覽網路的流量分開。
在飯店餐飲業中,業務成效非常直接。賓客希望擁有安全且毫不費力的可靠連線。營運團隊則希望減少支援問題,並降低賓客裝置接觸到內部系統的機會。
零售業
零售環境中充斥著各種相互競爭的優先事項。您可能會在同一個屋簷下擁有賓客 WiFi、員工手持裝置、POS 相關系統、數位看板和庫存工具。
無線網路設計應反映這些不同的角色。
- 顧客 WiFi 應與員工服務分開。
- 銷售點和付款相關裝置 絕不應與大眾存取共用同一個廣泛的無線網路空間。
- 行銷和分析目標 應奠定於受控的新增引導與身分驗證方法之上,而不是監管薄弱的開放式網路。
零售團隊通常專注於部署速度。這可以理解,但流於平庸的便利性會在日後帶來昂貴的清理成本。
醫療保健
醫療保健環境需要更嚴格的紀律,因為並非所有裝置都是平等的。訪客的手機、臨床醫生的筆記型電腦和專用連線裝置不應被視為具有相同的信任級別。
關鍵優先事項包括:
- 隔離病患、員工、賓客和裝置的流量
- 為臨床使用者使用更強大的驗證
- 避免透過共用的無線路徑暴露敏感系統
即使使用者從未看到網路架構,他們也能感受到結果。員工登入更流暢,共用裝置運作更可預測,且安全團隊擁有更清晰的控制邊界。
安全的醫療保健網路不依賴單一龐大的「醫院 WiFi」概念。它的運作之所以成功,是因為每類使用者和裝置都有自己的專屬通道。
多租戶住宅
建屋出租、學生宿舍和多租戶物業面臨著獨特的挑戰。住戶希望擁有像家一樣的體驗,而不是每次有新裝置上線時都要進行企業級的登入儀式。
這就是更客製化的方法發揮作用的地方。
- 住戶需要與鄰居隔離
- 個人舊有裝置需要易於管理的新增引導
- 物業團隊需要集中控制,而無需頻繁重設密碼
這是 iPSK 和基於身分的住戶存取最清晰的使用案例之一。智慧喇叭、遊戲主機或電視可以更輕鬆地連線,同時每個住戶單位在邏輯上與相鄰單位保持隔離。
構建安全 WiFi 策略的關鍵步驟
如果您正在評估目前的環境,不要只問 WiFi 是否正常運作。還要問它的設計是否能控制身分、降低風險,並支援您場所的營運方式。
從基礎開始。盡可能使用支援 WPA3 的基礎設施,並將 WPA2 視為最低底線而非終點線。接著捨棄廣泛使用的共享密碼,特別是針對員工和企業裝置。
一個實用的策略通常包含以下步驟:
- 升級協定基準,如此您便無需依賴過時的無線網路安全機制。
- 以企業驗證取代共享密碼,並在需要時使用憑證、基於 SSO 的存取或特定裝置金鑰。
- 依角色與風險進行區隔,確保訪客、員工、支付和 IoT 裝置不會共用同一個信任區域。
- 減少使用者決策,提供更優質的登入引導和適合的無縫安全存取。
- 審查舊版例外狀況,例如印表機、電視、掃描器和專業硬體,避免它們成為永久的漏洞。
安全 WiFi 是一個系統,而非一枚徽章。當您設計得當時,使用者感受到的阻礙會更少,IT 部門能獲得更清晰的控制,企業也得以承擔更少可避免的風險。
如果您正在審查訪客、員工或多據點無線網路存取,Purple 是一個值得考慮的平台,可用於跨大眾場所的基於身分識別的 WiFi、安全登入引導和區隔存取。



