
Warum Ihr Stadion-WiFi zusammenbricht (und wie Sie es beheben)
Dieser fundierte technische Leitfaden untersucht die Hauptursache für die Überlastung von Stadion-WiFi - das gleichzeitige Hintergrundrauschen von 50.000 Geräten, die programmatische Werbung und Telemetriedaten laden - und bietet einen detaillierten architektonischen Plan für den Einsatz von Edge-DNS-Filterung als primäre Strategie zur Schadensbegrenzung. Entwickelt für IT-Leiter, CTOs und Netzwerkarchitekten, bietet er praktische Implementierungsanleitungen, reale Fallstudien und messbare ROI-Frameworks, die Stadionbetreibern helfen, Bandbreite zurückzugewinnen und leistungsstarke Konnektivität in großem Maßstab bereitzustellen.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Leitfaden für Gast-WiFi →
Management-Zusammenfassung
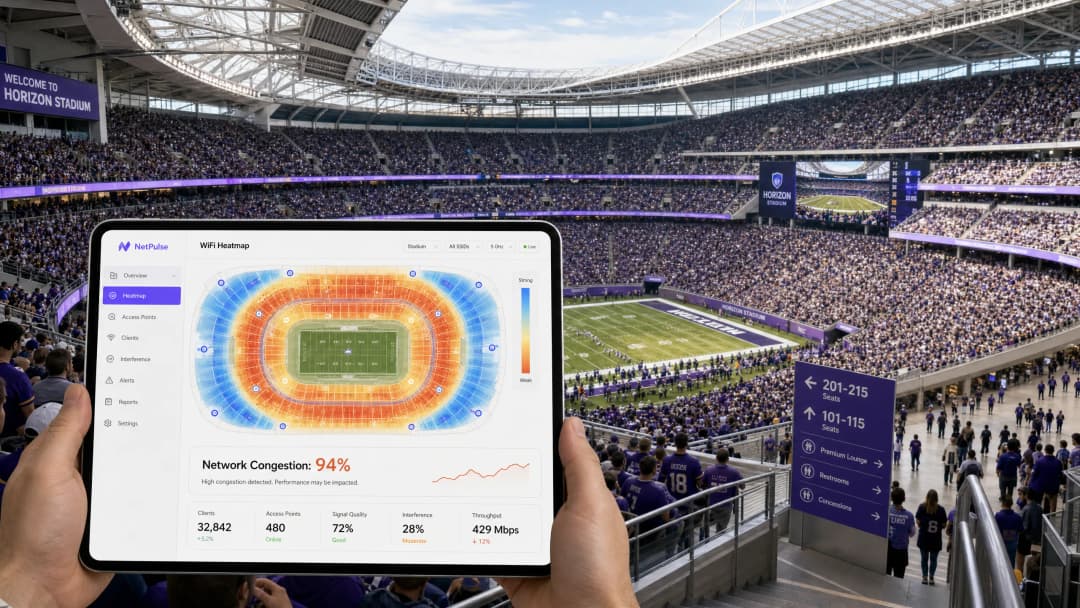
Für CTOs und IT-Leiter, die hochfrequentierte Veranstaltungsorte verwalten, ist das Phänomen stadium WiFi slow ein ständiges und kostspieliges Betriebsrisiko. Trotz erheblicher Investitionen in Multi-Gigabit-Backhaul, High-Density-Access-Points und eine sorgfältige HF-Planung kommen Netzwerke oft zum Erliegen, sobald die Kapazität des Veranstaltungsorts 80 % überschreitet. Die Ursache liegt selten an der Hardware selbst. Es ist die unsichtbare Lawine an Hintergrunddatenverkehr. Wenn sich 50.000 Geräte gleichzeitig mit einem Guest WiFi verbinden, initiieren sie Millionen von Mikrotransaktionen - das Laden programmatischer Werbung, die Synchronisierung von Telemetriedaten und das Ausführen von SDK-Aufrufen im Hintergrund. Dieses Rauschen kann bis zu 60 % der verfügbaren Bandbreite verbrauchen, NAT-Pools erschöpfen und die Sendezeit blockieren, noch bevor ein einziger Nutzer aktiv im Internet surft. Dieser Leitfaden beschreibt die technischen Mechanismen dieser Überlastung, bietet einen herstellerneutralen Architektur-Entwurf für die Implementierung von Edge-DNS-Filtern und quantifiziert den ROI dieser Maßnahme.
Technische Tiefenanalyse: Die Anatomie der Überlastung bei hoher Dichte
Die Lawine des Hintergrunddatenverkehrs
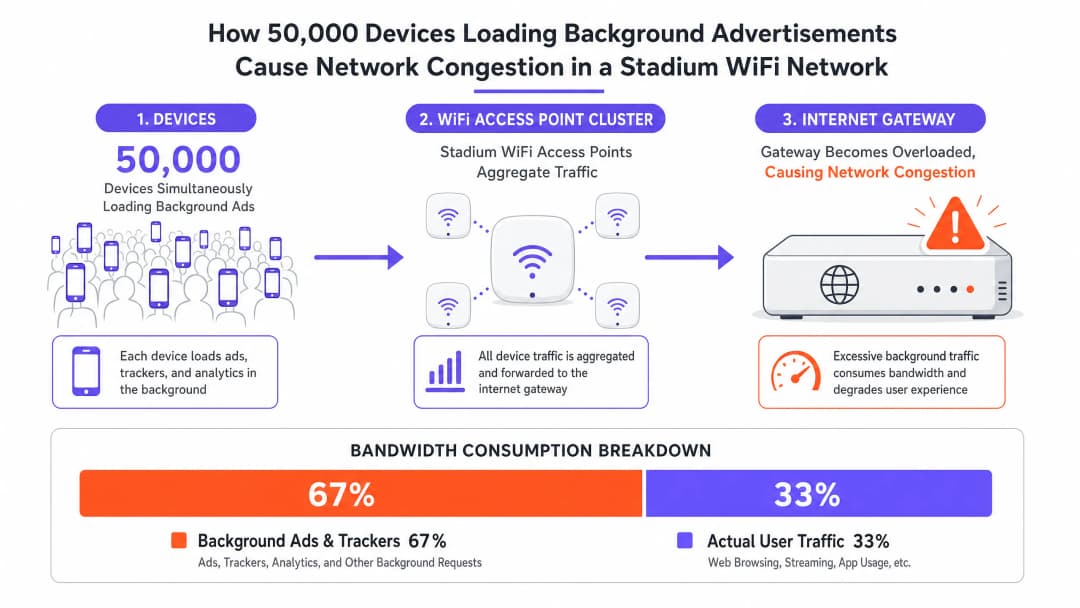
Sobald sich ein Gerät mit einem Guest WiFi verbindet, startet es sofort eine Reihe von Hintergrundaktivitäten, die nichts mit der eigentlichen Aktivität des Nutzers zu tun haben. Moderne mobile Anwendungen sind mit mehreren SDKs von Drittanbietern ausgestattet - für Analyseplattformen, Crash-Reporting-Dienste und programmatische Werbenetzwerke. Jedes SDK arbeitet unabhängig und fragt seine eigenen Server nach einem eigenen Zeitplan ab. In einer Stadionumgebung erzeugen 50.000 Geräte, die diese Aufgaben gleichzeitig ausführen, ein Datenverkehrsprofil, das sich grundlegend von jedem anderen Bereitstellungsszenario unterscheidet.
Dieser Datenverkehr zeichnet sich durch ein hohes Volumen an Anfragen mit geringer Nutzlast aus: TCP-Handshakes mit kleinen Paketen, DNS-Abfragen und HTTP-GET-Anfragen für Tracking-Pixel und Werbemittel. Obwohl die pro Gerät übertragene Datenmenge für sich genommen vernachlässigbar erscheinen mag, ist die Gesamtauswirkung auf die Spektraleffizienz des Netzwerks verheerend. Der Standard IEEE 802.11 schreibt vor, dass WiFi ein gemeinsam genutztes Medium ist; jedes von einem Gerät übertragene Paket muss um Sendezeit konkurrieren. Millionen von Mikrotransaktionen im Hintergrund überlasten dieses gemeinsame Medium, sodass nicht genügend Sendezeit für legitime Nutzersitzungen verbleibt.
Drei Ausfallmodi bei hoher Auslastung
Eine Überlastung bei hoher Dichte äußert sich typischerweise in drei verschiedenen Ausfallmodi, die häufig gleichzeitig auftreten:
| Ausfallmodus | Technische Ursache | Vom Nutzer wahrgenommenes Symptom |
|---|---|---|
| State Table Exhaustion | Der Verbindungsverfolgungsspeicher von Firewall/NAT-Gateway ist erschöpft | Verworfene Pakete, Verbindungs-Timeouts, Fehler beim Captive Portal |
| Airtime Saturation | Das gemeinsam genutzte HF-Medium ist durch Hintergrund-Mikrotransaktionen überlastet | Hohe Latenz, schlechter Durchsatz trotz geringer AP-Client-Zahlen |
| DNS Resolver Overload | Lokale Resolver sind aufgrund von Anfragen von Werbenetzwerken und Telemetriedaten überlastet | Langsame Ladezeiten von Seiten, App-Fehler, Authentifizierungsverzögerungen |
Von diesen ist die State Table Exhaustion die fatalste. Eine typische Enterprise-Firewall ist oft so dimensioniert, dass sie 500.000 bis 1.000.000 gleichzeitige Verbindungszustände verarbeiten kann. In einem Stadion mit 50.000 Geräten, in dem jedes Gerät 20 bis 30 Hintergrundverbindungen aufrechterhält, übersteigt die theoretische Anzahl der Verbindungszustände eine Million, noch bevor aktiver Benutzerverkehr berücksichtigt wird. Dies führt zu verworfenen Paketen und fehlgeschlagenen Verbindungen auf breiter Front, was jeden Benutzer unabhängig von seinem eigenen Verhalten betrifft.
Die Airtime Saturation wird durch den 802.11-Zugriffsmechanismus (CSMA/CA) weiter verschärft. Jedes Gerät muss vor dem Senden lauschen, und die Wahrscheinlichkeit von Kollisionen steigt mit der Gerätedichte exponentiell an. Hintergrundverkehr von Werbenetzwerken und Telemetriediensten zwingt legitimen Benutzerverkehr in die Warteschlange, was die Latenz erhöht und den effektiven Durchsatz auf einen Bruchteil der theoretischen Kapazität der Access Points reduziert.
Der DNS Resolver Overload wird häufig übersehen. In einer typischen Stadion-Bereitstellung zeigt WiFi Analytics, dass Domains von Werbenetzwerken - wie sie beispielsweise von großen programmatischen Werbeplattformen betrieben werden - konsistent unter den Top 5 der am häufigsten abgefragten DNS-Einträge auftauchen. Jede Abfrage ist für sich genommen klein, trägt jedoch zur Gesamtlast auf dem lokalen Resolver bei und löst nachgelagerte TCP-Verbindungsversuche aus, die die Zustandstabelle weiter belasten.
Implementierungsleitfaden: Edge DNS Filtering Architektur
Die strategische Antwort auf dieses Ausfallmuster besteht nicht darin, mehr Hardware bereitzustellen, sondern die Quelle des Rauschens zu eliminieren. Edge DNS Filtering ist die primäre Minderungsstrategie. Wenn sie korrekt bereitgestellt wird, kann sie bis zu 40 % der WAN-Bandbreite zurückgewinnen und die durchschnittliche Latenz um 60 ms oder mehr senken.
Architektonischer Entwurf
Edge DNS Filtering funktioniert, indem DNS-Abfragen am Netzwerkperimeter abgefangen werden. Wenn ein Gerät die IP-Adresse eines bekannten Werbenetzwerks, Telemetrieservers oder einer Malware-Domain anfordert, antwortet der Filter mit einer Null-Route - er gibt entweder eine 0.0.0.0- oder eine NXDOMAIN-Antwort zurück. Dies verhindert, dass das Gerät eine TCP-Verbindung herstellt, wodurch der damit verbundene Overhead in der Zustandstabelle, der Airtime-Verbrauch und die WAN-Bandbreitennutzung eliminiert werden.

Bereitstellungsschritte
Schritt 1: Lokale DNS-Resolver bereitstellen Implementieren Sie hochverfügbare lokale DNS-Resolver am Edge des Standorts. Diese müssen in der Lage sein, die gesamte Abfragelast der verbundenen Geräte zu bewältigen. Verlassen Sie sich nicht ausschließlich auf die Resolver des Upstream-ISPs, da dies Latenzzeiten verursacht und Ihnen die Möglichkeit zur Filterung nimmt.
Schritt 2: Bedrohungsdaten und Werbeblocker-Feeds integrieren Abonnieren Sie professionelle Bedrohungsdaten-Feeds für Unternehmen, die bekannte Werbenetzwerk-Domains, Telemetrie-Server und Malware-Infrastrukturen enthalten. Diese Feeds müssen dynamisch aktualisiert werden - idealerweise alle paar Stunden - um neu registrierte Domains zu erfassen, die von Werbenetzwerken zur Umgehung von Sperren genutzt werden.
Schritt 3: DHCP-Richtlinie konfigurieren Konfigurieren Sie DHCP-Server so, dass sie die IP-Adressen der lokalen, gefilterten Resolver an alle Gastgeräte verteilen. Dies ist der primäre Durchsetzungsmechanismus, um den DNS-Verkehr der Clients durch den Filter zu leiten.
Schritt 4: Firewall-Regeln für ausgehenden Datenverkehr implementieren Dieser Schritt ist entscheidend und wird häufig ausgelassen. Implementieren Sie strenge Firewall-Regeln für ausgehenden Datenverkehr, um allen ausgehenden DNS-Verkehr (TCP/UDP-Port 53) zu blockieren, der an ein anderes Ziel als die autorisierten lokalen Resolver gerichtet ist. Dies verhindert, dass Geräte mit fest codierten DNS-Einstellungen den Filter umgehen.
Schritt 5: DNS over HTTPS (DoH) berücksichtigen Wie in unserem Leitfaden zu DNS Over HTTPS (DoH): Implications for Public WiFi Filtering ausführlich beschrieben, nutzen moderne Betriebssysteme und Browser zunehmend DoH, um DNS-Abfragen zu verschlüsseln, wodurch sie an externe Resolver weitergeleitet und die lokale Filterung vollständig umgangen wird. Netzwerkadministratoren müssen die IP-Adressen bekannter DoH-Anbieter explizit auf Firewall-Ebene blockieren. Dies zwingt Clients, auf standardmäßiges, unverschlüsseltes DNS zurückzugreifen, das dann gefiltert werden kann. Für internationale Bereitstellungen ist die portugiesischsprachige Version dieses Leitfadens unter DNS Over HTTPS (DoH): Implicações para a Filtragem de WiFi Público verfügbar.
Schritt 6: Integration mit Identitäts- und Zugriffsmanagement Verknüpfen Sie DNS-Filterrichtlinien mit der Benutzerauthentifizierung, um eine maximale Wirksamkeit zu erzielen. Die Nutzung einer profilbasierten Authentifizierung - wie in unserem Leitfaden von 2026 über passwortlosen Zugriff erläutert - ermöglicht es Standorten, differenzierte Filterrichtlinien basierend auf Benutzerrollen anzuwenden. Normale Besucher erhalten eine strikte Filterung; Presse-, Unternehmens- oder VIP-Nutzer können weniger restriktive Richtlinien erhalten, die bestimmte Geschäftsanwendungen zulassen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Fallstudien
Fallstudie 1: Fußballstadion mit 60.000 Plätzen, UK
Ein Premier-League-Fußballverein verzeichnete in der Halbzeitpause eine erhebliche Verschlechterung der Netzwerkleistung, wobei das Captive Portal Timeouts aufwies und das Teilen in sozialen Medien in Spitzenzeiten fehlschlug. Die WAN-Anbindung war eine dedizierte 10-Gbps-Leitung, die während der Veranstaltung nur zu 28 % ausgelastet war. Die Firewall-Statustabelle war jedoch zu 97 % ausgelastet.Nach einer Traffic-Analyse mittels WiFi Analytics stellte das Team fest, dass Werbenetzwerk-Domains 61 % aller DNS-Anfragen ausmachten. Die Top-Fünf-Domains gehörten alle zur programmatischen Werbeinfrastruktur. Es wurde eine Edge-DNS-Filterung mit einer Blockliste von 1,2 Millionen Domains implementiert, zusammen mit strengen Egress-Regeln zur Sperrung von Port 53 und IPs von DoH-Anbietern.
Das Ergebnis: Die Auslastung der State-Table bei Spitzenkapazität sank auf 34 %, die durchschnittliche Latenz fiel von 280 ms auf 95 ms und die WAN-Bandbreitennutzung in Spitzenzeiten sank von 28 % auf 17 % - eine Reduzierung der verbrauchten Bandbreite um 39 %, obwohl sich die Anzahl der verbundenen Geräte nicht geändert hatte.
Fallstudie 2: Internationales Kongresszentrum, Sektor Hospitality
Ein großes Kongresszentrum, das einen Technologie-Gipfel mit 15.000 Delegierten veranstaltete, verzeichnete Beschwerden von Teilnehmern über langsames WiFi, obwohl die Infrastruktur vor Kurzem aktualisiert worden war. Der Veranstaltungsort hatte 400 Access Points der Enterprise-Klasse und eine 5-Gbps-WAN-Leitung im Einsatz.
Die Traffic-Analyse ergab, dass die Geräte der Delegierten - hauptsächlich Firmen-Laptops, auf denen mehrere Enterprise-Anwendungen liefen - im Durchschnitt 45 Hintergrundverbindungen pro Gerät aufbauten. Der DNS-Resolver verarbeitete 2,3 Millionen Anfragen pro Stunde, von denen 68 % für Werbenetzwerke und Analyseplattformen bestimmt waren.
Nach der Implementierung der Edge-DNS-Filterung mit einer in das Registrierungssystem der Konferenz integrierten Richtlinie verzeichnete der Veranstaltungsort eine Reduzierung des DNS-Anfragevolumens um 52 %, eine Senkung der Firewall-State-Table-Auslastung um 41 % und eine messbare Verbesserung der durchschnittlichen TCP-Verbindungsaufbauzeit von 180 ms auf 62 ms. Die Zufriedenheitswerte der Delegierten für die WiFi-Qualität stiegen von 3,1 auf 4,6 von 5 Punkten.
Best Practices & Standards
Die folgenden herstellerunabhängigen Best Practices spiegeln die aktuellen Branchenstandards für WiFi-Bereitstellungen mit hoher Dichte wider:
- IEEE 802.11ax (WiFi 6/6E): Nutzen Sie WiFi 6- oder 6E-Access-Points. OFDMA- und BSS-Coloring-Funktionen reduzieren die Sendezeitkonkurrenz in Umgebungen mit hoher Dichte erheblich und ergänzen die durch DNS-Filterung erzielte Traffic-Reduzierung.
- WPA3-Enterprise: Implementieren Sie WPA3-Enterprise mit IEEE 802.1X-Authentifizierung für jede Bereitstellung, bei der sensible Daten verarbeitet werden. Dies ist eine Grundvoraussetzung für die PCI-DSS-Konformität in Retail-Umgebungen und steht im Einklang mit den Grundsätzen der Datenminimierung der GDPR.
- GDPR-Konformität: Kommunizieren Sie die Nutzung von Tools zur Netzwerkoptimierung, einschließlich DNS-Filterung, transparent in den Nutzungsbedingungen des Captive Portal. Benutzer müssen darüber informiert werden, dass DNS-Anfragen im Rahmen der Netzwerkverwaltung lokal verarbeitet werden.
- Monitoring und Analytics: Überwachen Sie die am häufigsten angeforderten Domains kontinuierlich mit WiFi Analytics und passen Sie die Filterrichtlinien entsprechend an. Werbenetzwerke registrieren regelmäßig neue Domains, um Blockierungen zu umgehen; statische Blocklisten veralten innerhalb weniger Tage.- Bereitstellungen im öffentlichen Sektor: Für Bereitstellungen von WiFi im öffentlichen Sektor und in Smart Cities, wie im Rahmen der Expansion von Purple im öffentlichen Sektor beschrieben, dient die DNS-Filterung auch einer Schutzfunktion, indem sie den Zugriff auf schädliche Inhaltskategorien in Übereinstimmung mit den Anforderungen der lokalen Behörden verhindert.
Fehlerbehebung & Risikominderung
False Positives (Falsch-Positive)
Risiko: Eine zu aggressive Filterung kann legitime Anwendungsfunktionen blockieren, wie z. B. Ticket-Apps, Orientierungsdienste vor Ort oder VPN-Endpunkte von Unternehmen.
Minderung: Implementieren Sie eine strenge Allowlist für geschäftskritische Domains, die während einer reinen Überwachungsphase (Monitor-Only) ermittelt wurden. Wechseln Sie in einer Produktionsumgebung niemals direkt in den Durchsetzungsmodus. Eine zweiwöchige Überwachungsphase vor der Durchsetzung ist die empfohlene Mindestlaufzeit.
Umgehung des Captive Portals durch Hintergrundverkehr
Risiko: Wenn der Hintergrundverkehr die Erkennungsmechanismen des Betriebssystems für das Captive Portal (z. B. den Apple-Test captive.apple.com) erfüllt, bevor der Benutzer einen Browser öffnet, lösen Geräte das Captive Portal möglicherweise nicht aus.
Minderung: Schränken Sie den Walled Garden ein, um nur die spezifischen Domains zuzulassen, die für die Erkennung und Authentifizierung des Captive Portals erforderlich sind. Der gesamte andere Datenverkehr muss blockiert werden, bis sich der Benutzer vollständig authentifiziert hat und die Filterrichtlinie auf seine Sitzung angewendet wird.
DoH-Umgehung
Risiko: Geräte, die DoH verwenden, umgehen die lokale DNS-Filterung, wodurch die gesamte Strategie für diese Clients unwirksam wird.
Minderung: Führen Sie eine stets aktuelle Blocklist mit IP-Adressen von DoH-Anbietern und blockieren Sie diese an der Firewall. Dies ist keine einmalige Konfiguration; neue DoH-Anbieter tauchen regelmäßig auf und müssen kontinuierlich verfolgt werden.
Offline-Karten & Navigationsdienste
Für Veranstaltungsorte, die eine Indoor-Navigation zusammen mit WiFi bereitstellen - wie diejenigen, die den Offline-Kartenmodus von Purple nutzen - muss sichergestellt werden, dass Kartensubserver und Navigations-APIs explizit auf der Allowlist stehen. Diese Dienste sind für die Benutzererfahrung von entscheidender Bedeutung und dürfen nicht von allgemeinen Filterregeln für Werbenetzwerke erfasst werden.
ROI & geschäftliche Auswirkungen
Das geschäftliche Argument für Edge-DNS-Filterung ist in mehrfacher Hinsicht überzeugend:
| Metrik | Typisches Ergebnis | Geschäftliche Auswirkung |
|---|---|---|
| Reduzierung der WAN-Bandbreite | 30 - 40 % | Kosten für Leitungs-Upgrades aufgeschoben; Lebenszyklus der Infrastruktur verlängert |
| Latenzreduzierung | 40 - 70 ms im Durchschnitt | Höhere Benutzerinteraktion mit Apps vor Ort und digitalen Diensten |
| Auslastung der Statustabelle | 50 - 65 % Reduzierung in Spitzenzeiten | Hardware-Aktualisierung der Firewall aufgeschoben; Ausfallrisiko gemindert |
| DNS-Abfragevolumen | 40 - 60 % Reduzierung | Auslastung des Resolvers verringert; Authentifizierungsgeschwindigkeit verbessert |
| Benutzerzufriedenheit | Messbare NPS-Verbesserung | Längere Verweildauer, höhere Ausgaben für Gastronomie, verbesserte Markenwahrnehmung |
Für ein Stadion, das jährlich 80.000 £ für WAN-Verbindungen ausgibt und vor einem Hardware-Aktualisierungszyklus von 200.000 £ steht, bedeutet eine Bandbreitenreduzierung um 35 % jährliche WAN-Einsparungen von etwa 28.000 £ und eine potenzielle Verlängerung des Hardware-Aktualisierungszyklus um 18 Monate - bei Implementierungskosten, die für ein Veranstaltungsort dieser Größenordnung typischerweise im Bereich von 15.000 £ bis 30.000 £ liegen, übersteigen die kombinierten Einsparungen über drei Jahre hinweg 100.000 £.
Hören Sie das technische Briefing
Schlüsseldefinitionen
Zustandstabellen-Erschöpfung
Ein Zustand, bei dem einer Firewall oder einem NAT-Gateway der zugewiesene Speicher für die Verfolgung aktiver Netzwerkverbindungen ausgeht, was dazu führt, dass neue Verbindungsanfragen verworfen werden.
Tritt in Veranstaltungsorten mit hoher Dichte auf, wenn Zehntausende von Geräten gleichzeitig Mikro-Verbindungen zu Werbenetzwerken und Telemetrieservern herstellen. Die Hauptursache für das Paradoxon der "langsamen Stadion-WiFi", bei dem die WAN-Leitung unterausgelastet erscheint, das Netzwerk jedoch effektiv lahmgelegt ist.
Airtime-Nutzung
Der prozentuale Anteil der Zeit, in dem das HF-Spektrum auf einem bestimmten WiFi Kanal aktiv zur Übertragung von Daten oder Management-Frames genutzt wird.
Eine hohe Airtime-Nutzung durch Hintergrundrauschen reduziert die für aktive Benutzersitzungen verfügbare Kapazität. In einem hochfrequentierten Stadion kann der Hintergrunddatenverkehr die Airtime-Nutzung auf über 80% treiben, sodass nicht genügend Kapazität für den legitimen Benutzerdatenverkehr verbleibt.
Edge DNS Filtering
Die Praxis, DNS-Anfragen am Netzwerkrand abzufangen und die Auflösung für bekannte bösartige, ressourcenintensive oder richtlinienverletzende Domains zu blockieren, indem eine Null-Route oder eine NXDOMAIN-Antwort zurückgegeben wird.
Die primäre architektonische Abhilfemaßnahme gegen Überlastung durch Hintergrunddatenverkehr in Veranstaltungsorten mit hoher Dichte. Verhindert, dass Geräte Verbindungen zu Werbenetzwerken und Telemetrieservern herstellen, wodurch Bandbreite zurückgewonnen und die Last auf die Zustandstabellen reduziert wird.
DNS over HTTPS (DoH)
Ein Protokoll zur Durchführung von DNS-Auflösungen über das HTTPS-Protokoll, bei dem die DNS-Anfrage verschlüsselt und an einen externen Resolver weitergeleitet wird, wodurch die lokale DNS-Infrastruktur umgangen wird.
Der primäre Umgehungsmechanismus für Edge DNS Filtering. Muss explizit auf IP-Ebene blockiert werden, um sicherzustellen, dass der gesamte DNS-Verkehr über den lokalen, gefilterten Resolver geleitet wird.
Null-Route
Eine Netzwerkroute, die Datenverkehr, der für eine bestimmte IP-Adresse oder Domain bestimmt ist, verwirft und ihn effektiv fallen lässt, ohne ihn weiterzuleiten.
Wird von DNS-Filtern verwendet, um auf blockierte Domains zu antworten - durch Rückgabe von 0.0.0.0 oder NXDOMAIN -, was den Client daran hindert, eine TCP-Verbindung aufzubauen, und den damit verbundenen Netzwerk-Overhead eliminiert.
Walled Garden
Eine eingeschränkte Netzwerkumgebung, die den Zugriff von Geräten auf eine vordefinierte Auswahl an Ressourcen beschränkt. Sie wird typischerweise verwendet, um eine Authentifizierung über ein Captive Portal zu erzwingen, bevor der vollständige Internetzugriff gewährt wird.
Muss strikt konfiguriert werden, um zu verhindern, dass der Hintergrunddatenverkehr die Erkennungsmechanismen des Betriebssystems für Captive Portals erfüllt, bevor sich der Benutzer authentifiziert, da andernfalls uneingeschränkter Hintergrunddatenverkehr ohne Anwendung einer Filterrichtlinie fließen würde.
Profilbasierte Authentifizierung
Eine Authentifizierungsmethode, die basierend auf der Identität oder Rolle des authentifizierten Benutzers dynamisch spezifische Netzwerkrichtlinien anwendet - einschließlich DNS-Filterregeln, Bandbreitenbegrenzungen und Zugriffskontrollen.
Ermöglicht es Veranstaltungsorten, differenzierte Netzwerkerlebnisse anzubieten, indem sie aggressives Filtern auf allgemeine Besucher anwenden, während VIPs, der Presse oder Firmenkunden weniger restriktive Richtlinien bereitgestellt werden.
OFDMA (Orthogonal Frequency Division Multiple Access)
Eine Mehrbenutzer-Version von OFDM, die es ermöglicht, eine einzelne WiFi 6 (802.11ax)-Übertragung gleichzeitig auf mehrere Benutzer aufzuteilen, wodurch Konflikte reduziert und die Spektraleffizienz verbessert werden.
Eine Schlüsselfunktion von Wi-Fi 6, die direkt auf die Airtime-Konkurrenz in Umgebungen mit hoher Dichte eingeht. Arbeitet mit DNS-Filtern zusammen, um die nutzbare Kapazität jedes Access Points zu maximieren.
Spektrale Effizienz
Die Menge an nützlichen Daten, die über eine bestimmte Bandbreite in einem spezifischen Kommunikationssystem übertragen werden kann.
Wird durch Hintergrund-Mikrotransaktionen reduziert, die Sendezeit verbrauchen, ohne einen Mehrwert für die Endbenutzer zu liefern. Edge-Filterung und Wi-Fi 6-Funktionen wie OFDMA arbeiten zusammen, um die spektrale Effizienz zu maximieren.
Ausgearbeitete Beispiele
Ein Stadion mit 50.000 Plätzen verzeichnet in der Halbzeitpause erhebliche Netzwerkeinbußen. Das IT-Team hat überprüft, dass die 10-Gbit/s-WAN-Verbindung nur zu 30 % ausgelastet ist, aber die APs melden eine hohe Airtime-Auslastung und die Firewall-Zustandstabelle (State Table) ist zu 95 % ausgelastet. Das Hinzufügen weiterer APs hat die Leistung nicht verbessert.
Das Problem ist nicht die reine Bandbreite oder die AP-Dichte, sondern die Erschöpfung der Verbindungzustände (State Table Exhaustion), die durch das Hintergrundrauschen von Apps verursacht wird. Die Lösung erfordert die schrittweise Bereitstellung eines Edge-DNS-Filters. Phase 1: Bereitstellung lokaler DNS-Resolver und Konfiguration im reinen Überwachungsmodus für zwei Wochen. Analyse der am häufigsten abgefragten Top-100-Domains. Phase 2: Konfiguration von DHCP, um alle Gast-Clients auf die lokalen Resolver zu verweisen. Implementierung von Egress-Firewall-Regeln, die ausgehenden TCP/UDP-Port 53 zu allen externen IPs blockieren. Phase 3: Blockieren der IP-Adressen bekannter DoH-Anbieter (Cloudflare 1.1.1.1, Google 8.8.8.8, etc.) an der Firewall. Phase 4: Aktivierung des Erzwingungsmodus auf dem DNS-Filter mit einer Blockliste für die identifizierten Werbenetzwerk- und Telemetrie-Domains. Phase 5: Überwachung der Zustandstabellen-Auslastung und der Airtime-Metriken während der nächsten drei Veranstaltungen, um die Verbesserung zu validieren.
Ein großer Verkehrsknotenpunkt möchte eine DNS-Filterung in 12 Terminalgebäuden implementieren, um die Netzwerkleistung für täglich 80.000 Passagiere zu verbessern. Es besteht die Sorge, dass legitime Ticketing-Anwendungen von Fluggesellschaften und Flughafen-Betriebssysteme beeinträchtigt werden könnten.
Implementierung einer zentralisierten, cloudbasierten DNS-Filterplattform mit lokalen Forwardern in jedem Terminal. Phase 1: Bereitstellung lokaler Forwarder in allen 12 Terminals, die auf eine zentrale Verwaltungsebene verweisen. Phase 2: Betrieb im reinen Überwachungsmodus für 30 Tage in allen Terminals gleichzeitig. Nutzung der Analysen zur Erstellung einer umfassenden Allowlist für Ticketing-Domains der Fluggesellschaften, Flughafen-Betriebs-APIs und Endpunkte von Bodenabfertigungssystemen. Phase 3: Segmentierung des Netzwerks in Gast-WiFi- und Betriebs-Technologie- (OT) VLANs. Anwendung einer aggressiven Filterung für das Gast-WiFi; Anwendung einer strengen Allowlist-Only-Richtlinie für die OT-VLANs. Phase 4: Erzwingung der Filterung im Gast-WiFi. Phase 5: Implementierung eines automatisierten Allowlist-Managements - wenn eine neue Fluggesellschaft den Betrieb am Terminal aufnimmt, werden deren Domain-Anforderungen über einen Change-Management-Prozess zur Allowlist hinzugefügt.
Übungsfragen
Q1. Sie haben einen Edge DNS Filter bereitgestellt und DHCP so konfiguriert, dass alle Clients auf den lokalen Resolver verweisen. Nach der ersten großen Veranstaltung stellen Sie fest, dass die Bandbreitenauslastung nur um 5% gesunken ist und die Traffic-Analyse zeigt, dass viele Geräte immer noch erfolgreich Domains von Werbenetzwerken auflösen. Was ist das wahrscheinlichste architektonische Versäumnis und wie sieht die Behebung aus?
Hinweis: Bedenken Sie, wie moderne Browser und Betriebssysteme die DNS-Auflösung standardmäßig handhaben und was passiert, wenn auf einem Gerät ein fest codierter DNS-Server konfiguriert ist.
Musterlösung anzeigen
Dafür gibt es zwei wahrscheinliche Ursachen. Erstens blockiert das Netzwerk den DNS over HTTPS (DoH) Traffic nicht. Moderne Browser versuchen, DoH zu nutzen, wodurch verschlüsselte DNS-Anfragen an externe Resolver wie Cloudflare oder Google geleitet werden, was den lokalen Filter komplett umgeht. Die Behebung besteht darin, Egress-Firewall-Regeln zu implementieren, die die IP-Adressen bekannter DoH-Anbieter blockieren. Zweitens haben einige Geräte möglicherweise fest codierte DNS-Serveradressen (z. B. 8.8.8.8) in ihrer Netzwerkkonfiguration, wodurch vom DHCP zugewiesene Resolver umgangen werden. Die Behebung besteht darin, Egress-Firewall-Regeln zu implementieren, die den gesamten ausgehenden TCP/UDP-Port-53-Traffic zu allen anderen Zielen als den lokalen Resolvern blockieren, wodurch der gesamte DNS-Traffic unabhängig von der Client-Konfiguration durch den Filter gezwungen wird.
Q2. Während einer großen Veranstaltung kommt es beim Captive Portal zu Timeouts für Benutzer, die versuchen, eine Verbindung herzustellen, obwohl die APs eine relativ geringe Client-Anzahl aufweisen (nur 40% der Kapazität). Die WAN-Leitung ist zu 15% ausgelastet. Was ist die wahrscheinliche Ursache und welche architektonischen Änderungen würden dies bei der nächsten Veranstaltung verhindern?
Hinweis: Überlegen Sie, was mit dem Geräte-Traffic in der Zeit zwischen der WiFi-Assoziierung und der Authentifizierung am Captive Portal passiert und welche Netzwerkressource am wahrscheinlichsten erschöpft ist.
Musterlösung anzeigen
Die Statustabelle der Firewall ist wahrscheinlich durch Hintergrund-Traffic von Geräten erschöpft, die sich mit dem AP assoziiert, aber noch nicht über das Captive Portal authentifiziert haben. Wenn der Walled Garden im nicht authentifizierten Zustand zu freizügig ist, fließt der Hintergrund-Traffic ungehindert und erzeugt Tausende von Verbindungsstatuseinträgen pro Gerät. Bei einer Belegung von 40% der 50.000 Plätze (20.000 Geräte) kann selbst ein kurzes Zeitfenster mit uneingeschränktem Hintergrund-Traffic die Statustabelle erschöpfen, bevor Benutzer versuchen, sich zu authentifizieren. Die architektonische Behebung erfordert zwei Änderungen: Erstens muss der Walled Garden so restriktiv wie möglich gestaltet werden, sodass nur der minimal erforderliche Traffic zugelassen wird - DHCP (UDP 67/68), DNS nur zum lokalen Resolver sowie HTTP/HTTPS zur IP des Captive Portal. Blockieren Sie den gesamten anderen Traffic, bis die Authentifizierung abgeschlossen ist. Zweitens sollte die Bereitstellung einer dedizierten stateless ACL auf AP- oder Switch-Ebene in Betracht gezogen werden, um den Hintergrund-Traffic im Pre-Authentication-Status zu verwerfen, sodass er die stateful Firewall gar nicht erst erreicht.
Q3. Eine Einzelhandelskette mit 500 Standorten möchte eine DNS-Filterung implementieren, um die Zuverlässigkeit des POS-Systems zu verbessern und die WAN-Kosten zu senken. Sie benötigt eine einheitliche Richtliniendurchsetzung, muss aber auch sicherstellen, dass neue Anbieter von Point-of-Sale-Software ohne Ausfälle integriert werden können. Welcher architektonische Ansatz sollte gewählt werden und welcher operative Prozess sollte diesen begleiten?
Hinweis: Berücksichtigen Sie das Spannungsfeld zwischen zentralisiertem Richtlinienmanagement und der operativen Agilität, die zur Unterstützung eines dynamischen Retail-Technologie-Stacks erforderlich ist.
Musterlösung anzeigen
Implementieren Sie eine Cloud-gesteuerte DNS-Filterlösung mit lokalen Forwardern an jedem Standort. Die zentralisierte Verwaltungsebene ermöglicht eine einheitliche Richtliniendefinition und Updates von Bedrohungsdaten für alle 500 Standorte gleichzeitig, während die lokalen Forwarder eine Lösung mit geringer Latenz und Ausfallsicherheit gegen WAN-Verbindungsstörungen gewährleisten. Implementieren Sie für operative Agilität einen mehrstufigen Prozess zur Verwaltung von Whitelists: eine dauerhafte Whitelist für Kern-POS- und Zahlungsabwicklungsdomänen (die als infrastrukturseitig änderungsgesteuert behandelt werden sollten), eine temporäre Whitelist für das Onboarding neuer Anbieter (mit einem 90-tägigen Überprüfungszyklus) und einen Self-Service-Anforderungsprozess für Filialleiter zur Meldung von Fehlalarmen. Da die PCI-DSS-Anforderung zur Netzwerktrennung vorschreibt, dass das POS-VLAN vom Gast-WiFi-VLAN isoliert sein muss, müssen auf beide unterschiedliche Filterrichtlinien angewendet werden. Die Gast-WiFi-Richtlinie kann restriktiv sein; die POS-Richtlinie sollte ausschließlich auf einer Whitelist basieren und nur explizit genehmigte Zahlungsabwickler- und Software-Update-Domänen zulassen.
Weiterlesen in dieser Reihe
Eine Schritt-für-Schritt-Anleitung zur Diagnose von WiFi Roaming-Problemen
Dieser umfassende Leitfaden bietet IT-Leitern und Netzwerkarchitekten in Unternehmen eine maßgebliche, schrittweise Methodik zur Diagnose und Behebung von WiFi Roaming-Problemen. Durch die Kombination von tiefgehenden technischen Analysen der Standards IEEE 802.11k/v/r mit realen Fallstudien und Analysen auf Paketebene rüstet diese Referenz Teams aus, das Problem des "Sticky Clients" zu beseitigen und eine nahtlose mobile Konnektivität zu gewährleisten. Sie deckt den gesamten Diagnose-Workflow ab - von RF-Standortvermessungen und Audits der Controller-Konfiguration bis hin zur Over-the-Air-Paketerfassungsanalyse und Validierung nach der Behebung.
Behebung des Fehlers "Verbunden, aber kein Internet" im Gäste-WiFi
Dieser maßgebliche technische Referenzleitfaden erklärt, wie durch überlastete Netzwerke verursachte DNS-Timeouts den Fehler "Verbunden, kein Internet" im Gäste-WiFi auslösen. Er bietet Netzwerkarchitekten und IT-Managern umsetzbare Implementierungsschritte für den Einsatz von Enterprise DNS-Filtern, um diese Engpässe zu beheben und das Onboarding von Gästen zu verbessern.
Warum ist unser Gäste-WiFi so langsam? Diagnose von Netzwerkengpässen
Dieser Leitfaden analysiert die verborgenen Treiber von Engpässen im Gäste-WiFi - Hintergrund-Telemetrie, programmatische Werbenetzwerke und automatische OS-Updates - die zusammen bis zu 40% der Bandbreite im öffentlichen WiFi verbrauchen, noch bevor ein Gast überhaupt einen Browser öffnet. Er bietet ein phasenbasiertes, herstellerneutrales Implementierungs-Framework für DNS-Filterung und QoS-Richtlinien, um diese Bandbreite zurückzugewinnen, das Gästeerlebnis zu verbessern und einen messbaren ROI zu erzielen. Richtet sich an IT-Leiter und Operations-Manager im Gastgewerbe, im Einzelhandel, im Eventbereich und im öffentlichen Sektor.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.