
Fehlerbehebung bei Captive Portal Weiterleitungen: Probleme mit Gast-WiFi-Verbindungen lösen
Wenn Gäste sich mit Ihrem WiFi verbinden, aber keinen Internetzugang haben, liegt die Ursache fast immer an einer fehlerhaften Konfiguration des Captive Portal Redirects - nicht an einem Hardwarefehler. Diese Anleitung bietet IT-Managern, Netzwerkarchitekten und CTOs eine tiefgehende technische Referenz zur Diagnose und Behebung der gesamten Fehlerkette: von Verbindungstests auf Betriebssystemebene und HSTS-Zertifikatskonflikten bis hin zu RADIUS-Autorisierungslücken und DHCP-Erschöpfung. Sie ordnet jedem Fehlerbild eine konkrete Lösung zu und zeigt, wie das hardwareunabhängige Cloud-Overlay von Purple diese Probleme in Bereitstellungen mit Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet beseitigt.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Captive Portal Leitfaden →
Management-Zusammenfassung
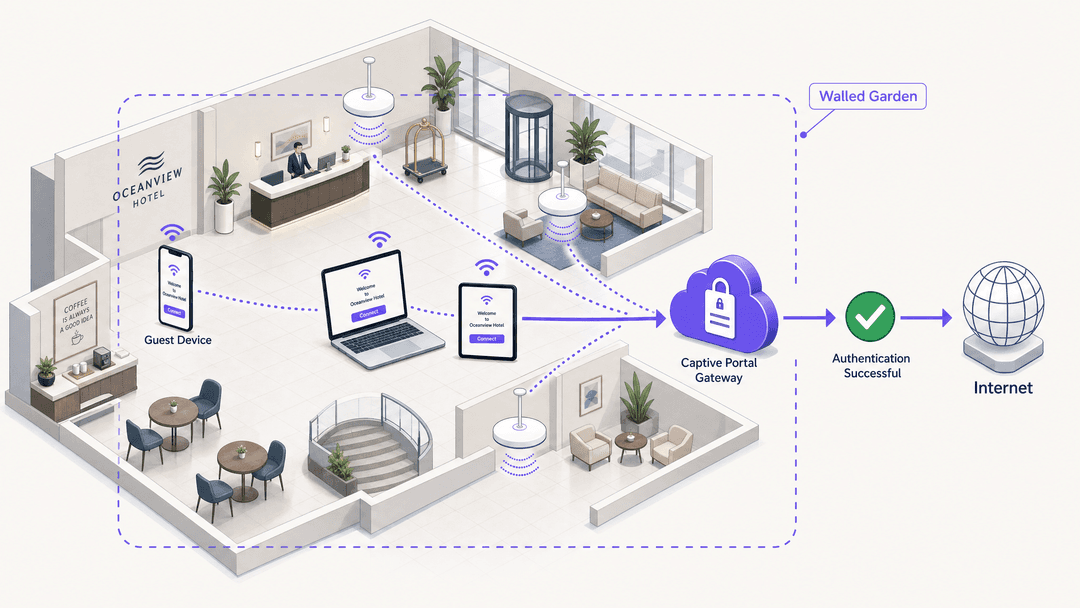
Die Suchanfrage „Gast-WiFi verbunden, aber kein Internet“ gehört zu den häufigsten Support-Tickets in der Unternehmens-Netzwerktechnik. Das Symptom ist für jeden Besucher sichtbar; die Ursache bleibt für die meisten IT-Teams jedoch unsichtbar, solange sie die Weiterleitungskette nicht verstehen. Ein Captive Portal (auch Splash Page oder Hotspot-Gateway genannt) fängt den ersten HTTP-Konnektivitätstest eines Geräts ab und gibt eine HTTP 302-Weiterleitung an eine Anmeldeseite aus. Wenn ein Schritt in dieser Kette fehlschlägt - blockierte Tests, HSTS-Konflikte, Lücken im Walled Garden, RADIUS-Fehler oder ausgelaufene DHCP-Adressen - sieht der Gast nichts außer einem Symbol für eine aktive WiFi-Verbindung ohne Internetzugang. Dieser Leitfaden führt Sie durch alle Fehlermuster, die zugrundeliegenden Protokollmechanismen und die Konfigurationsänderungen, die diese beheben. Purple läuft an über 80.000 Live-Standorten und verarbeitet jährlich 440 Millionen Anmeldungen (interne Daten von Purple, 2024). Die hier beschriebenen Muster stellen die häufigsten Fehlerursachen dar, die wir in der Hotellerie, im Einzelhandel, im Transportwesen und im öffentlichen Sektor beobachten.
Technische Tiefenanalyse
Wie die Erkennung von Captive Portalen wirklich funktioniert
Jedes größere Betriebssystem verfügt über einen integrierten Mechanismus, um zu erkennen, ob ein Netzwerk eine Authentifizierung erfordert, bevor der Internetzugang freigegeben wird. Das Verständnis dieser Mechanismen ist die Grundlage für jede Fehlersuche bei Captive Portalen.
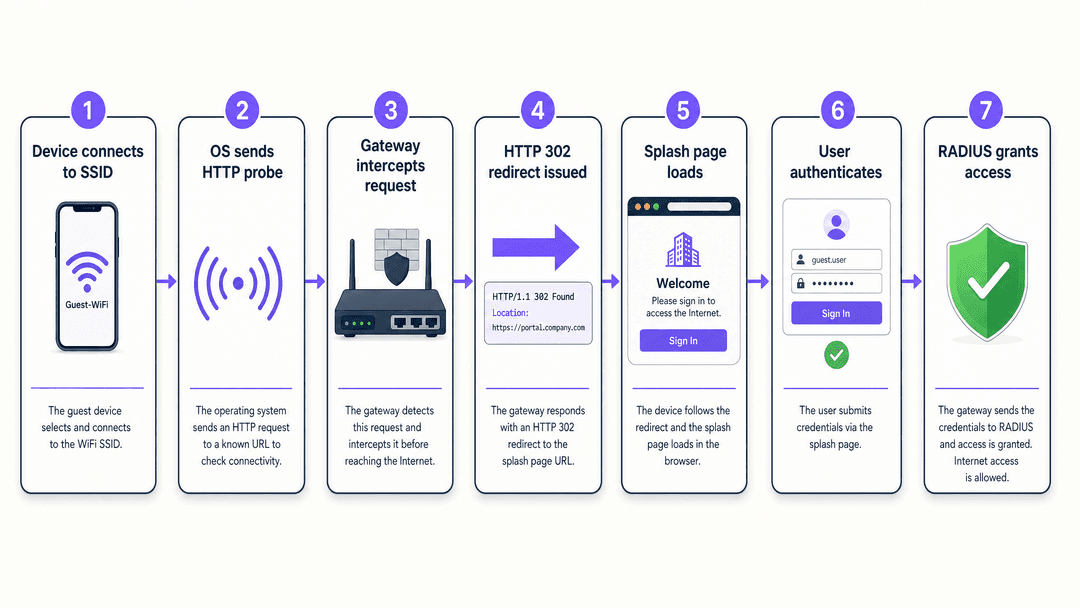
Wenn sich ein Gerät mit einer SSID verbindet, sendet das Betriebssystem eine unverschlüsselte HTTP GET-Anfrage an eine vordefinierte URL. Die folgende Tabelle listet die Test-URLs nach Plattform auf.
| Betriebssystem | Test-URL | Erwartete Antwort |
|---|---|---|
| iOS / macOS | http://captive.apple.com/hotspot-detect.html |
HTTP 200 mit bestimmtem Body |
| Android (Google) | http://connectivitycheck.gstatic.com/generate_204 |
HTTP 204 No Content |
| Windows (NCSI) | http://www.msftconnecttest.com/connecttest.txt |
HTTP 200 mit Body „Microsoft Connect Test“ |
| Chrome (alle Plattformen) | http://www.gstatic.com/generate_204 |
HTTP 204 No Content |
| Firefox | http://detectportal.firefox.com/success.txt |
HTTP 200 |
Wenn das Gateway eine dieser Anfragen abfängt und eine HTTP 302-Weiterleitung an die URL des Captive Portals zurückgibt, erkennt das Betriebssystem, dass es sich hinter einem Portal befindet, und öffnet einen Pseudo-Browser (ein schlankes WebView), um die Splash Page anzuzeigen. Wird der Test komplett blockiert, meldet das Betriebssystem „Keine Internetverbindung“ und versucht erst gar nicht, das Portal zu öffnen. Dies ist die mit Abstand häufigste Ursache für das Symptom „Gast-WiFi verbunden, aber kein Internet“.
Das HSTS-Problem
HTTP Strict Transport Security (HSTS) ist eine in RFC 6797 definierte Websicherheitsrichtlinie. Sie weist Browser an, alle reinen HTTP-Verbindungen zu einer Domain abzulehnen und jedes Zertifikat abzuweisen, das nicht exakt übereinstimmt. Große Domains wie google.com, facebook.com und die meisten Banking-Seiten stehen auf der HSTS-Preload-Liste, die in Chrome, Firefox, Safari und Edge integriert ist.
Wenn ein Gast einen Browser öffnet und google.com eingibt, aktualisiert der Browser die Anfrage auf HTTPS, noch bevor sie das Gerät verlässt. Das Gateway kann eine HTTPS-Anfrage nicht abfangen und sauber umleiten - es müsste ein Zertifikat für google.com vorweisen, das es nicht besitzt. Der Browser erkennt die Zertifikatsabweichung und zeigt eine strikte Sicherheitswarnung an. Der Gast kann nicht zur Login-Seite fortfahren.
Die korrekte Architektur verlässt sich vollständig auf die oben beschriebenen HTTP-Probes auf Betriebssystemebene. Diese Probes verwenden reines HTTP zu Nicht-HSTS-URLs, speziell damit Gateways sie ohne Zertifikatskonflikte abfangen und umleiten können. Ihr Gateway muss diese HTTP-Probes abfangen und den 302-Redirect ausführen. Versuchen Sie nicht, HTTPS-Traffic für Captive Portal-Zwecke abzufangen.
Der Walled Garden
Ein Walled Garden ist die Gruppe von Domains und IP-Adressen, die ein Gerät erreichen kann, bevor es authentifiziert ist. Wenn der Walled Garden zu eng gefasst ist, lädt die Splash Page zwar, aber die Authentifizierung schlägt fehl. Typische Lücken sind:
- Identity Provider Domains: Wenn Sie Microsoft Entra ID, Okta oder Google Workspace für Social Login oder SSO nutzen, müssen deren Authentifizierungsendpunkte im Walled Garden hinterlegt sein.
- CDN- und Asset-Domains: Ihre Splash Page lädt eventuell CSS, JavaScript oder Schriftarten von einem Content Delivery Network. Wenn diese CDN-Domains blockiert sind, wird die Seite fehlerhaft dargestellt.
- Zahlungsanbieter-Domains: Wenn Sie den Zugang über Stripe oder einen anderen Anbieter kostenpflichtig anbieten, müssen deren JavaScript SDK-Domains vorab authentifiziert sein.
- Purple-Plattform-Domains: Das Cloud-Overlay von Purple erfordert, dass das Gateway die RADIUS-Server und Portal-Endpunkte von Purple erreichen kann. Diese sind in den Hardware-Integrationshandbüchern von Purple für jede unterstützte Plattform dokumentiert.
RADIUS und die Autorisierungslücke
RADIUS (Remote Authentication Dial-In User Service) ist das Protokoll, das Ihr lokales Gateway mit der Authentifizierungsplattform verbindet. Wenn ein Gast das Anmeldeformular ausfüllt, sendet das Captive Portal die Zugangsdaten an den RADIUS-Server. Der RADIUS-Server antwortet mit einer Access-Accept- oder Access-Reject-Nachricht. Das Gateway reagiert auf diese Nachricht, indem es die Firewall-Regel, die den Internetzugang gewährt, öffnet oder geschlossen hält.
Die Autorisierungslücke - bei der sich ein Gast erfolgreich auf der Splash Page anmeldet, aber immer noch kein Internet hat - bedeutet fast immer, dass das Gateway die Access-Accept-Nachricht nicht empfangen oder verarbeitet hat. Häufige Ursachen sind ein unpassender Shared Secret, die Blockierung der UDP-Ports 1812 und 1813 durch eine lokale Firewall oder eine fehlerhaft auf dem Gateway konfigurierte RADIUS-Server-IP-Adresse.
DHCP-Erschöpfung in Umgebungen mit hoher Dichte
In Stadien, Konferenzzentren und Verkehrsknotenpunkten ist eine DHCP-Erschöpfung eine häufige Ursache für Verbindungsfehler, die genau wie ein Problem mit dem Captive Portal aussehen. Wenn der DHCP-Pool voll ist, verbindet sich ein neues Gerät zwar mit dem Access Point, erhält aber nie eine IP-Adresse. Ohne eine IP-Adresse kann das Gerät den HTTP-Probe nicht senden und erreicht das Captive Portal nie. Das Gerät wird als mit der SSID verbunden angezeigt, hat aber kein Internet.
Für Veranstaltungsorte wie die Manchester Airports Group (MAG), bei denen die Passagierzahlen stark ansteigen, müssen Subnetze für die maximale Anzahl gleichzeitiger Geräte ausgelegt sein, nicht für den Durchschnitt. Kurze DHCP-Lease-Zeiten (15 bis 30 Minuten für Netzwerke mit flüchtigen Besuchern) geben IP-Adressen von abgereisten Geräten schnell wieder frei.
Implementierungsleitfaden
Die folgenden Schritte gelten für jede Hardware-Plattform - Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme oder Fortinet - wenn diese in das Cloud-Overlay von Purple integriert wird.
Schritt 1: SSID für externes Captive Portal konfigurieren. Stellen Sie in Ihrem Hardware-Controller die Gäste-SSID so ein, dass nicht authentifizierte Clients auf die externe Portal-URL von Purple umgeleitet werden. Deaktivieren Sie jede lokale Splash-Page auf dem Controller selbst.
Schritt 2: Walled Garden definieren. Fügen Sie mindestens die folgenden Domains hinzu: Die Portal- und RADIUS-Endpunkte von Purple (siehe Ihren Hardware-Integrationsleitfaden), die oben aufgeführten URLs zur OS-Erkennung, Ihre Identity-Provider-Domains (Microsoft Entra ID, Okta oder Google Workspace) und alle CDN-Domains, die die Ressourcen Ihrer Splash-Page nutzen.
Schritt 3: RADIUS konfigurieren. Geben Sie die RADIUS-Server-IP-Adressen von Purple und das Shared Secret aus Ihrem Purple-Dashboard ein, und stellen Sie den Authentifizierungs-Port auf 1812 sowie den Accounting-Port auf 1813 ein. Überprüfen Sie, ob Ihre lokale Firewall ausgehenden UDP-Traffic auf diesen Ports zulässt.
Schritt 4: Sitzungsparameter festlegen. Für das Gastgewerbe und den Einzelhandel stellen Sie die Sitzungsdauer auf 24 Stunden ein und aktivieren das MAC-Adressen-Caching. Dies verhindert, dass Gäste während eines einzigen Besuchs gezwungen sind, sich erneut zu authentifizieren. Für Hochsicherheitsumgebungen sind kürzere Sitzungen mit erneuter Authentifizierung angemessen.
Schritt 5: DHCP-Bereich dimensionieren. Berechnen Sie die maximale Anzahl gleichzeitiger Geräte für Ihren Veranstaltungsort bei Spitzenkapazität. Ein Restaurant mit 500 Plätzen kann während eines geschäftigen Service 800 Geräte verzeichnen. Dimensionieren Sie den DHCP-Pool auf 1.000 Adressen mit einer Lease-Zeit von 30 Minuten.
Schritt 6: Betriebssystemübergreifend testen. Testen Sie nach der Konfiguration den gesamten Ablauf auf iOS-, Android- und Windows-Geräten. Jedes nutzt eine andere Probe-URL und WebView-Implementierung. Ein Fehler auf einer Plattform, während andere funktionieren, ist fast immer eine Lücke im Walled Garden.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Die folgenden Empfehlungen spiegeln Standards und Muster aus den über 80.000 Standorten von Purple wider.
Trennen Sie Gäste- und Mitarbeiternetzwerke. Betreiben Sie mindestens drei SSIDs: Guest WiFi, Staff WiFi und ein IoT-Netzwerk. Der Datenverkehr von Gästen muss von internen Systemen isoliert werden. Weitere Details zur Architektur finden Sie in unserem Leitfaden Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi.
Nutzen Sie ein dediziertes Gäste-VLAN. Segmentieren Sie den Datenverkehr von Gästen in ein eigenes VLAN, um laterale Bewegungen zu verhindern und Firewall-Richtlinien zu vereinfachen. Dies ist eine PCI-DSS-Anforderung, falls Kreditkartendaten über das Netzwerk übertragen werden.
Implementieren Sie bewusste Opt-ins. Die GDPR schreibt vor, dass die Datenerfassung am Captive Portal auf einer informierten, ausdrücklichen Einwilligung beruht. Die bewussten Opt-ins von Purple stellen Optionen zur Datenerfassung klar dar - mit separaten Kontrollkästchen für jeden Zweck. Dies ist für Standorte in Großbritannien oder der EU verpflichtend.
Überwachen Sie den Portal-Status proaktiv. Die Plattform für WiFi Analytics von Purple bietet Echtzeit-Einblicke in Anmeldeerfolgsraten, Sitzungszahlen und Authentifizierungsfehler. Ein plötzlicher Abfall erfolgreicher Anmeldungen ist eine Frühwarnung für ein RADIUS- oder Walled-Garden-Problem, noch bevor Gäste sich beschweren.
Sorgen Sie für ein konsistentes Branding. Die Splash Page ist die erste gebrandete Interaktion, die ein Gast mit Ihrem Netzwerk hat. Ein gut gestaltetes Portal erhöht die Opt-in-Raten und setzt Erwartungen an das WiFi-Erlebnis. Design-Richtlinien finden Sie unter How to make a great first impression with your guest WiFi.
-
Fehlerbehebung und Risikominderung
Wenn ein Problem mit dem Captive Portal gemeldet wird, folgen Sie diesem Diagnose-Ablauf, bevor Sie Konfigurationsänderungen vornehmen.
Isolieren Sie die Fehlerquelle. Fragen Sie den Gast, welches OS und welchen Browser er verwendet. Testen Sie denselben Ablauf selbst auf demselben OS. Wenn das Problem OS-spezifisch ist, liegt die Ursache fast sicher an einem fehlenden Walled-Garden-Eintrag für die Probe-URL dieses OS.
Überprüfen Sie die DNS-Auflösung. Versuchen Sie von einem Gerät im Gäste-VLAN aus, den Hostnamen des Captive Portals aufzulösen. Wenn die DNS-Auflösung fehlschlägt, kann das Gerät die Splash Page nicht erreichen, selbst wenn die Weiterleitung korrekt erfolgt. Überprüfen Sie, ob Ihr DHCP-Server zuverlässige DNS-Adressen verteilt und ob das Gateway DNS-Anfragen im Pre-Authentication-Status zulässt.
Erfassen Sie die Weiterleitung. Nutzen Sie die Entwicklertools des Browsers (F12) oder einen Packet-Capture, um den HTTP-Austausch zu beobachten. Sie sollten die OS-Probe-Anfrage sehen, gefolgt von einer HTTP-302-Antwort, die die Portal-URL enthält. Wenn Sie die Probe-Anfrage sehen, aber keine 302-Antwort, fängt das Gateway den Datenverkehr nicht korrekt ab. Wenn Sie überhaupt keine Probe-Anfrage sehen, hat das OS bereits festgestellt, dass es Internetzugang hat (möglicherweise aus einem zwischengespeicherten Status) und sendet die Probe-Anfrage nicht. RADIUS-Kommunikation überprüfen. Überprüfen Sie auf dem Gateway die RADIUS-Accounting-Protokolle. Eine erfolgreiche Authentifizierung erzeugt einen „Accounting-Start“-Eintrag. Wenn Sie nach der Anmeldung eines Gasts keine Accounting-Einträge sehen, ist die RADIUS-Kommunikation unterbrochen. Überprüfen Sie das Shared Secret, die Server-IP und die Firewall-Regeln.
DHCP-Lease-Auslastung prüfen. Überprüfen Sie auf dem DHCP-Server die aktuelle Anzahl der Leases im Vergleich zur Poolgröße. Wenn die Auslastung 90 % überschreitet, droht eine Erschöpfung. Erweitern Sie den Pool oder verkürzen Sie die Lease-Zeit umgehend.
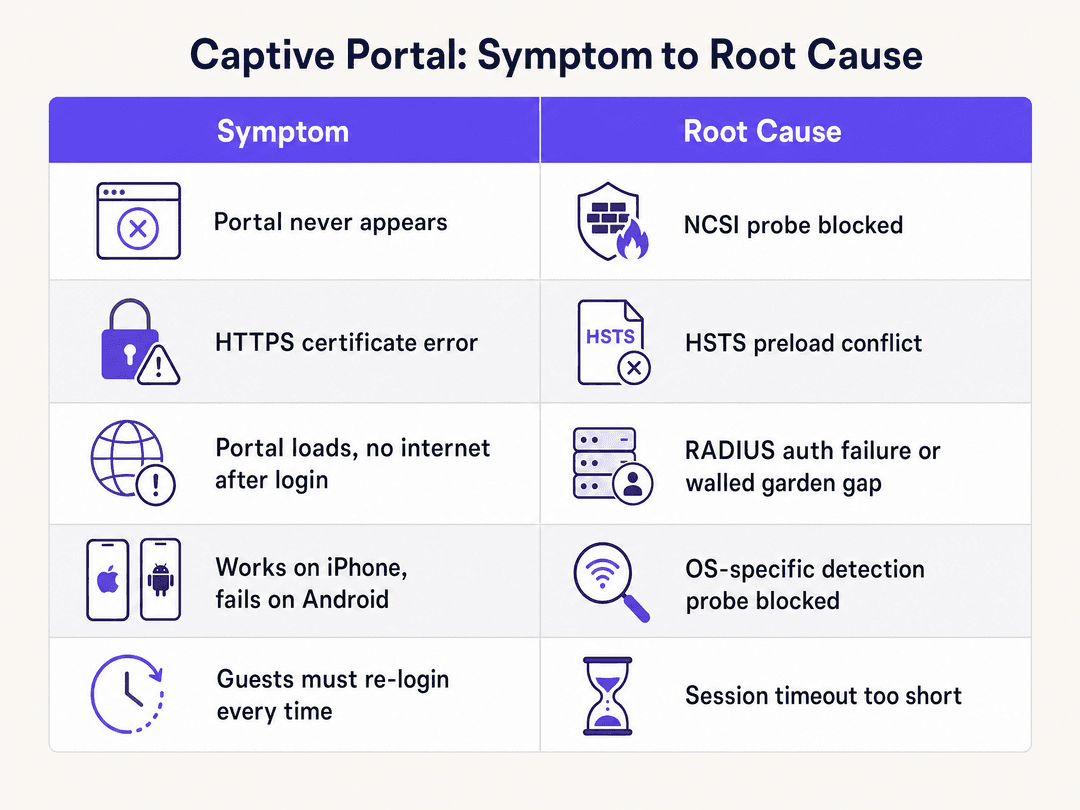
Die folgende Tabelle ordnet die häufigsten Symptome ihren Ursachen und den entsprechenden Lösungen zu.
| Symptom | Wahrscheinlichste Ursache | Lösung |
|---|---|---|
| Portal erscheint auf keinem Gerät | Betriebssystem-Probe wird durch Gateway-ACL blockiert | Probe-URLs zur Pre-Auth-Erlaubnisliste hinzufügen |
| Portal erscheint auf iOS, nicht auf Android | Android-Probe-URL fehlt im Walled Garden | connectivitycheck.gstatic.com zum Walled Garden hinzufügen |
| HTTPS-Zertifikatsfehler beim Laden des Portals | Gateway fängt HTTPS anstelle von HTTP ab | Nur auf das Abfangen von HTTP-Probes verlassen |
| Portal lädt, kein Internet nach dem Login | RADIUS-Access-Accept nicht vom Gateway empfangen | Shared Secret, Ports 1812/1813 und RADIUS-Server-IP überprüfen |
| Social-Login-Button schlägt geräuschlos fehl | Domain des Identitätsanbieters nicht im Walled Garden | Microsoft Entra ID / Google Workspace Endpunkte hinzufügen |
| Gäste müssen sich bei jedem Besuch neu authentifizieren | Sitzungsdauer zu kurz oder MAC-Caching deaktiviert | Sitzungsdauer auf 24 Stunden festlegen, MAC-Adressen-Caching aktivieren |
| Sporadische Ausfälle zu Stoßzeiten | DHCP-Pool-Erschöpfung | Subnetz erweitern, Lease-Zeit verkürzen |
ROI und geschäftliche Auswirkungen
Jeder Ausfall eines Captive Portals ist ein verlorenes Ereignis bei der Datenerfassung. Die Guest WiFi-Plattform von Purple verwandelt jede erfolgreiche Authentifizierung in einen First-Party-Datensatz - Name, E-Mail, demografische Daten und Besuchshäufigkeit - der direkt in die Marketing-Automatisierung und Treueprogramme einfließt.
Für einen Hospitality-Betreiber wie Premier Inn oder Whitbread bedeutet eine Verbesserung der Erfolgsquote bei der Portal-Authentifizierung um 10 % in einem Portfolio von 700 Standorten direkt Zehntausende zusätzliche Opt-in-Datensätze pro Monat. Diese Datensätze bilden die Grundlage für personalisierte E-Mail-Kampagnen mit messbar höheren Öffnungsraten als gekaufte Listen.
Für Retail-Betreiber ist das Captive Portal der Einstiegspunkt, um die Verweildauer der Käufer, die Häufigkeit von Wiederholungsbesuchen und das Verhalten an verschiedenen Standorten zu verstehen. Purple hat über sein Standort-Netzwerk hinweg bereits 29 Milliarden Datenpunkte gesammelt (interne Daten von Purple). Diese Daten sind nur so gut wie die Authentifizierungsrate, die sie generiert.
Für Transport-Knotenpunkte wie die Manchester Airports Group ist ein zuverlässiges Guest WiFi eine Kennzahl für die Passagierzufriedenheit, die auf Vorstandsebene verfolgt wird. Ein Portal, das in Spitzenzeiten des Abflugs zeitweise ausfällt, führt zu Beschwerden und beschädigt den Net Promoter Score des Standorts. In Umgebungen des Gesundheitswesens entlastet ein zuverlässiges Gäste-WiFi das medizinische Personal, das sich andernfalls mit Beschwerden über Verbindungsprobleme befassen müsste, und unterstützt gleichzeitig die Patientenzufriedenheit.
Die SLA von Purple für eine Betriebszeit von 99,999 % stellt sicher, dass das Cloud-Overlay selbst nicht die Fehlerquelle ist. Wenn Portal-Probleme auftreten, liegt die Ursache fast immer an der lokalen Konfiguration - diese Anleitung hilft Ihnen dabei, solche Probleme selbst zu lösen, ohne ein Support-Ticket erstellen zu müssen.
Referenzen
[1] Troubleshooting-Tipp: Allgemeine Erklärung, Ablauf und Fehlerbehebung für Captive Portal. Fortinet Community, November 2024. https://community.fortinet.com/fortigate-3/troubleshooting-tip-general-captive-portal-explanation-flow-and-troubleshooting-188409
[2] RFC 8910: Captive-Portal-Identifizierung in DHCP und Router-Ankündigungen. IETF. https://www.rfc-editor.org/info/rfc8910
[3] Übersicht über den Statusindikator für Netzwerkverbindung (NCSI) für Windows. Microsoft Learn, Februar 2025. https://learn.microsoft.com/en-us/windows-server/networking/ncsi/ncsi-overview
[4] 7 Captive Portal-Probleme, die das Gäste-WiFi beeinträchtigen (und schnelle Lösungen). Spotipo, Februar 2026. https://www.spotipo.com/post/troubleshooting-captive-portals-common-issues
[5] Lösung für HSTS-Probleme mit Captive Portal. Ubiquiti Community. https://community.ui.com/questions/Solution-for-HSTS-issues-with-captive-portal/17b033e7-3dfe-4830-af8f-bf6ead23d8b0
Schlüsseldefinitionen
Captive Portal
Eine Webseite, die einem Gerät beim Beitritt zu einem Netzwerk angezeigt wird, bevor der vollständige Internetzugang freigegeben wird. Das Gateway fängt die ursprüngliche HTTP-Verbindungsprüfung des Geräts ab und leitet sie an die URL des Portals weiter.
Der Mechanismus hinter jeder Guest WiFi Login-Seite, von Hotel-Lobbys bis hin zu Stadion-Promenaden. Definiert in RFC 8910.
Walled garden
Die Gruppe von Domains und IP-Adressen, die ein Gerät erreichen kann, bevor die Authentifizierung am Captive Portal abgeschlossen ist. Der Datenverkehr zu Walled garden-Zielen umgeht die Authentifizierungsanforderung.
Muss URLs für OS-Prüfungen, Endpunkte von Identitätsanbietern, CDN-Domains und Zahlungsabwickler-Domains enthalten. Ein falsch konfigurierter Walled garden ist die zweithäufigste Ursache für Fehler bei Captive Portals.
NCSI (Network Connectivity Status Indicator)
Eine Windows-Funktion, die `msftconnecttest.com` abfragt, um festzustellen, ob das Gerät über einen Internetzugang verfügt oder sich hinter einem Captive Portal befindet. Definiert in der Netzwerkdokumentation von Microsoft.
Wenn das Gateway diese Prüfung blockiert, meldet Windows "Kein Internetzugriff" und löst die WebView des Captive Portals niemals aus. Die Lösung besteht darin, die NCSI-URL zur Pre-Authentifizierungs-Erlaubnisliste hinzuzufügen.
HSTS (HTTP Strict Transport Security)
Eine in RFC 6797 definierte Websicherheitsrichtlinie, die Browser anweist, reine HTTP-Verbindungen abzulehnen und jedes Zertifikat abzuweisen, das nicht exakt mit der Domain übereinstimmt.
Verhindert, dass Gateways HTTPS-Anfragen für die Weiterleitung zum Captive Portal abfangen. Große Domains wie google.com stehen in allen gängigen Browsern auf der HSTS-Preload-Liste.
HTTP 302-Weiterleitung
Ein Standard-HTTP-Antwortcode, der angibt, dass sich die angeforderte Ressource vorübergehend unter einer anderen URI befindet, die im Location-Header angegeben ist.
Der Mechanismus, den Gateways verwenden, um die Verbindungsprüfung eines Geräts auf die Login-Seite des Captive Portals umzuleiten. Einige Gateways verwenden stattdessen HTTP 303 oder HTTP 200 mit einem Weiterleitungskörper.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentralisierte Verwaltung für Authentifizierung, Autorisierung und Accounting (AAA) bietet und über UDP auf den Ports 1812 (Authentifizierung) und 1813 (Accounting) arbeitet.
Die Cloud-Plattform von Purple fungiert als RADIUS-Server. Das lokale Gateway (Meraki, Aruba usw.) sendet Authentifizierungsanfragen an die RADIUS-Server von Purple und reagiert auf die Antwort Access-Accept oder Access-Reject.
MAC-Adress-Caching
Der Prozess der Speicherung der eindeutigen Hardware-Kennung eines Geräts, um wiederkehrende Geräte zu erkennen und den Sitzungsstatus beizubehalten, ohne dass eine erneute Authentifizierung erforderlich ist.
Ermöglicht die Beständigkeit der Sitzung bei kurzen Verbindungsabbrüchen und wiederholten Besuchen innerhalb des Sitzungsfensters. Unverzichtbar für Hospitality-Umgebungen, in denen sich Gäste zwischen verschiedenen Bereichen bewegen.
Identitätsbasierte Netzwerke
Das Architekturmodell von Purple, bei dem Zugriffsrichtlinien, VLAN-Zuweisung und Analysen basierend auf der authentifizierten Identität des Benutzers und nicht nur auf der IP- oder MAC-Adresse des Geräts angewendet werden.
Ermöglicht eine granulare Zugriffskontrolle, personalisierte Erlebnisse und eine genaue Zuordnung des Netzwerkverhaltens zu einzelnen Benutzern über die Hardware von Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet hinweg.
DHCP-Erschöpfung
Ein Zustand, in dem alle verfügbaren IP-Adressen in einem DHCP-Pool zugewiesen wurden, wodurch neue Geräte keine Adresse erhalten und somit das Captive Portal nicht erreichen können.
Tritt häufig in Umgebungen mit hoher Dichte während Spitzenzeiten auf. Äußert sich identisch mit einem Ausfall des Captive Portals - das Gerät zeigt an, dass es mit der SSID verbunden ist, hat aber kein Internet. Die Diagnose erfolgt durch Überprüfung der DHCP-Lease-Auslastung auf dem Server.
Ausgearbeitete Beispiele
Ein Hotel mit 200 Zimmern, das HPE Aruba Access Points nutzt, berichtet, dass Gäste mit Android-Geräten nicht auf das Captive Portal zugreifen können, während sich iOS-Nutzer problemlos verbinden. Das IT-Team hat bestätigt, dass die Portal-URL vom Management-VLAN aus erreichbar ist.
Das IT-Team sollte den Pre-Authentication Walled Garden auf dem HPE Aruba Controller überprüfen. iOS-Geräte prüfen captive.apple.com, was wahrscheinlich bereits auf der Whitelist steht. Android-Geräte prüfen connectivitycheck.gstatic.com und clients3.google.com/generate_204. Diese Google-Domains fehlen fast sicher im Walled Garden. Das Hinzufügen dieser Domains zur Pre-Authentication-Freigabeliste behebt das Problem. Das Team sollte außerdem connectivitycheck.android.com als sekundäre Android-Prüf-URL hinzufügen. Starten Sie nach der Aktualisierung des Walled Garden die betroffenen SSIDs neu und testen Sie die Verbindung mit einem auf Werkseinstellungen zurückgesetzten Android-Gerät, da ein zwischengespeicherter Netzwerkstatus auf einem zuvor verbundenen Gerät das Ergebnis verfälschen kann.
Eine Einzelhandelskette mit 150 Cisco Meraki MX-Appliances berichtet, dass sich Gäste auf der Purple Splash-Page authentifizieren - das Purple Dashboard zeigt erfolgreiche Logins an - aber die Gäste nach dem Ausfüllen des Formulars weiterhin keinen Internetzugang haben. Das Problem betrifft alle Standorte gleichzeitig.
Da die Purple Cloud-Plattform erfolgreiche Logins anzeigt, funktioniert der Authentifizierungsschritt selbst. Der Fehler liegt im Autorisierungsschritt - die Meraki-Appliance empfängt oder verarbeitet die RADIUS-Access-Accept-Nachricht von den Purple RADIUS-Servern nicht. Das Team sollte nacheinander drei Punkte prüfen: Erstens, ob das gemeinsame RADIUS-Geheimnis (Shared Secret) im Meraki-Dashboard exakt mit dem Geheimnis im Purple-Portal übereinstimmt (schon eine Abweichung von einem einzelnen Zeichen führt zu einem unbemerkten Fehler); zweitens, ob ausgehender UDP-Verkehr auf den Ports 1812 und 1813 von der Meraki-Appliance zu den RADIUS-Server-IP-Adressen von Purple zugelassen ist; drittens, ob eine kürzliche Netzwerkänderung eine Firewall-Regel oder NAT-Richtlinie eingeführt hat, die diesen Verkehr blockiert. Da das Problem alle 150 Standorte gleichzeitig betrifft, liegt die Ursache wahrscheinlich an einer zentralen Änderung der Firewall-Richtlinien oder einer Änderung der Purple RADIUS-Server-IP-Adresse, die nicht in die Meraki-Konfigurationen übernommen wurde.
Übungsfragen
Q1. Während einer großen Konferenz an einem Veranstaltungsort mit 5.000 Sitzplätzen erhält das IT-Team Berichte, dass Hunderte von Teilnehmern nicht auf das Portal für das Gäste-WiFi zugreifen können. Die Access Points zeigen normale Verbindungszahlen. Das Problem begann 45 Minuten nach Beginn der Veranstaltung. Was ist die wahrscheinlichste Ursache und wie sieht die sofortige Behebung aus?
Hinweis: Das Problem begann nach Beginn der Veranstaltung, nicht beim Start. Überlegen Sie, welche Ressource knapp wird, wenn sich mehr Geräte anmelden.
Musterlösung anzeigen
Die wahrscheinlichste Ursache ist die Erschöpfung des DHCP-Pools. Als die Teilnehmer eintrafen und sich mit der SSID verknüpften, füllte sich der DHCP-Pool. Neue Geräte verbinden sich zwar mit dem Access Point, können aber keine IP-Adresse abrufen. Daher senden sie niemals den HTTP-Probe-Request, der zum Auslösen des Captive Portal erforderlich ist. Die sofortige Lösung besteht darin, die DHCP-Lease-Time auf 15 Minuten zu verkürzen (wodurch Adressen von abgereisten Geräten schneller wieder freigegeben werden) und, falls möglich, den Pool durch Hinzufügen eines zweiten Subnetzes zu erweitern. Die langfristige Lösung besteht darin, den DHCP-Pool für die maximale Anzahl gleichzeitiger Geräte beim nächsten Event zu dimensionieren, nicht für den Durchschnitt.
Q2. Sie haben Purple auf Ubiquiti UniFi Access Points in einer Einzelhandelskette implementiert. Die Landingpage lädt auf allen Geräten korrekt. Gäste füllen das Formular zur E-Mail-Erfassung aus und sehen eine Erfolgsmeldung. Wenn sie jedoch versuchen zu surfen, haben sie keinen Internetzugang. Das Purple-Dashboard zeigt die Logins als erfolgreich an. Was prüfen Sie zuerst?
Hinweis: Die Cloud-Plattform hat die Authentifizierung aufgezeichnet. Der Fehler liegt beim lokalen Autorisierungsschritt.
Musterlösung anzeigen
Da das Dashboard von Purple erfolgreiche Logins anzeigt, wurde der Schritt der Cloud-Authentifizierung korrekt abgeschlossen. Der Fehler liegt beim RADIUS-Autorisierungsschritt - der UniFi-Controller empfängt oder verarbeitet die Access-Accept-Nachricht von den RADIUS-Servern von Purple nicht. Prüfen Sie in dieser Reihenfolge: (1) Der gemeinsame RADIUS-Schlüssel (Shared Secret) auf dem UniFi-Controller stimmt exakt mit dem Schlüssel im Purple-Dashboard überein; (2) ausgehender UDP-Traffic auf den Ports 1812 und 1813 vom Controller zu den IP-Adressen der RADIUS-Server von Purple ist erlaubt; (3) die auf dem UniFi-Controller konfigurierten RADIUS-Server-IP-Adressen sind aktuell (Purple hat diese möglicherweise aktualisiert). Ein Packet Capture auf dem Controller bestätigt, ob die Access-Accept-Nachricht eingeht.
Q3. Ein Hotel-IT-Manager berichtet, dass Gäste, die ein VPN auf ihren Geräten nutzen, überhaupt nicht auf das Captive Portal zugreifen können. Gäste ohne VPN verbinden sich normal. Das Hotel nutzt Cisco Meraki MX-Appliances. Sollte das IT-Team die Konfiguration des Captive Portals ändern, um VPN-Nutzer zu berücksichtigen?
Hinweis: Berücksichtigen Sie, was ein VPN mit dem Netzwerkverkehr des Geräts macht, bevor das Captive Portal diesen abfangen kann.
Musterlösung anzeigen
Nein - die Konfiguration des Captive Portals muss nicht geändert werden. Ein VPN-Client verschlüsselt den gesamten Datenverkehr des Geräts, bevor er das Gerät verlässt, einschließlich des HTTP-Verbindungstests (Probe). Das Gateway kann verschlüsselten VPN-Verkehr nicht abfangen, weshalb es niemals den 302-Redirect ausgibt. Der Gast muss sein VPN deaktivieren, die Authentifizierung am Captive Portal abschließen und das VPN anschließend wieder aktivieren. Dies ist eine grundlegende architektonische Einschränkung von Captive Portals und VPNs, kein Konfigurationsfehler. Das IT-Team sollte einen Hinweis zu den WiFi-Anweisungen für Gäste hinzufügen, der VPN-Nutzer dazu auffordert, ihr VPN vor dem Verbinden zu deaktivieren.
Weiterlesen in dieser Reihe
Ubiquiti UniFi Guest Portal leitet nicht weiter: Ursachen und Lösungen
Dieser Leitfaden grenzt einen Fehler bei der Weiterleitung des UniFi Guest Portals ein, indem er nacheinander den Guest-Status, die Weiterleitung, die Pre-Authorisation-Route und die Controller-Autorisierung prüft. Er bietet IT-Teams vor Ort eine bewährte Methode, um Verwirrung zwischen Guest-Netzwerk und Hotspot, externe Portal-Übergaben, aktuelle UniFi OS Kontoanforderungen und DNS-Isolierungstests zu adressieren.
Cisco Meraki Splashpage funktioniert nicht: Ein Flussdiagramm zur Fehlersuche
Diese praktische Day-Two-Anleitung isoliert, wo ein Cisco Meraki Splash-Flow fehlgeschlagen ist: Client-Autorisierung, Initiierung der HTTP-Weiterleitung, Erreichbarkeit des Walled Garden oder RADIUS-Anmeldung. Sie bietet IT-Teams vor Ort einen kontrollierten Nachweisweg, um das Guest WiFi wiederherzustellen, ohne weitreichende Änderungen an einer Live-Infrastruktur vorzunehmen.
Enterprise Guest WiFi Einrichtungsleitfaden: VLAN Segmentierung, Sicherheit und Captive Portals
Dieser technische Leitfaden zeigt IT-Teams, wie sie Guest WiFi als kontrollierten Internetzugangsdienst unter Verwendung von VLAN Segmentierung, Firewall-Richtlinien und einem Captive Portal einrichten. Er erklärt zudem, wie die Registrierungsformulare und Onboarding-Steuerelemente von Purple eine angemessene Visitor Experience unterstützen, ohne die Sicherheitsgrenzen um Mitarbeiter-, Zahlungs- und Betriebssysteme zu schwächen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.