
Por que o WiFi do seu Estádio Fica Lento (E Como Resolver)
Este guia técnico de autoridade analisa a causa raiz do congestionamento do WiFi em estádios - a atividade simultânea em segundo plano de 50.000 dispositivos que carregam anúncios programáticos e telemetria - e fornece um plano detalhado de arquitetura para implementar a filtragem de DNS na borda como principal estratégia de mitigação. Concebido para Diretores de TI, CTOs e Arquitetos de Rede, disponibiliza orientações práticas de implementação, estudos de caso reais e estruturas de ROI mensuráveis para ajudar os operadores de recintos a recuperar largura de banda e a fornecer conectividade de alto desempenho à escala.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi de Convidado →
Resumo Executivo
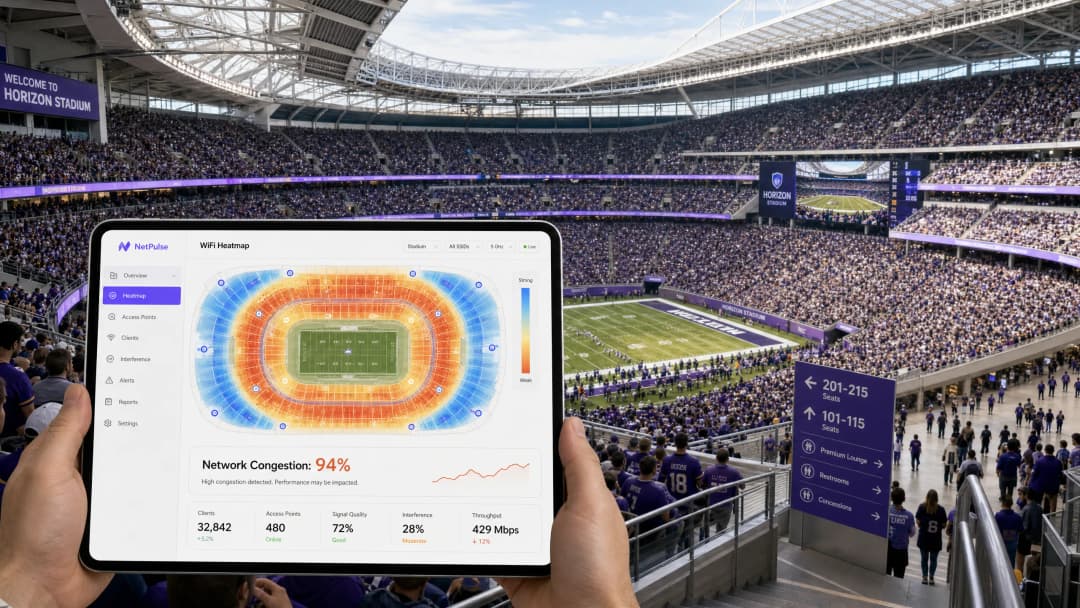
Para os CTOs e diretores de TI que gerem locais de alta densidade, o fenómeno do stadium WiFi slow (WiFi lento em estádios) é um risco operacional persistente e dispendioso. Apesar das despesas de capital significativas em backhaul multi-gigabit, pontos de acesso de alta densidade e planeamento de RF meticuloso, as redes muitas vezes param completamente quando a capacidade do local ultrapassa os 80%. A causa raiz raramente é uma limitação de hardware. É a avalanche invisível de tráfego de fundo. Quando 50.000 dispositivos se ligam simultaneamente a uma rede Guest WiFi, iniciam milhões de microtransações - carregando anúncios programáticos, sincronizando telemetria e executando chamadas de SDK em segundo plano. Este "ruído" pode consumir até 60% da largura de banda disponível, esgotar os pools de NAT e saturar o tempo de antena antes que um único utilizador navegue ativamente na web. Este guia detalha os mecanismos técnicos desta congestão, fornece um modelo de arquitetura independente de fornecedor para implementar a filtragem de Edge DNS e quantifica o ROI de o fazer.
Análise Técnica Profunda: A Anatomia da Congestão em Alta Densidade
Avalanche de Tráfego de Fundo
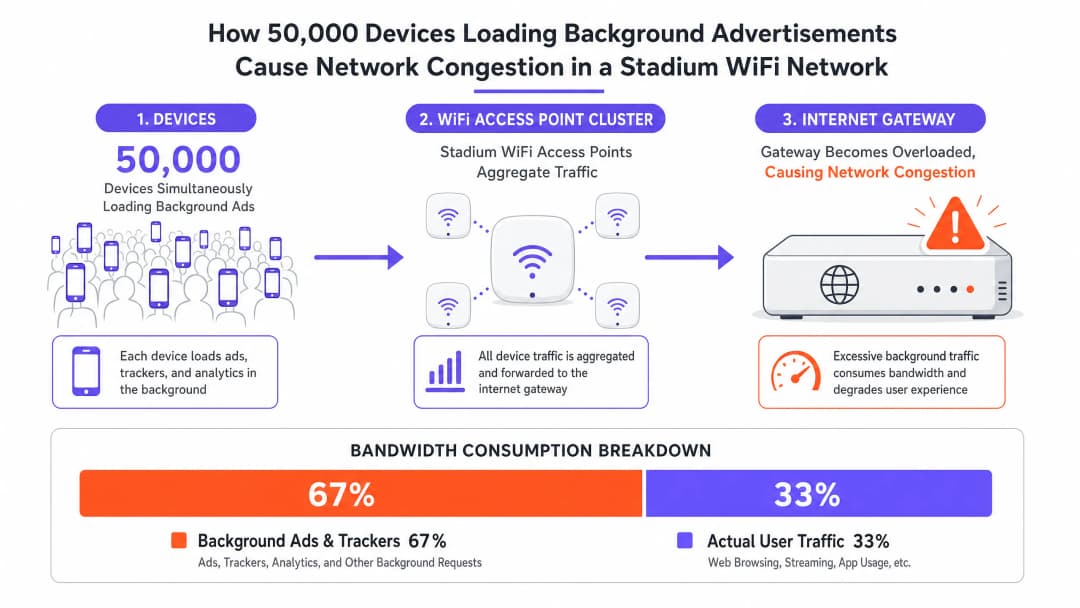
Quando um dispositivo se liga a uma rede guest WiFi, inicia imediatamente uma série de atividades em segundo plano que nada têm a ver com o que o utilizador está ativamente a fazer. As aplicações móveis modernas estão incorporadas com múltiplos SDKs de terceiros - para plataformas de analítica, serviços de relatório de falhas e redes de publicidade programática. Cada SDK funciona de forma independente, consultando os seus próprios servidores de acordo com o seu próprio calendário. Num ambiente de estádio, 50.000 dispositivos a realizar estas tarefas em simultâneo criam um perfil de tráfego que é fundamentalmente diferente de qualquer outro cenário de implementação.
Este tráfego é caracterizado por pedidos de elevado volume e baixa carga útil: handshakes TCP de pacotes pequenos, consultas de DNS e pedidos HTTP GET para píxeis de rastreio e criativos publicitários. Embora o total de dados transferidos por dispositivo possa parecer insignificante isoladamente, o seu impacto agregado na eficiência espetral da rede é devastador. A norma IEEE 802.11 dita que o WiFi é um meio partilhado; cada pacote transmitido por qualquer dispositivo deve competir pelo tempo de antena. Milhões de microtransações em segundo plano saturam este meio partilhado, deixando tempo de antena insuficiente para sessões de utilizador legítimas.
Três Modos de Falha à Escala
A congestão de alta densidade manifesta-se tipicamente através de três modos de falha distintos, que frequentemente ocorrem em simultâneo:
| Modo de Falha | Causa Técnica | Sintoma Experienciado pelo Utilizador |
|---|---|---|
| Esgotamento da Tabela de Estado | A memória de rastreamento de conexões da firewall/gateway NAT está esgotada | Pacotes perdidos, tempos de limite de conexão excedidos, falhas no Captive Portal |
| Saturação do Tempo de Antena | O meio partilhado de RF está sobrecarregado devido a microtransações em segundo plano | Elevada latência, baixo rendimento apesar do baixo número de clientes por AP |
| Sobrecarga do Resolutor de DNS | Os resolutores locais estão sobrecarregados devido a consultas de redes de anúncios e telemetria | Carregamento lento de páginas, falhas de aplicações, atrasos na autenticação |
Destes, o Esgotamento da Tabela de Estado é o mais letal. Uma firewall empresarial típica pode estar dimensionada para lidar com 500.000 a 1.000.000 de estados de conexão simultâneos. Num estádio com 50.000 dispositivos, onde cada dispositivo mantém 20 a 30 conexões em segundo plano, a contagem teórica de estados de conexão excede um milhão antes mesmo de contabilizar qualquer tráfego de utilizador ativo. Isto resulta em pacotes perdidos e falhas de conexão generalizadas, afetando todos os utilizadores independentemente do seu próprio comportamento.
A Saturação do Tempo de Antena é ainda mais agravada pelo mecanismo de contenção do 802.11 (CSMA/CA). Cada dispositivo deve ouvir antes de transmitir, e a probabilidade de colisões aumenta exponencialmente com a densidade de dispositivos. O tráfego em segundo plano proveniente de redes de anúncios e serviços de telemetria força o tráfego legítimo dos utilizadores a entrar em fila, aumentando a latência e reduzindo o rendimento efetivo para uma fração da capacidade teórica dos pontos de acesso.
A Sobrecarga do Resolutor de DNS é frequentemente descurada. Numa implementação típica em estádios, a WiFi Analytics revela que os domínios de redes de anúncios - tais como os operados por grandes plataformas de publicidade programática - aparecem consistentemente entre as cinco entradas de DNS mais consultadas. Cada consulta, embora individualmente pequena, contribui para a carga agregada no resolutor local e desencadeia tentativas de conexão TCP subsequentes que sobrecarregam ainda mais a tabela de estados.
Guia de Implementação: Arquitetura de Filtragem de DNS na Periferia
A resposta estratégica a este padrão de falha não passa por disponibilizar mais hardware, mas sim por eliminar a origem do ruído. A Filtragem de DNS na Periferia é a principal estratégia de mitigação e, quando implementada corretamente, pode recuperar até 40% da largura de banda da WAN e reduzir a latência média em 60ms ou mais.
Esquema Arquitetural
A filtragem de DNS na periferia funciona intercetando as consultas de DNS no perímetro da rede. Quando um dispositivo solicita o endereço IP de uma rede de anúncios conhecida, de um servidor de telemetria ou de um domínio de malware, o filtro responde com uma rota nula - devolvendo uma resposta 0.0.0.0 ou NXDOMAIN. Isto impede que o dispositivo estabeleça uma conexão TCP, eliminando o consumo associado na tabela de estados, o tempo de antena e a utilização de largura de banda da WAN.

Passos de Implementação
Passo 1: Implementar Resolutores de DNS Locais Implemente resolvedores de DNS locais altamente disponíveis na periferia do local. Estes devem ser capazes de lidar com a carga total de consultas da população de dispositivos ligados. Não dependa exclusivamente de resolvedores de ISP a montante, pois isso introduz latência e remove a sua capacidade de filtragem.
Passo 2: Integrar Feeds de Inteligência contra Ameaças e de Bloqueio de Anúncios Subscreva feeds de inteligência contra ameaças de nível empresarial que incluam domínios de redes de anúncios conhecidos, servidores de telemetria e infraestruturas de malware. Estes feeds devem ser atualizados dinamicamente - idealmente de poucas em poucas horas - para capturar domínios recentemente registados utilizados por redes de anúncios para contornar o bloqueio.
Passo 3: Configurar a Política de DHCP Configure os servidores DHCP para distribuir os endereços IP dos resolvedores locais e filtrados para todos os dispositivos convidados. Este é o principal mecanismo de aplicação para direcionar o tráfego de DNS dos clientes através do filtro.
Passo 4: Implementar Regras de Firewall de Saída Este passo é crítico e frequentemente omitido. Implemente regras estritas de firewall de saída para bloquear todo o tráfego de DNS de saída (porta TCP/UDP 53) para qualquer destino que não sejam os resolvedores locais aprovados. Isto impede que os dispositivos com definições de DNS codificadas contornem o filtro.
Passo 5: Abordar o DNS over HTTPS (DoH) Conforme detalhado no nosso guia sobre DNS Over HTTPS (DoH): Implications for Public WiFi Filtering, os sistemas operativos e navegadores modernos utilizam cada vez mais o DoH para encriptar consultas de DNS, encaminhando-as para resolvedores externos e contornando completamente a filtragem local. Os administradores de rede devem bloquear explicitamente os endereços IP de fornecedores de DoH conhecidos ao nível da firewall. Isto força os clientes a recorrer ao DNS padrão e não encriptado, que pode então ser filtrado. Para implementações internacionais, o equivalente em língua portuguesa deste guia está disponível em DNS Over HTTPS (DoH): Implicações para a Filtragem de WiFi Público.
Passo 6: Integrar com a Gestão de Identidades e Acessos Para uma eficácia máxima, associe as políticas de filtragem de DNS à autenticação do utilizador. Tirar partido da autenticação baseada em perfis - como explorado no nosso guia de 2026 sobre acesso sem palavra-passe - permite que os locais apliquem políticas de filtragem diferenciadas com base nas funções dos utilizadores. Os utilizadores de acesso geral recebem uma filtragem agressiva; os utilizadores da imprensa, corporativos ou VIP podem receber políticas mais permissivas que permitem aplicações de negócios específicas.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Casos de Estudo
Caso de Estudo 1: Estádio de Futebol de 60.000 Lugares, Reino Unido
Um clube de futebol da Premier League estava a registar uma degradação grave da rede durante o intervalo, com o Captive Portal a expirar e a partilha nas redes sociais a falhar nos momentos de pico. O circuito WAN era uma ligação dedicada de 10Gbps, que estava a funcionar a apenas 28% de utilização durante o evento. No entanto, a tabela de estados da firewall estava a 97% da capacidade.
Após uma auditoria de tráfego utilizando a WiFi Analytics, a equipa identificou que os domínios de redes de anúncios representavam 61% de todas as consultas de DNS. Os cinco principais domínios pertenciam todos a infraestruturas de publicidade programática. O filtragem de DNS na extremidade (Edge DNS filtering) foi implementado com uma lista de bloqueio de 1,2 milhões de domínios, juntamente com regras rígidas de saída que bloqueiam a porta 53 e os IPs dos fornecedores de DoH.
O resultado: a utilização da tabela de estados em capacidade máxima caiu para 34%, a latência média diminuiu de 280ms para 95ms e a utilização da largura de banda WAN em pico caiu de 28% para 17% - uma redução de 39% na largura de banda consumida, apesar de não haver alterações no número de dispositivos ligados.
Caso de Estudo 2: Centro de Convenções Internacional, Setor da Hospitality
Um grande centro de convenções que acolhia uma cimeira tecnológica de 15.000 delegados estava a registar reclamações dos participantes sobre a lentidão do WiFi, apesar de ter atualizado a infraestrutura recentemente. O espaço tinha implementado 400 pontos de acesso de classe empresarial e um circuito WAN de 5Gbps.
A análise do tráfego revelou que os dispositivos dos delegados - principalmente portáteis corporativos que executavam várias aplicações empresariais - estavam a gerar uma média de 45 ligações em segundo plano por dispositivo. O interpretador de DNS estava a processar 2,3 milhões de consultas por hora, das quais 68% eram destinadas a redes de anúncios e plataformas de análise.
Após a implementação da filtragem de DNS na extremidade com integração de políticas associada ao sistema de registo da conferência, o espaço registou uma redução de 52% no volume de consultas de DNS, uma redução de 41% na utilização da tabela de estados do firewall e uma melhoria mensurável no tempo médio de estabelecimento de ligação TCP de 180ms para 62ms. As pontuações de satisfação dos delegados relativamente à qualidade do WiFi subiram de 3,1 para 4,6 em 5.
Melhores Práticas e Normas
As seguintes melhores práticas, independentes de fornecedor, refletem as normas atuais da indústria para implementações de WiFi de alta densidade:
- IEEE 802.11ax (WiFi 6/6E): Implemente pontos de acesso WiFi 6 ou 6E. As funcionalidades OFDMA e coloração BSS reduzem significativamente a contenção de tempo de antena em ambientes de alta densidade, complementando a redução de tráfego alcançada pela filtragem de DNS.
- WPA3-Enterprise: Implemente WPA3-Enterprise com autenticação 802.1X para qualquer implementação que processe dados sensíveis. Este é um requisito de base para a conformidade com PCI-DSS em ambientes de Retail e alinha-se com os princípios de minimização de dados do GDPR.
- Conformidade com o GDPR: Comunique de forma transparente a utilização de ferramentas de otimização de rede, incluindo a filtragem de DNS, nos termos de serviço do Captive Portal. Os utilizadores devem ser informados de que as consultas de DNS são processadas localmente como parte da função de gestão de rede.
- Monitorização e Analytics: Monitorize continuamente os domínios mais solicitados utilizando a WiFi Analytics e ajuste as políticas de filtragem em conformidade. As redes de anúncios registam regularmente novos domínios para contornar o bloqueio; as listas de bloqueio estáticas tornam-se obsoletas em poucos dias.- Implementações no Setor Público: Para implementações de WiFi no setor público e cidades inteligentes, conforme discutido no contexto da expansão do setor público da Purple, a filtragem de DNS também cumpre uma função de salvaguarda, impedindo o acesso a categorias de conteúdos prejudiciais em conformidade com os requisitos das autoridades locais.
Resolução de Problemas e Mitigação de Riscos
Falsos Positivos
Risco: Uma filtragem excessivamente agressiva pode bloquear a funcionalidade de aplicações legítimas, tais como aplicações de bilheteira, serviços de navegação do local ou terminais de VPN empresariais.
Mitigação: Implemente uma lista de permissões rigorosa para domínios críticos identificados durante uma fase inicial de apenas monitorização. Nunca mude diretamente para o modo de aplicação num ambiente de produção. Um período de monitorização de duas semanas antes da aplicação é a linha de base mínima recomendada.
Desvio de Captive Portal através de Tráfego de Fundo
Risco: Se o tráfego de fundo satisfizer os mecanismos de deteção de Captive Portal do sistema operativo (por exemplo, a verificação captive.apple.com da Apple) antes de o utilizador abrir um navegador, os dispositivos podem não acionar o Captive Portal.
Mitigação: Restrinja o walled garden para permitir apenas os domínios específicos necessários para a deteção e autenticação do Captive Portal. Todo o restante tráfego deve ser bloqueado até que o utilizador se tenha autenticado totalmente e a política de filtragem seja aplicada à sua sessão.
Desvio de DoH
Risco: Os dispositivos que utilizam DoH irão contornar a filtragem de DNS local, tornando toda a estratégia ineficaz para esses clientes.
Mitigação: Mantenha uma lista de bloqueio atualizada de endereços IP de fornecedores de DoH e bloqueie-os na firewall. Esta não é uma configuração única; novos fornecedores de DoH surgem regularmente e devem ser monitorizados.
Mapas Offline e Serviços de Navegação
Para locais que implementam navegação interior juntamente com WiFi - tais como os que utilizam o Modo de Mapas Offline da Purple - certifique-se de que os servidores de mosaicos de mapas e as API de navegação estão explicitamente incluídos na lista de permissões. Estes serviços são fundamentais para a experiência do utilizador e não devem ser apanhados em regras genéricas de filtragem de redes de anúncios.
ROI e Impacto no Negócio
A justificação comercial para a filtragem de DNS na rede periférica é convincente em múltiplas dimensões:
| Métrica | Resultado Típico | Impacto no Negócio |
|---|---|---|
| Redução da Largura de Banda WAN | 30-40% | Custos de atualização de circuitos adiados; ciclo de vida da infraestrutura alargado |
| Redução de Latência | Média de 40-70ms | Maior interação dos utilizadores com as aplicações do local e serviços digitais |
| Utilização da Tabela de Estado | Redução de 50-65% no pico | Atualização de hardware de firewall adiada; risco de interrupção mitigado |
| Volume de Consultas DNS | Redução de 40-60% | Carga do resolvedor diminuída; velocidade de autenticação melhorada |
| Satisfação do Utilizador | Melhoria mensurável do NPS | Maior tempo de permanência, aumento dos gastos em restauração, melhor perceção da marca |
Para um estádio que gasta £80.000 por ano em conectividade WAN e que enfrenta um ciclo de renovação de hardware de £200.000, uma redução de 35% na largura de banda traduz-se em cerca de £28.000 em poupanças anuais de WAN e uma potencial extensão de 18 meses no ciclo de renovação de hardware - face a custos de implementação que normalmente rondam os £15.000 a £30.000 para um recinto desta dimensão, as poupanças combinadas a três anos excedem os £100.000.
Ouça o Briefing Técnico
Definições Principais
Exaustão da Tabela de Estado
Uma condição na qual uma firewall ou gateway NAT fica sem memória alocada para monitorizar as ligações de rede ativas, fazendo com que descarte novos pedidos de ligação.
Ocorre em locais de alta densidade quando dezenas de milhares de dispositivos iniciam simultaneamente micro-conexões para redes de anúncios e servidores de telemetria. A causa principal do paradoxo do "stadium WiFi slow" onde o circuito WAN parece subutilizado, mas a rede está efetivamente inoperacional.
Airtime Utilisation
A percentagem de tempo em que o espetro de RF num determinado canal WiFi está a ser ativamente utilizado para transmitir dados ou tramas de gestão.
Uma elevada Airtime Utilisation provocada por tráfego de fundo reduz a capacidade disponível para sessões de utilizadores ativos. Num estádio de alta densidade, o tráfego de fundo pode elevar a Airtime Utilisation acima de 80%, deixando uma capacidade insuficiente para o tráfego legítimo dos utilizadores.
Edge DNS Filtering
A prática de intercetar consultas DNS no perímetro da rede e bloquear a resolução para domínios conhecidos como maliciosos, de elevado overhead ou que violem as políticas, devolvendo uma rota nula ou uma resposta NXDOMAIN.
A principal mitigação arquitetural para o congestionamento de tráfego de fundo em locais de alta densidade. Impede que os dispositivos estabeleçam ligações com redes de anúncios e servidores de telemetria, recuperando largura de banda e reduzindo a carga na tabela de estados.
DNS over HTTPS (DoH)
Um protocolo para realizar a resolução de DNS através do protocolo HTTPS, encriptando a consulta DNS e encaminhando-a para um resolvedor externo, contornando a infraestrutura de DNS local.
O principal mecanismo de contorno para o Edge DNS Filtering. Deve ser explicitamente bloqueado ao nível do IP para garantir que todo o tráfego DNS passa pelo resolvedor local filtrado.
Null Route
Uma rota de rede que descarta o tráfego destinado a um endereço IP ou domínio específico, rejeitando-o de forma eficaz sem o encaminhar.
Utilizado por filtros de DNS para responder a domínios bloqueados - devolvendo 0.0.0.0 ou NXDOMAIN - impedindo que o cliente inicie uma ligação TCP e eliminando o overhead de rede associado.
Walled Garden
Um ambiente de rede restrito que limita o acesso do dispositivo a um conjunto predefinido de recursos, normalmente utilizado para forçar a autenticação no Captive Portal antes de conceder acesso total à internet.
Deve ser rigorosamente configurado para evitar que o tráfego de fundo satisfaça os mecanismos de deteção de Captive Portal do sistema operativo antes de o utilizador se autenticar, o que permitiria o fluxo de tráfego de fundo sem restrições sem que uma política de filtragem fosse aplicada.
Autenticação Baseada em Perfis
Um método de autenticação que aplica dinamicamente políticas de rede específicas - incluindo regras de filtragem de DNS, limites de largura de banda e controlos de acesso - com base na identidade ou função do utilizador autenticado.
Permite que os locais ofereçam experiências de rede diferenciadas, aplicando uma filtragem agressiva a utilizadores de acesso geral enquanto disponibilizam políticas mais permissivas a VIPs, imprensa ou convidados corporativos.
OFDMA (Orthogonal Frequency Division Multiple Access)
Uma versão multiutilizador do OFDM que permite que uma única transmissão WiFi 6 (802.11ax) seja dividida entre vários utilizadores em simultâneo, reduzindo a contenção e melhorando a eficiência espetral.
Uma funcionalidade essencial do Wi-Fi 6 que aborda diretamente a contenção de tempo de antena em implementações de alta densidade. Funciona em conjunto com o DNS filtering para maximizar a capacidade utilizável de cada ponto de acesso.
Eficiência Espetral
A quantidade de dados úteis que podem ser transmitidos através de uma determinada largura de banda num sistema de comunicação específico.
Reduzida por micro-transações de fundo que consomem tempo de antena sem acrescentar valor aos utilizadores finais. A filtragem de perímetro e as funcionalidades do Wi-Fi 6, como o OFDMA, funcionam em conjunto para maximizar a eficiência espetral.
Exemplos Práticos
Um estádio com capacidade para 50.000 pessoas está a sofrer uma degradação severa da rede durante o intervalo. A equipa de TI confirmou que o circuito WAN de 10Gbps está apenas a 30% de utilização, mas os APs estão a reportar uma elevada utilização do tempo de antena e a tabela de estado da firewall está a 95% da capacidade. A adição de mais APs não melhorou o desempenho.
O problema não é a largura de banda bruta ou a densidade de APs, mas sim a exaustão da tabela de estado de ligação causada pela atividade das aplicações em segundo plano. A solução requer a implementação de um Filtro DNS na borda numa abordagem por fases. Fase 1: Implementar resolventes DNS locais e configurá-los em modo de apenas monitorização durante duas semanas. Analisar os 100 domínios mais consultados. Fase 2: Configurar o DHCP para direcionar todos os clientes convidados para os resolventes locais. Implementar regras de firewall de saída bloqueando a Porta TCP/UDP 53 de saída para todos os IPs externos. Fase 3: Bloquear os endereços IP de fornecedores conhecidos de DoH (Cloudflare 1.1.1.1, Google 8.8.8.8, etc.) na firewall. Fase 4: Ativar o modo de aplicação no filtro DNS com uma lista de bloqueio direcionada para as redes de anúncios e domínios de telemetria identificados. Fase 5: Monitorizar a utilização da tabela de estado e as métricas de tempo de antena ao longo dos três eventos seguintes para validar a melhoria.
Um grande centro de transportes pretende implementar filtragem de DNS em 12 edifícios de terminais para melhorar o desempenho da rede para 80.000 passageiros diários. Existe preocupação quanto à possibilidade de perturbar o funcionamento de aplicações legítimas de bilheteira aérea e sistemas de operações aeroportuárias.
Implementar uma plataforma de filtragem de DNS centralizada e gerida na nuvem com reencaminhadores locais em cada terminal. Fase 1: Implementar reencaminhadores locais nos 12 terminais, apontando para um plano de gestão centralizado. Fase 2: Executar em modo de apenas monitorização durante 30 dias em todos os terminais simultaneamente. Utilizar a análise para criar uma lista de permissões abrangente de domínios de bilheteira aérea, APIs de operações aeroportuárias e endpoints de sistemas de assistência em escala. Fase 3: Segmentar a rede em VLANs de WiFi de convidado e de tecnologia operacional (OT). Aplicar uma filtragem agressiva ao WiFi de convidado; aplicar uma política estrita de apenas lista de permissões às VLANs de OT. Fase 4: Aplicar a filtragem no WiFi de convidado. Fase 5: Implementar a gestão automatizada da lista de permissões - quando uma nova companhia aérea inicia operações no terminal, os seus requisitos de domínio são adicionados à lista de permissões através de um processo de gestão de alterações.
Perguntas de Prática
Q1. Implementou um filtro DNS de Edge e configurou o DHCP para apontar todos os clientes para o resolvedor local. Após o primeiro grande evento, descobre que a utilização de largura de banda apenas diminuiu 5% e a análise de tráfego mostra que muitos dispositivos ainda estão a conseguir resolver com sucesso domínios de redes de anúncios. Qual é a falha arquitetónica mais provável e qual é a resolução?
Dica: Considere a forma como os navegadores e sistemas operativos modernos lidam com a resolução de DNS por predefinição, e o que acontece quando um dispositivo tem um servidor DNS fixo configurado.
Ver resposta modelo
Existem duas causas prováveis. Primeiro, a rede não está a conseguir bloquear o tráfego DNS over HTTPS (DoH). Os navegadores modernos tentarão usar DoH, encaminhando consultas DNS encriptadas para resolvedores externos como a Cloudflare ou a Google, contornando totalmente o filtro local. A resolução consiste em implementar regras de firewall de saída que bloqueiem os endereços IP de fornecedores de DoH conhecidos. Segundo, alguns dispositivos podem ter endereços de servidores DNS codificados (ex: 8.8.8.8) na sua configuração de rede, contornando os resolvedores atribuídos por DHCP. A resolução consiste em implementar regras de firewall de saída que bloqueiem todo o tráfego de saída TCP/UDP na Porta 53 para qualquer destino que não os resolvedores locais, forçando todo o tráfego DNS a passar pelo filtro, independentemente da configuração do cliente.
Q2. Durante um grande evento, o Captive Portal está a sofrer timeouts para os utilizadores que se tentam ligar, embora os APs mostrem contagens de clientes relativamente baixas (apenas 40% da capacidade). O circuito WAN está a 15% de utilização. Qual é a causa provável e que alterações de arquitetura evitariam isto no próximo evento?
Dica: Pense no que acontece ao tráfego do dispositivo no período entre a associação ao WiFi e a autenticação no Captive Portal, e qual o recurso de rede que tem maior probabilidade de esgotar.
Ver resposta modelo
A tabela de estados (state table) da firewall está provavelmente esgotada devido ao tráfego de fundo dos dispositivos que se associaram ao AP mas ainda não se autenticaram no Captive Portal. No estado não autenticado, se o walled garden for demasiado permissivo, o tráfego de fundo flui livremente, criando milhares de entradas de estado de ligação por dispositivo. Com 40% de 50.000 lugares ocupados (20.000 dispositivos), mesmo uma breve janela de tráfego de fundo sem restrições pode esgotar a tabela de estados antes de os utilizadores tentarem a autenticação. A resolução arquitetónica requer duas alterações: Primeiro, restringir o walled garden para permitir apenas o tráfego mínimo necessário - DHCP (UDP 67/68), DNS apenas para o resolvedor local, e HTTP/HTTPS para o IP do Captive Portal. Bloquear todo o restante tráfego até que a autenticação esteja concluída. Segundo, considerar a implementação de uma ACL stateless dedicada ao nível do AP ou do switch para descartar o tráfego de fundo no estado de pré-autenticação, evitando que este chegue sequer à firewall stateful.
Q3. Uma cadeia de retalho com 500 localizações pretende implementar filtragem de DNS para melhorar a fiabilidade do sistema POS e reduzir os custos de WAN. Necessitam de uma aplicação de políticas uniforme, mas também precisam de garantir que novos fornecedores de software de ponto de venda possam ser integrados sem causar interrupções. Que abordagem arquitetónica deve ser adotada e que processo operacional a deve acompanhar?
Dica: Considere a tensão entre a gestão de políticas centralizada e a agilidade operacional necessária para suportar uma infraestrutura tecnológica de retalho dinâmica.
Ver resposta modelo
Implemente uma solução de filtragem de DNS gerida na nuvem com forwarders locais em cada local. O plano de gestão centralizado permite uma definição uniforme de políticas e atualizações de feeds de ameaças em todas as 500 localizações em simultâneo, enquanto os forwarders locais garantem uma resolução de baixa latência e resiliência contra a degradação da ligação WAN. Para agilidade operacional, implemente um processo de gestão de lista de permissões por níveis: uma lista de permissões permanente para os domínios principais de POS e processamento de pagamentos (que devem ser tratados como infraestrutura sujeita a controlo de alterações), uma lista de permissões temporária para a integração de novos fornecedores (com um ciclo de revisão de 90 dias) e um processo de pedido de auto-serviço para que os gerentes de loja possam sinalizar falsos positivos. Criticamente, o requisito do PCI-DSS para segmentação de rede significa que a VLAN de POS deve ser isolada da VLAN de WiFi de convidados, com políticas de filtragem separadas aplicadas a cada uma. A política de WiFi de convidados pode ser agressiva; a política de POS deve ser exclusiva de lista de permissões, permitindo apenas domínios de processadores de pagamentos e atualizações de software explicitamente aprovados.
Continue a ler esta série
Um Guia Passo a Passo para Diagnosticar Problemas de Roaming WiFi
Este guia abrangente fornece aos líderes de TI empresarial e arquitetos de rede uma metodologia autoritária e passo a passo para diagnosticar e resolver problemas de roaming WiFi. Ao combinar análises técnicas aprofundadas sobre as normas IEEE 802.11k/v/r com estudos de caso reais e análises ao nível de pacotes, este documento de referência capacita as equipas a eliminar o problema do "sticky client" e a fornecer conectividade móvel sem falhas. Abrange todo o fluxo de trabalho de diagnóstico, desde levantamentos de site RF e auditorias de configuração de controladoras até à análise de captura de pacotes através do ar e validação pós-resolução.
Resolver o Erro Ligado mas Sem Internet no WiFi de Convidados
Este guia de referência técnica de autoridade explica como os limites de tempo de DNS (DNS timeouts) causados por redes congestionadas acionam o erro "Ligado mas Sem Internet" no WiFi de convidados. Oferece aos arquitetos de rede e gestores de TI passos de implementação práticos para implementar filtros de DNS empresariais para resolver estes estrangulamentos e melhorar a integração de convidados.
Porque é que o nosso WiFi de Convidados é tão lento? Diagnosticar a congestionamento de rede
Este guia diagnostica as causas ocultas do congestionamento do WiFi de convidados - telemetria em segundo plano, redes de anúncios programáticos e atualizações automáticas de SO - que, coletivamente, consomem até 40% da largura de banda do WiFi público antes mesmo de um convidado abrir um navegador. Fornece uma estrutura de implementação em fases e neutra em termos de fornecedor para filtragem de DNS e políticas de QoS que recuperam essa largura de banda, melhoram a experiência do convidado e proporcionam um ROI mensurável. Direcionado a Diretores de TI e Gestores de Operações nos setores da hotelaria, retalho, eventos e ambientes do setor público.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.