
Perché il WiFi del tuo stadio si blocca (e come risolverlo)
Questa guida tecnica autorevole esamina la causa principale della congestione del WiFi negli stadi - il traffico di background simultaneo di 50.000 dispositivi che caricano annunci pubblicitari programmatici e telemetria - e fornisce un modello architetturale dettagliato per implementare il filtraggio DNS edge come strategia di mitigazione primaria. Progettata per Direttori IT, CTO e architetti di rete, offre linee guida pratiche per l'implementazione, casi di studio reali e framework ROI misurabili per aiutare i gestori delle strutture a recuperare larghezza di banda e offrire connettività ad alte prestazioni su larga scala.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al WiFi per gli ospiti →
Sintesi Esecutiva
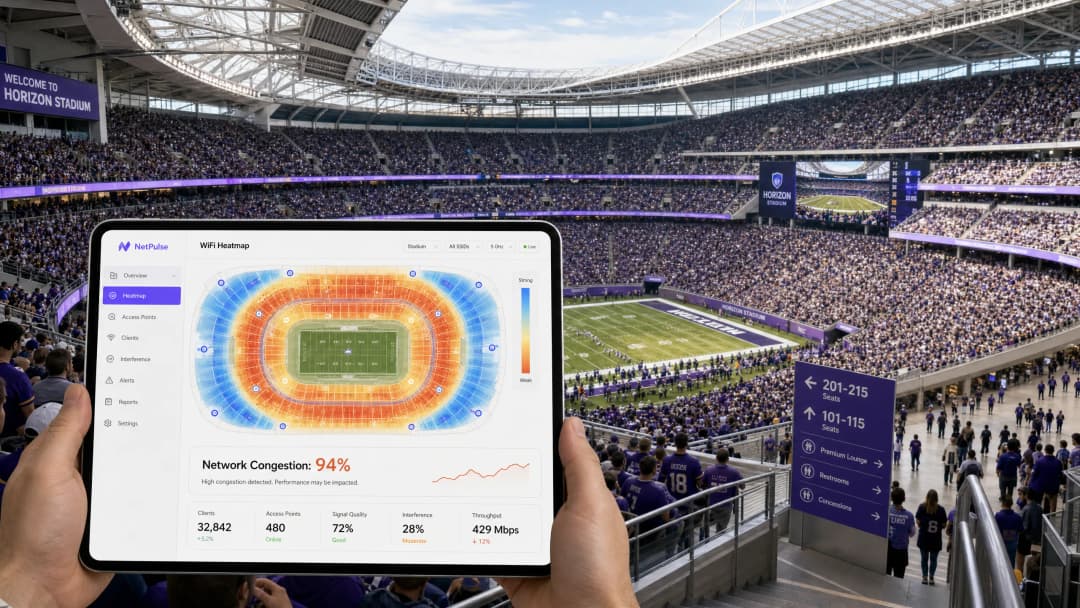
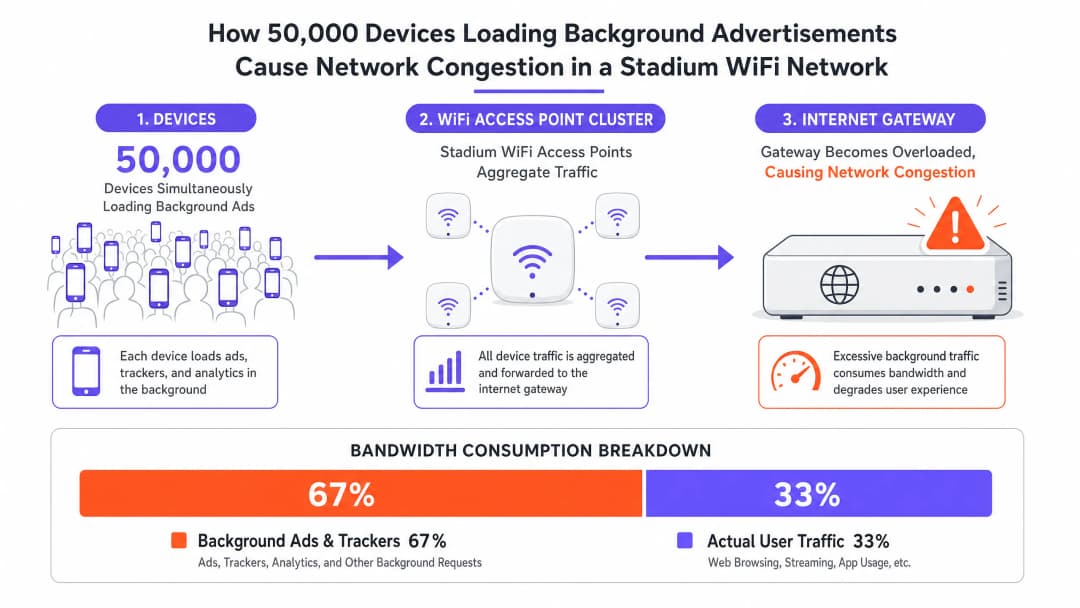
Per i CTO e i direttori IT che gestiscono strutture ad alta densità, il fenomeno del rallentamento del WiFi negli stadi rappresenta un rischio operativo persistente e costoso. Nonostante i significativi investimenti di capitale in backhaul multi-gigabit, access point ad alta densità e una meticolosa pianificazione RF, le reti spesso si bloccano quando la capienza della struttura supera l'80%. La causa principale è raramente un limite hardware. Si tratta dell'invisibile valanga di traffico in background. Quando 50.000 dispositivi si connettono simultaneamente a una rete Guest WiFi, avviano milioni di micro-transazioni - caricamento di annunci pubblicitari programmatici, sincronizzazione della telemetria ed esecuzione di chiamate SDK in background. Questo "chiacchiericcio" può consumare fino al 60% della larghezza di banda disponibile, esaurire i pool NAT e saturare il tempo di trasmissione prima ancora che un singolo utente navighi attivamente sul web. Questa guida illustra i meccanismi tecnici di questa congestione, fornisce un progetto architetturale indipendente dai fornitori per l'implementazione del filtraggio DNS all'Edge e ne quantifica il ROI.
Approfondimento Tecnico: L'Anatomia della Congestione ad Alta Densità
La Valanga del Traffico in Background
Quando un dispositivo si connette a una rete WiFi per gli ospiti, avvia immediatamente una serie di attività in background che non hanno nulla a che fare con ciò che l'utente sta facendo attivamente. Le moderne applicazioni mobili sono integrate con molteplici SDK di terze parti - per piattaforme di analisi, servizi di segnalazione dei crash e reti pubblicitarie programmatiche. Ogni SDK opera in modo indipendente, interrogando i propri server secondo i propri programmi. In un ambiente come uno stadio, 50.000 dispositivi che eseguono questi compiti simultaneamente creano un profilo di traffico fondamentalmente diverso da qualsiasi altro scenario di implementazione.
Questo traffico è caratterizzato da richieste ad alto volume e basso payload: handshake TCP a pacchetti ridotti, query DNS e richieste HTTP GET per pixel di tracciamento e creatività pubblicitarie. Sebbene i dati totali trasferiti per dispositivo possano sembrare trascurabili se considerati isolatamente, il loro impatto aggregato sull'efficienza spettrale della rete è devastante. Lo standard IEEE 802.11 stabilisce che il WiFi è un mezzo condiviso; ogni pacchetto trasmesso da qualsiasi dispositivo deve contendersi il tempo di trasmissione. Milioni di micro-transazioni in background saturano questo mezzo condiviso, lasciando un tempo di trasmissione insufficiente per le sessioni legittime degli utenti.
Tre Modalità di Guasto su Scala
La congestione ad alta densità si manifesta tipicamente attraverso tre distinte modalità di guasto, che spesso si verificano simultaneamente:
| Modalità di Guasto | Causa Tecnica | Sintomo Riscontrato dall'Utente |
|---|---|---|
| State Table Exhaustion | La memoria di tracciamento delle connessioni del gateway Firewall/NAT è esaurita | Pacchetti persi, timeout di connessione, errori del Captive Portal |
| Airtime Saturation | Il mezzo RF condiviso è sovraccarico a causa di micro-transazioni in background | Latenza elevata, throughput scadente nonostante il basso numero di client per AP |
| DNS Resolver Overload | I risolutori locali sono sovraccarichi a causa delle query delle reti pubblicitarie e di telemetria | Caricamento lento delle pagine, errori delle app, ritardi di autenticazione |
Di questi, lo State Table Exhaustion è il più letale. Un tipico firewall aziendale può essere dimensionato per gestire da 500.000 a 1.000.000 di stati di connessione simultanei. In uno stadio da 50.000 dispositivi, dove ogni dispositivo mantiene da 20 a 30 connessioni in background, il conteggio teorico degli stati di connessione supera il milione prima ancora di considerare il traffico degli utenti attivi. Ciò si traduce in pacchetti persi e connessioni non riuscite su tutta la linea, con un impatto su ogni utente indipendentemente dal proprio comportamento.
L'Airtime Saturation è ulteriormente esacerbata dal meccanismo di contesa 802.11 (CSMA/CA). Ogni dispositivo deve ascoltare prima di trasmettere e la probabilità di collisioni aumenta in modo esponenziale con la densità dei dispositivi. Il traffico in background proveniente da reti pubblicitarie e servizi di telemetria costringe il traffico degli utenti legittimi in coda, aumentando la latenza e riducendo il throughput effettivo a una frazione della capacità teorica degli access point.
L'DNS Resolver Overload viene spesso trascurato. In una tipica implementazione in uno stadio, WiFi Analytics rivela che i domini delle reti pubblicitarie - come quelli gestiti dalle principali piattaforme di pubblicità programmatica - appaiono costantemente tra le prime cinque voci DNS più interrogate. Ogni query, sebbene singolarmente di modesta entità, contribuisce al carico complessivo sul risolutore locale e avvia tentativi di connessione TCP a valle che gravano ulteriormente sulla tabella di stato.
Guida all'implementazione: Architettura di Edge DNS Filtering
La risposta strategica a questo modello di guasto non consiste nel fornire più hardware, ma nell'eliminare la fonte del rumore. L'Edge DNS Filtering è la principale strategia di mitigazione e, se implementato correttamente, può recuperare fino al 40% della larghezza di banda WAN e ridurre la latenza media di 60 ms o più.
Schema Architetturale
L'Edge DNS filtering funziona intercettando le query DNS al perimetro della rete. Quando un dispositivo richiede l'indirizzo IP di una rete pubblicitaria nota, di un server di telemetria o di un dominio malware, il filtro risponde con una route null - restituendo una risposta 0.0.0.0 o NXDOMAIN. Ciò impedisce al dispositivo di stabilire una connessione TCP, eliminando il sovraccarico della tabella di stato associato, il consumo di tempo di trasmissione radio (airtime) e l'utilizzo della larghezza di banda WAN.

Fasi di Implementazione
Passo 1: Distribuire Risolutori DNS Locali Implementare resolver DNS locali ad alta disponibilità all'edge della struttura. Questi devono essere in grado di gestire l'intero carico di query della popolazione di dispositivi connessi. Non affidarsi esclusivamente ai resolver dell'ISP a monte, in quanto ciò introduce latenza ed elimina la capacità di filtraggio.
Step 2: Integrare i feed di Threat Intelligence e Ad-Blocking Abbonarsi a feed di threat intelligence di livello enterprise che includono domini noti di reti pubblicitarie, server di telemetria e infrastrutture malware. Questi feed devono essere aggiornati dinamicamente - idealmente ogni poche ore - per intercettare i domini registrati di recente e utilizzati dalle reti pubblicitarie per eludere il blocco.
Step 3: Configurare la policy DHCP Configurare i server DHCP per distribuire gli indirizzi IP dei resolver locali e filtrati a tutti i dispositivi degli ospiti. Questo è il meccanismo di applicazione principale per indirizzare il traffico DNS dei client attraverso il filtro.
Step 4: Implementare le regole del Firewall di uscita Questo passaggio è fondamentale e viene spesso omesso. Implementare regole rigide del firewall di uscita per bloccare tutto il traffico DNS in uscita (porta TCP/UDP 53) verso qualsiasi destinazione diversa dai resolver locali approvati. Ciò impedisce ai dispositivi con impostazioni DNS hardcoded di bypassare il filtro.
Step 5: Gestire il DNS over HTTPS (DoH) Come dettagliato nella nostra guida su DNS Over HTTPS (DoH): Implications for Public WiFi Filtering, i sistemi operativi e i browser moderni utilizzano sempre più spesso il DoH per crittografare le query DNS, instradandole verso resolver esterni e bypassando completamente il filtraggio locale. Gli amministratori di rete devono bloccare esplicitamente gli indirizzi IP dei provider DoH noti a livello di firewall. Questo costringe i client a ripiegare sul DNS standard non crittografato, che può quindi essere filtrato. Per le distribuzioni internazionali, l'equivalente in lingua portoghese di questa guida è disponibile all'indirizzo DNS Over HTTPS (DoH): Implicações para a Filtragem de WiFi Público.
Step 6: Integrazione con Identity and Access Management Per la massima efficacia, collegare le policy di filtraggio DNS all'autenticazione dell'utente. Sfruttare l'autenticazione basata sul profilo - come approfondito nella nostra guida del 2026 sull'accesso senza password - consente alle strutture di applicare policy di filtraggio differenziate in base ai ruoli degli utenti. Gli utenti con accesso generale ricevono un filtraggio aggressivo; la stampa, gli utenti aziendali o i VIP possono ricevere policy più permissive che consentono applicazioni aziendali specifiche.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Casi di studio
Caso di studio 1: Stadio di calcio da 60.000 posti, Regno Unito
Un club di calcio della Premier League registrava un grave degrado della rete durante l'intervallo, con il Captive Portal in timeout e la condivisione sui social media che non andava a buon fine nei momenti di picco. Il circuito WAN era una connessione dedicata da 10Gbps, che operava a solo il 28% di utilizzo durante l'evento. Tuttavia, la tabella di stato del firewall era al 97% della capacità.
In seguito a un audit del traffico eseguito tramite WiFi Analytics, il team ha identificato che i domini delle reti pubblicitarie rappresentavano il 61% di tutte le query DNS. I primi cinque domini appartenevano tutti a infrastrutture di pubblicità programmatica. È stato quindi implementato il filtraggio DNS edge con una blocklist di 1,2 milioni di domini, insieme a regole di uscita restrittive per bloccare la porta 53 e gli IP dei provider DoH.
Il risultato: l'utilizzo della tabella di stato alla massima capacità è sceso al 34%, la latenza media è passata da 280ms a 95ms e l'utilizzo della larghezza di banda WAN nei momenti di picco è sceso dal 28% al 17% - una riduzione del 39% della banda consumata nonostante nessun cambiamento nel numero di dispositivi connessi.
Caso di Studio 2: Centro Congressi Internazionale, Settore Hospitality
Un importante centro congressi che ospitava un summit tecnologico da 15.000 delegati registrava lamentele da parte dei partecipanti riguardo alla lentezza del WiFi, nonostante una recente modernizzazione dell'infrastruttura. La struttura aveva installato 400 access point di livello enterprise e un circuito WAN da 5 Gbps.
L'analisi del traffico ha rivelato che i dispositivi dei delegati - principalmente laptop aziendali con molteplici applicazioni enterprise in esecuzione - generavano una media di 45 connessioni in background per dispositivo. Il risolutore DNS elaborava 2,3 milioni di query all'ora, il 68% delle quali era destinato a reti pubblicitarie e piattaforme di analytics.
In seguito all'implementazione del filtraggio DNS edge integrato con il sistema di registrazione della conferenza, la struttura ha registrato una riduzione del 52% del volume di query DNS, una riduzione del 41% dell'utilizzo della tabella di stato del firewall e un miglioramento misurabile del tempo medio di stabilimento della connessione TCP da 180ms a 62ms. I punteggi di soddisfazione dei delegati per la qualità del WiFi sono saliti da 3,1 a 4,6 su 5.
Best Practice e Standard
Le seguenti best practice, indipendenti dai singoli fornitori, riflettono gli standard attuali del settore per le installazioni WiFi ad alta densità:
- IEEE 802.11ax (WiFi 6/6E): Distribuire access point WiFi 6 o 6E. Le funzionalità di OFDMA e BSS colouring riducono significativamente la contesa del tempo di trasmissione in ambienti ad alta densità, integrando la riduzione del traffico ottenuta tramite il filtraggio DNS.
- WPA3-Enterprise: Implementare WPA3-Enterprise con autenticazione 802.1X per qualsiasi installazione che gestisca dati sensibili. Questo rappresenta un requisito fondamentale per la conformità PCI DSS negli ambienti Retail e si allinea con i principi di minimizzazione dei dati del GDPR.
- Conformità GDPR: Comunicare in modo trasparente l'uso di strumenti di ottimizzazione della rete, incluso il filtraggio DNS, nei termini di servizio del Captive Portal. Gli utenti devono essere informati che le query DNS vengono elaborate localmente come parte della funzione di gestione della rete.
- Monitoraggio e Analytics: Monitorare costantemente i domini più richiesti utilizzando WiFi Analytics e adattare di conseguenza le policy di filtraggio. Le reti pubblicitarie registrano regolarmente nuovi domini per eludere il blocco; le blocklist statiche diventano obsolete nel giro di pochi giorni.
- Distribuzioni nel Settore Pubblico: Per le distribuzioni di WiFi nel settore pubblico e nelle smart city, come discusso nel contesto dell'espansione del settore pubblico di Purple, il filtraggio DNS svolge anche una funzione di salvaguardia, impedendo l'accesso a categorie di contenuti nocivi in conformità con i requisiti delle autorità locali.
Risoluzione dei Problemi e Mitigazione dei Rischi
Falsi Positivi
Rischio: Un filtraggio eccessivamente aggressivo può bloccare le funzionalità di applicazioni legittime, come le app di biglietteria, i servizi di navigazione all'interno della struttura o gli endpoint VPN aziendali.
Mitigazione: Implementare una allowlist rigorosa per i domini critici identificati durante una fase iniziale di solo monitoraggio. Non passare mai direttamente alla modalità di applicazione in un ambiente di produzione. Un periodo di monitoraggio di due settimane prima dell'applicazione è il valore di riferimento minimo raccomandato.
Bypass del Captive Portal tramite Traffico in Background
Rischio: Se il traffico in background soddisfa i meccanismi di rilevamento del Captive Portal del sistema operativo (ad esempio, il controllo captive.apple.com di Apple) prima che l'utente apra un browser, i dispositivi potrebbero non attivare il Captive Portal.
Mitigazione: Restringere il walled garden per consentire solo i domini specifici richiesti per il rilevamento e l'autenticazione del Captive Portal. Tutto il restante traffico deve essere bloccato finché l'utente non si è autenticato completamente e la policy di filtraggio non è stata applicata alla sua sessione.
Bypass DoH
Rischio: I dispositivi che utilizzano DoH aggireranno il filtraggio DNS locale, rendendo l'intera strategia inefficace per tali client.
Mitigazione: Mantenere una blocklist aggiornata degli indirizzi IP dei provider DoH e bloccarli sul firewall. Questa non è una configurazione una tantum; nuovi provider DoH emergono regolarmente e devono essere monitorati.
Mappe Offline e Servizi di Navigazione
Per le strutture che implementano la navigazione interna insieme al WiFi - come quelle che utilizzano la Modalità Mappe Offline di Purple - assicurarsi che i server dei tasselli cartografici e le API di navigazione siano esplicitamente inseriti nella allowlist. Questi servizi sono fondamentali per l'esperienza utente e non devono essere bloccati da regole generiche di filtraggio delle reti pubblicitarie.
ROI e Impatto Aziendale
Il caso aziendale per il filtraggio DNS all'edge è convincente sotto molteplici aspetti:
| Metrica | Risultato Tipico | Impatto Aziendale |
|---|---|---|
| Riduzione della Banda WAN | 30-40% | Costi di aggiornamento dei circuiti differiti; ciclo di vita dell'infrastruttura esteso |
| Riduzione della Latenza | Media di 40-70ms | Maggiore coinvolgimento degli utenti con le app della struttura e i servizi digitali |
| Utilizzo della Tabella di Stato | Riduzione del 50-65% nei picchi | Rinnovo dell'hardware del firewall differito; rischio di interruzioni mitigato |
| Volume di Query DNS | Riduzione del 40-60% | Carico del resolver ridotto; velocità di autenticazione migliorata |
| Soddisfazione dell'Utente | Miglioramento misurabile dell'NPS | Tempi di permanenza più lunghi, aumento della spesa F&B, migliore percezione del brand |
| Per uno stadio che spende £80.000 all'anno per la connettività WAN e che si trova ad affrontare un ciclo di aggiornamento hardware da £200.000, una riduzione della larghezza di banda del 35% si traduce in circa £28.000 di risparmi annuali sulla WAN e in una potenziale estensione di 18 mesi del ciclo di aggiornamento hardware - a fronte di costi di implementazione solitamente compresi tra £15.000 e £30.000 per una struttura di questa portata, i risparmi complessivi su tre anni superano i £100.000. |
Ascolta il Briefing Tecnico
Definizioni chiave
Esaurimento della tabella di stato
Una condizione in cui un firewall o un gateway NAT esaurisce la memoria allocata per il tracciamento delle connessioni di rete attive, causandone il rifiuto delle nuove richieste di connessione.
Si verifica in luoghi ad alta densità quando decine di migliaia di dispositivi avviano simultaneamente micro-connessioni a reti pubblicitarie e server di telemetria. È la causa principale del paradosso del "WiFi lento negli stadi", in cui il circuito WAN appare sottoutilizzato ma la rete è di fatto bloccata.
Utilizzo dell'Airtime
La percentuale di tempo in cui lo spettro RF su un determinato canale WiFi viene attivamente utilizzato per trasmettere dati o frame di gestione.
L'elevato utilizzo dell'airtime dovuto al rumore di fondo riduce la capacità disponibile per le sessioni utente attive. In uno stadio ad alta densità, il traffico di fondo può portare l'utilizzo dell'airtime oltre l'80%, lasciando una capacità insufficiente per il traffico legittimo degli utenti.
Filtraggio DNS all'Edge
La pratica di intercettare le query DNS al perimetro della rete e bloccare la risoluzione per domini noti come dannosi, ad alto sovraccarico o che violano le policy, restituendo una route nulla o una risposta NXDOMAIN.
La principale mitigazione architetturale per la congestione del traffico di fondo nei luoghi ad alta densità. Impedisce ai dispositivi di stabilire connessioni con reti pubblicitarie e server di telemetria, recuperando larghezza di banda e riducendo il carico sulla tabella degli stati.
DNS over HTTPS (DoH)
Un protocollo per eseguire la risoluzione DNS tramite il protocollo HTTPS, crittografando la query DNS e instradandola verso un risolutore esterno, bypassando l'infrastruttura DNS locale.
Il principale meccanismo di bypass per il filtraggio DNS all'edge. Deve essere esplicitamente bloccato a livello IP per garantire che tutto il traffico DNS passi attraverso il risolutore locale filtrato.
Route Nulla
Un instradamento di rete che scarta il traffico destinato a uno specifico indirizzo IP o dominio, eliminandolo di fatto senza inoltrarlo.
Utilizzato dai filtri DNS per rispondere ai domini bloccati - restituendo 0.0.0.0 o NXDOMAIN - impedendo al client di avviare una connessione TCP ed eliminando il relativo sovraccarico di rete.
Walled Garden
Un ambiente di rete limitato che riduce l'accesso dei dispositivi a un set predefinito di risorse, tipicamente utilizzato per imporre l'autenticazione tramite Captive Portal prima di concedere l'accesso completo a Internet.
Deve essere configurato rigorosamente per impedire che il traffico di fondo soddisfi i meccanismi di rilevamento del Captive Portal del sistema operativo prima che l'utente si autentichi, il che consentirebbe il flusso di traffico di fondo non limitato senza l'applicazione di una policy di filtraggio.
Autenticazione basata su Profilo
Un metodo di autenticazione che applica dinamicamente specifiche policy di rete - inclusi filtri DNS, limiti di larghezza di banda e controlli di accesso - in base all'identità o al ruolo dell'utente autenticato.
Consente alle strutture di offrire esperienze di rete differenziate, applicando un filtraggio aggressivo agli utenti con biglietto standard e fornendo policy più permissive a VIP, stampa o ospiti aziendali.
OFDMA (Orthogonal Frequency Division Multiple Access)
Una versione multi-utente di OFDM che consente a una singola trasmissione Wi-Fi 6 (802.11ax) di essere suddivisa simultaneamente tra più utenti, riducendo la contesa e migliorando l'efficienza spettrale.
Una caratteristica chiave del Wi-Fi 6 che affronta direttamente la congestione dell'airtime nelle distribuzioni ad alta densità. Funziona in combinazione con il filtraggio DNS per massimizzare la capacità utilizzabile di ciascun access point.
Efficienza Spettrale
La quantità di dati utili che possono essere trasmessi su una determinata larghezza di banda in uno specifico sistema di comunicazione.
Ridotta dalle micro-transazioni di fondo che consumano airtime senza fornire valore agli utenti finali. Il filtraggio all'edge e le funzionalità del Wi-Fi 6 come l'OFDMA lavorano insieme per massimizzare l'efficienza spettrale.
Esempi pratici
Uno stadio da 50.000 posti registra un grave degrado della rete durante l'intervallo. Il team IT ha verificato che il circuito WAN da 10Gbps è utilizzato solo al 30%, ma gli AP segnalano un elevato utilizzo del tempo di trasmissione (airtime) e la tabella di stato del firewall è al 95% della capacità. L'aggiunta di altri AP non ha migliorato le prestazioni.
Il problema non è la larghezza di banda grezza o la densità degli AP, ma l'esaurimento della tabella di stato delle connessioni causato dal traffico in background delle applicazioni. La soluzione richiede l'implementazione di un filtro DNS edge con un approccio graduale. Fase 1: Distribuire resolver DNS locali e configurarli in modalità di solo monitoraggio per due settimane. Analizzare i primi 100 domini interrogati. Fase 2: Configurare il DHCP per indirizzare tutti i client guest ai resolver locali. Implementare regole di firewall in uscita che blocchino la porta TCP/UDP 53 verso tutti gli IP esterni. Fase 3: Bloccare sul firewall gli indirizzi IP dei provider DoH noti (Cloudflare 1.1.1.1, Google 8.8.8.8, ecc.). Fase 4: Attivare la modalità di applicazione sul filtro DNS con una blocklist mirata alla rete pubblicitaria identificata e ai domini di telemetria. Fase 5: Monitorare l'utilizzo della tabella di stato e le metriche dell'airtime durante i tre eventi successivi per convalidare il miglioramento.
Un importante snodo di trasporto desidera implementare il filtraggio DNS in 12 terminal per migliorare le prestazioni di rete per 80.000 passeggeri giornalieri. Vi è il timore di interrompere il funzionamento delle applicazioni legittime di biglietteria aerea e dei sistemi operativi aeroportuali.
Implementare una piattaforma di filtraggio DNS centralizzata e gestita in cloud con forwarder locali in ciascun terminal. Fase 1: Distribuire i forwarder locali in tutti i 12 terminal, collegandoli a un piano di gestione centralizzato. Fase 2: Eseguire in modalità di solo monitoraggio per 30 giorni contemporaneamente su tutti i terminal. Utilizzare i dati analitici per creare una allowlist completa di domini di biglietteria aerea, API delle operazioni aeroportuali ed endpoint dei sistemi di assistenza a terra. Fase 3: Segmentare la rete in VLAN per WiFi ospiti e VLAN per la tecnologia operativa (OT). Applicare un filtraggio aggressivo al WiFi ospiti; applicare una politica rigorosa di sola allowlist alle VLAN OT. Fase 4: Applicare il filtraggio sul WiFi ospiti. Fase 5: Implementare la gestione automatizzata della allowlist - quando una nuova compagnia aerea inizia a operare nel terminal, i requisiti del suo dominio vengono aggiunti alla allowlist tramite un processo di gestione dei cambiamenti.
Domande di esercitazione
Q1. È stato distribuito un filtro DNS Edge e configurato il DHCP per indirizzare tutti i client al resolver locale. Dopo il primo grande evento, si nota che l'utilizzo della larghezza di banda è diminuito solo del 5% e l'analisi del traffico mostra che molti dispositivi continuano a risolvere con successo i domini delle reti pubblicitarie. Qual è la svista architetturale più probabile e quale l'intervento correttivo?
Suggerimento: Considera come i browser e i sistemi operativi moderni gestiscono la risoluzione DNS per impostazione predefinita e cosa succede quando un dispositivo ha un server DNS cablato e preconfigurato.
Visualizza risposta modello
Ci sono due cause probabili. In primo luogo, la rete non riesce a bloccare il traffico DNS over HTTPS (DoH). I browser moderni cercheranno di utilizzare il DoH, instradando query DNS crittografate verso resolver esterni come Cloudflare o Google, aggirando completamente il filtro locale. La soluzione consiste nell'implementare regole di firewall in uscita che blocchino gli indirizzi IP dei provider DoH noti. In secondo luogo, alcuni dispositivi potrebbero avere indirizzi di server DNS codificati (es. 8.8.8.8) nella loro configurazione di rete, ignorando i resolver assegnati dal DHCP. La soluzione consiste nell'implementare regole di firewall in uscita che blocchino tutto il traffico TCP/UDP sulla porta 53 verso qualsiasi destinazione diversa dai resolver locali, forzando tutto il traffico DNS attraverso il filtro indipendentemente dalla configurazione del client.
Q2. Durante un grande evento, il Captive Portal va in timeout per gli utenti che tentano di connettersi, anche se gli AP mostrano un numero di client relativamente basso (solo il 40% della capacità). Il circuito WAN è al 15% di utilizzo. Qual è la causa probabile e quali modifiche architetturali eviterebbero questo problema al prossimo evento?
Suggerimento: Pensa a cosa succede al traffico dei dispositivi nel periodo compreso tra l'associazione al WiFi e l'autenticazione tramite Captive Portal, e quale risorsa di rete ha la maggiore probabilità di esaurirsi.
Visualizza risposta modello
La tabella degli stati (state table) del firewall è probabilmente esaurita dal traffico in background dei dispositivi che si sono associati all'AP ma non si sono ancora autenticati tramite il Captive Portal. Nello stato non autenticato, se il walled garden è troppo permissivo, il traffico in background fluisce liberamente, creando migliaia di voci di stato di connessione per dispositivo. Con il 40% di 50.000 posti occupati (20.000 dispositivi), anche una breve finestra di traffico in background illimitato può esaurire la tabella degli stati prima che gli utenti tentino di autenticarsi. L'intervento correttivo a livello architetturale richiede due modifiche: in primo luogo, restringere il walled garden per consentire solo il traffico minimo richiesto - DHCP (UDP 67/68), DNS solo verso il resolver locale e HTTP/HTTPS verso l'IP del Captive Portal. Bloccare tutto l'altro traffico fino al completamento dell'autenticazione. In secondo luogo, considerare la distribuzione di una ACL stateless dedicata a livello di AP o switch per eliminare il traffico di background nello stato di pre-autenticazione, impedendo che raggiunga il firewall stateful.
Q3. Una catena retail con 500 sedi desidera implementare il filtraggio DNS per migliorare l'affidabilità del sistema POS e ridurre i costi WAN. Hanno bisogno di un'applicazione uniforme delle policy, ma devono anche garantire che i nuovi fornitori di software per i punti vendita possano essere integrati senza causare interruzioni. Quale approccio architetturale dovrebbe essere adottato e quale processo operativo dovrebbe accompagnarlo?
Suggerimento: Considera la tensione tra la gestione centralizzata delle policy e l'agilità operativa necessaria per supportare uno stack tecnologico retail dinamico.
Visualizza risposta modello
Distribuire una soluzione di filtraggio DNS gestita in cloud con forwarder locali in ciascun sito. Il piano di gestione centralizzato consente di definire policy uniformi e aggiornare i feed delle minacce simultaneamente in tutte le 500 sedi, mentre i forwarder locali garantiscono una risoluzione a bassa latenza e resilienza contro il degrado del collegamento WAN. Per garantire l'agilità operativa, implementare un processo di gestione della allowlist a livelli: una allowlist permanente per i domini POS principali e di elaborazione dei pagamenti (da trattare come infrastruttura soggetta a controllo delle modifiche), una allowlist temporanea per l'onboarding di nuovi fornitori (con un ciclo di revisione a 90 giorni) e un processo di richiesta in modalità self-service per consentire ai direttori dei negozi di segnalare i falsi positivi. Aspetto fondamentale, il requisito PCI-DSS per la segmentazione della rete impone che la VLAN del POS sia isolata dalla VLAN del WiFi ospiti, applicando policy di filtraggio separate a ciascuna. La policy per il WiFi ospiti può essere aggressiva; la policy del POS deve essere esclusivamente in modalità allowlist, consentendo solo i domini del processore di pagamento e degli aggiornamenti software esplicitamente approvati.
Continua a leggere questa serie
Guida Passo dopo Passo alla Diagnostica dei Problemi di Roaming WiFi
Questa guida completa offre ai leader IT aziendali e agli architetti di rete una metodologia autorevole, passo dopo passo, per diagnosticare e risolvere i problemi di roaming WiFi. Combinando approfondimenti tecnici sugli standard IEEE 802.11k/v/r con casi di studio reali e analisi a livello di pacchetto, questo riferimento consente ai team di eliminare il problema del "client appiccicoso" (sticky client) e offrire una connettività mobile fluida. Copre l'intero flusso di lavoro diagnostico, dai rilievi RF del sito e gli audit di configurazione dei controller fino all'analisi dell'acquisizione dei pacchetti via etere e alla convalida post-risoluzione.
Risolvere l'Errore Connesso ma Senza Internet sulla WiFi Ospiti
Questa guida tecnica di riferimento autorevole spiega come i timeout DNS causati da reti congestionate scatenino l'errore "Connesso, Senza Internet" sulla WiFi ospiti. Fornisce ad architetti di rete e responsabili IT passaggi pratici di implementazione per distribuire filtri DNS aziendali per risolvere questi colli di bottiglia e migliorare l'onboarding degli ospiti.
Perché il nostro WiFi per gli ospiti è così lento? Diagnosticare la congestione di rete
Questa guida diagnostica i fattori nascosti della congestione del WiFi per gli ospiti - telemetria in background, reti pubblicitarie programmatiche e aggiornamenti automatici del sistema operativo - che insieme consumano fino al 40% della larghezza di banda del WiFi pubblico prima ancora che un ospite apra un browser. Fornisce un quadro di implementazione graduale e indipendente dal fornitore per il filtraggio DNS e le policy di QoS che consentono di recuperare tale larghezza di banda, migliorare l'esperienza degli ospiti e generare un ROI misurabile. Rivolto a Direttori IT e Responsabili delle Operations nei settori alberghiero, retail, eventi e ambienti del settore pubblico.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.