
Technische WiFi-Leitfäden
Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.
54 guides in Security

Ist Krankenhaus-WiFi sicher? Was Patienten und Besucher wissen sollten
Dieser umfassende technische Leitfaden untersucht die Sicherheitsarchitektur von Krankenhaus-Gäste-WiFi-Netzwerken. Er bietet IT-Managern und Betreibern von Standorten praktische Implementierungsstrategien mit Fokus auf Netzwerksegmentierung, Verschlüsselungsstandards und Compliance-Frameworks, um den Schutz von Patientendaten ohne Beeinträchtigung des klinischen Betriebs zu gewährleisten.

Ist Flughafen-WiFi sicher? Ein Sicherheitsratgeber für Reisende
Dieser Leitfaden bietet eine verlässliche technische Referenz für IT-Manager, Netzwerkarchitekten und Betriebsleiter von Veranstaltungsorten zu den Sicherheitsrisiken von Flughafen-WiFi und deren Behebung. Er deckt die gesamte Bedrohungslandschaft ab - von Evil Twin Access Points bis hin zu Rogue DHCP Servern - und liefert ein praktisches, standardbasiertes Bereitstellungs-Framework unter Verwendung von IEEE 802.1X, WPA3 und Netzwerkesegmentierung. Zudem ordnet er die Guest WiFi- und Analyseplattform von Purple jedem Risiko-Vektor zu und bietet konkrete Integrationspunkte für Betreiber, die ein sicheres, GDPR-konformes und kommerziell tragfähiges öffentliches WiFi bereitstellen möchten.

Ist Hotel-WiFi sicher? Was jeder Reisende wissen muss
Dieser umfassende technische Leitfaden beschreibt die spezifischen Sicherheitsrisiken von Hotel-WiFi-Netzwerken, einschließlich Rogue APs und MITM-Angriffen. Er bietet IT-Managern und Netzwerkarchitekten herstellerunabhängige Implementierungsschritte zur Sicherung ihrer Wireless-Infrastruktur und zur Nutzung verwalteter Guest-WiFi-Plattformen.

Ist öffentliches WiFi sicher? Der ultimative Leitfaden
Dieser ultimative Leitfaden bietet IT-Leitern in Unternehmen praxisnahe Strategien für die Architektur sicherer öffentlicher WiFi-Netzwerke. Er beschreibt detailliert die technische Eindämmung von Hauptbedrohungen wie MITM-Angriffen und betrügerischen Access Points und zeigt auf, wie Plattformen wie Purple genutzt werden können, um Compliance zu gewährleisten, die Unternehmensinfrastruktur zu schützen und die Konnektivität von Gästen sicher zu monetarisieren.

Wie man den WiFi Netzwerk-Traffic überwacht: Ein Leitfaden für IT-Teams
Dieser technische Leitfaden bietet praxisnahe Strategien zur Überwachung des WiFi Traffics in Unternehmen mit Fokus auf Architektur, Sicherheit und Leistung. Er stattet IT-Teams im Gastgewerbe, im Einzelhandel und im öffentlichen Sektor mit den erforderlichen Frameworks aus, um skalierbare, sichere Lösungen zur Netzwerküberwachung bereitzustellen.

BYOD WiFi Security: So lassen Sie persönliche Geräte sicher in Ihr Netzwerk
Ein pragmatischer, herstellerneutraler Leitfaden für IT-Leiter zur Absicherung des BYOD-WiFi-Zugangs. Er behandelt die Implementierung der 802.1X-Authentifizierung, die MDM-Integration und eine strikte Netzwerksegmentierung zum Schutz von Unternehmenswerten bei gleichzeitiger Freigabe persönlicher Geräte.

Die sicherste Methode der WiFi Authentifizierung: Ein Vergleich
Dieses technische Referenzhandbuch bietet einen definitiven, nach Rangordnung sortierten Vergleich von WiFi Authentifizierungsmethoden - vom veralteten WEP-Standard bis zur zertifikatsbasierten EAP-TLS Authentifizierung - und hilft IT-Managern, Netzwerkarchitekten und CTOs von großen Veranstaltungsorten, fundierte, Compliance-konforme Sicherheitsentscheidungen zu treffen. Es deckt die technische Architektur der einzelnen Protokolle, reale Bereitstellungsszenarien im Hotel- und Einzelhandel sowie praktische Implementierungsanleitungen für Organisationen ab, die unter PCI-DSS und GDPR Verpflichtungen fallen. Für Betreiber von Veranstaltungsorten und IT-Teams übersetzt dieser Leitfaden komplexe kryptografische Standards in praktikable Bereitstellungsentscheidungen mit messbaren Geschäftsergebnissen.

WPA-PSK erklärt: Was es ist, wie es funktioniert und seine Sicherheitsrisiken
Diese maßgebliche technische Referenz entschlüsselt die Funktionsweise von WPA-PSK - den 4-Wege-Handshake, die kryptografische Architektur und die inhärenten Sicherheitslücken - und erklärt präzise, warum Unternehmensnetzwerke auf robuste 802.1X- oder verwaltete Captive Portal-Architekturen umstellen müssen. Sie bietet IT-Verantwortlichen in komplexen Umgebungen wie Hotellerie, Einzelhandel, Events und dem öffentlichen Sektor eine direkt umsetzbare Anleitung zur Implementierung.

Was ist WiFi-Sicherheit? Ein umfassender Leitfaden zur drahtlosen Netzwerksicherheit
Eine umfassende technische Referenz für IT-Leiter zur Absicherung von drahtlosen Unternehmensnetzwerken. Dieser Leitfaden behandelt die Entwicklung von Verschlüsselungsprotokollen, Best Practices für die Segmentierung der Netzwerkarchitektur und Abwehrstrategien gegen gängige WiFi-Bedrohungen.

PCI-DSS-Compliance für Retail-WiFi-Netzwerke
Dieser technische Leitfaden beschreibt detailliert die PCI-DSS-v4.0-Anforderungen speziell für Retail-WiFi-Netzwerke, einschließlich Netzwerksegmentierungs-Architektur, Verschlüsselungsstandards, Authentifizierungskontrollen und Audit-Trail-Anforderungen. Er bietet praktische Implementierungsanleitungen für IT-Manager und Netzwerkarchitekten, die Zahlungsdaten sichern und gleichzeitig den separaten Gast- und Unternehmens-Wireless-Zugang sicher unterstützen müssen.

HIPAA-konformes Guest WiFi für Gesundheitsdienstleister
Dieser technische Leitfaden bietet IT-Teams im Gesundheitswesen praxisnahe Compliance-Strategien für die Bereitstellung von Guest WiFi. Er behandelt Netzwerksegmentierung, Datenverarbeitung und BAA-Anforderungen, um ein nahtloses Besuchererlebnis zu gewährleisten, ohne die HIPAA-Standards zu gefährden.

CCPA vs GDPR: Globale Datenschutz-Compliance für Gäste-WiFi-Daten
Dieser Leitfaden bietet einen umfassenden technischen Vergleich der CCPA- und GDPR-Anforderungen für Gäste-WiFi-Bereitstellungen. Er liefert direkt umsetzbare Strategien für IT-Leiter und Netzwerkarchitekten zum Aufbau eines einheitlichen, dual-konformen Consent-Frameworks, das regulatorische Risiken minimiert und gleichzeitig den kommerziellen Wert von First-Party-Daten bewahrt.
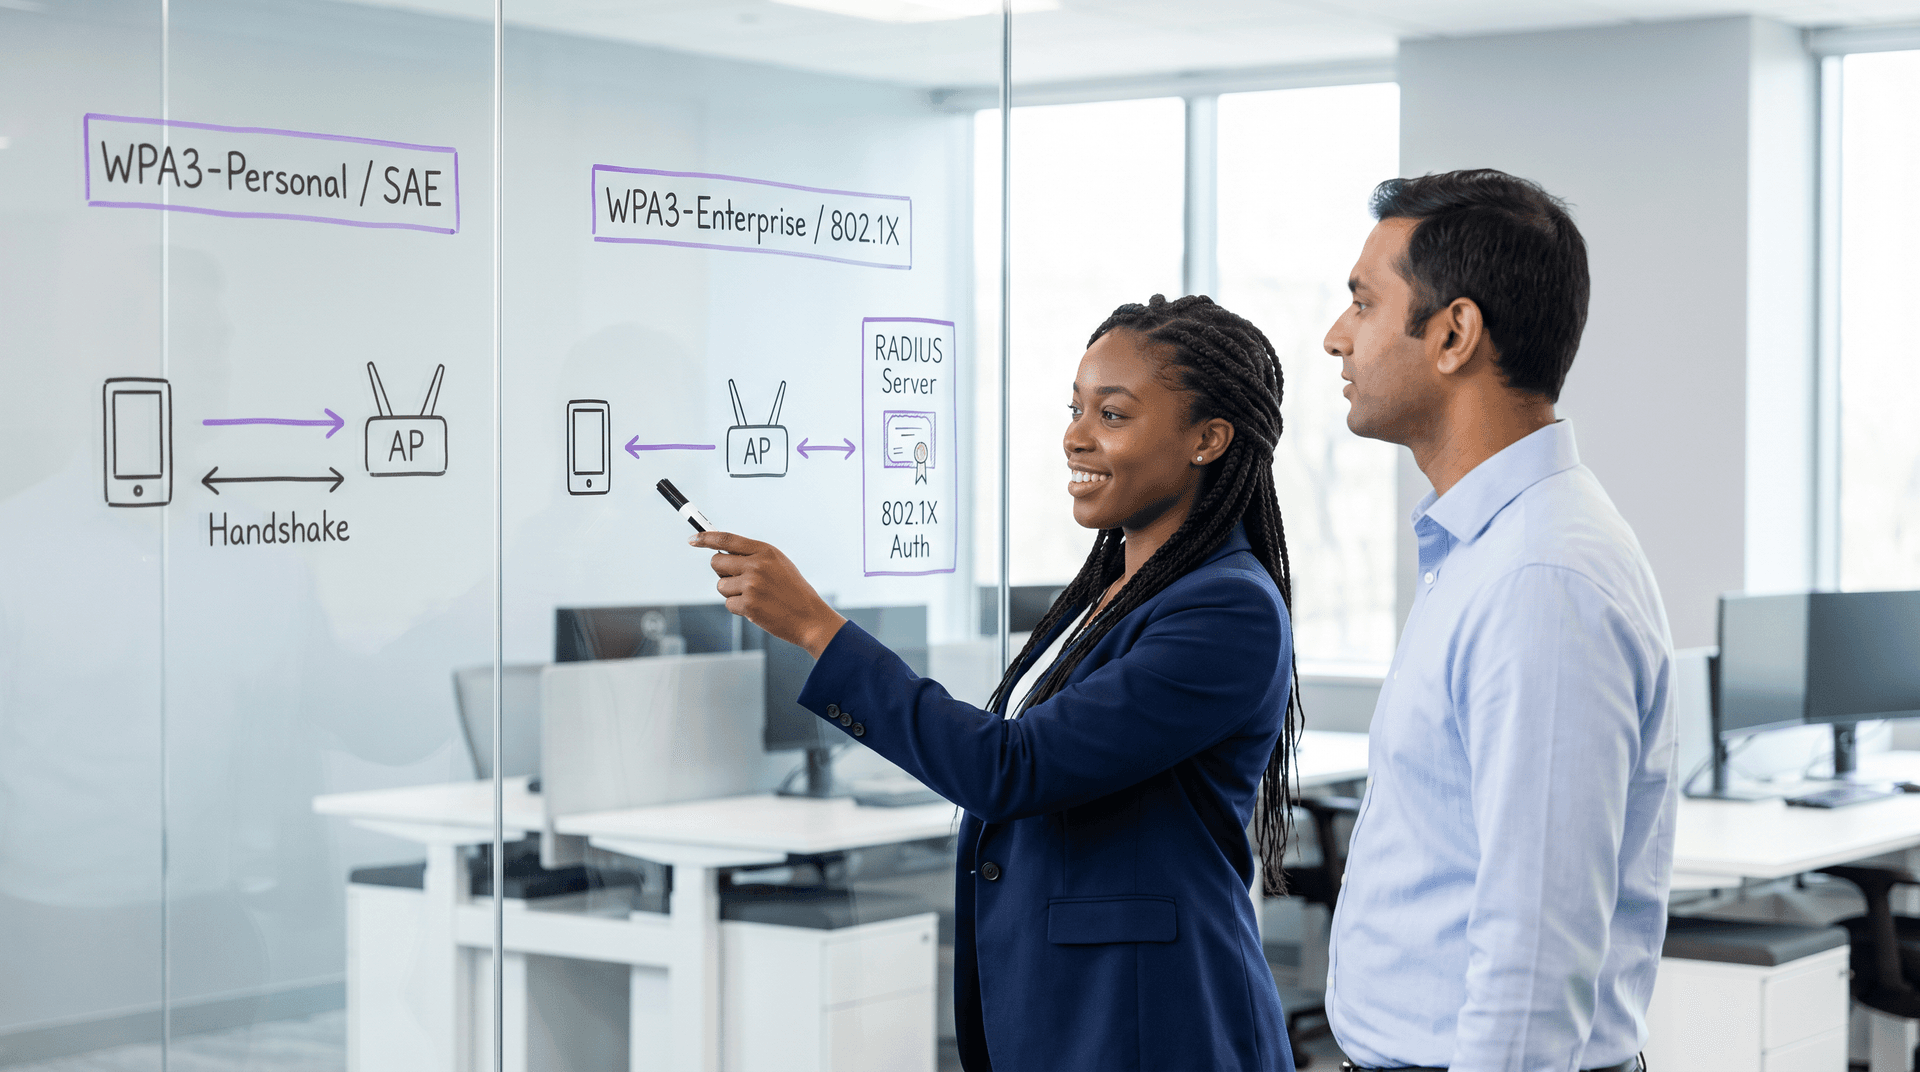
WPA3 Personal vs Enterprise: WiFi Security im Vergleich
Technischer Vergleich von WPA3 Personal (SAE) vs WPA3 Enterprise (802.1X). Lernen Sie die Verschlüsselungsunterschiede, RADIUS-Authentifizierung und Schritte zur Enterprise-Bereitstellung kennen.
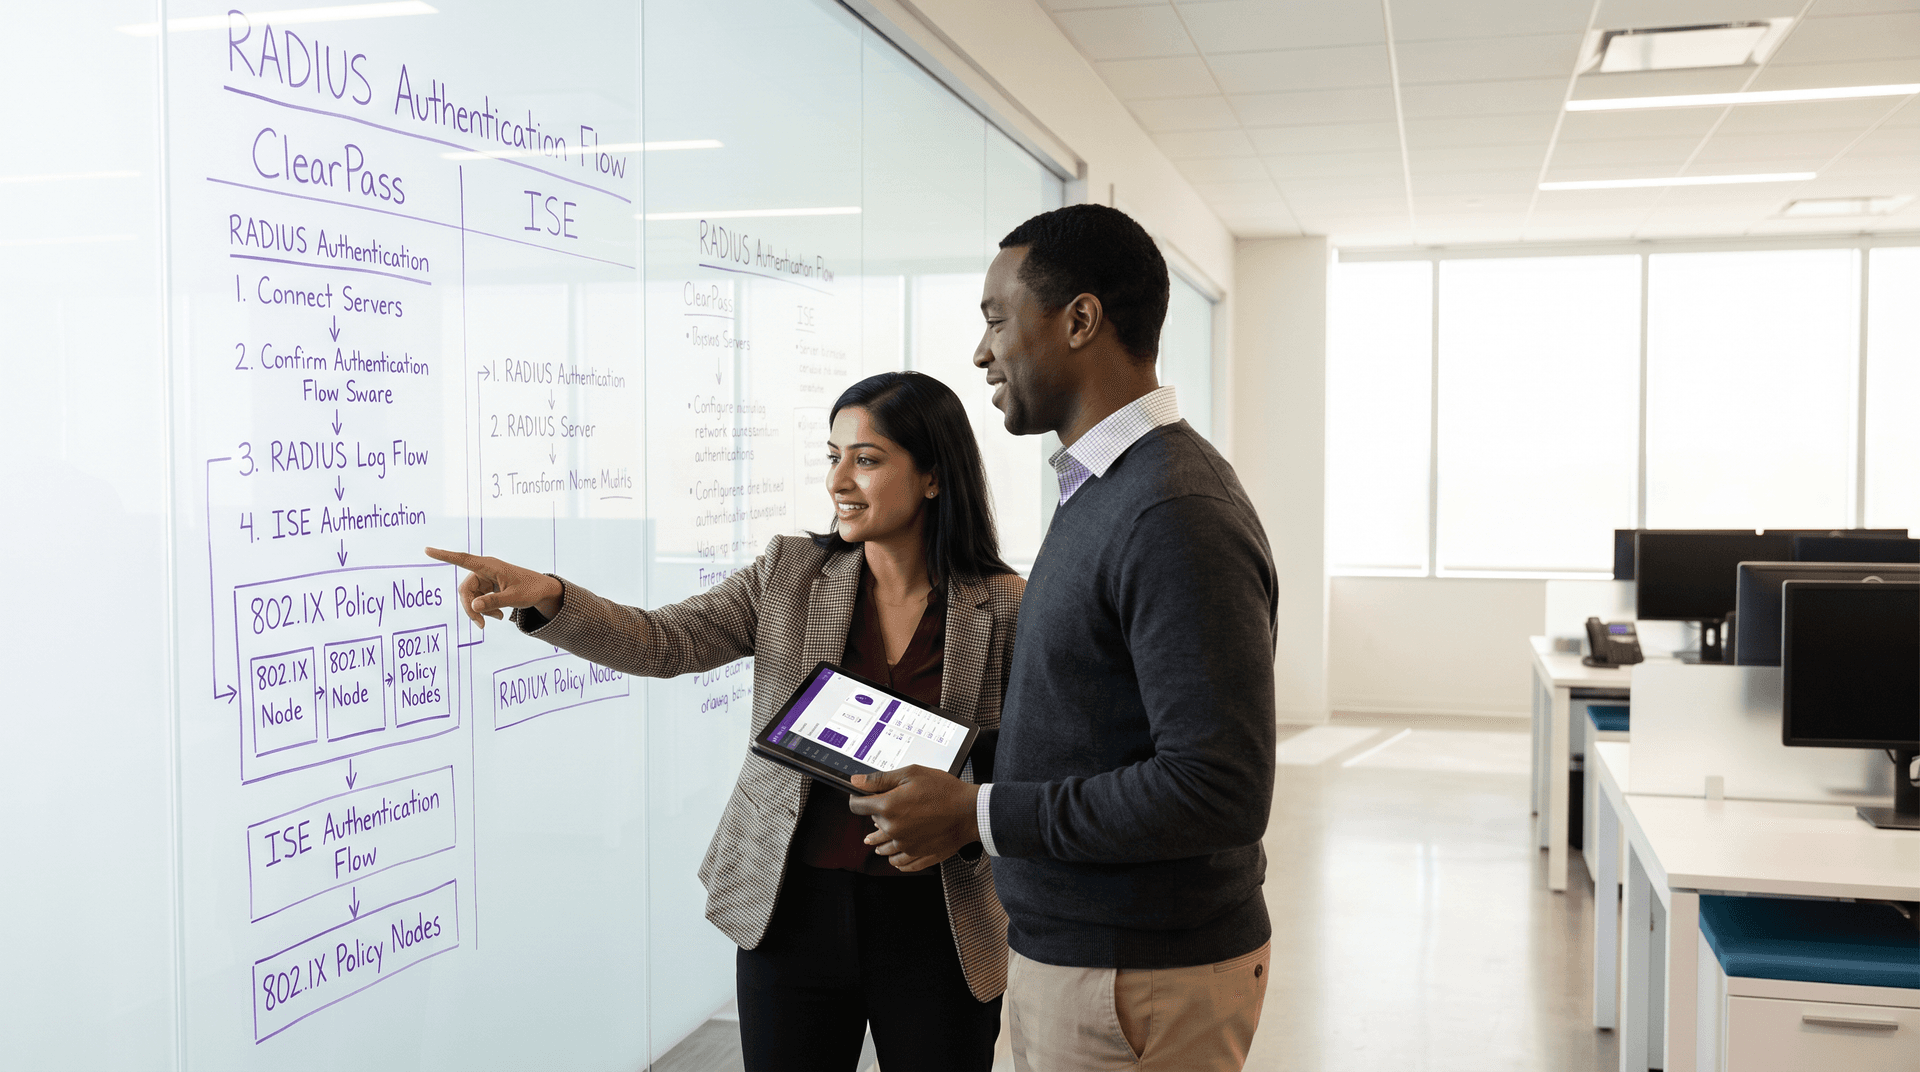
Aruba ClearPass vs Cisco ISE: Enterprise NAC Plattform-Vergleich
Vergleichen Sie Aruba ClearPass Policy Manager und Cisco ISE. Evaluieren Sie Multi-Vendor RADIUS AAA, 802.1X Policy Engines, Lizenzkosten und die Integration von Gäste WiFi.
Rogue AP Detection: Schutz von Venue WiFi vor Impersonation-Angriffen
Dieser Leitfaden bietet eine umfassende technische Referenz für IT-Manager, Netzwerkarchitekten und Leiter des Veranstaltungsbetriebs zur Bereitstellung von Wireless Intrusion Prevention Systems (WIPS) zur Erkennung und Neutralisierung von Rogue Access Points und Evil-Twin-Angriffen. Er deckt Erkennungsmethoden, rechtliche Gegenmaßnahmen, Compliance-Anforderungen und reale Implementierungsszenarien in den Bereichen Hotellerie, Einzelhandel und öffentlicher Sektor ab. Organisationen, die die hier beschriebenen Strategien umsetzen, stärken ihre drahtlose Sicherheitsstruktur, reduzieren Compliance-Risiken und schützen sowohl ihre Infrastruktur als auch ihre Benutzer vor Bedrohungen durch WiFi-Impersonation.

ISO 27001 Guest WiFi: Ein Leitfaden zur Compliance
Diese maßgebliche technische Referenz ordnet Guest WiFi-Implementierungen direkt den ISO 27001:2022-Kontrollen zu und detailliert die Anforderungen an Netzwerksegmentierung, Protokollierung und Risikobehandlung. Sie bietet IT-Managern und Netzwerkarchitekten praxisnahe Anleitungen zur Erstellung auditbereiter Nachweise und zur Nutzung von SOC 2-Zertifizierungen von Anbietern, um die Anforderungen an die Lieferantensicherheit im ISMS zu erfüllen.

DNS-Filterung für Gäste-WiFi: Blockieren von Malware und unangemessenen Inhalten
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Veranstaltungsbetriebs eine definitive technische Referenz für die Bereitstellung von DNS-Filterung in Gäste-WiFi-Netzwerken. Er behandelt die Architektur der Bedrohungsblockierung auf DNS-Ebene, einen Anbietervergleich führender Cloud-DNS-Dienste, Schritt-für-Schritt-Implementierungsanleitungen und reale Fallstudien aus der Hotellerie und dem Einzelhandel. Die DNS-Filterung ist die kostengünstigste erste Verteidigungslinie gegen Malware, Phishing und unangemessene Inhalte in öffentlich zugänglichen Netzwerken. Dieser Leitfaden rüstet Teams aus, diese vertrauensvoll und in Übereinstimmung mit PCI-DSS-, GDPR- und HIPAA-Anforderungen bereitzustellen.

Guest WiFi Sitzungs-Timeouts: Die Balance zwischen UX und Sicherheit
Dieser Leitfaden bietet einen praktischen Rahmen für die Konfiguration von Guest WiFi Sitzungs-Timeouts, um eine nahtlose Benutzererfahrung mit robuster Sicherheit zu vereinbaren. Er behandelt Idle-Timeouts, absolute Timeouts, Strategien zur erneuten Authentifizierung sowie branchenspezifische Bereitstellungsszenarien für IT- und Standort-Verantwortliche.

PEAP-MSCHAPv2: Warum es immer noch verbreitet ist, warum es riskant ist und wie man den Übergang schafft
Ein umfassender technischer Leitfaden, der die kritischen Sicherheitslücken von PEAP-MSCHAPv2 im Detail beschreibt, einschließlich Evil-Twin-Angriffen und dem Abfangen von Anmeldedaten. Er bietet IT-Teams einen praktischen, herstellerneutralen Fahrplan für die Migration von Enterprise-WiFi-Netzwerken auf eine sichere, zertifikatsbasierte EAP-TLS-Authentifizierung.

Zero Trust WiFi-Architektur: Anwendung von Zero Trust auf Veranstaltungsort-Netzwerke
Ein umfassender technischer Leitfaden, der detailliert beschreibt, wie Betreiber von Veranstaltungsorten Zero Trust-Prinzipien auf WiFi-Netzwerke in Unternehmen anwenden können. Er behandelt die kontinuierliche Verifizierung, Mikrosegmentierung und Durchsetzung des Gerätestatus, um Umgebungen im Gastgewerbe, im Einzelhandel und im öffentlichen Sektor gegen laterale Bewegungen und Compliance-Risiken abzusichern.

PKI-Grundlagen für WiFi-Administratoren: Zertifikate, CAs und Vertrauensketten
Dieses technische Referenzhandbuch erklärt die grundlegenden Konzepte der Public-Key-Infrastruktur (PKI) für WiFi-Administratoren in Unternehmen und deckt Zertifizierungsstellen, Vertrauensketten sowie X.509-Zertifikate ab. Es beschreibt im Detail, wie PKI die gegenseitige EAP-TLS-Authentifizierung unterstützt, und bietet praktische Bereitstellungsrichtlinien für IT-Teams in den Bereichen Hotellerie, Einzelhandel und im öffentlichen Sektor. Das Verständnis von PKI ist eine zwingende Voraussetzung für die Bereitstellung der zertifikatsbasierten Mitarbeiter-WiFi-Authentifizierung mit Purple.

Der ultimative Leitfaden für OpenRoaming-Architektur und -Authentifizierung
Dieser Leitfaden bietet eine autoritative technische Referenz zur WBA-OpenRoaming-Architektur und deckt die Passpoint-Grundlagen, die RADIUS-Föderation, die RadSec-mTLS-Sicherheit sowie eine schrittweise Bereitstellungsanleitung für Unternehmensstandorte ab. Er vermittelt IT-Managern, Netzwerkarchitekten und Standortbetreibern das Wissen, um Captive Portals durch eine nahtlose, sichere und konforme WiFi-Konnektivität zu ersetzen, die einen messbaren ROI liefert.

OCSP und Zertifikatswiderruf für die WiFi-Authentifizierung
Dieser umfassende Leitfaden untersucht die entscheidenden Mechanismen des Zertifikatswiderrufs in Enterprise-WiFi-Umgebungen mit Fokus auf den Übergang von CRLs zu OCSP. Er bietet praktische Implementierungsstrategien für IT-Teams, die große, hochverdichtete Netzwerke verwalten, in denen Echtzeitsicherheit und geringe Latenzzeiten von entscheidender Bedeutung sind.

Device Posture Assessment für Network Access Control
Dieser technische Leitfaden erklärt, wie die Device Posture Assessment für Network Access Control (NAC) funktioniert, und beschreibt die Architektur, die MDM-Integration sowie die Remediation-Flows, die für die Implementierung von Zero Trust WiFi in Unternehmens- und Veranstaltungsbereichen erforderlich sind.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
