
Technische Leitfäden
Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.
479 guides

SMS vs. E-Mail-Verifizierung für Gäste-WiFi: Welche Methode ist die richtige?
Ein umfassender, datengestützter technischer Vergleich von SMS- und E-Mail-Verifizierungsmethoden für Captive Portals im Gäste-WiFi. Der Vergleich umfasst Konversionsraten, Systemarchitektur, Kosten pro Verifizierung, Compliance-Anforderungen sowie standortspezifische Empfehlungen für die Bereitstellung. Eine unverzichtbare Lektüre für IT-Manager, Netzwerkarchitekten und Betriebsleiter, die Registrierungsprozesse für Gäste-WiFi entwickeln oder optimieren.

High-Density-WiFi-Design: Best Practices für Stadien und Arenen
Dieser technische Leitfaden bietet IT-Leitern und Netzwerkarchitekten praxisnahe, herstellerunabhängige Architekturstrategien für die Bereitstellung von High-Density-WiFi in Stadien und Arenen mit 50.000 oder mehr gleichzeitigen Nutzern. Er behandelt die HF-Physik in dichten Umgebungen, Berechnungen der Access-Point-Dichte, Kanalplanung, Backhaul-Anforderungen sowie die spezifischen Vorteile von WiFi 6 und 6E. Praxisnahe Fallstudien aus großen Sportstätten demonstrieren messbare Ergebnisse, und der Leitfaden befasst sich direkt mit dem betrieblichen und kommerziellen ROI, den ein gut konzipiertes Stadionnetzwerk liefert.

Heatmap-Analyse für Standort-Traffic: Ein praktischer Leitfaden
Dieser technische Leitfaden bietet praxisnahe Strategien für die Bereitstellung und Analyse von WiFi-basierten Heatmaps in physischen Standorten. Er erklärt, wie IT- und Betriebsleiter die bestehende Netzwerkinfrastruktur nutzen können, um Kundenflussmuster aufzudecken, Engpässe zu beseitigen und den räumlichen ROI zu optimieren.
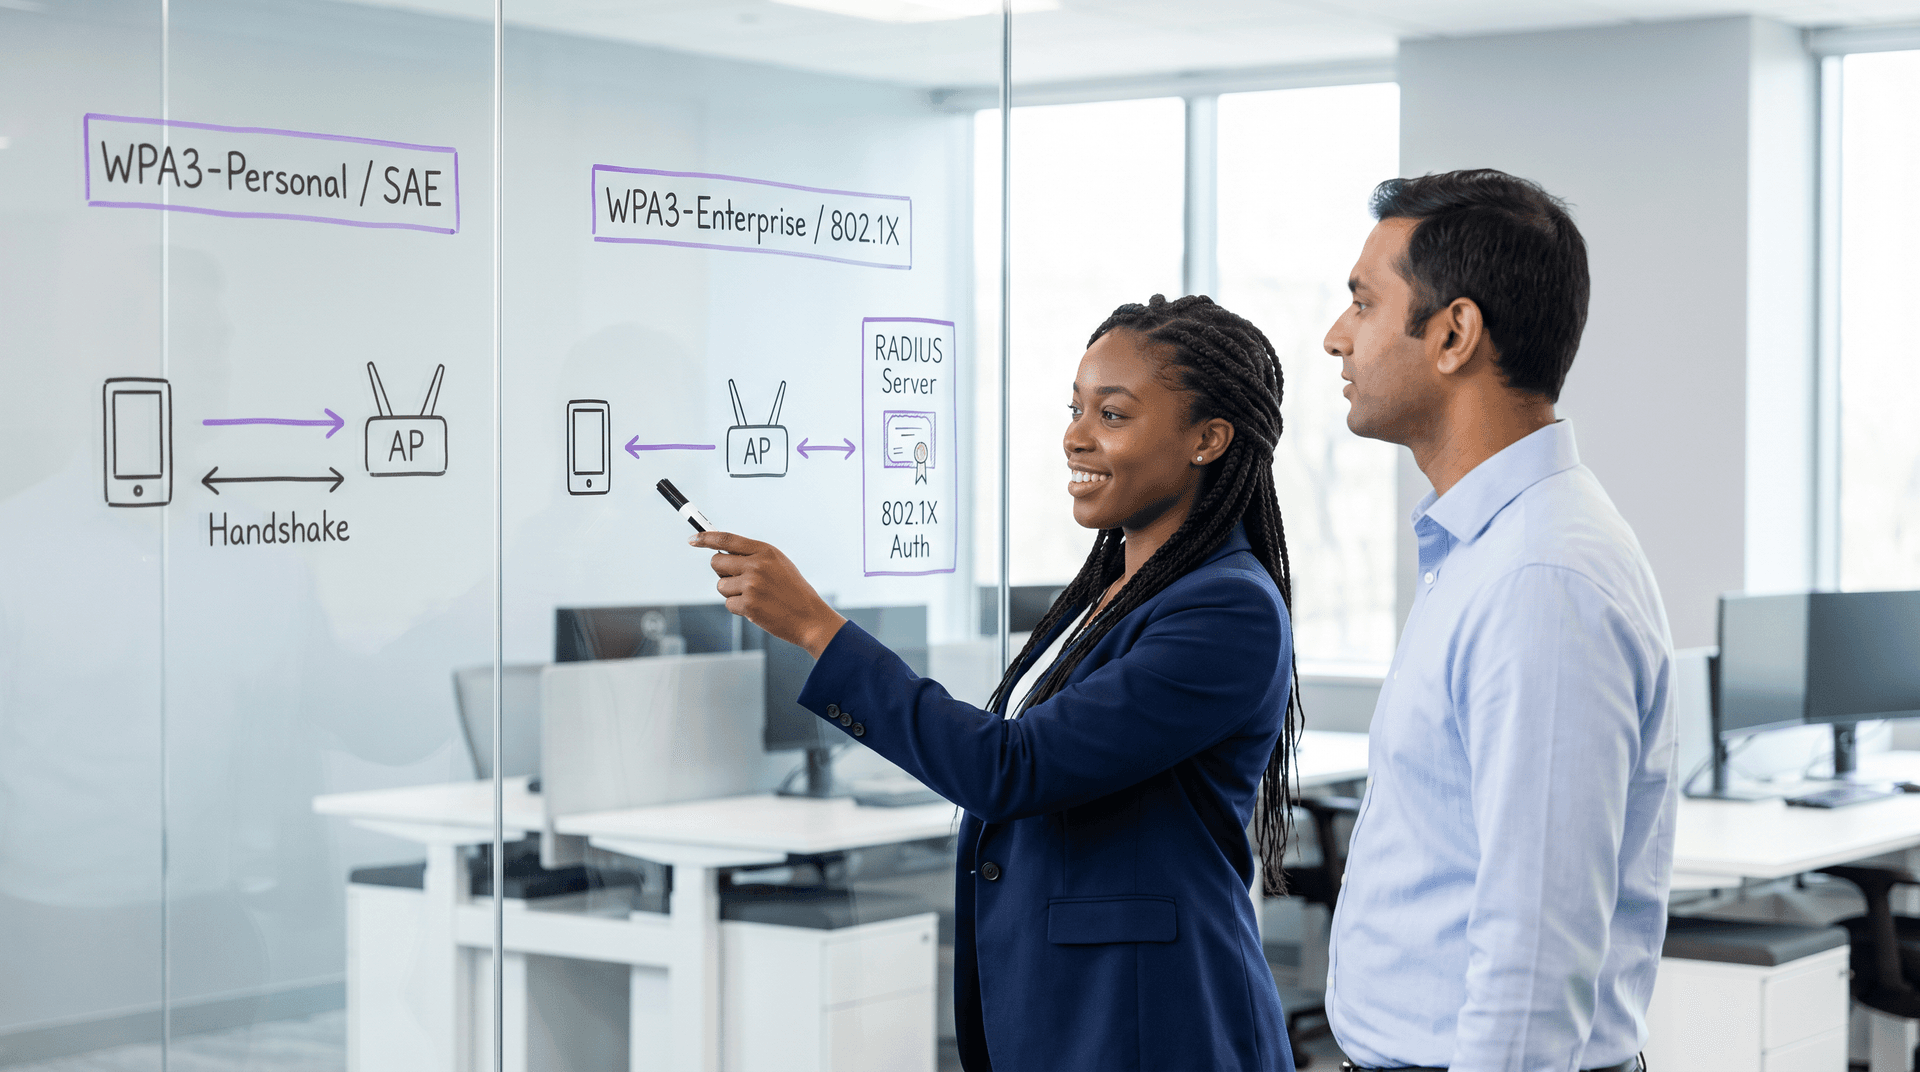
WPA3 Personal vs Enterprise: WiFi Security im Vergleich
Technischer Vergleich von WPA3 Personal (SAE) vs WPA3 Enterprise (802.1X). Lernen Sie die Verschlüsselungsunterschiede, RADIUS-Authentifizierung und Schritte zur Enterprise-Bereitstellung kennen.

Universitätscampus-WiFi: eduroam, Wohnheime und BYOD im großen Stil
Diese Referenzarchitektur bietet fortschrittliche Bereitstellungsstrategien für Universitätscampus-WiFi und deckt die Mechanismen der eduroam-Federation, die VLAN-Mikrosegmentierung pro Zimmer in Wohnheimen sowie das automatisierte BYOD-Zertifikats-Onboarding im großen Stil ab. Sie bietet IT-Leitern und Netzwerkarchitekten herstellerunabhängige, sofort umsetzbare Anleitungen, um die Sicherheit zu erhöhen, den Helpdesk-Aufwand zu reduzieren und ein nahtloses Konnektivitätserlebnis in akademischen und Wohnumgebungen zu gewährleisten.

Ereignisgesteuerte Marketing-Automatisierung ausgelöst durch WiFi-Präsenz
Dieser Leitfaden für Systemarchitekturen bietet IT-Leitern und Betriebsverantwortlichen eine Vorlage für die Konzeption einer ereignisgesteuerten Marketing-Automatisierung, die durch WiFi-Präsenz ausgelöst wird. Er deckt die Infrastrukturanforderungen, das Latenzmanagement, Deduplizierungsstrategien und die für den Unternehmenseinsatz erforderlichen Datenschutz-Frameworks ab.

Mailchimp Plus Purple: Automatisiertes E-Mail-Marketing durch WiFi-Anmeldungen
Dieser maßgebliche Leitfaden beschreibt detailliert, wie Sie die Gäste-WiFi-Plattform von Purple mit Mailchimp integrieren, um das E-Mail-Marketing über WiFi-Anmeldungen zu automatisieren. Er behandelt den architektonischen Aufbau, Strategien für Segmentierungs-Tags und die Implementierung automatisierter Welcome Journeys, um die Besucherfrequenz vor Ort in eine aktive digitale Zielgruppe zu verwandeln.

Outdoor-WiFi-Bereitstellung: Wetterschutz, PoE und Mesh-Optionen
Dieser maßgebliche Leitfaden beschreibt die kritischen technischen Überlegungen für die Outdoor-WiFi-Bereitstellung, mit Fokus auf Wetterschutz (IP-Schutzarten), Power over Ethernet (PoE)-Strategien für lange Kabelstrecken und die architektonischen Abwägungen zwischen Mesh und kabelgebundenem Backhaul. Er bietet praxisnahe Empfehlungen für IT-Verantwortliche, um eine widerstandsfähige, leistungsstarke Konnektivität in anspruchsvollen Außenbereichen zu gewährleisten.
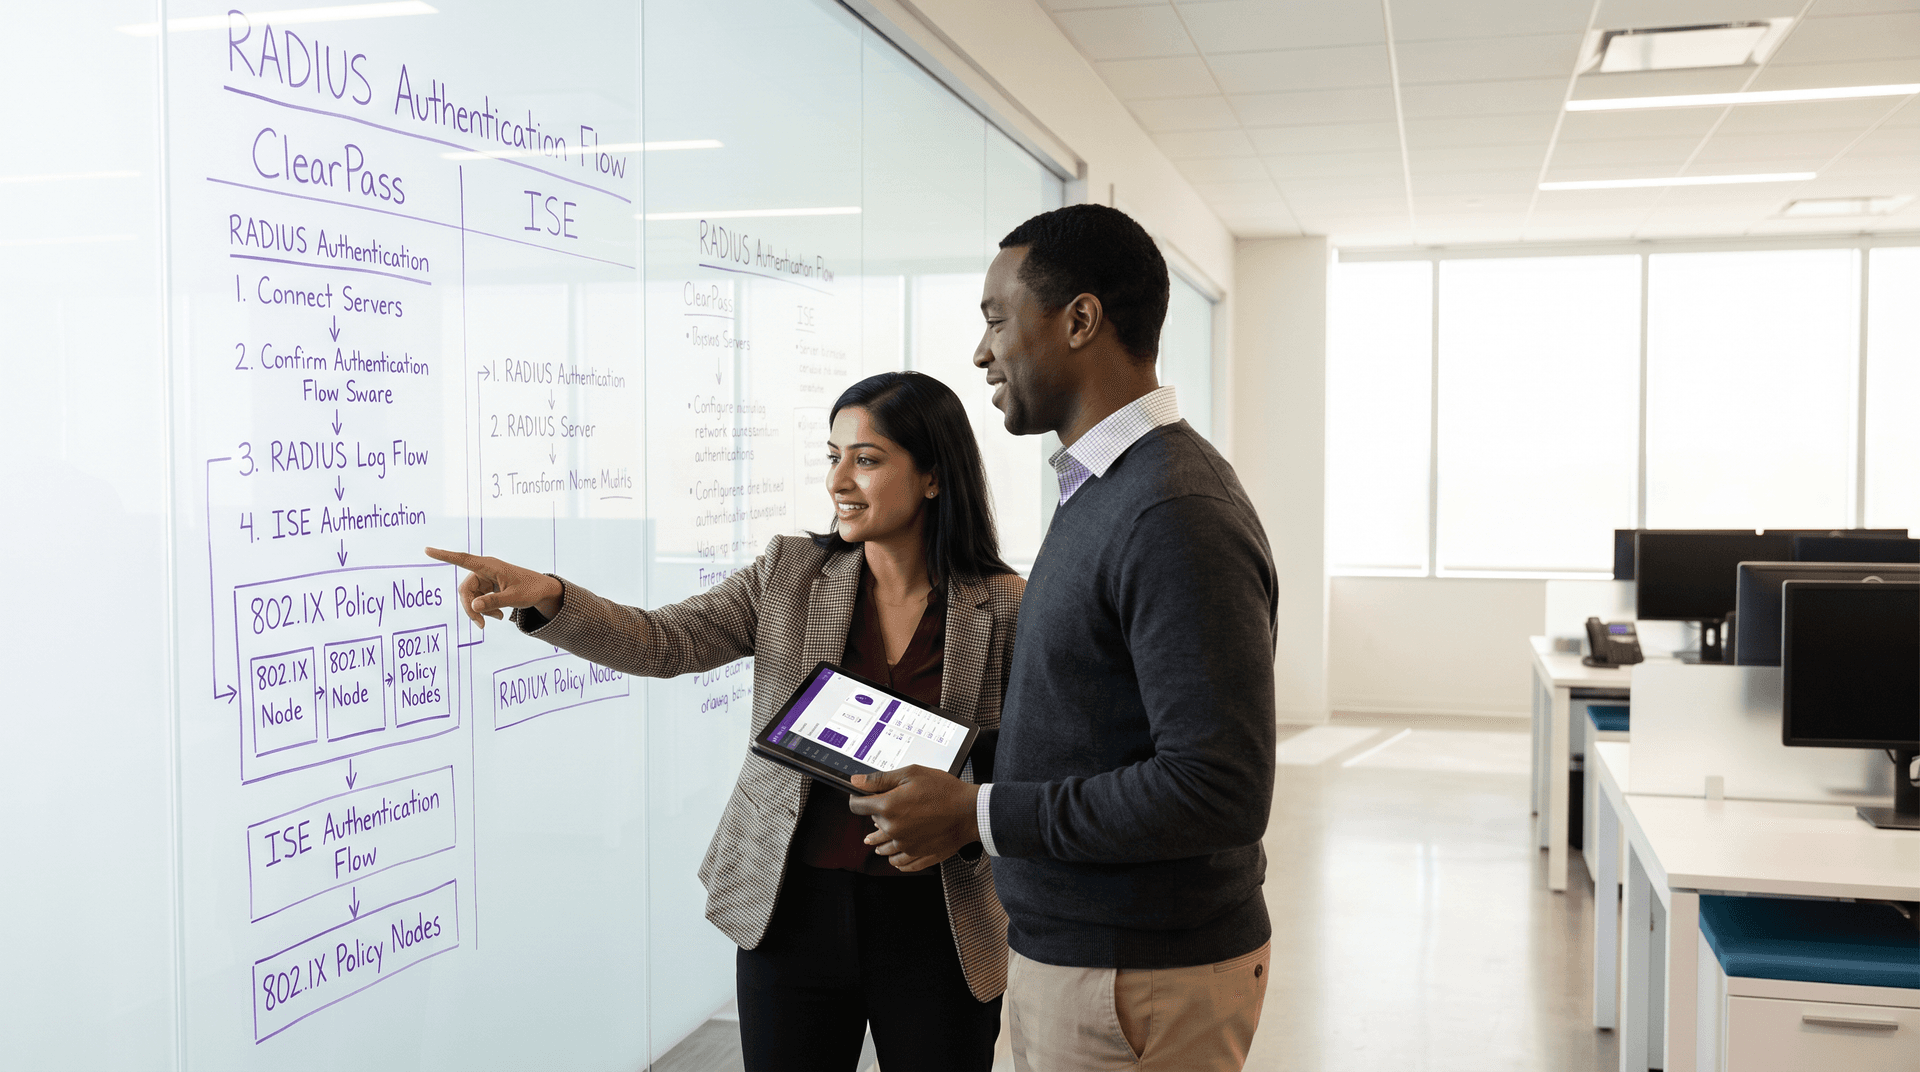
Aruba ClearPass vs Cisco ISE: Enterprise NAC Plattform-Vergleich
Vergleichen Sie Aruba ClearPass Policy Manager und Cisco ISE. Evaluieren Sie Multi-Vendor RADIUS AAA, 802.1X Policy Engines, Lizenzkosten und die Integration von Gäste WiFi.

Verbindung von WiFi-Events mit über 1.500 Apps über Zapier und Purple
Dieser Leitfaden beschreibt die technische Architektur und die praktische Implementierung der Integration von Purple WiFi mit Zapier. Er bietet Standortbetreibern und IT-Teams direkt anwendbare Rezepte zur Automatisierung der CRM-Synchronisierung, der Gästekommunikation und von betrieblichen Benachrichtigungen, ohne dass eigener Code geschrieben werden muss.

Altersverifizierung im Gäste-WiFi: Compliance für Gaming, Gastronomie und Ü18-Locations
Dieser maßgebliche technische Leitfaden untersucht die Implementierung der Altersverifizierung in Gäste-WiFi-Netzwerken für risikoreiche Locations wie Casinos, Bars und Stadien. Er beschreibt Compliance-Strategien, architektonische Bereitstellungsmodelle und die Balance zwischen regulatorischen Anforderungen und der Reibung bei der Benutzerregistrierung.

WiFi 7 MLO erklärt: Multi-Link Operation für nahtloses Roaming
Dieser technische Leitfaden bietet eine umfassende, tiefgehende Analyse der WiFi 7 Multi-Link Operation (MLO) für Netzwerkarchitekten und IT-Verantwortliche in Unternehmen. Er entmystifiziert die drei MLO-Betriebsmodi (eMLSR, NSTR und STR), erklärt, wie MLO das herkömmliche Band-Steering ersetzt, und liefert praxisnahe Bereitstellungsrichtlinien, die durch reale Testdaten der Wireless Broadband Alliance gestützt werden. Betreiber von Veranstaltungsorten in den Bereichen Hotellerie, Einzelhandel und großen öffentlichen Räumen finden hier konkrete Implementierungsstrategien und ROI-Nachweise zur Unterstützung von WiFi 7-Investitionsentscheidungen.
Rogue AP Detection: Schutz von Venue WiFi vor Impersonation-Angriffen
Dieser Leitfaden bietet eine umfassende technische Referenz für IT-Manager, Netzwerkarchitekten und Leiter des Veranstaltungsbetriebs zur Bereitstellung von Wireless Intrusion Prevention Systems (WIPS) zur Erkennung und Neutralisierung von Rogue Access Points und Evil-Twin-Angriffen. Er deckt Erkennungsmethoden, rechtliche Gegenmaßnahmen, Compliance-Anforderungen und reale Implementierungsszenarien in den Bereichen Hotellerie, Einzelhandel und öffentlicher Sektor ab. Organisationen, die die hier beschriebenen Strategien umsetzen, stärken ihre drahtlose Sicherheitsstruktur, reduzieren Compliance-Risiken und schützen sowohl ihre Infrastruktur als auch ihre Benutzer vor Bedrohungen durch WiFi-Impersonation.

Microsoft Dynamics 365 und Guest WiFi Datenanreicherung
Dieser technische Leitfaden beschreibt die Architektur, Datenmodellierung und Feldzuordnung, die für die Integration von Guest WiFi-Daten in Microsoft Dynamics 365 erforderlich sind. Er bietet praxisnahe Implementierungsstrategien für IT-Manager und Netzwerkarchitekten, um einheitliche Kundenprofile anzureichern und messbaren ROI an physischen Standorten zu erzielen.

ISO 27001 Guest WiFi: Ein Leitfaden zur Compliance
Diese maßgebliche technische Referenz ordnet Guest WiFi-Implementierungen direkt den ISO 27001:2022-Kontrollen zu und detailliert die Anforderungen an Netzwerksegmentierung, Protokollierung und Risikobehandlung. Sie bietet IT-Managern und Netzwerkarchitekten praxisnahe Anleitungen zur Erstellung auditbereiter Nachweise und zur Nutzung von SOC 2-Zertifizierungen von Anbietern, um die Anforderungen an die Lieferantensicherheit im ISMS zu erfüllen.

DNS-Filterung für Gäste-WiFi: Blockieren von Malware und unangemessenen Inhalten
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Veranstaltungsbetriebs eine definitive technische Referenz für die Bereitstellung von DNS-Filterung in Gäste-WiFi-Netzwerken. Er behandelt die Architektur der Bedrohungsblockierung auf DNS-Ebene, einen Anbietervergleich führender Cloud-DNS-Dienste, Schritt-für-Schritt-Implementierungsanleitungen und reale Fallstudien aus der Hotellerie und dem Einzelhandel. Die DNS-Filterung ist die kostengünstigste erste Verteidigungslinie gegen Malware, Phishing und unangemessene Inhalte in öffentlich zugänglichen Netzwerken. Dieser Leitfaden rüstet Teams aus, diese vertrauensvoll und in Übereinstimmung mit PCI-DSS-, GDPR- und HIPAA-Anforderungen bereitzustellen.

PoE-Budgetplanung für standortübergreifende WiFi-Bereitstellungen
Dieser Leitfaden bietet einen praktischen Rahmen für die Berechnung von Power-over-Ethernet-Budgets (PoE) bei standortübergreifenden WiFi-Bereitstellungen. Er behandelt den Übergang zu PoE++ für WiFi 6E und 7, Strategien zur Switch-Dimensionierung sowie Methoden zur Zukunftssicherung der Infrastruktur bei gleichzeitiger Minimierung der Risiken einer Überbuchung der Stromversorgung.

Guest WiFi Sitzungs-Timeouts: Die Balance zwischen UX und Sicherheit
Dieser Leitfaden bietet einen praktischen Rahmen für die Konfiguration von Guest WiFi Sitzungs-Timeouts, um eine nahtlose Benutzererfahrung mit robuster Sicherheit zu vereinbaren. Er behandelt Idle-Timeouts, absolute Timeouts, Strategien zur erneuten Authentifizierung sowie branchenspezifische Bereitstellungsszenarien für IT- und Standort-Verantwortliche.
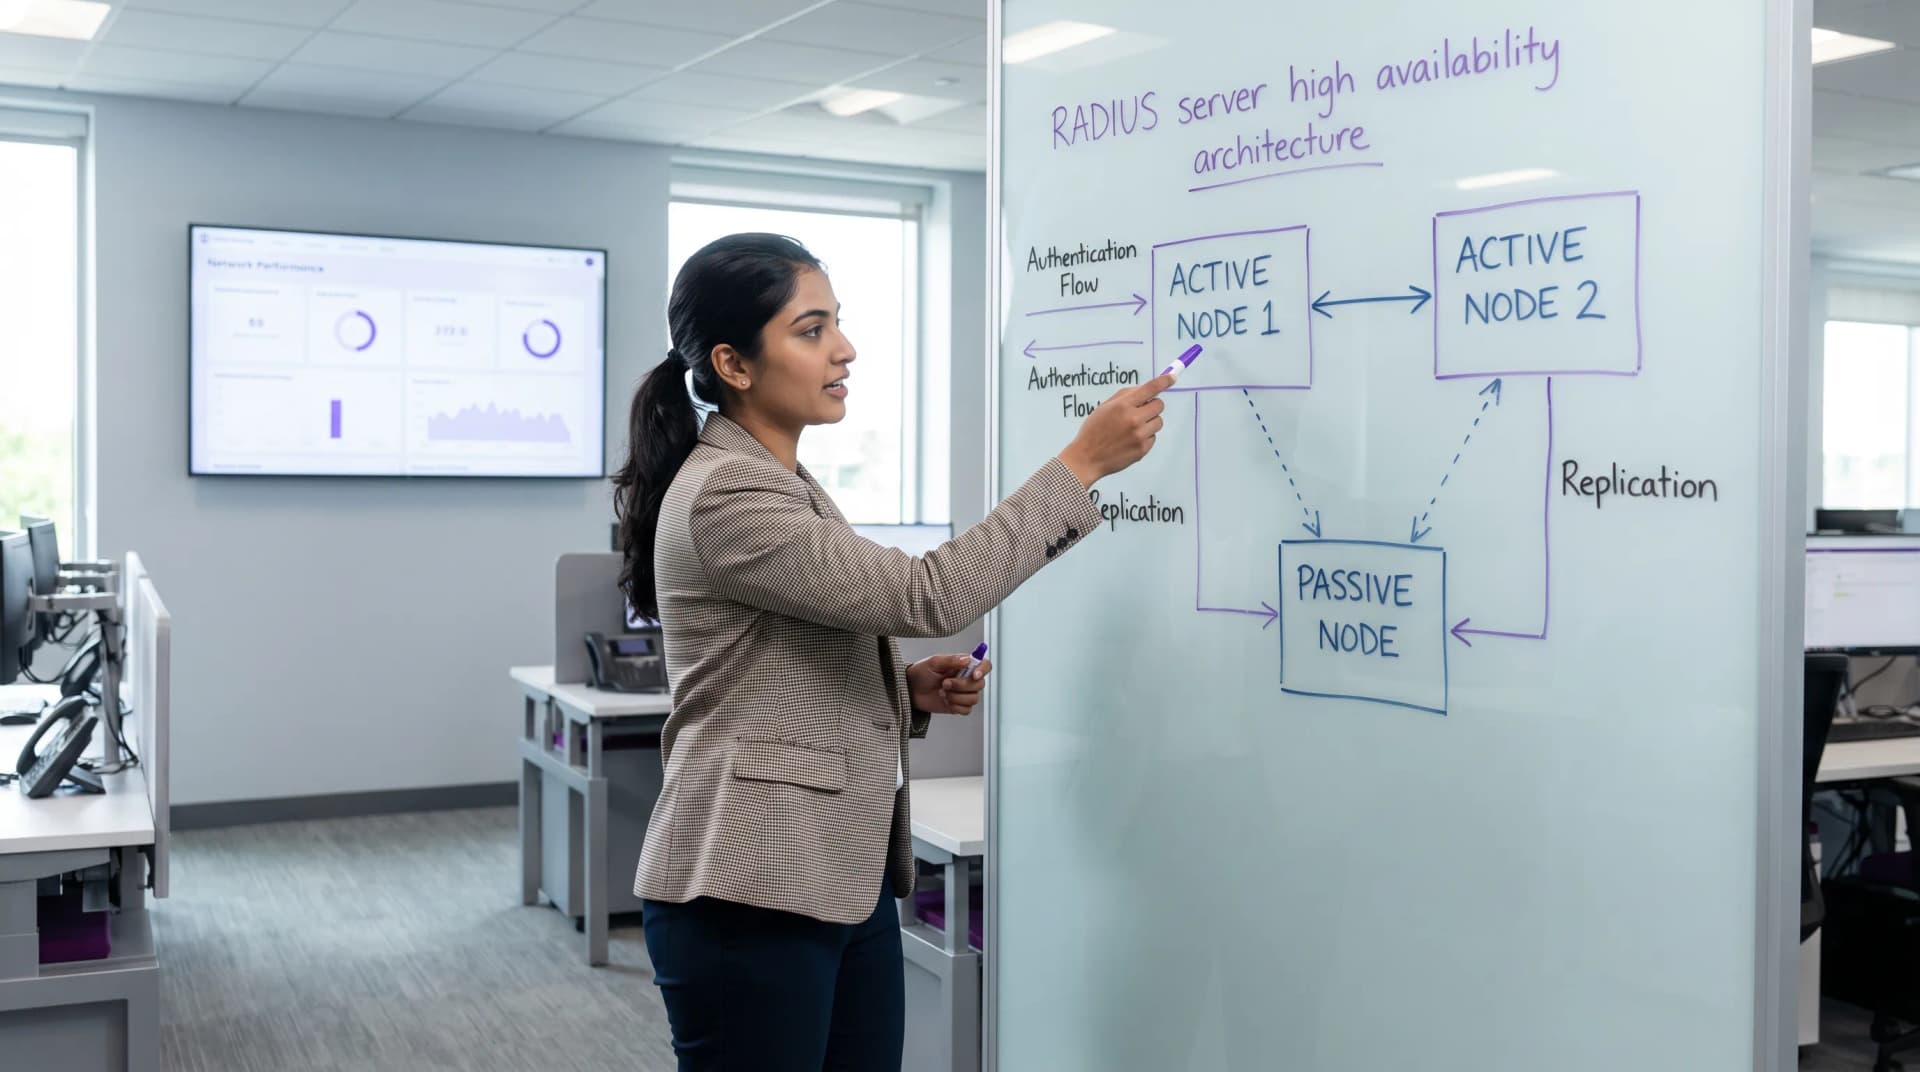
RADIUS Server High Availability: Active-Active vs. Active-Passive
Ein maßgeblicher technischer Leitfaden für IT-Manager und Netzwerkarchitekten zur Bewertung von RADIUS-Hochverfügbarkeitsarchitekturen. Er vergleicht Active-Active- und Active-Passive-Bereitstellungen, beschreibt die Anforderungen an die Datenbankreplikation und erklärt, wie Cloud RADIUS die Failover-Latenz für Unternehmensstandorte minimiert.
OFDMA erklärt: Wie WiFi 6 dichte Umgebungen bewältigt
Meistern Sie WiFi 6 OFDMA, Resource Units (RUs) und Subcarrier Spacing. Erfahren Sie, wie 802.11ax Konkurrenzlatenzen eliminiert und die Kapazität an hochfrequentierten Veranstaltungsorten optimiert.

Network Onboarding UX: Gestaltung einer reibungslosen WiFi-Einrichtung
Dieser Leitfaden bietet einen umfassenden technischen Rahmen für die Gestaltung einer reibungslosen WiFi-Network-Onboarding-UX. Er deckt die Mechanismen der Captive Portal-Erkennung unter iOS, Android, Windows und macOS ab und beschreibt die Self-Service-Zertifikatsregistrierung für 802.1X-Mitarbeiter-Netzwerke im Detail. Er stattet IT-Manager, Netzwerkarchitekten und Leiter des Standortbetriebs mit praktischen Strategien aus, um den Helpdesk-Aufwand zu reduzieren, die Erfolgsquote bei der Erstverbindung zu verbessern und die Einhaltung von GDPR und PCI-DSS in Hospitality-, Retail- und Campus-Umgebungen zu gewährleisten.

Microsoft Entra ID (Azure AD) WiFi Authentifizierung: Leitfaden für die Enterprise-Integration
Dieser technische Leitfaden bietet Netzwerkingenieuren, IT-Architekten und Systemadministratoren ein maßgebliches Konzept für die Integration von Microsoft Entra ID (ehemals Azure AD) in eine 802.1X WiFi Enterprise-Infrastruktur. Erfahren Sie, wie Sie lokale RADIUS-Server eliminieren, kennwortlose EAP-TLS-Zertifikate über Microsoft Intune SCEP und Cloud PKI bereitstellen und die dynamische VLAN-Zuweisung mithilfe von Entra ID-Sicherheitsgruppen automatisieren.

Passwortlose WiFi-Authentifizierung: Der Schritt weg von Pre-Shared Keys
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Standortbetriebs einen praktischen Fahrplan zur Abschaffung gemeinsam genutzter WiFi-Passwörter und zur Migration auf eine identitätsbasierte, zertifikatsgesteuerte Authentifizierung. Er behandelt die Sicherheits- und Compliance-Mängel von PSK-basierten Netzwerken, die technische Architektur von 802.1X und EAP-TLS sowie die Rolle von Identity PSK (iPSK) als entscheidende Übergangstechnologie für IoT- und Legacy-Geräte. Standortbetreiber im Gastgewerbe, im Einzelhandel und im öffentlichen Sektor finden hier umsetzbare Migrationsstrategien, reale Implementierungsszenarien und messbare Geschäftsergebnisse zur Rechtfertigung der Investition.

IoT-Gerätesegmentierung im WiFi: Isolierung nicht-standardisierter Geräte
Dieser Leitfaden bietet praxisnahe Strategien auf Enterprise-Niveau für die sichere Segmentierung nicht-standardisierter IoT-Geräte in WiFi-Netzwerken von Veranstaltungsorten. Erfahren Sie, wie Sie VLAN-Isolierung, MAC-basierte Authentifizierung und strenge Firewall-Richtlinien implementieren, um Ihre Kerninfrastruktur vor anfälligen Smart-Geräten zu schützen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
