Es probable que ahora mismo se encuentre en una de estas dos situaciones. O bien ha abierto el panel de control de un router o punto de acceso y ha encontrado un ajuste llamado clave WPA, o bien le han pedido "la contraseña de la WiFi" en un entorno empresarial donde esa respuesta sencilla no parece tan sencilla.
Esa confusión es normal. En el uso diario, la gente trata la clave WPA simplemente como la contraseña que conecta los dispositivos al WiFi. Técnicamente, es una aproximación lo suficientemente cercana como para ser útil. Desde el punto de vista operativo, deja fuera la parte que más importa para hoteles, tiendas, oficinas, centros sanitarios y edificios polivalentes: una vez que muchas personas comparten la misma clave, la seguridad y la gestión se complican muy rápidamente.
Si está buscando qué es la clave WPA, la respuesta tiene dos niveles. En primer lugar, es el secreto utilizado para proteger el acceso a una red inalámbrica. En segundo lugar, es el punto de partida para un proceso de seguridad mucho más amplio que afecta al cifrado, la trazabilidad del usuario, la revocación, la carga de trabajo de soporte y el riesgo de cumplimiento normativo.
El portero digital de su red WiFi: la clave WPA
Piense en su red WiFi como en un edificio con una puerta principal segura. La clave WPA es la llave que la gente utiliza para entrar. En un router doméstico, suele ser la contraseña impresa en la etiqueta o la que cambió más tarde. En una red empresarial, puede ser la frase de paso compartida que el personal y los invitados introducen al conectarse.
Esa es la versión sencilla y es el punto de partida adecuado. Si una red indica que utiliza WPA, WPA2 o WPA3 en modo personal, lo que los usuarios introducen se denomina habitualmente clave WPA, contraseña de WiFi, frase de paso o clave precompartida. La gente suele utilizar esos términos indistintamente, aunque no siempre signifiquen exactamente lo mismo a nivel técnico.
A qué se refiere la mayoría de la gente con clave WPA
En términos prácticos, la clave WPA realiza tres funciones:
- Controla el acceso: decide quién puede unirse a la red.
- Inicia el cifrado: ayuda a crear las claves de sesión que protegen el tráfico entre el dispositivo y el punto de acceso.
- Define el ámbito de confianza: todos los que utilizan la misma clave compartida acceden, en la práctica, por la misma puerta.
En ese tercer punto es donde los lectores empresariales deberían detenerse. Una clave compartida es gestionable en un hogar. En un establecimiento con personal, invitados, contratistas, quioscos y dispositivos IoT, genera una cadena de riesgo.
Regla práctica: si todo el mundo conoce la misma contraseña de WiFi, no se puede saber con certeza quién debe seguir teniendo acceso y quién no.
Por qué el término genera confusión
Los lectores a menudo se confunden porque la contraseña introducida no siempre es la clave de cifrado real utilizada en el aire. La contraseña que usted recuerda es una entrada fácil de recordar para los humanos. El sistema WiFi la transforma en material criptográfico más sólido antes de que comience a fluir el tráfico real.
Por eso, la pregunta "qué es la clave WPA" no se puede responder adecuadamente con una definición de una sola línea. Se necesita tanto la perspectiva en lenguaje sencillo como la técnica. También se requiere la perspectiva operativa, ya que el problema oculto con WPA en las empresas no es solo cómo funciona la clave, sino cómo la gente la comparte, la rota, la revoca y asume las consecuencias.
Del fracaso de WEP a la base de WPA
La seguridad de WiFi no comenzó con WPA. Comenzó con un sistema más débil llamado WEP, y WEP falló de forma tan grave que WPA llegó como una medida de rescate en lugar de una actualización menor.
WEP se utilizó ampliamente a finales de la década de 1990 y se basaba en claves estáticas de 64 o 128 bits que los atacantes podían descifrar en cuestión de minutos utilizando herramientas como Aircrack-ng. La escala de la exposición fue grave en el Reino Unido. Para 2002, más de 1,2 millones de redes WiFi domésticas no seguras eran vulnerables a la interceptación, y el 68 % de las empresas de Londres encuestadas seguían utilizando WEP según un estudio de la British Computer Society de 2003, tal y como se resume en esta información general sobre Wi-Fi Protected Access.
Por qué WEP falló de forma tan estrepitosa
La debilidad principal de WEP era sencilla. Reutilizaba en exceso secretos estáticos y protegía el tráfico de forma muy débil. Una vez que un atacante capturaba suficiente tráfico inalámbrico, las matemáticas se volvían lo bastante predecibles como para descifrarlo.
Para un usuario doméstico, eso significaba que los vecinos o los atacantes oportunistas podían espiar el tráfico. Para una empresa, significaba que cualquiera dentro del alcance de la radio tenía una vía viable para realizar escuchas o intrusiones.
Una analogía física ayuda en este caso. WEP era como dar a cada empleado, invitado, proveedor y antiguo contratista la misma llave metálica, sin cambiar nunca la cerradura, y utilizando un diseño de cerradura que los ladrones ya habían aprendido a forzar rápidamente.
Lo que cambió WPA
WPA, introducido por la Wi-Fi Alliance en 2003, se desarrolló como respuesta directa a esas debilidades de WEP. En lugar de depender de una protección estática, WPA introdujo TKIP, que generaba una nueva clave de 128 bits por paquete a partir de una clave maestra paritaria de 256 bits dinámica durante el proceso de conexión.
Ese fue un cambio conceptual de gran importancia. La red dejó de tratar la seguridad como un único secreto estático compartido y avanzó hacia la protección por sesión y por paquete.
Esta es la diferencia práctica:
| Problema | WEP | WPA |
|---|---|---|
| Comportamiento de la clave | Estático | Dinámico |
| Resistencia a ataques | Fácil de descifrar con suficiente tráfico capturado | Mayor resistencia mediante el cambio de claves de paquetes |
| Impacto empresarial | Alta exposición a la escucha no autorizada | Base más segura para el uso inalámbrico normal |
WPA fue importante porque cambió la seguridad inalámbrica de "un único secreto fijo protege todo" a "claves de trabajo temporales protegen cada conversación".
WPA no fue la respuesta definitiva. Fue la primera solución seria. Pero sin ella, la seguridad de WiFi moderna no habría tenido una transición viable desde los inseguros primeros años hasta los sistemas más fiables en los que confían las empresas hoy en día.
Dentro del protocolo de enlace - Cómo protegen sus datos las claves WPA
Un cliente se conecta a la WiFi de su hotel desde el vestíbulo. En ese instante, la red debe responder a dos preguntas de forma muy rápida: ¿Conoce este dispositivo el secreto compartido? y ¿cómo protegemos esta sesión sin exponer dicho secreto a cualquiera que esté escuchando cerca?
Esa tarea corre a cargo del saludo de manos de 4 vías (4-way handshake).
La frase de paso WPA es solo el punto de partida. El punto de acceso y el cliente la utilizan para demostrar que pertenecen a la red y para crear nuevas claves de trabajo para esa sesión específica. La contraseña en sí no se envía por el aire como texto plano, y no se reutiliza directamente para cifrar cada paquete.
De la frase de paso a las claves de trabajo
En el modo WPA-PSK, un usuario introduce una frase de contraseña de entre 8 y 63 caracteres ASCII. Esa frase de contraseña se convierte en una clave criptográfica de 256 bits llamada Pairwise Master Key, que se sitúa en la parte superior de la estructura de claves de WPA, tal y como se describe en esta explicación sobre la jerarquía de claves WPA.
A partir de ahí, WPA deriva claves temporales para la conexión activa.
- El usuario introduce la frase de paso de la WiFi.
- El sistema deriva una clave maestra a partir de esa frase de paso.
- El cliente y el punto de acceso intercambian valores aleatorios denominados "nonces".
- Ambas partes generan claves específicas de la sesión a partir de las entradas compartidas.
Una forma práctica de ver esto es sencilla. La contraseña compartida funciona como la llave maestra en un sistema de cerraduras, mientras que el saludo de manos (handshake) genera claves temporales para la puerta que se está abriendo en ese mismo instante.
Qué sucede durante el protocolo de enlace (handshake)
A un nivel general, el punto de acceso envía un valor aleatorio llamado ANonce. El cliente responde con su propio valor aleatorio, el SNonce. Ambas partes combinan esos valores con la clave maestra y la información específica del dispositivo para derivar una clave transitoria paritaria para esa sesión.
Esa clave transitoria se divide luego en componentes separados para diferentes propósitos, como validar los mensajes de saludo de manos y cifrar el tráfico del usuario.
Este diseño es importante desde el punto de vista operativo. Si todos los dispositivos utilizaran la frase de paso compartida directamente para cada paquete, una sola filtración expondría una parte mucho mayor de la red. WPA reduce ese riesgo al convertir un secreto gestionado por humanos en material criptográfico a nivel de sesión.
La frase de paso WPA se entiende mejor como el valor de entrada para la generación de claves, no como la clave exacta que protege cada trama.
Para obtener una visión operativa más amplia, esta guía sobre redes inalámbricas seguras ofrece un contexto útil sobre las decisiones de diseño de WiFi.
Por qué esto es importante en entornos reales
El saludo de manos puede ser matemáticamente perfecto y, aun así, dejar expuesta a la empresa. El punto débil no suele ser la criptografía. Es la contraseña compartida y la forma en que las personas la gestionan.
Si un atacante captura el saludo de conexión (handshake), puede intentar adivinar la frase de contraseña sin conexión (offline). No necesita permanecer conectado a su red mientras lo hace. Esto plantea un problema real para hoteles, apartamentos, espacios de cotrabajo y empresas con múltiples sedes donde la misma clave WPA se comparte de forma generalizada, se escribe en carteles, se reutiliza en varias propiedades o se entrega a contratistas y exmiembros del personal.
El riesgo aumenta a lo largo del ciclo de vida de la clave:
- Las frases de contraseña débiles son más fáciles de adivinar tras una captura del saludo de conexión (handshake).
- Las frases de contraseña reutilizadas propagan un único error a través de múltiples ubicaciones.
- Las frases de contraseña compartidas dificultan la revocación, ya que cambiar la clave afecta a todos los usuarios legítimos.
- Las frases de contraseña de larga duración acumulan exposición a medida que más invitados, empleados y dispositivos las aprenden.
Este es el límite oculto de la tecnología WiFi con clave compartida. WPA protege el tráfico mucho mejor que los sistemas antiguos, pero la seguridad diaria sigue dependiendo de cómo se distribuya, rote y retire la clave.
Por tanto, cuando alguien pregunta qué es la clave WPA, la respuesta precisa es más amplia que "la contraseña de la WiFi". Es el secreto compartido que inicia el saludo de conexión, alimenta el proceso de generación de claves y, a menudo, se convierte en el principal punto débil operativo en redes empresariales y multiinquilino.
WPA vs WPA2 vs WPA3: ¿qué clave le protege mejor?
La mayoría de las redes que encontrará hoy en día no solo mostrarán "WPA". Ofrecerán WPA, WPA2, WPA3 o un modo de compatibilidad mixto. Los nombres suenan parecidos, pero no ofrecen el mismo nivel de protección.
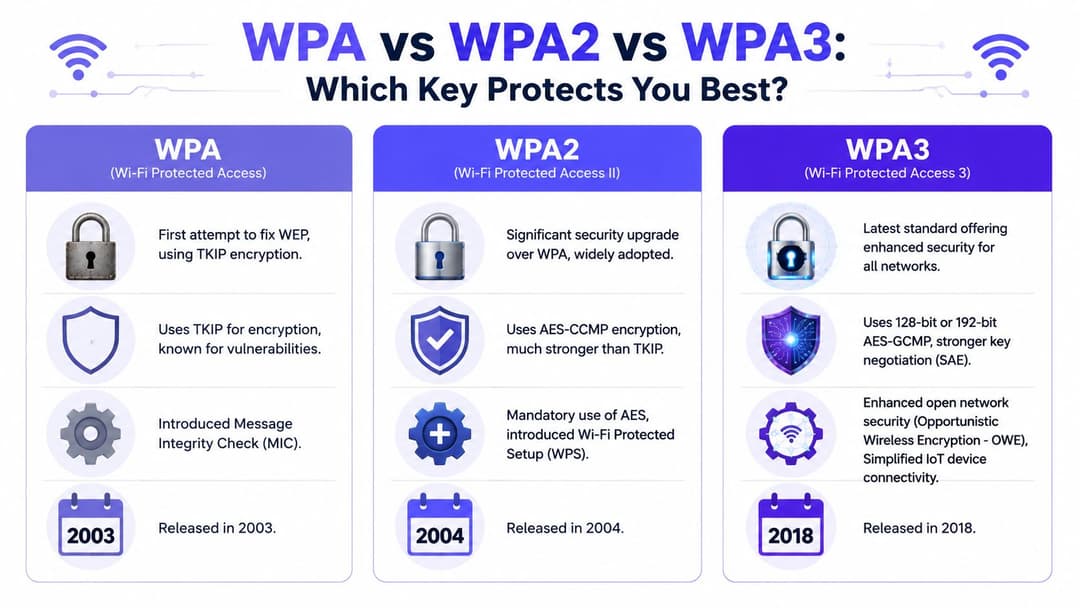
La regla general es sencilla. WPA fue la solución de emergencia, WPA2 se convirtió en el estándar de seguridad generalizado y WPA3 es la opción moderna preferida siempre que el soporte de los dispositivos lo permita.
Qué cambió entre las distintas generaciones
WPA mejoró a WEP sustituyendo la protección estática por claves dinámicas basadas en TKIP.
WPA2 fue más allá del enfoque antiguo de WPA y se asocia ampliamente con el cifrado basado en AES, que es más fuerte y se adapta mejor al uso empresarial moderno.
WPA3 reforzó aún más la seguridad. Su mayor mejora práctica para el modo personal es una protección más sólida contra la adivinación de contraseñas fuera de línea a través de SAE, en lugar de depender del modelo anterior de intercambio de claves precompartidas. También mejora la seguridad para redes abiertas y ecosistemas de dispositivos más nuevos.
Comparativa de seguridad entre WPA, WPA2 y WPA3
| Función | WPA | WPA2 | WPA3 |
|---|---|---|---|
| Lanzamiento | 2003 | 2004 | 2018 |
| Protección principal | Mejora basada en TKIP sobre WEP | Protección más sólida basada en AES | Nueva generación con negociación de claves más fuerte |
| Resistencia a ataques de contraseña | Mejor que WEP, pero limitada | Sólida si se configura bien, pero el modo PSK sigue teniendo debilidades | Resistencia mejorada mediante SAE |
| Mejor opción hoy | Solo sistemas antiguos | Común y todavía muy utilizado | La mejor opción cuando es compatible |
Para los lectores que comparan opciones de despliegue en entornos empresariales, esta descripción general de WPA y WPA2 Enterprise añade un contexto útil en torno a los modelos de autenticación.
Qué debería elegir
Utilice este enfoque de decisión en lugar de dejarse llevar por las etiquetas:
- Si una red todavía utiliza solo WPA, ya va con retraso para ser sustituida.
- Si su entorno depende de WPA2-Personal, el principal riesgo no suele ser el cifrado en sí, sino el modelo de contraseña compartida que lo rodea.
- Si su hardware es compatible con WPA3, suele ser la mejor dirección a largo plazo, especialmente para nuevos despliegues.
- Si gestiona un recinto con dispositivos variados, la compatibilidad puede obligar a una configuración de transición durante un tiempo.
Los nombres de protocolos más recientes no eliminan los malos hábitos operativos. Una contraseña compartida mal gestionada en un estándar más nuevo puede seguir generando un riesgo empresarial grave.
Ese es el punto que muchos artículos comparativos pasan por alto. WPA3 es mejor que WPA2, y WPA2 es mejor que WPA. Pero un hotel que proporciona una contraseña compartida a empleados, clientes y contratistas sigue teniendo un problema de gestión, aunque el propio estándar de cifrado sea más reciente.
La guía práctica para gestionar su clave WPA
Para un hogar o una oficina pequeña, encontrar la clave WPA suele ser fácil. A menudo está impresa en la etiqueta del router debajo del nombre de la red WiFi y la contraseña predeterminada, a menos que alguien la haya cambiado durante la configuración.
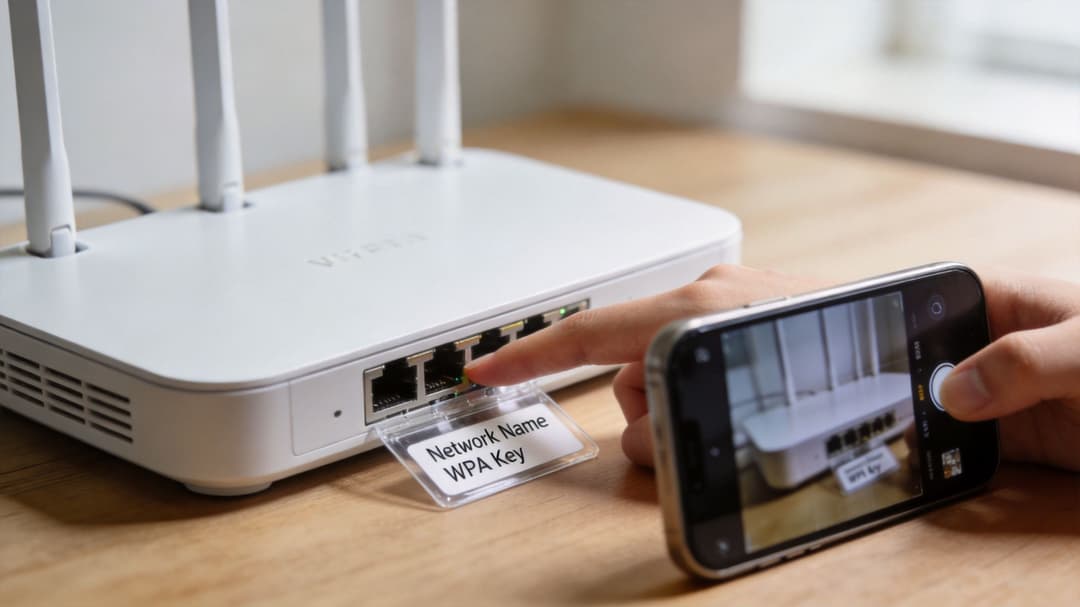
Si necesita cambiarla, el proceso habitual es similar en muchas plataformas como TP-Link, Netgear, UniFi, Aruba Instant On o en los routers suministrados por el proveedor de servicios de internet. Debe iniciar sesión en la interfaz de gestión, abrir la configuración inalámbrica, elegir el SSID y actualizar la frase de paso.
Un proceso sensato para entornos pequeños
Un cambio limpio de clave WPA suele seguir estos pasos:
- Busque el SSID activo que desea actualizar.
- Compruebe el modo de seguridad para saber si la red utiliza WPA2, WPA3 o modo mixto.
- Establezca una contraseña segura que no se reutilice en ningún otro lugar.
- Guarde y programe las reconexiones para cada dispositivo afectado.
- Actualice la documentación para que el personal de soporte sepa qué ha cambiado y cuándo.
Una frase de paso robusta debe ser larga, única y no basarse en el nombre del establecimiento, el nombre de la empresa, la dirección o patrones de palabras sencillos. Las mejores frases de paso empresariales suelen ser lo suficientemente aleatorias como para resistir intentos de adivinación, pero siguen siendo fáciles de gestionar a través de un gestor de contraseñas.
Donde la administración rutinaria se convierte en un dolor operativo
El problema es la escala. En una empresa, una clave WPA no es solo una configuración. Es una dependencia vinculada a cajas registradoras, tabletas, sistemas de salas, escáneres, pantallas, impresoras, terminales de mano y dispositivos personales.
El problema oculto rara vez se menciona en las guías básicas de WiFi. El contenido existente suele tratar la clave WPA como una configuración estática de una sola vez, pero en entornos reales restablecer una clave WPA en una red activa puede desconectar cientos de dispositivos, interrumpiendo el servicio en el sector sanitario o minorista, y esas mismas guías suelen omitir las implicaciones de continuidad de negocio y cumplimiento normativo de la rotación tras un incidente de seguridad, como se señala en este debate sobre brechas operativas de WEP frente a WPA.
Cambie una clave WiFi compartida en un establecimiento concurrido y no solo estará actualizando la seguridad. Estará provocando un evento de reconexión en todo lo que dependa de ese SSID.
Ahí es donde los responsables de TI se ven presionados por ambos lados. Si se mantiene la clave sin cambios durante demasiado tiempo, el riesgo aumenta. Si se cambia de forma agresiva, la operatividad se resiente.
La pregunta empresarial que la mayoría de los equipos deberían hacerse
Para un hogar unifamiliar, la respuesta suele ser simplemente "cambiar la contraseña".
Para un hotel, una clínica, una cadena de tiendas o una residencia de estudiantes, la pregunta clave es otra: ¿debería esta red seguir dependiendo de una clave WPA compartida en absoluto?
Por qué fallan las claves WPA compartidas en los centros modernos
Un cliente del hotel pide la contraseña de la WiFi al hacer el registro de entrada. Un contratista obtiene la misma contraseña del departamento de mantenimiento. Un antiguo empleado conserva una foto del tablón de anuncios de hace seis meses. Los tres pueden acceder a la red prácticamente de la misma forma, y ese es el problema.
Una clave WPA compartida funciona como una llave maestra copiada demasiadas veces. Todavía puede abrir la puerta, pero deja de informarte de quién ha entrado, de si todavía debería tener acceso y de qué hacer cuando se pierde una copia.
El problema fundamental es la identidad. Una clave compartida demuestra que un dispositivo conoce la contraseña. No demuestra qué persona está utilizando ese dispositivo, si el dispositivo está gestionado, o si el acceso debería expirar tras un turno, una estancia o la finalización de un contrato.
Esa brecha es de vital importancia en aquellos recintos donde coinciden múltiples colectivos en una misma propiedad. Los hoteles, comercios, clínicas, residencias de estudiantes y oficinas compartidas rara vez tienen una base de usuarios estable. Cuentan con invitados, personal, proveedores, trabajadores temporales, residentes y dispositivos personales no gestionados. Una frase de contraseña compartida reduce todas esas diferencias a una única decisión: permitido o no permitido.
Qué falla realmente en las operaciones diarias
La debilidad de seguridad no es solo teórica. Se manifiesta en el trabajo de administración diario y en la respuesta a incidentes:
- El acceso no se puede vincular claramente a un individuo: los registros pueden mostrar que un dispositivo se conectó al SSID, pero no qué miembro del personal, invitado o contratista estaba detrás de él.
- La revocación es drástica: eliminar a un usuario a menudo implica cambiar la contraseña para todos los que dependen de esa red.
- La difusión de la contraseña se convierte en un comportamiento normal: el personal la apunta, se la envía a los proveedores, la imprime para los residentes o la reutiliza en diferentes instalaciones.
- La separación de inquilinos se vuelve difusa: en edificios compartidos o recintos de uso mixto, una sola frase de contraseña puede debilitar el límite entre grupos que deberían estar aislados.
- Las investigaciones se ralentizan: si aparece tráfico sospechoso, el primer obstáculo suele ser la propia credencial compartida, ya que muchas personas diferentes pueden haberla utilizado.
Una red doméstica puede tolerar cierta ambigüedad. Un entorno empresarial, por lo general, no.
Por qué esto genera un riesgo oculto para los operadores
Piense en el incidente de un hotel. Un dispositivo de la red empieza a escanear sistemas internos o a generar un tráfico inusual. Con WPA-PSK, es posible que el cifrado siga funcionando correctamente, pero el operador se enfrenta a una pregunta mucho más difícil de responder. ¿Quién tenía ese acceso y debería seguir teniéndolo?
Las claves compartidas son vulnerables de la misma manera que lo son los inicios de sesión compartidos del personal. Al principio reducen la fricción de la configuración, pero luego crean confusión en todos los demás aspectos. Los equipos de seguridad pierden la atribución. Los equipos de operaciones pierden el control detallado. Los administradores heredan dudas sobre cumplimiento y responsabilidad legal que no pueden responder con total confianza.
Este es también el motivo por el que las claves WPA compartidas entran en conflicto con los modelos de acceso modernos, como el acceso a la red de confianza cero para entornos empresariales. La confianza cero vincula el acceso a la identidad, el estado del dispositivo y las políticas. Una contraseña WiFi compartida vincula el acceso a la posesión de un secreto que a menudo se propaga mucho más allá de sus destinatarios originales.
En un entorno moderno, la principal debilidad de WPA-PSK no es el cifrado. Es el modelo de credencial compartida que lo sustenta.
Para entornos multiinquilino, con gran afluencia de invitados y una alta rotación, el problema ya no es si la contraseña es lo suficientemente sólida. El problema es si una contraseña compartida debería seguir siendo el punto de control.
Ir más allá de las claves compartidas hacia el acceso Zero-Trust
Existe una respuesta tradicional al problema de las claves compartidas. Es WPA-Enterprise con 802.1X. En lugar de una contraseña compartida, los usuarios o dispositivos se autentican de forma individual a través de un sistema central, a menudo utilizando un servicio RADIUS. Eso proporciona una responsabilidad mucho mayor y un control de acceso más estricto.
El desafío es la complejidad. El WiFi empresarial tradicional puede conllevar la gestión de certificados, fricción en la incorporación de usuarios, diseño de políticas y una sobrecarga de infraestructura que los equipos de TI más pequeños o los operadores de recintos no desean asumir. En entornos mixtos con invitados, personal, residentes, contratistas y dispositivos heredados, esa sobrecarga puede ralentizar la adopción incluso cuando el modelo de seguridad es claramente superior.
Cómo debería ser el acceso moderno
Un modelo más fuerte sustituye los secretos compartidos por un acceso basado en la identidad. En la práctica, esto suele traducirse en una combinación de:
- Autenticación basada en certificados para dispositivos del personal, de modo que el acceso esté vinculado a la identidad gestionada y a la confianza del dispositivo.
- Registro sin contraseña para invitados, de modo que los usuarios se autentiquen sin conocer ni reutilizar una contraseña de WiFi compartida.
- Credenciales por dispositivo o por inquilino para sistemas heredados, de modo que el hardware antiguo no obligue a toda la red a volver a un diseño de clave compartida.
- Revocación inmediata, de modo que la desactivación de una cuenta o directiva pueda eliminar el acceso sin tener que rotar la clave de WiFi de todo un centro.
Este es el cambio operativo que realmente importa. El objetivo ya no es "elegir una contraseña compartida mejor". El objetivo es "dejar de depender de contraseñas compartidas siempre que sea posible".
Por qué esto se alinea con el concepto zero trust
El modelo Zero Trust funciona mejor cuando el acceso puede responder a preguntas básicas con claridad:
| Pregunta | Clave WPA compartida | Acceso basado en identidad |
|---|---|---|
| Quién se ha conectado | Respuesta grupal | Usuario o dispositivo específico |
| ¿Se puede revocar el acceso al instante? | Suele ser disruptivo | Normalmente dirigido |
| ¿Es fácil aplicar políticas por rol? | Limitado | Mucho más sólido |
Para los establecimientos que buscan modernizar el acceso inalámbrico, los enfoques sin contraseña y basados en certificados suelen adaptarse mejor que intentar perfeccionar la administración de WPA-PSK. Mejoran la trazabilidad, reducen la práctica de compartir contraseñas y hacen que la gestión de su ciclo de vida sea mucho más práctica.
Un punto de partida muy útil es comprender cómo el acceso a la red de confianza cero cambia el papel de la autenticación WiFi: pasa de "conocer la contraseña" a "demostrar la identidad bajo una directiva".
La respuesta a largo plazo a qué es la clave WPA es ligeramente incómoda pero importante. En muchos entornos empresariales, la mejor estrategia no consiste en seguir gestionando una clave WPA compartida con más cuidado. Consiste en diseñar las redes para que las claves compartidas dejen de ser el centro del control de acceso.
Si su organización desea ofrecer WiFi para invitados, acceso para el personal y redes multi-inquilino sin los dolores de cabeza de las contraseñas compartidas, Purple ofrece un camino práctico hacia el acceso sin contraseñas basado en la identidad. Esto incluye una incorporación segura para invitados, autenticación moderna para el personal y opciones para dispositivos heredados que aún necesitan un acceso controlado a la red sin exponer a todo el recinto a los riesgos de una única clave WPA compartida.