SD-WAN es un software que controla de forma centralizada cómo se conectan las sedes de una empresa, eligiendo el mejor enlace disponible para cada aplicación en lugar de depender de un único circuito privado fijo.
Si una conexión más económica sigue obligando a su equipo a configurar cada sucursal por separado, ¿realmente ha mejorado la red? Esa es la brecha que resuelve SD-WAN: no solo qué circuitos compra, sino cómo los opera.
Para un responsable de TI en el Reino Unido, comprender la arquitectura es solo el comienzo. También debe decidir quién es el propietario de las directivas de las aplicaciones, cómo funcionará la seguridad en cada sucursal y si el servicio completo cuesta menos que la red a la que sustituye.
Qué significa WAN definida por software en términos sencillos
Una red de área amplia, o WAN, conecta redes entre diferentes ubicaciones. La red local de su oficina conecta los dispositivos dentro del edificio; la WAN conecta esa oficina con sucursales, centros de datos y servicios en otros lugares.
Imagine una WAN privada convencional como el itinerario planificado de una autopista. El ingeniero de redes elige la ruta y configura el equipo para utilizarla. La WAN definida por software (SD-WAN) añade algo más parecido a un sistema de navegación por satélite: los administradores establecen las prioridades y el software selecciona las rutas adecuadas entre las conexiones disponibles.
La analogía tiene un límite. Un sistema de navegación no puede crear una carretera y SD-WAN no puede crear conectividad. Sigue siendo necesario contratar servicios de acceso físico.
WAN tradicional frente a SD-WAN
Esta comparación describe un punto de partida habitual en las redes de sucursales, no en todas las WAN tradicionales. Las redes convencionales también pueden tener circuitos redundantes y una gestión automatizada.
| Aspecto | WAN tradicional | SD-WAN |
|---|---|---|
| Transporte | Un circuito privado, habitualmente MPLS | Cualquier combinación de MPLS, banda ancha, fibra y 4G/5G |
| Configuración | Cada router se configura de forma manual | Directivas definidas de manera centralizada |
| Conmutación por error | Convergencia de enrutamiento tras un fallo | El tráfico afectado se redirige a un enlace operativo |
| Despliegue de cambios | Visitas de técnicos o cambios manuales por ubicación | Los cambios se distribuyen a las sucursales desde una única consola |
| Estructura de costes | Precios prémium por circuito privado | Enlaces de internet potencialmente más económicos junto a un servicio de superposición |
| Caso de uso ideal | Redes estables con un solo operador y pocos cambios | Múltiples sucursales, uso intensivo de aplicaciones en la nube y cambios frecuentes |
MPLS no es lo opuesto a SD-WAN. MPLS es un servicio de red de operador que puede proporcionar transporte. SD-WAN controla cómo las aplicaciones utilizan el transporte, incluido MPLS. Mantener una conexión privada al tiempo que se añade banda ancha es un diseño legítimo, no una migración incompleta.
El interés en el Reino Unido es anterior al debate actual sobre la seguridad en la nube. En la encuesta 2018 European Enterprise Communications Survey, el 35 % de los encuestados del Reino Unido afirmó que utilizaba SD-WAN de alguna forma, incluidas fases piloto, y otro 18 % tenía previsto empezar a hacerlo, según el informe blanco de IDC sobre transformación de redes. Se trata de cifras de adopción históricas, no de una medición del mercado actual.
Regla práctica: Trate SD-WAN como una forma de operar su WAN, no como un circuito que encarga.
El cambio operativo es lo más importante. En lugar de traducir cada requisito empresarial en configuraciones de router independientes, su equipo define directivas compartidas, controla las excepciones y comprueba si las sucursales las cumplen. La centralización reduce el trabajo repetitivo, pero también otorga mayor importancia al diseño de directivas y a la aprobación de cambios.
Cómo encajan las partes de una SD-WAN
Supongamos que un grupo minorista desea que las llamadas del personal tengan prioridad sobre las transferencias de archivos en segundo plano. Siga una llamada desde una tienda hasta su destino y la arquitectura resultará más fácil de entender.
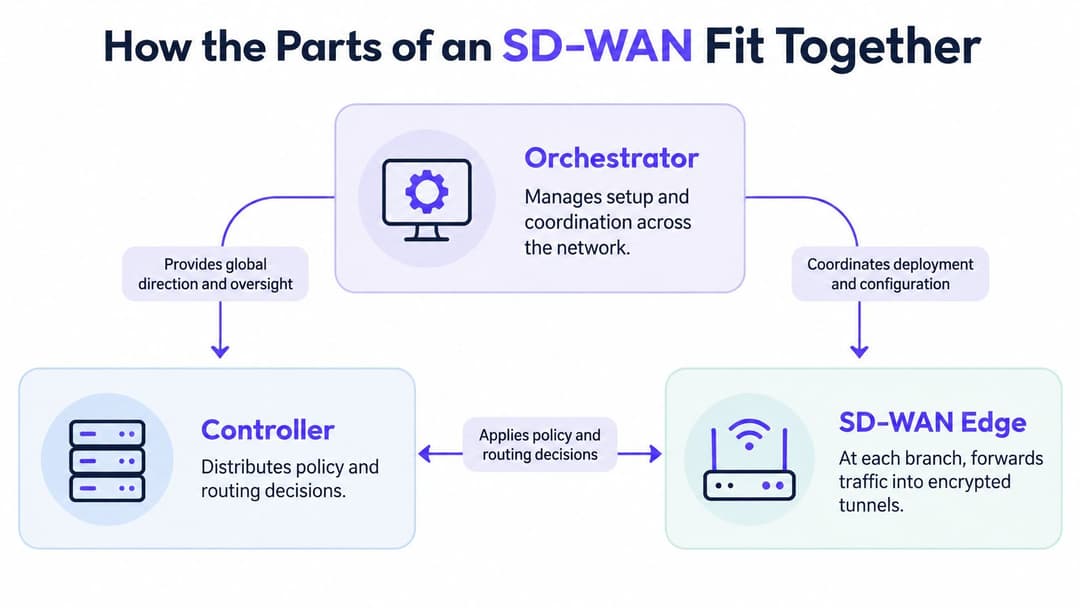
La llamada llega primero al extremo SD-WAN, un dispositivo físico o virtual que da servicio a la sucursal. El extremo identifica el tráfico, aplica la política pertinente y lo reenvía a través de una conexión disponible. Para el tráfico entre puntos finales SD-WAN participantes, puede encapsular los paquetes dentro de un túnel cifrado.
La relación funcional es la siguiente:
Edge, controlador y orquestador
El Controller distribuye información de control, directivas e instrucciones de enrutamiento a los extremos. El Orchestrator gestiona la configuración y coordinación de todo el servicio, lo que incluye el aprovisionamiento, las plantillas y la gestión de la configuración.
Estas son funciones operativas, no necesariamente cajas independientes que deba comprar. En la plataforma de un proveedor, las interfaces de gestión pueden combinarlas. La separación entre el control de directivas y el transporte subyacente es fundamental en la arquitectura descrita en la explicación sobre SD-WAN de Red Hat.
Para el administrador de un establecimiento comercial, cambiar la política de voz aprobada de forma centralizada sustituye la edición de la configuración de cada tienda. Aún así, el administrador debe comprobar el estado del despliegue, identificar las excepciones y mantener un plan de reversión. Que un comando se ejecute con éxito en la consola no garantiza que todos los extremos lo hayan aplicado.
Red superpuesta (overlay), red subyacente (underlay) y acceso a la nube
La red subyacente (underlay) es la conectividad real: Ethernet alquilada, banda ancha, acceso móvil u otro transporte. La red superpuesta (overlay) es la red lógica creada a través de esos servicios.
Por lo tanto, la política de una aplicación puede mantenerse uniforme cuando una sucursal cambia de proveedor de acceso. Sin embargo, el tráfico directo de internet no permanece necesariamente dentro de un túnel cifrado SD-WAN durante todo el trayecto hacia una aplicación de SaaS. Compruebe dónde termina cada túnel y qué protege el resto del recorrido.
La conectividad en la nube también requiere una terminología precisa. La salida local a Internet envía el tráfico en la nube autorizado fuera de la sucursal en lugar de a través de la sede central. Una rampa de acceso a la nube (cloud on-ramp) conecta la WAN a un entorno en la nube o a una pasarela de proveedor. Pueden respaldar el mismo objetivo de acceso a la nube, pero no son servicios idénticos.
Utilice una lista de comprobación de compras que incluya:
- Compatibilidad de enrutamiento: Confirme la integración con las rutas existentes y los límites de la red.
- Superposiciones cifradas: Establezca los puntos de extremo de túnel compatibles y las opciones de cifrado.
- Direccionamiento: Compruebe los requisitos de IPv4 e IPv6.
- Conectividad con la nube: Identifique las pasarelas y rampas de acceso que necesitan sus aplicaciones.
- Integración de cortafuegos: Confirme dónde se realiza la inspección y quién la gestiona.
Por último, valide la disponibilidad del acceso en cada dirección. La propuesta de una conexión secundaria solo es útil si el proveedor puede entregarla real y efectivamente.
Cómo encuentra el tráfico la mejor ruta automáticamente
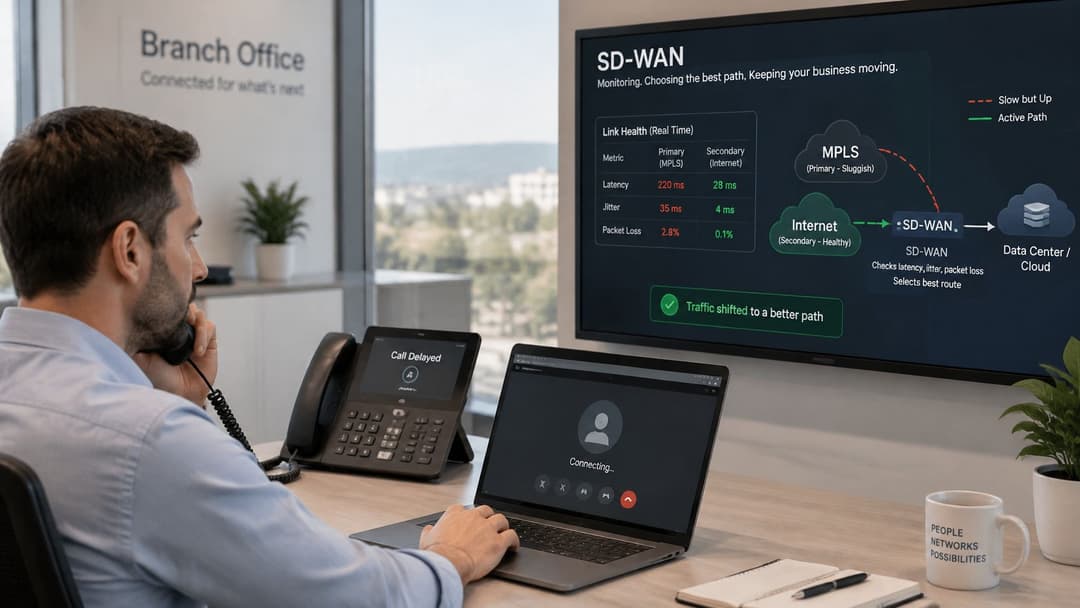
La conexión principal de una sucursal se congestiona. Técnicamente sigue estando en línea, pero los usuarios perciben la voz entrecortada y pausas largas. Esto es una degradación del servicio (brownout), en lugar de una interrupción completa.
Una configuración de enrutamiento que solo compruebe si el enlace está activo puede seguir utilizándolo. En su lugar, SD-WAN puede evaluar si la conexión sigue siendo adecuada para la aplicación y redirigir el tráfico afectado a una alternativa.
La selección dinámica de rutas basada en aplicaciones utiliza mediciones como la latencia, el jitter, la pérdida de paquetes y la disponibilidad junto con las reglas definidas por el administrador, tal como se describe en la documentación de SD-WAN de Palo Alto Networks'.
Defina qué se entiende por idóneo
El mejor camino no siempre es el más rápido ni el más económico. Su equipo debe definir qué necesita cada aplicación.
- Voz y vídeo: Priorice una ruta con bajo jitter, es decir, con poca variación en los tiempos de llegada de los paquetes.
- Aplicaciones transaccionales: Establezca un límite aceptable de pérdida de paquetes y proteja los intercambios críticos para la empresa.
- Interactivas SaaS: Priorice las transacciones de aplicaciones ágiles, no solo la ruta que parezca más corta.
- Navegación habitual: Permita el uso de banda ancha de menor coste allí donde su rendimiento sea suficiente.
- Transferencias masivas: Evite que las copias de seguridad y las descargas de gran volumen agoten la capacidad necesaria en otros procesos.
Las funciones avanzadas requieren una evaluación igualmente cuidadosa. La corrección de errores hacia adelante (FEC) envía información de recuperación para ayudar a compensar la pérdida. La vinculación de túneles (tunnel bonding) combina recursos de enlace, mientras que la calidad de servicio, o QoS, prioriza el tráfico competidor.
Estos mecanismos consumen recursos. El tráfico de recuperación utiliza ancho de banda, el cifrado utiliza capacidad de procesamiento y la priorización no puede generar capacidad en un circuito sobrecargado.
Pruebe la degradación, no solo la desconexión
Diseñe una prueba de aceptación basada en la latencia de ida y vuelta, el jitter, la pérdida de paquetes, el tiempo de conmutación por error, la puntuación media de opinión (MOS) de voz y el SaaSrendimiento de las transacciones en condiciones de congestión. Una prueba de latencia y jitter puede ayudar a establecer una referencia, pero no sustituye a las pruebas de aplicaciones.
Una prueba de velocidad satisfactoria no demuestra que una sucursal pueda seguir recibiendo llamadas cuando su conexión preferida se deteriora.
Compruebe la experiencia de los usuarios durante los cambios de ruta. No asuma que una sesión activa se mantiene solo porque el proveedor anuncie una conmutación por error automática.
SD-WAN no garantiza el rendimiento por sí sola. Los resultados reflejan la calidad del bucle de acceso, la diversidad de operadores, la ubicación del controlador, la sobrecarga de cifrado y la precisión de las directivas. Si la conexión alternativa también está saturada, el extremo no dispone de ninguna ruta idónea que seleccionar.
Modelos de despliegue y casos en los que SD-WAN resulta rentable
Elija el modelo operativo antes de comparar listas de características. Su organización necesita un modelo que se ajuste a sus competencias, su cobertura de soporte y su disposición al control directo.
Modelos de despliegue de SD-WAN
| Modelo de despliegue | Quién lo gestiona | Ideal para | Puntos a considerar |
|---|---|---|---|
| Autogestionado | Su equipo de TI | Organizaciones con sólidas competencias de red y una infraestructura manejable | Responsabilidad total de actualizaciones, directivas y resolución de incidencias |
| SD-WAN gestionada | Proveedor de servicios | Empresas multisitio que no disponen de un gran equipo de red | Límites de SLA del proveedor y menor control directo |
| SD-WAN segura o SASE | Proveedor de servicios dentro de una oferta gestionada | Ubicaciones que requieren firewall integrado y seguridad en la nube | Coste mensual más elevado y mayor dependencia del fabricante |
| Superposición híbrida | Compartido entre usted y el proveedor | Mantenimiento de MPLS en sitios críticos con incorporación de banda ancha | Acuerdos de soporte y transporte en paralelo durante la transición |
Estas categorías se solapan. Una red híbrida puede ser autogestionada o gestionada por un proveedor, mientras que SD-WAN segura describe capacidades más que un acuerdo de soporte universal. Lea la descripción del servicio, no solo el nombre del paquete.
Adapte el diseño a la carga de trabajo
Comercio minorista. Supongamos que una cadena traslada la navegación habitual, el acceso al sistema de inventario y el tráfico SaaS autorizado a la banda ancha empresarial y, a continuación, añade un respaldo móvil en cada tienda. Mantiene el transporte privado existente hasta que las aplicaciones operativas y de pago superen las pruebas. El objetivo final es continuar con la actividad comercial durante un fallo en la línea fija, y no simplemente reducir la factura del circuito.
Hostelería. Un grupo hotelero introduce directivas compartidas para el tráfico de huéspedes, del personal y de pagos. Añade un servicio de acceso secundario y asigna a las descargas de los huéspedes una prioridad inferior a la de las transacciones operativas. El resultado útil es un tratamiento del tráfico coherente en todos los inmuebles, mientras que los controles de acceso local mantienen separados a los diferentes usuarios.
Sector sanitario. Un proveedor cambia el tráfico clínico en la nube autorizado del retorno de la sede central a una ruta de acceso a la nube comprobada. Mantiene la conectividad privada donde la dependencia de una aplicación lo requiere. El acceso a los expedientes y los flujos de trabajo de diagnóstico por imagen requieren una evaluación independiente: un inicio de sesión ágil no demuestra que la recuperación de imágenes funcione de forma aceptable.
En el caso de las residencias de estudiantes y edificios residenciales, el control de la WAN puede proteger las aplicaciones del personal y de la gestión del edificio frente a la demanda de la competencia. No crea un aislamiento entre residentes por sí solo. En la capa de acceso local, nuestro WiFi multiinquilino WiFi proporciona a cada residente una red privada en todos sus dispositivos, incluidas las consolas y los televisores sin navegador.
Una empresa con una sola ubicación que disponga de un circuito fiable, aplicaciones sencillas y sin requisitos significativos de resiliencia puede obtener pocos beneficios de una superposición SD-WAN. Un router bien gestionado y un servicio de respaldo adecuado podrían ser suficientes.
El indicios más claro de un modelo de implementación adecuado es de índole organizativa: se puede nombrar a quién aprueba la directiva, quién supervisa los fallos y quién realiza las escalaciones a cada proveedor. Si esas responsabilidades siguen sin estar claras, el servicio aún no está listo para su adquisición.
Lo que realmente cuesta la SD-WAN en comparación con MPLS
¿SD-WAN reduce el coste total de funcionamiento de una WAN o solo la factura mensual del circuito? Para compararlo de forma equitativa con MPLS, incluya la conectividad, la resiliencia, la seguridad, el equipamiento y el personal que mantiene el servicio en funcionamiento.
Costes orientativos de SD-WAN en el Reino Unido por sede
La guía de precios de SD-WAN en el Reino Unido de Compare Your Business Costs ofrece intervalos mensuales orientativos: las superposiciones básicas rondan los 50-150 £ por sede, los servicios gestionados entre 150 y 500 £, y las soluciones SD-WAN seguras o SASE entre 250 y 800 £ o más por sede. La guía también señala que Ethernet dedicado puede superar los 1000 £ al mes, mientras que la banda ancha básica puede costar unos 50 £.
| Nivel de servicio | Coste mensual habitual | Habitualmente extra |
|---|---|---|
| Superposición básica | 50 £ - 150 £ por sitio | Conectividad, hardware y soporte |
| SD-WAN gestionada | 150 £ - 500 £ por sitio | Circuitos, hardware y soporte fuera del paquete acordado |
| SD-WAN segura o SASE | 250 £ - 800 £ o más por sitio | Conectividad, hardware y soporte fuera del paquete acordado |
| Comparativa de Ethernet dedicada | Puede superar los 1000 £ por circuito | Cargos de instalación cuando se presupuesten; compruebe el plazo de entrega y la duración del contrato |
| Comparativa de banda ancha básica | Unos 50 £ por línea | Resiliencia adicional y soporte mejorado cuando estén disponibles |
Considere estos datos como rangos de compra, no como presupuestos finales. El plazo de instalación no es un cargo en sí mismo, pero los retrasos pueden implicar pagar durante más tiempo por un circuito existente. Los productos de banda ancha también difieren en sus términos de servicio y soporte.
Elabore una comparación completa
Añada circuitos de acceso, hardware perimetral, suscripciones, datos móviles, inspección de seguridad, monitorización y gestión de proveedores. Incluya también los costes de transición: servicios paralelos, trabajos de instalación, contratos solapados y tiempo de ingeniería.
Un segundo circuito solo mejora la resiliencia si evita los mismos puntos de fallo. Comprar a diferentes distribuidores no demuestra que los cables utilicen canalizaciones independientes o una infraestructura distinta.
Pregunte:
- ¿Es necesario el enrutamiento según la aplicación en este caso? Una ubicación pequeña puede requerir un respaldo sencillo en lugar de una amplia red de superposición.
- ¿Las rutas de acceso son independientes? Solicite información sobre la entrega para evaluar puntos únicos de fallo compartidos.
- ¿El equipo puede resolver incidencias entre varios proveedores? Alguien debe determinar si un fallo pertenece al acceso, a la red de superposición, a un firewall o a una aplicación.
La información sobre costes de servicios gestionados de Vight ofrece contexto para separar las tarifas de gestión de la conectividad y el trabajo de proyectos.
Prueba de compra: Compare una resiliencia y un soporte equivalentes, no una conectividad privada de alta gama frente a una línea de banda ancha sin protección.
El aprovisionamiento centralizado puede reducir la configuración repetitiva y las visitas a las instalaciones. Las empresas más grandes pueden valorar esa consistencia más que el ahorro en el transporte; las infraestructuras más pequeñas pueden valorar el acceso a la experiencia gestionada.
SD-WAN puede reducir los costes de transporte a la vez que aumenta otros costes operativos. La decisión radica en si la resiliencia y el control resultantes justifican el coste total de ejecutar el servicio.
Límites de seguridad y acceso basado en la identidad
Un túnel cifrado protege el tráfico a lo largo de una ruta definida. No hace que un portátil no gestionado sea confiable, no soluciona una aplicación en la nube expuesta ni corrige una regla de cortafuegos con permisos excesivos.
La guía de seguridad para SD-WAN en el Reino Unido resumida por Compare Your Business Costs destaca el énfasis del National Cyber Security Centre en los controles de enrutamiento y el cifrado, incluida la verificación de la protección IPsec de extremo a extremo y un perfil de configuración sólido. La cuestión práctica radica en dónde empieza la protección, dónde termina y quién la mantiene.
Asigne un responsable a cada control
Un servicio gestionado no transfiere automáticamente todas las responsabilidades de seguridad. Incluya las siguientes responsabilidades en el diseño del servicio y en el contrato:
- Cifrado y claves: defina el alcance del cifrado, la rotación de claves y la gestión de certificados.
- Acceso al plano de control: exija administración autenticada y comunicaciones de control protegidas.
- Segmentación e aislamiento: documente los límites entre clientes y el tráfico permitido entre segmentos.
- Acceso de proveedores: especifique la aprobación, las restricciones y la revocación del acceso privilegiado.
- Registro y respuesta: asigne la revisión de alertas, la investigación de incidentes y la conservación de evidencias.
- Mantenimiento de software: designe un responsable para las actualizaciones, la respuesta ante vulnerabilidades y las evidencias de auditoría.
El despliegue local de internet (local breakout) también cambia los requisitos de aplicación de directivas. Si una sucursal ya no envía tráfico a través de un punto de inspección central, proporcione la inspección y la aplicación de directivas adecuadas en su nueva ruta.
Mantenga diferenciadas las redes y la identidad
SD-WAN dirige el tráfico a través de conexiones WAN. SASE, o extremo de servicio de acceso seguro, combina la conectividad WAN con capacidades de seguridad prestadas desde la nube. El acceso Zero Trust evalúa si un usuario y un dispositivo determinados deben recibir acceso a un recurso.
Esas capas resuelven problemas diferentes. Reconocer una aplicación empresarial no establece la identidad de la persona que la utiliza, y estar conectado dentro de una sucursal no debería conceder automáticamente un acceso amplio.
En el extremo de WiFi, la red basada en la identidad permite a los administradores basar el acceso en usuarios y dispositivos autenticados, en lugar de en una contraseña compartida o ubicación de red. De este modo, su política de acceso se alineará con la segmentación aplicada en toda la red amplia.
Nuestro WiFi para empleadosWiFi da de alta los dispositivos de los trabajadores mediante certificados gestionadosEAP-TLS, por lo que no hay una frase de paso compartida que haya que rotar. Ofrece WPA2/3-Enterprise, WiFi sin contraseñaWiFi y RADIUS-as-a-Service, proporcionando seguridad WiFi para empleadosWiFi de nivel empresarial sin la complejidad de un NAC.
Eso no sustituye la seguridad de la WAN. Se encarga de la capa de autenticación local, la cual debe funcionar junto con el enrutamiento, la inspección y la autorización de aplicaciones.
Para los datos personales, clínicos o de pago, la arquitectura y las operaciones diarias importan más que la etiqueta SD-WAN. Exija pruebas de que los controles previstos funcionan conjuntamente, en lugar de aceptar el cifrado como prueba de una protección completa.
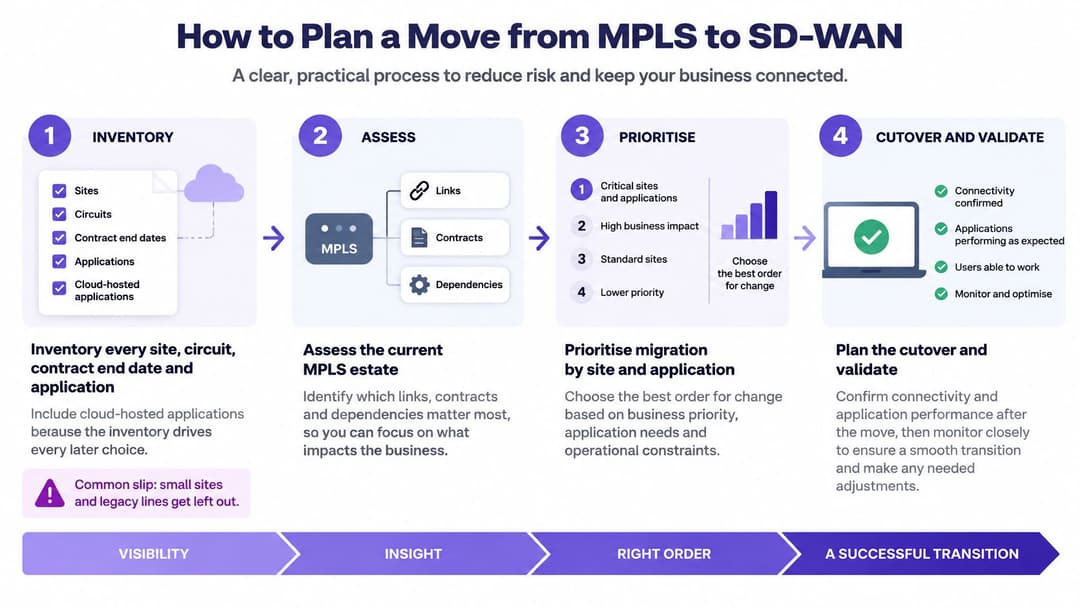
Cómo planificar la migración de MPLS a SD-WAN
Comience con un piloto que demuestre sus directivas, no con una lista corta basada en demostraciones de proveedores. Una migración sensata conserva la capacidad de recuperación mientras su equipo aprende cómo se comporta el nuevo servicio.
La hoja de ruta muestra la secuencia general; la implementación requiere una validación explícita y decisiones de reversión.
Prepare la infraestructura y las responsabilidades
Haga un inventario de cada sitio, circuito, contrato y aplicación. Registre las fechas de finalización del contrato, los requisitos de preaviso, los proveedores de acceso y los destinos de las aplicaciones, incluidos los servicios alojados en la nube. Incluya sitios pequeños, líneas heredadas y dependencias como la direccionamiento fijo que, de lo contrario, podrían desaparecer del diseño.
Clasifique el tráfico por sensibilidad y necesidad de rendimiento. Separe la voz, el vídeo, las transacciones y las transferencias masivas. Documente qué aplicaciones pueden utilizar el acceso local a Internet y cuáles requieren una ruta privada controlada; aplicar una sola directiva a todo desvirtúa el diseño adaptado a las aplicaciones.
Elija el modelo operativo y asigne la propiedad de la seguridad. Deje por escrito quién aprueba los cambios, mantiene los certificados, revisa las alertas y gestiona la escalación de proveedores. No asuma que el proveedor gestionado posee un control a menos que el acuerdo lo especifique.
Valide el diseño antes de retirar los circuitos
Realice una prueba piloto en una sucursal de bajo riesgo con un plan de respaldo. Ejecute la superposición junto con la conectividad existente y mantenga una ruta de retorno documentada. Elija una ubicación con aplicaciones representativas, no la ubicación donde sea más fácil realizar la instalación.
Ejecute la prueba de aceptación basada en congestión. Utilice las comprobaciones de rendimiento descritas anteriormente, haciendo que los propietarios de las aplicaciones observen los flujos de trabajo reales. Acuerde los criterios de aprobación antes de las pruebas e incluya condiciones de enlace degradado en lugar de basarse en una demostración de cable desconectado.
Migre en oleadas controladas. Agrupe los sitios por riesgo empresarial, dependencias de aplicaciones y preparación de acceso. Conserve la conectividad privada en las ubicaciones críticas hasta que un período de supervisión acordado demuestre un funcionamiento aceptable, y no programe la transición en función de una fecha de entrega de banda ancha no confirmada.
Realice el desmantelamiento solo tras las comprobaciones técnicas y contractuales. Confirme un funcionamiento estable, elimine las rutas obsoletas y compruebe el período de preaviso antes de cancelar los servicios. Conserve copias de seguridad de la configuración y actualice los diagramas, los registros de soporte y los procedimientos de incidentes.
Antes de autorizar una ola de despliegue, revise las excepciones sin resolver con el servicio de soporte y los propietarios de las aplicaciones. Un panel de control de red puede mostrar un estado óptimo mientras el personal sigue teniendo problemas con un flujo de trabajo empresarial.
Su primer entregable debe ser un conjunto de directivas probado y un piloto recuperable. Una vez que existan, las comparaciones entre proveedores resultan más significativas porque podrá evaluar los servicios con respecto a los requisitos que su organización ya ha demostrado.
Ofrecemos WiFi para invitadosWiFi, WiFi para empleadosWiFi y WiFi multiinquilinoWiFi para ayudarle a controlar quién se conecta en la capa de acceso de forma alineada con su diseño WAN. Visite Purple para explorar el acceso para empleados sin contraseña y las redes privadas para residentes, y descubra cómo se adaptan estas políticas de acceso a su migración a SD-WAN.