Un sábado por la tarde pone al descubierto las debilidades del WiFi de una tienda mucho más rápido que cualquier prueba de laboratorio. Los clientes reproducen vídeos de productos y consultan el stock mientras los empleados escanean estanterías, las cajas procesan compras, las cámaras suben grabaciones y los sensores envían información sobre los equipos. La red puede indicar una cobertura completa; sin embargo, un escáner portátil tarda demasiado en autenticarse, un dispositivo vinculado al pago pierde la conexión o el Captive Portal para invitados se vuelve exasperantemente lento.
Ese patrón lleva a muchos equipos de TI de múltiples sedes a renovar sus puntos de acceso. Contar con radios más nuevas ayuda, pero el hardware por sí solo no resolverá el uso de credenciales compartidas, las redes planas, el exceso de SSID, las configuraciones inconsistentes en las tiendas o la falta de claridad sobre la gestión. Las soluciones WiFi comerciales eficaces tratan el acceso inalámbrico como una infraestructura de la tienda regulada por la identidad, las directivas, la medición y los controles operativos.
Índice de contenidos
- Por qué falla la WiFi de las tiendas en días de mucha afluencia
- Cómo la WiFi para comercios se convirtió en infraestructura del establecimiento
- Interacción mediante WiFi de invitados y analítica en tienda
- Segmentación del tráfico de TPV, personal, inventario e IoT
- Elección de un acceso seguro sin fricciones
- Ejemplos de WiFi para comercios en distintos formatos de tienda
- Planificación de un despliegue fiable en todas las tiendas
Por qué el WiFi de la tienda falla en los días de mayor afluencia
En un sábado de mucha actividad, una cola en la caja puede dejar al descubierto varios problemas de red a la vez. Un cliente espera para pagar, un empleado camina hacia el almacén y un escáner portátil reintenta su conexión. La navegación de los invitados añade demanda, mientras que cada punto de acceso consume tiempo de transmisión anunciando múltiples redes en lugar de transportar datos de aplicaciones.
Tener la cobertura al máximo no demuestra que la red de la tienda tenga suficiente capacidad o un servicio fiable. La congestión, la autenticación lenta, los fallos de roaming o la latencia de las aplicaciones pueden interrumpir un flujo de trabajo incluso cuando un dispositivo detecta el punto de acceso con claridad. La verdadera prueba consiste en verificar si el dispositivo adecuado puede conectarse a la directiva correcta, realizar roaming entre puntos de acceso y completar su flujo de trabajo operativo bajo presión.
Una encuesta de 2023 realizada a 114 ejecutivos de empresas minoristas globales reveló que el 92 % consideraba que el WiFi era fundamental para ofrecer una experiencia avanzada en la tienda, mientras que el 72 % ya lo utilizaba para las operaciones en tienda (resumen de la encuesta de Wi-Fi Alliance). Solo el 32 % calificó su red como de última generación, mientras que el 57 % la consideró simplemente aceptable, una situación muy habitual para los responsables de TI que gestionan parques de tiendas heredados.
Prueba operativa: Cuando una tienda informe de "un mal WiFi", identifique el flujo de trabajo con fallos, el dispositivo implicado, su identidad y el punto en el que se detuvo la transacción.
Los síntomas suelen dejar al descubierto la deuda de diseño:
- Retrasos en la autenticación: Los dispositivos del personal esperan la validación del directorio o del certificado antes de que se pueda comenzar a trabajar.
- Interrupciones de roaming: Un escáner pierde su sesión mientras un empleado se desplaza entre los pasillos.
- Demanda de invitados no controlada: El tráfico de los clientes compite con las aplicaciones operativas por el tiempo de aire o la capacidad de internet.
- Desviación de la configuración: Las tiendas utilizan diferentes SSIDs, mapeos de VLAN, métodos de autenticación y ajustes de puntos de acceso.
- Evidencias de incidentes deficientes: Los equipos no pueden demostrar si la congestión de RF, las credenciales, la conmutación, la capacidad de la WAN o una aplicación causaron el fallo.
Un diseño fiable comienza con el flujo de trabajo empresarial y su asignación de responsabilidades. Los equipos de TI pueden definir las identidades de usuarios y dispositivos, asignar políticas controladas, consolidar SSID innecesarios y medir el servicio para cajas registradoras, escáneres, sensores e invitados. Esta gobernanza suele proteger las operaciones críticas en los puntos de acceso existentes, siempre que la capacidad y la cobertura cumplan con la carga de trabajo.
Cómo el WiFi para minoristas se convirtió en infraestructura comercial
La red WiFi en el sector minorista comenzó como una solución de movilidad. El estándar IEEE 802.11b se aprobó en 1999, lo que permitió un rendimiento de LAN inalámbrica comercialmente viable de hasta aproximadamente 11 Mbps, y los participantes de la industria crearon la Wireless Ethernet Compatibility Alliance ese mismo año, rebautizada más tarde como Wi-Fi Alliance (historia del WiFi en el sector minorista).
Las investigaciones históricas identifican los cajeros automáticos como los primeros clientes de la tecnología WiFi, ya que los grandes almacenes solían mover los terminales de transacciones. Cablear de nuevo cada traslado resultaba caro e incómodo, por lo que las redes inalámbricas resolvieron un problema práctico de las operaciones de la tienda antes de convertirse en un servicio para los clientes.
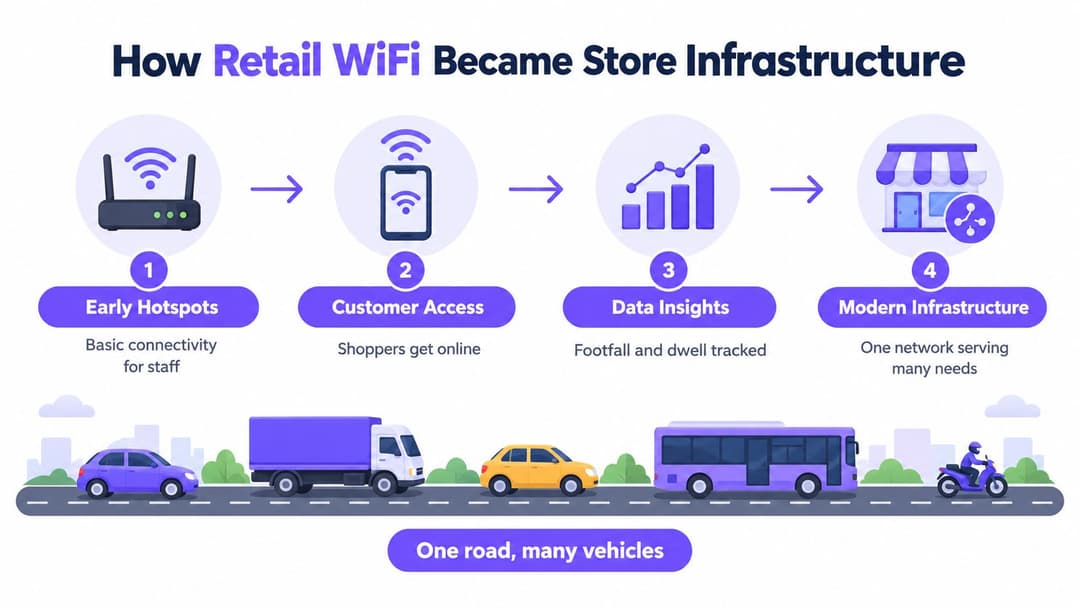
La tienda moderna sigue el mismo patrón básico, solo que con más tipos de tráfico. Los dispositivos portátiles de inventario, los sistemas de punto de venta, las aplicaciones para el personal, los servicios de ubicación, el acceso de invitados, los quioscos, las cámaras y los sensores pueden depender de la misma capa inalámbrica física.
Imagine esa capa como una carretera. La carretera la utilizan furgonetas de reparto, autobuses, bicicletas y vehículos de emergencia. Comparten el espacio físico, pero no todos tienen el mismo destino, prioridad o derechos de acceso. Una WLAN comercial funciona de forma muy similar. Una sola infraestructura de radio puede dar servicio a muchos grupos, siempre que la red asigne a cada usuario o dispositivo una identidad, directiva, segmento y calidad de servicio adecuados.
Una red física, varios carriles lógicos
El punto de acceso no necesita una radio independiente para cada función empresarial. Lo que necesita son instrucciones claras sobre quién puede conectarse y a qué puede acceder esa conexión.
El teléfono de un invitado debe tener acceso a internet sin llegar a los sistemas de la tienda. Un escáner de inventario puede necesitar acceso a los servicios de stock, pero no a las cámaras o a los sistemas de pago. Un sensor de las instalaciones puede necesitar ponerse en contacto con su plataforma en la nube mientras permanece aislado de los dispositivos de los empleados. Un operador de una concesión puede requerir una conexión con un alcance limitado que pueda revocarse sin interrumpir la red del personal del comerciante.
Por eso las soluciones de WiFi para retail no deben definirse como internet gratuito. Son una base de red operativa. La capa física proporciona la conectividad, mientras que la identidad, la segmentación, la autenticación y las directivas determinan cómo se comporta esa conectividad.
Esta trayectoria también explica por qué una estrategia centrada únicamente en el hardware puede no resolver el problema principal. Sustituir los puntos de acceso puede mejorar la capacidad radio, pero no creará automáticamente identidades con responsabilidad clara, asignación constante de VLAN, consentimiento de invitados controlado ni pruebas de que los flujos de trabajo críticos de la tienda estén protegidos.
Fidelización mediante WiFi de invitados y analítica en la tienda
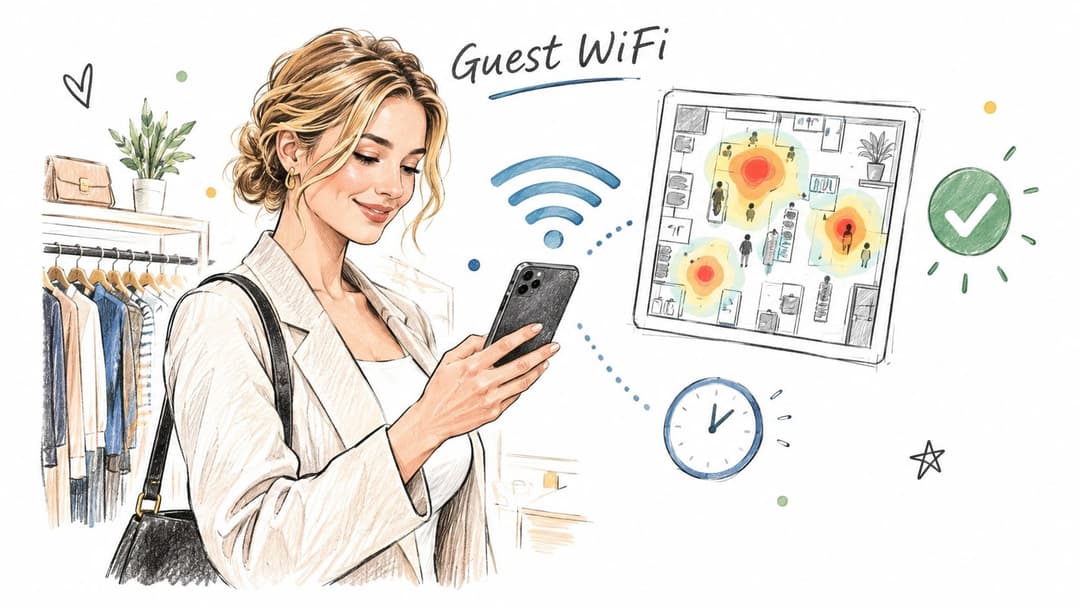
Un comprador entra en una tienda, se conecta al WiFi de invitados y consulta la página de un producto antes de hablar con un dependiente. Esa conexión puede ofrecer mucho más que una simple navegación. Un Captive Portal personalizado con la marca puede presentar los términos, solicitar el consentimiento, autenticar a los visitantes y conectar la información permitida con la actividad de la experiencia del cliente. El intercambio debe ser claro: el comprador obtiene acceso, mientras que el comerciante explica qué recopila y por qué.
Separe el consentimiento de autenticación del consentimiento de marketing. Un visitante puede aceptar las condiciones requeridas para el acceso a internet sin aceptar correos electrónicos o mensajes SMS promocionales. Mantener estas opciones independientes reduce el riesgo de privacidad y evita que la conectividad parezca condicionada a la participación en acciones de marketing.
Conversión de las conexiones en señales útiles
El acceso de invitados puede ayudar al equipo de la tienda a evaluar si los compradores pasan tiempo cerca de una nueva exposición, si una campaña atrae de nuevo a los visitantes o si una zona recibe poca atención. Estas señales pueden orientar las decisiones sobre la distribución del espacio, la programación de campañas y el diseño del servicio. Se tratan de mediciones orientativas en lugar de perfectamente precisas, ya que un dispositivo conectado no siempre representa a una sola persona ni revela su intención.
La pregunta más valiosa va más allá del número de conexiones: ¿qué decisión respaldará esta información? Para una campaña, defina la ruta de consentimiento y el método de atribución. Para la planificación del diseño, los datos agregados de movimiento pueden ser suficientes. Para la mejora del servicio, una encuesta breve puede proporcionar mejores pruebas que el seguimiento pasivo de la ubicación.
Mantenga un límite reducido para los datos:
- Recopile de forma deliberada: Solicite únicamente los campos que respalden un caso de uso específico.
- Explique con claridad: Muestre la finalidad, el enfoque de conservación y la información compartida cerca del punto de recogida.
- Separe las identidades: Mantenga los registros de acceso a la red diferenciados de los permisos de marketing siempre que sea posible.
- Agregue cuando sea adecuado: Utilice información sobre el comportamiento de grupos cuando la identificación individual no sea necesaria.
- Respete las exclusiones: El cliente que rechace el marketing debe seguir recibiendo la experiencia de conectividad prometida.
Un Captive Portal puede añadir fricción para los compradores que solo quieren consultar la página de un producto. Passpoint y OpenRoaming pueden proporcionar un acceso más sencillo para usuarios compatibles, pero también introducen decisiones sobre el ciclo de vida de la identidad y la itinerancia que el equipo del establecimiento debe gestionar.
Evalúe una campaña en función de su impacto operativo. Si el portal genera llamadas al soporte técnico, retrasa la primera conexión o falla en dispositivos más antiguos, su valor de marketing puede no justificar la interrupción. Pruebe el proceso en teléfonos comunes, valide los registros de consentimiento y mantenga el tráfico de invitados aislado de las cajas registradoras y las aplicaciones de la tienda.
La interacción a través de la red WiFi en el entorno minorista funciona mejor cuando marketing, privacidad y operaciones de red comparten la responsabilidad. El Captive Portal se convierte entonces en un servicio gobernado dentro de la red de la tienda, en lugar de ser una superficie publicitaria que opera de forma independiente a los controles de acceso. Este modelo de gestión ayuda a proteger la infraestructura existente mientras mantiene la información de los invitados alineada con las operaciones comerciales.
Segmentación del tráfico de TPV, personal, inventario e IoT
La segmentación comienza enumerando a qué debe acceder cada grupo y denegando todo lo demás por defecto. El objetivo no es crear un SSID independiente para cada categoría de dispositivo. El objetivo es aplicar la política correcta sin consumir tiempo de aire innecesario ni obligar al personal a gestionar una lista de contraseñas compartidas.
Cisco recomienda no utilizar más de tres SSIDs por punto de acceso físico, explicando que cada SSID genera un sobrecoste en las tramas de gestión y puede reducir el tiempo de aire disponible para el tráfico de aplicaciones (guía de SSIDs de Cisco). Se transmite una baliza (beacon) aproximadamente cada 100 milisegundos, y las solicitudes de sondeo (probe requests) pueden generar respuestas para cada red anunciada. Un número excesivo de SSIDs puede contribuir a la contaminación por radiofrecuencia, a fallos de asociación y a problemas en dispositivos con recursos limitados, como escáneres y teléfonos WiFi.
Un patrón práctico de segmentación
Utilice un número reducido de WLAN y deje que la identidad determine la VLAN o directiva resultante. Este enfoque mantiene estable la configuración de radio, al tiempo que permite que la decisión de seguridad varíe según el usuario, el dispositivo, el rol o la credencial.
| Grupo de tráfico | Método de acceso | Objetivo de aislamiento |
|---|---|---|
| Compradores invitados | Captive Portal, Passpoint o OpenRoaming | Acceso solo a internet, sin ruta hacia los sistemas de la tienda |
| Empleados y dispositivos portátiles | WPA3-Enterprise con autenticación por directorio o certificado | Permitir aplicaciones de inventario y personal autorizadas |
| TPVs y equipos de pago secundarios | Identidad del dispositivo con política estrictamente delimitada | Limitar el acceso a los servicios de transacción requeridos |
| Cámaras y sensores | Claves por dispositivo o acceso basado en certificados | Evitar el movimiento lateral y simplificar la revocación |
| Concesiones y contratistas | Identidad individual o claves por arrendatario | Separar el tráfico de terceros de las operaciones del minorista |
WPA3-Enterprise proporciona una base más sólida que una frase de paso compartida para el personal. Su especificación requiere IEEE 802.1X utilizando la suite AKM basada en SHA-256, exige la protección de tramas de gestión en el funcionamiento de WPA3-Enterprise y prohíbe WPA versión 1, WEP y TKIP en el mismo BSS WPA3-Enterprise (especificación WPA3).
Aplique revocaciones específicas
Una clave compartida crea un problema operativo evidente. Si un empleado se va, un escáner desaparece o el dispositivo de un contratista se ve comprometido, cambiar la clave afecta a todos los dispositivos que la utilizan. El acceso basado en identidad permite al equipo revocar únicamente una credencial, certificado o registro de dispositivo.
Para equipos desatendidos (headless) que no pueden utilizar certificados corporativos, las claves por dispositivo ofrecen una solución intermedia viable. El recurso sobre IoT para máquinas expendedoras inteligentes resulta un material de consulta útil para los equipos que evalúan cómo se autentican y comunican los equipos conectados. Para ver un ejemplo de implementación centrado en claves basadas en la identidad y el aislamiento de IoT, consulte xPSK para dispositivos IoT.
Pruebe el diseño con equipamiento real de la tienda. Compruebe la itinerancia de los escáneres, la conmutación por error del servidor de autenticación, la caducidad de los certificados, la revocación de claves y la recuperación tras el reinicio de un punto de acceso. No aumente las tarifas mínimas ni habilite un modo exclusivo para empresas en todo el parque hasta que los periféricos vinculados al pago, el equipamiento de las instalaciones y los escáneres heredados hayan superado la validación.
Elección de un acceso seguro sin fricción
Los diferentes usuarios necesitan distintos métodos de incorporación. Un comprador puede aceptar un Captive Portal personalizado una sola vez, mientras que un empleado espera que un dispositivo gestionado se conecte automáticamente. Un sensor IoT puede no tener pantalla en absoluto. Tratar a cada grupo como usuario de Captive Portal genera fricción, y tratar a cada grupo como usuario de contraseña compartida genera un riesgo evitable.
| Método de acceso | Mejor opción para | Ventaja principal | Inconveniente principal |
|---|---|---|---|
| Captive Portal | Invitados primerizos e interacción basada en consentimiento | Fácil de personalizar con la imagen de marca y conectar a términos o consentimiento | Añade una interacción y puede plantear dudas de privacidad |
| Passpoint o OpenRoaming | Invitados habituales con perfiles compatibles | Acceso seguro y recurrente sin necesidad de pasar por el portal de forma reiterada | Requiere gestión de perfiles, identidades, roaming y acuerdos de socios |
| WPA3-Enterprise con certificados | Personal, portátiles gestionados y dispositivos móviles autorizados | Identidad individual, cifrado y revocación selectiva | Requiere compatibilidad de los clientes, ciclo de vida de certificados y pruebas |
| Claves por dispositivo | Dispositivos IoT sin interfaz, concesiones y equipamiento | Se puede revocar una credencial única sin modificar todos los dispositivos | El inventario de claves y la incorporación de dispositivos requieren una gestión rigurosa |
Adapte el método al usuario
Un Captive Portal se adapta bien a una primera visita cuando la empresa necesita la aceptación de condiciones o una interacción consentida. Mantenga el formulario corto y deje claro el intercambio de valor. No utilice el consentimiento de marketing como una condición no revelada para el acceso básico a internet.
Passpoint y OpenRoaming resultan idóneos para clientes o socios que necesitan acceso recurrente en varias ubicaciones. La guía de acceso Passpoint y OpenRoaming ofrece un punto de referencia útil para los equipos que comparan este acceso con el proceso de incorporación mediante portal. Las cuestiones operativas importan tanto como la experiencia del usuario: quién emite el perfil, cómo se elimina y qué ocurre cuando una cuenta o dispositivo se ven comprometidos.
Los certificados funcionan bien para los dispositivos gestionados de los empleados porque la identidad puede seguir al dispositivo y al registro del directorio. Antes de activar el modo exclusivo WPA3-Enterprise, verifique el parque de escáneres y mantenga una transición controlada para los clientes antiguos. Una seguridad que interrumpe la movilidad puede detener la actividad de una tienda de la misma forma que un diseño poco seguro.
Modo de fallo a probar: Un inicio de sesión correcto en el laboratorio demuestra muy poco si la itinerancia falla entre el almacén y la zona de ventas, o si la recuperación de la autenticación deja a los empleados sin poder trabajar.
Las claves por dispositivo se adaptan a los equipos que no son compatibles con 802.1X. Asigne la responsabilidad de su creación, almacenamiento, rotación y revocación. El acceso de las concesiones merece la misma disciplina que el acceso interno, ya que un dispositivo de terceros no gestionado puede convertirse en una vía de entrada a un entorno compartido.
La respuesta adecuada suele ser una combinación. Los invitados pueden utilizar un Captive Portal o Passpoint, los empleados pueden utilizar certificados y los sensores pueden utilizar claves individuales. El plano de control común debe seguir registrando quién o qué se ha conectado, dónde finaliza la conexión y cómo se puede retirar el acceso.
Ejemplos de WiFi para minoristas en distintos formatos de tienda
Una tienda insignia de ropa y una tienda de alimentación pueden seguir el mismo modelo de gobernanza dando prioridad a flujos de trabajo distintos. La diferencia radica en cómo se aplican las identidades, las directivas, la monitorización y la propiedad en cada ubicación.
En la tienda de ropa, el departamento de marketing puede querer una experiencia de usuario personalizada con la marca para las visitas y datos agregados sobre el movimiento alrededor de los escaparates de temporada. El equipo de redes separa el acceso de invitados del tráfico operativo y del personal, asignando después los dispositivos de los empleados a una directiva de personal controlada. El portal de invitados recopila únicamente el consentimiento necesario para la actividad de interacción elegida. Los gerentes de tienda reciben resúmenes útiles en lugar de historiales de dispositivos sin procesar.
La mejora desde el primer día es un modelo operativo con responsables asignados para la autenticación, la salud de la radiofrecuencia, el consentimiento, la privacidad, la retención, el uso de campañas y la validación en tienda. Esa responsabilidad puede proteger las cajas registradoras y los escáneres en los puntos de acceso existentes, siempre que las políticas de identidad mantengan separado el tráfico operativo y las pruebas confirmen que la actividad de los clientes no afecta al trabajo en la tienda.
Una cadena de alimentación con tráfico menos visible
El sector de los supermercados y la alimentación presenta un perfil de exigencia diferente. Los empleados utilizan dispositivos portátiles en los pasillos, las cajas registradoras requieren una conectividad fiable y los sensores de la cadena de frío o de las instalaciones pueden comunicarse en zonas con condiciones de radio complejas. La red WiFi para invitados sigue respaldando la experiencia del cliente, pero un fallo en el escaneo de inventario puede afectar a las operaciones de la tienda de forma más directa que un retraso en el inicio de sesión de un cliente.
La cadena consolida los SSIDs innecesarios y otorga a los dispositivos portátiles gestionados una directiva basada en la identidad. El equipamiento que no puede utilizar certificados recibe credenciales individuales con una propiedad definida. La supervisión a nivel de tienda comprueba la autenticación del escáner, las interrupciones del roaming, la respuesta de la aplicación y el alcance de los sensores en lugar de basarse únicamente en un mapa de cobertura.
Un centro comercial con concesiones independientes presenta otro modelo operativo. Cada concesión puede necesitar acceso a internet y sus propios servicios empresariales, pero el operador del centro no debe distribuir una única clave compartida a cada arrendatario. Las políticas e identidades por arrendatario hacen que la incorporación y la baja sean más precisas, mientras que el acceso de invitados se mantiene separado.
Estandarización significa reglas de decisión coherentes, no configuraciones idénticas. Una cadena puede compartir un modelo de directivas, un esquema de nombres, un servicio de autenticación, un panel de control de monitorización y un proceso de cambios, y después adaptar la configuración de radio y las prioridades de las aplicaciones al diseño de cada tienda.
Lección práctica: Estandarice primero la propiedad y las reglas de acceso. Revise el hardware únicamente después de haber probado esos controles y los flujos de trabajo de la tienda.
Planificación de un despliegue fiable en cada tienda
Comience cada despliegue con los flujos de trabajo que deben sobrevivir a un sábado de gran afluencia. Trabaje desde las identidades, los dispositivos, los controles y las evidencias que esos flujos de trabajo requieren antes de aprobar una orden de compra. Una caja registradora, un escáner portátil, un sensor y una sesión de invitado pueden compartir un punto de acceso, pero no deberían compartir el mismo nivel de confianza.
Siga esta secuencia:
- Haga un inventario de la infraestructura: Registre puntos de acceso, switches, dependencias de WAN, SSIDs, VLANs, servicios de autenticación y tipos de dispositivos.
- Asocie identidades con políticas: Separe el acceso de invitados, empleados, dispositivos portátiles, TPVs, sensores, contratistas y concesiones.
- Reduzca el consumo de la red inalámbrica: Consolide SSIDs donde las políticas basadas en la identidad puedan reemplazar nombres de red independientes. Valide el uso del canal y la compatibilidad de los clientes posteriormente.
- Realice una prueba piloto en tiendas representativas: Incluya una ubicación concurrida, una distribución compleja y una tienda con equipos heredados.
- Pruebe condiciones de fallo: Cubra el roaming, la interrupción de la WAN, la conmutación por error del servicio de autenticación, la revocación de credenciales, la caducidad de certificados y el reemplazo de puntos de acceso.
- Mida los flujos de trabajo empresariales: Realice el seguimiento del éxito de la autenticación, el tiempo de incorporación, los fallos de roaming, la latencia de las aplicaciones, la contención de incidentes y las evidencias de auditoría.
El modelo operativo debe ser repetible, mientras que las decisiones de la tienda deben basarse en datos concretos. Estandarice primero las reglas de identidad, la supervisión, la propiedad y el control de cambios. A continuación, evalúe cada punto de acceso en función de la capacidad, la compatibilidad, la capacidad de soporte y las condiciones físicas. Sustituya el equipamiento solo cuando no pueda cumplir con el flujo de trabajo probado o con los requisitos de soporte.
Es posible que los operadores cara al público también necesiten conectividad para admitir la interacción digital en entornos de servicio rápido. Mantenga ese servicio aislado de las cajas registradoras, los dispositivos del personal y el tráfico de inventario mediante directivas basadas en la identidad.
Una revisión del hardware, como la guía de hardware de Purple Access, puede ayudar a los equipos a evaluar si los puntos de acceso actuales se adaptan al despliegue. La plantilla final de la tienda debe identificar a los propietarios, documentar las excepciones, definir las acciones de recuperación y mostrar qué mediciones confirman que la actividad comercial puede continuar durante los fallos.
Purple Access admite el acceso basado en identidad, la incorporación de invitados, la segmentación y los controles de directivas en los puntos de acceso existentes. Esos controles permiten a los equipos con múltiples ubicaciones gobernar el acceso de manera uniforme, al tiempo que ofrecen a los clientes una experiencia de conexión más fluida.