
Eduroam y 802.1X: autenticación WiFi segura para educación superior | Purple
Diseñe y proteja eduroam 802.1X WiFi en educación superior. Compare EAP-TLS frente a PEAP, configure la federación RADIUS y RadSec, y aísle las redes de invitados.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →
Resumen ejecutivo
Para las instituciones de educación superior, y para los espacios que atienden a su personal y estudiantes, ofrecer una conectividad inalámbrica segura y fluida ya no es un lujo: es un requisito operativo. El estándar para esta conectividad es eduroam, un servicio de roaming global basado en el marco de trabajo IEEE 802.1X.
Esta guía proporciona a los responsables de TI, arquitectos de red y directores de operaciones de espacios de reunión una referencia completa e independiente del fabricante para comprender, implementar y solucionar problemas de 802.1X y eduroam. Vamos más allá de los modelos teóricos básicos para examinar cómo funciona en la práctica el WiFi de campus de nivel empresarial, incluida la gestión de certificados, la arquitectura de proxy RADIUS y la integración con una estrategia de red de invitados más amplia.
Tanto si está actualizando una red universitaria antigua como si está configurando un centro de conferencias para dar soporte a visitantes académicos, implementar 802.1X correctamente reduce significativamente el riesgo de seguridad, especialmente el robo de credenciales, al tiempo que reduce drásticamente los costes de soporte. Para los espacios fuera de la educación superior tradicional, comprender estos estándares es esencial para evaluar las federaciones de roaming comercial como OpenRoaming, que comparten la misma arquitectura subyacente.
Análisis técnico profundo: arquitectura de 802.1X y eduroam
En su esencia, eduroam es una implementación de IEEE 802.1X, el estándar de control de acceso a redes basado en puertos. 802.1X se diseñó originalmente para redes cableadas, pero constituye la base de la seguridad de WPA2-Enterprise y WPA3-Enterprise.
El modelo de triángulo de 802.1X
El marco de trabajo de 802.1X se basa en la interacción de tres componentes distintos para autorizar el acceso:
- Suplicante: El dispositivo cliente que solicita acceso a la red (por ejemplo, el portátil o el smartphone de un estudiante).
- Autenticador: El dispositivo de acceso a la red (por ejemplo, un punto de acceso WiFi o un switch gestionado). Actúa como un guardián, bloqueando todo el tráfico excepto los mensajes de autenticación hasta que el dispositivo está autorizado.
- Servidor de autenticación: El sistema backend que valida las credenciales, casi universalmente un servidor RADIUS (Remote Authentication Dial-In User Service).
Cuando un dispositivo se conecta, el autenticador establece un puerto controlado. Retransmite los mensajes del Protocolo de autenticación extensible (EAP) entre el suplicante y el servidor de autenticación. Si las credenciales son válidas, el servidor devuelve un mensaje Access-Accept de RADIUS y el autenticador abre el puerto para permitir el paso del tráfico IP estándar.

La jerarquía de proxies RADIUS de eduroam
Lo que hace que eduroam sea único es su arquitectura federada. Permite a los usuarios autenticarse en cualquier institución participante utilizando sus credenciales de origen, sin que la institución de destino tenga que guardar una copia de dichas credenciales.
Esto se logra a través de una cadena jerárquica de proxies RADIUS. Cuando un usuario de username@university.ac.uk se conecta al SSID eduroam en un centro de destino:
- El dispositivo del usuario envía una solicitud de autenticación con el formato
username@university.ac.uk. - El servidor RADIUS del centro de destino inspecciona el dominio (la parte posterior al símbolo
@). Al reconocerlo como un dominio externo, envía la solicitud al servidor RADIUS nacional de nivel superior (operado por la Red Nacional de Investigación y Educación, o NREN). - El servidor nacional encamina la solicitud al servidor RADIUS de la institución de origen (
university.ac.uk). - La institución de origen valida las credenciales y devuelve un mensaje
Access-AcceptoAccess-Rejectde vuelta a lo largo de la cadena.
Todo el proceso suele completarse en menos de dos segundos. Lo más importante es que la contraseña del usuario nunca se expone a la institución de destino ni a los servidores proxy intermedios; se protege dentro de un túnel EAP cifrado que se establece directamente entre el suplicante y el servidor RADIUS de origen.
Métodos EAP: el equilibrio entre seguridad y viabilidad de implementación
La elección del método EAP determina cómo se forma el túnel cifrado y cómo se intercambian las credenciales. La definición del servicio de políticas de eduroam limita estrictamente los métodos permitidos para garantizar la seguridad.
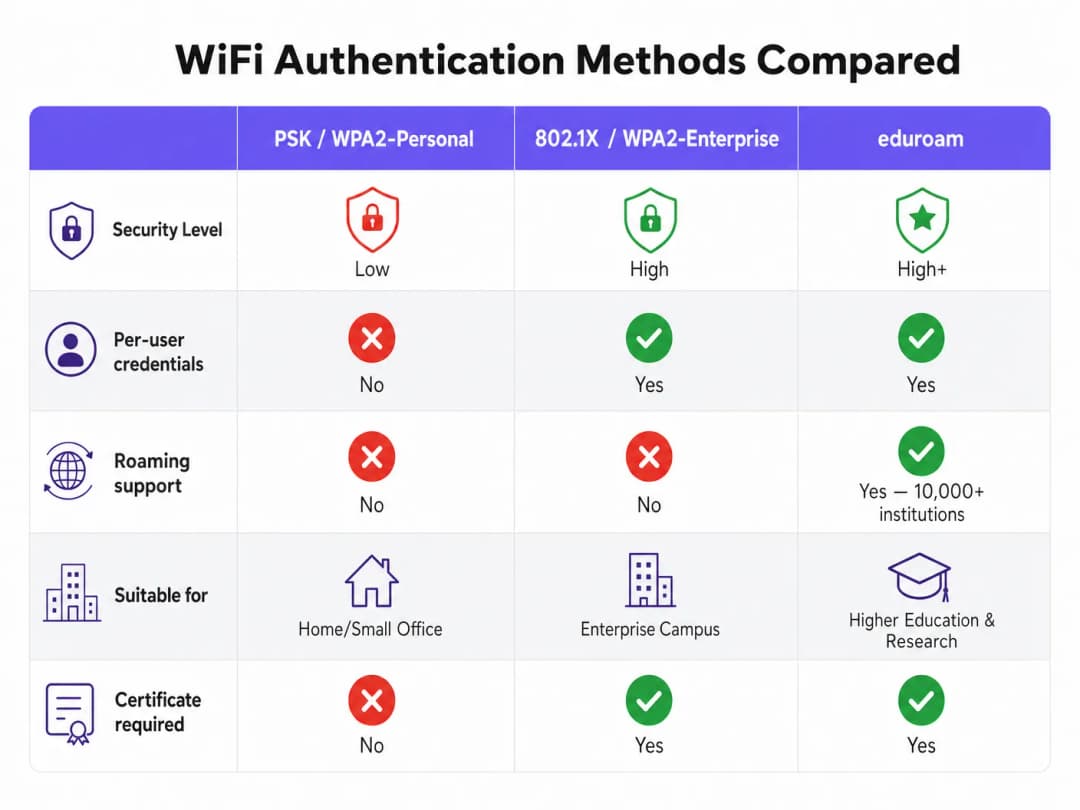
- PEAP (Protected EAP): El método de despliegue más común. Utiliza un certificado en el servidor RADIUS para establecer un túnel TLS. A continuación, el cliente se autentica dentro de ese túnel, normalmente utilizando MSCHAPv2 (usuario y contraseña). Es relativamente fácil de desplegar, pero es vulnerable a ataques de puntos de acceso no autorizados si los clientes no están configurados para validar estrictamente el certificado del servidor.
- EAP-TLS: El estándar de oro en seguridad. Requiere autenticación mutua, lo que significa que tanto el servidor RADIUS como el dispositivo cliente deben presentar certificados válidos. Aunque es inmune al phishing de credenciales, requiere una infraestructura de clave pública (PKI) robusta para emitir y gestionar certificados de cliente, lo que hace que el despliegue a gran escala sea más complejo.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
El despliegue de 802.1X y eduroam requiere una coordinación cuidadosa entre la infraestructura de red, la gestión de identidades y la configuración de los clientes.
1. Preparación de la infraestructura
Asegúrese de que sus puntos de acceso y controladores inalámbricos sean compatibles con WPA2-Enterprise/WPA3-Enterprise y 802.1X. Cualquier hardware moderno de nivel empresarial (Cisco, Aruba, Juniper, entre otros) cumplirá con este requisito. También debe desplegar una infraestructura RADIUS robusta (como FreeRADIUS, Cisco ISE o Aruba ClearPass) capaz de gestionar la carga de autenticación esperada y de actuar como proxy para las solicitudes.
2. Gestión de certificados
Para los despliegues de PEAP, su servidor RADIUS necesita un certificado TLS emitido por una entidad de certificación (CA) de confianza para sus clientes. Nunca utilice certificados autofirmados en un despliegue de eduroam en producción. Los certificados deben renovarse periódicamente para evitar interrupciones en la autenticación.
3. Configuración del cliente (la herramienta CAT)
El punto de fallo más común en los despliegues de eduroam es la configuración incorrecta del cliente. Cuando los usuarios se conectan manualmente, a menudo no configuran la validación del certificado, lo que los deja expuestos a ataques de robo de credenciales.
Para mitigar este riesgo, las instituciones deben utilizar la Herramienta de Asistencia de Configuración de eduroam (CAT) o una solución MDM para distribuir perfiles preconfigurados. Estos perfiles configuran automáticamente el método EAP correcto, asocian el certificado del servidor RADIUS esperado y establecen el protocolo de autenticación interna adecuado.
4. Asignación de VLAN y segmentación
Un despliegue maduro utiliza atributos RADIUS para asignar VLANs dinámicamente en función de la identidad del usuario.
- Usuarios internos: Se asignan a VLANs internas con el acceso adecuado a los recursos del campus.
- Usuarios visitantes: Se asignan a una VLAN de invitados restringida que solo ofrece acceso a internet.
Esta segmentación es fundamental para la seguridad y el cumplimiento, garantizando que los dispositivos visitantes no puedan acceder a redes internas sensibles.
Mejores prácticas y recomendaciones neutrales con respecto al proveedor
- Priorizar WPA3: Para nuevos despliegues, habilite WPA3-Enterprise para obtener cifrado obligatorio de 192 bits y una mejor protección contra ataques de diccionario sin conexión.
- Forzar la validación de certificados: Requiera el uso de perfiles de configuración (a través de CAT o MDM) para garantizar que el suplicante valide estrictamente el certificado del servidor RADIUS antes de transmitir las credenciales.
- Utilizar RadSec: Al configurar conexiones proxy RADIUS con la federación nacional, utilice RadSec (RADIUS sobre TLS) en lugar de UDP simple. Esto cifra el tráfico del proxy y mejora la fiabilidad a través de enlaces de área amplia.
- Integrar con una solución para invitados: eduroam solo da servicio a usuarios con credenciales académicas. Debe mantener una solución de WiFi para invitados independiente y segura Guest WiFi para contratistas, público en general y asistentes a eventos.
- Revisar la infraestructura relacionada: Asegúrese de que su red subyacente sea segura. Lea nuestra guía Securing your network with robust DNS and security para obtener más detalles. Si va a desplegar una infraestructura temporal para eventos universitarios, consulte Event WiFi: Planning and Deploying Temporary Wireless Networks o la versión en portugués Event WiFi: Planeamento e Implementação de Redes Sem Fios Temporárias.
Resolución de problemas y mitigación de riesgos
Cuando falla la autenticación, es fundamental realizar una resolución de problemas sistemática.
- Aislar el dominio del fallo: Determine si el fallo es local (afecta a los usuarios de su propia red), remoto (afecta a sus usuarios en otros lugares) o entrante (afecta a los visitantes de su red).
- Comprobar los registros de RADIUS: Los registros del servidor RADIUS son la fuente de información autorizada. Busque mensajes
Access-Reject(que indican credenciales incorrectas o violaciones de políticas) o tiempos de espera agotados (que indican problemas de conectividad del proxy). - Verificar la validez del certificado: Asegúrese de que el certificado del servidor RADIUS no haya caducado y de que se esté presentando la cadena de certificados completa a los clientes.
- Supervisar la latencia de subida: Una latencia alta con el proxy RADIUS nacional puede provocar tiempos de espera agotados en el cliente, lo que resulta en conexiones fallidas incluso cuando las credenciales son correctas.
ROI e impacto empresarial
Para las instituciones de educación superior, el retorno de una implementación de eduroam correctamente desplegada se traduce en una reducción drástica de los tickets de soporte. Al eliminar los Captive Portals y la introducción manual de contraseñas, los departamentos de soporte de TI experimentan una disminución significativa de las llamadas relacionadas con la conectividad. (El compromiso de Purple con este sector es claro; consulte Purple appoints Tim Peers as VP of Education, underlining its higher education ambitions).
Para los espacios comerciales, como hostelería, comercio minorista, sanidad o transporte, dar soporte al acceso de visitantes de eduroam (eVA) o a federaciones similares como OpenRoaming proporciona una experiencia sin fricciones para un grupo demográfico de gran valor. Garantiza que los visitantes académicos se conecten de forma automática y segura, mejorando la satisfacción y permitiendo al mismo tiempo que el espacio mantenga una estricta segmentación de la red. Si su establecimiento necesita un ancho de banda dedicado para hacer frente a esta demanda, le recomendamos leer ¿Qué es una línea dedicada? Internet diseñado para empresas.
Al planificar las actualizaciones de la red, la integración de la capacidad 802.1X garantiza que su infraestructura esté preparada para las redes modernas basadas en la identidad, sentando las bases para servicios avanzados de WiFi Analytics y localización.
Definiciones clave
802.1X
Un estándar IEEE para el Control de Acceso a Redes Basado en Puertos (PNAC). Proporciona un mecanismo de autenticación para los dispositivos que desean conectarse a una LAN o WLAN.
El protocolo fundamental para la seguridad WiFi de nivel empresarial, que sustituye las contraseñas compartidas (PSK) por una autenticación individualizada.
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad (AAA) para los usuarios que se conectan y utilizan un servicio de red.
El servidor backend en un despliegue de 802.1X que realmente comprueba las credenciales del usuario frente a un directorio (como Active Directory).
EAP (Extensible Authentication Protocol)
Un marco de autenticación utilizado frecuentemente en redes inalámbricas y conexiones punto a punto. Permite el transporte y el uso de varios mecanismos de autenticación.
El idioma hablado entre el dispositivo cliente y el servidor RADIUS durante el saludo de 802.1X.
Suplicante
El dispositivo cliente (por ejemplo, ordenador portátil, smartphone) o el software de dicho dispositivo que intenta autenticarse en una red utilizando 802.1X.
La entidad que solicita el acceso. Su configuración (especialmente en lo relativo a la validación de certificados) es crítica para la seguridad.
Autenticador
El dispositivo de red (por ejemplo, punto de acceso inalámbrico, conmutador Ethernet) que facilita el proceso de autenticación 802.1X pasando mensajes entre el suplicante y el servidor de autenticación.
El guardián que bloquea el tráfico de red hasta que el servidor RADIUS da luz verde.
PEAP (Protected Extensible Authentication Protocol)
Un método EAP que encapsula la transacción EAP dentro de un túnel TLS establecido mediante un certificado en el lado del servidor, protegiendo la autenticación interna (normalmente una contraseña).
El método de autenticación más común para eduroam, que equilibra la seguridad con la facilidad de despliegue.
RadSec
Un protocolo para transmitir datos RADIUS sobre TCP y TLS, en lugar del UDP tradicional.
Recomendado para asegurar las conexiones proxy entre instituciones y la federación nacional eduroam, evitando la interceptación del tráfico de autenticación.
Dominio
La parte de la identidad de un usuario que sigue al símbolo '@' (por ejemplo, 'university.ac.uk' en 'user@university.ac.uk').
Utilizado por los servidores proxy RADIUS para determinar adónde enrutar la solicitud de autenticación en un entorno federado como eduroam.
Ejemplos prácticos
Un hotel de congresos de 400 habitaciones adyacente a una importante universidad acoge con frecuencia simposios académicos. El director de TI quiere permitir que los académicos visitantes se conecten automáticamente sin utilizar el Captive Portal estándar del hotel, pero debe garantizar que estos visitantes no puedan acceder a la red corporativa del hotel ni a la VLAN de la red de invitados estándar.
El hotel debe implementar eduroam Visitor Access (eVA) o unirse a una federación comercial como OpenRoaming.
- El hotel configura un nuevo SSID ("eduroam" o "OpenRoaming") en sus puntos de acceso empresariales.
- Los puntos de acceso se configuran para utilizar WPA2-Enterprise/802.1X.
- El hotel despliega un servidor RADIUS local configurado para actuar como proxy de las solicitudes de autenticación de dominios externos hacia la federación nacional (para eduroam) o el nodo de OpenRoaming.
- Fundamentalmente, el servidor RADIUS local se configura para devolver un atributo de ID de VLAN específico en el mensaje
Access-Acceptpara todas las autenticaciones procesadas por proxy. - Los puntos de acceso sitúan a estos usuarios autenticados en una VLAN aislada, solo para internet, completamente segmentada del tráfico corporativo y de invitados estándar del hotel.
Un equipo de TI universitario detecta un pico de cuentas de estudiantes comprometidas. La investigación revela que los estudiantes se están conectando a un punto de acceso no autorizado que emite el SSID "eduroam" en una cafetería local. El punto de acceso no autorizado utiliza un certificado autofirmado para recopilar credenciales a través de PEAP.
El equipo de TI debe exigir de inmediato una validación estricta de certificados en todos los dispositivos de los clientes.
- Deben dejar de aconsejar a los estudiantes que se conecten manualmente al SSID y "acepten la advertencia de certificado".
- Despliegan la herramienta eduroam Configuration Assistant Tool (CAT) para dispositivos BYOD y actualizan los perfiles de MDM para los dispositivos gestionados.
- Estos perfiles configuran el suplicante para que solo confíe en la autoridad de certificación (CA) específica que emitió el certificado del servidor RADIUS de la universidad, y para verificar el nombre común (CN) del servidor.
- Una vez configurado, si el dispositivo de un estudiante detecta el punto de acceso no autorizado, el establecimiento del túnel EAP fallará porque el certificado no autorizado no coincide con la CA/CN fijada, lo que impide la transmisión de credenciales.
Una cadena de tiendas quiere ofrecer OpenRoaming en 50 ubicaciones utilizando su infraestructura de WiFi de invitados existente, que actualmente depende de un SSID abierto con un Captive Portal.
La cadena de tiendas debe actualizar su red para admitir 802.1X y el direccionamiento proxy de RADIUS.
- El equipo de red habilita un nuevo SSID que emite el identificador de organización (OI) de la OpenRoaming Consortium.
- Configuran los puntos de acceso para autenticarse a través de 802.1X.
- Configuran su servidor RADIUS central para actuar como proxy de las solicitudes hacia el nodo de la federación OpenRoaming.
- Se aseguran de que su conexión de retorno a internet pueda soportar el aumento previsto de conexiones automatizadas, actualizándola a líneas dedicadas si fuera necesario.
Preguntas de práctica
Q1. Su universidad está desplegando una nueva red inalámbrica. El CISO exige que el phishing de credenciales a través de puntos de acceso no autorizados sea matemáticamente imposible. ¿Qué método EAP debe seleccionar?
Sugerencia: Considere qué método depende de contraseñas frente a cuál se basa completamente en claves criptográficas.
Ver respuesta modelo
Debe seleccionar EAP-TLS. A diferencia de PEAP, que se basa en una contraseña dentro de un túnel TLS, EAP-TLS requiere autenticación mutua por certificado. Dado que el dispositivo cliente se autentica utilizando un certificado criptográfico en lugar de una contraseña, no hay credenciales para que un punto de acceso no autorizado pueda realizar phishing.
Q2. Un investigador visitante de otra universidad se queja de que no puede conectarse a su red eduroam. Sus usuarios locales se conectan sin problemas. Al revisar los registros de su servidor RADIUS local, observa que llega la solicitud, pero se agota el tiempo de espera antes de recibir un Access-Accept. ¿Cuál es la causa más probable?
Sugerencia: Piense en la ruta que toma la solicitud de autenticación para un usuario visitante frente a un usuario local.
Ver respuesta modelo
La causa más probable es un problema de conectividad o de latencia entre su servidor RADIUS local y el proxy RADIUS nacional de la NREN. Dado que los usuarios locales se autentican directamente contra su servidor, no se ven afectados. La solicitud del usuario visitante debe enviarse por proxy de subida, y un tiempo de espera agotado indica que la respuesta de la institución de origen no está regresando a tiempo.
Q3. Usted es un arquitecto de redes para una cadena de tiendas minoristas situada cerca de una gran universidad. Quiere ofrecer WiFi sin interrupciones a los estudiantes utilizando eduroam Visitor Access (eVA), pero debe cumplir con PCI DSS para sus terminales de punto de venta. ¿Cómo integra eVA de forma segura?
Sugerencia: ¿Cómo permite el 802.1X que el punto de acceso a la red diferencie el tráfico tras la autenticación?
Ver respuesta modelo
Usted integra eVA configurando su servidor RADIUS para asignar todas las autenticaciones de eVA exitosas a una VLAN de invitados dedicada y exclusiva para internet. El mensaje Access-Accept del servidor RADIUS debe incluir el ID de VLAN específico. Esto garantiza que los dispositivos de los estudiantes estén completamente segmentados de la VLAN compatible con PCI utilizada por los terminales de punto de venta, cumpliendo con los requisitos de conformidad.
Preguntas frecuentes
¿Qué es eduroam y cómo funciona la autenticación 802.1X en las redes de los campus?
eduroam (education roaming) es un servicio de roaming WiFi federado global para instituciones de investigación y educación superior. Cuando un usuario se conecta al SSID de eduroam, su dispositivo se autentica utilizando IEEE 802.1X. Si el usuario se encuentra en su propio campus, el servidor RADIUS local verifica sus credenciales. Si está de visita en otra institución, el autenticador local reenvía la solicitud a través de los proxies RADIUS del Operador Nacional de Roaming (NRO) a los proveedores de identidad del centro de origen del visitante mediante un enrutamiento jerárquico.
¿Por qué deberían las instituciones de educación superior migrar de PEAP-MSCHAPv2 a EAP-TLS para eduroam?
PEAP-MSCHAPv2 se basa en la autenticación por nombre de usuario y contraseña dentro de un túnel TLS, lo que expone las credenciales universitarias a ataques de diccionario sin conexión y a la suplantación de identidad mediante puntos de acceso fraudulentos (evil twin) cuando los usuarios aceptan certificados de servidor no fiables. EAP-TLS utiliza certificados de cliente X.509 gestionados por PKI y MDM (como Microsoft Intune), lo que elimina por completo las contraseñas y ofrece inmunidad criptográfica contra el robo de credenciales por el aire.
¿Qué es RadSec y por qué se recomienda para la federación RADIUS de eduroam?
RadSec (RFC 6614) encapsula datagramas RADIUS dentro de una conexión TLS segura sobre el puerto TCP 2083. El RADIUS tradicional funciona sobre UDP (puertos 1812/1813) con hash de paquetes MD5, lo que lo hace vulnerable a la pérdida de paquetes, la fluctuación del enrutamiento WAN y los ataques de colisión BlastRADIUS. RadSec proporciona cifrado de extremo a extremo en la capa de transporte y autenticación mutua entre los servidores RADIUS institucionales y los proxies de federación nacional.
¿Cómo deben gestionar las universidades a los visitantes que no usan eduroam, a los padres y a los asistentes a conferencias?
eduroam solo autentica a usuarios pertenecientes a las instituciones académicas participantes. Para los visitantes del campus que no utilizan eduroam (asistentes a conferencias, familias visitantes, contratistas, espectadores de eventos deportivos), las universidades despliegan un SSID de invitados independiente y aislado gestionado por un Captive Portal empresarial como Purple. Esto proporciona autenticación patrocinada o por SMS mediante autoservicio, acepta las condiciones de uso, aplica el aislamiento de clientes de Capa 2 y enruta el tráfico a través de una DMZ aislada sin acceder a los recursos de la intranet universitaria.
¿Cómo funcionan las VLAN dinámicas con 802.1X en un entorno de campus universitario?
Cuando un estudiante o miembro del profesorado completa la autenticación 802.1X, el servidor RADIUS devuelve los atributos RFC 2868 (Tunnel-Type = 13, Tunnel-Medium-Type = 6 y Tunnel-Private-Group-ID) al controlador LAN inalámbrico. La red dirige dinámicamente a los estudiantes registrados a una subred BYOD de alta capacidad, al profesorado a una subred administrativa con acceso a la intranet y a los usuarios visitantes de eduroam a una VLAN aislada exclusivamente para internet.
Continúe leyendo esta serie
Guía de administración de redes para configurar la autenticación RADIUS en WiFi de invitados
Una referencia técnica completa para administradores de redes sobre el despliegue de la autenticación RADIUS para WiFi de invitados. Cubre la arquitectura, los pasos de configuración independientes del fabricante, las mejores prácticas de seguridad y la resolución de problemas comunes en el despliegue.
Implementación de SCEP para WiFi 802.1X y BYOD seguro en educación superior
Esta guía técnica detalla cómo los equipos de TI de educación superior pueden automatizar el registro de certificados 802.1X para miles de dispositivos BYOD utilizando SCEP. Cubre la arquitectura, las ventajas de seguridad y los pasos prácticos de despliegue para sustituir el registro manual por un modelo de acceso a la red seguro y sin intervención.
Configuración de la autenticación RADIUS para redes WiFi de invitados y personal
Esta guía de referencia técnica describe la arquitectura, configuración e implementación de la autenticación RADIUS para redes WiFi corporativas de invitados y de personal. Proporciona a los arquitectos de red y responsables de TI los protocolos exactos, los estándares de seguridad y las metodologías de resolución de problemas necesarios para crear sistemas de control de acceso inalámbrico seguros y escalables.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.