Points clés : Solutions de Contrôle d'Accès Réseau
•Définition de base : Le Contrôle d'Accès Réseau (NAC) applique des politiques de sécurité en authentifiant les utilisateurs, en évaluant le niveau de sécurité des appareils et en segmentant dynamiquement l'accès au réseau.
•Trois piliers de sécurité : Le NAC repose sur l'authentification 802.1X/EAP, les vérifications de l'état de santé des appareils avant la connexion et l'autorisation VLAN basée sur les rôles.
•Transition vers le Cloud RADIUS : Les réseaux d'entreprise remplacent le matériel physique sur site complexe par des solutions NAC et RADIUS cloud-natives afin de sécuriser le personnel, le BYOD et le WiFi invités sur des sites distribués.
•Architecture Zero-Trust : La micro-segmentation empêche les mouvements latéraux sur les réseaux, isolant les appareils invités des systèmes POS sensibles, du matériel IoT et des serveurs d'entreprise.
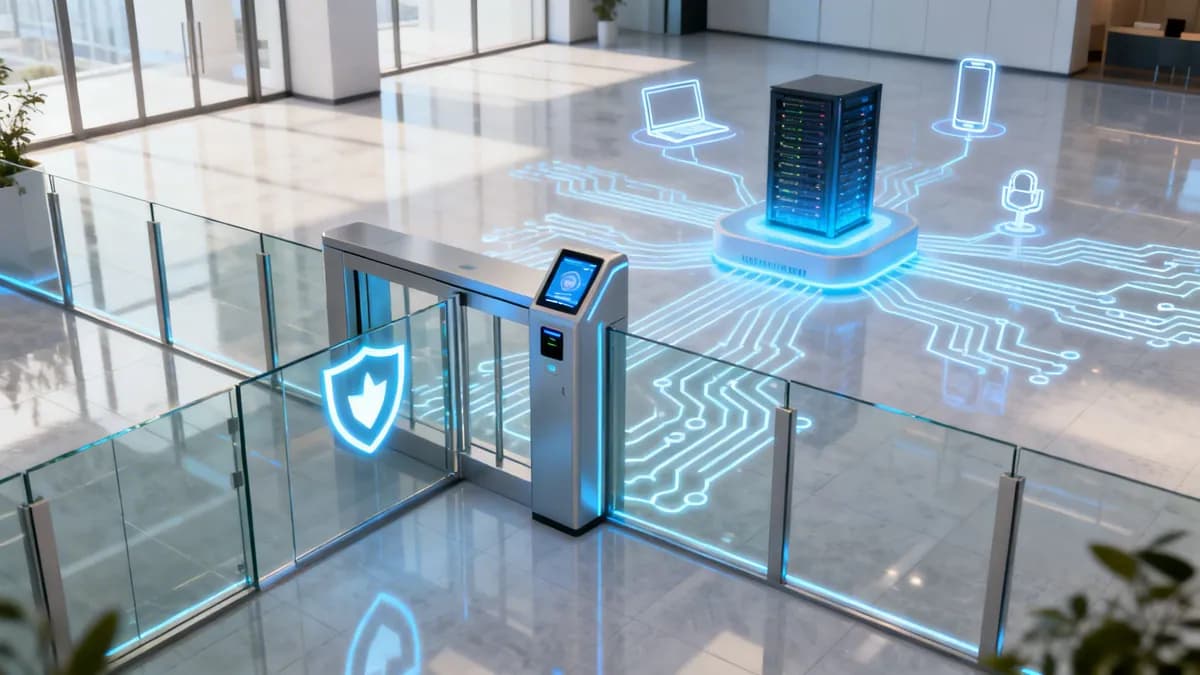
Le contrôle d'accès au réseau, ou Network Access Control (NAC), agit comme la politique de sécurité de vos portes d'entrée numériques. Il décide qui et quoi est autorisé à entrer. Le NAC vérifie chaque utilisateur et appareil avant d'accorder l'accès au réseau. Cela protège les données sensibles.
## Qu'est-ce que le contrôle d'accès au réseau ?
Imaginez le réseau de votre entreprise comme un club privé. Différents niveaux de sécurité existent pour différentes zones. Sans vigile, n'importe qui pourrait s'y promener. Ils pourraient accéder à des pièces réservées et causer des problèmes. Un réseau non protégé est un espace ouvert à tous pour les ordinateurs portables de l'entreprise, les smartphones des invités, les capteurs IoT et les acteurs malveillants.
Le NAC est le vigile moderne de votre club numérique. Son rôle principal est de faire respecter les règles concernant les personnes et les objets qui se connectent à votre réseau. Il effectue une vérification rigoureuse pour chaque demande d'accès.
### L'essor des accès non contrôlés
Le besoin d'un contrôle d'accès au réseau solide a augmenté. Le périmètre réseau traditionnel a disparu. Les environnements professionnels d'aujourd'hui sont différents :
* **Bring Your Own Device (BYOD) :** Les employés utilisent leurs téléphones, tablettes et ordinateurs portables personnels pour travailler. Cela introduit de nombreux appareils aux normes de sécurité variables sur le réseau de l'entreprise.
* **Prolifération de l'IoT :** Les appareils intelligents sont partout. Cela inclut les thermostats de bureau, les caméras de sécurité et les machines spécialisées. Un [rapport de Sygnia](https://www.sygnia.co/blog/iot-security-challenges-and-best-practices/) a souligné comment les attaquants ciblent ces systèmes. Ils manquent souvent de surveillance de sécurité standard.
* **Accès des invités et des prestataires :** Les sites, les bureaux et les hôpitaux doivent fournir un accès temporaire au réseau. Ils doivent le faire sans risquer la sécurité du réseau central.
* **Cybermenaces sophistiquées :** Les attaquants exploitent un seul appareil mal sécurisé pour s'implanter. Une fois à l'intérieur, ils se déplacent latéralement pour trouver des cibles de grande valeur.
Sans NAC, chaque point de connexion est un angle mort potentiel pour la sécurité. C'est une porte ouverte pour une faille.
> Le NAC transforme votre réseau d'un espace vulnérable et ouvert à tous en un environnement gouverné et sécurisé. Il offre la visibilité et le contrôle nécessaires pour gérer la connectivité des appareils modernes.
Les pare-feux seuls ne suffisent pas. Les pare-feux inspectent le trafic provenant d'Internet. Ils sont aveugles aux menaces provenant de l'intérieur du réseau. Si un appareil compromis est connecté, un pare-feu pourrait ne pas l'empêcher d'attaquer les systèmes internes. Le NAC fournit une couche essentielle de défense interne.
### Les piliers fondamentaux du contrôle d'accès au réseau
Une solution NAC moderne remplit trois fonctions fondamentales pour chaque tentative de connexion :
| Pilier | Fonction | Analogie avec le monde réel |
| :----- | :------- | :----------------- |
| **Authentification** | Vérifier l'identité de l'utilisateur ou de l'appareil. | Présenter sa carte d'identité et sa carte de membre au portier du club. |
| **Posture de l'appareil** | Vérifier la santé et la conformité de sécurité de l'appareil. | Le portier qui vérifie que votre tenue respecte le code vestimentaire. |
| **Autorisation** | Attribution de droits d'accès spécifiques en fonction de l'identité et de l'état de sécurité. | Votre carte de membre ne vous donne accès qu'à certains étages spécifiques. |
Le NAC répond à trois questions pour chaque connexion :
1. Qui êtes-vous ? (Authentification)
2. Quel appareil utilisez-vous ? (État de sécurité de l'appareil)
3. Qu'avez-vous le droit de faire ? (Autorisation)
L'application de politiques basées sur ces réponses garantit que seuls les utilisateurs de confiance disposant d'appareils conformes accèdent à des ressources réseau spécifiques. Cela réduit la surface d'attaque. C'est le fondement de la cybersécurité moderne. Pour un aperçu plus large des normes de protection sans fil, consultez notre guide complet sur la sécurité WiFi pour les entreprises. Cela est particulièrement vrai pour les secteurs comme l'hôtellerie, le commerce de détail et la santé. Ils gèrent des types d'utilisateurs diversifiés et des données sensibles.
## Comprendre l'architecture NAC moderne
Un système NAC est une équipe coordonnée. Chaque membre a un rôle spécifique. Cette équipe comporte trois composants fondamentaux. Ils collaborent en temps réel. Ils analysent chaque tentative de connexion par rapport à vos politiques de sécurité.
### Le serveur de politiques : le cerveau stratégique
Le serveur de politiques est le cerveau de l'opération. Il détient le livre de règles principal. Cela comprend toutes les politiques et tous les paramètres qui définissent la "sécurité" pour votre réseau.
Lorsqu'un appareil tente de se connecter, l'information est envoyée au serveur de politiques. Le serveur vérifie ses règles : S'agit-il d'un utilisateur connu ? Son appareil est-il conforme ? Quel niveau d'accès doit-il recevoir ? Les intégrations avec des fournisseurs d'identité comme Microsoft Entra ID ou Okta associent l'identité d'un utilisateur à ses droits d'accès.
### Les capteurs réseau : les yeux et les oreilles
Les capteurs réseau, ou agents, sont les yeux et les oreilles. Ils sont déployés sur votre réseau. Ils écoutent les nouvelles tentatives de connexion. Leur rôle est de repérer les nouveaux appareils. Cela inclut les ordinateurs portables, les smartphones ou les capteurs IoT.
Dès qu'un nouvel appareil est détecté, le capteur rassemble les informations initiales. Il en fait rapport au serveur de politiques. Cette première alerte lance le flux de travail du NAC.
### Les points d'application : les gardiens
Les points d'application exécutent les commandes du serveur de politiques. Il s'agit généralement d'équipements réseau existants, tels que :
* **Points d'accès sans fil (APs) :** Contrôlent qui rejoint le WiFi.
* **Commutateurs réseau :** Gèrent l'accès des appareils physiquement branchés sur votre réseau.
* **Pare-feu et passerelles :** Appliquent des règles plus larges à l'ensemble du trafic réseau.
Une fois que le serveur de politiques a pris sa décision, il indique au point d'application la marche à suivre. Cette action peut consister à accorder un accès complet, à rediriger l'appareil vers un réseau invité limité ou à le bloquer complètement.
> Une solution NAC moderne orchestre ces éléments de manière efficace. Un utilisateur se connecte au WiFi (point d'application). Cela alerte le serveur de politiques. Le serveur vérifie l'identité de l'utilisateur et la santé de l'appareil. Il demande ensuite à l'AP de déplacer l'utilisateur vers le segment de réseau sécurisé approprié.
Ce modèle d'architecture permet à Purple de fonctionner avec votre infrastructure existante. Cela inclut des fournisseurs comme Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Une solution NAC intelligente utilise votre matériel existant. Elle le transforme en un élément actif de votre défense de sécurité.
Pour plus d'informations sur les protocoles qui permettent cette communication, découvrez [comment fonctionne un serveur RADIUS](https://www.purple.ai/blogs/what-is-radius-server) dans l'authentification réseau. Cette adaptabilité rend le déploiement de solutions NAC pratique et rentable.
## Principales fonctionnalités des solutions NAC de premier plan
Qu'est-ce qui sépare un simple contrôleur d'accès réseau d'une plateforme de sécurité moderne ? Les anciens systèmes utilisaient des règles simples d'autorisation ou de refus. Les solutions NAC leaders d'aujourd'hui disposent de fonctionnalités dynamiques et intelligentes. Elles sont allées au-delà des mots de passe partagés pour offrir une sécurité granulaire basée sur l'identité.
Ces capacités créent une posture de sécurité plus forte et plus flexible. Elles permettent de bâtir un système qui s'adapte en temps réel à chaque appareil nécessitant un accès. Qu'il s'agisse d'un ordinateur portable d'entreprise, du smartphone d'un invité ou de l'appareil d'IRM d'un hôpital.
### Authentification basée sur l'identité et accès sans mot de passe cloud RADIUS
La première mission de tout NAC est d'assurer une authentification forte. Il ne s'agit pas d'un simple mot de passe WiFi partagé. Le NAC moderne repose sur l'identité. Il détermine *qui* se connecte, et pas seulement *quel* appareil se connecte.
Cela implique de passer à des méthodes plus sécurisées et plus simples d'utilisation. Les solutions avancées offrent de nombreuses options d'authentification. Celles-ci s'adaptent aux différents profils d'utilisateurs et besoins de sécurité :
* **Accès sans mot de passe :** La biométrie, les notifications push ou les clés cryptographiques permettent un accès réseau sécurisé sans avoir à saisir de mot de passe. Cela améliore à la fois la sécurité et le confort d'utilisation.
* **Authentification par certificat :** Pour les appareils appartenant à l'entreprise, le NAC utilise des certificats numériques. Il vérifie de manière transparente et sécurisée l'identité de l'appareil à chaque connexion. Cela crée une expérience fluide et sécurisée pour le personnel.
* **Intégration SSO :** La liaison avec des fournisseurs d'identité comme Microsoft Entra ID ou Okta permet à la solution NAC d'utiliser l'annuaire central de l'organisation. C'est l'unique source de vérité pour déterminer qui accède à quoi.
### Évaluation de la posture de sécurité des appareils
Une fonctionnalité essentielle du NAC moderne est l'évaluation de la posture de sécurité des appareils, ou bilan de santé. La solution NAC inspecte tout appareil tentant de se connecter afin de s'assurer qu'il respecte vos normes de sécurité minimales.
Cette évaluation vérifie les critères de conformité suivants :
* Le système d'exploitation est-il mis à jour avec les derniers correctifs de sécurité ?
* Le logiciel antivirus est-il installé, actif et à jour ?
* Le pare-feu de l'appareil est-il activé ?
* L'appareil contient-il des applications non approuvées ou à haut risque ?
Si un appareil échoue à ce contrôle, il n'est pas bloqué indéfiniment. Un NAC intelligent bascule automatiquement l'appareil vers un réseau de quarantaine. Là, il fournit des ressources pour aider l'utilisateur à corriger les problèmes, y compris des liens pour télécharger les mises à jour logicielles requises. Cela automatise l'application des règles et réduit la charge de travail des équipes informatiques.
### Application dynamique des politiques et micro-segmentation
Une fois l'utilisateur et l'appareil authentifiés, le NAC applique les politiques d'accès. C'est là que la micro-segmentation intervient. Au lieu d'un seul réseau plat et ouvert, le NAC crée des zones plus petites et isolées.
> La micro-segmentation est comparable à des étages sécurisés par badge dans un gratte-ciel. Un visiteur accède au hall d'accueil. Son badge ne fonctionne pas pour les étages de la direction ou de la salle des serveurs. Ce cloisonnement empêche les attaquants de se déplacer latéralement sur votre réseau.
Une solution NAC place automatiquement les utilisateurs et les appareils dans le bon réseau virtuel (VLAN) en fonction de leur rôle, du type d'appareil et de leur emplacement. Un invité connecté au WiFi est ainsi totalement isolé du segment de réseau contenant les systèmes de point de vente sensibles dans un magasin de vente au détail. Vous pouvez en savoir plus dans notre guide sur [la création d'un réseau sans fil sécurisé](https://www.purple.ai/blogs/secure-wireless-networking).
La demande pour cette sécurité intégrée est en pleine croissance. Le marché du contrôle d'accès au Royaume-Uni a atteint 524,6 millions USD en 2024. Il devrait grimper à 830,7 millions USD d'ici 2030, porté par des secteurs comme le commerce de détail et l'hôtellerie qui modernisent leurs systèmes.
## Choisir le bon déploiement de NAC
Questions fréquemment posées sur le contrôle d'accès au réseau
Qu'est-ce que le Network Access Control (NAC) ?
Le Network Access Control (NAC) est une solution de sécurité qui inspecte, authentifie et autorise chaque appareil tentant de se connecter à un réseau d'entreprise. En vérifiant l'identité de l'utilisateur via 802.1X/EAP et en évaluant l'état de sécurité de l'appareil, le NAC applique des politiques d'accès et empêche les appareils non autorisés d'accéder aux ressources internes.
En quoi le NAC diffère-t-il d'un pare-feu réseau ?
Alors qu'un pare-feu réseau inspecte le trafic périphérique entrant et sortant depuis Internet, le NAC régit l'accès au réseau interne. Le NAC contrôle quels utilisateurs et appareils peuvent rejoindre le réseau physique ou sans fil, garantissant que les appareils compromis ne puissent pas se déplacer latéralement pour attaquer des serveurs internes.
Pourquoi les entreprises passent-elles d'un NAC sur site à un Cloud RADIUS ?
Les appliances NAC sur site existantes nécessitent une maintenance matérielle coûteuse, des mises à jour manuelles des certificats et une configuration complexe des contrôleurs locaux. Les solutions cloud RADIUS offrent une intégration centralisée des identités (Microsoft Entra ID, Okta, Google Workspace), un provisionnement automatisé des profils et la prise en charge de points d'accès multi-constructeurs sans frais d'infrastructure.
Quel matériel est requis pour mettre en œuvre le Network Access Control ?
Les solutions NAC cloud modernes s'intègrent directement aux points d'accès sans fil d'entreprise certifiés 802.1X et aux commutateurs managés. Les principaux fournisseurs de matériel, notamment Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi et Fortinet prennent en charge nativement l'application du cloud RADIUS et du NAC.
Sécurisez votre réseau d'entreprise avec Purple Cloud RADIUS & NAC
Éliminez le matériel physique hérité sur site. Purple fournit une authentification RADIUS cloud-native, un contrôle d'accès réseau 802.1X et un parcours d'accès visiteur sur plus de 80 000 sites, compatible avec Cisco Meraki, HPE Aruba, Ruckus et UniFi.
Le Network Access Control (NAC) est une solution de sécurité qui inspecte, authentifie et autorise chaque appareil tentant de se connecter à un réseau d'entreprise. En vérifiant l'identité de l'utilisateur via 802.1X/EAP et en évaluant l'état de sécurité de l'appareil, le NAC applique des politiques d'accès et empêche les appareils non autorisés d'accéder aux ressources internes.
En quoi le NAC diffère-t-il d'un pare-feu réseau ?
Alors qu'un pare-feu réseau inspecte le trafic périphérique entrant et sortant depuis Internet, le NAC régit l'accès au réseau interne. Le NAC contrôle quels utilisateurs et appareils peuvent rejoindre le réseau physique ou sans fil, garantissant que les appareils compromis ne puissent pas se déplacer latéralement pour attaquer des serveurs internes.
Pourquoi les entreprises passent-elles d'un NAC sur site à un Cloud RADIUS ?
Les appliances NAC sur site existantes nécessitent une maintenance matérielle coûteuse, des mises à jour manuelles des certificats et une configuration complexe des contrôleurs locaux. Les solutions cloud RADIUS offrent une intégration centralisée des identités (Microsoft Entra ID, Okta, Google Workspace), un provisionnement automatisé des profils et la prise en charge de points d'accès multi-constructeurs sans frais d'infrastructure.
Quel matériel est requis pour mettre en œuvre le Network Access Control ?
Les solutions NAC cloud modernes s'intègrent directement aux points d'accès sans fil d'entreprise certifiés 802.1X et aux commutateurs managés. Les principaux fournisseurs de matériel, notamment Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi et Fortinet prennent en charge nativement l'application du cloud RADIUS et du NAC.
Take the next step with Purple
Explore the products, solutions, and industries that turn this insight into measurable outcomes.