
Gestion de la bande passante et qualité de service (QoS) dans les espaces de co-working
Un guide de référence technique faisant autorité pour les responsables IT, les architectes réseau et les directeurs de sites sur la mise en œuvre de cadres robustes de gestion de la bande passante et de qualité de service (QoS) dans les environnements de co-working. Ce guide détaille la segmentation du réseau, la priorisation du trafic, les configurations indépendantes des fournisseurs et les indicateurs de ROI réels pour offrir une connectivité de classe entreprise. Il couvre les normes IEEE 802.11e/WMM, la conception de VLAN, la limitation du débit par utilisateur et les stratégies de dépannage avec des résultats commerciaux mesurables.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide WiFi multi-locataire →
Coworking WiFi QoS & Bandwidth Management Advisor
Model member concurrency, WMM 802.11e queuing, WAN oversubscription ratios, and per-tenant rate-limits to eliminate bufferbloat and guarantee Zoom/Teams quality across shared venues.
Tiered Rate Limit Architecture
Throughput & Network Sizing Summary
IEEE 802.11e WiFi Multimedia (WMM) Access Category Matrix
WMM establishes 4 hardware contention queues on the access point radio, ensuring voice and conferencing packets wait shorter contention windows before radio transmission.
| Access Category | Traffic Class | DSCP Marking | WAN Allocation | Contention Profile |
|---|---|---|---|---|
| AC_VO | VoIP & SIP Softphones | EF (DSCP 46) | 150 Mbps (15%) | CWmin=3, CWmax=7, AIFSN=2 |
| AC_VI | Zoom, Teams, Google Meet | AF41 (DSCP 34) | 400 Mbps (40%) | CWmin=7, CWmax=15, AIFSN=2 |
| AC_BE | Web browsing, SaaS, APIs | Default (DSCP 0) | 350 Mbps (35%) | CWmin=15, CWmax=1023, AIFSN=3 |
| AC_BK | File sync, cloud backups | CS1 (DSCP 8) | 100 Mbps (10%) | CWmin=15, CWmax=1023, AIFSN=7 |
Automated Member Onboarding & Passpoint
Purple automates the transition between guest day-pass visitors and permanent resident coworkers without manual IT intervention.
- Zero-Touch Passpoint / Hotspot 2.0: Resident members authenticate seamlessly via secure cryptographic profiles.
- Dynamic Bandwidth Upgrades: Members purchase premium high-bandwidth burst packs directly through the branded splash portal.
- Private Office Micro-VLAN Steering: Automatically steers corporate teams into isolated private VLANs using RADIUS attributes.
- GDPR & CCPA Compliant: Fully audited opt-in consent capturing, self-service privacy portals, and encrypted records.
Occupancy & Venue Analytics
Gain actionable intelligence on space utilisation, peak desk hours, and tenant dwell times to optimise lease pricing and facility layouts.
- Desk & Booth Dwell Time: Track real-time heatmaps of quiet work zones, hot-desk areas, and cafe lounges.
- Meeting Room Utilisation: Correlate booked conference rooms with actual wireless endpoint presence.
- Churn Risk Prediction: Flag declining member physical visitation frequencies before subscription renewals lapse.
! =========================================================
! Cisco Catalyst 9800 WLC & IOS-XE QoS Policy Configuration
! Coworking Multi-Tenant Bandwidth Shaping & WMM Profile
! =========================================================
! 1. Define DSCP Classification Classes
class-map match-any CM-VOICE
 match dscp ef cs5
!
class-map match-any CM-VIDEO-COLLAB
 match dscp af41 af42 af43
!
class-map match-any CM-BACKGROUND-BULK
 match dscp cs1 af11 af12
!
! 2. Build Queuing Policy-Map for Member WLANs
policy-map PM-COWORKING-QOS
 class CM-VOICE
  priority level 1
  police cir percent 15 conform-action transmit exceed-action drop
 class CM-VIDEO-COLLAB
  bandwidth remaining percent 47
  queue-limit 128 packets
 class CM-BACKGROUND-BULK
  bandwidth remaining percent 12
 class class-default
  bandwidth remaining percent 41
  fair-queue
  ! Flow-based fair queueing, the IOS-XE analogue of the fq_codel choice above:
  ! per-flow queues so one bulk transfer cannot own the buffer.
  random-detect dscp-based
!
! 3. Configure Per-Client Rate Limiting Profiles
wireless profile qos QOS-HOTDESK
 client-rate down 12000 up 6000
 edca-profile default-edca
 no call-snoop
!
wireless profile qos QOS-PRIVATE-SUITE
 client-rate down 80000 up 40000
 edca-profile voice-optimised
!
! 4. Apply to Coworking WLAN Profile
wlan Coworking-Member 10 Coworking-Member
 client vlan VLAN-POOL-MEMBERS
 quality-of-service PM-COWORKING-QOS
 radio policy all
 no call-snoop
 wmm require
 no shutdown
Need an enterprise multi-tenant WiFi architecture review?
Our wireless network engineers design custom QoS rate-limiters, dynamic VLAN steering, and Purple integrations for coworking operators.

Synthèse
Les espaces de co-working présentent un environnement RF (radiofréquence) et réseau unique et instable. Contrairement aux bureaux d'entreprise traditionnels dotés d'un comportement utilisateur prévisible, ou aux points d'accès publics aux exigences de bande passante limitées, les espaces de co-working doivent prendre en charge des déploiements multi-locataires à haute densité où les utilisateurs exigent des débits de classe entreprise, une faible latence et une fiabilité exceptionnelle. Un seul locataire effectuant un transfert de données volumineux ou exécutant une synchronisation de sauvegarde non restreinte peut dégrader l'expérience sans fil pour l'ensemble du site, entraînant le départ des locataires et une perte directe de revenus.
Ce guide fournit aux architectes réseau et aux directeurs informatiques un cadre exploitable et indépendant des fournisseurs pour mettre en œuvre des politiques de gestion de la bande passante et de qualité de service (QoS). En exploitant une segmentation réseau avancée avec un Guest WiFi et des VLANs sécurisés, en intégrant WiFi Analytics pour surveiller l'utilisation en temps réel, et en appliquant les normes strictes IEEE 802.11e/WMM, les opérateurs peuvent garantir des accords de niveau de service (SLA) pour les locataires à haute valeur ajoutée tout en maintenant une expérience de base fluide pour les visiteurs occasionnels.
Analyse technique approfondie
Le dilemme du réseau multi-locataire
Dans un environnement de co-working multi-locataire, le défi majeur est l'imprévisibilité du trafic. Un jour donné, le réseau doit prendre en charge simultanément les communications unifiées en tant que service (UCaaS) sensibles à la latence (telles que Zoom ou Microsoft Teams), des synchronisations de bases de données cloud très irrégulières, des transferts de fichiers à haut débit et du streaming vidéo récréatif. Sans gestion active, la planification "premier entré, premier sorti" (FIFO) des commutateurs réseau et des points d'accès standard entraînera inévitablement un "bufferbloat" - un phénomène dans lequel les paquets non en temps réel à large bande passante saturent les files d'attente des tampons, introduisant de la gigue et de la latence qui détruisent l'utilisabilité des applications en temps réel.
Pour atténuer ce problème, les administrateurs réseau doivent aller au-delà de la simple limitation de débit pour adopter une architecture multicouche de qualité de service (QoS) et de régulation du trafic. Cela commence par une conception de réseau physique et logique appropriée, en exploitant du matériel de classe entreprise pour segmenter et hiérarchiser le trafic.
Segmentation réseau et conception des VLAN
Une gestion efficace de la bande passante est impossible sans une isolation logique stricte des groupes de locataires. Nous recommandons de déployer au minimum trois réseaux locaux virtuels (VLANs) distincts, associés à des SSIDs séparés à l'aide de Cisco Wireless APs de classe entreprise ou de matériel similaire :
| ID VLAN | Nom du SSID | Public cible | Mécanisme d'authentification | Profil QoS |
|---|---|---|---|---|
| VLAN 10 | CoWork_Private |
Locataires de bureaux privés | WPA3-Enterprise (802.1X / Cloud RADIUS) | Platine (Priorité Voix/Vidéo) |
| VLAN 20 | CoWork_HotDesk |
Bureaux partagés / membres flexibles | WPA3-Enterprise ou WPA3-SAE avec Portail | Gold (Applications professionnelles) |
| VLAN 30 | CoWork_Guest |
Visiteurs d'un jour / invités | Captive Portal via Guest WiFi | Bronze (Best effort / débit limité) |
En segmentant le réseau, les administrateurs peuvent appliquer des profils de QoS personnalisés à la limite du VLAN, garantissant ainsi que le trafic invité sur le VLAN 30 n'encombre jamais le trafic critique pour l'entreprise sur les VLAN 10 et 20. La mise en œuvre de ces politiques de sécurité nécessite une intégration avec une solution robuste de Contrôle d'Accès Réseau (NAC) afin d'attribuer dynamiquement les VLAN en fonction des identifiants des utilisateurs. Pour des conseils détaillés, consultez notre guide complet : Comment implémenter l'authentification 802.1X avec Cloud RADIUS.
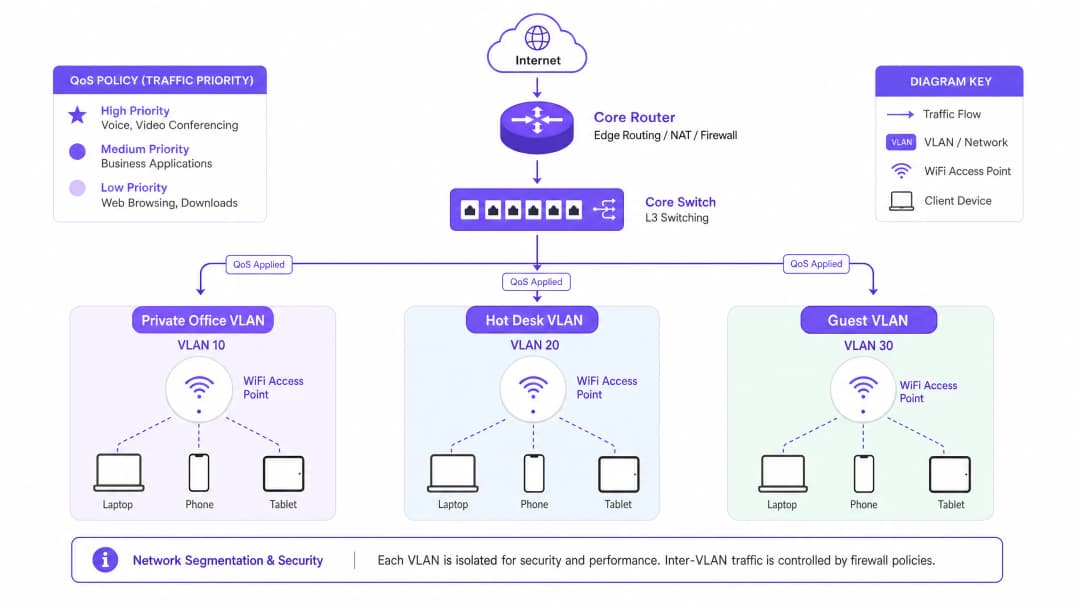
IEEE 802.11e et WiFi Multimedia (WMM)
Au niveau de la couche sans fil, la QoS est régie par la norme IEEE 802.11e, connue commercialement sous le nom de WiFi Multimedia (WMM). Le WMM remplace l'ancienne fonction de coordination distribuée (DCF) par l'accès au canal distribué amélioré (EDCA). L'EDCA introduit quatre catégories d'accès (AC), correspondant à différents niveaux de priorité sur le support :
La Voix (WMM-AC_VO) bénéficie de la priorité la plus élevée et est conçue pour la VoIP et l'audio interactif en temps réel. Elle utilise les temporisateurs d'attente (backoff) les plus courts pour minimiser la latence. Le Vidéo (WMM-AC_VI) a une priorité élevée et est optimisé pour la visioconférence et le streaming multimédia, équilibrant une faible latence avec un débit élevé. Le Best Effort (WMM-AC_BE) est la catégorie par défaut pour le trafic web standard, les e-mails et les applications générales. Le Background (WMM-AC_BK) a la priorité la plus basse et est réservé aux transferts de données non sensibles au facteur temps, aux mises à jour système et aux sauvegardes en arrière-plan.
Pour maintenir la clarté de la voix et de la vidéo dans les environnements à haute densité, le WMM doit être activé globalement sur tous les points d'accès. De plus, des correspondances DSCP (Differentiated Services Code Point) doivent être configurées afin que les catégories WMM sans fil soient traduites en paquets IP filaires lorsqu'ils traversent les commutateurs et les routeurs.
Guide d'implémentation
Déploiement étape par étape de la régulation du trafic et de la QoS
La mise en œuvre de la gestion de la bande passante dans un espace de co-working nécessite une approche systématique. Suivez ces étapes de déploiement indépendantes des constructeurs pour établir une stratégie de régulation du trafic de classe entreprise.
Étape 1 : Établir le budget de bande passante WAN. Avant de configurer les limites internes, déterminez votre débit WAN total. Pour un espace de co-working typique de 200 personnes, une connexion fibre symétrique de 1 Gbps / 1 Gbps est recommandée. Réservez une marge de sécurité stricte de 10 % de surcharge au niveau de la passerelle WAN pour éviter la saturation des interfaces et le bufferbloat. Cela laisse 900 Mbps de bande passante allouable.
Étape 2 : Définir les classes de trafic et les files d'attente prioritaires. Configurez le Class-Based Weighted Fair Queueing (CBWFQ) ou le Low Latency Queueing (LLQ) sur votre passerelle/pare-feu principal. Définissez trois classes principales basées sur le VLAN source et les signatures d'application. Le niveau 1 (critique) alloue 40 % de bande passante garantie au trafic VoIP et UCaaS, mappé sur DSCP EF. Le niveau 2 (professionnel) alloue 35 % aux applications cloud et au trafic web, mappé sur DSCP AF41. Le niveau 3 (général/invité) alloue 25 % avec un plafond global strict, mappé sur DSCP CS1.
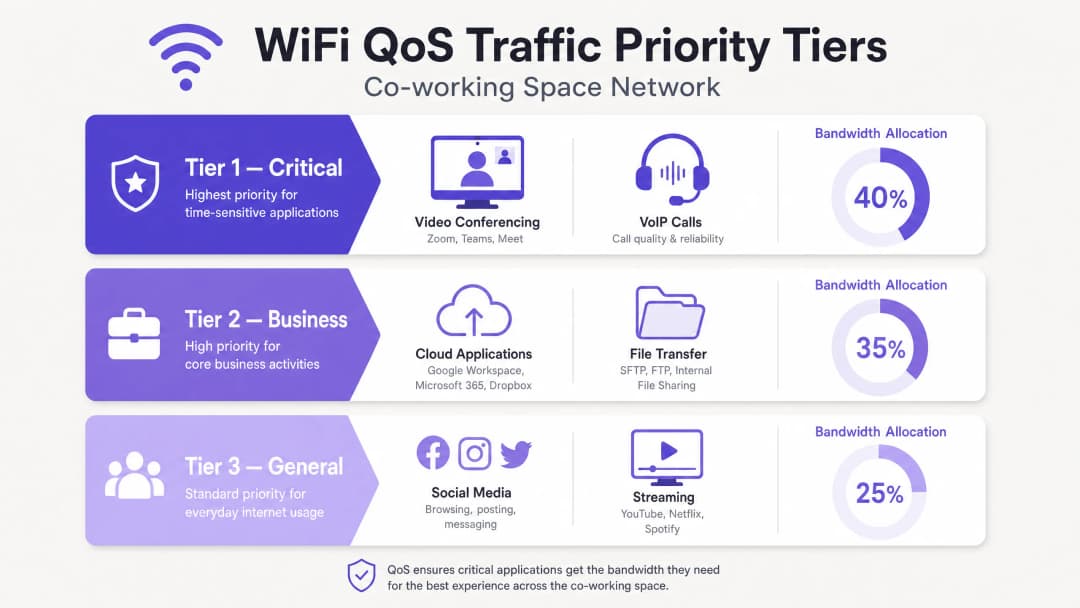
Étape 3 : Configurer la limitation de débit par utilisateur (allocation dynamique de bande passante). Pour éviter que les utilisateurs trop gourmands ne dégradent la qualité du réseau, implémentez une limitation dynamique de débit par utilisateur plutôt que des plafonds statiques dans la mesure du possible. La limitation dynamique permet aux utilisateurs de faire des pointes à des vitesses plus élevées lorsque le réseau est inactif, mais les ramène à un niveau de base garanti pendant les périodes de pointe. Pour l'SSID de bureau partagé/flexible, configurez une limite dynamique de 50 Mbps en téléchargement / 20 Mbps en envoi par client, avec un minimum garanti de 10 Mbps symétrique en période de pointe. Pour l'SSID invité, appliquez un plafond statique strict de 10 Mbps en téléchargement / 5 Mbps en envoi par client.
Étape 4 : Implémenter le filtrage de la couche applicative (couche 7). Les pare-feu et points d'accès modernes exploitent le Deep Packet Inspection (DPI) pour identifier les applications indépendamment des ports qu'elles utilisent. Configurez des règles de couche 7 pour limiter le partage de fichiers en pair à pair (P2P), les téléchargements BitTorrent et les sauvegardes sur cloud personnel à un maximum de 2 Mbps par utilisateur. Assurez-vous que les domaines UCaaS connus (par exemple *.zoom.us, *.microsoft.com) sont automatiquement étiquetés comme DSCP EF ou AF41.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Bonnes pratiques
Planification RF rigoureuse et réutilisation des canaux
Les espaces de co-working à haute densité souffrent d'interférences de co-canal (CCI) lorsque plusieurs points d'accès fonctionnent sur le même canal. Dans un espace de travail moderne, migrez les appareils obsolètes vers les bandes 5 GHz et 6 GHz. Si le 2,4 GHz doit rester activé pour l'IoT, limitez-le à un petit nombre de points d'accès spécifiques utilisant des canaux qui ne se chevauchent pas (1, 6, 11) avec une puissance d'émission minimale. Déployez le WiFi 6E ou le WiFi 7 pour profiter du spectre 6 GHz nouvellement ouvert, qui offre jusqu'à 14 canaux de 80 MHz supplémentaires et peut éliminer complètement les CCI. Limitez-vous à une largeur de canal de 40 MHz dans la bande 5 GHz pour équilibrer le débit et la disponibilité des canaux.
Airtime Fairness
Activez l'Airtime Fairness (ATF) sur tous les points d'accès de classe entreprise. L'ATF alloue à tous les clients un temps d'accès au canal égal plutôt qu'un nombre égal de paquets. Cela évite que les anciens clients lents (fonctionnant sur 802.11n ou des normes antérieures) ne monopolisent le support sans fil et ne fassent chuter les performances des clients modernes WiFi 6/7 à haut débit.
Analyses et surveillance continues
Exploitez les données de WiFi Analytics de niveau entreprise pour obtenir des informations approfondies sur le comportement des locataires, la densité des appareils et l'utilisation des applications. En analysant les tendances historiques du trafic, les responsables informatiques peuvent ajuster de manière proactive les allocations de bande passante avant que des goulots d'étranglement physiques ne surviennent. Cela s'applique également aux environnements de l'Hôtellerie, aux déploiements du Commerce de détail et aux hubs de Transport, où la densité sans fil multi-locataires est un défi opérationnel constant.
Dépannage et atténuation des risques
Même avec une configuration QoS robuste, les réseaux de co-working rencontreront des anomalies de performance. Le tableau ci-dessous fournit une matrice de diagnostic pour les pannes de bande passante les plus courantes.
| Symptôme | Cause racine | Étapes de diagnostic | Action d'atténuation |
|---|---|---|---|
| Appels Zoom/Teams hachés pendant les heures de pointe | Bufferbloat à la passerelle WAN ou erreurs de mappage DSCP | Exécuter un test de bufferbloat depuis un appareil client ; vérifier les statistiques de port du commutateur pour les paquets de sortie rejetés | Activer la LLQ pour le trafic UCaaS sur le routeur ; ajuster la réserve de surcharge WAN de 10 % à 15 % |
| Latence élevée et perte de paquets sur la bande 5 GHz | Interférence co-canal (CCI) causée par une puissance de transmission AP excessive ou des canaux trop larges | Effectuer une étude de site RF, ou examiner la carte des canaux du contrôleur et les métriques d'interférence | Réduire la largeur du canal de 80 MHz à 40 MHz ; activer l'affectation dynamique des canaux (DCA) |
| Un locataire spécifique signale des vitesses lentes dans un bureau privé | Obstruction physique ou appareil client qui reste connecté à un AP distant (client collant) | Vérifier le RSSI du client et la bande connectée dans le tableau de bord du contrôleur sans fil | Activer l'itinérance rapide 802.11k/r/v ; ajuster le débit de base minimum à 12 Mbps ou 24 Mbps |
| Pic d'utilisation du réseau invité, évincant les locataires d'entreprise | Limites de débit invité contournées, ou délais d'expiration de session du Captive Portal trop longs | Vérifier la consommation de bande passante agrégée du VLAN invité dans le tableau de bord du pare-feu | Appliquer des limites de débit strictes par utilisateur (10/5 Mbps) sur l'SSID invité ; raccourcir le délai d'expiration de session à 4 heures |
ROI et impact commercial
Rétention des locataires et réduction du taux d'attrition
La première plainte dans les espaces de co-working concerne la mauvaise connectivité réseau. Dans un secteur où les coûts de changement sont faibles et les alternatives d'espaces flexibles abondantes, une seule semaine de connectivité instable peut inciter un locataire d'entreprise à forte valeur ajoutée à résilier son bail. Avec une architecture QoS correctement mise en œuvre, les opérateurs signalent systématiquement que le taux d'attrition annuel des locataires chute de la moyenne du secteur de 18 - 22 % à moins de 8 %, ce qui représente d'importants revenus locatifs préservés.
Nouveaux revenus grâce aux abonnements premium
En s'appuyant sur un cœur de réseau robuste, les gestionnaires de co-working peuvent transformer leur infrastructure WiFi d'un centre de coûts en une source de revenus à forte marge. Les gestionnaires peuvent inciter les locataires à passer de forfaits standards à des offres réseau premium, en proposant des VLAN dédiés, des SSIDs privés, une bande passante symétrique garantie et des adresses IP statiques moyennant un supplément mensuel.
| Niveau de Forfait | Fonctionnalités | Tarification Indicative |
|---|---|---|
| Standard | SSID partagé pour bureaux partagés, 50/20 Mbps, QoS au mieux, connexion par Captive Portal | Inclus dans l'abonnement de base |
| Premium | VLAN/SSID dédié, 100/100 Mbps, QoS Platine (priorité VoIP), WPA3 | +150 £ par mois |
| Enterprise | SSID privé personnalisé, 200 Mbps symétrique, intégration Cloud RADIUS, IP statique | +450 £ par mois |
Efficacité Opérationnelle
En automatisant l'allocation de la bande passante et la régulation du trafic, le volume quotidien de tickets d'assistance informatique pour "réseau lent" peut être réduit de près de 75 %. Cela permet aux gestionnaires de communauté sur place de se concentrer sur l'accueil et les ventes plutôt que sur le dépannage du réseau. Les mêmes principes s'appliquent aux établissements de santé et aux espaces du secteur public, où la fiabilité du réseau est essentielle d'un point de vue opérationnel. Pour en savoir plus sur les stratégies de déploiement sans fil à haute densité, consultez notre guide : Le WiFi dans les écoles : le guide 2026 pour les administrateurs et l'informatique.
Écouter : Le Podcast du Briefing Technique
Références
[1] Cisco Systems, "High Density WiFi Deployment Guide," 2025. [2] Internet Engineering Task Force (IETF), "Controlled Delay Active Queue Management (CoDel)," RFC 8289, 2018. [3] IEEE Standards Association, "IEEE 802.11e-2005 - Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements," 2005. [4] Aruba Networks, "Airtime Fairness Technology Whitepaper," 2024.
Définitions clés
Bufferbloat
Latence élevée et gigue causées par une mise en mémoire tampon excessive des paquets dans les équipements réseau, en particulier à la frontière du WAN. Lorsque le trafic à haut débit et non temps réel sature ces tampons, les paquets temps réel (tels que la VoIP et la vidéo) sont retardés, ce qui entraîne une grave dégradation des performances.
Les équipes informatiques sont confrontées au bufferbloat lorsque les utilisateurs se plaignent d'appels vidéo saccadés malgré une connexion Internet fibre haut débit. Ce phénomène est atténué en réservant une marge de 10 % de la bande passante WAN et en mettant en œuvre une gestion active des files d'attente (AQM) comme FQ-CoDel.
Qualité de Service (QoS)
Un ensemble de technologies et de techniques utilisées pour gérer les ressources réseau en donnant la priorité à des types de trafic spécifiques. Les mécanismes de QoS permettent aux administrateurs de garantir la bande passante, de minimiser la latence et de contrôler la gigue pour les applications critiques.
Indispensable dans les espaces de co-working multi-locataires pour garantir que les outils de collaboration en temps réel (Zoom, Teams) l'emportent sur les transferts de fichiers en arrière-plan et le streaming de loisir.
WiFi Multimedia (WMM)
Une certification d'interopérabilité de la WiFi Alliance basée sur la norme IEEE 802.11e. Elle fournit des fonctionnalités de Qualité de Service (QoS) aux réseaux WiFi en hiérarchisant le trafic en quatre catégories d'accès : Voix, Vidéo, Meilleur effort (Best Effort) et Arrière-plan.
Doit être activé globalement sur les points d'accès des espaces de co-working pour garantir que les appareils sans fil puissent donner la priorité aux paquets voix et vidéo avant qu'ils ne soient transmis sur les ondes.
Differentiated Services Code Point (DSCP)
Un champ de 6 bits dans l'en-tête d'un paquet IP utilisé pour classifier et hiérarchiser le trafic réseau au niveau de la couche 3. Les marquages standard incluent EF (Expedited Forwarding pour la voix) et AF (Assured Forwarding pour la vidéo et les applications professionnelles).
Utilisé pour maintenir la priorité QoS lorsque le trafic se déplace du point d'accès sans fil vers les commutateurs filaires, puis vers le routeur de passerelle WAN. Les marquages DSCP doivent être préservés de bout en bout pour que la QoS fonctionne correctement.
Équité du temps d'antenne (ATF)
Une fonctionnalité sans fil d'entreprise qui attribue le temps de transmission du canal (temps d'antenne) de manière égale entre les clients connectés, quels que soient leur vitesse de connexion ou leur norme sans fil.
Empêche les appareils anciens ou éloignés ayant un signal faible de consommer excessivement de temps de transmission sans fil, protégeant ainsi le débit des appareils WiFi 6/7 modernes dans les espaces de co-working à haute densité.
Allocation Dynamique de Bande Passante
Une technique de régulation du trafic qui ajuste dynamiquement les limites de bande passante d'un utilisateur en fonction de l'utilisation en temps réel du réseau, permettant des vitesses de pointe élevées lorsque le réseau est inactif tout en appliquant des règles strictes en période d'affluence.
Permet aux gestionnaires de co-working d'offrir une expérience utilisateur réactive et rapide sans risquer une saturation complète du réseau pendant les heures de pointe.
Interférence Co-Canal (CCI)
Interférence qui se produit lorsque deux points d'accès sans fil ou plus à proximité immédiate fonctionnent sur le même canal de fréquence, les obligeant à partager le temps d'antenne et réduisant considérablement la capacité globale du réseau sans fil.
Un problème majeur dans les espaces de co-working à haute densité. Atténué par une planification rigoureuse des canaux, la réduction de la largeur des canaux à 40 MHz, et l'utilisation de la bande 6 GHz dans les déploiements WiFi 6E/7.
Isolation des Clients
Une fonctionnalité de sécurité et de performance sur les points d'accès sans fil qui empêche les clients sans fil connectés de communiquer directement entre eux ou de scanner d'autres appareils sur le même sous-réseau.
Obligatoire pour les réseaux d'invités et les SSID de type bureau partagé afin de protéger la sécurité des clients et d'éviter que le trafic de diffusion sans fil inutile (comme ARP et mDNS) ne consomme du temps d'antenne.
Exemples concrets
Un espace de co-working à haute densité de 1 400 mètres carrés répartis sur deux étages accueille 250 membres actifs quotidiens, dont 15 locataires de bureaux privés. Pendant les heures de pointe (de 10h00 à 15h00), les utilisateurs subissent une gigue et une perte de paquets importantes lors des appels Microsoft Teams et Zoom. Le site dispose d'une connexion fibre symétrique de 500 Mbps. Concevez une stratégie de QoS et d'allocation de bande passante indépendante du fournisseur pour résoudre ce problème.
Pour résoudre la latence et la gigue aux heures de pointe, mettez en œuvre une stratégie de QoS à trois volets : file d'attente au niveau WAN, régulation du trafic sans fil et segmentation logique.
Limitation du débit et mise en file d'attente au niveau WAN : Définissez une limite de bande passante WAN sur le routeur de passerelle à 450 Mbps (90 % du circuit de 500 Mbps) pour éviter le bufferbloat. Configurez la file d'attente à faible latence (LLQ) sur l'interface WAN avec une file d'attente à priorité stricte de 50 Mbps pour le trafic de voix et de visioconférence (identifié via les signatures DPI de niveau 7 pour Zoom, Teams et Webex), mappé sur DSCP EF. Configurez le CBWFQ pour les 400 Mbps restants : la classe 1 (VLAN de bureau privé 10) reçoit une garantie de bande passante de 50 % (200 Mbps), extensible à 450 Mbps, mappée sur DSCP AF41 ; la classe 2 (VLAN Hot-Desk 20) reçoit une garantie de 35 % (140 Mbps), extensible à 300 Mbps, mappée sur DSCP AF21 ; la classe 3 (VLAN invité 30) reçoit une garantie de 15 % (60 Mbps), strictement limitée à un cumul de 100 Mbps, mappée sur DSCP CS1.
Configuration de la couche sans fil (WMM et itinérance) : Activez le WiFi Multimedia (WMM) de manière globale sur tous les points d'accès (AP), en mappant directement les files d'attente voix et vidéo sans fil sur les marquages DSCP EF et AF41 filaires. Imposez l'Airtime Fairness (ATF) sur tous les AP. Définissez le débit de base minimum à 24 Mbps sur la bande 5 GHz et désactivez le 2,4 GHz sur 80 % des AP.
Limitation du débit par utilisateur : Appliquez une limitation de débit dynamique par utilisateur sur le VLAN 20 (Hot-Desks) : 30 Mbps en téléchargement / 10 Mbps en téléversement par client, extensible à 50 Mbps lorsque l'utilisation totale du réseau est inférieure à 60 %. Appliquez des limites statiques strictes par utilisateur sur le VLAN 30 (invités) : 10 Mbps en téléchargement / 3 Mbps en téléversement.
Un opérateur d'espaces de co-working d'entreprise souhaite proposer une offre premium à un locataire de services financiers à forte valeur ajoutée qui a besoin d'un réseau dédié et hautement sécurisé pour 30 employés au sein d'une suite de bureaux privés. Ils exigent un débit symétrique garanti de 100 Mbps, un SSID dédié et une isolation stricte de tous les autres locataires pour se conformer aux réglementations financières. Détaillez la configuration étape par étape et le modèle de déploiement pour fournir ce service en utilisant une infrastructure physique partagée.
Pour fournir ce service d'entreprise haut de gamme de manière sécurisée et fiable sur une infrastructure partagée, utilisez l'orientation VLAN dynamique, le provisionnement de SSID dédié et une réservation de bande passante QoS stricte.
Segmentation logique du réseau et sécurité : Créez un VLAN dédié (VLAN 105) sur le commutateur central et le pare-feu de la passerelle. Configurez un SSID dédié nommé CoWork_FinSecure diffusé uniquement par les points d'accès situés à proximité des bureaux privés du client. Sécurisez le SSID à l'aide d'une authentification WPA3-Enterprise intégrée à un serveur Cloud RADIUS. Chaque employé du client se voit attribuer des identifiants 802.1X uniques ; après une authentification réussie, le serveur RADIUS renvoie un attribut Tunnel-Private-Group-ID de 105, orientant dynamiquement l'appareil de l'utilisateur vers le VLAN 105. Configurez des ACL strictes sur le pare-feu de la passerelle pour bloquer tout trafic inter-VLAN entre le VLAN 105 et tout autre VLAN client.
Réservation de bande passante et profilage QoS : Sur la passerelle WAN, créez une classe de trafic dédiée pour le VLAN 105. Configurez une politique CBWFQ qui garantit un débit WAN symétrique de 100 Mbps exclusivement pour le VLAN 105. Définissez une limite stricte de mise en forme du trafic (traffic shaping) de 100 Mbps sur le VLAN 105 pour empêcher le client de dépasser son SLA. Au sein du VLAN 105, activez la traduction du marquage QoS : mappez les balises DSCP des clients entrants (EF pour la VoIP, AF41 pour la vidéo) directement vers les files d'attente WAN correspondantes.
Optimisation au niveau du client : Activez l'isolation des clients sur le SSID CoWork_FinSecure pour empêcher les appareils du VLAN de s'analyser ou de communiquer entre eux, ajoutant ainsi une couche supplémentaire de conformité réglementaire.
Lors d'une conférence technologique à grande échelle organisée dans la salle d'événements d'un espace de co-working, 150 participants se connectent simultanément au WiFi invité. En 30 minutes, l'ensemble du réseau est paralysé. Les membres des bureaux partagés dans d'autres parties du bâtiment ne peuvent pas charger de pages web de base, et la réception de l'établissement ne peut pas traiter les paiements par carte de crédit. Diagnostiquez la panne réseau et décrivez les mesures d'atténuation d'urgence immédiates ainsi que la solution architecturale à long terme.
Il s'agit d'une tempête de diffusion classique et d'une panne par saturation du support sans fil, aggravées par un manque d'isolation de la bande passante au niveau du WAN.
Analyse de diagnostic : 150 clients actifs sur un seul point d'accès invité dans la salle de réception saturent le support sans fil. Si les clients sont connectés sur la bande 2,4 GHz ou s'ils utilisent des canaux larges de 80 MHz, l'interférence cocanal (CCI) grimpe en flèche, provoquant des retransmissions massives de paquets. Un afflux de requêtes DHCP et de trafic de diffusion (ARP, mDNS) provenant du réseau invité sature le processeur du routeur central. Le réseau invité ne dispose pas d'une limite globale de bande passante, ce qui permet aux appareils des participants à la conférence de consommer l'intégralité du circuit WAN.
Atténuation d'urgence immédiate (résolution en 15 minutes) : Connectez-vous au pare-feu central et appliquez immédiatement une limite globale de bande passante sur le VLAN invité (VLAN 30), en la plafonnant à 50 Mbps au total. Définissez un plafond strict par utilisateur de 3 Mbps en téléchargement / 1 Mbps en téléversement sur le SSID invité. Activez l'isolation des clients sur le SSID invité pour bloquer le trafic sans fil peer-to-peer et empêcher les paquets de diffusion de traverser les ondes.
Solution architecturale à long terme : Déployez des points d'accès haute densité dédiés (points d'accès WiFi 6E/7 avec antennes directives) spécifiquement pour la salle de réception sur un VLAN dédié distinct (VLAN 40 - Espace Événementiel). Configurez le pare-feu central pour donner la priorité au VLAN 90 (POS/Opérations) avec un débit garanti de 10 Mbps (DSCP CS5) et au VLAN 20 (Bureaux partagés) avec un débit garanti de 200 Mbps. Appliquez un plafond global strict et non extensible de 150 Mbps sur le VLAN Événementiel (VLAN 40).
Questions d'entraînement
Q1. Un exploitant d'espace de co-working constate que l'utilisation du processeur de son routeur passerelle principal grimpe à 95 % tous les mardis et jeudis après-midi, coïncidant avec une baisse des vitesses réseau pour tous les clients. Aucun transfert de fichier volumineux n'est actif à ce moment-là. Quelle est la cause la plus probable et comment l'architecte réseau doit-il y remédier ?
Conseil : Examinez les paramètres de sécurité et de protocole sur les réseaux d'invités et de bureaux partagés. Les pics de CPU sans débit élevé indiquent souvent des taux de paquets par seconde (PPS) élevés provenant du trafic de diffusion ou des protocoles de découverte d'appareils.
Voir la réponse type
La cause la plus probable est une tempête de diffusion ou un trafic de multidiffusion excessif (tel que les protocoles de découverte mDNS, ARP ou Bonjour) provenant des SSID Invités et Bureaux Partagés. Dans les environnements à haute densité accueillant des centaines d'appareils, les protocoles de découverte en arrière-plan peuvent générer des milliers de paquets par seconde. Comme les paquets de diffusion doivent être traités par chaque appareil et par la passerelle principale, cela sature le processeur du routeur sans générer d'utilisation significative de la bande passante.
Pour y remédier : (1) Activez l'Isolation des Clients de manière globale sur les SSID Invités et Bureaux Partagés. Cela bloque immédiatement les communications sans fil de pair à pair et empêche la répétition des paquets de diffusion/multidiffusion sur le support sans fil. (2) Activez le snooping IGMP sur tous les commutateurs afin de restreindre le trafic de multidiffusion uniquement aux ports qui le demandent activement, réduisant ainsi la charge du processeur des commutateurs et du routeur. (3) Configurez le contrôleur sans fil pour abandonner les trames ARP et autres diffusions au niveau du point d'accès, en convertissant les requêtes ARP en monodiffusion lorsque cela est possible.
Q2. Un responsable informatique souhaite implémenter la QoS dans un espace de co-working mais découvre que ses commutateurs existants ne prennent pas en charge le mappage DSCP, uniquement le marquage de base Layer 2 CoS (Class of Service) 802.1p. Comment doivent-ils adapter leur conception QoS pour maintenir la hiérarchisation du trafic ?
Conseil : La classe de service CoS 802.1p fonctionne au niveau de la couche 2 (trame Ethernet), tandis que le DSCP fonctionne au niveau de la couche 3 (en-tête IP). Lorsque le mappage de couche 3 n'est pas disponible, la hiérarchisation doit être maintenue au sein du domaine de diffusion local à l'aide des valeurs CoS.
Voir la réponse type
Lorsque le mappage DSCP de Couche 3 n'est pas pris en charge par les commutateurs d'accès, le responsable informatique doit s'appuyer sur le marquage Class of Service (CoS) 802.1p de Couche 2. Configurez les points d'accès sans fil pour mapper les catégories d'accès WMM sans fil directement aux balises CoS 802.1p de Couche 2 lorsque le trafic pénètre dans le réseau câblé. Par exemple : WMM-AC_VO (Voix) est mappé sur CoS 6 ; WMM-AC_VI (Vidéo) est mappé sur CoS 5 ; WMM-AC_BE (Best Effort) est mappé sur CoS 0. Sur les commutateurs existants, configurez la mise en file d'attente de sortie en fonction des valeurs CoS en utilisant le Weighted Round Robin (WRR) ou la mise en file d'attente Strict Priority sur les ports de liaison montante du commutateur, en attribuant CoS 6 et 5 aux files d'attente de priorité la plus élevée. Au niveau du routeur de passerelle central (qui prend en charge la Couche 3), configurez le port de commutateur entrant pour lire les balises CoS de Couche 2 entrantes et les re-marquer aux valeurs DSCP de Couche 3 correspondantes (par exemple, CoS 6 vers DSCP EF, CoS 5 vers DSCP AF41) avant d'acheminer le trafic sur l'interface WAN.
Q3. Un espace de co-working dispose d'une connexion fibre symétrique de 1 Gbps. L'opérateur souhaite garantir qu'une entreprise de développement de réalité virtuelle (VR) occupant une suite privée bénéficie d'un débit symétrique d'au moins 200 Mbps avec une latence inférieure à 5 ms. Cependant, il souhaite également s'assurer que si l'entreprise de VR n'utilise pas sa bande passante, les autres locataires puissent l'utiliser. Quelle configuration spécifique de mise en file d'attente et de façonnage du trafic (traffic shaping) doit être appliquée sur la passerelle WAN ?
Conseil : Envisagez des mécanismes de mise en file d'attente par classe prenant en charge à la fois un minimum garanti (débit d'information garanti) et une limite maximale, permettant d'emprunter la bande passante inutilisée à un pool parent.
Voir la réponse type
Implémentez le Class-Based Weighted Fair Queueing (CBWFQ) avec Hierarchical Token Bucket (HTB) sur la passerelle WAN. Définissez le shaper parent à 900 Mbps (en appliquant la règle d'overhead de 10 %). Pour la classe de locataires VR (VLAN 150), configurez un Committed Information Rate (CIR) de 200 Mbps (bande passante garantie) et un Peak Information Rate (PIR) de 500 Mbps (limite de burst maximale), attribués à une file d'attente à haute priorité avec des caractéristiques de faible latence. Pour la classe de locataires partagés (VLANs 10, 20, 30), configurez un CIR de 700 Mbps avec une limite de burst de 900 Mbps. Activez le partage de bande passante (emprunt) sous le planificateur HTB de sorte que lorsque l'utilisation de l'entreprise de VR est inférieure à 200 Mbps, la capacité inutilisée soit automatiquement distribuée entre les autres classes de locataires en fonction de leurs poids configurés. Dès que l'entreprise de VR lance un transfert à haut débit, le planificateur récupère immédiatement la bande passante jusqu'aux 200 Mbps garantis, devançant les autres classes de trafic sans interrompre les connexions actives.
Questions fréquentes
Why is Quality of Service (QoS) critical in multi-tenant coworking wireless networks?
Coworking spaces aggregate hundreds of independent professionals, remote teams, and high-bandwidth businesses sharing a common wireless medium. Without QoS, bandwidth-intensive activities such as raw video uploads or software updates consume disproportionate airtime, starving latency-sensitive applications like Zoom, Microsoft Teams, and VoIP. Implementing IEEE 802.11e WiFi Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic shaping guarantees priority queueing for real-time collaboration tools, preventing jitter and dropped connections.
How does WMM (WiFi Multimedia / 802.11e) prioritize traffic over the wireless airtime?
WMM classifies wireless frames into four Access Categories (AC): Voice (AC_VO), Video (AC_VI), Best Effort (AC_BE), and Background (AC_BK). Each category uses distinct Enhanced Distributed Channel Access (EDCA) parameters - namely Arbitrary Inter-Frame Space Number (AIFSN) and Contention Window (CWmin/CWmax) timers. High-priority voice and video frames wait substantially shorter backoff intervals before transmitting, securing transmission rights ahead of background bulk downloads even during peak radio saturation.
What is the optimal oversubscription ratio for commercial coworking WAN connections?
In modern coworking environments, standard provisioning utilizes a 6:1 to 8:1 WAN oversubscription ratio for general hot-desk members, and a tighter 3:1 to 4:1 ratio for dedicated private office suites. Because member bandwidth usage is bursty rather than continuous, dynamic Token Bucket rate limiting and Fair Queueing (such as FQ-CoDel or Cake) ensure full utilization of the ISP uplink while guaranteeing that no single tenant monopolizes available throughput.
How do network engineers mitigate bufferbloat in congested coworking environments?
Bufferbloat occurs when oversized network buffers fill up during high-throughput downloads, creating hundreds of milliseconds of latency for real-time packets. Network engineers eliminate bufferbloat by enabling Active Queue Management (AQM) algorithms like FQ-CoDel or CAKE on edge routers and firewalls. AQM intelligently drops or marks packets before buffers saturate, keeping round-trip latency under 15ms even when the WAN connection operates at 100% link utilization.
Should coworking spaces configure per-user or per-SSID bandwidth limits?
Network architects recommend implementing per-user dynamic rate limiting rather than aggregate per-SSID caps. A single per-SSID limit allows a small cluster of devices to exhaust the total pool, whereas per-user limits ensure equitable airtime distribution across all connected endpoints. Advanced deployments combine per-user limits with dynamic role-based VLAN steering, automatically assigning higher bandwidth allowances to private office leases and enterprise tenants based on RADIUS authentication attributes.
How does Purple integrate with coworking networks to streamline bandwidth management and tenant access?
Purple integrates with enterprise wireless controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi) to automate tenant and visitor network onboarding. Purple assigns members to role-specific VLANs and bandwidth tiers via 802.1X Passpoint or captive portal authentication, enforces fair-use policies, captures tenant feedback, and delivers real-time spatial analytics on desk occupancy and meeting room utilization without adding operational friction.
Continuer la lecture de cette série
Pourquoi le WiFi pour invités de type hôtelier échoue dans les bâtiments résidentiels
Vous serez en mesure de diagnostiquer pourquoi les résidents des immeubles BTR, des résidences étudiantes et des MDU signalent constamment des pannes WiFi, et de choisir le modèle d'authentification qui les résout. La solution consiste à utiliser une clé iPSK par foyer sur vos points d'accès existants, tout en conservant un réseau Captive Portal distinct pour les visiteurs.
Conception de réseaux WiFi pour les immeubles de bureaux multi-locataires
Ce guide fournit aux responsables informatiques, architectes réseau et CTO un plan indépendant des fournisseurs pour concevoir des réseaux WiFi évolutifs, sécurisés et isolés dans les immeubles de bureaux multi-locataires. Il traite de la segmentation VLAN sous IEEE 802.1Q, de l'attribution dynamique de VLAN via 802.1X et RADIUS, de la planification RF pour les environnements à haute densité et des considérations de conformité dans le cadre du GDPR et du PCI DSS. Les exploitants de sites et gestionnaires d'immeubles y trouveront des conseils d'architecture concrets, des études de cas réels et des pièges de configuration à éviter avant le déploiement.
Temps moyen d'innocence : comment prouver que le problème ne vient pas du WiFi
Le temps moyen d'innocence (MTTI) est la métrique critique définissant le temps que les équipes informatiques passent à prouver qu'un problème de réseau n'est pas de leur faute. Ce guide détaille une méthodologie d'observabilité en cinq étapes pour éliminer les accusations mutuelles dans les environnements multi-locataires, en remplaçant les reproches par des preuves partagées pour réduire le temps moyen de résolution (MTTR).
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.