
L'impact des publicités vidéo sur le débit du réseau d'invités
Ce guide explique comment les publicités vidéo en lecture automatique consomment silencieusement le débit du réseau d'invités dans les environnements à haute densité. Il propose des stratégies neutres vis-à-vis des fournisseurs pour permettre aux responsables informatiques et aux architectes réseau de récupérer de la bande passante grâce au filtrage DNS en périphérie.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du WiFi d'invités →
Synthèse opérationnelle
Pour les directeurs techniques et les architectes réseau gérant des sites à forte densité - tels que les stades, les centres commerciaux, les environnements hôteliers et les hubs de transport - les performances du WiFi visiteur constituent un indicateur opérationnel essentiel. Cependant, la planification standard de la capacité réseau néglige souvent une pression structurelle et silencieuse sur la bande passante : la lecture automatique des publicités vidéo.
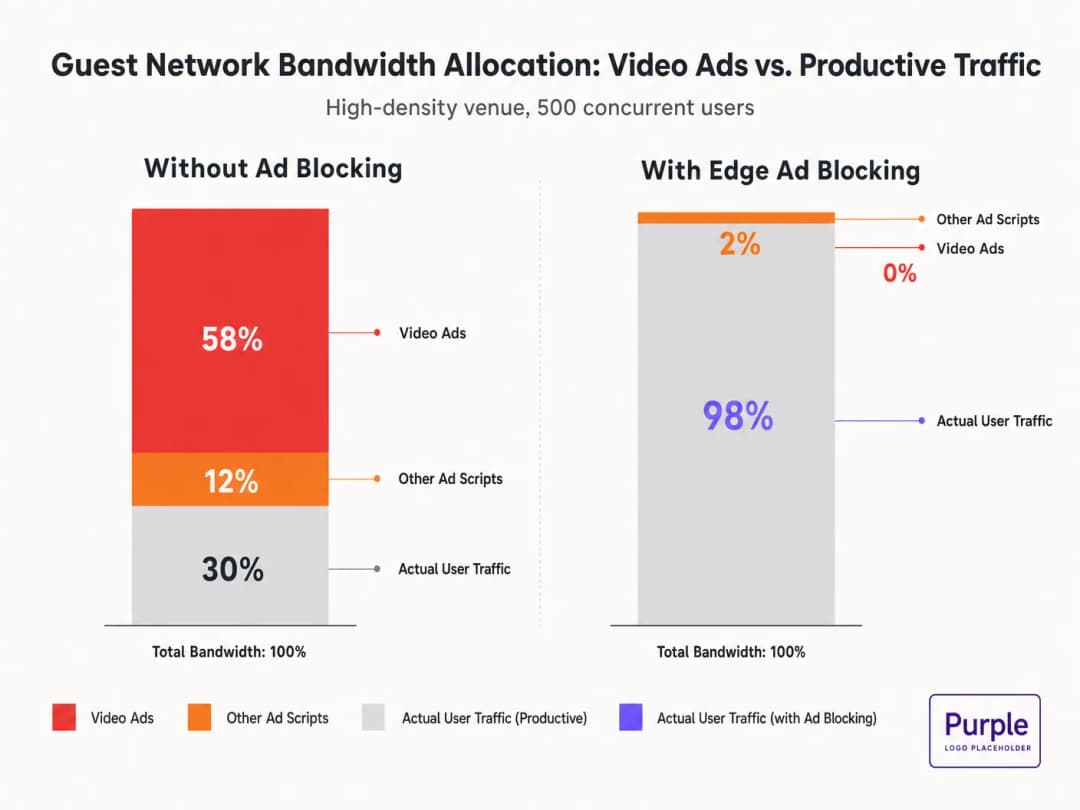
Lorsque les visiteurs se connectent au réseau et naviguent sur des sites web standards, leurs appareils établissent des dizaines de connexions en arrière-plan vers les réseaux de diffusion publicitaire. Ces flux vidéo à débit adaptatif peuvent consommer jusqu'à 50 à 70 % du débit disponible, dégradant l'expérience de tous les utilisateurs et saturant les liaisons de raccordement. Ce guide détaille les mécanismes techniques de cette surcharge de bande passante et fournit un modèle indépendant des fournisseurs pour l'atténuer à la périphérie grâce au filtrage DNS. En mettant en œuvre ces stratégies, les sites peuvent améliorer considérablement les performances de leur WiFi visiteur sans attendre les cycles de renouvellement du matériel, réduisant ainsi les coûts d'infrastructure et renforçant la conformité.
Écoutez notre synthèse sur ce sujet :
Analyse technique approfondie : la physique de la saturation du réseau par la publicité
Anatomie d'une requête web
Lorsqu'un utilisateur sur un réseau invité accède à un site web financé par la publicité, le comportement du navigateur est extrêmement agressif. Le chargement d'une seule page déclenche généralement des connexions vers 8 à 40 domaines tiers distincts, incluant des ad exchanges, des plateformes d'achat (DSP) et des réseaux de diffusion de contenu (CDN).
La pénalité de bande passante des publicités vidéo
Les publicités vidéo, en particulier les formats pre-roll et mid-roll diffusés par les principaux exchanges, sont fournies sous forme de flux à débit adaptatif. Le CDN évalue la bande passante disponible et diffuse le flux dans la meilleure qualité possible. Dans un environnement à haute densité comptant 500 utilisateurs simultanés, si 20 % d'entre eux déclenchent un flux publicitaire 1080p à 4-8 Mbps, la demande globale augmente instantanément de 400-800 Mbps. Ce trafic indésirable contourne la gestion standard de la qualité de service (QoS) car il provient de connexions HTTPS légitimes.
Consommation de temps d'antenne et inefficacité spectrale
En plus de saturer la liaison de raccordement, les publicités vidéo consomment un précieux temps d'antenne radio. Dans un milieu sans fil partagé, chaque appareil recevant activement un flux à haut débit réduit les opportunités de transmission pour les autres appareils. Bien que la norme IEEE 802.11ax (WiFi 6) ait introduit l'OFDMA et le BSS Colouring pour améliorer l'efficacité spectrale, ces mécanismes ne peuvent compenser le volume massif de données exigé par les régies publicitaires. La couche radio devient encombrée, ce qui augmente la latence et la perte de paquets pour le trafic productif.
Cascade de latence de résolution DNS
La diffusion de publicités repose sur des chaînes de redirection complexes. Une seule impression publicitaire peut nécessiter 6 à 12 requêtes DNS avant même que le flux vidéo ne commence. Dans un déploiement dense, cela augmente rapidement la charge sur le résolveur DNS local. Lorsque le résolveur devient un goulot d'étranglement, la latence grimpe en flèche, entraînant une dégradation perceptible des temps de chargement des pages pour chaque utilisateur du réseau.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation : architecture de filtrage DNS en périphérie (Edge)
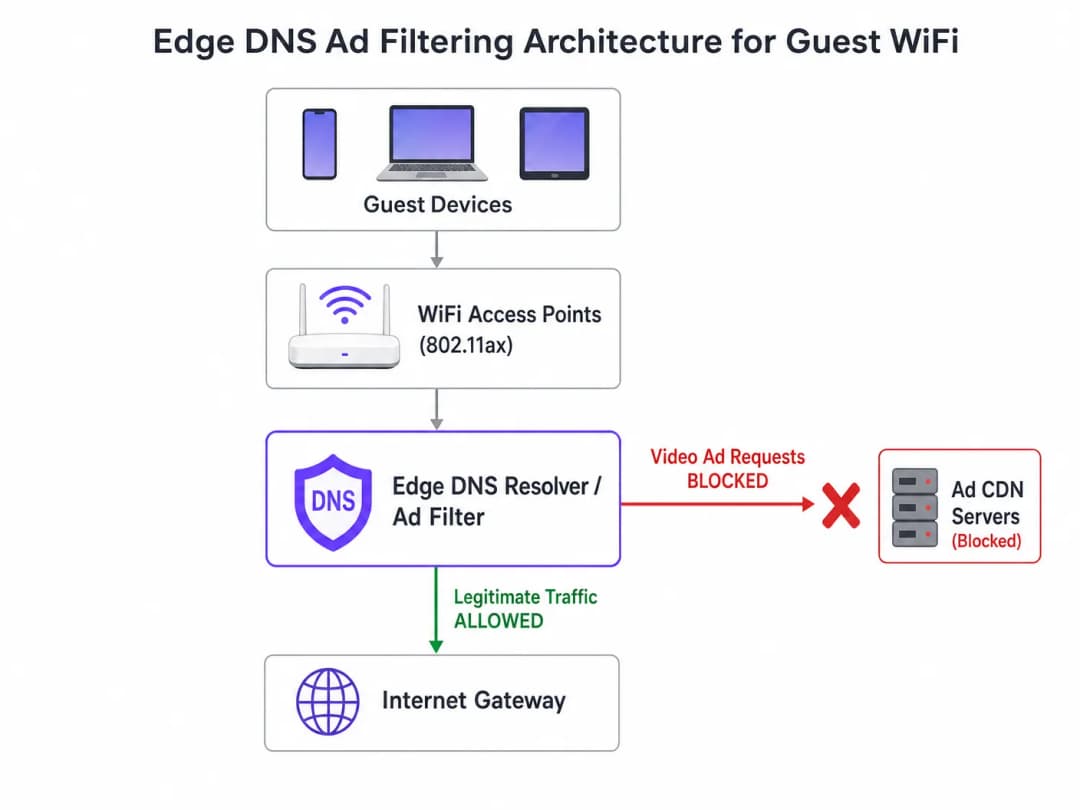
L'intervention architecturale la plus efficace est le filtrage DNS en périphérie. En bloquant les domaines des régies publicitaires au niveau du résolveur, le réseau empêche l'établissement même des connexions TCP. Cette approche est sans état, évolue de manière linéaire et ajoute une latence négligeable.
Stratégie de déploiement étape par étape
- Instrumentation passive : Déployez un enregistrement DNS passif sur le réseau invité pendant 48 à 72 heures afin d'établir un profil de trafic de référence. Identifiez les domaines les plus consultés et leur volume. Utilisez des plateformes comme l'outil d'analyse WiFi analytics pour visualiser ces données.
- Application conservative de la liste de blocage : Ne déployez pas de listes de blocage communautaires massives (comme celle de Steven Black) dès le premier jour. Commencez par les 500 principaux domaines de diffusion de publicités vidéo connus. Vérifiez que la diffusion de contenu légitime n'est pas affectée.
- Configuration DNS Split-Horizon : Assurez une séparation stricte entre l'infrastructure DNS d'entreprise et celle des invités. La politique de filtrage doit être confinée exclusivement au VLAN invité afin d'éviter les interruptions opérationnelles.
- Maintenance automatisée de la liste de blocage : Les régies publicitaires font tourner les domaines de manière dynamique et utilisent des algorithmes de génération de domaine (DGA). Configurez le résolveur pour récupérer les flux d'informations sur les menaces et les listes de blocage mis à jour au moins toutes les 4 heures.
- Gestion du DNS over HTTPS (DoH) : Les navigateurs modernes peuvent tenter de contourner les résolveurs locaux en utilisant le DoH. Limitez ce phénomène en bloquant le port sortant TCP/UDP 443 pour les plages d'adresses IP des fournisseurs DoH connus, ce qui force un repli sur le résolveur fourni par le réseau.
Pour approfondir les détails de configuration, consultez notre guide sur l'amélioration de la vitesse du WiFi en bloquant les régies publicitaires à la périphérie.
Bonnes pratiques et conformité
Privacy by Design (RGPD Article 25)
L'implémentation du filtrage DNS à la périphérie s'aligne sur les principes de respect de la vie privée dès la conception du GDPR. En empêchant les connexions vers des domaines de suivi tiers, le réseau protège intrinsèquement les données des invités contre la collecte non autorisée. Cette approche proactive réduit la charge de conformité de l'établissement.
Segmentation du réseau (PCI DSS)
Pour les points de vente et les établissements hôteliers qui traitent des paiements, la norme PCI DSS exige une segmentation stricte du réseau. Le filtrage DNS renforce cette frontière en garantissant que les appareils des invités ne puissent pas servir involontairement de vecteurs à des charges utiles malveillantes diffusées via des régies publicitaires compromises (malvertising).
Expérience utilisateur transparente
Contrairement aux fenêtres interstitielles du Captive Portal ou à l'inspection approfondie des paquets (DPI), le filtrage DNS est transparent. L'utilisateur bénéficie d'un chargement de page plus rapide et d'une consommation de batterie réduite. Si un espace publicitaire ne parvient pas à se charger, il se replie généralement ou affiche un espace vide, ce qui est rarement perçu par l'utilisateur comme une panne de réseau.
Dépannage et atténuation des risques
| Mode de défaillance | Cause racine | Stratégie d'atténuation |
|---|---|---|
| Sur-blocage de contenu légitime | Blocage au niveau racine de CDN partagés (par ex. Akamai, Fastly). | Appliquez le filtrage au niveau du sous-domaine. Maintenez une liste d'autorisation robuste pour les services critiques de l'établissement. |
| Contournement du filtrage via DoH | Navigateurs utilisant des résolveurs DoH codés en dur. | Redirigez vers une route nulle les adresses IP des fournisseurs DoH connus. Implémentez des politiques de split-tunneling si vous utilisez une gestion des appareils mobiles (MDM). |
| Épuisement du processeur du résolveur | Infrastructure DNS sous-dimensionnée gérant un nombre excessif de réponses NXDOMAIN. | Équipez les résolveurs de ressources CPU/RAM adéquates. Utilisez la mise en cache de manière agressive. Envisagez des résolveurs récursifs hébergés dans le cloud pour plus d'élasticité. |
ROI et impact commercial
L'impact commercial du filtrage DNS à la périphérie est immédiat et mesurable :
- Récupération de la bande passante : Les sites récupèrent généralement 30 à 50 % de la bande passante de leur réseau visiteur, reportant ainsi les mises à niveau coûteuses des liaisons de raccordement.
- Amélioration de la satisfaction des visiteurs : Des chargements de page plus rapides et une connectivité fiable sont directement corrélés à des Net Promoter Scores (NPS) plus élevés et à des avis positifs sur les sites.
- Efficacité opérationnelle : La réduction des tickets d'assistance liés à un « WiFi lent » permet aux équipes informatiques de se concentrer sur des initiatives stratégiques, telles que le déploiement du mode cartes hors ligne ou l'expansion des intégrations de villes intelligentes, comme le soutient notre direction (voir Purple nomme Iain Fox au poste de VP Growth).
- Renforcement de la posture de sécurité : Le blocage proactif des domaines de publicité malveillante et de suivi simplifie les audits de sécurité et les rapports de conformité. Pour en savoir plus, consultez notre article sur le maintien d'une posture sécurisée : Expliquer ce qu'est une piste d'audit pour la sécurité informatique en 2026.
Définitions clés
Filtrage DNS en périphérie
La pratique consistant à bloquer l'accès à des domaines spécifiques au niveau du résolveur DNS local, empêchant les appareils de résoudre les adresses IP de réseaux publicitaires connus.
Utilisé par les équipes informatiques pour rejeter discrètement le trafic indésirable avant même qu'une tentative de connexion TCP ne soit effectuée, économisant ainsi de la bande passante et améliorant les performances.
Streaming à débit adaptatif (ABR)
Une technologie qui ajuste dynamiquement la qualité d'un flux vidéo en fonction de la bande passante disponible de l'utilisateur.
Les réseaux publicitaires utilisent l'ABR pour diffuser des vidéos de la meilleure qualité possible, ce qui consomme de manière agressive le débit WiFi d'invités disponible.
Split-Horizon DNS
Une configuration dans laquelle différentes réponses DNS sont fournies en fonction de l'adresse IP source de la requête (par exemple, invité par rapport à l'entreprise).
Essentiel pour appliquer des politiques de filtrage restrictives aux réseaux d'invités sans impact sur les opérations administratives.
DNS over HTTPS (DoH)
Un protocole permettant d'effectuer une résolution DNS à distance via le protocole HTTPS, en chiffrant les requêtes.
Le DoH peut contourner le filtrage périphérique local ; les architectes réseau doivent activement bloquer les fournisseurs de DoH connus pour appliquer les politiques DNS locales.
BSS Colouring
Une fonctionnalité Wi-Fi 6 (802.11ax) qui ajoute un identifiant de « couleur » aux transmissions, permettant aux points d'accès d'ignorer le trafic provenant de réseaux superposés.
Améliore l'efficacité radio dans les lieux denses, mais ne résout pas la saturation de la liaison de raccordement causée par les publicités vidéo.
NXDOMAIN
Un code de réponse DNS indiquant que le nom de domaine demandé n'existe pas.
La réponse standard renvoyée par un résolveur de filtrage lorsqu'un appareil tente d'interroger un domaine de réseau publicitaire bloqué.
Algorithme de génération de domaine (DGA)
Techniques utilisées par les logiciels malveillants et certains réseaux publicitaires agressifs pour générer périodiquement de nouveaux noms de domaine afin d'échapper aux listes de blocage statiques.
Exige que les équipes informatiques utilisent des flux dynamiques et fréquemment mis à jour de renseignements sur les menaces plutôt que des fichiers d'hôtes statiques.
Publicité malveillante
L'utilisation de la publicité en ligne pour distribuer des logiciels malveillants ou rediriger les utilisateurs vers des sites web malveillants.
Le blocage des réseaux publicitaires à la périphérie protège intrinsèquement les appareils des invités contre ces menaces, améliorant ainsi la posture de sécurité de l'établissement.
Exemples concrets
Un hôtel de 400 chambres subit une grave dégradation de son WiFi d'invités tous les soirs entre 19h00 et 22h00. La liaison de raccordement de 1 Gbps est saturée, mais le système de gestion de propriété (PMS) n'affiche que 600 appareils connectés. Comment l'architecte réseau doit-il résoudre ce problème sans mettre à niveau le circuit ?
- Mettre en œuvre un journal DNS passif sur le VLAN d'invités pour analyser le profil du trafic pendant la période de pointe. 2. Identifier les domaines les plus gourmands en bande passante, qui sont probablement des CDN de publicités vidéo. 3. Déployer un résolveur DNS récursif avec une liste de blocage ciblée sur ces réseaux publicitaires spécifiques. 4. Configurer la plage DHCP d'invités pour attribuer le nouveau résolveur. 5. Surveiller l'utilisation de la bande passante ; s'attendre à une réduction de 30 à 40 % de la charge de pointe.
Un directeur informatique de stade souhaite mettre en œuvre un blocage publicitaire par DNS mais craint d'interrompre le fonctionnement de l'application mobile de l'établissement, qui utilise un SDK d'analyse tiers.
- Auditer les dépendances réseau de l'application mobile à l'aide d'un outil de proxy. 2. Identifier les points de terminaison API spécifiques requis pour le fonctionnement de l'application. 3. Ajouter ces FQDN (noms de domaine pleinement qualifiés) spécifiques à la liste d'autorisation du résolveur DNS, remplaçant ainsi toutes les politiques de liste de blocage. 4. Déployer la politique de filtrage sur un sous-ensemble de points d'accès (par exemple, un seul hall de passage) pour un test bêta avant un déploiement à l'échelle du site.
Questions d'entraînement
Q1. Une chaîne de vente au détail souhaite déployer un filtrage DNS dans 500 magasins. Elle utilise actuellement une solution de pare-feu gérée dans le cloud. Doit-elle déployer des résolveurs DNS locaux dans chaque magasin ou acheminer toutes les requêtes DNS vers un résolveur cloud centralisé ?
Conseil : Prenez en compte l'impact de la latence des requêtes DNS sur les temps de chargement des pages.
Voir la réponse type
Elle devrait acheminer les requêtes vers un résolveur cloud centralisé doté de points de présence (PoP) géographiquement répartis, à condition que la latence vers le PoP le plus proche soit inférieure à 20 ms. Le déploiement et la maintenance de 500 résolveurs locaux introduisent une charge opérationnelle importante. Les résolveurs cloud offrent une gestion centralisée des politiques et des mises à jour automatiques des listes de blocage, ce qui est idéal pour un environnement de vente au détail distribué.
Q2. Après avoir mis en place une liste de blocage DNS, l'équipe marketing signale que la page de destination du Captive Portal de l'établissement ne parvient pas à se charger pour certains utilisateurs. Quelle en est la cause la plus probable ?
Conseil : Les portails captifs dépendent souvent de ressources externes pour le suivi ou l'authentification.
Voir la réponse type
La liste de blocage a probablement bloqué par inadvertance un domaine de CDN ou de pixel de suivi (par exemple, Google Analytics ou une API de connexion sociale) dont dépend le Captive Portal. L'architecte doit examiner les journaux DNS pour la plage d'adresses IP du walled garden du Captive Portal, identifier la dépendance bloquée et l'ajouter à la liste d'autorisation.
Q3. Un centre de conférences accueille un sommet sur le marketing numérique. Le directeur informatique craint que le blocage des réseaux publicitaires ne perturbe la capacité des participants à travailler et à faire des démonstrations de leurs produits. Comment cette situation doit-elle être gérée ?
Conseil : Les politiques réseau peuvent être segmentées par SSID ou VLAN.
Voir la réponse type
Le directeur informatique devrait configurer un SSID/VLAN dédié pour les participants du sommet avec une politique de contournement qui utilise des résolveurs DNS non filtrés (par exemple, 8.8.8.8). Le réseau WiFi invité standard peut rester filtré. Cela fournit l'accès nécessaire pour cet événement spécifique sans compromettre les performances du réseau public général.
Continuer la lecture de cette série
Comprendre l'RSSI et la puissance du signal pour une planification optimale des canaux
Ce guide propose une analyse technique approfondie de l'RSSI, du rapport signal sur bruit (SNR) et des principes de propagation RF pour une planification optimale des canaux. Il fournit aux responsables informatiques, architectes réseau et directeurs d'exploitation de sites des stratégies concrètes pour atténuer les interférences co-canal et de canaux adjacents, optimiser le positionnement des AP et exploiter les données analytiques pour un impact commercial mesurable dans les secteurs de l'hôtellerie, du commerce de détail et du secteur public.
WiFi 6 vs WiFi 5 : résout-il les interférences de canaux ?
Ce guide propose une analyse technique approfondie de la manière dont le WiFi 6 (802.11ax) résout les interférences de canaux dans les environnements d'entreprise à forte densité grâce à l'OFDMA et au BSS Coloring. Il fournit aux responsables informatiques, architectes réseau et CTO des stratégies de déploiement concrètes, des études de cas réels dans l'hôtellerie et la santé, ainsi qu'un cadre pour évaluer le ROI des mises à niveau d'infrastructures dans les lieux où les performances sans fil sont critiques pour l'activité.
Meilleurs canaux WiFi pour les sites à haute densité
Une référence technique incontournable pour sélectionner et optimiser les canaux WiFi dans les environnements à haute densité tels que les stades, les arènes et les grands espaces publics. Ce document traite de la physique RF, des stratégies de réutilisation des canaux sur les bandes 5 GHz et 6 GHz, ainsi que des conseils de déploiement concrets pour les responsables informatiques.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.