
Qu'est-ce que l'authentification par adresse MAC ? Quand l'utiliser et quand l'éviter
Ce guide de référence technique d'expert couvre l'authentification par adresse MAC dans les environnements WiFi d'entreprise - comment fonctionne l'authentification MAC basée sur RADIUS au niveau de la couche 2, ses vulnérabilités de sécurité inhérentes (y compris l'usurpation de MAC et l'impact de la randomisation MAC au niveau du système d'exploitation), et les contextes opérationnels précis où elle reste un outil valable pour gérer les appareils IoT et sans écran. Il fournit des conseils de déploiement exploitables pour les responsables informatiques et les architectes réseau dans les secteurs de l'hôtellerie, de la vente au détail, de la santé et du secteur public, avec des exemples concrets, des cadres de décision et le contexte d'intégration pour le WiFi invité et la plateforme d'analyse de Purple.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →
MAC Authentication vs 802.1X and Passpoint Decision Engine
Model your venue's device inventory to evaluate MAC spoofing risks, assess OS randomisation impact, and configure compensating network controls.
Compensating controls (VLAN segmentation + Layer 2 isolation) effectively restrict the blast radius of spoofed frames.
Guest room smart TVs and cast devices require headless onboarding, but guest smartphones break under legacy MAC caching due to rotating private MACs.
Recommended Architectural Standard
Deploy a Multi-SSID Architecture: 802.1X for corporate laptops, Purple Captive Portal + Passpoint for guests, and MPSK for headless IoT.
Cisco Meraki Configuration Blueprint
- SSID Association: Set SSID to MAC-based access control (no splash page) or Identity PSK (IPSK) without RADIUS.
- Dynamic VLAN: Under Access control, enable RADIUS override and enforce Tunnel-Private-Group-ID.
- Client Isolation: In Bridge mode enable Layer 2 LAN isolation (or use NAT mode) to prevent peer-to-peer scanning, and enable Mandatory DHCP so clients cannot bypass assignment with a static IP.
- Purple Integration: Direct guest traffic to the Purple Cloud Splash Page API using Meraki walled garden IP exemptions.
Need architecture validation for your venue?
Our senior WiFi systems architects can audit your RADIUS infrastructure, review your IoT micro-segmentation policies, and deploy automated Passpoint and guest captive portal authentication.
Synthèse
Pour les responsables IT d'entreprise gérant des sites complexes - des vastes complexes hôteliers et chaînes de vente au détail aux stades et installations du secteur public - sécuriser l'accès au réseau pour une prolifération d'appareils non gérés est un défi opérationnel critique. Bien que l'authentification par adresse MAC présente des limites fondamentales en tant que protocole de sécurité autonome, elle reste un mécanisme d'intégration indispensable pour les appareils IoT, le matériel hérité et les systèmes sans écran qui ne peuvent pas prendre en charge le 802.1X ou les Captive Portals.
Ce guide analyse en détail l'architecture de l'authentification MAC basée sur RADIUS, en évaluant son utilité opérationnelle par rapport à ses vulnérabilités de sécurité inhérentes. Nous détaillons quand déployer l'authentification MAC pour rationaliser les opérations, quand l'éviter pour réduire les risques, et comment les plateformes WiFi d'entreprise modernes intègrent ces contrôles pour maintenir une sécurité robuste sans sacrifier la connectivité. Le principe fondamental : l'authentification MAC est un mécanisme de contrôle d'accès réseau, pas un protocole de sécurité. Déployez-la en conséquence.
Analyse technique approfondie
Fonctionnement de l'authentification par adresse MAC
L'authentification par adresse MAC (Media Access Control) fonctionne au niveau de la couche 2 du modèle OSI. Contrairement à la norme IEEE 802.1X - qui nécessite un suppliant sur l'appareil client pour négocier les identifiants à l'aide de méthodes EAP telles que PEAP-MSCHAPv2 ou EAP-TLS - l'authentification MAC repose entièrement sur l'adresse matérielle de l'appareil qui sert à la fois d'identifiant et de justificatif d'identité.
Le flux d'authentification se déroule comme suit : lorsqu'un appareil tente de s'associer à un point d'accès sans fil (AP), l'AP intercepte la demande d'association et extrait l'adresse MAC du client (l'identifiant unique de 48 bits attribué à la carte d'interface réseau (NIC) par le fabricant). L'AP, agissant en tant que client RADIUS, transmet un message Access-Request au serveur RADIUS. Dans une implémentation typique, l'adresse MAC est soumise à la fois comme nom d'utilisateur et mot de passe, généralement formatée sans délimiteurs (par exemple, A4CF12388E7F), bien que les implémentations des fournisseurs varient. Le serveur RADIUS interroge son backend - généralement un annuaire LDAP, Active Directory ou un magasin d'identités dédié - pour vérifier si l'adresse MAC existe dans la liste d'autorisation. Si la correspondance réussit, un message Access-Accept est renvoyé, l'AP accorde l'accès au réseau et un VLAN spécifique peut éventuellement être attribué. Si la correspondance échoue, un message Access-Reject est renvoyé et l'appareil se voit refuser l'association ou est placé dans un VLAN de quarantaine restreint.

Limites de sécurité et vulnérabilités
Le défaut fondamental de l'authentification MAC est que les adresses MAC sont transmises en clair dans les trames de gestion IEEE 802.11. Tout attaquant équipé d'un outil d'analyse de paquets de base - Wireshark, Kismet ou similaire - peut capturer passivement des adresses MAC légitimes qui communiquent sur le réseau sans aucune intrusion active. Une fois qu'une adresse MAC légitime a été identifiée, l'attaquant peut utiliser des outils tels que macchanger (Linux) ou des utilitaires intégrés au système d'exploitation pour usurper l'adresse de sa propre carte réseau afin de la faire correspondre à l'adresse capturée.
Comme le serveur RADIUS n'effectue aucun défi-réponse cryptographique - il vérifie simplement si la chaîne de caractères correspond à une entrée de la base de données - l'appareil usurpé obtient exactement les mêmes privilèges réseau que l'appareil légitime. Il ne s'agit pas d'une attaque théorique ; elle ne requiert aucune connaissance spécialisée et s'exécute en moins de deux minutes.
De plus, l'authentification MAC ne fournit aucun chiffrement de la charge utile des données. À moins que l'SSID ne soit sécurisé avec WPA2-PSK, WPA3-SAE ou Opportunistic Wireless Encryption (OWE), tout le trafic reste vulnérable à l'interception. L'authentification MAC doit donc toujours être comprise comme une forme de contrôle d'accès au réseau (NAC) et non comme une barrière de sécurité.
Une complication opérationnelle supplémentaire est apparue avec l'adoption généralisée de la randomisation des adresses MAC. Apple a introduit des adresses MAC randomisées par réseau dans iOS 14 (2020), Android ayant suivi avec Android 10. Windows 11 active la randomisation par défaut. Lorsqu'un appareil grand public se connecte à un réseau, il présente une adresse MAC randomisée et éphémère plutôt que son adresse matérielle d'origine. Cela perturbe directement tout système qui s'appuie sur l'adresse MAC pour identifier ou authentifier les utilisateurs récurrents - y compris la mise en cache MAC utilisée pour contourner les Captive Portals sur les réseaux Guest WiFi.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide de mise en œuvre
Quand utiliser l'authentification MAC
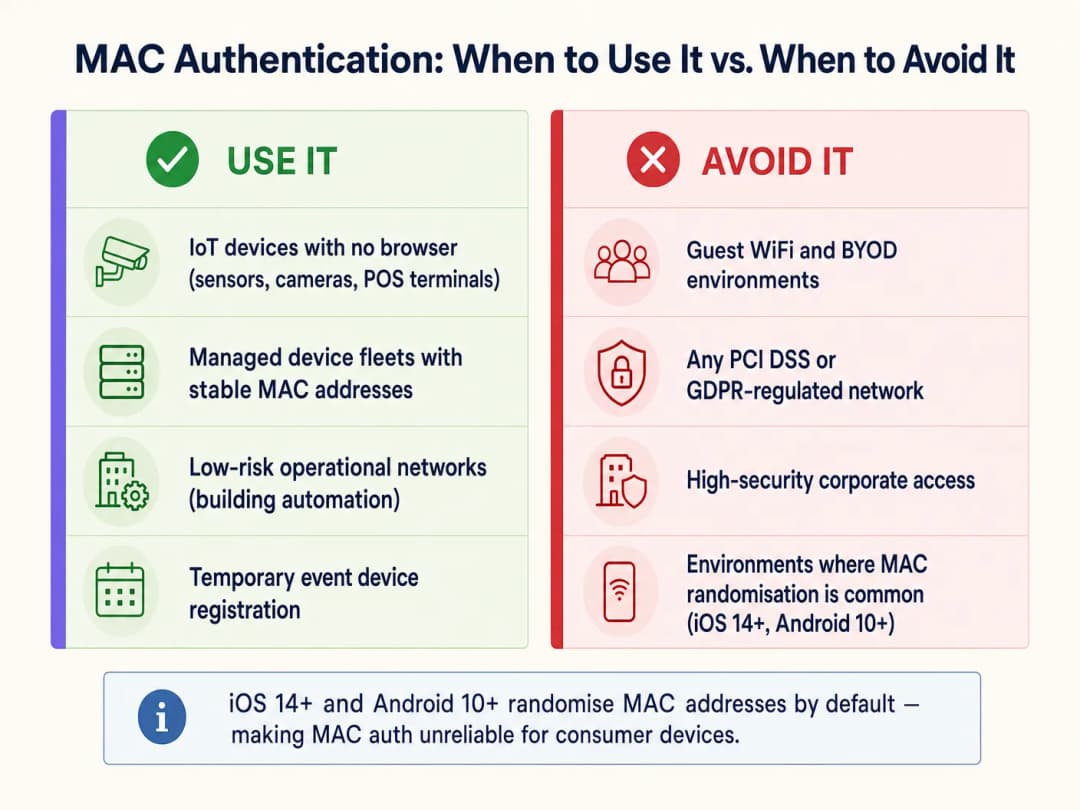
L'authentification MAC convient uniquement aux classes d'appareils qui ne disposent pas de la capacité de s'authentifier par des méthodes plus robustes. Les principaux cas d'usage sont :
| Classe d'appareil | Exemples | Justification |
|---|---|---|
| Appareils IoT sans interface | Téléviseurs connectés, caméras de vidéosurveillance, capteurs environnementaux | Pas de navigateur ni de capacité de client d'authentification (supplicant) |
| Technologies opérationnelles (OT) | Contrôleurs CVC, GTB, panneaux de contrôle d'accès aux portes | Protocoles hérités sans prise en charge de 802.1X |
| Terminaux de paiement électroniques hérités | Anciens terminaux de paiement de vente au détail | WPA2-PSK uniquement ; le filtrage MAC ajoute une seconde couche de protection faible |
| Flottes d'appareils gérés | Imprimantes, téléphones VoIP, scanners de codes-barres | Adresses MAC stables et connues ; administration centralisée |
| Équipement événementiel temporaire | Équipement audiovisuel, tablettes d'événement | Déploiement contrôlé à court terme |
Quand éviter l'authentification MAC
Les architectes informatiques doivent activement éviter l'authentification MAC dans plusieurs contextes critiques :
Réseaux Guest WiFi et BYOD. C'est le problème opérationnel le plus important auquel sont confrontés les exploitants de sites aujourd'hui. Les systèmes d'exploitation mobiles modernes randomisent les adresses MAC par défaut. Si un déploiement de Guest WiFi s'appuie sur la mise en cache MAC pour offrir aux visiteurs récurrents une réauthentification transparente, cela échouera pour la majorité des appareils modernes. L'appareil du visiteur présente une nouvelle adresse MAC aléatoire à chaque visite, le réseau le traite comme un nouvel utilisateur et il est redirigé vers le Captive Portal à chaque fois. Cela dégrade l'expérience utilisateur et corrompt les données des visiteurs récurrents dans les plateformes de WiFi Analytics. La solution consiste à utiliser Passpoint (Hotspot 2.0) ou un Captive Portal sécurisé avec des jetons de session persistants.
Réseaux d'entreprise hautement sécurisés. Tout segment de réseau traitant des données d'entreprise sensibles doit utiliser, au minimum, la norme 802.1X avec EAP-TLS (basé sur des certificats) ou PEAP-MSCHAPv2. Pour des conseils détaillés sur le déploiement, consultez Comment configurer le WiFi d'entreprise sur iOS et macOS avec 802.1X. L'authentification MAC n'offre aucune protection significative contre les menaces internes ou les attaques ciblées sur l'infrastructure de l'entreprise.
Environnements régis par PCI-DSS. L'exigence 8 de la norme PCI-DSS v4.0 impose des contrôles d'authentification forts pour tous les systèmes au sein de l'environnement des données de titulaires de carte (CDE). L'authentification MAC ne répond pas à la définition d'une authentification forte et ne peut pas servir de contrôle d'accès principal pour tout système qui touche aux données de paiement. La segmentation VLAN peut isoler les appareils authentifiés par MAC du CDE, mais le réseau de paiement lui-même doit utiliser la norme 802.1X ou une authentification équivalente.
Environnements de données régis par le GDPR. Le stockage des adresses MAC en tant qu'identifiants de données personnelles (ce qu'elles peuvent être en vertu de l'article 4 du GDPR) nécessite une base légale et des mesures de sécurité appropriées. L'utilisation d'adresses MAC comme identifiants d'authentification sur des réseaux qui traitent des données personnelles crée un risque à la fois pour la sécurité et pour la conformité.
Bonnes pratiques de déploiement
Lors de la mise en œuvre de l'authentification MAC pour les classes d'appareils qui l'exigent, les pratiques suivantes, indépendantes de tout fournisseur, sont non négociables : Segmentation VLAN. Ne placez jamais d'appareils authentifiés par MAC sur le même VLAN que les utilisateurs d'entreprise, les serveurs ou les systèmes de paiement. Assignez-les à un VLAN IoT dédié avec des ACL de pare-feu strictes limitant l'accès uniquement aux services spécifiques dont ils ont besoin. C'est le contrôle de compensation le plus important. Pour obtenir des conseils supplémentaires sur l'architecture de sécurité au niveau du réseau, consultez Access Point Security: Your 2026 Enterprise Guide et Protect Your Network with Strong DNS and Security.
Combinaison avec le chiffrement WPA2/WPA3. Configurez toujours le SSID avec WPA2-PSK ou WPA3-SAE pour chiffrer les données utiles sans fil. L'authentification MAC contrôle qui peut rejoindre le réseau ; le chiffrement protège ce qu'ils transmettent.
Profilage des appareils et détection des anomalies. Déployez des solutions NAC qui intègrent le profilage des appareils. Si un appareil s'authentifie avec l'adresse MAC d'une smart TV enregistrée mais présente les profils de trafic d'un poste de travail Windows (requêtes DNS, trafic SMB, navigation HTTP), le système doit le mettre en quarantaine de manière dynamique en attendant une enquête.
Gestion du cycle de vie de la liste d'autorisation. Maintenez un cycle de vie strict pour la liste d'autorisation MAC. Les appareils mis hors service doivent être retirés rapidement. Les entrées obsolètes constituent un vecteur d'attaque directe pour l'usurpation d'identité. Automatisez le processus d'audit dans la mesure du possible, en signalant les entrées MAC qui n'ont pas été vues sur le réseau depuis plus de 90 jours.
SSID distincts par classe d'appareil. Évitez de mélanger les appareils IoT et les appareils des utilisateurs sur le même SSID. Utilisez des SSID dédiés pour l'IoT, l'entreprise et le trafic invité, chacun étant associé à son propre VLAN avec des politiques de sécurité appropriées.
Bonnes Pratiques
Le tableau suivant résume la méthode d'authentification recommandée par classe d'appareil et contexte de conformité :
| Scénario | Méthode d'Auth Recommandée | Rôle de l'Auth MAC |
|---|---|---|
| Ordinateurs portables et smartphones d'entreprise | 802.1X (EAP-TLS ou PEAP) | Aucun |
| Smartphones et tablettes invités | Captive Portal / Passpoint | Aucun (la randomisation MAC la rend peu fiable) |
| IoT sans écran (caméras, capteurs) | Auth MAC + WPA2/3-PSK | Principal (seule option viable) |
| Terminaux POS existants | Auth MAC + WPA2-PSK + isolation VLAN | Secondaire (contrôle de compensation) |
| Appareils médicaux (HIPAA) | 802.1X si possible ; Auth MAC + VLAN strict si impossible | Dernier recours avec segmentation maximale |
| Appareils événementiels/temporaires | Auth MAC avec accès VLAN limité dans le temps | Adapté pour un déploiement contrôlé à court terme |
Pour les organisations opérant dans plusieurs secteurs, y compris les hubs de Transport et les installations du secteur public, le principe reste le même : authentifier la classe d'appareil avec la méthode la plus forte qu'elle prend en charge, et compenser les méthodes plus faibles par des contrôles au niveau du réseau.
Dépannage & Atténuation des Risques
Symptôme : Les appareils authentifiés par MAC ne parviennent pas à se connecter par intermittence.
Cause racine : Le micrologiciel de la carte réseau de l'appareil génère peut-être des adresses MAC aléatoires ou administrées localement. Confirmez que l'appareil est configuré pour utiliser son adresse MAC matérielle gravée en usine. Vérifiez les journaux du serveur RADIUS pour rechercher les messages Access-Reject et comparez-les avec le format de la liste d'autorisation (certains serveurs RADIUS attendent un format délimité par des deux-points AA:BB:CC:DD:EE:FF ; d'autres n'attendent aucun délimiteur).
Symptôme : Les indicateurs de visiteurs récurrents sont en baisse malgré une fréquentation stable. Cause racine : Randomisation MAC sur les appareils iOS 14+ et Android 10+. Les mécanismes de mise en cache MAC ne sont plus fiables pour les appareils grand public modernes. Passez à une réauthentification basée sur des jetons de session ou à Passpoint pour restaurer des données précises de WiFi Analytics.
Symptôme : Des appareils inattendus apparaissent sur le VLAN IoT. Cause racine : Usurpation d'adresse MAC (spoofing) ou liste d'autorisation récemment non auditée. Mettez en œuvre le profilage des appareils pour détecter les écarts entre le comportement attendu de l'appareil et les modèles de trafic réels. Examinez les enregistrements de comptabilité RADIUS pour détecter des durées de session ou des volumes de données anormaux.
Symptôme : Dégradation des performances du serveur RADIUS pendant les heures de pointe. Cause racine : Volumes élevés de messages Access-Request provenant de vastes flottes IoT. Mettez en œuvre un cache proxy RADIUS ou une instance RADIUS dédiée pour l'authentification MAC afin de décharger les serveurs d'authentification principaux qui gèrent le 802.1X.
-
ROI et impact commercial
Déployer l'authentification MAC de manière stratégique - plutôt que globale - a un impact direct sur l'efficacité opérationnelle et la posture de sécurité. Pour un grand établissement hôtelier gérant plus de 2 000 appareils IoT en chambre, l'intégration automatisée des téléviseurs intelligents, des thermostats et des téléphones IP via une liste d'autorisation MAC pré-provisionnée élimine le besoin d'une configuration manuelle par appareil, réduisant le temps de déploiement d'environ 60 à 70 % par rapport à la saisie manuelle des identifiants. Les tickets d'assistance liés à la connectivité IoT diminuent généralement de 35 à 45 % lorsque les appareils sont systématiquement attribués au bon VLAN via les attributs RADIUS.
À l'inverse, tenter d'utiliser l'authentification MAC pour les réseaux invités produit des résultats mesurablement négatifs. Les établissements qui s'appuient sur la mise en cache MAC pour contourner le Captive Portal signalent des taux d'identification des visiteurs récurrents chutant de 70-80 % à moins de 20 % sur les réseaux où la plupart des utilisateurs possèdent des appareils iOS ou Android récents. Cela nuit directement au ROI d'une Guest WiFi Marketing & Analytics Platform, où les données sur les visiteurs récurrents alimentent des campagnes marketing personnalisées et l'engagement de fidélisation.
L'analyse de rentabilité est claire : investissez dans le mécanisme d'authentification adapté à chaque classe d'appareils. L'authentification MAC pour les appareils IoT réduit les coûts opérationnels. Les portails captifs sécurisés et Passpoint pour les appareils invités protègent l'intégrité des analyses et la conformité. Les deux ne doivent jamais être confondus.
Définitions clés
Adresse MAC (Media Access Control Address)
Un identifiant matériel unique de 48 bits attribué à un contrôleur d'interface réseau (NIC) par le fabricant, généralement représenté par six paires de chiffres hexadécimaux (par exemple, A4:CF:12:38:8E:7F).
Utilisé lors de l'authentification MAC comme identifiant et mot de passe soumis au serveur RADIUS. Sa transmission en clair dans les trames de gestion 802.11 le rend facilement capturable.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau fournissant une gestion centralisée de l'authentification, de l'autorisation et de la comptabilité (AAA) pour les utilisateurs et les appareils se connectant à un service réseau.
Le composant côté serveur de l'authentification MAC. Il reçoit les messages Access-Request du point d'accès, interroge la liste d'autorisation MAC et renvoie des réponses Access-Accept ou Access-Reject.
Usurpation d'adresse MAC
L'action de modifier l'adresse MAC attribuée en usine à une interface réseau afin d'usurper l'identité d'un autre appareil sur le réseau.
Le principal vecteur d'attaque contre l'authentification MAC. Ne nécessite aucun outil ni connaissance spécialisés - les utilitaires standard du système d'exploitation ou des logiciels libres (comme macchanger sur Linux) permettent de la réaliser en moins de deux minutes.
Randomisation des adresses MAC
Une fonctionnalité de confidentialité des systèmes d'exploitation modernes (iOS 14+, Android 10+, Windows 11) qui génère une adresse MAC aléatoire temporaire et propre à chaque réseau lors de la connexion au WiFi, au lieu d'utiliser l'adresse matérielle d'origine de l'appareil.
La raison pour laquelle l'authentification MAC et le cache MAC échouent pour les appareils grand public modernes sur les réseaux invités. Impacte directement l'analyse des visiteurs récurrents et les flux de réauthentification transparente.
Appareil sans écran
Un appareil informatique qui fonctionne sans moniteur, interface graphique, clavier ou autre périphérique d'entrée.
Le principal cas d'usage légitime de l'authentification MAC. Les appareils sans écran (téléviseurs connectés, caméras IP, capteurs) ne peuvent pas interagir avec des Captive Portals ni saisir des identifiants 802.1X, faisant de l'authentification MAC le seul mécanisme d'intégration viable.
Segmentation VLAN
La pratique consistant à diviser logiquement un réseau physique en plusieurs réseaux virtuels isolés (VLANs), chacun ayant ses propres règles de trafic et de pare-feu.
Le contrôle de compensation essentiel pour les déploiements d'authentification MAC. En confinant les appareils authentifiés par MAC dans un VLAN restreint, le rayon d'impact d'une attaque par usurpation d'adresse MAC réussie est limité.
IEEE 802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports, qui fournit une authentification cryptographique à l'aide du protocole d'authentification extensible (EAP), nécessitant un suppliant sur l'appareil client, un authentificateur (le point d'accès) et un serveur d'authentification (RADIUS).
L'alternative sécurisée à l'authentification MAC pour tous les appareils compatibles. Devrait être la méthode d'authentification par défaut pour les appareils d'entreprise, les terminaux gérés et tout appareil traitant des données sensibles.
Passpoint (Hotspot 2.0)
Un programme de certification de la WiFi Alliance (basé sur IEEE 802.11u) qui permet une authentification automatique et sécurisée aux réseaux WiFi à l'aide de certificats numériques ou d'identifiants SIM, sans nécessiter d'interaction avec un Captive Portal.
Le remplacement stratégique du cache MAC sur les réseaux invités. Fournit une réauthentification transparente pour les utilisateurs récurrents sans dépendre des adresses MAC, résolvant ainsi le problème de la randomisation des adresses MAC.
Contrôle d'accès au réseau (NAC)
Une approche de sécurité qui applique des politiques aux appareils cherchant à accéder aux ressources du réseau, incluant des vérifications préalables à l'admission (état de l'appareil, authentification) et une surveillance après l'admission (comportement du trafic, détection d'anomalies).
La catégorie plus large dans laquelle s'inscrit l'authentification MAC. L'authentification MAC est une forme basique de NAC ; les déploiements d'entreprise doivent y ajouter le profilage des appareils et la détection d'anomalies pour obtenir une réelle valeur de sécurité.
WPA3-SAE (Simultaneous Authentication of Equals)
L'authentification de type handshake utilisée dans le mode WPA3 Personnel, qui remplace le handshake à quatre voies de WPA2 par un échange de clés Dragonfly plus sécurisé et résistant aux attaques par dictionnaire hors ligne.
La norme de chiffrement recommandée à associer à l'authentification MAC sur les SSID IoT, garantissant que même si l'adresse MAC d'un appareil est usurpée, l'attaquant a toujours besoin de la clé PSK correcte pour déchiffrer le trafic.
Exemples concrets
Une chaîne nationale de vente au détail déploie 500 nouveaux écrans d'affichage dynamique dans ses magasins. Les écrans fonctionnent sous un système d'exploitation Linux allégé qui ne prend pas en charge les suppliants 802.1X ni les interactions avec un Captive Portal. L'architecte réseau doit les connecter de manière sécurisée sans perturber les réseaux d'entreprise ou invités.
Déployez un SSID dédié exclusivement au parc d'affichage dynamique, sécurisé avec WPA3-SAE (ou WPA2-PSK si le WPA3 n'est pas pris en charge par le matériel de l'écran). Activez l'authentification par adresse MAC sur ce SSID. Enregistrez au préalable les 500 adresses MAC dans la liste d'autorisation du serveur RADIUS central, à partir du manifeste d'approvisionnement des appareils. Configurez le serveur RADIUS pour attribuer tous les écrans authentifiés à un VLAN IoT dédié (par exemple, le VLAN 50). Appliquez des ACL de pare-feu strictes sur le VLAN 50 autorisant uniquement le trafic HTTPS sortant vers le point de terminaison cloud spécifique du CMS et le serveur NTP. Bloquez toutes les connexions entrantes et tout le trafic latéral vers les autres VLAN. Planifiez un audit trimestriel de la liste d'autorisation RADIUS pour supprimer les entrées des écrans mis hors service.
Un hôtel de 400 chambres signale que les clients de retour sont contraints de passer par le Captive Portal à chaque visite, bien que le portail soit configuré pour mémoriser les appareils pendant 90 jours à l'aide de la mise en cache des adresses MAC. Le réseau WiFi invité fonctionne ainsi depuis trois ans sans problème, mais les plaintes ont fortement augmenté au cours des 18 derniers mois.
La cause racine est la randomisation des adresses MAC, introduite par défaut dans iOS 14 (septembre 2020) et Android 10. La période de 18 mois correspond à l'adoption massive de ces versions de système d'exploitation par la clientèle. Le mécanisme de mise en cache MAC n'est plus fiable pour les appareils grand public modernes. La solution immédiate consiste à supprimer la mise en cache MAC comme mécanisme de ré-authentification et à la remplacer par un jeton de session persistant stocké dans le backend du Captive Portal, lié à l'adresse e-mail ou au compte de fidélité de l'utilisateur plutôt qu'à son adresse MAC. La solution à moyen terme consiste à déployer des identifiants Passpoint (Hotspot 2.0), qui utilisent des certificats cryptographiques pour identifier les utilisateurs récurrents indépendamment de leur adresse MAC, offrant ainsi une ré-authentification transparente sans interaction avec un Captive Portal.
Questions d'entraînement
Q1. Un directeur des opérations de stade souhaite déployer 200 terminaux de point de vente (POS) sans fil pour les vendeurs de concessions. Les terminaux prennent uniquement en charge le WPA2-PSK et l'authentification MAC. Le directeur suggère de les placer sur le SSID d'entreprise principal pour simplifier la gestion du réseau. Quelle est votre recommandation, et quelles sont les implications en matière de conformité ?
Conseil : Prenez en compte l'exigence 8 de la norme PCI DSS (authentification forte) et les exigences de segmentation réseau pour les environnements de données des titulaires de cartes.
Voir la réponse type
Rejetez immédiatement la proposition. Placer des terminaux POS sur le SSID d'entreprise enfreint les exigences de segmentation réseau de la norme PCI DSS et crée un chemin direct depuis un appareil vulnérable à l'usurpation d'adresse MAC vers le réseau de l'entreprise. L'architecture correcte consiste à : créer un SSID dédié pour les terminaux POS, sécurisé avec WPA2-PSK et l'authentification MAC, associé à un VLAN POS dédié. Appliquez des règles de pare-feu qui autorisent uniquement le trafic sortant vers la passerelle de paiement via HTTPS (port 443). Bloquez tout routage inter-VLAN entre le VLAN POS et les VLAN d'entreprise ou invités. Documentez cette segmentation pour l'audit PCI DSS QSA. L'authentification MAC fournit une couche de contrôle d'accès de base ; le VLAN et les règles de pare-feu fournissent la véritable barrière de sécurité.
Q2. Votre tableau de bord de WiFi Analytics indique que les taux d'identification des visiteurs de retour sont passés de 74 % à 18 % au cours des 12 derniers mois, malgré un trafic piétonnier stable dans vos points de vente. Le réseau utilise la mise en cache des adresses MAC pour contourner le Captive Portal pour les visiteurs de retour. Quelle est la cause principale et quelle est la méthode de correction ?
Conseil : Prenez en compte le calendrier des principales mises à jour des OS mobiles et leurs fonctionnalités de confidentialité.
Voir la réponse type
La cause principale est la randomisation des adresses MAC. iOS 14 (septembre 2020) et Android 10 ont introduit des adresses MAC aléatoires par réseau en tant que fonctionnalité de confidentialité par défaut. À mesure que le parc d'appareils invités a été mis à jour vers ces versions d'OS, le mécanisme de mise en cache des adresses MAC a progressivement échoué, amenant la plateforme d'analyse à traiter les visiteurs de retour comme de nouveaux utilisateurs. Correction immédiate : remplacer la mise en cache MAC par un système de jeton de session persistant, où le Captive Portal stocke un cookie ou un jeton à longue durée de vie associé à l'adresse e-mail ou au compte de fidélité de l'utilisateur, permettant au portail de reconnaître les utilisateurs de retour sans dépendre des adresses MAC. Correction stratégique : déployer Passpoint (Hotspot 2.0) pour fournir une réauthentification transparente et basée sur des certificats, entièrement indépendante des adresses MAC.
Q3. Un responsable informatique d'hôpital doit connecter 50 pompes à perfusion existantes au réseau WiFi clinique. Les pompes ne peuvent pas gérer les Captive Portals ni les demandeurs 802.1X. Le responsable prévoit de déployer un SSID ouvert avec l'authentification MAC comme seul contrôle d'accès. Quel est le défaut de sécurité critique et comment l'architecture doit-elle être corrigée ?
Conseil : L'authentification MAC contrôle l'accès ; elle ne protège pas les données en transit. Prenez en compte les exigences de la règle de sécurité HIPAA concernant le chiffrement des données.
Voir la réponse type
Le défaut critique est l'absence de chiffrement sans fil. Un SSID ouvert transmet toutes les données en clair sur les ondes. Tout attaquant à portée radio peut capturer tout le trafic des pompes à perfusion - y compris les données des patients, les commandes de dosage et la télémétrie des appareils - à l'aide d'un analyseur de paquets standard. Il s'agit d'une violation directe de la règle de sécurité HIPAA (45 CFR § 164.312(e)(2)(ii) - chiffrement des ePHI en transit). L'architecture corrigée doit utiliser WPA2-PSK (ou WPA3-SAE) sur le SSID en plus de l'authentification MAC, garantissant que la charge utile sans fil est chiffrée. Les pompes doivent être placées sur un VLAN d'appareils cliniques dédié avec des règles de pare-feu limitant le trafic vers le système d'information clinique spécifique avec lequel elles communiquent. La clé PSK doit être complexe, stockée dans le système de gestion de réseau et renouvelée selon un calendrier défini.
Q4. L'équipe informatique d'un centre de conférence prévoit de déployer l'authentification MAC sur tous les SSIDs - y compris le réseau invités, le réseau exposants et le réseau d'équipements audiovisuel - pour simplifier la gestion avec une approche d'authentification unique. Évaluez cette proposition.
Conseil : Prenez en compte les différentes classes d'appareils et types d'utilisateurs sur chaque réseau, ainsi que l'impact de la randomisation MAC sur le réseau invités.
Voir la réponse type
La proposition est inappropriée pour deux des trois réseaux. Pour le réseau d'équipements audiovisuel (appareils sans écran, adresses MAC stables), l'authentification MAC est une approche valide et pratique - associez-la au WPA2/WPA3 et à un VLAN dédié. Pour le réseau exposants (ordinateurs portables et tablettes d'entreprise), l'authentification MAC est insuffisante ; les appareils des exposants prennent en charge le 802.1X et doivent être intégrés via un certificat sécurisé ou une méthode basée sur des identifiants. Pour le réseau invités (smartphones et tablettes grand public), l'authentification MAC est contre-productive en raison de la randomisation MAC - elle échouera pour la majorité des appareils modernes et dégradera l'expérience utilisateur. La bonne architecture utilise trois méthodes d'authentification distinctes : l'authentification MAC pour les équipements audiovisuels, le 802.1X ou un portail sécurisé pour les exposants, et un Captive Portal avec réauthentification basée sur des jetons de session pour les invités.
Continuer la lecture de cette série
Alternatives à Portnox : Cloud RADIUS sans la totalité du NAC
Vous pourrez décider si votre parc a besoin d'un NAC complet ou seulement d'un cloud RADIUS pour le WiFi, en utilisant un test en trois questions. Vous pourrez ensuite comparer Portnox, Purple, SecureW2 et JumpCloud sur l'application filaire, les contrôles de posture, les certificats, l'accès invité et le coût de fonctionnement sur trois ans, puis planifier un projet pilote site par site.
Dépannage 802.1X sur iOS et macOS : une checklist de déploiement pour Intune, Jamf et Microsoft Entra ID
Utilisez cette checklist pour diagnostiquer pourquoi les iPhones, iPads et Macs échouent à se connecter en 802.1X sur Intune ou Jamf Pro. Chaque échec correspond à l'une des quatre causes suivantes : confiance du serveur, certificat d'identité, mode macOS ou ciblage de groupe Microsoft Entra ID. Vous confirmerez la cause à partir des journaux eapolclient et RADIUS, appliquerez le correctif et planifierez les futures rotations de certificats.
Validation du serveur de profil WiFi Intune : noms de serveurs de certificats et liste de contrôle de l'autorité de certification racine pour Microsoft Entra ID
Vous serez en mesure de configurer la partie validation de serveur d'un profil WiFi Intune afin que les protocoles EAP-TLS et PEAP se connectent sur Windows, Apple et Android. Vous ferez correspondre les noms de serveurs de certificats au certificat RADIUS, déployerez la bonne autorité de certification racine, alignerez les attributions de groupes Microsoft Entra ID et planifierez les renouvellements de certificats avant qu'ils n'interrompent silencieusement les connexions.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.