
Pourquoi mon WiFi invité ne se connecte-t-il pas ? Résolution des problèmes de Captive Portal
Ce guide de référence technique explique les mécanismes sous-jacents de la détection de Captive Portal et détaille les six principaux modes de défaillance qui empêchent le WiFi invité de se connecter. Il fournit aux responsables informatiques et aux architectes réseau un cadre de dépannage pratique pour résoudre les problèmes de redirection HTTP, les conflits DNS et les défis liés à la randomisation des adresses MAC.
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du Captive Portal →
Résumé exécutif
Pour les espaces d'entreprise modernes, les réseaux sans fil pour invités ne sont plus une simple commodité ; ils représentent un point de contact critique pour l'engagement client, l'intelligence opérationnelle et le positionnement de la marque. Cependant, la valeur commerciale de ces réseaux dépend entièrement de la fiabilité de l'expérience de connexion initiale. Lorsqu'un invité se connecte à un réseau et que la page de connexion du Captive Portal ne s'affiche pas, l'établissement souffre immédiatement d'une friction de service accrue, d'une hausse des tickets de support et d'opportunités de capture de données perdues.
Au cœur de ces échecs se trouve une tension fondamentale entre les normes web sécurisées et les techniques d'interception au niveau du réseau historiquement utilisées par les portails captifs. Les navigateurs web et systèmes d'exploitation modernes sont conçus pour détecter et bloquer la redirection de trafic non autorisée afin de protéger les utilisateurs contre les attaques de l'homme du milieu. En comprenant les séquences précises de redirection HTTP et DNS, l'impact des protocoles sécurisés comme HSTS, et les fonctionnalités de confidentialité des appareils mobiles modernes, les équipes informatiques peuvent concevoir des solutions d'accès sans fil robustes. Ce guide fournit le cadre définitif pour diagnostiquer et résoudre les causes profondes du dysfonctionnement "guest wifi not connecting captive portal".
Écoutez l'intégralité du briefing technique :
Analyse technique détaillée : comment fonctionne réellement la détection de Captive Portal
Pour dépanner un problème de Captive Portal, vous devez d'abord comprendre ce qu'un Captive Portal fait réellement au niveau du réseau. La plupart des gens le considèrent simplement comme une page de connexion. En réalité, il s'agit d'un mécanisme d'interception du trafic au niveau du réseau.
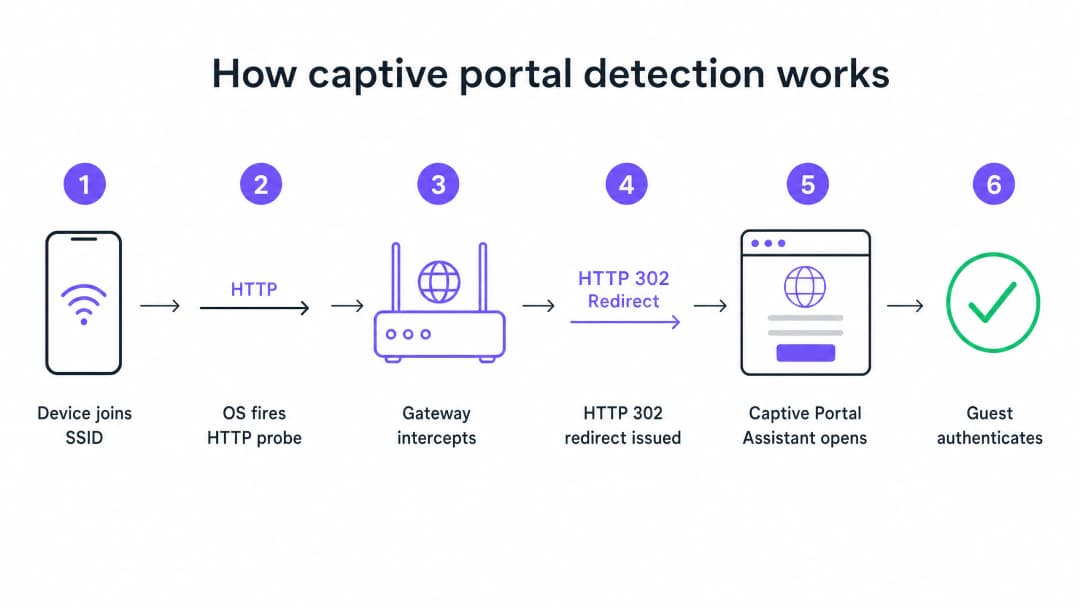
Lorsqu'un appareil se connecte à votre SSID invité et reçoit une adresse IP via DHCP, le système d'exploitation n'attend pas que l'utilisateur ouvre un navigateur. En arrière-plan, un service système déclenche immédiatement une requête HTTP GET non chiffrée vers une URL de test contrôlée par le fabricant. Les appareils Apple interrogent captive.apple.com. Les appareils Android interrogent connectivitycheck.gstatic.com. Les appareils Windows interrogent msftconnecttest.com.
Si le réseau dispose d'un accès internet ouvert, ces sondes renvoient les réponses attendues et le système d'exploitation en conclut que tout va bien. Mais sur un réseau invité, votre passerelle ou votre contrôleur sans fil intercepte cette sonde HTTP avant qu'elle n'atteigne internet. Au lieu de la réponse attendue, la passerelle renvoie une redirection HTTP 302 pointant vers la page du Captive Portal. Le système d'exploitation détecte la redirection inattendue, réalise qu'il se trouve derrière un Captive Portal et ouvre une fenêtre de navigateur sandboxée pour afficher la page de connexion.
Les six principaux modes de défaillance
Lorsqu'un invité signale que le WiFi ne se connecte pas, la défaillance provient presque toujours de l'une des six causes profondes qui perturbent cette séquence.
1. Épuisement du pool DHCP C'est le tueur silencieux lors d'événements à forte densité. Si vous organisez une conférence avec 2 000 participants sur un sous-réseau standard /24, vous disposez de 254 adresses IP utilisables. Si la durée de bail DHCP est définie sur la valeur par défaut de 24 heures, vous épuiserez ce pool dans les minutes qui suivent l'ouverture des portes. Chaque tentative de connexion ultérieure échoue avant même que la séquence du Captive Portal ne commence.
2. Échec de l'interception DNS La redirection du Captive Portal repose sur l'interception de la sonde HTTP par la passerelle. Mais la sonde nécessite d'abord une requête DNS. Si votre configuration DNS ne permet pas aux clients pré-authentifiés de résoudre des noms de domaine externes, la sonde n'est jamais déclenchée.
3. Jardin fermé incomplet Le jardin fermé (walled garden) définit les domaines externes auxquels les invités non authentifiés peuvent accéder. Si votre page de portail charge des ressources à partir d'un CDN qui n'est pas dans le jardin fermé, la page s'affiche sous forme d'écran vide. Si vous proposez une connexion via les réseaux sociaux avec Google, Apple ou Facebook, tous les domaines OAuth utilisés par ces fournisseurs doivent figurer sur la liste d'autorisation. Les fournisseurs d'identité sociale mettent régulièrement à jour les plages d'adresses IP de leurs CDN. Un jardin fermé qui fonctionnait parfaitement il y a six mois pourrait être silencieusement défaillant aujourd'hui.
4. Blocage de la redirection par HSTS La politique HTTP Strict Transport Security (HSTS) est une mesure de sécurité du navigateur qui force les connexions vers des domaines spécifiques uniquement via HTTPS. Si un visiteur tente de contacter un domaine préchargé HSTS et que votre passerelle essaie d'intercepter cette requête HTTPS pour la rediriger vers le portail, le navigateur détectera une non-correspondance de certificat. Il affichera un avertissement de sécurité qui ne peut pas être contourné et bloquera complètement la redirection. La solution correcte consiste à ne jamais tenter d'interception HTTPS. Votre passerelle doit uniquement rediriger les requêtes de test HTTP non chiffrées.
5. VPN actif sur l'appareil invité Un VPN chiffre tout le trafic de l'appareil et l'achemine via un tunnel externe avant qu'il n'atteigne votre passerelle. Votre passerelle ne voit jamais la requête de test HTTP. La séquence de détection du Captive Portal n'est jamais déclenchée.
6. Randomisation des adresses MAC Les appareils iOS et Android modernes utilisent par défaut des adresses MAC aléatoires par mesure de confidentialité. Étant donné que l'état de la session du Captive Portal est suivi par l'adresse MAC, un visiteur qui s'est authentifié il y a une heure peut se retrouver à nouveau face à la page de connexion après la rotation de l'adresse MAC de son appareil.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation : Concevoir pour la fiabilité
Un déploiement de Captive Portal bien configuré nécessite une coordination minutieuse sur l'ensemble de votre infrastructure Guest WiFi.
Étape 1 : Optimiser l'architecture DHCP
Pour tout site prévoyant plus de 200 appareils simultanés, évitez d'utiliser un seul sous-réseau /24. Utilisez un /22 ou plus grand, et définissez des durées de bail adaptées au profil de fréquentation de votre site. Un hôtel définit les baux pour 8 heures. Un stade définit les baux pour 3 heures. Un centre commercial définit les baux pour 90 minutes. Un centre de congrès définit les baux pour 30 minutes.
Étape 2 : Automatiser la gestion du Walled Garden
Validez votre walled garden avant chaque événement majeur. Sur la plateforme de Purple, nous gérons et mettons à jour ces entrées de walled garden automatiquement dans le cadre de notre service managé dans le cloud, ce qui libère votre équipe de cette charge de maintenance manuelle. Nous prenons en charge les intégrations avec Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet.
Étape 3 : Implémenter la RFC 8910 (Option DHCP 114)
La solution standardisée à long terme pour les conflits HSTS est la RFC 8910, qui définit l'option DHCP 114. Cette option permet à votre serveur DHCP de communiquer directement l'URL du Captive Portal à l'appareil client, évitant ainsi totalement le besoin de redirection HTTP. iOS 14 et Android 11 ou version supérieure prennent cela en charge nativement.
Bonnes pratiques
Déployer l'authentification basée sur les profils pour les visiteurs récurrents Les Captive Portals sont une technologie éprouvée, mais ils génèrent une friction inhérente. L'OpenRoaming, basé sur Passpoint et 802.1X, permet aux visiteurs réguliers de se connecter automatiquement et en toute sécurité sans jamais voir de page de connexion. Purple agit comme un fournisseur d'identité gratuit pour OpenRoaming sur notre forfait Connect. Des sites comme Premier Inn et Manchester Airports Group déploient déjà cette solution pour éliminer la friction liée à la réauthentification pour les visiteurs fréquents, tout en maintenant une totale conformité GDPR et la collecte de données de première partie.
Ne testez jamais depuis un appareil authentifié Une erreur courante qui touche de nombreuses équipes informatiques : tester le portail depuis un appareil qui a déjà été authentifié auparavant. La session de votre appareil est toujours active, vous contournez donc complètement le portail et en concluez que tout fonctionne. Testez toujours depuis un appareil dans un état propre et non authentifié.
Lire les guides connexes Pour en savoir plus sur la sécurisation de vos réseaux, consultez notre Qu'est-ce qu'un WiFi sécurisé : Guide essentiel pour les entreprises 2026 et notre Gestion de la bande passante : Un guide pratique pour 2026.
Dépannage et atténuation des risques
Lorsqu'un visiteur signale un problème de connexion, vos équipes sur place ont besoin d'un cadre de diagnostic rapide.

Demandez à votre équipe d'exécuter d'abord des correctifs côté client :
- Demander au visiteur de désactiver tout VPN actif.
- Demander au visiteur de désactiver la randomisation MAC (Adresse privée) pour votre SSID spécifique.
- Demander au visiteur d'ouvrir un navigateur par défaut et de naviguer vers
http://neverssl.com. Ce site étant conçu pour ne jamais utiliser le protocole SSL, la passerelle peut facilement intercepter la requête et déclencher la redirection. - Si tout le reste échoue, demandez au visiteur d'oublier le réseau et de s'y connecter à nouveau.
Si le problème persiste pour plusieurs visiteurs, passez aux vérifications côté opérateur. Examinez immédiatement l'utilisation du pool DHCP, vérifiez les journaux RADIUS à la recherche de messages Access-Reject, et testez l'interception DNS.
ROI et impact commercial
L'impact commercial d'un Captive Portal fiable va bien au-delà des indicateurs informatiques. En éliminant les échecs de connexion, les établissements augmentent directement le taux de croissance de leur base de données marketing.
Prenez l'exemple de Harrods, qui a obtenu un ROI marketing multiplié par 57 en optimisant ses WiFi Analytics et son flux de Captive Portal. Ou encore AGS Airports, qui a généré un ROI de 842 % grâce à une gestion fluide de la bande passante par paliers. Une expérience de connexion fiable est la condition fondamentale pour collecter les données de feedback modernes détaillées dans notre guide, Collecte moderne de feedback : Un guide pour les établissements 2026.
Chaque échec de chargement du Captive Portal représente un profil client perdu. En mettant en œuvre les normes d'architecture décrites dans ce guide, les responsables informatiques transforment leur infrastructure sans fil d'un centre de coûts en un générateur de revenus fiable et conforme.
Définitions clés
Captive Portal
Un mécanisme d'interception au niveau du réseau qui oblige un utilisateur non authentifié à consulter et à interagir avec une page web spécifique avant de se voir accorder l'accès à l'internet public.
Lorsque les équipes informatiques déploient des réseaux invités, le Captive Portal est le principal outil pour faire respecter les conditions d'utilisation et collecter des données marketing de première main.
Walled Garden
Une liste de contrôle d'accès (ACL) de pré-authentification qui définit les adresses IP externes ou les noms de domaine auxquels un appareil non authentifié est autorisé à accéder.
Crucial pour permettre aux appareils de charger les éléments de la page d'accueil du Captive Portal et de communiquer avec les fournisseurs d'identité sociale avant que l'utilisateur ne soit entièrement authentifié.
HSTS (HTTP Strict Transport Security)
Un mécanisme de politique de sécurité web qui aide à protéger les sites web contre les attaques de l'homme du milieu, telles que les attaques de rétrogradation de protocole et le détournement de cookies.
HSTS est la raison principale pour laquelle l'interception du trafic HTTPS afin d'afficher un portail captif entraîne de graves avertissements de sécurité du navigateur plutôt qu'une redirection réussie.
RFC 8910 (Option DHCP 114)
Une norme IETF qui permet à un serveur DHCP de signaler directement l'URL du portail captif à l'appareil client lors de l'attribution initiale de l'adresse IP.
Cette norme élimine complètement le besoin de redirection HTTP, résolvant le conflit HSTS et offrant une expérience de connexion plus fluide.
Randomisation des adresses MAC
Une fonctionnalité de confidentialité dans les systèmes d'exploitation mobiles modernes qui génère une nouvelle adresse MAC aléatoire pour chaque réseau sans fil auquel l'appareil se connecte, ou qui renouvelle périodiquement cette adresse.
Cette fonctionnalité brise la persistance de session classique des portails captifs, forçant les visiteurs récurrents à se connecter à plusieurs reprises, à moins que l'établissement ne passe à une authentification basée sur le profil comme OpenRoaming.
OpenRoaming
Une fédération mondiale de roaming s'appuyant sur Passpoint et 802.1X qui permet aux utilisateurs de se connecter aux réseaux WiFi publics de manière automatique et sécurisée sans avoir à interagir avec un portail captif.
Purple agit comme un fournisseur d'identité gratuit pour OpenRoaming dans le cadre du forfait Connect, permettant aux établissements d'éliminer les frictions liées à la réauthentification.
Redirection HTTP 302
Un code d'état de réponse HTTP indiquant que la ressource demandée réside temporairement sous une URI différente.
Il s'agit du mécanisme spécifique utilisé par la passerelle sans fil pour rediriger la requête test HTTP de l'appareil vers la page d'accueil du portail captif.
Requête test (Canary Probe)
Une requête HTTP automatisée et non chiffrée envoyée par un système d'exploitation immédiatement après la connexion à un réseau pour tester la connectivité Internet.
Apple utilise captive.apple.com ; Android utilise connectivitycheck.gstatic.com. L'interception de ces requêtes est à la base de la détection des portails captifs.
Exemples concrets
Un centre de conférence d'une capacité de 2 500 personnes à Londres accueille un sommet technologique majeur. Dans les 45 minutes suivant le début de la conférence plénière, les participants signalent que le problème "le WiFi invité ne se connecte pas au Captive Portal" est généralisé. L'SSID est visible, mais les appareils ne parviennent pas à obtenir une adresse IP ou reçoivent une IP mais ne voient aucun écran de connexion. Le réseau est configuré avec un seul sous-réseau /23 et des baux DHCP de 12 heures.
- Identifier l'épuisement du DHCP : Un sous-réseau /23 fournit 1 022 adresses IP utilisables. Avec 2 500 participants, le pool est sous-dimensionné. Le bail de 12 heures signifie que les adresses ne sont pas restituées au pool lorsque les participants quittent le bâtiment pour le déjeuner.
- Élargir le sous-réseau : Reconfigurer le VLAN invité pour utiliser un sous-réseau /21, fournissant 4 094 adresses IP utilisables, ce qui dépasse largement la capacité du site.
- Réduire la durée du bail : Modifier la durée du bail DHCP de 12 heures à 30 minutes. Cela garantit que les adresses IP des appareils qui se déconnectent (par exemple, lorsqu'un participant s'en va) sont rapidement récupérées.
- Libérer les baux : Effacer les liaisons DHCP existantes pour forcer les appareils actifs à se renouveler selon les nouveaux paramètres.
Une chaîne de magasins déploie un nouveau Captive Portal proposant une connexion sociale via Google et Facebook. Lors des tests, l'équipe informatique constate que la page d'accueil du portail se charge correctement, mais lorsqu'un utilisateur appuie sur "Se connecter avec Google", la page expire et ne parvient pas à se connecter. L'inscription standard par e-mail fonctionne parfaitement.
- Diagnostiquer l'échec du Walled Garden : Le dépassement de délai indique que l'appareil client non authentifié ne peut pas atteindre les serveurs OAuth de Google pour terminer le processus d'authentification.
- Auditer les entrées du Walled Garden : Examiner la liste de contrôle d'accès pré-authentification sur le contrôleur sans fil (par exemple, Cisco Meraki ou HPE Aruba).
- Ajouter les domaines requis : Ajouter les domaines d'authentification Google et Facebook spécifiques (par exemple, accounts.google.com) au Walled Garden. Il est crucial d'ajouter des entrées génériques pour les CDN qui hébergent les éléments de la page de connexion (par exemple, *.gstatic.com).
- Mettre en œuvre des mises à jour automatisées : Comme ces fournisseurs modifient fréquemment leurs plages d'adresses IP, configurer le contrôleur pour utiliser la surveillance des domaines génériques (wildcard domain snooping) plutôt que la mise sur liste blanche d'adresses IP statiques.
Questions d'entraînement
Q1. Un commerce signale que son portail captif fonctionne parfaitement pour les visiteurs utilisant l'inscription classique par e-mail, mais que ceux qui tentent d'utiliser l'option « Se connecter avec Facebook » font face à un écran blanc après avoir appuyé sur le bouton. Quelle est la cause architecturale la plus probable ?
Conseil : Considérez les ressources réseau que l'appareil non authentifié doit atteindre pour afficher la page de connexion Facebook.
Voir la réponse type
L'établissement dispose d'un walled garden incomplet. La passerelle sans fil empêche l'appareil non authentifié d'atteindre les domaines OAuth de Facebook ou l'infrastructure CDN. L'équipe informatique doit mettre à jour la liste de contrôle d'accès de pré-authentification pour inclure tous les domaines génériques requis pour l'authentification Facebook.
Q2. Vous concevez l'architecture WiFi invités pour un grand stade de football. L'enceinte accueille 60 000 supporters et les matchs durent environ 3 heures. La configuration actuelle utilise un sous-réseau /16 et une durée de bail DHCP de 24 heures. Lors du premier match, des milliers de supporters signalent qu'ils ne peuvent pas se connecter. Quelles modifications devez-vous mettre en œuvre ?
Conseil : Calculez le nombre total d'adresses IP disponibles dans le sous-réseau par rapport à la capacité de l'établissement, puis évaluez le cycle de vie de ces adresses.
Voir la réponse type
Le réseau subit une saturation de la plage DHCP. Un sous-réseau /16 fournit 65 534 adresses IP utilisables, ce qui est théoriquement suffisant pour 60 000 supporters. Cependant, avec une durée de bail de 24 heures, tout appareil qui se connecte brièvement (par exemple, le personnel, les prestataires ou les supporters passant à proximité du stade) consomme une adresse IP qui ne sera libérée que le lendemain. La solution consiste à réduire la durée du bail DHCP à 3 heures afin de correspondre au profil de présence de l'événement, garantissant ainsi un recyclage efficace des adresses IP pendant le match.
Q3. Un client d'hôtel se plaint que la page de connexion du portail captif ne s'affiche pas automatiquement sur son ordinateur portable. Lorsque le personnel de la réception vérifie l'appareil du client, il constate qu'un client VPN d'entreprise est actif. Pourquoi le VPN empêche-t-il le portail de se charger ?
Conseil : Considérez la façon dont un VPN achemine le trafic et dont la passerelle intercepte la requête test du portail captif.
Voir la réponse type
Le VPN chiffre tout le trafic provenant de l'ordinateur portable et tente de l'acheminer via un tunnel sécurisé vers le serveur de l'entreprise. Le trafic étant chiffré, la passerelle sans fil locale ne peut pas l'inspecter, ne peut pas identifier la requête de test HTTP non chiffrée, et ne peut donc pas émettre la redirection HTTP 302 requise pour déclencher le Captive Portal. L'invité doit désactiver le VPN, s'authentifier via le portail, puis réactiver le VPN.
Continuer la lecture de cette série
Le portail captif Ubiquiti UniFi ne redirige pas : causes et correctifs
Ce guide isole un échec de redirection du portail captif UniFi en suivant dans l'ordre l'état de l'invité, la redirection, la route de pré-autorisation et l'autorisation du contrôleur. Il offre aux équipes informatiques des sites une méthode éprouvée pour résoudre la confusion entre réseau invité et Hotspot, les transferts vers un portail externe, les exigences actuelles de compte UniFi OS et les tests d'isolation DNS.
La page splash Cisco Meraki ne fonctionne pas : un organigramme de dépannage
Ce guide pratique de niveau 2 identifie l'origine d'une panne de flux de page splash Cisco Meraki : autorisation client, lancement de la redirection HTTP, accessibilité du walled garden ou authentification RADIUS. Il fournit aux équipes informatiques locales une méthode d'analyse factuelle et contrôlée pour restaurer le WiFi invité sans perturber l'ensemble du réseau de l'établissement.
Guide de configuration d'un réseau Guest WiFi d'entreprise : segmentation VLAN, sécurité et portails captifs
Ce guide technique explique aux équipes informatiques comment configurer un réseau Guest WiFi en tant que service d'accès internet contrôlé, en utilisant la segmentation VLAN, les politiques de pare-feu et un portail captif. Il montre également comment les formulaires d'inscription et les contrôles d'accès de Purple permettent de proposer une expérience visiteur fluide sans affaiblir la sécurité autour des systèmes du personnel, de paiement et opérationnels.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.