
Captive Portal बनाम Splash Page
यह प्रामाणिक गाइड गेस्ट WiFi नेटवर्क में Captive Portals और Splash Pages के बीच महत्वपूर्ण अंतर को स्पष्ट करती है। यह बताती है कि कैसे अंतर्निहित नेटवर्क इंटरसेप्शन तंत्र विज़ुअल गेस्ट इंटरफ़ेस के साथ मिलकर काम करता है, जिससे IT लीडर्स और वेन्यू ऑपरेटरों को सूचित आर्किटेक्चरल और खरीद निर्णय लेने में मदद मिलती है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Captive Portals के लिए निश्चित गाइड →
Captive portal vs splash page architecture evaluator
Evaluate network enforcement boundaries, size concurrent guest device capacity, audit RFC 8908 walled gardens, and export controller configurations.
Technical layer differentiation matrix
| Dimension | Captive portal (network gate) | Splash page (user presentation) | Architectural verdict |
|---|---|---|---|
| Enforcement layer | L2/L3 network layer (gateway, wireless controller, eBPF firewall) | L7 application and presentation layer (HTML/CSS responsive web viewport) | Captive portal enforces boundaries; splash page displays user interface. |
| Traffic intercept | DNS interception, HTTP 302 redirect, RFC 8908 CAPPORT API JSON endpoint | Standard web application GET and POST forms within browser or CNA | Network intercepts unauthenticated packets to trigger the splash page. |
| Walled garden control | Stateful IP and FQDN allowlist enforced at gateway routing level | Asset hosting paths for logos, CSS, and third-party scripts | Portal restricts non-allowlisted traffic until authentication completes. |
| Authentication and AAA | RADIUS Access-Request (RFC 2865/6614), dynamic VLAN, ACL push | Collects credentials, social OAuth tokens, SMS OTP, or marketing consent | Splash collects user data; portal transmits RADIUS payloads to authorize access. |
| Session management | Hardware MAC tracking, RADIUS CoA disconnect (RFC 3576), DHCP lease bound | Browser session cookies, local storage, CRM profile syncing tokens | Network controls device uptime and bandwidth; splash stores profile telemetry. |
| Regulatory compliance | Cryptographic MAC hashing, network audit logging, HIPAA/PCI VLAN isolation | GDPR/CCPA unticked consent checkboxes, privacy policy acceptance links | Both layers work together to provide end-to-end data privacy compliance. |
Learn how to deploy hardware-agnostic captive portals with automated walled gardens, dynamic VLAN steering, and CRM integrations.
Explore the captive portal guideSpeak with a Purple technical architect to design compliant guest WiFi onboarding tailored to your controllers.
कार्यकारी सारांश (Executive Summary)
IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस डायरेक्टरों के लिए, गेस्ट WiFi अब केवल एक सुविधा नहीं रह गया है - यह फर्स्ट-पार्टी डेटा कैप्चर, मार्केटिंग जुड़ाव और नेटवर्क सुरक्षा के लिए एक महत्वपूर्ण टचपॉइंट है। फिर भी RFP (प्रस्तावों के लिए अनुरोध) और डिप्लॉयमेंट चर्चाओं में भ्रम का एक निरंतर बिंदु Captive Portal को splash pages के साथ मिलाना है।
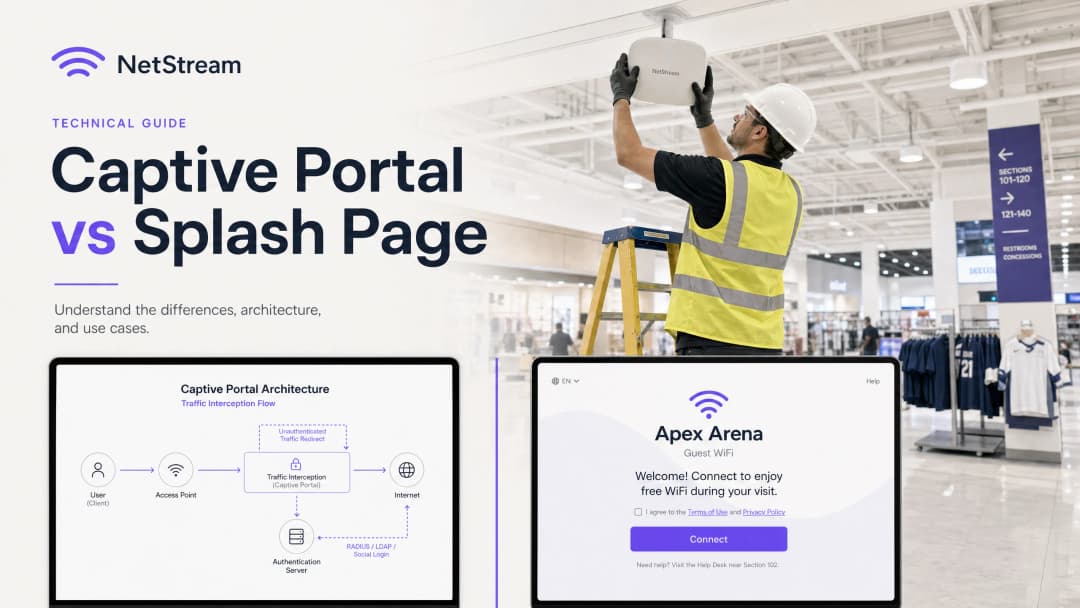
यह गाइड उस मूलभूत अंतर को स्पष्ट करने के लिए बनाई गई है। Captive Portal एक नेटवर्क-लेयर नियंत्रण तंत्र है जो ट्रैफ़िक को रोकता है, इंटरनेट एक्सेस को ब्लॉक करता है, और सुरक्षित प्रमाणीकरण का प्रबंधन करता है। इसके विपरीत, splash page एप्लिकेशन-लेयर विज़ुअल इंटरफ़ेस है - वह वेब पेज जिसे गेस्ट देखते हैं, उसके साथ इंटरैक्ट करते हैं, और प्रमाणित करने के लिए उपयोग करते हैं।
इन दोनों घटकों को आपस में मिलाने से महत्वपूर्ण खरीद और कार्यान्वयन जोखिम पैदा होते हैं, जैसे कि असुरक्षित बैकएंड नियंत्रणों के साथ एक सुंदर डिज़ाइन किया गया splash page खरीदना, या एक अनाड़ी, बिना ब्रांड वाले यूजर इंटरफेस के साथ अत्यधिक सुरक्षित Captive Portal को तैनात करना जो मेहमानों को दूर भगाता है। यह समझकर कि ये तकनीकें मिलकर कैसे काम करती हैं, संगठन Purple जैसे प्लेटफ़ॉर्म का उपयोग करके एक सुरक्षित, अनुपालन और अत्यधिक आकर्षक गेस्ट WiFi अनुभव प्रदान कर सकते हैं जो मापने योग्य व्यावसायिक मूल्य पैदा करता है।

तकनीकी गहन विश्लेषण (Technical Deep-Dive)
Captive Portal: नेटवर्क-लेयर ट्रैफ़िक इंटरसेप्शन
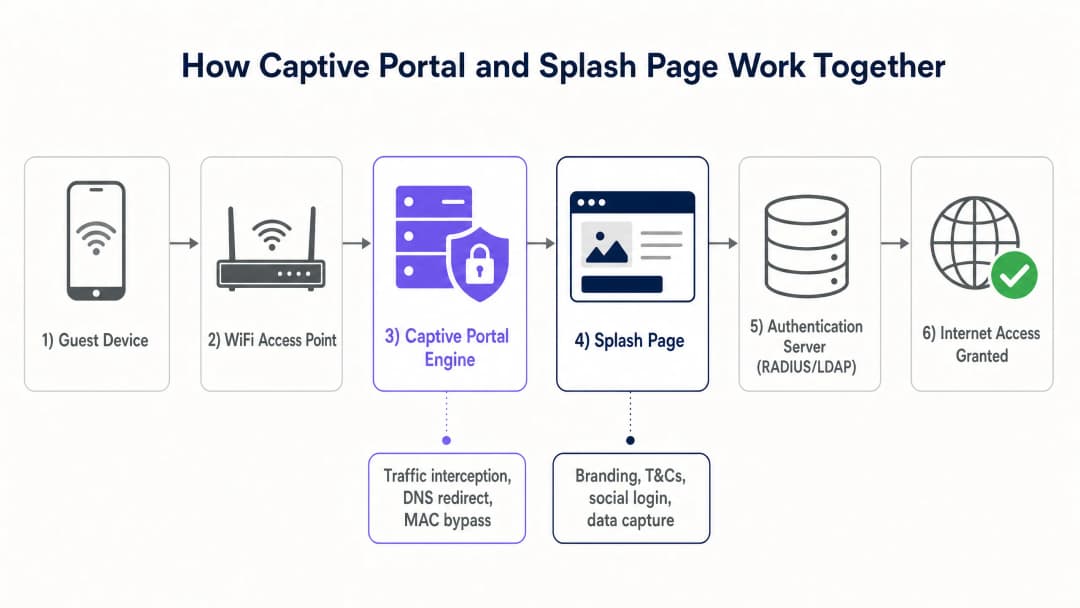
Captive Portal एक्सेस कंट्रोल लागू करने के लिए OSI मॉडल की निचली परतों (आमतौर पर लेयर 2 और 3) पर काम करता है। जब एक गेस्ट डिवाइस एक ओपन SSID से जुड़ता है, तो स्थानीय DHCP सर्वर इसे एक IP एड्रेस, सबनेट मास्क और डिफॉल्ट गेटवे असाइन करता है। हालाँकि, वायरलेस एक्सेस पॉइंट (AP) या गेटवे कंट्रोलर उस डिवाइस के MAC एड्रेस को फ़ायरवॉल की सेशन टेबल के भीतर एक अप्रमाणित स्थिति में रख देता है।
इस स्थिति में, फ़ायरवॉल DNS और DHCP जैसी आवश्यक नेटवर्क सेवाओं को छोड़कर सभी आउटबाउंड IP ट्रैफ़िक को ब्लॉक कर देता है। जब गेस्ट किसी बाहरी वेबसाइट पर जाने का प्रयास करता है, तो Captive Portal दो प्राथमिक तरीकों में से एक का उपयोग करके ट्रैफ़िक को रोकता है:
- HTTP रीडायरेक्शन (302 रीडायरेक्ट): गेटवे प्रारंभिक HTTP अनुरोध को रोकता है और HTTP 302 Found प्रतिक्रिया देता है, जिससे क्लाइंट ब्राउज़र splash page URL पर रीडायरेक्ट हो जाता है।
- DNS हाईजैकिंग: गेटवे DNS प्रश्नों को रोकता है और सभी डोमेन नामों को स्थानीय splash page सर्वर के IP एड्रेस पर रिज़ॉल्व करता है। हालांकि यह सरल है, DNSSEC और ब्राउज़र-स्तरीय सुरक्षा चेतावनियों के कारण इस पद्धति को धीरे-धीरे हटा दिया गया है।
आधुनिक मोबाइल ऑपरेटिंग सिस्टम Captive Network Assistant (CNA) नामक एक इन-बिल्ट डेमन (daemon) का उपयोग करते हैं। किसी नेटवर्क से कनेक्ट होने पर, CNA एक ज्ञात, अनएन्क्रिप्टेड HTTP एंडपॉइंट (उदाहरण के लिए, Apple का captive.apple.com या Google का connectivitycheck.gstatic.com) तक पहुँचने का प्रयास करता है। यदि उस प्रतिक्रिया को बीच में ही रोककर रीडायरेक्ट कर दिया जाता है, तो ऑपरेटिंग सिस्टम पहचान लेता है कि यह एक Captive Portal के पीछे है और स्वचालित रूप से एक समर्पित सिस्टम ब्राउज़र विंडो में Splash Page प्रदर्शित करता है, जिससे उपयोगकर्ता को मैन्युअल रूप से वेब ब्राउज़र खोलने की आवश्यकता नहीं होती है।
एक बार जब उपयोगकर्ता Splash Page पर प्रमाणीकरण (authentication) प्रक्रिया पूरी कर लेता है, तो प्रमाणीकरण सर्वर (आमतौर पर एक RADIUS सर्वर) नेटवर्क कंट्रोलर को एक Access-Accept पैकेट भेजता है। इसके बाद कंट्रोलर उस डिवाइस के MAC एड्रेस को पूर्ण इंटरनेट एक्सेस प्रदान करने के लिए अपने फ़ायरवॉल नियमों को अपडेट करता है, जो आमतौर पर एक निर्दिष्ट सत्र अवधि के लिए डिवाइस को याद रखने के लिए MAC Address Bypass (MAB) का लाभ उठाता है।
Splash Page: एप्लीकेशन-लेयर उपयोगकर्ता अनुभव
Captive Portal के विपरीत, Splash Page एक मानक वेब एप्लीकेशन है जो लेयर 7 (एप्लीकेशन लेयर) पर काम करता है। यह मानक वेब तकनीकों (HTML, CSS, और JavaScript) के साथ बनाया गया है और या तो गेटवे कंट्रोलर पर स्थानीय रूप से होस्ट किया जाता है या, अधिक सामान्यतः, Purple जैसे क्लाउड प्लेटफ़ॉर्म पर होस्ट किया जाता है।
Splash Page मेहमानों के लिए विज़ुअल इंटरफ़ेस और ब्रांड टचपॉइंट के रूप में कार्य करता है। इसके प्राथमिक तकनीकी कार्यों में शामिल हैं:
- पहचान संघीकरण (Identity federation): OAuth 2.0 प्रोटोकॉल का उपयोग करके सोशल लॉगिन (Google, Facebook, Apple) को सुगम बनाना।
- डेटा कैप्चर: ईमेल पते, नाम और लॉयल्टी प्रोग्राम नंबर जैसे मेहमानों के विवरण एकत्र करना।
- सहमति प्रबंधन: GDPR [1] और CCPA जैसे नियमों का अनुपालन सुनिश्चित करते हुए, सेवा की शर्तों और गोपनीयता नीतियों के समझौते के साथ-साथ मार्केटिंग के लिए स्पष्ट सहमति प्राप्त करना।
- विज्ञापन वितरण और ब्रांडिंग: भौतिक स्थान से मुद्रीकरण (monetise) करने के लिए लक्षित प्रचार बैनर, वीडियो विज्ञापन, या कनेक्शन के बाद रीडायरेक्ट पेज प्रदर्शित करना।
चूंकि Splash Page एक वेब एप्लीकेशन है, इसलिए इसका अत्यधिक रिस्पॉन्सिव होना और मोबाइल उपकरणों के लिए अनुकूलित होना आवश्यक है, जो 80% से अधिक अतिथि WiFi कनेक्शनों के लिए जिम्मेदार हैं।
कार्यान्वयन मार्गदर्शिका (Implementation Guide)
एक एंटरप्राइज़-ग्रेड अतिथि WiFi समाधान को तैनात करने के लिए नेटवर्क इंफ्रास्ट्रक्चर और क्लाउड सॉफ़्टवेयर के बीच घनिष्ठ समन्वय की आवश्यकता होती है। निम्नलिखित एक Captive Portal और Splash Page सिस्टम को लागू करने के लिए वेंडर-न्यूट्रल आर्किटेक्चरल गाइड है।
चरण-दर-चरण परिनियोजन आर्किटेक्चर (Step-by-Step Deployment Architecture)
- नेटवर्क विभाजन (Network segmentation): आंतरिक कॉर्पोरेट नेटवर्क, पॉइंट-ऑफ-सेल (POS) टर्मिनलों और IoT उपकरणों से अतिथि ट्रैफ़िक को अलग करने के लिए अपने स्विच और एक्सेस पॉइंट्स पर एक समर्पित अतिथि VLAN कॉन्फ़िगर करें। यह PCI-DSS अनुपालन [2] के लिए एक प्रमुख आवश्यकता है।
- SSID कॉन्फ़िगरेशन: यदि आपका हार्डवेयर इसका समर्थन करता है तो ऑपर्च्यूनिस्टिक वायरलेस एन्क्रिप्शन (OWE) सक्षम के साथ एक ओपन SSID कॉन्फ़िगर करें, या एक मानक ओपन SSID। अपने वायरलेस कंट्रोलर (जैसे, Cisco Catalyst, Aruba Instant On, या Ruckus SmartZone) पर SSID प्रोफाइल के भीतर Captive Portal रीडायरेक्शन सक्षम करें।
- Walled Garden (ACL) कॉन्फ़िगरेशन: ऑथेंटिकेशन से पहले, गेस्ट डिवाइसेस को कुछ बाहरी डोमेन तक पहुँचने की अनुमति दी जानी चाहिए ताकि Splash पेज सही ढंग से प्रदर्शित हो सके। इसे "Walled Garden" या एक्सेस कंट्रोल लिस्ट (ACL) के रूप में जाना जाता है। आपको इसमें शामिल करना होगा:
- आपके क्लाउड-होस्टेड Splash पेज का डोमेन (उदाहरण के लिए,
*.purple.ai)। - सोशल लॉगिन प्रदाताओं के OAuth एंडपॉइंट्स (उदाहरण के लिए,
*.facebook.com,*.google.com,*.apple.com)। - आवश्यक एसेट्स (फॉन्ट, स्टाइलशीट, चित्र) को होस्ट करने वाले कंटेंट डिलीवरी नेटवर्क (CDNs)।
- आपके क्लाउड-होस्टेड Splash पेज का डोमेन (उदाहरण के लिए,
- RADIUS सर्वर इंटीग्रेशन: ऑथेंटिकेशन और अकाउंटिंग (802.1X / AAA) के लिए एक बाहरी RADIUS सर्वर (जैसे Purple का क्लाउड RADIUS) का उपयोग करने के लिए वायरलेस कंट्रोलर को कॉन्फ़िगर करें [3]।
- Splash पेज कस्टमाइज़ेशन: ब्रैंड की निरंतरता, मोबाइल रिस्पॉन्सिवनेस और स्पष्ट कानूनी सहमति चेकबॉक्स सुनिश्चित करते हुए Purple पोर्टल के भीतर Splash पेज डिज़ाइन करें।
- सेशन और बैंडविड्थ नीतियां: नेटवर्क के दुरुपयोग को रोकने और सभी मेहमानों के लिए निष्पक्ष पहुंच सुनिश्चित करने के लिए नेटवर्क कंट्रोलर पर सेशन टाइमआउट (उदाहरण के लिए, 8 घंटे), आइडल टाइमआउट (उदाहरण के लिए, 30 मिनट), और प्रति-उपयोगकर्ता बैंडविड्थ सीमाएं (उदाहरण के लिए, 5 Mbps डाउन, 2 Mbps अप) परिभाषित करें।
| तकनीकी पैरामीटर | Captive Portal (नेटवर्क गेटवे) | Splash पेज (क्लाउड एप्लीकेशन) |
|---|---|---|
| OSI लेयर | लेयर 2 / लेयर 3 (नेटवर्क/डेटा लिंक) | लेयर 7 (एप्लिकेशन) |
| प्राथमिक प्रोटोकॉल | RADIUS, DHCP, HTTP (302 रीडायरेक्ट) | HTTP, HTTPS, HTML5, CSS3, OAuth 2.0 |
| मुख्य कार्य | ट्रैफ़िक इंटरसेप्शन, एक्सेस कंट्रोल, बैंडविड्थ शेपिंग | यूजर इंटरफेस, डेटा संग्रह, सहमति, ब्रैंडिंग |
| यूज़र विजिबिलिटी | पूरी तरह से अदृश्य (बैकएंड तंत्र) | 100% दृश्यमान (विजुअल वेलकम स्क्रीन) |
| सुरक्षा मानक | IEEE 802.1X, WPA3, OWE, PCI DSS | HTTPS, SSL/TLS, GDPR, CCPA |
| विशिष्ट हार्डवेयर | वायरलेस APs, गेटवे राउटर्स, कंट्रोलर्स | क्लाउड सर्वर, CDNs |
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
सर्वोत्तम प्रथाएं
एक अत्यधिक उपलब्ध, सुरक्षित और कानूनी रूप से अनुपालन करने वाले अतिथि WiFi नेटवर्क को सुनिश्चित करने के लिए, IT टीमों को इन उद्योग सर्वोत्तम प्रथाओं का पालन करना चाहिए:
1. HTTPS और SSL/TLS सर्टिफिकेट लागू करें
अतिथि डिवाइस और स्पलैश पेज के बीच सभी ट्रैफ़िक को HTTPS का उपयोग करके एन्क्रिप्ट किया जाना चाहिए। बिना एन्क्रिप्टेड HTTP पर स्पलैश पेज चलाने से अतिथि का डेटा - जिसमें लॉगिन क्रेडेंशियल और ईमेल पते शामिल हैं - पैकेट स्निफिंग और मैन-इन-द-मिडल हमलों के लिए असुरक्षित हो जाता है। सुनिश्चित करें कि आपके स्पलैश पेज डोमेन के पास एक वैध, सार्वजनिक रूप से विश्वसनीय SSL/TLS सर्टिफिकेट है। स्व-हस्ताक्षरित (Self-signed) सर्टिफिकेट गंभीर ब्राउज़र चेतावनियाँ उत्पन्न करते हैं जिससे अतिथि कनेक्शन को छोड़ देते हैं।
2. नेटवर्क आइसोलेशन लागू करें
अतिथि WiFi ट्रैफ़िक को कभी भी कॉर्पोरेट संपत्तियों के समान VLAN या सबनेट में रूट न करें। अतिथि ट्रैफ़िक को सख्त फ़ायरवॉल नियमों के साथ एक "अतिथि-केवल" VLAN में अलग किया जाना चाहिए जो आंतरिक सबनेट की ओर किसी भी क्रॉस-VLAN रूटिंग को रोकता है। यह मैलवेयर के प्रसार और संवेदनशील कॉर्पोरेट डेटा तक अनधिकृत पहुंच के जोखिम को कम करता है।
3. GDPR और CCPA अनुपालन सुनिश्चित करें
यदि आपका स्थल UK, EU या कैलिफ़ोर्निया में संचालित होता है, या वहाँ के नागरिकों की सेवा करता है, तो आपके स्पलैश पेज को सख्त डेटा गोपनीयता कानूनों का पालन करना चाहिए:
- स्वतंत्र रूप से दी गई सहमति: मार्केटिंग ऑप्ट-इन चेकबॉक्स डिफ़ॉल्ट रूप से अनटिक होने चाहिए। मार्केटिंग संचार के लिए सहमति को इंटरनेट एक्सेस की पूर्व शर्त नहीं बनाया जा सकता है।
- स्पष्ट गोपनीयता नीति: स्पलैश पेज पर अपनी गोपनीयता नीति का एक सीधा, आसानी से सुलभ लिंक प्रदान करें।
- भूल जाने का अधिकार (मेटाने का अधिकार): सुनिश्चित करें कि आपका अतिथि WiFi प्लेटफ़ॉर्म (जैसे कि Purple) अपने व्यक्तिगत डेटा को हटाने का अनुरोध करने वाले अतिथियों के लिए स्वचालित वर्कफ़्लो का समर्थन करता है।
4. मोबाइल उपकरणों और CNA के लिए अनुकूलित करें
सुनिश्चित करें कि स्पलैश पेज हल्का और अत्यधिक रिस्पॉन्सिव हो। भारी वीडियो बैकग्राउंड या बड़ी अनकंप्रेस्ड छवियों से बचें, जो पेज लोडिंग को धीमा कर देती हैं - विशेष रूप से स्टेडियम या कॉन्फ्रेंस सेंटर जैसे अत्यधिक उच्च-घनत्व वाले वातावरण में। नेटिव Captive Network Assistant (CNA) ब्राउज़र के भीतर निर्बाध रेंडरिंग की गारंटी के लिए विभिन्न प्रकार के मोबाइल ऑपरेटिंग सिस्टम पर स्पलैश पेज का परीक्षण करें।
समस्या निवारण और जोखिम शमन
सामान्य विफलता मोड और शमन रणनीतियाँ
- CNA पॉपअप दिखाई देने में विफल: यदि Captive Portal रीडायरेक्ट डिवाइस के CNA को ट्रिगर करने में विफल रहता है, तो अतिथि इंटरनेट एक्सेस और लॉगिन करने के किसी स्पष्ट तरीके के बिना SSID से जुड़े रह सकते हैं।
- शमन: सुनिश्चित करें कि DHCP के माध्यम से अतिथियों को सौंपे गए DNS सर्वर पूरी तरह से काम कर रहे हैं और बाहरी डोमेन को रिज़ॉल्यूशन करने में सक्षम हैं। यदि DNS रिज़ॉल्यूशन विफल हो जाता है, तो CNA अपनी कनेक्टिविटी जांच नहीं कर सकता है और रीडायरेक्ट कभी ट्रिगर नहीं होता है।
- Walled Garden गलत कॉन्फ़िगरेशन: अतिथि सोशल मीडिया लॉगिन पूरा नहीं कर सकते क्योंकि OAuth लॉगिन पेज लोड होने में विफल रहता है या कनेक्शन त्रुटि प्रदर्शित करता है।
- शमन: गेटवे के Walled Garden ACL की दोबारा जाँच करें। सोशल लॉगिन प्रदाता अक्सर अपने IP रेंज और डोमेन बदलते रहते हैं। Purple जैसे क्लाउड-प्रबंधित गेस्ट WiFi प्लेटफॉर्म का उपयोग करने से यह सुनिश्चित होता है कि Walled Garden डोमेन स्वचालित रूप से अपडेट हो जाते हैं और आपके हार्डवेयर के साथ सिंक रहते हैं।* CNA ब्राउज़र सीमाएँ: मोबाइल डिवाइस पर मूल CNA ब्राउज़र में Safari या Chrome जैसे मानक ब्राउज़रों की तुलना में सीमित कार्यक्षमता होती है। यह कुकीज़, पॉपअप या बाहरी रीडायरेक्ट को ब्लॉक कर सकता है।
- शमन: स्प्लैश पेज पर जटिल JavaScript या तीसरे पक्ष के इंटीग्रेशन से बचें, जिनमें कुकी की निरंतरता या ब्राउज़र पॉपअप की आवश्यकता होती है। प्रमाणीकरण प्रक्रिया को यथासंभव सरल और सीधा रखें।
ROI और व्यावसायिक प्रभाव
Captive Portal और स्प्लैश पेज के बीच के अंतर को समझने से संगठनों को नेटवर्क प्रदर्शन और अपने गेस्ट WiFi नेटवर्क की व्यावसायिक उपयोगिता दोनों को अनुकूलित करके निवेश पर रिटर्न (ROI) को अधिकतम करने में मदद मिलती है।
दोहरे-अनुकूलित समाधान का व्यावसायिक मूल्य
- बढ़ी हुई गेस्ट सहभागिता: एक सामान्य, बिना ब्रांड वाले स्वागत पृष्ठ की तुलना में, एक पेशेवर रूप से डिज़ाइन किया गया स्प्लैश पेज - जब Purple के मुख्य उत्पादों जैसे Guest WiFi और WiFi Analytics [4] [5] के साथ जोड़ा जाता है - तो गेस्ट लॉगिन दरों को 40% तक बढ़ा सकता है।
- सटीक फर्स्ट-पार्टी डेटा कैप्चर: सहज सोशल मीडिया लॉगिन और संरचित फ़ॉर्म फ़ील्ड की पेशकश करके, Retail, Hospitality, Healthcare, और Transport जैसे क्षेत्रों के स्थान स्वच्छ, सत्यापित ईमेल पते, जनसांख्यिकीय डेटा और विज़िट-फ़्रीक्वेंसी डेटा कैप्चर कर सकते हैं।
- मुद्रीकरण के अवसर: रिटेल मीडिया मुद्रीकरण के लिए स्प्लैश पेज का उपयोग करने से स्थानों को कनेक्शन के क्षण में मेहमानों को लक्षित विज्ञापन दिखाने की अनुमति मिलती है, जिससे तेजी से बढ़ते डिजिटल विज्ञापन बाजार का लाभ उठाया जा सकता है।
- परिचालन दक्षता: एक मजबूत Captive Portal डिवाइस ऑनबोर्डिंग को स्वचालित करके, सत्र समय-समाप्ति को प्रबंधित करके और नेटवर्क भीड़ को रोकने के लिए बैंडविड्थ सीमा लागू करके IT सहायता टिकटों को कम करता है।
Purple के एंटरप्राइज-ग्रेड समाधान को तैनात करके, स्थान यह सुनिश्चित कर सकते हैं कि उनका नेटवर्क आर्किटेक्चर सुरक्षित और अनुपालनशील है, जबकि उनकी मार्केटिंग टीमों को सुंदर, उच्च-परिवर्तित स्प्लैश पेज डिज़ाइन करने की पूर्ण रचनात्मक स्वतंत्रता मिलती है जो ग्राहकों की वफादारी का निर्माण करते हैं और राजस्व बढ़ाते हैं।
संदर्भ
- [1] Regulation (EU) 2016/679 (General Data Protection Regulation)
- [2] PCI Security Standards Council - PCI DSS Quick Reference Guide
- [3] IEEE 802.1X Port-Based Network Access Control Standard
- [4] Cisco Wireless APs: 2026 Guide to Products & Deployment
- [5] 10 Best Network Access Control (NAC) Solutions for 2026
- [6] WiFi in Schools: The 2026 Administrator & IT Guide
- [7] क्लाउड RADIUS के साथ 802.1X प्रमाणीकरण कैसे लागू करें
मुख्य परिभाषाएं
Captive Portal
एक नेटवर्क-लेयर तंत्र जो क्लाइंट ट्रैफ़िक को रोकता है और प्रमाणीकरण मानदंड पूरे होने तक इंटरनेट एक्सेस को प्रतिबंधित करता है।
अप्रमाणित MAC पतों को रीडायरेक्ट करने के लिए वायरलेस कंट्रोलर, गेटवे या फ़ायरवॉल को कॉन्फ़िगर करते समय IT टीमों द्वारा सामना किया जाता है।
स्प्लैश पेज
अतिथि के ब्राउज़र में रेंडर किया गया दृश्य, वेब-आधारित लैंडिंग पेज जो प्रमाणीकरण, डेटा कैप्चर और ब्रांड जुड़ाव की सुविधा प्रदान करता है।
उपयोगकर्ता ऑनबोर्डिंग अनुभव को डिज़ाइन करने और ग्राहक डेटा एकत्र करने के लिए मार्केटिंग और वेन्यू ऑपरेशंस टीमों द्वारा प्रबंधित किया जाता है।
Captive Network Assistant (CNA)
मोबाइल उपकरणों पर एक अंतर्निहित ऑपरेटिंग सिस्टम सुविधा जो स्वचालित रूप से Captive Portal का पता लगाती है और सिस्टम ब्राउज़र विंडो में स्प्लैश पेज खोलती है।
उपयोगकर्ता अनुभव के लिए अत्यंत महत्वपूर्ण है, क्योंकि यह मेहमानों को लॉग इन करने के लिए मैन्युअल रूप से ब्राउज़र खोलने की आवश्यकता को समाप्त करता है।
Walled Garden (ACL)
IP पतों या डोमेन की एक सूची जिसे किसी अप्रमाणित उपयोगकर्ता को नेटवर्क में लॉग इन करने से पहले एक्सेस करने की अनुमति होती है।
स्प्लैश पेज और सोशल लॉगिन OAuth प्रवाह को लोड करने की अनुमति देने के लिए वायरलेस गेटवे पर सही ढंग से कॉन्फ़िगर किया जाना चाहिए।
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क से कनेक्ट होने वाले उपयोगकर्ताओं के लिए केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन (AAA) प्रबंधन प्रदान करता है।
डेटाबेस के विरुद्ध अतिथि क्रेडेंशियल्स को सत्यापित करने और नेटवर्क एक्सेस प्रदान करने के लिए Captive Portal द्वारा उपयोग किया जाता है।
MAC Address Bypass (MAB)
एक तंत्र जो किसी डिवाइस को उसके हार्डवेयर MAC पते को याद रखकर बाद के कनेक्शनों पर Captive Portal लॉगिन स्क्रीन को बायपास करने की अनुमति देता है।
बार-बार लॉग इन करने की आवश्यकता को समाप्त करके लौटने वाले मेहमानों के लिए एक सहज अनुभव बनाने के लिए उपयोग किया जाता है।
Opportunistic Wireless Encryption (OWE)
एक WiFi मानक (WPA3 का हिस्सा) जो साझा पासवर्ड की आवश्यकता के बिना खुले नेटवर्क पर एन्क्रिप्शन प्रदान करता है।
सार्वजनिक अतिथि नेटवर्क पर सुरक्षित डेटा ट्रांसमिशन को सक्षम बनाता है और साथ ही Captive Portal रीडायरेक्शन की अनुमति भी देता है।
VLAN Segmentation
ट्रैफ़िक को अलग करने के लिए लेयर 2 पर एक भौतिक नेटवर्क को कई तार्किक नेटवर्क में विभाजित करने की प्रथा।
अतिथि WiFi परिनियोजन के लिए यह सुनिश्चित करना आवश्यक है कि अतिथि ट्रैफ़िक सुरक्षित कॉर्पोरेट नेटवर्क से पूरी तरह से अलग हो।
हल किए गए उदाहरण
150 स्टोर वाली एक राष्ट्रीय रिटेल चेन एक ऐसा गेस्ट WiFi नेटवर्क लागू करना चाहती है जो मार्केटिंग उद्देश्यों के लिए ग्राहकों के ईमेल कैप्चर करे, लेकिन उनकी IT सुरक्षा टीम गेस्ट ट्रैफ़िक द्वारा कॉर्पोरेट पॉइंट-ऑफ-सेल (POS) सिस्टम तक पहुँचने को लेकर चिंतित है। इसे कैसे आर्किटेक्ट किया जाना चाहिए?
- सभी 150 स्टोर्स के सभी स्विच और एक्सेस पॉइंट्स पर एक समर्पित गेस्ट VLAN (जैसे, VLAN 50) कॉन्फ़िगर करें, जो फ़ायरवॉल ACLs का उपयोग करके कॉर्पोरेट POS VLAN (VLAN 10) से पूरी तरह से अलग हो। 2. गेस्ट SSID पर Captive Portal रीडायरेक्शन सक्षम करें, और रीडायरेक्ट URL को Purple के सुरक्षित क्लाउड-होस्ट किए गए Splash Page पर इंगित करें। 3. VLAN 50 पर सभी प्री-ऑथेंटिकेटेड ट्रैफ़िक को प्रतिबंधित करने के लिए नेटवर्क गेटवे को कॉन्फ़िगर करें, जिससे केवल DNS, DHCP, और Purple के Walled Garden डोमेन तक पहुँच की अनुमति मिले। 4. RADIUS के माध्यम से मेहमानों को प्रमाणित करने के लिए वायरलेस कंट्रोलर के साथ Purple के एकीकरण का उपयोग करें, जिससे मेहमान द्वारा सत्यापित ईमेल पता प्रदान करने और Splash Page पर सेवा की शर्तों को स्वीकार करने के बाद ही इंटरनेट का उपयोग मिल सके।
एक 50,000 सीटों वाला स्पोर्ट्स स्टेडियम मैचों के दौरान मुफ्त WiFi देना चाहता है। ऑपरेशन्स टीम एक आसान लॉगिन अनुभव चाहती है ताकि मैचों की शुरुआत में नेटवर्क कंजेशन को रोका जा सके, जबकि मार्केटिंग टीम Splash Page पर प्रायोजक वीडियो विज्ञापन प्रदर्शित करना चाहती है। आप इन आवश्यकताओं को कैसे संतुलित करते हैं?
- हाई-डेंसिटी एक्सेस पॉइंट्स तैनात करें और MAC Address Bypass (MAB) के साथ एक Captive Portal कॉन्फ़िगर करें जिसे 30 दिनों के लिए सेट किया गया हो, ताकि लौटने वाले प्रशंसकों को हर बार आने पर Splash Page न देखना पड़े। 2. नए कनेक्शनों के लिए, मोबाइल उपकरणों पर तेजी से लोड होने के लिए अनुकूलित एक बेहद हल्का Splash Page डिज़ाइन करें। 3. एक छोटा, 5-सेकंड का प्रायोजक वीडियो विज्ञापन एम्बेड करें जो सीधे Splash Page पर चलता है, जिसमें एक 'Skip and Connect' बटन हो जो तुरंत Captive Portal प्रमाणीकरण को सक्रिय करता है। 4. सुचारू वीडियो स्ट्रीमिंग और वेब ब्राउज़िंग सुनिश्चित करने के लिए प्रति उपयोगकर्ता एक उदार बैंडविड्थ प्रोफ़ाइल (जैसे, 10 Mbps) आवंटित करने के लिए Captive Portal को कॉन्फ़िगर करें।
एक बड़ा सरकारी अस्पताल मरीजों और आगंतुकों के लिए गेस्ट WiFi प्रदान करना चाहता है। अनुपालन टीम की आवश्यकता है कि नेटवर्क स्वास्थ्य सेवा डेटा गोपनीयता मानकों के अनुरूप हो और मरीज दुर्भावनापूर्ण या अनुचित वेब सामग्री तक न पहुँच सकें। अनुशंसित परिनियोजन रणनीति क्या है?
- उपयोगकर्ताओं को एक ऐसे Splash Page पर रीडायरेक्ट करने के लिए Captive Portal को कॉन्फ़िगर करें जिसमें स्पष्ट स्वास्थ्य सेवा-विशिष्ट गोपनीयता नोटिस और सेवा की शर्तें शामिल हों। 2. वयस्क सामग्री, मैलवेयर और फ़िशिंग साइटों तक पहुँच को स्वचालित रूप से ब्लॉक करने के लिए Captive Portal गेटवे को क्लाउड-आधारित DNS फ़िल्टरिंग सेवा (जैसे Cisco Umbrella या Webroot) के साथ एकीकृत करें। 3. अनावश्यक व्यक्तिगत डेटा के संग्रह को रोकने के लिए सोशल लॉगिन विकल्पों को अक्षम करें, इसके बजाय एक साधारण 'Accept and Connect' बटन या एक बुनियादी ईमेल सत्यापन फ़ॉर्म पर भरोसा करें। 4. गेस्ट स्ट्रीमिंग ट्रैफ़िक की तुलना में क्लिनिकल अनुप्रयोगों और अस्पताल IoT उपकरणों को प्राथमिकता देने के लिए Captive Portal पर सख्त बैंडविड्थ शेपिंग लागू करें।
अभ्यास प्रश्न
Q1. एक IT प्रबंधक देखता है कि मेहमान अतिथि WiFi SSID से जुड़ रहे हैं, लेकिन ब्रांडेड स्प्लैश पेज दिखाई नहीं दे रहा है, और उपयोगकर्ता इंटरनेट का उपयोग नहीं कर पा रहे हैं। इस समस्या का सबसे संभावित तकनीकी कारण क्या है, और इसका निदान कैसे किया जाना चाहिए?
संकेत: Captive Portal रीडायरेक्शन प्रक्रिया में DNS की भूमिका पर विचार करें।
मॉडल उत्तर देखें
सबसे संभावित कारण DNS रिज़ॉल्यूशन प्रक्रिया में विफलता है। जब कोई डिवाइस कनेक्ट होता है, तो स्वागत स्क्रीन लोड करने के लिए उसे स्प्लैश पेज डोमेन नाम को हल करना होगा। यदि अतिथि VLAN को सौंपा गया DNS सर्वर डाउन है, गलत तरीके से कॉन्फ़िगर किया गया है, या गेटवे के पूर्व-प्रमाणीकरण फ़ायरवॉल नियमों द्वारा अवरुद्ध है, तो डिवाइस डोमेन को हल नहीं कर सकता है, और रीडायरेक्ट विफल हो जाएगा। निदान करने के लिए, SSID से एक परीक्षण डिवाइस कनेक्ट करें, सत्यापित करें कि इसे DHCP के माध्यम से एक मान्य IP और DNS सर्वर पता प्राप्त होता है, और किसी सार्वजनिक डोमेन को पिंग या हल करने का प्रयास करें। यदि DNS विफल रहता है, तो DNS सर्वर की स्थिति की जांच करें और सुनिश्चित करें कि गेटवे के पूर्व-प्रमाणीकरण ACL में DNS ट्रैफ़िक (UDP पोर्ट 53) की अनुमति है।
Q2. एक खुदरा स्थान मेहमानों को उनके Facebook खातों का उपयोग करके लॉग इन करने की अनुमति देना चाहता है। हालाँकि, जब उपयोगकर्ता स्प्लैश पेज पर Facebook लॉगिन बटन पर क्लिक करते हैं, तो उन्हें 'Connection Refused' त्रुटि मिलती है। बाकी का स्प्लैश पेज पूरी तरह से लोड होता है। समस्या क्या है, और आप इसे कैसे हल करते हैं?
संकेत: इस बारे में सोचें कि पूर्व-प्रमाणित डिवाइस को किन बाहरी संसाधनों तक पहुंचने की अनुमति है।
मॉडल उत्तर देखें
समस्या यह है कि Facebook प्रमाणीकरण (authentication) डोमेन गेटवे के प्री-ऑथेंटिकेशन Walled Garden एक्सेस कंट्रोल लिस्ट (ACL) में शामिल नहीं हैं। चूंकि उपयोगकर्ता अभी तक प्रमाणित नहीं हुआ है, इसलिए Captive Portal सभी बाहरी ट्रैफ़िक को ब्लॉक कर देता है। जब उपयोगकर्ता Facebook बटन पर क्लिक करता है, तो ब्राउज़र Facebook के OAuth सर्वर तक पहुँचने का प्रयास करता है, जिसे गेटवे द्वारा ब्लॉक कर दिया जाता है। इसे हल करने के लिए, IT टीम को वायरलेस कंट्रोलर या गेटवे पर Walled Garden ACL में आवश्यक Facebook OAuth डोमेन (जैसे, *.facebook.com, *.facebook.net) जोड़ना होगा।
Q3. एक हॉस्पिटैलिटी वेन्यू ने गेस्ट WiFi नेटवर्क तैनात किया है। मार्केटिंग टीम मेहमानों के ईमेल पते एकत्र करना चाहती है और तुरंत एक स्वागत योग्य न्यूज़लेटर भेजना चाहती है। हालांकि, कानूनी टीम सहमति के संबंध में GDPR अनुपालन को लेकर चिंतित है। दोनों टीमों को संतुष्ट करने के लिए स्प्लैश पेज और Captive Portal को कैसे कॉन्फ़िगर किया जाना चाहिए?
संकेत: GDPR की आवश्यकता है कि मार्केटिंग के लिए सहमति स्वतंत्र रूप से दी जानी चाहिए और यह सेवा की शर्त नहीं होनी चाहिए।
मॉडल उत्तर देखें
GDPR के तहत मार्केटिंग और कानूनी दोनों टीमों को संतुष्ट करने के लिए: 1. स्प्लैश पेज पर मार्केटिंग ऑप्ट-इन के लिए एक स्पष्ट, बिना टिक किया हुआ चेकबॉक्स होना चाहिए ('मैं मार्केटिंग ईमेल प्राप्त करने के लिए सहमति देता हूँ')। 2. सेवा की शर्तों और गोपनीयता नीति से सहमत होना एक अलग चेकबॉक्स होना चाहिए या मुफ़्त नेटवर्क का उपयोग करने की शर्त के रूप में स्पष्ट रूप से बताया जाना चाहिए। 3. अंतर्निहित Captive Portal और स्प्लैश पेज सिस्टम को इस प्रकार कॉन्फ़िगर किया जाना चाहिए कि चाहे मार्केटिंग चेकबॉक्स पर टिक किया गया हो या नहीं, इंटरनेट एक्सेस प्रदान किया जा सके। यदि कोई उपयोगकर्ता मार्केटिंग बॉक्स को बिना टिक किए छोड़ देता है लेकिन सेवा की शर्तों को स्वीकार करता है, तो सिस्टम को अभी भी नेटवर्क कंट्रोलर को एक Access-Accept पैकेट भेजना होगा। यह सुनिश्चित करता है कि सहमति स्वतंत्र रूप से दी गई है, जिससे GDPR का अनुपालन होता है, जबकि मार्केटिंग टीम को उन उपयोगकर्ताओं से ईमेल एकत्र करने की अनुमति मिलती है जो ऑप्ट-इन करते हैं।
अक्सर पूछे जाने वाले प्रश्न
What is the technical difference between a captive portal and a splash page?
A captive portal operates at the network layer (L2/L3) through a gateway, access point, or wireless LAN controller that intercepts unauthenticated client traffic, enforces a walled garden, and manages RADIUS AAA sessions. A splash page is the presentation layer (L7) - the responsive web interface displayed inside the client browser or Captive Network Assistant (CNA) that captures guest credentials, terms acceptance, and marketing consent.
How does a network firewall intercept guest traffic before splash page authentication?
Prior to authentication, the wireless gateway blocks all outbound IP traffic except for explicitly defined walled garden IP/FQDN rules and DNS resolution. When the client attempts to reach an external web resource, the gateway intercepts port 80 HTTP requests or DHCP Option 114 (RFC 8910) advertisements, returning an HTTP 302 redirect or RFC 8908 JSON payload that directs the device browser to the splash page URL.
What is RFC 8908 and why is it replacing legacy HTTP interception?
RFC 8908 defines a standardized Captive Portal API that allows client operating systems (iOS, Android, Windows) to query a JSON endpoint directly to discover captivity state, user session duration, and portal endpoints. This eliminates the need for brute-force HTTPS interception, which causes browser SSL/TLS certificate warnings, while providing deterministic portal closure upon successful authentication.
What domains and network services belong in a captive portal walled garden?
A secure walled garden allowlist includes the splash page hosting FQDN, static CDN asset endpoints, DNS resolvers, and external identity provider authentication URLs (such as Apple ID, Google OAuth, and Microsoft Entra) with their CRL and OCSP validation paths. Crucially, OS captive probe hostnames must be excluded from allowlists so the device operating system reliably identifies captivity and launches the login sheet.
How does Purple integrate captive portal network isolation with custom branded splash pages?
Purple decouples network hardware enforcement from visitor experience design. The platform integrates natively with enterprise controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) via RADIUS and cloud APIs to enforce dynamic VLANs and bandwidth controls, while serving high-converting, mobile-responsive splash pages with real-time CRM synchronization, GDPR compliance tracking, and marketing automation.
इस श्रृंखला में आगे पढ़ें
Ubiquiti UniFi गेस्ट पोर्टल रीडायरेक्ट नहीं हो रहा: कारण और समाधान
यह गाइड अतिथि स्थिति, रीडायरेक्ट, प्री-ऑथराइजेशन रूट और कंट्रोलर ऑथराइजेशन का क्रमवार पालन करके UniFi guest portal रीडायरेक्ट विफलता का पता लगाती है। यह वेन्यू IT टीमों को guest-network बनाम Hotspot के भ्रम, बाहरी पोर्टल हैंड-ऑफ़, वर्तमान UniFi OS अकाउंट आवश्यकताओं और DNS आइसोलेशन परीक्षण को हल करने के लिए एक विश्वसनीय तरीका प्रदान करती है।
Cisco Meraki splash page नहीं चल रहा है: एक ट्रबलशूटिंग फ्लोचार्ट
यह व्यावहारिक डे-टू गाइड यह पहचानती है कि Cisco Meraki splash फ्लो कहाँ विफल हुआ है: क्लाइंट ऑथराइजेशन, HTTP रीडायरेक्ट की शुरुआत, walled-garden रीचैबिलिटी या RADIUS साइन-ऑन। यह वेन्यू IT टीमों को एक नियंत्रित साक्ष्य पथ प्रदान करता है, ताकि वे लाइव एस्टेट में बड़े बदलाव किए बिना Guest WiFi को बहाल कर सकें।
एंटरप्राइज गेस्ट WiFi सेटअप गाइड: VLAN सेगमेंटेशन, सुरक्षा, और Captive Portals
यह तकनीकी गाइड IT टीमों को दिखाती है कि VLAN Segmentation, फ़ायरवॉल पॉलिसी और एक Captive Portal का उपयोग करके Guest WiFi को एक नियंत्रित इंटरनेट-एक्सेस सेवा के रूप में कैसे सेट किया जाए। यह यह भी बताती है कि कैसे Purple के रजिस्ट्रेशन फॉर्म और ऑनबोर्डिंग नियंत्रण स्टाफ, भुगतान और परिचालन प्रणालियों के चारों ओर की सीमा को कमजोर किए बिना एक आनुपातिक विज़िटर अनुभव का समर्थन करते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।