Meno di 30 dei circa 25 milioni di name server con sede nel Regno Unito disponevano di indirizzi IPv6 quando è stato pubblicato il rapporto sul rollout IPv6 del governo del Regno Unito nel 2010. Quel punto di partenza storico aiuta a spiegare perché così tanti piani di indirizzamento, procedure di supporto e registri delle risorse siano stati costruiti attorno a IPv4.
Gestire gli indirizzi IP oggi significa mantenere un'infrastruttura in cui i dispositivi possono utilizzare entrambi i protocolli, talvolta senza che gli amministratori se ne rendano conto. La regola fondamentale è **un proprietario responsabile, un intento di instradamento documentato e un registro di assegnazione tracciabile per ogni indirizzo**. Le rotte ridondanti vanno bene; le proprietà in conflitto e la raggiungibilità non spiegata no.
Quando utilizzare indirizzi DHCP statici o riservati
Ad agosto 2026, il 54,27% di 5.340.321 host analizzati era dual-stack, mentre il 45,73% rimaneva solo IPv4, secondo le misurazioni della Internet Society nel Regno Unito. Si tratta di misurazioni di host scansionati, non di un censimento di dispositivi aziendali, ma illustrano perché un inventario solo IPv4 non descrive più tutto ciò che un team di rete potrebbe riscontrare.
Un dispositivo può comunicare tramite IPv6 mentre il relativo record nell'helpdesk, l'oggetto firewall e la scheda di incidente contengono ancora solo dati IPv4. Gestisci il dual-stack come un secondo set di record, inclusa la cronologia degli indirizzi, piuttosto che come una semplice funzionalità di instradamento.
Scegli un metodo di assegnazione in base alla classe di dispositivi prima di definire le sottoreti. Il **DHCP** rilascia assegnazioni di indirizzi a tempo limitato; una prenotazione fornisce a uno specifico dispositivo un indirizzo prevedibile attraverso lo stesso servizio. Il glossario DHCP offre un riferimento utile per spiegare questa distinzione ai colleghi al di fuori del settore di rete.
Metodi di assegnazione degli indirizzi e quando utilizzarli
| Metodo | Uso consigliato | Stabilità | Rischio principale |
|---|---|---|---|
| DHCP dinamico | Ospiti, fornitori, clienti per brevi soggiorni | Di norma mantenuto tramite rinnovi; riutilizzabile dopo la scadenza | Il riutilizzo nasconde chi deteneva l'indirizzo senza log |
| Prenotazione DHCP | Stampanti, access point, telecamere, IoT | Indirizzo fisso comunque assegnato dal DHCP | Prenotazione obsoleta dopo la rimozione del dispositivo |
| Configurazione statica | Router, firewall, DNS, gestione out-of-band | Permanente fino a modifica manuale | Indirizzo orfano senza record del proprietario |
| SLAAC | Client IPv6 ordinari su una /64 | Gli indirizzi stabili possono coesistere con indirizzi di privacy a rotazione | Host invisibile se l'IPAM non lo rileva mai |
| DHCPv6 | Client IPv6 supportati che richiedono record di assegnazione lato server | Lease con record lato server | Disallineamento dello scope se il DNS non viene aggiornato con il lease |
Adatta i lease al comportamento dei dispositivi
Un lease non forza un cambio di indirizzo ad ogni rinnovo. I client rinnovano comunemente l'indirizzo che già possiedono, quindi non utilizzare il ricambio DHCP come controllo di sicurezza.
Per una struttura ipotetica, un lease guest di otto ore potrebbe adattarsi ai visitatori diurni, mentre la LAN del personale potrebbe iniziare con lease da uno a sette giorni. Questi sono punti di partenza per la configurazione, non soglie di conformità. Confronta l'occupazione del pool, il traffico di rinnovo e i modelli di visita prima di modificarli.
Utilizza le prenotazioni per i dispositivi che necessitano di un indirizzamento stabile ma devono rimanere revocabili a livello centrale. Mantieni gli indirizzi configurati manualmente all'esterno dei pool dinamici e registra l'amministratore responsabile delle loro modifiche. La configurazione statica è la scelta più difendibile per le infrastrutture che devono avviarsi o rimanere gestibili senza DHCP.
Su IPv6, SLAAC consente ai client di costruire indirizzi a partire da un prefisso annunciato. DHCPv6 può fornire record di assegnazione laddove i client lo supportino, ma non sostituisce gli annunci dei router per l'individuazione del router predefinito e non identifica automaticamente una persona.
Regola di assegnazione: Assegna a ciascuna classe di dispositivi un metodo predefinito, quindi documenta le eccezioni con un proprietario e un motivo.
Etichetta ogni VLAN corrente con il metodo scelto. Una VLAN ad uso misto potrebbe necessitare di classi documentate separate, piuttosto che di una regola artificiale secondo cui ogni dispositivo deve comportarsi in modo identico.
Come dimensionare le subnet e lasciare spazio per la crescita
Dimensiona in base ai dispositivi che possono connettersi contemporaneamente, incluse le sostituzioni, i client temporanei e l'infrastruttura. Non scegliere un prefisso solo perché lo ha utilizzato un altro sito.
Dimensioni predefinite dei prefissi per zona di rete
Questi sono punti di partenza tecnici. Verificare la domanda degli host, le riserve cloud e il supporto della piattaforma prima di adottare una riga.
| Zona | Piano IPv4 | Piano IPv6 | Nota di pianificazione |
|---|---|---|---|
| LAN personale o utenti | /23 o /24 | /64 | Lascia libero il blocco successivo prima che la VLAN si riempia |
| WiFi ospiti | /22 per una struttura ad alto traffico | /64 | Lease brevi e nessuna route verso il personale o i server |
| Server e infrastruttura | /24 o più piccolo, prevalentemente statico | /64 | Ogni host gestito registrato nel DNS diretto e inverso |
| Gestione e out-of-band | /26 o /27 | /64 | Non instradato verso gli ospiti o esposto direttamente a internet |
| Collegamento punto-punto | /31 | /127 | Utilizzare solo dove entrambi gli endpoint lo supportano |
| Aggregato di sito | Un blocco riassumibile per sito | Spesso un /48 per sito | Annuncia il riepilogo, non ogni singola VLAN |
| VPC o VNet cloud | Spazio RFC1918 non sovrapposto | Allocazione IPv6 del provider | Verifica le sovrapposizioni prima di ogni merge o peering |
Utilizza un calcolatore di subnet per verificare i limiti e la capacità anziché eseguire a memoria i calcoli dei prefissi. Per le normali LAN IPv4, distingui gli indirizzi totali dagli indirizzi host assegnabili; le piattaforme cloud potrebbero riservare ulteriori indirizzi.
Per IPv6, le linee guida sull'indirizzamento dell'NHS England specificano indirizzi a 128 bit e una dimensione di sottorete standard a 64 bit. Utilizza /64 per le normali LAN e i segmenti di sicurezza, non sottoreti client più piccole destinate a conservare lo spazio di indirizzamento.
Crea la gerarchia prima di popolarla
Assegna a ciascun sito un blocco di riepilogo IPv4 allineato. Laddove l'allocazione lo consente, assegna anche un aggregato IPv6, quindi suddividi i prefissi VLAN all'interno di tali confini.
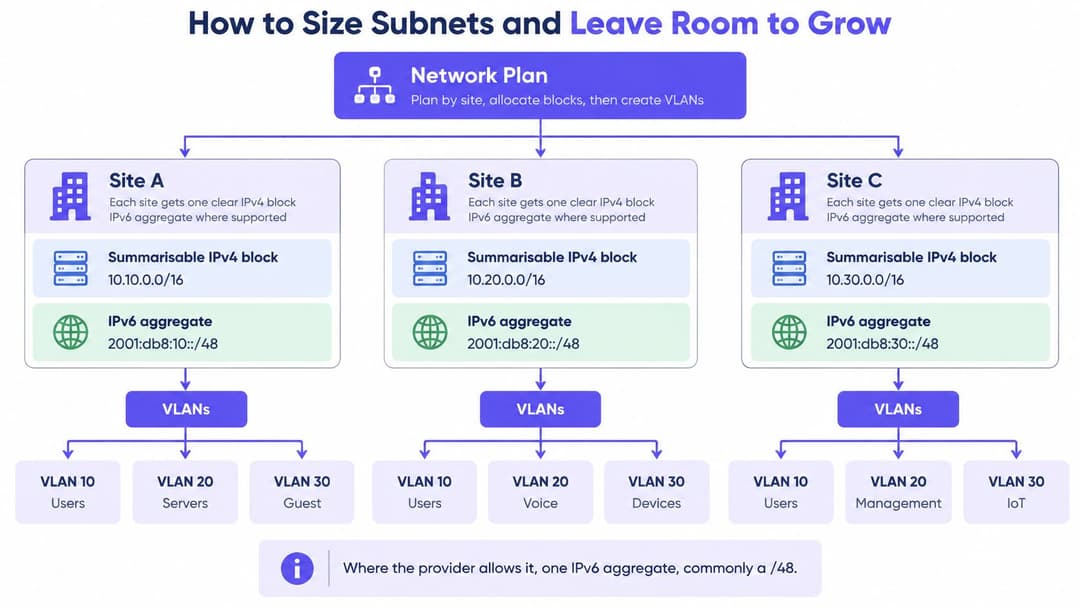
Riserva un blocco di crescita adiacente e allineato correttamente per le reti utente. L'adiacenza da sola non garantisce che due prefissi possano diventare un prefisso più grande, quindi verifica il confine binario prima di promettere un'espansione senza problemi.
Lo spazio di indirizzi privati non è univoco a livello globale. Sedi aziendali, società acquisite e progetti cloud possono scegliere in modo indipendente intervalli sovrapposti, scoprendo il conflitto solo quando viene richiesta una connessione di peering.
Uno schema di un singolo sito può rimanere leggibile senza elencare i singoli indirizzi:
| Ruolo VLAN | Prefisso assegnato | Blocco padre | Riserva di crescita |
|---|---|---|---|
| Personale | /24 | Riepilogo IPv4 del sito | /24 allineato adiacente |
| Ospiti | /22 | Riepilogo IPv4 del sito | /22 allineato separato |
| Gestione | /27 | Riepilogo IPv4 del sito | /27 allineato adiacente |
| Segmenti client IPv6 | /64 ciascuno | Aggregato IPv6 del sito | Prefissi di segmento non assegnati |
Riepilogare le rotte è una comodità di instradamento, non l'autorizzazione a far comunicare ogni zona. Mantieni espliciti i confini delle policy per ospiti, gestione e server.
Come creare un inventario degli indirizzi sottoposto a controllo versione
Un inventario degli indirizzi è utile solo se riflette sia le allocazioni pianificate che la configurazione attiva. La gestione degli indirizzi IP (IPAM) registra chi possiede ciascun prefisso, cosa supporta e dove compaiono le relative informazioni sugli indirizzi. Mantieni un unico proprietario, un unico percorso previsto e un unico registro tracciabile per ogni indirizzo.
Registra il prefisso, il proprietario, la finalità aziendale, la sede, la zona di sicurezza, il metodo di assegnazione e la data di revisione. Includi le date di scadenza per le allocazioni temporanee, oltre ai riferimenti di registro e instradamento per i blocchi pubblici. Gestisci il controllo versione dell'inventario in modo che ogni modifica disponga di un'approvazione e di un diff significativo.
Riconcilia la configurazione in un ordine ripetibile
- Record del registro. Confermare le allocazioni pubbliche che l'organizzazione è autorizzata a utilizzare.
- Zone DNS. Esportare i record diretti e inversi, inclusi i record A e AAAA obsoleti.
- Record DHCP. Raccogliere lease, prenotazioni, esclusioni e assegnazioni DHCPv6.
- Oggetti Firewall e NAT. Registrare gli indirizzi tradotti, i servizi pubblicati e le regole di gestione.
- Reti cloud. Esportare le allocazioni di VPC, VNet e subnet tra gli account o gli abbonamenti pertinenti.
- Stato di routing. Confrontare gli advertisement configurati con le rotte apprese e installate.
L'esportazione più recente non è automaticamente autorevole. Una subnet cloud non documentata potrebbe essere legittima; un vecchio oggetto firewall potrebbe esporre un servizio senza un proprietario attuale. Assegna ogni discrepanza a qualcuno che possa stabilirne lo scopo.
Utilizza stati del ciclo di vita chiari come allocato, riservato, attivo, deprecato ed esposto esternamente. Gestisci l'esposizione come un flag separato: una subnet attiva può anche essere esposta esternamente.
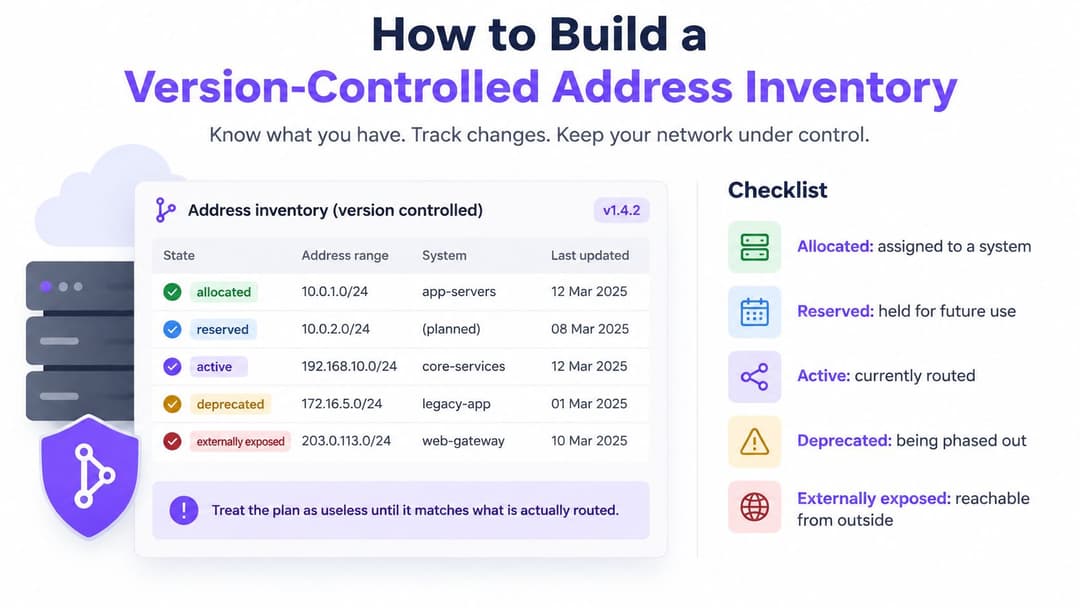
Verifica ciò che appare vuoto
Verifica ogni intervallo di indirizzi di proprietà dell'organizzazione o autorizzato per la valutazione, inclusi gli intervalli che non si ritengono in uso. Questo aiuta a individuare assegnazioni e servizi dimenticati senza estendere le verifiche oltre i confini approvati. Le linee guida sulla connettività sicura per la segregazione delle reti OT del National Cyber Security Centre riguardano la separazione delle reti di tecnologia operativa; non impongono alle organizzazioni di scansionare lo spazio di indirizzamento pubblico.
Conferma i record rispetto alle fonti già rientranti nel tuo ambito autorizzato, come le zone DNS, le configurazioni di rete cloud, i record di instradamento e le informazioni sui vicini. Per le apparecchiature sensibili o di tecnologia operativa, segui le procedure di valutazione approvate dall'organizzazione.
Documenta il perimetro rappresentato da ciascuna VLAN, inclusi i relativi prefissi e i percorsi consentiti. Per gli ambienti del settore pubblico nel Regno Unito, verifica se i servizi vincolati come PSN sono compatibili con la configurazione degli indirizzi pianificata.
Mantieni le procedure affiancate all'inventario. Il software di documentazione tecnica può aiutare a organizzare le procedure di esportazione, riconciliazione e gestione delle eccezioni, mentre l'IPAM rimane l'autorità di riferimento per la titolarità degli indirizzi.
Una subnet senza proprietario rappresenta un rischio operativo irrisolto.
Automatizza i controlli per sovrapposizioni proposte, proprietari mancanti e registri DNS o di policy incoerenti. Segnala le deviazioni attive per la revisione anziché eliminare automaticamente un instradamento di produzione imprevisto.
Ogni indirizzo deve avere un proprietario responsabile, un instradamento previsto e un registro delle modifiche tracciabile. Mantieni le credenziali e le cronologie dei lease identificabili al di fuori dei repository di documentazione ampiamente accessibili.
Come allocare e dismmettere un indirizzo
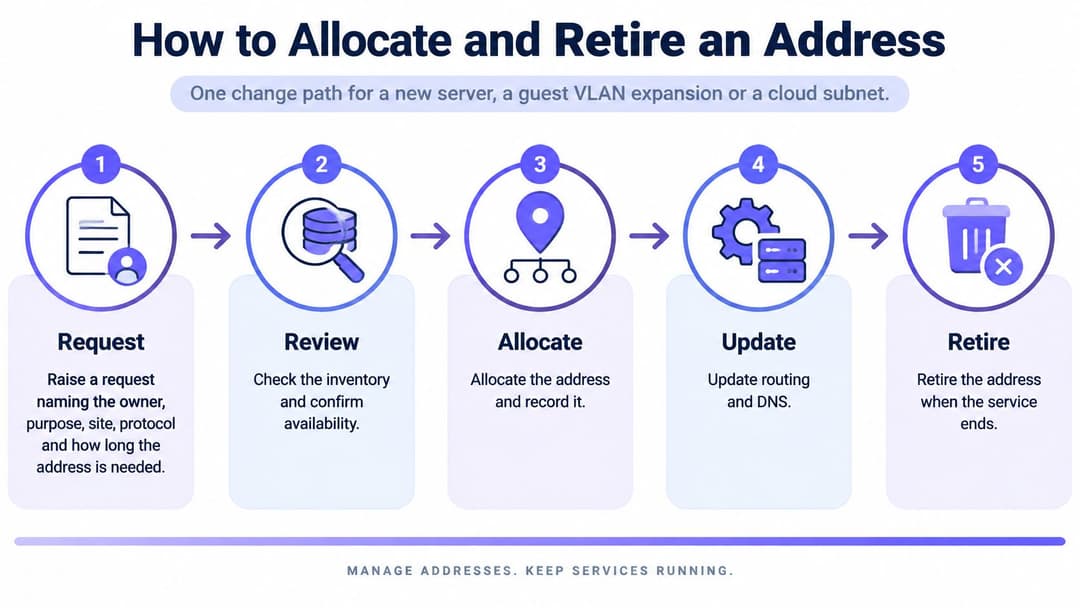
Utilizza lo stesso percorso di modifica per un server, per l'espansione della rete ospiti o per una subnet cloud. L'implementazione varia, ma i requisiti di approvazione, prova e dismissione non dovrebbero scomparire solo perché un rilascio è automatizzato.
Segui il ciclo di vita dell'allocazione
- Invia la richiesta. Indica il proprietario, lo scopo, il sito, il protocollo e la durata richiesta. Identifica qualsiasi connettività in entrata o dipendenza da fornitori.
- Verifica che nell'inventario non vi siano sovrapposizioni e controlla la capacità all'interno del riepilogo del sito. Conferma il metodo di assegnazione per la classe di dispositivi.
- Riserva prima di configurare. Registra il prefisso, la data di scadenza o di revisione e il riferimento della modifica in modo che le richieste parallele non possano reclamarlo.
- Crea o estendi lo scope DHCP, la prenotazione o il record statico. Per i segmenti dual-stack, configura la modalità DHCPv6 o SLAAC approvata.
- Pubblica il DNS diretto e inverso laddove appropriato. Rilascia i record AAAA solo dopo che il servizio ha superato i test IPv6.
- Aggiorna gli oggetti firewall, NAT e di instradamento dall'allocazione approvata. Verifica la sorgente, la destinazione e il percorso di ritorno previsti.
- Applica la policy di accesso client tramite la directory e il controller WiFi. Associa il personale e gli ospiti alle rispettive VLAN autorizzate invece di affidarti a una passphrase condivisa.
- Raccogli le evidenze. Conferma il lease o la voce neighbour, la risposta DNS e un evento di allocazione che possa essere correlato a un utente, un dispositivo o un ticket.
- Alla scadenza, rimuovi l'allocazione e gli oggetti dipendenti, quindi contrassegna il prefisso come deprecato. Verifica che il traffico residuo e le dipendenze siano cessati prima di riassegnarlo al pool.
Il diagramma del ciclo di vita riassume i controlli delle modifiche senza sostituire la checklist dettagliata.
Se l'indirizzo verrà utilizzato per l'invio di e-mail, esegui dei controlli sulla reputazione prima dell'attivazione. Il controllo della blacklist e-mail di MailGenius può identificare gli indirizzi mittenti inseriti in elenco, anche se un risultato pulito non garantisce la consegna né sostituisce una corretta autenticazione della posta.
Rendi tracciabile l'evento di allocazione
Un solo indirizzo non può identificare il suo titolare dopo il riutilizzo. Mantieni l'inizio e la fine dell'assegnazione, il protocollo, l'identificatore del dispositivo e il riferimento di autenticazione pertinente, utilizzando una sorgente oraria comune per DHCP, RADIUS, controller e DNS.
Il vecchio regolamento UK Data Retention (EC Directive) Regulations 2009 imponeva ai fornitori di comunicazioni pubbliche di conservare specifici dati di comunicazione per 12 mesi, comprese le informazioni sull'assegnazione degli abbonati collegate al tempo. Tale quadro normativo è stato da allora superato e modificato; non costituisce una regola di conservazione attuale e generale per le reti aziendali.
Imposta la conservazione in base agli obblighi applicabili e alle esigenze aziendali. Limita l'accesso, proteggi l'integrità e verifica se un investigatore autorizzato può ricostruire un'assegnazione senza esporre i record di utenti non correlati.
Per le connessioni tradotte, conserva i dettagli di mappatura necessari per l'attribuzione, inclusi i dati relativi alle porte in cui gli indirizzi sono condivisi. Un singolo evento di assegnazione rappresenta il punto di partenza, non un sostituto delle prove di autenticazione e traduzione.
Scegli tra conservare, concedere in lease, tradurre o rinumerare
Inizia con i servizi IPv4 che non puoi rimuovere: connessioni partner, allowlist dei fornitori, endpoint VPN e applicazioni legacy. Tali dipendenze stabiliscono l'impronta pubblica minima e stabile di cui la tua infrastruttura ha bisogno.
Scegli un'opzione per ciascun ambiente, non un'unica risposta per l'intera organizzazione. Una rete ospiti e un servizio rivolto ai fornitori hanno requisiti diversi di accesso in ingresso, attribuzione e continuità.
Opzioni di conservazione IPv4, leasing, traduzione e rinumerazione
| Opzione | Utilizzare quando | Rischio principale |
|---|---|---|
| Mantenere IPv4 di proprietà | Lo spazio pubblico esistente copre partner, fornitori e servizi legacy | I blocchi non utilizzati rimangono nascosti a meno che non vengano scansionati e registrati |
| Noleggiare spazio IPv4 | La crescita è reale e il blocco può essere registrato con proprietario e instradamento | Gli intervalli noleggiati si discostano dai registri e dai record di instradamento |
| Carrier-grade NAT | I client necessitano solo di accesso in uscita e l'attribuzione può comunque essere registrata | Gli indirizzi condivisi complicano la registrazione per singolo utente e i servizi in ingresso |
| Dual-stack IPv6 | I servizi e i client sono pronti per IPv6 con controlli corrispondenti | Record di indirizzo aggiuntivi e un potenziale bypass se i controlli ritardano |
| Rinumerazione | I riepiloghi non si formano o un intervallo RFC1918 entra in collisione con un VPC | Rischio di disservizio e indirizzi hardcoded nelle applicazioni |
Scegli in base alla dipendenza, non alla convenienza
Mantenere lo spazio di proprietà ha senso quando è possibile giustificarne l'uso e mantenerne l'autorità di instradamento. Non acquistare o prendere in leasing altro spazio solo perché gli amministratori non hanno riconciliato le allocazioni inutilizzate.
Per i blocchi in leasing, documenta il locatore, l'uso consentito, gli accordi di instradamento, le condizioni di rinnovo e il processo di revoca. Pianifica come cambieranno le allowlist dei fornitori e gli endpoint pubblicati esternamente al termine del leasing. Un blocco apparentemente disponibile non è utilizzabile finché l'entità corretta non ne autorizza l'annuncio.
Il Carrier-grade NAT è adatto ad alcune popolazioni di client in uscita, ma introduce un comportamento ad indirizzo condiviso. Verifica la compatibilità delle applicazioni, la capacità delle porte e la possibilità di correlare le sessioni tradotte prima di considerarlo una misura di conservazione.
La rinumerazione è solitamente la soluzione a lungo termine più pulita per le reti private sovrapposte. Se, ad esempio, l'intervallo di gestione di un hotel acquisito entra in conflitto con una VPC cloud, la traduzione potrebbe ripristinare temporaneamente un percorso di servizio limitato, ma non genererà un riepilogo del sito coerente né rimuoverà gli indirizzi integrati dalle applicazioni.
Test decisionale: Scegli l'opzione che puoi gestire, attribuire e revocare in sicurezza, non semplicemente quella che puoi configurare più velocemente.
Utilizza il dual-stack per i nuovi ambienti che superano i controlli di compatibilità e operativi. Mantieni i percorsi dei fornitori vincolati su IPv4 fino a quando i loro requisiti non cambiano.
Registra la decisione con ogni blocco, inclusa la dipendenza che la giustifica e la condizione che ne consentirebbe la dismissione. In questo modo si fornisce al successivo amministratore un motivo per conservare l'assegnazione o la prova che è giunto il momento di rimuoverla.
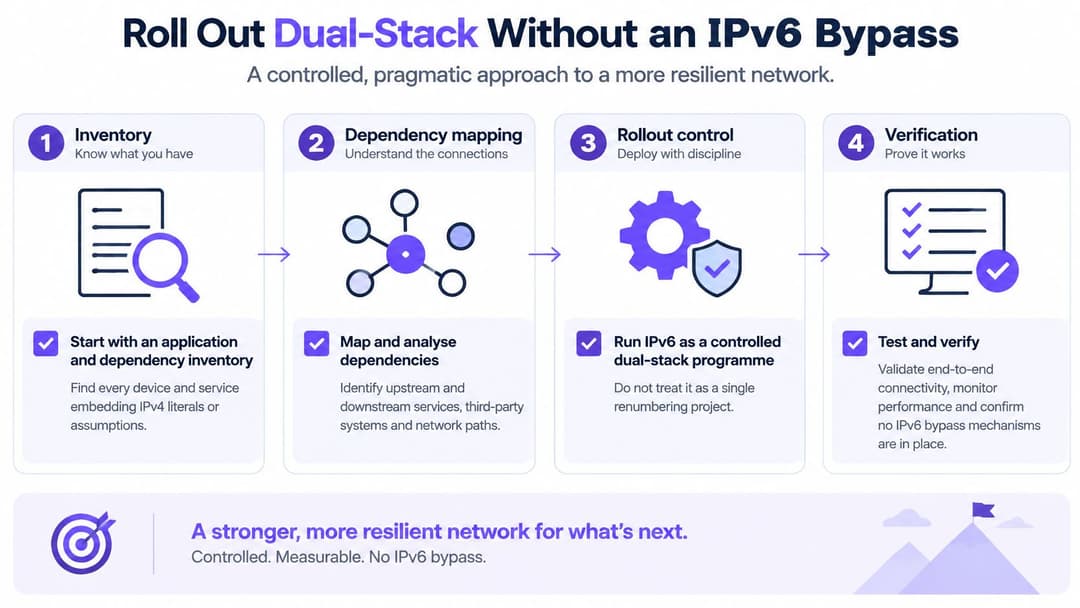
Distribuisci il dual-stack senza un bypass IPv6
A livello globale, circa 33 milioni di indirizzi IPv4 sono stati trasferiti all'interno dei sistemi di registro regionali nel corso del 2025, secondo il rapporto sugli indirizzi di Geoff Huston. Questa continua attività di trasferimento ricorda che l'implementazione di IPv6 non elimina immediatamente la dipendenza commerciale e operativa da IPv4.
Esegui IPv6 come programma controllato. Esegui prima l'inventario delle applicazioni e delle dipendenze, cercando valori letterali IPv4 incorporati, ACL specifiche del protocollo, presupposti di monitoraggio e fornitori che richiedono un endpoint IPv4 fisso.
Regola ogni espansione
Avviare un progetto pilota su un segmento a basso rischio con un piano di rollback definito. Testare le transazioni rivolte agli utenti, non solo i ping con esito positivo, e verificare il failover, i controlli di identità e la visibilità degli incidenti prima di estendere il deployment.
- Controllo della pubblicazione. Trattenere i record AAAA fino all'approvazione dei test applicativi, dei criteri di firewall e del logging. Includere i percorsi esterni, non solo l'accesso interno.
- Proteggere i Router Advertisement con controlli switch adeguati, come RA Guard dove supportato. Tradurre i criteri di sicurezza IPv4 previsti in regole IPv6, includendo l'ICMPv6 necessario invece di bloccarlo indiscriminatamente.
- Normalizzare gli indirizzi nel SIEM. Le forme testuali equivalenti devono correlarsi in modo coerente. La sola normalizzazione non collegherà gli indirizzi di privacy a rotazione, pertanto occorre conservare anche il contesto del dispositivo e dell'identità.
- Registrare la scelta tra SLAAC o DHCPv6 per ciascuna VLAN. Dove entrambi operano intenzionalmente, documentare i rispettivi ruoli e il modo in cui il discovery copre entrambi.
- Fornire all'helpdesk uno script che risolva un indirizzo nel relativo dispositivo, periodo di assegnazione, prefisso e criterio applicato. Includere test separati per ciascun protocollo affinché il fallback non nasconda un percorso interrotto.
Misura la prontezza e la dipendenza separatamente
Traccia la prontezza tecnica rispetto alle risorse e ai servizi inclusi nell'ambito del rilascio. Traccia la dipendenza da IPv4 come un registro separato, con un proprietario e una condizione di rimozione per ciascun servizio rimanente.
- Copertura di discovery. Ogni asset compatibile con IPv6 nell'ambito dispone di un record individuabile e di un proprietario responsabile.
- Coerenza di instradamento e DNS. I prefissi annunciati e i record pubblicati corrispondono alla configurazione approvata, con discrepanze risolte.
- Copertura delle policy. Ogni controllo richiesto dispone di un'implementazione IPv6 e di un risultato di test registrato.
- Eccezioni di esposizione. Nessun servizio IPv6 raggiungibile dall'esterno rimane non spiegato o non approvato.
- Riduzione delle dipendenze. Il registro mostra quali servizi hanno smesso di richiedere IPv4, supportato da test di transazione e failover.
Non dichiarare il successo solo perché i client preferiscono IPv6. Dichiara pronto un segmento quando gli amministratori possono gestirlo, risolverne i problemi e contenere un incidente senza dovere ricorrere a procedure per solo IPv4.
Dismetti IPv4 solo dopo che i proprietari dei servizi hanno confermato che il normale funzionamento, il ripristino e le connessioni dei fornitori non dipendono più da esso. Mantieni le prove di ripristino fino a quando tale dismissione non è stata testata.
Rendi un unico sistema proprietario di ogni indirizzo
Scegli un sistema di registrazione prima di aggiungere un altro foglio di calcolo. Dovrebbe contenere il prefisso approvato, il proprietario, il metodo di assegnazione e le date del ciclo di vita, mentre DHCP, DNS, firewall e account cloud forniscono le prove dell'implementazione.
Il sistema non è il proprietario umano responsabile. Nomina un responsabile di rete che mantenga la politica di assegnazione e delega le responsabilità delle subnet a persone in grado di approvare le modifiche e risolvere le discrepanze.
Riconcilia un sito prima di associare i ruoli di accesso
Inizia con un sito delimitato anziché con una migrazione a livello di intero patrimonio aziendale. Esporta i relativi ambiti, prenotazioni, host statici e intervalli cloud connessi, quindi trasforma le differenze in una coda di lavoro controllata.
- Segnalare le incertezze. Identificare sovrapposizioni, assegnazioni senza proprietario e oggetti il cui scopo non è chiaro a nessuno.
- Indagare prima di rinumerare. Documentare o dismettere gli intervalli privi di proprietario solo dopo aver verificato le dipendenze e il traffico.
- Associare i ruoli di rete. Mappare le VLAN del sito ai prefissi approvati e distinguere l'accesso per ospiti, personale, gestione e tenant.
- Testare le modifiche di identità. Confermare che l'onboarding, i cambi di ruolo e la revoca generino la policy di accesso prevista e prove di audit utilizzabili.
Un account di directory identifica una persona; un lease DHCP identifica un'assegnazione. Collega questi record tramite eventi di autenticazione e di controller invece di presumere che un indirizzo appartenga in modo permanente a un dipendente.
Mantieni distinto lo strato di identità wireless
Laddove l'accesso wireless richiede questo livello di identità, eseguiamo Purple come overlay cloud sugli access point già esistenti nella struttura, evitando interventi di sostituzione dell'hardware. La nostra piattaforma offre guest WiFi, sicurezza 802.1X per il personale e rete di area privata xPSK, con RADIUS cloud che sostituisce FreeRADIUS o Windows NPS, eliminando i server di autenticazione on-premise da aggiornare o gestire in failover.
La compatibilità dipende dal supporto del controller per RADIUS, Change-of-Authorisation e walled garden. Questo è il segmento dell'identità wireless, non un sostituto per IPAM, controllo del instradamento o registri del ciclo di vita degli indirizzi.
Mantieni l'autorità di allocazione separata dal servizio di autenticazione, con un confine di integrazione chiaro. Un ruolo di accesso deve selezionare una rete approvata, non creare una subnet non documentata.
Nomina il proprietario del piano di indirizzamento e riconcilia il primo sito prima di associarvi i ruoli WiFi. Ciò fornisce agli amministratori una base solida per espandere l'accesso senza aumentare l'incertezza.
Purple fornisce un accesso guest, staff e di rete privata basato sull'identità sugli access point esistenti, aiutandoti a collegare le decisioni sull'accesso wireless a un piano di rete documentato. Visita Purple per verificare la compatibilità con il tuo controller e scoprire come il livello di identità wireless può integrarsi nel tuo processo di gestione degli indirizzi.