
Enterprise Office WiFi Capacity & Architecture Advisor
Model access point density, 802.1X and guest VLAN segmentation, RF channel widths, and bandwidth uplinks for modern high-density hybrid offices.
- Coverage Sizing: Requires 18 APs to cover 45,000 sq ft (2500 sq ft per AP).
- Density Sizing: Requires 18 APs to serve 800 concurrent clients.
- Design Driver: Coverage-constrained environment.
- Airtime Utilization: Estimated at 63% during peak hours.
- Floors: 3 total floor(s) with ~6 APs assigned per floor.
- Employee Workstations: 750 devices (250 staff @ 3 devices).
- Visitor Capacity: 50 concurrent guest devices supported.
- Uplink Headroom: 10 Gbps Ethernet switch ports recommended per AP.
| Segment Name | VLAN | Subnet / CIDR | Security Authentication | Peer Isolation |
|---|---|---|---|---|
| Corporate Staff (Primary) | 20 | 10.20.0.0/21 | WPA3-Enterprise 802.1X (EAP-TLS / PEAP) | Bridged |
| Visitor & Guest WiFi | 50 | 172.16.50.0/22 | Purple Cloud Captive Portal with Self-Service SMS/Email | Enforced |
| IoT & Workplace AV Facilities | 70 | 10.70.0.0/23 | WPA3/WPA2-PSK with MPSK / iPSK Device Profiling | Enforced |
| Network Out-of-Band Management | 99 | 10.99.0.0/24 | Secured Management Wire / Dedicated VLAN | Bridged |
# Enterprise Office WiFi Controller Configuration Runbook
# Generated by Purple Office WiFi Architecture Advisor
# Architecture: 18 Access Points across 3 Floor(s)
# Total Concurrent Clients: 800

# 1. Radio Resource Management & Roaming Thresholds
config wlan bss-min-rssi 1 enable
config wlan bss-min-rssi-threshold 1 -67
config wlan 802.11k enable 1
config wlan 802.11v enable 1
config wlan 802.11r enable 1

# 2. RF Spectrum & Channel Bonding Policy
# 2.4 GHz Band Policy:
config advanced 802.11b channel-width 20
config advanced 802.11b tx-power-level-min 9
config advanced 802.11b tx-power-level-max 15

# 5 GHz Band Policy:
config advanced 802.11a channel-width 40
config advanced 802.11a tx-power-level-min 12
config advanced 802.11a tx-power-level-max 18
config advanced 802.11a dfs enable

# 3. VLAN & Subnet Isolation Rules
interface vlan 20
  description "Corporate Staff (Primary)"
  ip address 10.20.0.0 255.255.252.0
  client-isolation disable

interface vlan 50
  description "Visitor & Guest WiFi"
  ip address 172.16.50.0 255.255.252.0
  client-isolation enable

interface vlan 70
  description "IoT & Workplace AV Facilities"
  ip address 10.70.0.0 255.255.252.0
  client-isolation enable

interface vlan 99
  description "Network Out-of-Band Management"
  ip address 10.99.0.0 255.255.252.0
  client-isolation disable

# 4. Guest Captive Portal Gateway Redirect (Purple Integration)
ip access-list extended GUEST-PRE-AUTH
  permit udp any any eq domain
  permit udp any eq bootps any eq bootpc
  permit tcp any host portal.purplewifi.net eq www
  permit tcp any host portal.purplewifi.net eq 443
  deny ip any 10.0.0.0 0.255.255.255
  deny ip any 172.16.0.0 0.15.255.255
  deny ip any 192.168.0.0 0.0.255.255
  permit tcp any any eq www
  permit tcp any any eq 443
exit
- Your deployment is coverage-driven across 45,000 sq ft. Ensure AP placement achieves -67 dBm signal boundary overlap at desk heights.
- Automated guest onboarding eliminates front-desk IT friction, providing compliant consent collection, branded splash pages, and real-time footfall telemetry.
- Set client roaming transition thresholds to -67 dBm RSSI with 802.11k neighbor lists and 802.11v BSS transition management to prevent sticky clients during desk hopping.
Deep dive into 802.1X RADIUS configuration, rogue AP containment, dynamic VLAN tagging, and zero-trust perimeter enforcement.
Explore Enterprise WiFi Security GuideUpgrade your corporate offices with Purple cloud guest captive portals, Entra ID SSO integration, and real-time floor occupancy insights.
I problemi della rete WiFi in ufficio che frustrano i team raramente iniziano con le tacche del segnale. Iniziano quando la rete non corrisponde più al modo in cui le persone lavorano.
Il personale entra portando con sé un laptop e un telefono. Alcuni portano un tablet. Le sale riunioni si riempiono di ospiti che hanno bisogno di accedere subito, non dopo uno scambio di messaggi con l'helpdesk. I collaboratori esterni necessitano di una connettività a breve termine senza diventare residenti permanenti sulla rete interna. Stampanti, schermi, sensori, telecamere e altri dispositivi connessi si moltiplicano in background. Ciò che sembrava perfetto quando l'ufficio aveva una manciata di dispositivi prevedibili diventa caotico in fretta.
La maggior parte delle organizzazioni cerca ancora di gestire questo caos con un kit di strumenti familiare: una password condivisa, un SSID guest di base e un Captive Portal che gli utenti tollerano piuttosto che gradire. Questa configurazione può anche mantenere le persone online, ma crea attrito operativo, scarsa responsabilità e rischi non necessari. Se tutti condividono la stessa chiave segreta, nessuno può dire con certezza chi fosse sulla rete in un dato momento, cosa avrebbe dovuto essere autorizzato a raggiungere o con quale rapidità l'accesso possa essere revocato al variare delle circostanze.
La sfida del moderno WiFi per ufficio
Entrate in un tipico ufficio in un giorno feriale affollato e di solito potrete notare i sintomi prima che qualcuno apra un ticket. Le videochiamate si bloccano nella sala riunioni d'angolo. Un visitatore chiede alla reception la password per gli ospiti. Un collaboratore esterno ottiene l'SSID del personale perché è più veloce che creare un flusso di lavoro temporaneo adeguato. Qualcuno cambia la chiave condivisa dopo un incidente, per poi passare il resto della giornata a riconnettere dispositivi che, in primo luogo, non avrebbero mai dovuto fare affidamento su un segreto condiviso.
Questo è lo stato normale in più uffici di quanti molti team vogliano ammettere.
Il problema di fondo non sono solo le prestazioni. È che il WiFi dell'ufficio è stato trattato come un semplice servizio di utilità, mentre ora si comporta più come un piano di controllo per il luogo di lavoro. Influisce sulla sicurezza, sull'onboarding, sulla conformità, sull'esperienza dei visitatori e sulla credibilità quotidiana dell'IT.
Dove i vecchi modelli di WiFi per uffici falliscono
Il vecchio modello presupponeva un interno sicuro e un esterno non attendibile. Una volta che l'utente entrava nella rete wireless, la parte difficile era considerata conclusa. Questo approccio fallisce negli ambienti di hot-desking, negli edifici condivisi, negli uffici flessibili e in qualsiasi luogo di lavoro in cui le identità e i dispositivi cambiano costantemente.
Alcuni punti di errore pratici si presentano ripetutamente:
- Credenziali condivise troppo diffuse: Personale, ospiti, ex dipendenti e terze parti spesso conoscono la stessa password.
- L'accesso ospiti diventa un processo di eccezione: La reception o l'IT finiscono per agire come intermediari di accesso manuale.
- I dispositivi IoT vengono inseriti in modo errato: I dispositivi con supporto di autenticazione limitato vengono spesso inseriti in ampi segmenti di rete per comodità.
- Il controllo (auditing) è debole: I team sanno che un dispositivo si è connesso, ma non sempre chi lo ha utilizzato o se quell'accesso fosse ancora sensato.
Una rete wireless che risponde solo alla domanda "questo dispositivo può connettersi?" non è all'altezza delle esigenze di un ufficio moderno. La domanda più complessa è "chi è questo utente, cosa dovrebbe raggiungere e per quanto tempo?"
Il WiFi è ora parte delle operazioni aziendali
Un approccio più solido tratta l'infrastruttura wireless sia come infrastruttura che come superficie di identità. La copertura conta ancora. La capacità conta ancora. Ma conta anche la capacità di legare l'accesso a una persona reale, a un dispositivo gestito, a un tenant o a una classe specifica di endpoint.
Questo cambiamento trasforma le decisioni di progettazione. Cambia gli access point da acquistare, il modo in cui segmentare il traffico, come gestire l'onboarding degli utenti e quali prove puoi fornire quando i team di sicurezza o conformità chiedono chi ha avuto accesso e quando.
Quando il WiFi per l'ufficio è progettato in questo modo, smette di essere un servizio di sottofondo che le persone notano solo quando non funziona. Diventa parte del modo in cui l'ufficio rimane sicuro, utilizzabile e misurabile.
Progettare un'architettura di rete a prova di futuro
La riprogettazione di una rete viene solitamente approvata dopo un fallimento evidente. Le chiamate del lunedì mattina si interrompono nella sala del consiglio, un cliente in visita non riesce a rimanere connesso in reception e il team IT viene incolpato per il "cattivo WiFi", anche se la mappa di calore sembrava ottimale durante l'implementazione. Il problema di fondo è solitamente architetturale. Il design ha privilegiato la potenza del segnale, ma l'azienda aveva bisogno di capacità prevedibile, applicazione delle policy e spazio per la crescita.
Questo cambiamento è importante. Il WiFi dell'ufficio non è più solo un livello di trasporto per i laptop. Ora gestisce dispositivi del personale gestiti, dispositivi personali non gestiti, sistemi per sale riunioni, stampanti, sensori, traffico degli inquilini e accesso ospiti. Se il design wireless non è in grado di separare, identificare e scalare queste sessioni in modo pulito, i controlli di sicurezza diventano più difficili da applicare e i costi di supporto aumentano rapidamente.
Progetta in base alla concorrenza e al margine di manovra delle policy
La copertura è il requisito di ingresso. La capacità è ciò che gli utenti percepiscono.
In pratica, i problemi si manifestano prima di tutto negli spazi condivisi. Sale riunioni, open space, reception e aree di collaborazione generano picchi di traffico simultaneo, eventi di roaming e congestione del tempo di trasmissione (airtime). Un sito può mostrare un segnale forte e offrire comunque un'esperienza utente scadente perché troppi client competono sulle stesse celle contemporaneamente.
Le domande di progettazione dovrebbero essere operative:
- Dove si concentrano gli utenti nelle ore di punta? Le sale riunioni e le aree di sosta temporanea richiedono una progettazione diversa rispetto agli uffici chiusi.
- Quanti tipi di endpoint condividono lo spazio aereo? Laptop, telefoni, barre di collaborazione e dispositivi IoT creano schemi di congestione e requisiti di policy differenti.
- Quali applicazioni falliscono con costi elevati? Flussi di voce, riunioni video, condivisione dello schermo e autenticazione cloud espongono rapidamente una pianificazione debole del tempo di trasmissione.
- Di quanta segmentazione avrà bisogno l'azienda? Personale, ospiti, appaltatori e dispositivi aziendali richiedono spesso trattamenti diversi fin dal primo giorno.
Quest'ultimo punto viene spesso trascurato. L'accesso basato sull'identità aggiunge controllo, ma aumenta anche i requisiti architetturali. Aumentare gli SSID non è la soluzione. La risposta è una migliore segmentazione, un'assegnazione più pulita delle policy e un'infrastruttura dimensionata per queste decisioni.
Il posizionamento decide ancora se il design funziona
La selezione degli access point è importante, ma una cattiva progettazione RF sprecherà un buon hardware.
Il posizionamento dovrebbe seguire il comportamento degli utenti e i vincoli dell'edificio, non un semplice schema geometrico a soffitto. Scrivanie dense, spazi riunione, hall degli ascensori, magazzini, locali tecnici e interni ricchi di vetro modificano i confini delle celle in modi che la planimetria non mostra chiaramente. Per questi motivi, i sopralluoghi sul sito, la convalida e la sintonizzazione post-installazione dimostrano tutto il loro valore.
Alcune regole di progettazione resistono bene nel tempo:
- Posiziona gli AP dove si verifica la congestione. Le stanze ad alta densità e gli spazi condivisi meritano una progettazione accurata delle celle.
- Tratta i materiali da costruzione come fattori primari. Cemento, acciaio, vetro e scaffalature modificano la propagazione abbastanza da rompere i presupposti teorici.
- Evita la sovra-progettazione. Troppi AP con una sintonizzazione scarsa possono aumentare l'interferenza co-canale e il comportamento dei client persistenti (sticky client).
- Mantieni i canali conservativi negli uffici densi. Un tempo di trasmissione (airtime) più pulito di solito supera i canali più ampi e le promesse di throughput gonfiate.
Questo compromesso merita di essere esposto chiaramente. I canali ampi possono sembrare interessanti sulla scheda tecnica, ma gli ambienti aziendali densi di solito offrono prestazioni migliori quando il tempo di trasmissione è riutilizzabile e prevedibile.
Acquista per il prossimo piano di controllo, non solo per il conteggio attuale dei dispositivi
Prepararsi al futuro significa in parte pensare alle prestazioni radio, ma riguarda anche ciò che verrà richiesto alla rete l'anno prossimo. Se il livello wireless dovrà supportare l'accesso basato sui ruoli, la segmentazione dinamica, la profilazione dei dispositivi e requisiti di audit più ricchi, le decisioni di aggiornamento dell'hardware dovrebbero riflettere questo aspetto.
Le funzionalità associate alle piattaforme più recenti, come una migliore gestione dei client simultanei e una maggiore efficienza in ambienti densi, supportano questa direzione. Il punto non è inseguire gli acronimi delle funzionalità fine a se stessi. Il punto è evitare un ciclo di aggiornamento in cui l'AP può far passare il traffico ma fatica una volta che si aggiungono policy, analytics e accesso basato sull'identità.
Per i team che pianificano questa transizione, le scelte di architettura WiFi senza password sono un utile esempio del perché la progettazione dell'infrastruttura e dell'autenticazione debba essere pianificata insieme anziché come progetti separati.
Un semplice confronto aiuta:
| Scelta di progettazione | Cosa funziona nel tempo | Cosa crea problemi in seguito |
|---|---|---|
| Selezione degli AP | Hardware scelto per la concorrenza densa dei client e la crescita delle policy | Acquistare basandosi unicamente sul throughput di picco |
| Layout | Posizionamento basato sulla densità degli utenti e sui modelli di traffico reali | Spaziatura uniforme senza alcun contesto operativo |
| Strategia dei canali | Tempo di trasmissione più stretto e riutilizzabile nelle aree d'ufficio affollate | Canali ampi su tutto il sito |
| Percorso di aggiornamento | Rinnovo legato a obiettivi di sicurezza, segmentazione e analisi | Trattare il rinnovo del WiFi come una sostituzione estetica dell'hardware |
A prova di futuro significa meno riprogettazioni
Un design WiFi per l'ufficio a prova di futuro è in grado di accogliere più utenti, più tipi di dispositivi e più decisioni di accesso senza diventare fragile o costoso da gestire. Questo è il risultato di business.
Quando il livello fisico è progettato pensando all'identità, alla segmentazione e all'osservabilità, il WiFi smette di essere un servizio di utilità che l'azienda nota solo quando non funziona. Diventa un punto di applicazione affidabile per l'accesso zero-trust e una fonte più pulita di dati operativi.
Andare oltre le password con l'autenticazione moderna
La parte più debole di molti ambienti WiFi per uffici non è il design radio. È l'autenticazione.
Le password condivise sopravvivono perché sono familiari. Tuttavia, creano anche rischi evitabili. Una volta che una password viene stampata su un biglietto alla reception, passata a un fornitore o memorizzata da qualcuno che ha lasciato l'azienda mesi fa, smette di essere un controllo e diventa una vulnerabilità. I Captive Portal tradizionali non sono molto migliori se creano attrito senza fornire al reparto IT una traccia d'identità affidabile.
La maggior parte delle guide sul WiFi per ufficio si concentra ancora molto sull'hardware, ma spesso trascura il problema dell'accesso degli ospiti. La maggior parte delle PMI del Regno Unito non dispone di policy formali per l'accesso degli ospiti, il che crea un divario di sicurezza e conformità ai sensi del GDPR e della direttiva NIS2. L'autenticazione senza password e la rete basata sull'identità sono importanti perché creano una traccia verificabile di chi si trova sulla rete, come osservato in questa discussione sulla copertura WiFi e sulle lacune delle policy di accesso per gli ospiti.
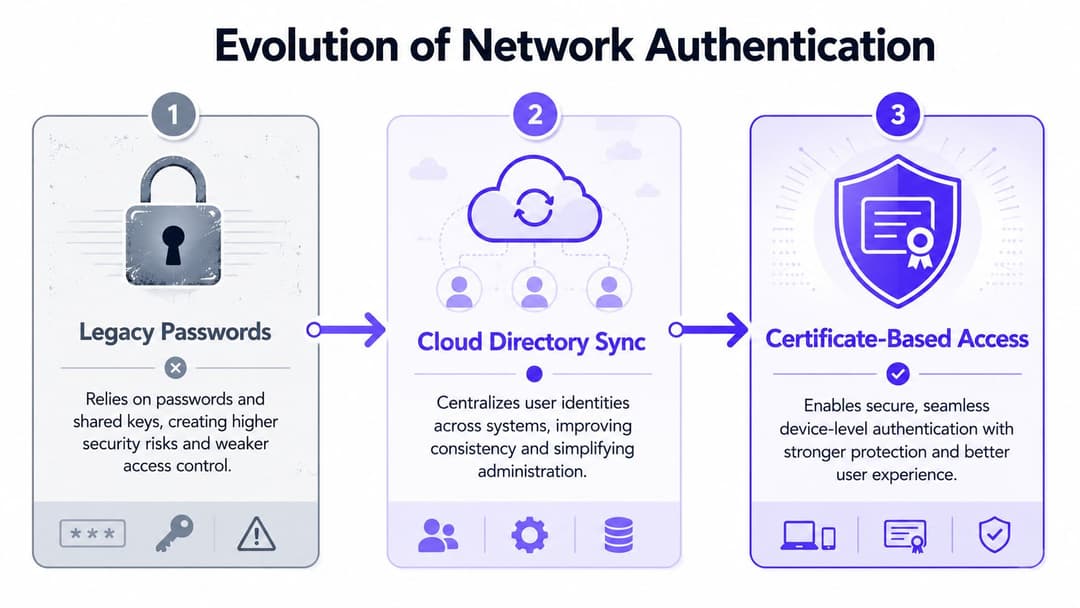
Vecchi metodi rispetto a quelli moderni
Il confronto pratico si presenta così:
| Metodo | Esperienza utente | Livello di sicurezza | Impatto operativo |
|---|---|---|---|
| Password WPA condivisa | Semplice all'inizio, caotica col tempo | Attribuzione debole, revoca difficile | I reset delle password si ripercuotono su molti dispositivi |
| Captive Portal di base | Familiare per gli ospiti, spesso macchinoso | Meglio di un accesso aperto, ma può rimanere superficiale | Carico di supporto per la reception e l'IT |
| Accesso del personale integrato alla directory | Fluido una volta completata la registrazione | Vincolato a identità e policy reali | Gestione più semplice di assunzioni, trasferimenti e dimissioni |
| Accesso basato su certificati | Trasparente dopo la configurazione | Forte modello di attendibilità del dispositivo e dell'utente | Minore sovraccarico amministrativo a lungo termine |
| iPSK per dispositivi limitati | Ottimo per casi limite | Isolamento migliore rispetto a una singola chiave condivisa | Utile per infrastrutture legacy e IoT |
Quale metodo si adatta meglio
L'autenticazione moderna funziona al meglio quando si smette di cercare un unico metodo universale e si inizia a far corrispondere i metodi ai tipi di utenti.
Personale e dispositivi gestiti
Per i dispositivi del personale, collegare l'accesso wireless alla stessa piattaforma di identità utilizzata altrove in azienda è solitamente la mossa più pulita. Microsoft Entra ID, Google Workspace e Okta definiscono già chi è l'utente e se tale identità è attiva. Estendere questa logica alla rete elimina una grande quantità di amministrazione manuale del WiFi.
L'accesso basato su certificati migliora ulteriormente le cose. Riduce le richieste ripetute di password, rafforza la fiducia a livello di dispositivo e offre ai team di sicurezza un modo più pulito per allineare l'accesso ai cambiamenti del ciclo di vita degli utenti.
Ospiti e visitatori abituali
L'accesso ospiti dovrebbe sembrare semplice senza diventare anonimo. Passpoint e OpenRoaming si muovono nella giusta direzione perché riducono l'attrito di connessione che gli utenti odiano, supportando al contempo la connettività crittografata fin dall'inizio della sessione. Per le sedi con visitatori ricorrenti, questo può trasformare un'attività di supporto ripetitiva in qualcosa di molto più simile a un'esperienza di servizio gestito.
Per una visione pratica di come l'accesso per gli ospiti senza password cambi l'esperienza, consulta la spiegazione di Purple sul passwordless WiFi.
Apparecchiature legacy e IoT
Non tutti i dispositivi sono in grado di gestire la moderna autenticazione enterprise. È qui che l'iPSK dimostra il suo valore. Vi offre un modo per assegnare credenziali e policy distinte a dispositivi che altrimenti verrebbero relegati in una rete condivisa generica perché non supportano metodi più sicuri.
Questo è fondamentale negli uffici dotati di stampanti, schermi, sensori, apparecchiature specialistiche o hardware di proprietà di collaboratori esterni che si collocano a metà strada tra la praticità d'uso consumer e gli standard enterprise.
L'obiettivo non è eliminare ogni chiave precondivisa. È smettere di usare una singola chiave precondivisa come risposta a ogni problema di accesso.
Cosa non funziona più
Alcuni pattern creano costantemente problemi:
- Un'unica rete ospiti per tutti: Visitatori, inquilini, appaltatori e dispositivi non gestiti non appartengono allo stesso gruppo di policy.
- La rotazione delle password come controllo principale: La rotazione aiuta solo dopo l'esposizione. Non crea identità.
- Scadenza manuale dell'accesso: Se l'IT deve ricordarsi di rimuovere l'accesso, l'accesso rimarrà attivo.
- Captive Portal senza integrazione a valle: Se il portale non si connette ai sistemi di identità, CRM o policy, diventa solo un front-end cosmetico.
Uno stack di autenticazione moderno dovrebbe ridurre gli ostacoli per gli utenti legittimi, aumentando al contempo la precisione per gli amministratori. Quando entrambe le cose avvengono insieme, l'adozione tende a seguire naturalmente perché gli utenti smettono di lottare con la rete e l'IT smette di doverla supervisionare continuamente.
Costruire la tua strategia zero trust per il WiFi
Il modello zero trust applicato al WiFi dell'ufficio non è un livello di marketing aggiunto a posteriori. È una scelta di progettazione su ciò che la rete deve presupporre.
Il vecchio modello "castello e fossato" si fidava troppo una volta che qualcuno entrava all'interno. Un utente si connetteva al SSID corretto, inseriva la password corretta ed ereditava un'ampia fiducia dal sistema. Questo aveva un senso quando gli uffici erano statici, i dispositivi erano prevedibili e le reti interne erano più facili da definire. Ha molto meno senso nei luoghi di lavoro flessibili, pieni di dispositivi non gestiti, utenti temporanei e applicazioni cloud-first.
Mai fidarsi del perimetro della rete
Un modello zero trust praticabile presuppone che nessun utente o dispositivo debba essere considerato attendibile per impostazione predefinita solo perché ha raggiunto la rete wireless. L'accesso deve essere verificato continuamente e collegato all'identità, allo stato del dispositivo e alle policy.
In termini wireless, questo cambia la linea di base:
- Ogni connessione viene valutata individualmente
- L'accesso segue l'identità, non la posizione
- La crittografia inizia immediatamente, non dopo un debole flusso di lavoro di accesso
- La revoca è guidata dallo stato della directory, non dalla memoria o dalle code dei ticket
Questo è il motivo per cui l'accesso basato su certificati è importante dal punto di vista operativo, e non solo teorico. Supporta un modello in cui la fiducia viene stabilita per singolo dispositivo e per sessione utente, anziché essere ereditata da una password condivisa.
Che cosa significa zero trust in pratica
I progetti più solidi presentano solitamente tre livelli che lavorano insieme:
Identità
Una vera fonte di identità decide se l'utente è attivo e a quale gruppo o ruolo appartiene.
Fiducia del dispositivo
I dispositivi gestiti si dimostrano tali attraverso metodi di autenticazione più forti di una password memorizzata.
Segmentazione
La rete ha comunque bisogno di confini di policy. L'autenticazione senza segmentazione crea solo una migliore visibilità su un problema piatto.
Un test conciso aiuta in questo caso:
| Domanda | Modello debole | Modello zero trust |
|---|---|---|
| Chi si sta connettendo? | Forse noto | Verificato esplicitamente |
| Di quale dispositivo si tratta? | Spesso non chiaro | Mappato sul metodo di attendibilità |
| Cosa dovrebbe raggiungere? | Ampio accesso predefinito | Accesso basato su policy |
| Cosa succede quando lo stato cambia? | Pulizia manuale | Revoca automatica tramite workflow di identità |
Se un ex dipendente può ancora connettersi perché nessuno ha cambiato la password del WiFi, la rete non sta applicando la fiducia. Sta solo sperando in una buona gestione.
Perché le operazioni migliorano con il migliorare della sicurezza
Questo è il punto che molti team trascurano. Un approccio zero trust spesso riduce il sovraccarico amministrativo una volta implementato correttamente.
Quando l'accesso segue la directory aziendale, i nuovi assunti non hanno bisogno di una gestione WiFi personalizzata. Chi cambia ruolo eredita la policy corretta attraverso i cambi di gruppo. Chi lascia l'azienda perde l'accesso quando la sua identità cambia stato. Questo è molto più pulito rispetto al dover ricordare quali SSID, password ed eccezioni sono stati concessi nel tempo.
Se hai bisogno di un framework più ampio per questo modello, Purple offre una panoramica utile sul zero trust network access.
Il compromesso pratico è uno sforzo iniziale concentrato all'inizio. Sono necessari dati di identità puliti, una segmentazione sensata e un percorso di onboarding realistico per i dispositivi legacy. Ma una volta gettate queste fondamenta, la rete wireless smette di essere l'anello debole dell'accesso all'ufficio e inizia a comportarsi come il resto di un moderno stack di sicurezza.
Creare esperienze fluide per ospiti e tenant
La prova più evidente del design di una rete WiFi per uffici si ha quando diversi gruppi di utenti condividono lo stesso edificio.
Una sede centrale potrebbe ospitare dipendenti, clienti, partner di consegna, consulenti e partecipanti a eventi nello stesso giorno. Una proprietà a uso misto può combinare inquilini di uffici, personale dell'edificio, appaltatori di manutenzione e visitatori. Un hotel con spazio di coworking aggiunge un ulteriore livello. Un design errato tratta tutte queste persone come varianti dello stesso utente. Il design corretto le tratta come percorsi di fiducia ed esperienza separati.
Un ospite vuole velocità, non un flusso di lavoro
A un visitatore che arriva per una riunione non importa quanto sia elegante il vostro piano VLAN. Gli interessa poter accedere online rapidamente e che l'esperienza risulti professionale.
Se il processo di accesso dipende da qualcuno che legge una password ad alta voce, la digita in modo errato due volte e poi apre un Captive Portal che non viene visualizzato bene su dispositivi mobili, la rete ha già creato un ostacolo. Nei luoghi con traffico ricorrente, questo ostacolo si complica perché gli utenti che ritornano si aspettano che la seconda visita sia più semplice della prima.
Passpoint e OpenRoaming sono d'aiuto in questo contesto perché avvicinano l'accesso degli ospiti a un'esperienza di roaming, piuttosto che a un rito di accesso una tantum. Questo è particolarmente utile nei settori in cui il WiFi fa parte dell'esperienza di servizio, non solo di un'utilità di base.
Un tenant desidera semplicità e isolamento
Gli edifici multi-tenant creano un problema diverso. Gli inquilini desiderano un'esperienza simile a quella domestica per i propri utenti, ma i proprietari e i gestori degli immobili hanno bisogno di un isolamento di livello aziendale tra gli occupanti.
Ciò significa evitare due estremi negativi:
- Un unico enorme servizio condiviso che espone tutti agli errori degli altri
- Una rete completamente su misura per inquilino che diventa costosa e complessa da gestire
La via di mezzo migliore è un'infrastruttura condivisa con separazione basata sull'identità. Il personale può autenticarsi rispetto alla sorgente di identità della propria organizzazione. Il traffico degli ospiti può rimanere isolato. I dispositivi legacy possono utilizzare metodi come iPSK dove necessario. Dal punto di vista operativo, ciò consente ai team immobiliari di fornire un servizio coerente senza appiattire ogni inquilino sullo stesso set di policy.
Per esempi di come vengono gestiti questi ambienti, l'articolo di Purple sulle guest WiFi solutions rappresenta un utile approfondimento.
Tre utenti, tre aspettative diverse
Considera lo stesso edificio attraverso tre lenti:
L'ospite dell'ufficio
Ha bisogno di un accesso a internet rapido e senza attriti per una riunione. Non ha bisogno di visibilità sulle applicazioni aziendali e non dovrebbe ereditare la fiducia del personale solo per prossimità.Il dipendente inquilino Si aspetta un accesso ininterrotto ogni giorno, idealmente collegato alla piattaforma di identità che già utilizza per il lavoro.
L'operatore dell'edificio
Ha bisogno di una supervisione centrale, di una netta separazione e di un modello di supporto che non richieda la riprogettazione della rete per ogni nuovo occupante.
Ecco perché l'esperienza utente e la sicurezza non possono essere progettate separatamente. L'architettura deve supportare entrambe contemporaneamente.
Un buon WiFi per ospiti e tenant sembra semplice dal lato utente perché la complessità è stata gestita correttamente nella progettazione.
Cosa funziona meglio di un modello "SSID per ospiti più speranza"
Un modello operativo pratico include solitamente:
- Percorsi di onboarding distinti: Il personale, gli ospiti e i dispositivi non gestiti non devono confluire nello stesso processo.
- Policy per gruppo di identità: Gli appaltatori e i locatari necessitano spesso di un trattamento diverso anche se si trovano nella stessa reception.
- Isolamento per impostazione predefinita: Gli edifici condivisi richiedono confini più solidi rispetto ai tradizionali uffici a inquilino singolo.
- Un modello di supporto ripetibile: La reception, i servizi generali e l'IT devono sapere tutti cosa succede quando l'accesso fallisce.
Questa combinazione è ciò che trasforma il servizio wireless in una parte dell'esperienza della sede, piuttosto che in un ricorrente motivo di irritazione.
Trasformare i WiFi Analytics in approfondimenti operativi
Una volta migliorata l'autenticazione, la rete smette di essere solo un livello di trasporto. Diventa una fonte di dati operativi di prima parte.
Questo è importante perché il WiFi dell'ufficio vede comportamenti che molti altri sistemi non rilevano. Può mostrare quando arrivano le persone, con quale frequenza ritornano, quali spazi attirano una presenza ripetuta e dove i modelli di utilizzo differiscono da ciò che l'azienda ipotizzava. Per gli uffici, questo può informare la pianificazione dello spazio di lavoro. Per gli ambienti dell'ospitalità e vicini al retail, può influenzare le scelte di personale, layout e coinvolgimento.
Dai login agli eventi ai segnali operativi
L'autenticazione genera contesto. I dati di presenza aggiungono una forma comportamentale. Se usati con attenzione, questi input possono rispondere a domande pratiche come:
- Quali giorni sono i più affollati nelle aree ufficio condivise
- Se le zone ad alta intensità di riunioni attirano più visite ripetute del previsto
- Come si confronta il traffico dei visitatori tra i vari ingressi o piani
- Se i ritorni degli utenti sono in linea con le attività delle campagne o degli eventi
Questo non è utile solo per chi si occupa di marketing. I team di gestione delle strutture possono usarlo per comprendere la richiesta di spazio. I team del workplace possono confrontare i modelli di disposizione delle scrivanie pianificati con l'effettivo comportamento di occupazione. I responsabili delle operazioni possono individuare i punti in cui l'esperienza digitale e quella fisica si allontanano.
Il valore emerge quando i sistemi si connettono
La WiFi analytics è più utile quando non rimane intrappolata all'interno di una dashboard wireless. Le configurazioni più efficaci collegano i dati di autenticazione con CRM, marketing automation, record dei clienti o sistemi della sede, in modo che i team possano agire in base a ciò che apprendono.
Una sintesi semplice si presenta così:
| Segnale dati | Domanda aziendale utile | Azione possibile |
|---|---|---|
| Nuovo accesso visitatore | Chi sta entrando per la prima volta? | Attiva un flusso di lavoro di benvenuto |
| Modello di visite ripetute | Chi sta tornando regolarmente? | Personalizza il coinvolgimento o il servizio |
| Comportamento di sosta (dwell) | Quali spazi trattengono l'attenzione? | Modifica il layout o il personale |
| Tendenze di presenza dello staff | Come vengono effettivamente utilizzati gli spazi dell'ufficio? | Perfeziona la pianificazione del luogo di lavoro |
La reportistica senza il contesto dell'identità produce rumore. L'identità senza la reportistica perde valore. Il livello utile si trova nel punto di incontro tra le due.
Mantenere visibile la governance
Questo funziona solo se la privacy viene gestita correttamente. Il GDPR non è una casella da spuntare dopo la raccolta dei dati. Influisce sul consenso, sulla conservazione, sulla limitazione delle finalità e su chi ha accesso alle informazioni risultanti.
Lo standard pratico è semplice: raccogliere ciò che ha uno scopo chiaro, rendere tale scopo comprensibile e garantire che i team che utilizzano i dati conoscano la differenza tra il miglioramento del servizio e l'eccesso.
Quando si applica questa disciplina, il moderno WiFi per l'ufficio diventa molto più di una semplice connettività. Diventa uno dei modi più puliti per capire come viene utilizzato uno spazio.
La checklist per l'implementazione del WiFi in ufficio
Un'efficace implementazione del WiFi in ufficio è più facile da gestire quando viene trattata come un ciclo di vita anziché come un semplice aggiornamento hardware. Le implementazioni più problematiche falliscono perché una fase è stata saltata, affrettata o affidata al team sbagliato.
Pianificare l'ambiente in modo corretto
Iniziare prima dell'approvvigionamento.
- Rilevare lo spazio: Validare le condizioni RF, i materiali di costruzione, le aree ad alta densità di utenti e le zone problematiche come le sale riunioni e gli spazi condivisi.
- Modellare la capacità, non solo la copertura: Calcolare i tipi di utenti, le esigenze delle applicazioni e le classi di dispositivi. Non progettare basandosi su un ufficio vuoto.
- Mappare precocemente i flussi di identità: Decidere come si autenticheranno il personale, gli ospiti, i collaboratori esterni e i dispositivi senza utente prima di definire gli SSID.
Se stai progettando per uffici gestiti o spazi di lavoro flessibili, è utile anche capire come gli operatori confezionano la connettività all'interno di servizi di workplace più ampi. Un punto di riferimento come plug and play office inclusions può aiutare a inquadrare ciò che gli utenti finali si aspettano sempre più da un ambiente d'ufficio pronto all'uso.
Sicuro fin dalla progettazione
Molti team si affidano ancora ad abitudini che non sono più scalabili.
- Scegliete prima la fonte di identità. Se Microsoft Entra ID, Okta o Google Workspace gestiscono già l'accesso altrove, la rete wireless dovrebbe allinearsi ad essi.
- Separate i percorsi degli utenti. Personale, ospiti, inquilini e dispositivi IoT richiedono modelli di fiducia differenti.
- Definite le regole di revoca. La rimozione dell'accesso dovrebbe seguire automaticamente le modifiche all'identità e alle policy, ove possibile.
Implementare in fasi controllate
I passaggi repentini al nuovo wireless creano rumore nel supporto.
- Progetto pilota con gruppi di utenti misti: Testate i percorsi di onboarding per il personale, gli ospiti, i collaboratori esterni e i dispositivi.
- Verificate l'interoperabilità dei vendor: Gli access point, i sistemi di identità, le policy NAC e i dispositivi client devono comportarsi in modo coerente.
- Documentate i percorsi di fallback: Si presenteranno client legacy e casi limite. Pianificateli senza lasciare che dettino il design principale.
Gestire e migliorare continuamente
Il lavoro non finisce con la messa in funzione.
| Fase | Cosa verificare regolarmente |
|---|---|
| Stato della rete | Hotspot di capacità, problemi di roaming, congestione del tempo di trasmissione (airtime contention) |
| Controllo degli accessi | Tentativi di connessione non riusciti, record di dispositivi obsoleti, eccezioni alle policy | Attrito per gli ospiti, errori di onboarding, carico di lavoro della reception |
| Insight aziendali | Tendenze di presenza, visite ripetute, segnali di utilizzo dello spazio |
I migliori ambienti wireless vengono gestiti come sistemi viventi. L'identità cambia, il comportamento degli utenti cambia, l'uso dell'edificio cambia. La vostra strategia WiFi deve stare al passo.
Se il vostro team sta sostituendo le password condivise con un accesso basato sull'identità, stringendo i flussi di lavoro degli ospiti o collegando l'accesso wireless a una policy zero-trust, vale la pena valutare Purple come unica piattaforma in tale stack. Si concentra sull'autenticazione WiFi senza password, sul networking basato sull'identità, sull'accesso degli ospiti e sulla reportistica in ambienti aziendali, hospitality, retail, sanità e multi-tenant.



