
Enterprise Office WiFi Capacity & Architecture Advisor
Model access point density, 802.1X and guest VLAN segmentation, RF channel widths, and bandwidth uplinks for modern high-density hybrid offices.
- Coverage Sizing: Requires 18 APs to cover 45,000 sq ft (2500 sq ft per AP).
- Density Sizing: Requires 18 APs to serve 800 concurrent clients.
- Design Driver: Coverage-constrained environment.
- Airtime Utilization: Estimated at 63% during peak hours.
- Floors: 3 total floor(s) with ~6 APs assigned per floor.
- Employee Workstations: 750 devices (250 staff @ 3 devices).
- Visitor Capacity: 50 concurrent guest devices supported.
- Uplink Headroom: 10 Gbps Ethernet switch ports recommended per AP.
| Segment Name | VLAN | Subnet / CIDR | Security Authentication | Peer Isolation |
|---|---|---|---|---|
| Corporate Staff (Primary) | 20 | 10.20.0.0/21 | WPA3-Enterprise 802.1X (EAP-TLS / PEAP) | Bridged |
| Visitor & Guest WiFi | 50 | 172.16.50.0/22 | Purple Cloud Captive Portal with Self-Service SMS/Email | Enforced |
| IoT & Workplace AV Facilities | 70 | 10.70.0.0/23 | WPA3/WPA2-PSK with MPSK / iPSK Device Profiling | Enforced |
| Network Out-of-Band Management | 99 | 10.99.0.0/24 | Secured Management Wire / Dedicated VLAN | Bridged |
# Enterprise Office WiFi Controller Configuration Runbook
# Generated by Purple Office WiFi Architecture Advisor
# Architecture: 18 Access Points across 3 Floor(s)
# Total Concurrent Clients: 800

# 1. Radio Resource Management & Roaming Thresholds
config wlan bss-min-rssi 1 enable
config wlan bss-min-rssi-threshold 1 -67
config wlan 802.11k enable 1
config wlan 802.11v enable 1
config wlan 802.11r enable 1

# 2. RF Spectrum & Channel Bonding Policy
# 2.4 GHz Band Policy:
config advanced 802.11b channel-width 20
config advanced 802.11b tx-power-level-min 9
config advanced 802.11b tx-power-level-max 15

# 5 GHz Band Policy:
config advanced 802.11a channel-width 40
config advanced 802.11a tx-power-level-min 12
config advanced 802.11a tx-power-level-max 18
config advanced 802.11a dfs enable

# 3. VLAN & Subnet Isolation Rules
interface vlan 20
  description "Corporate Staff (Primary)"
  ip address 10.20.0.0 255.255.252.0
  client-isolation disable

interface vlan 50
  description "Visitor & Guest WiFi"
  ip address 172.16.50.0 255.255.252.0
  client-isolation enable

interface vlan 70
  description "IoT & Workplace AV Facilities"
  ip address 10.70.0.0 255.255.252.0
  client-isolation enable

interface vlan 99
  description "Network Out-of-Band Management"
  ip address 10.99.0.0 255.255.252.0
  client-isolation disable

# 4. Guest Captive Portal Gateway Redirect (Purple Integration)
ip access-list extended GUEST-PRE-AUTH
  permit udp any any eq domain
  permit udp any eq bootps any eq bootpc
  permit tcp any host portal.purplewifi.net eq www
  permit tcp any host portal.purplewifi.net eq 443
  deny ip any 10.0.0.0 0.255.255.255
  deny ip any 172.16.0.0 0.15.255.255
  deny ip any 192.168.0.0 0.0.255.255
  permit tcp any any eq www
  permit tcp any any eq 443
exit
- Your deployment is coverage-driven across 45,000 sq ft. Ensure AP placement achieves -67 dBm signal boundary overlap at desk heights.
- Automated guest onboarding eliminates front-desk IT friction, providing compliant consent collection, branded splash pages, and real-time footfall telemetry.
- Set client roaming transition thresholds to -67 dBm RSSI with 802.11k neighbor lists and 802.11v BSS transition management to prevent sticky clients during desk hopping.
Deep dive into 802.1X RADIUS configuration, rogue AP containment, dynamic VLAN tagging, and zero-trust perimeter enforcement.
Explore Enterprise WiFi Security GuideUpgrade your corporate offices with Purple cloud guest captive portals, Entra ID SSO integration, and real-time floor occupancy insights.
让团队感到沮丧的办公室 WiFi 问题,很少是因为信号格数。这些问题始于网络不再匹配人们的工作方式。
员工带着笔记本电脑和手机走进办公室。有些人还带了平板电脑。会议室里挤满了需要立即访问网络的访客,而不是在与服务台沟通之后才获得访问权限。外包人员需要短期连接,而不能成为内部网络上的永久居民。打印机、屏幕、传感器、摄像头和其他连接设备在后台倍增。在办公室只有少数可预测设备时看起来很好的状况,很快就会变得一团糟。
大多数组织仍试图通过一套熟悉的工具来管理这一混乱局面:共享密码、基础访客SSID,以及一个用户只能容忍而非喜欢的 Captive Portal。这种配置或许能让人们保持在线,但它会带来运维拖累、弱问责制和不必要的风险。如果每个人都共享同一个密钥,那么谁也无法自信地确定在特定时刻是谁在网络上,他们应该被允许访问什么,或者在情况发生变化时如何快速撤销访问权限。
现代办公室 WiFi 面临的挑战
在忙碌的工作日走进一间典型的办公室,你通常在有人提交工单之前就能发现症状。角落会议室的视频通话画面卡顿。访客在接待处询问访客密码。外包人员获得了员工 SSID,因为这比构建一个合适的临时工作流更快。在发生安全事件后,有人更改了共享密钥,然后花了一天中剩下的大部分时间重新连接那些本来就不该依赖共享密钥的设备。
在比许多团队愿意承认的还要多的办公室里,这已成为常态。
根本问题不仅在于性能。而是在于,办公室 WiFi 一直被视为一个公用基础设施层,而现在它的行为更像是办公场所的控制平面。它影响着安全性、入网引导、合规性、访客体验以及 IT 部门的日常信誉。
传统办公室 WiFi 模式在何处失效
旧模式假设内部是可信的,外部是不可信的。一旦用户进入无线网络,最难的部分就被认为已经完成了。这种方法在热点办公桌环境、共享建筑、弹性办公室以及任何身份和设备不断变化的办公场所中都会失效。
有几个实际的故障点一再出现:
- 共享凭据传播过广:员工、访客、前员工和第三方通常都知道同一个密码。
- 访客访问变成了异常处理流程:前台或 IT 最终充当了手动访问代理。
- IoT 设备混杂在一起:由于图方便,身份验证支持有限的设备通常被放置在宽泛的网络网段上。
- 审计薄弱:团队知道有设备连接,但并不总是知道谁使用了它,或者该访问权限是否仍然合理。
一个仅回答“该设备能否连接?”的无线网络已经落后于现代办公室的需求。更难的问题是“这是谁,他们应该访问什么,以及访问多长时间?”
WiFi 现已成为业务运营的一部分
更强大的方法是将无线资产同时视为基础设施和身份层。覆盖范围仍然重要。容量也仍然重要。但将访问权限与真实的人、托管的设备、租户或特定类别的端点绑定在一起的能力同样重要。
这种转变改变了设计决策。它改变了您购买什么接入点、如何细分流量、如何引导用户,以及当安全或合规团队询问谁在何时拥有访问权限时,您能提供什么证据。
当办公 WiFi 采用这种设计时,它就不再是人们只有在出现故障时才会注意到的背景服务。它成为了保持办公室安全、可用和可衡量的一部分。
设计面向未来的网络架构
网络重新设计通常是在发生显而易见的故障后才获得批准的。星期一早晨董事会议室的通话中断,来访客户在接待处无法保持连接,IT 部门因 “WiFi 差” 而受到指责,即使在部署期间热力图看起来很好。潜在的问题通常在架构上。该设计满足了信号强度,但业务需要的是可预测的容量、策略执行以及增长空间。
这种转变非常重要。办公室WiFi不再仅仅是笔记本电脑的传输层。它现在承载着受管员工设备、未管理的个人设备、会议室系统、打印机、传感器、租户流量以及访客接入。如果无线设计无法干净地隔离、识别和扩展这些会话,安全控制将变得难以实施,且支持开销会迅速攀升。
围绕并发和策略冗余空间进行设计
覆盖范围是准入要求。容量才是用户能够切身感受到的。
在实践中,问题最先出现在共享空间中。会议室、开放式楼层、前台和协作区域会产生并发流量爆发、漫游事件和空口时间争用。一个站点的信号可能显示很强,但仍然提供较差的用户体验,因为有太多客户端在同一时间竞争相同的蜂窝。
设计问题应该是运营方面的:
- 高峰时段用户聚集在哪里? 会议室和临时办公区需要与封闭式办公室不同的设计。
- 有多少种终端类型共享空间? 笔记本电脑、手机、协作设备和 IoT 设备会产生不同的竞争模式和策略需求。
- 哪些应用发生故障的代价最高? 语音、视频会议、屏幕共享和云身份验证流程会迅速暴露信道规划的不足。
- 业务需要多大程度的分段? 员工、访客、承包商和公司拥有的设备从第一天起通常就需要不同的对待方式。
最后一点往往被忽视。身份感知访问增加了控制力,但同时也增加了对架构的要求。增加 SSID 并不是解决方案。更好的细分、更清晰的策略分配以及针对这些决策进行规模调整的基础设施才是解决方案。
点位部署依然决定了设计是否成功
接入点的选择固然重要,但糟糕的射频设计会浪费优质的硬件。
部署应遵循用户行为和建筑限制,而不是整齐的天花板图案。密集的办公桌、会议空间、电梯厅、仓库、设备房和玻璃密集的室内环境都会以平面图无法清晰显示的方式改变蜂窝边界。由于这些原因,现场勘测、验证和部署后微调起到了至关重要的作用。
以下几条设计规则经得起考验:
- 在发生竞争的地方部署 AP。高密度会议室和共享空间需要进行精细的小区设计。
- 将建筑材料作为首要考虑因素。混凝土、钢材、玻璃和货架对信号传播的影响巨大,足以打破整齐的假设。
- 避免过度建设。AP 数量过多且调整不当会增加同频干扰并导致终端粘性问题。
- 在密集办公环境中保持信道保守。更干净的空口时间通常优于更宽的信道和夸大的吞吐量声明。
这种权衡值得坦白说明。宽信道在规格表上可能看起来很有吸引力,但在密集的企业环境中,当信道开销可重用且可预测时,通常表现得更好。
为下一个控制面而买,而不仅仅是当前的设备数量
面向未来的规划一方面与无线射频性能有关,但另一方面也与网络明年将被要求执行的任务有关。如果无线层将承载基于角色的访问、动态细分、设备画像以及更丰富的审计要求,那么硬件更新决策就应该反映出这一点。
与较新平台相关的特性 - 例如更好地处理并发客户端以及在密集环境中提高效率 - 都支持这一方向。其目的并不是为了追求技术简称本身,而是为了避免在更新周期中,AP虽然可以传输流量,但一旦加上策略、分析和身份感知接入就变得力不从心。
对于计划进行这一转变的团队来说,无密码 WiFi 架构选择 是一个有用的例子,说明了为什么基础设施和身份验证设计应该一起规划,而不是作为独立的项目。
一个简单的对比有助于理解:
| 设计选择 | 能够维持的设计 | 后期会产生问题的情形 |
|---|---|---|
| AP 选择 | 选用针对高密度客户端并发和策略扩展设计的硬件 | 仅根据峰值吞吐量采购 |
| 布局 | 根据用户密度和实际流量模式进行部署 | 在没有运营背景的情况下进行均匀布设 |
| 信道策略 | 在繁忙的办公区域使用更窄、可重用的信道 | 在整个场所使用宽信道 |
| 升级路径 | 更新迭代与安全、分段及分析目标紧密结合 | 将 WiFi 更新视为纯粹的硬件更换 |
面向未来设计意味着减少重新设计的次数
面向未来的办公室 WiFi 设计可以容纳更多用户、更多设备类型和更多访问决策,而不会变得脆弱或运营成本高昂。这就是业务成果。
当物理层的设计考虑到了身份、细分和可观测性时,WiFi 就不再是业务部门只有在失效时才会注意到的公用设施。它将成为零信任访问的一个可靠执行点,以及一个更干净的运营数据源。
利用现代身份验证告别密码
许多办公室 WiFi 环境中最薄弱的部分不是无线电设计。而是身份验证。
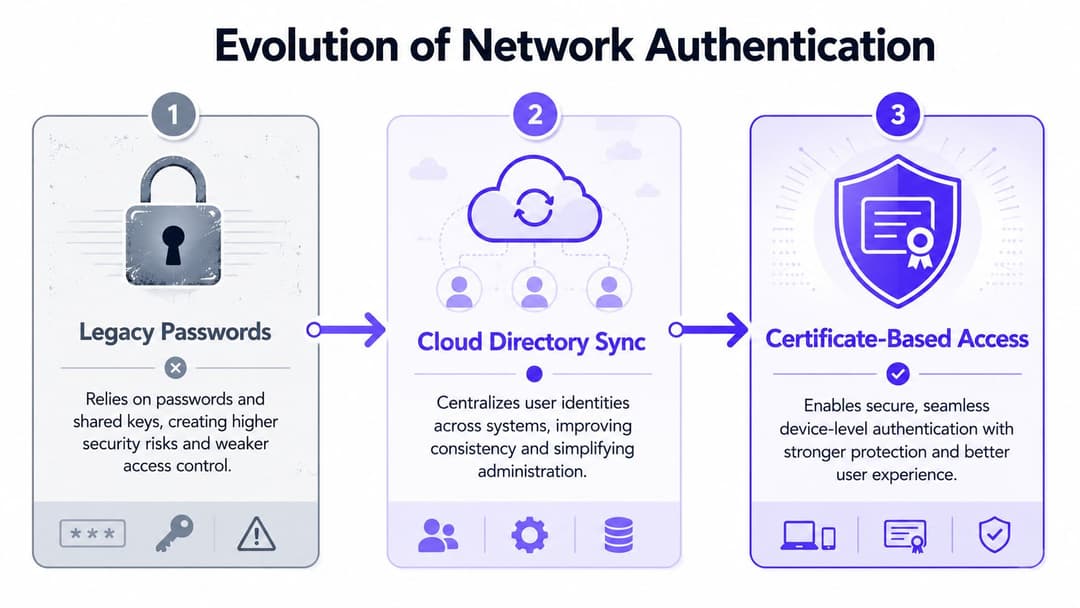
共享密码之所以能继续存在,是因为人们对它习以为常。但它们也制造了本可避免的风险。一旦密码被打印在前台便签上、传给了承包商,或者被几个月前离职的员工所记住,它就不再是一种控制手段,而变成了一项隐患。传统的Captive Portal如果在未能给IT部门提供可靠身份轨迹的同时,还增加了使用阻力,那其效果也好不到哪去。
大多数办公室WiFi指南仍严重倾向于硬件,但往往忽略了访客访问问题。大多数英国中小企业缺乏正式的访客访问策略,这在GDPR和NIS2下造成了安全与合规性漏洞。无密码身份验证和基于身份的网络至关重要,因为它们可以创建谁在网络上的可审计轨迹,正如 这篇关于WiFi覆盖范围和访客访问策略漏洞的讨论 中所指出的那样。
传统方法与现代方法的对比
实际对比情况如下:
| 方法 | 用户体验 | 安全态势 | 运营影响 |
|---|---|---|---|
| 共享 WPA 密码 | 起初简单,久而久之变得混乱 | 归属不明确,难以撤销 | 密码重置会波及许多设备 |
| 基本 Captive Portal | 访客熟悉,但通常不够顺畅 | 优于开放式访问,但防御依然薄弱 | 前台和 IT 的支持负担增加 |
| 目录支持的员工访问 | 注册后体验流畅 | 与真实身份和策略挂钩 | 更容易处理入职、调动和离职事宜 |
| 基于证书的访问 | 设置后无缝体验 | 强大的设备与用户信任模型 | 长期管理开销较低 |
| 受限设备的 iPSK | 适合边缘情况 | 隔离效果优于单一共享密钥 | 适用于遗留系统和 IoT 设备群 |
各方法的适用场景
当您不再寻求单一的通用方法,而是开始将不同方法与用户类型进行匹配时,现代身份验证的效果最好。
员工及受管设备
对于员工设备,将无线访问与业务中其他地方使用的同一身份平台绑定通常是最干净利落的做法。Google Workspace、Okta 和 Entra ID 已经定义了用户是谁以及该身份是否处于活动状态。将该逻辑扩展到网络可以减少大量的日常手动 WiFi 管理。
基于证书的接入进一步改善了情况。它减少了重复的密码提示,在设备级别强化了信任,并为安全团队提供了一种更干净的方式来使接入与用户生命周期变化保持一致。
访客与回头客
访客接入应当感觉简便,同时又不至于变成匿名接入。Passpoint 和 OpenRoaming 正朝着正确的方向迈进,因为它们减少了用户讨厌的加入摩擦,同时从会话开始就支持加密连接。对于有重复访客的场所,这可以将一项反复出现的支持苦差事转化为更接近托管服务体验的过程。
要实际了解无密码访客接入如何改变体验,请参阅 Purple 关于 passwordless WiFi 的说明。
遗留设备与物联网 IoT
并非所有设备都能进行现代企业认证。这就是 iPSK 派上用场的地方。它为您提供了一种方法,可以将不同的凭据和策略分配给那些因不支持更强加密方法而本会被归入宽泛共享网络中的设备。
这对于拥有打印机、显示器、传感器、专用设备或承包商拥有的硬件的办公室至关重要,这些设备介于消费者便利和企业标准之间。
目标并不是要消除每一个预共享密钥。而是要停止将同一个预共享密钥作为每个访问问题的标准答案。
哪些方法已不再适用
有几种模式会持续制造麻烦:
- 所有人共用一个访客网络:访客、租户、承包商和未管理设备不应归入同一个策略桶。
- 将密码轮换作为主要控制手段:轮换只有在泄露发生后才有帮助。它并不能建立身份。
- 手动清除到期访问权限:如果必须由 IT 记住去删除访问权限,那么访问权限就会一直残留。
- 没有下游集成的 Captive Portal:如果门户未与身份、CRM 或策略系统连接,它就只是一个流于表面的前端。
现代身份验证栈应该在减少合法用户阻力的同时,提高管理员的精准度。当两者同时实现时,通常自然而然就会被大家采用,因为用户不再需要与网络作斗争,而 IT 部门也不再需要像保姆一样照看它。
构建您的 WiFi 零信任策略
办公室 WiFi 上的零信任不是事后套用的营销层。它是关于网络应该做出何种假设的设计选择。
旧的“城堡与护城河”模型在有人进入内部后给予了过多的信任。用户连接到正确的SSID,输入正确的密码,便默认获得了系统的广泛信任。在办公室固定、设备可预测且内部网络更容易定义的时代,这在某种程度上是合理的。但在充满未管理设备、临时用户和云优先应用的灵活工作场所中,这种模式就显得不那么合理了。
绝不信任网络边缘
一个可行的零信任模型假设,没有任何用户或设备应该因为接入了无线网络而被默认信任。访问需要进行持续验证,并与身份、设备状态和策略绑定。
在无线方面,这改变了基线:
- 每次连接都经过单独评估
- 访问权限跟随身份,而非位置
- 加密立即开始,而不是在薄弱的加入工作流之后
- 撤销由目录状态驱动,而非凭记忆或工单排队
这就是为什么基于证书的访问在运营上(而不仅是在理论上)至关重要。它支持一种在每个设备和每个用户会话上建立信任的模型,而不是继承自共享密码。
零信任在实践中的具体表现
最强大的设计通常有三个层级协同工作:
身份
真实的身份源决定了用户是否活跃,以及他们属于哪个组或角色。
设备信任
托管设备通过比记忆密码更强大的身份验证方法来证明其安全性。
网络分段
网络仍然需要策略边界。没有分段的身份验证只会让人更清楚地看到一个扁平化结构的问题。
一个简短的测试对此很有帮助:
| 问题 | 弱安全模型 | 零信任模型 |
|---|---|---|
| 谁在连接? | 可能是已知的 | 经过显式验证 |
| 这是哪台设备? | 通常不明确 | 映射到信任方法 |
| 它应该访问什么? | 宽泛的默认访问权限 | 基于策略的访问 |
| 状态发生变化时会发生什么? | 手动清理 | 通过身份工作流自动撤销 |
如果前员工因为没有人更改 WiFi 密码而仍然可以连接,那么网络就无法执行信任。它只是在寄希望于良好的日常维护。
为什么运营会随着安全性的提升而改善
这是许多团队忽略的一点。一旦正确实施,零信任方法通常会减少管理开销。
当网络访问与企业目录挂钩时,新入职员工无需特别的 WiFi 配置。异动员工会通过组变更继承正确的策略。离职员工在其身份状态更改时即失去访问权限。这比记着随着时间的推移分配了哪些 SSID、密码和例外情况要干净、高效得多。
如果您需要该模型的更广泛框架,Purple 提供了关于 零信任网络访问 的有用概述。
实际的权衡是前期的投入。您需要干净的身份数据、合理的细分以及针对传统设备的现实引导路径。但是,一旦这个基础打好,无线网络就不再是办公室访问的薄弱环节,而是开始像现代安全堆栈的其他部分一样发挥作用。
打造无缝的访客与租户体验
办公室 WiFi 设计最清晰的测试,就是当不同的用户群体共享同一栋大楼时会发生什么。
一个总部大楼在同一天内可能会接待员工、客户、交付伙伴、顾问和活动参加者。一个混合用途的物业可能会将办公租户、大楼员工、维护承包商和访客融合在一起。带有联合办公空间的酒店则增加了另一层复杂性。错误的设计将所有这些人都视为同一种用户的不同变体。正确的设计则将他们视为独立的信任与体验旅程。
访客需要的是速度,而非繁琐的工作流
前来参加会议的访客并不关心您的 VLAN 规划有多优雅。他们关心的是能否快速上网,以及整个体验是否显得专业。
如果加入网络的过程依赖于有人读出密码、输错两次,然后打开一个在移动端渲染不佳的 Captive Portal,那么该网络就已经产生了摩擦。在有重复流量的场所,这种摩擦会加剧,因为回访用户期望第二次访问比第一次更容易。
Passpoint 和 OpenRoaming 在这里非常有用,因为它们使访客访问更接近于漫游体验,而不是一次性的登录仪式。这在 WiFi 是服务体验的一部分(而不单单是公用事业)的行业中尤为有用。
租户希望在隔离中获得简便性
多租户大楼带来了不同的问题。租户希望为其用户提供像家一样的体验,但房东和运营商需要在租户之间实现企业级的隔离。
这意味着要避免两种极端的错误做法:
- 一个庞大的共享服务,这会让每个人都暴露在其他人的错误面前
- 为每个租户完全定制网络,这会使运营变得昂贵且痛苦
更好的折中方案是具有身份感知隔离的共享基础设施。员工可以针对其自身组织的身份源进行身份验证。访客流量可以保持隔离。在需要时,传统设备可以使用iPSK等方法。在运营上,这使物业团队能够提供一致的服务,而无需将每个租户强行套用相同的策略集。
有关如何处理这些环境的示例,Purple 关于 guest WiFi solutions 的文章是很有用的背景资料。
三种用户,三种不同的期望
从三个视角来审视同一栋大楼:
办公室访客
他们需要快速、低摩擦的互联网访问来开会。他们不需要业务线可视性,也不应该因为距离接近而继承员工的信任。租户员工 他们期望每天都能享受无缝访问,理想情况下是与他们工作中已使用的身份平台关联。
大楼运营商
他们需要集中监督、干净的隔离以及不需要为每个新入驻者重新设计网络的网络支持模式。
这就是为什么用户体验和安全性不能分开设计。架构必须同时支持这两者。
优秀的访客和租户 WiFi 在用户端感觉很简单,因为复杂性已经在设计中得到了妥善处理。
什么比“访客 SSID 加上碰运气”模式更有效
一个实际的运营模型通常包括:
- 清晰明确的入网路径: 员工、访客和未管理设备不应混入相同的流程。
- 按身份组实施策略: 即使身处同一大堂,承包商和租户通常也需要不同的对待方式。
- 默认隔离: 共享大楼比传统的单一租户办公室需要更强大的隔离边界。
- 可复用的支持模型: 前台、设施和 IT 部门都需要清楚当访问失败时该如何处理。
这种结合正是将无线服务转化为场所体验的一部分,而不是成为反复令人恼火的痛点。
将 WiFi 分析转化为可操作的洞察
一旦身份验证得到改进,网络就不再只是一个传输层。它会成为一手业务运营数据的来源。
这很重要,因为办公WiFi能观察到许多其他系统无法发现的行为。它可以展示人们何时到达、他们返回的频率、哪些空间能够吸引重复出现,以及使用模式在何处与业务假设存在差异。对于办公室而言,这可以为工作空间规划提供依据。对于酒店和邻近零售的环境,这可以影响人员配备、布局和互动选择。
从登录事件到运营信号
认证会产生上下文。存在数据则增加了行为轮廓。谨慎使用这些输入可以回答一些实际问题,例如:
- 共享办公区域中哪些天最繁忙
- 会议密集区域是否吸引了比预期更多的重复使用
- 不同入口或楼层的访客流量对比情况如何
- 回访是否与营销活动或事件活跃度一致
这不仅适用于营销人员。设施团队可以使用它来了解空间需求。办公场所团队可以将预期的办公桌使用模式与实际的占用行为进行对比。运营经理可以发现数字化体验与物理体验在何处出现了偏差。
系统连接时释放核心价值
WiFi 分析只有在不被困在无线仪表板内时才最有用。最强大的配置会将认证数据与 CRM、营销自动化、客户记录或场所系统相连接,以便团队能够根据所学内容采取行动。
一个简单的综合方案如下所示:
| 数据信号 | 有价值的业务问题 | 可能采取的行动 |
|---|---|---|
| 新访客登录 | 谁是第一次光临? | 触发欢迎工作流 |
| 重复访问模式 | 谁在定期返回? | 量身定制互动或服务 |
| 停留行为 | 哪些空间最吸引注意力? | 调整布局或人员配备 |
| 员工出现趋势 | 办公空间实际是如何被使用的? | 完善工作场所规划 |
没有身份背景的分析会产生噪音。没有分析的身份会错失价值。有用的层面存在于这两者的交汇处。
保持治理视野
只有在妥善处理隐私的情况下,这才行得通。GDPR 不是数据收集后勾选一下的复选框。它会影响同意、保留、目的限制以及谁有权访问最终的洞察分析。
实际的标准很简单:只收集有明确目的的数据,让该目的清晰易懂,并确保使用数据的团队清楚服务改进与过度索取之间的区别。
有了这种规范之后,现代办公室 WiFi 就不再仅仅是连接服务。它成为了了解空间使用情况更清晰的途径之一。
办公室 WiFi 部署清单
当您将强大的办公室 WiFi 部署视为一个生命周期,而不是一次硬件升级时,它会更容易管理。大多数令人痛苦的部署之所以出错,是因为某个阶段被跳过、匆忙进行,或交给了错误的团队。
合理规划环境
在采购前就做好规划。
- 实地勘测空间: 验证射频状况、建筑材料、用户密集区域,以及会议室和共享空间等问题区域。
- 规划容量,而非仅仅覆盖: 统计用户类型、应用需求和设备类别。切勿围绕空置的办公室进行设计。
- 及早规划身份流: 在最终确定SSID之前,决定员工、访客、承包商和非用户设备如何进行身份验证。
如果您正在为服务式办公室或弹性工作空间进行设计,这也有助于了解运营商如何在更广泛的工作场所服务中打包连接。参考诸如 即插即用办公室包含服务 的内容,可以帮助界定最终用户对即开即用办公环境日益增长的期望。
安全始于设计
许多团队仍然依赖于那些已无法扩展的旧习惯。
- 首先选择身份源。 如果 Microsoft Entra ID、Okta 或 Google Workspace 已经管理了其他地方的访问权限,无线网络也应与其保持一致。
- 分离用户旅程。 员工、访客、租户和 IoT 设备需要不同的信任模型。
- 定义吊销规则。 只要有可能,权限的移除就应随着身份和策略的变化而自动进行。
分阶段受控部署
大刀阔斧的无线网络割接会产生支持服务方面的噪音。
- 针对混合用户群组进行试点: 测试员工、访客、外包人员和设备的入网路径。
- 验证厂商互操作性: 接入点、身份系统、NAC 策略和客户端设备需要保持一致的表现。
- 记录后备路径: 遗留客户端和边缘情况将会出现。为此做好规划,不要让它们主导整体设计。
持续运行与优化
上线并不意味着工作已经结束。
| 阶段 | 需要定期评估的内容 |
|---|---|
| 网络健康度 | 容量热点、漫游问题、信道资源竞争 |
| 访问控制 | 加入失败、过期设备记录、策略例外情况 |
| 用户体验 | 访客阻碍、入网失败、前台接待工作量 |
| 业务洞察 | 客流趋势、重复访问、空间利用率信号 |
优秀的无线环境需要像生命系统一样进行维护。身份在变化,用户行为在变化,建筑用途也在变化。您的 WiFi 策略必须跟上步伐。
如果您的团队正在将共享密码替换为身份感知访问,收紧访客工作流,或将无线访问与零信任策略相关联,那么 Purple 作为该技术栈中的一个平台值得进行评估。它专注于无密码 WiFi 认证、基于身份的网络、访客访问以及跨办公室、酒店、零售、医疗和多租户环境的分析。



