
Enterprise Office WiFi Capacity & Architecture Advisor
Model access point density, 802.1X and guest VLAN segmentation, RF channel widths, and bandwidth uplinks for modern high-density hybrid offices.
- Coverage Sizing: Requires 18 APs to cover 45,000 sq ft (2500 sq ft per AP).
- Density Sizing: Requires 18 APs to serve 800 concurrent clients.
- Design Driver: Coverage-constrained environment.
- Airtime Utilization: Estimated at 63% during peak hours.
- Floors: 3 total floor(s) with ~6 APs assigned per floor.
- Employee Workstations: 750 devices (250 staff @ 3 devices).
- Visitor Capacity: 50 concurrent guest devices supported.
- Uplink Headroom: 10 Gbps Ethernet switch ports recommended per AP.
| Segment Name | VLAN | Subnet / CIDR | Security Authentication | Peer Isolation |
|---|---|---|---|---|
| Corporate Staff (Primary) | 20 | 10.20.0.0/21 | WPA3-Enterprise 802.1X (EAP-TLS / PEAP) | Bridged |
| Visitor & Guest WiFi | 50 | 172.16.50.0/22 | Purple Cloud Captive Portal with Self-Service SMS/Email | Enforced |
| IoT & Workplace AV Facilities | 70 | 10.70.0.0/23 | WPA3/WPA2-PSK with MPSK / iPSK Device Profiling | Enforced |
| Network Out-of-Band Management | 99 | 10.99.0.0/24 | Secured Management Wire / Dedicated VLAN | Bridged |
# Enterprise Office WiFi Controller Configuration Runbook
# Generated by Purple Office WiFi Architecture Advisor
# Architecture: 18 Access Points across 3 Floor(s)
# Total Concurrent Clients: 800

# 1. Radio Resource Management & Roaming Thresholds
config wlan bss-min-rssi 1 enable
config wlan bss-min-rssi-threshold 1 -67
config wlan 802.11k enable 1
config wlan 802.11v enable 1
config wlan 802.11r enable 1

# 2. RF Spectrum & Channel Bonding Policy
# 2.4 GHz Band Policy:
config advanced 802.11b channel-width 20
config advanced 802.11b tx-power-level-min 9
config advanced 802.11b tx-power-level-max 15

# 5 GHz Band Policy:
config advanced 802.11a channel-width 40
config advanced 802.11a tx-power-level-min 12
config advanced 802.11a tx-power-level-max 18
config advanced 802.11a dfs enable

# 3. VLAN & Subnet Isolation Rules
interface vlan 20
  description "Corporate Staff (Primary)"
  ip address 10.20.0.0 255.255.252.0
  client-isolation disable

interface vlan 50
  description "Visitor & Guest WiFi"
  ip address 172.16.50.0 255.255.252.0
  client-isolation enable

interface vlan 70
  description "IoT & Workplace AV Facilities"
  ip address 10.70.0.0 255.255.252.0
  client-isolation enable

interface vlan 99
  description "Network Out-of-Band Management"
  ip address 10.99.0.0 255.255.252.0
  client-isolation disable

# 4. Guest Captive Portal Gateway Redirect (Purple Integration)
ip access-list extended GUEST-PRE-AUTH
  permit udp any any eq domain
  permit udp any eq bootps any eq bootpc
  permit tcp any host portal.purplewifi.net eq www
  permit tcp any host portal.purplewifi.net eq 443
  deny ip any 10.0.0.0 0.255.255.255
  deny ip any 172.16.0.0 0.15.255.255
  deny ip any 192.168.0.0 0.0.255.255
  permit tcp any any eq www
  permit tcp any any eq 443
exit
- Your deployment is coverage-driven across 45,000 sq ft. Ensure AP placement achieves -67 dBm signal boundary overlap at desk heights.
- Automated guest onboarding eliminates front-desk IT friction, providing compliant consent collection, branded splash pages, and real-time footfall telemetry.
- Set client roaming transition thresholds to -67 dBm RSSI with 802.11k neighbor lists and 802.11v BSS transition management to prevent sticky clients during desk hopping.
Deep dive into 802.1X RADIUS configuration, rogue AP containment, dynamic VLAN tagging, and zero-trust perimeter enforcement.
Explore Enterprise WiFi Security GuideUpgrade your corporate offices with Purple cloud guest captive portals, Entra ID SSO integration, and real-time floor occupancy insights.
Os problemas de WiFi no escritório que frustram as equipas raramente começam com as barras de sinal. Começam quando a rede deixa de corresponder à forma como as pessoas trabalham.
Os funcionários entram trazendo um portátil e um telemóvel. Alguns trazem um tablet. As salas de reuniões enchem-se de convidados que precisam de acesso agora, não após uma troca de mensagens com o suporte. Os prestadores de serviços precisam de conectividade a curto prazo sem se tornarem residentes permanentes na rede interna. Impressoras, ecrãs, sensores, câmaras e outros dispositivos ligados multiplicam-se em segundo plano. O que parecia bem quando o escritório tinha um punhado de dispositivos previsíveis torna-se caótico rapidamente.
A maioria das organizações ainda tenta gerir essa confusão com um conjunto de ferramentas familiar: uma palavra-passe partilhada, um SSID de convidados básico e um captive portal que os utilizadores toleram em vez de gostarem. Essa configuração pode manter as pessoas online, mas cria entraves operacionais, fraca responsabilização e riscos desnecessários. Se todos partilham o mesmo segredo, ninguém pode dizer com confiança quem estava na rede num determinado momento, o que deveriam ter permissão para aceder ou com que rapidez o acesso pode ser revogado quando as circunstâncias mudam.
O Desafio do WiFi de Escritório Moderno
Entre num escritório típico num dia de semana atarefado e normalmente conseguirá detetar os sintomas antes de alguém abrir um ticket. Chamadas de vídeo congelam na sala de reuniões do canto. Um visitante pede à receção a palavra-passe de convidado. Um prestador de serviços recebe o SSID de funcionários porque é mais rápido do que criar um fluxo de trabalho temporário adequado. Alguém altera a chave partilhada após um incidente e depois passa o resto do dia a voltar a ligar dispositivos que, em primeiro lugar, nunca deveriam ter dependido de um segredo partilhado.
Esse é o estado normal em mais escritórios do que muitas equipas gostariam de admitir.
O problema subjacente não é apenas o desempenho. É o facto de o WiFi de escritório ter sido tratado como uma camada de utilidade pública quando agora se comporta mais como um plano de controlo para o local de trabalho. Afeta a segurança, a integração, a conformidade, a experiência do visitante e a credibilidade diária das TI.
Onde os antigos modelos de WiFi de escritório falham
O modelo antigo assumia um interior fidedigno e um exterior não fidedigno. Assim que um utilizador acedia à rede sem fios, considerava-se que a parte difícil estava feita. Essa abordagem falha em ambientes de partilha de secretárias, edifícios partilhados, escritórios flexíveis e em qualquer local de trabalho onde as identidades e os dispositivos mudam constantemente.
Alguns pontos práticos de falha surgem repetidamente:
- Credenciais partilhadas demasiado disseminadas: Funcionários, convidados, ex-funcionários e terceiros conhecem frequentemente a mesma palavra-passe.
- O acesso de convidados torna-se um processo de exceção: A receção ou o departamento de TI acabam por atuar como intermediários de acesso manual.
- Os dispositivos IoT são integrados de forma deficiente: Os dispositivos com suporte de autenticação limitado são frequentemente colocados em segmentos de rede amplos porque é mais conveniente.
- A auditoria é fraca: As equipas sabem que um dispositivo se ligou, mas nem sempre quem o utilizou ou se esse acesso ainda fazia sentido.
Uma rede sem fios que apenas responde a "este dispositivo pode ligar-se?" está aquém das necessidades de um escritório moderno. A pergunta mais complexa é "quem é este utilizador, a que deve aceder e por quanto tempo?"
O WiFi agora faz parte das operações de negócio
Uma abordagem mais robusta trata o património sem fios tanto como infraestrutura como superfície de identidade. A cobertura continua a importar. A capacidade continua a importar. Mas também importa a capacidade de associar o acesso a uma pessoa real, a um dispositivo gerido, a um inquilino ou a uma classe específica de endpoint.
Essa mudança altera as decisões de design. Altera os pontos de acesso que adquire, como segmenta o tráfego, como integra os utilizadores e que provas pode fornecer quando as equipas de segurança ou conformidade perguntam quem teve acesso e quando.
Quando o WiFi do escritório é concebido desta forma, deixa de ser um serviço de fundo que as pessoas só notam quando falha. Passa a fazer parte de como o escritório se mantém seguro, utilizável e mensurável.
Desenhar uma Arquitetura de Rede à Prova de Futuro
Um redesenho de rede é geralmente aprovado após uma falha visível. As chamadas de segunda-feira de manhã falham na sala de conselho, um cliente visitante não consegue manter-se ligado na receção e o departamento de TI é culpado por "mau WiFi" mesmo que o mapa térmico parecesse bem durante a implementação. O problema subjacente é normalmente arquitetónico. O design serviu a força do sinal, mas a empresa precisava de capacidade previsível, aplicação de políticas e espaço para crescimento.
Essa mudança é importante. O WiFi de escritório já não é apenas uma camada de transporte para computadores portáteis. Agora transporta dispositivos geridos da equipa, dispositivos pessoais não geridos, sistemas de salas, impressoras, sensores, tráfego de inquilinos e acesso de convidados. Se o design sem fios não conseguir separar, identificar e dimensionar essas sessões de forma limpa, os controlos de segurança tornam-se mais difíceis de aplicar e os custos de suporte aumentam rapidamente.
Desenhe em torno da concorrência e da margem de manobra das políticas
A cobertura é o requisito de entrada. A capacidade é o que os utilizadores sentem.
Na prática, os problemas surgem primeiro nos espaços partilhados. Salas de reunião, pisos em open-plan, receção e áreas de colaboração criam picos de tráfego concorrente, eventos de roaming e contenção de tempo de antena. Um local pode apresentar um sinal forte e, ainda assim, proporcionar uma má experiência de utilizador porque demasiados clientes estão a competir pelas mesmas células ao mesmo tempo.
As questões de design devem ser operacionais:
- Onde se concentram os utilizadores durante as horas de ponta? As salas de reuniões e as zonas de trabalho temporário necessitam de um design diferente daquele dos escritórios fechados.
- Quantos tipos de terminais partilham o espaço aéreo? Computadores portáteis, telemóveis, barras de colaboração e dispositivos IoT criam diferentes padrões de contenção e requisitos de políticas.
- Quais são as aplicações que falham com maior custo? Chamadas de voz, reuniões de vídeo, partilha de ecrã e fluxos de autenticação na nuvem expõem rapidamente um planeamento de tempo de antena deficiente.
- De quanta segmentação necessitará a empresa? Funcionários, convidados, prestadores de serviços e dispositivos da própria empresa precisam frequentemente de tratamentos diferentes desde o primeiro dia.
Esse último ponto é muitas vezes esquecido. O acesso com deteção de identidade adiciona controlo, mas também adiciona exigência arquitetónica. Mais SSIDs não são a resposta. O caminho passa por uma melhor segmentação, atribuição de políticas mais limpa e infraestrutura dimensionada para essas decisões.
A localização continua a decidir se o design funciona
A seleção dos pontos de acesso é importante, mas um mau design de RF irá desperdiçar um bom hardware.
A colocação deve seguir o comportamento do utilizador e as restrições do edifício, não um padrão geométrico no teto. Secretárias densas, espaços de reunião, átrios de elevadores, armazéns, salas técnicas e interiores com muito vidro alteram os limites das células de formas que a planta baixa não mostra claramente. Por estas razões, os levantamentos de local, a validação e o ajuste pós-implementação justificam o seu investimento.
Algumas regras de design funcionam muito bem:
- Coloque os APs onde ocorre o congestionamento. As salas de alta densidade e os espaços partilhados merecem um design de célula deliberado.
- Trate os materiais de construção como fatores de primeira ordem. O betão, o aço, o vidro e as prateleiras alteram a propagação o suficiente para quebrar suposições simplistas.
- Evite a sobredimensão. Demasiados APs com uma sintonização deficiente podem aumentar a interferência de canal partilhado e o comportamento de clientes persistentes.
- Mantenha os canais conservadores em escritórios densos. Um tempo de antena mais limpo geralmente supera canais mais largos e alegações de rendimento inflacionadas.
Vale a pena expor essa compensação de forma clara. Canais largos podem parecer atraentes numa folha de especificações, mas ambientes empresariais densos geralmente têm um melhor desempenho quando o tempo de antena é reutilizável e previsível.
Compre para o próximo plano de controlo, não apenas para o número atual de dispositivos
Preparar para o futuro tem a ver em parte com o desempenho rádio, mas também com o que será exigido à rede no próximo ano. Se a camada sem fios for suportar acesso baseado em funções, segmentação dinâmica, criação de perfis de dispositivos e requisitos de auditoria mais ricos, as decisões de renovação de hardware devem refletir isso.
As funcionalidades associadas a plataformas mais recentes, como uma melhor gestão de clientes simultâneos e uma maior eficiência em ambientes densos, apoiam essa direção. O objetivo não é correr atrás de siglas de funcionalidades por mero capricho. O objetivo é evitar um ciclo de renovação onde o AP consegue transmitir tráfego, mas tem dificuldades assim que se adicionam políticas, analítica e acesso baseado na identidade por cima.
Para as equipas que planeiam essa transição, as escolhas de arquitetura de WiFi sem palavra-passe são um exemplo útil de porque é que a infraestrutura e o design de autenticação devem ser planeados em conjunto, em vez de como projetos separados.
Uma comparação simples ajuda:
| Escolha de design | O que se mantém robusto | O que cria problemas mais tarde |
|---|---|---|
| Seleção de AP | Hardware escolhido para simultaneidade densa de clientes e crescimento de políticas | Comprar baseando-se apenas no rendimento de pico |
| Layout | Colocação baseada na densidade de utilizadores e padrões de tráfego real | Espaçamento uniforme sem qualquer contexto operacional |
| Estratégia de canais | Tempo de antena mais estreito e reutilizável em áreas de escritórios movimentadas | Canais largos em todo o local |
| Caminho de atualização | Atualização vinculada a objetivos de segurança, segmentação e analítica | Tratar a atualização de WiFi como uma mera substituição cosmética de hardware |
À prova de futuro significa menos reestruturações
Um design de WiFi de escritório preparado para o futuro pode absorver mais utilizadores, mais tipos de dispositivos e mais decisões de acesso sem se tornar frágil ou dispendioso de operar. Esse é o resultado de negócio.
Quando a camada física é concebida tendo em conta a identidade, a segmentação e a observabilidade, o WiFi deixa de ser uma utilidade que a empresa só nota quando falha. Torna-se um ponto de aplicação fiável para o acesso zero-trust e uma fonte mais limpa de dados operacionais.
Ir mais Além das Palavras-passe com Autenticação Moderna
A parte mais fraca de muitos ambientes de WiFi de escritório não é o design de rádio. É a autenticação.
As palavras-passe partilhadas sobrevivem porque são familiares. No entanto, também criam riscos evitáveis. Assim que uma palavra-passe é impressa numa nota na mesa de receção, passada a um subempreiteiro ou lembrada por alguém que deixou a empresa há meses, deixa de ser um controlo e passa a ser uma responsabilidade. Os captive portals tradicionais não são muito melhores se criarem fricção sem fornecerem às TI um rasto de identidade fiável.
A maioria das orientações de WiFi para escritórios ainda se apoia fortemente no hardware, mas frequentemente ignora o problema do acesso de convidados. A maioria das PME do Reino Unido carece de políticas formais de acesso de convidados, o que cria uma lacuna de segurança e conformidade sob o GDPR e o NIS2. A autenticação sem palavra-passe e as redes baseadas em identidade são importantes porque criam um rasto auditável de quem está na rede, conforme observado em esta discussão sobre lacunas na cobertura de WiFi e nas políticas de acesso de convidados.
Métodos antigos versus métodos modernos
A comparação prática é a seguinte:
| Método | Experiência do utilizador | Postura de segurança | Impacto operacional |
|---|---|---|---|
| Palavra-passe WPA partilhada | Simples ao início, confusa com o tempo | Atribuição fraca, revogação difícil | As reposições de palavra-passe propagam-se por muitos dispositivos |
| Captive Portal básico | Familiar para convidados, muitas vezes pouco prático | Melhor do que o acesso aberto, mas ainda assim superficial | Sobrecarga de suporte na receção e no departamento de TI |
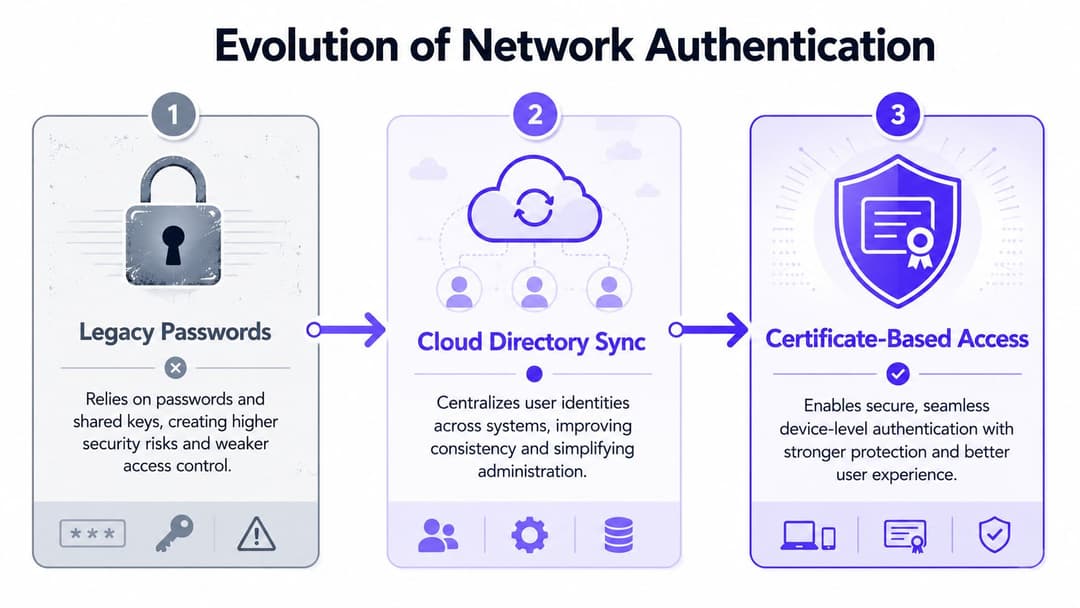
| Acesso de funcionários baseado em diretório | Suave após a inscrição | Vinculado à identidade real e à política | Gestão mais fácil de admissões, transferências e saídas |
| Acesso baseado em certificados | Perfeito após a configuração | Modelo robusto de confiança de dispositivos e utilizadores | Menor sobrecarga administrativa a longo prazo |
| iPSK para dispositivos limitados | Bom para casos excecionais | Melhor isolamento do que uma chave partilhada | Útil para infraestruturas antigas e IoT |
Onde cada método se enquadra
A autenticação moderna funciona melhor quando se deixa de procurar um único método universal e se começa a fazer corresponder os métodos aos tipos de utilizador.
Pessoal e dispositivos geridos
Para dispositivos de colaboradores, associar o acesso sem fios à mesma plataforma de identidade utilizada no resto da empresa é geralmente a solução mais limpa. O Microsoft Entra ID, o Google Workspace e o Okta já definem quem é o utilizador e se essa identidade está ativa. Alargar essa lógica à rede elimina uma grande quantidade de administração manual de WiFi.
O acesso baseado em certificados melhora ainda mais as coisas. Reduz as solicitações repetidas de palavras-passe, reforça a confiança ao nível do dispositivo e oferece às equipas de segurança uma forma mais limpa de alinhar o acesso com as alterações no ciclo de vida do utilizador.
Convidados e visitantes recorrentes
O acesso de convidados deve parecer fácil sem se tornar anónimo. O Passpoint e o OpenRoaming movem-se na direção certa porque reduzem a fricção de adesão que os utilizadores odeiam, ao mesmo tempo que suportam conectividade encriptada desde o início da sessão. Para locais com visitantes recorrentes, isso pode transformar uma tarefa repetitiva de suporte em algo muito mais próximo de uma experiência de serviço gerido.
Para uma visão prática de como o acesso de convidados sem palavra-passe altera a experiência, consulte a explicação da Purple sobre passwordless WiFi.
Equipamento antigo e IoT
Nem todos os dispositivos conseguem realizar autenticação empresarial moderna. É aí que o iPSK ganha o seu espaço. Oferece uma forma de atribuir credenciais e políticas distintas a dispositivos que de outra forma seriam colocados numa rede partilhada ampla porque não suportam métodos mais fortes.
Isto é importante em escritórios com impressoras, ecrãs, sensores, equipamentos especializados ou hardware propriedade de subcontratados que se situam num ponto intermédio entre a conveniência do utilizador comum e as normas empresariais.
O objetivo não é eliminar todas as chaves pré-partilhadas. É parar de usar uma única chave pré-partilhada como resposta para todos os problemas de acesso.
O que já não funciona
Alguns padrões criam problemas de forma consistente:
- Uma única rede de convidados para todos: Visitantes, inquilinos, prestadores de serviços e dispositivos não geridos não pertencem ao mesmo grupo de políticas.
- Rotação de palavras-passe como controlo principal: A rotação só ajuda após a exposição. Não cria identidade.
- Expiração manual do acesso: Se o departamento de TI tiver de se lembrar de remover o acesso, o acesso irá prolongar-se no tempo.
- Captive Portals sem integração a jusante: Se o portal não se ligar aos sistemas de identidade, CRM ou de políticas, torna-se apenas uma interface cosmética.
Uma pilha de autenticação moderna deve reduzir o atrito para os utilizadores legítimos e, ao mesmo tempo, aumentar a precisão para os administradores. Quando ambas acontecem em simultâneo, a adoção tende a surgir naturalmente porque os utilizadores deixam de lutar contra a rede e as TI deixam de ter de a monitorizar constantemente.
Construir a Sua Estratégia Zero Trust para WiFi
O zero trust no WiFi de escritório não é uma camada de marketing aplicada após o facto. É uma escolha de design sobre o que a rede deve assumir.
O antigo modelo de "castelo e fosso" confiava demasiado assim que alguém entrava. Um utilizador ligava-se ao SSID correto, introduzia a palavra-passe correta e herdava uma ampla confiança do sistema. Isso fazia algum sentido quando os escritórios eram estáticos, os dispositivos eram previsíveis e as redes internas eram mais fáceis de definir. Faz muito menos sentido em locais de trabalho flexíveis, cheios de dispositivos não geridos, utilizadores temporários e aplicações cloud-first.
Nunca confie na periferia da rede
Um modelo de zero trust viável pressupõe que nenhum utilizador ou dispositivo deve ser confiável por predefinição apenas por ter acedido à rede sem fios. O acesso precisa de ser verificado continuamente e associado à identidade, ao estado do dispositivo e à política.
Em termos de redes sem fios, isso altera o ponto de partida:
- Cada ligação é avaliada individualmente
- O acesso segue a identidade, não a localização
- A encriptação começa imediatamente, não após um fluxo de adesão fraco
- A revogação é orientada pelo estado do diretório, não por memória ou filas de pedidos de suporte
É por isso que o acesso baseado em certificados é importante do ponto de vista operacional e não apenas académico. Este modelo suporta um cenário em que a confiança é estabelecida por dispositivo e por sessão de utilizador, em vez de ser herdada de uma palavra-passe partilhada.
Como se traduz o zero trust na prática
Os designs mais robustos têm habitualmente três camadas a trabalhar em conjunto:
Identidade
Uma fonte de identidade real decide se o utilizador está ativo e a que grupo ou função pertence.
Confiança do dispositivo
Os dispositivos geridos comprovam a sua identidade através de métodos de autenticação mais fortes do que uma frase de acesso memorizada.
Segmentação
A rede continua a precisar de limites de política. A autenticação sem segmentação apenas cria uma melhor visibilidade sobre um problema plano.
Um teste conciso ajuda neste ponto:
| Pergunta | Modelo fraco | Modelo zero trust |
|---|---|---|
| Quem se está a ligar? | Possivelmente conhecido | Explicitamente verificado |
| Que dispositivo é este? | Frequentemente incerto | Mapeado para o método de fidedignidade |
| O que deve alcançar? | Acesso predefinido amplo | Acesso baseado em políticas |
| O que acontece quando o estado muda? | Limpeza manual | Revogação automática através de fluxos de trabalho de identidade |
Se um ex-colaborador ainda se consegue ligar porque ninguém alterou a palavra-passe do WiFi, a rede não está a impor confiança. Está a depender de uma boa arrumação.
Porque é que as operações melhoram à medida que a segurança aumenta
Este é o ponto que muitas equipas falham. Uma abordagem zero trust reduz frequentemente a carga administrativa assim que é implementada corretamente.
Quando o acesso segue o diretório corporativo, os novos funcionários não precisam de uma gestão de WiFi personalizada. Os colaboradores que mudam de função herdam a política correta através de alterações de grupo. Os que saem perdem o acesso assim que a sua identidade muda de estado. Isso é muito mais simples do que lembrar quais os SSIDs, palavras-passe e exceções que foram concedidos ao longo do tempo.
Se precisar de uma estrutura mais ampla para esse modelo, a Purple tem uma visão geral útil sobre zero trust network access.
A contrapartida prática é o esforço inicial. Precisa de dados de identidade limpos, segmentação sensata e um caminho de integração realista para dispositivos antigos. Mas assim que essa base estiver estabelecida, a rede sem fios deixa de ser o ponto fraco do acesso ao escritório e começa a comportar-se como o resto de uma pilha de segurança moderna.
Criar Experiências Fluídas para Convidados e Inquilinos
O teste mais claro de um design de WiFi de escritório é o que acontece quando diferentes grupos de utilizadores partilham o mesmo edifício.
Uma sede pode acolher funcionários, clientes, parceiros de entrega, consultores e participantes de eventos no mesmo dia. Uma propriedade de utilização mista pode combinar inquilinos de escritórios, pessoal do edifício, empreiteiros de manutenção e visitantes. Um hotel com espaço de coworking acrescenta outra camada. O design errado trata todas essas pessoas como variações do mesmo utilizador. O design correto trata-as como percursos separados de confiança e de experiência.
O convidado quer rapidez, não um fluxo de trabalho
Um visitante que chega para uma reunião não quer saber quão elegante é o seu plano de VLAN. Quer saber se consegue ligar-se rapidamente à internet e se a experiência parece profissional.
Se o processo de adesão depender de alguém ler uma palavra-passe, escrevê-la incorretamente duas vezes e depois abrir um Captive Portal que não é bem renderizado no telemóvel, a rede já criou fricção. Em locais com tráfego repetido, essa fricção acumula-se porque os utilizadores que regressam esperam que a segunda visita seja mais fácil do que a primeira.
O Passpoint e o OpenRoaming ajudam neste aspeto porque aproximam o acesso de convidados de uma experiência de roaming, em vez de um ritual de início de sessão único. Isto é particularmente útil em setores onde o WiFi faz parte da experiência de serviço e não é apenas um utilitário.
Um inquilino quer simplicidade com isolamento
Os edifícios multi-inquilino criam um problema diferente. Os inquilinos querem uma experiência semelhante à de casa para os seus utilizadores, mas os proprietários e operadores precisam de isolamento de nível empresarial entre os ocupantes.
Isso significa evitar dois extremos prejudiciais:
- Um único serviço partilhado gigante que expõe todos aos erros dos outros
- Uma rede totalmente personalizada por inquilino que se torna cara e difícil de operar
O melhor caminho intermédio é uma infraestrutura partilhada com separação baseada na identidade. O pessoal pode autenticar-se na fonte de identidade da sua própria organização. O tráfego de convidados pode permanecer isolado. Os dispositivos antigos podem utilizar métodos como iPSK onde for necessário. Do ponto de vista operacional, isso permite que as equipas imobiliárias forneçam um serviço consistente sem uniformizar todos os inquilinos no mesmo conjunto de políticas.
Para exemplos de como estes ambientes são geridos, o artigo da Purple sobre guest WiFi solutions é um ponto de partida útil.
Três utilizadores, três expectativas diferentes
Considere o mesmo edifício através de três perspetivas:
O convidado do escritório
Necessita de um acesso rápido e sem fricção à internet para uma reunião. Não necessita de visibilidade sobre a linha de negócio e não deve herdar a confiança dos funcionários por proximidade.O funcionário inquilino Espera um acesso ininterrupto todos os dias, idealmente associado à plataforma de identidade que já utiliza para trabalhar.
O operador do edifício
Necessita de uma supervisão central, de uma separação clara e de um modelo de suporte que não exija a reengenharia da rede para cada novo ocupante.
É por isso que a experiência do utilizador e a segurança não podem ser desenhadas separadamente. A arquitetura tem de suportar ambas ao mesmo tempo.
Um bom WiFi para convidados e inquilinos parece simples do lado do utilizador porque a complexidade foi devidamente tratada na conceção.
O que funciona melhor do que um modelo de “SSID de convidados e esperança”
Um modelo operacional prático inclui habitualmente:
- Caminhos de integração distintos: Funcionários, convidados e dispositivos não geridos não devem passar pelo mesmo processo.
- Política por grupo de identidade: Prestadores de serviços e inquilinos precisam frequentemente de um tratamento diferente, mesmo que se encontrem no mesmo átrio.
- Isolamento por predefinição: Edifícios partilhados exigem limites mais fortes do que os escritórios tradicionais de ocupação única.
- Um modelo de suporte replicável: A receção, as instalações e o departamento de TI precisam todos de saber o que acontece quando o acesso falha.
Essa combinação é o que transforma o serviço sem fios numa parte da experiência do espaço, em vez de um ponto recorrente de irritação.
Transformar as Análises de WiFi em Informações Práticas
Assim que a autenticação melhora, a rede deixa de ser apenas uma camada de transporte. Torna-se uma fonte de dados operacionais primários (first-party).
Isso é importante porque o WiFi de escritório deteta comportamentos que muitos outros sistemas não veem. Pode mostrar quando as pessoas chegam, com que frequência regressam, que espaços atraem uma presença repetida e onde os padrões de utilização diferem do que a empresa assumia. Para escritórios, isso pode informar o planeamento do espaço de trabalho. Para ambientes de hotelaria e retalho, pode influenciar as escolhas de pessoal, layout e envolvimento.
Dos eventos de início de sessão aos sinais operacionais
A autenticação gera contexto. Os dados de presença adicionam uma vertente comportamental. Utilizados com cuidado, esses dados podem responder a perguntas práticas como:
- Quais os dias mais movimentados nas áreas de escritório partilhadas
- Se as zonas com muitas reuniões estão a atrair mais utilização repetida do que o esperado
- Como o tráfego de visitantes se compara entre entradas ou pisos
- Se as visitas de retorno se alinham com a atividade de campanhas ou eventos
Isto não é apenas para os profissionais de marketing. As equipas de gestão de instalações podem utilizá-lo para compreender a procura de espaço. As equipas de gestão do local de trabalho podem comparar os padrões de secretárias planeados com o comportamento de ocupação real. Os gestores de operações podem detetar onde a experiência digital e a experiência física se afastam.
O valor surge quando os sistemas se ligam
As análises de WiFi são mais úteis quando não ficam retidas dentro de um painel sem fios. As configurações mais fortes ligam os dados de autenticação com o CRM, automação de marketing, registos de clientes ou sistemas do local para que as equipas possam agir com base no que aprendem.
Uma síntese simples traduz-se no seguinte:
| Sinal de dados | Pergunta de negócio útil | Ação possível |
|---|---|---|
| Início de sessão de novo visitante | Quem está a entrar pela primeira vez? | Iniciar um fluxo de trabalho de boas-vindas |
| Padrão de visitas repetidas | Quem está a regressar regularmente? | Personalizar o envolvimento ou o serviço |
| Comportamento de permanência | Quais os espaços que retêm a atenção? | Ajustar o layout ou a atribuição de pessoal |
| Tendências de presença de pessoal | Como estão realmente a ser utilizados os espaços de escritório? | Refinar o planeamento do local de trabalho |
A análise sem o contexto de identidade produz ruído. A identidade sem análise perde valor. A camada útil reside no ponto de encontro entre ambas.
Mantenha a governação sob controlo
Isto só funciona se a privacidade for gerida adequadamente. O GDPR não é uma caixa para assinalar após a recolha de dados. Afeta o consentimento, a retenção, a limitação da finalidade e quem tem acesso à informação resultante.
O padrão prático é simples: recolher o que tem um propósito claro, tornar esse propósito compreensível e garantir que as equipas que utilizam os dados sabem a diferença entre melhoria do serviço e excesso de alcance.
Quando essa disciplina está implementada, o WiFi de escritório moderno torna-se mais do que conectividade. Torna-se uma das formas mais limpas de compreender como um espaço está a ser utilizado.
A Sua Lista de Verificação de Implementação de WiFi de Escritório
Uma implementação sólida de WiFi de escritório é mais fácil de gerir quando a trata como um ciclo de vida e não como uma mera atualização de hardware. As implementações mais problemáticas correm mal porque uma das fases foi ignorada, apressada ou entregue à equipa errada.
Planeie o ambiente de forma adequada
Comece antes do processo de aquisição.
- Inspecione o espaço: Valide as condições de RF, os materiais de construção, as áreas de densidade de utilizadores e as zonas problemáticas, tais como salas de reuniões e espaços partilhados.
- Modele a capacidade, não apenas o alcance: Contabilize os tipos de utilizadores, as exigências das aplicações e as classes de dispositivos. Não desenhe o projeto com base num escritório vazio.
- Mapeie os fluxos de identidade atempadamente: Decida como os funcionários, convidados, subempreiteiros e dispositivos sem utilizador se irão autenticar antes de os SSIDs estarem finalizados.
Se estiver a desenhar para escritórios servidos ou locais de trabalho flexíveis, também ajuda compreender como os operadores agrupam a conectividade dentro de serviços de escritório mais amplos. Um ponto de referência como os plug and play office inclusions pode ajudar a enquadrar o que os utilizadores finais esperam cada vez mais de um ambiente de escritório pronto a usar.
Seguro por conceção
Muitas equipas ainda dependem de hábitos que já não são escaláveis.
- Escolha primeiro a fonte de identidade. Se o Microsoft Entra ID, Okta ou Google Workspace já controlam o acesso noutros locais, a rede sem fios deve alinhar-se com eles.
- Separe as jornadas dos utilizadores. Funcionários, convidados, inquilinos e dispositivos IoT precisam de modelos de confiança diferentes.
- Defina regras de revogação. A remoção de acesso deve seguir as alterações de identidade e políticas automaticamente sempre que possível.
Implemente em fases controladas
As transições abruptas de redes sem fios geram muito ruído no suporte.
- Piloto com grupos de utilizadores mistos: Teste os caminhos de integração de funcionários, convidados, prestadores de serviços e dispositivos.
- Verifique a interoperabilidade de fornecedores: Pontos de acesso, sistemas de identidade, políticas NAC e dispositivos de clientes precisam de se comportar de forma consistente.
- Documente caminhos de contingência: Dispositivos antigos e casos excecionais irão surgir. Planeie para eles sem deixar que ditem o design principal.
Operar e melhorar continuamente
O trabalho não termina após a entrada em funcionamento.
| Fase | O que rever regularmente |
|---|---|
| Estado da rede | Pontos quentes de capacidade, problemas de roaming, contenção de tempo de antena |
| Controlo de acesso | Falhas de ligação, registos de dispositivos obsoletos, exceções de políticas |
| Experiência do utilizador | Fricção de convidados, falhas de integração, carga de trabalho da receção |
| Visão de negócio | Tendências de presença, visitas repetidas, sinais de utilização do espaço |
Os melhores ambientes sem fios são mantidos como sistemas vivos. A identidade muda, o comportamento do utilizador muda, a utilização do edifício muda. A sua estratégia de WiFi tem de acompanhar o ritmo.
Se a sua equipa está a substituir palavras-passe partilhadas por acesso assente em identidade, a reforçar fluxos de trabalho de convidados ou a ligar o acesso sem fios a políticas de zero-trust, a Purple merece ser avaliada como uma plataforma nesse ecossistema. Foca-se em autenticação WiFi sem palavra-passe, redes baseadas em identidade, acesso de convidados e analítica em ambientes de escritório, hotelaria, retalho, saúde e multi-inquilino.



