
Enterprise Office WiFi Capacity & Architecture Advisor
Model access point density, 802.1X and guest VLAN segmentation, RF channel widths, and bandwidth uplinks for modern high-density hybrid offices.
- Coverage Sizing: Requires 18 APs to cover 45,000 sq ft (2500 sq ft per AP).
- Density Sizing: Requires 18 APs to serve 800 concurrent clients.
- Design Driver: Coverage-constrained environment.
- Airtime Utilization: Estimated at 63% during peak hours.
- Floors: 3 total floor(s) with ~6 APs assigned per floor.
- Employee Workstations: 750 devices (250 staff @ 3 devices).
- Visitor Capacity: 50 concurrent guest devices supported.
- Uplink Headroom: 10 Gbps Ethernet switch ports recommended per AP.
| Segment Name | VLAN | Subnet / CIDR | Security Authentication | Peer Isolation |
|---|---|---|---|---|
| Corporate Staff (Primary) | 20 | 10.20.0.0/21 | WPA3-Enterprise 802.1X (EAP-TLS / PEAP) | Bridged |
| Visitor & Guest WiFi | 50 | 172.16.50.0/22 | Purple Cloud Captive Portal with Self-Service SMS/Email | Enforced |
| IoT & Workplace AV Facilities | 70 | 10.70.0.0/23 | WPA3/WPA2-PSK with MPSK / iPSK Device Profiling | Enforced |
| Network Out-of-Band Management | 99 | 10.99.0.0/24 | Secured Management Wire / Dedicated VLAN | Bridged |
# Enterprise Office WiFi Controller Configuration Runbook
# Generated by Purple Office WiFi Architecture Advisor
# Architecture: 18 Access Points across 3 Floor(s)
# Total Concurrent Clients: 800

# 1. Radio Resource Management & Roaming Thresholds
config wlan bss-min-rssi 1 enable
config wlan bss-min-rssi-threshold 1 -67
config wlan 802.11k enable 1
config wlan 802.11v enable 1
config wlan 802.11r enable 1

# 2. RF Spectrum & Channel Bonding Policy
# 2.4 GHz Band Policy:
config advanced 802.11b channel-width 20
config advanced 802.11b tx-power-level-min 9
config advanced 802.11b tx-power-level-max 15

# 5 GHz Band Policy:
config advanced 802.11a channel-width 40
config advanced 802.11a tx-power-level-min 12
config advanced 802.11a tx-power-level-max 18
config advanced 802.11a dfs enable

# 3. VLAN & Subnet Isolation Rules
interface vlan 20
  description "Corporate Staff (Primary)"
  ip address 10.20.0.0 255.255.252.0
  client-isolation disable

interface vlan 50
  description "Visitor & Guest WiFi"
  ip address 172.16.50.0 255.255.252.0
  client-isolation enable

interface vlan 70
  description "IoT & Workplace AV Facilities"
  ip address 10.70.0.0 255.255.252.0
  client-isolation enable

interface vlan 99
  description "Network Out-of-Band Management"
  ip address 10.99.0.0 255.255.252.0
  client-isolation disable

# 4. Guest Captive Portal Gateway Redirect (Purple Integration)
ip access-list extended GUEST-PRE-AUTH
  permit udp any any eq domain
  permit udp any eq bootps any eq bootpc
  permit tcp any host portal.purplewifi.net eq www
  permit tcp any host portal.purplewifi.net eq 443
  deny ip any 10.0.0.0 0.255.255.255
  deny ip any 172.16.0.0 0.15.255.255
  deny ip any 192.168.0.0 0.0.255.255
  permit tcp any any eq www
  permit tcp any any eq 443
exit
- Your deployment is coverage-driven across 45,000 sq ft. Ensure AP placement achieves -67 dBm signal boundary overlap at desk heights.
- Automated guest onboarding eliminates front-desk IT friction, providing compliant consent collection, branded splash pages, and real-time footfall telemetry.
- Set client roaming transition thresholds to -67 dBm RSSI with 802.11k neighbor lists and 802.11v BSS transition management to prevent sticky clients during desk hopping.
Deep dive into 802.1X RADIUS configuration, rogue AP containment, dynamic VLAN tagging, and zero-trust perimeter enforcement.
Explore Enterprise WiFi Security GuideUpgrade your corporate offices with Purple cloud guest captive portals, Entra ID SSO integration, and real-time floor occupancy insights.
Die WiFi-Probleme im Büro, die Teams frustrieren, beginnen selten mit den Balken der Signalstärke. Sie beginnen dann, wenn das Netzwerk nicht mehr dazu passt, wie die Menschen arbeiten.
Mitarbeiter kommen mit einem Laptop und einem Telefon herein. Einige bringen ein Tablet mit. Besprechungsräume füllen sich mit Gästen, die jetzt Zugriff benötigen, nicht erst nach einem Austausch mit dem Helpdesk. Externe Dienstleister benötigen kurzfristige Konnektivität, ohne zu dauerhaften Bewohnern im internen Netzwerk zu werden. Drucker, Bildschirme, Sensoren, Kameras und andere vernetzte Geräte vermehren sich im Hintergrund. Was gut aussah, als das Büro noch eine Handvoll vorhersehbarer Geräte hatte, wird schnell unübersichtlich.
Die meisten Organisationen versuchen immer noch, dieses Chaos mit vertrauten Werkzeugen zu bewältigen: einem gemeinsamen Passwort, einer einfachen Gast-SSID und einem Captive Portal, das die Benutzer eher dulden als mögen. Dieses Setup hält die Menschen zwar online, führt jedoch zu betrieblichem Aufwand, geringer Verantwortlichkeit und unnötigem Risiko. Wenn sich alle dasselbe Geheimnis teilen, kann niemand mit Sicherheit sagen, wer sich zu einem bestimmten Zeitpunkt im Netzwerk befand, worauf der Zugriff hätte erlaubt sein sollen oder wie schnell der Zugriff bei veränderten Umständen entzogen werden kann.
Die Herausforderung für modernes Office WiFi
Betreten Sie ein typisches Büro an einem geschäftigen Wochentag, und Sie können die Symptome meist erkennen, bevor jemand ein Ticket öffnet. Videokonferenzen frieren im Besprechungszimmer an der Ecke ein. Ein Besucher fragt an der Rezeption nach dem Gastpasswort. Ein externer Dienstleister erhält Zugang zur Mitarbeiter-SSID, weil es schneller geht, als einen ordentlichen temporären Workflow einzurichten. Jemand ändert den gemeinsamen Schlüssel nach einem Vorfall und verbringt den Rest des Tages damit, Geräte wieder zu verbinden, die sich von vornherein nie auf ein gemeinsames Geheimnis hätten verlassen dürfen.
Das ist in mehr Büros der Normalzustand, als viele Teams zugeben wollen.
Das zugrunde liegende Problem ist nicht nur die Leistung. Es liegt daran, dass Büro-WiFi bisher als reine Hilfsebene behandelt wurde, während es sich heute eher wie eine Steuerungsebene für den Arbeitsplatz verhält. Es beeinflusst die Sicherheit, das Onboarding, die Compliance, das Besuchererlebnis und die tägliche Glaubwürdigkeit der IT.
Wo alte Büro-WiFi-Modelle an ihre Grenzen stoßen
Das alte Modell ging von einem vertrauenswürdigen internen und einem nicht vertrauenswürdigen externen Bereich aus. Sobald ein Benutzer im drahtlosen Netzwerk war, galt der schwierige Teil als erledigt. Dieser Ansatz scheitert in Hot-Desking-Umgebungen, gemeinsam genutzten Gebäuden, flexiblen Büros und an jedem Arbeitsplatz, an dem sich Identitäten und Geräte ständig ändern.
Einige praktische Fehlerquellen zeigen sich immer wieder:
- Gemeinsam genutzte Anmeldedaten verbreiten sich zu weit: Mitarbeiter, Gäste, ehemalige Angestellte und Drittanbieter kennen oft dasselbe Passwort.
- Gastzugang wird zum Ausnahme-Prozess: Der Empfang oder die IT fungiert am Ende als manueller Vermittler für den Zugang.
- IoT-Geräte werden schlecht integriert: Geräte mit eingeschränkter Authentifizierungsunterstützung werden aus Bequemlichkeit oft in breite Netzwerksegmente platziert.
- Schwache Auditierung: Teams wissen zwar, dass eine Verbindung hergestellt wurde, aber nicht immer, wer das Gerät genutzt hat oder ob dieser Zugang noch sinnvoll war.
Ein drahtloses Netzwerk, das nur die Frage beantwortet „Kann dieses Gerät eine Verbindung herstellen?“, wird den Anforderungen eines modernen Büros nicht gerecht. Die schwierigere Frage lautet: „Wer ist das, worauf soll zugegriffen werden und für wie lange?“
WiFi ist jetzt Teil des Geschäftsbetriebs
Ein stärkerer Ansatz behandelt die drahtlose Infrastruktur sowohl als Netzwerkgrundlage als auch als Identitätsebene. Die Abdeckung ist weiterhin wichtig. Die Kapazität ist weiterhin wichtig. Aber das gilt auch für die Fähigkeit, den Zugriff an eine echte Person, ein verwaltetes Gerät, einen Mandanten oder eine bestimmte Klasse von Endpunkten zu binden.
Diese Verschiebung ändert die Design-Entscheidungen. Sie beeinflusst, welche Access Points Sie kaufen, wie Sie den Datenverkehr segmentieren, wie Sie Benutzer onboarden und welche Nachweise Sie erbringen können, wenn Sicherheits- oder Compliance-Teams fragen, wer wann Zugriff hatte.
Wenn das Büro-WiFi auf diese Weise konzipiert ist, ist es kein Hintergrunddienst mehr, den die Leute nur bemerken, wenn er ausfällt. Es wird zu einem Teil dessen, wie das Büro sicher, nutzbar und messbar bleibt.
Eine zukunftssichere Netzwerkarchitektur entwerfen
Eine Neugestaltung des Netzwerks wird meist erst nach einem sichtbaren Ausfall genehmigt. Am Montagmorgen brechen die Anrufe im Besprechungszimmer ab, ein zu Besuch kommender Kunde kann an der Rezeption nicht verbunden bleiben, und die IT wird für "schlechtes WiFi" verantwortlich gemacht, obwohl das Heatmap-Modell bei der Bereitstellung gut aussah. Das zugrunde liegende Problem ist meist architektonischer Natur. Das Design lieferte Signalstärke, aber das Unternehmen benötigte planbare Kapazität, Richtliniendurchsetzung und Raum für Wachstum.
Dieser Wandel ist entscheidend. Büro-WiFi ist nicht mehr nur eine Transportschicht für Laptops. Es überträgt heute verwaltete Mitarbeitergeräte, unverwaltete persönliche Geräte, Raumsysteme, Drucker, Sensoren, Datenverkehr von Mietern und Gastzugänge. Wenn das Wireless-Design diese Sitzungen nicht sauber trennen, identifizieren und skalieren kann, wird die Anwendung von Sicherheitskontrollen schwieriger und der Support-Aufwand steigt schnell.
Planen Sie für Gleichzeitigkeit und Richtlinien-Spielraum
Abdeckung ist die Grundvoraussetzung. Kapazität ist das, was die Benutzer spüren.
In der Praxis zeigt sich Ärger zuerst in Gemeinschaftsbereichen. Meetingräume, Großraumbüros, Empfangsbereiche und Kollaborationsflächen sorgen für plötzliche Spitzen bei gleichzeitigem Datenverkehr, Roaming-Ereignissen und Bandbreitenkonflikten. Ein Standort kann ein starkes Signal anzeigen und dennoch eine schlechte Benutzererfahrung bieten, weil zu viele Clients gleichzeitig um dieselben Zellen konkurrieren.
Die Fragen zur Planung sollten betrieblicher Natur sein:
- Wo sammeln sich Benutzer in Spitzenzeiten? Konferenzräume und Touchdown-Bereiche erfordern ein anderes Design als geschlossene Büros.
- Wie viele Endgerätetypen teilen sich den Luftraum? Laptops, Telefone, Collaboration-Bars und IoT-Geräte verursachen unterschiedliche Konfliktmuster und Richtlinienanforderungen.
- Welche Anwendungen fallen besonders kostspielig aus? Sprach- und Videokonferenzen, Bildschirmfreigaben und Cloud-Authentifizierungs-Abläufe legen eine schwache Sendezeitplanung schnell offen.
- Wie viel Segmentierung benötigt das Unternehmen? Mitarbeiter, Gäste, Auftragnehmer und firmeneigene Geräte erfordern oft vom ersten Tag an eine unterschiedliche Behandlung.
Dieser letzte Punkt wird oft übersehen. Ein identitätsbasierter Zugriff sorgt für mehr Kontrolle, erhöht aber auch die Anforderungen an die Architektur. Mehr SSIDs sind nicht die Lösung. Die Antwort liegt in einer besseren Segmentierung, einer saubereren Richtlinienzuweisung und einer Infrastruktur, die für diese Entscheidungen dimensioniert ist.
Die Platzierung entscheidet nach wie vor über den Erfolg des Designs
Die Auswahl der Access Points ist wichtig, aber ein schlechtes HF-Design wird gute Hardware zunichte machen.
Die Platzierung sollte sich nach dem Nutzerverhalten und den baulichen Gegebenheiten richten, nicht nach einem ordentlichen Deckenmuster. Dicht besetzte Schreibtische, Meetingräume, Aufzugsbereiche, Lagerhallen, Technikräume und glaslastige Innenräume verändern die Zellengrenzen auf eine Weise, die der Grundriss nicht deutlich zeigt. Aus diesen Gründen zahlen sich Standortbegehungen, Validierungen und Feinabstimmungen nach der Bereitstellung aus.
Einige Designregeln haben sich bewährt:
- Platzieren Sie APs dort, wo Engpässe entstehen. Räume mit hoher Dichte und gemeinsam genutzte Bereiche verdienen eine bewusste Zellenplanung.
- Berücksichtigen Sie Baumaterialien als primäre Faktoren. Beton, Stahl, Glas und Regale verändern die Ausbreitung stark genug, um einfache Annahmen zunichte zu machen.
- Vermeiden Sie Überdimensionierung. Zu viele APs mit schlechter Abstimmung können Gleichkanalstörungen und das Verhalten klebriger Clients verstärken.
- Halten Sie Kanäle in dicht besetzten Büros konservativ. Eine sauberere Sendezeit schlägt in der Regel breitere Kanäle und übertriebene Durchsatzversprechen.
Dieser Kompromiss ist es wert, klar benannt zu werden. Breite Kanäle mögen auf dem Datenblatt attraktiv aussehen, aber dichte Unternehmensumgebungen erbringen in der Regel eine bessere Leistung, wenn die Sendezeit wiederverwendbar und vorhersagbar ist.
Kaufen Sie für die nächste Control Plane, nicht nur für die aktuelle Geräteanzahl
Zukunftssicherheit dreht sich zum Teil um die Funkleistung, aber auch darum, was das Netzwerk im nächsten Jahr leisten muss. Wenn die drahtlose Ebene rollenbasierten Zugriff, dynamische Segmentierung, Geräteprofilierung und umfassendere Audit-Anforderungen tragen soll, sollten Entscheidungen zur Hardware-Erneuerung dies widerspiegeln.
Funktionen neuerer Plattformen, wie eine bessere Handhabung gleichzeitiger Clients und eine verbesserte Effizienz in dichten Umgebungen, unterstützen diese Richtung. Es geht nicht darum, Abkürzungen von Funktionen um ihrer selbst willen nachzujagen. Es geht darum, einen Modernisierungszyklus zu vermeiden, bei dem der AP zwar Datenverkehr weiterleiten kann, aber Probleme bekommt, sobald Richtlinien, Analysen und identitätsbasierter Zugriff hinzukommen.
Für Teams, die diesen Übergang planen, sind passwortlose WiFi-Architekturentscheidungen ein nützliches Beispiel dafür, warum Infrastruktur- und Authentifizierungsdesign gemeinsam und nicht als separate Projekte geplant werden sollten.
Ein einfacher Vergleich hilft:
| Designentscheidung | Was sich bewährt | Was später Probleme bereitet |
|---|---|---|
| AP-Auswahl | Hardware, die für hohe Client-Dichte und Richtlinienwachstum ausgewählt wurde | Kauf ausschließlich basierend auf dem maximalen Durchsatz |
| Layout | Platzierung basierend auf Benutzerdichte und realen Datenverkehrsmustern | Gleichmäßige Abstände ohne betrieblichen Kontext |
| Kanalstrategie | Schmalere, wiederverwendbare Sendezeit in belebten Bürobereichen | Breite Kanäle auf dem gesamten Gelände |
| Upgrade-Pfad | Aktualisierung gekoppelt an Sicherheits-, Segmentierungs- und Analysedaten-Ziele | Behandlung des WiFi-Upgrades als kosmetischen Hardware-Austausch |
Zukunftssicher bedeutet weniger Neuentwürfe
Ein zukunftssicheres Büro-WiFi-Design kann mehr Nutzer, mehr Gerätetypen und mehr Zugriffsentscheidungen aufnehmen, ohne anfällig oder teuer im Betrieb zu werden. Das ist das geschäftliche Ergebnis.
Wenn die physische Ebene mit Blick auf Identität, Segmentierung und Observability konzipiert wird, ist WiFi keine Hilfsebene mehr, die dem Unternehmen nur auffällt, wenn sie ausfällt. Es wird zu einem zuverlässigen Durchsetzungspunkt für Zero-Trust-Zugriff und zu einer saubereren Quelle für Betriebsdaten.
Mit moderner Authentifizierung Passwörter hinter sich lassen
Die Schwachstelle vieler Büro-WiFi-Umgebungen ist nicht das Funkdesign. Es ist die Authentifizierung.
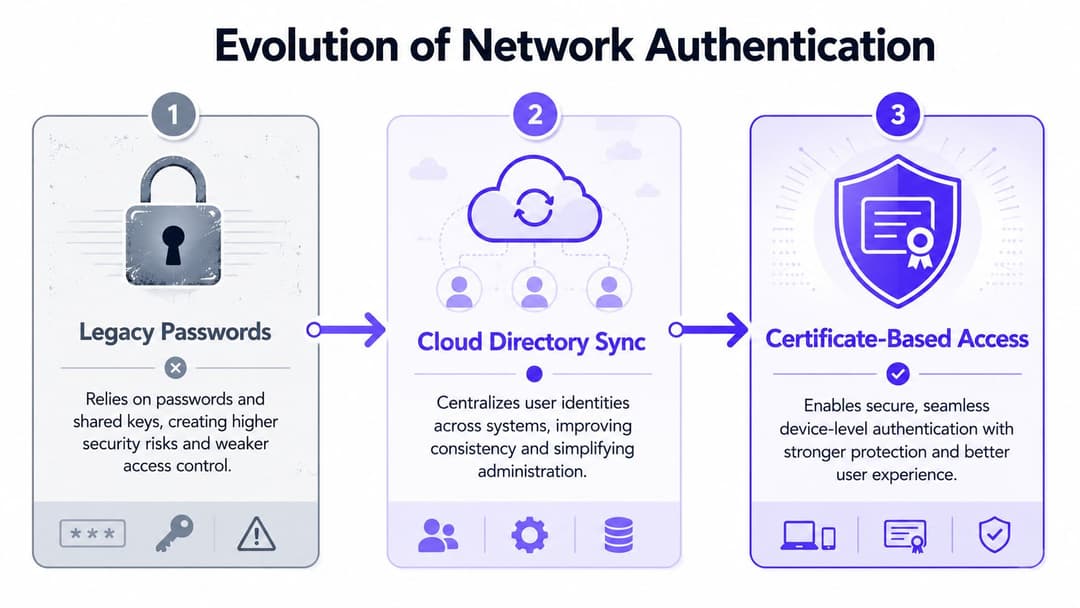
Gemeinsam genutzte Passwörter überleben, weil sie vertraut sind. Sie bergen jedoch auch vermeidbare Risiken. Sobald ein Passwort auf einem Notizzettel am Empfang steht, an einen Dienstleister weitergegeben wird oder jemandem in Erinnerung bleibt, der das Unternehmen vor Monaten verlassen hat, verliert es seine Kontrollfunktion und wird zum Risiko. Herkömmliche Captive Portals sind nicht viel besser, wenn sie Hürden aufbauen, ohne der IT einen zuverlässigen Identitätspfad zu liefern.
Die meisten Anleitungen für Büro-WiFi konzentrieren sich immer noch stark auf Hardware, übergehen aber oft das Problem des Gastzugriffs. Der Mehrheit der britischen KMUs fehlt es an formellen Richtlinien für den Gastzugriff, was eine Sicherheits- und Compliance-Lücke unter GDPR und NIS2 schafft. Kennwortlose Authentifizierung und identitätsbasiertes Networking sind wichtig, da sie einen prüfbaren Pfad darüber erstellen, wer sich im Netzwerk befindet, wie in dieser Diskussion über WiFi-Abdeckung und Lücken in den Richtlinien für den Gastzugriff angemerkt.
Alte Methoden im Vergleich zu modernen Ansätzen
Der praktische Vergleich sieht wie folgt aus:
| Methode | Benutzererfahrung | Sicherheitsniveau | Betriebliche Auswirkungen |
|---|---|---|---|
| Gemeinsames WPA-Passwort | Anfangs einfach, mit der Zeit unübersichtlich | Schwache Zuordnung, schwieriger Widerruf | Passwortzurücksetzungen wirken sich auf viele Geräte aus |
| Einfaches Captive Portal | Für Gäste vertraut, oft unhandlich | Besser als offener Zugang, kann aber dennoch oberflächlich sein | Supportaufwand an der Rezeption und in der IT |
| Verzeichnisgestützter Mitarbeiterzugang | Reibungslos nach der Registrierung | An reale Identität und Richtlinien gebunden | Einfachere Handhabung von Eintritten, Wechseln und Austritten |
| Zertifikatsbasierter Zugriff | Nahtlos nach der Einrichtung | Starkes Vertrauensmodell für Geräte und Benutzer | Geringerer langfristiger Administrationsaufwand |
| iPSK für eingeschränkte Geräte | Gut für Grenzfälle | Bessere Isolierung als ein einziger gemeinsamer Schlüssel | Nützlich für Altgeräte- und IoT-Bestände |
Wo die jeweilige Methode am besten passt
Moderne Authentifizierung funktioniert am besten, wenn Sie nicht mehr nach einer universellen Methode suchen, sondern die Methoden auf die Benutzertypen abstimmen.
Mitarbeiter und verwaltete Geräte
Für Mitarbeitergeräte ist die Verknüpfung des drahtlosen Zugangs mit derselben Identitätsplattform, die auch sonst im Unternehmen genutzt wird, meist die sauberste Lösung. Microsoft Entra ID, Google Workspace und Okta definieren bereits, wer der Nutzer ist und ob diese Identität aktiv ist. Die Erweiterung dieser Logik auf das Netzwerk beseitigt einen Großteil der manuellen WiFi-Administration.
Zertifikatsbasierter Zugriff verbessert die Situation weiter. Er reduziert wiederholte Passwortabfragen, stärkt das Vertrauen auf Geräteebene und bietet Sicherheitsteams eine sauberere Möglichkeit, den Zugriff an Änderungen im Lebenszyklus der Benutzer anzupassen.
Gäste und wiederkehrende Besucher
Der Gastzugang sollte sich einfach anfühlen, ohne anonym zu werden. Passpoint und OpenRoaming weisen den richtigen Weg, da sie die von Benutzern ungeliebten Hürden beim Verbindungsaufbau reduzieren und gleichzeitig eine verschlüsselte Verbindung von Beginn der Sitzung an unterstützen. Für Standorte mit wiederkehrenden Besuchern kann dies eine wiederkehrende Support-Aufgabe in etwas verwandeln, das einer Managed-Service-Erfahrung sehr viel näher kommt.
Für einen praktischen Einblick, wie der passwortlose Gastzugang das Erlebnis verändert, lesen Sie die Erklärung von Purple zum Thema passwortloses WiFi.
Veraltete Geräte und IoT
Nicht jedes Gerät unterstützt die moderne Enterprise-Authentifizierung. Genau hier hat iPSK seine Berechtigung. Es bietet eine Möglichkeit, unterschiedliche Anmeldedaten und Richtlinien für Geräte zuzuweisen, die andernfalls in einem großen, gemeinsamen Netzwerk landen würden, weil sie keine stärkeren Methoden unterstützen.
Das ist in Büros mit Druckern, Displays, Sensoren, Spezialgeräten oder Hardware im Besitz von Dienstleistern von Bedeutung, die sich irgendwo zwischen Consumer-Komfort und Enterprise-Standards bewegen.
Das Ziel ist nicht, jeden vorab freigegebenen Schlüssel zu eliminieren. Es geht darum, nicht mehr einen einzigen vorab freigegebenen Schlüssel als Antwort auf jedes Zugriffsproblem zu verwenden.
Was nicht mehr funktioniert
Einige Muster führen regelmäßig zu Problemen:
- Ein einziges Gast-WiFi für alle: Besucher, Mieter, Dienstleister und unmanaged Geräte gehören nicht in denselben Richtlinientopf.
- Passwort-Rotation als Hauptkontrolle: Eine Rotation hilft erst nach einer Offenlegung. Sie schafft keine Identität.
- Manueller Ablauf des Zugangs: Wenn die IT daran denken muss, den Zugang zu entfernen, bleibt der Zugang bestehen.
- Captive Portals ohne Downstream-Integration: Wenn das Portal keine Verbindung zu Identitäts-, CRM- oder Richtliniensystemen herstellt, wird es zu einem rein kosmetischen Frontend.
Ein moderner Authentifizierungs-Stack sollte Hürden für legitime Benutzer abbauen und gleichzeitig die Präzision für Administratoren erhöhen. Wenn beides zusammenkommt, folgt die Akzeptanz meist ganz von selbst, weil die Benutzer nicht mehr gegen das Netzwerk ankämpfen und die IT es nicht mehr babysitten muss.
Aufbau Ihrer WiFi Zero Trust-Strategie
Zero Trust im Büro-WiFi ist keine Marketing-Ebene, die nachträglich aufgetragen wird. Es ist eine Designentscheidung darüber, was das Netzwerk voraussetzen sollte.
Das alte „Burggraben-Modell“ vertraute Personen zu sehr, sobald sie einmal im Inneren waren. Ein Benutzer stellte eine Verbindung mit der richtigen SSID her, gab das richtige Passwort ein und erhielt weitreichendes Vertrauen vom System. Das war sinnvoll, als Büros noch statisch, Geräte vorhersehbar und interne Netzwerke leichter zu definieren waren. In flexiblen Arbeitsumgebungen voller unverwalteter Geräte, temporärer Benutzer und Cloud-First-Anwendungen ist das deutlich weniger sinnvoll.
Vertrauen Sie niemals dem Netzwerkrand
Ein tragfähiges Zero-Trust-Modell geht davon aus, dass standardmäßig keinem Benutzer oder Gerät vertraut werden sollte, nur weil es das drahtlose Netzwerk erreicht hat. Der Zugriff muss kontinuierlich überprüft und an Identität, Gerätestatus und Richtlinien gekoppelt werden.
In Bezug auf Wireless ändert dies die Ausgangslage:
- Jede Verbindung wird individuell bewertet
- Der Zugriff folgt der Identität, nicht dem Standort
- Die Verschlüsselung beginnt sofort, nicht erst nach einem schwachen Beitritts-Workflow
- Der Entzug von Zugriffsrechten wird durch den Verzeichnisstatus gesteuert, nicht durch Erinnerung oder Ticket-Warteschlangen
Aus diesem Grund ist der zertifikatsbasierte Zugriff nicht nur in der Theorie, sondern auch im Betrieb von großer Bedeutung. Er unterstützt ein Modell, bei dem das Vertrauen pro Gerät und pro Benutzersitzung aufgebaut wird, anstatt von einem gemeinsam genutzten Passwort vererbt zu werden.
Wie Zero Trust in der Praxis aussieht
Die stärksten Architekturen bestehen meist aus drei Schichten, die zusammenarbeiten:
Identität
Eine echte Identitätsquelle entscheidet, ob der Benutzer aktiv ist und welcher Gruppe oder Rolle er angehört.
Geräte-Vertrauenswürdigkeit
Verwaltete Geräte weisen sich durch stärkere Authentifizierungsmethoden aus als durch ein auswendig gelerntes Passwort.
Segmentierung
Das Netzwerk benötigt weiterhin Richtliniengrenzen. Eine Authentifizierung ohne Segmentierung schafft lediglich eine bessere Sichtbarkeit für ein ansonsten flaches Problem.
Ein kurzer Test hilft hierbei:
| Frage | Schwaches Modell | Zero trust Modell |
|---|---|---|
| Wer verbindet sich? | Möglicherweise bekannt | Explizit verifiziert |
| Welches Gerät ist das? | Oft unklar | Der Vertrauensmethode zugeordnet |
| Was soll es erreichen? | Breiter Standardzugriff | Richtlinienbasierter Zugriff |
| Was passiert, wenn sich der Status ändert? | Manuelle Bereinigung | Automatische Sperrung durch Identitäts-Workflows |
Wenn sich ein ehemaliger Mitarbeiter immer noch verbinden kann, weil niemand das WiFi-Passwort geändert hat, setzt das Netzwerk kein Vertrauen durch. Es hofft lediglich auf eine gute Organisation.
Warum sich der Betrieb verbessert, wenn die Sicherheit steigt
Das ist der Punkt, den viele Teams übersehen. Ein Zero Trust-Ansatz reduziert oft den Verwaltungsaufwand, sobald er richtig implementiert ist.
Wenn der Zugriff über das Unternehmensverzeichnis geregelt wird, benötigen neue Mitarbeiter keine spezielle WiFi-Einrichtung. Mitarbeiter, die die Abteilung wechseln, erben die richtige Richtlinie durch Gruppenänderungen. Ausscheidende Mitarbeiter verlieren den Zugriff, sobald sich der Status ihrer Identität ändert. Das ist weitaus sauberer, als sich merken zu müssen, welche SSIDs, Passwörter und Ausnahmen im Laufe der Zeit gewährt wurden.
Wenn Sie ein umfassenderes Framework für dieses Modell benötigen, bietet Purple eine nützliche Übersicht über Zero Trust Network Access.
Der praktische Kompromiss ist ein erhöhter Aufwand zu Beginn. Sie benötigen saubere Identitätsdaten, eine sinnvolle Segmentierung und einen realistischen Onboarding-Pfad für ältere Geräte. Sobald dieses Fundament jedoch steht, ist das drahtlose Netzwerk nicht mehr die Schwachstelle des Bürozugangs, sondern verhält sich wie der Rest eines modernen Sicherheits-Stacks.
Nahtlose Erlebnisse für Gäste und Mandanten schaffen
Der deutlichste Test für ein Büro-WiFi-Design zeigt sich, wenn verschiedene Benutzergruppen dasselbe Gebäude nutzen.
Eine Zentrale kann am selben Tag Mitarbeiter, Kunden, Lieferpartner, Berater und Veranstaltungsteilnehmer beherbergen. Eine gemischt genutzte Immobilie kombiniert möglicherweise Büro-Mieter, Gebäudepersonal, Wartungsunternehmen und Besucher. Ein Hotel mit Coworking-Bereich fügt eine weitere Ebene hinzu. Das falsche Design behandelt all diese Personen als Varianten desselben Benutzers. Das richtige Design behandelt sie als separate Vertrauens- und Experience-Pfade.
Ein Gast möchte Schnelligkeit, keinen komplexen Prozess
Ein Besucher, der zu einem Meeting eintrifft, kümmert sich nicht darum, wie elegant Ihr VLAN-Plan ist. Ihn interessiert, ob er schnell online gehen kann und ob sich das Erlebnis professionell anfühlt.
Wenn der Beitrittsprozess davon abhängt, dass jemand ein Passwort vorliest, es zweimal falsch eintippt und dann ein Captive Portal öffnet, das auf Mobilgeräten schlecht dargestellt wird, hat das Netzwerk bereits Hürden aufgebaut. An Standorten mit wiederkehrendem Verkehr summieren sich diese Hürden, da wiederkehrende Nutzer erwarten, dass der zweite Besuch einfacher ist als der erste.
Passpoint und OpenRoaming helfen hier, weil sie den Gastzugang eher an ein Roaming-Erlebnis als an ein einmaliges Anmelderitual angleichen. Das ist besonders in Branchen nützlich, in denen WiFi Teil des Service-Erlebnisses und nicht nur ein reines Hilfsmittel ist.
Ein Mandant wünscht sich Einfachheit bei gleichzeitiger Isolation
Mehrparteiengebäude schaffen ein anderes Problem. Mieter wünschen sich für ihre Nutzer ein wohnliches Erlebnis, aber Vermieter und Betreiber benötigen eine Isolation auf Enterprise-Niveau zwischen den Parteien.
Das bedeutet, zwei schlechte Extreme zu vermeiden:
- Ein einziger riesiger gemeinsam genutzter Dienst, der jeden den Fehlern aller anderen aussetzt
- Ein vollständig maßgeschneidertes Netzwerk pro Mandant, dessen Betrieb teuer und mühsam wird
Der bessere Mittelweg ist eine gemeinsam genutzte Infrastruktur mit identitätsbasierter Trennung. Mitarbeiter können sich gegenüber der Identitätsquelle ihrer eigenen Organisation authentifizieren. Der Gastdatenverkehr kann isoliert bleiben. Ältere Geräte können bei Bedarf Methoden wie iPSK nutzen. Aus betrieblicher Sicht ermöglicht dies den Immobilienteams, einen konsistenten Service bereitzustellen, ohne jeden Mieter in dieselbe Richtliniengruppe zu zwingen.
Für Beispiele zur Handhabung dieser Umgebungen ist der Bericht von Purple über Gast-WiFi-Lösungen ein nützlicher Hintergrund.
Drei Benutzer, drei verschiedene Erwartungen
Betrachten Sie dasselbe Gebäude aus drei Perspektiven:
Der Büro-Gast
Sie benötigen schnellen, unkomplizierten Internetzugang für ein Meeting. Sie benötigen keine Sichtbarkeit in geschäftskritische Systeme und sollten nicht allein durch räumliche Nähe das Vertrauen von Mitarbeitern erben.Der Mieter-Mitarbeiter Sie erwarten jeden Tag ununterbrochenen Zugang, idealerweise verknüpft mit der Identitätsplattform, die sie bereits für die Arbeit nutzen.
Der Gebäudebetreiber
Sie benötigen eine zentrale Kontrolle, eine saubere Trennung und ein Support-Modell, das keine Netzwerk-Neuplanung für jeden neuen Mieter erfordert.
Deshalb können Benutzererlebnis und Sicherheit nicht getrennt voneinander konzipiert werden. Die Architektur muss beide gleichzeitig unterstützen.
Gutes Gäste- und Mandanten-WiFi fühlt sich für den Benutzer einfach an, weil die Komplexität im Design richtig gelöst wurde.
Was besser funktioniert als ein Modell aus „Gast-SSID plus Hoffnung“
Ein praktisches Betriebsmodell umfasst in der Regel:
- Klare Onboarding-Pfade: Mitarbeiter, Gäste und unverwaltete Geräte sollten nicht im selben Prozess landen.
- Richtlinien nach Identitätsgruppe: Auftragnehmer und Mieter benötigen oft eine unterschiedliche Behandlung, selbst wenn sie in derselben Lobby stehen.
- Isolierung standardmäßig: Gemeinschaftlich genutzte Gebäude erfordern stärkere Grenzen als klassische Büros mit nur einem Mieter.
- Ein wiederholbares Support-Modell: Rezeption, Facility Management und IT müssen alle wissen, was passiert, wenn der Zugriff fehlschlägt.
Diese Kombination macht den Wireless-Dienst zu einem Teil des Erlebnisses vor Ort - statt zu einem wiederkehrenden Ärgernis.
WiFi-Analysen in direkt nutzbare Erkenntnisse verwandeln
Sobald sich die Authentifizierung verbessert, ist das Netzwerk nicht mehr nur eine Transportschicht. Es wird zu einer Quelle für betriebliche First-Party-Daten.
Das ist wichtig, weil das Büro-WiFi Verhaltensweisen erfasst, die viele andere Systeme übersehen. Es kann zeigen, wann Personen ankommen, wie oft sie wiederkehren, welche Bereiche wiederholte Präsenz anziehen und wo Nutzungsmuster von den Annahmen des Unternehmens abweichen. Für Büros kann dies die Arbeitsplatzplanung unterstützen. Für das Gastgewerbe und einzelhandelsnahe Umgebungen kann es Personalplanung, Layout und Engagement-Entscheidungen beeinflussen.
Von Login-Ereignissen zu betrieblichen Signalen
Authentifizierung erzeugt Kontext. Präsenzdaten fügen Verhaltensmuster hinzu. Sorgfältig eingesetzt, können diese Inputs praktische Fragen beantworten wie:
- Welche Tage in gemeinschaftlich genutzten Bürobereichen am geschäftigsten sind
- Ob stark frequentierte Meetingzonen mehr wiederholte Nutzung anziehen als erwartet
- Wie sich der Besucherverkehr über verschiedene Eingänge oder Etagen hinweg verhält
- Ob wiederholte Besuche mit Kampagnen- oder Event-Aktivitäten übereinstimmen
Dies ist nicht nur für Marketing-Teams gedacht. Gebäudemanagement-Teams können diese Daten nutzen, um den Flächenbedarf zu verstehen. Workplace-Teams können geplante Schreibtischnutzungsmuster mit dem tatsächlichen Belegungsverhalten vergleichen. Operations-Manager können erkennen, wo die digitale und die physische Erfahrung voneinander abweichen.
Der Mehrwert entsteht, wenn Systeme sich verbinden
WiFi-Analysen sind dann am nützlichsten, wenn sie nicht in einem Wireless-Dashboard gefangen bleiben. Die stärksten Setups verknüpfen Authentifizierungsdaten mit CRM, Marketing-Automatisierung, Kundendaten oder Standortsystemen, sodass Teams auf Basis der gewonnenen Erkenntnisse handeln können.
Eine einfache Zusammenfassung sieht so aus:
| Datensignal | Nützliche geschäftliche Frage | Mögliche Maßnahme |
|---|---|---|
| Anmeldung neuer Besucher | Wer kommt zum ersten Mal? | Einen Willkommens-Workflow auslösen |
| Wiederkehrendes Besuchsmuster | Wer kehrt regelmäßig zurück? | Interaktion oder Service anpassen |
| Verweildauer-Verhalten | Welche Bereiche fesseln die Aufmerksamkeit? | Layout oder Personaleinsatz anpassen |
| Präsenztrends der Mitarbeiter | Wie werden die Büroräume tatsächlich genutzt? | Arbeitsplatzplanung optimieren |
Analysen ohne Identitätskontext erzeugen nur Rauschen. Identität ohne Analysen lässt Werte ungenutzt. Die nützliche Ebene liegt dort, wo sich beide treffen.
Die Governance im Blick behalten
Dies funktioniert nur, wenn der Datenschutz ordnungsgemäß gehandhabt wird. Die GDPR ist kein Kontrollkästchen, das man nach der Datenerfassung einfach abhakt. Sie betrifft die Einwilligung, die Speicherung, die Zweckbindung und die Frage, wer Zugriff auf die gewonnenen Erkenntnisse erhält.
Der praktische Standard ist einfach: Sammeln Sie, was einen klaren Zweck hat, machen Sie diesen Zweck verständlich und stellen Sie sicher, dass die Teams, die die Daten nutzen, den Unterschied zwischen Serviceverbesserung und Übergriffigkeit kennen.
Wenn diese Disziplin etabliert ist, wird modernes Büro-WiFi zu mehr als nur Konnektivität. Es wird zu einer der saubersten Methoden, um zu verstehen, wie ein Raum genutzt wird.
Ihre Checkliste für die Bereitstellung von Office WiFi
Ein erfolgreiches Büro-WiFi-Rollout lässt sich einfacher verwalten, wenn man es als Lebenszyklus und nicht als reine Hardware-Aktualisierung betrachtet. Die mühsamsten Bereitstellungen scheitern meist, weil eine Phase übersprungen, überstürzt oder dem falschen Team übergeben wurde.
Die Umgebung richtig planen
Beginnen Sie vor der Beschaffung.
- Bereich analysieren: Validieren Sie die HF-Bedingungen, Baumaterialien, Bereiche mit hoher Benutzerdichte und Problemzonen wie Besprechungsräume und Gemeinschaftsflächen.
- Kapazität modellieren, nicht nur Reichweite: Berücksichtigen Sie Benutzertypen, Anwendungsanforderungen und Geräteklassen. Planen Sie nicht für ein leeres Büro.
- Identitätsflüsse frühzeitig planen: Legen Sie fest, wie sich Mitarbeiter, Gäste, externe Auftragnehmer und gerätespezifische Clients ohne Benutzer authentifizieren, bevor die SSIDs endgültig definiert werden.
Wenn Sie für Serviced Offices oder flexible Arbeitsplätze planen, hilft es auch zu verstehen, wie Betreiber Konnektivität in breitere Arbeitsplatz-Dienstleistungen integrieren. Ein Referenzpunkt wie Plug-and-Play-Büroausstattungen kann helfen zu definieren, was Endnutzer zunehmend von einer sofort einsatzbereiten Büroumgebung erwarten.
Sicher durch Design
Viele Teams verlassen sich immer noch auf Gewohnheiten, die nicht mehr skalierbar sind.
- Wählen Sie zuerst die Identitätsquelle. Wenn Microsoft Entra ID, Okta oder Google Workspace bereits den Zugriff an anderer Stelle regeln, sollte das kabellose Netzwerk darauf abgestimmt sein.
- Trennen Sie User Journeys. Mitarbeiter, Gäste, Mieter und IoT-Geräte benötigen unterschiedliche Vertrauensmodelle.
- Definieren Sie Widerrufsregeln. Der Entzug des Zugriffs sollte nach Möglichkeit automatisch den Identitäts- und Richtlinienänderungen folgen.
In kontrollierten Phasen bereitstellen
Radikale Wireless-Migrationen sorgen für viel Unruhe im Support.
- Pilotprojekt mit gemischten Benutzergruppen: Testen Sie die Onboarding-Pfade für Mitarbeiter, Gäste, externe Dienstleister und Geräte.
- Überprüfen Sie die Interoperabilität der Anbieter: Access Points, Identitätssysteme, NAC-Richtlinien und Client-Geräte müssen sich konsistent verhalten.
- Dokumentieren Sie Fallback-Pfade: Legacy-Clients und Sonderfälle werden auftreten. Planen Sie diese ein, ohne dass sie das Hauptdesign bestimmen.
Kontinuierlich betreiben und verbessern
Die Arbeit ist mit dem Go-Live nicht beendet.
| Phase | Was regelmäßig zu überprüfen ist |
|---|---|
| Netzwerkzustand | Kapazitäts-Hotspots, Roaming-Probleme, Airtime-Konflikte |
| Zugriffskontrolle | Fehlgeschlagene Verbindungen, veraltete Gerätedatensätze, Richtlinienausnahmen |
| Benutzererfahrung | Hürden für Gäste, Onboarding-Fehlschläge, Arbeitsaufwand am Empfang |
| Geschäftserkenntnisse | Präsenztrends, wiederholte Besuche, Signale zur Raumnutzung |
Die besten Wireless-Umgebungen werden wie lebendige Systeme gepflegt. Identitäten ändern sich. Das Nutzerverhalten ändert sich. Die Gebäudenutzung ändert sich. Ihre WiFi-Strategie muss Schritt halten.
Wenn Ihr Team gemeinsame Passwörter durch identitätsbasierte Zugriffe ersetzt, Gäste-Workflows strafft oder den drahtlosen Zugriff mit Zero-Trust-Richtlinien verknüpft, ist Purple als Plattform in diesem Stack eine Evaluierung wert. Sie konzentriert sich auf passwortfreie WiFi-Authentifizierung, identitätsbasiertes Networking, Gäste-Zugang und Analysen in Büro-, Hospitality-, Einzelhandels-, Gesundheits- und Multi-Tenant-Umgebungen.



