

Un ospite si connette al WiFi del tuo hotel. Un membro dello staff accede alla stessa famiglia di reti tramite Microsoft Entra ID. Un tablet del punto vendita si riconnette automaticamente. Sulla carta, hai fatto la parte difficile. L'identità è gestita, gli SSID sono segmentati, i certificati sono emessi e le regole del firewall appaiono ordinate.
Poi, una singola e silenziosa richiesta DNS sfugge a tutto questo.
Questa è la parte che molti team trascurano. La prima domanda che la maggior parte dei dispositivi si pone non è "mi è consentito l'accesso a questa rete?" ma "dove si trova ciò che voglio raggiungere?". Se il vostro livello DNS risponde a questa domanda alla cieca, un utente malintenzionato può abusare dell'unico protocollo che quasi tutte le reti consentono per impostazione predefinita. Nei settori affollati come l'ospitalità, il retail, la sanità e gli ambienti multiuso, questo rappresenta un grave divario tra il controllo degli accessi e la protezione reale.
Una buona pratica per la sicurezza del DNS colma questo divario. Tratta il DNS come qualcosa di più di una semplice infrastruttura di sottofondo. Diventa un punto di controllo per l'integrità, la privacy, le policy e la visibilità, in particolare nelle reti in cui coesistono il traffico degli ospiti, quello del personale e i dispositivi operativi.
La vulnerabilità invisibile della tua rete
Un tipico fallimento non inizia con un allarme drammatico. Inizia con qualcosa di piccolo. Il dispositivo di un ospite si collega alla rete di una struttura e risolve un dominio dannoso sosia. Un laptop dell'ufficio segue una risposta DNS avvelenata verso il servizio sbagliato. Un dispositivo infetto utilizza il DNS per comunicare con un controller remoto perché il traffico web in uscita è strettamente filtrato, ma il DNS gode ancora di un'ampia fiducia.
Questa sequenza sembra ordinaria perché il traffico DNS appare sempre normale a prima vista. Ogni telefono, tablet, browser, cassa, smart TV e scanner dipende da esso. I team spesso dedicano più tempo a proteggere i flussi di accesso che a proteggere il sistema di risoluzione dei nomi da cui dipende ogni accesso e chiamata applicativa.
Perché il DNS merita l'attenzione del consiglio di amministrazione
I dati del Regno Unito sono difficili da ignorare. Le segnalazioni di abusi DNS sono aumentate del 44% dal 2021 al 2022, raggiungendo 356.463 incidenti, secondo i dati del NCSC del Regno Unito citati in questa panoramica sulla storia e la sicurezza del DNS. La stessa fonte rileva che entro il 2023, gli attacchi basati su DNS rappresentavano il 25% di tutti gli incidenti informatici segnalati in settori critici come la sanità e i trasporti.
Questi dati sono importanti perché i settori interessati assomigliano molto ai moderni ambienti WiFi ad alto traffico. Essi dipendono da una connettività costante, da una popolazione di dispositivi mista e da servizi che devono risolvere i nomi in modo rapido e affidabile. Se il DNS viene compromesso, l'esperienza utente peggiora e la sicurezza si interrompe contemporaneamente.
Il DNS non è solo una parte del percorso. In molti ambienti, rappresenta la prima decisione di sicurezza che un dispositivo incontra.
Dove si manifesta nelle operazioni reali
L'impatto sul business di solito si fa sentire in tre aree:
- Esposizione della sicurezza: gli utenti possono essere reindirizzati a destinazioni dannose, il malware può risolvere i domini di comando e controllo e i dati possono lasciare la rete attraverso canali che molti controlli ignorano.
- Interruzione operativa: le app del personale smettono di funzionare a intermittenza, i flussi di lavoro del Captive Portal si comportano in modo anomalo e la risoluzione dei problemi diventa lenta perché i sintomi sembrano problemi di connettività generale.
- Esperienza del cliente: agli ospiti non importa se il guasto derivi da spoofing DNS, errori di filtraggio o timeout del resolver. Sanno solo che il WiFi sembra inaffidabile.
Quando i team iniziano a trattare il DNS come un piano di sicurezza piuttosto che come semplice infrastruttura idraulica, ottengono un modo più pulito per controllare il rischio senza aggiungere attrito a ogni connessione.
Comprendere il punto cieco della sicurezza DNS
L'analogia dell'"elenco telefonico di Internet" è ben nota. È utile, ma incompleta. Il DNS non si limita a cercare i nomi. Dice ai dispositivi dove andare dopo, spesso prima che qualsiasi controllo più forte abbia la possibilità di agire. Questo lo rende meno simile a un elenco telefonico e più simile a un sistema di indicazioni stradali per l'intera rete.
Il punto cieco deriva dai presupposti originali del DNS. È stato progettato per un internet più aperto, in cui ci si aspettava che i risolutori e i server autorevoli fossero affidabili. I moderni ambienti aziendali e di WiFi per gli ospiti non operano in quel mondo. Gestiscono client non attendibili, dispositivi in roaming, servizi di terze parti e applicazioni che dipendono da una risoluzione rapida e continua.
Cosa succede effettivamente durante una ricerca
Quando un utente apre un'app o visita un sito, il dispositivo chiede innanzitutto a un resolver l'indirizzo associato a un nome di dominio. Se il resolver ha già la risposta in cache, risponde rapidamente. In caso contrario, inoltra la richiesta attraverso la gerarchia DNS fino a ottenere una risposta e la restituisce al client.
Sembra semplice, ma all'interno di questo processo si nascondono diversi presupposti di fiducia:
- Il client si fida del risolutore per ottenere risposte accurate.
- Il risolutore si fida dei dati a monte a meno che non sia attiva una verifica.
- Chiunque osservi il percorso può conoscere la query se il trasporto non è crittografato.
- Spesso le policy non vengono applicate se non in un secondo momento, dopo che il DNS ha già indirizzato il dispositivo verso una destinazione.
Un solido stack di identità non risolve da solo questi presupposti. Un utente può autenticarsi perfettamente e venire comunque indirizzato nel posto sbagliato se l'integrità o la privacy del DNS sono deboli.
Perché i team sottovalutano il problema
Il DNS spesso passa in secondo piano perché è un'infrastruttura condivisa. Nessuno lo nota quando funziona. Quando fallisce, i sintomi si diffondono su browser, app, API, onboarding wireless e accessi cloud, spingendo i team a concentrarsi prima sul livello sbagliato.
Ecco dove i lettori spesso si confondono: presumono che, poiché il traffico delle applicazioni utilizza TLS, il DNS sia già protetto. Di solito non è così. Le query DNS tradizionali possono ancora essere visibili o manomesse prima ancora che inizi la sessione crittografata con il servizio finale.
Regola pratica: se proteggi l'identità, l'autenticazione WiFi e le sessioni applicative ma lasci il DNS non autenticato o non crittografato, non hai protetto l'inizio della connessione.
La debolezza architetturale
Il DNS presenta due punti deboli fondamentali, a meno che non vengano corretti deliberatamente:
| Punto debole | Cosa significa in pratica | Perché è importante |
|---|---|---|
| Nessuna autenticità integrata | Un client potrebbe accettare una risposta contraffatta o manipolata | Gli utenti e i dispositivi possono essere reindirizzati |
| Nessuna riservatezza integrata | Soggetti terzi possono osservare il percorso della query | La cronologia di navigazione, l'uso dei servizi e il comportamento dei dispositivi possono essere esposti |
Ecco perché la sicurezza del DNS deve far parte della stessa discussione che riguarda l'identità, la segmentazione e le policy di accesso. Il DNS non fallisce perché i team sono negligenti. Fallisce perché molte implementazioni si affidano ancora a modelli di attendibilità che non corrispondono più alle reali condizioni della rete.
Il moderno panorama delle minacce DNS
Gli aggressori amano il DNS perché i difensori devono consentirlo. Un dispositivo che non può risolvere i nomi non può fare praticamente nulla, quindi il DNS è uno dei pochi protocolli che rimane ampiamente consentito in quasi tutte le reti. Questo lo rende una via comoda per il reindirizzamento, il signalling nascosto e l'abuso su larga scala.
L'ambito è vasto. I dati Forrester 2025 indicano che il 95% delle organizzazioni ha subito attacchi tramite DNS, come citato nel DNS risk assessment di EfficientIP. La stessa fonte spiega un segnale pratico di esfiltrazione DNS: gli avversari possono nascondere i payload nei campi dei sottodomini e la lunghezza delle query, che di solito si attesta tra 63 e 255 caratteri per le richieste legittime, può superare i 500 caratteri nei tentativi di esfiltrazione.
Avvelenamento della cache e false risposte
Il cache poisoning prende di mira l'affidabilità del resolver. Se un utente malintenzionato riesce a inserire una risposta falsa nella cache, gli utenti che inviano una richiesta legittima possono essere reindirizzati a una destinazione dannosa. Nel contesto di una sede fisica, questo può colpire rapidamente molti client, poiché i resolver condivisi servono un numero elevato di utenti.
Il pericolo non riguarda solo il phishing. Le applicazioni interne, i servizi cloud, i sistemi di aggiornamento e le piattaforme dei fornitori dipendono tutti da una risoluzione dei nomi accurata. Una volta che il resolver restituisce dati errati, il resto dello stack può comportarsi come previsto, pur portando gli utenti nel posto sbagliato.
Tunneling DNS ed esfiltrazione di dati
Il tunneling DNS trasforma i campi delle query in un canale di trasporto nascosto. Invece di usare il DNS solo per richiedere un indirizzo, il malware inserisce le informazioni all'interno del nome stesso della query. Un server autorevole dannoso ricompone poi questi frammenti all'esterno.
Le anomalie sono significative. Stringhe di query molto lunghe, un numero insolito di punti o richieste ripetute per sottodomini bizzarri possono indicare che un dispositivo sta utilizzando il DNS per scopi diversi dalla risoluzione. In una rete ospiti o multi-tenant, questo è importante perché i controlli tradizionali possono concentrarsi sulle categorie web e sulle porte note, lasciando il DNS per lo più invariato.
Le query DNS insolitamente lunghe non sono sempre rumore innocuo. Possono essere l'equivalente di rete di qualcuno che porta fuori dei file passando dall'uscita di sicurezza.
Comando e controllo sul traffico consentito
Gli aggressori usano il DNS anche per il comando e controllo perché si mimetizza facilmente. Anche una rete gestita rigidamente spesso consente al traffico DNS di fluire verso i resolver approvati. Il malware può sfruttare questo percorso ordinario per recuperare istruzioni o individuare la fase successiva di un attacco.
Questo è particolarmente problematico nel settore dell'ospitalità e del retail a causa della complessità dell'ambiente. I dispositivi vanno e vengono costantemente. Browser, app, piattaforme di fidelizzazione, sistemi di onboarding degli ospiti e SDK pubblicitari generano un volume elevato di ricerche. Questo traffico di background rende facile nascondere un monitoraggio debole al suo interno.
Amplificazione DDoS e sovraccarico dei servizi
Il DNS può anche essere utilizzato come arma per l'amplificazione. I resolver aperti o usati in modo improprio possono entrare a far parte di uno schema di denial-of-service più ampio, sia come bersagli che come partecipanti involontari. Anche quando la tua organizzazione non è la vittima finale, una progettazione DNS non sicura può creare instabilità, consumare risorse e complicare la risposta agli incidenti.
Per i team che gestiscono il WiFi per gli ospiti, ecco perché il filtraggio e le policy a livello di DNS possono essere operativamente utili oltre che protettivi. Vale la pena leggere la guida di Purple su DNS filtering for guest WiFi blocking malware and inappropriate content se stai pianificando come il controllo a livello di dominio influenzi sia la sicurezza che l'esperienza utente.
Come si presenta sul campo
Un modo utile per pensare alle minacce DNS è in base all'effetto sul business piuttosto che ai dettagli del protocollo:
- Instradamento errato: gli utenti arrivano alla destinazione sbagliata.
- Comunicazione silenziosa: i dispositivi infetti continuano a comunicare all'esterno.
- Esfiltrazione nascosta: i dati escono seguendo pattern che sembrano normali query di ricerca.
- Interruzione del servizio: l'accesso legittimo diventa lento, instabile o non disponibile.
Ecco perché la sicurezza DNS non è un controllo di nicchia per specialisti. Fa parte contemporaneamente della difesa degli endpoint, del controllo degli accessi, della risposta agli incidenti e dell'affidabilità rivolta ai clienti.
La tua cassetta degli attrezzi difensiva: DNSSEC, DoH e DoT
Tre tecnologie emergono costantemente nella progettazione seria della sicurezza DNS: DNSSEC, DoH e DoT. Ognuna risolve problemi diversi. Spesso i team le raggruppano erroneamente, rimanendo poi delusi quando una misura di controllo non blocca la minaccia specifica che avevano in mente.
Il modo più semplice per separarli è questo. DNSSEC protegge l'autenticità e l'integrità. DoH e DoT proteggono la privacy in transito. Di solito hai bisogno di entrambi i concetti nella tua architettura perché "questa risposta è autentica?" e "qualcuno può osservare o alterare questa query durante il percorso?" sono domande diverse.
DNSSEC come sigillo di ceralacca digitale
DNSSEC firma i dati DNS in modo che i resolver possano verificare che la risposta provenga dalla fonte corretta e non sia stata alterata. Pensalo come un sigillo di cera su una lettera ufficiale. Il sigillo non nasconde il contenuto della lettera, ma ti aiuta a rilevare eventuali falsificazioni.
Questo rende il DNSSEC particolarmente utile contro lo spoofing e l'avvelenamento della cache. Se un resolver convalida il DNSSEC e la catena di firma non risulta corretta, può rifiutare la risposta anziché fidarsi ciecamente.
Il DNSSEC non crittografa la query. Questo è un dettaglio che spesso sfugge. Ti dice che la risposta è autentica, ma non impedisce a chi osserva di vedere quale nome è stato richiesto.
DoH e DoT come corrieri crittografati
DNS over HTTPS (DoH) e DNS over TLS (DoT) crittografano entrambi il traffico DNS tra il client e il resolver, o tra gli elementi di rete a seconda del tuo design. Il loro compito è garantire la privacy e la sicurezza del trasporto.
Una semplice analogia può essere d'aiuto. Se il DNSSEC è il sigillo di ceralacca, il DoH e il DoT sono la busta del corriere espresso di sicurezza. Impediscono le intercettazioni occasionali e rendono più difficile la manipolazione in transito.
La differenza tra i due è principalmente operativa:
- DoH invia il DNS all'interno di HTTPS. Questo può adattarsi perfettamente ad ambienti incentrati sul web e ad alcune architetture applicative.
- DoT utilizza TLS specificamente per il DNS. Molti team lo preferiscono quando desiderano una separazione più netta e un controllo più esplicito del traffico DNS.
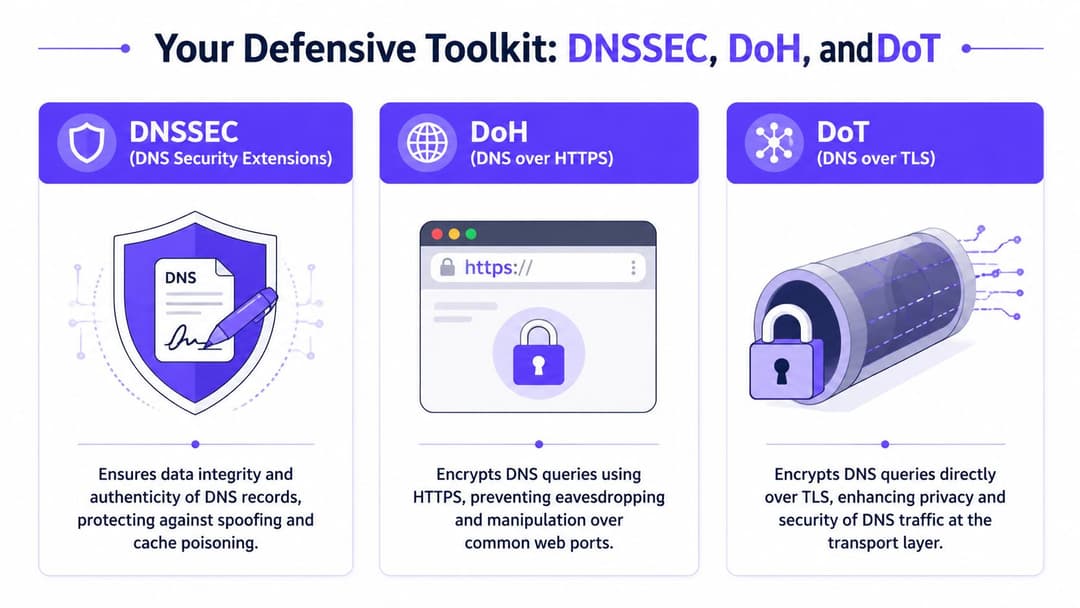
Confronto dei protocolli di sicurezza DNS
| Protocollo | Obiettivo principale | Meccanismo | Protegge da | Ideale per |
|---|---|---|---|---|
| DNSSEC | Autenticità e integrità | Firme crittografiche sui record DNS | Spoofing, risposte falsificate, cache poisoning | Convalidare che le risposte DNS siano autentiche |
| DoH | Privacy in transito | Crittografa il DNS all'interno di HTTPS | Intercettazione e manipolazione in transito | Ambienti rivolti ai client e architetture allineate al web |
| DoT | Privacy in transito | Crittografa il DNS tramite TLS | Intercettazione e manipolazione in transito | Privacy del DNS da resolver a client o in reti gestite |
Scegliere il giusto mix
Molta confusione scompare quando si mappa ogni controllo su un rischio concreto.
Se ti preoccupano le risposte DNS false, inizia con la validazione DNSSEC.
Se ti preoccupa la visibilità delle query su reti non attendibili, aggiungi DoH o DoT.
Se ti interessano entrambi gli aspetti, combina autenticità e crittografia.
Distinzione chiave: il DNSSEC risponde alla domanda "posso fidarmi di questa risposta?", mentre DoH e DoT rispondono alla domanda "qualcuno può vedere o manomettere questa conversazione lungo il percorso?"
Errori di progettazione comuni
I team tendono a commettere tre errori evitabili:
Implementare la crittografia senza convalida
Le query sono private durante il transito, ma il resolver potrebbe comunque accettare dati non autenticati a monte.Abilitare la convalida senza pianificazione operativa
Il DNSSEC introduce modalità di errore quando i record o le deleghe sono gestiti in modo errato, pertanto il monitoraggio e la disciplina dei cambiamenti sono fondamentali.Ignorare il comportamento del resolver sulle reti ospiti
I dispositivi degli ospiti potrebbero utilizzare le proprie preferenze DNS a meno che la policy di rete e il design dell'onboarding non ne tengano conto.
Negli ambienti WiFi aziendali e ad alto traffico, il modello più forte è quello stratificato. Convalida dove l'autenticità è importante. Crittografa dove la privacy delle query è importante. Aggiungi policy protettive a livello di resolver in modo che il DNS diventi un controllo attivo, e non solo un servizio di ricerca.
Implementare il DNS sicuro nella pratica
La vera domanda di progettazione non è "dobbiamo proteggere il DNS?". È "dove applichiamo queste regole e come evitiamo di compromettere l'esperienza degli utenti?". La risposta varia a seconda che si tratti di una rete aziendale gestita o di un servizio WiFi pubblico o semi-pubblico.
Un laptop aziendale registrato sulla tua piattaforma di identità consente l'applicazione di policy più rigide. Il telefono di un ospite nella hall di un hotel no. Entrambi hanno comunque bisogno di un DNS sicuro, ma i controlli si collocano in punti diversi.
Dal lato aziendale
Per il personale e i dispositivi gestiti, centralizza i criteri DNS il più possibile in base alla tua architettura. Di solito questo significa utilizzare resolver approvati, risposte convalidate, trasporto crittografato dove appropriato e una telemetria chiara all'interno del tuo stack di monitoraggio.
Un modello di distribuzione pratico si presenta così:
- Utilizzare resolver gestiti: Mantenere i dispositivi del personale vincolati a resolver controllati o esplicitamente attendibili, affinché policy e log rimangano coerenti.
- Convalidare l'autenticità: Abilitare la convalida DNSSEC sui resolver che servono utenti interni e flussi di lavoro critici.
- Crittografare i percorsi sensibili: Utilizzare DoH o DoT laddove la privacy delle query sia fondamentale, in particolare nei segmenti meno attendibili o nei collegamenti esterni.
- Integrare i rilevamenti nei flussi operativi: I log dei resolver acquisiscono molto più valore quando il SOC o il NOC possono correlarli con eventi relativi a identità, endpoint e reti WiFi.
Questo è anche il punto ideale per i servizi DNS protettivi che bloccano le destinazioni note per essere dannose o che violano le policy prima che si stabilisca una connessione. Se utilizzato correttamente, questo offre un controllo più pulito rispetto all'affidarsi all'ispezione dei pacchetti in profondità nel flusso.
Sulla rete WiFi ospiti
Il WiFi per gli ospiti richiede un tocco più delicato. Le persone si aspettano un accesso rapido e senza intoppi. Filtri troppo aggressivi o scelte del resolver che introducono ritardi genereranno chiamate all'assistenza molto prima che gli utenti possano apprezzare il tuo livello di sicurezza.
L'obiettivo è semplice: bloccare i percorsi di risoluzione palesemente dannosi o inappropriati mantenendo fluida la navigazione.
Cosa dare priorità per primo
- Scegliere provider DNS upstream sicuri: Selezionare provider che supportino controlli di sicurezza moderni e prestazioni stabili.
- Applicare con attenzione il filtraggio delle categorie e delle minacce: Bloccare malware, phishing e destinazioni chiaramente indesiderate, ma testare le policy rispetto ai comportamenti tipici degli utenti guest.
- Mantenere prevedibile il percorso del resolver: Progettare gateway, controller o servizi edge in modo che il DNS degli ospiti non devii verso percorsi non gestiti.
- Monitorare le anomalie, non solo i domini dannosi noti: Il tunneling e l'esfiltrazione di dati si manifestano spesso come schemi di query insoliti prima ancora di comparire in una blocklist.
Un'opzione pratica in questa categoria è Purple Shield, che applica il filtraggio a livello DNS per gli ambienti WiFi. In una struttura complessa e diversificata, questo tipo di controllo può posizionarsi al di sopra dell'hardware di rete esistente, bloccando i domini a rischio prima ancora che le sessioni vengano stabilite.
Le abitudini operative che contano di più
La configurazione è solo metà del lavoro. La sicurezza del DNS può fallire senza che nessuno se ne accorga quando l'igiene operativa viene meno.
| Pratica operativa | Perché è importante |
|---|---|
| Controllo delle modifiche per record DNS e resolver | Riduce le interruzioni accidentali e i fallimenti di convalida |
| Revisione periodica delle decisioni di filtraggio | Previene un'esperienza utente guest frammentata e un filtraggio eccessivo |
| Analisi della telemetria per identità o tipo di utente | Aiuta a separare il rumore generato dagli ospiti dai rischi relativi al personale |
| Playbook di risposta agli incidenti che includono evidenze DNS | Accelera le indagini quando i sintomi interessano più sistemi contemporaneamente |
Se il tuo processo di gestione degli incidenti non si chiede cosa abbia risolto il dispositivo prima dell'evento, spesso stai iniziando troppo tardi.
Dove i team si bloccano
La maggior parte dei problemi di implementazione deriva da una di queste due ipotesi. In primo luogo, i team presumono che il DNS sicuro sia solo una questione perimetrale. Non è così. Il comportamento del resolver interno è altrettanto importante. In secondo luogo, presumono che il traffico degli ospiti non possa essere protetto in modo significativo senza creare attrito. Anche questo non è vero. Controlli DNS ben progettati di solito migliorano l'esperienza utente perché rimuovono le deviazioni dannose prima ancora che gli utenti le vedano.
Nella pratica, la sicurezza del DNS riguarda meno un singolo prodotto o protocollo e più un posizionamento disciplinato. Colloca i controlli corretti a livello di resolver, allineali al tipo di utente e rendi la telemetria DNS parte delle tue normali operazioni di rete.
Integrare il DNS nella tua rete Zero Trust
La maggior parte dei programmi Zero Trust inizia con l'identità. Questo ha senso. Desideri sapere chi è l'utente, quale dispositivo sta utilizzando e a cosa dovrebbe avere accesso. Ma molti ambienti si fermano qui. Autenticano la sessione, segmentano la rete e continuano a lasciare che il DNS funzioni come un servizio pubblico aperto.
Questa lacuna è diventata più evidente. Il dibattito della RSA Conference 2025 citato nell' analisi di Cygnalabs sul DNS come anello mancante nelle strategie Zero Trust rileva che i servizi DNS protettivi stanno guadagnando terreno, ma l'adozione rimane incoerente, anche se l'abuso del DNS è alla base di phishing, ransomware e furto di dati. La stessa fonte evidenzia la sfida irrisolta di integrare la sicurezza DNS nei sistemi di autenticazione senza password e nelle reti Zero Trust per prevenire il movimento laterale e l'esfiltrazione di dati attraverso i canali DNS.
Il DNS come punto di applicazione delle policy
A questo punto, il DNS smette di essere un servizio di supporto e inizia a comportarsi come un punto di applicazione delle policy. Un resolver rileva l'intenzione molto presto. Prima che un utente o un dispositivo raggiunga un'applicazione, richiede un nome. Tale query può essere verificata rispetto a policy, identità, segnali di rischio e threat intelligence.
La discussione di aprile 2025 su NIST SP 800-81 Revision 3 in questo riepilogo della sicurezza DNS della RSA Conference 2025 descrive il DNS come un modo per applicare le decisioni di accesso utilizzando il comportamento delle query come input per i motori Zero Trust, consentendo di bloccare o reindirizzare le richieste quando violano la policy. Per il networking basato sull'identità, questo è il collegamento mancante tra "questo dispositivo è autenticato" e "questo dispositivo può risolvere questa destinazione in questo momento".
Come si presenta un DNS basato sull'identità
In un moderno ambiente WiFi, è possibile associare le policy DNS a contesti quali:
- Tipo di utente: ospite, personale, collaboratore esterno, tenant, dispositivo non gestito
- Stato di autenticazione: pre-accesso, appena registrato, completamente attendibile
- Stato del dispositivo: gestito, non gestito, legacy, a uso condiviso
- Ruolo della sede o della posizione: front-office, back-office, clinico, area vendita, rete residenti
Un laptop aziendale autenticato tramite un flusso di lavoro integrato nella directory non dovrebbe risolvere le stesse destinazioni di un telefono ospite o di uno schermo IoT. La policy DNS può riflettere questa distinzione senza dover delegare ogni decisione all'ispezione del firewall.
Questo è anche il motivo per cui una corretta igiene dei domini è ancora fondamentale. Se i record, gli standard di denominazione e i modelli di proprietà sono disordinati, diventa più difficile applicare le policy in modo coerente. Un utile riferimento operativo è la guida di OneNine sulle Strategie per la gestione dei domini e del DNS, in particolare per i team che cercano di allineare la governance del DNS con controlli di sicurezza più ampi.
Perché questo è importante nel WiFi ad alto traffico
Le piattaforme di networking basate sull'identità possono stabilire chi o cosa si è unito alla rete. Il DNS aggiunge il controllo logico successivo: quali nomi quell'entità è autorizzata a risolvere. In un modello di implementazione Purple, questa connessione è fondamentale perché gli ospiti, il personale e gli utenti multi-tenant condividono l'infrastruttura pur richiedendo limiti di attendibilità diversi. Le policy DNS consentono di applicare tali limiti in modo tempestivo e discreto.
Ad esempio, a un dispositivo ospite può essere consentita la normale navigazione ma bloccata la risoluzione di domini associati alla diffusione di malware. A un dispositivo del personale può essere consentito l'accesso ai servizi SaaS interni e operativi, negando al contempo le destinazioni sospette. Un dispositivo legacy può essere strettamente limitato anche se non supporta controlli sugli endpoint più ricchi.
Se stai progettando un modello di accesso più ampio, la guida di Purple sulle strategie di implementazione e le best practice per l'accesso alla rete zero trust fornisce un contesto utile su come l'identità di rete e le policy si integrano tra loro.
Il controllo Zero Trust più efficace è spesso quello che interviene per primo. Se un dispositivo non risolve mai la destinazione, la sessione a rischio non ha nemmeno inizio.
Un modello mentale migliore
Pensa all'identità come al controllo del passaporto e al DNS come al controllo del percorso. L'autenticazione ti dice chi è arrivato. La policy DNS ti dice se sono autorizzati a ricevere indicazioni stradali per una determinata destinazione.
Senza questo secondo livello, lo Zero Trust può diventare stranamente permissivo. Gli utenti vengono verificati, ma ai loro dispositivi viene comunque lasciata un'ampia libertà di chiedere dove si trovi qualsiasi risorsa. L'integrazione del DNS nel modello corregge questa asimmetria.
Rendere il DNS la tua prima linea di difesa
La vecchia visione del DNS era di tipo puramente amministrativo: tenere in ordine i record, garantire una risoluzione veloce e passare ai livelli di sicurezza "reali". Questa visione non regge più negli ambienti aziendali e di connettività per gli ospiti, dove ogni dispositivo dipende dal DNS prima che possa avvenire qualsiasi attività utile.
Il DNS si colloca ora all'inizio del rapporto di fiducia. Influenza il raggiungimento o meno del servizio corretto da parte degli utenti, la capacità del malware di trovare il proprio controller, la fuoriuscita indisturbata di dati e la tempestività con cui agiscono le policy di Zero Trust per essere efficaci. Se questo livello è debole, il resto dei tuoi controlli passerà il tempo a compensare una falla presente fin dall'inizio della connessione.
Il risvolto pratico
Una strategia duratura per la sicurezza e il DNS di solito prevede quattro concetti che lavorano in sinergia:
- Controlli di integrità: utilizza DNSSEC dove l'autenticità della risposta è fondamentale.
- Controlli sulla privacy: utilizza DoH o DoT dove la riservatezza della query è fondamentale.
- Criteri di protezione: blocca i percorsi di risoluzione rischiosi, dannosi o inappropriati a livello del resolver.
- Contesto dell'identità: applica diverse decisioni DNS in base a chi è l'utente, quale dispositivo possiede e dove si trova all'interno della rete.
Questa combinazione è particolarmente utile nei settori hospitality, retail, sanità, trasporti e residenziale, dove una singola infrastruttura può gestire contemporaneamente l'accesso degli ospiti, l'accesso del personale e i dispositivi operativi.
Cosa fanno diversamente i team maturi
I team più maturi smettono di trattare i log DNS come rumore di fondo. Utilizzano le prove DNS nella risoluzione dei problemi, nella risposta agli incidenti e nella governance degli accessi. Esaminano il comportamento del resolver insieme agli eventi di autenticazione. Progettano le policy del WiFi per gli ospiti per ridurre i rischi senza rendere l'esperienza di connettività ostile.
Se desideri una prospettiva più ampia su come il DNS si inserisce nel modello di protezione generale per gli ambienti wireless, le analisi sulla sicurezza di rete e wireless di Purple sono un'ottima lettura successiva.
Il cambiamento più utile è di tipo concettuale. Non chiederti se il DNS abbia bisogno di una sicurezza aggiuntiva. Chiediti invece quanto della tua postura di sicurezza dipenda già dal DNS, che tu lo abbia pianificato o meno. Una volta che consideri il DNS come un control plane, le priorità diventano più chiare.
Purple aiuta le organizzazioni a fornire un accesso WiFi basato sull'identità per ospiti, personale e ambienti multi-tenant, con opzioni che supportano la protezione a livello DNS come parte di una più ampia strategia di connettività sicura. Se stai ripensando a come l'autenticazione, le policy e l'esperienza utente dovrebbero collaborare, esplora Purple.



