

Un sondaggio del 2012 nel Regno Unito ha rilevato che il 56% degli utenti di WiFi pubblico controllava raramente o mai se una rete fosse protetta, anche se il 14% utilizzava l'online banking e il 15% inseriva i dettagli della carta di credito su tali reti. Un WiFi non protetto non equivale a un WiFi senza password. Significa che la rete non verifica correttamente l'utente, il dispositivo o la sessione, pertanto il bridge wireless stesso non può essere considerato attendibile.
La risposta operativa è diretta: sostituisci le password condivise con un accesso basato sull'identità, come OpenRoaming o Passpoint, in modo che l'autenticazione e la crittografia inizino fin dal primo pacchetto. Una password su una parete controlla al massimo l'ammissione. Non fornisce responsabilità individuale, affidabilità del dispositivo, revoca rapida o isolamento dai sistemi interni.
Per i proprietari delle strutture, gli amministratori IT e i property manager, si tratta di un problema di progettazione della rete, non di una campagna di sensibilizzazione degli ospiti. Gli utenti non dovrebbero essere costretti a individuare un SSID contraffatto, interpretare le etichette di crittografia o decidere se un Captive Portal sia autentico. La rete deve rendere il percorso sicuro la strada più semplice da percorrere.
Cosa Significa Effettivamente una Rete WiFi Non Protetta nella Pratica
Una password non rende sicura una rete WiFi per gli ospiti. Un SSID aperto è l'esempio più evidente, ma una rete può comunque essere protetta in modo inadeguato quando ogni ospite riceve un'unica credenziale condivisa, i dispositivi si trovano nello stesso perimetro di attendibilità e il traffico può raggiungere i sistemi di cassa, di gestione dell'edificio o di amministrazione.
Un WiFi non sicuro è una connessione che non è in grado di stabilire e applicare tre controlli: chi è l'utente, se il dispositivo è autorizzato e quali risorse di sessione o di rete può utilizzare. La crittografia protegge il traffico in transito, ma non definisce l'identità, l'ambito di accesso o la responsabilità.
Lo spettro della sicurezza
Un SSID aperto non fornisce alcuna autenticazione significativa a livello WiFi. L'access point accetta i client nelle vicinanze, lasciando all'operatore pochissimi elementi per distinguere un ospite legittimo da un aggressore o da un dispositivo non gestito.
Una chiave pre-condivisa migliora il controllo degli accessi di base, ma conserva un serio punto debole a livello operativo. Una singola password su un banco della reception, un menu, un adesivo o un cartello di un evento fornisce a ogni destinatario la stessa credenziale. In caso di fuga di notizie, l'operatore non può revocare l'accesso di una sola persona senza modificare l'accesso per tutti. Inoltre, la password non fornisce alcuna prova dell'identità o del livello di sicurezza del dispositivo.
L'accesso per dispositivo e legato all'identità offre un controllo più rigoroso. La tecnologia iPSK può assegnare chiavi diverse a dispositivi o gruppi di dispositivi, mentre lo standard 802.1X autentica utenti o macchine tramite un servizio di identità. Passpoint e OpenRoaming consentono ai dispositivi di individuare e connettersi alle reti partecipanti tramite un profilo attendibile, anziché chiedere agli ospiti di scegliere un SSID dall'aspetto familiare e inserire una password condivisa. Per gli operatori che confrontano le opzioni di distribuzione, questo confronto tra WPA2-Enterprise e PSK mostra perché l'autenticazione individuale offra una maggiore responsabilità rispetto a una chiave comune.
Regola dell'operatore: chiediti cosa verifica la rete, cosa isola e con quale rapidità è possibile revocare l'accesso.
L'Information Commissioner's Office del Regno Unito raccomanda WPA2 e, ove supportato, WPA3 per il WiFi. Applica tale guida all'interno di un progetto di accesso più ampio. La crittografia può proteggere il collegamento radio, mentre l'identità, la responsabilità e la segmentazione rimangono deboli.
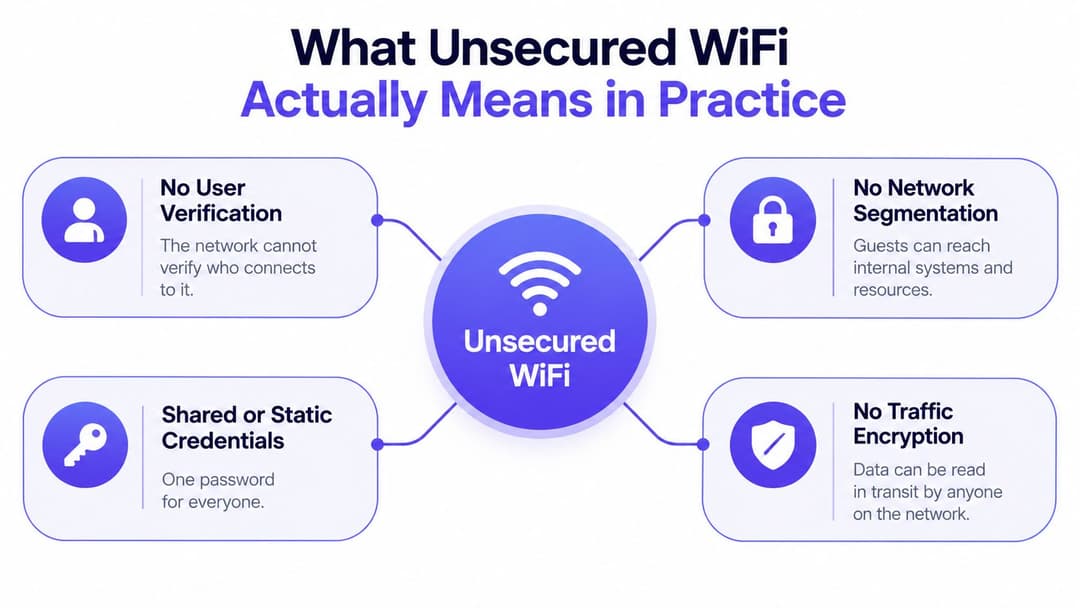
L'obiettivo è identità e isolamento dal primo pacchetto. I proprietari delle sedi, gli amministratori IT e i gestori di proprietà dovrebbero sostituire le password affisse alle pareti con un accesso basato su certificati o sull'identità, per poi separare gli ospiti, il personale, l'IoT e i sistemi operativi. Un design di rete sicuro dovrebbe sollevare gli ospiti da questo onere, anziché chiedere loro di identificare SSID contraffatti o valutare i Captive Portal.
Rischi delle reti aperte e con password condivise
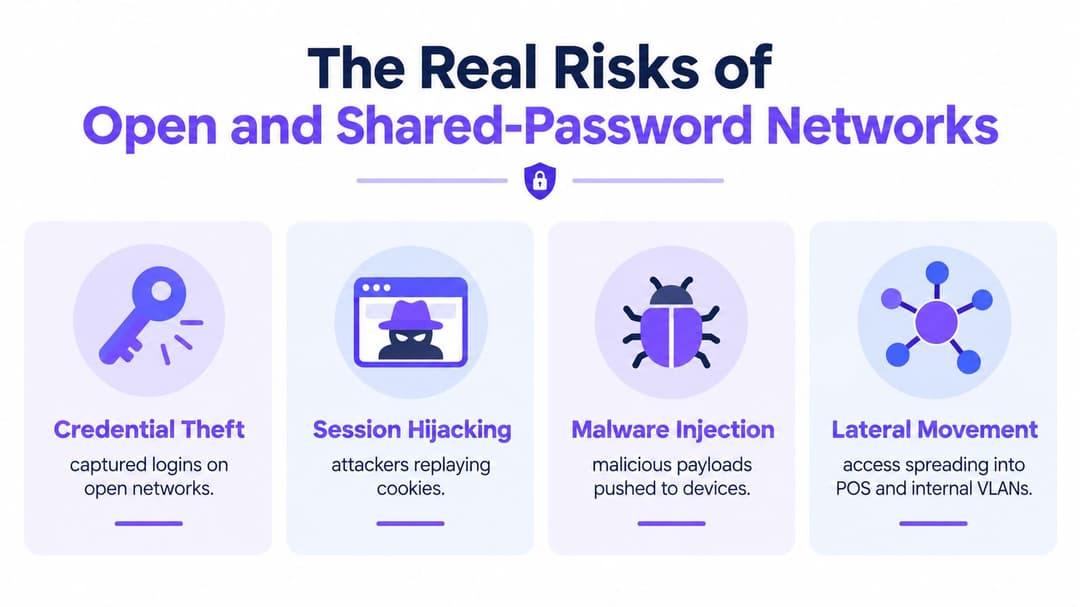
Le reti WiFi aperte e con password condivisa sono un fallimento di progettazione dell'operatore, non solo un problema di educazione degli utenti. Possono esporre il traffico privo di crittografia a livello di applicazione, reindirizzare gli utenti verso destinazioni dannose, imitare l'SSID di una sede o consentire a un dispositivo infetto di raggiungere i servizi locali. L'HTTPS protegge molte transazioni web, ma non decide quali client possono vedersi tra loro o quali sistemi interni possono raggiungere.
I dati storici del Regno Unito mostrano la scala che gli operatori erano tenuti a proteggere. Le ricerche hanno riportato quasi 500.000 hotspot WiFi commerciali nel Regno Unito nel 2018, una crescita di quasi il 200% dal 2013, e l'uso del WiFi pubblico da parte del 76% della popolazione del Regno Unito con un abbonamento dati mobili nel 2016 e del 67% nel 2017. Un esperimento del 2013 nel centro di Londra ha identificato 322 hotspot completamente non protetti, il 36% del totale rilevato. Queste cifre sono storiche, ma stabiliscono quanto fosse diventato ampiamente esposto l'accesso pubblico. La ricerca sul WiFi del Regno Unito alla base fornisce il punto di riferimento.
Cosa può andare storto
- Furto di credenziali: un access point fittizio o un Captive Portal possono raccogliere nomi utente e password.
- Compromissione della sessione: un token di sessione rubato può consentire l'accesso a un servizio autenticato quando l'applicazione o il dispositivo non riesce a proteggerlo.
- Distribuzione di malware: un portale dannoso, un reindirizzamento o un endpoint vulnerabile possono esporre gli utenti a software indesiderati.
- Movimento laterale: se i dispositivi degli ospiti possono raggiungere client, stampanti, casse, server o sistemi dell'edificio, un attaccante ottiene ulteriori bersagli dopo la connessione.
- Esposizione della conformità: una segregazione debole complica le indagini e aumenta le conseguenze degli incidenti che coinvolgono dati personali o ambienti di pagamento.
Il problema dell'operatore è il controllo. La crittografia delle applicazioni può proteggere le singole transazioni, mentre la struttura non riesce comunque a autenticare il client, applicare le policy o limitare la raggiungibilità al primo segmento di rete.
Il perimetro inizia dall'access point
La hall di un hotel, un centro commerciale, la sala d'attesa di un ospedale o un parcheggio residenziale sono per impostazione predefinita ambienti radio ostili. Gli aggressori nelle vicinanze possono trasmettere un nome di rete simile, verificare la presenza di dispositivi che si connettono automaticamente o sfruttare configurazioni vulnerabili dei client e degli access point.
Una password visualizzata su una parete non costituisce una sicurezza basata sull'identità. Quando un ex appaltatore, un ospite o un dispositivo compromesso conserva tale credenziale, l'operatore non può identificare in modo affidabile la connessione basandosi solo sulla password. I log possono mostrare un dispositivo, ma non stabiliscono una relazione affidabile tra persona e dispositivo.
Gli operatori dovrebbero sostituire le credenziali condivise con un accesso basato sull'identità e di livello certificato, come OpenRoaming, Passpoint, iPSK o SSO laddove appropriato. Isola quindi i sistemi ospiti, del personale, IoT e operativi con una policy esplicita. L'hop wireless appartiene al perimetro di sicurezza e l'accesso deve essere revocabile senza dover cambiare la password per tutti.
Considera l'hop wireless come parte del tuo perimetro. Se l'hop non autentica e non isola il client, il tuo perimetro è incompleto.
Come gli Aggressori Sfruttano Effettivamente una Rete WiFi Non Protetta
Gli aggressori non hanno bisogno di eludere tutti i controlli di sicurezza contemporaneamente. Cercano il punto più semplice in cui un utente, un dispositivo o un operatore presume che la rete sia autentica.
Il modello più riconoscibile è un access point canaglia, spesso definito "evil twin". Un utente malintenzionato trasmette un nome di rete che assomiglia al SSID della struttura, forse con una piccola variazione ortografica o un'aggiunta come la parola "Free". Un ospite lo seleziona perché il nome sembra familiare. Da quel momento, l'attaccante controlla il percorso di connessione e può presentare reindirizzamenti, acquisire i dati inseriti nel captive portal o interferire con il traffico privo di una protezione applicativa adeguata.
Quattro percorsi di attacco comuni
- Access point canaglia: l'attaccante imita il nome di un locale affidabile e attende che i dispositivi o gli utenti nelle vicinanze si connettano.
- Connessione automatica in stile Karma: un dispositivo cerca le reti che ricorda. Un attaccante risponde con uno di quei nomi, incoraggiando il dispositivo a connettersi senza che l'utente compia una scelta deliberata.
- Captive Portal dannoso: la rete contraffatta presenta una pagina di login che richiede credenziali non necessarie, informazioni di pagamento o una password del provider di identità. La pagina può avere l'aspetto del branding del locale ma invia i dati inseriti altrove.
- Sfruttamento a livello di protocollo: una debolezza nel protocollo wireless o nell'implementazione del client può compromettere una connessione altrimenti protetta.
L'ultima categoria è importante perché il WPA2 non è un confine magico. Il National Cyber Security Centre del Regno Unito spiega che il WPA2 può essere interessato dalla vulnerabilità di reinstallazione della chiave KRACK e raccomanda di dare priorità alle patch, utilizzando AES-CCMP anziché modalità più deboli ove pertinente, e disabilitando le funzioni vulnerabili di 802.11r fast-roaming o ripetitore fino a quando l'infrastruttura non viene aggiornata. La guida KRACK del NCSC dovrebbe far parte del processo di manutenzione WLAN di ogni operatore.
La crittografia non stabilisce la fiducia da sola
WPA2 o WPA3 sono in grado di crittografare il collegamento wireless, ma la sola crittografia non dimostra che la persona che si connette sia autorizzata, che l'endpoint sia gestito o che il servizio di destinazione sia legittimo. Una rete valida può comunque contenere un client compromesso, una VLAN troppo permissiva o un Captive Portal che richiede più informazioni del dovuto.
Gli operatori dovrebbero anche comprendere il ruolo della diagnostica. Uno strumento di ricerca DNS può aiutare a verificare una risoluzione dei nomi insolita durante un incidente, ma non sostituisce il rilevamento di AP non autorizzati, i controlli degli endpoint o la segmentazione. Il monitoraggio deve collegare i segnali tecnici a una risposta operativa.
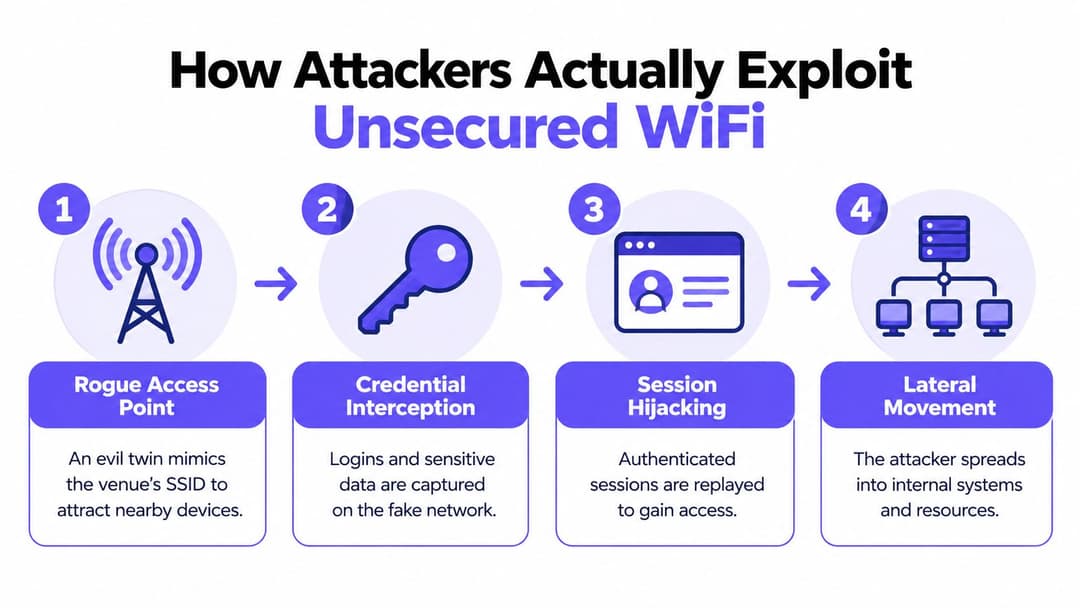
La conclusione pratica è semplice: previeni l'associazione non autorizzata ove possibile, crittografa il collegamento, isola il client e mantieni aggiornati sia gli access point che gli endpoint con le relative patch.
Identificare Reti e Dispositivi Non Protetti
Dire agli ospiti di "controllare lo SSID" è un consiglio debole. Un utente può chiedere al personale il nome corretto della rete, ma un aggressore può copiare quel nome. Un SSID familiare dimostra solo che qualcuno lo sta trasmettendo.
Un sondaggio nel Regno Unito condotto su 3.000 adulti ha rilevato che il 32% non si sentiva sicuro nel distinguere una rete WiFi pubblica protetta da una contraffatta, mentre il 20% non prendeva alcuna precauzione prima di connettersi e il 16% non sapeva quali segnali di avvertimento cercare. Il rapporto del sondaggio evidenzia il difetto strutturale della verifica affidata all'utente. La struttura chiede alle persone di autenticare un'infrastruttura che non possono verificare in modo affidabile.
Costruisci un'esperienza di accesso più sicura
Un'esperienza client progettata correttamente dovrebbe eliminare ogni dubbio:
- Utilizzare un profilo predisposto: Passpoint o OpenRoaming consentono a un dispositivo di utilizzare credenziali attendibili e l'individuazione della rete anziché affidarsi alla selezione di un SSID da un elenco da parte dell'utente.
- Mostrare chiaramente il metodo di sicurezza: Le impostazioni del dispositivo dovrebbero indicare una rete autenticata e crittografata. La segnaletica per il personale dovrebbe spiegare il percorso di onboarding approvato, non limitarsi a stampare una password.
- Evitare la raccolta di credenziali in portali arbitrari: Un ospite non dovrebbe digitare un'e-mail, una password aziendale o dettagli di pagamento in una pagina solo perché appare dopo essersi connesso al WiFi.
- Offrire un'alternativa accessibile: Il personale deve sapere come assistere i visitatori i cui dispositivi non supportano il profilo preferito, senza indirizzarli verso una rete aperta.
Gli operatori dovrebbero anche eseguire una procedura di routine per la propria infrastruttura. Registra ogni SSID, BSSID, modalità di sicurezza, posizione radio, mappatura VLAN e proprietario di gestione previsto autorizzati. Ispeziona la sede con uno scanner approvato, confronta gli annunci osservati con tale inventario, indaga sulle trasmissioni impreviste e documenta il risultato. Non fare dell'"invitare l'ospite a individuare il falso" il tuo controllo principale.
I controlli sul lato dispositivo sono ancora importanti
Gli utenti dovrebbero disattivare la connessione automatica alle reti sconosciute, una misura raccomandata anche dall'ICO. Gli operatori dovrebbero imporre profili WiFi gestiti sui dispositivi aziendali, rimuovere i profili obsoleti e impedire agli endpoint del personale di connettersi a reti aperte mentre gestiscono attività sensibili.
L'obiettivo non è trasformare il personale della reception in analisti wireless. Si tratta di fornire loro un percorso di escalation rapido: confermare il metodo di onboarding approvato, registrare la posizione e il nome della rete visualizzato e contattare il team di rete quando un dispositivo segnala un avviso di certificato o autenticazione. Un buon design riduce il numero di avvisi che gli utenti dovranno mai interpretare.
Scegliere il modello di autenticazione giusto per la tua sede
Non esiste un unico modello WiFi per ogni dispositivo. Un ospite di un hotel, un terminale di pagamento, la postazione di lavoro di un infermiere, una stampante e il telefono personale di un residente hanno requisiti di identità, ciclo di vita e supporto diversi. Il compito dell'operatore è assegnare a ciascuna classe di connessione un metodo che offra un livello sufficiente di autenticazione e isolamento senza creare attriti evitabili.
| Modello | Autenticazione | Crittografia dal primo pacchetto | Attrito per l'utente | Migliore applicazione |
|---|---|---|---|---|
| PSK condivisa con captive portal | Una password condivisa, poi login web | Dipende dalla configurazione WLAN e dal flusso del client | Basso inizialmente, alto quando cambiano le credenziali | Eventi temporanei e accesso ospiti a rischio limitato |
| iPSK per dispositivo | Una chiave distinta per ogni dispositivo o gruppo | Sì, se implementato con la modalità WLAN protetta pertinente | Moderato per il provisioning | Stampanti, IoT, casse e apparecchiature legacy |
| Passpoint o OpenRoaming | Identità basata su profilo e individuazione della rete | Sì, con autenticazione WLAN di livello enterprise | Basso dopo la registrazione | Ospiti, BYOD, visitatori ricorrenti e utenti in roaming |
| 802.1X con SSO | Identità dell'utente o del dispositivo tramite un servizio di autenticazione | Sì | Basso per i dispositivi gestiti, più alto per gli endpoint non gestiti | Personale, appaltatori e apparecchiature aziendali |
| VLAN ospiti segmentata | Politica di rete e isolamento anziché solo identità | Dipende dall'autenticazione WLAN scelta | Basso per gli ospiti | Un livello richiesto a fianco dell'autenticazione ospiti |
Una password condivisa è accettabile solo laddove il rischio e l'ambito operativo siano chiaramente limitati. Non dovrebbe mai essere l'opzione predefinita per una rete in grado di raggiungere i sistemi interni. I Captive Portal mantengono un ruolo per termini, consenso, voucher o una registrazione rapida degli ospiti, ma non devono essere scambiati per crittografia wireless o autenticazione dei dispositivi.
Associare il modello all'asset
Utilizza Passpoint o OpenRoaming per gli ospiti e il BYOD quando desideri un accesso autenticato senza una password stampata su una parete. Utilizza iPSK per le apparecchiature che non possono eseguire la moderna autenticazione utente, assegnando però a ciascun dispositivo o gruppo di dispositivi una credenziale distinta e collocandoli in un segmento limitato.
Usa 802.1X con SSO per il personale. Un servizio supportato da directory può fornire l'accesso in base ai cambiamenti di impiego o di ruolo, per poi revocarlo quando l'account viene disattivato. Cloud RADIUS può fornire questo livello di autenticazione senza costringere ogni sede a gestire la propria infrastruttura on-premises. RADIUS-as-a-Service è un percorso di implementazione.
Per le sedi più grandi, la risposta corretta è solitamente ibrida: accesso ospiti autenticato, credenziali specifiche per dispositivo per le apparecchiature legacy, identità del personale tramite SSO e reti separate per ospiti, personale, IoT e gestione. Nessun singolo SSID deve diventare una scorciatoia per accedere a ogni sistema operativo.
Come vengono colpiti i settori dell'ospitalità, del commercio al dettaglio, della sanità e del residenziale
Una WLAN installata professionalmente può comunque esporre sistemi critici a causa di una sola errata assegnazione di VLAN. In un hotel, un ospite può accedere alla rete della hall con una chiave condivisa mentre lo stesso dominio di trasmissione o la stessa policy di routing raggiungono i sistemi di gestione della proprietà, di pagamento o dell'edificio. Il fallimento risiede nell'eccessiva portata di rete concessa a un dispositivo non verificato.
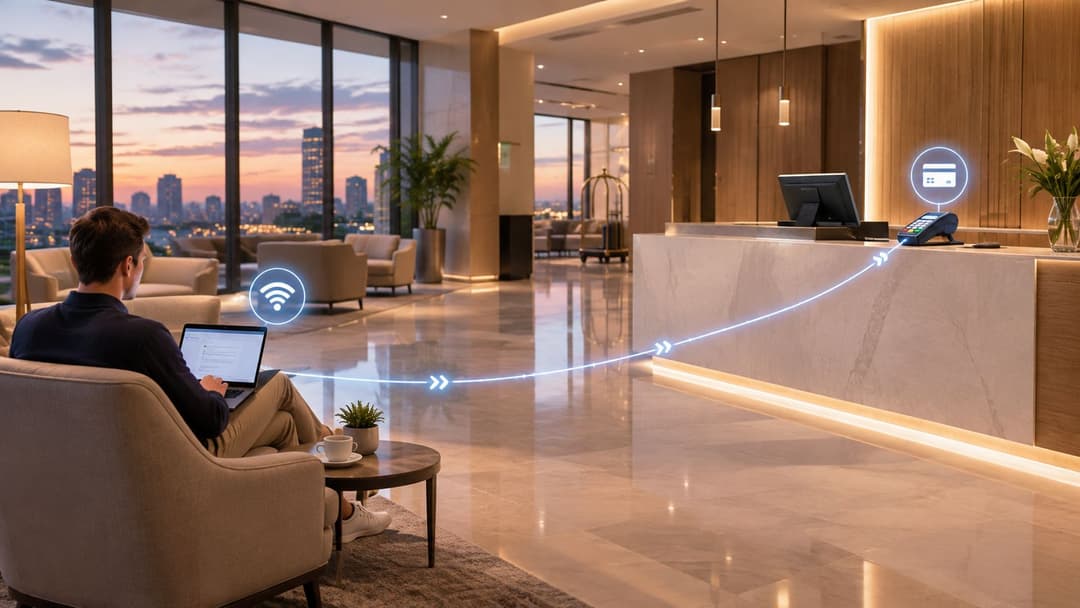
Un design alberghiero più sicuro offre agli ospiti la registrazione tramite Passpoint o OpenRoaming, li inserisce in un segmento ospiti isolato e mantiene i sistemi di pagamento e di gestione della struttura su reti separate. Il personale utilizza lo standard 802.1X basato su directory. I dispositivi delle camere e le stampanti ricevono credenziali iPSK con ambiti strettamente definiti.
Quattro ambienti operativi
Retail: un centro commerciale o una catena possono trasmettere una rete ospiti con il proprio brand nelle aree pubbliche. Un rogue AP in un'area ristoro può imitare quel nome e raccogliere le credenziali di fidelizzazione. Una segmentazione debole può anche esporre i dispositivi del back-office. La riprogettazione dovrebbe combinare un accesso ospiti autenticato, operazioni retail isolate e credenziali specifiche per dispositivo per scanner e stampanti.
Sanità: Il BYOD dei pazienti non deve condividere un segmento wireless piatto con i dispositivi medici. Il telefono compromesso di un visitatore e un dispositivo clinico richiedono policy di autenticazione, VLAN, firewall e monitoraggio differenti. Le apparecchiature che non possono utilizzare i flussi di accesso del personale dovrebbero ricevere un accesso specifico per il dispositivo con whitelist rigorose.
Residenziale multi-tenant: I residenti possono connettersi automaticamente a un SSID dell'edificio all'esterno della proprietà, incluso un parcheggio in cui un utente malintenzionato può imitarlo. Potrebbero quindi presumere che la connessione sia autentica e continuare una sessione autenticata. L'individuazione in stile Passpoint, l'isolamento dei tenant e la revoca guidata dalla directory rimuovono questo presupposto di fiducia condivisa.
Ospitalità ed eventi: L'accesso temporaneo spesso spinge gli operatori a stampare un'unica password e a lasciarla attiva anche dopo l'evento. Invia invece un profilo dispositivo o un'identità a breve durata. Questo controllo limita l'esposizione tra appaltatori, fornitori e visitatori.
Utilizza WPA2 o WPA3 dove supportati e consiglia agli utenti di disabilitare la connessione automatica a reti sconosciute. Gli operatori dovrebbero fornire un percorso protetto e autenticato in modo che gli utenti non debbano improvvisare. Una password scritta sul muro è una comodità di accesso, non un design di sicurezza.
Costruire uno stack di mitigazione e policy che funzioni davvero
I controlli di sicurezza funzionano al meglio quando vengono implementati nell'ordine che elimina prima le principali debolezze di progettazione. Inizia con l'esperienza di associazione alla rete, poi controlla l'identità del dispositivo, quindi limita la raggiungibilità e monitora ciò che rimane.
Inizia con un onboarding autenticato
Distribuisci Passpoint o OpenRoaming per l'accesso di ospiti e BYOD laddove la struttura sia in grado di supportarlo. L'utente dovrebbe ricevere un profilo o un flusso di identità affidabile e la WLAN dovrebbe negoziare l'accesso protetto fin dal primo pacchetto. Non inserire un SSID aperto davanti a un servizio sicuro, a meno che non vi sia un motivo specifico e documentato.
Per il personale, fornisci l'accesso basato su certificati tramite 802.1X. Integra il provisioning e la revoca con Entra ID, Google Workspace o Okta, in modo che una modifica alla directory possa rimuovere l'accesso senza dover attendere la rotazione di una password condivisa. I certificati devono essere associati a dispositivi gestiti o a una registrazione utente chiaramente disciplinata, con un processo per i dispositivi smarriti e le credenziali scadute.
Isola i dispositivi legacy
Stampanti, casse, telecamere, sensori e sistemi dell'edificio spesso non possono utilizzare lo stesso metodo di identità di un laptop aziendale gestito. Assegna a ciascun dispositivo o gruppo controllato un iPSK, inseriscilo in un segmento IoT o operativo e consenti solo le destinazioni di cui ha bisogno. Non risolvere mai i problemi di compatibilità legacy posizionando tali dispositivi su una rete aperta che serve anche gli ospiti.
Quindi applica la segmentazione:
- Rete ospiti: accesso a Internet, isolamento dei client e nessun instradamento verso i servizi interni.
- Rete del personale: accesso supportato da directory e raggiungibilità delle applicazioni in base al ruolo.
- Reti IoT e di pagamento: autenticazione specifica per dispositivo, percorsi limitati e criteri firewall espliciti.
- Rete di gestione: interfacce amministrative limitate agli amministratori autorizzati e agli endpoint di gestione.
- Reti di inquilini residenziali: isolamento per singolo inquilino, con servizi condivisi esposti solo quando richiesto.
Monitora, applica patch e fai simulazioni
Il rilevamento dei rogue AP deve confrontare le radio rilevate con l'inventario autorizzato. Il monitoraggio deve anche segnalare comportamenti DNS insoliti, traffico est-ovest imprevisto, errori di autenticazione e dispositivi che appaiono nel segmento errato. Questi segnali richiedono proprietari designati e una procedura di risposta, non semplicemente una dashboard.
Applica le patch a punti di accesso, controller, servizi di autenticazione e dispositivi client in base a un programma scritto. Includi fornitori come Meraki, Aruba, Ruckus, Mist e UniFi nell'inventario operativo in cui vengono utilizzati e testa le modifiche al firmware prima di una distribuzione su larga scala. La guida KRACK del NCSC mostra perché l'applicazione delle patch WLAN e la revisione delle funzionalità rientrano nella stessa policy.
Infine, redigi il runbook per la gestione degli incidenti. Dovrebbe indicare chiaramente chi disabilita un profilo, chi isola un SSID, chi contatta il responsabile della struttura, come vengono preservate le prove e come vengono notificati gli utenti interessati. Una rete è sicura solo quanto la risposta che segue a un avviso.
Trasformare il Framework in un Piano d'Azione di 30 Giorni
Prima settimana: Esegui l'inventario di ogni SSID, metodo di autenticazione, VLAN, access point, dispositivo legacy e percorso verso i sistemi interni. Rimuovi le reti aperte non autorizzate e documenta quali risorse sono attualmente esposte.
Settimana due: Selezionare il primo flusso ospiti per Passpoint o OpenRoaming, preparare il profilo e la segnaletica e testare la registrazione sui tipi di dispositivi più comuni. Confermare che i client ospiti non possano raggiungere i segmenti del personale, di pagamento, di gestione o clinici.
Terza settimana: Assegna credenziali iPSK a stampanti, apparecchiature IoT e altri dispositivi legacy. Integra il sistema 802.1X del personale con la directory di identità esistente e testa la revoca per un account disabilitato.
Settimana quattro: Abilita il monitoraggio dei rogue-AP e delle anomalie, applica le patch al piano di controllo WLAN e agli endpoint, ed esegui la procedura di gestione degli incidenti con il personale della struttura e dell'IT.
FAQ: L'HTTPS protegge la connessione di un'applicazione, ma non autentica la rete WiFi né isola i client. I captive portal sono ancora utili per il consenso, i voucher e la registrazione, ma non sostituiscono l'autenticazione protetta della rete WLAN. OpenRoaming consente a un profilo di identità affidabile di autenticarsi in tutte le strutture aderenti, in modo che gli utenti non debbano scegliere manualmente una rete sconosciuta in ogni luogo.
Purple offre accesso ospiti basato su OpenRoaming e Passpoint, segmentazione VLAN, WPA3 e autenticazione basata sull'identità, oltre a opzioni iPSK e SSO per diverse classi di dispositivi. Scopri in che modo Purple può sostituire le password condivise e i sistemi WiFi non protetti con un modello di accesso che i tuoi team IT e del locale possono verificare, revocare e gestire.


