
Come configurare WPA2-Enterprise sulle piattaforme di Access Point più comuni (Cisco, Aruba, Ubiquiti)
Questa guida di riferimento tecnica fornisce ai professionisti IT senior e agli architetti di rete una procedura dettagliata definitiva, specifica per ciascun fornitore, per implementare WPA2-Enterprise su piattaforme Cisco, Aruba e Ubiquiti. Descrive dettagliatamente l'architettura, l'integrazione RADIUS, i requisiti di conformità e gli scenari di implementazione reali in ambienti aziendali e grandi spazi pubblici.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: La guida alla sicurezza WiFi aziendale →
WPA2-Enterprise and 802.1X multi-vendor AP configurator
Model AAA timers, generate platform-specific configuration commands for Cisco Catalyst, Aruba Instant, and Ubiquiti UniFi, and audit 802.1X security posture.
Hardware platform & authentication method
Platform parameters & verification
Turnkey configuration commands (Cisco Catalyst 9800 WLC)
! Cisco Catalyst 9800 RADIUS AAA & WLAN configuration
! EAP method: EAP-TLS (mutual X.509 certificates)
aaa new-model
!
radius server RADIUS-PRIMARY
 address ipv4 10.0.10.15 auth-port 1812 acct-port 1813
 ! Type 0 stores the secret in cleartext and type 7 is reversible
 ! obfuscation, not encryption. Configure a primary key first, then this
 ! line is stored as type 6 (AES):
 !   key config-key password-encrypt
 !   password encryption aes
 key <RADIUS_SHARED_SECRET>
 timeout 5
 retransmit 3
!
aaa group server radius PURPLE-RADIUS-GROUP
 server name RADIUS-PRIMARY
 ip radius source-interface GigabitEthernet1
 deadtime 5
!
aaa authentication dot1x PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa authorization network PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa accounting identity PURPLE-RADIUS-ACCT start-stop group PURPLE-RADIUS-GROUP
!
wlan Corporate-WPA2-Enterprise 1 Corporate-WPA2-Enterprise
 security wpa wpa2
 security wpa wpa2 ciphers aes
 security wpa akm ft dot1x
 security ft
 security ft over-the-ds
 security dot1x authentication-list PURPLE-DOT1X-AUTH
 security pmf optional
 no shutdown
!
wireless profile policy PURPLE-POLICY-PROFILE
 ! aaa-override is the switch that makes RFC 3580 work. Without it the
 ! controller accepts Tunnel-Private-Group-ID and then discards it.
 aaa-override
 accounting-list PURPLE-RADIUS-ACCT
 no shutdown
Web dashboard deployment steps:
- Navigate to Configuration > Security > AAA > Servers/Groups and add RADIUS server 10.0.10.15.
- Configure the shared secret, authentication port 1812, and accounting port 1813.
- Under Configuration > Wireless > WLANs, add a WLAN with security set to WPA2-Enterprise (802.1X).
- Select the AAA server group, then enable AAA Override on the policy profile so the RFC 3580 VLAN attributes are honoured.
- Apply to the AP policy profile and verify client 802.1X association in Monitoring > Wireless > Clients.
Executive Summary
L'implementazione di WPA2-Enterprise non è più un upgrade di sicurezza opzionale - è la linea di base essenziale per qualsiasi rete wireless di livello enterprise. Per i responsabili IT e i network architect che operano nei settori dell'ospitalità, del retail e del settore pubblico, il passaggio dalle chiavi pre-condivise all'autenticazione 802.1X è guidato da severi requisiti di conformità, tra cui PCI-DSS e GDPR. Questa guida tecnica di riferimento fornisce passaggi di configurazione concreti, attuabili e specifici per la piattaforma per i tre principali fornitori di access point: Cisco, Aruba e Ubiquiti.
Passando a WPA2-Enterprise, le organizzazioni aziendali possono eliminare i rischi associati alle credenziali condivise, ottenere audit trail granulari per sessione e abilitare la segmentazione dinamica della rete. Se implementata correttamente, questa architettura non solo protegge il perimetro aziendale, ma si integra anche perfettamente con le reti di visitatori gestite tramite una piattaforma completa di Guest WiFi. Le sezioni seguenti descrivono in dettaglio l'architettura tecnica, i passaggi di implementazione e le strategie di mitigazione del rischio necessarie per un rollout di successo.
Technical Deep-Dive
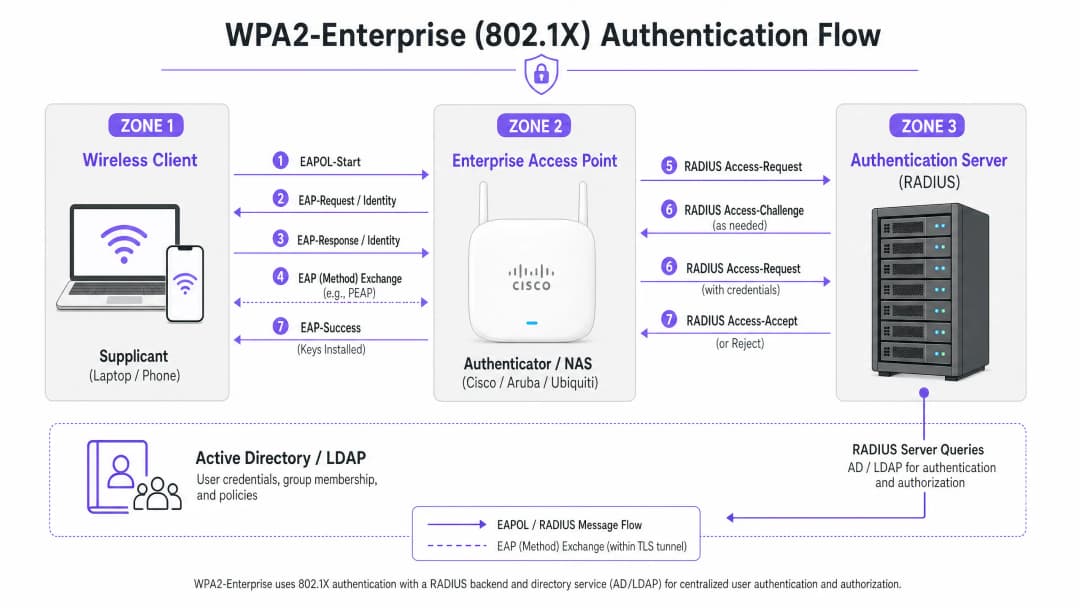
WPA2-Enterprise si affida allo standard IEEE 802.1X per fornire il controllo dell'accesso alla rete basato su porta. A differenza di WPA2-Personal, che utilizza una chiave pre-condivisa (PSK) statica, WPA2-Enterprise richiede che ogni supplicant (dispositivo client) si autentichi individualmente rispetto a un server di autenticazione esterno - tipicamente un server RADIUS - prima di ottenere l'accesso alla rete.
L'architettura è composta da tre componenti principali:
- Il Supplicant: Il dispositivo client che tenta di connettersi alla rete.
- L'Autenticatore: L'access point di livello enterprise o il controller LAN wireless (ad esempio, un Cisco WLC o Aruba Mobility Controller) che facilita il processo di autenticazione.
- Il Server di Autenticazione: Il server RADIUS di back-end (ad esempio, Cisco ISE, Aruba ClearPass o Windows NPS), che convalida le credenziali rispetto a un servizio di directory come Active Directory o LDAP.
Il Processo di Scambio EAP
Il processo di autenticazione utilizza il protocollo Extensible Authentication Protocol over LAN (EAPOL). Durante la fase iniziale, l'autenticatore agisce esclusivamente come un proxy trasparente. Una volta che il server RADIUS ha convalidato le credenziali, restituisce un messaggio di Access-Accept all'autenticatore, che poi ricava le chiavi di crittografia necessarie per proteggere la sessione wireless.
La scelta del metodo EAP è fondamentale. PEAP-MSCHAPv2 è il metodo più diffuso perché supporta l'autenticazione tradizionale tramite password con Active Directory, proteggendo lo scambio all'interno di un tunnel TLS stabilito dal certificato del server. Per la massima sicurezza, tuttavia, si raccomanda l'uso di EAP-TLS. EAP-TLS richiede un'autenticazione reciproca tramite certificato (sia il server sia il client devono presentare certificati validi), impedendo il furto delle credenziali ma richiedendo una solida infrastruttura a chiave pubblica (PKI) o una soluzione di Mobile Device Management (MDM) per la distribuzione dei certificati.
Guida all'implementazione
I principi fondamentali per la configurazione di WPA2-Enterprise sono coerenti tra i vari produttori, ma l'esecuzione varia in base all'interfaccia di gestione e all'ecosistema.

Cisco (Catalyst e Meraki)
Gli ambienti Cisco spaziano in genere da installazioni campus a reti aziendali distribuite.
Cisco Catalyst (WLC/DNA Center):
- Definire i server RADIUS: accedere alla scheda "Security", selezionare "AAA" e configurare i server di autenticazione e accounting RADIUS primari e secondari. Assicurarsi che il segreto condiviso corrisponda alla configurazione del server RADIUS.
- Creare un profilo WLAN: nella scheda "WLANs", creare un nuovo profilo.
- Configurare la policy di sicurezza: impostare la sicurezza di livello 2 su WPA+WPA2 e abilitare 802.1X come metodo di gestione delle chiavi di autenticazione (AKM).
- Associare i server AAA: mappare i server RADIUS precedentemente definiti sul profilo WLAN. Se è necessaria l'assegnazione dinamica della VLAN, abilitare "AAA Override".
Cisco Meraki:
- Configurazione SSID: nella dashboard Meraki, accedere a Wireless > SSIDs e selezionare la rete di destinazione.
- Controllo degli accessi: impostare il requisito di associazione su "WPA2-Enterprise con il mio server RADIUS".
- Impostazioni RADIUS: inserire l'indirizzo IP dell'infrastruttura RADIUS, la porta di autenticazione (solitamente 1812), la porta di accounting (1813) e il segreto condiviso. La dashboard Meraki include uno strumento di test integrato per verificare la connettività RADIUS prima dell'implementazione.
Aruba Networks
Aruba è la piattaforma leader nel settore dell'ospitalità e dell'istruzione superiore, e utilizza ampiamente ClearPass Policy Manager per il controllo avanzato degli accessi.
- Definire un profilo AAA: in Aruba Central o nell'interfaccia utente del Mobility Controller, creare un nuovo profilo AAA. Questo profilo determina come viene gestita l'autenticazione.
- Configurare un gruppo di server RADIUS: aggiungere i server RADIUS a un gruppo di server, specificando le regole di failover e i valori di timeout. Associare questo gruppo al profilo AAA.3. Configurazione AP virtuale: Creare o modificare il profilo dell'AP virtuale (SSID). Impostare il tipo di sicurezza su WPA2-Enterprise.
- Associare i profili: Associare il profilo AAA al profilo dell'AP virtuale. Se si utilizza ClearPass, assicurarsi che la porta RADIUS CoA (Change of Authorization) (3799) sia abilitata attraverso eventuali firewall intermedi per consentire l'applicazione dinamica delle policy.
Ubiquiti (UniFi)
Ubiquiti, attraverso il controller di rete UniFi, offre una soluzione conveniente per gli ambienti Retail e le PMI.
- Creare un profilo RADIUS: Andare su Impostazioni > Profili > RADIUS. Creare un nuovo profilo utilizzando l'indirizzo IP, le porte (1812/1813) e la chiave segreta condivisa del server RADIUS esterno.
- Configurazione SSID: Andare su Impostazioni > WiFi e creare una nuova rete wireless.
- Impostazioni di sicurezza: Selezionare "WPA2 Enterprise" come protocollo di sicurezza e associare il profilo RADIUS appena creato.
- Considerazioni sull'architettura RADIUS: A differenza dei controller di livello enterprise che possono offrire una sopravvivenza locale per il server RADIUS, UniFi dipende fortemente da server esterni (ad esempio, FreeRADIUS o Windows NPS). Garantire una connettività affidabile tra gli AP UniFi e il back-end RADIUS.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best Practice
Per garantire che l'implementazione sia resiliente e sicura, gli architetti di rete devono seguire diverse best practice fondamentali:
- Forzare la convalida dei certificati: I dispositivi client devono essere configurati esplicitamente per convalidare il certificato del server RADIUS tramite un'Autorità di Certificazione (CA) fidata. La mancata configurazione espone la rete ad attacchi di tipo "Evil Twin", consentendo a un access point non autorizzato di sottrarre le credenziali degli utenti.
- Implementare la ridondanza RADIUS: Il server RADIUS si trova nel percorso critico per l'accesso alla rete. Configurare sempre server RADIUS primari e secondari. In ambienti distribuiti, prendere in considerazione una soluzione RADIUS ospitata in cloud per garantire un'elevata disponibilità.
- Sfruttare l'assegnazione dinamica della VLAN: Utilizzare gli attributi RADIUS (come
Tunnel-Pvt-Group-ID) per assegnare dinamicamente gli utenti a specifiche VLAN in base alla loro appartenenza ai gruppi di Active Directory. Questo impone la segmentazione della rete senza trasmettere più SSID. - Abilitare il RADIUS Accounting: Non configurare solo l'autenticazione. Il RADIUS Accounting (porta 1813) è obbligatorio per generare i registri di controllo richiesti dai framework di conformità.
- Proteggere il perimetro della rete: Maggiori informazioni sulla protezione della vostra infrastruttura sono disponibili nella nostra guida Protecting Your Network with Robust DNS and Security.
Risoluzione dei problemi e mitigazione dei rischi
Anche con una pianificazione attenta, le implementazioni possono riscontrare problemi. I casi di errore più comuni includono:
- Mancata corrispondenza della chiave segreta condivisa: Un semplice errore di battitura nella chiave segreta condivisa RADIUS causa errori di autenticazione silenziosi. Verificare la chiave segreta sia sul dispositivo di autenticazione che sul server RADIUS.
- Errori di sincronizzazione temporale: La convalida del certificato richiede timestamp precisi. Assicurarsi che tutti gli AP, i controller e i server RADIUS siano sincronizzati tramite una sorgente NTP affidabile.
- Firewall che bloccano il traffico RADIUS: assicurarsi che le porte UDP 1812 (autenticazione) e 1813 (accounting) siano aperte tra gli AP/controller e i server RADIUS. Se si utilizza il CoA, assicurarsi che la porta UDP 3799 sia aperta.
- Configurazione errata del client: il problema più comune è che i dispositivi client non sono configurati per considerare attendibile la CA che ha emesso il certificato del server RADIUS. Utilizzare un MDM o i criteri di gruppo per distribuire il profilo wireless corretto ai dispositivi aziendali.
Per una comprensione più approfondita del protocollo di autenticazione, consultare Come configurare l'autenticazione WiFi 802.1X: una guida passo dopo passo.
ROI e impatto aziendale
Oltre al tangibile miglioramento della sicurezza, il passaggio a WPA2-Enterprise offre un valore aziendale significativo.
- Riduzione del rischio: l'eliminazione delle password condivise riduce drasticamente la superficie di attacco e il rischio di una violazione dei dati, che può comportare gravi conseguenze finanziarie e di reputazione.
- Efficienza operativa: l'integrazione dell'autenticazione WiFi con il provider di identità esistente (come Active Directory) consente l'onboarding e l'offboarding automatizzati del personale. Quando un dipendente si dimette, la disattivazione del suo account AD revoca istantaneamente il suo accesso al WiFi.
- Allineamento alla conformità: audit trail dettagliati e l'autenticazione per singolo utente sono prerequisiti per la conformità PCI-DSS e ISO 27001.
- Infrastruttura unificata: utilizzando l'assegnazione dinamica delle VLAN, le strutture possono gestire in modo sicuro il traffico aziendale, dei servizi interni e IoT sulla stessa infrastruttura fisica utilizzata per l'accesso degli ospiti. La rete guest può quindi essere monetizzata e analizzata utilizzando una soluzione di WiFi Analytics dedicata, massimizzando il ritorno sull'investimento hardware. Assicurarsi di disporre di una larghezza di banda sufficiente comprendendo Che cos'è una linea dedicata? Internet aziendale dedicato.
Definizioni chiave
WPA2-Enterprise
Un protocollo di sicurezza per reti wireless che utilizza lo standard 802.1X per fornire l'autenticazione per singolo utente tramite un server esterno, anziché una singola password condivisa.
Lo standard obbligatorio per la sicurezza delle reti WiFi aziendali e operative negli ambienti enterprise.
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porte che fornisce un meccanismo di autenticazione ai dispositivi che desiderano connettersi a una LAN o WLAN.
La struttura portante che consente il funzionamento di WPA2-Enterprise.
RADIUS
Remote Authentication Dial-In User Service - un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e contabilità (AAA).
Il componente server che convalida le credenziali utente rispetto a un database come Active Directory.
Supplicant
Il client software su un dispositivo (laptop, smartphone) che comunica con l'autenticatore per richiedere l'accesso alla rete.
L'endpoint che deve essere configurato con le impostazioni EAP corrette e la fiducia nel certificato.
Autenticatore
Il dispositivo di rete (Access Point o Switch) che facilita il processo di autenticazione trasmettendo i messaggi tra il supplicant e il server di autenticazione.
L'hardware Cisco, Aruba o Ubiquiti gestito dal team IT.
EAP (Extensible Authentication Protocol)
Un framework di autenticazione utilizzato frequentemente nelle reti wireless e nelle connessioni point-to-point, che supporta molteplici metodi di autenticazione.
Il protocollo utilizzato per incapsulare lo scambio di credenziali.
PEAP-MSCHAPv2
Un metodo EAP che incapsula lo scambio di password MSCHAPv2 all'interno di un tunnel TLS sicuro stabilito dal certificato del server.
Il metodo di implementazione più comune poiché bilancia la sicurezza con la comodità di utilizzare le password AD standard.
Assegnazione VLAN Dinamica
Il processo in cui un server RADIUS indica all'access point di inserire un utente autenticato in una VLAN specifica in base alla sua identità o all'appartenenza a un gruppo.
Cruciale per la segmentazione della rete, consente a diversi tipi di utenti di condividere in sicurezza gli stessi AP fisici.
Esempi pratici
Un hotel da 200 camere deve implementare una rete WiFi sicura per il personale interno (servizio di pulizia, direzione) utilizzando gli access point Aruba esistenti, mantenendo il traffico del personale rigorosamente separato dalla rete degli ospiti.
Il team IT configura un singolo SSID "Hotel_Staff" utilizzando WPA2-Enterprise. Integrano Aruba ClearPass con l'Active Directory dell'hotel. In ClearPass, configurano le policy di applicazione: se un utente fa parte del gruppo AD "Management", ClearPass restituisce un attributo RADIUS che lo assegna alla VLAN 10 (Rete di Gestione). Se l'utente fa parte del gruppo "Housekeeping", viene assegnato alla VLAN 20 (Rete Operativa). Gli AP sono configurati per applicare queste assegnazioni di VLAN dinamiche.
Una catena di vendita al dettaglio nazionale con 50 punti vendita utilizza Cisco Meraki. Devono proteggere i loro terminali POS (Point-of-Sale) tramite WiFi per soddisfare la conformità PCI-DSS, sostituendo la loro vecchia configurazione WPA2-Personal.
L'architetto di rete implementa un servizio RADIUS ospitato in cloud per evitare di distribuire server locali in ogni negozio. Nel dashboard Meraki, configura l'SSID "Retail_POS" per WPA2-Enterprise e lo punta agli IP RADIUS del cloud. Genera certificati client univoci per ciascun terminale POS tramite la propria piattaforma MDM e configura il server RADIUS per richiedere EAP-TLS. Gli AP Meraki sono configurati per inviare sia i dati di autenticazione che quelli di accounting RADIUS al servizio cloud.
Domande di esercitazione
Q1. La tua organizzazione sta distribuendo WPA2-Enterprise utilizzando access point Ubiquiti UniFi. Durante i test, i client riescono a connettersi con successo, ma il team di conformità nota che non ci sono log relativi alla durata delle sessioni utente o all'utilizzo dei dati nel sistema di log centralizzato. Qual è l'omissione di configurazione più probabile?
Suggerimento: L'autenticazione concede l'accesso, ma un altro processo traccia l'utilizzo.
Visualizza risposta modello
La porta di RADIUS Accounting (1813) non è stata configurata o è bloccata da un firewall. Sebbene l'Autenticazione (porta 1812) funzioni, il servizio di Accounting deve essere abilitato esplicitamente per generare i log di tracciamento delle sessioni.
Q2. Un utente riferisce di non riuscire a connettersi alla rete aziendale WPA2-Enterprise. Controlli i log del Cisco WLC e vedi che l'AP sta trasmettendo l'EAP-Request, ma i log del server RADIUS mostrano un 'Access-Reject' dovuto a 'Unknown CA'. Cosa deve essere corretto?
Suggerimento: Pensa alla relazione di fiducia stabilita durante la configurazione del tunnel TLS.
Visualizza risposta modello
Il supplicant del dispositivo client non è configurato per considerare attendibile l'Autorità di Certificazione (CA) che ha emesso il certificato del server RADIUS. Il client interrompe la connessione per prevenire un potenziale attacco Evil Twin. Il certificato della CA deve essere inviato al dispositivo client.
Q3. Stai progettando una rete per uno stadio. Devi supportare lo staff aziendale, i terminali di biglietteria e il WiFi per gli ospiti. Come dovresti progettare gli SSID per ridurre al minimo le interferenze RF mantenendo la sicurezza?
Suggerimento: Evita di trasmettere un SSID per ogni singolo caso d'uso.
Visualizza risposta modello
Distribuisci al massimo due SSID. Un SSID per gli Ospiti che utilizzi un Captive Portal (come Purple). Un secondo SSID per tutte le attività aziendali che utilizzi WPA2-Enterprise. Utilizza l'Assegnazione VLAN Dinamica tramite il server RADIUS per segmentare lo staff aziendale su una VLAN e i terminali di biglietteria su un'altra in base alle loro credenziali di autenticazione.
Domande frequenti
What is the primary difference between WPA2-Personal and WPA2-Enterprise?
WPA2-Personal uses a single Pre-Shared Key (PSK) shared across every connecting device, meaning compromise of the passphrase exposes all network traffic. WPA2-Enterprise uses IEEE 802.1X port-based authentication and a central RADIUS server. Each client device authenticates using individual credentials or digital certificates, generating unique pairwise transient encryption keys (PTK) per session.
Which EAP method provides the strongest security for enterprise access points?
EAP-TLS (RFC 5216) provides the highest cryptographic security because it enforces mutual authentication using X.509 digital certificates on both the client supplicant and the RADIUS server. Unlike password-based methods such as PEAP-MSCHAPv2, EAP-TLS is immune to offline dictionary attacks, credential theft, and MS-CHAPv2 cryptographic collision vulnerabilities.
How does dynamic VLAN assignment work in Cisco, Aruba, and Ubiquiti APs?
Dynamic VLAN steering relies on RFC 2868 and RFC 3580 RADIUS attributes returned in the Access-Accept response: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID>. When configured on Cisco Catalyst, Aruba Instant, or Ubiquiti UniFi, the access point dynamically assigns the client to the specified broadcast domain without requiring multiple SSIDs.
What RADIUS timeout and retry settings prevent client disconnection during failover?
Keep the timeout multiplied by the retransmit count below 15 seconds, because 802.1X supplicants abandon the exchange and deauthenticate after roughly 15 to 20 seconds. A 3 second timeout with 3 retransmits (9 seconds) or a 4 second timeout with 3 retransmits (12 seconds) both reach the secondary server in time; the common default of 5 seconds with 3 retransmits is exactly 15 seconds and leaves no margin, and 10 seconds with 5 retries fails the join outright rather than failing over.
Why should 802.11r Fast BSS Transition be enabled on WPA2-Enterprise SSIDs?
Standard 802.1X handoffs require a full EAP exchange with the central RADIUS server during every access point roam, introducing 100ms to 400ms of latency that interrupts VoIP calls and video streams. 802.11r Fast BSS Transition (FT-802.1X) caches the Pairwise Master Key (PMK) across neighbouring APs, allowing authenticated roams in under 50ms without re-contacting the RADIUS server.
How does Purple integrate with Cisco, Aruba, and Ubiquiti for enterprise authentication?
Purple provides high-availability cloud RADIUS services and guest captive portals that integrate with Cisco Catalyst, Aruba Central/Instant, and Ubiquiti UniFi networks. Purple authenticates staff devices via 802.1X, manages visitor captive onboarding with SMS and social login, and returns dynamic VLAN attributes to segregate corporate traffic from guest internet access.
Continua a leggere questa serie
Alternative a Portnox: Cloud RADIUS senza il NAC completo
Sarai in grado di decidere se la tua infrastruttura ha bisogno di un NAC completo o solo di un cloud RADIUS per il WiFi, utilizzando un test di tre domande. Potrai quindi confrontare Portnox, Purple, SecureW2 e JumpCloud su applicazione cablata, controlli di postura, certificati, accesso ospiti e costi di gestione triennali, e pianificare un progetto pilota sito per sito.
Risoluzione dei problemi 802.1X su iOS e macOS: una checklist di distribuzione per Intune, Jamf e Microsoft Entra ID
Utilizza questa checklist per diagnosticare i motivi per cui iPhone, iPad e Mac non riescono a completare l'autenticazione 802.1X su Intune o Jamf Pro. Ogni errore è riconducibile a una di quattro cause: attendibilità del server, certificato di identità, modalità macOS o ambito del gruppo Microsoft Entra ID. Confermerai la causa dai log di eapolclient e RADIUS, applicherai la correzione e pianificherai le future rotazioni dei certificati.
Attendibilità server per profilo WiFi Intune: elenco di controllo dei nomi dei server certificati e della CA radice per Entra ID
Sarai in grado di configurare la convalida lato server di un profilo WiFi Intune in modo che EAP-TLS e PEAP si connettano su Windows, Apple e Android. Associerai i nomi dei server dei certificati al certificato RADIUS, distribuirai la CA radice corretta, allineerai le assegnazioni dei gruppi Entra ID e pianificherai i rinnovi dei certificati prima che interrompano silenziosamente le connessioni.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.