
Configurazione dell'autenticazione RADIUS per reti WiFi ospiti e personale
Questa guida di riferimento tecnico illustra l'architettura, la configurazione e l'implementazione dell'autenticazione RADIUS per le reti WiFi aziendali dedicate a ospiti e personale. Fornisce ad architetti di rete e responsabili IT i protocolli esatti, gli standard di sicurezza e le metodologie di risoluzione dei problemi necessari per creare sistemi di controllo dell'accesso wireless sicuri e scalabili.
Video overview
Parte della nostra serie principale: Guida alla sicurezza WiFi aziendale →
Executive Summary
Nei moderni ambienti aziendali, proteggere le reti wireless è un requisito operativo fondamentale. I metodi di sicurezza legacy, come le chiavi precondivise (PSK), introducono vulnerabilità di sicurezza significative. Se un singolo dipendente lascia l'azienda o se un ospite compromette una password condivisa, l'intera postura di sicurezza della rete risulta compromessa. Questa guida descrive dettagliatamente come implementare il servizio RADIUS per centralizzare il controllo degli accessi, applicare policy di sicurezza granulari e segmentare il traffico di ospiti e personale.
Passando a un'architettura RADIUS centralizzata, le aziende possono implementare l'autenticazione 802.1X per il personale - garantendo che ogni dispositivo si autentichi con credenziali univoche e revocabili - e utilizzare al contempo Captive Portal sicuri e il MAC Authentication Bypass (MAB) per gli utenti ospiti. Questo riferimento tecnico fornisce i progetti architetturali, i passaggi di configurazione e i framework di risoluzione dei problemi necessari per implementare un'infrastruttura di autenticazione wireless resiliente e di livello enterprise.
Approfondimento Tecnico
Il Framework AAA
RADIUS opera sul framework AAA, che definisce le fasi principali del controllo degli accessi:
- Autenticazione: verifica dell'identità dell'utente o del dispositivo che tenta di connettersi alla rete WiFi. Questo processo avviene tramite credenziali, certificati digitali o token.
- Autorizzazione: determinazione del livello di accesso alla rete concesso all'entità autenticata. Ciò include l'assegnazione di VLAN specifiche, l'applicazione di elenchi di controllo degli accessi (ACL) o l'imposizione di limiti di larghezza di banda.
- Accounting: tracciamento del consumo di risorse di rete, inclusi la durata della sessione, i dati trasferiti e gli orari di accesso/disconnessione. Questi dati sono fondamentali per scopi di auditing, conformità e pianificazione della rete.
- Auditing: revisione dei dati di accounting raccolti per identificare anomalie, violazioni della sicurezza o delle policy.
Componenti dell'Architettura RADIUS
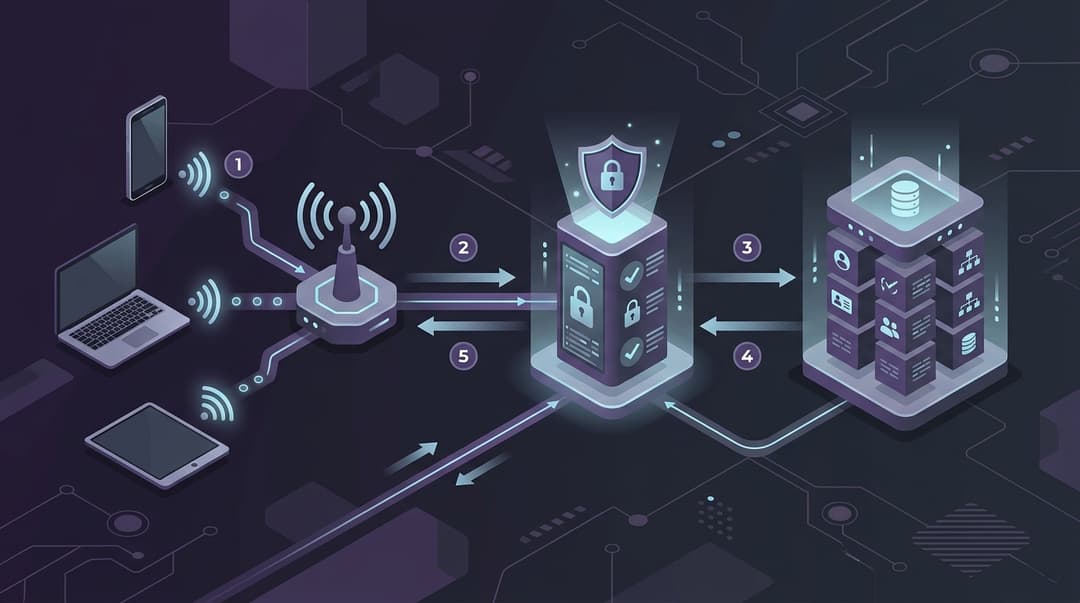
Una distribuzione RADIUS aziendale standard è costituita da tre componenti principali:
- Il Supplicant: il software client in esecuzione sul dispositivo dell'utente (ad esempio, laptop, smartphone) che richiede l'accesso alla rete e fornisce credenziali o certificati.
- L'Autenticatore (Network Access Server / NAS): il dispositivo di rete fisico o virtuale - tipicamente un Wireless LAN Controller (WLC) o un Access Point (AP) - che controlla l'accesso fisico alla rete. L'autenticatore non decide se le credenziali sono valide; agisce come un proxy, impacchettando la richiesta di autenticazione in pacchetti RADIUS e inoltrandoli al server RADIUS.
- Il server di autenticazione: il server centrale (come FreeRADIUS, Cisco ISE, Aruba ClearPass o l'engine RADIUS cloud-based di Purple) che convalida le credenziali rispetto a un archivio di identità (ad es. Active Directory, LDAP o un provider di identità cloud) e restituisce un messaggio di Access-Accept o Access-Reject all'autenticatore.
Metodi EAP per il WiFi del personale
Per le reti del personale, l'Extensible Authentication Protocol (EAP) viene utilizzato all'interno del framework 802.1X per negoziare l'autenticazione. I due metodi EAP aziendali più comuni sono:
- PEAP-MSCHAPv2 (Protected EAP): questo metodo stabilisce un tunnel TLS sicuro e crittografato tra il supplicant e il server RADIUS utilizzando il certificato digitale del server. All'interno di questo tunnel sicuro, il nome utente e la password dell'utente vengono autenticati utilizzando il protocollo MSCHAPv2. Questo metodo è molto diffuso per la sua facilità di implementazione, in quanto non richiede l'installazione di certificati sui dispositivi client.
- EAP-TLS: il metodo di autenticazione più sicuro disponibile. Richiede un'autenticazione reciproca, il che significa che sia il server RADIUS sia il dispositivo client devono presentare certificati digitali validi. Questo elimina gli attacchi basati su password, ma richiede una Public Key Infrastructure (PKI) robusta per gestire la distribuzione e la revoca dei certificati.
Flusso di autenticazione del WiFi per gli ospiti
Le reti per gli ospiti utilizzano in genere un flusso diverso per bilanciare la sicurezza con la praticità d'uso. Al posto di 802.1X, le reti per gli ospiti utilizzano spesso un SSID aperto combinato con un Captive Portal.
Quando un ospite si connette, l'autenticatore utilizza il MAC Authentication Bypass (MAB) o una policy di reindirizzamento per inviare l'utente a un Captive Portal ospitato da una piattaforma come Purple. Una volta che l'utente ha completato il processo di registrazione o di accesso sul portale, la piattaforma del portale comunica con il server RADIUS, che invia un messaggio di Access-Accept al WLC/AP, autorizzando l'indirizzo MAC dell'ospite per l'accesso alla rete per una durata di sessione specificata.
Trasporto sicuro: RadSec
Il traffico RADIUS tradizionale viene inviato tramite UDP (porte 1812 per l'autenticazione e 1813 per l'accounting) in chiaro, con il solo campo della password utente offuscato tramite un segreto condiviso. Questo introduce rischi di sicurezza quando si instrada il traffico di autenticazione su connessioni WAN pubbliche o su Internet.
Per ovviare a questo problema, è necessario implementare RadSec (RADIUS over TLS). RadSec incapsula i pacchetti RADIUS standard all'interno di un tunnel TLS sicuro (in genere utilizzando la porta TCP 2083). In questo modo si garantisce che tutti i dati di autenticazione e di accounting, compresi i nomi utente, gli indirizzi MAC e gli attributi di sessione, siano completamente crittografati durante il transito tra la rete locale e i server RADIUS cloud-based.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
Passaggio 1: Definire i client RADIUS sul server
Prima che qualsiasi dispositivo di rete possa comunicare con il server RADIUS, deve essere registrato come client.
- Accedere alla console di amministrazione del server RADIUS.
- Navigare alla sezione Client o Dispositivi di rete.
- Aggiungi una nuova voce client per ciascun WLC o AP.
- Inserisci l'indirizzo IP o la subnet dell'autenticatore.
- Genera un Shared Secret ad alta entropia. Questa password deve contenere almeno 22 caratteri, con una combinazione di lettere maiuscole, lettere minuscole, numeri e caratteri speciali. Evita l'uso di semplici parole di dizionario.
Step 2: Configura il Wireless LAN Controller (WLC) / Access Points
Configura il tuo hardware wireless per puntare al server RADIUS per l'autenticazione e l'accounting.
- Accedi all'interfaccia di gestione del tuo WLC o AP.
- Naviga su Sicurezza > AAA > RADIUS > Autenticazione.
- Aggiungi un nuovo Server di Autenticazione RADIUS:
- Indirizzo IP del Server: Inserisci l'indirizzo IP del tuo server RADIUS primario.
- Shared Secret: Inserisci l'esatto shared secret configurato al Punto 1.
- Porta: 1812 (o 2083 se utilizzi RadSec).
- Timeout: Imposta a 5 secondi per consentire la latenza di rete.
- Numero di tentativi: Imposta a 3.
- Naviga su RADIUS Accounting e aggiungi una nuova voce server utilizzando la porta 1813 (o 2083 per RadSec).
- Ripeti questi passaggi per aggiungere un server RADIUS secondario (di backup) per l'alta affidabilità.
Step 3: Configura l'SSID del Personale (802.1X)
- Crea un nuovo SSID chiamato
Staff_Enterprise. - Imposta il Tipo di Sicurezza su WPA3-Enterprise (o in modalità di transizione WPA2/WPA3-Enterprise se è richiesto il supporto per dispositivi legacy).
- Seleziona 802.1X come protocollo di gestione delle chiavi.
- Associa l'SSID ai server di autenticazione e accounting RADIUS configurati al Punto 2.
- Mappa l'SSID alla VLAN sicura del Personale (ad es., VLAN 10).
Step 4: Configura l'SSID Ospiti con Captive Portal
- Crea un nuovo SSID chiamato
Guest_WiFi. - Imposta il Tipo di Sicurezza su Open (o Enhanced Open / OWE per la crittografia wireless opportunistica).
- Abilita il Filtro MAC o l'Autenticazione MAC e indirizzalo al server RADIUS.
- Abilita il reindirizzamento del Captive Portal / Web Portal.
- Configura l'URL di reindirizzamento in modo che punti alla pagina di login del Captive Portal di Purple.
- Configura il Walled Garden (ACL di pre-autenticazione) per consentire il traffico verso il dominio del Captive Portal, i server DNS e le risorse CDN necessarie prima che l'autenticazione sia completata.
- Mappa l'SSID a una VLAN Ospiti isolata (ad es., VLAN 20).
Best Practice
Alta Affidabilità e Ridondanza
Distribuisci sempre i server RADIUS in coppie ridondanti (primario e secondario). Assicurati che questi server si trovino su hardware fisici diversi o in diverse zone di disponibilità cloud. Configura i tuoi WLC per eseguire il failover in modo sicuro sul server secondario se il server primario non risponde. Implementa il bilanciamento del carico dove opportuno per distribuire equamente il traffico di autenticazione.
Gestione dei Certificati
Per le distribuzioni PEAP ed EAP-TLS, la validità e l'affidabilità del certificato del server RADIUS sono fondamentali.
- Utilizzare un certificato emesso da una Public Certificate Authority (CA) attendibile per i portali guest e le distribuzioni PEAP, per evitare la comparsa di avvisi relativi ai certificati sui dispositivi degli utenti.
- Per EAP-TLS, stabilire una Private CA interna dedicata per emettere e gestire i certificati client e server.
- Monitorare attentamente le date di scadenza dei certificati e implementare processi di rinnovo automatizzati (come SCEP o ACME) per prevenire improvvisi errori di autenticazione a livello di rete.
Segmentazione VLAN
Segmentare rigorosamente il traffico di rete utilizzando le VLAN. Il traffico guest deve essere completamente isolato dalle risorse aziendali. Implementare regole di firewall sullo switch centrale o sul gateway per impedire il routing inter-VLAN tra la VLAN Guest e le VLAN Staff/Management. Consentire il routing del traffico guest solo direttamente verso internet.
Timeout di Sessione e Intervalli di Accounting
Configurare timeout di sessione appropriati per evitare che le sessioni inattive consumino indirizzi IP e risorse di rete.
- Per le reti del personale, impostare un timeout di sessione da 8 a 12 ore, in linea con un turno di lavoro standard.
- Per le reti guest, impostare un timeout di sessione più breve, da 2 a 4 ore.
- Configurare l'intervallo di interim-update dell'accounting RADIUS a 10 o 15 minuti. Questo garantisce che il server RADIUS riceva aggiornamenti regolari sulla connettività dei dispositivi e sull'uso dei dati senza sovraccaricare il server con pacchetti di accounting.
Risoluzione dei Problemi e Mitigazione dei Rischi
Modalità di Guasto Comuni e Soluzioni
1. Mancata Corrispondenza del Shared Secret
- Sintomo: I log del WLC mostrano "Server RADIUS non rispondente" e i log del server RADIUS mostrano "Pacchetto scartato - autenticatore non valido" o "Autenticatore errato nella richiesta".
- Causa Principale: Il shared secret configurato sul WLC non corrisponde al shared secret configurato sul server RADIUS.
- Mitigazione: Reinserire il shared secret su entrambi i dispositivi, assicurandosi che non vengano copiati spazi finali o caratteri nascosti.
2. Problemi di Attendibilità del Certificato
- Sintomo: I dispositivi client non riescono a connettersi all'SSID dello Staff, mostrando errori come "Certificato del server non attendibile" o "Connessione rifiutata".
- Causa Principale: Il dispositivo client non si fida della CA che ha firmato il certificato del server RADIUS, oppure il certificato è scaduto.
- Mitigazione: Assicurarsi che i certificati della CA radice e intermedia siano installati nell'archivio dei certificati radice attendibili del dispositivo client. Per i dispositivi gestiti a livello aziendale, distribuire questi certificati tramite MDM o Criteri di Gruppo.
3. Blocchi del Firewall
- Sintomo: Il server RADIUS non riceve alcun traffico dal WLC, anche se il routing è verificato.
- Causa Principale: I firewall intermedi stanno bloccando le porte UDP 1812 e 1813.
- Mitigazione: Creare regole di firewall esplicite per consentire il traffico UDP 1812 e 1813 (o TCP 2083 per RadSec) tra l'IP di gestione del WLC e l'IP del server RADIUS.
4. Timeout Causati dalla Latenza
- Sintomo: Errori di autenticazione intermittenti, in particolare durante le ore di punta o quando si utilizzano server RADIUS basati su cloud.
- Causa principale: la latenza di rete supera la soglia di timeout RADIUS del WLC, inducendo il WLC a presumere che il server sia offline.
- Mitigazione: aumentare l'impostazione del timeout RADIUS del WLC dal valore predefinito (in genere 2 secondi) a 5 o 7 secondi. Ottimizzare il routing WAN o implementare proxy RADIUS locali per memorizzare nella cache le richieste di autenticazione.
ROI e impatto aziendale
Il passaggio a un modello di autenticazione RADIUS centralizzato offre un valore aziendale quantificabile in diverse aree chiave:
- Riduzione dei costi operativi: elimina lo sforzo manuale richiesto per ruotare le password WiFi condivise quando il personale lascia l'organizzazione. Gli account utente possono essere disabilitati istantaneamente in Active Directory o nel provider di identità, revocando immediatamente il loro accesso alla rete.
- Miglioramento della sicurezza: mitiga il rischio di violazioni dei dati causate dal furto di credenziali o dall'accesso non autorizzato alla rete. Imponendo lo standard 802.1X e l'autenticazione basata su certificati, le organizzazioni garantiscono che solo i dispositivi autorizzati e conformi possano accedere alle risorse aziendali sensibili.
- Ottimizzazione delle operazioni in sede: integrando il WiFi per gli ospiti con la piattaforma cloud RADIUS di Purple, i gestori delle sedi acquisiscono preziosi dati demografici e comportamentali. Questi dati possono essere utilizzati per progettare campagne di marketing mirate, migliorare il coinvolgimento dei visitatori e ottimizzare l'uso dello spazio fisico sulla base dell'analisi delle presenze.
- Conformità normativa: i log di tracciamento RADIUS centralizzati forniscono un percorso di controllo degli accessi alla rete, aiutando le organizzazioni a soddisfare i requisiti di conformità per standard quali PCI-DSS, ISO 27001 e GDPR.
Definizioni chiave
RADIUS
Remote Authentication Dial-In User Service. Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e accounting per gli utenti che si connettono e utilizzano un servizio di rete.
È il protocollo standard di settore utilizzato per connettere l'hardware di rete wireless con i database centrali delle identità.
Supplicant
Il software client o dispositivo (come un laptop, telefono o tablet) che richiede l'accesso a una rete e fornisce credenziali o certificati per la verifica.
Il supplicant deve supportare lo specifico metodo EAP configurato sul server RADIUS per autenticarsi correttamente.
Authenticatore
Il dispositivo di rete (in genere un Wireless LAN Controller o un Access Point) che controlla l'accesso fisico alla rete e funge da proxy tra il supplicant e il server RADIUS.
L'authenticatore non convalida le credenziali in autonomia; si limita a inoltrarle al server RADIUS.
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security. Un metodo di autenticazione estremamente sicuro che utilizza certificati digitali reciproci sia sul client che sul server per la verifica dell'identità.
È il metodo di autenticazione preferito per i dispositivi aziendali gestiti sulle reti WiFi del personale.
PEAP-MSCHAPv2
Protected Extensible Authentication Protocol con Microsoft Challenge Handshake Authentication Protocol versione 2. Un metodo di autenticazione basato su credenziali che protegge la trasmissione delle password all'interno di un tunnel TLS crittografato.
È ampiamente utilizzato per le reti del personale perché non richiede certificati lato client, rendendolo più semplice da implementare rispetto a EAP-TLS.
RadSec
Un protocollo che protegge il traffico RADIUS racchiudendo i pacchetti RADIUS standard all'interno di un tunnel Transport Layer Security (TLS), in genere in esecuzione sulla porta TCP 2083.
Essenziale per le reti WiFi gestite in cloud dove il traffico di autenticazione deve viaggiare sulla rete internet pubblica.
Captive Portal
Una pagina web visualizzata dagli utenti wireless appena connessi prima che venga concesso loro un accesso alla rete più ampio. È comunemente usata per l'autenticazione degli ospiti, l'accettazione dei termini di servizio e la raccolta di dati di marketing tramite Captive Portal.
Purple fornisce un captive portal ospitato in cloud che si integra con l'hardware di rete locale tramite RADIUS.
MAC Authentication Bypass (MAB)
Un meccanismo che consente il controllo dell'accesso alla rete in base all'indirizzo MAC di un dispositivo client. Viene in genere utilizzato per i dispositivi che non supportano l'autenticazione 802.1X.
Spesso utilizzato nelle reti WiFi ospiti per consentire ai dispositivi di riconnettersi senza problemi senza visualizzare ripetutamente il Captive Portal.
Esempi pratici
Un marchio di vendita al dettaglio multi-sito con 150 negozi desidera implementare una rete WiFi sicura per il personale. Attualmente utilizza una singola chiave pre-condivisa (PSK) in tutti i negozi, che viene frequentemente trapelata. Richiede una soluzione che si integri con il proprio Microsoft Azure Active Directory esistente (ora Microsoft Entra ID) e garantisca che il personale possa autenticarsi solo utilizzando laptop gestiti dall'azienda.
Per risolvere questo problema, implementeremo l'autenticazione WPA3-Enterprise con EAP-TLS, integrata con Microsoft Entra ID tramite un servizio RADIUS basato su cloud.
- Stabilire una CA privata: implementare una Public Key Infrastructure (PKI) basata su cloud o utilizzare un'implementazione esistente di Active Directory Certificate Services (AD CS) per emettere certificati di dispositivo per tutti i laptop gestiti dall'azienda.
- Distribuzione dei certificati: configurare il sistema MDM (Mobile Device Management) dell'organizzazione (ad esempio, Microsoft Intune) per distribuire automaticamente il certificato della CA radice e un certificato client univoco a ciascun laptop gestito. Il certificato client deve includere il nome host o il numero di serie del dispositivo nel Subject Alternative Name (SAN).
- Configurare il server Cloud RADIUS: configurare un servizio RADIUS cloud che si integri con Microsoft Entra ID. Configurare il server RADIUS per convalidare i certificati client in entrata rispetto alla CA privata attendibile.
- Configurare i WLC/AP: sui controller wireless di ciascun negozio, configurare un nuovo SSID denominato
Retail_Staff. Impostare la sicurezza su WPA3-Enterprise e indirizzare l'autenticazione agli IP del server RADIUS cloud utilizzando RadSec (porta TCP 2083) per proteggere il traffico di autenticazione su internet pubblico. - Definire i criteri di accesso: sul server RADIUS, creare una regola che consenta l'accesso solo se il certificato client è valido, se il certificato non è revocato (verificato tramite CRL o OCSP) e se l'identità del dispositivo esiste ed è attiva all'interno di Microsoft Entra ID.
Un grande centro congressi che ospita fino a 20.000 utenti simultanei deve implementare una rete WiFi per gli ospiti. La rete deve offrire un'esperienza di accesso fluida tramite un captive portal, imporre un limite di sessione di 3 ore per evitare l'accaparramento della banda passante e raccogliere il consenso di marketing in conformità con il GDPR. L'infrastruttura è costituita da Cisco Catalyst WLC.
Implementeremo un SSID aperto con MAC Authentication Bypass (MAB) e reindirizzamento al captive portal integrato con la piattaforma Purple.
- Configurare l'SSID Ospiti: Sul WLC Cisco, creare un SSID denominato
Convention_Guest. Impostare la sicurezza su Aperta. Abilitare il filtraggio MAC e selezionare il gruppo di server RADIUS associato a Purple. - Configurare il Reindirizzamento: Configurare una policy di Web Auth sul WLC per reindirizzare gli utenti non autenticati all'URL del captive portal di Purple:
https://portal.purplewifi.net/.... - Configurare il Walled Garden: Creare un'Access Control List (ACL) sul WLC denominata
GUEST_RED_ACL. Questa ACL deve consentire il traffico DNS (porta UDP 53), il traffico DHCP (porte UDP 67 e 68) e il traffico da e verso gli intervalli IP e le CDN di Purple. Tutto l'altro traffico HTTP/HTTPS deve essere reindirizzato. - Configurare l'Accounting RADIUS: Abilitare l'accounting RADIUS sul WLC, indirizzandolo ai server di accounting di Purple con un intervallo di aggiornamento intermedio (interim-update) di 10 minuti.
- Configurare i Limiti di Sessione: Sulla dashboard del portale Purple, configurare il percorso di accesso per imporre un timeout di sessione di 3 ore. Una volta che l'utente completa l'accesso e accetta i termini di marketing conformi al GDPR, il server RADIUS di Purple invia un pacchetto Access-Accept al WLC Cisco contenente l'attributo
Session-Timeoutimpostato su 10800 secondi (3 ore). - Flusso di Nuova Autenticazione: Dopo 3 ore, il WLC termina la sessione. Se l'utente tenta di riconnettersi, viene reindirizzato nuovamente al captive portal per autenticarsi di nuovo.
Domande di esercitazione
Q1. Un'organizzazione ha recentemente rinnovato il certificato SSL sul proprio server RADIUS. Subito dopo, diversi laptop Windows gestiti dall'azienda non sono stati in grado di connettersi alla rete WiFi del personale, mentre i dispositivi macOS e iOS si sono connessi senza problemi. Qual è la causa più probabile di questo problema e come dovrebbe essere risolto?
Suggerimento: Considera come i diversi sistemi operativi convalidano i certificati del server e il ruolo della catena della Certificate Authority (CA).
Visualizza risposta modello
La causa più probabile è che il nuovo certificato del server RADIUS sia stato emesso da una diversa Certificate Authority (CA) o CA intermedia che non è considerata attendibile dai laptop Windows interessati, oppure che i Criteri di gruppo di Windows siano configurati per convalidare la connessione a un nome server o a una CA radice specifici che non corrispondono al nuovo certificato. I dispositivi macOS e iOS sono spesso più permissivi o chiedono all'utente di considerare attendibile il nuovo certificato manualmente, mentre le configurazioni aziendali di Windows bloccano rigorosamente le connessioni a certificati non attendibili senza mostrare alcun avviso. Per risolvere il problema, verifica che i certificati radice e intermedi della nuova CA siano distribuiti a tutti i dispositivi Windows tramite Criteri di gruppo o MDM, e aggiorna la configurazione del profilo wireless per considerare attendibile la nuova CA.
Q2. Durante le ore di punta in un importante stadio sportivo, gli utenti della rete WiFi ospiti segnalano di aver completato con successo la registrazione al Captive Portal ma di non essere reindirizzati a Internet. Al contrario, viene mostrata loro ripetutamente la pagina di accesso del Captive Portal. I log del WLC mostrano 'RADIUS authentication timeout.' Come faresti a diagnosticare e risolvere questo problema?
Suggerimento: Analizza il percorso del pacchetto RADIUS e le impostazioni di timeout sul controller wireless.
Visualizza risposta modello
Si tratta di un classico problema di timeout indotto dalla latenza. Durante le ore di punta, l'elevato volume di traffico causa congestione sul collegamento WAN o un elevato utilizzo della CPU sul server RADIUS, ritardando la risposta RADIUS Access-Accept. Poiché il timeout predefinito del WLC è impostato su un valore troppo basso (in genere 2 secondi), il WLC presume che il server RADIUS sia offline e interrompe la sessione, costringendo l'utente a tornare al Captive Portal. Per diagnosticare, controlla il tempo di andata e ritorno (RTT) dei pacchetti RADIUS durante le ore di punta. Per risolvere: 1) Aumenta il timeout RADIUS sul WLC a 5 o 7 secondi. 2) Aumenta il numero di tentativi a 3. 3) Implementa la Quality of Service (QoS) sul gateway WAN per dare priorità al traffico RADIUS (UDP 1812/1813) rispetto al traffico Internet generale degli ospiti.
Q3. Un audit di sicurezza rivela che gli utenti della rete WiFi ospiti possono accedere alle interfacce di gestione interna degli switch di rete e dei WLC. La rete ospiti è configurata come SSID aperto con un Captive Portal. Quali modifiche architetturali devono essere apportate per rimediare a questa vulnerabilità?
Suggerimento: Pensa alla segmentazione della rete e a dove dovrebbero essere applicate le policy di controllo dell'accesso.
Visualizza risposta modello
Per rimediare a questa vulnerabilità, è necessario imporre una rigida segmentazione della rete. In primo luogo, assicurati che il SSID ospite sia mappato su una VLAN ospite dedicata (ad esempio, VLAN 20) completamente separata dalla VLAN del personale e dalla VLAN di gestione (dove risiedono switch e WLC). In secondo luogo, configura le liste di controllo degli accessi (ACL) o le regole del firewall sul router principale o sul gateway per bloccare tutto il traffico proveniente dalla VLAN ospite e destinato a qualsiasi subnet IP privata interna (intervalli RFC 1918), prendendo di mira in modo specifico gli IP di gestione dell'infrastruttura di rete. La VLAN ospite dovrebbe avere solo percorsi di instradamento verso Internet e verso i server DNS specifici e gli IP del Captive Portal richiesti per la pre-autenticazione.
Continua a leggere questa serie
Risoluzione dei problemi 802.1X su iOS e macOS: una checklist di distribuzione per Intune, Jamf e Microsoft Entra ID
Utilizza questa checklist per diagnosticare i motivi per cui iPhone, iPad e Mac non riescono a completare l'autenticazione 802.1X su Intune o Jamf Pro. Ogni errore è riconducibile a una di quattro cause: attendibilità del server, certificato di identità, modalità macOS o ambito del gruppo Microsoft Entra ID. Confermerai la causa dai log di eapolclient e RADIUS, applicherai la correzione e pianificherai le future rotazioni dei certificati.
Attendibilità server per profilo WiFi Intune: elenco di controllo dei nomi dei server certificati e della CA radice per Entra ID
Sarai in grado di configurare la convalida lato server di un profilo WiFi Intune in modo che EAP-TLS e PEAP si connettano su Windows, Apple e Android. Associerai i nomi dei server dei certificati al certificato RADIUS, distribuirai la CA radice corretta, allineerai le assegnazioni dei gruppi Entra ID e pianificherai i rinnovi dei certificati prima che interrompano silenziosamente le connessioni.
Risoluzione dei problemi Android 802.1X ed EAP-TLS: una checklist di implementazione per Intune e Microsoft Entra ID
Sarà possibile individuare esattamente perché i telefoni Android gestiti non riescono a eseguire EAP-TLS sul vostro SSID del personale e risolvere il problema in Intune. Abbinate ogni sintomo alle quattro cause principali - CA o dominio mancanti, certificato client nel profilo errato, un valore dei nomi dei server RADIUS non corrispondente o una root attendibile non consegnata. Applicate poi una checklist di roll-out che previene il ripetersi di interruzioni.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.