
Integrazione del login WiFi con WeChat: catturare il coinvolgimento tramite Captive Portal social
Questa guida descrive in dettaglio come integrare l'autenticazione WiFi di WeChat nei captive portal aziendali, coprendo l'architettura OAuth 2.0, l'integrazione RADIUS e la distribuzione passo-passo su hardware Cisco Meraki, HPE Aruba e Juniper Mist. Offre ai responsabili IT e agli architetti di rete un framework pratico per catturare dati di prima parte dagli 1,3 miliardi di utenti di WeChat, stimolando al contempo il coinvolgimento tramite il follow degli Account Ufficiali e i reindirizzamenti post-login.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al Captive Portal →
Sintesi Esecutiva
L'integrazione del login WiFi con WeChat trasforma un Captive Portal standard in un motore strategico di raccolta dati proprietari per i visitatori cinesi e per il più ampio ecosistema WeChat. Per gli IT manager e gli architetti di rete, l'implementazione del login WeChat tramite OAuth 2.0 e RADIUS richiede il bilanciamento tra un accesso guest senza attriti e una raccolta dati sicura e conforme. Questa guida descrive dettagliatamente l'architettura tecnica, le fasi di implementazione e le considerazioni sulla sicurezza per l'attivazione dell'autenticazione WeChat WiFi su hardware di rete aziendale, inclusi Cisco Meraki, HPE Aruba, Ruckus e Juniper Mist. Mostra come la piattaforma Guest WiFi di Purple gestisce il flusso OAuth, mappa i dati del profilo sul vostro CRM e stimola il coinvolgimento attraverso reindirizzamenti post-login al vostro account WeChat Official Account.
WeChat conta oltre 1,3 miliardi di utenti attivi mensili e i dati dell'Organizzazione Mondiale del Turismo indicano che la spesa dei viaggiatori cinesi a livello internazionale nel 2023 era stimata in 255 miliardi di dollari. Per hotel, negozi di lusso, aeroporti e centri congressi, offrire il login WiFi con WeChat rappresenta un canale diretto verso questo target demografico. Purple opera in oltre 80.000 sedi attive e ha registrato 440 milioni di accessi nel 2024, offrendoci una visione diretta di ciò che funziona e ciò che fallisce nelle implementazioni di produzione.
-
Approfondimento Tecnico
Come Funziona l'Autenticazione WeChat WiFi
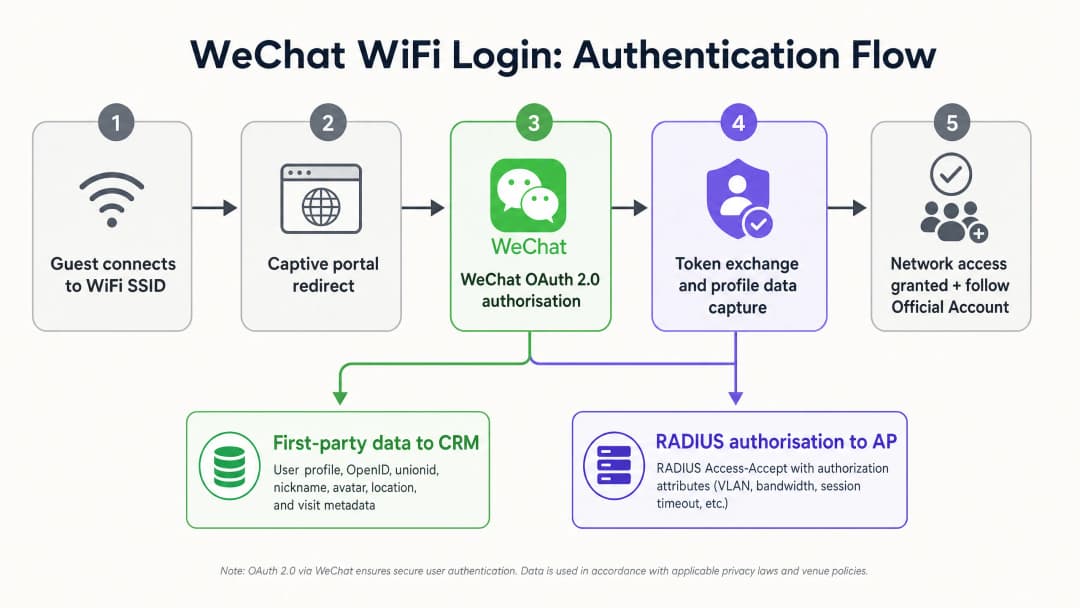
L'autenticazione WeChat WiFi sostituisce l'inserimento manuale dei moduli con un flusso OAuth 2.0 integrato direttamente nell'esperienza del Captive Portal. La sequenza coinvolge cinque componenti che comunicano in un ordine definito:
- Il dispositivo guest si connette all'SSID della sede.
- L'access point (AP) intercetta il traffico HTTP non autenticato e reindirizza il dispositivo a un Captive Portal ospitato da Purple.
- L'utente seleziona l'opzione di login WeChat sulla pagina del portale.
- Il portale avvia una richiesta di autorizzazione OAuth 2.0 all'API della piattaforma aperta di WeChat, trasmettendo l'AppID della sede e l'URI di reindirizzamento.
- Il client WeChat si apre sul dispositivo e invita l'utente ad autorizzare la connessione.
- WeChat restituisce un codice di autorizzazione all'URI di reindirizzamento.
- La piattaforma Purple scambia il codice di autorizzazione con un token di accesso e recupera i dati del profilo dell'utente: OpenID, unionid, nickname, avatar e posizione registrata.
- Purple segnala al server RADIUS di inviare un messaggio di Access-Accept all'access point.
- L'access point concede l'accesso a internet e applica le policy configurate (assegnazione VLAN, limiti di banda, timeout della sessione).
- Il portale reindirizza l'utente al WeChat Official Account della sede o a una landing page personalizzata.
Requisiti del tipo di account
Questo è il punto di errore singolo più comune nelle implementazioni WeChat WiFi. È necessario utilizzare un Service Account (服务号) WeChat verificato. I Subscription Account non espongono le API di autorizzazione web OAuth 2.0 necessarie per l'integrazione del Captive Portal. La tabella seguente riassume le differenze principali:
| Funzionalità | Service Account | Subscription Account |
|---|---|---|
| Login WiFi OAuth 2.0 | Sì | No |
| Livello di accesso API | Completo | Limitato |
| Messaggi push al mese | 4 | 30 |
| Posizionamento nell'elenco chat | Sì (come contatto) | No (raggruppato nella cartella delle iscrizioni) |
| Integrazione WeChat Pay | Sì | No |
| Verifica richiesta | Sì | Sì |
L'ottenimento di un Service Account verificato richiede una licenza commerciale cinese o una procedura di richiesta speciale all'estero tramite Tencent, che comporta una tariffa di verifica annuale di $99 e un periodo di revisione da due a quattro settimane.
Il Walled Garden: la configurazione di rete più critica
Il walled garden (noto anche come whitelist di pre-autenticazione) definisce gli indirizzi IP e i domini che un dispositivo può raggiungere prima di completare l'autenticazione del Captive Portal. Se i domini delle API di WeChat non si trovano nel walled garden, il dispositivo non può avviare l'handshake OAuth e il login fallisce silenziosamente in background.
Come minimo, i seguenti domini devono essere inseriti nella whitelist:
*.weixin.qq.com*.wechat.com*.wx.qq.comres.wx.qq.commp.weixin.qq.com- Gli intervalli IP della CDN di WeChat (consultare la documentazione degli intervalli IP pubblicata da Tencent, poiché variano periodicamente)
Su Cisco Meraki, configurare questa opzione in Wireless > Access Control > Walled Garden. Su HPE Aruba, utilizzare la whitelist del Captive Portal Profile. Su Juniper Mist, configurare l'elenco dei domini consentiti del Guest Portal.
Integrazione RADIUS e applicazione dei criteri
In questa architettura, Purple opera come proxy RADIUS. Dopo un corretto scambio OAuth di WeChat, Purple invia un messaggio RADIUS Access-Accept al controller wireless della sede. Il messaggio Access-Accept può trasportare attributi RADIUS standard per applicare criteri per utente:
Tunnel-TypeeTunnel-Private-Group-IDper l'assegnazione della VLAN (isolando il traffico guest dalla rete aziendale, in linea con le migliori pratiche di segmentazione IEEE 802.1X)Session-Timeoutper la disconnessione automatica dopo un periodo definitoWISPr-Bandwidth-Max-UpeWISPr-Bandwidth-Max-Downper la limitazione della larghezza di banda
L'architettura è indipendente dall'hardware. Purple si integra con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks e Fortinet senza modifiche al firmware o server locali.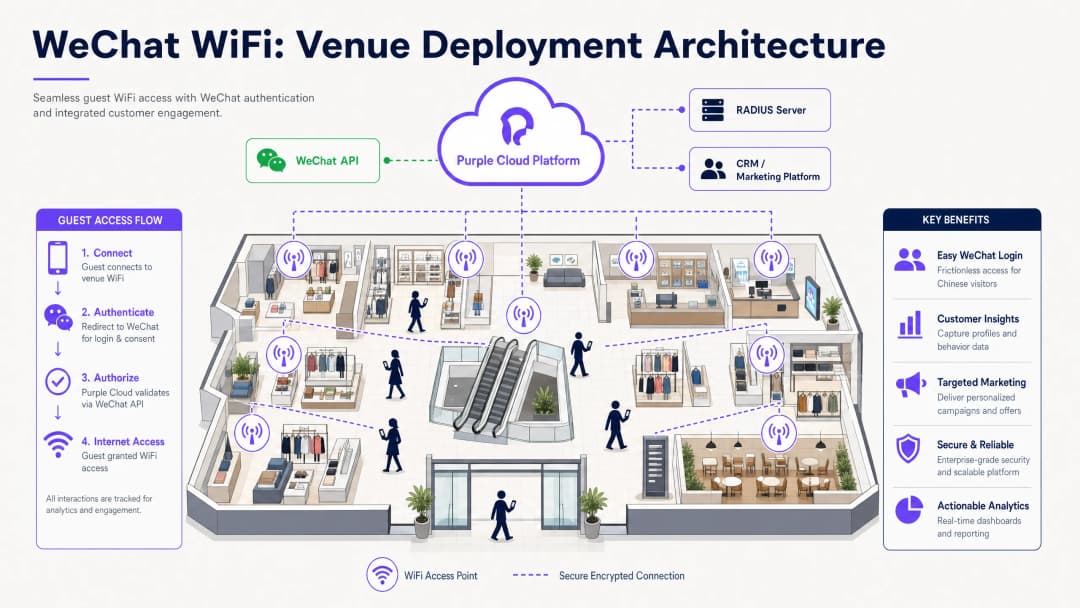
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
Passaggio 1: Configurare l'account sviluppatore WeChat
Accedere alla piattaforma WeChat Official Accounts (mp.weixin.qq.com). Navigare su Impostazioni e Sviluppo > Centro Sicurezza > Domini di autorizzazione Web. Abilitare l'autorizzazione web OAuth 2.0 e aggiungere il dominio del proprio Captive Portal come dominio di callback autorizzato (ad esempio, wifi.yourvenue.com). WeChat restituirà i codici di autorizzazione solo ai domini registrati in questa sezione - una mancata corrispondenza causerà errori invisibili.
Ottenere i parametri AppID e AppSecret dal pannello Impostazioni e Sviluppo > Configurazione di Base. Memorizzare l'AppSecret in modo sicuro trattandolo come una chiave privata.
Passaggio 2: Configurare Purple
Nel portale Purple, navigare su Autenticazione > Social Login e abilitare WeChat. Inserire l'AppID e l'AppSecret. Progettare la pagina di benvenuto del Captive Portal utilizzando l'editor drag-and-drop di Purple. Posizionare il pulsante di accesso WeChat come invito all'azione (CTA) principale sopra la piega (above the fold).
Configurare il reindirizzamento post-autenticazione. Le opzioni includono:
- La pagina di iscrizione all'account ufficiale WeChat della sede (consigliata per l'engagement)
- Una landing page promozionale ospitata all'interno di un WeChat Mini Program
- Una pagina di sondaggio che utilizza gli strumenti di WiFi Analytics di Purple
- Una pagina di iscrizione al programma fedeltà
Abilitare la memorizzazione nella cache dell'indirizzo MAC sotto Autenticazione > Impostazioni per i Visitatori di Ritorno. Impostare la durata della cache in base alla frequenza tipica delle visite (7 giorni consigliati per il retail, 30 giorni per gli hotel). I visitatori che ritornano si connetteranno automaticamente senza visualizzare nuovamente il portale, mentre la loro visita verrà comunque registrata nella dashboard di analisi.
Passaggio 3: Configurare l'hardware di rete
Sul controller wireless, configurare l'SSID guest per utilizzare un Captive Portal esterno. Inserire l'URL del portale Purple come URL della pagina di benvenuto. Aggiungere i domini WeChat al walled garden. Impostare l'indirizzo IP del server RADIUS e la chiave segreta condivisa forniti da Purple.
Prima del lancio ufficiale, testare l'intero flusso con un dispositivo mobile. Nello specifico:
- Connettersi all'SSID guest.
- Verificare che il Captive Portal si carichi nel mini-browser del Captive Portal Assistant (CPA).
- Toccare il pulsante di accesso WeChat e confermare che l'applicazione client WeChat si apra.
- Autorizzare la connessione e verificare che l'accesso a internet sia consentito.
- Verificare che il reindirizzamento post-accesso funzioni correttamente.
Best Practice
Ottimizzare il walled garden. Un walled garden configurato in modo errato è la causa principale dei fallimenti di accesso con WeChat in produzione. Testare prima del lancio e ripetere il test dopo ogni aggiornamento del firmware di rete, poiché alcuni controller ripristinano le voci della whitelist durante gli aggiornamenti.
Incentiva il coinvolgimento post-login. Il momento successivo all'autenticazione è il punto di massima attenzione nell'esperienza WiFi per gli ospiti. Reindirizza gli utenti alla pagina ufficiale del tuo account. I visitatori che seguono il tuo account rimangono raggiungibili tramite notifiche push anche molto tempo dopo aver lasciato la struttura.
Implementa il caching dei MAC per i visitatori ricorrenti. Richiedere una nuova autenticazione a ogni visita peggiora l'esperienza. Il caching dei MAC elimina gli ostacoli per i visitatori ricorrenti, registrando comunque la visita a fini analitici. Consulta la sezione WiFi Analytics di Purple per i report sul tempo di sosta e sulle visite di ritorno.
Applica la minimizzazione dei dati. Richiedi solo i campi del profilo WeChat che il tuo CRM utilizza effettivamente. La richiesta di autorizzazioni non necessarie aumenta il tasso di abbandono dell'autorizzazione e complica la conformità al GDPR. Per la maggior parte delle strutture, OpenID, nickname e avatar sono sufficienti per la personalizzazione.
Isola il traffico degli ospiti tramite VLAN. Assegna gli ospiti autenticati con WeChat a una VLAN dedicata, isolata dalla rete aziendale o POS. Ciò soddisfa i requisiti di isolamento di rete PCI-DSS e limita la portata di eventuali incidenti di sicurezza lato ospite. Per una trattazione completa dell'architettura di sicurezza WiFi, consulta la nostra guida alla sicurezza WiFi aziendale.
Garantisci la conformità a GDPR e PIPL. Mostra un'informativa sulla privacy chiara sulla splash page prima che l'utente avvii il flusso OAuth di WeChat. L'informativa deve identificare il titolare del trattamento, elencare le categorie di dati raccolti da WeChat, indicare la base giuridica del trattamento e fornire un link all'informativa completa sulla privacy. Per una guida dettagliata, consulta la nostra guida alla conformità GDPR per il WiFi.
-
Risoluzione dei problemi e mitigazione dei rischi
Disallineamento del reindirizzamento OAuth
Se l'URL di callback registrato nella console sviluppatori di WeChat non corrisponde esattamente all'URL utilizzato da Purple per il reindirizzamento, WeChat restituisce un codice di errore e blocca l'autorizzazione. Verifica la presenza di disallineamenti di protocollo (HTTP rispetto a HTTPS), barre finali e differenze nei sottodomini. Il dominio registrato deve corrispondere esattamente alla stringa.
Interferenza del Captive Portal Assistant (CPA)
I sistemi operativi mobili utilizzano i mini-browser CPA per rilevare e gestire le reti con Captive Portal. Questi mini-browser spesso non sono in grado di aprire app native, il che interrompe il passaggio all'app WeChat nel flusso OAuth. Le misure di mitigazione includono:
- L'implementazione di un reindirizzamento JavaScript che rilevi l'ambiente CPA e apra il browser di sistema completo prima di avviare il flusso OAuth.
- La visualizzazione di istruzioni chiare sulla splash page che invitino gli utenti ad aprire la pagina in un browser completo se il pulsante WeChat non risponde.
Scadenza dei token e sessioni obsolete
I token di accesso WeChat scadono dopo due ore. Se la tua piattaforma non aggiorna il token, il record CRM dell'utente smette di aggiornarsi dopo la sessione iniziale. Configura le impostazioni di aggiornamento dei token di Purple per mantenere un token attivo per tutta la durata della visita dell'ospite.
Rischio geopolitico e normativo
WeChat è soggetto alla regolamentazione del governo cinese e alle policy della piattaforma Tencent. L'accesso alle API può essere sospeso o modificato senza preavviso. Per mitigare questo rischio, assicurati che il tuo Captive Portal supporti più metodi di autenticazione (e-mail, SMS, altri login social) in modo che un'interruzione delle API di WeChat di non metta offline l'intero servizio WiFi per gli ospiti. I portali multicanale di Purple supportano nativamente questa architettura di fallback.
-
ROI e impatto sul business
L'implementazione dell'autenticazione WiFi con WeChat offre vantaggi misurabili su tre dimensioni.
Tassi di acquisizione dati più elevati. Il login social elimina l'attrito della compilazione dei moduli. Le strutture che utilizzano le opzioni di login social di Purple registrano tassi di completamento dell'autenticazione superiori del 20 - 30% rispetto ai portali comparabili che richiedono solo l'e-mail (dati interni Purple, 2024). In una struttura che gestisce 500 connessioni WiFi per gli ospiti al giorno, un aumento del 25% si traduce in 125 profili verificati in più acquisiti quotidianamente.
Crescita dei follower dell'Account Ufficiale. Il reindirizzamento degli utenti autenticati alla pagina di follow dell'Account Ufficiale converte il flusso di visitatori transitori in un pubblico digitale raggiungibile. Un hotel con 200 visitatori al giorno autenticati tramite WeChat che ottiene un tasso di follow del 40% acquisisce 80 nuovi follower dell'Account Ufficiale al giorno - follower che possono ricevere notifiche push mirate su offerte per visite successive, aggiornamenti sui programmi fedeltà e promozioni stagionali.
Visibilità operativa. La piattaforma WiFi Analytics di Purple correla le sessioni autenticate tramite WeChat con il tempo di permanenza, la frequenza delle visite e i dati di movimento a livello di zona. Ciò fornisce ai direttori operativi delle strutture i dati necessari per ottimizzare il personale, il layout e la tempistica delle promozioni. Per le strutture ricettive del settore hospitality, questi dati si integrano direttamente con i sistemi PMS per arricchire i profili degli ospiti.
Per gli ambienti retail, l'autenticazione WeChat combinata con la piattaforma di analytics di Purple replica la ricchezza dei dati tipica dell'e-commerce in un negozio fisico - una funzionalità che diventa sempre più preziosa man mano che la disattivazione dei cookie di terze parti riduce l'efficacia del retargeting digitale.
Per una guida correlata, consulta la nostra guida alla conformità GDPR per il WiFi e la nostra guida alla sicurezza WiFi aziendale. Per scoprire come Purple si distribuisce in settori specifici, consulta le nostre pagine dedicate a hospitality, retail, sanità e trasporti.
Definizioni chiave
OAuth 2.0
Un protocollo di autorizzazione standard del settore che consente a un utente di concedere a un'applicazione terza l'accesso ai dati del proprio account su un altro servizio senza condividere la password. Nell'autenticazione WiFi WeChat, il Captive Portal è l'applicazione terza e WeChat è l'identity provider.
Il meccanismo alla base di tutti i social login WiFi. I team IT lo incontrano quando configurano l'AppID, l'AppSecret e l'URI di reindirizzamento nella console per sviluppatori di WeChat e nella piattaforma Purple.
Captive Portal
Una pagina web che intercetta il traffico di rete di un dispositivo e richiede all'utente di autorizzare o accettare i termini prima di concedere l'accesso a internet. Funziona reindirizzando tutte le richieste HTTP all'URL del portale fino al completamento dell'autenticazione.
La componente rivolta all'utente del sistema di accesso WiFi WeChat. Purple ospita e gestisce il Captive Portal come overlay cloud sopra l'hardware esistente della sede.
Walled garden
Una whitelist di pre-autenticazione di indirizzi IP e domini che un dispositivo può raggiungere prima di completare l'accesso al Captive Portal. Necessario per consentire al dispositivo di comunicare con i server di autenticazione di WeChat durante il flusso OAuth.
L'elemento configurato in modo errato più comunemente nelle distribuzioni WiFi WeChat. Deve essere configurato a livello di SSID sul controller wireless.
RADIUS
Remote Authentication Dial-In User Service. Un protocollo di rete che fornisce autenticazione, autorizzazione e accounting centralizzati per l'accesso alla rete. Dopo un interscambio OAuth WeChat andato a buon fine, Purple invia un messaggio RADIUS Access-Accept all'access point per concedere l'accesso a internet.
Il protocollo che collega la piattaforma di identità Purple all'hardware di rete della sede. I team IT configurano gli indirizzi IP del server RADIUS e le chiavi segrete condivise nel controller wireless.
WeChat Service Account (服务号)
Una categoria di WeChat Official Account progettata per le aziende, che offre l'accesso completo alle API incluso l'autorizzazione delle pagine web tramite OAuth 2.0. Appare come contatto nell'elenco chat dell'utente. Richiede la registrazione aziendale in Cina o la verifica all'estero.
Il tipo di account obbligatorio per l'accesso WiFi WeChat. Gli account di tipo Subscription non possono essere utilizzati a questo scopo.
OpenID
Un identificatore univoco assegnato da WeChat a uno specifico utente per uno specifico Official Account. Due Official Account diversi riceveranno OpenID diversi per lo stesso utente.
La chiave primaria utilizzata dal CRM per identificare e tracciare i singoli utenti tra le varie sessioni WiFi.
Unionid
Un identificatore univoco assegnato da WeChat a uno specifico utente per tutti gli Official Account e i Mini Program registrati sotto lo stesso account della piattaforma aperta WeChat. Consente il riconoscimento dell'utente tra diversi prodotti.
Rilevante per i marchi con più punti di contatto WeChat (ad esempio, una catena di vendita al dettaglio con sia un portale WiFi che un Mini Program per lo shopping) che desiderano unificare il profilo utente in tutte le interazioni.
Memorizzazione nella cache dell'indirizzo MAC
Una funzionalità di rete che memorizza l'identificativo hardware univoco di un dispositivo (indirizzo MAC) dopo l'autenticazione iniziale, consentendo alla rete di concedere automaticamente l'accesso alle connessioni successive senza mostrare nuovamente il Captive Portal.
Utilizzato per migliorare l'esperienza dei visitatori ricorrenti. Purple registra la nuova visita per scopi di analisi anche quando il portale non viene mostrato.
Captive Portal Assistant (CPA)
Il mini-browser avviato automaticamente da iOS e Android quando rilevano una rete che richiede l'autenticazione tramite Captive Portal. I CPA hanno funzionalità limitate e potrebbero non supportare i richiami alle app native necessari per il flusso OAuth di WeChat.
I team IT devono testare il flusso di accesso WeChat specificamente all'interno dell'ambiente CPA e implementare il rilevamento JavaScript per reindirizzare al browser di sistema completo se necessario.
VLAN
Virtual Local Area Network. Un segmento di rete logico che isola il traffico da altri segmenti sulla stessa infrastruttura fisica. Utilizzato per separare il traffico WiFi degli ospiti dalle reti aziendali o POS.
Gli attributi RADIUS restituiti da Purple possono assegnare gli ospiti autenticati tramite WeChat a una specifica VLAN, soddisfacendo i requisiti di segmentazione della rete PCI-DSS.
Esempi pratici
Un marchio di vendita al dettaglio di lusso a Londra desidera offrire un WiFi fluido ai turisti cinesi, aumentando al contempo i follower sul proprio Account Ufficiale WeChat. Attualmente utilizza access point Cisco Meraki e un portale standard per l'acquisizione delle e-mail. Il team IT ha due settimane per completare la distribuzione prima di un'importante campagna per il Capodanno cinese.
Settimana uno: registrare e verificare un Account di Servizio WeChat se non è ancora attivo (prevedere da due a quattro settimane per l'approvazione di Tencent, quindi questa fase avrebbe dovuto iniziare prima - in caso contrario, utilizzare un'entità cinese di terze parti verificata come misura provvisoria). Configurare la console per sviluppatori di WeChat con il dominio di callback corrispondente all'URL del portale Purple. Nella piattaforma Purple, abilitare il social login con WeChat, inserire l'AppID e l'AppSecret e progettare la splash page con WeChat come opzione di accesso principale. Configurare il reindirizzamento post-autenticazione alla pagina di follow dell'Account Ufficiale WeChat del marchio. Settimana due: nella dashboard Meraki, aggiornare l'SSID guest per puntare all'URL del portale Purple. Aggiungere tutti i domini API di WeChat alla walled garden di Meraki sotto Wireless > Controllo Accessi. Impostare i dettagli del server RADIUS. Testare l'intero flusso end-to-end da un dispositivo iOS e Android. Abilitare il caching dei MAC per il riconoscimento dei visitatori di ritorno a 30 giorni. Andare online.
Uno stadio con una capacità di 15.000 persone ospita una serie di eventi internazionali con una significativa affluenza di visitatori di lingua cinese. Il direttore IT riferisce che il 35% degli ospiti abbandona il modulo di login WiFi prima di completarlo. La rete utilizza access point HPE Aruba gestiti tramite Aruba Central.
Distribuire il captive portal di Purple con WeChat come opzione di social login principale insieme a alternative via e-mail e SMS. Configurare il profilo del captive portal di Aruba Central per reindirizzare a Purple e aggiungere i domini WeChat all'elenco dei consentiti. Implementare uno script JavaScript di rilevamento CPA sulla splash page per forzare il flusso OAuth nel browser di sistema nativo, bypassando il mini-browser CPA di Aruba. Configurare gli attributi RADIUS per assegnare i tifosi autenticati a una VLAN guest dedicata, isolata dalla rete operativa dello stadio. Impostare il timeout della sessione a quattro ore per coprire la durata tipica di un evento senza richiedere una nuova autenticazione. Post-autenticazione, reindirizzare i tifosi a un Mini Programma WeChat che ospita il programma dell'evento, i risultati in tempo reale e un servizio di ordinazione di cibo.
Domande di esercitazione
Q1. Il nuovo login WeChat WiFi del tuo locale non funziona. Gli ospiti toccano il pulsante WeChat sulla splash page, ma la pagina va in timeout prima che si apra l'app WeChat. La dashboard Cisco Meraki mostra che l'SSID è online e l'URL del portale Purple è configurato correttamente. Qual è la causa più probabile e come si risolve?
Suggerimento: Considera quale accesso alla rete ha il dispositivo prima di completare l'autenticazione.
Visualizza risposta modello
Il walled garden sull'SSID Meraki è configurato in modo errato. Il dispositivo non riesce a raggiungere i domini API di WeChat prima dell'autenticazione, impedendo l'avvio dell'handshake OAuth. Soluzione: accedere a Wireless > Access Control nella dashboard Meraki, individuare la sezione Walled Garden e aggiungere i domini WeChat richiesti, inclusi *.weixin.qq.com, *.wechat.com e *.wx.qq.com. Eseguire un test tentando nuovamente il flusso di login da un dispositivo che non si è mai connesso all'SSID in precedenza.
Q2. Un direttore marketing desidera utilizzare il proprio account di abbonamento WeChat esistente (订阅号) per abilitare il login WiFi, poiché consente la pubblicazione quotidiana di articoli ai follower. Ti chiede di configurare l'integrazione. Come rispondi?
Suggerimento: Esamina i livelli di accesso API per i diversi tipi di account WeChat.
Visualizza risposta modello
Informa il direttore che un account di abbonamento non può essere utilizzato per l'autenticazione WiFi. Le API di autorizzazione delle pagine web OAuth 2.0 necessarie per l'integrazione con il Captive Portal sono disponibili solo per gli account di servizio verificati (服务号). Sarà necessario registrare un account di servizio. Questa procedura richiede una licenza commerciale cinese o una richiesta estera tramite il processo speciale di Tencent, che richiede da due a quattro settimane e ha un costo annuale di 99 dollari. L'account di abbonamento può rimanere attivo per la pubblicazione dei contenuti; i due tipi di account servono a scopi diversi e possono coesistere.
Q3. Dopo una corretta implementazione di WeChat WiFi, il team IT nota che gli utenti che si sono autenticati tre settimane fa non compaiono più nel CRM con dati di visita aggiornati, anche se si connettono alla rete. Qual è la causa probabile?
Suggerimento: Considera le impostazioni di gestione della sessione configurate in Purple e la durata della cache MAC.
Visualizza risposta modello
La durata della cache MAC è probabilmente impostata su un valore inferiore a tre settimane (ad esempio, 14 giorni), pertanto agli utenti di ritorno viene concesso l'accesso tramite la cache MAC senza attivare un nuovo evento di autenticazione o un aggiornamento del CRM. In alternativa, il token di accesso WeChat per quegli utenti è scaduto e la piattaforma non lo sta rinnovando. Soluzione: estendere la durata della cache MAC a 30 giorni nelle impostazioni dei visitatori di ritorno di Purple e assicurarsi che la configurazione del rinnovo del token sia attiva. Verificare inoltre che Purple registri le visite memorizzate nella cache MAC come eventi di visita di ritorno nella dashboard di analisi, anche quando il portale non viene visualizzato.
Q4. Il tuo locale opera sia nel Regno Unito sia nella Cina continentale. Desideri implementare un sistema di autenticazione WeChat WiFi unificato. Quali obblighi di conformità devi affrontare prima di andare online?
Suggerimento: Alle due aree geografiche si applicano due regimi di privacy distinti.
Visualizza risposta modello
È necessario rispettare sia il GDPR (applicabile agli utenti nel Regno Unito e nell'UE) sia la legge cinese sulla protezione delle informazioni personali (PIPL, applicabile agli utenti nella Cina continentale). I requisiti chiave includono: mostrare un'informativa sulla privacy chiara sulla splash page prima di avviare il flusso OAuth, identificare il titolare del trattamento e mappare le categorie di dati raccolti da WeChat, indicare la base giuridica del trattamento ai sensi di ciascun regime (legittimo interesse o consenso ai sensi del GDPR; consenso ai sensi della PIPL), fornire un meccanismo che consenta agli utenti di revocare il consenso e richiedere la cancellazione, e garantire che siano attivi meccanismi di trasferimento dei dati qualora i dati del profilo WeChat fluiscano tra diverse giurisdizioni. Consultare la guida alla conformità GDPR di Purple e il proprio consulente legale per i requisiti specifici delle singole giurisdizioni.
Continua a leggere questa serie
Ubiquiti UniFi guest portal non reindirizza: cause e soluzioni
Questa guida isola un errore di reindirizzamento del portale ospiti UniFi analizzando in sequenza lo stato dell'ospite, il reindirizzamento, il percorso di pre-autorizzazione e l'autorizzazione del controller. Fornisce ai team IT locali un metodo collaudato per risolvere i dubbi tra rete ospiti e Hotspot, i passaggi ai portali esterni, i requisiti correnti degli account UniFi OS e i test di isolamento DNS.
Cisco Meraki splash page non funzionante: un diagramma di flusso per la risoluzione dei problemi
Questa guida pratica per il secondo giorno isola il punto in cui un flusso di splash Cisco Meraki ha fallito: autorizzazione del client, avvio del redirect HTTP, raggiungibilità del walled garden o sign-on RADIUS. Fornisce ai team IT delle sedi un percorso di prove controllato per ripristinare il WiFi per gli ospiti senza apportare modifiche estese a un'infrastruttura attiva.
Guida alla configurazione del WiFi ospiti aziendale: segmentazione VLAN, sicurezza e Captive Portals
Questa guida tecnica mostra ai team IT come configurare il WiFi ospiti come servizio di accesso internet controllato, utilizzando la segmentazione VLAN, le policy del firewall e un Captive Portal. Spiega inoltre come i moduli di registrazione e i controlli di onboarding di Purple supportino un'esperienza per i visitatori proporzionata senza indebolire il perimetro che circonda il personale, i pagamenti e i sistemi operativi.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.