
Soluzioni WiFi gestite in cloud: guida alla distribuzione aziendale | Purple
Distribuisci il WiFi gestito in cloud in edifici commerciali e multi-tenant. Confronta le architetture, configura l'isolamento iPSK e VLAN e modella il TCO e il ROI dei servizi di base.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al WiFi Multi-Tenant →
Cloud-managed WiFi architecture & ROI calculator
Model access point density, WAN uplink capacity, tenant isolation security, and 3-year TCO savings when deploying cloud-managed WiFi across multi-tenant properties, offices, and commercial estates.
1. Property & deployment parameters
High-density residential housing, build-to-rent (BTR), and student accommodation requiring private personal area networks (PANs) per apartment.
2. Architectural sizing and ROI projection
Enterprise zero-trust (iPSK)- Deploy Identity PSK (iPSK) per unit to create private Personal Area Networks (PANs) on a single unified SSID.
- Use cloud Zero-Touch Provisioning (ZTP) to ship pre-configured APs directly to properties for plug-and-play field installation.
- Configure Layer 2 client isolation with selective mDNS proxying so residents can cast to local media streamers without seeing neighbours.
Consult with a Purple Enterprise WiFi Architect
Get custom engineering validation for your property estate, including RF AP placement surveys, cloud controller migration blueprints, and automated tenant iPSK provisioning.
Sintesi per la direzione
Nei settori Build-to-Rent (BTR) e Multi-Dwelling Unit (MDU), l'accesso a internet ad alte prestazioni non è più un upgrade opzionale - è il servizio di pubblica utilità più critico. Il modello tradizionale che costringe i residenti a stipulare i propri contratti a banda larga e a installare router di livello consumer crea gravi interferenze di radiofrequenza (RF), ritarda i traslochi e lascia sul tavolo una fetta significativa di ricavi.
Le soluzioni WiFi gestite in cloud rappresentano lo standard moderno per gli operatori residenziali. Separando il piano di gestione dagli access point fisici, si ottiene una visibilità in un'unica interfaccia su tutto il portafoglio senza dover implementare costosi hardware di controllo in loco. Purple opera in oltre 80.000 sedi attive con un uptime del 99,999%, servendo 350 milioni di utenti unici e registrando 440 milioni di accessi nel 2024 (dati interni Purple, 2024).
In particolare, se abbinata alla tecnologia iPSK (Identity Pre-Shared Key), una rete gestita in cloud consente di offrire una reale esperienza "instant-on". I residenti si trasferiscono, si connettono immediatamente utilizzando una credenziale unica e godono di una rete privata e sicura che supporta tutti i loro dispositivi intelligenti. Questo approccio riduce i periodi di sfitto, consente di richiedere un canone d'affitto nettamente superiore e trasforma un costo di gestione in un fattore trainante del reddito operativo netto.
Approfondimento tecnico
Architettura cloud vs controller on-premise
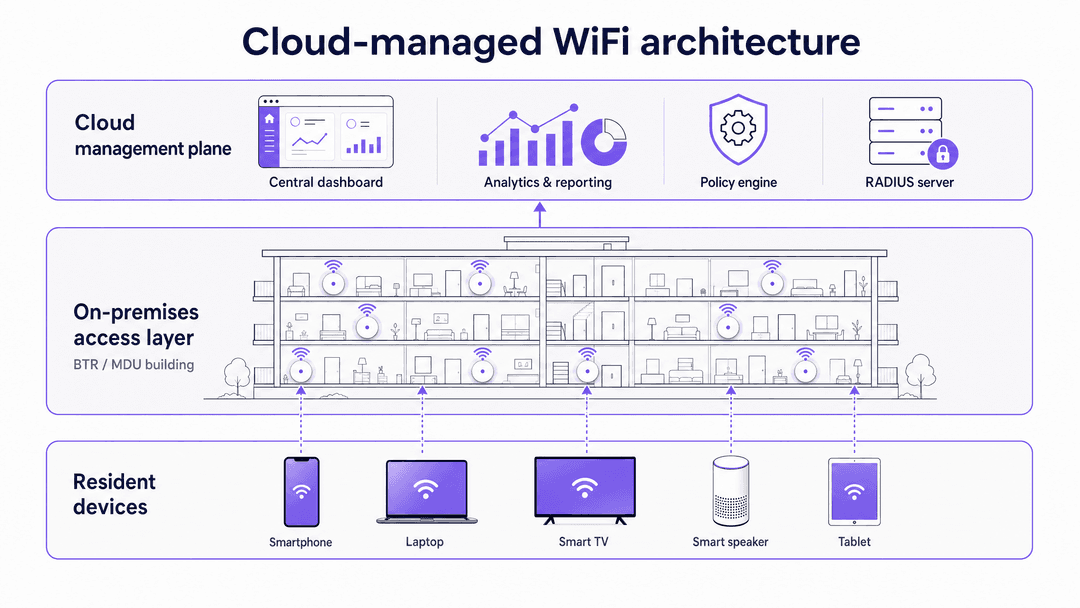
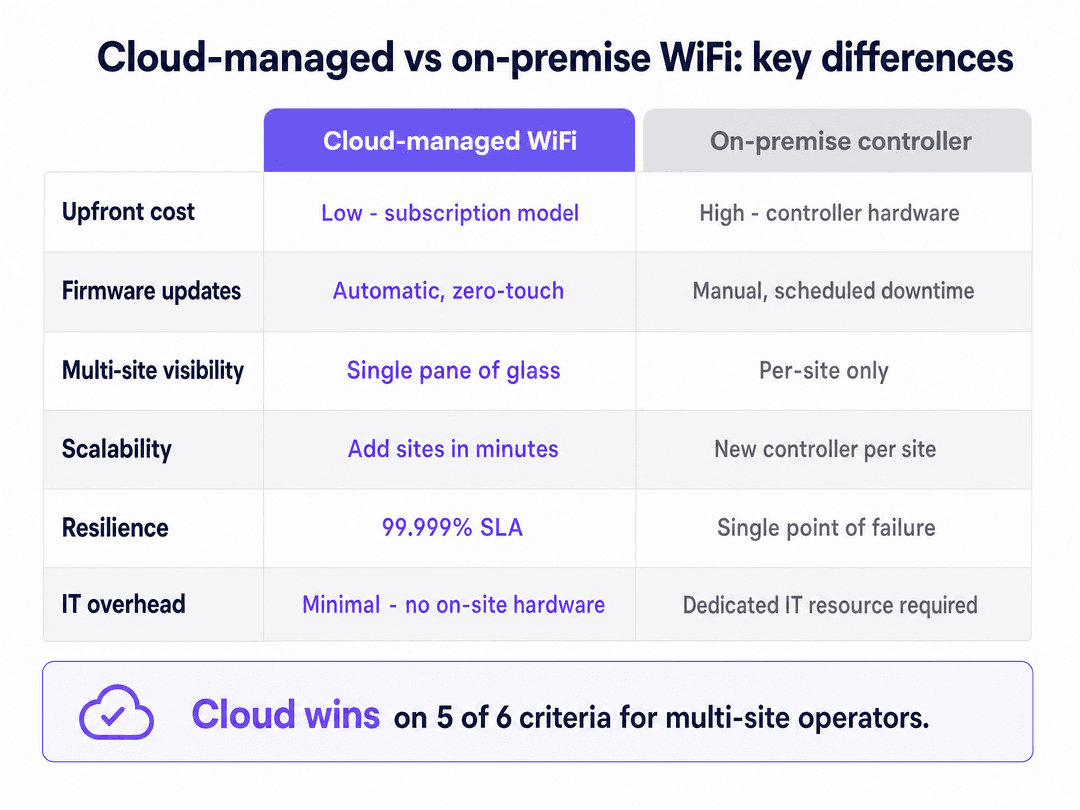
L'architettura WiFi aziendale ha subito un cambiamento fondamentale. Storicamente, la distribuzione di una rete di livello enterprise richiedeva Wireless LAN Controller (WLC) on-premise per gestire il traffico, applicare le policy e coordinare il roaming tra gli access point. Questo modello richiedeva risorse IT dedicate per ogni edificio e introduceva un singolo punto di vulnerabilità nella sala comunicazioni.
Le soluzioni WiFi gestite in cloud spostano i piani di controllo e gestione verso data center ospitati. Gli access point (AP) gestiscono il piano dati localmente. Se la connessione al controller cloud si interrompe, gli AP continuano a instradare il traffico locale e ad autenticare i dispositivi noti utilizzando le policy memorizzate nella cache. Questa architettura garantisce un uptime del 99,999% e consente ai progettisti di rete di gestire decine di proprietà da una dashboard centrale.
Si prevede che il mercato del WiFi as a Service crescerà da 9,27 miliardi di dollari nel 2025 a 21,96 miliardi di dollari entro il 2030, con un CAGR del 18,8% (MarketsandMarkets, 2025). I servizi WLAN gestiti in cloud hanno registrato una crescita dei ricavi del 6% su base annua nel 2024, superando significativamente il mercato di rete più ampio (650 Group, 2024).
Il requisito iPSK per ambienti multi-tenant
La sfida tecnica decisiva in una proprietà BTR è l'isolamento dei tenant su larga scala. Ci si trova con centinaia di nuclei familiari che condividono la stessa infrastruttura fisica.
Lo standard WPA2/WPA3-Personal utilizza una singola Pre-Shared Key (PSK) per l'intera rete. Questo è fondamentalmente insicuro per un condominio (MDU): una sola password trapelata compromette l'intero edificio e i residenti possono vedere i dispositivi degli altri sullo stesso segmento di rete. Al contrario, WPA3-Enterprise con IEEE 802.1X offre un'eccellente sicurezza ma fallisce nei contesti residenziali perché smart TV, console di gioco e dispositivi IoT non supportano l'autenticazione tramite nome utente e password - non dispongono infatti di un browser o di una tastiera per completare la procedura.
La soluzione è l'Identity Pre-Shared Key (iPSK), denominata dai fornitori come PPSK (HPE Aruba) o Personal Private Network (Cisco Meraki). L'iPSK consente alla rete di rilasciare una password univoca a ogni residente. Il server RADIUS collega quella specifica password a una Virtual Local Area Network (VLAN) dedicata.
Quando un residente connette il proprio smartphone, laptop e smart speaker utilizzando la sua chiave univoca, la rete li raggruppa in una Private Area Network (PAN). I dispositivi del residente possono rilevarsi e comunicare tra loro in modo nativo - consentendo lo streaming continuo e il controllo della casa intelligente - pur rimanendo completamente isolati da tutti gli altri residenti nell'edificio. Un edificio di 200 unità che utilizza iPSK gestisce in genere tra i 3.000 e i 5.000 dispositivi connessi contemporaneamente (dati interni Purple, 2024).
Hardware e progettazione del livello fisico
Per il livello fisico, il WiFi 6 (IEEE 802.11ax) rappresenta lo standard di riferimento. Il WiFi 6 introduce l'Orthogonal Frequency Division Multiple Access (OFDMA), che consente a un singolo AP di comunicare simultaneamente con più dispositivi dividendo i canali in sottocanali. Questo migliora drasticamente le prestazioni negli ambienti ad alta densità in cui gli access point WiFi 5 legacy metterebbero in coda i client in modo sequenziale.
Il posizionamento degli AP è fondamentale e spesso viene gestito in modo errato. L'approccio tradizionale di posizionare gli AP nei corridoi costringe il segnale a penetrare porte tagliafuoco e bagni, causando una grave attenuazione. La best practice prevede il posizionamento all'interno delle stanze - in genere un AP per unità, o un AP ogni due unità - cablato a uno switch PoE tramite cablaggio Cat 6A. Ogni AP deve essere cablato; il backhaul mesh non è adatto per implementazioni residenziali di tipo enterprise.
Guida all'implementazione
Passaggio 1: Pianificazione RF e site survey
Prima di iniziare il cablaggio, esegui un'indagine RF predittiva utilizzando strumenti come Ekahau o iBwave. In un MDU, l'interferenza co-canale rappresenta la minaccia principale per le prestazioni. Configura canali a 20 MHz sulla banda a 2.4 GHz e canali a 40 MHz sulla banda a 5 GHz per massimizzare i canali non sovrapposti. Documenta il tuo piano dei canali prima della distribuzione e rivedilo trimestralmente al variare dell'ambiente RF.
Passaggio 2: Selezione dell'hardware e dell'overlay software
Distribuisci access point di livello enterprise dall'elenco canonico: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks o Fortinet. Applica l'overlay cloud indipendente dall'hardware di Purple per gestire l'autenticazione iPSK, i flussi di onboarding dei residenti e la reportistica. L'overlay software di Purple funziona con tutti e otto i fornitori senza richiedere la sostituzione dell'hardware.
Passaggio 3: Progettazione dell'architettura VLAN
Mappa i segmenti di rete prima di configurare qualsiasi cosa. Un'installazione BTR standard richiede come minimo quattro VLAN: una VLAN WiFi Residenti (isolamento iPSK per residente), una VLAN WiFi Ospiti (per visitatori, corrieri e appaltatori tramite un Captive Portal), una VLAN per i sistemi dell'edificio (CCTV, controllo accessi, BMS) e una VLAN di gestione (traffico di gestione degli AP, isolato da tutto il traffico degli utenti). Fai approvare e documentare questa architettura prima dell'inizio dell'installazione.
Passaggio 4: Automazione del ciclo di vita dei residenti
Integra la piattaforma di gestione WiFi con il tuo software di Property Management (PMS). Alla firma di un contratto di locazione, il sistema genera una chiave iPSK e la invia automaticamente via e-mail al residente. Al termine della locazione, il sistema revoca la chiave specifica senza influire su nessun altro residente. Questo elimina completamente la gestione manuale delle password e garantisce che la rete rimanga sicura durante ogni transizione di locazione.
Passaggio 5: Dimensionamento corretto del collegamento internet uplink
Prevedi da 5 a 10 Mbps di larghezza di banda dedicata su linea dedicata per unità al picco di contemporaneità. Non utilizzare prodotti a banda larga condivisa per l'uplink dell'edificio. Una linea dedicata fornisce una larghezza di banda simmetrica, uno SLA garantito e nessuna condivisione con altri clienti sullo stesso circuito. Per un edificio di 200 unità con un'occupazione dell'80%, pianifica un minimo di 800 Mbps a 1.6 Gbps di larghezza di banda garantita.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best practice
Per il Guest WiFi nelle aree comuni come lobby, palestre e spazi di co-working, distribuisci un SSID separato con un Captive Portal per acquisire i dati e il consenso dei visitatori. Questo è distinto dalla rete iPSK dei residenti e deve risiedere su una propria VLAN. La piattaforma WiFi Analytics di Purple collega questo livello di dati al tuo CRM e ai tuoi strumenti di marketing, consentendoti di capire come i residenti e i visitatori utilizzano i tuoi spazi condivisi.
Per i dispositivi IoT e smart home che utilizzano il Bluetooth o una rete locale temporanea per la configurazione iniziale, assicurati che la configurazione della VLAN dei residenti consenta al dispositivo di completare il flusso di associazione. La maggior parte dei dispositivi smart home deve trovarsi sulla stessa rete logica dell'app di controllo, cosa che iPSK gestisce nativamente. Consulta Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi per un'analisi dettagliata dell'architettura SSID nei vari casi d'uso.
Per la conformità in materia di sicurezza, assicurati che la VLAN dei sistemi dell'edificio sia protetta da firewall per tutto il traffico dei residenti. Se elabori pagamenti con carta in qualsiasi punto della proprietà (parcheggio, prenotazione di servizi), il PCI-DSS richiede che i sistemi di pagamento siano isolati da qualsiasi segmento di rete accessibile a residenti o ospiti. Conserva i log di controllo di tutti gli accessi alla rete per un minimo di 90 giorni per soddisfare i requisiti GDPR e Cyber Essentials.
Risoluzione dei problemi e mitigazione dei rischi
Il problema di Chromecast. Se i residenti non riescono a trasmettere ai loro televisori, verifica che l'isolamento dei client sia disabilitato all'interno della loro specifica VLAN, pur rimanendo attivo tra le diverse VLAN. iPSK crea la bolla per singolo residente, ma la configurazione della VLAN deve consentire il rilevamento dei dispositivi intra-VLAN affinché la trasmissione funzioni.
NAT limitato sulle console da gioco. PlayStation, Xbox e Nintendo Switch richiedono un NAT Aperto o di Tipo 2 per il multiplayer online. Assicurati che le regole del firewall per le VLAN dei residenti gestiscano correttamente UPnP e CGNAT. Limitare il NAT a livello globale per ridurre la superficie di attacco interromperà l'esperienza di gioco dei residenti e genererà un volume significativo di richieste di supporto.
Access point non autorizzati (rogue). I residenti potrebbero collegare i propri router per abitudine, creando interferenze e falle nella sicurezza. Abilita il rilevamento dei rogue AP sul tuo controller cloud. Quando viene rilevato un AP non autorizzato, il sistema avvisa il tuo team IT centrale e può bloccare automaticamente l'indirizzo MAC del dispositivo incriminato dalla rete.
Hardware consumer su scala. Il fallimento di implementazione più comune è l'uso di hardware mesh di livello consumer per ridurre i costi iniziali. L'hardware consumer manca della potenza di elaborazione necessaria per gestire da 15 a 25 dispositivi per nucleo familiare in un edificio di 200 unità, e non supporta le funzionalità VLAN necessarie per l'isolamento iPSK. L'hardware enterprise presente nell'elenco dei fornitori canonici non è negoziabile per le installazioni BTR.
ROI e impatto aziendale
La distribuzione di un sistema WiFi gestito come servizio accessorio genera ritorni misurabili. I benchmark di settore indicano un aumento del canone di affitto da $20 a $40 al mese per unità per gli edifici che offrono una connettività premium e istantanea all'arrivo (National Apartment Association, 2024). Gli edifici con WiFi gestito registrano inoltre una riduzione dei periodi di sfitto da 5 a 10 giorni, poiché le unità sono immediatamente pronte per l'uso il giorno del trasloco.
Nel calcolare il business case, confrontate il costo per singola porta di un software overlay gestito su hardware di proprietà con i ricavi generati dalla tariffa del servizio. Il modello è costantemente positivo in termini di NOI per gli operatori che mantengono il controllo dell'infrastruttura anziché esternalizzarla a un fornitore di banda larga retail, che ne catturerebbe invece il valore.
Per gli operatori del settore retail e dell'hopitality hospitality che gestiscono sviluppi a destinazione d'uso mista, la stessa infrastruttura gestita in cloud serve sia la connettività dei residenti che quella degli inquilini commerciali, con il WiFi Multi-Tenant di Purple che isola il traffico di ciascuna attività in modo sicuro tanto quanto isola i singoli nuclei familiari. Gli snodi di trasporto transport e le strutture sanitarie healthcare che utilizzano la piattaforma di Purple beneficiano della stessa architettura indipendente dall'hardware, con le certificazioni ISO 27001, GDPR, CCPA e Cyber Essentials di Purple che coprono tutte le installazioni.
Modelli di servizio a livelli e aumento dei ricavi
Una piattaforma gestita in cloud consente l'erogazione di servizi a livelli senza modifiche all'hardware. È possibile offrire un livello residenziale standard a una velocità base e un livello premium (commercializzato come livello per gamer o livello per lo smart working) a una velocità di trasmissione superiore, con la policy di velocità applicata a livello di VLAN tramite il controller cloud. L'aggiornamento di un residente dal livello standard a quello premium richiede pochi secondi nella dashboard e non necessita dell'intervento di un tecnico. Questo modello trasforma un costo fisso per i servizi accessori in un flusso di entrate a livelli.
La piattaforma di Purple supporta questa modalità tramite policy QoS per singola VLAN, consentendo agli operatori di impostare limiti di velocità di download e upload per ciascun segmento di residenti. In combinazione con l'integrazione PMS, gli aggiornamenti di livello possono essere effettuati in modalità self-service dai residenti tramite un portale a loro dedicato, con la fatturazione gestita dal sistema di gestione della proprietà.
Conformità e residenza dei dati
Le piattaforme WiFi gestite in cloud che trattano dati identificativi dei residenti devono essere conformi al GDPR nel Regno Unito e nell'UE, e al CCPA in California. Purple archivia i dati nelle regioni dell'UE, del Regno Unito o degli Stati Uniti, scelte al momento della fornitura. I log di rete identificabili dei residenti devono essere conservati solo per il tempo necessario alla sicurezza e alle operazioni - sei mesi è un limite massimo comune per le installazioni residenziali. Per gli sviluppi a destinazione d'uso mista che includono inquilini del settore retail o food & beverage che elaborano pagamenti con carta, la conformità PCI-DSS richiede che i terminali di pagamento siano isolati da qualsiasi segmento di rete accessibile a residenti o ospiti. La VLAN dei sistemi dell'edificio deve essere protetta da firewall da tutto il traffico di residenti e ospiti, con liste di controllo degli accessi (ACL) applicate a livello dello switch di distribuzione.
Purple possiede le certificazioni ISO 27001, GDPR, CCPA, Cyber Essentials e B Corp. Queste certificazioni si applicano a tutte le implementazioni e sono disponibili per la revisione nei processi di due diligence.
Progettazione di rete per sviluppi BTR a destinazione d'uso mista
I moderni sviluppi BTR combinano sempre più unità residenziali con negozi al dettaglio al piano terra, spazi di co-working e punti di ristoro. Un'unica piattaforma WiFi gestita in cloud può servire tutti questi casi d'uso da un'unica infrastruttura hardware, con una separazione logica applicata tramite policy VLAN e SSID.
Per i piani residenziali, implementa l'architettura WiFi multi-tenant iPSK descritta sopra. Per il piano terra commerciale, implementa un SSID Guest WiFi separato con un Captive Portal, offrendo agli acquirenti dei negozi e ai membri del co-working un'esperienza di rete distinta con il proprio branding e flusso di acquisizione dati. La piattaforma di Purple gestisce entrambi gli SSID dalla stessa dashboard cloud, con viste analitiche separate per zona.
Per i membri del co-working che richiedono un accesso persistente basato su credenziali in visite multiple, l'add-on SecurePass di Purple fornisce un'autenticazione basata su certificati tramite EAP-TLS, eliminando completamente il Captive Portal per i membri e mantenendolo per i visitatori giornalieri. Questo rispecchia l'esperienza WiFi aziendale che gli inquilini corporate si aspettano, senza richiedere un'infrastruttura di rete separata.
Il principio di progettazione chiave è che ogni gruppo di utenti - residenti, acquirenti retail, membri del co-working, personale dell'edificio e dispositivi IoT - si trova sulla propria VLAN con la propria policy di accesso. Il controller cloud applica queste policy in modo coerente su ogni access point dell'edificio, indipendentemente dall'hardware del fornitore implementato.
Definizioni chiave
Identity Pre-Shared Key (iPSK)
Un meccanismo di sicurezza che assegna password WiFi uniche a singoli utenti o dispositivi sulla stessa SSID, instradando ciascuno verso una VLAN specifica tramite autenticazione RADIUS. I fornitori lo commercializzano come PPSK (HPE Aruba) o Personal Private Network (Cisco Meraki).
Essenziale per le distribuzioni MDU e BTR per fornire l'isolamento degli inquilini senza richiedere una complessa infrastruttura di certificati 802.1X. Supporta tutti i dispositivi consumer, compreso l'hardware IoT headless.
Virtual Local Area Network (VLAN)
Una sottorete logica che raggruppa un insieme di dispositivi, isolando il loro traffico da altri dispositivi sulla stessa infrastruttura di rete fisica.
Utilizzata nelle distribuzioni BTR per separare il traffico dei residenti dai sistemi dell'edificio e per isolare i singoli residenti tra loro. Richiesta anche per la conformità PCI-DSS quando i sistemi di pagamento condividono l'infrastruttura fisica.
Piano di gestione cloud
L'infrastruttura ospitata che gestisce la configurazione di rete, l'applicazione delle policy, gli aggiornamenti del firmware e il monitoraggio - separata dagli access point fisici che gestiscono il traffico radio.
Consente ai team IT di gestire più proprietà da remoto senza hardware di controllo in loco. Abilita il provisioning zero-touch: spedisci un AP sul sito, collegalo e si configurerà da solo.
Private Area Network (PAN)
Un ambiente di rete personale in cui i dispositivi di uno specifico utente possono comunicare tra loro in modo sicuro, rimanendo isolati da tutti gli altri utenti sulla stessa rete fisica.
Creata dinamicamente da iPSK per consentire ai residenti di utilizzare dispositivi di casting, smart speaker e domotica intelligente in modo sicuro in un edificio condiviso.
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porte (Network Access Control), che richiede un'autenticazione robusta tramite nome utente e password o certificati digitali (EAP-TLS, PEAP) prima di concedere l'accesso alla rete.
Altamente sicuro per il personale e le reti aziendali, ma generalmente non idoneo per i dispositivi IoT residenziali che non hanno la capacità di presentare credenziali. iPSK fornisce un risultato di sicurezza equivalente senza i vincoli di compatibilità.
Captive Portal
Una pagina web che un utente deve visualizzare e con cui deve interagire prima che venga concesso l'accesso a una rete. Comunemente utilizzata per l'accettazione dei termini, l'acquisizione dei dati e il pagamento sulle reti WiFi pubbliche.
Adatto per i clienti retail e gli ospiti degli hotel per acquisire dati di prima parte e consenso. Non idoneo per i residenti permanenti poiché i dispositivi IoT headless non possono completare il flusso di autenticazione basato su browser.
Orthogonal Frequency Division Multiple Access (OFDMA)
Una funzionalità del WiFi 6 (IEEE 802.11ax) che consente a un singolo access point di servire più client contemporaneamente dividendo i canali in sotto-canali più piccoli chiamati Resource Units.
Fondamentale per mantenere le prestazioni in ambienti MDU ad alta densità dove da 15 a 25 dispositivi per nucleo familiare competono per il tempo di trasmissione sullo stesso access point.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce autenticazione, autorizzazione e tracciamento (AAA) centralizzati per gli utenti che si connettono a una rete. Nelle implementazioni iPSK, il server RADIUS mappa ogni chiave precondivisa univoca su una VLAN specifica.
Il motore di autenticazione alla base di iPSK. In un'implementazione gestita in cloud, il server RADIUS viene eseguito nel cloud anziché on-premise, eliminando la dipendenza da un hardware nella sala comunicazioni.
Esempi pratici
Uno sviluppatore immobiliare sta definendo il design di rete per una torre Build-to-Rent da 250 unità. Pianifica di installare gli access point nei corridoi centrali per risparmiare sui costi di cablaggio e intende utilizzare una password WPA3-Personal standard per l'intero edificio, da cambiare mensilmente al momento del trasloco di un residente.
Lo sviluppatore deve riprogettare sia il livello fisico che quello logico prima dell'inizio dei lavori. Fisicamente, gli AP devono essere spostati dai corridoi all'interno delle unità - minimo un AP ogni due unità - per evitare il degrado del segnale attraverso le porte tagliafuoco e le pareti dei bagni in camera. Logicamente, la singola password WPA3-Personal deve essere sostituita con una distribuzione iPSK gestita in cloud. Ciascuna delle 250 unità riceve una chiave unica associata a una VLAN dedicata, garantendo la privacy dei residenti e supportando i dispositivi smart home senza richiedere rotazioni mensili delle password a livello di intero edificio. L'integrazione con il PMS automatizza la generazione delle chiavi alla firma del contratto e la revoca al momento del trasloco. I costi di cablaggio per il posizionamento degli AP in unità vengono ammortizzati entro 12 mesi grazie al premio mensile per i servizi di base compreso tra £20 e £40 per unità.
Un operatore di alloggi per studenti si prepara per l'ingresso di settembre in un complesso da 400 posti letto. Dispone di una rete gestita in cloud ma attualmente richiede agli studenti di accedere tramite un Captive Portal ogni 24 ore. Gli studenti si lamentano del fatto che le loro console da gioco e gli smart speaker non si connettono e l'helpdesk IT è sovraccarico.
L'operatore deve passare da un Captive Portal (modello WiFi per ospiti) a un sistema iPSK (modello multi-tenant). I Captive Portal richiedono un browser per l'autenticazione, rendendoli incompatibili con i dispositivi headless come console e smart speaker. L'operatore dovrebbe emettere un iPSK unico per ogni studente prima dell'arrivo - inviato via email con la conferma dell'alloggio - in modo che il giorno del trasloco gli studenti colleghino tutti i loro dispositivi esattamente come farebbero a casa. I dispositivi rimangono connessi in modo persistente per l'intero anno accademico. Il controller cloud gestisce il provisioning del gruppo di settembre in blocco tramite un'importazione CSV dal sistema dei record degli studenti, eliminando completamente la coda dell'helpdesk.
Domande di esercitazione
Q1. Sei il direttore IT di un operatore BTR che distribuisce il WiFi in un nuovo complesso di 150 unità. Il team operativo desidera utilizzare un captive portal per raccogliere gli indirizzi email dei residenti a scopo di marketing. Come li consigli?
Suggerimento: Considera i tipi di dispositivi che i residenti porteranno - smart TV, console, smart speaker - e il modo in cui i captive portal autenticano gli utenti.
Visualizza risposta modello
Sconsiglia l'uso di un captive portal per i residenti. I captive portal richiedono un browser per completare il flusso di autenticazione, il che impedisce il funzionamento dei dispositivi IoT headless (smart speaker, console, smart TV) poiché non possono riprodurre la pagina di login. Distribuisci invece un'architettura iPSK per i residenti e integrala con il PMS per acquisire i dati dei residenti alla firma del contratto di locazione. Riserva il captive portal esclusivamente ai visitatori di passaggio nella lobby, in palestra e negli spazi di co-working, dove l'acquisizione dei dati e la raccolta del consenso sono appropriate.
Q2. Un residente in un edificio BTR da 200 unità riferisce di non poter giocare in multiplayer online sulla sua PlayStation 5, ricevendo un errore "Strict NAT" o "NAT Type 3". La rete utilizza iPSK e l'isolamento VLAN per residente. Qual è il probabile problema di configurazione e come lo risolvi?
Suggerimento: Esamina come il traffico in uscita esce dalla VLAN del residente verso internet, in particolare la configurazione NAT e UPnP.
Visualizza risposta modello
Le regole del firewall che gestiscono le VLAN dei residenti sono probabilmente troppo restrittive per il traffico di gioco. Il multiplayer online di PlayStation richiede un NAT Aperto o di Tipo 2. È necessario regolare la configurazione del Carrier-Grade NAT (CGNAT) e abilitare l'UPnP per l'intervallo VLAN dei residenti per consentire le porte richieste dal traffico di gioco. Non allentare il NAT a livello globale - applica la modifica specificamente alla subnet della VLAN dei residenti per mantenere l'isolamento tra di loro.
Q3. Per ridurre i costi, un appaltatore propone di posizionare gli access point WiFi 6 esclusivamente nei corridoi di un blocco di alloggi per studenti da 120 unità, distanziandoli ogni 15 metri. Perché dovresti rifiutare questo progetto e cosa dovresti specificare invece?
Suggerimento: Pensa alle barriere fisiche tra l'AP del corridoio e i dispositivi all'interno delle stanze, e alla perdita di segnale causata da ciascuna barriera.
Visualizza risposta modello
Rifiuta il progetto perché il posizionamento nei corridoi costringe il segnale RF a penetrare pesanti porte tagliafuoco e pareti dei bagni privati prima di raggiungere il dispositivo dell'utente. Ogni porta tagliafuoco causa da 15 a 20 dB di attenuazione del segnale, che rappresenta la differenza tra una connettività eccellente e una inutilizzabile. Specifica invece il posizionamento degli AP in stanza - un AP per stanza o un AP ogni due stanze - montati a soffitto o sopra la porta, cablati tramite Cat 6A all'IDF di piano. Conduci un'indagine RF predittiva con Ekahau per convalidare il posizionamento prima dell'inizio del cablaggio.
Domande frequenti
Che cos'è il WiFi gestito in cloud e in che cosa si differenzia dalle architetture con controller on-premises?
Il WiFi gestito in cloud disaccoppia i piani di controllo e gestione della rete dall'hardware del controller fisico on-premises. Gli access point si connettono in modo sicuro tramite HTTPS/TLS in uscita a una piattaforma di gestione cloud centralizzata. Mentre le policy di controllo, gli aggiornamenti del firmware e l'analisi RF sono orchestrati dal cloud, l'inoltro dei pacchetti del piano dati rimane locale a livello di switch edge. Ciò elimina i singoli punti di vulnerabilità dell'hardware del controller, riduce gli interventi tecnici in loco e offre una scalabilità elastica in tutte le sedi distribuite.
In che modo l'Identity PSK (iPSK) isola gli inquilini in una distribuzione WiFi cloud multi-tenant?
L'Identity PSK (noto anche come MPSK o DPSK) consente agli amministratori di rete di trasmettere un singolo SSID assegnando al contempo una chiave precondivisa distinta a ciascun inquilino o appartamento. Quando un client si autentica, il server RADIUS in cloud esamina la passphrase e indirizza dinamicamente il client alla sua specifica VLAN 802.1Q. Questo crea una Personal Area Network (PAN) isolata per ogni residenza, impedendo il rilevamento dei dispositivi dei vicini ed eliminando al contempo il sovraccarico di SSID sullo spettro RF.
Come si dimensiona la larghezza di banda WAN Internet per il WiFi gestito in cloud multi-tenant?
Il dimensionamento della WAN multi-tenant utilizza un modello di oversubscription della concorrenza al 95° percentile anziché sommare i limiti massimi dei client. Per le unità abitative plurifamiliari, è opportuno pianificare da 3 a 5 endpoint connessi per residente con una concorrenza massima media del 25%. L'allocazione di una larghezza di banda WAN costante da 3.5 a 5 Mbps per dispositivo concorrente attivo garantisce uno streaming 4K fluido e videoconferenze senza bufferbloat.
Come viene mantenuta la conformità PCI-DSS sulle reti wireless gestite in cloud?
La conformità PCI-DSS nei sistemi gestiti in cloud richiede una rigorosa segmentazione di Layer 2 e Layer 3 tra i sistemi di elaborazione delle carte di pagamento e il WiFi di ospiti o inquilini. I firewall gestiti in cloud impongono filtri di uscita automatizzati, il rilevamento continuo di AP non autorizzati (WIPS), il controllo degli accessi basato sui ruoli e la registrazione centralizzata dei log di controllo senza memorizzare i dati dei titolari di carta nella telemetria del controller cloud.
In che modo le aziende dovrebbero gestire l'onboarding degli ospiti su una rete gestita in cloud?
Il traffico degli ospiti deve essere instradato verso una sottorete DMZ isolata utilizzando un Captive Portal aziendale come Purple. Gli ospiti si autenticano tramite SMS self-service, registrazione via e-mail o social sign-on, accettano le condizioni d'uso e ottengono un accesso di durata limitata con isolamento Layer 2 da client a client applicato sull'access point, proteggendo i sistemi aziendali interni dai tentativi di rilevamento dei dispositivi degli ospiti.
Continua a leggere questa serie
Come distribuire iPSK su Cisco Meraki, HPE Aruba e Ruckus
Questa guida pratica di riferimento mostra come distribuire iPSK su Cisco Meraki, MPSK su HPE Aruba Central e DPSK su Ruckus SmartZone, con una breve appendice su UniFi PPSK. Si concentra sull'emissione delle chiavi, sul posizionamento di VLAN o policy, sui flussi decisionali RADIUS e sui test di revoca che dimostrano il corretto funzionamento di una distribuzione in un ambiente reale.
Bulk internet agreement vs managed WiFi: quale modello si adatta al tuo edificio
Un riferimento pratico per gli approvvigionamenti di leader immobiliari, IT e operativi che confronta la banda larga retail a carico dei residenti, un bulk internet agreement e il managed WiFi. Chiarisce la proprietà, il trasloco dei residenti, la sicurezza, l'ambito dei costi e l'uscita contrattuale, utilizzando la terminologia statunitense bulk-internet e i corrispondenti equivalenti del Regno Unito.
Soluzioni WiFi per appartamenti: una guida completa per le aziende
Questa guida copre l'architettura, l'implementazione e il business case per le soluzioni WiFi per appartamenti nelle proprietà Build to Rent e nelle unità abitative plurifamiliari. Spiega come la tecnologia Identity Pre-Shared Key (iPSK) crei bolle di rete sicure e isolate per ogni residente, supportando al contempo i dispositivi intelligenti e l'IoT. Gli sviluppatori immobiliari, i proprietari e gli operatori BTR troveranno indicazioni pratiche per l'implementazione, dati sul ROI e scenari di implementazione pratici.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.