
UX di Onboarding di Rete: Progettare un'Esperienza di Configurazione WiFi Senza Ostacoli
Questa guida fornisce un framework tecnico completo per progettare un UX di onboarding di rete WiFi senza ostacoli, coprendo i meccanismi di rilevamento del Captive Portal su iOS, Android, Windows e macOS, e dettagliando l'iscrizione dei certificati self-service per le reti del personale 802.1X. Offre a IT manager, architetti di rete e direttori operativi delle sedi strategie pratiche per ridurre il carico di lavoro dell'helpdesk, migliorare i tassi di successo della prima connessione e mantenere la conformità GDPR e PCI-DSS negli ambienti dell'ospitalità, del retail e dei campus.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al Captive Portal →
Executive Summary
L'esperienza di onboarding rappresenta il primo punto di contatto critico tra un utente e la tua infrastruttura di rete. Per i gestori di sedi fisiche e i team IT aziendali, una UX di onboarding alla rete WiFi fluida non è un semplice comfort - è un requisito operativo fondamentale che influisce direttamente sui costi di supporto e sulla soddisfazione degli utenti. Quando gli ospiti o il personale riscontrano difficoltà a connettersi, la conseguenza immediata è un afflusso di ticket di assistenza, connessioni abbandonate e una percezione negativa della struttura o dell'organizzazione.
Questa guida fornisce un quadro tecnico completo per progettare un'esperienza di configurazione WiFi ottimale, affrontando le complessità del rilevamento del Captive Portal su iOS, Android, Windows e macOS, e descrivendo in dettaglio l'implementazione dell'iscrizione self-service dei certificati per le reti 802.1X. Adottando le strategie qui illustrate, i responsabili IT possono ridurre significativamente i costi di supporto, migliorare la conformità alla sicurezza e garantire un tasso di successo della prima connessione elevato su tutti i tipi di dispositivi. Sia che tu gestisca strutture nel settore Hospitality, ambienti di Retail o campus del settore pubblico, i principi rimangono gli stessi: progettare per il dispositivo, progettare per la conformità e progettare per l'utente.
Approfondimento Tecnico: Meccanismi di Rilevamento del Captive Portal
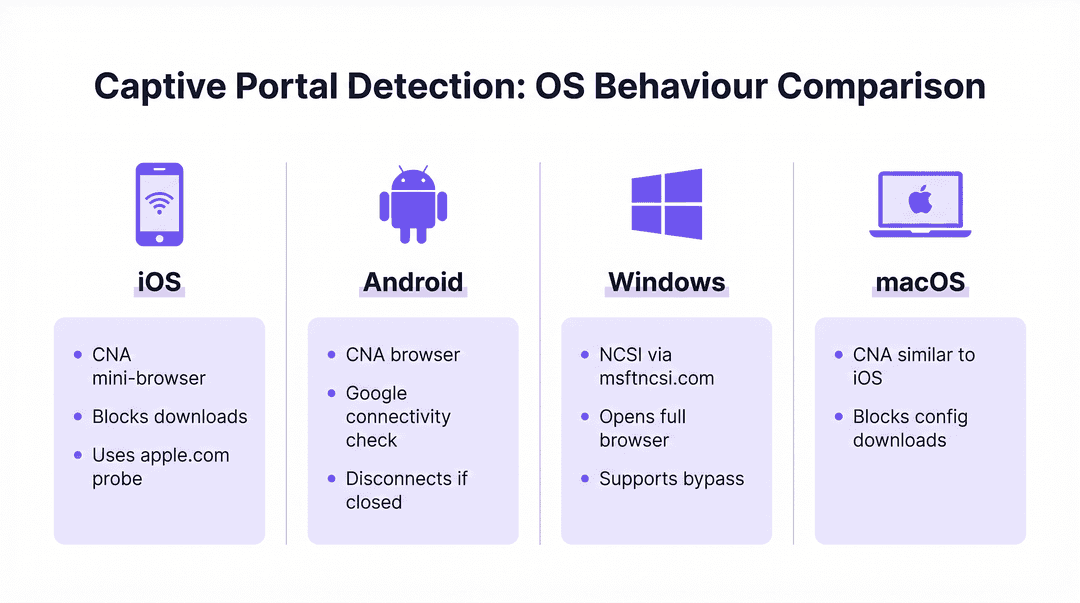
Comprendere come i diversi sistemi operativi gestiscono il rilevamento del Captive Portal è essenziale per progettare un flusso di onboarding affidabile. I meccanismi alla base variano significativamente tra le piattaforme, portando spesso a esperienze utente incoerenti se non gestiti correttamente.
Windows: Network Connectivity Status Indicator (NCSI)
Windows utilizza il Network Connectivity Status Indicator (NCSI) per valutare l'accesso a Internet. Al momento della connessione a una rete, Windows tenta di risolvere e accedere a un dominio Microsoft specifico, in genere www.msftncsi.com. Se questa richiesta viene intercettata e reindirizzata dalla rete, Windows identifica la presenza di un Captive Portal e avvia immediatamente il browser web predefinito per mostrare la pagina del portale. [^1]
Unaベストプラクティス fondamentale consiste nel garantire che il Captive Portal reindirizzi costantemente tutto il traffico fino al completamento dell'autenticazione. Consentire l'accesso prematuro al dominio NCSI provoca un falso positivo nel controllo della connettività, impedendo la comparsa del portale e lasciando l'utente in uno stato "Connesso, senza Internet" senza un percorso visibile per risolvere il problema. Inoltre, Windows supporta i file di provisioning che consentono la riconnessione automatica alle reti future, migliorando l'esperienza per gli utenti che ritornano. [^1]### iOS e macOS: Captive Network Assistant (CNA)
I dispositivi Apple utilizzano il Captive Network Assistant (CNA), un mini-browser specializzato e a funzionalità limitata progettato specificamente per gestire i captive portal. Quando un dispositivo iOS o macOS si connette a una rete aperta, interroga specifici URL Apple (ad esempio, captive.apple.com). Se non riceve la risposta attesa, il CNA presenta automaticamente l'interfaccia del portale.
Sebbene sia efficace per le splash page di base, il CNA rappresenta una sfida significativa per l'onboarding aziendale: vieta tassativamente i download di file e le installazioni di profili. Questa misura di sicurezza impedisce il download diretto dei payload di configurazione necessari per l'onboarding dei certificati 802.1X. Per superare questa limitazione, le implementazioni aziendali devono adottare la tecnologia di CNA Breakout, che rileva l'ambiente CNA e invita l'utente a passare a un browser completo (come Safari) per completare il processo di registrazione del certificato. [^2]
Android: controlli di connettività Google
I dispositivi Android eseguono controlli di connettività simili utilizzando URL ospitati da Google. Come iOS, Android utilizza spesso un ambiente browser limitato per i captive portal. Un comportamento degno di nota nelle versioni recenti di Android è che il browser del captive portal si chiude automaticamente non appena rileva l'accesso completo a Internet. Tuttavia, se un utente chiude manualmente la finestra del portale prima di completare l'autenticazione, Android in genere si disconnette completamente dalla rete, richiedendo all'utente di riavviare il processo di connessione. I progetti dei portali devono tenerne conto rendendo l'azione di completamento chiara e visibile.
| OS | Meccanismo di rilevamento | Browser del portale | Download di file | Rischio chiave |
|---|---|---|---|---|
| Windows | NCSI tramite msftncsi.com | Browser completo | Consentito | Falso positivo se il dominio NCSI è sbloccato |
| iOS | Apple probe (captive.apple.com) | Mini-browser CNA | Bloccato | Il download del profilo non va a buon fine senza CNA Breakout |
| macOS | Apple probe (captive.apple.com) | Mini-browser CNA | Bloccato | Il download del profilo non va a buon fine senza CNA Breakout |
| Android | Controllo di connettività Google | Browser limitato | Limitato | Si disconnette se la finestra del portale viene chiusa anticipatamente |
Guida all'implementazione: progettare il flusso di onboarding
La progettazione di un flusso di onboarding efficace richiede un equilibrio strategico tra sicurezza, conformità ed esperienza utente. L'approccio differisce in modo significativo a seconda che il pubblico di destinazione sia composto da ospiti temporanei o da personale permanente.
Guest WiFi: l'esperienza del Captive Portal
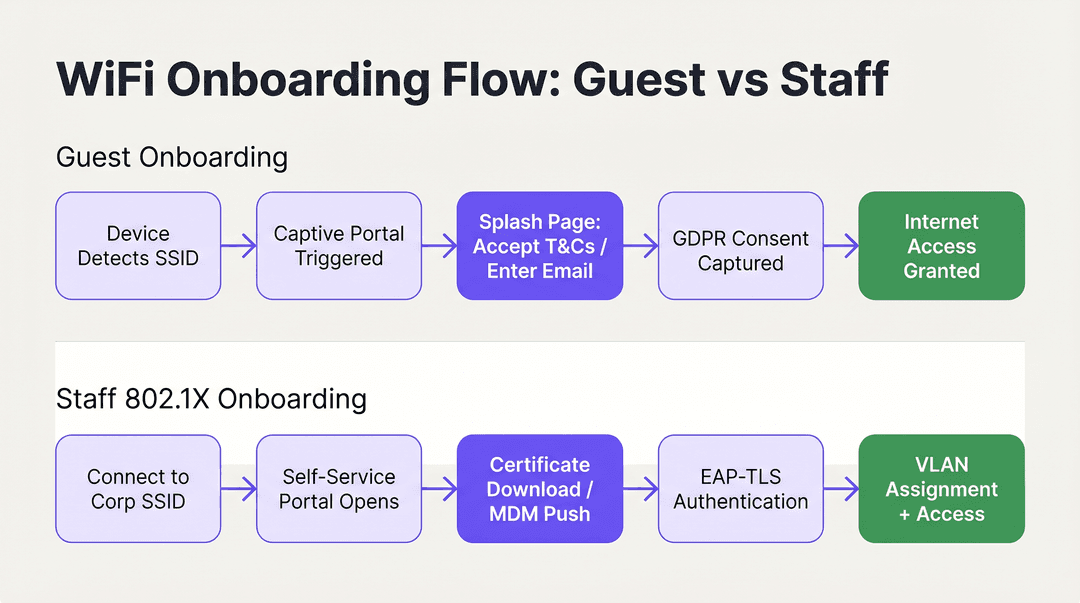
Per l'accesso degli ospiti, l'obiettivo principale è facilitare una connessione rapida e intuitiva, catturando al contempo i dati necessari e garantendo la conformità. L'implementazione di un captive portal personalizzato con il proprio brand è l'approccio standard. L'interfaccia utente deve essere pulita, adatta ai dispositivi touch e comunicare chiaramente le azioni richieste. L'utilizzo di soluzioni come Guest WiFi consente alle strutture di presentare una splash page professionale che guida gli utenti in modo fluido attraverso l'accettazione dei termini e delle condizioni o l'inserimento di un indirizzo email.
In particolare, il flusso di onboarding deve essere in linea con le normative sulla privacy dei dati come il GDPR. Il portale deve acquisire esplicitamente il consenso dell'utente per il trattamento dei dati e le comunicazioni di marketing, garantendo che la raccolta dei dati sia trasparente e minima. Il consenso al marketing deve essere di tipo opt-in anziché pre-selezionato, e l'informativa sulla privacy deve essere chiaramente accessibile. Inoltre, la segmentazione della rete è un requisito obbligatorio, in particolare per la conformità PCI-DSS negli ambienti retail e ricettivi. Il traffico degli ospiti deve essere rigorosamente isolato dalle reti aziendali interne e dai sistemi point-of-sale per mitigare i rischi di sicurezza. [^3]
Il metodo di autenticazione scelto per il portale influisce direttamente sia sull'esperienza utente sia sulla qualità dei dati acquisiti. Gli approcci più comuni sono la registrazione tramite email (basso attrito, qualità dei dati moderata), il social login tramite OAuth (attrito moderato, alta qualità dei dati) e la verifica tramite SMS (maggiore attrito, massima qualità dei dati). Per la maggior parte delle installazioni nei settori dell'ospitalità e del retail, la registrazione tramite email con un'opzione di social login di riserva rappresenta l'equilibrio ottimale. La verifica tramite SMS è consigliabile per gli ambienti in cui l'accuratezza dei dati è un obiettivo commerciale primario, come le integrazioni con i programmi di fidelizzazione.
Per le installazioni nel settore dell' Hospitality in particolare, il reindirizzamento post-autenticazione rappresenta una significativa opportunità di guadagno. Invece di limitarsi a concedere l'accesso lasciando l'utente su una pagina vuota, è preferibile reindirizzarlo a una pagina di benvenuto personalizzata con il brand, a un'offerta promozionale o a un invito all'iscrizione a un programma di fidelizzazione. È qui che l'investimento nel guest WiFi inizia a generare valore commerciale diretto oltre alla semplice connettività. Per ulteriori indicazioni su questo argomento, consulta Modern Hospitality WiFi Solutions Your Guests Deserve.
La gestione delle sessioni è un altro aspetto dell'UX di onboarding degli ospiti spesso trascurato. Configura il tuo portale per riconoscere i dispositivi che ritornano tramite l'indirizzo MAC e concedere l'accesso automaticamente senza richiedere il reinserimento delle credenziali. Questo migliora notevolmente l'esperienza per i visitatori abituali ed è particolarmente prezioso negli ambienti retail dove i clienti si recano frequentemente. La durata della sessione e l'intervallo di nuova autenticazione devono essere calibrati in base al tipo di struttura: un hotel potrebbe impostare una sessione di 24 ore allineata al ciclo di check-in, mentre una caffetteria potrebbe utilizzare una sessione di 4 ore per gestire la congestione della rete durante i periodi di punta.
WiFi per il personale: registrazione dei certificati in modalità self-service
L'onboarding dei dispositivi del personale, in particolare negli scenari Bring Your Own Device (BYOD), richiede una postura di sicurezza più robusta, che in genere sfrutta IEEE 802.1X ed EAP-TLS per l'autenticazione basata su certificati. La sfida consiste nel distribuire questi certificati ai dispositivi non gestiti senza sovraccaricare l'helpdesk IT.
L'architettura raccomandata è un portale di onboarding self-service. Gli utenti si connettono inizialmente a un SSID di onboarding aperto e limitato. Questa rete è isolata tramite segmentazione VLAN e Access Control Lists (ACL), consentendo l'accesso solo al portale di registrazione e ai provider di identità necessari. Il portale guida l'utente attraverso l'autenticazione con le proprie credenziali aziendali, dopodiché vengono generati e scaricati sul dispositivo un certificato client univoco e un profilo di configurazione di rete. Una volta installato il profilo, il dispositivo passa automaticamente al SSID aziendale sicuro (utilizzando WPA3-Enterprise) e si autentica in modo trasparente utilizzando il certificato.
Per una guida tecnica dettagliata sull'integrazione di questi flussi con i servizi di identità Microsoft, fare riferimento alla Guida all'integrazione e alla configurazione dell'autenticazione WiFi con Azure AD e Entra ID. È inoltre importante comprendere come la tecnologia SD-WAN e le moderne architetture di rete interagiscono con questi flussi di onboarding; si veda The Core SD WAN Benefits for Modern Businesses per un contesto sul panorama più ampio delle infrastrutture di rete.
-
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best practice per una UX senza attriti
Per garantire un tasso elevato di successo alla prima connessione, gli architetti IT dovrebbero attenersi alle seguenti best practice indipendenti dai fornitori, derivate da implementazioni in ambienti aziendali, alberghieri e del settore pubblico.
Assegnare la priorità a una comunicazione chiara e concisa. Gli elementi visivi all'interno del portale devono guidare l'utente in modo intuitivo, riducendo al minimo il carico cognitivo. Assicurarsi che le informazioni di contatto dell'assistenza e del supporto siano ben visibili, consentendo agli utenti di risolvere rapidamente i problemi senza frustrazione. [^2] Gli indicatori di avanzamento sono particolarmente preziosi nei flussi a più fasi come la registrazione dei certificati.
Implementare il bypass CNA per tutti i portali self-service 802.1X. I tentativi di forzare il download dei profili tramite il Captive Network Assistant di iOS o macOS falliranno inevitabilmente, provocando chiamate di supporto immediate. Il portale deve rilevare in modo intelligente l'ambiente CNA e fornire istruzioni chiare per l'apertura di un browser completo. Questo non è un miglioramento opzionale; è un prerequisito per un'esperienza di onboarding funzionante su iOS. [^2]
Utilizzare SSID nascosti per ridurre la confusione. Trasmettendo solo le reti principali per gli ospiti e quelle aziendali sicure, e nascondendo l'SSID di onboarding temporaneo, si riduce il rischio che gli utenti tentino di connettersi alla rete errata. L'SSID di onboarding può essere comunicato tramite codice QR o documentazione di benvenuto.Progetta per un'interazione touch-first. Poiché la maggior parte delle connessioni degli ospiti proviene da smartphone, i layout dei portali devono utilizzare controlli grandi e facilmente selezionabili, evitare uno scorrimento eccessivo e suddividere i flussi complessi in più pagine brevi. [^1]
Sfrutta WiFi Analytics per un'ottimizzazione continua. Il monitoraggio dei tassi di abbandono del portale, della distribuzione dei tipi di dispositivi e dei tassi di successo della connessione fornisce i dati necessari per identificare e risolvere i punti di attrito nel percorso di onboarding. Per gli ambienti che richiedono anche l'integrazione della geolocalizzazione fisica, Wayfinding e Sensors possono completare il livello di WiFi analytics per fornire un quadro completo di Venue Intelligence.
-
Risoluzione dei problemi e mitigazione dei rischi
Anche con un flusso di onboarding ben progettato, possono sorgere problemi. Comprendere le modalità di errore più comuni è essenziale per una rapida risoluzione dei problemi e una mitigazione proattiva dei rischi.
Il Captive Portal non viene visualizzato. Questo è quasi sempre causato da un ACL di pre-autenticazione troppo permissivo. Se un dispositivo riesce a raggiungere con successo gli URL di controllo della connettività specifici del proprio sistema operativo prima dell'autenticazione, il sistema operativo presumerà di avere un accesso completo a Internet e non attiverà il portale. Controlla la configurazione del walled garden e assicurati che i domini di probe NCSI e Apple vengano intercettati e reindirizzati finché l'utente non si è autenticato completamente.
Errori di attendibilità del certificato nelle distribuzioni 802.1X. Se il dispositivo non considera attendibile il certificato del server RADIUS, l'autenticazione EAP-TLS non andrà a buon fine in modo silenzioso. L'utente visualizzerà un messaggio generico "impossibile connettersi" senza alcuna guida pratica. Il profilo di onboarding self-service deve includere esplicitamente la catena completa dei certificati della Root CA per stabilire l'attendibilità. Questa è la causa principale più comune di errori silenziosi 802.1X nelle distribuzioni BYOD.
Gli utenti iOS non riescono a scaricare i profili di configurazione. Questo è il problema del CNA descritto sopra. Se il portale non ha implementato il CNA Breakout, gli utenti iOS non saranno in grado di procedere. Verifica che il meccanismo di breakout funzioni correttamente eseguendo il test su un dispositivo iOS fisico, non solo su un simulatore.
Comportamento del portale incoerente durante il roaming SSID. Nelle distribuzioni multi-sito o multi-controller, assicurati che la logica di reindirizzamento del Captive Portal sia coerente su tutti gli access point. Un comportamento incoerente - in cui alcuni AP reindirizzano e altri no - crea un'esperienza utente confusa e imprevedibile. Ciò è particolarmente rilevante per le catene di Retail e gli snodi di Transport in cui gli utenti si spostano tra più siti e si aspettano un'esperienza coerente.
-
ROI e impatto sul business
L'impatto aziendale dell'ottimizzazione della UX di onboarding WiFi va ben oltre la comodità dell'utente. Per i dipartimenti IT aziendali, il ritorno sull'investimento principale si realizza attraverso una significativa riduzione dei costi di supporto. I ticket dell'helpdesk relativi al WiFi sono tra i più costosi da risolvere, richiedendo il tempo del personale tecnico per problemi che, nella maggior parte dei casi, sono prevenibili attraverso una migliore progettazione e configurazione del portale.
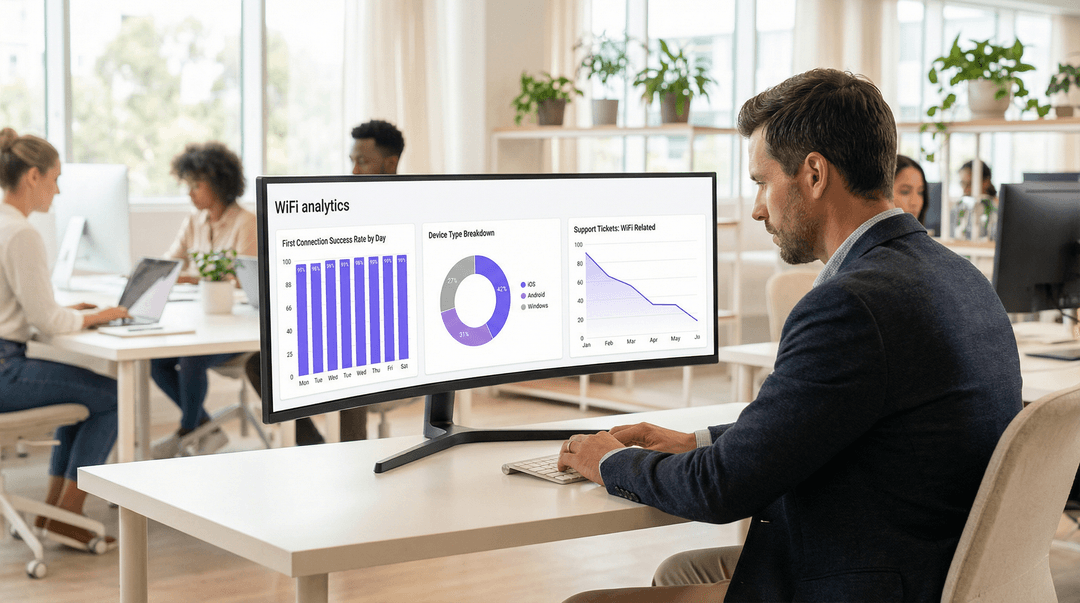
Per le sedi che utilizzano WiFi Analytics, un processo di onboarding fluido aumenta direttamente il volume di utenti connessi, arricchendo così i dati disponibili per l'analisi dei flussi di visitatori, la misurazione del tempo di permanenza e le strategie di engagement dei clienti. Nei contesti di Retail, questo si traduce direttamente in dati più accurati sul customer journey e in un marketing mirato più efficace. Nel settore Hospitality, un'esperienza di connessione fluida contribuisce in modo misurabile ai punteggi di soddisfazione degli ospiti. Anche gli ambienti sanitari ne beneficiano in modo significativo; per un contesto sulla distribuzione del WiFi in contesti regolamentati, consultare le risorse del settore Healthcare.
I seguenti parametri forniscono il quadro di riferimento per quantificare le prestazioni di onboarding e dimostrare il ROI:
| Metrica | Definizione | Benchmark di Riferimento |
|---|---|---|
| Tasso di Successo della Prima Connessione | % di utenti che si connettono con successo al primo tentativo | > 95% |
| Tasso di Abbandono del Portale | % di utenti che iniziano ma non completano il flusso del portale | < 10% |
| Tempo di Connessione | Tempo medio dalla selezione dell'SSID all'accesso a Internet | < 45 secondi |
| Volume dei Ticket di Supporto WiFi | Ticket helpdesk mensili attribuibili all'onboarding WiFi | In calo mese su mese |
| Tasso di Connessione Automatica dei Visitatori Ricorrenti | % di dispositivi di ritorno che si riconnettono senza dover reinserire le credenziali nel portale | > 80% |
Trattando l'onboarding di rete come un percorso fondamentale della user experience piuttosto che come una semplice necessità tecnica, le organizzazioni possono offrire una connettività sicura, conforme e senza attriti che supporta sia gli obiettivi operativi sia risultati aziendali misurabili. Per ulteriori informazioni su come l'infrastruttura degli access point supporti queste esperienze, consultare Wireless Access Points Definition Your Ultimate 2026 Guide.
[^1]: Microsoft Learn. "Captive Portal Detection and User Experience in Windows." https://learn.microsoft.com/en-us/windows-hardware/drivers/mobilebroadband/captive-portals [^2]: SecureW2. "WiFi Onboarding and Captive Portal Best Practices." https://securew2.com/blog/wi-fi-onboarding-captive-portal [^3]: Purple. "Guest WiFi vs Staff WiFi: Network Segmentation Best Practices." https://www.purple.ai/en-GB/guides/guest-wifi-vs-staff-wifi-segmentation
Definizioni chiave
Captive Portal
Una pagina web che un utente di una rete ad accesso pubblico è obbligato a visualizzare e con cui deve interagire prima che venga concesso l'accesso a internet. Viene utilizzata per applicare le politiche di utilizzo accettabile, acquisire il consenso, autenticare gli utenti o presentare contenuti con il marchio aziendale.
I team IT distribuiscono i Captive Portal come gateway principale per l'accesso alla rete ospiti per garantire la conformità, raccogliere analisi e offrire esperienze personalizzate con il proprio marchio.
NCSI (Network Connectivity Status Indicator)
Una funzionalità di Windows che esegue test attivi e passivi per determinare la connettività internet, principalmente tentando di raggiungere domini specifici di Microsoft come msftncsi.com.
Comprendere l'NCSI è fondamentale per garantire che i dispositivi Windows rilevino e visualizzino correttamente il Captive Portal invece di segnalare un falso stato positivo di 'connesso'.
CNA (Captive Network Assistant)
Un mini-browser con funzionalità limitate utilizzato da iOS e macOS per visualizzare i Captive Portal. Limita intenzionalmente le funzionalità, inclusi il download di file, la persistenza dei cookie e l'esecuzione di JavaScript per motivi di sicurezza.
Il CNA rappresenta il principale ostacolo tecnico durante la distribuzione dei profili di configurazione 802.1X sui dispositivi Apple, richiedendo strategie specifiche di CNA Breakout.
CNA Breakout
Un meccanismo tecnico utilizzato all'interno di un Captive Portal per rilevare la presenza di un browser CNA limitato e invitare l'utente ad aprire la pagina del portale in un browser completo come Safari o Chrome.
Questo è un requisito obbligatorio per qualsiasi flusso di onboarding self-service che richiede all'utente di scaricare e installare un profilo di configurazione di rete su un dispositivo iOS o macOS.
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta (PNAC) che fornisce un meccanismo di autenticazione ai dispositivi che desiderano collegarsi a una rete LAN o WLAN, richiedendo un'autenticazione corretta prima che venga concesso l'accesso alla rete.
Questo è lo standard aziendale per la sicurezza delle reti del personale e aziendali, che va oltre le password condivise per passare alla verifica dell'identità individuale tramite RADIUS.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Un protocollo di autenticazione altamente sicuro utilizzato all'interno di 802.1X che richiede sia al dispositivo client che al server di autenticazione di verificarsi a vicenda utilizzando certificati digitali, fornendo un'autenticazione reciproca.
Considerato lo standard di riferimento per la sicurezza del WiFi aziendale, elimina i rischi di furto di credenziali affidandosi a certificati crittografici anziché alle password.
VLAN (Virtual Local Area Network)
Una sottorete logica che raggruppa un insieme di dispositivi provenienti da diverse LAN fisiche, consentendo agli amministratori di rete di partizionare una singola rete commutata per soddisfare i requisiti funzionali e di sicurezza.
Le VLAN sono essenziali per segmentare il traffico guest dal traffico aziendale, garantendo la conformità PCI-DSS e la sicurezza complessiva della rete in ambienti multi-tenant.
Walled Garden
Un ambiente di rete limitato pre-autenticazione che controlla quali indirizzi IP o domini un utente può raggiungere prima di essersi autenticato completamente tramite il Captive Portal.
Configurare correttamente il walled garden è fondamentale: deve consentire l'accesso al server del portale e agli identity provider, bloccando al contempo l'accesso generale a Internet per garantire che il rilevamento del portale da parte del sistema operativo si attivi correttamente.
WPA3-Enterprise
L'ultima generazione del protocollo di sicurezza WiFi Protected Access per reti aziendali, che offre una protezione avanzata grazie alla modalità di sicurezza a 192 bit e a meccanismi di definizione delle chiavi migliorati.
WPA3-Enterprise è il protocollo di sicurezza consigliato per gli SSID aziendali, in particolare se combinato con 802.1X ed EAP-TLS per l'autenticazione basata su certificati.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e tracciamento (AAA) per gli utenti che si connettono a un servizio di rete.
Il server RADIUS è la spina dorsale delle distribuzioni 802.1X, convalidando i certificati client e determinando quale VLAN assegnare a ciascun dispositivo autenticato.
Esempi pratici
Un hotel di lusso da 400 camere sta implementando una nuova rete WiFi per gli ospiti e una rete sicura per il personale. Attualmente registrano un elevato volume di chiamate di supporto da parte di ospiti che non riescono a visualizzare la pagina di login, e il personale ha difficoltà a configurare i propri telefoni personali per la rete sicura. In che modo l'architetto IT dovrebbe progettare il flusso di onboarding per risolvere entrambi i problemi?
Per la rete ospiti, l'architetto deve verificare le impostazioni del Walled Garden sul controller wireless. Le ACL di pre-autenticazione devono bloccare rigorosamente l'accesso agli URL di controllo della connettività del sistema operativo - in particolare msftncsi.com per i dispositivi Windows e captive.apple.com per i dispositivi Apple - e reindirizzare tutto il traffico HTTP e HTTPS al Captive Portal di Purple. Questo garantisce che il portale si attivi in modo affidabile su tutti i tipi di dispositivi. Il portale stesso deve essere personalizzato con il brand dell'hotel, richiedere solo un indirizzo email e l'accettazione dei termini, e reindirizzare dopo l'autenticazione a una pagina di benvenuto con le informazioni sui servizi dell'hotel.
Per la rete del personale, l'architetto dovrebbe implementare un portale di onboarding self-service su una VLAN isolata. Il personale si connette a un SSID di onboarding nascosto, si autentica tramite il portale utilizzando le proprie credenziali Active Directory o Entra ID e scarica un profilo di configurazione. Il portale deve implementare il CNA Breakout per garantire che agli utenti iOS venga richiesto di aprire Safari per scaricare il profilo, aggirando il mini-browser limitato di Apple. Il profilo deve includere il certificato della Root CA per il server RADIUS. Una volta installato, il dispositivo si connette automaticamente all'SSID del personale WPA3-Enterprise utilizzando EAP-TLS e viene assegnato alla VLAN appropriata in base al proprio gruppo di identità.
Una catena di vendita al dettaglio nazionale con 200 negozi sta aggiornando il proprio WiFi in-store per fornire un accesso ospiti fluido che incoraggi il download dell'app fedeltà, garantendo al contempo una rigorosa conformità al PCI-DSS per i propri sistemi di cassa. Quali decisioni architetturali devono essere prese in merito all'UX di onboarding?
L'architettura deve imporre una rigida segmentazione della rete come base fondamentale. Il WiFi per gli ospiti deve operare su una VLAN dedicata, completamente isolata dalle VLAN aziendali e POS sia tramite VLAN tagging che tramite l'applicazione di ACL a livello di distribuzione. Non deve esistere alcun percorso di instradamento tra la VLAN ospiti e l'ambiente regolamentato da PCI-DSS.
Il flusso di onboarding degli ospiti utilizzerà un Captive Portal che acquisisce il consenso conforme al GDPR prima di concedere l'accesso. Il modulo deve essere ridotto al minimo - indirizzo email, casella di controllo per il consenso al marketing facoltativo e accettazione dei termini. Il reindirizzamento post-autenticazione deve indirizzare gli utenti direttamente alla pagina dell'app store pertinente per l'applicazione fedeltà, con un chiaro invito all'azione. Il traffico dello stesso Captive Portal deve essere servito tramite HTTPS per proteggere tutti i dati utente inseriti durante il processo di onboarding. I clienti che ritornano dovrebbero essere riconosciuti tramite indirizzo MAC e ricevere l'accesso senza dover reinserire i dati, migliorando l'esperienza delle visite ripetute.
Domande di esercitazione
Q1. Il tuo helpdesk riceve segnalazioni relative a utenti con laptop Windows che si connettono alla rete guest, ma la splash page non compare mai. Visualizzano lo stato 'Connesso, internet non disponibile' nella barra di sistema. Qual è l'errore di configurazione più probabile e come si risolve?
Suggerimento: Considera in che modo Windows determina se si trova dietro a un Captive Portal o se è semplicemente offline - e quale dominio specifico utilizza per effettuare tale determinazione.
Visualizza risposta modello
La causa più probabile è una configurazione del Walled Garden troppo permissiva. Se le ACL di pre-autenticazione consentono il traffico verso il dominio NCSI di Microsoft (msftncsi.com), Windows risolve con successo il controllo di connettività e presume di avere pieno accesso a Internet, pertanto il browser del Captive Portal non viene mai avviato. La soluzione consiste nel restringere le ACL del Walled Garden per intercettare e reindirizzare le richieste a msftncsi.com fino a quando l'utente non ha completato l'autenticazione sul portale. Nella policy di pre-autenticazione devono essere inclusi nella whitelist solo il server del portale, l'identity provider e le risorse CDN essenziali.
Q2. Stai progettando un flusso di onboarding self-service per gli studenti universitari per connettere i loro iPhone personali alla rete protetta eduroam (802.1X). Quale specifico meccanismo tecnico devi includere nella progettazione del portale e perché è necessario?
Suggerimento: Pensa alle limitazioni del browser predefinito che appare automaticamente su iOS quando ci si connette a una rete aperta.
Visualizza risposta modello
È necessario implementare la tecnologia di CNA Breakout. Quando un iPhone si connette a una rete aperta, iOS apre automaticamente il Captive Network Assistant (CNA), un mini-browser limitato che blocca intenzionalmente i download di file e le installazioni di profili come misura di sicurezza. Senza CNA Breakout, lo studente non sarà in grado di scaricare il profilo di configurazione 802.1X e l'onboarding fallirà in modo silenzioso. Il portale deve rilevare l'ambiente CNA e presentare un messaggio chiaro che inviti l'utente ad aprire l'URL del portale in Safari, dove il browser completo consente di scaricare e installare il profilo.
Q3. Un cliente retail desidera utilizzare il proprio WiFi guest per raccogliere le email dei clienti a scopo di marketing, ma è preoccupato per la conformità PCI-DSS riguardo ai terminali di pagamento in negozio presenti sulla stessa infrastruttura di rete fisica. Quale requisito architetturale è obbligatorio e quale controllo specifico lo impone?
Suggerimento: Come puoi garantire che un dispositivo guest compromesso non possa raggiungere i sistemi di pagamento, anche se condividono gli stessi access point fisici?
Visualizza risposta modello
La segmentazione rigorosa della rete è obbligatoria. La rete WiFi ospiti deve essere posizionata su una VLAN completamente separata rispetto alle reti aziendali e ai sistemi di pagamento (POS). Le liste di controllo degli accessi (ACL) devono essere applicate a livello di distribuzione o core per garantire che nessun traffico possa essere instradato tra la VLAN ospiti e l'ambiente regolamentato PCI DSS. Questo isolamento deve essere applicato a livello di rete e non semplicemente a livello di SSID, poiché la sola separazione tramite SSID non è sufficiente per la conformità PCI DSS. La VLAN ospiti deve avere esclusivamente un accesso a internet in uscita, senza percorsi di instradamento verso alcuna sottorete interna.
Q4. Dopo aver implementato un portale di onboarding self-service 802.1X, il personale segnala che i propri telefoni personali Android hanno scaricato e installato correttamente il profilo di configurazione, ma i loro iPhone mostrano l'errore "Impossibile accedere alla rete" quando tentano di connettersi all'SSID aziendale. Qual è la causa più probabile?
Suggerimento: Il profilo è stato installato correttamente, quindi il problema non riguarda il download. Pensa a cosa succede durante l'handshake EAP-TLS quando il dispositivo tenta di autenticarsi.
Visualizza risposta modello
La causa più probabile è l'assenza del certificato Root CA nel profilo di configurazione. Durante l'autenticazione EAP-TLS, il dispositivo deve considerare attendibile il certificato presentato dal server RADIUS. Se la Root CA che ha firmato il certificato del server RADIUS non è inclusa nel profilo di onboarding, iOS rifiuterà il certificato RADIUS e l'autenticazione fallirà in modo silenzioso. Android potrebbe avere la Root CA nel proprio archivio di attendibilità di sistema per impostazione predefinita, motivo per cui i dispositivi Android hanno successo mentre i dispositivi iOS falliscono. La soluzione consiste nell'aggiornare il profilo di configurazione per includere la catena di attendibilità completa dei certificati, compresa la Root CA, prima di ridistribuirlo agli utenti iOS.
Continua a leggere questa serie
Ubiquiti UniFi guest portal non reindirizza: cause e soluzioni
Questa guida isola un errore di reindirizzamento del portale ospiti UniFi analizzando in sequenza lo stato dell'ospite, il reindirizzamento, il percorso di pre-autorizzazione e l'autorizzazione del controller. Fornisce ai team IT locali un metodo collaudato per risolvere i dubbi tra rete ospiti e Hotspot, i passaggi ai portali esterni, i requisiti correnti degli account UniFi OS e i test di isolamento DNS.
Cisco Meraki splash page non funzionante: un diagramma di flusso per la risoluzione dei problemi
Questa guida pratica per il secondo giorno isola i punti in cui un flusso splash Cisco Meraki ha fallito: autorizzazione del client, avvio del reindirizzamento HTTP, raggiungibilità del walled garden o sign-on RADIUS. Fornisce ai team IT delle sedi un percorso di verifica controllato, in modo da poter ripristinare il Guest WiFi senza apportare modifiche generiche a un'intera infrastruttura attiva.
Guida alla configurazione del WiFi ospiti aziendale: segmentazione VLAN, sicurezza e Captive Portals
Questa guida tecnica mostra ai team IT come configurare il WiFi ospiti come servizio di accesso internet controllato, utilizzando la segmentazione VLAN, le policy del firewall e un Captive Portal. Spiega inoltre come i moduli di registrazione e i controlli di onboarding di Purple supportino un'esperienza per i visitatori proporzionata senza indebolire il perimetro che circonda il personale, i pagamenti e i sistemi operativi.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.