
Stadium WiFi: Come Offrire Connettività su Scala per i Tifosi
Questa guida di riferimento tecnico autorevole fornisce indicazioni pratiche per IT manager, architetti di rete e direttori delle operazioni delle strutture sulla progettazione, l'implementazione e la monetizzazione di reti WiFi ad alta densità per stadi. Copre l'architettura RF per l'estrema densità di dispositivi, l'autenticazione sicura su scala, la segmentazione della rete e la mitigazione dei rischi - insieme a casi di studio pratici e a un quadro chiaro per misurare il ROI. Le strutture che implementano correttamente possono trasformare la loro infrastruttura WiFi da un centro di costo in una piattaforma strategica per il coinvolgimento dei tifosi, i media retail e l'intelligenza operativa.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al Guest WiFi →
Sintesi Esecutiva
Fornire un WiFi affidabile all'interno di uno stadio rappresenta una delle sfide più impegnative nell'ingegneria di rete. Per IT manager, CTO e direttori delle operazioni delle strutture, l'obiettivo non è più semplicemente quello di offrire una connettività di base, ma di creare un'esperienza digitale fluida per i tifosi generando al contempo un ROI misurabile. Gli stadi devono fare i conti con un'estrema densità di dispositivi, picchi massicci di utilizzo durante l'intervallo e la necessità di supportare sistemi operativi critici parallelamente all'accesso dei visitatori. Questa guida illustra l'architettura tecnica, le strategie di implementazione e le tattiche di mitigazione del rischio necessarie per offrire il venue WiFi su larga scala. Combinando una solida progettazione RF con piattaforme come il Guest WiFi e i WiFi Analytics di Purple, le strutture possono trasformare la rete da un centro di costo a una risorsa strategica che guida la monetizzazione dei retail media e l'intelligenza operativa. I principi qui esposti si applicano ugualmente alle strutture del settore Hospitality, agli ambienti Retail e agli hub di Transport - ovunque si intersechino un'estrema densità e il coinvolgimento dei tifosi.
Approfondimento Tecnico
La Sfida RF: Densità Estrema e Interferenza Co-Canale
La sfida fondamentale del WiFi all'interno di uno stadio consiste nel gestire l'estrema densità di client in uno spazio fisico limitato. Il modello tradizionale di implementazione aziendale - che si affida ad antenne omnidirezionali per coprire ampie aree - fallisce nelle condizioni tipiche di uno stadio a causa dell'Interferenza Co-Canale (CCI). Quando più access point trasmettono sullo stesso canale di frequenza, i dispositivi trascorrono la maggior parte del tempo in attesa di una banda libera anziché trasmettere dati. In una curva con 50.000 dispositivi, questo è catastrofico.
Per combattere la CCI, i progettisti di rete devono optare per le micro-celle. Ciò comporta l'installazione di un gran numero di antenne altamente direzionali a fascio stretto - in genere con ampiezze di fascio pari o inferiori a 30 gradi - dividendo la curva in piccole zone di copertura isolate. Ogni micro-cella serve un numero limitato di dispositivi, mantenendo un throughput elevato e una bassa contesa. Le opzioni di montaggio includono alloggiamenti sotto il sedile (preferiti per i livelli di seduta inferiori) e AP direzionali montati sui corrimano per i livelli superiori.
Wi-Fi 6E e Allocazione dello Spettro
Le moderne distribuzioni negli stadi devono sfruttare il WiFi 6E. L'aggiunta della banda di spettro a 6 GHz fornisce fino a 1.200 MHz di spettro pulito e contiguo, privo dei vincoli radar Dynamic Frequency Selection (DFS) che complicano le distribuzioni a 5 GHz in ambienti complessi. Ciò consente ai dispositivi compatibili di utilizzare canali più ampi (160 MHz, o 320 MHz con il WiFi 7), aumentando significativamente la larghezza di banda e riducendo la latenza - il che è fondamentale per le applicazioni ad alta intensità di banda come i replay video sui seggiolini e la condivisione sui social media.
La tabella seguente riassume le principali differenze tra gli standard WiFi rilevanti per le distribuzioni negli stadi:
| Standard | Bande | Larghezza di Canale Massima | Vantaggio Chiave per gli Stadi |
|---|---|---|---|
| WiFi 5 (802.11ac) | 5 GHz | 80 MHz | Ampio supporto, ma spettro limitato |
| WiFi 6 (802.11ax) | 2.4 / 5 GHz | 160 MHz | OFDMA e BSS Coloring riducono le interferenze |
| WiFi 6E (802.11ax) | 2.4 / 5 / 6 GHz | 160 MHz | Spettro a 6 GHz pulito senza vincoli DFS |
| WiFi 7 (802.11be) | 2.4 / 5 / 6 GHz | 320 MHz | Operazione Multi-Link per una larghezza di banda estrema |
Autenticazione e Sicurezza su Scala
Un onboarding senza attriti su scala è fondamentale. I Captive Portal, sebbene preziosi per l'acquisizione di dati proprietari, possono creare gravi colli di bottiglia quando 50.000 tifosi tentano di connettersi nei quindici minuti precedenti il fischio d'inizio. Il settore si sta muovendo verso l'autenticazione basata su profilo, e in particolare verso OpenRoaming - una federazione che consente ai dispositivi di connettersi in modo automatico e sicuro utilizzando 802.1X e WPA3. Purple funge da identity provider all'interno di questo ecosistema, garantendo un accesso sicuro e continuo e associando al contempo ogni sessione del dispositivo a un profilo utente persistente per scopi di analisi.
Per le strutture che richiedono ancora l'onboarding tramite Captive Portal per l'acquisizione dei dati, la soluzione è l'autenticazione pre-approvvigionata: consentire ai dispositivi di associarsi e ottenere immediatamente un indirizzo IP, presentando poi il portale in modo asincrono. Ciò evita i picchi di richieste DHCP e di associazione che si verificano quando ogni dispositivo accede al portale contemporaneamente.
Per una trattazione dettagliata dei principi di sicurezza delle reti pubbliche - direttamente applicabili agli ambienti degli stadi - consulta la nostra guida Airport WiFi Security: How to Protect Passengers on Public Networks. I principi di segmentazione e sicurezza DNS trattati in quella sede si applicano allo stesso modo qui. Inoltre, la guida Protecting Your Network with Robust DNS and Security fornisce indicazioni specifiche sulle difese a livello DNS per le reti pubbliche.
Guida all'Implementazione
Step 1: Analisi del Sito e Pianificazione RF
Prima di posare anche un solo cavo, è necessario stabilire un modello RF predittivo dettagliato della struttura. Utilizza strumenti come Ekahau o iBwave per modellare il posizionamento degli AP, i diagrammi delle antenne e la copertura prevista. Convalida il modello con un sopralluogo fisico sul sito, prestando particolare attenzione ai materiali utilizzati nelle tribune (cemento, metallo, vetro) e a qualsiasi fonte di interferenza (apparecchiature di trasmissione, strutture temporanee).
Step 2: Installazione Fisica
L'installazione degli AP nelle tribune rientra generalmente in due categorie:
Installazione sotto il sedile: gli AP sono montati in custodie robuste con classificazione IP67 sotto i sedili. Ciò offre un'eccellente linea di vista rispetto ai dispositivi soprastanti, e i corpi umani sui sedili attenuano naturalmente il segnale RF, riducendo la CCI tra celle adiacenti. Il cablaggio è più complesso, ma le prestazioni RF sono superiori.
Installazione aerea o su corrimano: gli AP direzionali sono montati su passerelle, corrimano o fasce frontali, puntati verso sezioni di posti a sedere specifiche. Questa installazione è più facile da cablare ma richiede un puntamento preciso dell'antenna ed è più suscettibile alle interferenze in ambienti a tribuna aperta.
Per i corridoi e le aree comuni, sono appropriati gli AP standard aziendali montati a soffitto, poiché la densità è inferiore e l'ambiente è più controllato.
Step 3: Segmentazione della Rete
La rete di uno stadio è un ambiente multi-tenant. Una rigorosa segmentazione del traffico tramite VLAN e criteri firewall è obbligatoria:
| VLAN | Scopo | Requisito Chiave |
|---|---|---|
| VLAN 10 | WiFi Ospiti/Tifosi | Onboarding tramite Captive Portal o OpenRoaming |
| VLAN 20 | Punto Vendita/Retail | Conformità PCI-DSS, isolata dal traffico ospiti |
| VLAN 30 | Operazioni/Staff | Autenticazione 802.1X, accesso limitato |
| VLAN 40 | Gestione Edificio | Isolata, nessun accesso a internet |
Questo principio di segmentazione è coerente in tutti i settori - sia che si tratti di un'installazione in un ambiente Retail o in una struttura Healthcare, separare il traffico operativo dal traffico ospiti è uno standard di sicurezza non negoziabile.
Step 4: Dimensionamento del Backhaul e dell'Infrastruttura
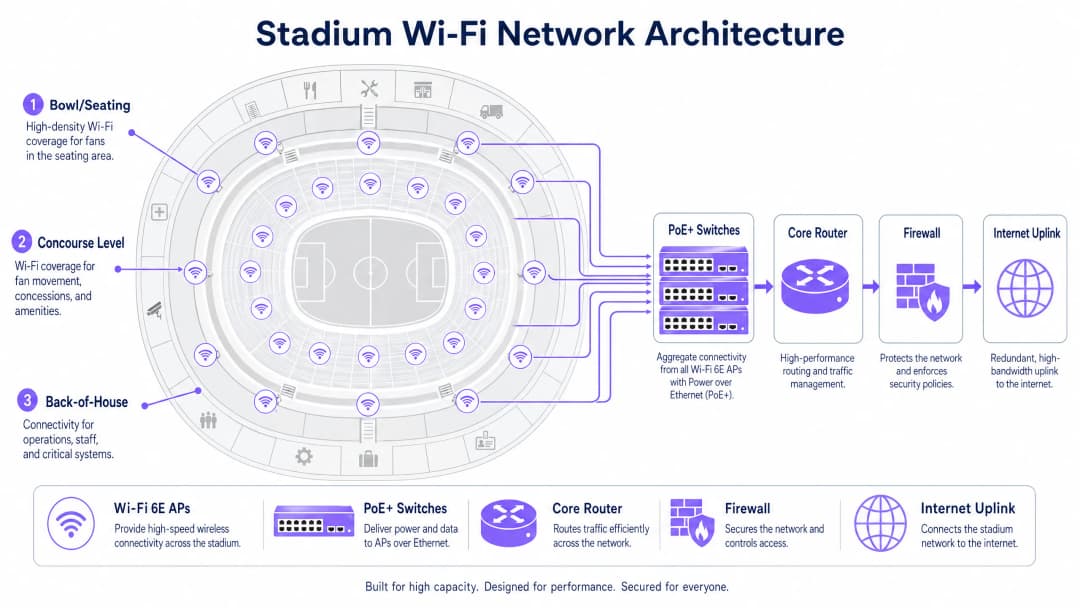
La copertura RF è inutile senza un backhaul sufficiente. Assicurati che i tuoi switch edge PoE+ abbiano uplink ad almeno 10 Gbps verso lo strato di aggregazione, con 40 Gbps per i punti di aggregazione ad alta densità che servono le tribune. L'uplink internet centrale deve essere dimensionato per il picco di utilizzo simultaneo - una linea dedicata insieme a un failover ridondante è lo standard per strutture di questa portata. Per saperne di più sulle opzioni di connettività dedicata, consulta What Is a Leased Line? Dedicated Business Internet.
Step 5: Integrazione degli Analytics
Una volta che la rete è operativa, integrala con una piattaforma come Purple per iniziare a raccogliere ed elaborare i dati. La piattaforma di WiFi Analytics di Purple fornisce dashboard in tempo reale sul numero di dispositivi, mappe di calore del segnale e dati demografici dei visitatori, trasformando la rete in un livello di intelligenza operativa.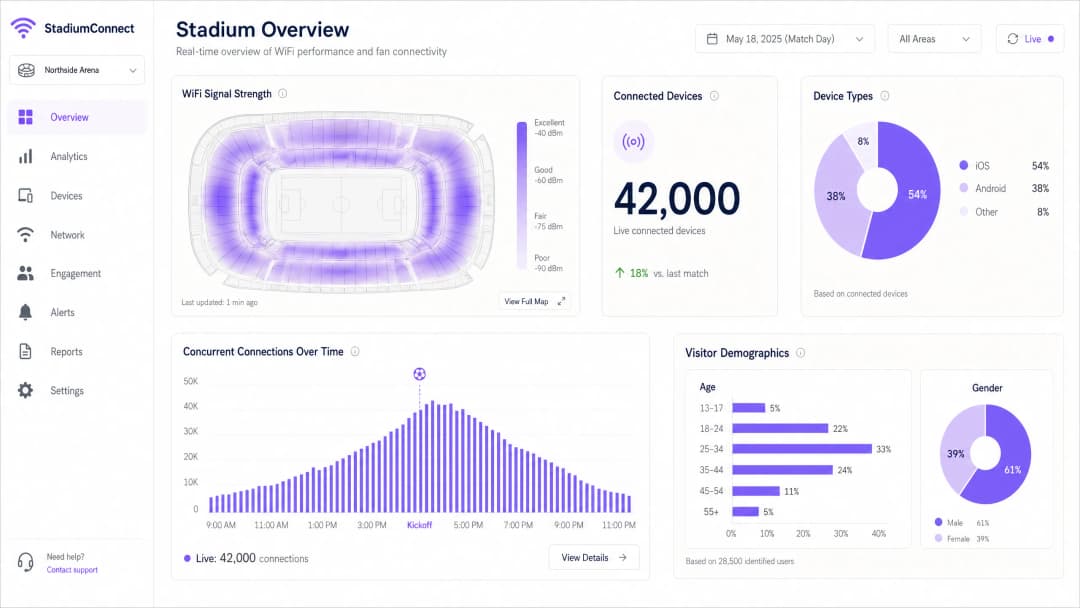
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best Practices
Gestione aggressiva del data rate: Disabilita tutte le velocità legacy 802.11b e 802.11g. Imposta la velocità di base minima obbligatoria a 12 Mbps o 24 Mbps. Questo costringe i client instabili a fare roaming verso un AP più vicino invece di rimanere agganciati a uno lontano con un segnale debole, e impedisce ai dispositivi lenti di consumare una quota sproporzionata di tempo di trasmissione.
Band steering: Configura gli AP per indirizzare i dispositivi compatibili sulle bande a 5 GHz e 6 GHz, mantenendo la banda a 2.4 GHz disponibile per i dispositivi IoT e l'hardware legacy.
Dimensionamento del pool DHCP: Dimensiona generosamente le sottoreti della VLAN ospiti (/16 o /20) con tempi di lease brevi di 30-60 minuti per recuperare gli indirizzi IP dai dispositivi che hanno lasciato la struttura. L'esaurimento del DHCP è una delle cause più comuni di interruzione della connettività durante l'intervallo.
Rilevamento di AP rogue: Implementa il rilevamento e il contenimento degli AP rogue. Gli hotspot personali creati da tifosi ed emittenti possono causare gravi interferenze sui canali adiacenti.
Sicurezza DNS: Implementa il filtraggio DNS sulla rete ospiti per bloccare l'accesso a domini dannosi e ridurre il rischio di propagazione di malware. Consulta la guida Protecting Your Network with Robust DNS and Security per indicazioni sull'implementazione.
Modalità di transizione WPA3: Abilita WPA3-SAE in modalità di transizione per supportare contemporaneamente i client WPA2 e WPA3, offrendo una sicurezza avanzata ai dispositivi compatibili senza escludere l'hardware legacy.
Risoluzione dei problemi e mitigazione dei rischi
Scenario di guasto 1: Il picco dell'intervallo
Sintomo: I dispositivi mostrano un segnale WiFi forte ma non riescono a caricare le pagine web o a completare le transazioni.
Causa: Esaurimento del pool DHCP o un collo di bottiglia nella rete core - non si tratta di un problema RF.
Soluzione: Verifica l'utilizzo dello scope DHCP in tempo reale. Aumenta la dimensione della sottorete e riduci i tempi di lease. Controlla l'utilizzo dell'uplink dagli switch di accesso ai router core. Si tratta di un guasto al Layer 3, non al Layer 1/2 - aggiungere altri AP non aiuterà e potrebbe peggiorare le interferenze RF.
Scenario di guasto 2: Interferenza da dispositivi rogue
Sintomo: Improvviso degrado delle prestazioni in un settore specifico di sedili durante un evento.
Causa: Un'emittente o un tifoso ha creato un hotspot o un router portatile su un canale adiacente.
Soluzione: Utilizza gli strumenti di analisi dello spettro del controller wireless per identificare il dispositivo che causa l'interferenza. Implementa una policy di contenimento degli AP rogue. Prevedi l'impiego di analizzatori di spettro dedicati per i grandi eventi.
Scenario di guasto 3: Danni fisici
Sintomo: Singoli AP vanno offline durante o dopo un evento.
Causa: Fuoriuscite di liquidi, urti fisici o infiltrazioni meteorologiche negli alloggiamenti sotto i sedili.
Soluzione: Scegli alloggiamenti con classificazione IP67 per tutti gli AP posizionati sotto i sedili. Implementa un monitoraggio dello stato degli AP in tempo reale con sistema di alert. Mantieni uno stock di AP di riserva e garantisci una procedura di sostituzione rapida per gli incidenti nei giorni di partita.
Scenario di guasto 4: La randomizzazione degli indirizzi MAC compromette l'analitica
Sintomo: Dati sul conteggio dei visitatori incoerenti; i visitatori che ritornano appaiono come nuovi utenti.
Causa: I moderni dispositivi iOS e Android randomizzano il proprio indirizzo MAC per ciascuna rete, impedendo il tracciamento basato su MAC.
Soluzione: Passare dal tracciamento basato su MAC all'autenticazione basata su profilo. Quando un utente si autentica tramite OpenRoaming o un'app personalizzata, l'identità viene associata a un profilo persistente anziché a un indirizzo hardware. La piattaforma di Purple gestisce questo processo in modo nativo.
ROI e impatto sul business
L'implementazione del WiFi negli stadi rappresenta una spesa in conto capitale di rilievo. Uno stadio da 50.000 posti può richiedere da 500 a 1.000 access point, una solida infrastruttura di cablaggio e continui costi operativi. Per giustificare l'investimento, le strutture devono sfruttare la rete per ottenere dati operativi e generare profitti.
Utilizzando la piattaforma WiFi Analytics di Purple, le strutture possono quantificare il ROI su molteplici dimensioni:
| Categoria di ricavo/risparmio | Meccanismo | Impatto indicativo |
|---|---|---|
| Monetizzazione dei media retail | Invio di messaggi sponsorizzati mirati ai tifosi autenticati | Nuova fonte di ricavi dagli sponsor |
| Ottimizzazione delle concessioni | L'analisi dei flussi di visitatori identifica i colli di bottiglia nelle code e ottimizza il personale | Tempi di attesa ridotti nelle code, aumento della spesa media pro capite |
| Riduzione dei costi di supporto IT | L'autenticazione basata su profilo riduce le chiamate all'help desk nel giorno della partita | Minori costi operativi |
| Sicurezza e conformità | Monitoraggio in tempo reale della densità della folla per la pianificazione delle evacuazioni | Mitigazione del rischio, vantaggi assicurativi |
| Fidelizzazione dei tifosi | Campagne di coinvolgimento personalizzate in base alla cronologia delle visite | Miglioramento dei tassi di rinnovo degli abbonamenti |
La funzionalità di raccolta dati WiFi di una rete per stadi ben implementata costituisce una risorsa commerciale significativa. I dati di prima parte acquisiti al momento dell'autenticazione - nel pieno rispetto del GDPR - consentono alle strutture di creare profili dettagliati dei tifosi, alimentando marketing mirato, esperienze in-app personalizzate e attivazioni degli sponsor.
Per le strutture di settori affini si applicano gli stessi principi: gli operatori dell'Hospitality utilizzano i WiFi analytics per comprendere il comportamento degli ospiti nelle varie strutture, mentre gli snodi del settore Transport sfruttano i dati sui flussi di visitatori per il posizionamento delle attività commerciali e la pianificazione della capacità.
Definizioni chiave
Interferenza Co-Canale (CCI)
Degrado che si verifica quando più access point trasmettono sulla stessa frequenza del canale entro il rispettivo raggio d'azione, costringendo i dispositivi a rinviare la trasmissione e ad attendere che lo spettro radio sia libero.
La principale modalità di guasto RF nelle installazioni ad alta densità negli stadi. Mitigata da un'architettura a micro-celle e da una attenta pianificazione dei canali.
Architettura Micro-Cell
Un design di rete wireless che utilizza antenne altamente direttive a fascio stretto per creare zone di copertura piccole e isolate, ciascuna destinata a servire un numero limitato di dispositivi.
Il modello di progettazione obbligatorio per le tribune degli stadi. Si contrappone alle tradizionali installazioni di AP omnidirezionali utilizzate negli ambienti d'ufficio.
OpenRoaming
Una federazione della Wireless Broadband Alliance che consente ai dispositivi di connettersi in modo automatico e sicuro alle reti WiFi partecipanti utilizzando 802.1X e WPA3-Enterprise, senza dover interagire con un Captive Portal.
Elimina il collo di bottiglia dell'autenticazione durante i grandi eventi. Purple agisce come identity provider all'interno dell'ecosistema OpenRoaming.
Airtime Fairness
Un meccanismo di pianificazione wireless che alloca un tempo di trasmissione uguale a ciascun dispositivo connesso, indipendentemente dalla sua velocità di connessione, evitando che i dispositivi legacy più lenti consumino una quantità sproporzionata di tempo di trasmissione.
Fondamentale negli stadi dove un mix di smartphone nuovi e vecchi compete per lo stesso mezzo di trasmissione wireless.
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porte, che fornisce un framework di autenticazione per i dispositivi che si connettono a una LAN o WLAN, utilizzando in genere RADIUS per la convalida delle credenziali.
Utilizzato per l'autenticazione sicura di livello enterprise per i dispositivi del personale, i terminali PoS e i dispositivi degli ospiti abilitati a OpenRoaming.
PCI-DSS
Payment Card Industry Data Security Standard. Un framework di conformità obbligatorio per qualsiasi rete che elabori, memorizzi o trasmetta dati di carte di pagamento.
Si applica a qualsiasi segmento di rete dello stadio che supporti i terminali PoS dei punti di ristoro. Richiede un isolamento rigoroso dal traffico della rete WiFi per gli ospiti.
Saturazione DHCP
Una condizione di errore di rete in cui il server DHCP ha assegnato tutti gli indirizzi IP disponibili nel suo pool e non può servire nuove richieste di connessione.
Una causa comune di interruzione della connettività durante l'intervallo negli stadi. Mitigata dall'adozione di subnet di grandi dimensioni (/16 o /20) e tempi di lease brevi (30-60 minuti).
WiFi 6E
Un'estensione dello standard IEEE 802.11ax (WiFi 6) che aggiunge il supporto per la banda di frequenza a 6 GHz, fornendo fino a 1.200 MHz di spettro aggiuntivo libero da interferenze.
Lo standard consigliato per le nuove installazioni negli stadi. La banda a 6 GHz è priva di vincoli DFS e di congestione dovuta ai dispositivi legacy, il che la rende ideale per ambienti ad alta densità.
BSS Colouring
Un meccanismo del WiFi 6 che contrassegna le trasmissioni con un identificativo di colore per consentire agli AP di distinguere tra reti sovrapposte sullo stesso canale, riducendo i rinvii di trasmissione non necessari.
Riduce l'impatto dell'interferenza co-canale nelle installazioni dense in cui non è possibile ottenere una perfetta separazione dei canali.
WPA3-SAE
WiFi Protected Access 3 con Simultaneous Authentication of Equals. Sostituisce l'handshake WPA2-PSK con uno scambio di chiavi Dragonfly più sicuro, resistente agli attacchi basati su dizionario offline.
Lo standard di sicurezza consigliato per le reti WiFi ospiti. Dovrebbe essere distribuito in modalità di transizione per supportare sia client WPA2 che WPA3.
Esempi pratici
Uno stadio di calcio da 45.000 posti registra gravi guasti di connettività durante l'intervallo. Gli utenti segnalano barre di segnale WiFi piene ma non riescono a caricare pagine web o a completare pagamenti mobili presso i punti di ristoro. La rete è stata implementata tre anni fa utilizzando 300 AP omnidirezionali montati a soffitto. Qual è la diagnosi e il piano di riparazione raccomandato?
Si tratta di un guasto multilivello. Il segnale forte senza connettività utilizzabile è la firma classica di un guasto a livello Layer 3, non di un problema RF Layer 1/2. Diagnostica immediata: 1) Verificare l'utilizzo del pool DHCP - se l'utilizzo dello scope supera il 90%, l'esaurimento degli indirizzi IP è la causa principale. Aumentare la subnet della VLAN ospiti da una /24 a una /16 e ridurre i tempi di lease a 30 minuti. 2) Verificare l'utilizzo dell'uplink sugli switch di edge - se gli uplink a 1 Gbps sono saturi, aggiornare a 10 Gbps. 3) Verificare l'utilizzo di CPU e memoria del router core per individuare segni di colli di bottiglia. A lungo termine, l'installazione degli AP omnidirezionali deve essere sostituita con un'architettura a micro-celle che utilizzi AP direzionali sotto i sedili o montati sui corrimano. L'attuale implementazione sta causando gravi interferenze co-canale sotto carico, che complicano i problemi di Layer 3. Aggiornare l'hardware a WiFi 6E durante la nuova installazione.
Un importante centro congressi che ospita un summit tecnologico da 10.000 delegati deve implementare una rete WiFi temporanea per un grande evento di tre giorni. La struttura dispone di un'infrastruttura esistente progettata però per 2.000 utenti simultanei. Come dovrebbe essere progettata l'installazione temporanea?
Per un'implementazione temporanea ad alta densità: 1) Condurre un rapido sopralluogo del sito per identificare lacune di copertura e fonti di interferenza. 2) Distribuire AP temporanei ad alta densità (WiFi 6 o 6E) su supporti portatili o fissati all'infrastruttura esistente nella sala principale e nelle sale riunioni. Puntare a un AP ogni 50 - 75 dispositivi. 3) Configurare una VLAN dedicata e uno scope DHCP per l'evento, dimensionati per 15.000 dispositivi (prevedendo più dispositivi per delegato). 4) Organizzare un aumento temporaneo della larghezza di banda o un circuito internet secondario per la durata dell'evento. 5) Integrare la piattaforma Guest WiFi di Purple per fornire un Captive Portal personalizzato per la registrazione dei delegati e l'analisi in tempo reale. 6) Preparare l'autenticazione precaricando il profilo WiFi dell'evento sui dispositivi dei delegati tramite l'app della conferenza. Questo è un modello di implementazione per eventi WiFi indoor che dà priorità alla rapidità di provisioning e al monitoraggio rispetto agli investimenti infrastrutturali a lungo termine.
Domande di esercitazione
Q1. Sei l'architetto di rete per uno stadio da 60.000 posti. Il direttore della struttura vuole risparmiare sulle spese in conto capitale utilizzando 150 AP omnidirezionali standard di livello enterprise montati sul tetto dell'anello superiore, anziché 800 AP direzionali posizionati sotto i sedili. Quale parere esprimeresti e qual è la giustificazione tecnica?
Suggerimento: Considera l'impatto dell'interferenza co-canale (CCI) e la fisica della propagazione RF in un ambiente a tribune aperte.
Visualizza risposta modello
Sconsigliare vivamente l'approccio omnidirezionale. In un'area con posti a sedere aperti, gli AP omnidirezionali montati in altezza avranno aree di copertura sovrapposte su più sezioni, creando gravi interferenze co-canale (Co-Channel Interference). Sotto carico, i dispositivi rileveranno da 5 a 10 AP contemporaneamente sullo stesso canale, causando continui rinvii della trasmissione e facendo crollare la velocità effettiva a livelli inutilizzabili. L'approccio con 150 AP sembrerà funzionare nei test con un basso numero di dispositivi, ma fallirà catastroficamente a pieno regime. Gli 800 AP direzionali posizionati sotto i sedili creano micro-celle isolate, ciascuna delle quali serve circa 50 - 75 dispositivi, con i corpi umani che forniscono una naturale attenuazione RF tra le celle. Il costo di capitale più elevato è giustificato dalla differenza di prestazioni - l'approccio omnidirezionale genererà un notevole danno di reputazione e costosi lavori di riparazione post-installazione.
Q2. Durante una partita da tutto esaurito, i terminali PoS dei punti di ristoro registrano tempi di transazione lenti e guasti occasionali. I terminali PoS condividono gli stessi AP fisici della rete WiFi per gli spettatori (guest), ma si trovano su una VLAN separata. Quali sono le probabili cause e come si può rimediare?
Suggerimento: Considera sia le cause a livello di spettro RF che quelle a livello di rete. Pensa alla qualità del servizio (QoS) e alla prioritizzazione del traffico VLAN.
Visualizza risposta modello
Due probabili cause: 1) Congestione RF - i terminali PoS competono per il tempo di trasmissione con migliaia di dispositivi degli spettatori sugli stessi AP. Soluzione: implementare criteri di QoS sugli AP e sugli switch per contrassegnare il traffico PoS con un valore DSCP più elevato (ad es. CS5) e prioritizzarlo nella coda di trasmissione. 2) Saturazione dell'uplink - se gli uplink degli switch di distribuzione sono saturi del traffico guest, i pacchetti dei PoS vengono persi o ritardati. Soluzione: assicurarsi che le VLAN dei PoS abbiano un'allocazione di banda garantita a livello di switch utilizzando criteri di traffic shaping. Per una soluzione permanente, prendere in considerazione l'installazione di AP dedicati per la rete PoS, separati fisicamente dagli AP della rete WiFi guest, per eliminare completamente la congestione RF.
Q3. Il direttore di una struttura chiede in che modo la rete WiFi possa aiutarlo a capire perché i tifosi spendono meno nel negozio di merchandising della tribuna est rispetto a quello della tribuna ovest. Quali dati fornisce la rete e come presenteresti il business case per investire nell'analisi WiFi?
Suggerimento: Considera l'analisi dei flussi di visitatori (footfall analytics), il tempo di permanenza e la correlazione tra i dati di rete e i risultati commerciali.
Visualizza risposta modello
Utilizzando la piattaforma di WiFi Analytics di Purple, la rete fornisce: 1) Conteggio dei passaggi (footfall) - quanti dispositivi transitano o entrano nell'area della tribuna est. 2) Tempo di permanenza (dwell time) - quanto tempo i dispositivi rimangono nell'area del negozio di merchandising. 3) Mappatura dei percorsi - dove si dirigono i tifosi prima e dopo aver visitato il negozio. Se i dati mostrano un numero elevato di passaggi ma tempi di permanenza bassi nel negozio est, ciò indica l'abbandono delle code o una scarsa visibilità dei prodotti. Se il passaggio stesso è basso, il problema risiede nella segnaletica o nei flussi di instradamento dei tifosi. Il business case: la piattaforma di analisi trasforma un investimento infrastrutturale esistente in uno strumento di business intelligence commerciale. Il costo della licenza di analisi viene solitamente recuperato nel giro di uno o due eventi grazie all'ottimizzazione del personale, a un migliore posizionamento dei prodotti o a campagne promozionali mirate fornite tramite il portale WiFi guest.
Domande frequenti
Qual è la differenza tra le installazioni WiFi sotto i sedili e quelle su passerelle sopraelevate negli stadi?
Le installazioni di AP sotto i sedili prevedono l'alloggiamento di custodie robuste al di sotto dei posti degli spettatori, utilizzando i corpi umani come attenuatori RF naturali (~6-9 dB) per creare microcelle strettamente isolate e massimizzare il riutilizzo dei canali in tutte le tribune. Le installazioni su passerelle sopraelevate montano gli AP da 15 a 30 metri sopra le tribune utilizzando antenne patch direzionali a fascio stretto (da 15° a 30°), evitando carotaggi a livello del pavimento ma richiedendo una regolazione precisa dell'inclinazione per prevenire interferenze co-canale tra i diversi livelli di sedili.
Perché si consigliano ampiezze di canale a 20 MHz per il WiFi a 5 GHz e 6 GHz negli stadi?
La progettazione di stadi ad alta densità è limitata nella capacità dall'interferenza co-canale piuttosto che dalle velocità PHY di picco dei singoli client. L'uso di canali a 20 MHz fornisce 25 canali non sovrapposti nello spettro DFS a 5 GHz e fino a 59 canali non sovrapposti nello spettro a 6 GHz. Canali più ampi a 40 MHz o 80 MHz dimezzano o riducono di un quarto il numero di canali disponibili, causando gravi conflitti co-canale quando centinaia di AP operano all'interno della stessa linea di vista.
Quale velocità di trasmissione dati di base minima dovrebbe essere configurata in arene ad altissima densità?
Le reti degli stadi aziendali dovrebbero disabilitare tutte le velocità di trasmissione dati legacy (1, 2, 5.5, 6, 9 e 11 Mbps) e impostare la velocità di base obbligatoria minima a 12 Mbps o 24 Mbps. Ciò costringe le richieste di probe del client e i frame di gestione a trasmettere a tassi di modulazione elevati, riducendo drasticamente l'utilizzo del tempo di trasmissione e impedendo ai client distanti di rallentare l'intera cella RF.
In che modo Passpoint (Hotspot 2.0) attenua i colli di bottiglia per l'accesso al WiFi dello stadio?
Passpoint (Hotspot 2.0 / OpenRoaming) sfrutta lo standard 802.11u e l'autenticazione basata su SIM EAP-AKA/EAP-TLS per connettere e autenticare automaticamente gli abbonati mobili direttamente alla rete WiFi dello stadio senza mostrare una pagina di benvenuto del captive portal. Ciò scarica istantaneamente enormi volumi di traffico mobile dalle torri cellulari macro 5G congestionate non appena i tifosi fanno il loro ingresso.
In che modo Purple migliora le reti wireless degli stadi e dei grandi impianti?
Purple fornisce una piattaforma per WiFi ospiti, location analytics e captive portal indipendente dall'hardware che si integra con Cisco Catalyst, Meraki, HPE Aruba, Ruckus, Juniper Mist ed Extreme Networks. Purple consente la registrazione rapida dei tifosi, l'accesso tramite SMS/social, mappe di calore in tempo reale sul flusso dei visitatori, avvisi dinamici sul sovraffollamento dei corridoi e la sincronizzazione diretta dei dati CRM con piattaforme come Salesforce e HubSpot.
Continua a leggere questa serie
Come configurare il WiFi ospiti: Guida alla configurazione aziendale sicura
Questa guida autorevole fornisce ai responsabili IT e ai network architect un piano d'azione definitivo per implementare un WiFi ospiti aziendale sicuro. Copre l'architettura essenziale, la migrazione a WPA3, la segmentazione VLAN e l'integrazione del Captive Portal per proteggere i sistemi interni e acquisire dati di prima parte conformi.
Come Risolvere i Problemi di WiFi Lento Senza Potenziare il Piano Internet
Una guida tecnica di riferimento completa per IT manager e architetti di rete sull'ottimizzazione delle prestazioni WiFi aziendali senza aumentare la larghezza di banda dell'ISP. Copre l'ottimizzazione RF, la gestione della densità dei client, l'implementazione di QoS e l'uso di strumenti di WiFi analytics per diagnosticare e risolvere i colli di bottiglia.
Come progettare una rete WiFi per campus: guida IT per le università
Questa guida tecnica fornisce un progetto completo per la progettazione e l'implementazione di reti WiFi ad alta densità per campus, coprendo ogni aspetto - dai site survey attivi e il posizionamento degli access point fino all'architettura dei controller, al roaming continuo e all'onboarding sicuro degli ospiti. È scritta per IT manager, network architect e CTO di università e grandi strutture che necessitano di una guida pratica per pianificare ed eseguire un'implementazione wireless in questo trimestre. La guida mappa inoltre la piattaforma di Guest WiFi e analytics di Purple sui reali punti di integrazione all'interno del ciclo di vita dell'implementazione.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.