
वर्धित वायरलेस सुरक्षिततेसाठी WPA3-Enterprise लागू करणे
हे तांत्रिक संदर्भ मार्गदर्शक WPA2 कडून WPA3-Enterprise कडे स्थलांतरित होणाऱ्या IT नेत्यांसाठी एक सर्वसमावेशक, कृतीयोग्य आराखडा प्रदान करते. यामध्ये आर्किटेक्चरल बदल, EAP-TLS आणि PMF सारख्या अनिवार्य सुरक्षा सुधारणा आणि जटिल व्यावसायिक वातावरणात कॉर्पोरेट नेटवर्क सुरक्षित करण्यासाठी व्यावहारिक तैनाती धोरणे समाविष्ट आहेत.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi Security Guide →
WPA3-Enterprise architecture and security calculator
Model enterprise 802.1X parameters, evaluate 128-bit versus 192-bit CNSA cryptographic suites, audit Protected Management Frames (PMF) resilience, and generate verified RADIUS and WLC directives.
Standard WPA3-Enterprise 128-bit architecture
Protected Management Frames cryptographically sign deauthentication and disassociation frames with BIP. Rogue AP deauth injection attacks are blocked at layer 2.
Mutual X.509 certificate verification ensures both client and RADIUS server validate cryptographic trust anchors. Rogue APs cannot solicit or harvest passwords.
Private keys never leave the endpoint hardware keystore / TPM. Eliminates password spraying and offline hash cracking.
Pure WPA3-Enterprise rejects legacy WPA2 association frames, mitigating cipher downgrade and KRACK-style key reinstallation.
Transition to WPA3-Enterprise without legacy client disruption
Purple Cloud RADIUS automates SCEP certificate issuance, integrates natively with Microsoft Entra ID and Okta, and enables zero-trust 802.1X segmentation across global multi-site enterprise networks.

कार्यकारी सारांश (Executive summary)
एंटरप्राइझ IT लीडर्ससाठी, WPA3-Enterprise वर स्थलांतरित होणे ही आता भविष्यातील रोडमॅपची बाब राहिलेली नाही; ही एक सध्याची ऑपरेशनल गरज आहे. 2020 पासून सर्व Wi-Fi CERTIFIED डिव्हाइसेससाठी WPA3 अनिवार्य केले गेले आहे, तरीही हॉटेल्स, रिटेल आणि सार्वजनिक क्षेत्रातील ठिकाणांसह अनेक कॉर्पोरेट नेटवर्क अजूनही WPA2 वर कार्यरत आहेत. ही तफावत मोठ्या जोखमीला आमंत्रण देते, विशेषत: जेव्हा PCI-DSS 4.0 आणि GDPR सारखे अनुपालन फ्रेमवर्क वाढत्या प्रमाणात मजबूत, अत्याधुनिक नेटवर्क सुरक्षा नियंत्रणांची मागणी करत आहेत.
हे मार्गदर्शक WPA3-Enterprise चे सविस्तर तांत्रिक विश्लेषण प्रदान करते, जे WPA2 च्या तुलनेत त्याच्या मूलभूत आर्किटेक्चरल सुधारणांवर लक्ष केंद्रित करते. आम्ही मजबूत एन्क्रिप्शन (GCMP-256) मधील अनिवार्य बदल, Protected Management Frames (PMF) ची आवश्यकता आणि EAP-TLS द्वारे सर्टिफिकेट-आधारित परस्पर प्रमाणीकरणाच्या (mutual authentication) महत्त्वपूर्ण अंमलबजावणीचे तपशील दिले आहेत. नेटवर्क आर्किटेक्ट्स आणि CTOs साठी लिहिलेले हे दस्तऐवज, एक सुरक्षित, स्केलेबल आणि अनुपालन सुसंगत वायरलेस इन्फ्रास्ट्रक्चर सुनिश्चित करण्यासाठी व्यावहारिक उपयोजन धोरणे, ट्रबलशूटिंग पद्धती आणि वास्तविक-जगातील केस स्टडीजच्या बाजूने शैक्षणिक सिद्धांतांना बगल देते.
कार्यकारी विहंगावलोकनासाठी सोबतचे तांत्रिक ब्रीफिंग पॉडकास्ट ऐका:
तांत्रिक सखोल विश्लेषण: WPA3-Enterprise आर्किटेक्चर
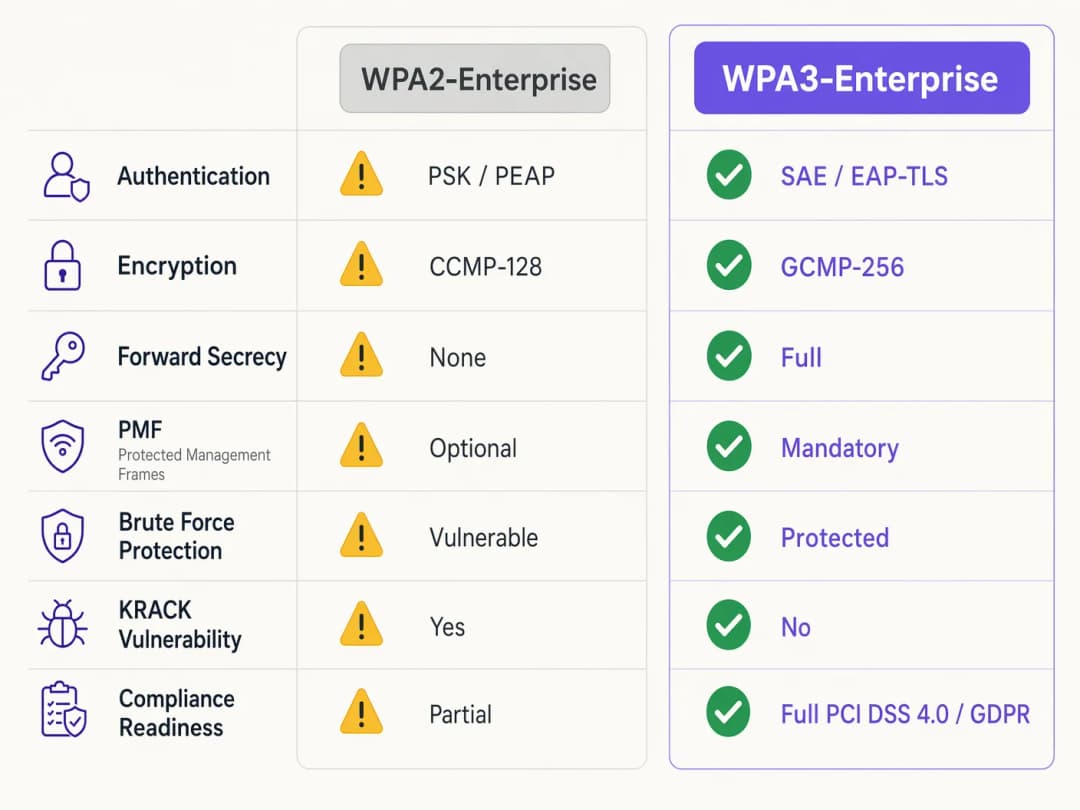
WPA2 आणि WPA3-Enterprise मधील मूलभूत फरक हा मूळ 802.1X फ्रेमवर्कमध्ये नाही, जो पोर्ट-आधारित नेटवर्क ॲक्सेस कंट्रोलसाठी मानक आहे, तर त्याभोवती तयार केलेल्या क्रिप्टोग्राफिक प्रोटोकॉल आणि मॅनेजमेंट फ्रेम संरक्षणांमध्ये आहे. WPA3 त्याच्या आधीच्या आवृत्तीतील सिस्टेमिक असुरक्षिततेचे निराकरण करते, विशेषतः ऑफलाइन डिक्शनरी हल्ले आणि मॅनेजमेंट फ्रेम फेरफारला लक्ष्य करते.
ऑथेंटिकेशन आणि की एक्सचेंज
WPA2-Enterprise सेशन की मिळवण्यासाठी 4-way हँडशेकवर अवलंबून असते, ही प्रक्रिया Key Reinstallation Attacks (KRACK) आणि कमकुवत क्रेडेंशियल वापरल्या जाणाऱ्या ऑफलाइन डिक्शनरी ब्रूट-फोर्सिंगसाठी असुरक्षित असल्याचे सिद्ध झाले आहे. WPA3 हे Simultaneous Authentication of Equals (SAE), एक Diffie-Hellman-आधारित की एक्सचेंज प्रोटोकॉल लागू करून कमी करते. SAE फॉरवर्ड गुप्तता सुनिश्चित करते; जरी एखाद्या हल्लेखोराने दीर्घकालीन की मिळवली तरी, ते कॅप्चर केलेल्या ट्रॅफिकला पूर्वलक्षीपणे डिक्रिप्ट करू शकत नाहीत, कारण प्रत्येक सेशन अल्पकालीन, युनिक की वापरते.
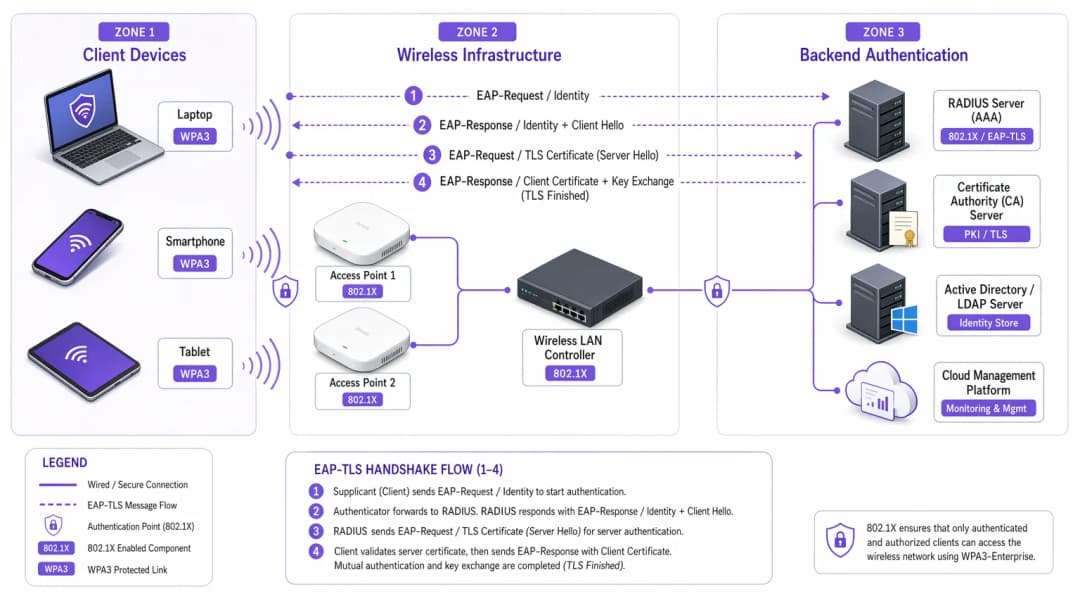
एंटरप्राइझ वातावरणासाठी, मुख्य ऑथेंटिकेशन यंत्रणा निर्णायकपणे EAP-TLS (Extensible Authentication Protocol-Transport Layer Security) कडे वळते. WPA2 ने PEAP किंवा EAP-TTLS सारख्या कमकुवत क्रेडेंशियल-आधारित पद्धतींना अनुमती दिली असली तरी, WPA3-Enterprise जोरदार शिफारस करते - आणि त्याच्या उच्च-सुरक्षा 192-bit मोडमध्ये अनिवार्य करते - EAP-TLS. यासाठी सर्टिफिकेट-आधारित परस्पर ऑथेंटिकेशन आवश्यक आहे, ज्यामुळे पासवर्ड पूर्णपणे काढून टाकले जातात आणि क्रेडेंशियल चोरीला हल्ल्याचे साधन म्हणून निष्प्रभ केले जाते.
एन्क्रिप्शन सुधारणा
WPA2 हे AES-128 वर आधारित CCMP-128 (Counter Mode with Cipher Block Chaining Message Authentication Code Protocol) वापरते. WPA3-Enterprise एक पर्यायी परंतु जोरदार शिफारस केलेला 192-bit सुरक्षा संच सादर करतो जो Commercial National Security Algorithm (CNSA) संचाशी सुसंगत आहे. हा मोड मजबूत एन्क्रिप्शनसाठी GCMP-256 (Galois/Counter Mode Protocol सह 256-bit की) आणि की स्थापना आणि व्यवस्थापनासाठी 384-bit इलिप्टिक कर्व्ह क्रिप्टोग्राफी अनिवार्य करतो.
Protected Management Frames (PMF)
IEEE 802.11w अंतर्गत, Protected Management Frames क्लायंट असोसिएशन, डिसअसोसिएशन आणि ऑथेंटिकेशन नियंत्रित करणाऱ्या कंट्रोल सिग्नलिंगला सुरक्षित करतात. WPA2 मध्ये, PMF पर्यायी होते, ज्यामुळे नेटवर्क बनावट डीऑथेंटिकेशन फ्रेम्ससाठी उघडे पडत होते - जे डिनायल-ऑफ-सर्व्हिस किंवा मॅन-इन-द-मिडल हल्ल्यांचे सामान्य लक्षण आहे. WPA3 सर्व कनेक्शनसाठी PMF अनिवार्य करते, जे मूलभूतपणे या हल्ल्याच्या मार्गाला बंद करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक: WPA3-Enterprise तैनात करणे
शेकडो रिटेल ठिकाणांवर किंवा पसरलेल्या हॉटेल कॉम्प्लेक्समध्ये एंटरप्राइझ नेटवर्क ट्रान्सिशन करण्यासाठी टप्प्याटप्प्याने, पद्धतशीर दृष्टिकोन आवश्यक आहे. खालील पायऱ्या वेंडर-अज्ञेयवादी तैनाती धोरणाची रूपरेषा स्पष्ट करतात.
टप्पा 1: इन्फ्रास्ट्रक्चर ऑडिट आणि PKI तयारी
WPA3-Enterprise लागू करण्यासाठी - विशेषतः EAP-TLS सह - एक मजबूत Public Key Infrastructure (PKI) असणे अत्यंत आवश्यक आहे.
- RADIUS क्षमतेचे मूल्यांकन करा: तुमचे RADIUS सर्व्हर्स (उदाहरणार्थ, Cisco ISE, Aruba ClearPass, FreeRADIUS) WPA3 पॅरामीटर्सना सपोर्ट करत असल्याचे आणि EAP-TLS साठी कॉन्फिगर केलेले असल्याचे सुनिश्चित करा.
- Certificate Authority (CA) स्थापित करा: अंतर्गत CA (जसे की Microsoft AD CS) तैनात करा किंवा क्लाउड-आधारित PKI सेवेचा वापर करा.
- MDM इंटिग्रेशन: व्यवस्थापित डिव्हाइसेसवर क्लायंट सर्टिफिकेट्सची तैनाती स्वयंचलित करण्यासाठी Mobile Device Management (MDM) प्लॅटफॉर्म (Intune, Jamf) वापरा. स्केल वाढवण्यासाठी हे अत्यंत महत्त्वाचे आहे.
सर्टिफिकेट तैनातीबद्दल अधिक माहितीसाठी, पहा WiFi Certificate Authentication: How Digital Certificates Secure Wireless Networks.
टप्पा 2: WPA3 Transition Mode सक्षम करणे
विविध प्रकारच्या व्यावसायिक वातावरणात, थेट बदल करणे सहसा शक्य नसते. बहुतांश कॉर्पोरेट वायरलेस LAN कंट्रोलर्स WPA3 Transition Mode ला सपोर्ट करतात, ज्यामुळे एकाच SSID ला एकाच वेळी WPA2 आणि WPA3 दोन्ही क्लायंट्सना स्वीकारणे शक्य होते.
- ट्रान्झिशन SSID कॉन्फिगर करा: कॉर्पोरेट SSID वर WPA3 Transition Mode सक्षम करा.
- क्लायंट असोसिएशनचे निरीक्षण करा: क्लायंट कनेक्शन्सचे निरीक्षण करण्यासाठी तुमच्या वायरलेस मॅनेजमेंट डॅशबोर्डचा वापर करा. आधुनिक डिव्हाइसेस WPA3 यशस्वीरित्या कनेक्ट करत आहेत आणि जुने डिव्हाइसेस WPA2 वर चालत आहेत याची खात्री करा.
- सुसंगतता समस्यांचे निराकरण करा: कनेक्ट होण्यात अयशस्वी ठरणारी डिव्हाइसेस ओळखा. अनेकदा, ट्रान्झिशन मोडमध्ये देखील, जुन्या वायरलेस ड्रायव्हर्सना WPA3 च्या अनिवार्य PMF आवश्यकतेशी जुळवून घेणे कठीण जाते. शक्य असेल तिथे ड्रायव्हर्स अपडेट करा.
टप्पा 3: नेटवर्क सेगमेंटेशन आणि जुन्या (legacy) डिव्हाइसेसचे अलगीकरण
प्रत्येक डिव्हाइस WPA3 ला सपोर्ट करणार नाही. जुनी IoT डिव्हाइसेस, जुनी पॉइंट-ऑफ-सेल सिस्टीम्स किंवा healthcare क्षेत्रातील विशिष्ट वैद्यकीय उपकरणे यांच्याकडे अनेकदा आवश्यक हार्डवेअर किंवा फर्मवेअर अपडेट्स नसतात.
- जुन्या डिव्हाइसेसना अलग करा: या डिव्हाइसेससाठी एक समर्पित, स्वतंत्र VLAN आणि वेगळा फक्त WPA2-असलेला SSID तयार करा.
- कडक ॲक्सेस कंट्रोल्स लागू करा: या जुन्या VLAN वर कडक फायरवॉल नियम लागू करा, जेणेकरून सुरक्षित WPA3 कॉर्पोरेट नेटवर्कमध्ये अनधिकृत प्रवेश रोखता येईल.
टप्पा 4: पूर्णपणे WPA3 सक्तीने लागू करणे
एकदा बहुतांश कॉर्पोरेट डिव्हाइसेस यशस्वीरित्या WPA3 वापरू लागल्यावर आणि जुनी डिव्हाइसेस स्वतंत्र केल्यावर, मुख्य कॉर्पोरेट SSID ला केवळ WPA3-Enterprise वर सेट करा.
कॉर्पोरेट वातावरणासाठी सर्वोत्तम पद्धती
तंत्रज्ञान लागू करणे हा केवळ अर्धा प्रवास आहे; त्याची अखंडता राखण्यासाठी निरंतर कार्यात्मक शिस्तीची आवश्यकता असते.
- सर्टिफिकेट लाइफसायकल मॅनेजमेंट स्वयंचलित करा: EAP-TLS अयशस्वी होण्याचे सर्वात सामान्य कारण म्हणजे सर्टिफिकेटची मुदत संपणे. स्वयंचलित नूतनीकरण प्रक्रिया आणि अलर्टिंग लागू करा जे RADIUS सर्व्हर सर्टिफिकेट संपण्याच्या ९०, ६० आणि ३० दिवस आधी फ्लॅग करतात.
- RADIUS रिडंडन्सीची खात्री करा: एकच RADIUS सर्व्हर हे अपयशाचे एकमेव कारण असू शकते. भौगोलिकदृष्ट्या वेगळ्या ठिकाणी प्राथमिक आणि दुय्यम RADIUS सर्व्हर तैनात करा, ज्यामध्ये वायरलेस कंट्रोलर्सवर अखंड फेलओव्हर कॉन्फिगर केलेले असेल.
- गेस्ट आणि कॉर्पोरेट नेटवर्क वेगळे करा: कॉर्पोरेट सुरक्षा धोरण आणि गेस्ट ॲक्सेस कधीही एकत्र करू नका. कॉर्पोरेट नेटवर्कसाठी EAP-TLS सह WPA3-Enterprise आवश्यक आहे. गेस्ट नेटवर्कने आयसोलेटेड VLAN वापरावे, जे सहसा captive portal द्वारे व्यवस्थापित केले जाते. Purple चे Guest WiFi सोल्यूशन मौल्यवान WiFi Analytics कॅप्चर करत सुरक्षित, सुसंगत गेस्ट ॲक्सेस प्रदान करते.
- OpenRoaming चा लाभ घ्या: वेगवेगळ्या ठिकाणी अखंड, सुरक्षित कनेक्टिव्हिटीसाठी, Passpoint/Hotspot 2.0 लागू करण्याचा विचार करा. Purple त्याच्या Connect लायसन्स अंतर्गत OpenRoaming सारख्या सेवांसाठी विनामूल्य ओळख प्रदाता म्हणून कार्य करते, जे एंटरप्राइझ सुरक्षा मानकांशी तडजोड न करता सुलभ, सुरक्षित प्रवेश सुलभ करते.
ट्रबलशूटिंग आणि जोखीम कमी करणे
अतिशय काळजीपूर्वक नियोजन करूनही, डिप्लॉयमेंटमध्ये अडचणी येतात. खाली सामान्य बिघाड आणि ते कमी करण्याचे धोरण दिले आहेत.
लक्षण: ट्रान्झिशन मोड सुरू असताना क्लायंट कनेक्ट होण्यात अपयशी ठरतात.
मूळ कारण: जुने क्लायंट ड्रायव्हर्स ट्रान्झिशन मोडमध्ये ॲक्सेस पॉइंट्स ब्रॉडकास्ट करत असलेल्या अनिवार्य PMF (प्रोटेक्टेड मॅनेजमेंट फ्रेम्स) चा सामना करतात तेव्हा ते वारंवार अयशस्वी ठरतात, अगदी WPA2 कनेक्शनचा प्रयत्न करताना देखील. उपाय: क्लायंट वायरलेस नेटवर्क इंटरफेस (NIC) ड्रायव्हर्स अपडेट करा. कोणतेही अपडेट उपलब्ध नसल्यास, डिव्हाइस आयसोलेटेड केवळ WPA2 SSID वर हलवले पाहिजे.
लक्षण: सर्व डिव्हाइसेसवर मोठ्या प्रमाणावर ऑथेंटिकेशन अयशस्वी होणे.
मूळ कारण: RADIUS सर्व्हर सर्टिफिकेटची मुदत संपली आहे, किंवा रूट CA सर्टिफिकेट रद्द केले गेले आहे किंवा क्लायंट ट्रस्ट स्टोअर्समधून काढून टाकले गेले आहे. उपाय: ताबडतोब RADIUS सर्व्हर सर्टिफिकेटचे नूतनीकरण करा आणि ते तैनात करा. पुनरावृत्ती टाळण्यासाठी तुमच्या स्वयंचलित लाइफसायकल मॅनेजमेंट अलर्टचे पुनरावलोकन करा.
लक्षण: ॲक्सेस पॉइंट्स दरम्यान रोमिंग करताना हाय लेटन्सी येणे.
मूळ कारण: 802.11r (फास्ट BSS ट्रान्झिशन) चुकीच्या पद्धतीने कॉन्फिगर केले आहे किंवा वापरात असलेल्या विशिष्ट EAP पद्धतीशी सुसंगत नाही. उपाय: WLAN कंट्रोलर आणि क्लायंट डिव्हाइसेस या दोन्हीद्वारे WPA3 SSID साठी 802.11r स्पष्टपणे सक्षम आणि समर्थित असल्याची खात्री करा. देखभाल विंडो दरम्यान रोमिंग कामगिरीची चाचणी घ्या.
ROI आणि व्यावसायिक प्रभाव
WPA3-Enterprise कडे जाण्यासाठी व्यावसायिक सेवा, संभाव्य हार्डवेअर रिफ्रेश आणि PKI इन्फ्रास्ट्रक्चरमध्ये गुंतवणुकीची आवश्यकता असते. तथापि, याचा परतावा जोखीम कमी करणे आणि अनुपालन पालनाद्वारे मोजला जातो. एका मोठ्या retail साखळीसाठी, पेमेंट कार्ड माहितीशी संबंधित डेटा लीक होण्याचा खर्च WPA3 उपयोजनाच्या खर्चापेक्षा खूप जास्त असतो. PCI-DSS 4.0 अनुपालनासाठी मजबूत एन्क्रिप्शन आणि प्रमाणीकरण आवश्यक आहे; WPA3-Enterprise या आवश्यकता थेट पूर्ण करते, ज्यामुळे अनुपालन ऑडिट सुलभ होते आणि संभाव्य दंड टाळता येतो.
शिवाय, आधुनिक केलेले वायरलेस इन्फ्रास्ट्रक्चर भविष्यातील डिजिटल उपक्रमांसाठी एक स्थिर, उच्च-कार्यक्षमता पाया प्रदान करते, मग ते hospitality मध्ये प्रगत IoT सेन्सर्स उपयोजित करणे असो किंवा सुरक्षित मोबाइल पॉइंट-ऑफ-सेल सिस्टीम सक्षम करणे असो. याचा व्यावसायिक प्रभाव एक लवचिक, अनुपालन सुसंगत आणि भविष्य-सुरक्षित नेटवर्क आर्किटेक्चर आहे.
महत्वाच्या व्याख्या
WPA3-Enterprise
एंटरप्राइझ वायरलेस सुरक्षिततेसाठीचे सध्याचे मानक, जे अधिक मजबूत एन्क्रिप्शन, सुरक्षित व्यवस्थापन फ्रेम्स आणि फॉरवर्ड सिक्रेसी अनिवार्य करते, सामान्यतः 802.1X आणि RADIUS सह तैनात केले जाते.
अनुपालनासाठी (PCI DSS, GDPR) आणि आधुनिक क्रिप्टोग्राफिक हल्ल्यांपासून कॉर्पोरेट डेटा सुरक्षित ठेवण्यासाठी आवश्यक आहे.
EAP-TLS (Extensible Authentication Protocol-Transport Layer Security)
एक ऑथेंटिकेशन फ्रेमवर्क ज्यामध्ये क्लायंट आणि RADIUS सर्व्हर दोघांनाही एकमेकांची ओळख पडताळण्यासाठी डिजिटल सर्टिफिकेट्स सादर करणे आवश्यक असते.
WPA3-Enterprise ऑथेंटिकेशनसाठीचे सर्वोत्तम मानक, जे असुरक्षित वापरकर्ता पासवर्डवरील अवलंबित्व काढून टाकते.
PMF (Protected Management Frames)
एक सुरक्षा मानक (802.11w) जे क्लायंट असोसिएशन आणि डिसोसिएशनसाठी वापरल्या जाणाऱ्या कंट्रोल फ्रेम्स कूटबद्ध (encrypt) करते.
WPA3 मध्ये अनिवार्य, PMF हल्लेखोरांना वापरकर्त्यांना नेटवर्कवरून बाहेर काढण्यासाठी किंवा मॅन-इन-द-मिडल हल्ले करण्यासाठी बनावट डी-ऑथेंटिकेशन पॅकेट्स तयार करण्यापासून रोखते.
SAE (Simultaneous Authentication of Equals)
WPA3 मध्ये वापरलेला एक सुरक्षित की एस्टॅब्लिशमेंट प्रोटोकॉल जो WPA2 च्या असुरक्षित 4-way हँडशेकची जागा घेतो.
SAE फॉरवर्ड सिक्रसी प्रदान करते आणि ऑफलाइन डिक्शनरी हल्ल्यांपासून संरक्षण करते, ज्यामुळे पासवर्ड कमकुवत असला तरीही, हँडशेकवर ब्रूट-फोर्स हल्ला करता येत नाही.
GCMP-256 (Galois/Counter Mode Protocol)
256-bit कीज वापरणारा एक अत्यंत सुरक्षित, कार्यक्षम एन्क्रिप्शन प्रोटोकॉल.
WPA3-Enterprise 192-bit सुरक्षा सुटसाठी अनिवार्य, जो सरकारी किंवा आर्थिक नोंदींसारखा अत्यंत संवेदनशील डेटा हाताळणाऱ्या वातावरणासाठी आवश्यक आहे.
RADIUS (Remote Authentication Dial-In User Service)
एक केंद्रीकृत नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवेशी कनेक्ट होणाऱ्या वापरकर्त्यांसाठी Authentication, Authorization, आणि Accounting (AAA) व्यवस्थापन प्रदान करतो.
WPA3-Enterprise उपयोजनामधील मुख्य बॅकएंड सर्व्हर जो नेटवर्क प्रवेश देण्यापूर्वी क्लायंट प्रमाणपत्रे किंवा क्रेडेंशियल सत्यापित करतो.
Forward Secrecy
एक क्रिप्टोग्राफिक वैशिष्ट्य जे हे सुनिश्चित करते की सेशन कीज अल्पायुषी (ephemeral) असतात; भविष्यात दीर्घकालीन की धोक्यात आल्यास देखील हल्लेखोराला भूतकाळातील रेकॉर्ड केलेले सेशन डिक्रिप्ट करता येणार नाहीत.
ऐतिहासिक डेटाचे संरक्षण करणारे, SAE हँडशेकद्वारे प्रदान केलेले WPA3 मधील एक महत्त्वपूर्ण वैशिष्ट्य.
PKI (Public Key Infrastructure)
डिजिटल प्रमाणपत्रे तयार करणे, व्यवस्थापित करणे, वितरित करणे, वापरणे, संग्रहित करणे आणि रद्द करण्यासाठी आवश्यक असलेल्या भूमिका, पॉलिसी, हार्डवेअर, सॉफ्टवेअर आणि प्रक्रियांची रचना.
WPA3-Enterprise वातावरणात EAP-TLS प्रमाणीकरण उपयोजित करण्यासाठी आवश्यक असलेली पूर्व-अपेक्षित पायाभूत सुविधा.
सोडवलेली उदाहरणे
२०० खोल्यांचे एक आलिशान हॉटेल आपले कॉर्पोरेट नेटवर्क WPA3-Enterprise वर अपग्रेड करत आहे. त्यांच्याकडे आधुनिक कॉर्पोरेट लॅपटॉप, कॉन्सिअर्ज कर्मचाऱ्यांद्वारे वापरले जाणारे आयपॅड आणि फक्त WPA2 ला सपोर्ट करणारे जुने WiFi-सक्षम दरवाजाचे कुलूप यांचे मिश्रण आहे. नेटवर्क आर्किटेक्टने ऑपरेटिंग कार्यक्षमतेत अडथळा न आणता जास्तीत जास्त सुरक्षा सुनिश्चित करण्यासाठी SSIDs आणि VLANs ची रचना कशी करावी?
आर्किटेक्टने नेटवर्कचे विभाजन (segmentation) केले पाहिजे. १. मुख्य कॉर्पोरेट SSID ('HotelCorp_Secure') फक्त WPA3-Enterprise साठी कॉन्फिगर करून तयार करा, ज्यामध्ये EAP-TLS चा वापर केला जाईल. हॉटेलच्या MDM सोल्यूशनद्वारे सर्व कॉर्पोरेट लॅपटॉप आणि आयपॅडवर सर्टिफिकेट्स तैनात करा. हा SSID मुख्य कॉर्पोरेट VLAN ला नियुक्त करा. २. एक दुय्यम, छुपा SSID ('Hotel_IoT_Legacy') तयार करा जो WPA2-Personal (PSK) किंवा WPA2-Enterprise (जर कुलूपांद्वारे सपोर्टेड असेल तर) साठी कॉन्फिगर केलेला असेल, ज्यामध्ये जटिल, बदलणारा पासफ्रेज किंवा MAC ऑथेंटिकेशन बायपास (MAB) चा वापर केला जाईल. ३. हा जुना SSID अत्यंत प्रतिबंधित, वेगळ्या केलेल्या VLAN ला नियुक्त करा. दरवाजाची कुलूपे फक्त विशिष्ट ऑन-प्रिमाइसेस किंवा क्लाउड-आधारित डोअर मॅनेजमेंट सर्व्हरशी संवाद साधू शकतील अशा प्रकारे फायरवॉल नियम कॉन्फिगर करा, ज्यामुळे कॉर्पोरेट VLAN किंवा इंटरनेटवरील इतर कोणत्याही हालचालींवर पूर्णपणे बंदी येईल.
एका सार्वजनिक क्षेत्रातील संस्थेने EAP-TLS सह WPA3-Enterprise तैनात केले आहे. सोमवारी सकाळी, कोणताही कर्मचारी वायरलेस नेटवर्कशी कनेक्ट होऊ शकत नाही. वायरलेस कंट्रोलर क्लायंट जोडले जात असल्याचे दर्शवत आहे, परंतु RADIUS ऑथेंटिकेशन अयशस्वी होत आहे. याचे सर्वात संभाव्य कारण काय आहे आणि त्वरित सुधारणेची पायरी कोणती आहे?
याचे सर्वात संभाव्य कारण म्हणजे एक्सपायर झालेले RADIUS सर्व्हर सर्टिफिकेट आहे. EAP-TLS परस्पर ऑथेंटिकेशनवर अवलंबून असल्याने, सर्व्हरने एक्सपायर झालेले सर्टिफिकेट सादर केल्यास, क्लायंट त्वरित कनेक्शन नाकारतील आणि हँडशेक संपुष्टात आणतील.
त्वरित सुधारणा: IT टीमने RADIUS सर्व्हरवरून एक नवीन सर्टिफिकेट सायनिंग रिक्वेस्ट (CSR) जनरेट केली पाहिजे, त्यावर अंतर्गत CA कडून स्वाक्षरी करून घेतली पाहिजे आणि नवीन सर्टिफिकेट RADIUS सर्व्हरवरील EAP-TLS ऑथेंटिकेशन पॉलिसीशी जोडले पाहिजे. त्यानंतर सेवा पुन्हा सुरू करणे आवश्यक आहे.
सराव प्रश्न
Q1. तुम्ही WPA3-Enterprise रोल आउट करत असलेल्या एका मोठ्या रिटेल चेनचे नेटवर्क आर्किटेक्ट आहात. WPA3 ट्रान्झिशन मोड वापरणाऱ्या तीन स्टोअर्समधील पायलट टप्प्यादरम्यान, अनेक जुने बारकोड स्कॅनर्स वारंवार नेटवर्कवरून डिस्कनेक्ट होतात आणि पुन्हा कनेक्ट करण्यासाठी मॅन्युअल रीबूट करावे लागतात. आधुनिक टॅब्लेट कोणत्याही समस्येशिवाय कनेक्ट होतात. सर्वात योग्य आर्किटेक्चरल प्रतिसाद काय आहे?
टीप: ट्रान्झिशन मोडमध्ये ब्रॉडकास्ट केलेल्या अपरिचित मॅनेजमेंट फ्रेम्स जुने वायरलेस ड्राइव्हर्स कसे हाताळतात याचा विचार करा.
नमुना उत्तर पहा
ट्रान्झिशन मोडमध्ये APs द्वारे ब्रॉडकास्ट केलेल्या अनिवार्य Protected Management Frames (PMF) मुळे बारकोड स्कॅनर्स क्रॅश होण्याची शक्यता आहे. योग्य प्रतिसाद म्हणजे या उपकरणांसाठी ट्रान्झिशन मोड वापरणे बंद करणे. विशेषतः स्कॅनर्ससाठी एका वेगळ्या VLAN वर मॅप केलेला एक समर्पित, छुपा केवळ WPA2-only SSID तयार करा, आणि आधुनिक टॅब्लेटसाठी प्राथमिक कॉर्पोरेट SSID केवळ WPA3-Enterprise वर कॉन्फिगर करा.
Q2. एक CTO नवीन अनुपालन आवश्यकता पूर्ण करण्यासाठी 60 दिवसांच्या आत सर्व कॉर्पोरेट कार्यालयांमध्ये WPA3-Enterprise तैनात करण्याचे आदेश देतात. सध्याचे वातावरण PEAP-MSCHAPv2 (युझरनेम/पासवर्ड) सह WPA2-Enterprise वापरते. संस्थेकडे सध्या अंतर्गत Certificate Authority (CA) किंवा Mobile Device Management (MDM) सोल्यूशन नाही. ही कालमर्यादा वास्तववादी आहे का, आणि याचा मुख्य मार्ग (critical path) काय आहे?
टीप: शिफारस केलेल्या WPA3 प्रमाणीकरण पद्धतीसाठी (EAP-TLS) पूर्व-अपेक्षित गोष्टींचे मूल्यमापन करा.
नमुना उत्तर पहा
60 दिवसांची कालमर्यादा अत्यंत अवास्तव आहे. WPA3-Enterprise योग्यरित्या लागू करण्यासाठी, क्रेडेंशियल संबंधित असुरक्षितता दूर करण्यासाठी संस्थेने EAP-TLS वर स्थलांतर केले पाहिजे. यासाठी मुख्य मार्गामध्ये (critical path) एक PKI (Certificate Authority) डिझाइन व तैनात करणे आणि क्लायंट प्रमाणपत्रे वितरित करण्यासाठी MDM सोल्यूशन लागू करणे आवश्यक आहे. ही पायाभूत सुविधा अगदी सुरुवातीपासून तयार करणे, तिची चाचणी घेणे आणि सर्व कॉर्पोरेट उपकरणांची नोंदणी करणे यासाठी निश्चितपणे 60 दिवसांपेक्षा जास्त वेळ लागेल. आर्किटेक्टने ही परावलंबित्व माहिती CTO ला कळवणे आवश्यक आहे.
Q3. सुरक्षा ऑडिट दरम्यान, एका परीक्षकाच्या निदर्शनास येते की तुमचे RADIUS सर्व्हर EAP-TLS साठी कॉन्फिगर केले आहेत, परंतु वायरलेस कंट्रोलर्स आणि RADIUS सर्व्हरवर 'Certificate Revocation List (CRL) checking' वैशिष्ट्य अक्षम केले आहे. WPA3 वातावरणात हा एक महत्त्वपूर्ण सुरक्षा दोष का आहे?
टीप: जर एखादा कॉर्पोरेट लॅपटॉप चोरीला गेला, परंतु त्याचे प्रमाणपत्र अद्याप कालबाह्य झाले नसेल तर काय होईल?
नमुना उत्तर पहा
CRL किंवा OCSP तपासणी सुरू नसल्यास, सादर केलेले प्रमाणपत्र त्याच्या नैसर्गिक समाप्ती तारखेपूर्वी CA ने रद्द केले आहे की नाही हे जाणून घेण्याचा RADIUS सर्वरकडे कोणताही मार्ग नसतो. एखादे डिव्हाइस गहाळ झाल्यास किंवा कर्मचारी कामावरून कमी झाल्यास, त्यांचे प्रमाणपत्र रद्द करणे आवश्यक आहे. प्रमाणपत्र रद्द करण्याची तपासणी अक्षम असल्यास, ते तडजोड केलेले प्रमाणपत्र अद्याप यशस्वीरित्या प्रमाणीकृत करण्यासाठी आणि WPA3-Enterprise नेटवर्कमध्ये प्रवेश करण्यासाठी वापरले जाऊ शकते, ज्यामुळे परस्पर प्रमाणीकरणाचा मूळ उद्देश पूर्णपणे नष्ट होतो.
वारंवार विचारले जाणारे प्रश्न
Which EAP authentication methods are recommended for WPA3-Enterprise?
EAP-TLS (RFC 5216) is the recommended authentication method for WPA3-Enterprise deployments. While WPA3-Enterprise supports tunneled credential protocols like PEAP-MSCHAPv2 and EAP-TTLS in standard 128-bit enterprise mode, EAP-TLS enforces mutual cryptographic certificate verification using client and server X.509 digital certificates. This completely eliminates password spray, dictionary attacks, and credential harvesting via rogue access points.
What is the difference between WPA3-Enterprise 128-bit mode and 192-bit mode?
WPA3-Enterprise 128-bit mode uses AES-CCMP-128 or AES-GCMP-128 encryption with standard 802.1X authentication, providing backward compatibility with WPA2-Enterprise clients via transition mode. In contrast, WPA3-Enterprise 192-bit mode (aligned with the NSA Commercial National Security Algorithm Suite, CNSA) mandates GCMP-256 for data encryption, HMAC-SHA-384 for key derivation, and ECDSA with the NIST P-384 curve (or RSA-3072) with EAP-TLS. 192-bit mode disables transition mode and requires hardware cryptographic support across all access points and client supplicants.
Why are Protected Management Frames (PMF) mandatory in WPA3-Enterprise?
In WPA2, management frames (such as deauthentication, disassociation, and action frames) were transmitted in plaintext without cryptographic integrity, enabling malicious actors to launch trivial denial-of-service deauthentication attacks. WPA3-Enterprise strictly mandates IEEE 802.11w Protected Management Frames (PMF). PMF signs unicast and broadcast management frames with a cryptographic Message Integrity Check (BIP), preventing spoofed disconnections and rogue AP impersonation.
Can enterprise networks run WPA2 and WPA3-Enterprise on the same SSID?
While WPA3-Enterprise supports a mixed or transition mode on the same SSID to accommodate legacy WPA2 clients, enterprise network architects generally advise against it for production corporate networks. Transition mode allows legacy clients to negotiate WPA2 without mandatory PMF, leaving the RF cell vulnerable to downgrade attacks and deauthentication spoofing. The recommended best practice is deploying a dedicated WPA3-Enterprise SSID for modern corporate fleets alongside a segmented WPA2/PPSK SSID for legacy IoT or industrial devices.
How does Cloud RADIUS simplify WPA3-Enterprise certificate lifecycle management?
Deploying WPA3-Enterprise with EAP-TLS traditionally required complex on-premises Active Directory Certificate Services (AD CS) and Network Policy Server (NPS) infrastructure. Modern Cloud RADIUS solutions integrate directly with cloud identity providers (Microsoft Entra ID, Okta, Google Workspace) and mobile device managers (Intune, Jamf, Kandji) using SCEP or ACME. This automates the silent generation, distribution, renewal, and revocation of client digital certificates directly on endpoint hardware without user interaction or password prompts.
How does Purple help organisations implement WPA3-Enterprise?
Purple provides enterprise-grade Cloud RADIUS and 802.1X onboarding that enables seamless migration to WPA3-Enterprise. Purple integrates with cloud identity providers, automates certificate enrollment across Windows, macOS, iOS, and Android devices, enforces granular role-based dynamic VLAN segmentation, and provides real-time visibility into wireless authentication health and security compliance across distributed enterprise venues.
या मालिकेमध्ये पुढे वाचा
Cyber Essentials आणि Staff WiFi: तुमच्या वायरलेस नेटवर्कवरील पाच नियंत्रणे यशस्वीपणे पार पाडणे
तुम्ही Cyber Essentials च्या पाच नियंत्रणांपैकी प्रत्येक नियंत्रण तुमच्या staff WiFi शी जुळवू शकाल आणि मूल्यांकनकर्त्यांना आढळणाऱ्या त्रुटी दूर करू शकाल. त्यानंतर तुम्ही प्रत्येक डिव्हाइस क्लाससाठी 802.1X, iPSK आणि वेगळे केलेले WPA2-PSK नेटवर्क यापैकी योग्य पर्याय निवडू शकता. शेवटी, तुम्हाला Cyber Essentials Plus ऑडिटसाठी ॲक्सेस पॉइंट्स, कंट्रोलर्स आणि BYOD कसे तयार करायचे हे समजेल.
Portnox पर्याय: पूर्ण NAC शिवाय Cloud RADIUS
तुम्ही तीन-प्रश्नांच्या चाचणीचा वापर करून हे ठरवू शकाल की तुमच्या मालमत्तेला पूर्ण NAC ची आवश्यकता आहे की केवळ WiFi साठी cloud RADIUS ची. त्यानंतर तुम्ही Portnox, Purple, SecureW2 आणि JumpCloud ची वायर्ड अंमलबजावणी, पॉश्चर तपासणी, प्रमाणपत्रे, अतिथी प्रवेश आणि तीन वर्षांच्या चालण्याच्या खर्चावर तुलना करू शकता आणि साइट-बाय-साइट पायलटचे नियोजन करू शकता.
HPE Aruba Central प्रेझेन्स ॲनालिटिक्स: सेटअप, एक्स्पोर्ट्स आणि मर्यादा
तुम्ही प्रति साइट Aruba Central presence analytics सक्षम करू शकाल, ग्राउंड-ट्रुथ काउंटच्या तुलनेत RSSI थ्रेशोल्ड आणि ड्वेल बाउंड्रीज कॅलिब्रेट करू शकाल, आणि Central REST API द्वारे साइट-स्तरीय एकत्रित डेटा एक्सपोर्ट करू शकाल. तसेच, मूळ presence analytics कुठे मर्यादित पडते आणि तुमच्या अस्तित्वात असलेल्या Aruba ॲक्सेस पॉइंट्सवर Purple सारखा हार्डवेअर-अग्नॉस्टिक प्लॅटफॉर्म लेयर कधी आवश्यक ठरतो, हे देखील तुम्हाला समजेल.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.