
為增強無線安全實施 WPA3-Enterprise
本技術參考指南為從 WPA2 過渡到 WPA3-Enterprise 的 IT 領導者提供了全面、具體可行的路線圖。內容涵蓋架構轉變、EAP-TLS 和 PMF 等強制性安全增強功能,以及在複雜企業環境中保護企業網路的實用部署策略。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:企業 WiFi 安全指南 →
WPA3-Enterprise architecture and security calculator
Model enterprise 802.1X parameters, evaluate 128-bit versus 192-bit CNSA cryptographic suites, audit Protected Management Frames (PMF) resilience, and generate verified RADIUS and WLC directives.
Standard WPA3-Enterprise 128-bit architecture
Protected Management Frames cryptographically sign deauthentication and disassociation frames with BIP. Rogue AP deauth injection attacks are blocked at layer 2.
Mutual X.509 certificate verification ensures both client and RADIUS server validate cryptographic trust anchors. Rogue APs cannot solicit or harvest passwords.
Private keys never leave the endpoint hardware keystore / TPM. Eliminates password spraying and offline hash cracking.
Pure WPA3-Enterprise rejects legacy WPA2 association frames, mitigating cipher downgrade and KRACK-style key reinstallation.
Transition to WPA3-Enterprise without legacy client disruption
Purple Cloud RADIUS automates SCEP certificate issuance, integrates natively with Microsoft Entra ID and Okta, and enables zero-trust 802.1X segmentation across global multi-site enterprise networks.

執行摘要
對企業 IT 主管而言,過渡到 WPA3-Enterprise 已不再是未來的規劃項目,而是當前的營運要求。自 2020 年起,所有 Wi-Fi CERTIFIED 設備都必須支援 WPA3,然而許多涵蓋飯店、零售和公共場所的企業網路仍在使用 WPA2。此一差距代表著顯著的風險暴露,特別是隨著 PCI-DSS 4.0 和 GDPR 等合規框架日益要求強大且先進的網路安全控制措施。
本指南提供 WPA3-Enterprise 的全面技術剖析,重點介紹其相較於 WPA2 的根本性架構改進。我們詳細說明了強制過渡到更強加密(GCMP-256)的必要性、受保護的管理畫面(PMF)的必要性,以及透過 EAP-TLS 實施基於憑證的雙向驗證關鍵步驟。本文件專為網路架構師和技術長(CTO)撰寫,避開了學術理論,轉而提供具體可行的佈署策略、疑難排解方法和實際案例研究,以確保無線基礎設施的安全、可擴充與合規性。
請收聽隨附的技術簡報 Podcast 以取得主管概述:
技術深度剖析:WPA3-Enterprise 架構
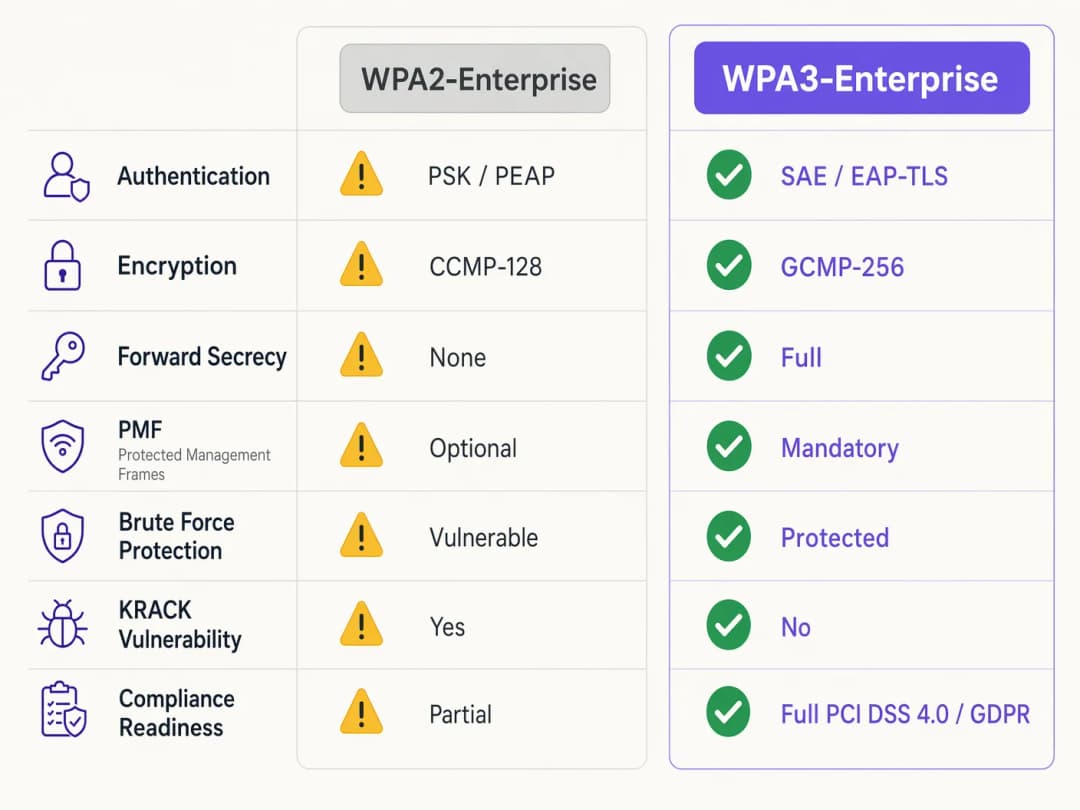
WPA2 與 WPA3-Enterprise 之間的根本區別不在於底層的 802.1X 架構(這仍然是基於連接埠之網路存取控制的標準),而是在於圍繞其建立的密碼學協定與管理畫面保護機制。WPA3 解決了其前代產品中的系統性漏洞,特別針對離線字典攻擊與管理畫面操作進行防禦。
驗證與金鑰交換
WPA2-Enterprise 依賴 4 向交握來產生工作階段金鑰,這一過程已被證實容易受到金鑰重新安裝攻擊(KRACK)以及在使用弱憑證時遭受離線字典暴力破解。WPA3 透過實作等值同時驗證(SAE)來緩解此問題,這是一種基於 Diffie-Hellman 的金鑰交換協定。SAE 可確保正向保密性;即使攻擊者獲取了長期金鑰,他們也無法追溯解密已擷取的流量,因為每個工作階段都使用暫時且唯一的金鑰。
對於企業環境,核心驗證機制果斷地轉向 EAP-TLS(可延伸驗證協定 - 傳輸層安全)。雖然 WPA2 允許使用較弱的基於憑證之方法(例如 PEAP 或 EAP-TTLS),但 WPA3-Enterprise 強烈建議 - 並在其高安全性 192 位元模式中強制執行 - EAP-TLS。這需要基於憑證的雙向驗證,從而完全消除密碼,並將憑證竊取這一攻擊管道予以無效化。
加密功能增強
WPA2 使用基於 AES-128 的 CCMP-128(計數器模式密碼區塊連結訊息鑑別碼協定)。WPA3-Enterprise 引入了與商業國家安全演算法(CNSA)套件一致、選用但強烈建議的 192 位元安全性套件。此模式強制要求使用 GCMP-256(具有 256 位元金鑰的伽羅瓦/計數器模式協定)進行增強型加密,並使用 384 位元橢圓曲線密碼學進行金鑰建立與管理。
受保護的管理畫面 (PMF)
在 IEEE 802.11w 下,受保護的管理畫面可確保管理用戶端關聯、取消關聯和驗證的控制訊號安全。在 WPA2 中,PMF 是選用的,這使得網路容易暴露於偽造的取消驗證畫面中 - 這是阻斷服務或中間人攻擊的常見前兆。WPA3 強制要求所有連線都必須使用 PMF,從根本上封鎖了這一攻擊管道。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實作指南:部署 WPA3-Enterprise
在數百個零售據點或龐大的飯店大樓中轉移企業網路,需要採用分階段、有條不紊的方法。以下步驟概述了與供應商無關的部署策略。
階段 1:基礎設施稽核與 PKI 準備
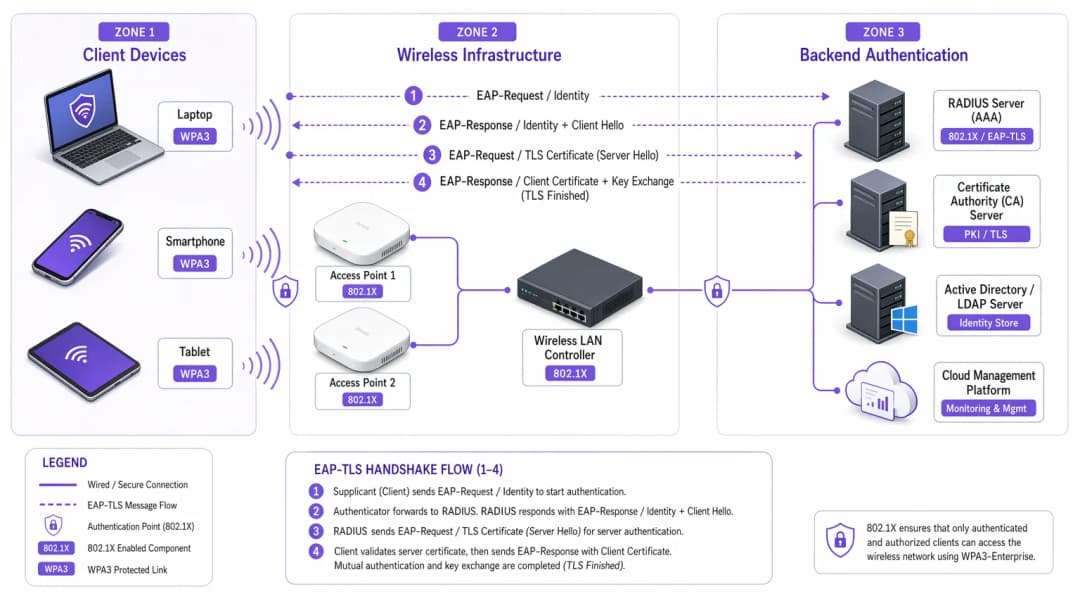
實作 WPA3-Enterprise (特別是搭配 EAP-TLS) 的前提是擁有健全的公開金鑰基礎設施 (PKI)。
- 評估 RADIUS 功能: 確保您的 RADIUS 伺服器 (例如 Cisco ISE、Aruba ClearPass、FreeRADIUS) 支援 WPA3 參數,且已設定為 EAP-TLS。
- 建立憑證授權單位 (CA): 部署內部 CA (例如 Microsoft AD CS) 或利用雲端 PKI 服務。
- MDM 整合: 使用行動裝置管理 (MDM) 平台 (Intune、Jamf) 自動將用戶端憑證部署至受控裝置。這對於擴充性至關重要。
如需進一步閱讀憑證部署的相關資訊,請參閱 WiFi 憑證驗證:數位憑證如何保護無線網路安全。
階段 2:啟用 WPA3 轉換模式
在多元的企業環境中,強制立即切換通常是不可行的。大多數企業級無線區域網路控制器都支援 WPA3 轉換模式,允許單一 SSID 同時接受 WPA2 與 WPA3 用戶端。
- 設定轉換 SSID: 在公司 SSID 上啟用 WPA3 轉換模式。
- 監控用戶端關聯: 使用您的無線管理儀表板來監控用戶端連線。驗證現代裝置是否成功協商 WPA3,同時較舊的裝置則降級使用 WPA2。
- 解決相容性問題: 識別無法關聯的裝置。較舊的無線驅動程式通常難以處理 WPA3 強制性 PMF 的要求,即使在轉換模式下也是如此。請盡可能更新驅動程式。
階段 3:網路分段與舊型裝置隔離
並非所有裝置都支援 WPA3。舊型 IoT 裝置、較舊的銷售點 (POS) 系統或 醫療保健 環境中的特殊醫療設備,通常缺乏必要的硬體或韌體更新。
- 隔離舊型裝置: 為這些裝置建立專用的隔離 VLAN 和個別的僅限 WPA2 SSID。
- 實施嚴格的存取控制: 對此舊型 VLAN 套用嚴格的防火牆規則,防止側向移動進入安全的 WPA3 公司網路。
階段 4:強制執行完整 WPA3
一旦絕大多數的公司裝置都已成功使用 WPA3,且舊型裝置也已完成分段,即可將主要的公司 SSID 轉換為僅限 WPA3-Enterprise。
企業環境的最佳實踐
實作技術只是成功的一半,維持其完整性需要持續的維運紀律。
- 自動化憑證生命週期管理: EAP-TLS 失敗最常見的原因是憑證過期。請實作自動化更新流程與警報機制,在 RADIUS 伺服器憑證過期前 90、60 和 30 天發出提示。
- 確保 RADIUS 備援: 單一 RADIUS 伺服器是單點故障源。請在地理位置不同的區域部署主、備 RADIUS 伺服器,並在無線控制器上設定無縫容錯移轉。
- 隔離訪客與企業網路: 絕不要將企業安全政策與訪客存取混為一談。企業網路需要支援 EAP-TLS 的 WPA3-Enterprise。訪客網路應使用隔離的 VLAN,通常透過 captive portal 進行管理。Purple 的 Guest WiFi 解決方案提供安全且合規的訪客存取,同時能收集寶貴的 WiFi Analytics。
- 利用 OpenRoaming: 為了在不同場域之間實現無縫、安全的連線,請考慮導入 Passpoint/Hotspot 2.0。Purple 在 Connect 授權下,為 OpenRoaming 等服務提供免費的身份識別提供者服務,在不妥協企業安全標準的情況下,促進無摩擦且安全的存取。
疑難排解與風險緩解
即使有周密的規劃,部署過程中仍會遇到阻礙。以下是常見的失敗模式與緩解策略。
症狀:啟用過渡模式(Transition Mode)時,用戶端無法連線。
根本原因: 較舊的用戶端驅動程式在遇到存取點在過渡模式下廣播的強制性 PMF(受保護的管理畫面)時,經常會發生連線失敗,即使嘗試進行 WPA2 連線也是如此。 緩解措施: 更新用戶端無線網路卡(NIC)驅動程式。如果沒有可用的更新,則必須將該裝置移至隔離的僅限 WPA2 SSID。
症狀:所有裝置皆發生大規模驗證失敗。
根本原因: RADIUS 伺服器憑證已過期,或者根 CA 憑證已被撤銷或從用戶端信任存放區中移除。 緩解措施: 立即更新並部署 RADIUS 伺服器憑證。審查您的自動化生命週期管理警報,以防止再次發生此類情況。
症狀:在存取點之間漫遊時發生高延遲。
根本原因: 802.11r(快速 BSS 過渡)設定錯誤,或與所使用的特定 EAP 方法不相容。 緩解措施: 確保無線區域網路控制器與用戶端裝置皆已針對 WPA3 SSID 明確啟用並支援 802.11r。在維護期間測試漫遊效能。
投資報酬率(ROI)與業務影響
向 WPA3-Enterprise 的過渡需要投入專業服務、潛在的硬體汰換以及 PKI 基礎架構。然而,其投資回報是透過規避風險和遵守合規性來衡量的。
對於大型 零售 連鎖店而言,涉及付款卡資訊的資料外洩成本遠高於佈署 WPA3 的成本。PCI-DSS 4.0 合規要求強大的加密與驗證,WPA3-Enterprise 能直接滿足這些要求,從而簡化合規稽核並避免潛在罰款。
此外,現代化的無線基礎設施為未來的數位計劃提供了穩定且高效能的基礎,無論是在 旅宿業 佈署先進的 IoT 感測器,還是啟用安全的行動銷售點系統。這對企業的影響是建立一個具備韌性、合規且物件導向未來的網路架構。
關鍵定義
WPA3-Enterprise
當前企業無線安全的標準,強制要求更強的加密、受保護的管理訊框和正向保密,通常與 802.1X 和 RADIUS 一起部署。
合規性(PCI DSS、GDPR)以及保護企業數據免受現代密碼分析攻擊所必需。
EAP-TLS (Extensible Authentication Protocol-Transport Layer Security)
一種驗證架構,要求用戶端和 RADIUS 伺服器均須出示數位憑證以驗證彼此的身份。
WPA3-Enterprise 驗證的金級標準,消除了對易受攻擊之使用者密碼的依賴。
PMF (Protected Management Frames)
一種安全標準 (802.11w),用於加密控制用戶端關聯與解除關聯的控制訊框。
在 WPA3 中為強制性,PMF 可防止攻擊者偽造取消驗證封包來將使用者踢出網路,或執行中間人攻擊。
SAE (Simultaneous Authentication of Equals)
WPA3 中使用的一種安全金鑰建立協定,用以取代 WPA2 中易受攻擊的 4 階段握手。
SAE 提供轉向安全保護並防止離線字典攻擊,確保即使密碼強度不足,握手過程也無法被暴力破解。
GCMP-256 (Galois/Counter Mode Protocol)
一種使用 256 位元金鑰的高安全、高效能加密協定。
WPA3-Enterprise 192 位元安全套件的強制規定,適用於處理政府或金融記錄等高度敏感資料的環境。
RADIUS (Remote Authentication Dial-In User Service)
一種集中式網路協定,為連接到網路服務的使用者提供認證、授權和計費 (AAA) 管理。
WPA3-Enterprise 部署中的核心後端伺服器,在授予網路存取權限之前負責驗證用戶端憑證或認證資訊。
前向安全
一種密碼學特性,可確保工作階段金鑰是暫時性的;未來即使長期金鑰遭到破解,攻擊者也無法解密過去已記錄的工作階段。
WPA3 中由 SAE 握手提供的一項關鍵強化功能,用以保護歷史資料。
PKI (Public Key Infrastructure)
建立、管理、分發、使用、儲存和撤銷數位憑證所需之角色、策略、硬體、軟體和程序的架構。
在 WPA3-Enterprise 環境中部署 EAP-TLS 認證所需的必要前置基礎架構。
範例
一家擁有 200 間客房的奢華飯店正在將其企業網路升級為 WPA3-Enterprise。他們擁有混合了現代企業筆記型電腦、禮賓人員使用的 iPad,以及僅支援 WPA2 的舊款 WiFi 電子門鎖。網路架構師應如何設計 SSID 和 VLAN,以在不破壞營運功能的情況下確保最大安全性?
架構師必須採用網路分段。
- 建立一個設定為僅限 WPA3-Enterprise 的主要企業 SSID(「HotelCorp_Secure」),並採用 EAP-TLS。透過飯店的 MDM 解決方案將憑證部署到所有企業筆記型電腦和 iPad。將此 SSID 分配給主要企業 VLAN。
- 建立一個設定為 WPA2-Personal (PSK) 或 WPA2-Enterprise(若門鎖支援)的次要隱藏 SSID(「Hotel_IoT_Legacy」),並採用複雜、定期更換的密碼或 MAC 驗證繞過 (MAB)。
- 將舊版 SSID 分配給受嚴格限制且隔離的 VLAN。設定防火牆規則,僅允許門鎖與特定的本地或雲端門禁管理伺服器進行通訊,阻斷所有向企業 VLAN 或網際網路的橫向移動。
某公營部門機構已部署 WPA3-Enterprise 搭配 EAP-TLS。在週一早上,所有員工都無法連線到無線網路。無線控制器顯示用戶端正在進行關聯,但 RADIUS 驗證失敗。最可能的原因是什麼?緊急補救步驟為何?
最可能的原因是 RADIUS 伺服器憑證已過期。由於 EAP-TLS 依賴雙向驗證,如果伺服器呈現過期的憑證,用戶端將立即拒絕連線並終止交握。
緊急補救措施:IT 團隊必須從 RADIUS 伺服器產生新的憑證簽署要求 (CSR),由內部 CA 進行簽署,並將新憑證繫結到 RADIUS 伺服器上的 EAP-TLS 驗證原則。隨後必須重新啟動服務。
練習題
Q1. 您是一家正在部署 WPA3-Enterprise 的大型零售連鎖店的網路架構師。在三個使用 WPA3 Transition Mode 的門市進行試點階段期間,幾台舊款條碼掃描器頻繁斷開網路連接,且需要手動重啟才能重新連線。現代平板電腦則連線正常。最合適的架構因應策略是什麼?
提示:思考舊版無線驅動程式如何處理在 Transition Mode 中廣播的不熟悉管理訊框。
查看標準答案
條碼掃描器可能是因為 AP 在 Transition Mode 中強制廣播的受保護管理訊框 (PMF) 而當機。合適的因應方式是對這些裝置放棄 Transition Mode。為掃描器建立一個專用且隱藏、對應到隔離 VLAN 的 WPA2 專用 SSID,並將主企業 SSID 設定為僅限現代平板電腦使用的 WPA3-Enterprise。
Q2. 一位 CTO 要求在 60 天內於所有企業辦公室部署 WPA3-Enterprise,以符合新的合規要求。目前的環境使用帶有 PEAP-MSCHAPv2 (使用者名稱/密碼) 的 WPA2-Enterprise。該組織目前沒有內部的憑證授權單位 (CA) 或行動裝置管理 (MDM) 解決方案。這個時間表是否實際?關鍵路徑是什麼?
提示:評估推薦 WPA3 認證方法 (EAP-TLS) 的前置條件。
查看標準答案
60 天的時間表非常不切實際。為了正確實作 WPA3-Enterprise,組織應遷移至 EAP-TLS 以消除認證資訊漏洞。關鍵路徑需要設計與部署 PKI (憑證授權單位),並實作 MDM 解決方案來分發用戶端憑證。從頭開始建立此基礎架構、進行測試並註冊所有企業裝置,幾乎肯定會超過 60 天。架構師必須向 CTO 說明此依賴關係。
Q3. 在一次安全性稽核中,稽核員指出您的 RADIUS 伺服器已設定為 EAP-TLS,但在無線控制器和 RADIUS 伺服器上停用了「憑證撤銷清單 (CRL) 檢查」功能。為什麼這在 WPA3 環境中是一個顯著的安全漏洞?
提示:如果企業筆記型電腦被盜,但其憑證尚未過期,會發生什麼事?
查看標準答案
在未啟用 CRL 或 OCSP 檢查的情況下,RADIUS 伺服器將無法得知所呈現的憑證是否已在自然過期日之前被 CA 撤銷。如果裝置遺失或員工離職,其憑證必須被撤銷。若停用了撤銷檢查,該受損的憑證仍可用於成功進行驗證並存取 WPA3-Enterprise 網路,這完全失去了雙向驗證的目的。
常見問題
Which EAP authentication methods are recommended for WPA3-Enterprise?
EAP-TLS (RFC 5216) is the recommended authentication method for WPA3-Enterprise deployments. While WPA3-Enterprise supports tunneled credential protocols like PEAP-MSCHAPv2 and EAP-TTLS in standard 128-bit enterprise mode, EAP-TLS enforces mutual cryptographic certificate verification using client and server X.509 digital certificates. This completely eliminates password spray, dictionary attacks, and credential harvesting via rogue access points.
What is the difference between WPA3-Enterprise 128-bit mode and 192-bit mode?
WPA3-Enterprise 128-bit mode uses AES-CCMP-128 or AES-GCMP-128 encryption with standard 802.1X authentication, providing backward compatibility with WPA2-Enterprise clients via transition mode. In contrast, WPA3-Enterprise 192-bit mode (aligned with the NSA Commercial National Security Algorithm Suite, CNSA) mandates GCMP-256 for data encryption, HMAC-SHA-384 for key derivation, and ECDSA with the NIST P-384 curve (or RSA-3072) with EAP-TLS. 192-bit mode disables transition mode and requires hardware cryptographic support across all access points and client supplicants.
Why are Protected Management Frames (PMF) mandatory in WPA3-Enterprise?
In WPA2, management frames (such as deauthentication, disassociation, and action frames) were transmitted in plaintext without cryptographic integrity, enabling malicious actors to launch trivial denial-of-service deauthentication attacks. WPA3-Enterprise strictly mandates IEEE 802.11w Protected Management Frames (PMF). PMF signs unicast and broadcast management frames with a cryptographic Message Integrity Check (BIP), preventing spoofed disconnections and rogue AP impersonation.
Can enterprise networks run WPA2 and WPA3-Enterprise on the same SSID?
While WPA3-Enterprise supports a mixed or transition mode on the same SSID to accommodate legacy WPA2 clients, enterprise network architects generally advise against it for production corporate networks. Transition mode allows legacy clients to negotiate WPA2 without mandatory PMF, leaving the RF cell vulnerable to downgrade attacks and deauthentication spoofing. The recommended best practice is deploying a dedicated WPA3-Enterprise SSID for modern corporate fleets alongside a segmented WPA2/PPSK SSID for legacy IoT or industrial devices.
How does Cloud RADIUS simplify WPA3-Enterprise certificate lifecycle management?
Deploying WPA3-Enterprise with EAP-TLS traditionally required complex on-premises Active Directory Certificate Services (AD CS) and Network Policy Server (NPS) infrastructure. Modern Cloud RADIUS solutions integrate directly with cloud identity providers (Microsoft Entra ID, Okta, Google Workspace) and mobile device managers (Intune, Jamf, Kandji) using SCEP or ACME. This automates the silent generation, distribution, renewal, and revocation of client digital certificates directly on endpoint hardware without user interaction or password prompts.
How does Purple help organisations implement WPA3-Enterprise?
Purple provides enterprise-grade Cloud RADIUS and 802.1X onboarding that enables seamless migration to WPA3-Enterprise. Purple integrates with cloud identity providers, automates certificate enrollment across Windows, macOS, iOS, and Android devices, enforces granular role-based dynamic VLAN segmentation, and provides real-time visibility into wireless authentication health and security compliance across distributed enterprise venues.
繼續閱讀本系列
當員工離職時如何撤銷 WiFi 存取權限
本指南向 IT 和場域營運團隊展示如何在員工離職時移除其員工 WiFi 存取權限,同時不影響其他員工的正常工作。本指南比較了基於憑證的 802.1X、身分專屬的 iPSK 和 SCIM 驅動的停用流程,並提供當天執行的工作手冊、測試方法和稽核憑證模型。
在臨床環境中規劃 WiFi 7 部署:IoMT 裝置、干擾與 HIPAA
本完整指南探討如何在臨床環境中規劃 WiFi 7 部署,重點關注 6 GHz 頻段策略、舊版 IoMT 裝置相容性、IEC 60601-1-2 射頻干擾義務以及符合 HIPAA 規範的網路分段。它為醫療 IT 主管提供了實用的架構建議,以使用 Purple 的雲端 RADIUS 平台來保護混合裝置群的安全。
如何安全地隔離員工與訪客 WiFi 網路:企業區域網路(LAN)最佳實踐
本指南為 IT 經理和網路架構師提供了一個與廠商無關的技術藍圖,旨在透過正確隔離員工與訪客 WiFi 流量來確保企業 LAN 的安全。內容涵蓋 802.1X 驗證、雲端 RADIUS、VLAN 隔離,以及消除共享密碼並保護企業資產所需的憑證生命週期管理。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。