
实施 WPA3-Enterprise 以增强无线安全
本技术参考指南为 IT 领导者从 WPA2 过渡到 WPA3-Enterprise 提供了全面且具有可操作性的路线图。内容涵盖架构转变、EAP-TLS 和 PMF 等强制性安全增强功能,以及在复杂企业环境中保护公司网络的实用部署策略。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业 WiFi 安全指南 →
WPA3-Enterprise architecture and security calculator
Model enterprise 802.1X parameters, evaluate 128-bit versus 192-bit CNSA cryptographic suites, audit Protected Management Frames (PMF) resilience, and generate verified RADIUS and WLC directives.
Standard WPA3-Enterprise 128-bit architecture
Protected Management Frames cryptographically sign deauthentication and disassociation frames with BIP. Rogue AP deauth injection attacks are blocked at layer 2.
Mutual X.509 certificate verification ensures both client and RADIUS server validate cryptographic trust anchors. Rogue APs cannot solicit or harvest passwords.
Private keys never leave the endpoint hardware keystore / TPM. Eliminates password spraying and offline hash cracking.
Pure WPA3-Enterprise rejects legacy WPA2 association frames, mitigating cipher downgrade and KRACK-style key reinstallation.
Transition to WPA3-Enterprise without legacy client disruption
Purple Cloud RADIUS automates SCEP certificate issuance, integrates natively with Microsoft Entra ID and Okta, and enables zero-trust 802.1X segmentation across global multi-site enterprise networks.

概述
对于企业 IT 决策者而言,向 WPA3-Enterprise 的过渡已不再是未来的规划项目,而是当前的运营要求。自 2020 年起,所有 Wi-Fi CERTIFIED 设备都强制要求支持 WPA3,然而许多涵盖酒店、零售和公共场所的企业网络仍在使用 WPA2。这种差距带来了巨大的风险敞口,特别是在 PCI-DSS 4.0 和 GDPR 等合规框架日益要求强大且先进的网络安全控制的背景下。
本指南对 WPA3-Enterprise 进行了全面的技术剖析,重点关注其相较于 WPA2 的根本性架构改进。我们详细介绍了强制向更强加密算法 (GCMP-256) 的转变、受保护的管理帧 (PMF) 的必要性,以及通过 EAP-TLS 实现基于证书的双向身份验证的关键实施方法。本文专为网络架构师和 CTO 撰写,避开了学术理论,侧重于可操作的部署策略、排错方法和实际案例研究,以确保无线基础设施的安全、可扩展和合规。
听取随附的技术简报播客,获取高管概述:
技术深度剖析:WPA3-Enterprise 架构
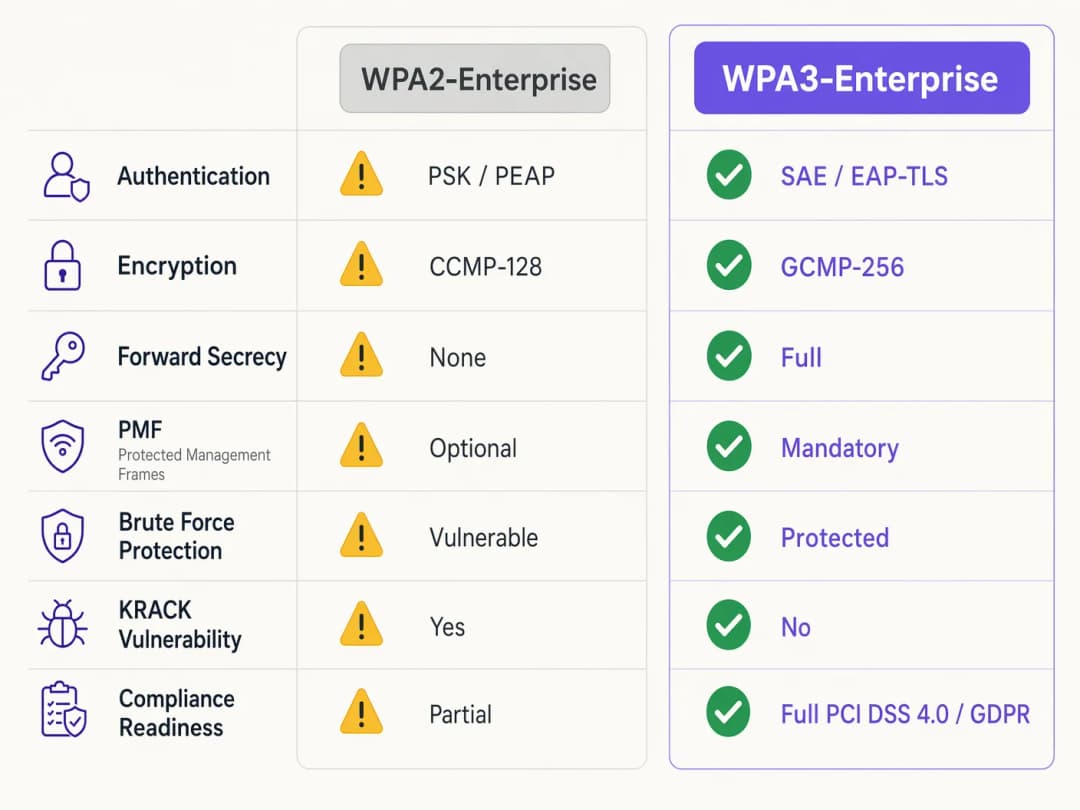
WPA2 与 WPA3-Enterprise 之间的根本区别不在于底层的 802.1X 框架(该框架仍是基于端口的网络接入控制的标准),而在于围绕其构建的加密协议和管理帧保护。WPA3 解决了其前身中的系统性漏洞,专门针对离线字典攻击和管理帧操纵。
身份验证与密钥交换
WPA2-Enterprise 依赖 4 次握手来导出工作组会话密钥,这一过程已被证明容易受到密钥重装攻击(KRACK)以及在使用弱凭据时进行离线字典暴力破解的影响。WPA3 通过实施等同性同时验证(SAE)来缓解这一问题,SAE 是一种基于 Diffie-Hellman 的密钥交换协议。SAE 确保了前向安全性;即使攻击者获取了长期密钥,他们也无法追溯解密捕获的流量,因为每个会话都使用瞬时的、唯一的密钥。
对于企业环境,核心身份验证机制果断地转向 EAP-TLS(可扩展身份验证协议 - 传输层安全)。虽然 WPA2 允许使用较弱的基于凭据的方法,例如 PEAP 或 EAP-TTLS,但 WPA3-Enterprise 强烈建议 - 并在其高安全性的 192 位模式下强制要求 - 使用 EAP-TLS。这需要基于证书的双向身份验证,从而完全消除了密码,并将凭据窃取这一攻击途径化解于无形。
加密增强功能
WPA2 使用基于 AES-128 的 CCMP-128(带有密码块链接消息验证码协议的计数器模式)。WPA3-Enterprise 引入了可选但强烈推荐的 192 位安全套件,该套件符合商业国家安全算法(CNSA)套件。此模式强制要求使用 GCMP-256(具有 256 位密钥的伽罗瓦/计数器模式协议)进行强加密,并配合使用 384 位椭圆曲线密码学进行密钥建立和管理。
受保护的管理帧 (PMF)
在 IEEE 802.11w 下,受保护的管理帧可以保护控制信令的安全,这些信令控制着客户端的关联、去关联和身份验证。在 WPA2 中,PMF 是可选的,这使得网络暴露于伪造的去身份验证帧中 - 这是拒绝服务或中间人攻击的常见前兆。WPA3 强制要求所有连接都必须使用 PMF,从根本上关闭了这一攻击途径。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
实施指南:部署 WPA3-Enterprise
在数百个零售场所或庞大的酒店综合体中转换企业网络需要采取分阶段、系统化的方法。以下步骤概述了与供应商无关的部署策略。
阶段 1:基础设施审计与 PKI 准备
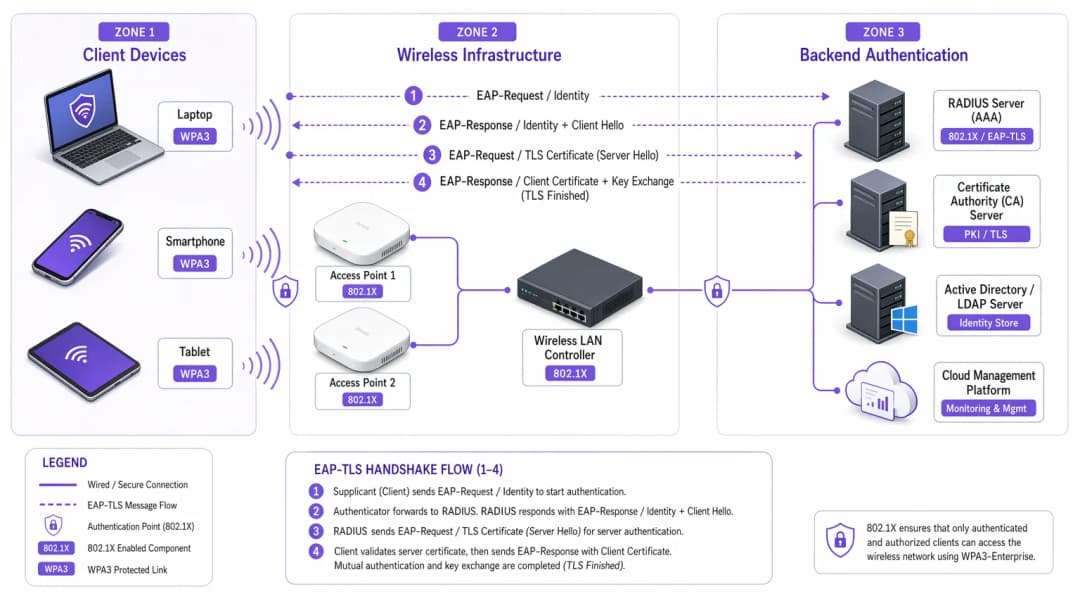
实施 WPA3-Enterprise - 特别是使用 EAP-TLS - 的前提是拥有强大的公钥基础设施 (PKI)。
- 评估 RADIUS 能力: 确保您的 RADIUS 服务器(例如 Cisco ISE、Aruba ClearPass、FreeRADIUS)支持 WPA3 参数,并已针对 EAP-TLS 进行配置。
- 建立证书颁发机构 (CA): 部署内部 CA(例如 Microsoft AD CS)或利用基于云的 PKI 服务。
- MDM 集成: 使用移动设备管理 (MDM) 平台(Intune、Jamf)自动向受管设备部署客户端证书。这对于可扩展性至关重要。
有关证书部署的进一步阅读,请参阅 WiFi 证书身份验证:数字证书如何确保无线网络安全。
阶段 2:启用 WPA3 过渡模式
在多元化的企业环境中,硬性切换几乎是不可行的。大多数企业无线 LAN 控制器都支持 WPA3 过渡模式,允许单个 SSID 同时接受 WPA2 和 WPA3 客户端。
- 配置过渡 SSID: 在企业 SSID 上启用 WPA3 过渡模式。
- 监控客户端关联: 使用您的无线管理仪表板监控客户端连接。验证现代设备是否成功协商 WPA3,而较旧的设备则回退到 WPA2。
- 解决兼容性问题: 识别无法关联的设备。通常,较旧的无线驱动程序即使在过渡模式下,也很难满足 WPA3 的强制性 PMF 要求。请尽可能更新驱动程序。
阶段 3:网络分段与传统设备隔离
并非所有设备都支持 WPA3。传统的物联网设备、较旧的销售终端系统或 医疗 环境中的专用医疗设备通常缺乏必要的硬件或固件更新。
- 隔离传统设备: 为这些设备创建专用的、隔离的 VLAN 和单独的仅限 WPA2 的 SSID。
- 实施严格的访问控制: 对此传统 VLAN 应用严格的防火墙规则,防止横向移动进入安全的 WPA3 企业网络。
阶段 4:全面强制执行 WPA3
一旦绝大多数企业设备成功使用 WPA3,并且传统设备已被分段,即可将主要企业 SSID 转换为仅限 WPA3-Enterprise。
企业环境的最佳实践
实施技术只是成功的一半,保持其完整性需要持续的运营纪律。
- 自动化证书生命周期管理: EAP-TLS 失败最常见的原因是证书过期。实施自动更新流程,并设置在 RADIUS 服务器证书过期前 90 天、60 天和 30 天发出警告的提醒机制。
- 确保 RADIUS 冗余: 单个 RADIUS 服务器是一个单点故障源。在地理位置不同的区域部署主 RADIUS 服务器和备用 RADIUS 服务器,并在无线控制器上配置无缝故障转移。
- 隔离访客网络与企业网络: 切勿将企业安全策略与访客接入混为一谈。企业网络需要采用支持 EAP-TLS 的 WPA3-Enterprise。访客网络应使用隔离的 VLAN,通常通过 Captive Portal 进行管理。Purple 的 访客 WiFi 解决方案可提供安全、合规的访客接入,同时获取价值极高的 WiFi 分析。
- 利用 OpenRoaming: 为了在不同场所实现无缝、安全的连接,请考虑部署 Passpoint/Hotspot 2.0。Purple 在其 Connect 许可下作为 OpenRoaming 等服务的免费身份提供商,在不妥协企业安全标准的情况下,促进摩擦极小且安全的接入。
故障排除与风险缓解
即使经过精心规划,部署过程也会遇到阻力。以下是常见的失败模式和缓解策略。
现象:启用 Transition Mode 时,客户端无法连接。
根本原因: 较旧的客户端驱动程序在遇到接入点在过渡模式下广播的强制性 PMF(受保护的管理帧)时经常会发生故障,即使在尝试 WPA2 连接时也是如此。 缓解措施: 更新客户端无线网络接口(NIC)驱动程序。如果没有可用的更新,必须将该设备移至隔离的仅限 WPA2 的 SSID。
现象:所有设备上出现大范围的身份验证失败。
根本原因: RADIUS 服务器证书已过期,或者根 CA 证书已被吊销或从客户端信任库中删除。 缓解措施: 立即更新并部署 RADIUS 服务器证书。审查您的自动化生命周期管理告警以防止再次发生。
现象:在接入点之间漫游时延迟较高。
根本原因: 802.11r(快速 BSS 过渡)配置错误,或与正在使用的特定 EAP 方法不兼容。 缓解措施: 确保 WLAN 控制器和客户端设备都已明确启用并支持针对 WPA3 SSID 的 802.11r。在维护窗口期测试漫游性能。
投资回报率与业务影响
向 WPA3-Enterprise 的过渡需要投入专业服务、潜在的硬件更新以及 PKI 基础设施。然而,回报主要体现在风险缓解和合规性遵守方面。
对于大型 零售 连锁企业而言,涉及持卡人数据的数据泄露成本远超部署 WPA3 的成本。PCI-DSS 4.0 合规性要求强大的加密和身份验证,WPA3-Enterprise 直接满足了这些要求,从而简化了合规审计并规避了潜在的罚款。
此外,现代化的无线基础设施为未来的数字化计划提供了稳定、高性能的基础,无论是向 酒店 行业部署先进的 IoT 传感器,还是支持安全的移动 POS 系统。这对业务的影响在于构建一个极具韧性、合规且面向未来的网络架构。
关键定义
WPA3-Enterprise
当前企业无线安全的标准,强制要求更强的加密、受保护的管理帧和前向保密,通常通过 802.1X 和 RADIUS 部署。
合规性(PCI-DSS、GDPR)和保护公司数据免受现代加密攻击所必需的。
EAP-TLS (Extensible Authentication Protocol-Transport Layer Security)
一种认证框架,要求客户端和 RADIUS 服务器均出示数字证书以验证彼此的身份。
WPA3-Enterprise 认证黄金标准,消除对易受攻击的用户密码的依赖。
PMF (Protected Management Frames)
一种安全标准 (802.11w),用于对客户端关联和去关联所使用的控制帧进行加密。
在 WPA3 中是强制性的,PMF 可防止攻击者伪造去认证数据包以将用户踢出网络或执行中间人攻击。
SAE (Simultaneous Authentication of Equals)
WPA3 中使用的一种安全密钥建立协议,取代了 WPA2 中存在安全漏洞的 4 次握手。
SAE 提供前向保密并防范离线字典攻击,确保即使密码较弱,握手过程也无法被暴力破解。
GCMP-256 (Galois/Counter Mode Protocol)
一种使用 256位密钥的高安全性、高效率加密协议。
WPA3-Enterprise 192位安全套件的强制要求,处理政府或财务记录等高度敏感数据的环境必须使用。
RADIUS (Remote Authentication Dial-In User Service)
一种集中式网络协议,为连接到网络服务的用户提供认证、授权和计费 (AAA) 管理。
WPA3-Enterprise 部署中的核心后端服务器,在授予网络准入权限之前验证客户端证书或凭据。
前向保密
一种密码学特性,确保会话密钥是临时的;未来即使长期密钥泄露,攻击者也无法解密过去已记录的会话。
WPA3 中由 SAE 握手提供的一项关键增强功能,用于保护历史数据。
PKI (Public Key Infrastructure)
创建、管理、分发、使用、存储和撤销数字证书所需的角色、策略、硬件、软件和程序的框架。
在 WPA3-Enterprise 环境中部署 EAP-TLS 认证所需的前置基础架构。
应用实例
一家拥有 200 间客房的豪华酒店正在将其公司网络升级为 WPA3-Enterprise。他们拥有现代公司笔记本电脑、礼宾人员使用的 iPad 以及仅支持 WPA2 的传统启用 WiFi 的门锁。网络架构师应该如何设计 SSID 和 VLAN,以在不破坏运营功能的情况下确保最大安全性?
架构师必须采用网络分段。
- 创建一个配置为仅限 WPA3-Enterprise 的主公司 SSID(“HotelCorp_Secure”),并利用 EAP-TLS。通过酒店的 MDM 解决方案将证书部署到所有公司笔记本电脑和 iPad。将此 SSID 分配给主公司 VLAN。
- 创建一个配置为 WPA2-Personal (PSK) 或 WPA2-Enterprise(如果门锁支持)的辅助隐藏 SSID(“Hotel_IoT_Legacy”),利用复杂的轮换密码或 MAC 认证旁路 (MAB)。
- 将传统 SSID 分配给受到严格限制且隔离的 VLAN。配置防火墙规则,仅允许门锁与特定的本地或云端门禁管理服务器通信,阻止向公司 VLAN 或互联网的所有横向移动。
某公共部门组织部署了带有 EAP-TLS 的 WPA3-Enterprise。周一早上,所有员工都无法连接到无线网络。无线控制器显示客户端正在关联,但 RADIUS 认证失败。最可能的原因是什么,紧急修复步骤是什么?
最可能的原因是 RADIUS 服务器证书已过期。由于 EAP-TLS 依赖于双向认证,如果服务器出示过期的证书,客户端将立即拒绝连接并终止握手。
紧急修复步骤:IT 团队必须从 RADIUS 服务器生成新的证书签名请求 (CSR),由内部 CA 对其进行签名,并将新证书绑定到 RADIUS 服务器上的 EAP-TLS 认证策略。然后必须重新启动服务。
练习题
Q1. 您是一家大型零售连锁店的网络架构师,正在部署 WPA3-Enterprise。在采用 WPA3 过渡模式 (Transition Mode) 的三个门店的试点阶段,几台旧款条码扫描枪频繁掉线,且需要手动重启才能重新连接。现代平板电脑连接则正常。最合适的架构应对方案是什么?
提示:考虑传统无线驱动程序如何处理在过渡模式 (Transition Mode) 下广播的陌生管理帧。
查看标准答案
条码扫描枪可能因 AP 在过渡模式 (Transition Mode) 下强制广播保护管理帧 (PMF) 而死机。合适的应对方案是对这些设备放弃过渡模式。专门为扫描枪创建一个隐藏的、仅限 WPA2 的专用 SSID 并映射到隔离的 VLAN,并将主要的公司 SSID 配置为仅限现代平板电脑使用的 WPA3-Enterprise 模式。
Q2. 某 CTO 要求在 60 天内于所有公司办公室部署 WPA3-Enterprise,以满足新的合规性要求。当前环境使用带有 PEAP-MSCHAPv2 (用户名/密码) 的 WPA2-Enterprise。该组织目前没有内部证书颁发机构 (CA) 或移动设备管理 (MDM) 解决方案。这个时间表是否切合实际?关键路径是什么?
提示:评估推荐的 WPA3 认证方法 (EAP-TLS) 的前提条件。
查看标准答案
60 天的时间表非常不切实际。为了正确实施 WPA3-Enterprise,该组织应迁移到 EAP-TLS 以消除凭据漏洞。关键路径需要设计和部署 PKI (证书颁发机构),并实施 MDM 解决方案以分发客户端证书。从头开始构建此基础架构、进行测试并注册所有公司设备几乎肯定会超过 60 天。架构师必须向 CTO 说明这一依赖关系。
Q3. 在安全审计期间,审计员发现您的 RADIUS 服务器配置了 EAP-TLS,但在无线控制器和 RADIUS 服务器上禁用了“证书撤销列表 (CRL) 检查”功能。为什么这是 WPA3 环境中的一个重大安全隐患?
提示:如果公司笔记本电脑被盗,但其证书尚未过期,会发生什么情况?
查看标准答案
在未启用 CRL 或 OCSP 检查的情况下,RADIUS 服务器无法获知所出示的证书是否在自然过期前已被 CA 吊销。如果设备丢失或员工离职,其证书必须被吊销。如果禁用吊销检查,该已泄露的证书仍可用于成功通过身份验证并访问 WPA3-Enterprise 网络,从而完全失去双向身份验证的意义。
常见问题
Which EAP authentication methods are recommended for WPA3-Enterprise?
EAP-TLS (RFC 5216) is the recommended authentication method for WPA3-Enterprise deployments. While WPA3-Enterprise supports tunneled credential protocols like PEAP-MSCHAPv2 and EAP-TTLS in standard 128-bit enterprise mode, EAP-TLS enforces mutual cryptographic certificate verification using client and server X.509 digital certificates. This completely eliminates password spray, dictionary attacks, and credential harvesting via rogue access points.
What is the difference between WPA3-Enterprise 128-bit mode and 192-bit mode?
WPA3-Enterprise 128-bit mode uses AES-CCMP-128 or AES-GCMP-128 encryption with standard 802.1X authentication, providing backward compatibility with WPA2-Enterprise clients via transition mode. In contrast, WPA3-Enterprise 192-bit mode (aligned with the NSA Commercial National Security Algorithm Suite, CNSA) mandates GCMP-256 for data encryption, HMAC-SHA-384 for key derivation, and ECDSA with the NIST P-384 curve (or RSA-3072) with EAP-TLS. 192-bit mode disables transition mode and requires hardware cryptographic support across all access points and client supplicants.
Why are Protected Management Frames (PMF) mandatory in WPA3-Enterprise?
In WPA2, management frames (such as deauthentication, disassociation, and action frames) were transmitted in plaintext without cryptographic integrity, enabling malicious actors to launch trivial denial-of-service deauthentication attacks. WPA3-Enterprise strictly mandates IEEE 802.11w Protected Management Frames (PMF). PMF signs unicast and broadcast management frames with a cryptographic Message Integrity Check (BIP), preventing spoofed disconnections and rogue AP impersonation.
Can enterprise networks run WPA2 and WPA3-Enterprise on the same SSID?
While WPA3-Enterprise supports a mixed or transition mode on the same SSID to accommodate legacy WPA2 clients, enterprise network architects generally advise against it for production corporate networks. Transition mode allows legacy clients to negotiate WPA2 without mandatory PMF, leaving the RF cell vulnerable to downgrade attacks and deauthentication spoofing. The recommended best practice is deploying a dedicated WPA3-Enterprise SSID for modern corporate fleets alongside a segmented WPA2/PPSK SSID for legacy IoT or industrial devices.
How does Cloud RADIUS simplify WPA3-Enterprise certificate lifecycle management?
Deploying WPA3-Enterprise with EAP-TLS traditionally required complex on-premises Active Directory Certificate Services (AD CS) and Network Policy Server (NPS) infrastructure. Modern Cloud RADIUS solutions integrate directly with cloud identity providers (Microsoft Entra ID, Okta, Google Workspace) and mobile device managers (Intune, Jamf, Kandji) using SCEP or ACME. This automates the silent generation, distribution, renewal, and revocation of client digital certificates directly on endpoint hardware without user interaction or password prompts.
How does Purple help organisations implement WPA3-Enterprise?
Purple provides enterprise-grade Cloud RADIUS and 802.1X onboarding that enables seamless migration to WPA3-Enterprise. Purple integrates with cloud identity providers, automates certificate enrollment across Windows, macOS, iOS, and Android devices, enforces granular role-based dynamic VLAN segmentation, and provides real-time visibility into wireless authentication health and security compliance across distributed enterprise venues.
继续阅读本系列
如何在员工离职时撤销 WiFi 访问权限
本指南向 IT 和场所运营团队展示了如何在不影响其他员工的情况下,在员工离职时取消其 Staff WiFi 访问权限。它对比了基于证书的 802.1X、特定身份的 iPSK 以及 SCIM 驱动的自动去激活方案,并提供了当日生效的运行手册、测试方法和审计证据模型。
在临床环境中规划 WiFi 7 部署:IoMT 设备、干扰与 HIPAA
本综合指南探讨了在临床环境中规划 WiFi 7 部署,重点关注 6 GHz 频段策略、传统 IoMT 设备兼容性、IEC 60601-1-2 射频干扰义务以及符合 HIPAA 要求的网络切片。它为医疗 IT 领导者提供了实用的架构建议,以便利用 Purple 的云 RADIUS 平台安全地管理混合设备群。
如何安全地隔离员工与宾客 WiFi 网络:企业局域网的最佳实践
本指南为 IT 经理和网络架构师提供了一套独立于厂商的技术蓝图,旨在通过正确隔离员工和宾客 WiFi 流量来保障企业局域网的安全。内容涵盖 802.1X 认证、云 RADIUS、VLAN 隔离以及消除共享密码和保护企业资产所需的凭据生命周期管理。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。