
तांत्रिक मार्गदर्शक
गेस्ट WiFi, ॲनालिटिक्स, Captive Portals आणि स्थळ तंत्रज्ञानावरील सखोल, तज्ञ-नेतृत्वाखालील तांत्रिक मार्गदर्शक.
482 guides
सर्वांवर नियंत्रण ठेवण्यासाठी तीन SSIDs: अतिथी, Passpoint, आणि IoT WiFi सेटअप मार्गदर्शक
हे तांत्रिक मार्गदर्शक एंटरप्राइझ ठिकाणी तीन-SSID WiFi डिझाइन लागू करण्यासाठी एक निश्चित ब्ल्यूप्रिंट प्रदान करते. हे VLAN विभाजन आणि झिरो-ट्रस्ट नेटवर्क ॲक्सेस मिळवण्यासाठी ओपन Guest WiFi पोर्टल, स्वयंचलित Passpoint ऑनबोर्डिंग आणि प्रति-डिव्हाइस xPSK ऑथेंटिकेशनचे कॉन्फिगरेशन तपशीलवार सांगते.
Server RADIUS: व्यवसायांसाठी एक सर्वसमावेशक मार्गदर्शिका
ही मार्गदर्शिका IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि CTOs ना एंटरप्राइझ WiFi साठी server RADIUS ऑथेंटिकेशनवर एक निश्चित तांत्रिक संदर्भ प्रदान करते. यामध्ये AAA फ्रेमवर्क, 802.1X आर्किटेक्चर, EAP पद्धत निवड, क्लाउड विरुद्ध ऑन-प्रिमाइसेस डिप्लॉयमेंटचे फायदे-तोटे आणि डायनॅमिक VLAN असाइनमेंट समाविष्ट आहे. आदरातिथ्य (hospitality), रिटेल, इव्हेंट्स आणि सार्वजनिक क्षेत्रातील वेन्यू ऑपरेटर्सना असुरक्षित प्री-शेअर्ड की वरून सुरक्षित, ओळख-आधारित (identity-driven) नेटवर्क ऍक्सेस कंट्रोल आर्किटेक्चरमध्ये स्थलांतरित होण्यासाठी आवश्यक असणारे अंमलबजावणी मार्गदर्शन, वास्तविक जगातील केस स्टडीज आणि निर्णय घेण्याची फ्रेमवर्क मिळतील.
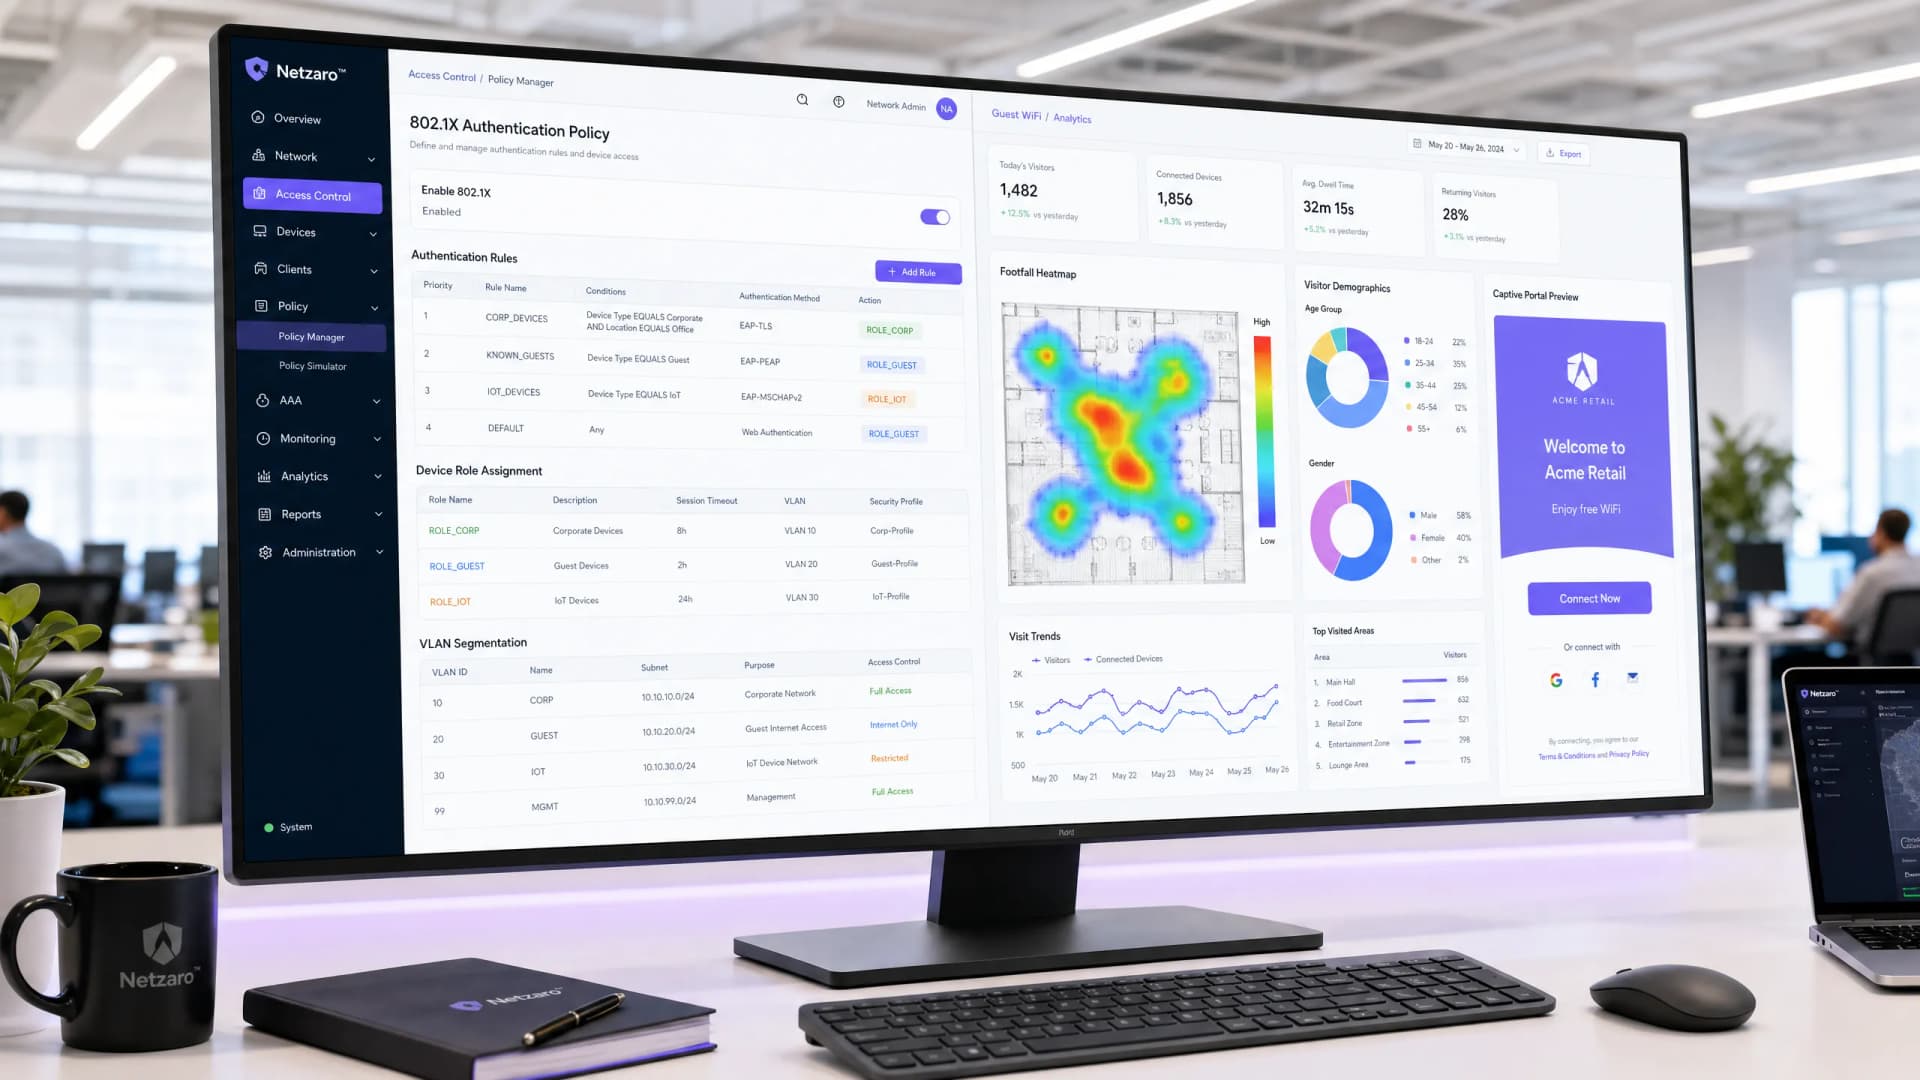
Aruba ClearPass विरुद्ध Purple WiFi: वैशिष्ट्यांची तुलना आणि सह-तैनाती
Aruba ClearPass आणि Purple WiFi च्या सह-तैनाती आर्किटेक्चरचे तपशील देणारे एक व्यापक तांत्रिक मार्गदर्शक. यामध्ये RADIUS प्रॉक्सी कॉन्फिगरेशन, डायनॅमिक VLAN असाइनमेंट आणि एंटरप्राइझ NAC सोबत सुरक्षित, विश्लेषण-चालित अतिथी नेटवर्क प्रदान करण्यासाठी सर्वोत्तम पद्धतींचा समावेश आहे.
Cisco ISE vs. Purple WiFi: ते कसे तुलनात्मक आहेत आणि एकत्र कसे काम करतात
हे मार्गदर्शक स्पष्ट करते की Cisco ISE आणि Purple WiFi एंटरप्राइझ नेटवर्कमध्ये कशा प्रकारे स्वतंत्र परंतु पूरक भूमिका बजावतात. सुरक्षित 802.1X कॉर्पोरेट प्रवेशासाठी Cisco ISE चा वापर कसा करावा आणि त्याच वेळी GDPR सुसंगत अतिथी WiFi, विपणन विश्लेषण आणि CRM एकत्रीकरणासाठी Purple चा कसा लाभ घ्यावा, याचे तपशील यात दिले आहेत.
EAP-TLS विरुद्ध EAP-TTLS: आपण कोणते सर्टिफिकेट-बेस्ड WiFi प्रोटोकॉल निवडावे?
हे मार्गदर्शक IEEE 802.1X अंतर्गत एंटरप्राइझ WiFi ऑथेंटिकेशनसाठी EAP-TLS आणि EAP-TTLS ची एक निश्चित समोरासमोर तुलना प्रदान करते. हे म्युचुअल सर्टिफिकेट ऑथेंटिकेशन आणि सर्व्हर-ओन्ली सर्टिफिकेट टनेलिंगमधील आर्किटेक्चरल फरक स्पष्ट करते, आणि आयटी मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि CISOs ना डिव्हाइस मॅनेजमेंट क्षमता आणि अनुपालन आवश्यकतांवर आधारित एक स्पष्ट निर्णय फ्रेमवर्क देते. Purple हे Staff WiFi साठी EAP-TLS आणि EAP-TTLS दोन्ही ऑथेंटिकेशन पाथ्सना सपोर्ट करते, आणि हे मार्गदर्शक संस्थांना कोणत्याही एका दृष्टिकोनाचा अवलंब करण्यापूर्वी इन्फ्रास्ट्रक्चरच्या तडजोडी समजून घेण्यास मदत करते.
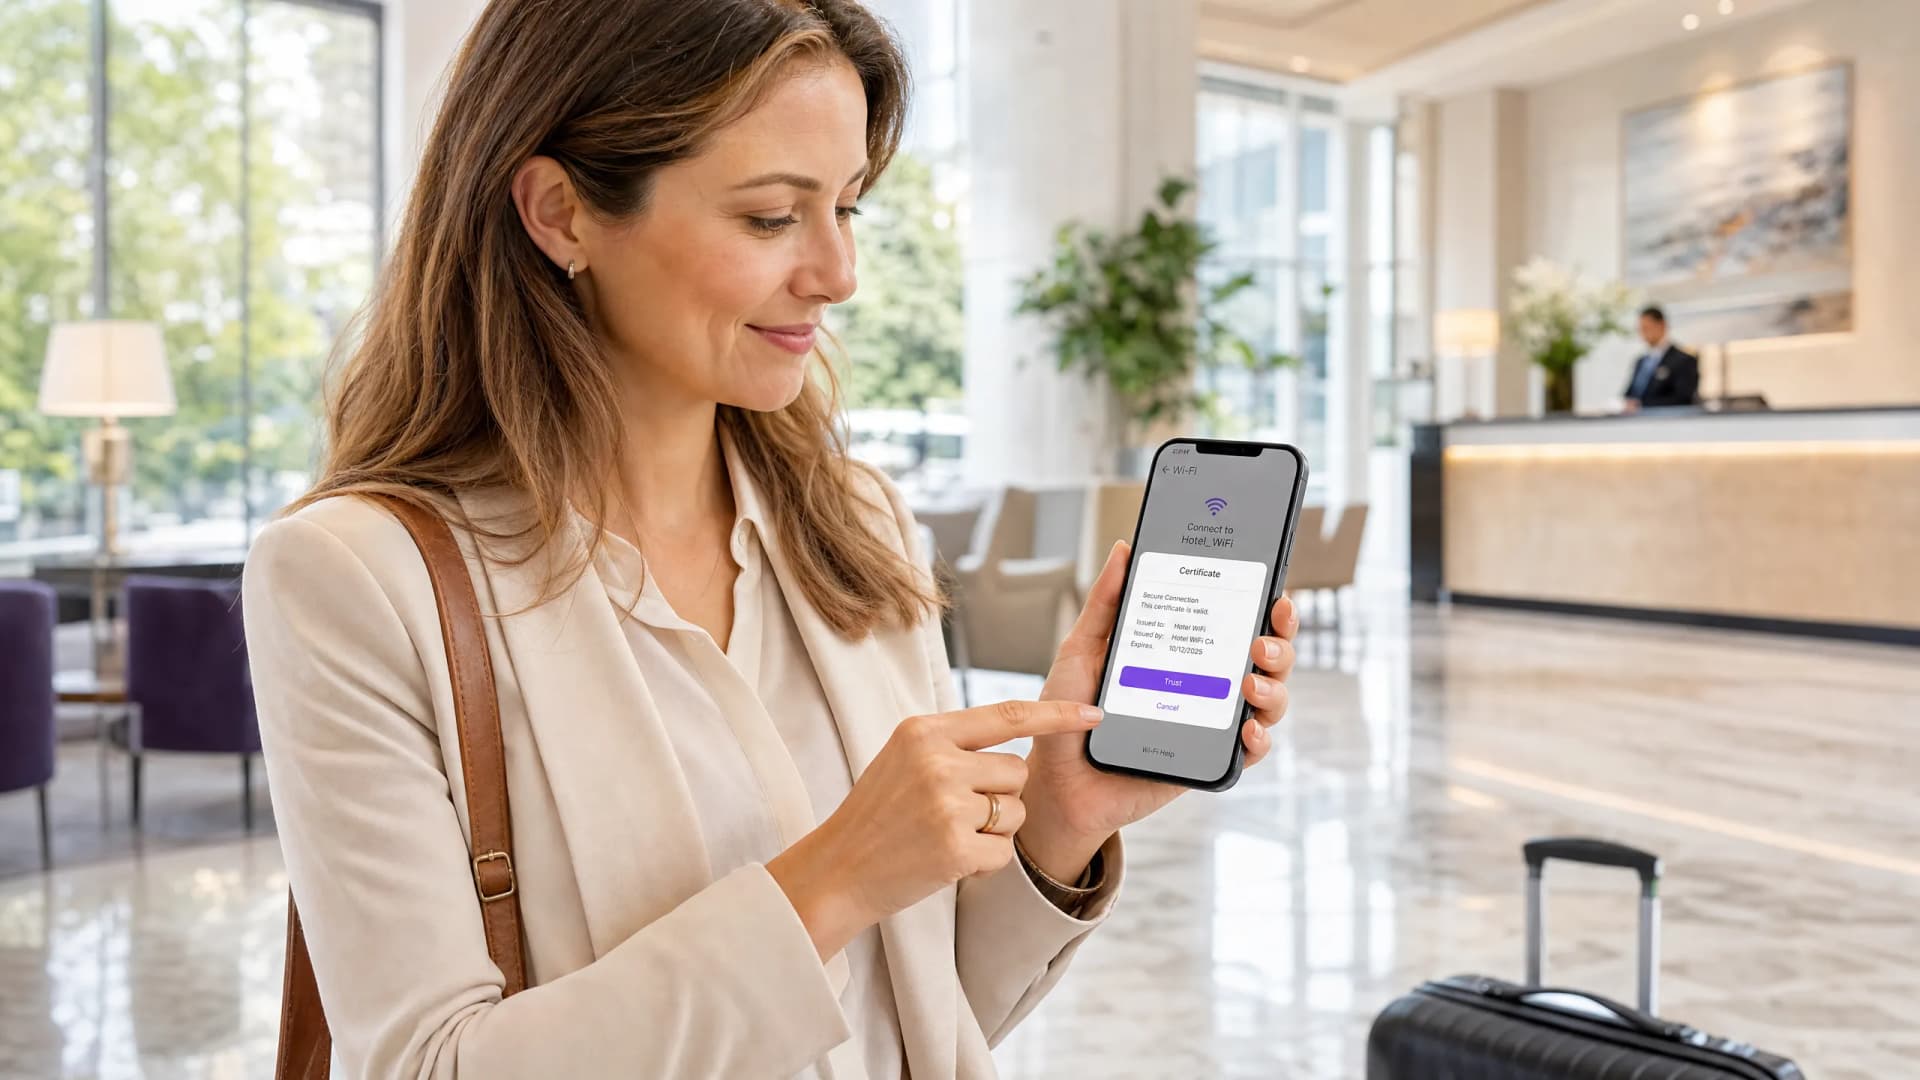
802.1X Supplicant म्हणजे काय? क्लायंटचे प्रकार आणि डिव्हाइस कॉन्फिगरेशन
हे मार्गदर्शक एंटरप्राइझ WiFi ऑथेंटिकेशनमध्ये 802.1X supplicant च्या भूमिकेबद्दल स्पष्टीकरण देते. यामध्ये तांत्रिक आर्किटेक्चर समाविष्ट आहे, नेटिव्ह OS supplicants ची थर्ड-पार्टी क्लायंट्सशी तुलना केली आहे आणि EAP-TLS आणि PEAP उपयोजित करणाऱ्या IT टीम्ससाठी व्यावहारिक कॉन्फिगरेशन मार्गदर्शन दिले आहे.
EAP-TLS WiFi ऑथेंटिकेशनसाठी डिजिटल सर्टिफिकेट्स व्यवस्थापित करणे
हे तांत्रिक संदर्भ मार्गदर्शक EAP-TLS WiFi ऑथेंटिकेशनसाठी डिजिटल सर्टिफिकेट्सच्या लाइफसायकल व्यवस्थापनाचा तपशील देते. हे SCEP आणि MDM इंटिग्रेशन्सचा वापर करून एंटरप्राइझ नेटवर्कवर मोठ्या प्रमाणावर सर्टिफिकेट्स तैनात करणे, त्यांचे नूतनीकरण करणे आणि ते रद्द करण्यासाठी कृतीयोग्य धोरणे प्रदान करते.
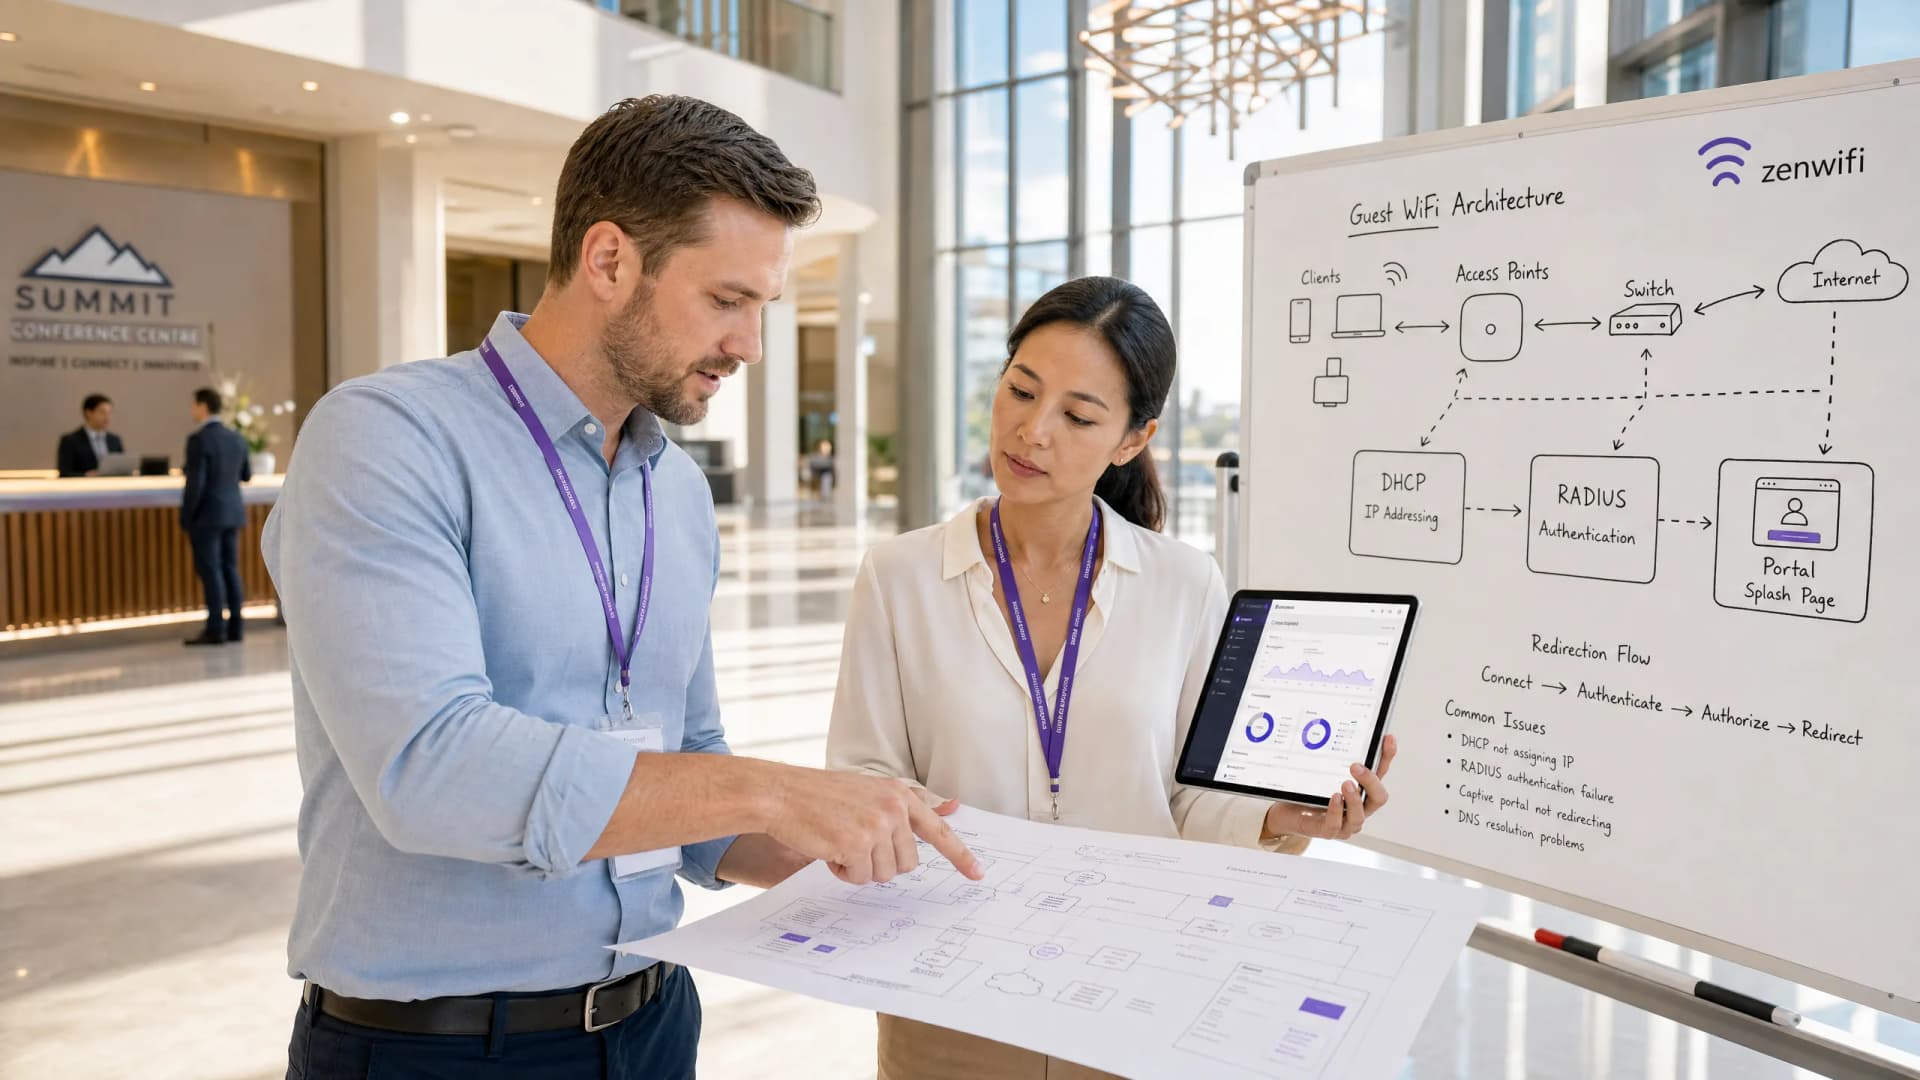
सार्वजनिक WiFi चे निवारण: 'Connected, No Internet' आणि Splash Page रीडायरेक्शन अपयश दुरुस्त करणे
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक captive portal शोधण्यामागील मूलभूत मेकॅनिक्स स्पष्ट करते आणि अतिथी WiFi ला कनेक्ट होण्यापासून रोखणाऱ्या सहा प्राथमिक अपयशी पद्धतींचे तपशील देते. हे आयटी मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्सना HTTP रीडायरेक्ट समस्या, DNS संघर्ष आणि MAC रँडमायझेशन आव्हाने सोडवण्यासाठी एक व्यावहारिक निवारण फ्रेमवर्क प्रदान करते.
कॅप्टिव्ह पोर्टल आर्किटेक्चर: सुरक्षा, रिडायरेक्शन आणि सर्वोत्तम पद्धती
एंटरप्राइझ कॅप्टिव्ह पोर्टल आर्किटेक्चरवरील एक निश्चित तांत्रिक संदर्भ. हे मार्गदर्शक सुरक्षित, डेटा-समृद्ध गेस्ट WiFi नेटवर्क तैनात करणाऱ्या IT नेत्यांसाठी नेटवर्क आयसोलेशन, DNS रिडायरेक्शन, RADIUS ऑथेंटिकेशन आणि सुरक्षा अनुपालन उलगडून दाखवते.
B2B Captive Portals ऑप्टिमाइझ करणे: कंपनीची नावे आणि व्यावसायिक डेटा कॅप्चर करणे
आयटी मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि व्हेन्यू ऑपरेशन्स डायरेक्टर्स WiFi लॉगिनच्या वेळी व्यावसायिक डेटा - कंपनीची नावे, जॉब टायटल्स आणि व्यावसायिक ईमेल पत्ते कसे कॅप्चर करण्यासाठी B2B captive portals कॉन्फिगर करू शकतात, याचे मार्गदर्शन हे गाईड करते. यात VLAN आयसोलेशन आणि RADIUS ऑथेंटिकेशनपासून ते Salesforce आणि HubSpot सोबत CRM इंटिग्रेशनपर्यंतच्या संपूर्ण तांत्रिक आर्किटेक्चरचा समावेश आहे, ज्यामध्ये GDPR आणि CCPA अनुपालन आधीपासूनच समाविष्ट आहे. जे व्हेन्यूज याची योग्य प्रकारे अंमलबजावणी करतात ते त्यांच्या गेस्ट WiFi नेटवर्कला फर्स्ट-पार्टी डेटा इंजिन आणि ऑटोमेटेड लीड जनरेशन सिस्टीममध्ये रूपांतरित करतात.
सुरक्षित उच्च शिक्षण BYOD आणि WiFi प्रमाणीकरणासाठी SCEP उपयोजित करणे
हे तांत्रिक मार्गदर्शक नेटवर्क आर्किटेक्ट्स आणि IT व्यवस्थापकांना उच्च शिक्षण WiFi सुरक्षित करण्यासाठी SCEP-आधारित प्रमाणपत्र नोंदणी उपयोजित करण्यासाठी एक वेंडर-न्यूट्रल ब्ल्यूप्रिंट प्रदान करते. हे असुरक्षित पासवर्ड-आधारित प्रमाणीकरणाकडून EAP-TLS कडे होणाऱ्या संक्रमणाचा तपशील देते, ज्यामध्ये स्केलेबल BYOD ऑनबोर्डिंग आणि MDM एकत्रीकरणावर लक्ष केंद्रित केले आहे.
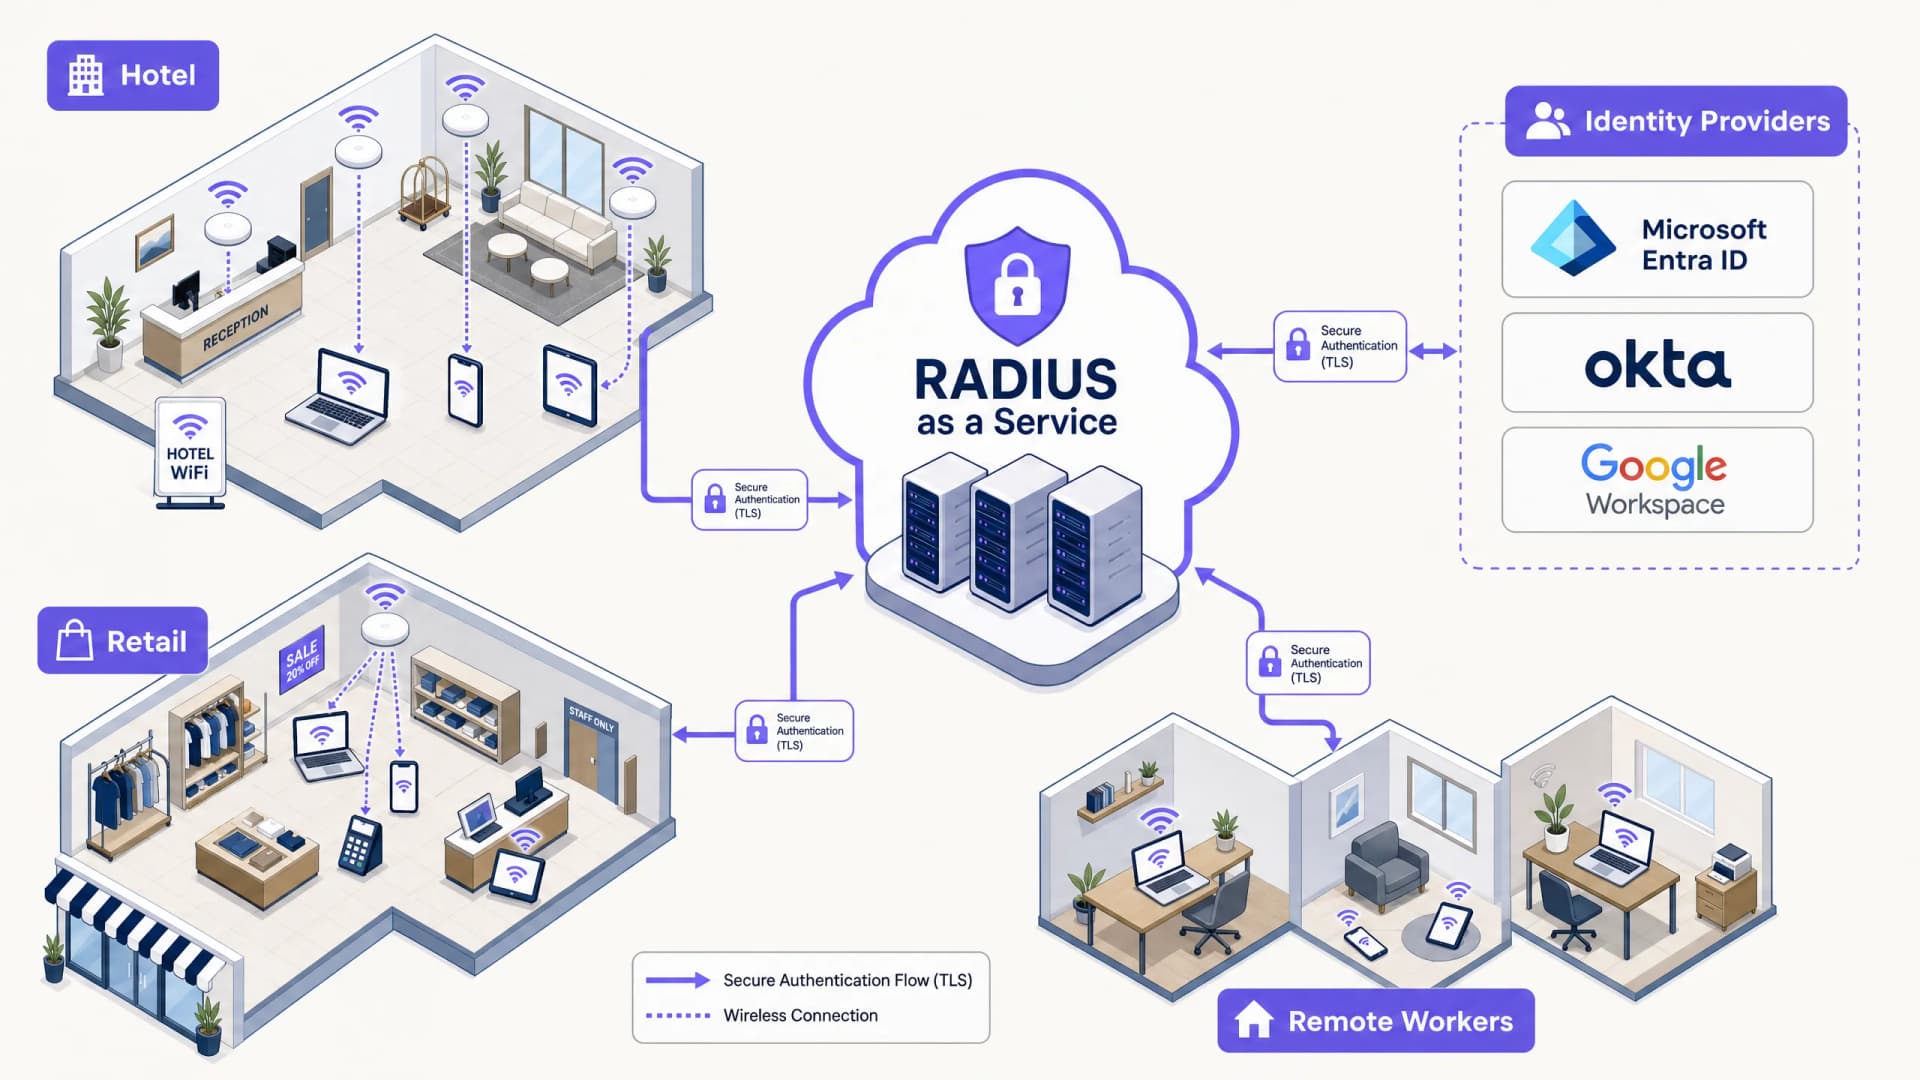
हायब्रिड वर्कफोर्ससाठी RADIUS as a Service चे सुरक्षा फायदे
हे तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करते की RADIUS as a Service कशा प्रकारे विखुरलेल्या ठिकाणांवरून हायब्रिड वर्कफोर्ससाठी नेटवर्क प्रवेश सुरक्षित करते. यामध्ये ऑन-प्रिमाइसेस RADIUS इन्फ्रास्ट्रक्चरच्या जागी क्लाउड-व्यवस्थापित ऑथेंटिकेशन सेवा आणण्यासाठी आर्किटेक्चर, सुरक्षा फायदे आणि अंमलबजावणीच्या पायऱ्यांचा समावेश आहे. हॉटेल्स, रिटेल चेन्स, स्टेडियम्स आणि सार्वजनिक क्षेत्रातील संस्थांमधील IT मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्ससाठी, हे मार्गदर्शक या तिमाहीत क्लाउड RADIUS मायग्रेशनचे मूल्यांकन करण्यासाठी आणि त्यावर कारवाई करण्यासाठी आवश्यक पुरावे प्रदान करते.
क्लाउड डिरेक्टरीज (Azure AD आणि Google Workspace) सोबत RADIUS-as-a-Service समाकलित करणे
हे तांत्रिक संदर्भ मार्गदर्शक एंटरप्राइझ WiFi प्रमाणीकरणासाठी क्लाउड डिरेक्टरीज - Microsoft Entra ID आणि Google Workspace - सोबत RADIUS-as-a-Service कसे समाकलित करावे याचे तपशील देते. यामध्ये ऑन-प्रिमाइसेस NPS कडून क्लाउड-नेटिव्ह RADIUS कडे होणारा आर्किटेक्चरल बदल, प्रमाणपत्र-आधारित EAP-TLS प्रमाणीकरणाचे उपयोजन आणि हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणात वायरलेस ॲक्सेस सुरक्षित करण्यासाठीच्या सर्वोत्तम ऑपरेशनल पद्धतींचा समावेश आहे. क्लाउड आयडेंटिटीमध्ये आधीच गुंतवणूक केलेल्या IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्ससाठी, हे मार्गदर्शक डिरेक्टरी व्यवस्थापन आणि प्रत्यक्ष नेटवर्क सुरक्षा यामधील अंतर मिटवते.
बहुभाडेकरू कार्यालयीन इमारतींसाठी WiFi नेटवर्कचे डिझाइन करणे
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि CTOs ना बहुभाडेकरू कार्यालयीन इमारतींमध्ये स्केलेबल, सुरक्षित आणि वेगळे केलेले WiFi नेटवर्क डिझाइन करण्यासाठी विक्रेता-तटस्थ ब्लू प्रिंट प्रदान करते. यामध्ये IEEE 802.1Q अंतर्गत VLAN विभाजन, 802.1X आणि RADIUS द्वारे डायनॅमिक VLAN असाइनमेंट, हाय-डेन्सिटी वातावरणासाठी RF नियोजन, आणि GDPR आणि PCI-DSS अंतर्गत अनुपालन बाबींचा समावेश आहे. स्थळ संचालक आणि इमारत व्यवस्थापकांना प्रत्यक्ष उपयोजनापूर्वी उपयुक्त आर्किटेक्चर मार्गदर्शन, वास्तविक-जगातील केस स्टडीज आणि टाळण्यासारख्या कॉन्फिगरेशन त्रुटी मिळतील.
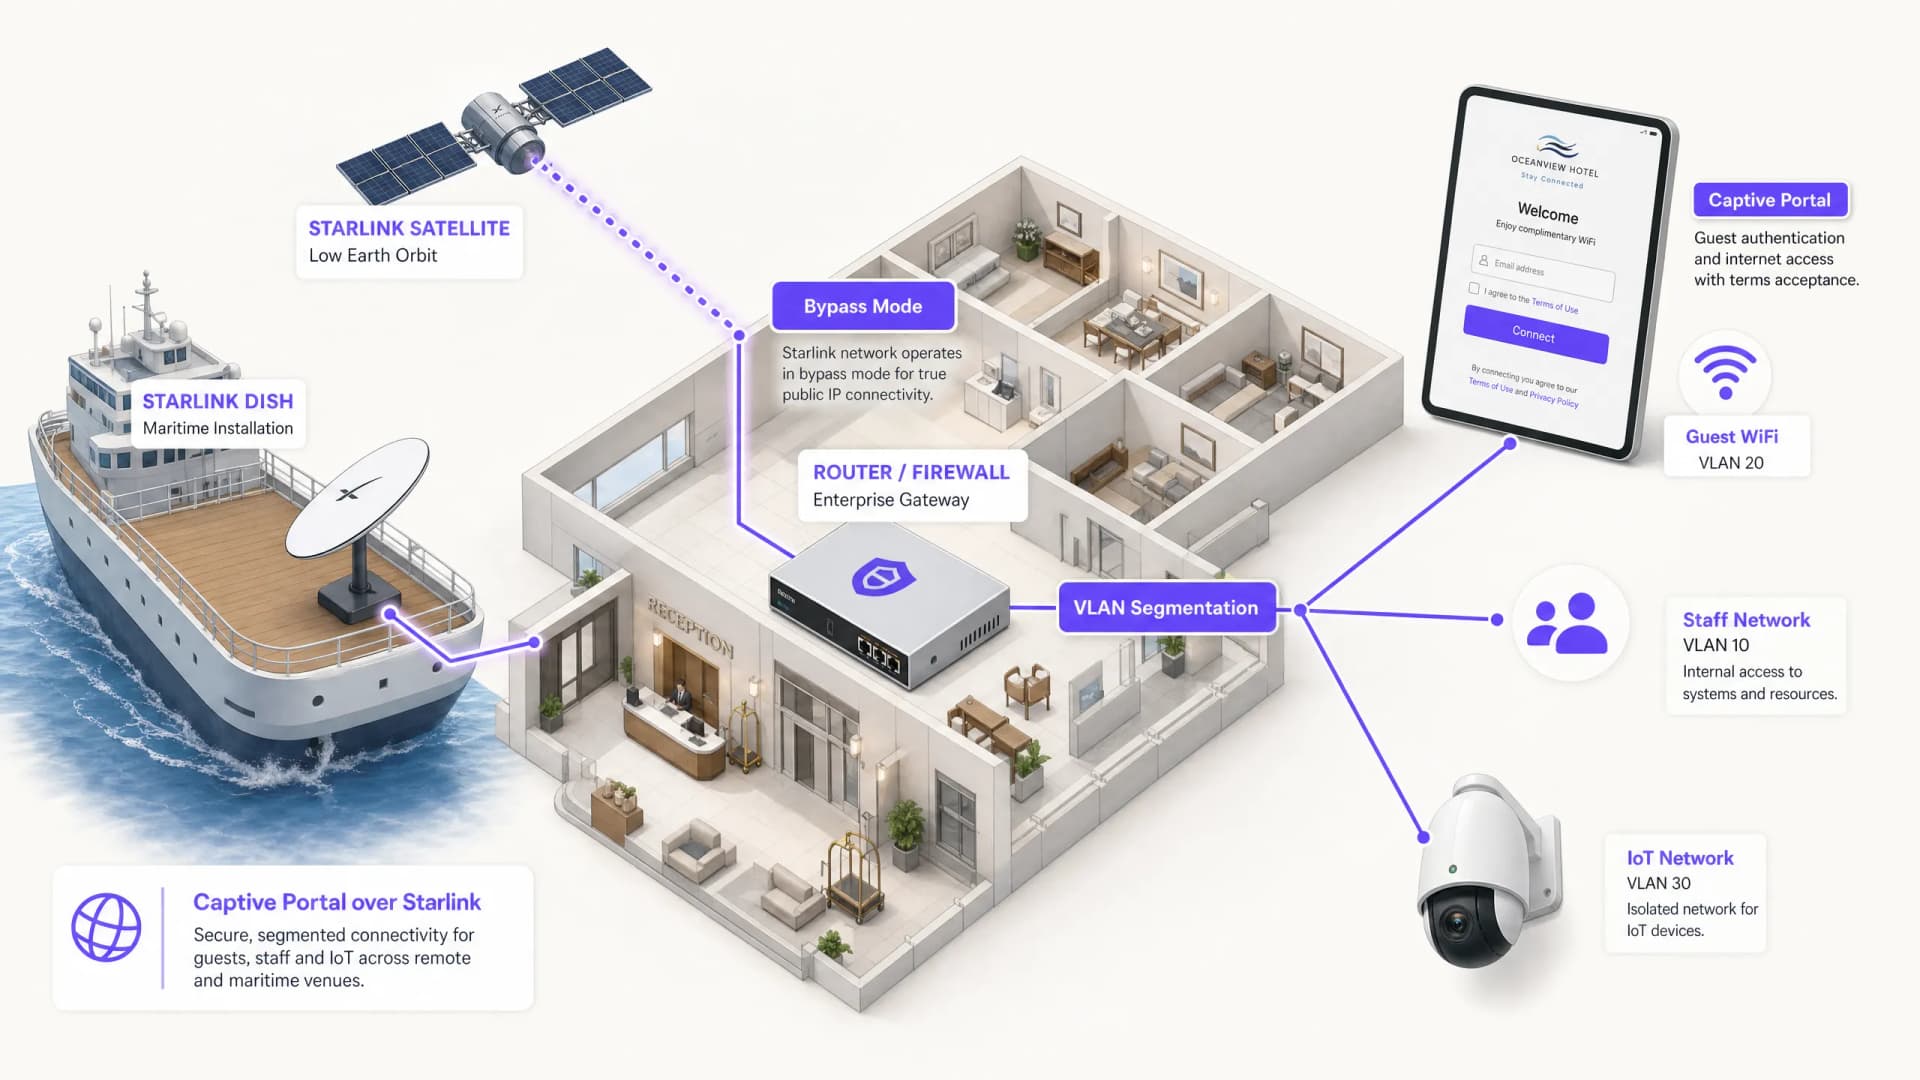
Starlink वर Captive Portal कसे सेट करावे: दुर्गम आणि सागरी ठिकाणांसाठी मार्गदर्शिका
या मार्गदर्शिकेमध्ये मूळ Starlink हार्डवेअर बायपास करून एंटरप्राइझ राउटिंग उपकरणांचा वापर करून क्लाउड-मॅनेज्ड captive portal कसे समाकलित करावे याबद्दल तपशीलवार माहिती दिली आहे. तुम्ही CGNAT मर्यादा कशी ओलांडायची, VLAN सेगमेंटेशन कसे लागू करायचे, सॅटेलाइट बँडविड्थ मर्यादांचे व्यवस्थापन कसे करायचे आणि नियामक अनुपालन कसे सुनिश्चित करायचे ते शिकाल.
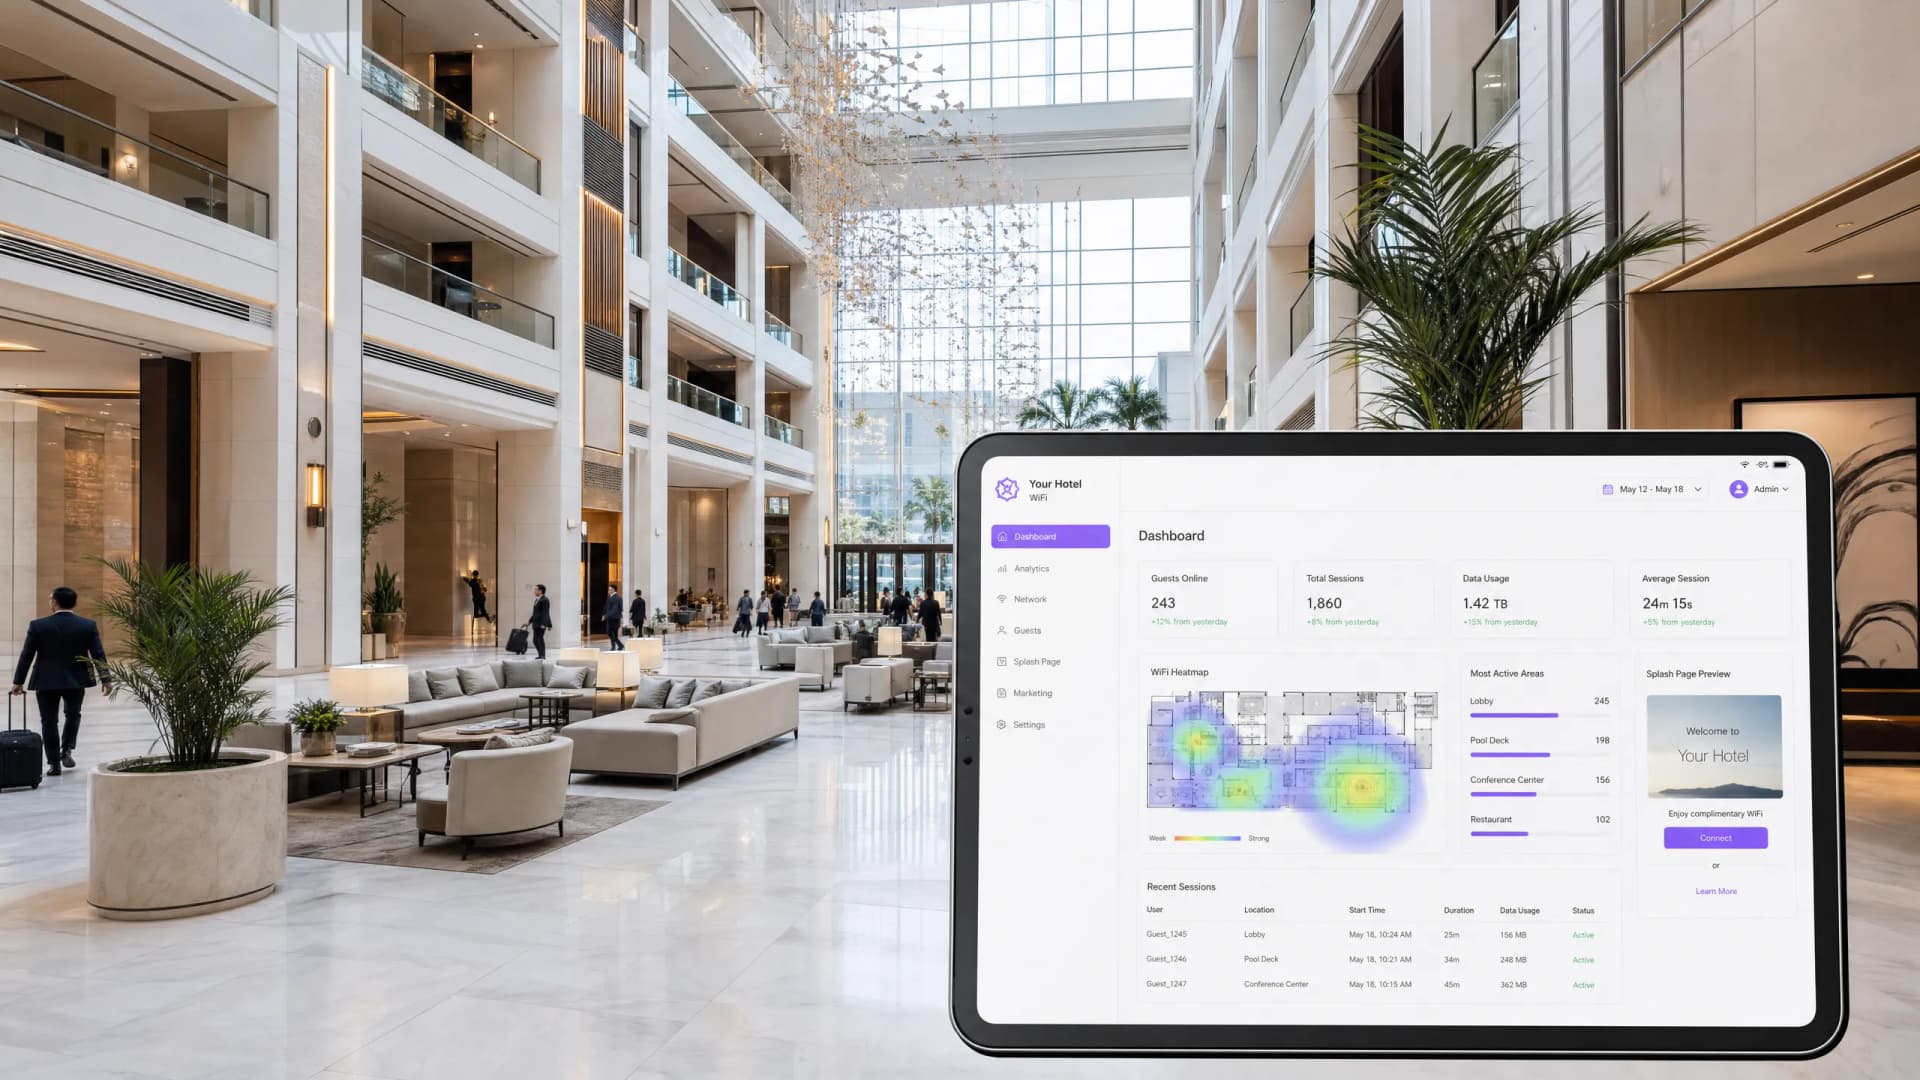
हॉटेल अतिथी WiFi व्यवस्थापन: PMS, पोर्टल्स आणि ब्रँड मानके यांचे एकत्रीकरण
हे तांत्रिक मार्गदर्शक एंटरप्राइझ-श्रेणीचे हॉटेल WiFi नेटवर्क कसे डिझाइन करावे हे तपशीलवार सांगते, ज्यामध्ये VLAN विभाजन, स्वयंचलित सत्र व्यवस्थापनासाठी PMS एकत्रीकरण आणि GDPR-अनुपालक डेटा संकलनासाठी captive portal ऑप्टिमायझेशन यावर लक्ष केंद्रित केले आहे.
Captive Portal सर्वोत्तम पद्धती: उच्च रूपांतरण आणि सुसंगततेसाठी डिझाइन करणे
हे तांत्रिक मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना Captive Portal तैनात करण्यासाठी एक संपूर्ण ब्लूप्रिंट देते जे नेटवर्क सुरक्षिततेसह उच्च वापरकर्ता रूपांतरण संतुलित करते. यामध्ये VLAN विभागणी आणि RADIUS प्रमाणीकरणापासून ते GDPR सुसंगत संमती डिझाइन आणि प्रमाणीकरण पद्धती निवडीपर्यंतचे संपूर्ण आर्किटेक्चर समाविष्ट आहे. २०२४ मधील ८०,००० पेक्षा जास्त वेन्यू आणि ४४० दशलक्ष लॉगइनमधील Purple च्या ऑपरेशनल अनुभवातून घेतलेली, प्रत्येक शिफारस वास्तविक उपयोजन डेटावर आधारित आहे.
मॅक्सिमम नेटवर्क सुरक्षा आणि युझर कन्व्हर्जनसाठी Captive Portals कसे ऑप्टिमाइझ करावे
हे मार्गदर्शक एंटरप्राइझ वेन्यूजमध्ये captive portals ऑप्टिमाइझ करण्यासाठी एक संपूर्ण तांत्रिक ब्ल्यूप्रिंट प्रदान करते, ज्यामध्ये नेटवर्क सेगमेंटेशन आर्किटेक्चर, ऑथेंटिकेशन पद्धतींची निवड, GDPR सुसंगत संमती डिझाइन आणि कन्व्हर्जन ऑप्टिमायझेशन समाविष्ट आहे. हे हॉटेल्स, रिटेल चेन्स, स्टेडियम्स आणि सार्वजनिक क्षेत्रातील संस्थांमधील IT मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि CTOs साठी लिहिले गेले आहे ज्यांना पहिल्या-पक्षाच्या डेटा कॅप्चरसह नेटवर्क सुरक्षा संतुलित करणे आवश्यक आहे. Purple हे २०२४ मध्ये ४४ कोटी लॉगइन्ससह ८०,००० पेक्षा जास्त वेन्यूजमध्ये captive portal इन्फ्रास्ट्रक्चर चालवते, आणि येथील फ्रेमवर्क तो कार्यात्मक अनुभव दर्शवतात.
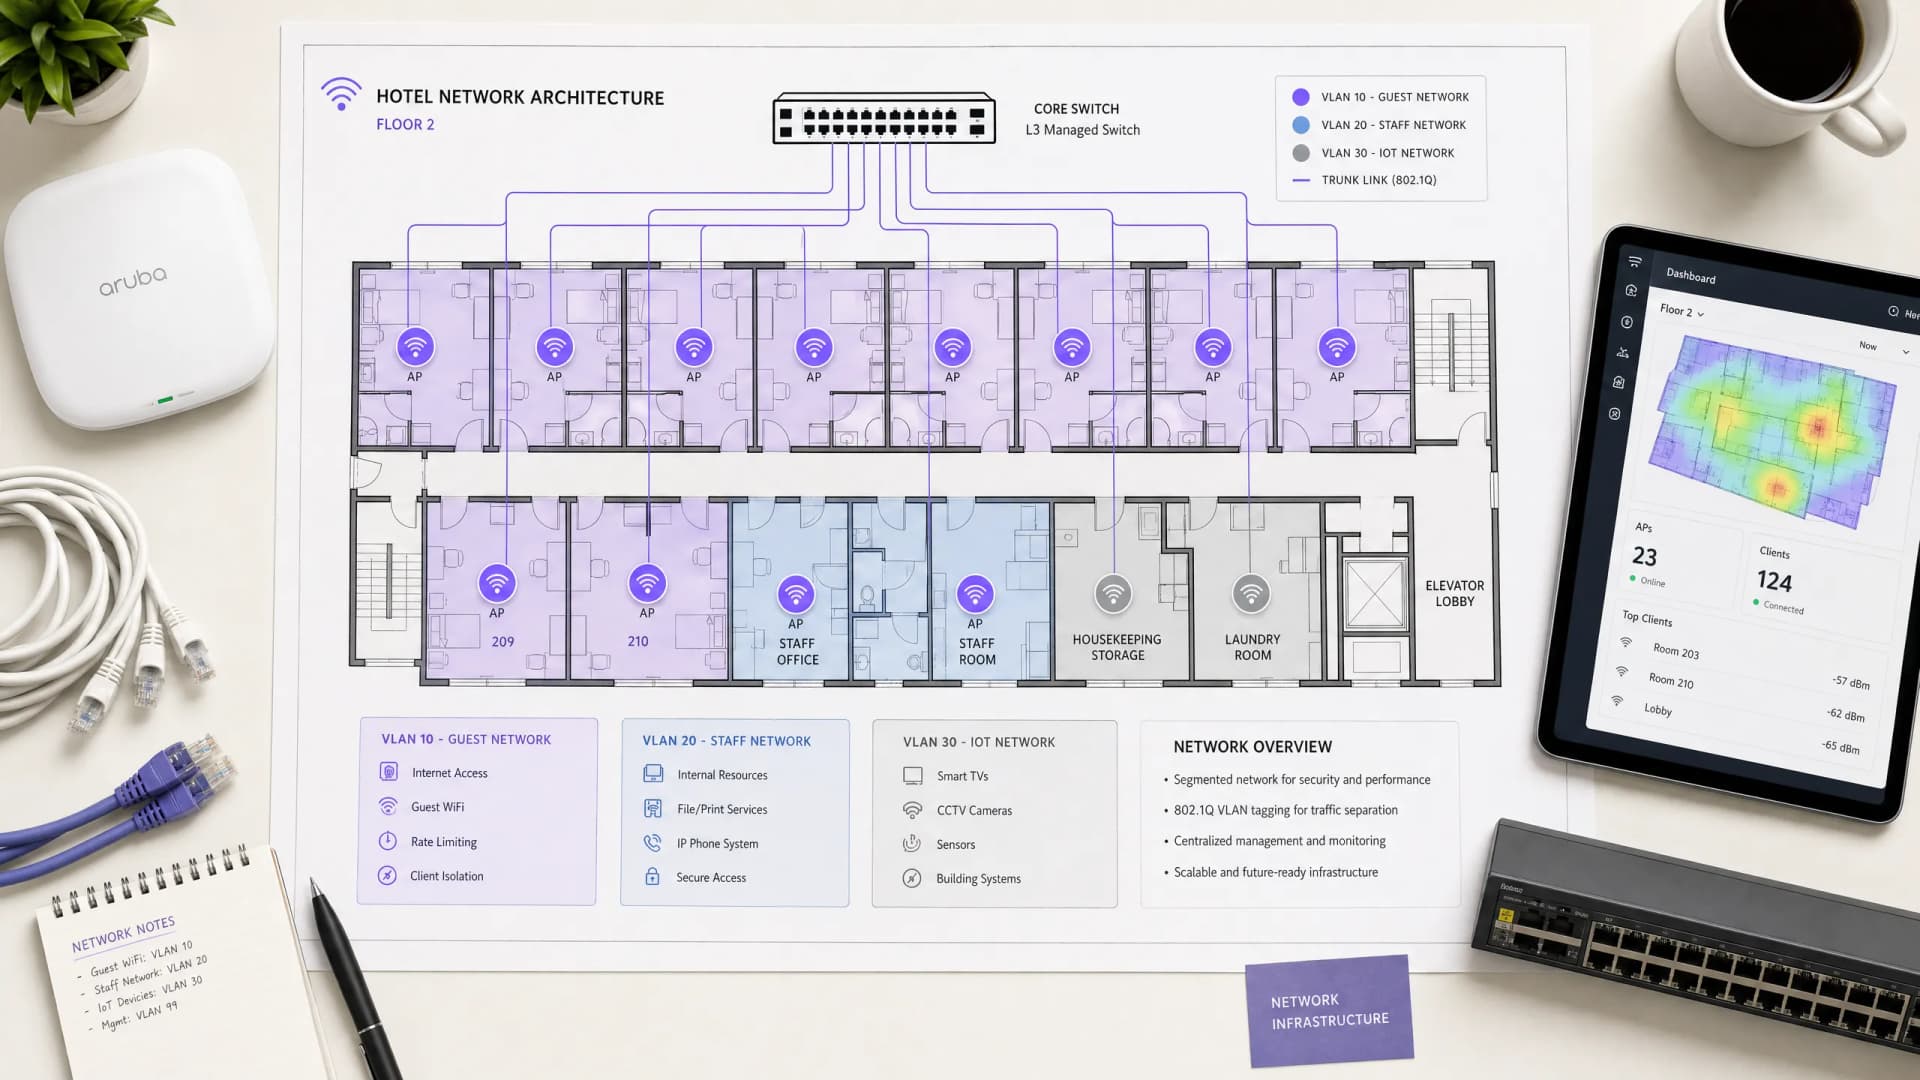
हॉटेल Guest WiFi आर्किटेक्चर: PMS इंटिग्रेशन, Captive Portals, आणि बँडविड्थ नियंत्रण
ही मार्गदर्शिका एंटरप्राइझ-ग्रेड हॉटेल WiFi नेटवर्कचे आर्किटेक्चर तयार करण्यासाठी एक व्यापक फ्रेमवर्क प्रदान करते. सुरक्षितता, अनुपालन आणि सर्वोत्तम कार्यक्षमता सुनिश्चित करण्यासाठी यामध्ये VLAN सेगमेंटेशन, FIAS द्वारे PMS इंटिग्रेशन, Captive Portal डिझाइन आणि प्रति-क्लायंट बँडविड्थ नियंत्रणासाठी तांत्रिक आवश्यकतांचे सविस्तर वर्णन केले आहे.
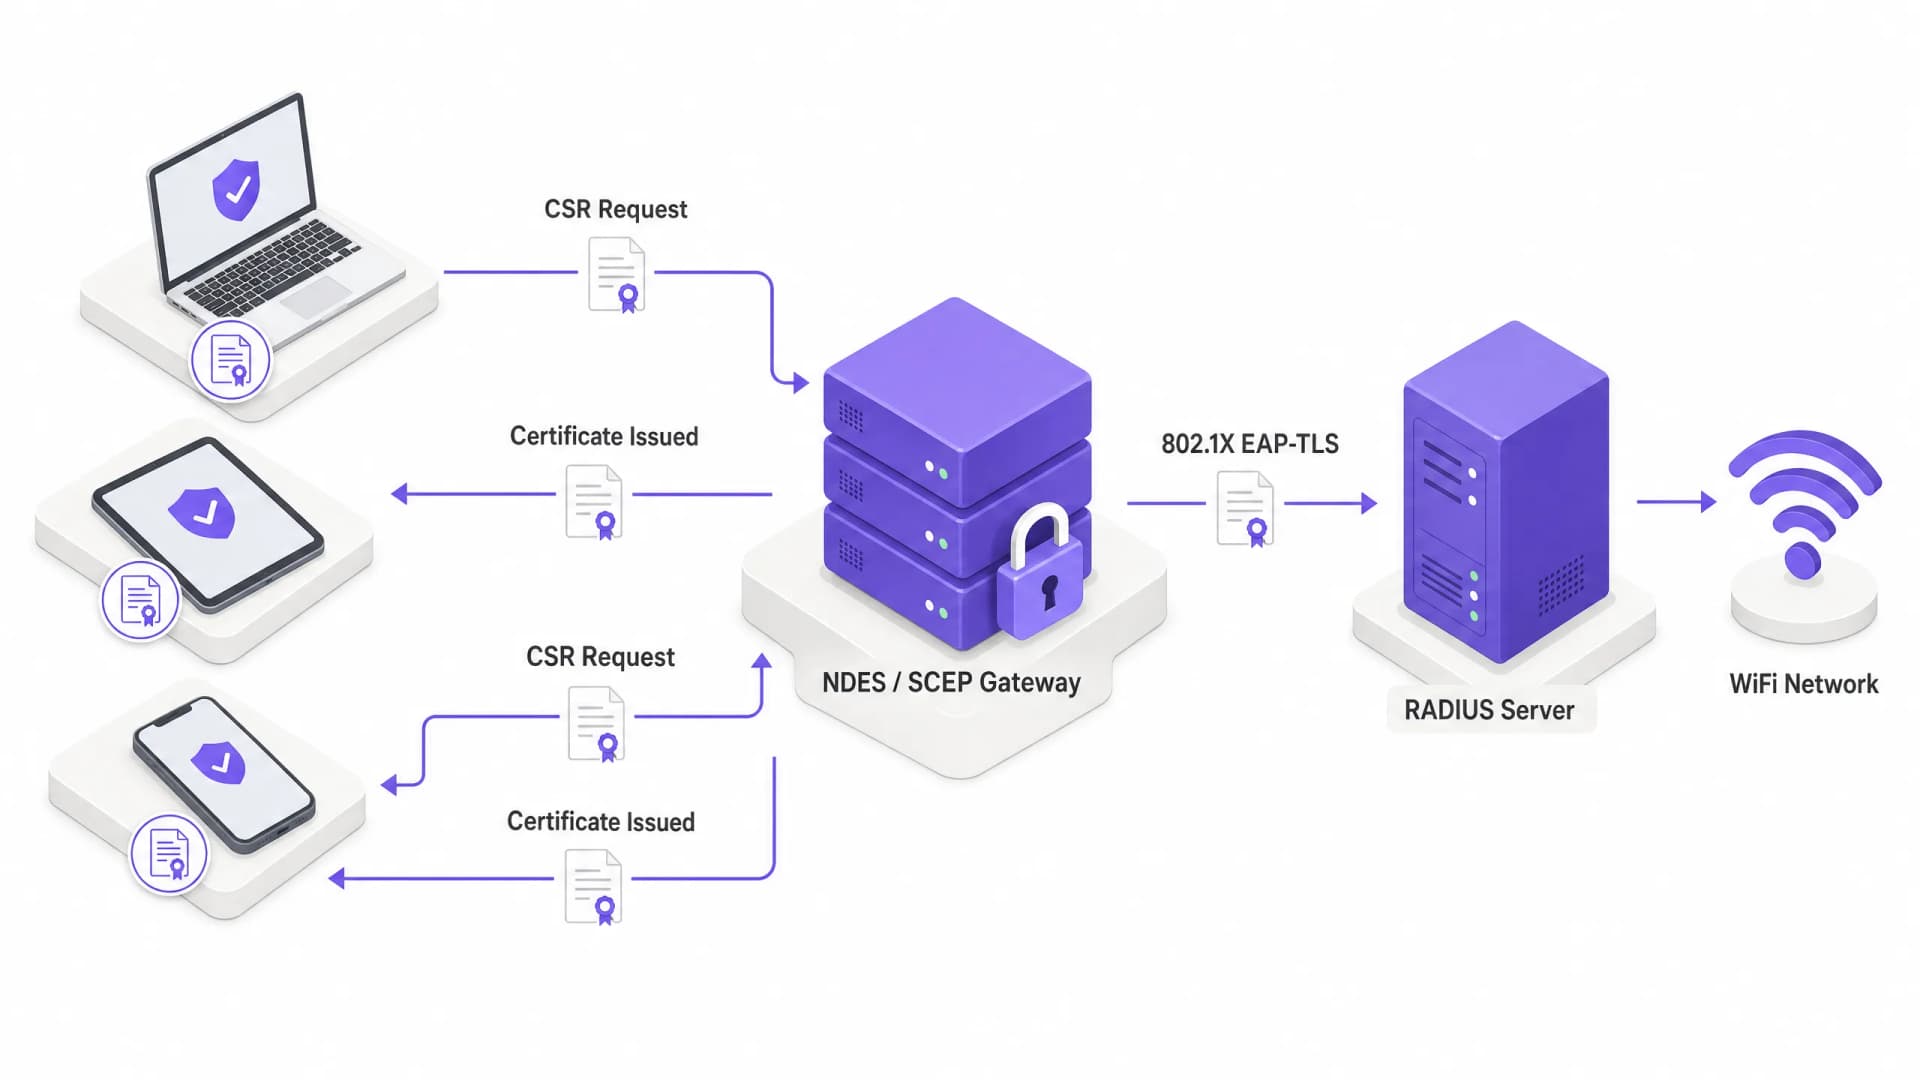
स्वयंचलित Enterprise WiFi प्रमाणपत्र नावनोंदणीसाठी SCEP कसे कॉन्फिगर करावे
हे मार्गदर्शक स्वयंचलित Enterprise WiFi प्रमाणपत्र नावनोंदणीसाठी SCEP (Simple Certificate Enrollment Protocol) कसे कॉन्फिगर करावे हे स्पष्ट करते, ज्यामध्ये PKI आणि NDES पासून ते MDM प्रोफाइल अंमलबजावणी आणि RADIUS प्रमाणीकरणापर्यंतच्या संपूर्ण आर्किटेक्चरचा समावेश आहे. हे हॉटेल्स, रिटेल साखळी, स्टेडियम, कॉन्फरन्स सेंटर्स आणि सार्वजनिक क्षेत्रातील संस्थांमधील IT व्यवस्थापक, नेटवर्क आर्किटेक्ट्स आणि CTOs ना उद्देशून आहे ज्यांना प्री-शेअर्ड की च्या पलीकडे जाऊन स्केलेबल, ओळख-आधारित 802.1X EAP-TLS प्रमाणीकरण लागू करायचे आहे. Purple चे हार्डवेअर-स्वतंत्र, क्लाउड ओव्हरले प्लॅटफॉर्म थेट या आर्किटेक्चरसह समाकलित होते, जे तुमच्या प्रमाणपत्र-प्रमाणित कर्मचारी नेटवर्कसह अतिथी आणि BYOD WiFi स्तर प्रदान करते.
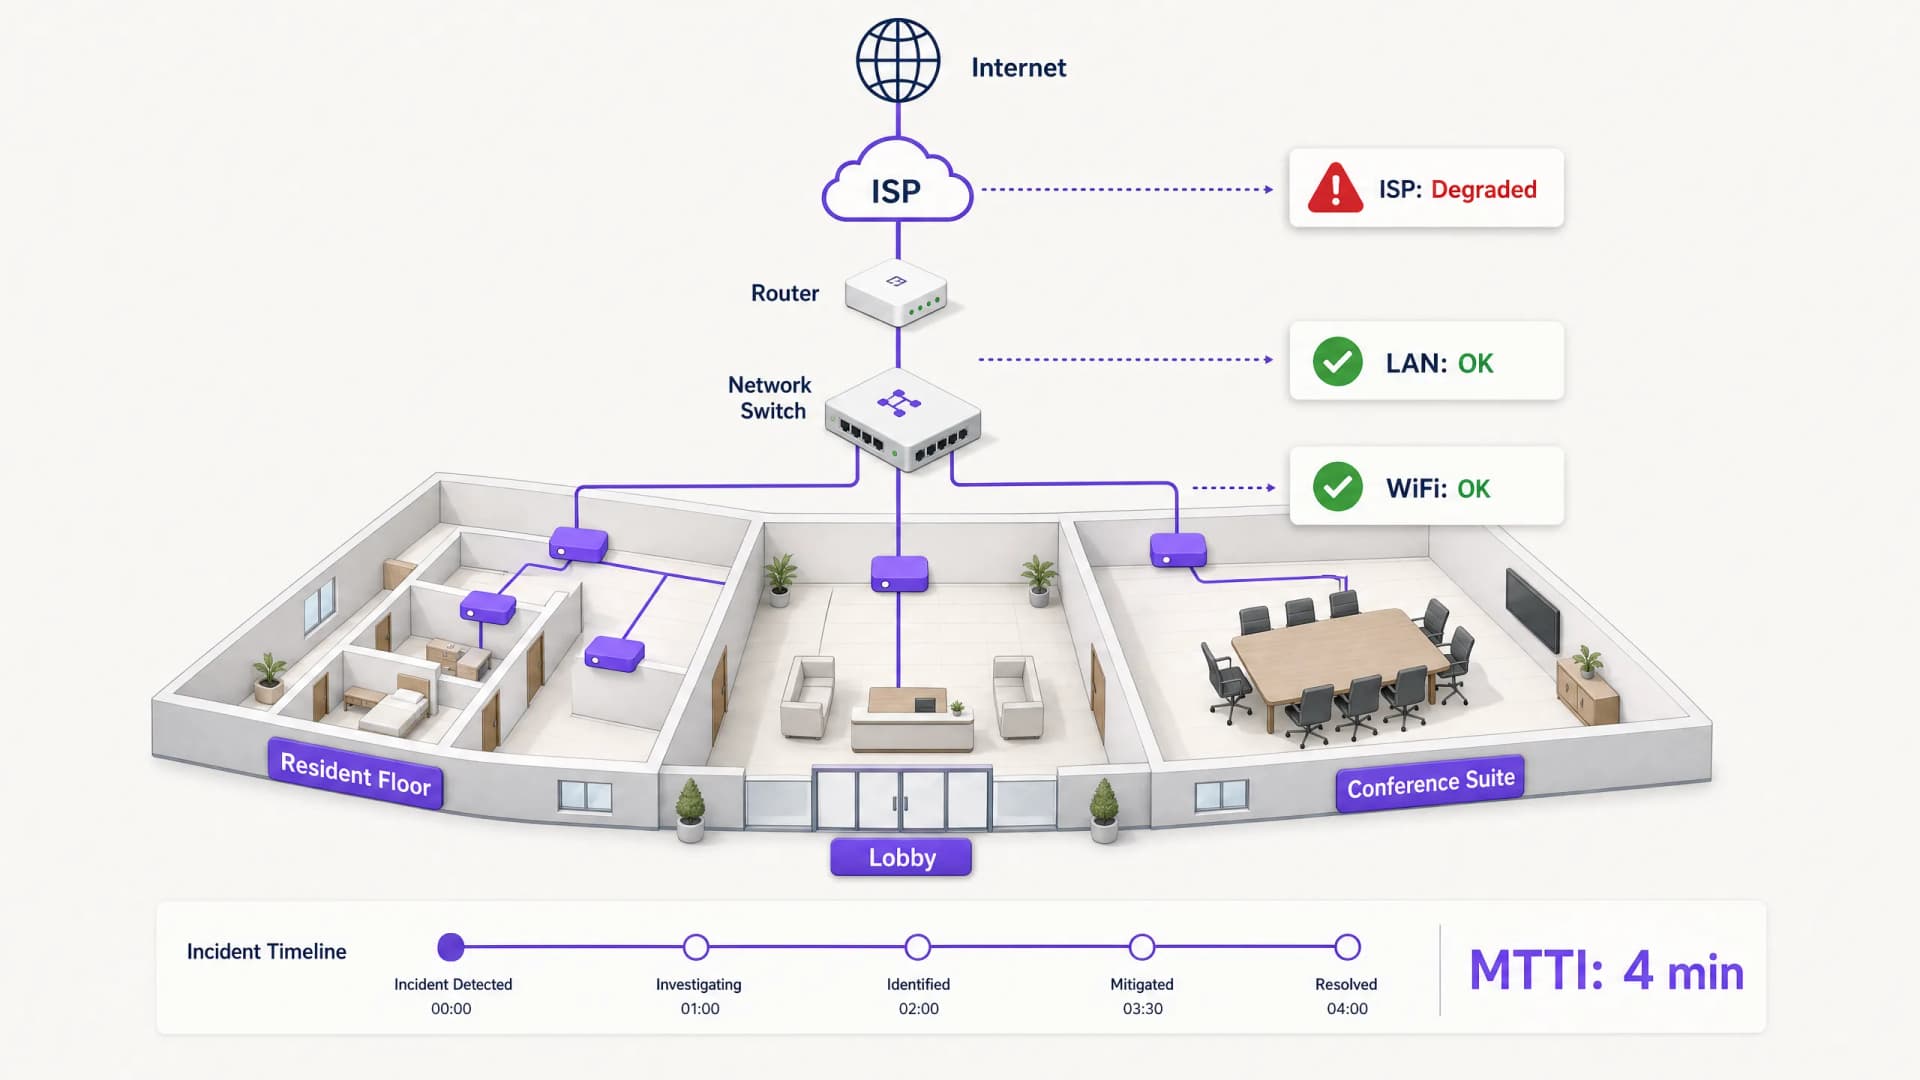
Mean time to innocence: WiFi चे दोषारोपण कसे टाळायचे
Mean time to innocence (MTTI) हा एक महत्त्वाचा मेट्रिक आहे जो नेटवर्कची समस्या ही त्यांची चूक नाही हे सिद्ध करण्यासाठी आयटी टीम्स किती वेळ घालवतात हे ठरवतो. हा मार्गदर्शक मल्टी-टेनंट वातावरणात एकमेकांवर दोषारोप करणे टाळण्यासाठी आणि सरासरी रिझोल्यूशन वेळ (MTTR) कमी करण्यासाठी सामायिक पुराव्यांच्या मदतीने पाच-पाच पायऱ्यांची एक ऑब्झर्वेबिलिटी कार्यपद्धती तपशीलवार सांगतो.
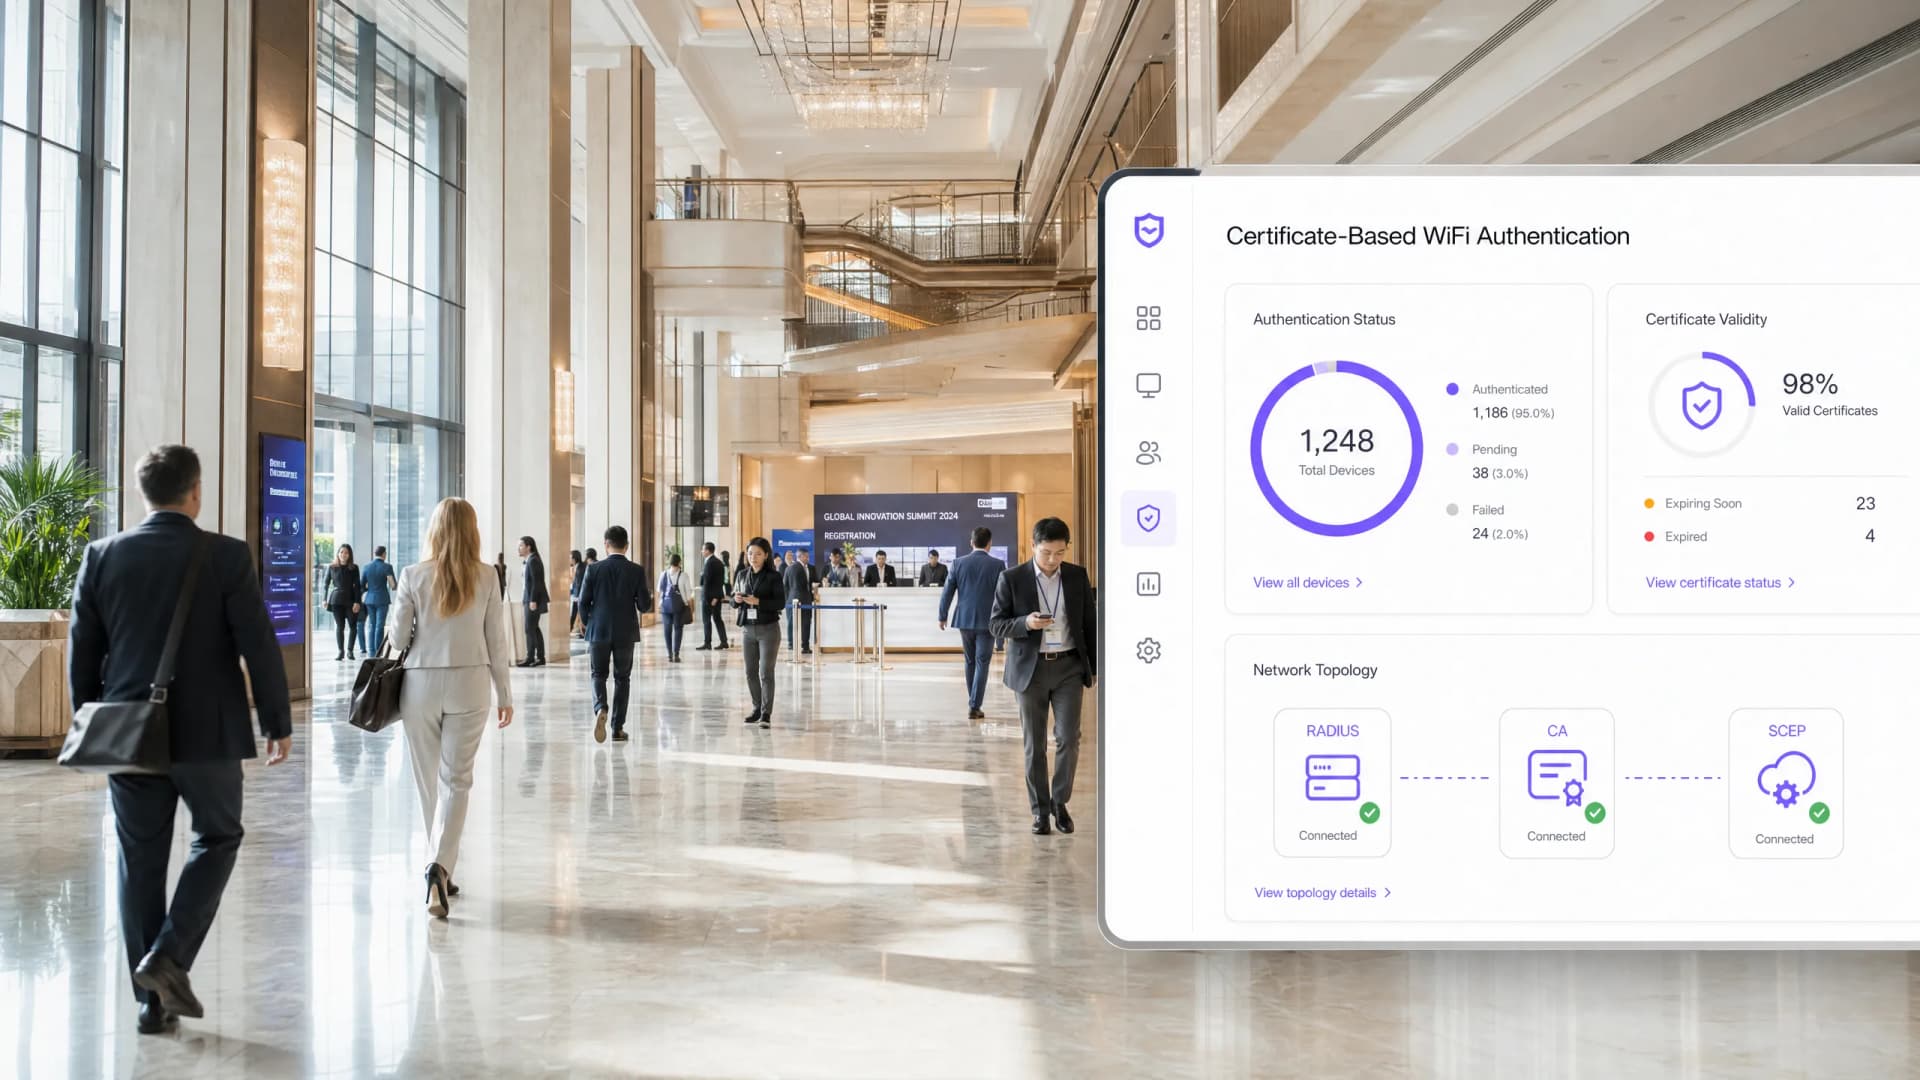
SCEP चे एंटरप्राइझ मार्गदर्शक: स्वयंचलित कॅम्पस WiFi सुरक्षेसाठी Simple Certificate Enrollment Protocol उपयोजित करणे
हे तांत्रिक संदर्भ मार्गदर्शक SCEP चा वापर करून एंटरप्राइझ WiFi प्रमाणपत्र उपयोजनासाठी एक निश्चित आर्किटेक्चरल ब्लूप्रिंट आणि टप्प्याटप्प्याने अंमलबजावणी करण्याची रणनीती प्रदान करते. यामध्ये SCEP आणि PKCS मधील महत्त्वपूर्ण फरक, यशासाठी आवश्यक असलेला अचूक उपयोजन क्रम आणि IT नेत्यांसाठी प्रत्यक्ष व्यवहारातील जोखीम कमी करण्याच्या धोरणांचा समावेश आहे.
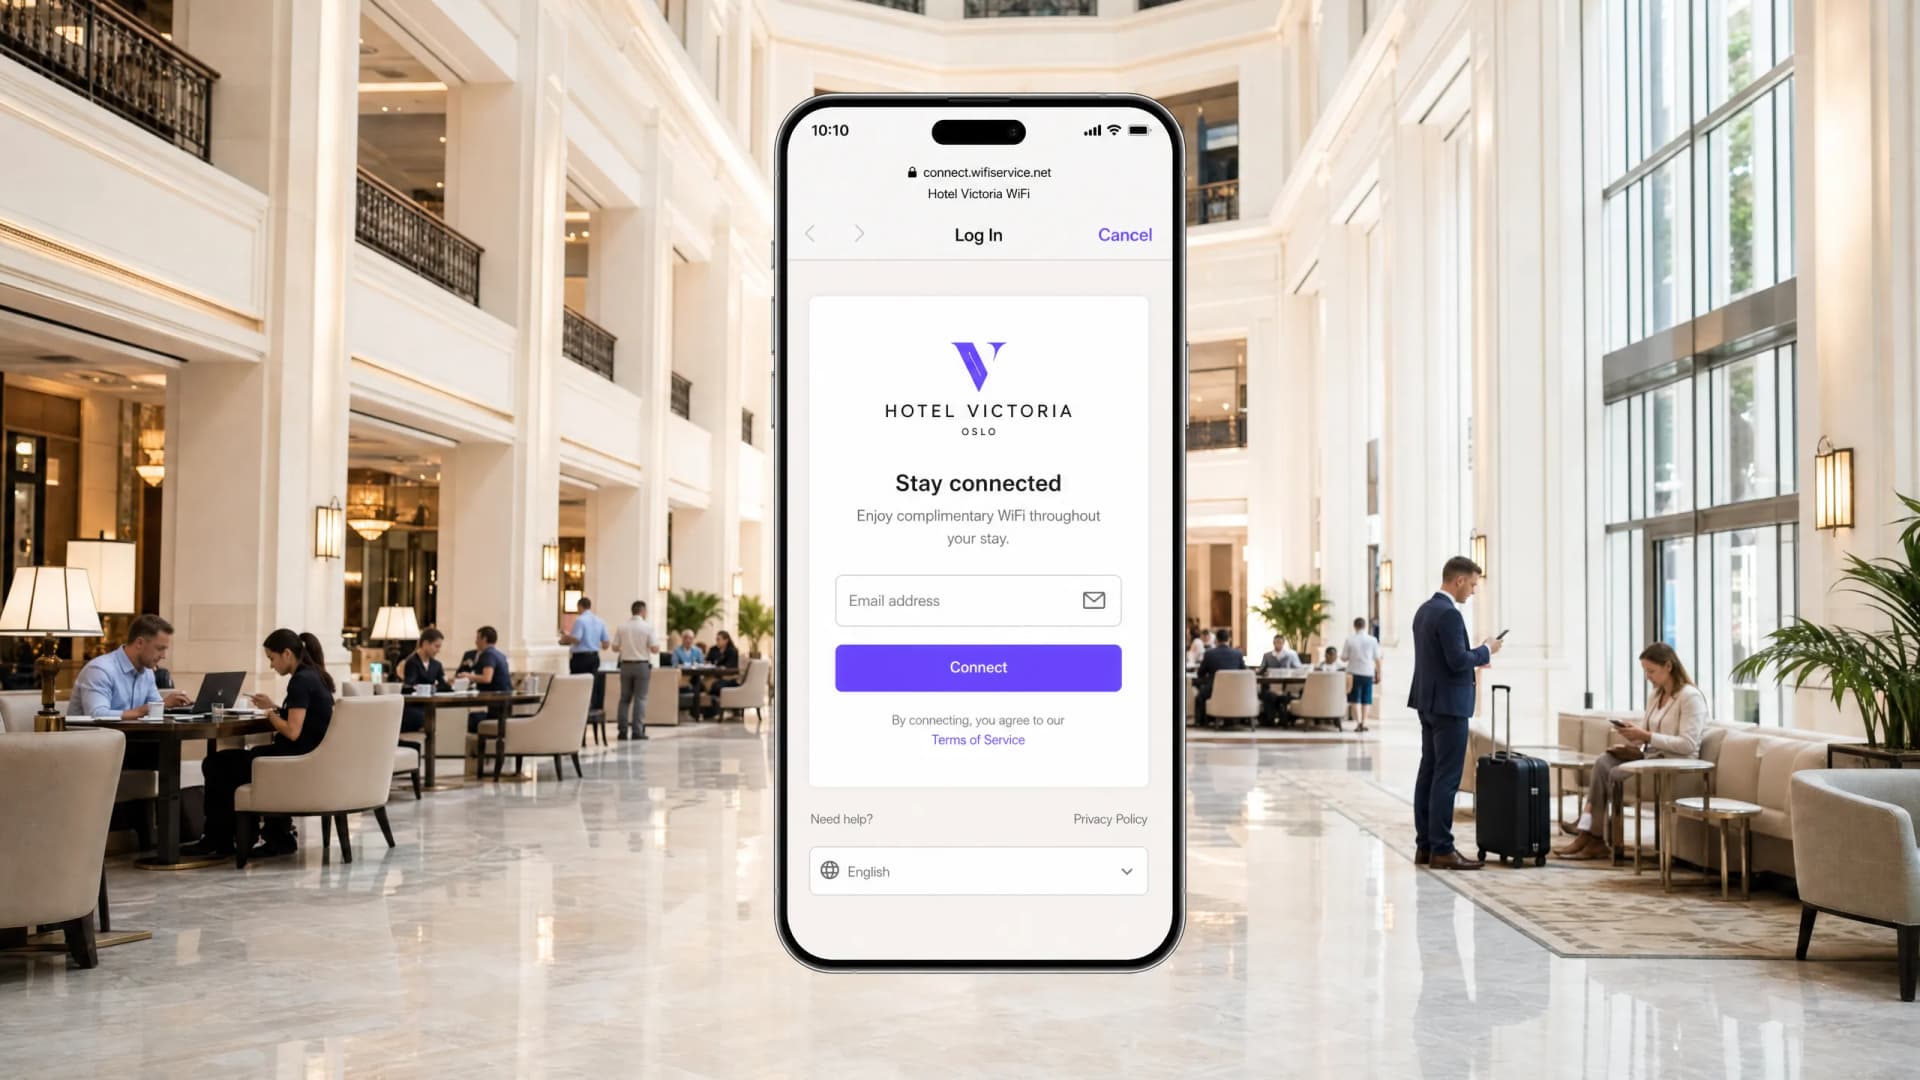
माझे अतिथी WiFi का कनेक्ट होत नाही? Captive Portal च्या समस्यांचे निवारण करणे
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक captive portal शोधण्यामागील मूलभूत यंत्रणा स्पष्ट करते आणि अतिथी WiFi ला कनेक्ट होण्यापासून रोखणाऱ्या सहा प्राथमिक बिघाड मोडचे तपशील देते. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना HTTP रीडायरेक्ट समस्या, DNS संघर्ष आणि MAC रँडमायझेशन आव्हाने सोडवण्यासाठी एक व्यावहारिक ट्रबलशूटिंग फ्रेमवर्क प्रदान करते.
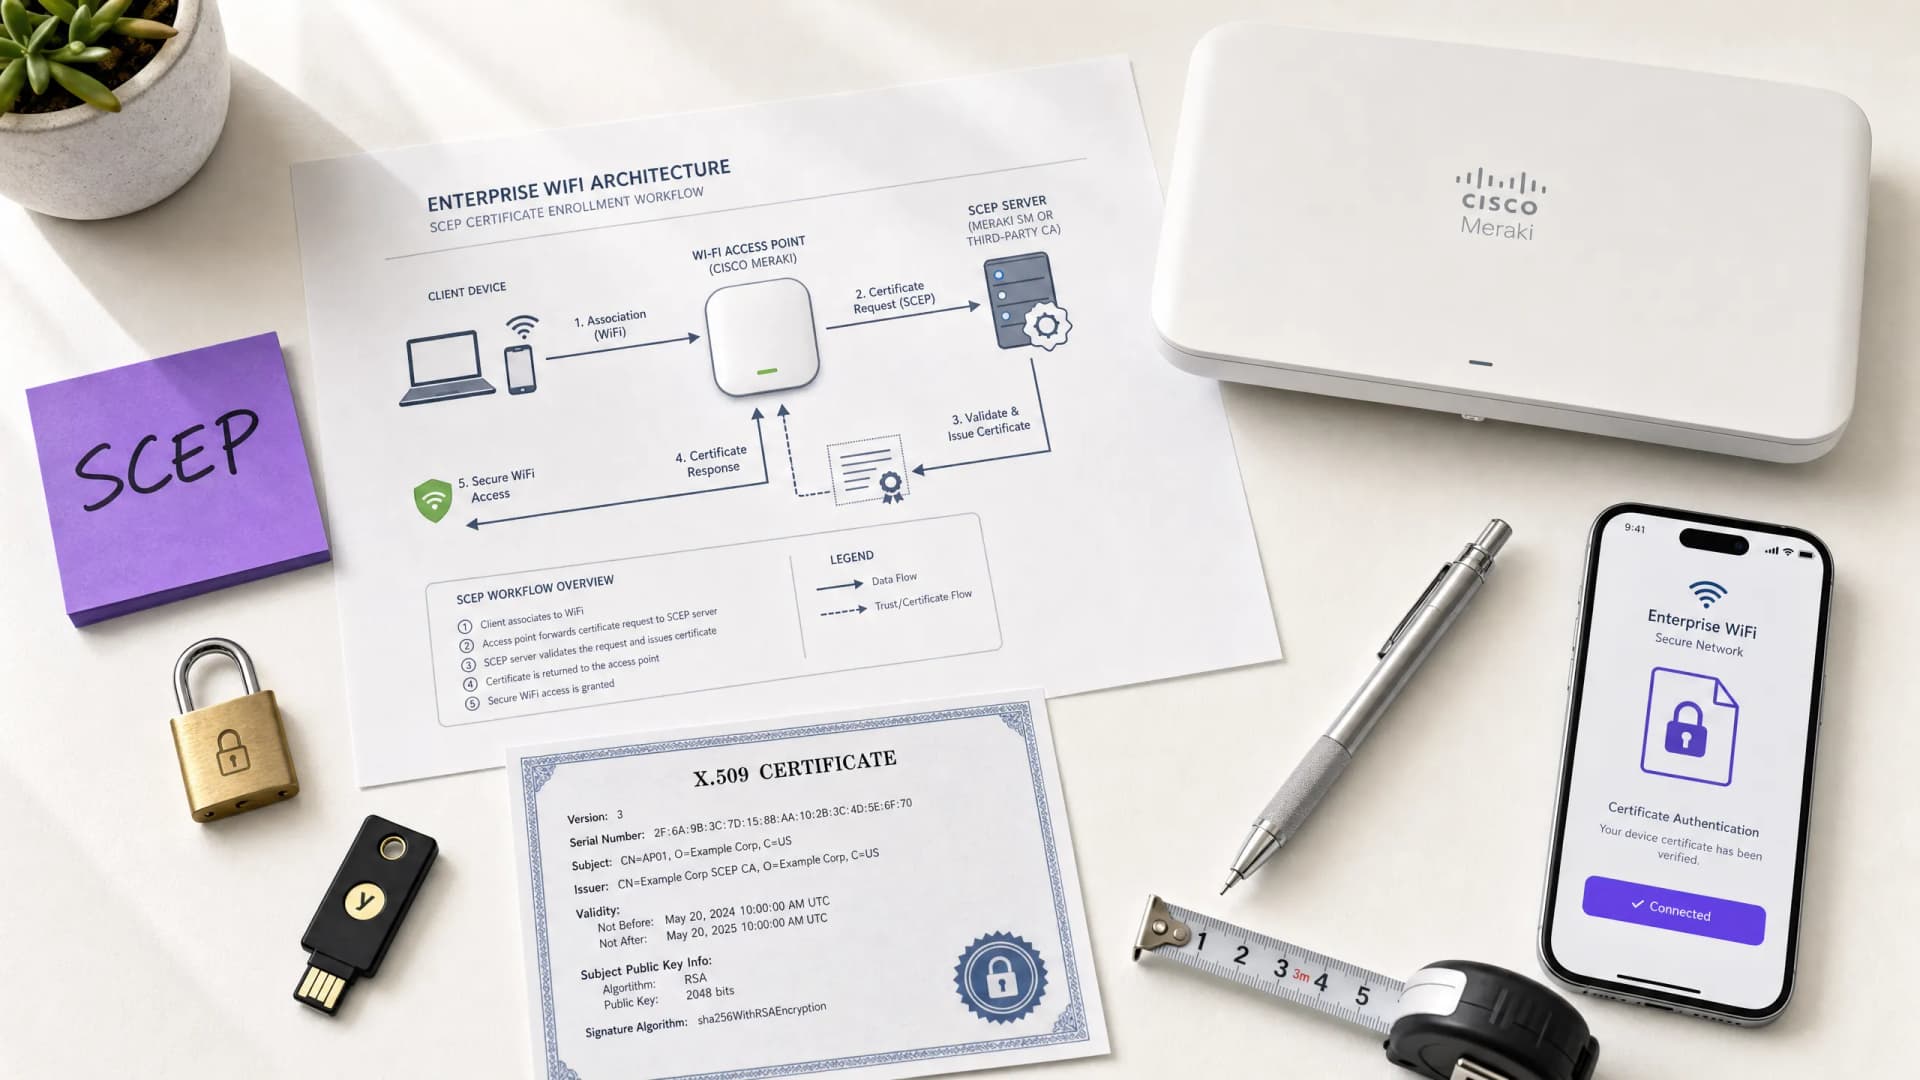
स्वयंचलित WiFi प्रमाणपत्र नोंदणीसाठी SCEP कसे लागू करावे
हे मार्गदर्शक एंटरप्राइझ ठिकाणी स्वयंचलित WiFi प्रमाणपत्र नोंदणीसाठी SCEP (Simple Certificate Enrollment Protocol) कसे लागू करावे हे स्पष्ट करते. यामध्ये PKI डिझाइन आणि MDM एकत्रीकरणापासून ते अनिवार्य तीन-चरण उपयोजन क्रमापर्यंतच्या संपूर्ण आर्किटेक्चरल ब्ल्यूप्रिंटचा समावेश आहे - आणि IT व्यवस्थापक व नेटवर्क आर्किटेक्ट्सना शेअर केलेले क्रेडेंशियल्स कसे काढून टाकावे, प्रमाणपत्र जीवनचक्र व्यवस्थापन स्वयंचलित कसे करावे आणि मोठ्या प्रमाणावर PCI-DSS व GDPR आवश्यकता कशा पूर्ण कराव्यात हे दाखवते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
