
तांत्रिक मार्गदर्शक
गेस्ट WiFi, ॲनालिटिक्स, Captive Portals आणि स्थळ तंत्रज्ञानावरील सखोल, तज्ञ-नेतृत्वाखालील तांत्रिक मार्गदर्शक.
482 guides
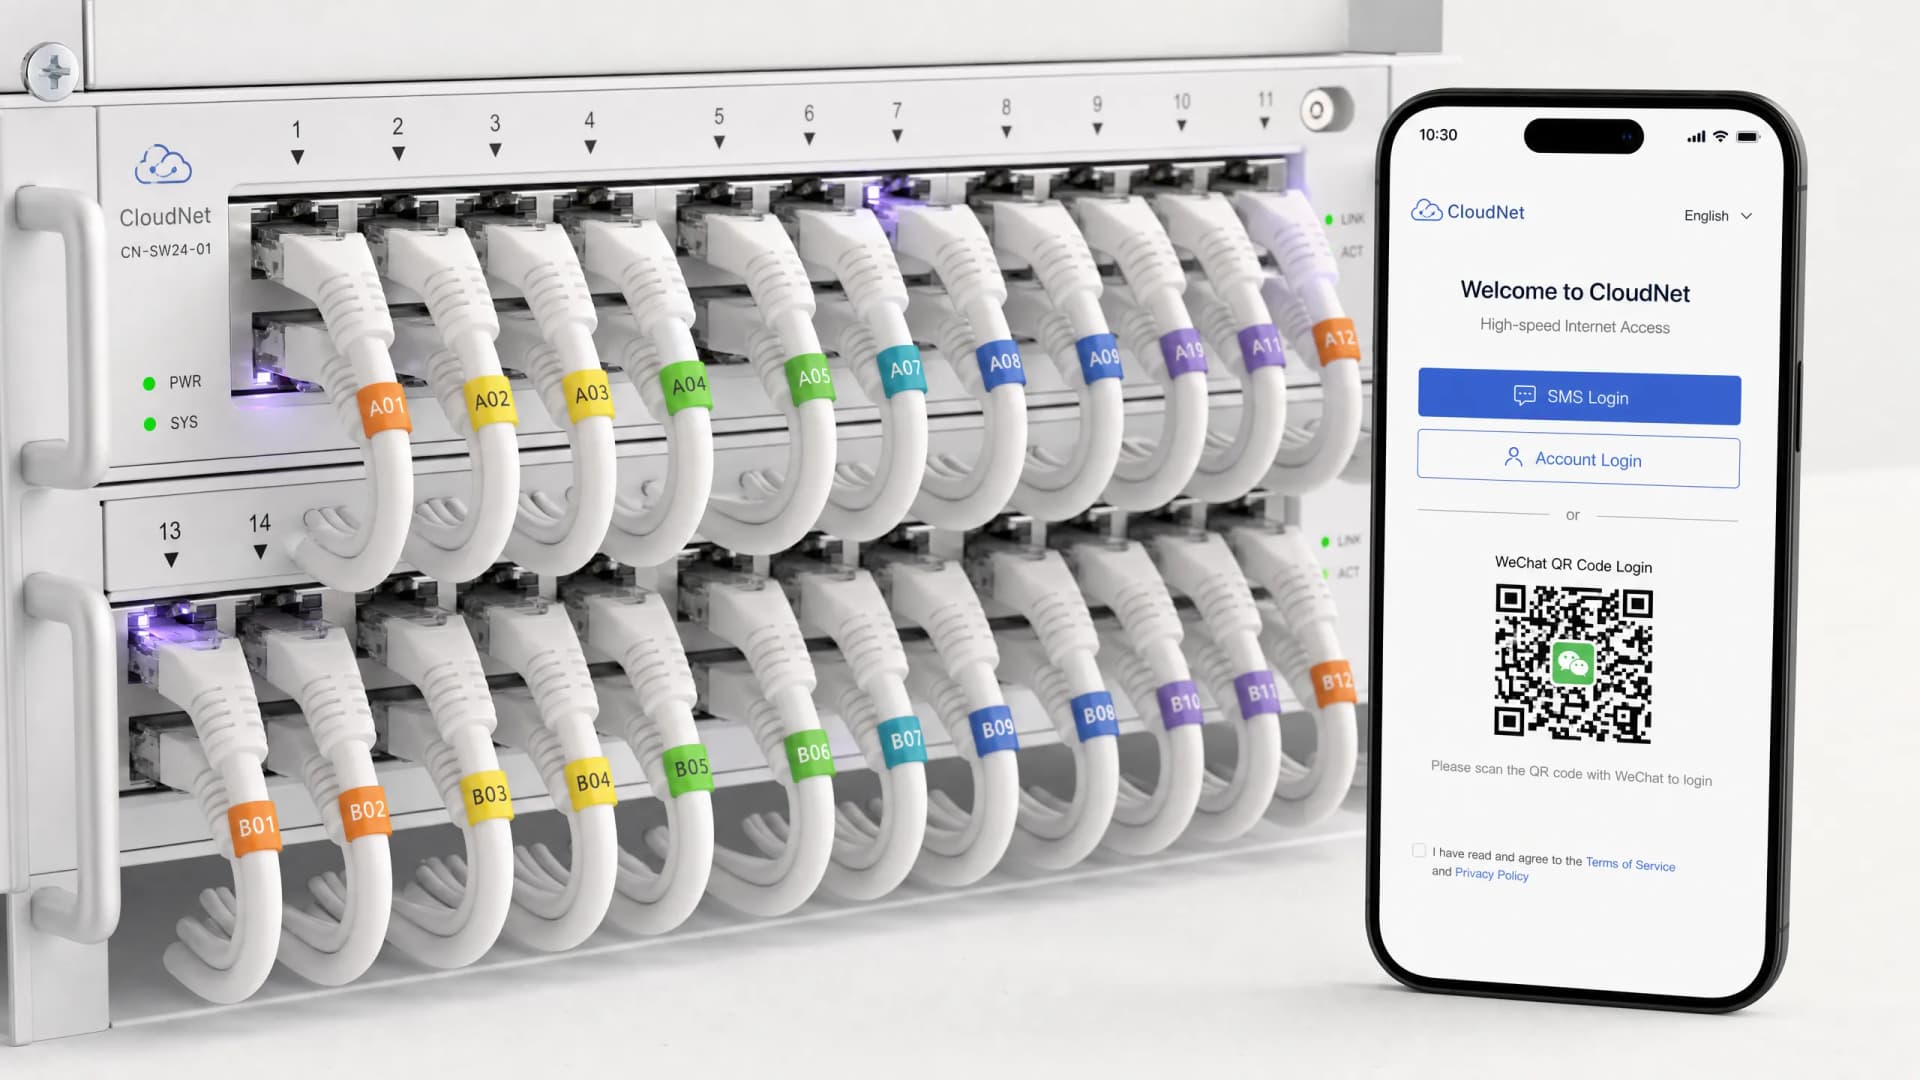
WeChat ऑथेंटिकेशन आणि Guest WiFi Captive Portals चे एकत्रीकरण
या मार्गदर्शकामध्ये WeChat OAuth 2.0 ऑथेंटिकेशन हे एंटरप्राइझ guest WiFi captive portals मध्ये कसे समाकलित करावे हे स्पष्ट केले आहे. यामध्ये ड्युअल-प्लॅटफॉर्म नोंदणी आवश्यकता, फर्स्ट-पार्टी डेटा कॅप्चरसाठी स्कोप निवड, RADIUS Change of Authorization द्वारे नेटवर्क अंमलबजावणी आणि GDPR आणि चीनच्या PIPL चे पालन या गोष्टी समाविष्ट आहेत. हॉस्पिटॅलिटी, रिटेल आणि इव्हेंटमधील वेन्यू ऑपरेटर्सना मोठ्या प्रमाणावर WeChat लॉगइन guest WiFi तैनात करण्यासाठी ठोस अंमलबजावणी पायऱ्या, प्रत्यक्ष केस स्टडीज आणि सुरक्षा मजबूत करण्याचे मार्गदर्शन मिळेल.
Cisco SUDI समजून घेणे: नेटवर्क ॲक्सेस कंट्रोलमधील हार्डवेअर-आधारित डिव्हाइस ओळख
हे मार्गदर्शक Cisco SUDI च्या तांत्रिक आर्किटेक्चरचे तपशील देते, तसेच हार्डवेअर-अँकर केलेली ओळख नेटवर्क ॲक्सेस कंट्रोल कसे सुरक्षित करते हे स्पष्ट करते. हे IT लीडर्सना एंटरप्राइझ ठिकाणी 802.1X EAP-TLS ऑथेंटिकेशन उपयोजित करण्यासाठी आणि Zero Touch Provisioning स्वयंचलित करण्यासाठी कृतीयोग्य अंमलबजावणी पायऱ्या प्रदान करते.
Automating Enterprise WiFi Security: SCEP Certificate Deployment मार्गदर्शक
हे तांत्रिक मार्गदर्शक SCEP certificate deployment चा वापर करून enterprise WiFi security कशी स्वयंचलित करावी हे स्पष्ट करते. हे कॉर्पोरेट आणि अतिथी नेटवर्क्सवर 802.1X EAP-TLS authentication उपयोजित करण्यासाठी तपशीलवार आर्किटेक्चरल ब्ल्यूप्रिंट आणि अंमलबजावणीच्या पायऱ्या प्रदान करते.
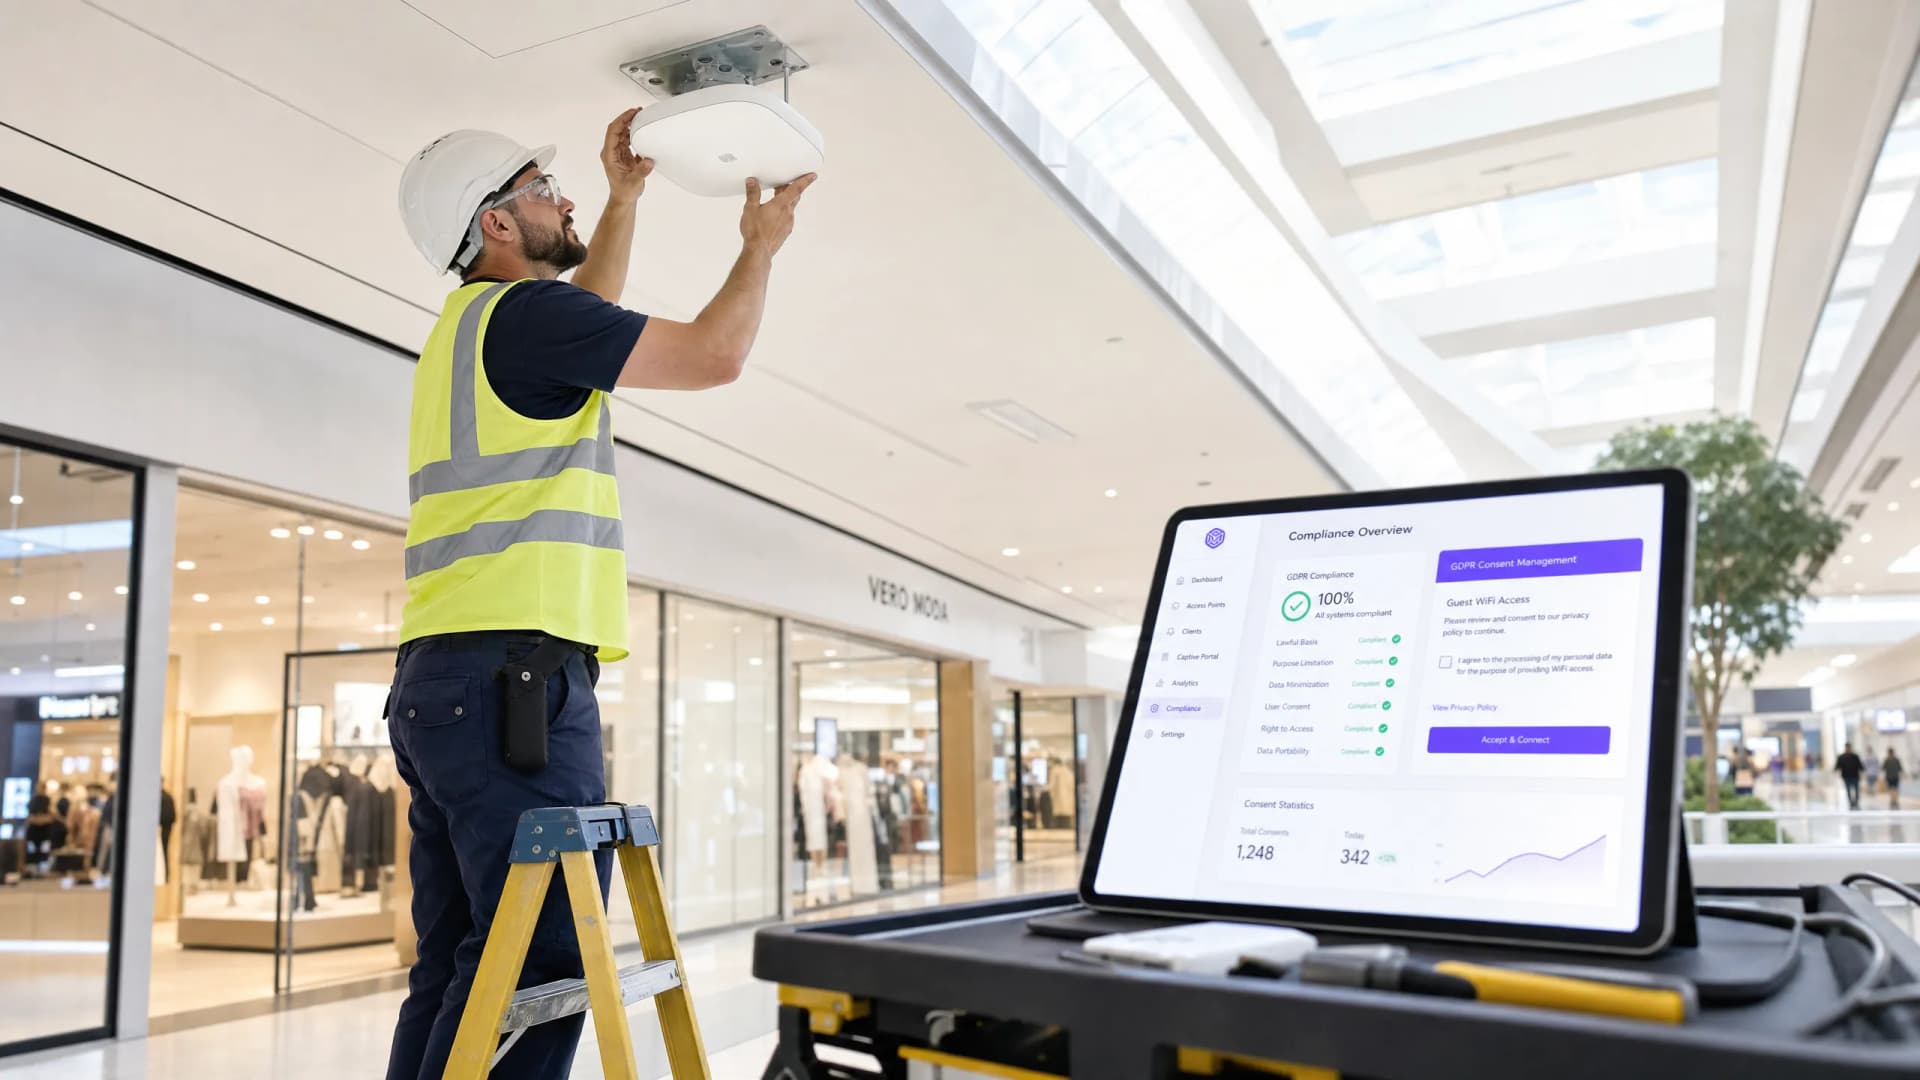
द कंप्लायन्स प्लेबुक: GDPR आणि गेस्ट WiFi डेटा प्रायव्हसी
हे सर्वसमावेशक मार्गदर्शक आयटी व्यवस्थापक आणि ठिकाण चालकांना GDPR - सुसंगत अतिथी WiFi नेटवर्क तयार करण्यासाठी तांत्रिक फ्रेमवर्क प्रदान करते. यात संमती प्रक्रिया, नेटवर्क वर्गीकरण, स्वयंचलित डेटा धारणा आणि अनुपालनाला नियामक दायित्वाऐवजी सुरक्षित फर्स्ट - पार्टी डेटा मालमत्तेमध्ये कसे रूपांतरित करावे याबद्दल सविस्तर माहिती दिली आहे.
Guest WiFi कसा सेट करावा: एक सुरक्षित Enterprise कॉन्फिगरेशन मार्गदर्शिका
ही अधिकृत मार्गदर्शिका IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना सुरक्षित enterprise guest WiFi तैनात करण्यासाठी एक निश्चित ब्ल्यूप्रिंट प्रदान करते. यामध्ये अंतर्गत प्रणालींचे संरक्षण करताना सुसंगत फर्स्ट - पार्टी डेटा गोळा करण्यासाठी आवश्यक आर्किटेक्चर, WPA3 मायग्रेशन, VLAN सेगमेंटेशन आणि captive portal इंटिग्रेशन समाविष्ट आहे.
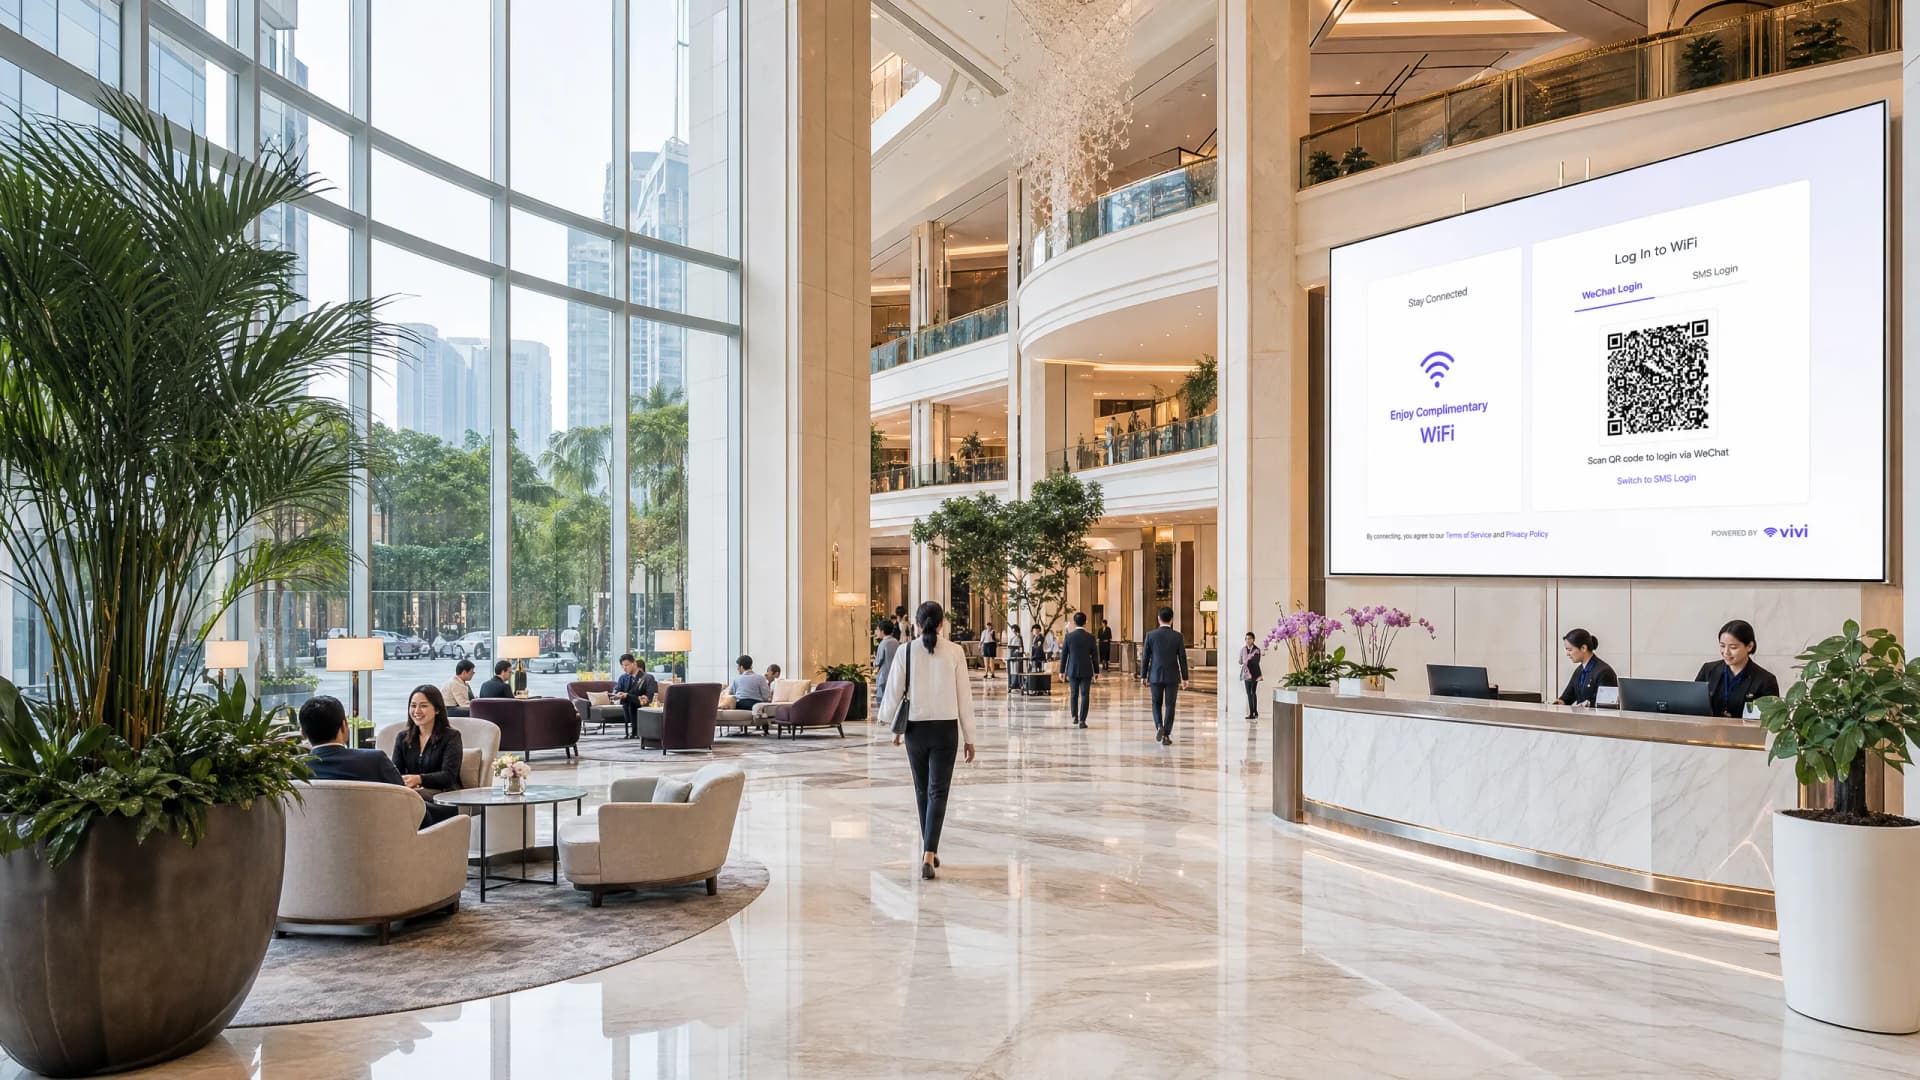
WeChat WiFi प्रमाणीकरण समाकलित करणे: APAC ग्राहकांसाठी Captive Portal ऑनबोर्डिंग
WeChat चे 1.41 अब्ज मासिक सक्रिय वापरकर्ते आहेत, ज्यामुळे ती जागतिक स्तरावर चीनी ग्राहकांसाठी प्राथमिक डिजिटल ओळख बनते. हे मार्गदर्शक APAC मधील ठिकाणांसाठी एंटरप्राइझ captive portals मध्ये WeChat OAuth 2.0 प्रमाणीकरण कसे समाकलित करावे हे स्पष्ट करते, ज्यामध्ये प्लॅटफॉर्म नोंदणी, स्कोप निवड, RADIUS Change of Authorisation अंमलबजावणी आणि GDPR आणि चीनच्या PIPL सह दुहेरी-फ्रेमवर्क अनुपालन समाविष्ट आहे. हे IT व्यवस्थापक, नेटवर्क आर्किटेक्ट्स आणि ठिकाण ऑपरेशन्स डायरेक्टर्ससाठी उद्दिष्टित आहे ज्यांना या तिमाहीत कृती करणे आवश्यक आहे.

एंटरप्राइझ नेटवर्क कंट्रोलर्सवर Captive Portal रिडायरेक्शन कॉन्फिगर करणे
हा अधिकृत मार्गदर्शक एंटरप्राइझ नेटवर्क कंट्रोलर्सवर Captive Portal रिडायरेक्शन लागू करण्यासाठी आवश्यक असलेले तांत्रिक आर्किटेक्चर आणि विक्रेता-विशिष्ट कॉन्फिगरेशन पायऱ्या तपशीलवार स्पष्ट करतो. हे IT टीम्सना वॉल्ड गार्डन्स (walled gardens) कॉन्फिगर करण्यासाठी, RADIUS ऑथेंटिकेशन समाकलित करण्यासाठी आणि GDPR आणि PCI DSS चे पालन सुनिश्चित करण्यासाठी प्रत्यक्ष अंमलबजावणीयोग्य मार्गदर्शन प्रदान करते.
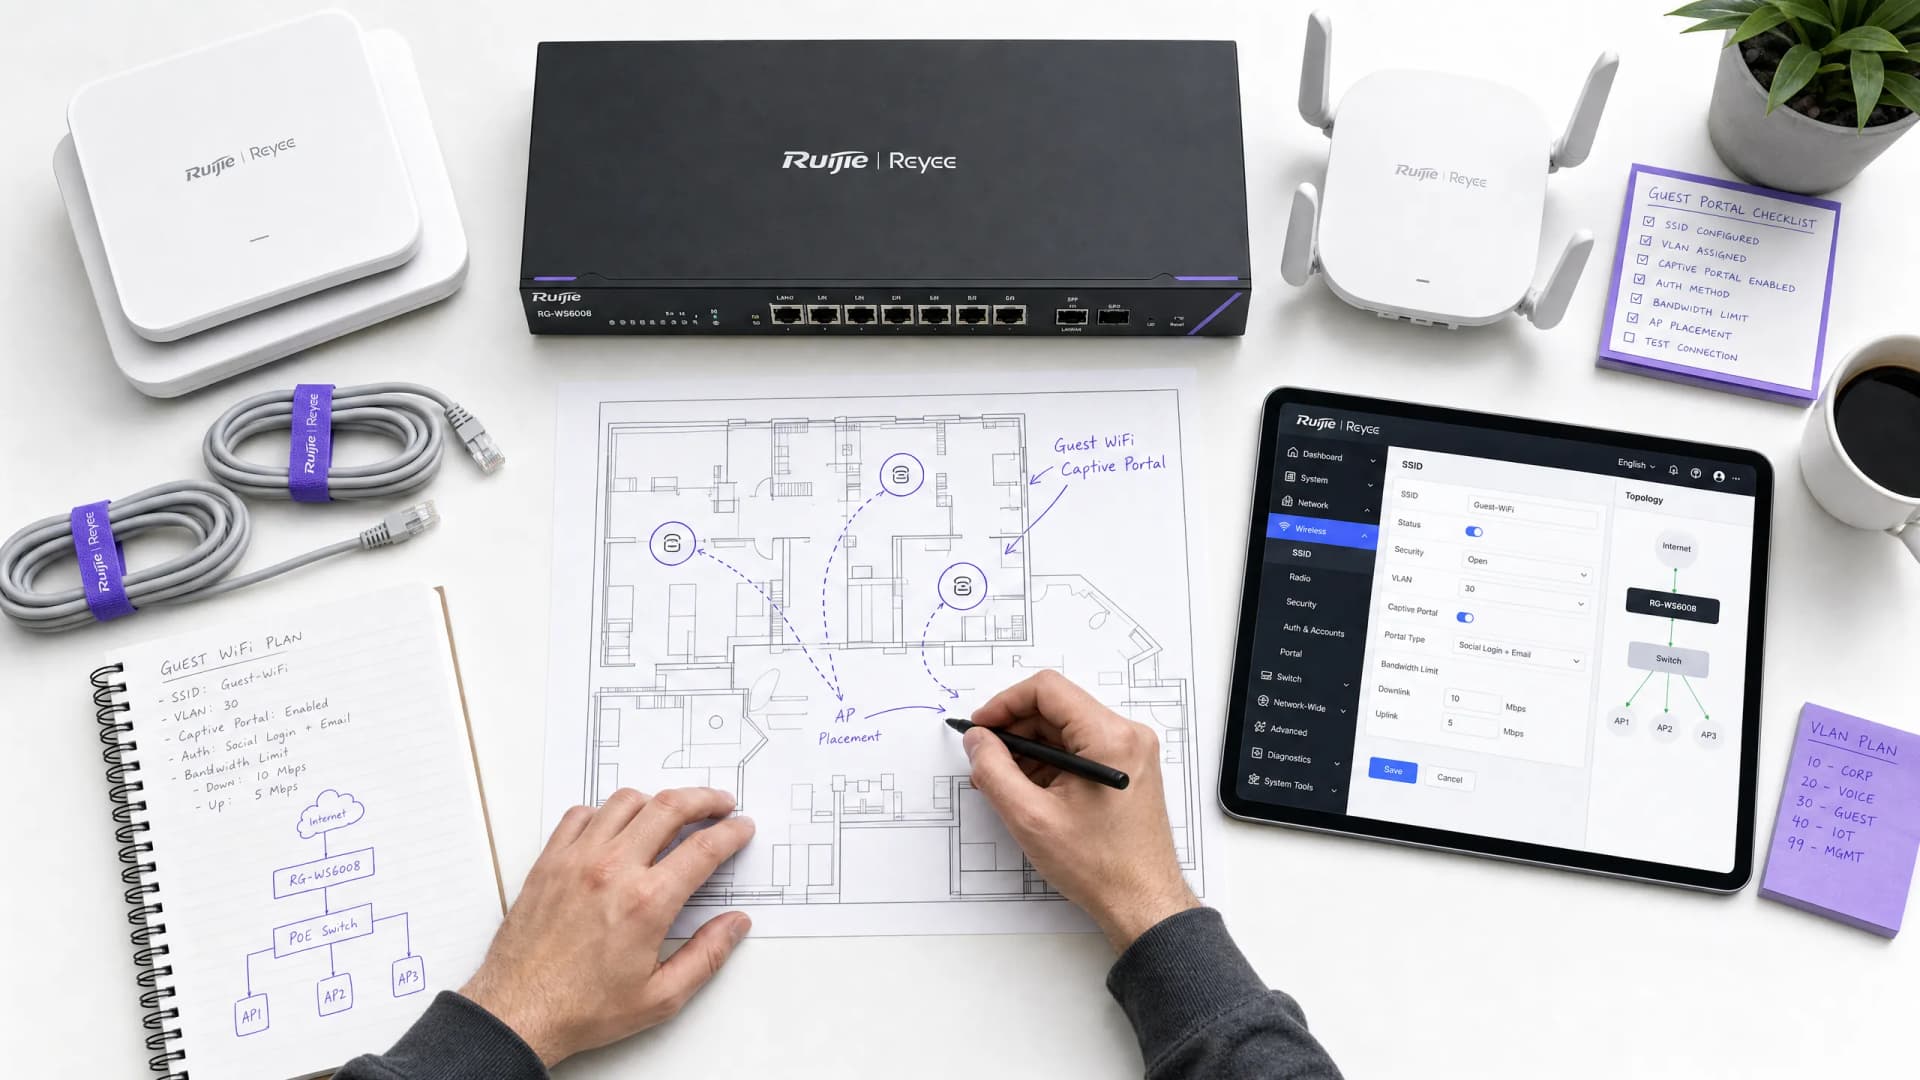
पायरी - दर - पायरी मार्गदर्शक: अतिथी WiFi Captive Portal साठी Ruijie वायरलेस कंट्रोलर्स कॉन्फिगर करणे
हे मार्गदर्शक एंटरप्राइझ - ग्रेड अतिथी WiFi Captive Portal तैनात करण्यासाठी Ruijie वायरलेस कंट्रोलर्स आणि गेटवे कॉन्फिगर करण्यासाठी संपूर्ण तांत्रिक मार्गदर्शन प्रदान करते. यामध्ये VLAN सेगमेंटेशन, WISPr प्रोटोकॉलद्वारे बाह्य RADIUS प्रमाणीकरण, walled garden कॉन्फिगरेशन आणि हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक - क्षेत्रातील वातावरणात मोजता येण्याजोगे व्यावसायिक मूल्य वाढवण्यासाठी आणि फर्स्ट - पार्टी डेटा कॅप्चर करण्यासाठी Purple च्या आयडेंटिटी - बेस्ड नेटवर्क प्लॅटफॉर्मसह अखंड एकीकरण समाविष्ट आहे.
सुरक्षित BYOD आणि 802.1X नेटवर्क ऑथेंटिकेशनसाठी SCEP कसे कॉन्फिगर करावे
हे मार्गदर्शक सर्टिफिकेट-आधारित 802.1X नेटवर्क ऑथेंटिकेशन उपयोजित करण्यासाठी SCEP कॉन्फिगर करण्याचा एक व्यापक तांत्रिक संदर्भ प्रदान करते. यामध्ये शेअर केलेल्या पासवर्ड्सकडून EAP-TLS कडे होणारे आर्किटेक्चरल संक्रमण, मोबाईल डिव्हाइस मॅनेजमेंट इंटिग्रेशन आणि सुरक्षित BYOD ॲक्सेससाठी कठोर नेटवर्क सेगमेंटेशनचा समावेश आहे.
कर्मचारी WiFi अटी आणि शर्ती: कायदेशीर आणि अनुपालन आवश्यकता
हा मार्गदर्शक एंटरप्राइझ आउटलेट्ससाठी कर्मचारी WiFi अटी आणि शर्तींचा मसुदा तयार करण्याच्या आणि लागू करण्याच्या कायदेशीर आणि तांत्रिक आवश्यक बाबींचा समावेश करतो. यामध्ये स्वीकार्य वापर धोरणामध्ये (AUP) काय समाविष्ट करावे, GDPR आणि PCI DSS आवश्यकता कशा पूर्ण कराव्यात आणि कॉर्पोरेट मालमत्तेचे रक्षण करण्यासाठी ओळख-आधारित प्रमाणीकरण आणि नेटवर्क विभाजन कसे तैनात करावे याचा तपशील दिला आहे. हॉटेल्स, retail साखळी, स्टेडियम आणि सार्वजनिक क्षेत्रातील संस्थांमधील IT व्यवस्थापक, HR संघ आणि ऑपरेशन्स डायरेक्टर्सना यामध्ये या तिमाहीत लागू करता येईल असे व्यावहारिक मार्गदर्शन मिळेल.
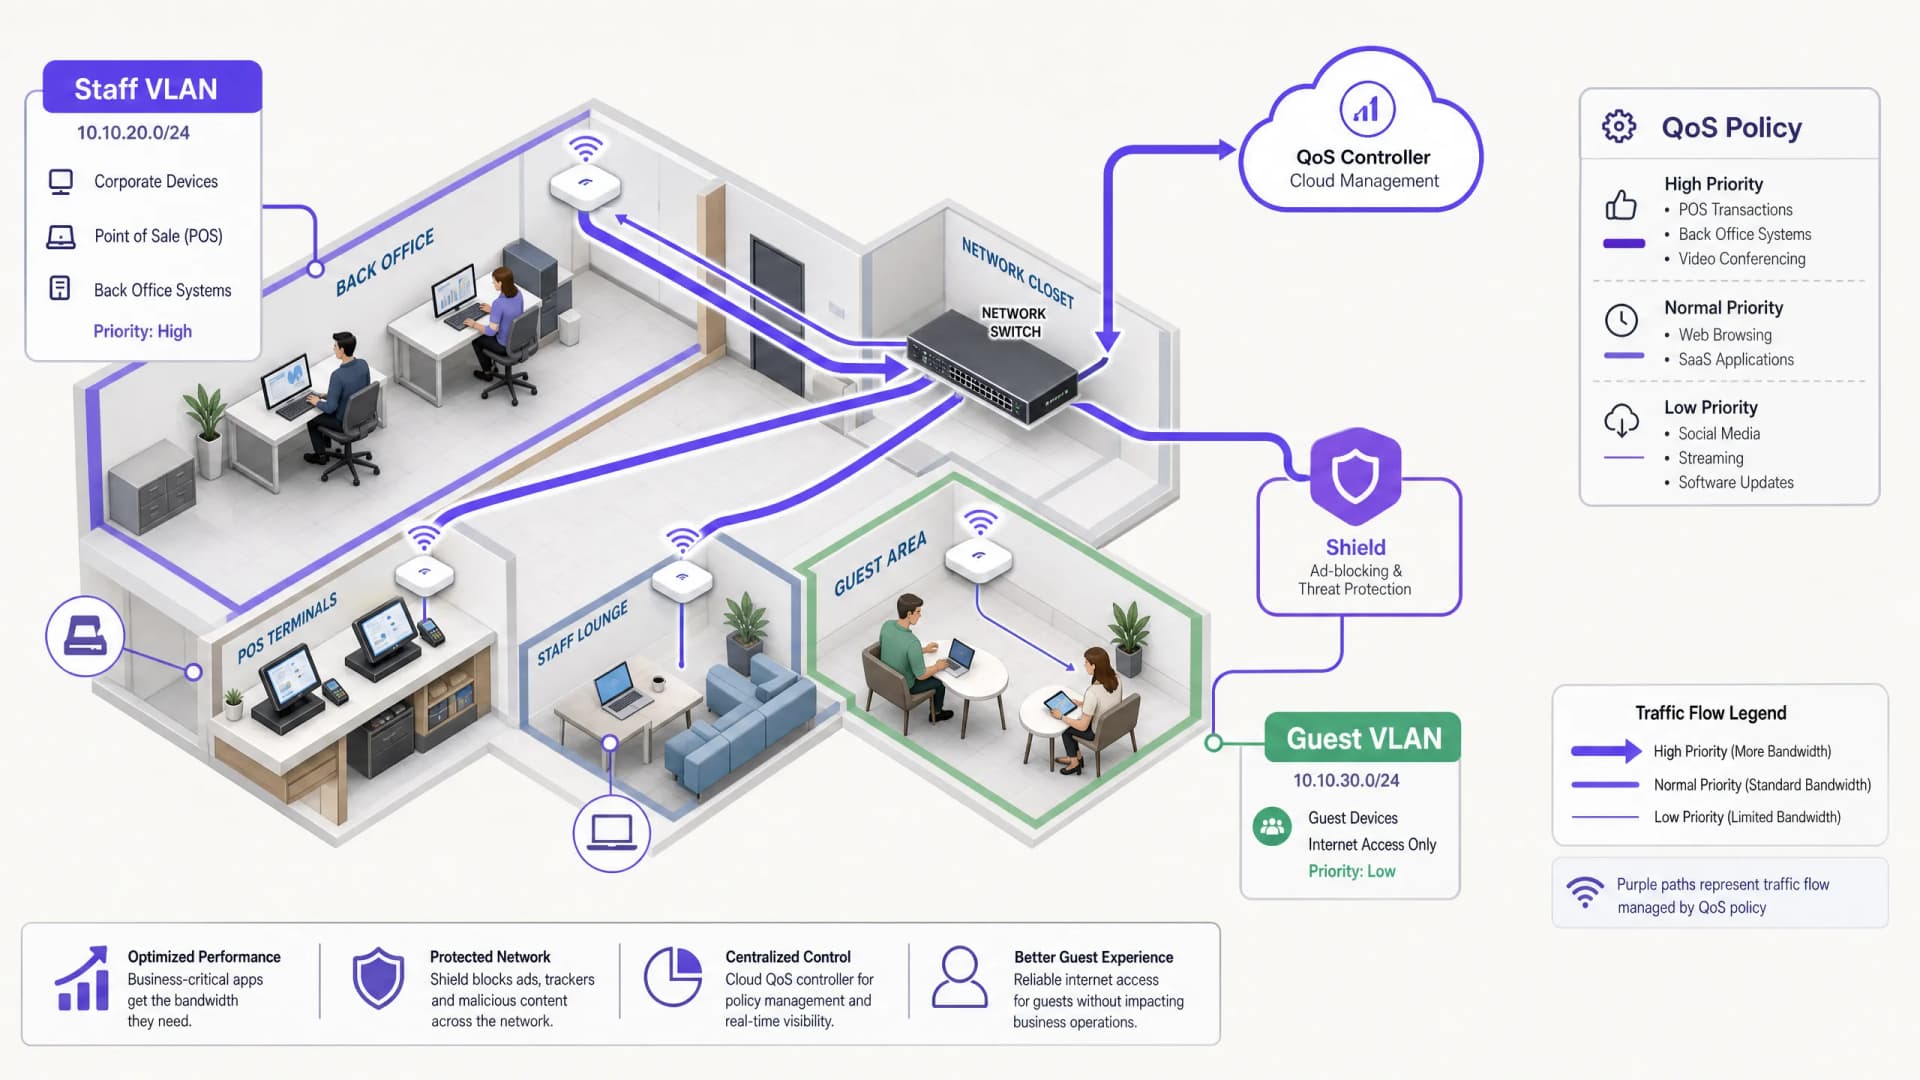
कर्मचारी WiFi साठी बँडविड्थ व्यवस्थापित करणे: शेपिंग, QoS आणि ट्रॅफिक कमी करणे
हे मार्गदर्शक व्यावसायिक ठिकाणी कर्मचारी WiFi साठी बँडविड्थ व्यवस्थापित करण्याच्या व्यावहारिक पद्धतींचे तपशील देते. यामध्ये ट्रॅफिक शेपिंग, QoS अंमलबजावणी आणि पायाभूत सुविधांमध्ये सुधारणा न करता Purple Shield तैनात केल्याने नेटवर्क लोड कसा कमी होतो याचा समावेश आहे.
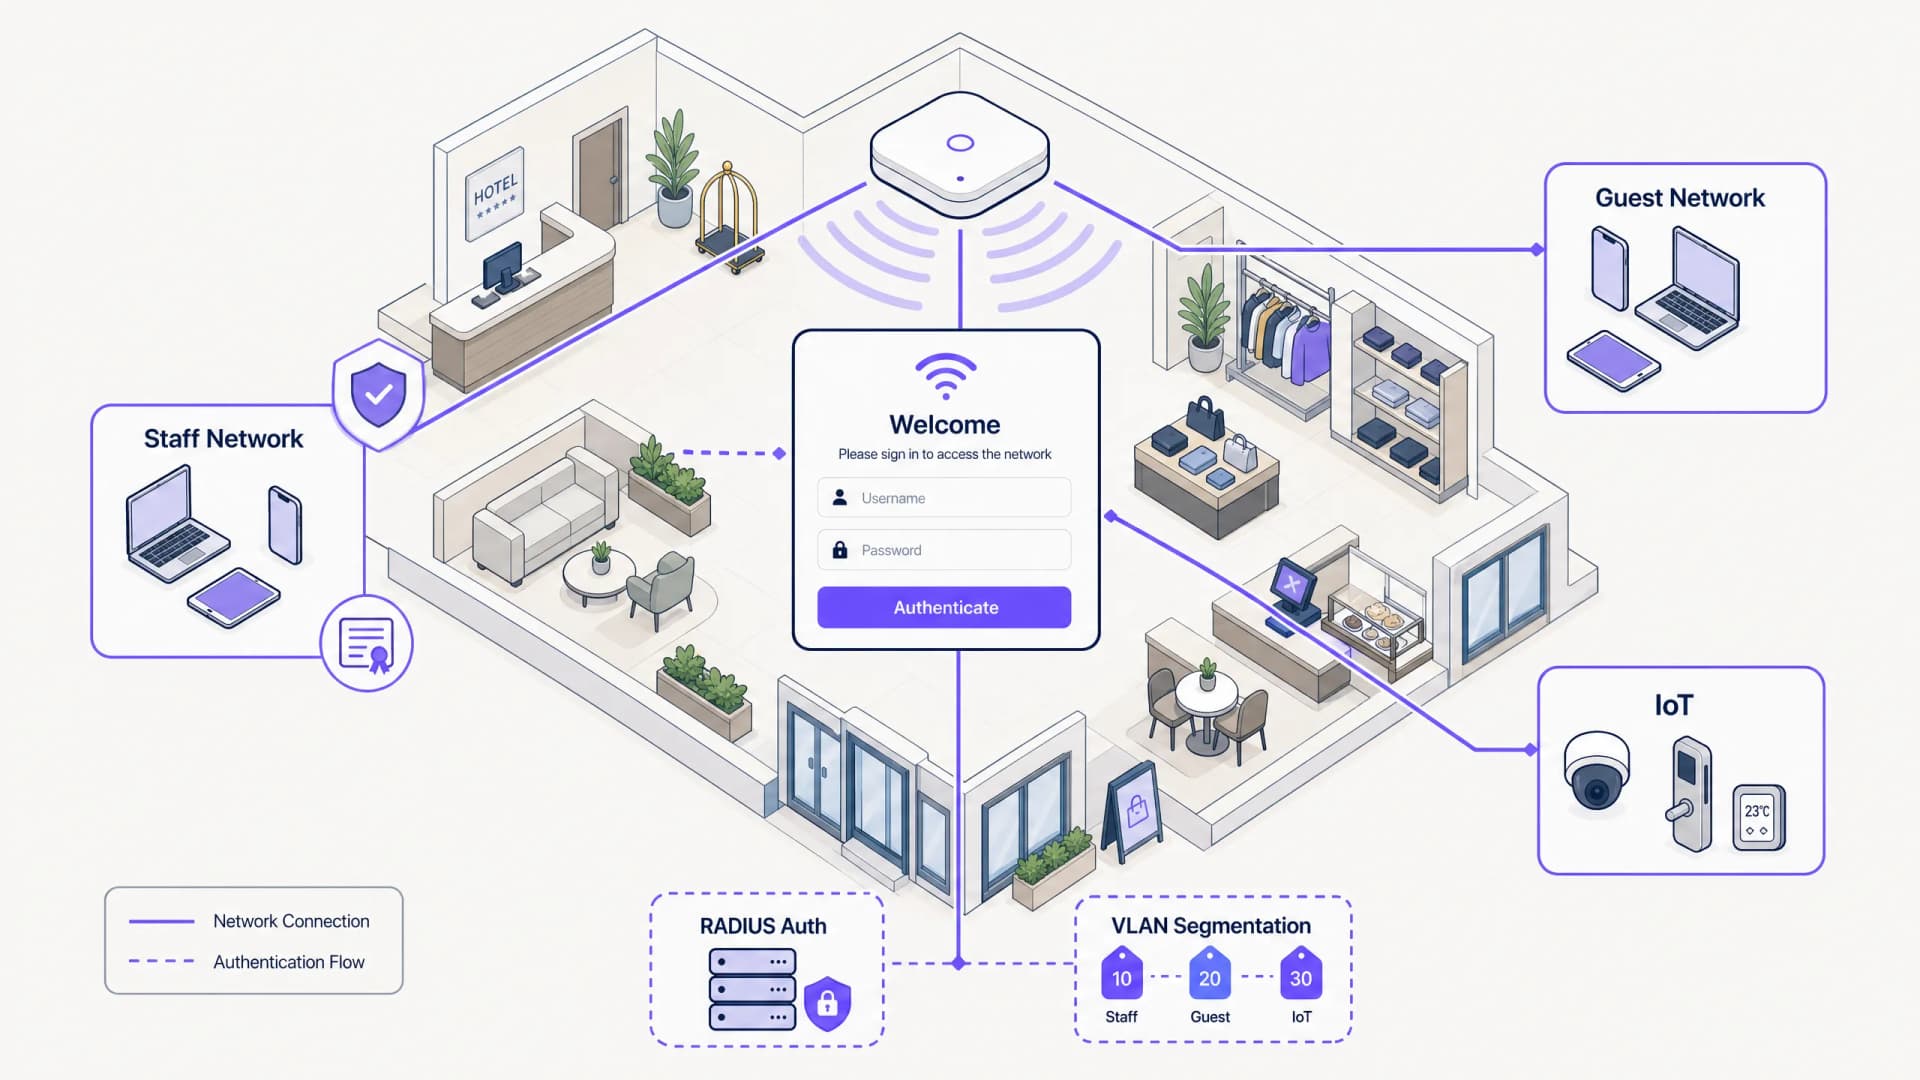
कर्मचारी WiFi कॅप्टिव्ह पोर्टल: कर्मचाऱ्यांना ऑनबोर्ड करणे आणि त्यांचे प्रमाणीकरण करणे
IT नेत्यांसाठी कर्मचारी WiFi कॅप्टिव्ह पोर्टल्स डिझाइन आणि तैनात करण्याबाबत एक व्यापक तांत्रिक संदर्भ. हे मार्गदर्शक ऑपरेशनल कार्यक्षमता वाढवण्यासाठी आणि सुरक्षेचे धोके कमी करण्यासाठी EAP-TLS प्रमाणीकरण, BYOD ऑनबोर्डिंग, VLAN वर्गीकरण (segmentation) आणि बँडविड्थ व्यवस्थापन कव्हर करते.
रिटेलसाठी Staff WiFi धोरणे: बॅक-ऑफ-हाऊस नेटवर्क सुरक्षित करणे
या मार्गदर्शकामध्ये रिटेल बॅक-ऑफ-हाऊस WiFi नेटवर्क्स सुरक्षित करण्यासाठी महत्त्वाच्या तांत्रिक आणि धोरणात्मक आवश्यकतांचा समावेश आहे - VLAN विभागणी आणि PCI DSS 4.0 अनुपालनापासून ते शॉप फ्लोअरवर कर्मचाऱ्यांचे BYOD व्यवस्थापित करण्यापर्यंत. हे IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि ऑपरेशन्स संचालकांना एक व्यावहारिक, व्हेंडर-तटस्थ ब्लू प्रिंट प्रदान करते ज्यावर ते या तिमाहीत कारवाई करू शकतात.
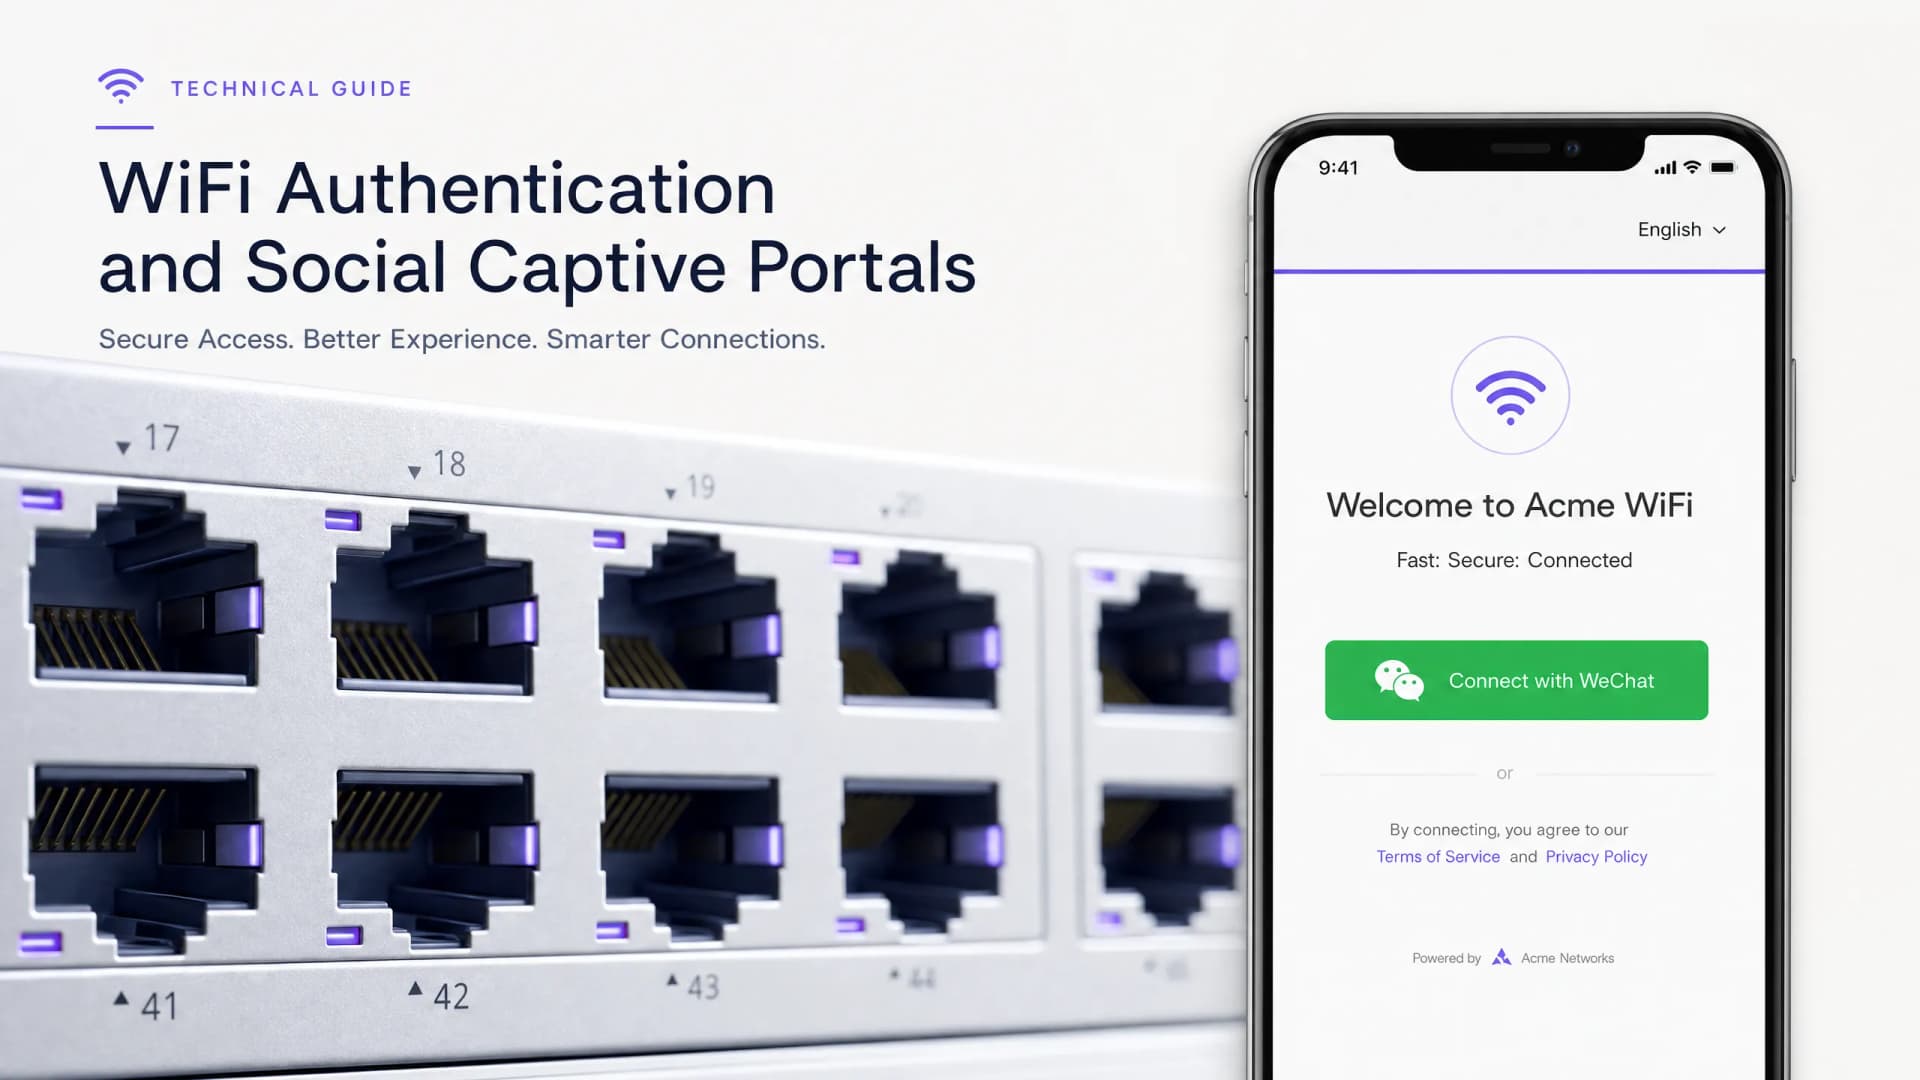
WeChat WiFi लॉगिन समाकलित करणे: सोशल Captive Portals द्वारे प्रतिबद्धता कॅप्चर करणे
या मार्गदर्शिकेमध्ये WeChat WiFi प्रमाणीकरण एंटरप्राइझ captive portals मध्ये कसे समाकलित करावे याचे सविस्तर वर्णन केले आहे, ज्यामध्ये OAuth 2.0 आर्किटेक्चर, RADIUS समाकलन आणि Cisco Meraki, HPE Aruba आणि Juniper Mist हार्डवेअरवर टप्प्याटप्प्याने उपयोजन समाविष्ट आहे. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना WeChat च्या १.३ अब्ज वापरकर्त्यांकडून फर्स्ट-पार्टी डेटा कॅप्चर करण्यासाठी एक व्यावहारिक फ्रेमवर्क प्रदान करते, तसेच अधिकृत खाते फॉलो आणि लॉगिन-नंतरच्या रिडायरेक्ट्सद्वारे प्रतिबद्धता वाढवते.
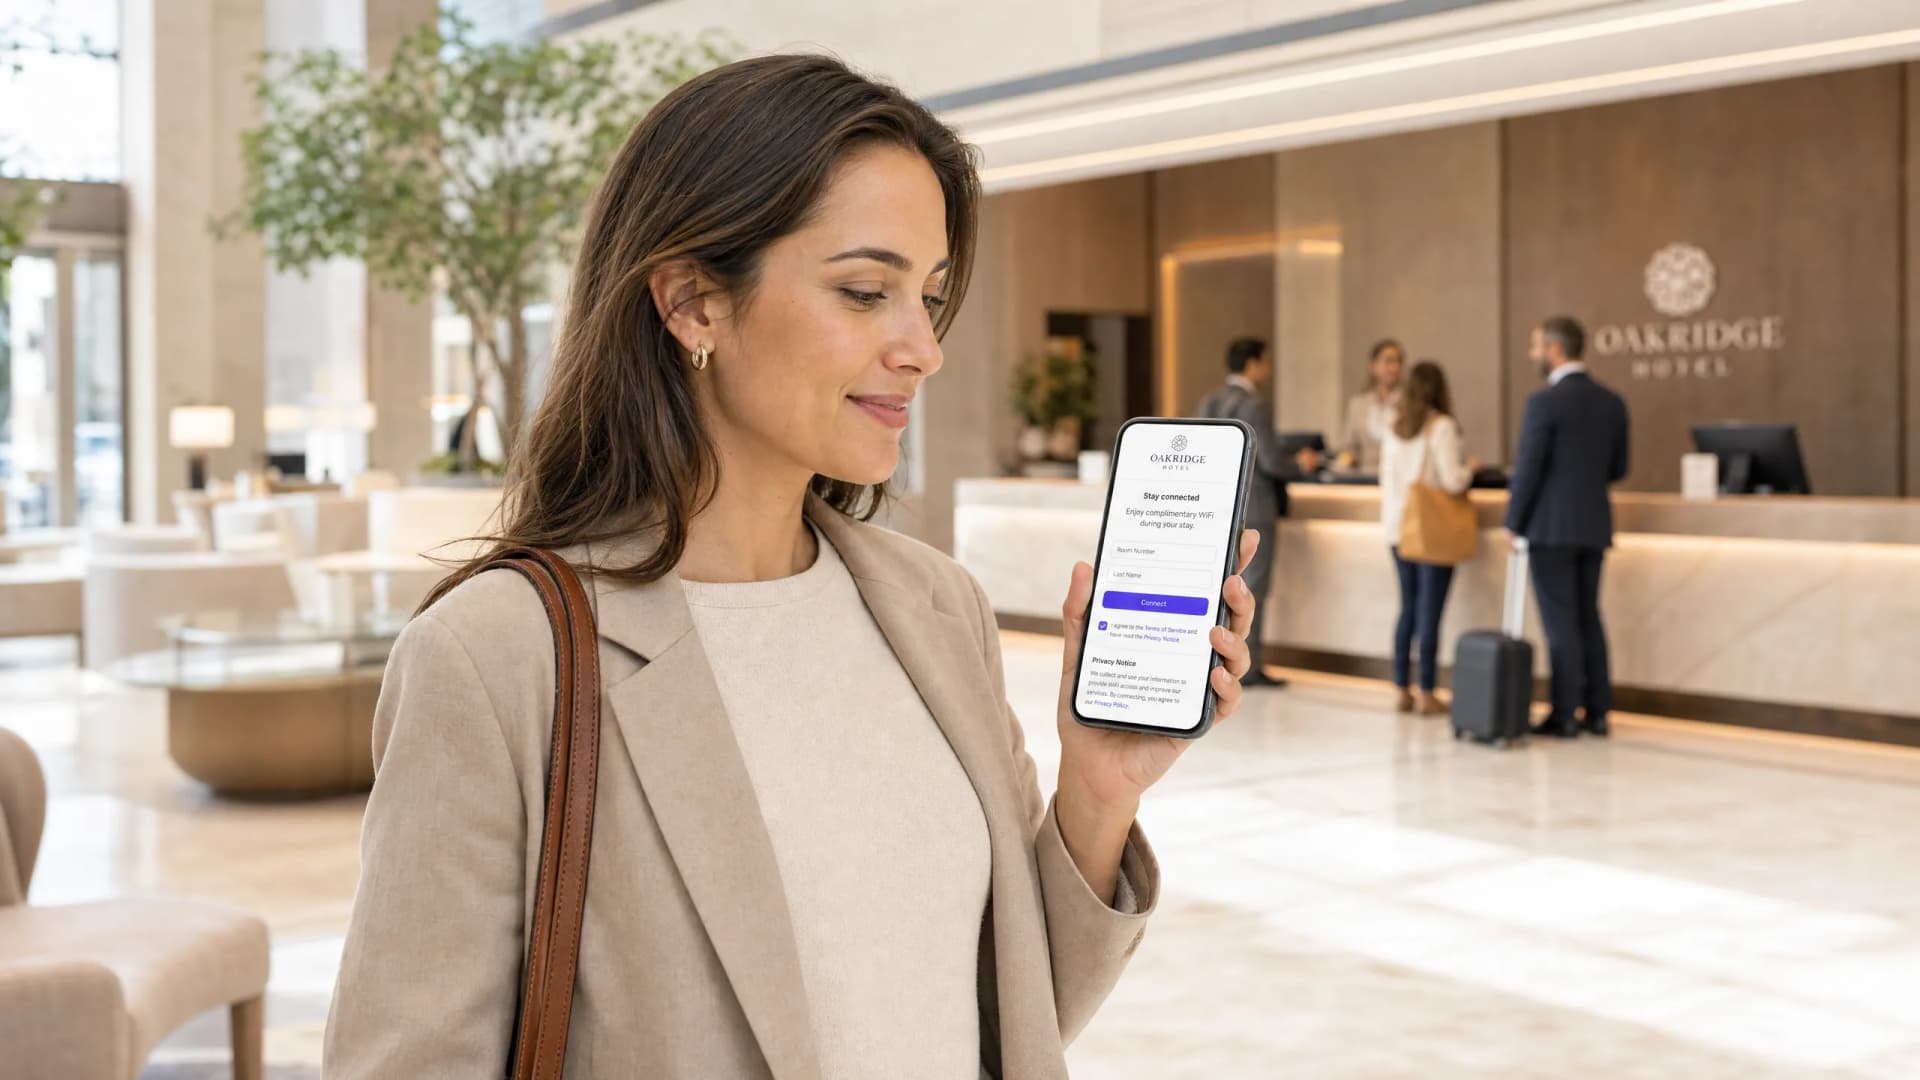
WiFi GDPR अनुपालन: Captive Portals द्वारे पाहुण्यांचा डेटा सुरक्षितपणे कसा गोळा करावा
ही तांत्रिक मार्गदर्शिका IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना त्यांच्या अतिथी WiFi उपयोजनांमध्ये GDPR अनुपालन साध्य करण्यासाठी एक व्यावहारिक फ्रेमवर्क प्रदान करते. यात captive portals वैयक्तिक डेटा कसा गोळा करतात, स्पष्ट संमती कशी सुरक्षित करावी आणि तुमच्या संस्थेला जागतिक उलाढालीच्या ४% पर्यंतच्या नियामक दंडापासून वाचवणारी स्वयंचलित डेटा धारणा धोरणे कशी लागू करावीत याचा समावेश आहे. Purple चे अतिथी WiFi प्लॅटफॉर्म संमती लॉगिंगपासून ते एका क्लिकवर डेटा हटवण्यापर्यंतच्या प्रत्येक अनुपालन गरजेसाठी थेट मॅप करते.
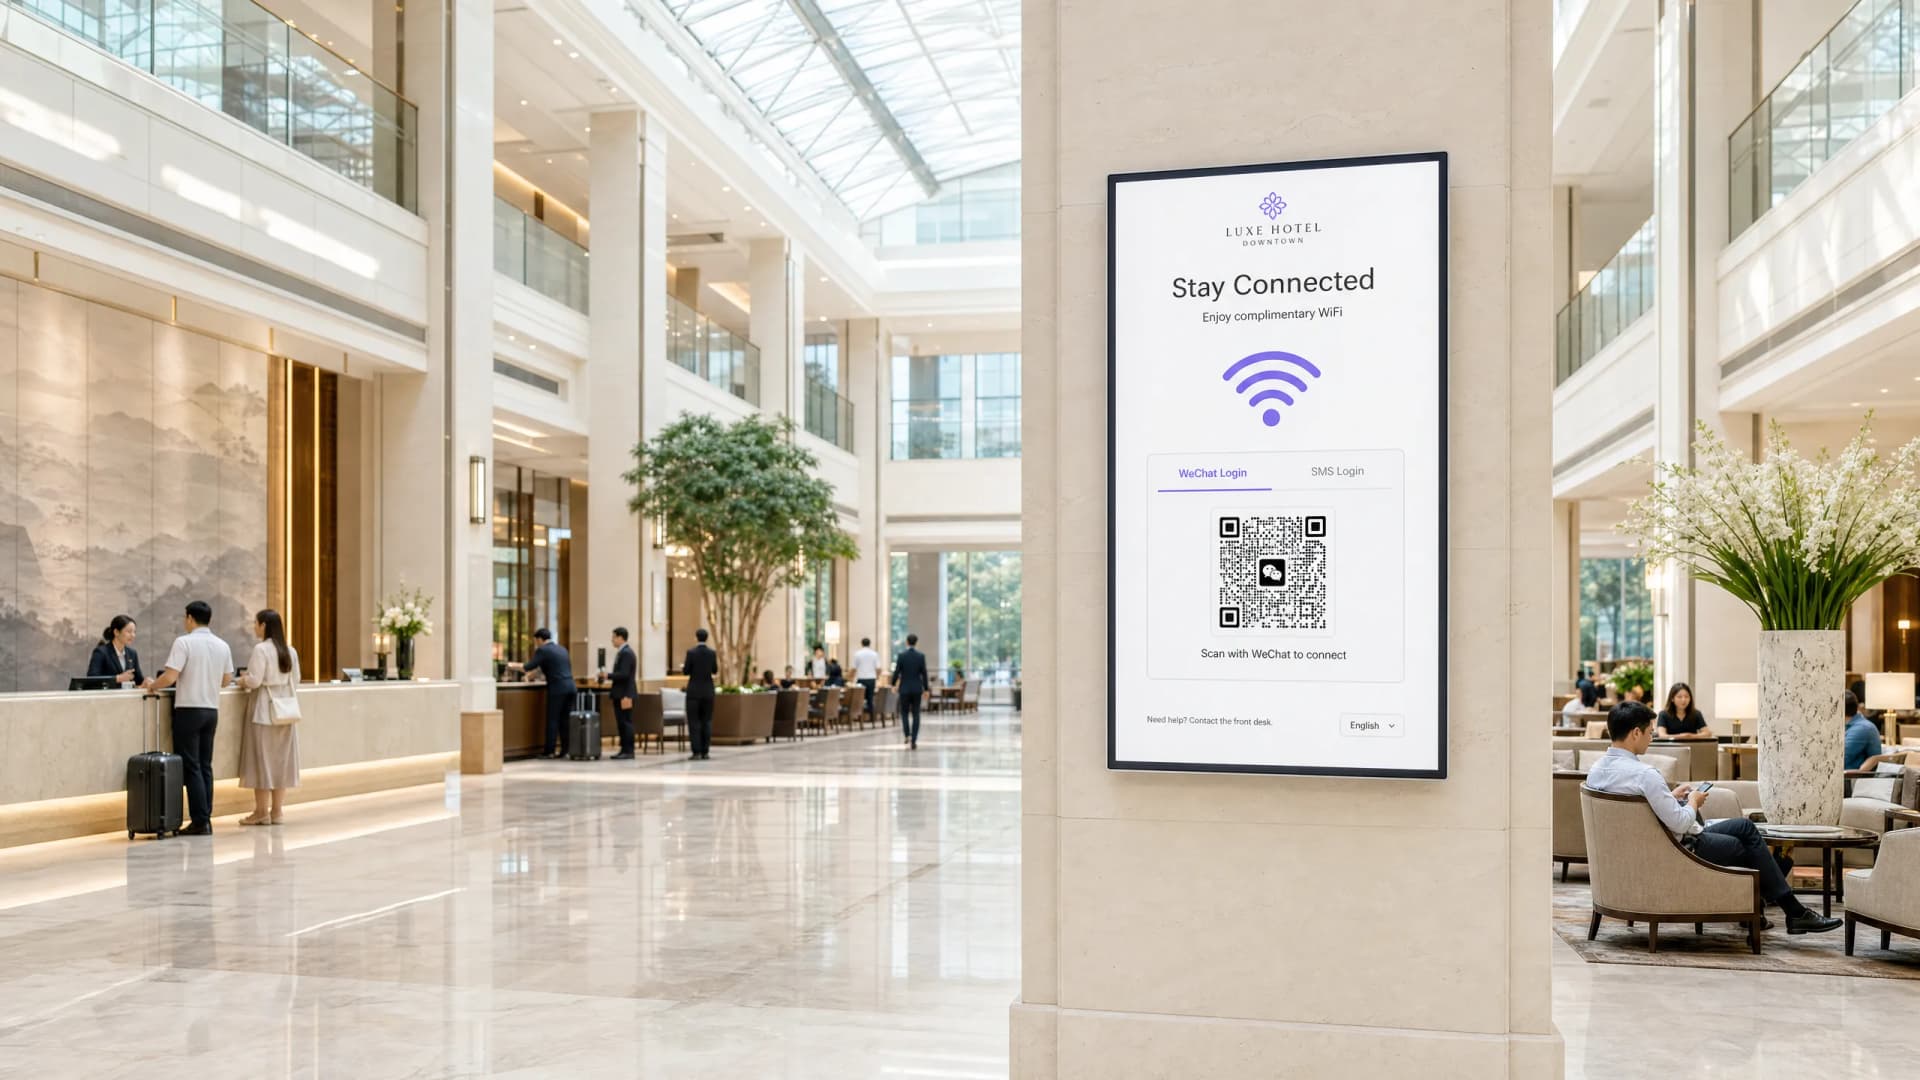
Captive Portals साठी WeChat OAuth प्रमाणीकरण कसे कॉन्फिगर करावे
हे तांत्रिक मार्गदर्शक Captive Portals साठी WeChat OAuth प्रमाणीकरण कसे कॉन्फिगर करावे हे स्पष्ट करते. यामध्ये चिनी अभ्यागतांकडून प्रथम-पक्ष डेटा सुरक्षितपणे गोळा करण्यासाठी आवश्यक असणारी प्लॅटफॉर्म नोंदणी, OAuth 2.0 फ्लो, स्कोप निवड आणि नेटवर्क अंमलबजावणी यंत्रणांचे तपशील दिले आहेत.
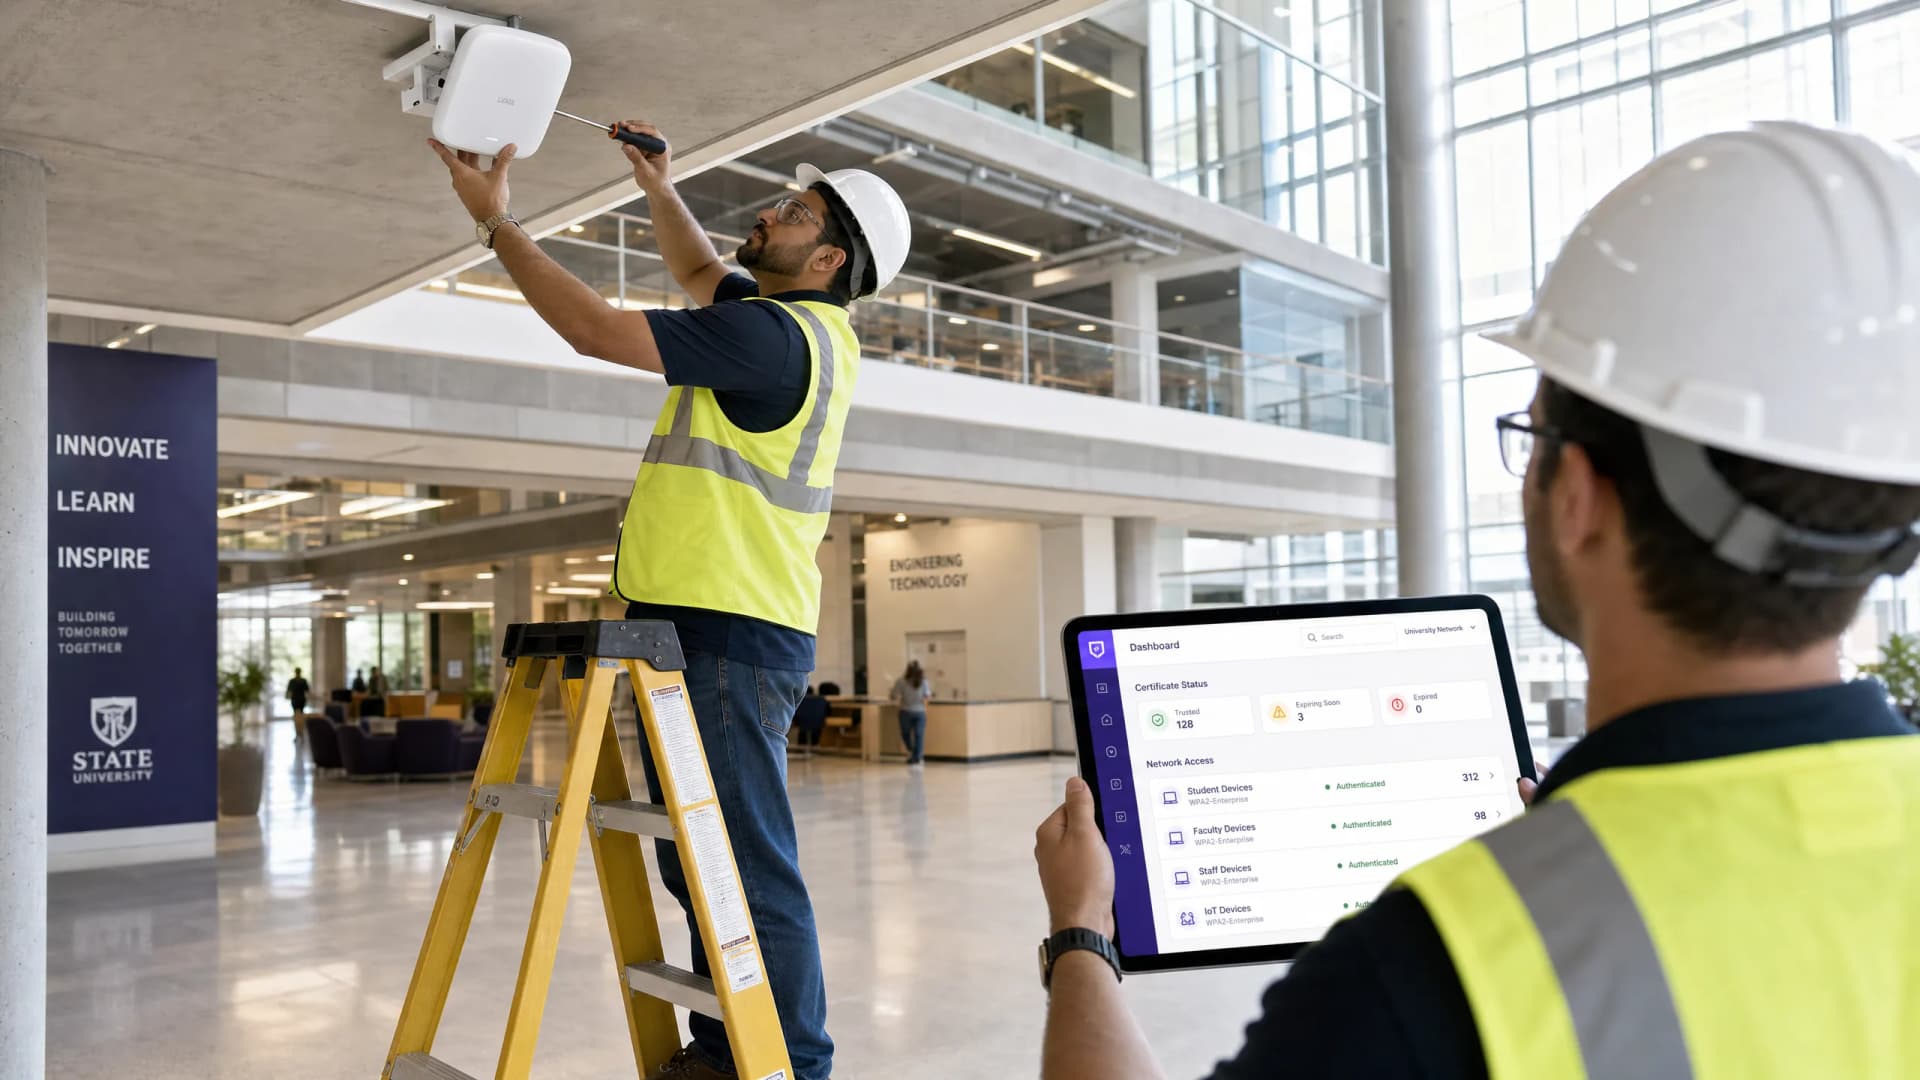
Enterprise SCEP सेटअप मार्गदर्शक: उच्च शिक्षण आणि मोठ्या नेटवर्क्ससाठी प्रमाणपत्र-आधारित WiFi प्रमाणीकरण
हे मार्गदर्शक SCEP वापरून प्रमाणपत्र-आधारित WiFi प्रमाणीकरण तैनात करण्यासाठी एक व्यापक तांत्रिक आराखडा प्रदान करते. यामध्ये प्री-शेअर्ड की वरून EAP-TLS मध्ये आर्किटेक्चरल संक्रमण, MDM प्लॅटफॉर्मवर अंमलबजावणीचे क्रम आणि मोठ्या प्रमाणावरील नेटवर्क्ससाठी महत्त्वपूर्ण जोखीम कमी करण्याच्या धोरणांचा समावेश आहे.
Active Directory किंवा ऑन-प्रिम सर्व्हरशिवाय Enterprise WiFi प्रमाणीकरण
हे मार्गदर्शक ऑन-प्रिमाइसेस Active Directory, Windows NPS किंवा RADIUS सर्व्हरशिवाय सुरक्षित WPA2/3-Enterprise WiFi प्रमाणीकरण कसे उपयोजित करावे हे स्पष्ट करते. यामध्ये क्लाउड ओळख प्रदाते आणि 802.1X मधील प्रोटोकॉल विसंगती, PEAP-MSCHAPv2 ऐवजी EAP-TLS चा वापर आणि Microsoft Entra ID, Okta किंवा Google Workspace विरुद्ध MDM-जारी केलेल्या प्रमाणपत्रांसह क्लाउड RADIUS कसे उपयोजित करावे याचा समावेश आहे. हे क्लाउड-फर्स्ट आणि Mac/Chromebook-भारी संस्थांमधील IT प्रमुखांसाठी लिहिले गेले आहे जे ऑन-प्रिमाइसेस इन्फ्रास्ट्रक्चर बंद करण्यास तयार आहेत.
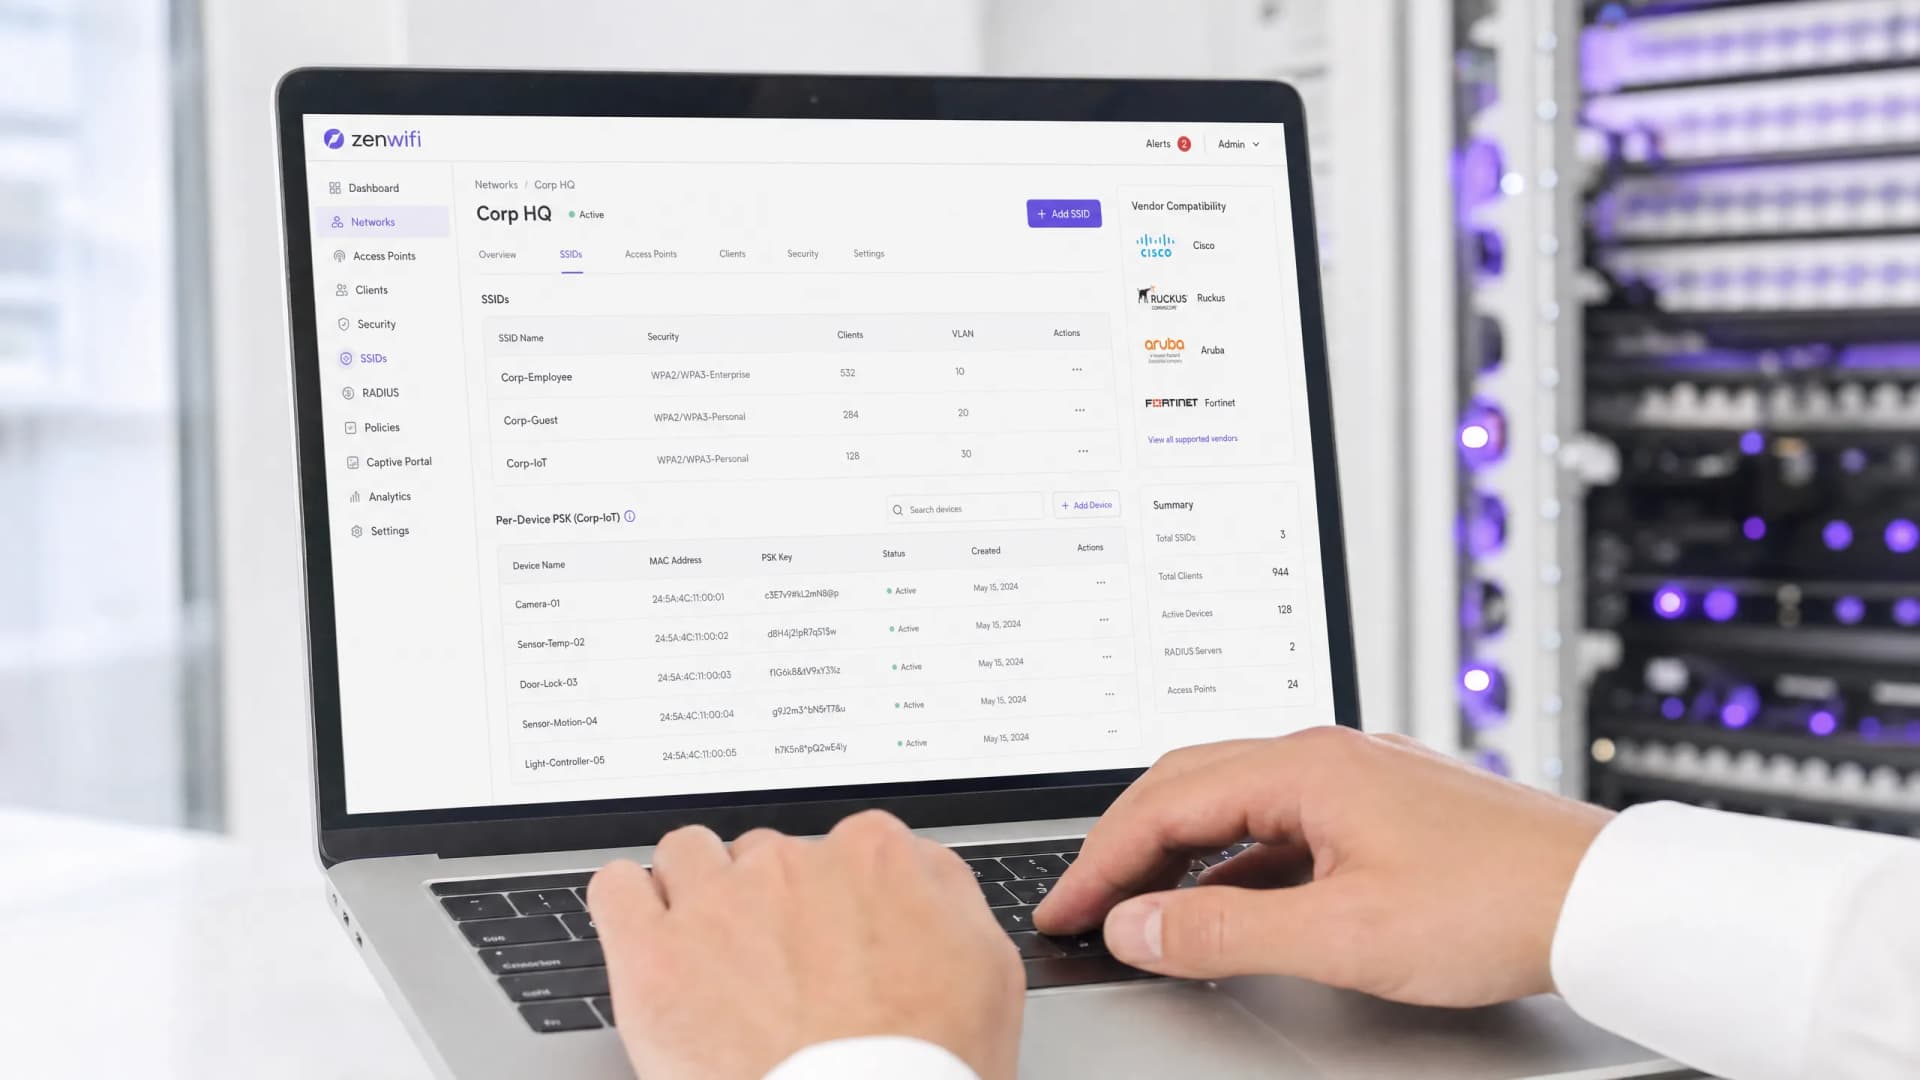
विक्रेत्यानुसार प्रति-डिव्हाइस PSK: iPSK, DPSK, MPSK आणि PPSK यांची तुलना (आणि WPA3 सपोर्ट)
Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet आणि Ubiquiti UniFi मधील प्रति-डिव्हाइस PSK अंमलबजावणीची सर्वसमावेशक तुलना. जाणून घ्या की WPA3-SAE प्रति-डिव्हाइस की धोरणांवर कसा परिणाम करते आणि ट्रान्झिशन मोड्स कधी तैनात करावेत विरुद्ध 802.1X वर कधी स्थलांतरित व्हावे.
Per-Device PSK (iPSK, DPSK, MPSK) चा वापर करून WiFi SSID ची संख्या कशी कमी करावी
हा अधिकृत तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करतो की IT टीम्स प्रति-डिव्हाइस PSK (xPSK) चा वापर करून एकाच SSID मध्ये एकाधिक विशिष्ट उद्देशांसाठी तयार केलेले नेटवर्क्स एकत्र करून SSID बीकन ओव्हरहेडमुळे होणारी WiFi परफॉर्मन्सची घसरण कशी दूर करू शकतात. यामध्ये Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK, आणि Ubiquiti UniFi PPSK मधील व्हेंडर लँडस्केपचा समावेश आहे, ज्यामध्ये डायनॅमिक VLAN असाइनमेंट, IoT ऑनबोर्डिंग आणि PCI DSS अनुपालनावर व्यावहारिक अंमलबजावणीचे मार्गदर्शन आहे. हॉस्पिटॅलिटी, रिटेल, स्टेडियम आणि सार्वजनिक क्षेत्रातील संस्थांमधील वेन्यू ऑपरेटर्सना यामध्ये कृतीयोग्य आर्किटेक्चर मार्गदर्शन आणि वास्तविक जगातील व्यावहारिक उदाहरणे मिळतील.
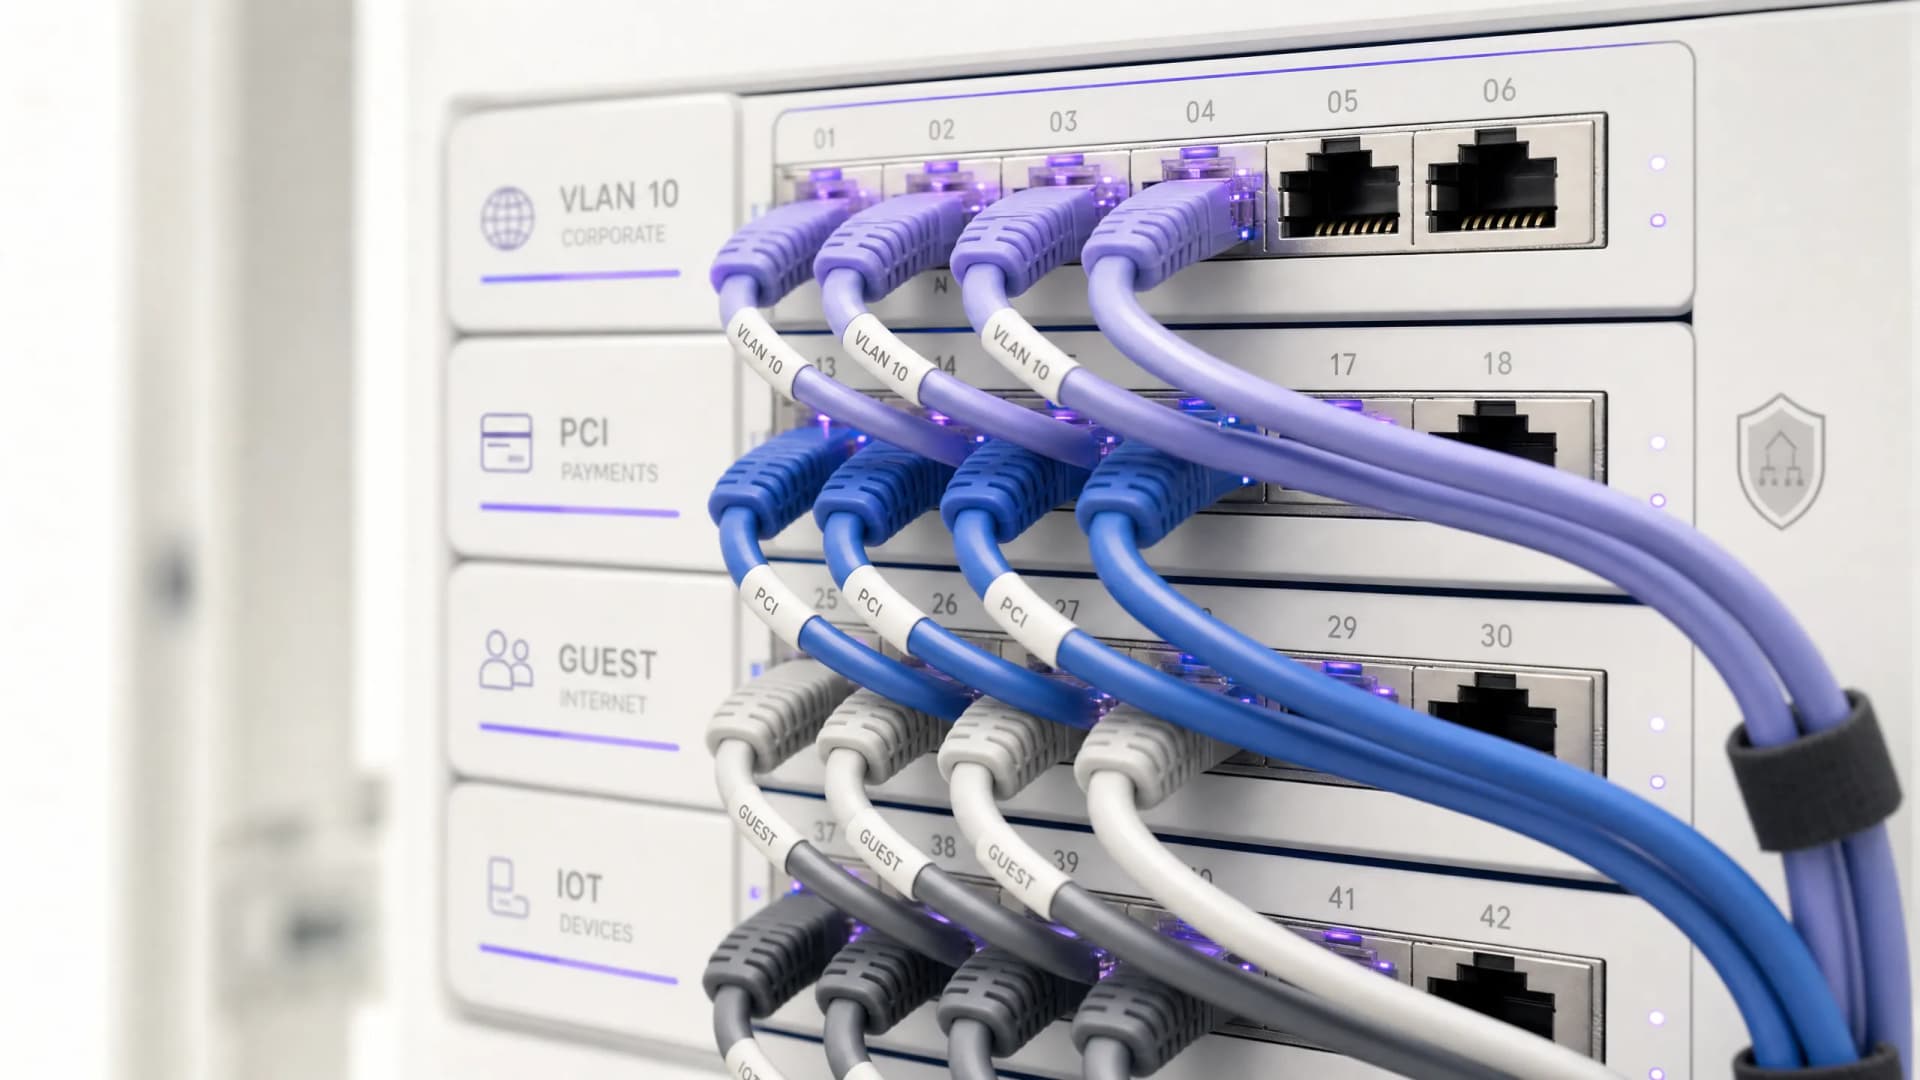
सामायिक WiFi इन्फ्रास्ट्रक्चरसाठी कायदेशीर आणि अनुपालन आवश्यकता
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक सामायिक WiFi इन्फ्रास्ट्रक्चर उपयोजित आणि व्यवस्थापित करण्यासाठी महत्त्वाच्या कायदेशीर, नियामक आणि आर्किटेक्चरल आवश्यकतांचे वर्णन करते. हे IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेटर्सना मजबूत डेटा संरक्षण, कठोर पेमेंट सुरक्षा अनुपालन आणि एंटरप्राइझ मानके वापरून उच्च-कार्यक्षमता भाडेकरू अलगाव सुनिश्चित करण्यासाठी कृती करण्यायोग्य फ्रेमवर्क प्रदान करते.
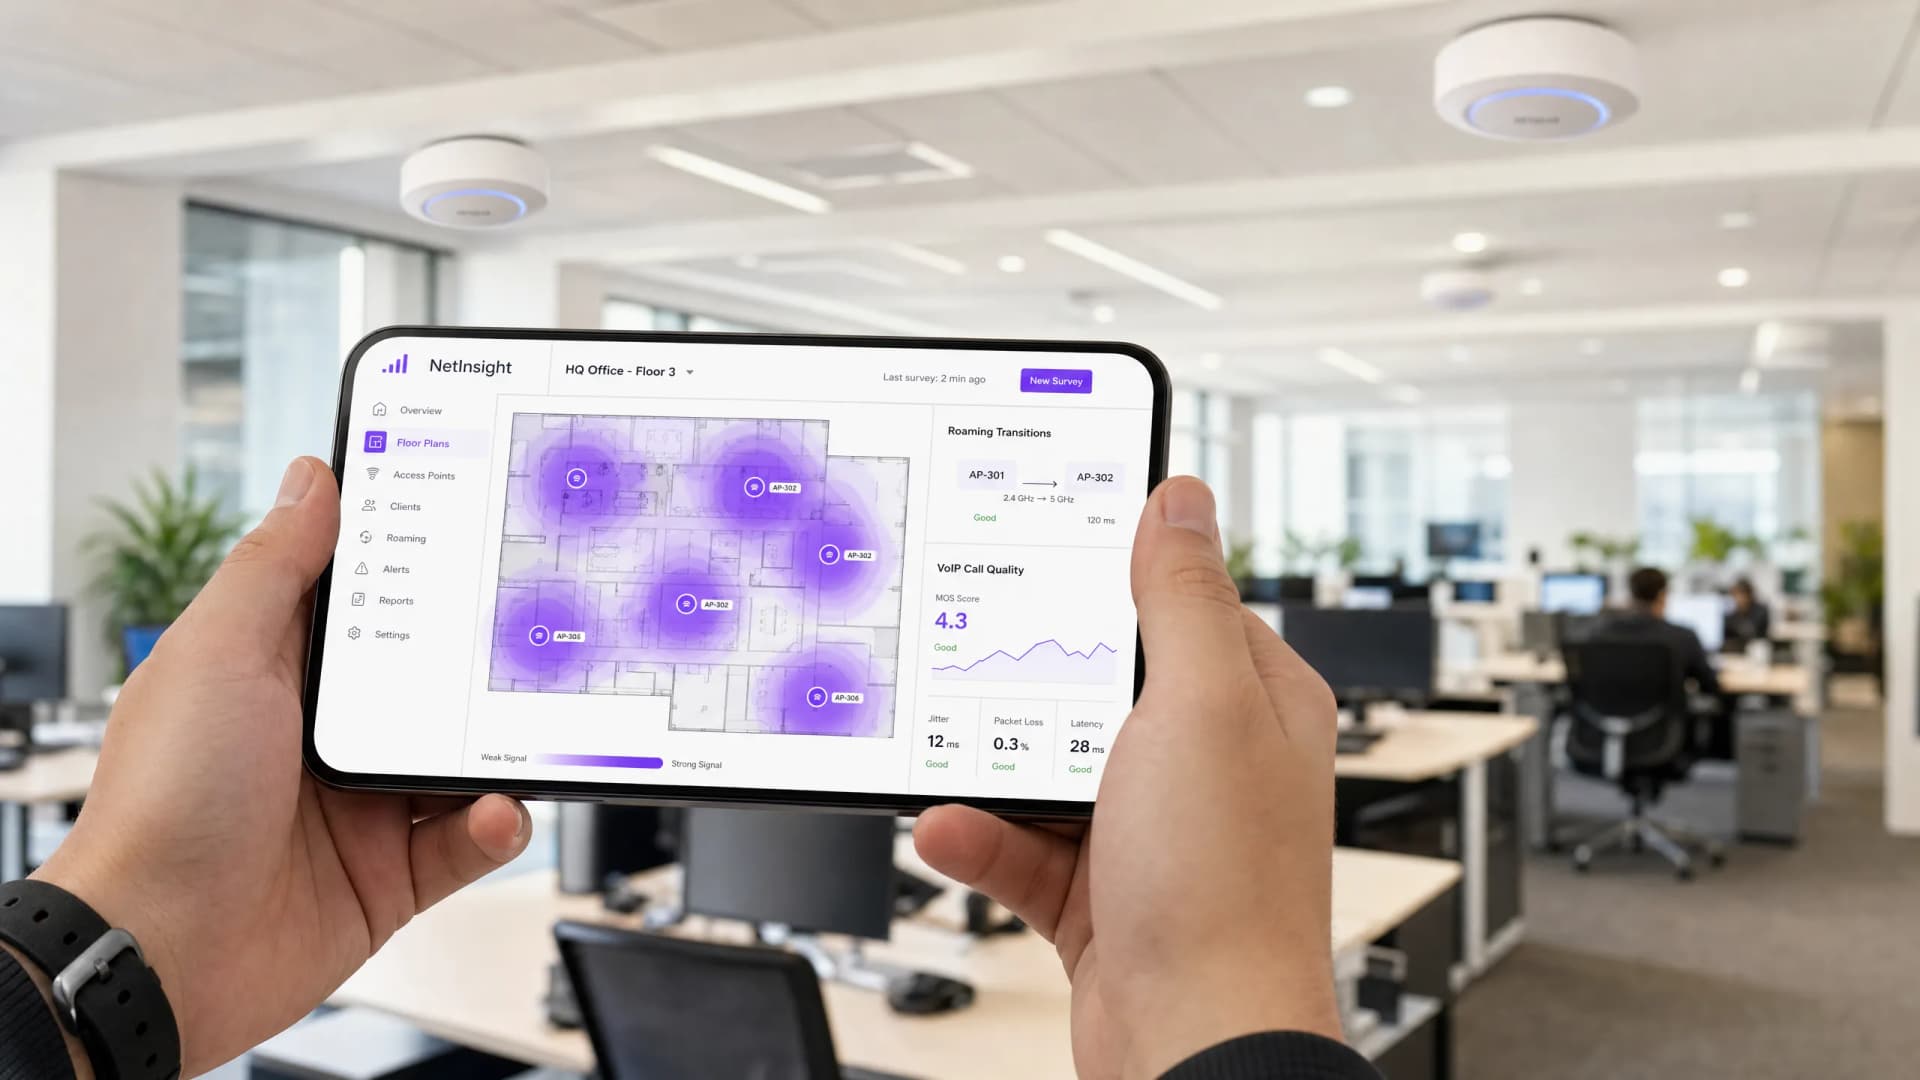
कॉर्पोरेट WiFi वर VoIP आणि व्हिडिओ कॉल्ससाठी Roaming ऑप्टिमायझेशन
ही मार्गदर्शिका IT मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि CTOs ना कॉर्पोरेट स्टाफ नेटवर्कवर अखंड VoIP आणि व्हिडिओ कॉल्सना सपोर्ट करण्यासाठी WiFi roaming ऑप्टिमाइझ करण्यासाठी एक सर्वसमावेशक, व्हेंडर-तटस्थ ब्लू प्रिंट प्रदान करते. यामध्ये sub-50ms हँडऑफ लेटन्सी साध्य करण्यासाठी आवश्यक असलेले IEEE 802.11k/r/v प्रोटोकॉल स्टॅक, WMM QoS कॉन्फिगरेशन, RF सेल डिझाइन आणि एंड-टू-एंड वायर्ड QoS मॅपिंग समाविष्ट आहे. हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि मोठ्या ठिकाणांच्या वातावरणात लागू असलेल्या, या संदर्भामध्ये वास्तविक-जगातील अंमलबजावणीचे सिनॅरिओ, ट्रबलशूटिंग फ्रेमवर्क आणि मोजता येण्याजोगा ROI विश्लेषण समाविष्ट आहे.
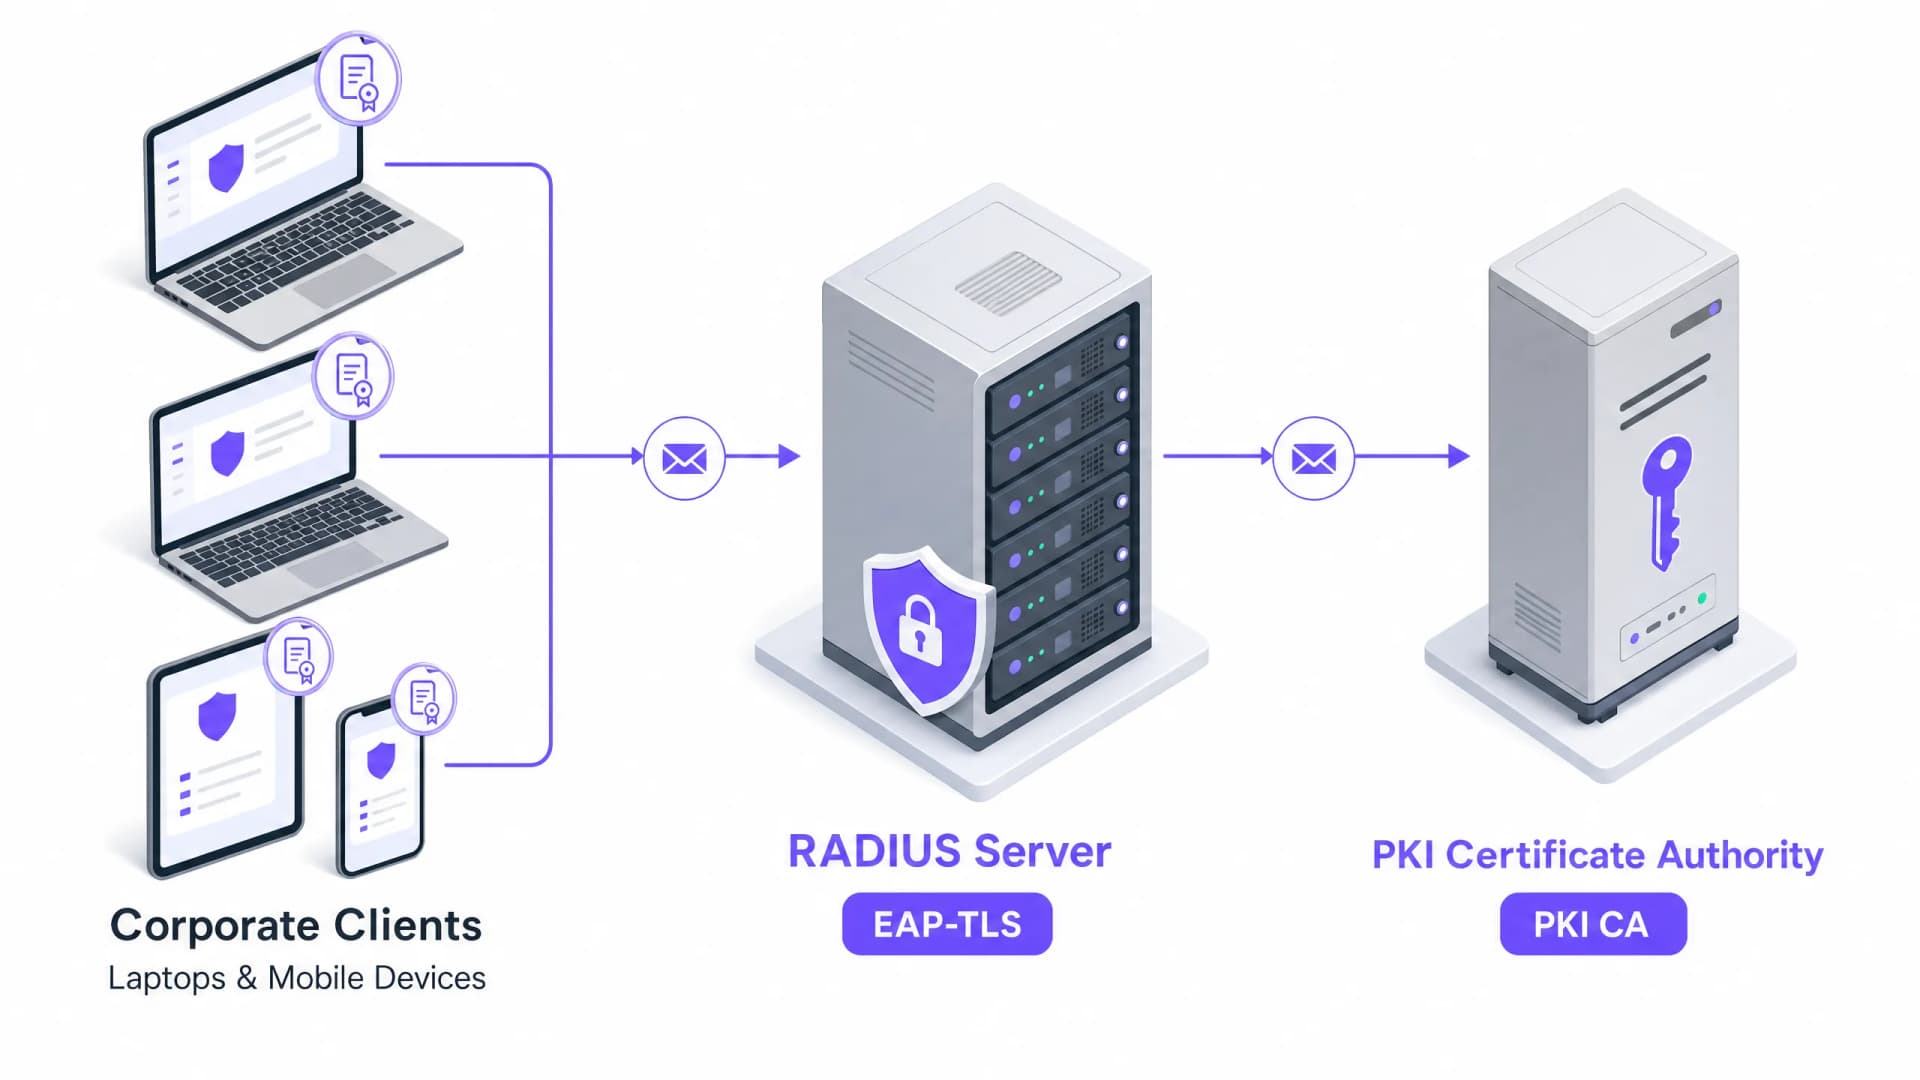
कॉर्पोरेट उपकरणांसाठी प्रमाणपत्र-आधारित प्रमाणीकरण (EAP-TLS)
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक कॉर्पोरेट उपकरणांसाठी EAP-TLS प्रमाणपत्र-आधारित प्रमाणीकरणाची आर्किटेक्चर, उपयोजन आणि कार्यात्मक सर्वोत्तम पद्धतींचा समावेश करते. IT आर्किटेक्ट्स आणि व्हेन्यू ऑपरेशन्स लीडर्ससाठी डिझाइन केलेले, हे पासवर्ड-आधारित क्रेडेंशियलचे धोके दूर करण्यासाठी आणि मल्टी-साईट एंटरप्राइझ वातावरणात मजबूत 802.1X नेटवर्क ॲक्सेस कंट्रोल प्राप्त करण्यासाठी एक व्यावहारिक रोडमॅप प्रदान करते.
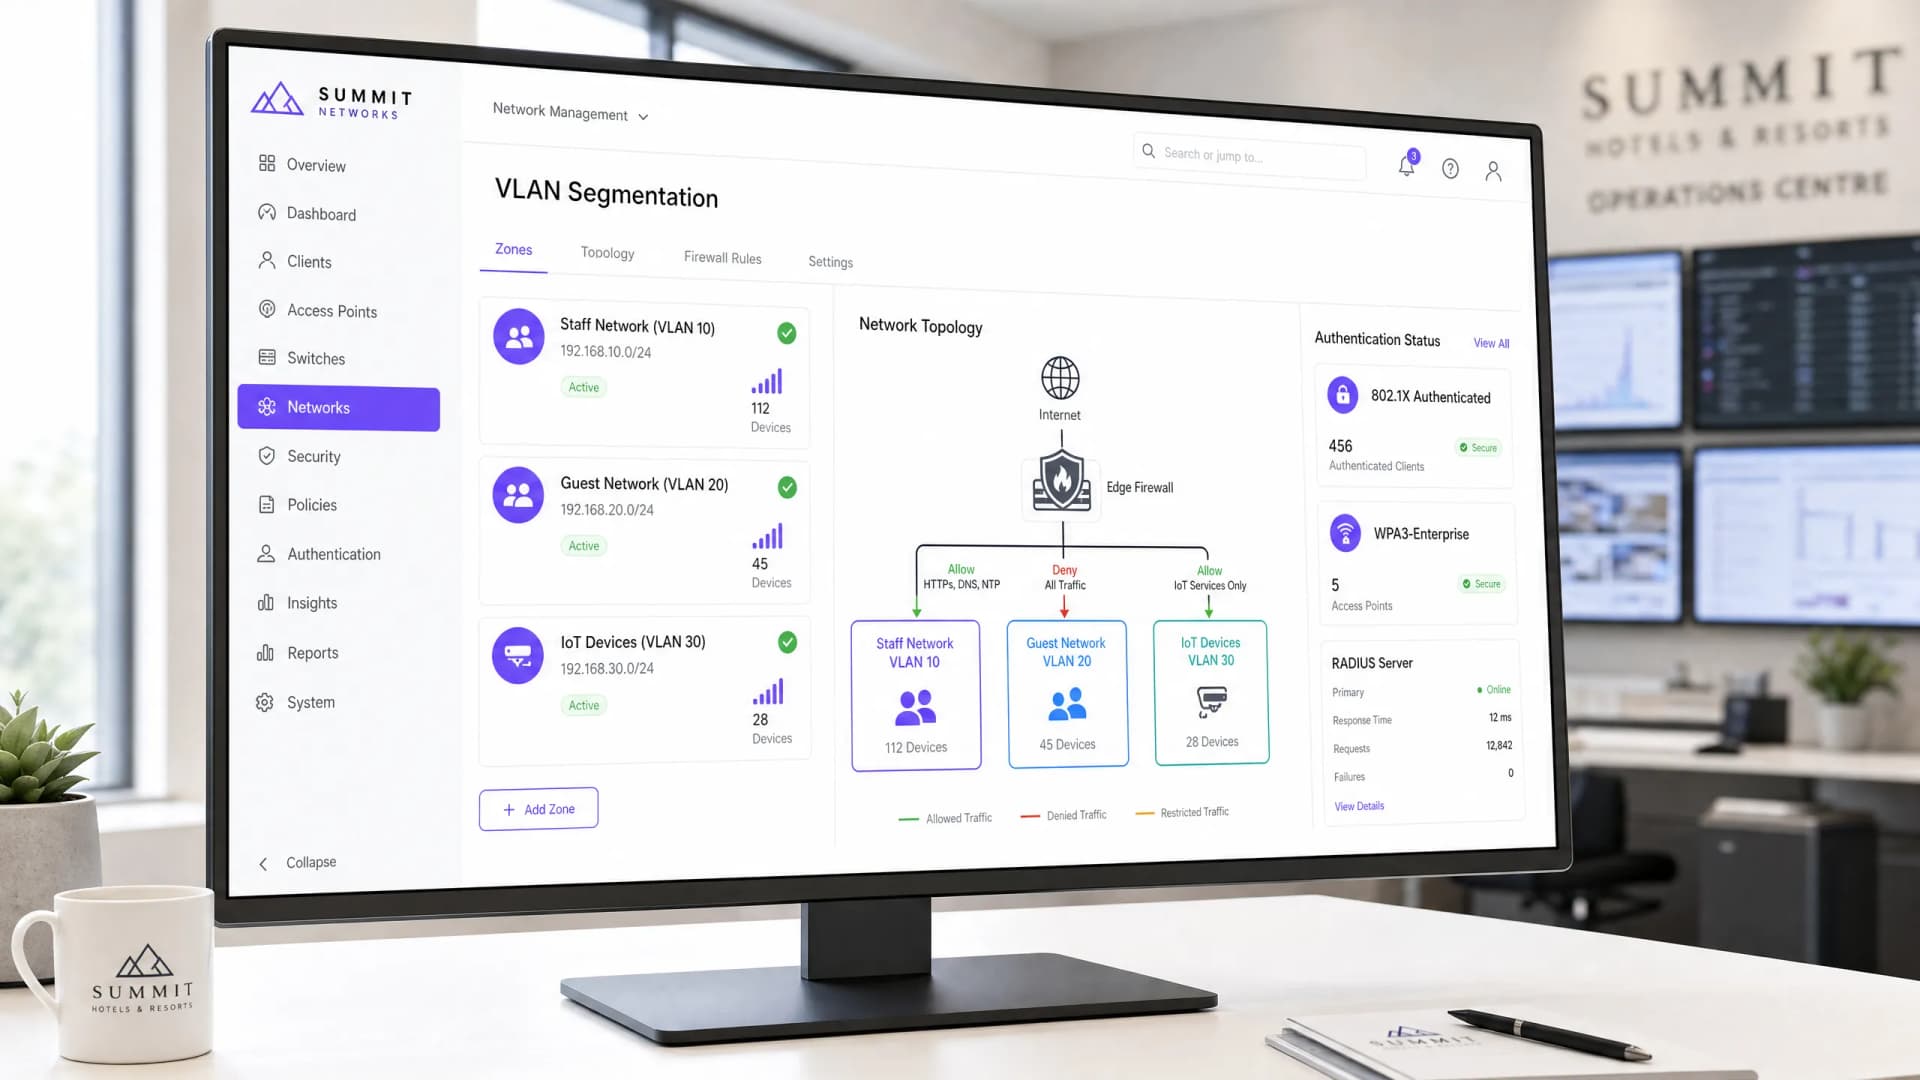
गेस्ट ट्रॅफिकपासून वेगळे केलेले सुरक्षित कर्मचारी WiFi नेटवर्क्स डिझाइन करणे
नेटवर्क आर्किटेक्ट्स आणि IT नेत्यांसाठी सुरक्षित, हाय-परफॉर्मन्स कर्मचारी WiFi नेटवर्क्स डिझाइन करण्याविषयीचे एक अधिकृत तांत्रिक संदर्भ मार्गदर्शक. यामध्ये अनुपालन आदेश (PCI-DSS, GDPR) पूर्ण करण्यासाठी आणि लॅटरल मूव्हमेंट सुरक्षा धोके दूर करण्यासाठी VLANs, 802.1X ऑथेंटिकेशन आणि WPA3-Enterprise चा वापर करून पब्लिक गेस्ट नेटवर्क्सपासून ऑपरेशनल ट्रॅफिकचे लॉजिकल आणि फिजिकल सेगमेंटेशन सविस्तरपणे स्पष्ट केले आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
