
तांत्रिक WiFi मार्गदर्शक
गेस्ट WiFi, ॲनालिटिक्स, Captive Portals आणि स्थळ तंत्रज्ञानावरील सखोल, तज्ञ-नेतृत्वाखालील तांत्रिक मार्गदर्शक.
473 guides
क्लाउड-मॅनेज्ड WiFi सोल्युशन्स: बिझनेस डिप्लॉयमेंट मार्गदर्शिका | Purple
मल्टी-टेनंट आणि व्यावसायिक इमारतींमध्ये क्लाउड-व्यवस्थापित WiFi तैनात करा. आर्किटेक्चरची तुलना करा, iPSK आणि VLAN अलगाव कॉन्फिगर करा आणि TCO आणि अॅमेनिटी ROI चे मॉडेल तयार करा.
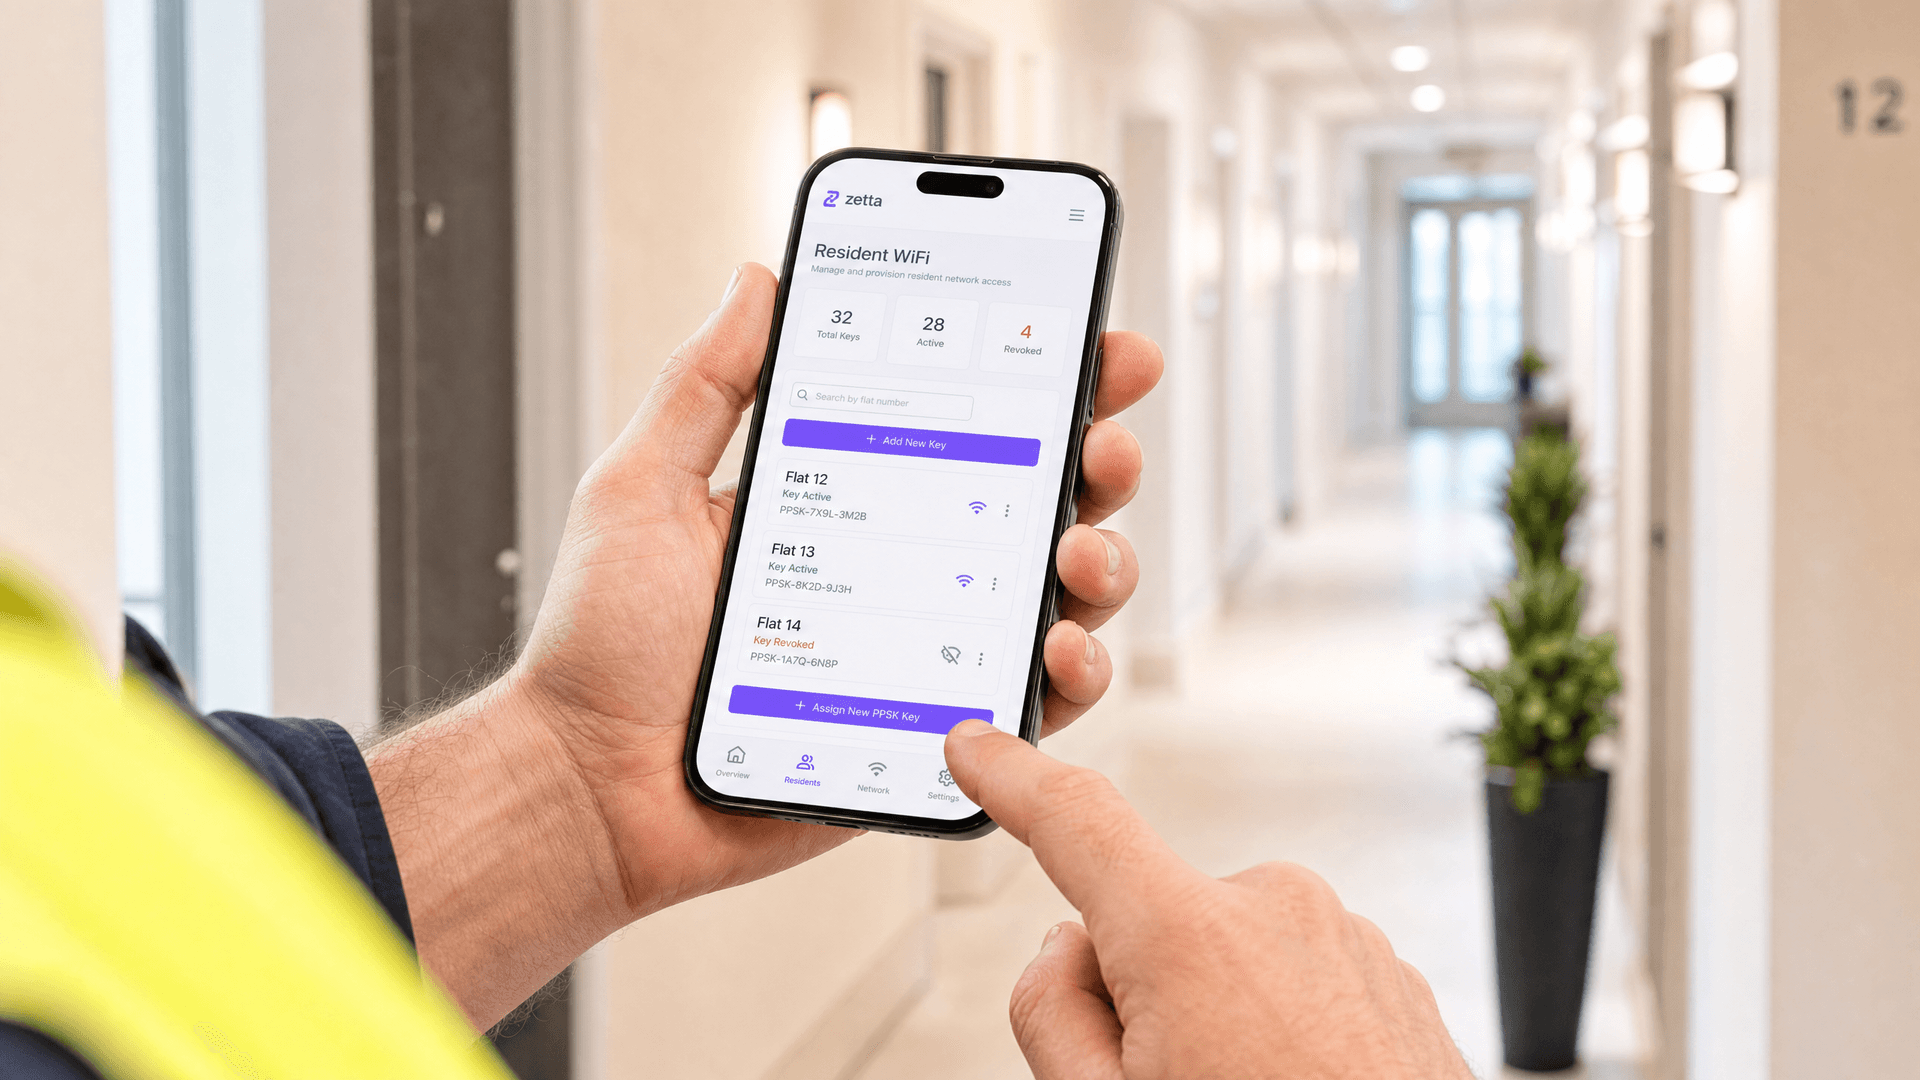
PPSK WiFi: वैशिष्ट्ये आणि डिप्लॉयमेंट मॉडेल्सची तुलना
Private Pre-Shared Key (PPSK) आणि Identity PSK (iPSK) आर्किटेक्चरसाठीचे तांत्रिक मार्गदर्शक: dynamic VLAN steering, mDNS आयसोलेशन, IoT ऑनबोर्डिंग आणि MDUs व विद्यार्थी वसतिगृहांमधील एअरटाईम रिकव्हरी.
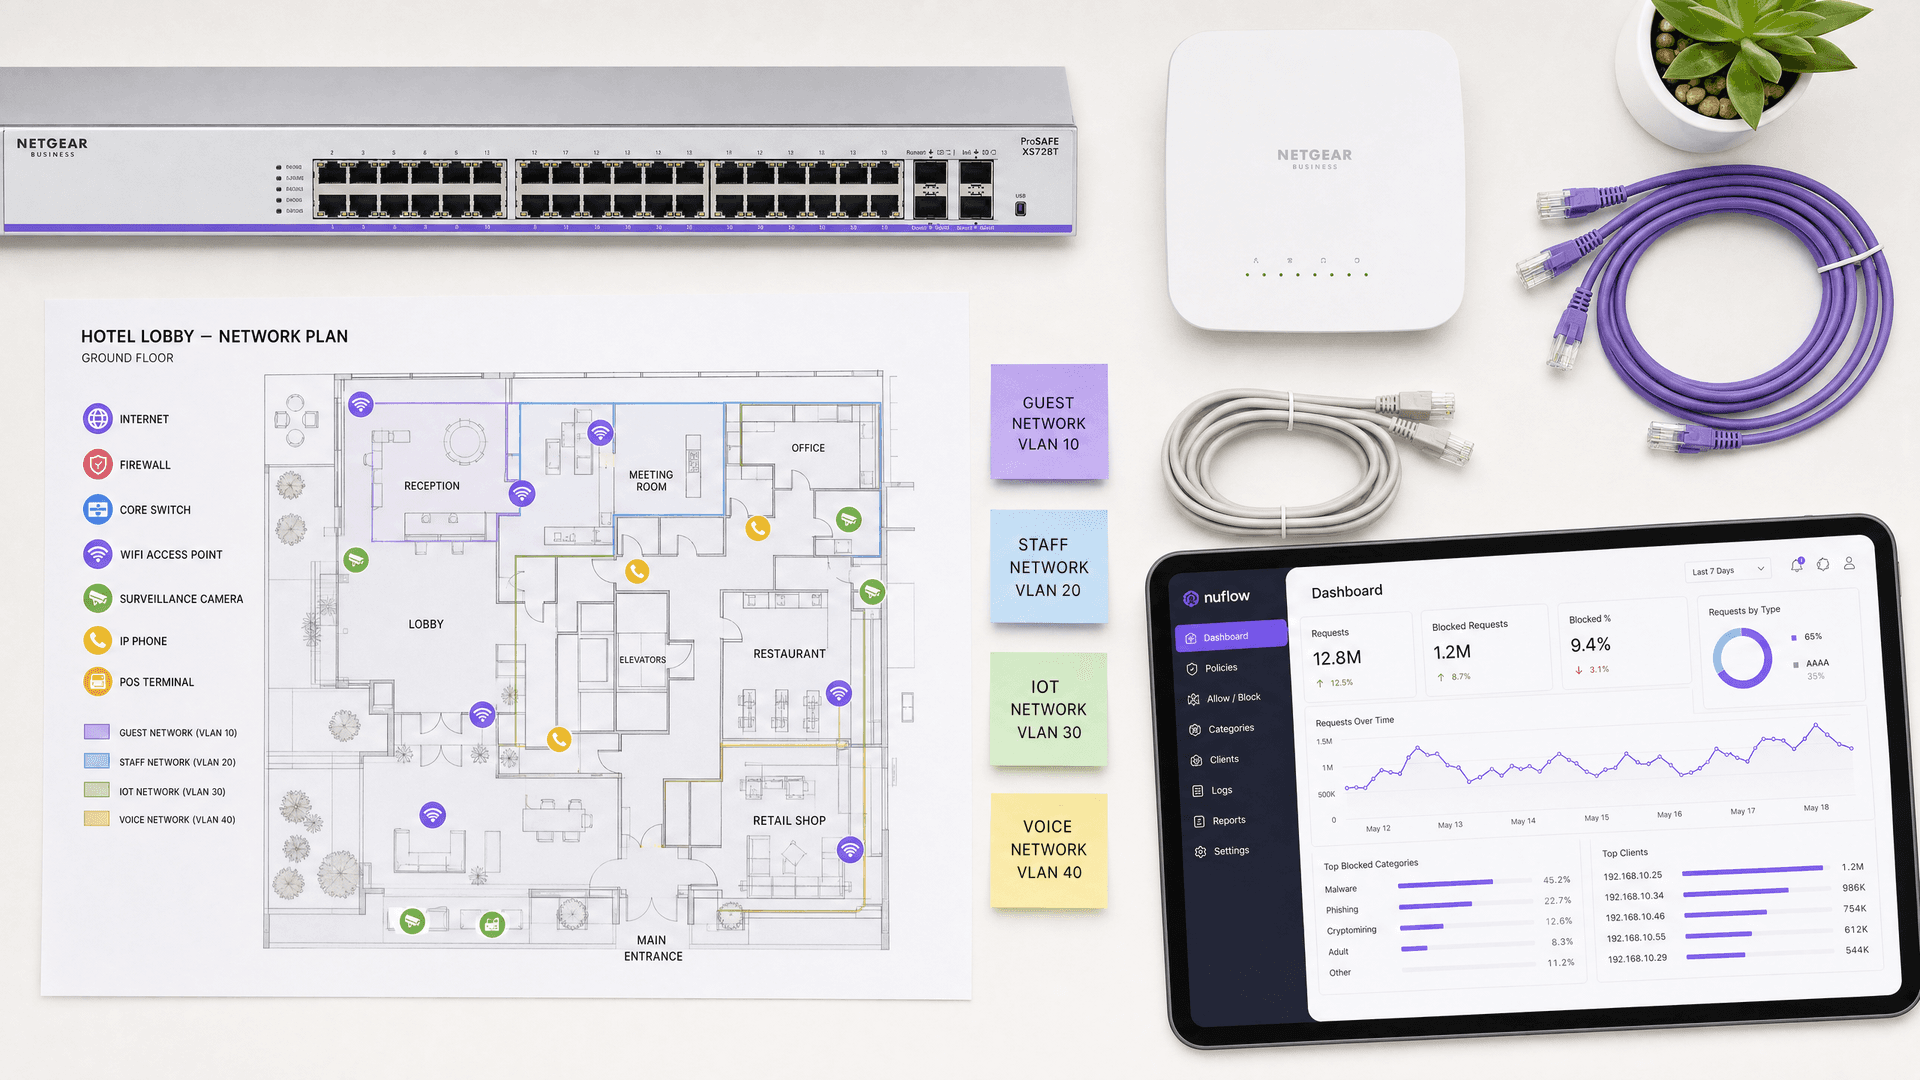
सर्वोत्तम DNS filtering: व्यवसायांसाठी एक व्यापक मार्गदर्शक
हे तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करते की कशा प्रकारे एंटरप्राइझ DNS filtering हे कनेक्शन स्थापित होण्यापूर्वीच, रेझोल्युशन लेयरवर दुर्भावनापूर्ण डोमेन्स ब्लॉक करून सार्वजनिक नेटवर्क सुरक्षित करते. हे IT संचालक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स टीम्सना डेप्युलॉयमेंट आर्किटेक्चर, फायरवॉल कॉन्फिगरेशन आणि आवश्यक कंप्लायन्स संदर्भ प्रदान करते जे त्यांना हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणात Guest WiFi सुरक्षित करण्यासाठी आवश्यक आहेत. Purple Shield हे 80,000 पेक्षा जास्त लाईव्ह वेन्यूजमध्ये DNS स्तरावर मालवेअर, बॉटनेट्स आणि अयोग्य कंटेंट ब्लॉक करते.
सर्वांवर नियंत्रण ठेवण्यासाठी तीन SSIDs: अतिथी, Passpoint, आणि IoT WiFi सेटअप मार्गदर्शक
हे तांत्रिक मार्गदर्शक एंटरप्राइझ ठिकाणी तीन-SSID WiFi डिझाइन लागू करण्यासाठी एक निश्चित ब्ल्यूप्रिंट प्रदान करते. हे VLAN विभाजन आणि झिरो-ट्रस्ट नेटवर्क ॲक्सेस मिळवण्यासाठी ओपन Guest WiFi पोर्टल, स्वयंचलित Passpoint ऑनबोर्डिंग आणि प्रति-डिव्हाइस xPSK ऑथेंटिकेशनचे कॉन्फिगरेशन तपशीलवार सांगते.
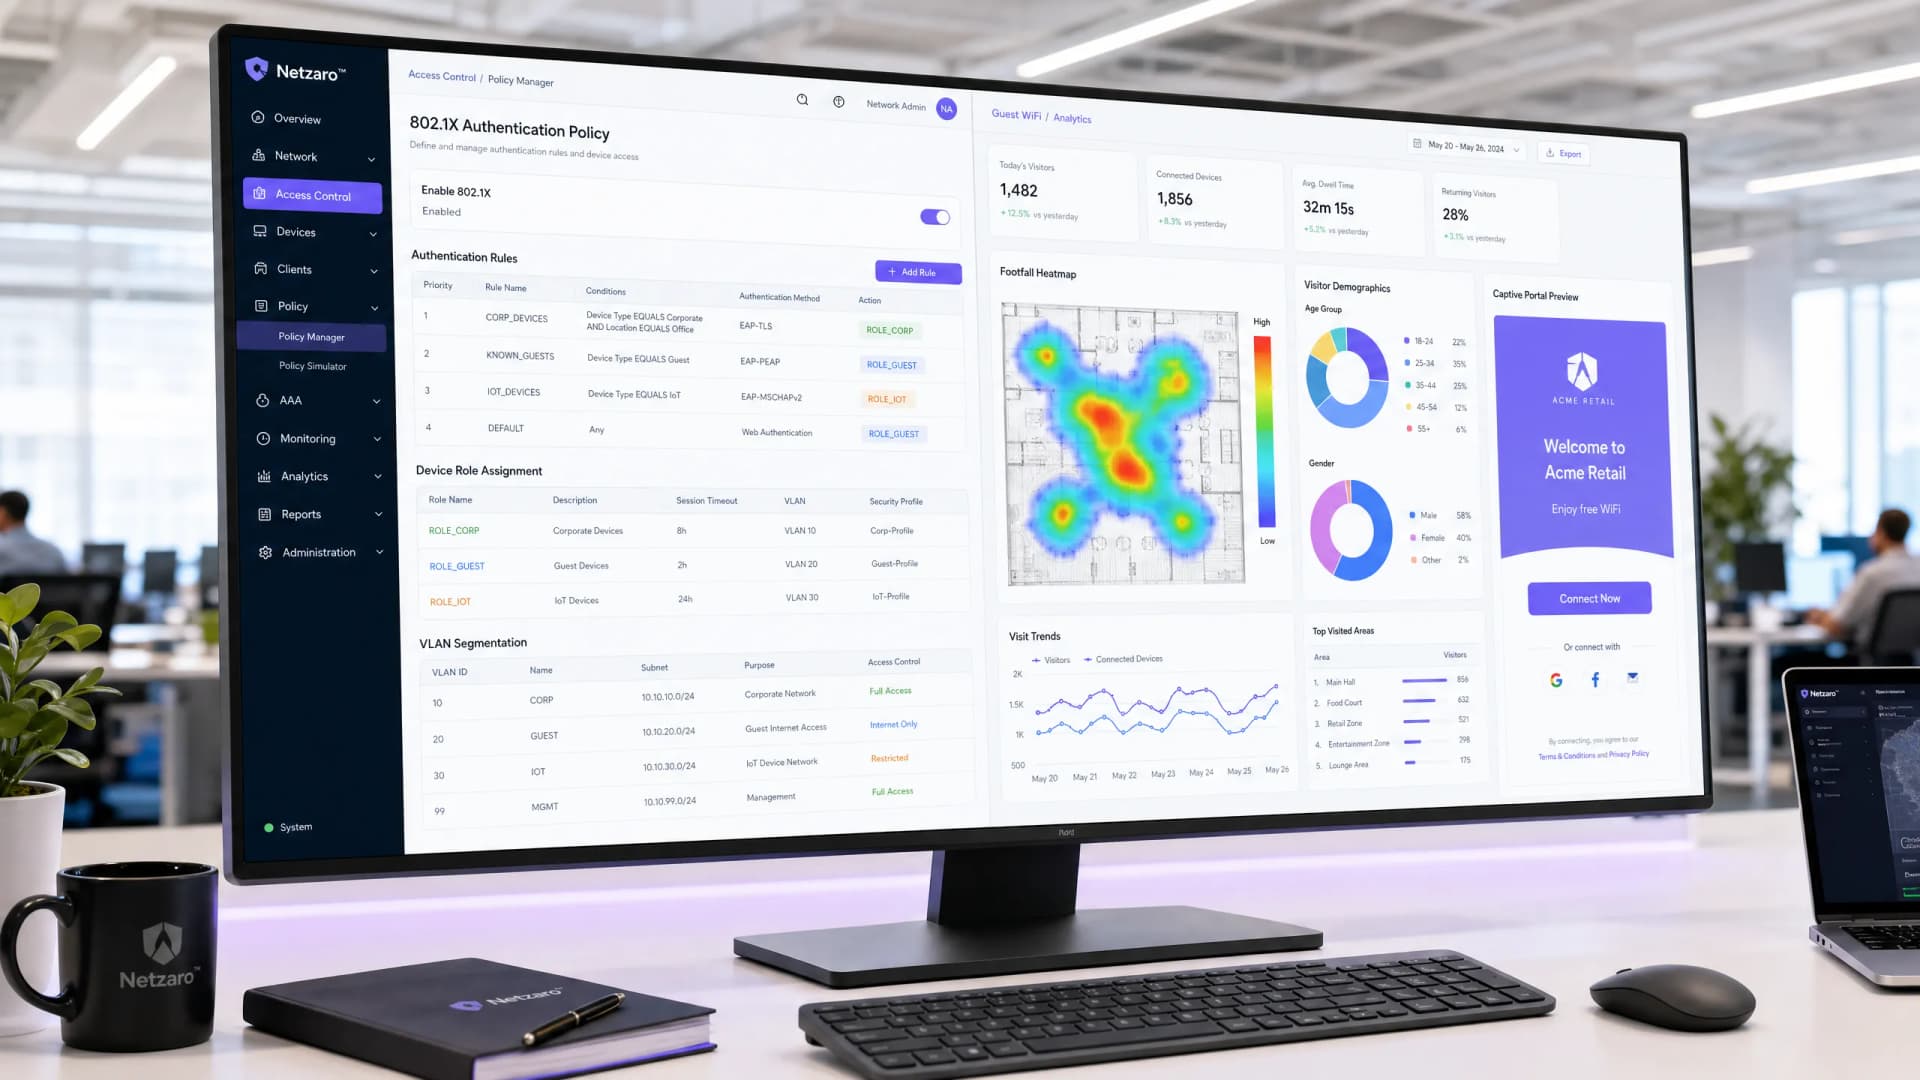
Aruba ClearPass विरुद्ध Purple WiFi: वैशिष्ट्यांची तुलना आणि सह-तैनाती
Aruba ClearPass आणि Purple WiFi च्या सह-तैनाती आर्किटेक्चरचे तपशील देणारे एक व्यापक तांत्रिक मार्गदर्शक. यामध्ये RADIUS प्रॉक्सी कॉन्फिगरेशन, डायनॅमिक VLAN असाइनमेंट आणि एंटरप्राइझ NAC सोबत सुरक्षित, विश्लेषण-चालित अतिथी नेटवर्क प्रदान करण्यासाठी सर्वोत्तम पद्धतींचा समावेश आहे.
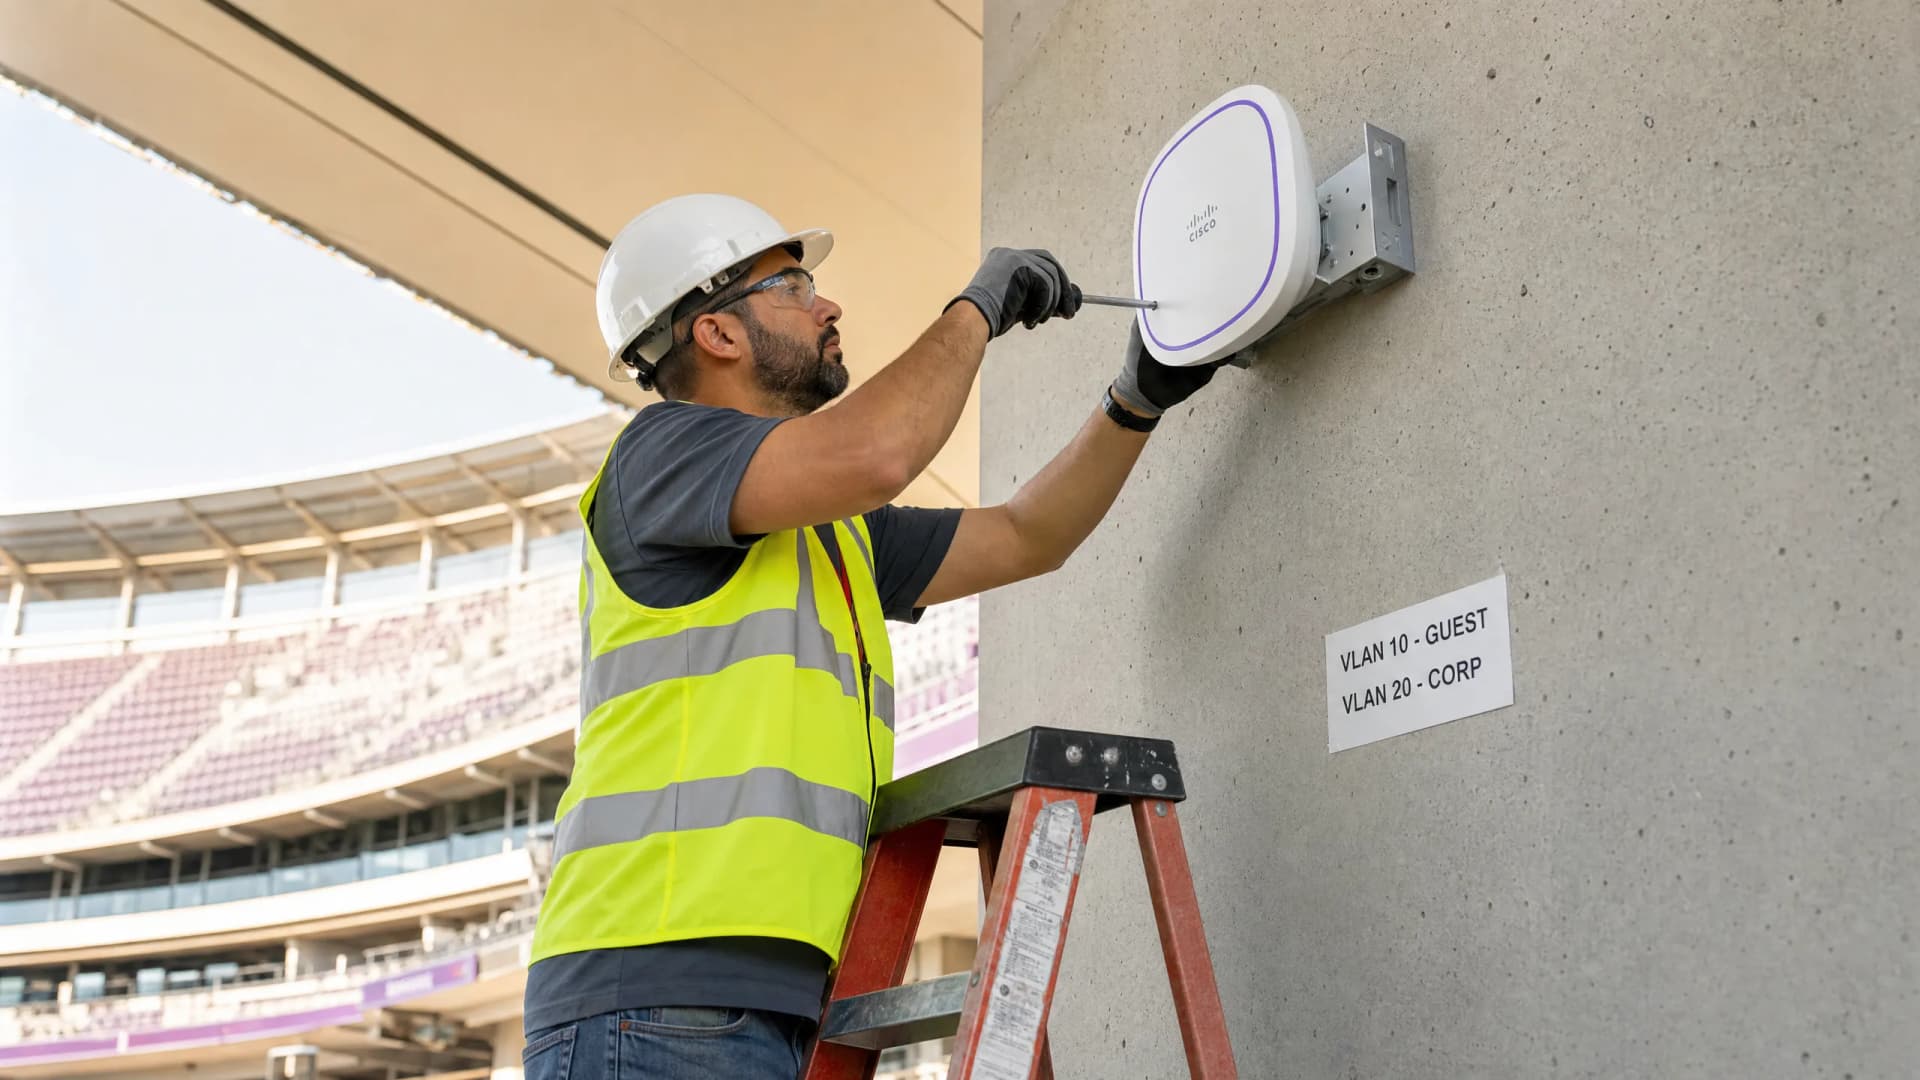
Cisco ISE vs. Purple WiFi: ते कसे तुलनात्मक आहेत आणि एकत्र कसे काम करतात
हे मार्गदर्शक स्पष्ट करते की Cisco ISE आणि Purple WiFi एंटरप्राइझ नेटवर्कमध्ये कशा प्रकारे स्वतंत्र परंतु पूरक भूमिका बजावतात. सुरक्षित 802.1X कॉर्पोरेट प्रवेशासाठी Cisco ISE चा वापर कसा करावा आणि त्याच वेळी GDPR सुसंगत अतिथी WiFi, विपणन विश्लेषण आणि CRM एकत्रीकरणासाठी Purple चा कसा लाभ घ्यावा, याचे तपशील यात दिले आहेत.
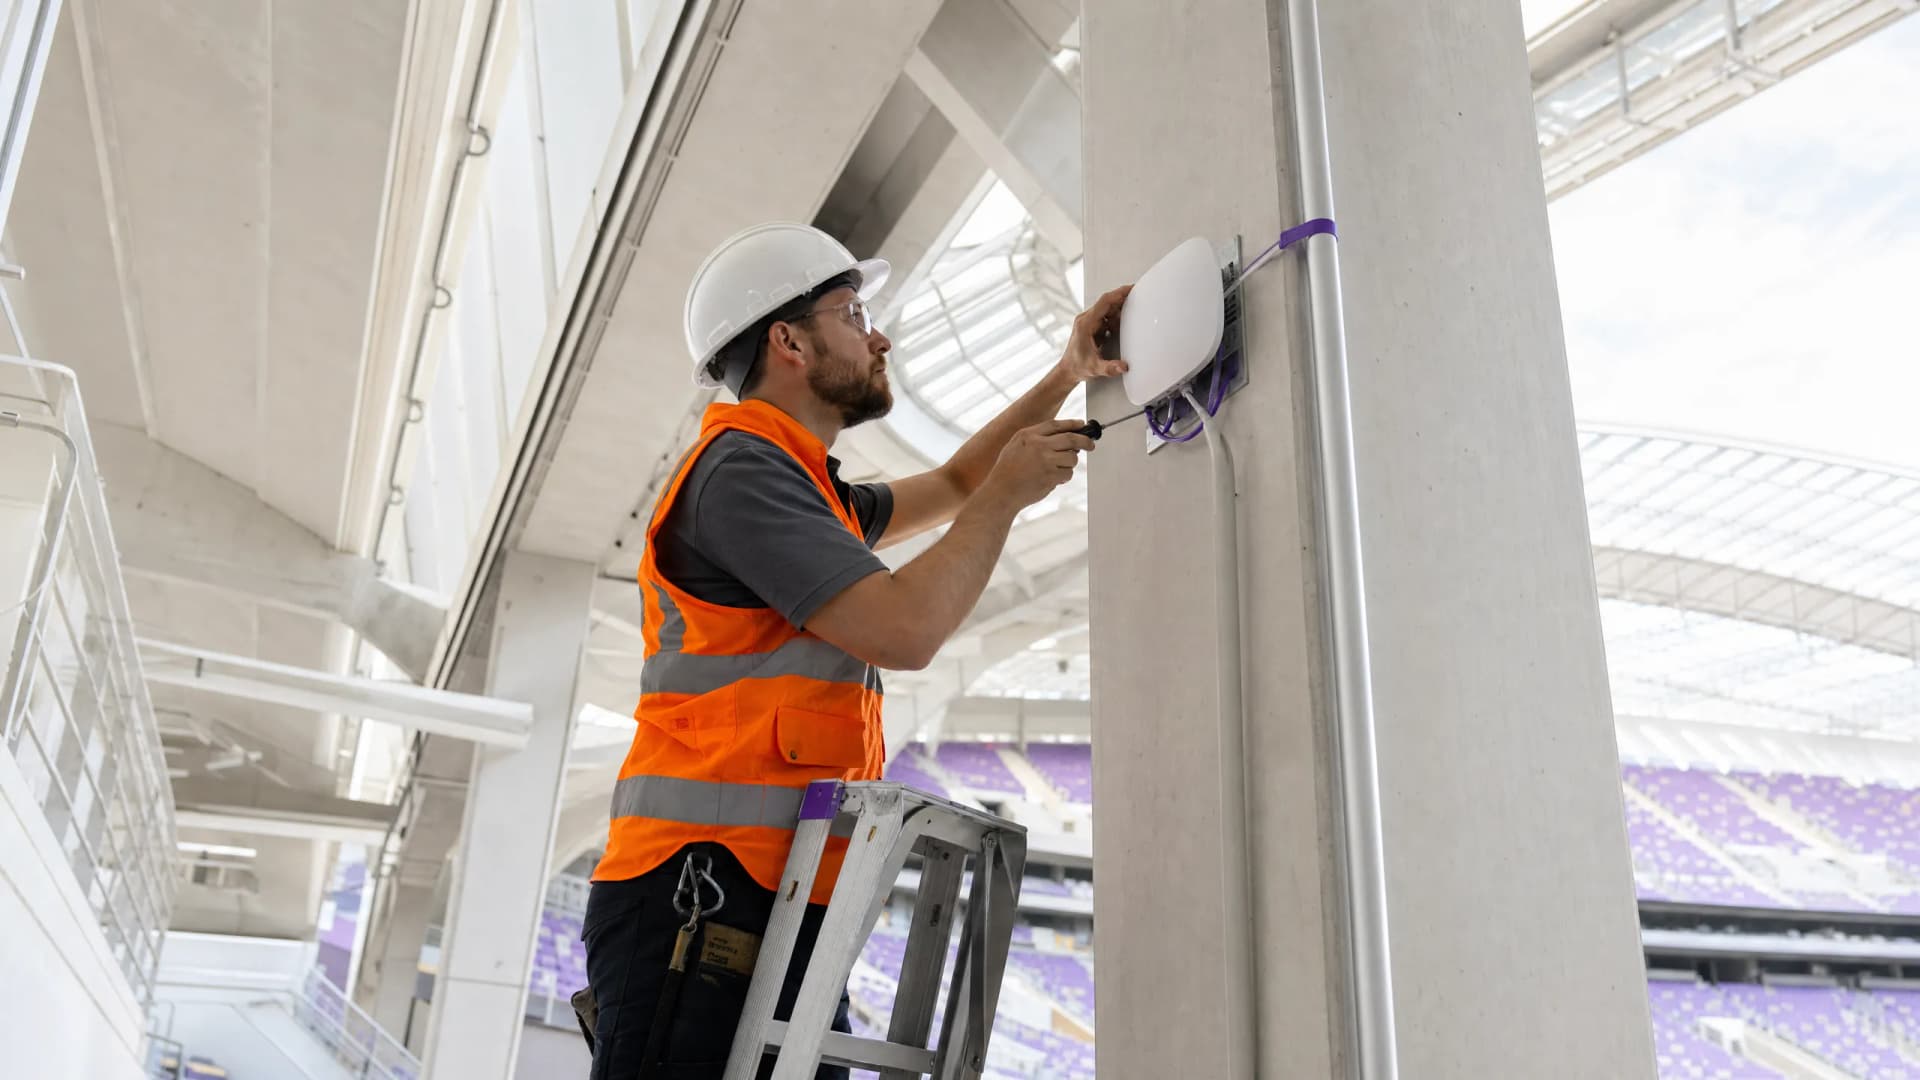
EAP-TLS विरुद्ध EAP-TTLS: आपण कोणते सर्टिफिकेट-आधारित WiFi प्रोटोकॉल निवडले पाहिजे?
डिव्हाइस कोणाच्या मालकीचे आहे यावर आधारित, तुम्ही तुमच्या मालमत्तेतील प्रत्येक डिव्हाइस ग्रुपला EAP-TLS, EAP-TTLS किंवा iPSK वर मॅप करण्यास सक्षम असाल. प्रत्येक पद्धतीचा क्रेडेंशियल चोरी, सोडणाऱ्या कर्मचाऱ्यांना हटवणे, PCI DSS पुरावे आणि चालू खर्चावर कसा परिणाम होतो हे देखील तुम्हाला दिसेल. मार्गदर्शकाचा शेवट कॉन्फिगरेशन नियमांसह होतो जे तुम्ही कोणतीही पद्धत निवडली तरी लागू होतात.
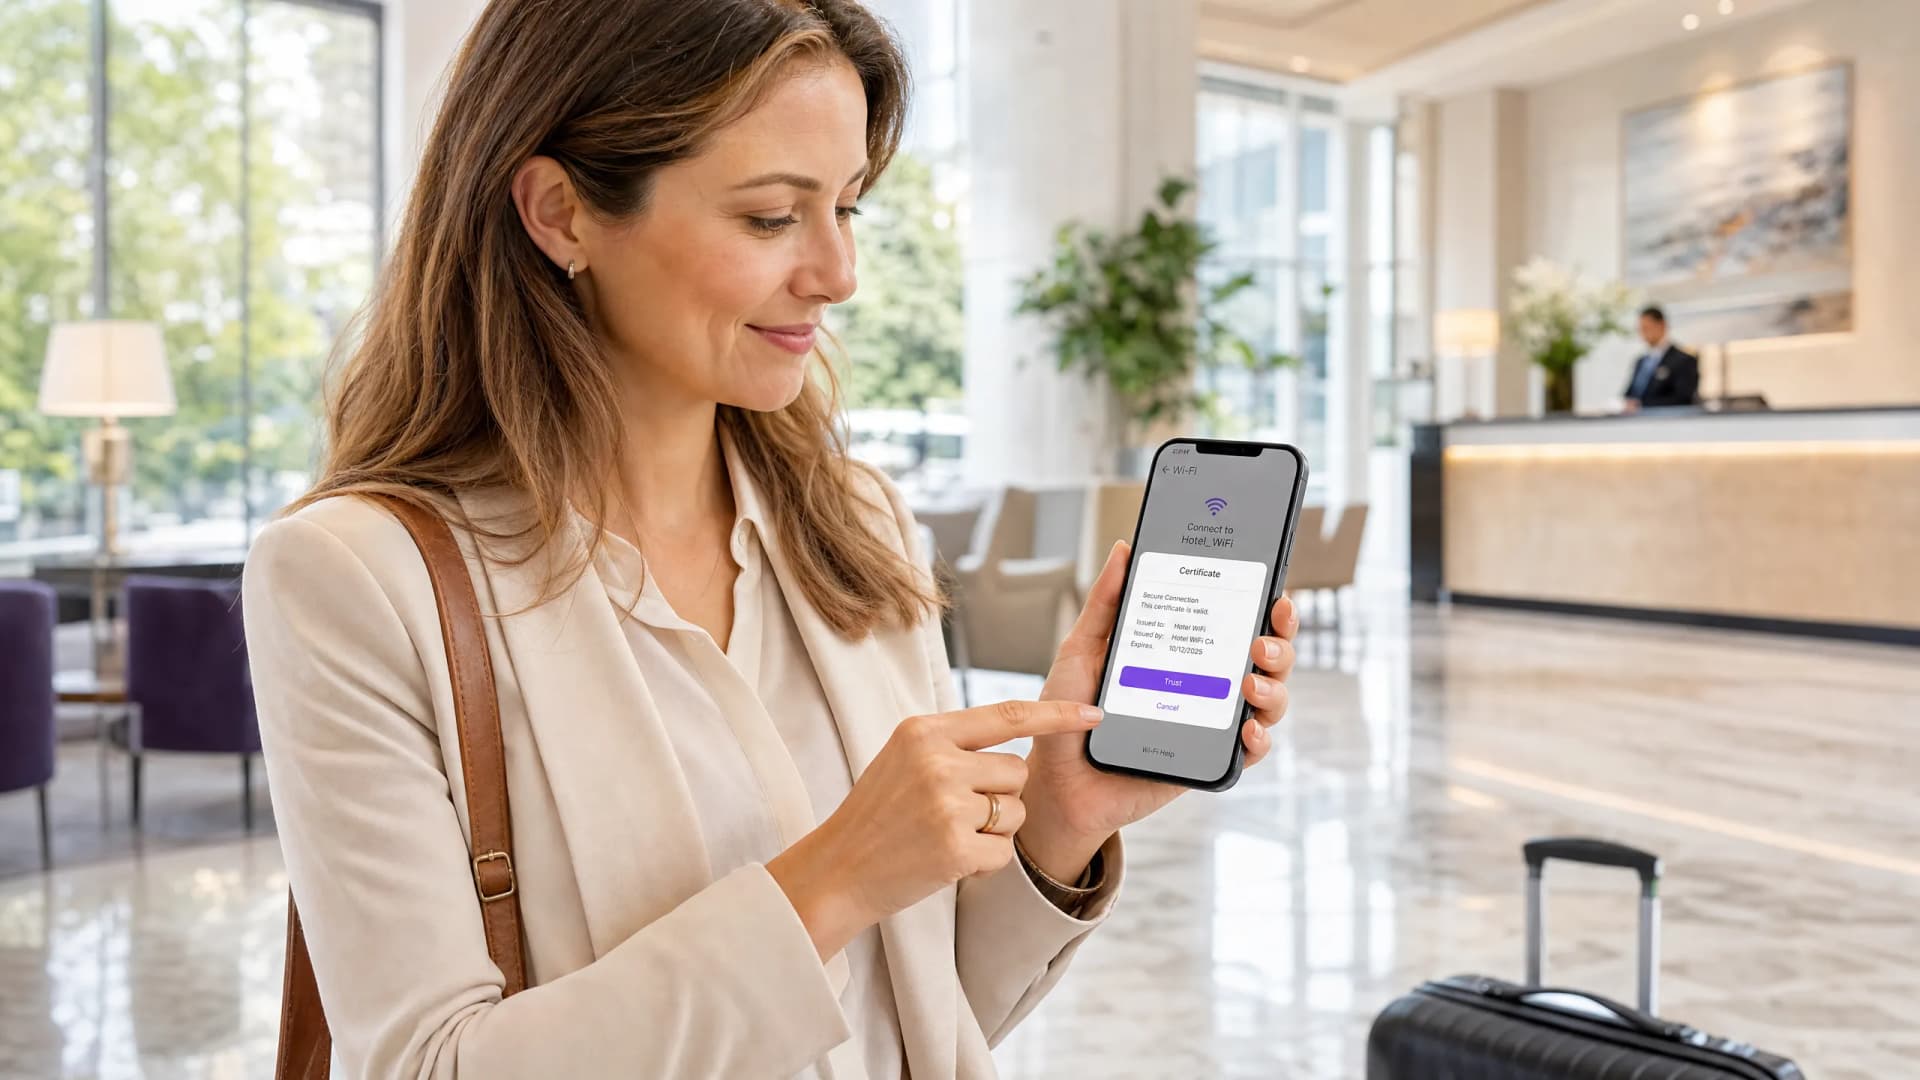
802.1X Supplicant म्हणजे काय? क्लायंटचे प्रकार आणि डिव्हाइस कॉन्फिगरेशन
हे मार्गदर्शक एंटरप्राइझ WiFi ऑथेंटिकेशनमध्ये 802.1X supplicant च्या भूमिकेबद्दल स्पष्टीकरण देते. यामध्ये तांत्रिक आर्किटेक्चर समाविष्ट आहे, नेटिव्ह OS supplicants ची थर्ड-पार्टी क्लायंट्सशी तुलना केली आहे आणि EAP-TLS आणि PEAP उपयोजित करणाऱ्या IT टीम्ससाठी व्यावहारिक कॉन्फिगरेशन मार्गदर्शन दिले आहे.
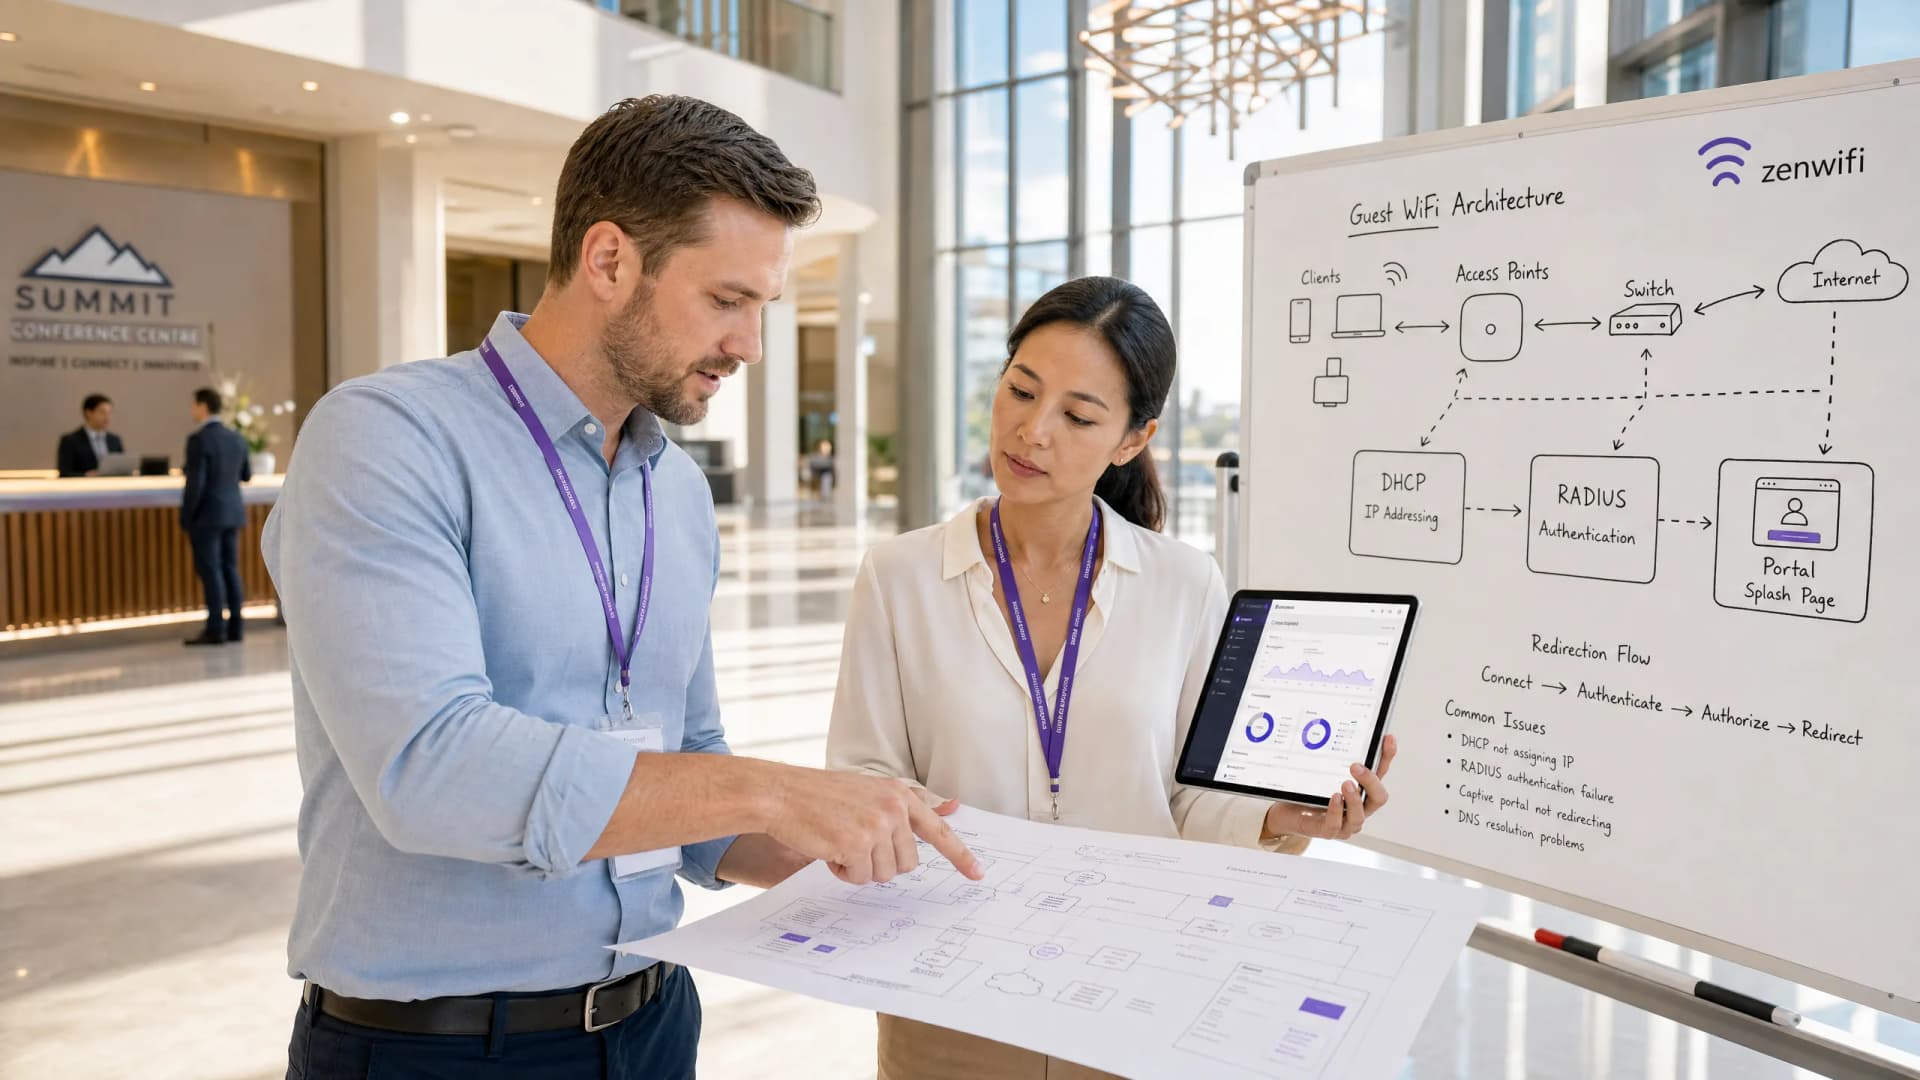
सार्वजनिक WiFi चे निवारण: 'Connected, No Internet' आणि Splash Page रीडायरेक्शन अपयश दुरुस्त करणे
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक captive portal शोधण्यामागील मूलभूत मेकॅनिक्स स्पष्ट करते आणि अतिथी WiFi ला कनेक्ट होण्यापासून रोखणाऱ्या सहा प्राथमिक अपयशी पद्धतींचे तपशील देते. हे आयटी मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्सना HTTP रीडायरेक्ट समस्या, DNS संघर्ष आणि MAC रँडमायझेशन आव्हाने सोडवण्यासाठी एक व्यावहारिक निवारण फ्रेमवर्क प्रदान करते.
कॅप्टिव्ह पोर्टल आर्किटेक्चर: सुरक्षा, रिडायरेक्शन आणि सर्वोत्तम पद्धती
एंटरप्राइझ कॅप्टिव्ह पोर्टल आर्किटेक्चरवरील एक निश्चित तांत्रिक संदर्भ. हे मार्गदर्शक सुरक्षित, डेटा-समृद्ध गेस्ट WiFi नेटवर्क तैनात करणाऱ्या IT नेत्यांसाठी नेटवर्क आयसोलेशन, DNS रिडायरेक्शन, RADIUS ऑथेंटिकेशन आणि सुरक्षा अनुपालन उलगडून दाखवते.
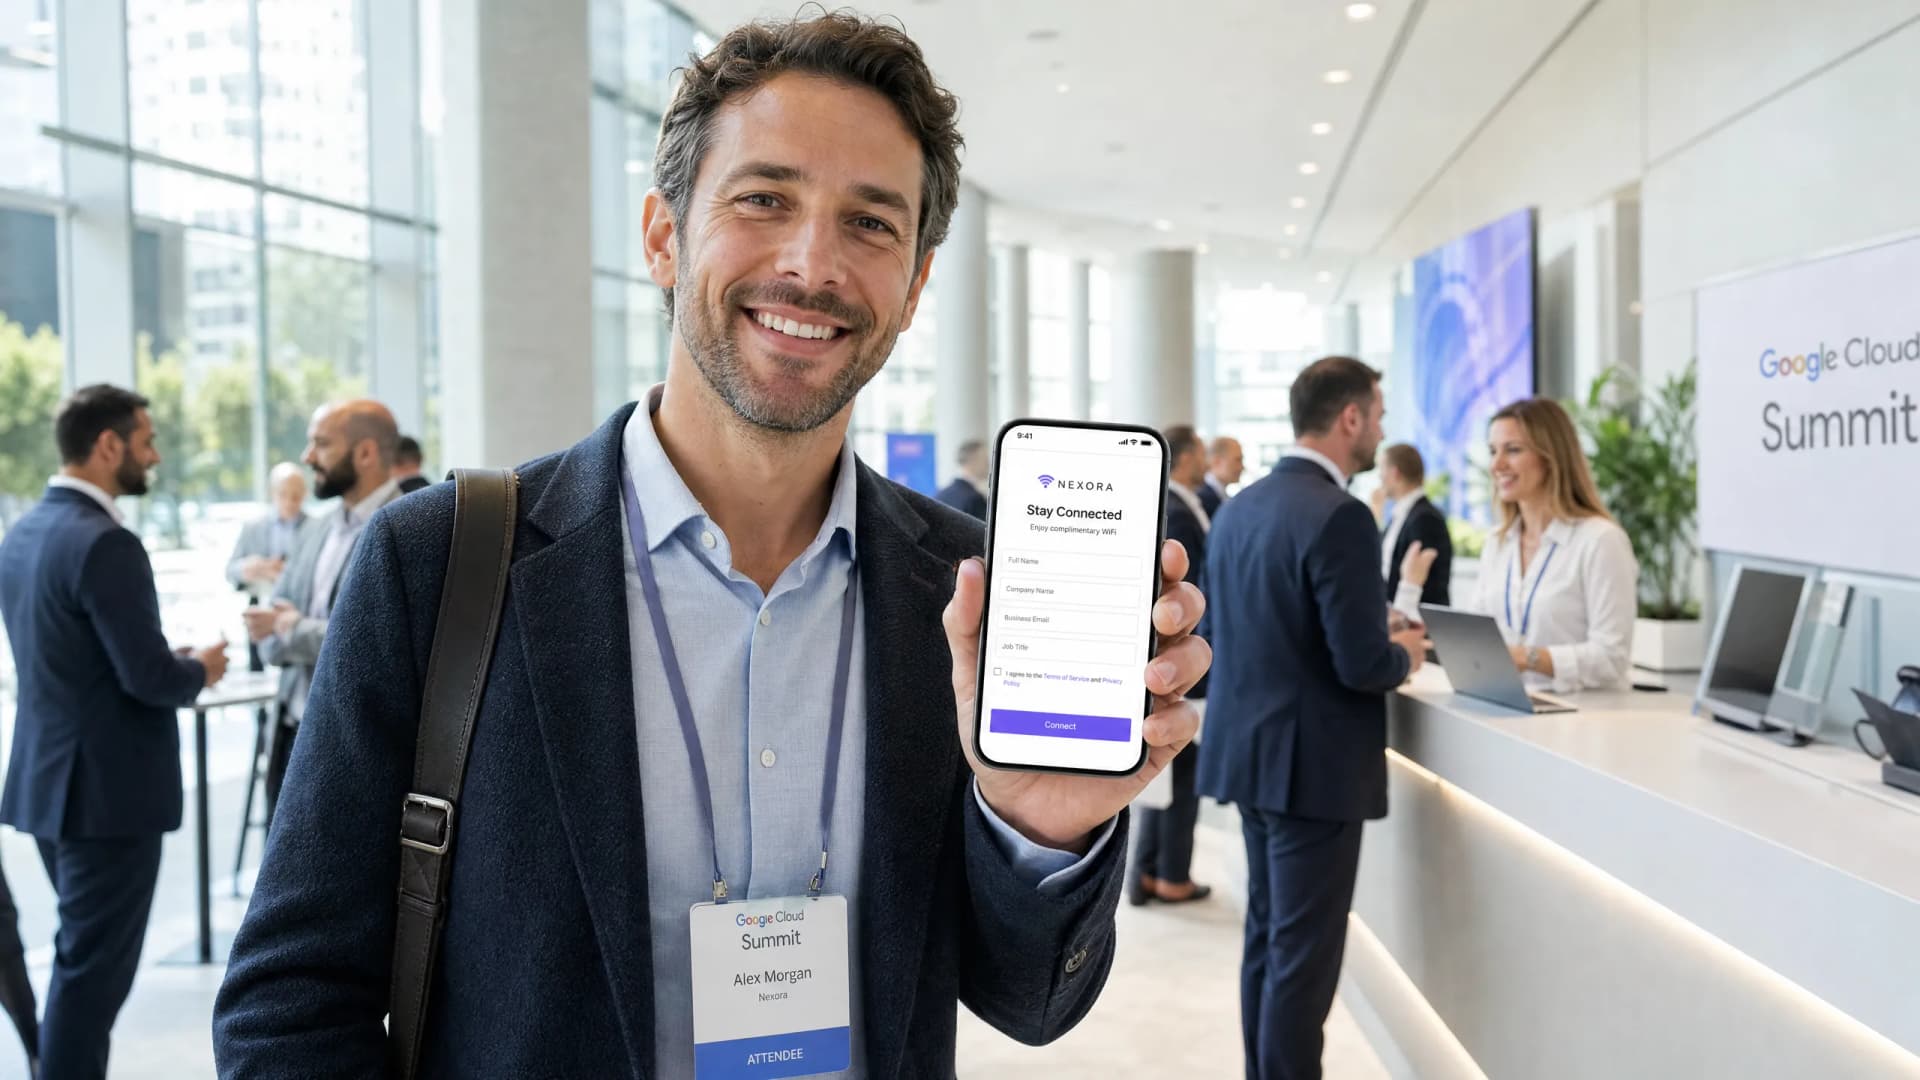
B2B Captive Portals ऑप्टिमाइझ करणे: कंपनीची नावे आणि व्यावसायिक डेटा कॅप्चर करणे
आयटी मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि व्हेन्यू ऑपरेशन्स डायरेक्टर्स WiFi लॉगिनच्या वेळी व्यावसायिक डेटा - कंपनीची नावे, जॉब टायटल्स आणि व्यावसायिक ईमेल पत्ते कसे कॅप्चर करण्यासाठी B2B captive portals कॉन्फिगर करू शकतात, याचे मार्गदर्शन हे गाईड करते. यात VLAN आयसोलेशन आणि RADIUS ऑथेंटिकेशनपासून ते Salesforce आणि HubSpot सोबत CRM इंटिग्रेशनपर्यंतच्या संपूर्ण तांत्रिक आर्किटेक्चरचा समावेश आहे, ज्यामध्ये GDPR आणि CCPA अनुपालन आधीपासूनच समाविष्ट आहे. जे व्हेन्यूज याची योग्य प्रकारे अंमलबजावणी करतात ते त्यांच्या गेस्ट WiFi नेटवर्कला फर्स्ट-पार्टी डेटा इंजिन आणि ऑटोमेटेड लीड जनरेशन सिस्टीममध्ये रूपांतरित करतात.
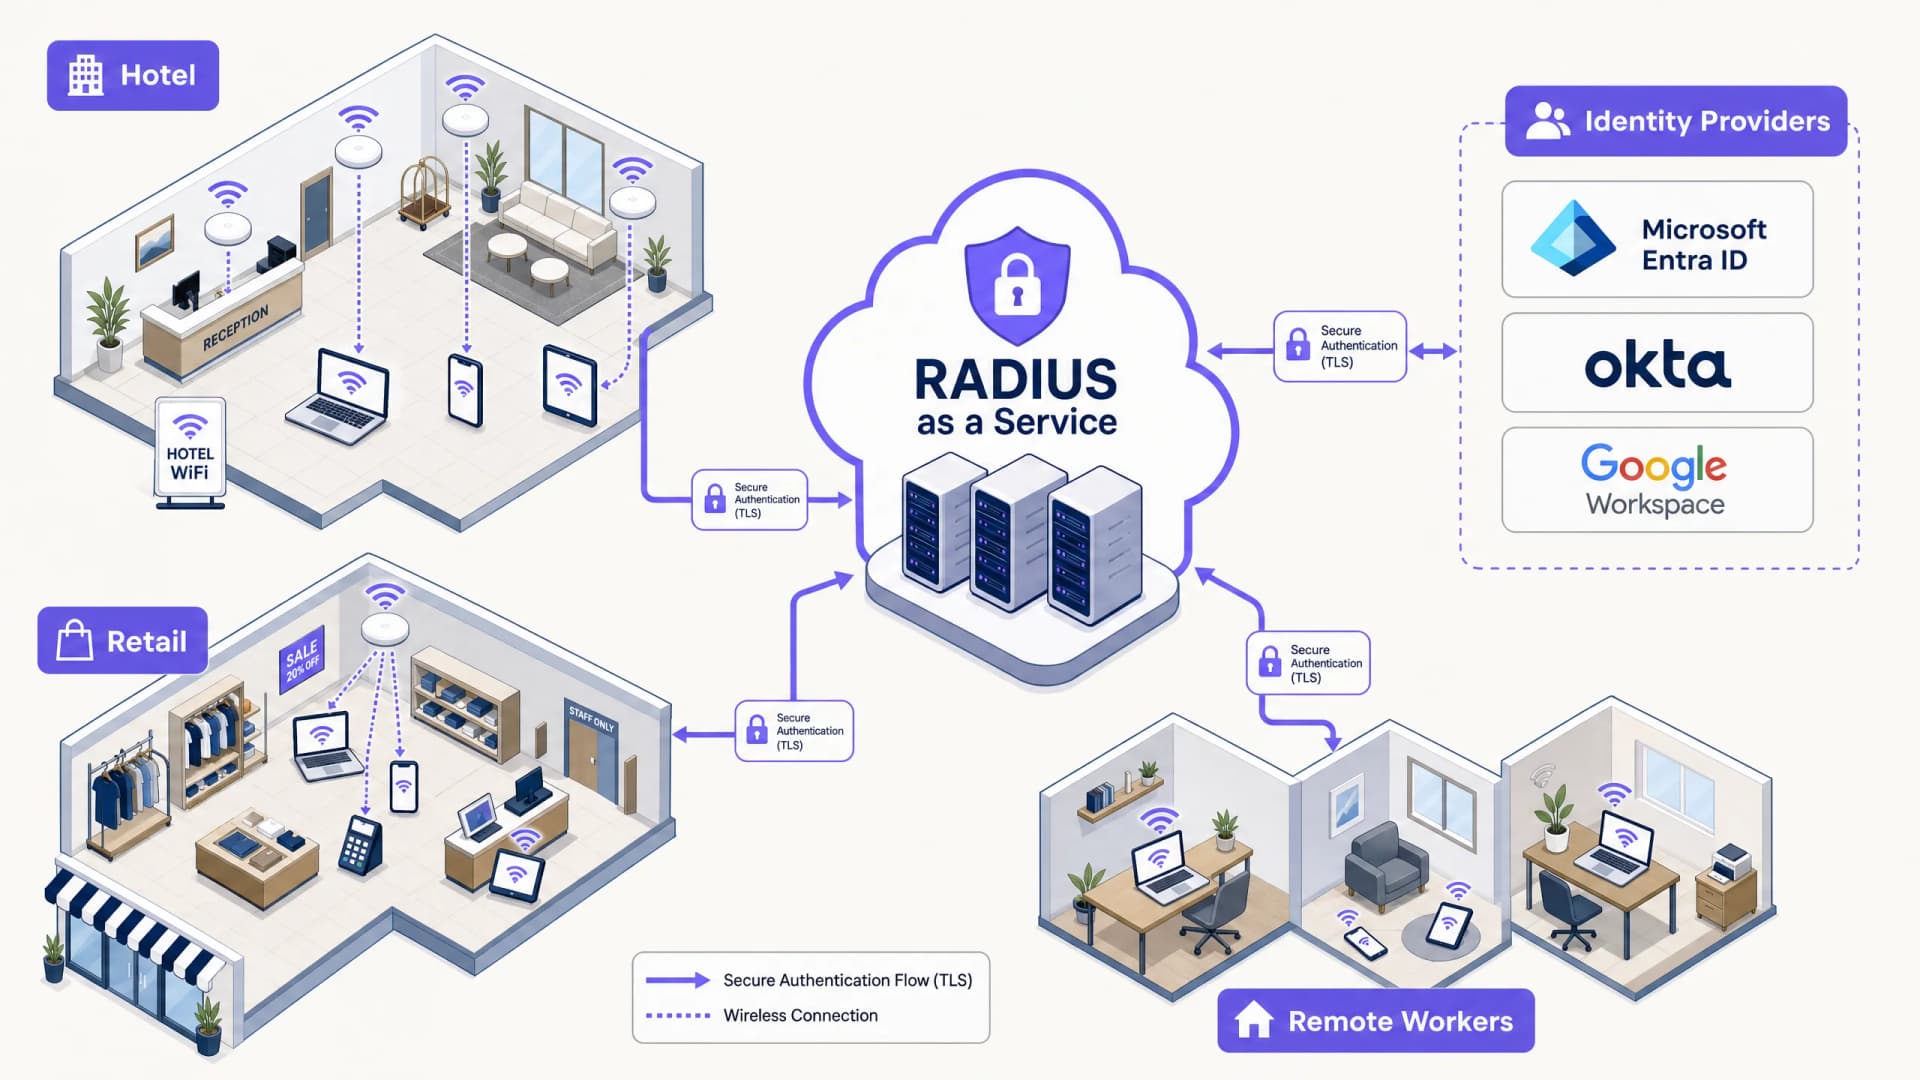
हायब्रिड वर्कफोर्ससाठी RADIUS as a Service चे सुरक्षा फायदे
हे तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करते की RADIUS as a Service कशा प्रकारे विखुरलेल्या ठिकाणांवरून हायब्रिड वर्कफोर्ससाठी नेटवर्क प्रवेश सुरक्षित करते. यामध्ये ऑन-प्रिमाइसेस RADIUS इन्फ्रास्ट्रक्चरच्या जागी क्लाउड-व्यवस्थापित ऑथेंटिकेशन सेवा आणण्यासाठी आर्किटेक्चर, सुरक्षा फायदे आणि अंमलबजावणीच्या पायऱ्यांचा समावेश आहे. हॉटेल्स, रिटेल चेन्स, स्टेडियम्स आणि सार्वजनिक क्षेत्रातील संस्थांमधील IT मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्ससाठी, हे मार्गदर्शक या तिमाहीत क्लाउड RADIUS मायग्रेशनचे मूल्यांकन करण्यासाठी आणि त्यावर कारवाई करण्यासाठी आवश्यक पुरावे प्रदान करते.
क्लाउड डिरेक्टरीज (Azure AD आणि Google Workspace) सोबत RADIUS-as-a-Service समाकलित करणे
हे तांत्रिक संदर्भ मार्गदर्शक एंटरप्राइझ WiFi प्रमाणीकरणासाठी क्लाउड डिरेक्टरीज - Microsoft Entra ID आणि Google Workspace - सोबत RADIUS-as-a-Service कसे समाकलित करावे याचे तपशील देते. यामध्ये ऑन-प्रिमाइसेस NPS कडून क्लाउड-नेटिव्ह RADIUS कडे होणारा आर्किटेक्चरल बदल, प्रमाणपत्र-आधारित EAP-TLS प्रमाणीकरणाचे उपयोजन आणि हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणात वायरलेस ॲक्सेस सुरक्षित करण्यासाठीच्या सर्वोत्तम ऑपरेशनल पद्धतींचा समावेश आहे. क्लाउड आयडेंटिटीमध्ये आधीच गुंतवणूक केलेल्या IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्ससाठी, हे मार्गदर्शक डिरेक्टरी व्यवस्थापन आणि प्रत्यक्ष नेटवर्क सुरक्षा यामधील अंतर मिटवते.
बहुभाडेकरू कार्यालयीन इमारतींसाठी WiFi नेटवर्कचे डिझाइन करणे
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि CTOs ना बहुभाडेकरू कार्यालयीन इमारतींमध्ये स्केलेबल, सुरक्षित आणि वेगळे केलेले WiFi नेटवर्क डिझाइन करण्यासाठी विक्रेता-तटस्थ ब्लू प्रिंट प्रदान करते. यामध्ये IEEE 802.1Q अंतर्गत VLAN विभाजन, 802.1X आणि RADIUS द्वारे डायनॅमिक VLAN असाइनमेंट, हाय-डेन्सिटी वातावरणासाठी RF नियोजन, आणि GDPR आणि PCI-DSS अंतर्गत अनुपालन बाबींचा समावेश आहे. स्थळ संचालक आणि इमारत व्यवस्थापकांना प्रत्यक्ष उपयोजनापूर्वी उपयुक्त आर्किटेक्चर मार्गदर्शन, वास्तविक-जगातील केस स्टडीज आणि टाळण्यासारख्या कॉन्फिगरेशन त्रुटी मिळतील.
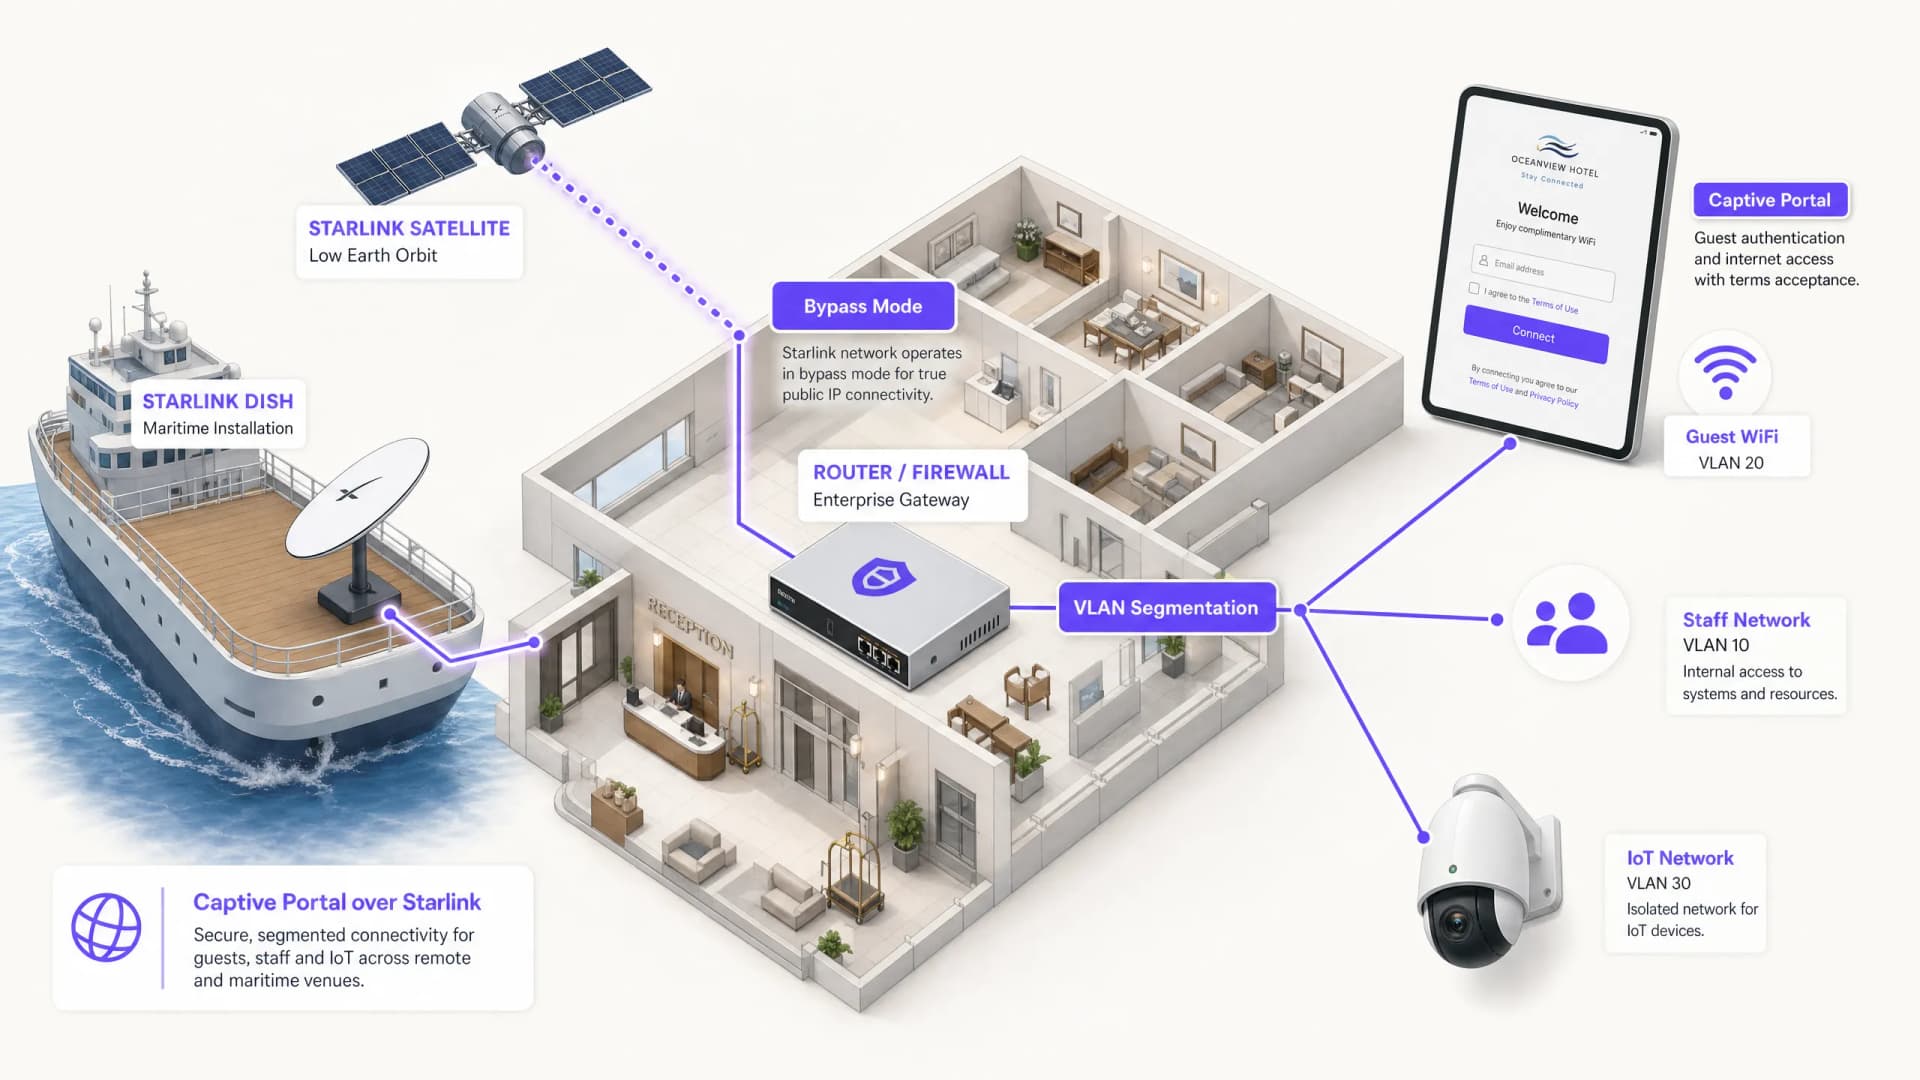
Starlink वर Captive Portal कसे सेट करावे: दुर्गम आणि सागरी ठिकाणांसाठी मार्गदर्शिका
ही मार्गदर्शिका मूळ Starlink हार्डवेअरला बायपास कसे करावे आणि एंटरप्राइझ राउटिंग उपकरणे वापरून क्लाउड-व्यवस्थापित captive portal कसे समाकलित करावे याबद्दल तपशीलवार माहिती देते. आपण CGNAT मर्यादा कशी ओलांडायची, VLAN विभागणी कशी लागू करायची, सॅटेलाइट बँडविड्थ मर्यादा कशा व्यवस्थापित करायच्या आणि नियामक अनुपालन कसे सुनिश्चित करायचे हे शिकाल.
Captive Portal सर्वोत्तम पद्धती: उच्च रूपांतरण आणि सुसंगततेसाठी डिझाइन करणे
हे तांत्रिक मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना Captive Portal तैनात करण्यासाठी एक संपूर्ण ब्लूप्रिंट देते जे नेटवर्क सुरक्षिततेसह उच्च वापरकर्ता रूपांतरण संतुलित करते. यामध्ये VLAN विभागणी आणि RADIUS प्रमाणीकरणापासून ते GDPR सुसंगत संमती डिझाइन आणि प्रमाणीकरण पद्धती निवडीपर्यंतचे संपूर्ण आर्किटेक्चर समाविष्ट आहे. २०२४ मधील ८०,००० पेक्षा जास्त वेन्यू आणि ४४० दशलक्ष लॉगइनमधील Purple च्या ऑपरेशनल अनुभवातून घेतलेली, प्रत्येक शिफारस वास्तविक उपयोजन डेटावर आधारित आहे.
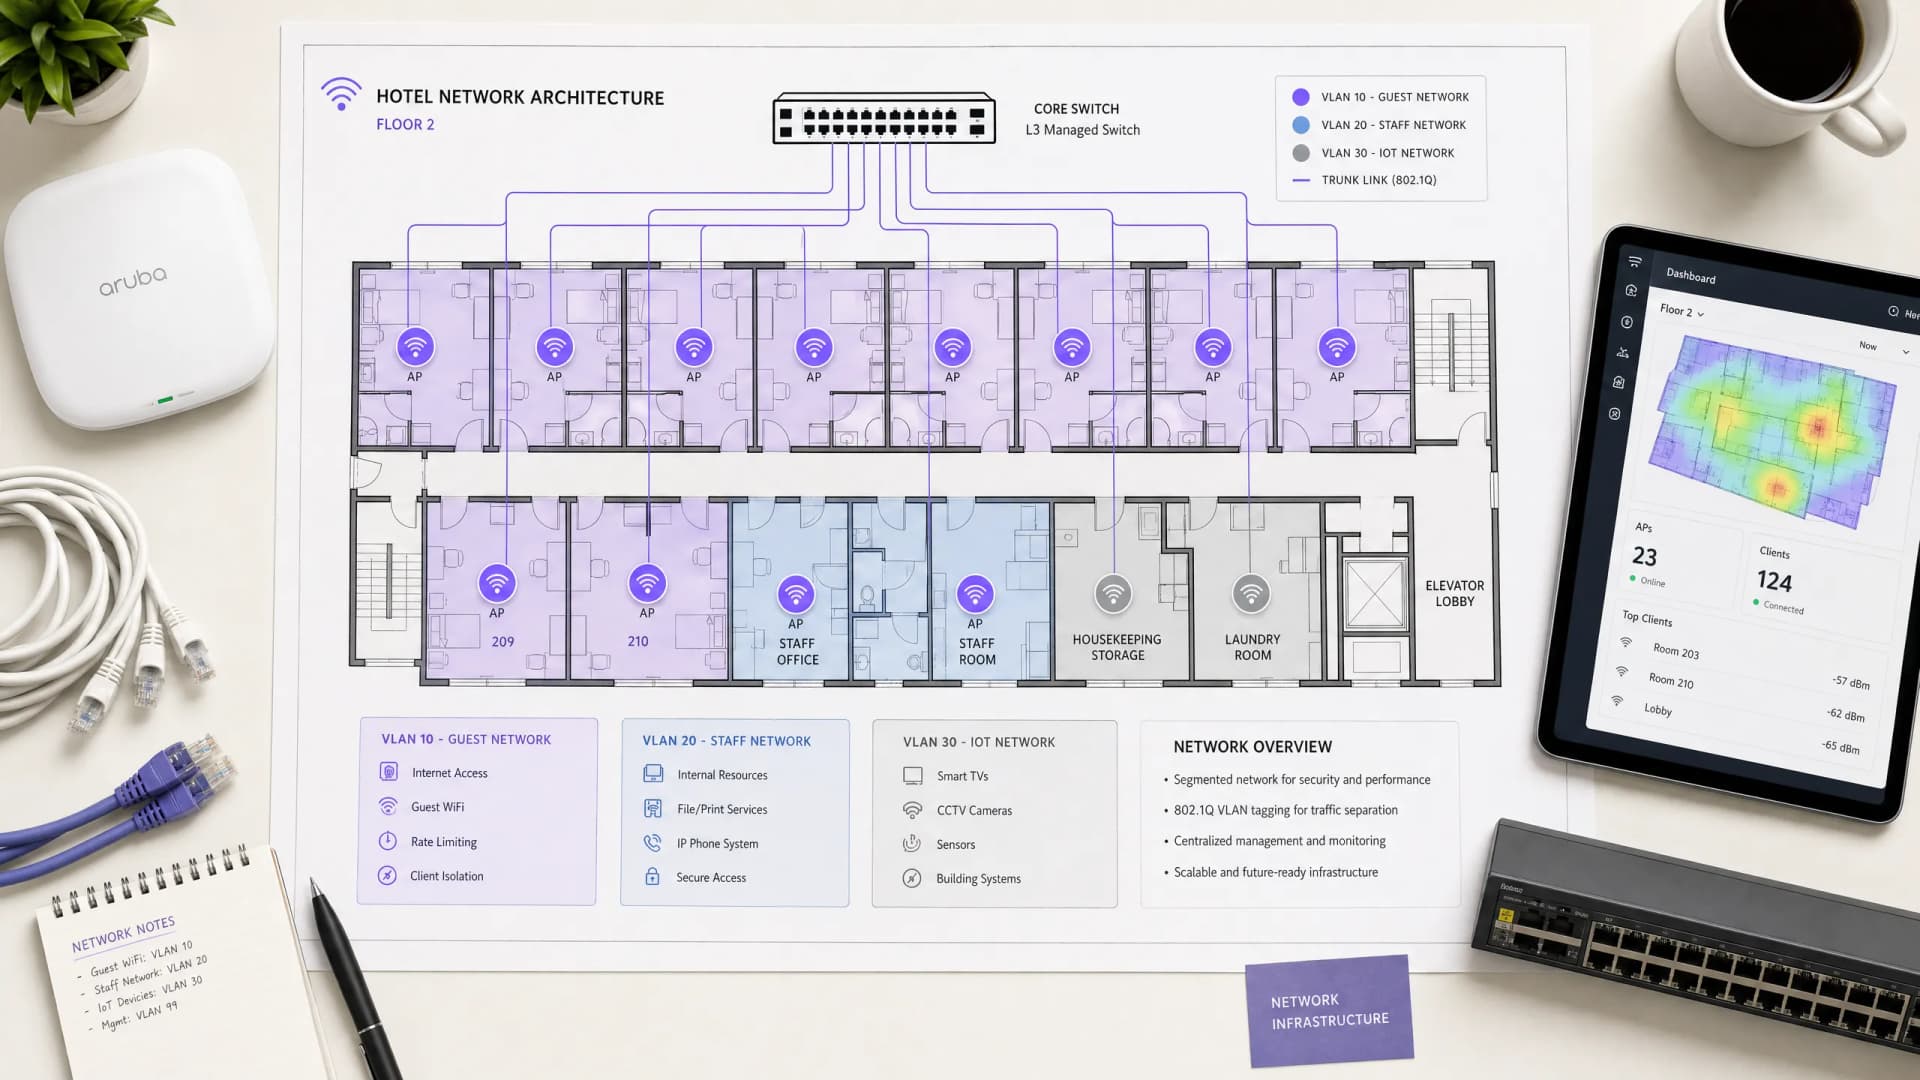
हॉटेल Guest WiFi आर्किटेक्चर: PMS इंटिग्रेशन, Captive Portals, आणि बँडविड्थ नियंत्रण
ही मार्गदर्शिका एंटरप्राइझ-ग्रेड हॉटेल WiFi नेटवर्कचे आर्किटेक्चर तयार करण्यासाठी एक व्यापक फ्रेमवर्क प्रदान करते. सुरक्षितता, अनुपालन आणि सर्वोत्तम कार्यक्षमता सुनिश्चित करण्यासाठी यामध्ये VLAN सेगमेंटेशन, FIAS द्वारे PMS इंटिग्रेशन, Captive Portal डिझाइन आणि प्रति-क्लायंट बँडविड्थ नियंत्रणासाठी तांत्रिक आवश्यकतांचे सविस्तर वर्णन केले आहे.
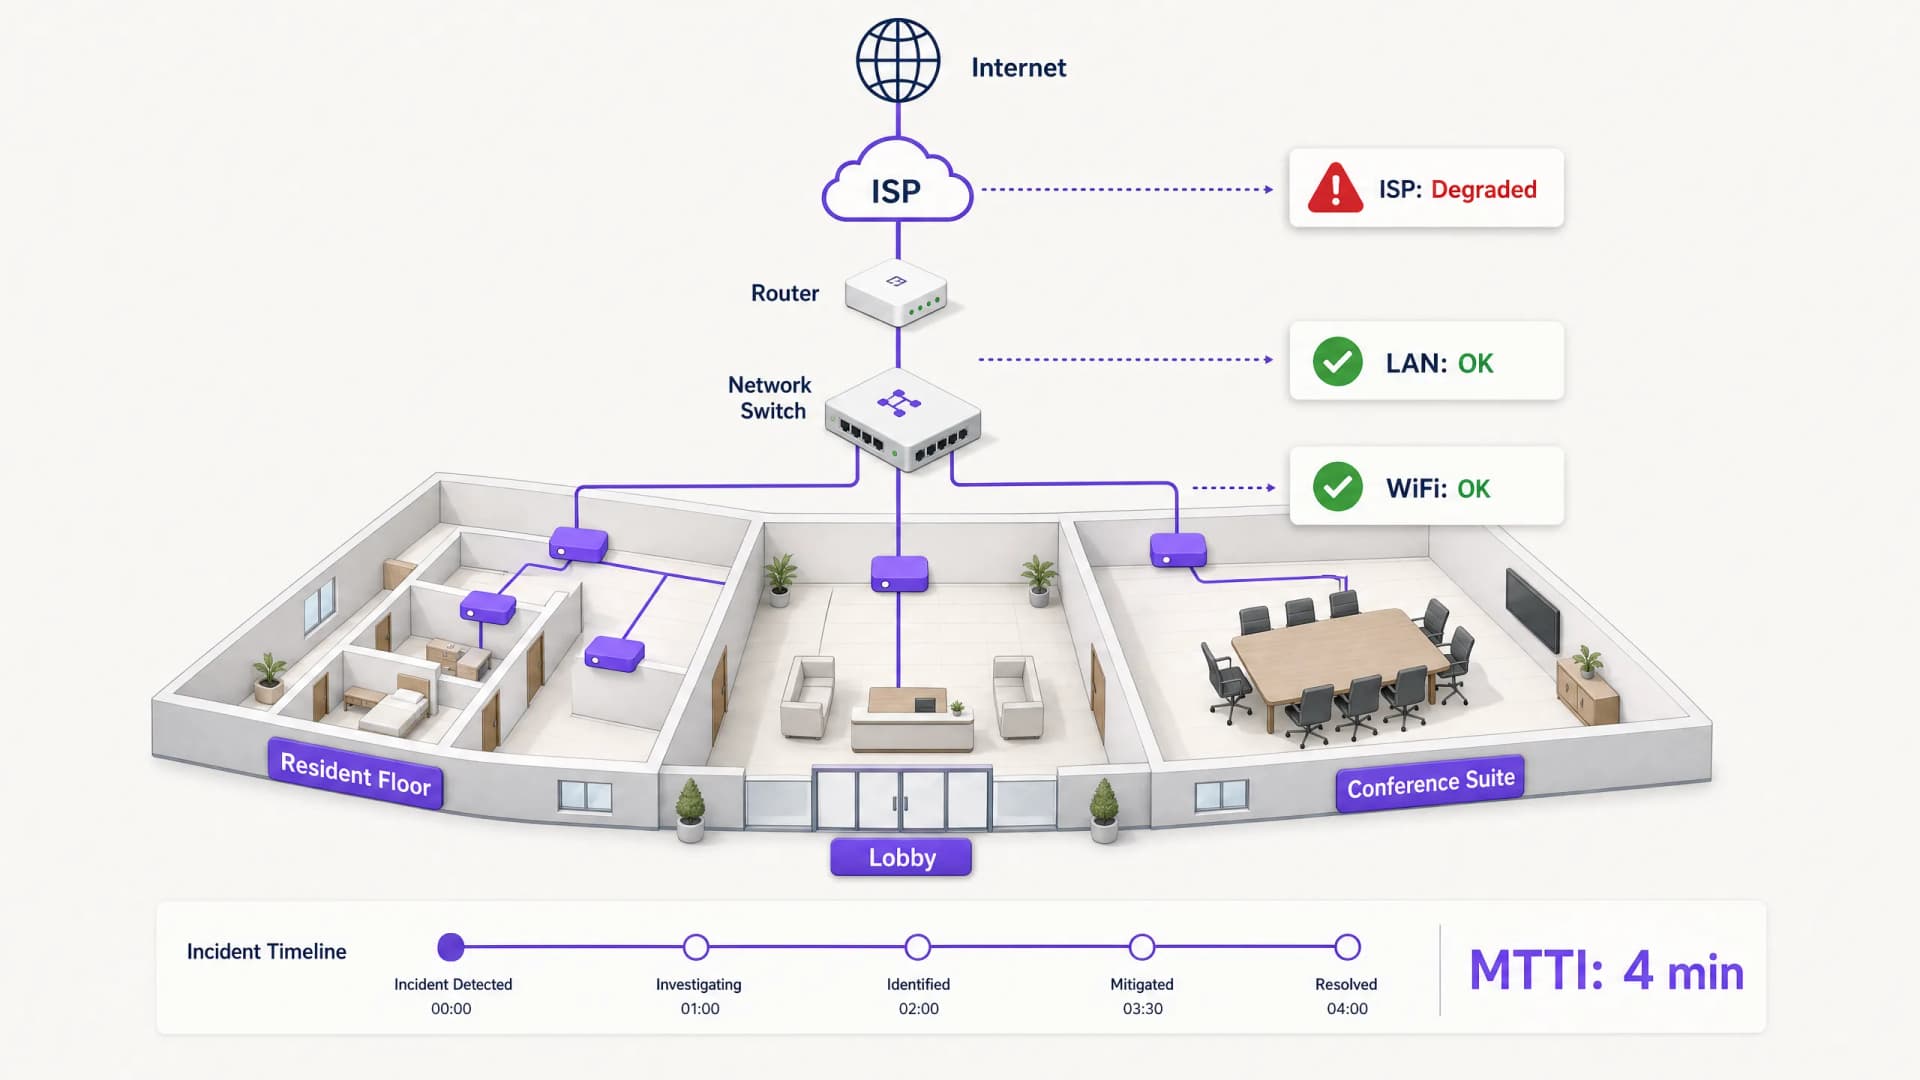
Mean time to innocence: WiFi चे दोषारोपण कसे टाळायचे
Mean time to innocence (MTTI) हा एक महत्त्वाचा मेट्रिक आहे जो नेटवर्कची समस्या ही त्यांची चूक नाही हे सिद्ध करण्यासाठी आयटी टीम्स किती वेळ घालवतात हे ठरवतो. हा मार्गदर्शक मल्टी-टेनंट वातावरणात एकमेकांवर दोषारोप करणे टाळण्यासाठी आणि सरासरी रिझोल्यूशन वेळ (MTTR) कमी करण्यासाठी सामायिक पुराव्यांच्या मदतीने पाच-पाच पायऱ्यांची एक ऑब्झर्वेबिलिटी कार्यपद्धती तपशीलवार सांगतो.
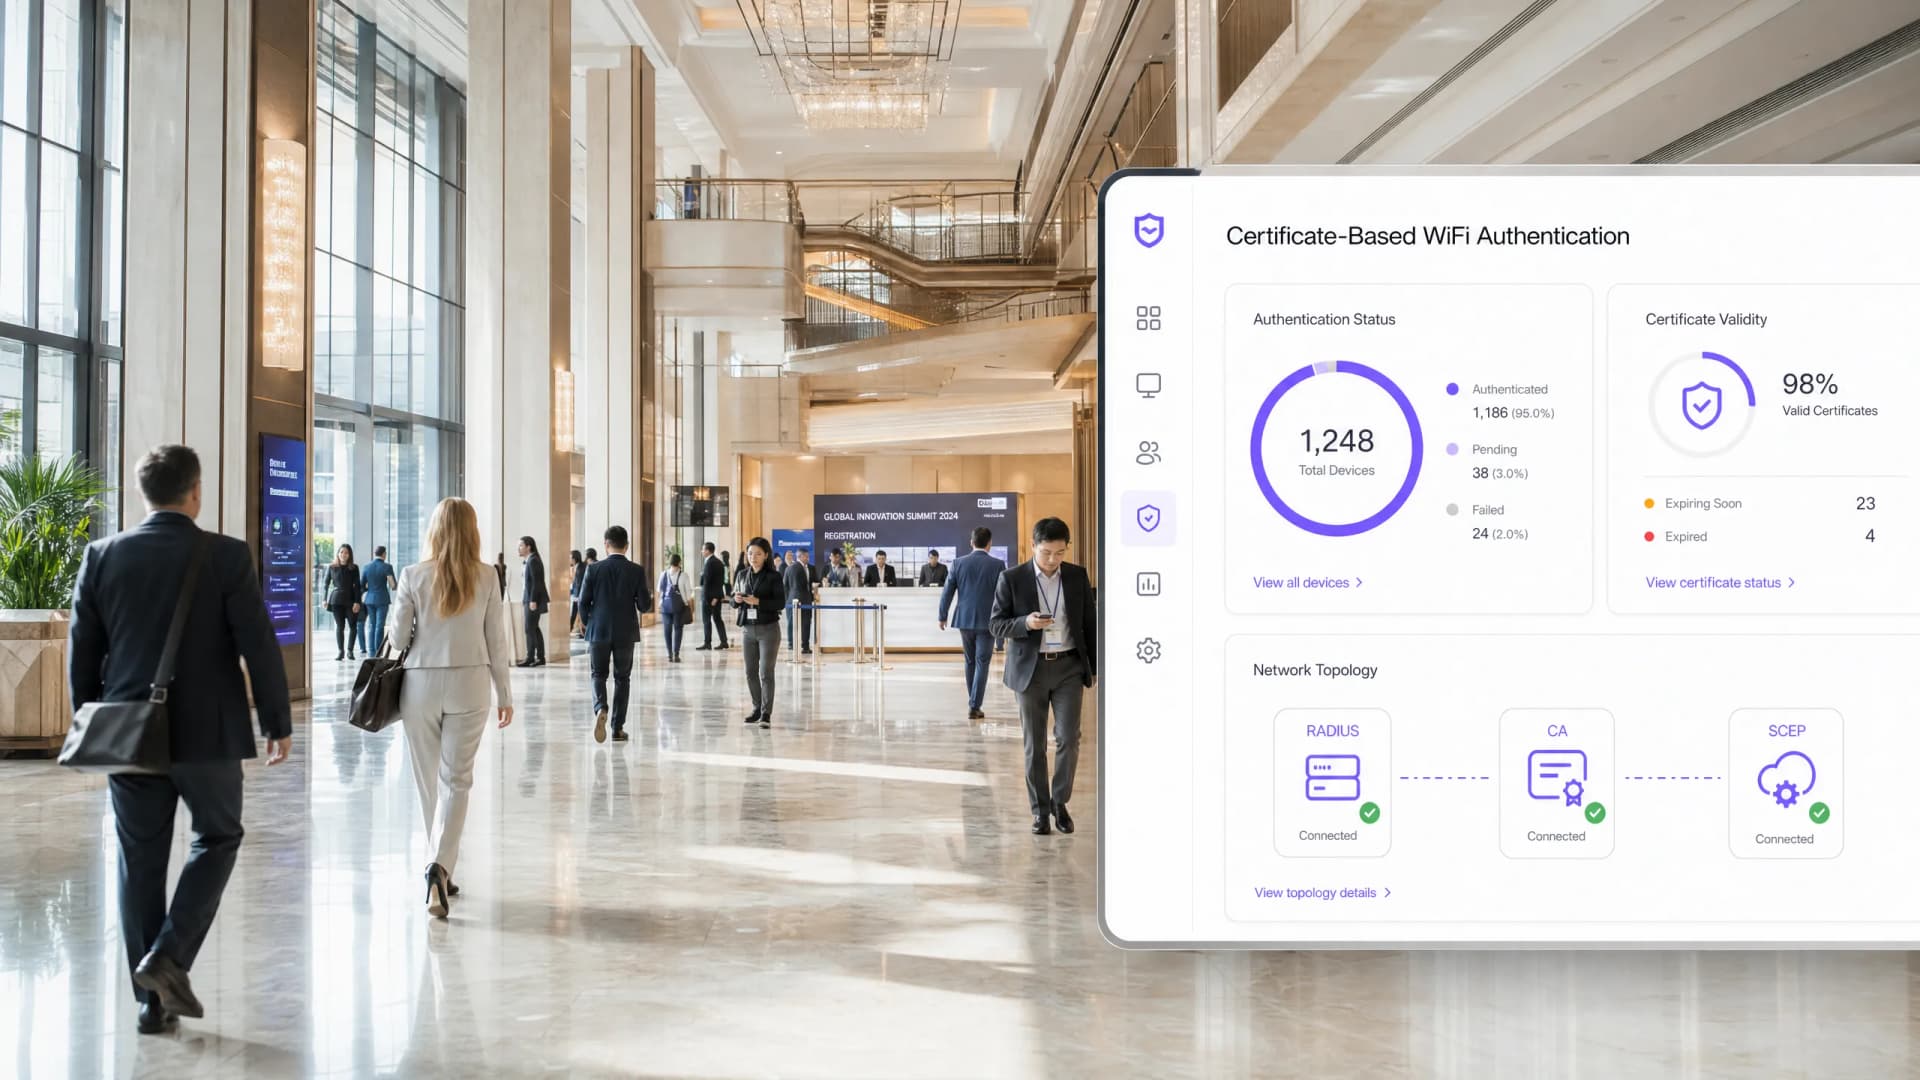
SCEP चे एंटरप्राइझ मार्गदर्शक: स्वयंचलित कॅम्पस WiFi सुरक्षेसाठी Simple Certificate Enrollment Protocol उपयोजित करणे
हे तांत्रिक संदर्भ मार्गदर्शक SCEP चा वापर करून एंटरप्राइझ WiFi प्रमाणपत्र उपयोजनासाठी एक निश्चित आर्किटेक्चरल ब्लूप्रिंट आणि टप्प्याटप्प्याने अंमलबजावणी करण्याची रणनीती प्रदान करते. यामध्ये SCEP आणि PKCS मधील महत्त्वपूर्ण फरक, यशासाठी आवश्यक असलेला अचूक उपयोजन क्रम आणि IT नेत्यांसाठी प्रत्यक्ष व्यवहारातील जोखीम कमी करण्याच्या धोरणांचा समावेश आहे.
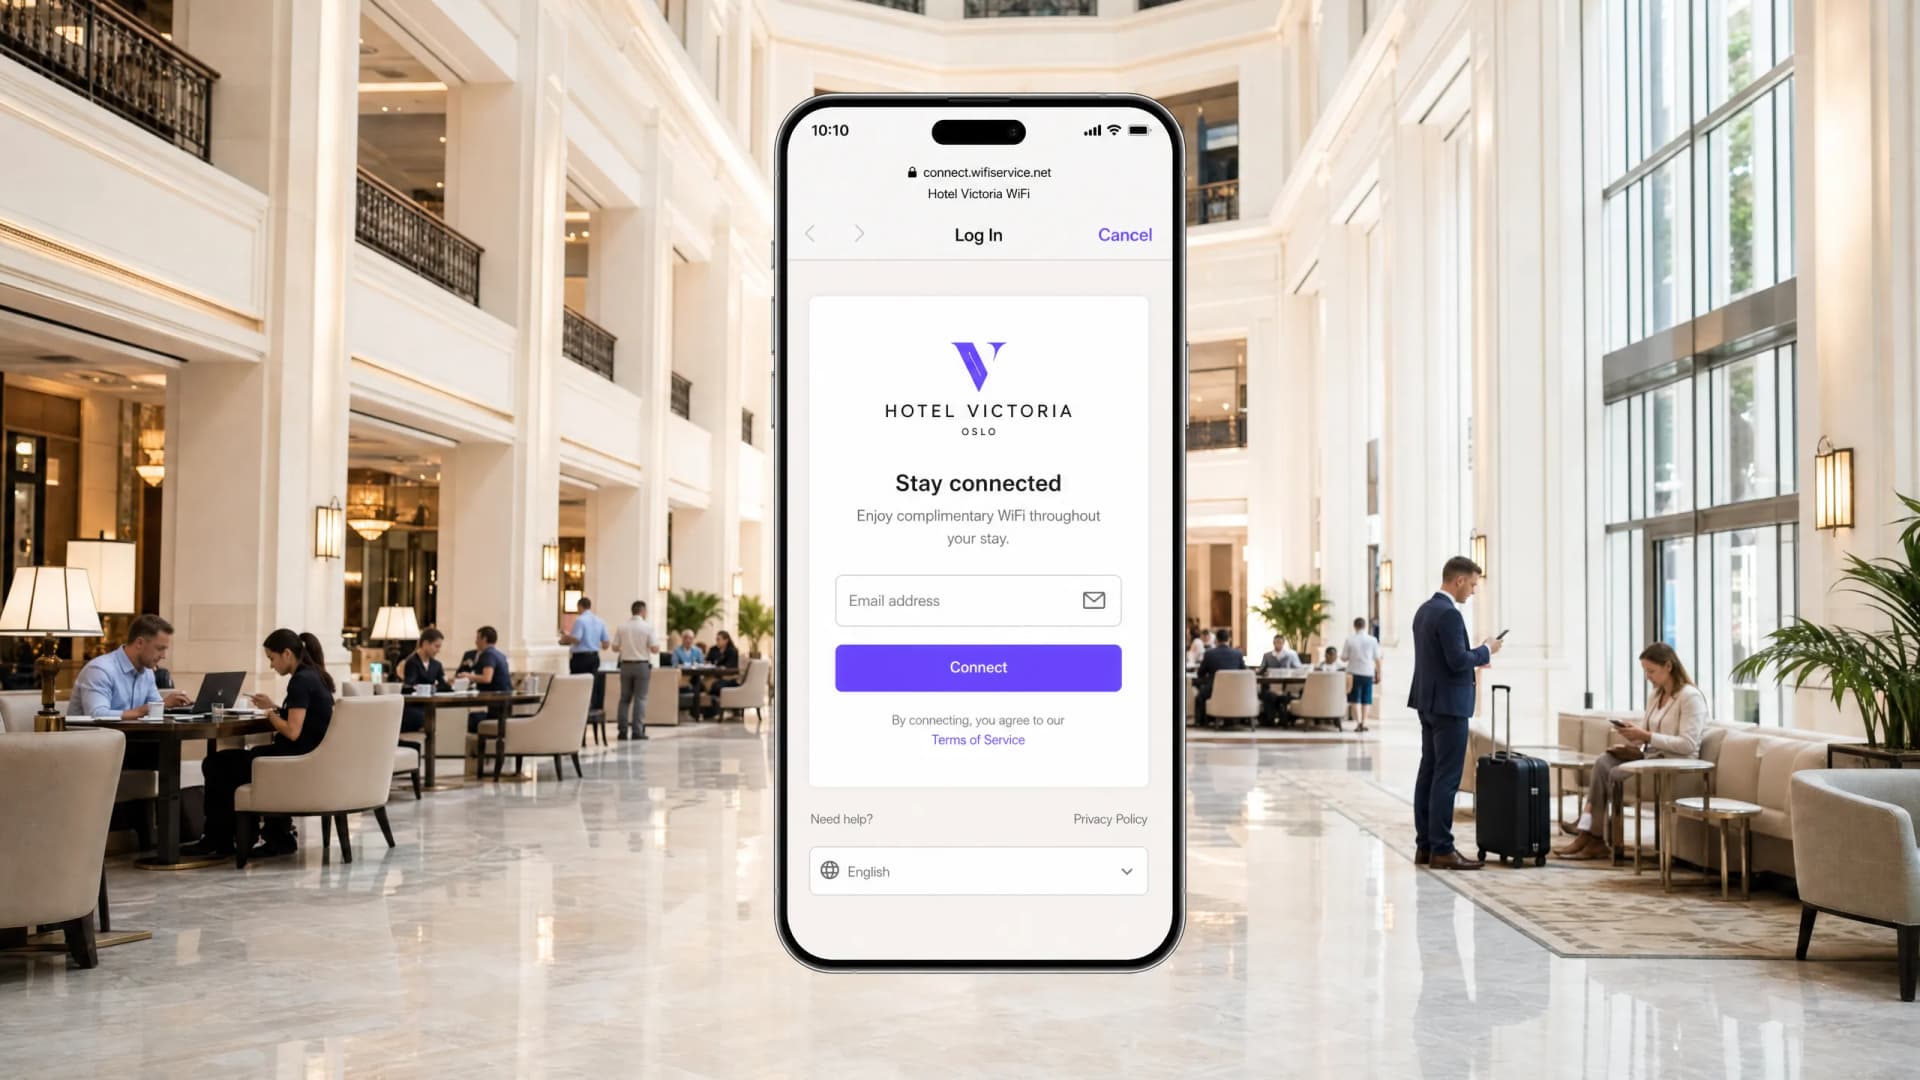
माझे अतिथी WiFi का कनेक्ट होत नाही? Captive Portal च्या समस्यांचे निवारण करणे
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक captive portal शोधण्यामागील मूलभूत यंत्रणा स्पष्ट करते आणि अतिथी WiFi ला कनेक्ट होण्यापासून रोखणाऱ्या सहा प्राथमिक बिघाड मोडचे तपशील देते. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना HTTP रीडायरेक्ट समस्या, DNS संघर्ष आणि MAC रँडमायझेशन आव्हाने सोडवण्यासाठी एक व्यावहारिक ट्रबलशूटिंग फ्रेमवर्क प्रदान करते.
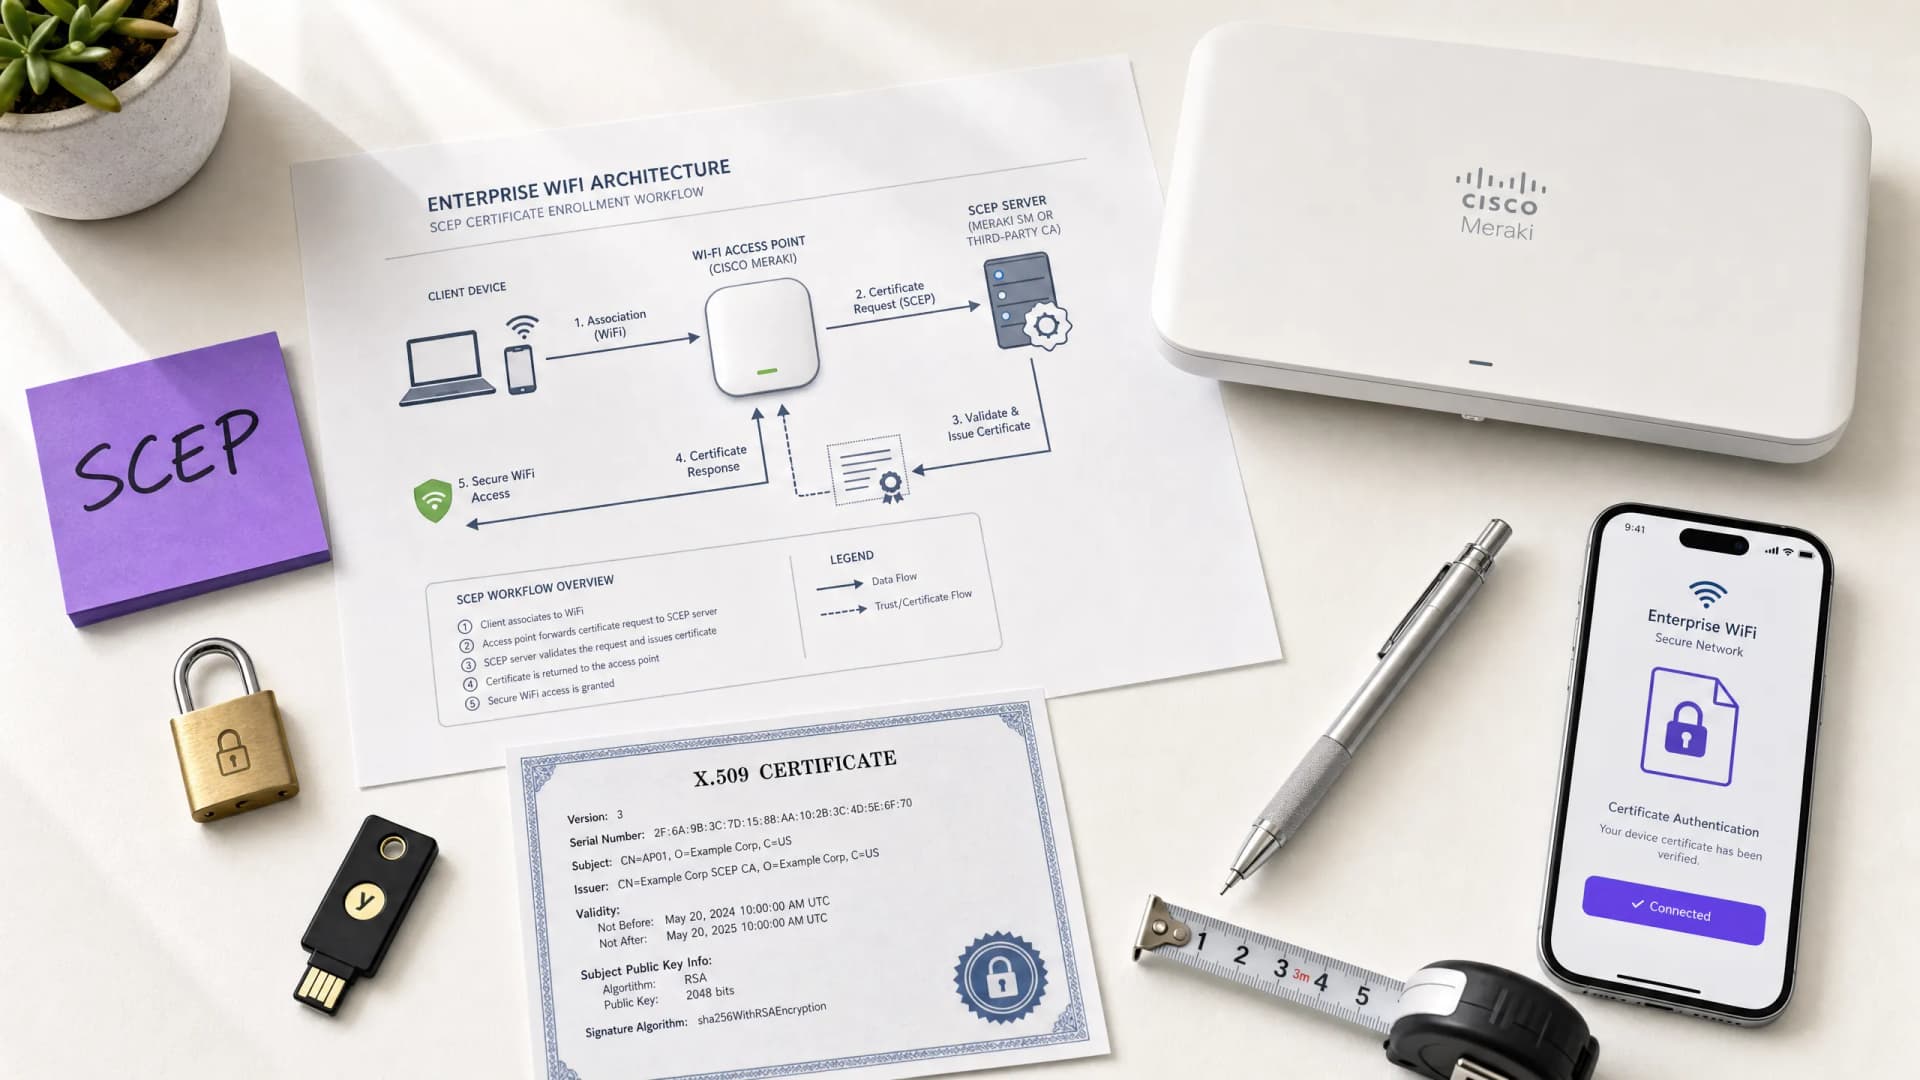
स्वयंचलित WiFi प्रमाणपत्र नोंदणीसाठी SCEP कसे लागू करावे
हे मार्गदर्शक एंटरप्राइझ ठिकाणी स्वयंचलित WiFi प्रमाणपत्र नोंदणीसाठी SCEP (Simple Certificate Enrollment Protocol) कसे लागू करावे हे स्पष्ट करते. यामध्ये PKI डिझाइन आणि MDM एकत्रीकरणापासून ते अनिवार्य तीन-चरण उपयोजन क्रमापर्यंतच्या संपूर्ण आर्किटेक्चरल ब्ल्यूप्रिंटचा समावेश आहे - आणि IT व्यवस्थापक व नेटवर्क आर्किटेक्ट्सना शेअर केलेले क्रेडेंशियल्स कसे काढून टाकावे, प्रमाणपत्र जीवनचक्र व्यवस्थापन स्वयंचलित कसे करावे आणि मोठ्या प्रमाणावर PCI-DSS व GDPR आवश्यकता कशा पूर्ण कराव्यात हे दाखवते.
Cisco SUDI समजून घेणे: नेटवर्क ॲक्सेस कंट्रोलमधील हार्डवेअर-आधारित डिव्हाइस ओळख
हे मार्गदर्शक Cisco SUDI च्या तांत्रिक आर्किटेक्चरचे तपशील देते, तसेच हार्डवेअर-अँकर केलेली ओळख नेटवर्क ॲक्सेस कंट्रोल कसे सुरक्षित करते हे स्पष्ट करते. हे IT लीडर्सना एंटरप्राइझ ठिकाणी 802.1X EAP-TLS ऑथेंटिकेशन उपयोजित करण्यासाठी आणि Zero Touch Provisioning स्वयंचलित करण्यासाठी कृतीयोग्य अंमलबजावणी पायऱ्या प्रदान करते.
Guest WiFi कसा सेट करावा: एक सुरक्षित Enterprise कॉन्फिगरेशन मार्गदर्शिका
ही अधिकृत मार्गदर्शिका IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना सुरक्षित enterprise guest WiFi तैनात करण्यासाठी एक निश्चित ब्ल्यूप्रिंट प्रदान करते. यामध्ये अंतर्गत प्रणालींचे संरक्षण करताना सुसंगत फर्स्ट - पार्टी डेटा गोळा करण्यासाठी आवश्यक आर्किटेक्चर, WPA3 मायग्रेशन, VLAN सेगमेंटेशन आणि captive portal इंटिग्रेशन समाविष्ट आहे.

एंटरप्राइझ नेटवर्क कंट्रोलर्सवर Captive Portal रिडायरेक्शन कॉन्फिगर करणे
हा अधिकृत मार्गदर्शक एंटरप्राइझ नेटवर्क कंट्रोलर्सवर Captive Portal रिडायरेक्शन लागू करण्यासाठी आवश्यक असलेले तांत्रिक आर्किटेक्चर आणि विक्रेता-विशिष्ट कॉन्फिगरेशन पायऱ्या तपशीलवार स्पष्ट करतो. हे IT टीम्सना वॉल्ड गार्डन्स (walled gardens) कॉन्फिगर करण्यासाठी, RADIUS ऑथेंटिकेशन समाकलित करण्यासाठी आणि GDPR आणि PCI DSS चे पालन सुनिश्चित करण्यासाठी प्रत्यक्ष अंमलबजावणीयोग्य मार्गदर्शन प्रदान करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
