
तांत्रिक WiFi मार्गदर्शक
गेस्ट WiFi, ॲनालिटिक्स, Captive Portals आणि स्थळ तंत्रज्ञानावरील सखोल, तज्ञ-नेतृत्वाखालील तांत्रिक मार्गदर्शक.
473 guides
पायरी - दर - पायरी मार्गदर्शक: अतिथी WiFi Captive Portal साठी Ruijie वायरलेस कंट्रोलर्स कॉन्फिगर करणे
हे मार्गदर्शक एंटरप्राइझ - ग्रेड अतिथी WiFi Captive Portal तैनात करण्यासाठी Ruijie वायरलेस कंट्रोलर्स आणि गेटवे कॉन्फिगर करण्यासाठी संपूर्ण तांत्रिक मार्गदर्शन प्रदान करते. यामध्ये VLAN सेगमेंटेशन, WISPr प्रोटोकॉलद्वारे बाह्य RADIUS प्रमाणीकरण, walled garden कॉन्फिगरेशन आणि हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक - क्षेत्रातील वातावरणात मोजता येण्याजोगे व्यावसायिक मूल्य वाढवण्यासाठी आणि फर्स्ट - पार्टी डेटा कॅप्चर करण्यासाठी Purple च्या आयडेंटिटी - बेस्ड नेटवर्क प्लॅटफॉर्मसह अखंड एकीकरण समाविष्ट आहे.
सुरक्षित BYOD आणि 802.1X नेटवर्क ऑथेंटिकेशनसाठी SCEP कसे कॉन्फिगर करावे
हे मार्गदर्शक सर्टिफिकेट-आधारित 802.1X नेटवर्क ऑथेंटिकेशन उपयोजित करण्यासाठी SCEP कॉन्फिगर करण्याचा एक व्यापक तांत्रिक संदर्भ प्रदान करते. यामध्ये शेअर केलेल्या पासवर्ड्सकडून EAP-TLS कडे होणारे आर्किटेक्चरल संक्रमण, मोबाईल डिव्हाइस मॅनेजमेंट इंटिग्रेशन आणि सुरक्षित BYOD ॲक्सेससाठी कठोर नेटवर्क सेगमेंटेशनचा समावेश आहे.
कर्मचारी WiFi अटी आणि शर्ती: कायदेशीर आणि अनुपालन आवश्यकता
हा मार्गदर्शक एंटरप्राइझ आउटलेट्ससाठी कर्मचारी WiFi अटी आणि शर्तींचा मसुदा तयार करण्याच्या आणि लागू करण्याच्या कायदेशीर आणि तांत्रिक आवश्यक बाबींचा समावेश करतो. यामध्ये स्वीकार्य वापर धोरणामध्ये (AUP) काय समाविष्ट करावे, GDPR आणि PCI DSS आवश्यकता कशा पूर्ण कराव्यात आणि कॉर्पोरेट मालमत्तेचे रक्षण करण्यासाठी ओळख-आधारित प्रमाणीकरण आणि नेटवर्क विभाजन कसे तैनात करावे याचा तपशील दिला आहे. हॉटेल्स, retail साखळी, स्टेडियम आणि सार्वजनिक क्षेत्रातील संस्थांमधील IT व्यवस्थापक, HR संघ आणि ऑपरेशन्स डायरेक्टर्सना यामध्ये या तिमाहीत लागू करता येईल असे व्यावहारिक मार्गदर्शन मिळेल.
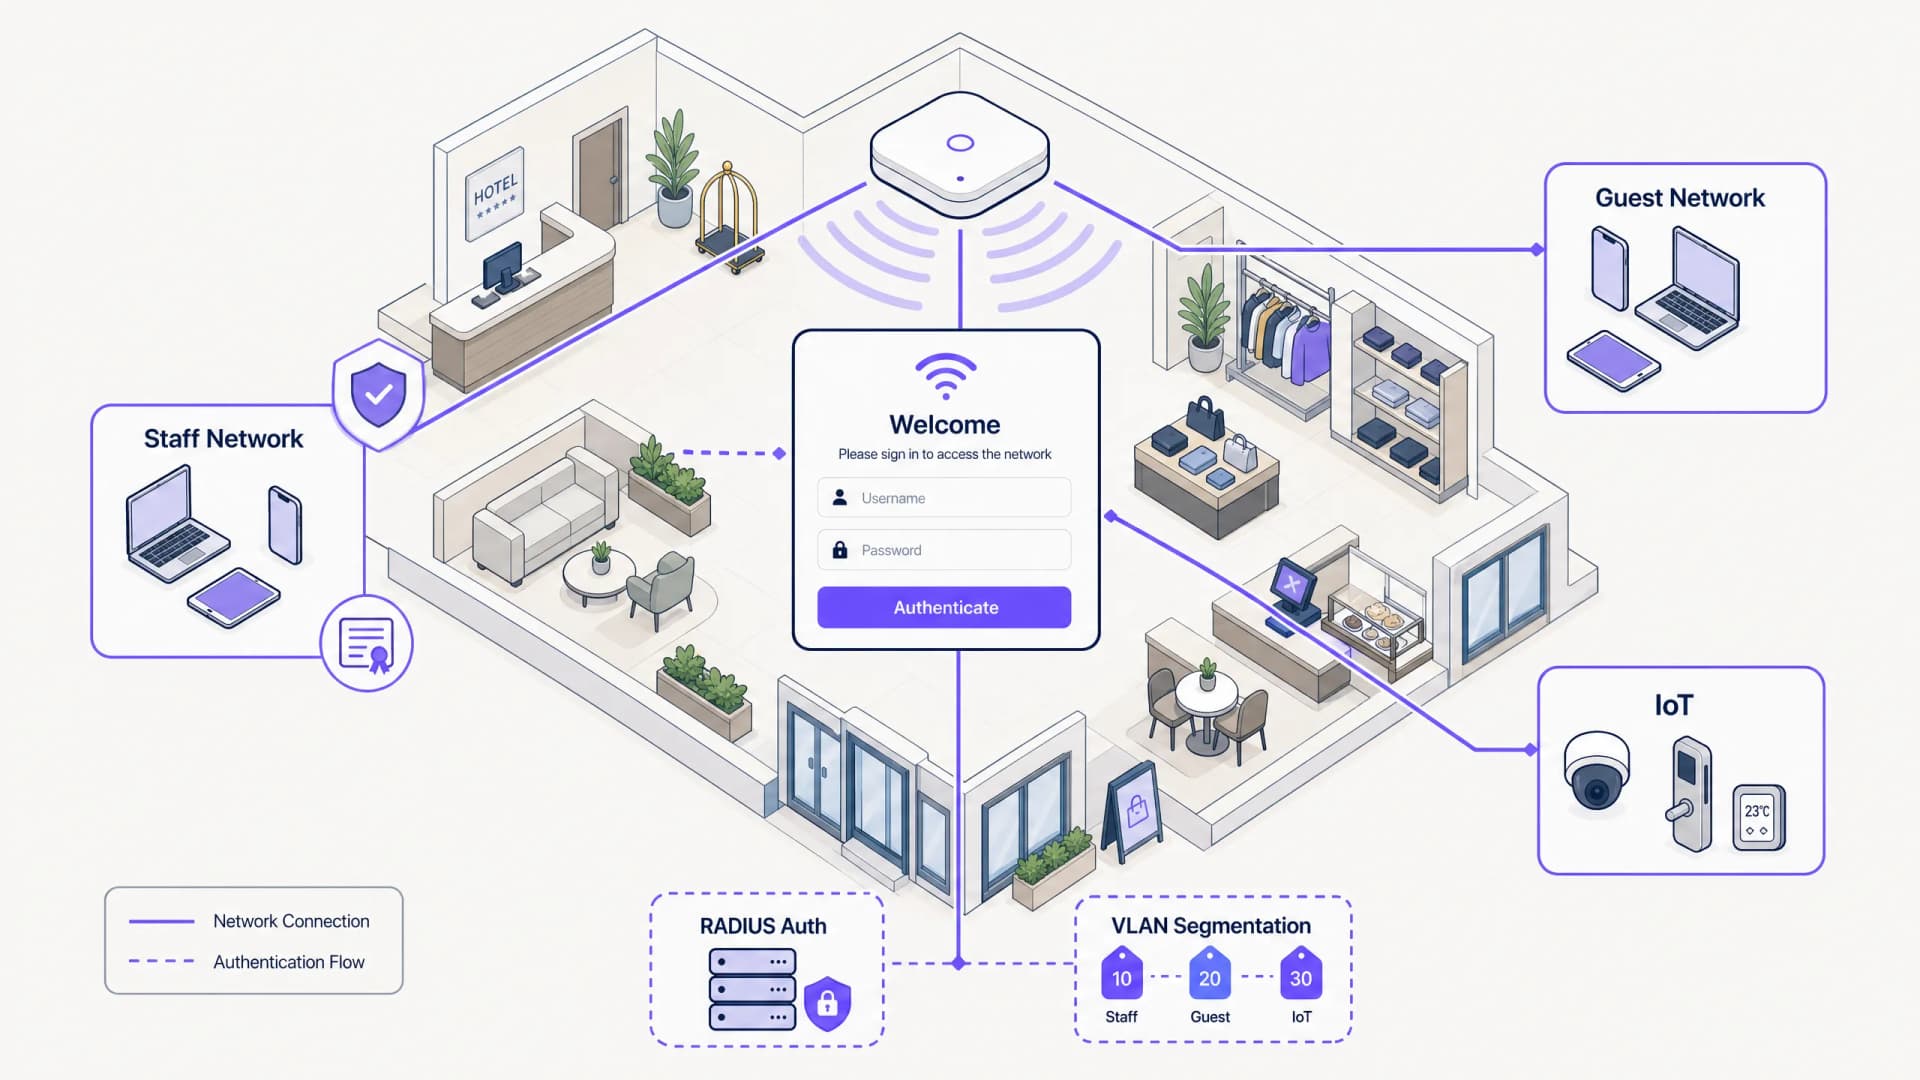
कर्मचारी WiFi कॅप्टिव्ह पोर्टल: कर्मचाऱ्यांना ऑनबोर्ड करणे आणि त्यांचे प्रमाणीकरण करणे
IT नेत्यांसाठी कर्मचारी WiFi कॅप्टिव्ह पोर्टल्स डिझाइन आणि तैनात करण्याबाबत एक व्यापक तांत्रिक संदर्भ. हे मार्गदर्शक ऑपरेशनल कार्यक्षमता वाढवण्यासाठी आणि सुरक्षेचे धोके कमी करण्यासाठी EAP-TLS प्रमाणीकरण, BYOD ऑनबोर्डिंग, VLAN वर्गीकरण (segmentation) आणि बँडविड्थ व्यवस्थापन कव्हर करते.
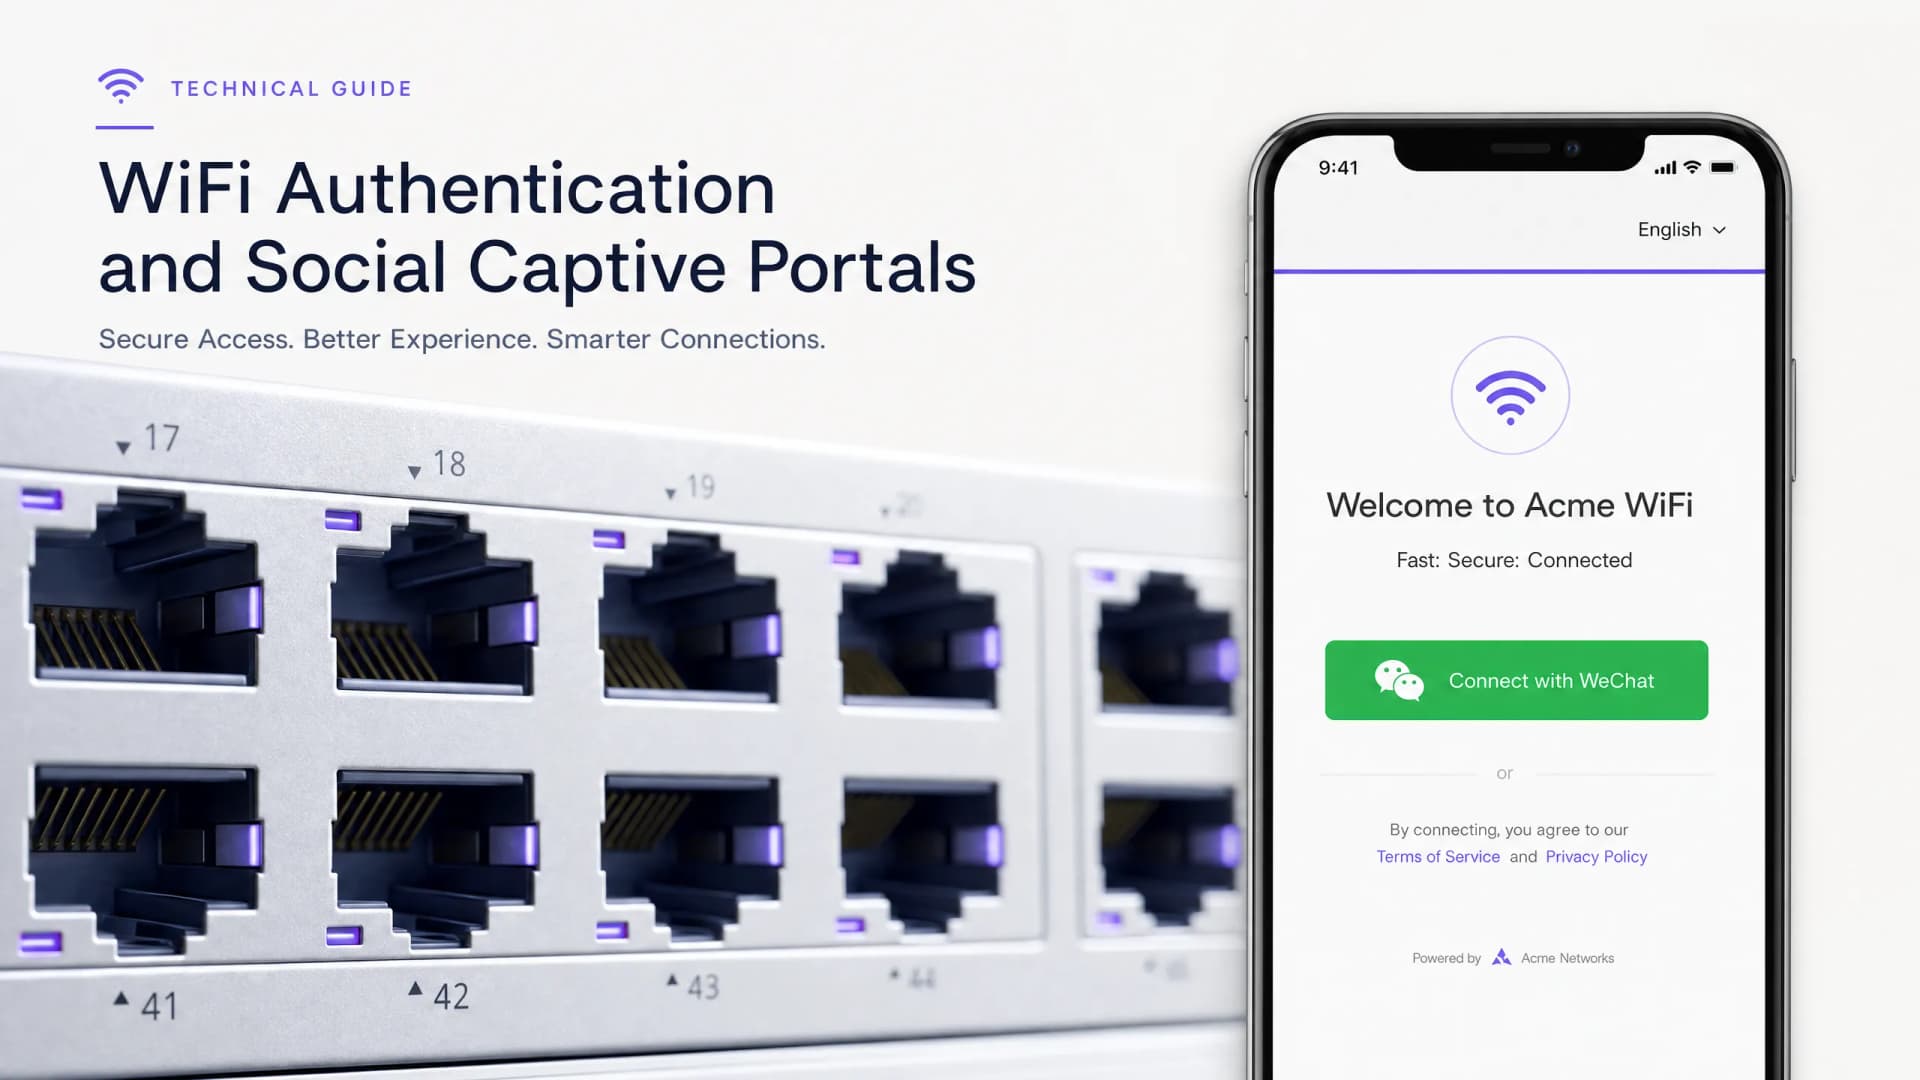
WeChat WiFi लॉगिन समाकलित करणे: सोशल Captive Portals द्वारे प्रतिबद्धता कॅप्चर करणे
या मार्गदर्शिकेमध्ये WeChat WiFi प्रमाणीकरण एंटरप्राइझ captive portals मध्ये कसे समाकलित करावे याचे सविस्तर वर्णन केले आहे, ज्यामध्ये OAuth 2.0 आर्किटेक्चर, RADIUS समाकलन आणि Cisco Meraki, HPE Aruba आणि Juniper Mist हार्डवेअरवर टप्प्याटप्प्याने उपयोजन समाविष्ट आहे. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना WeChat च्या १.३ अब्ज वापरकर्त्यांकडून फर्स्ट-पार्टी डेटा कॅप्चर करण्यासाठी एक व्यावहारिक फ्रेमवर्क प्रदान करते, तसेच अधिकृत खाते फॉलो आणि लॉगिन-नंतरच्या रिडायरेक्ट्सद्वारे प्रतिबद्धता वाढवते.
Enterprise SCEP सेटअप मार्गदर्शक: उच्च शिक्षण आणि मोठ्या नेटवर्क्ससाठी प्रमाणपत्र-आधारित WiFi प्रमाणीकरण
हे मार्गदर्शक SCEP वापरून प्रमाणपत्र-आधारित WiFi प्रमाणीकरण तैनात करण्यासाठी एक व्यापक तांत्रिक आराखडा प्रदान करते. यामध्ये प्री-शेअर्ड की वरून EAP-TLS मध्ये आर्किटेक्चरल संक्रमण, MDM प्लॅटफॉर्मवर अंमलबजावणीचे क्रम आणि मोठ्या प्रमाणावरील नेटवर्क्ससाठी महत्त्वपूर्ण जोखीम कमी करण्याच्या धोरणांचा समावेश आहे.
Active Directory किंवा ऑन-प्रिम सर्व्हरशिवाय Enterprise WiFi प्रमाणीकरण
हे मार्गदर्शक ऑन-प्रिमाइसेस Active Directory, Windows NPS किंवा RADIUS सर्व्हरशिवाय सुरक्षित WPA2/3-Enterprise WiFi प्रमाणीकरण कसे उपयोजित करावे हे स्पष्ट करते. यामध्ये क्लाउड ओळख प्रदाते आणि 802.1X मधील प्रोटोकॉल विसंगती, PEAP-MSCHAPv2 ऐवजी EAP-TLS चा वापर आणि Microsoft Entra ID, Okta किंवा Google Workspace विरुद्ध MDM-जारी केलेल्या प्रमाणपत्रांसह क्लाउड RADIUS कसे उपयोजित करावे याचा समावेश आहे. हे क्लाउड-फर्स्ट आणि Mac/Chromebook-भारी संस्थांमधील IT प्रमुखांसाठी लिहिले गेले आहे जे ऑन-प्रिमाइसेस इन्फ्रास्ट्रक्चर बंद करण्यास तयार आहेत.
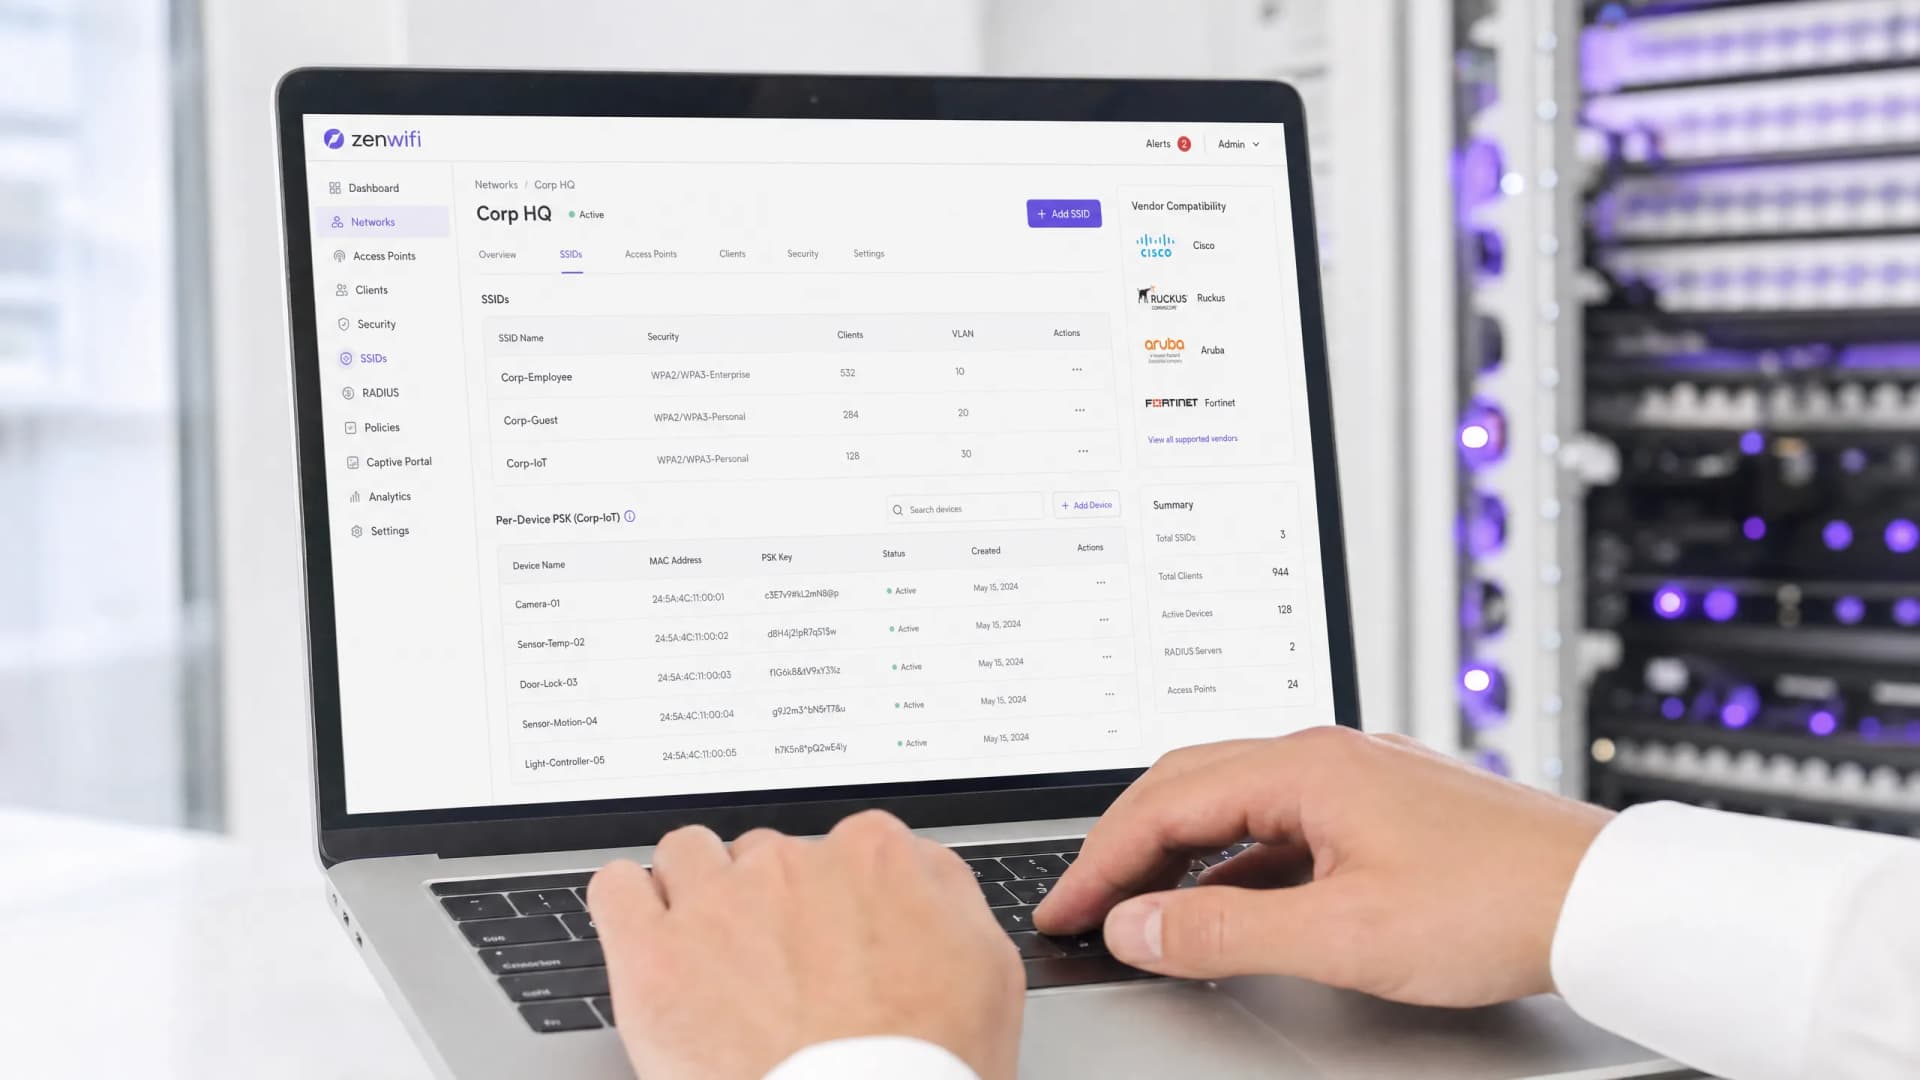
विक्रेत्यानुसार प्रति-डिव्हाइस PSK: iPSK, DPSK, MPSK आणि PPSK यांची तुलना (आणि WPA3 सपोर्ट)
Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet आणि Ubiquiti UniFi मधील प्रति-डिव्हाइस PSK अंमलबजावणीची सर्वसमावेशक तुलना. जाणून घ्या की WPA3-SAE प्रति-डिव्हाइस की धोरणांवर कसा परिणाम करते आणि ट्रान्झिशन मोड्स कधी तैनात करावेत विरुद्ध 802.1X वर कधी स्थलांतरित व्हावे.
Per-Device PSK (iPSK, DPSK, MPSK) चा वापर करून WiFi SSID ची संख्या कशी कमी करावी
हा अधिकृत तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करतो की IT टीम्स प्रति-डिव्हाइस PSK (xPSK) चा वापर करून एकाच SSID मध्ये एकाधिक विशिष्ट उद्देशांसाठी तयार केलेले नेटवर्क्स एकत्र करून SSID बीकन ओव्हरहेडमुळे होणारी WiFi परफॉर्मन्सची घसरण कशी दूर करू शकतात. यामध्ये Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK, आणि Ubiquiti UniFi PPSK मधील व्हेंडर लँडस्केपचा समावेश आहे, ज्यामध्ये डायनॅमिक VLAN असाइनमेंट, IoT ऑनबोर्डिंग आणि PCI DSS अनुपालनावर व्यावहारिक अंमलबजावणीचे मार्गदर्शन आहे. हॉस्पिटॅलिटी, रिटेल, स्टेडियम आणि सार्वजनिक क्षेत्रातील संस्थांमधील वेन्यू ऑपरेटर्सना यामध्ये कृतीयोग्य आर्किटेक्चर मार्गदर्शन आणि वास्तविक जगातील व्यावहारिक उदाहरणे मिळतील.
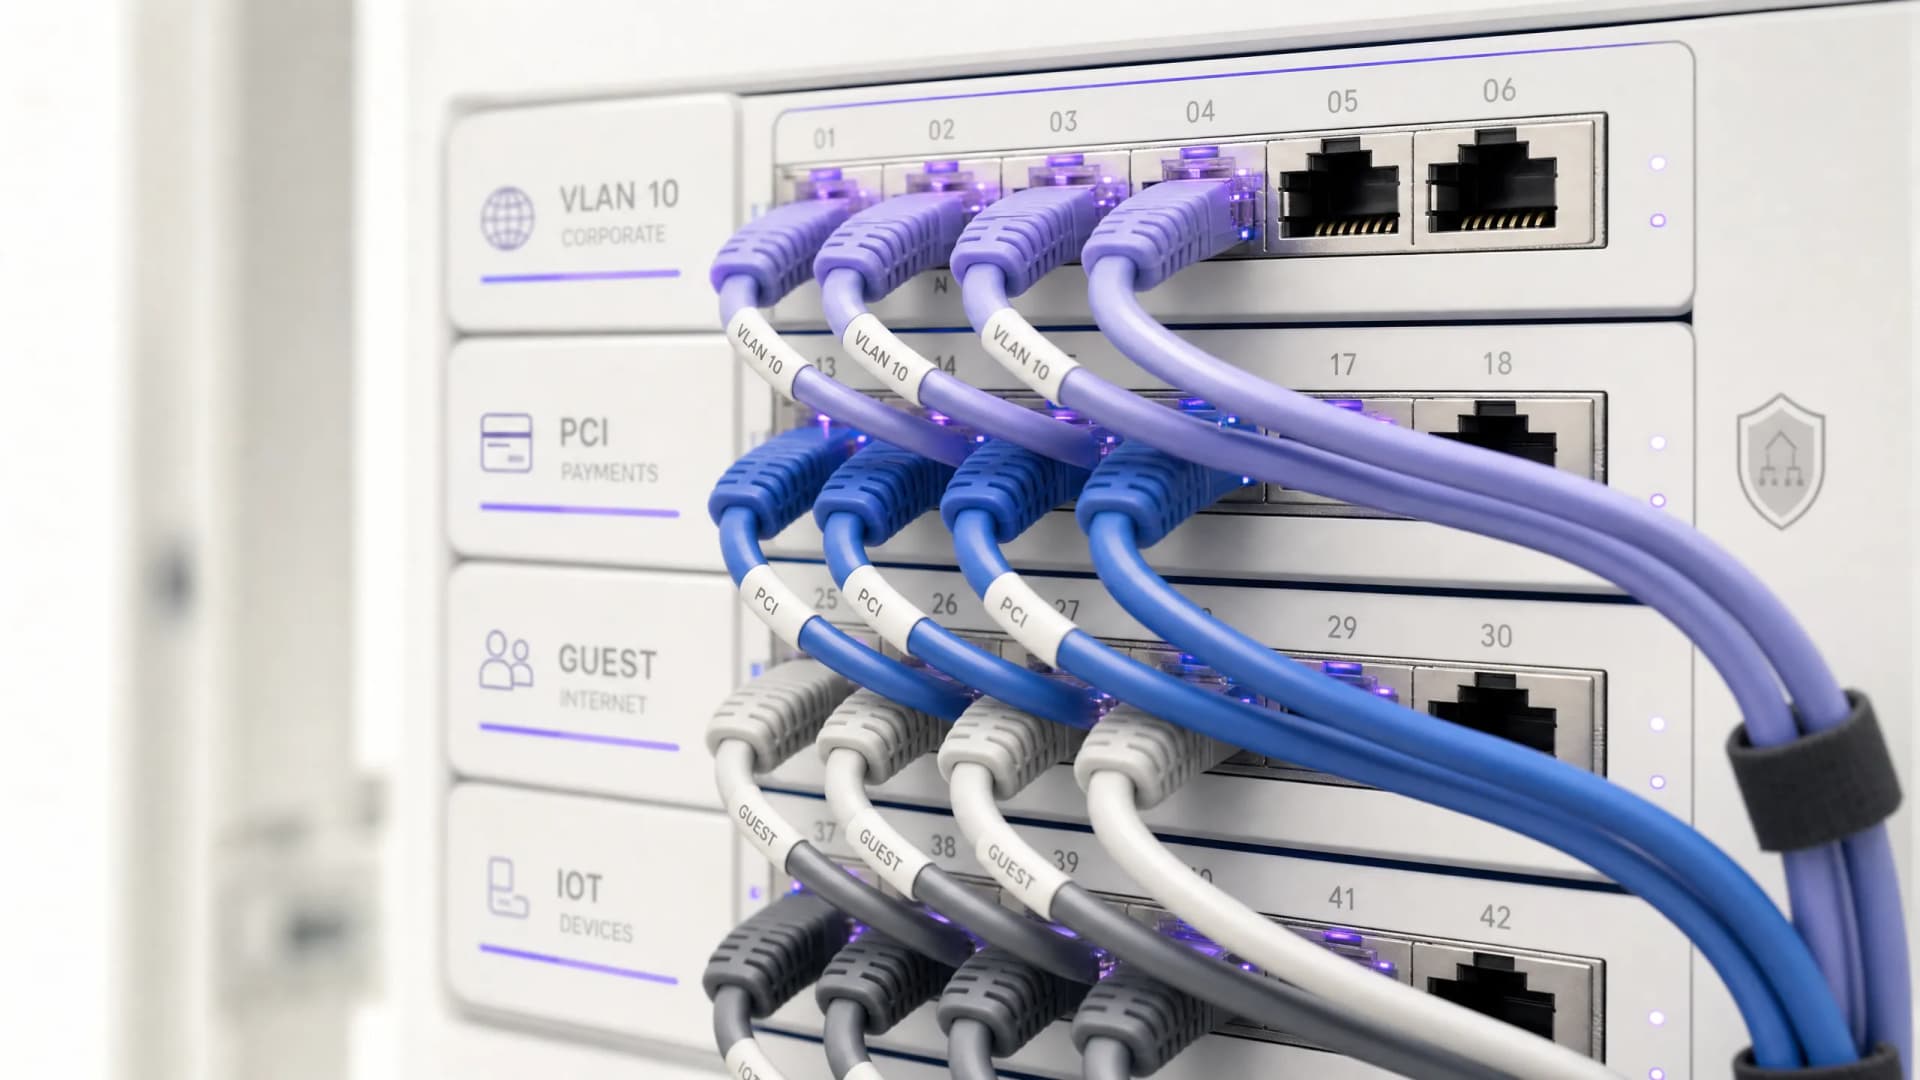
सामायिक WiFi इन्फ्रास्ट्रक्चरसाठी कायदेशीर आणि अनुपालन आवश्यकता
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक सामायिक WiFi इन्फ्रास्ट्रक्चर उपयोजित आणि व्यवस्थापित करण्यासाठी महत्त्वाच्या कायदेशीर, नियामक आणि आर्किटेक्चरल आवश्यकतांचे वर्णन करते. हे IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेटर्सना मजबूत डेटा संरक्षण, कठोर पेमेंट सुरक्षा अनुपालन आणि एंटरप्राइझ मानके वापरून उच्च-कार्यक्षमता भाडेकरू अलगाव सुनिश्चित करण्यासाठी कृती करण्यायोग्य फ्रेमवर्क प्रदान करते.
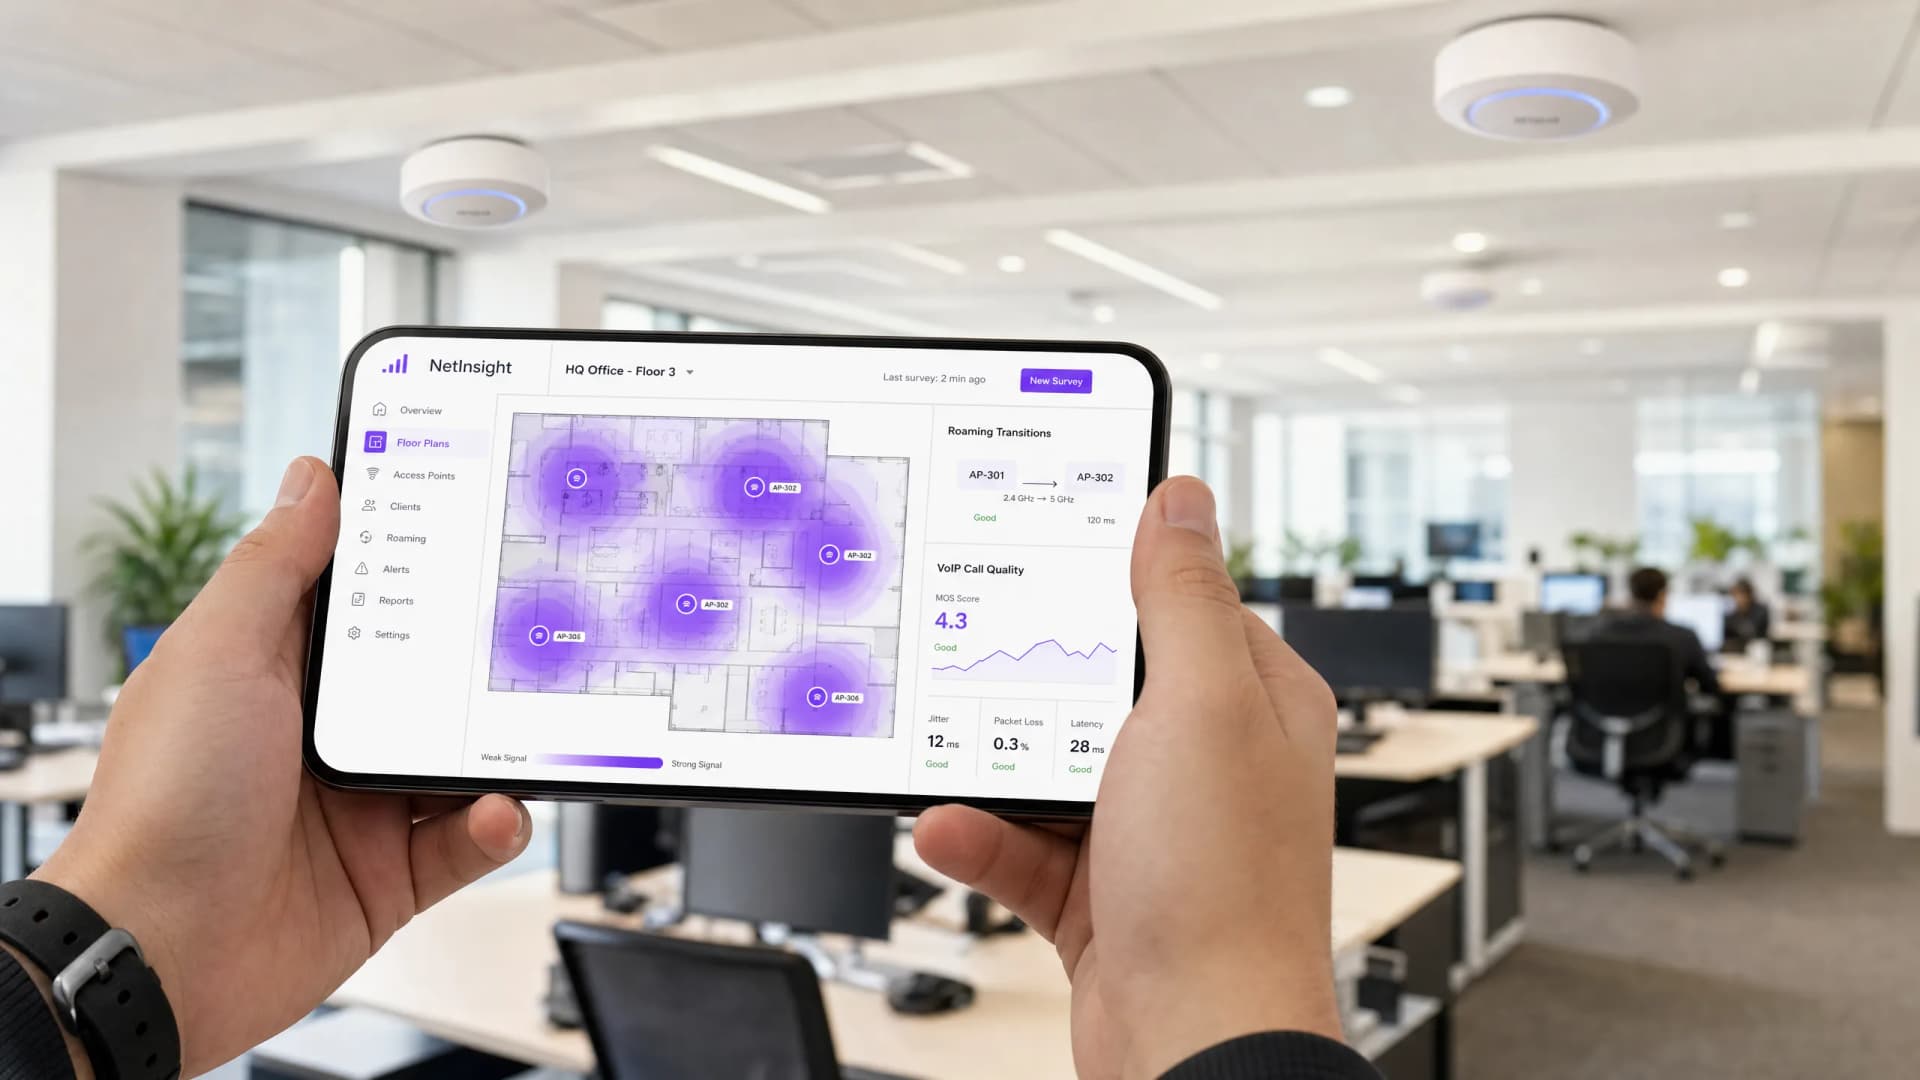
कॉर्पोरेट WiFi वर VoIP आणि व्हिडिओ कॉल्ससाठी Roaming ऑप्टिमायझेशन
ही मार्गदर्शिका IT मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि CTOs ना कॉर्पोरेट स्टाफ नेटवर्कवर अखंड VoIP आणि व्हिडिओ कॉल्सना सपोर्ट करण्यासाठी WiFi roaming ऑप्टिमाइझ करण्यासाठी एक सर्वसमावेशक, व्हेंडर-तटस्थ ब्लू प्रिंट प्रदान करते. यामध्ये sub-50ms हँडऑफ लेटन्सी साध्य करण्यासाठी आवश्यक असलेले IEEE 802.11k/r/v प्रोटोकॉल स्टॅक, WMM QoS कॉन्फिगरेशन, RF सेल डिझाइन आणि एंड-टू-एंड वायर्ड QoS मॅपिंग समाविष्ट आहे. हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि मोठ्या ठिकाणांच्या वातावरणात लागू असलेल्या, या संदर्भामध्ये वास्तविक-जगातील अंमलबजावणीचे सिनॅरिओ, ट्रबलशूटिंग फ्रेमवर्क आणि मोजता येण्याजोगा ROI विश्लेषण समाविष्ट आहे.
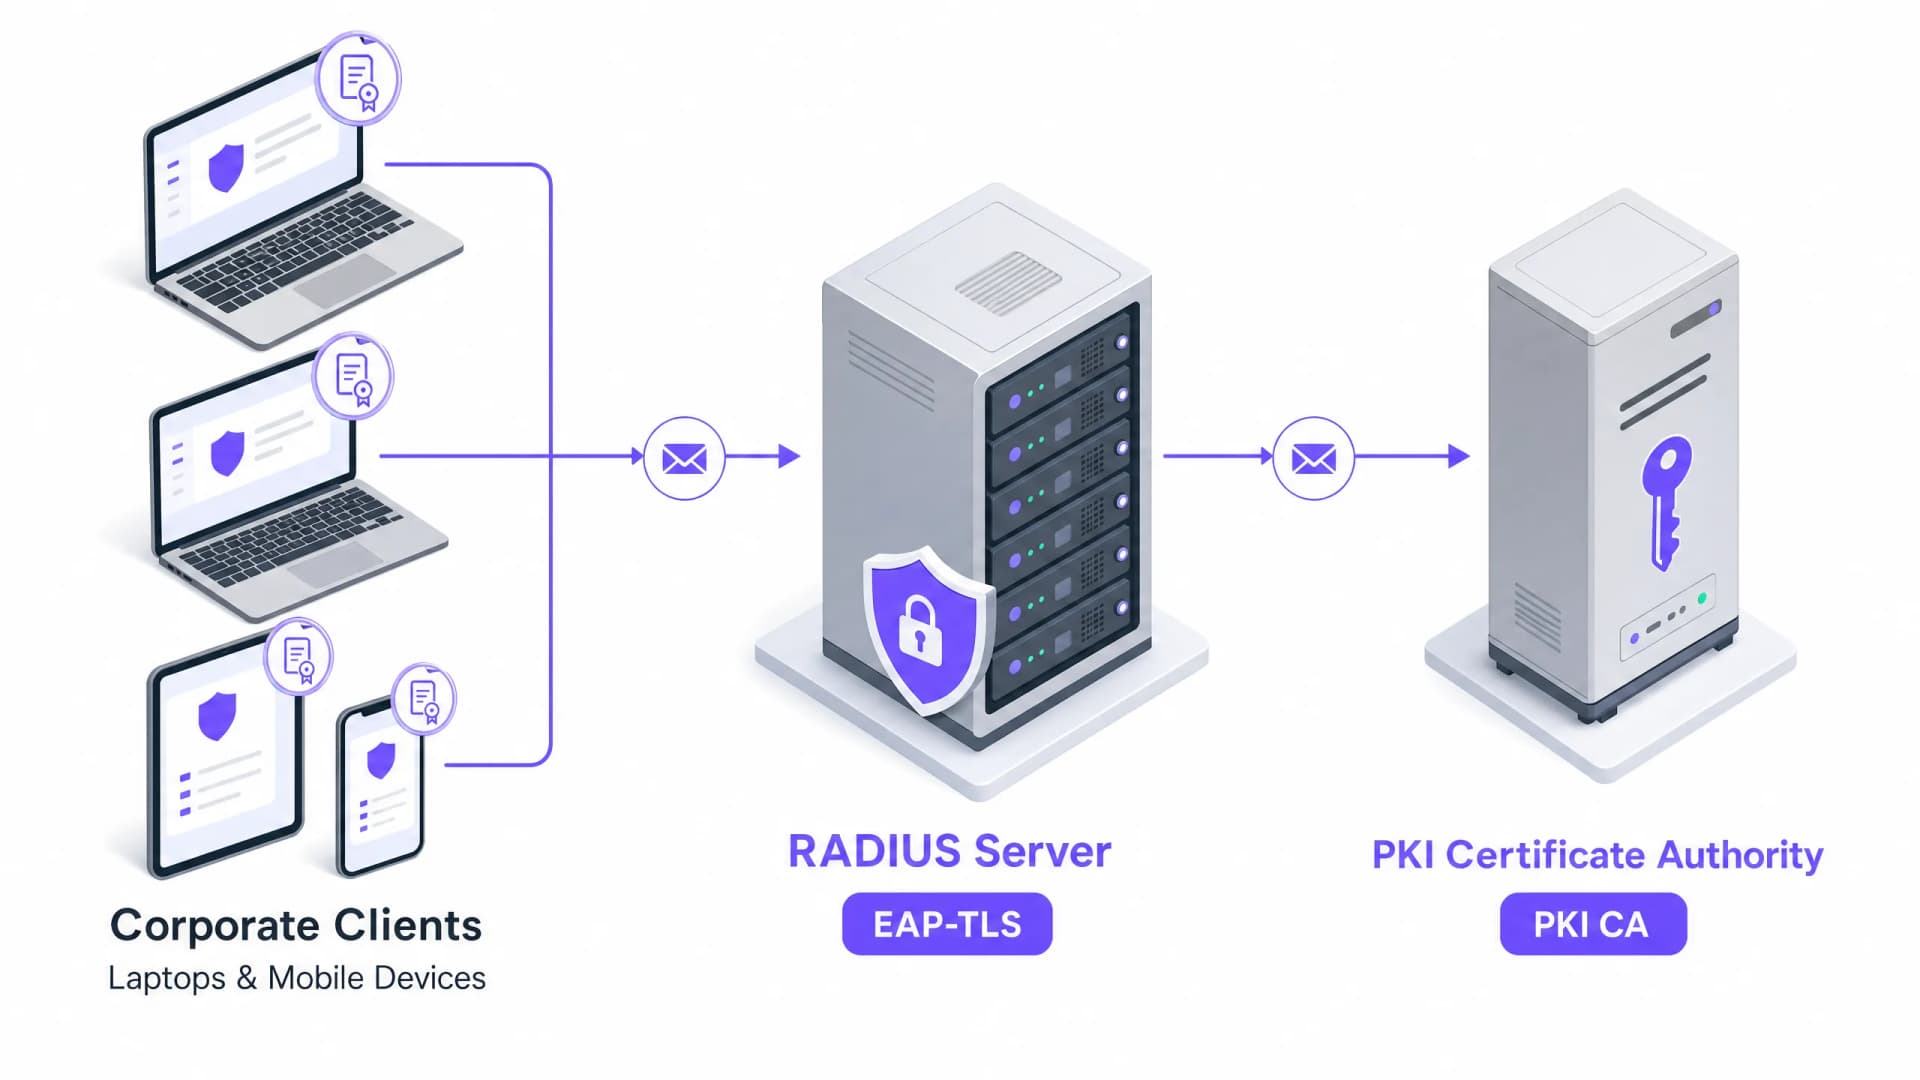
कॉर्पोरेट उपकरणांसाठी प्रमाणपत्र-आधारित प्रमाणीकरण (EAP-TLS)
हा अधिकृत तांत्रिक संदर्भ मार्गदर्शक कॉर्पोरेट उपकरणांसाठी EAP-TLS प्रमाणपत्र-आधारित प्रमाणीकरणाची आर्किटेक्चर, उपयोजन आणि कार्यात्मक सर्वोत्तम पद्धतींचा समावेश करतो. IT आर्किटेक्ट आणि वेन्यू ऑपरेशन्स लीडर्ससाठी डिझाइन केलेले, हे पासवर्ड-आधारित क्रेडेंशियलचे धोके दूर करण्यासाठी आणि मल्टी-साइट एंटरप्राइझ वातावरणात मजबूत 802.1X नेटवर्क प्रवेश नियंत्रण मिळवण्यासाठी एक व्यावहारिक रोडमॅप प्रदान करते.
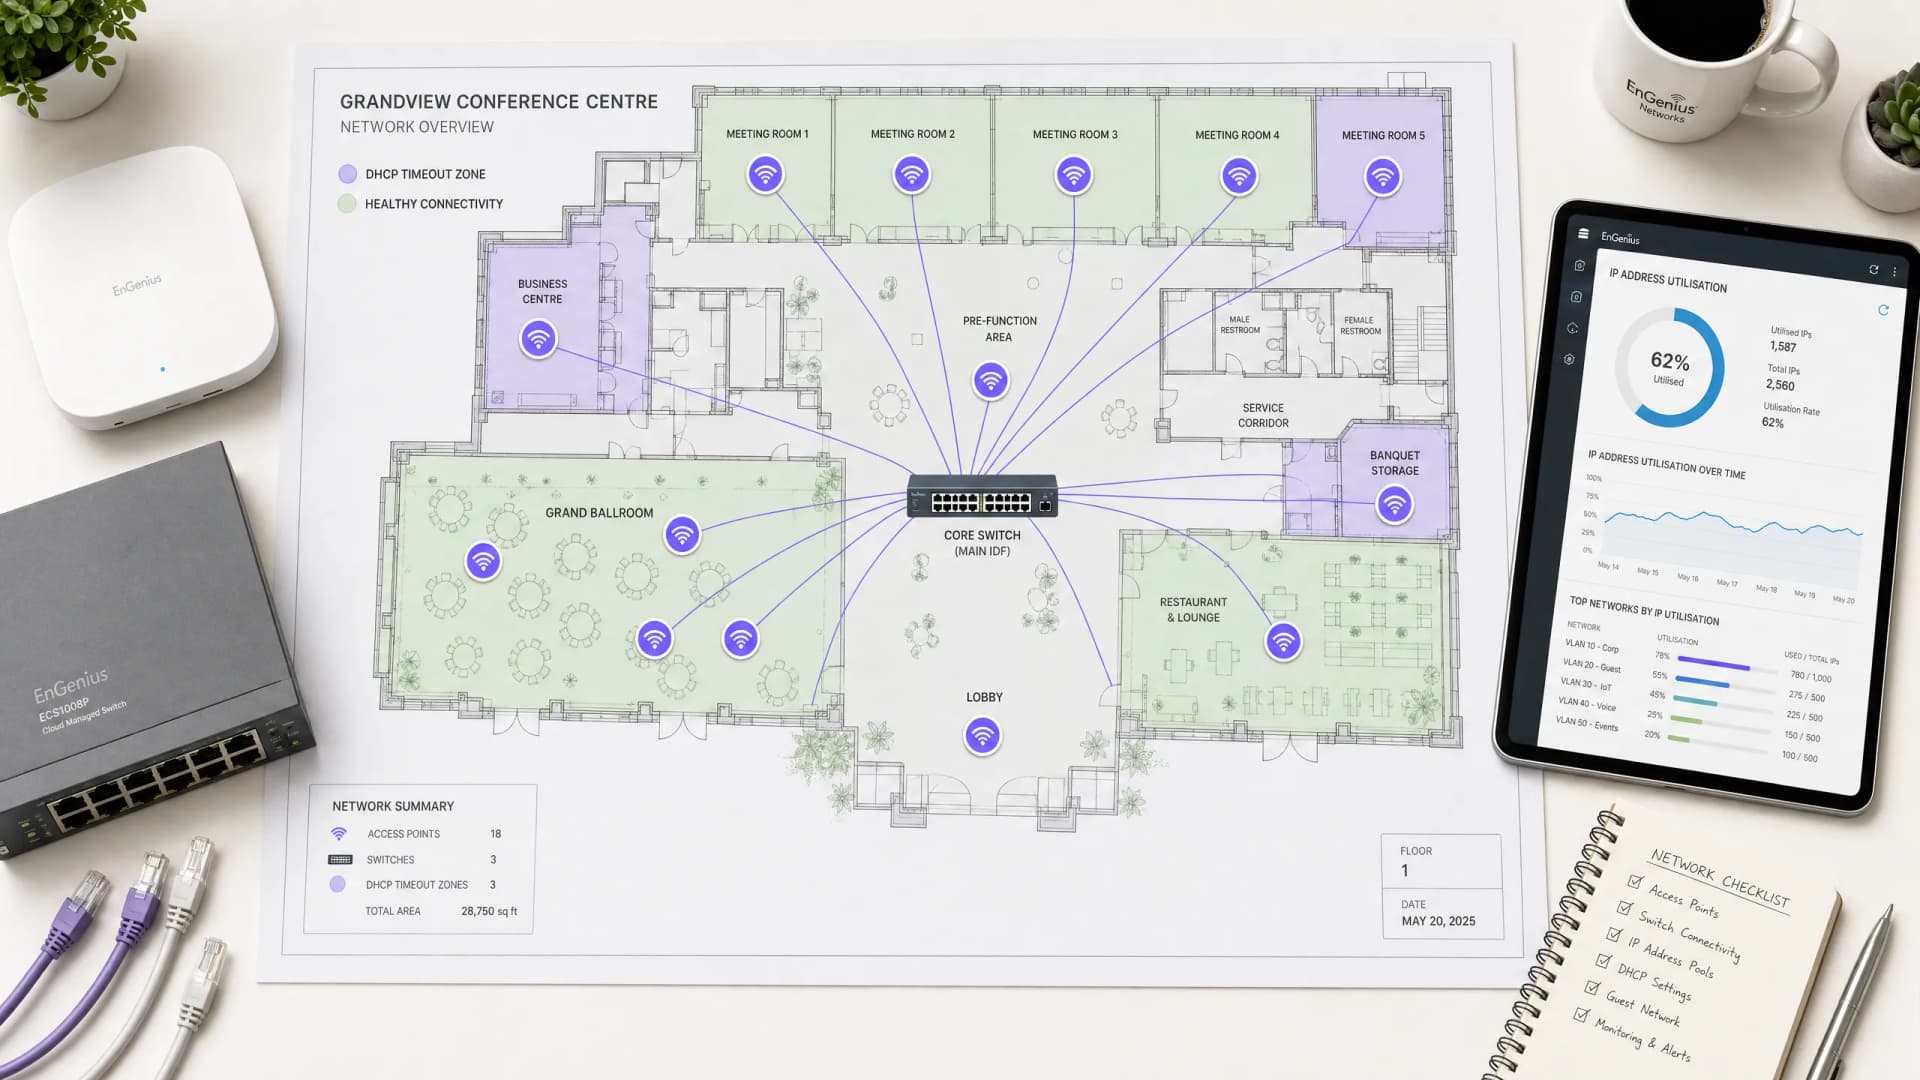
हाय-डेन्सिटी वायरलेस नेटवर्कवरील DHCP टाईमआऊट्सची शीर्ष 10 कारणे
हाय-डेन्सिटी WiFi वातावरणात DHCP ऑनबोर्डिंग अडथळे दूर करण्यासाठी नेटवर्क इंजिनियर्स, एंटरप्राइझ आर्किटेक्ट्स आणि वेन्यू IT डायरेक्टर्ससाठी एक तांत्रिक संदर्भ. यामध्ये IP हेल्पर रिले मिसकॉन्फिगरेशन्स, लीझ पूल स्टार्व्हेशन, ब्रॉडकास्ट एअरटाइम डिग्रेडेशन, रॉग DHCP सर्व्हर्स आणि मल्टी-व्हेंडर रेमेडिएशन समाविष्ट आहे.
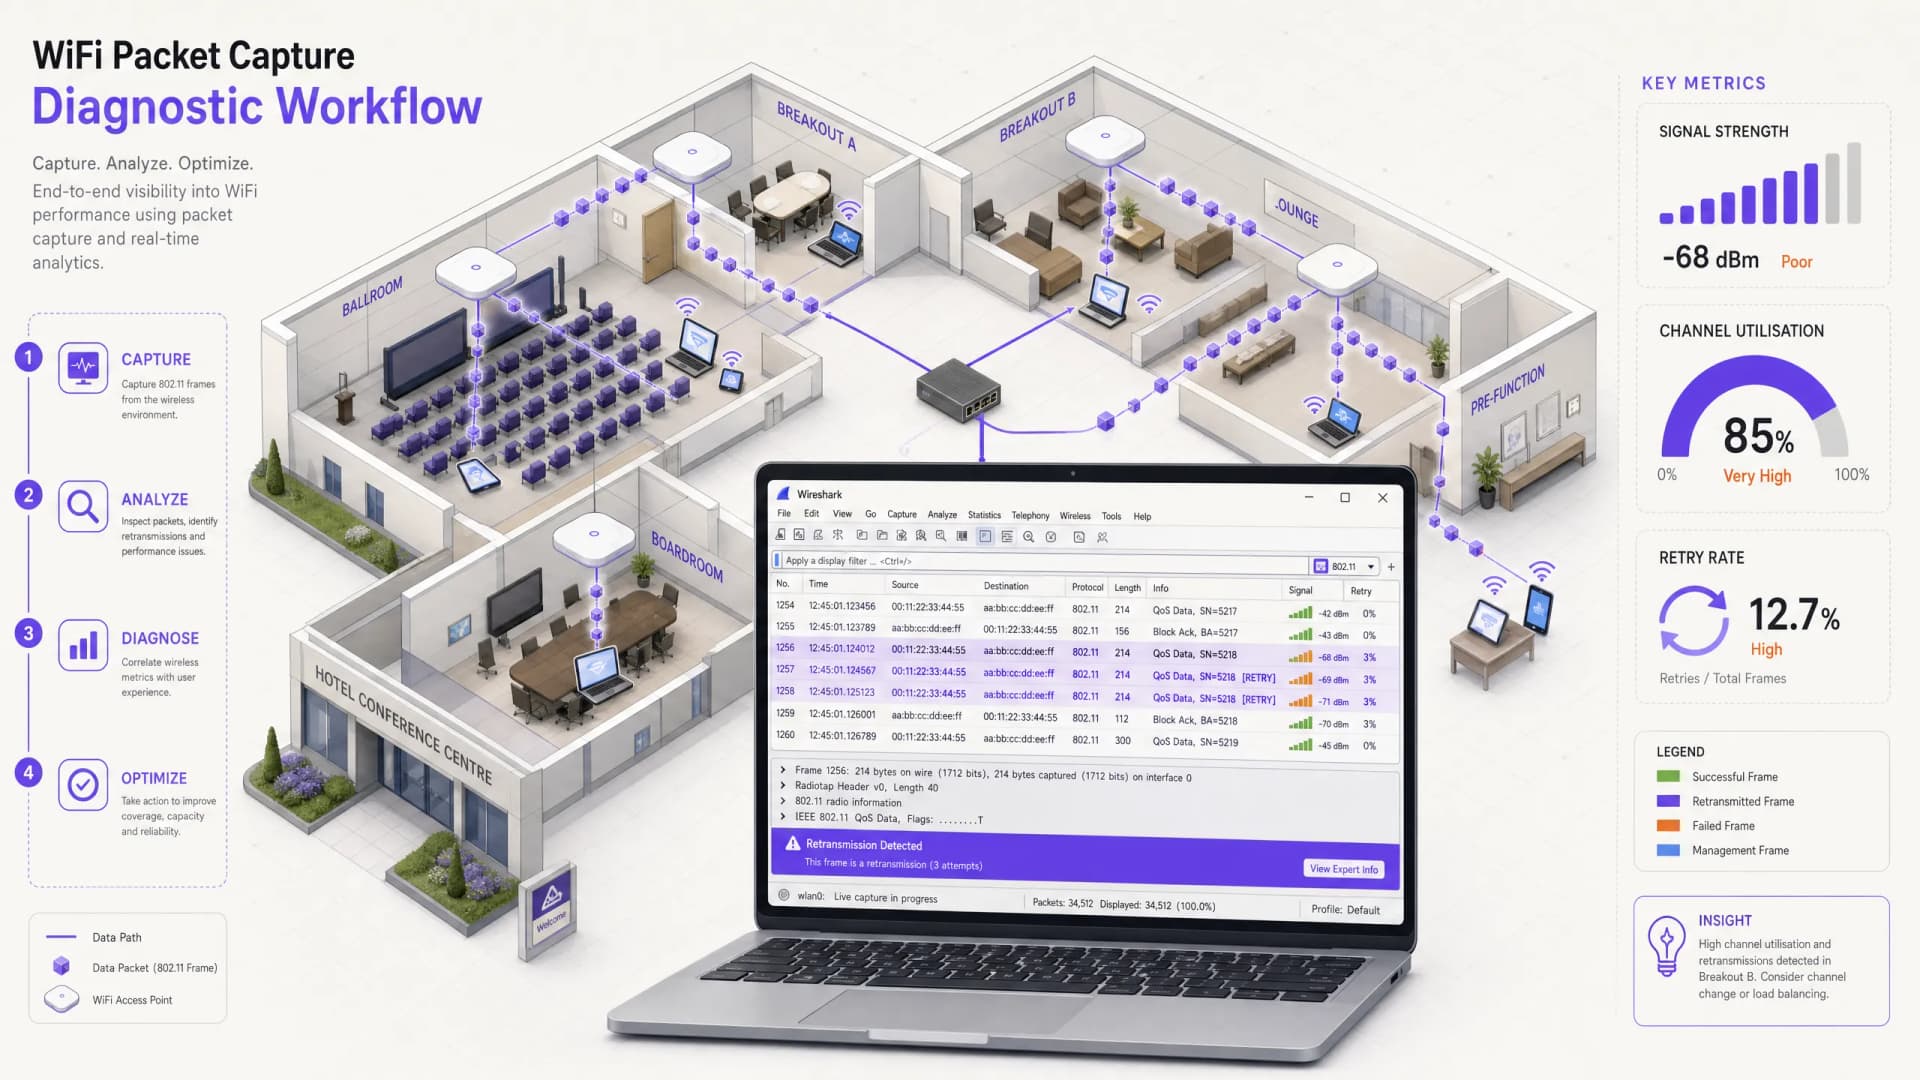
संतोषजनक नसलेल्या WiFi कामगिरीचे निदान करण्यासाठी पॅकेट कॅप्चर (PCAP) चा वापर करणे
हे तांत्रिक संदर्भ मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना Packet Capture (PCAP) विश्लेषणाचा वापर करून संथ असणाऱ्या एंटरप्राइझ WiFi कामगिरीचे अचूक निदान आणि निराकरण करण्यासाठी एक संरचित, पॅकेट - पातळीवरील कार्यपद्धती प्रदान करते. री-ट्रान्समिशन दर, एअरटाइम वापर आणि फिजिकल लेयर मेटाडेटा यासह कच्च्या 802.11 फ्रेम्सचे विश्लेषण करून, टीम्स RF - लेयरमधील अडथळे वायर्ड किंवा ॲप्लिकेशन समस्यांपासून अचूकपणे वेगळे करू शकतात. हॉटेल्स, रिटेल साखळ्या, स्टेडियम आणि कॉन्फरन्स सेंटर्ससह अति-गर्दीच्या ठिकाणांवर लागू होणारे, हे मार्गदर्शक नेटवर्क क्षमता पुन्हा मिळवण्यासाठी आणि अतिथींच्या अनुभवाचे रक्षण करण्यासाठी व्यावहारिक निदान वर्कफ्लो, वास्तविक-जगातील केस स्टडीज आणि कॉन्फिगरेशन सुधारणा पायऱ्या प्रदान करते.
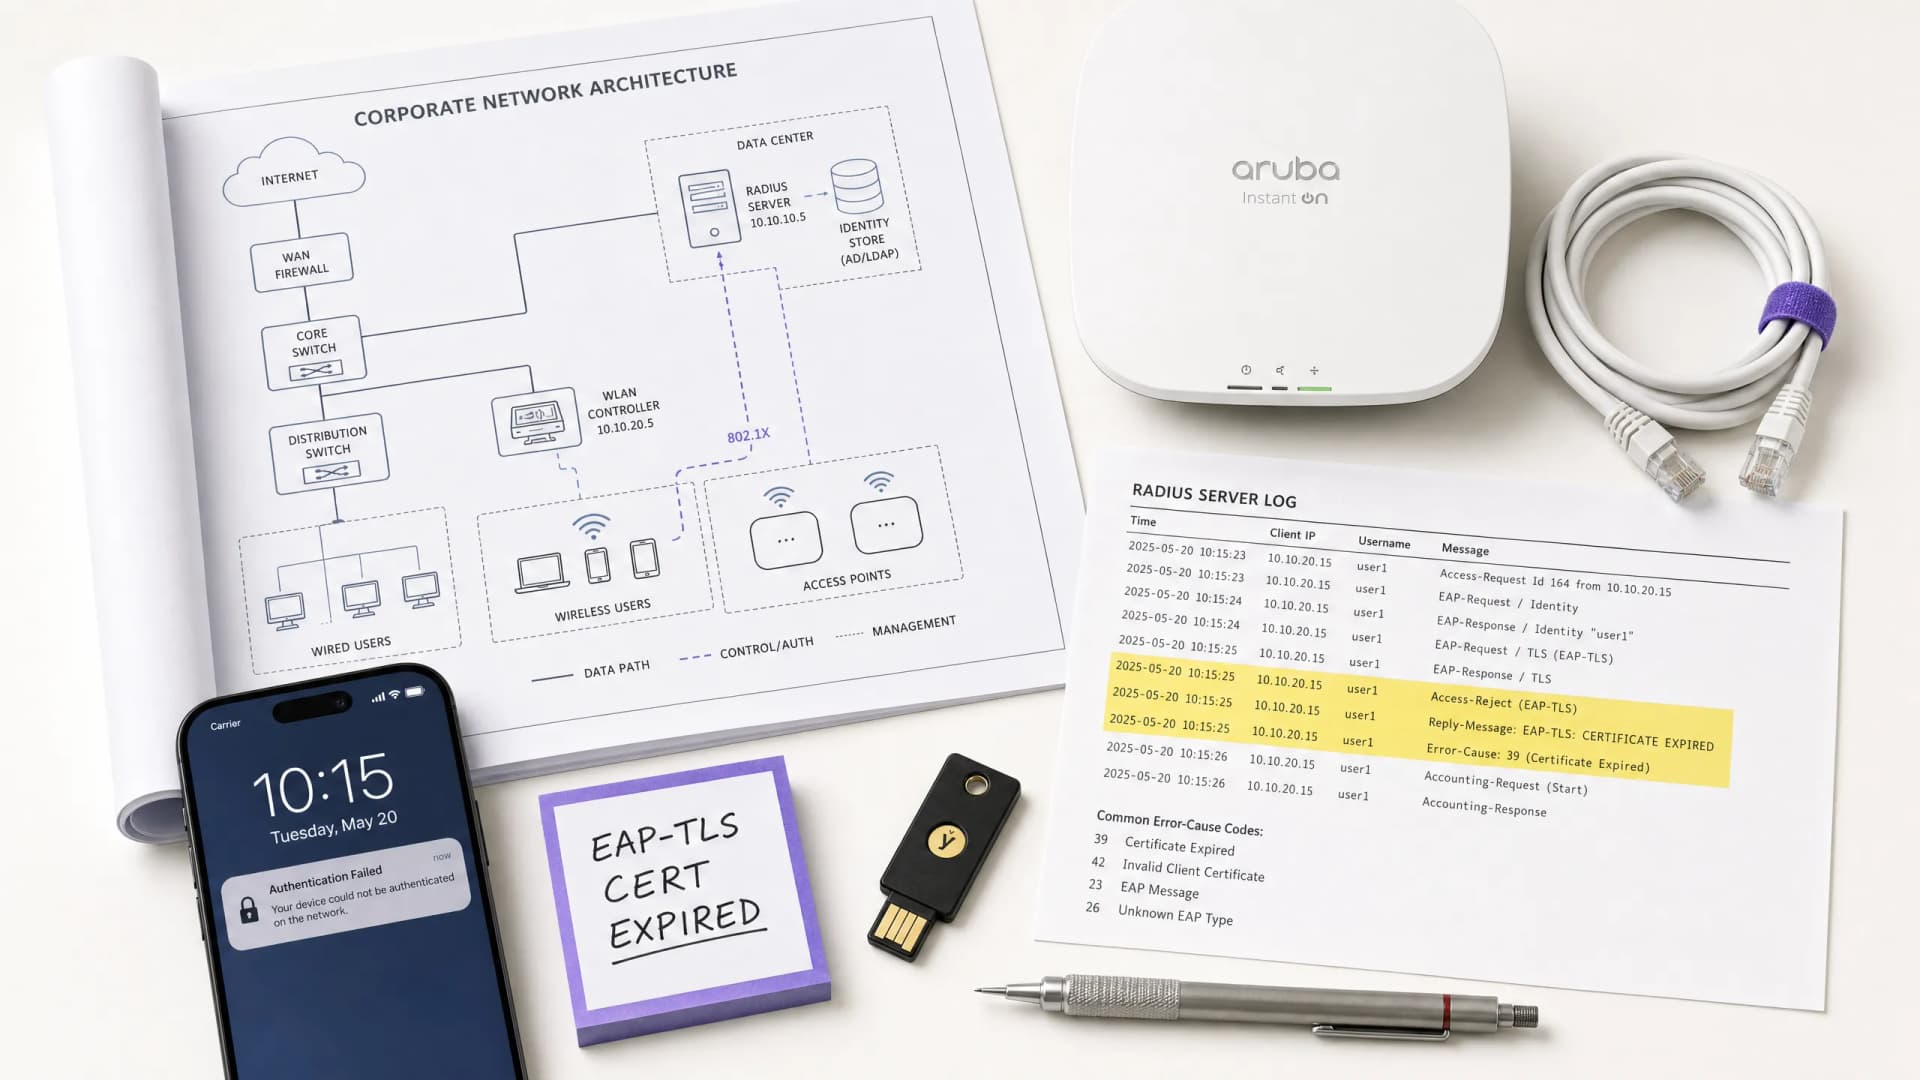
802.1X प्रमाणीकरण अयशस्वी (RADIUS/EAP) समस्या निवारण
एंटरप्राइझ WiFi नेटवर्कवर 802.1X, EAP-TLS, PEAP, आणि RADIUS प्रमाणीकरण त्रुटींचे निराकरण करण्यासाठी टप्प्याटप्प्याने निदान मार्गदर्शक.
WiFi Roaming च्या समस्यांचे निदान करण्यासाठी स्टेप - बाय - स्टेप मार्गदर्शक
हे सर्वसमावेशक मार्गदर्शक एंटरप्राइझ IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना WiFi roaming च्या समस्यांचे निदान आणि निवारण करण्यासाठी एक अधिकृत, स्टेप - बाय - स्टेप पद्धती प्रदान करते. IEEE 802.11k/v/r मानकांचे तांत्रिक विश्लेषण आणि प्रत्यक्ष केस स्टडीज तसेच पॅकेट-पातळीवरील विश्लेषणाचा मेळ घालून, हे संदर्भ पुस्तक टीम्सना 'sticky client' ची समस्या दूर करण्यास आणि अखंड मोबाईल कनेक्टिव्हिटी प्रदान करण्यास सक्षम करते. यामध्ये RF साईट सर्व्हे आणि कंट्रोलर कॉन्फिगरेशन ऑडिटपासून ते ओव्हर-द-एयर पॅकेट कॅप्चर विश्लेषण आणि निवारणानंतरच्या व्हॅलिडेशनपर्यंतच्या संपूर्ण डायग्नोस्टिक वर्कफ्लोचा समावेश आहे.
गेस्ट WiFi वर वेळ आणि बँडविड्थ निर्बंध कसे लागू करावेत
तुम्ही तुमच्या गेस्ट WiFi साठी प्रति-डिव्हाइस आणि एकूण बँडविड्थ मर्यादा, RADIUS सेशन आणि आयडल टाइमआउट्स आणि SSID शेड्यूल्स सेट करू शकाल. त्यानंतर तुम्ही तुमच्या जागेच्या प्रकारानुसार योग्य मूल्ये निवडू शकता, प्रत्यक्ष डिव्हाइसवरून प्रत्येक नियंत्रणाची चाचणी घेऊ शकता आणि सामान्यतः मर्यादा काम करण्यापासून रोखणाऱ्या त्रुटींचे निवारण करू शकता.
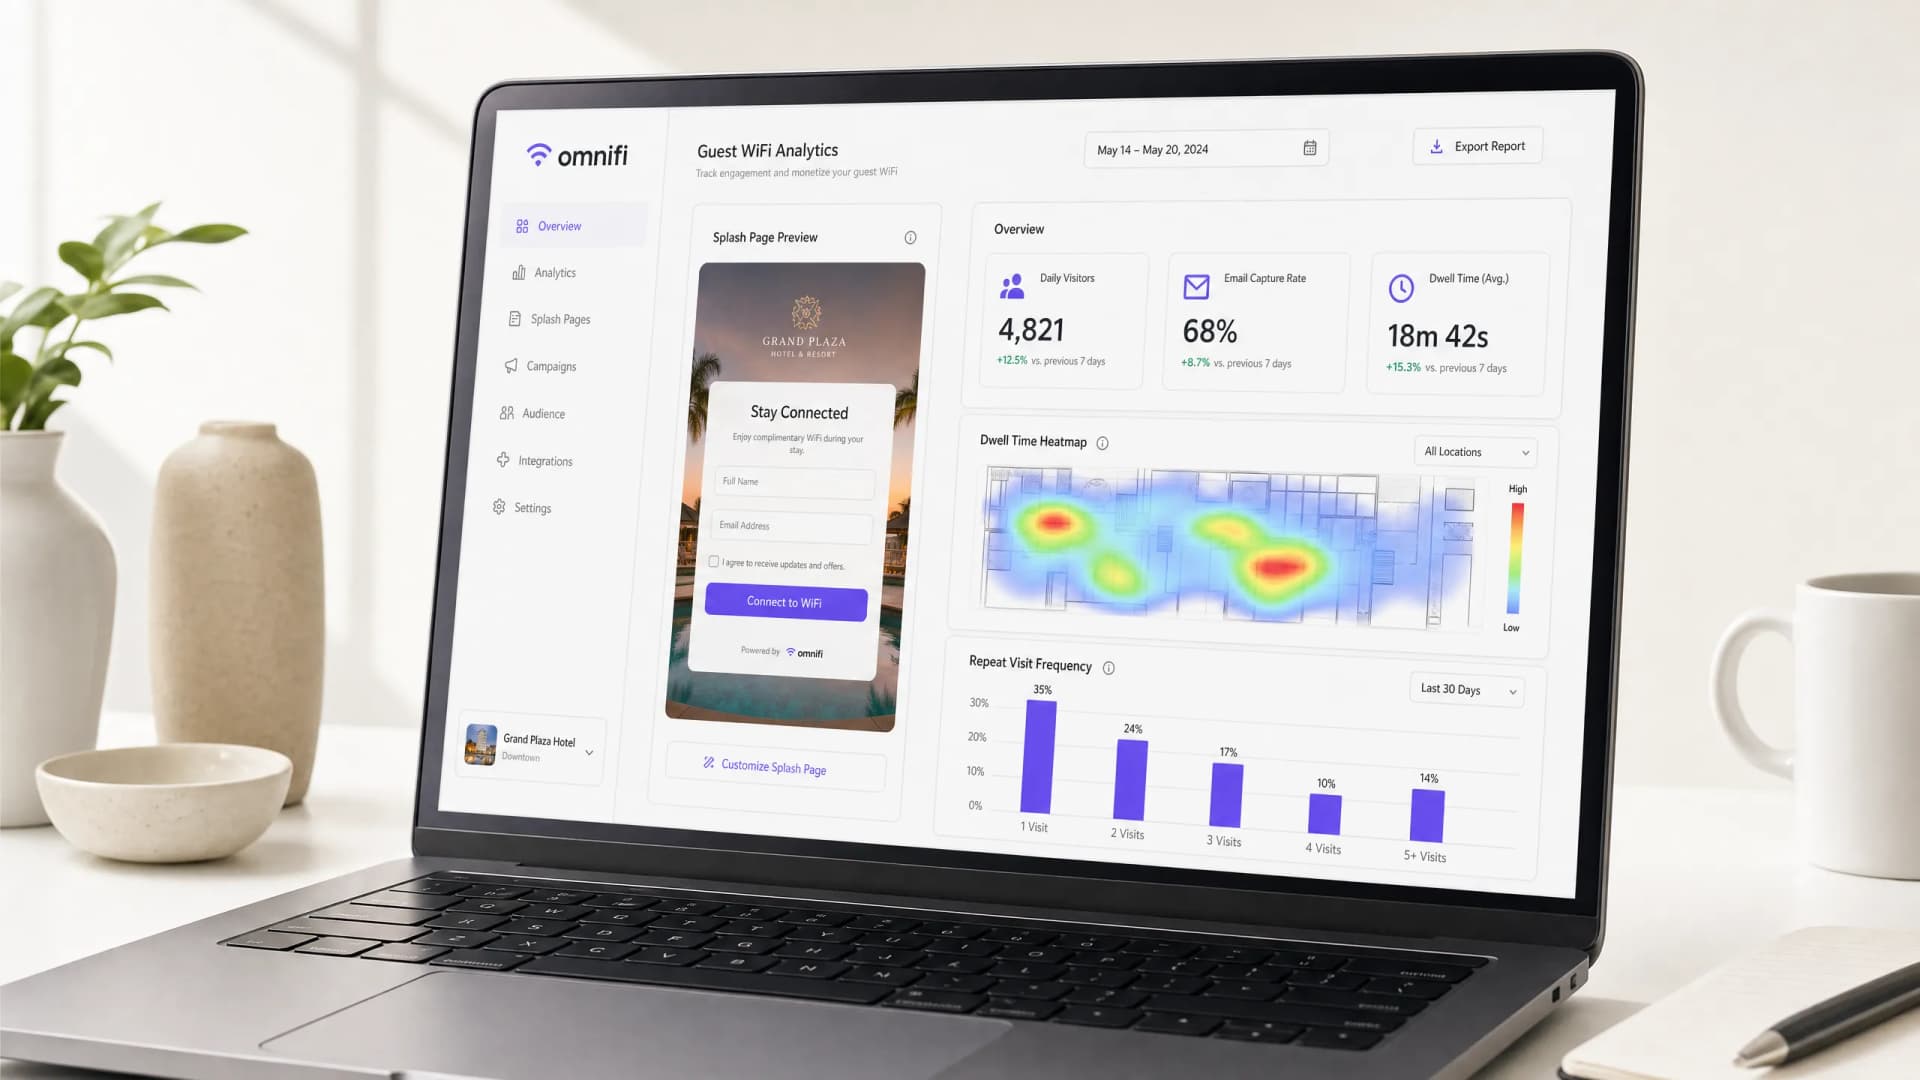
डेटा अॅनालिटिक्स आणि स्प्लॅश पेजेसद्वारे गेस्ट WiFi चे कमाईत रूपांतर करणे
हे अधिकृत मार्गदर्शक आयटी व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि CTOs ना गेस्ट WiFi ला खर्च केंद्रातून उच्च-उत्पन्न देणाऱ्या फर्स्ट-पार्टी डेटा मालमत्तेमध्ये रूपांतरित करण्यासाठी एक व्यापक तांत्रिक फ्रेमवर्क प्रदान करते. यामध्ये मोजण्यायोग्य वेन्यू महसूल मिळवण्यासाठी नेटवर्क आर्किटेक्चर, डेटा अॅनालिटिक्स एकत्रीकरण, कॅप्टिव्ह पोर्टल ऑप्टिमायझेशन आणि जागतिक अनुपालन धोरणांची रूपरेषा दिली आहे.
सार्वजनिक अतिथी नेटवर्कवरील कायदेशीर दायित्वे आणि कंटेंट फिल्टरिंग
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि CTOs ना सार्वजनिक अतिथी WiFi नेटवर्कवर कंटेंट फिल्टरिंग तैनात करण्यासाठी एक निश्चित तांत्रिक आणि कायदेशीर फ्रेमवर्क प्रदान करते. यामध्ये GDPR, UK Online Safety Act 2023, आणि PCI DSS अंतर्गत नियामक दायित्वे, तसेच DNS फिल्टरिंग, captive portal प्रमाणीकरण, ॲप्लिकेशन-लेअर फायरवॉलिंग आणि VLAN विभाजनासाठी बहु-स्तरीय आर्किटेक्चर समाविष्ट आहे. आदरातिथ्य, किरकोळ विक्री, आरोग्य सेवा आणि वाहतूक क्षेत्रातील वेन्यू ऑपरेटरना कायदेशीररित्या सुरक्षित, उच्च-कार्यक्षमता असलेले अतिथी नेटवर्क तयार करण्यासाठी व्यावहारिक अंमलबजावणीच्या पायऱ्या, वास्तविक-जगातील केस स्टडीज आणि निर्णय फ्रेमवर्क मिळतील.
को-वर्किंग स्पेसमध्ये बँडविड्थ व्यवस्थापन आणि क्वालिटी ऑफ सर्व्हिस (QoS)
को-वर्किंग वातावरणात मजबूत बँडविड्थ मॅनेजमेंट आणि क्वालिटी ऑफ सर्व्हिस (QoS) फ्रेमवर्क लागू करण्यासाठी IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स डायरेक्टरसाठी अधिकृत तांत्रिक संदर्भ मार्गदर्शिका. एंटरप्राइज-ग्रेड कनेक्टिव्हिटी वितरीत करण्यासाठी ही मार्गदर्शिका नेटवर्क सेगमेंटेशन, ट्रॅफिक प्राधान्य, व्हेंडर-न्यूट्रल कॉन्फिगरेशन आणि वास्तविक-जगातील ROI मेट्रिक्सचे वर्णन करते. यामध्ये IEEE 802.11e/WMM मानके, VLAN डिझाइन, प्रति-वापरकर्ता दर मर्यादा आणि मोजता येण्याजोग्या व्यावसायिक परिणामांसह ट्रबलशूटिंग धोरणे समाविष्ट आहेत.
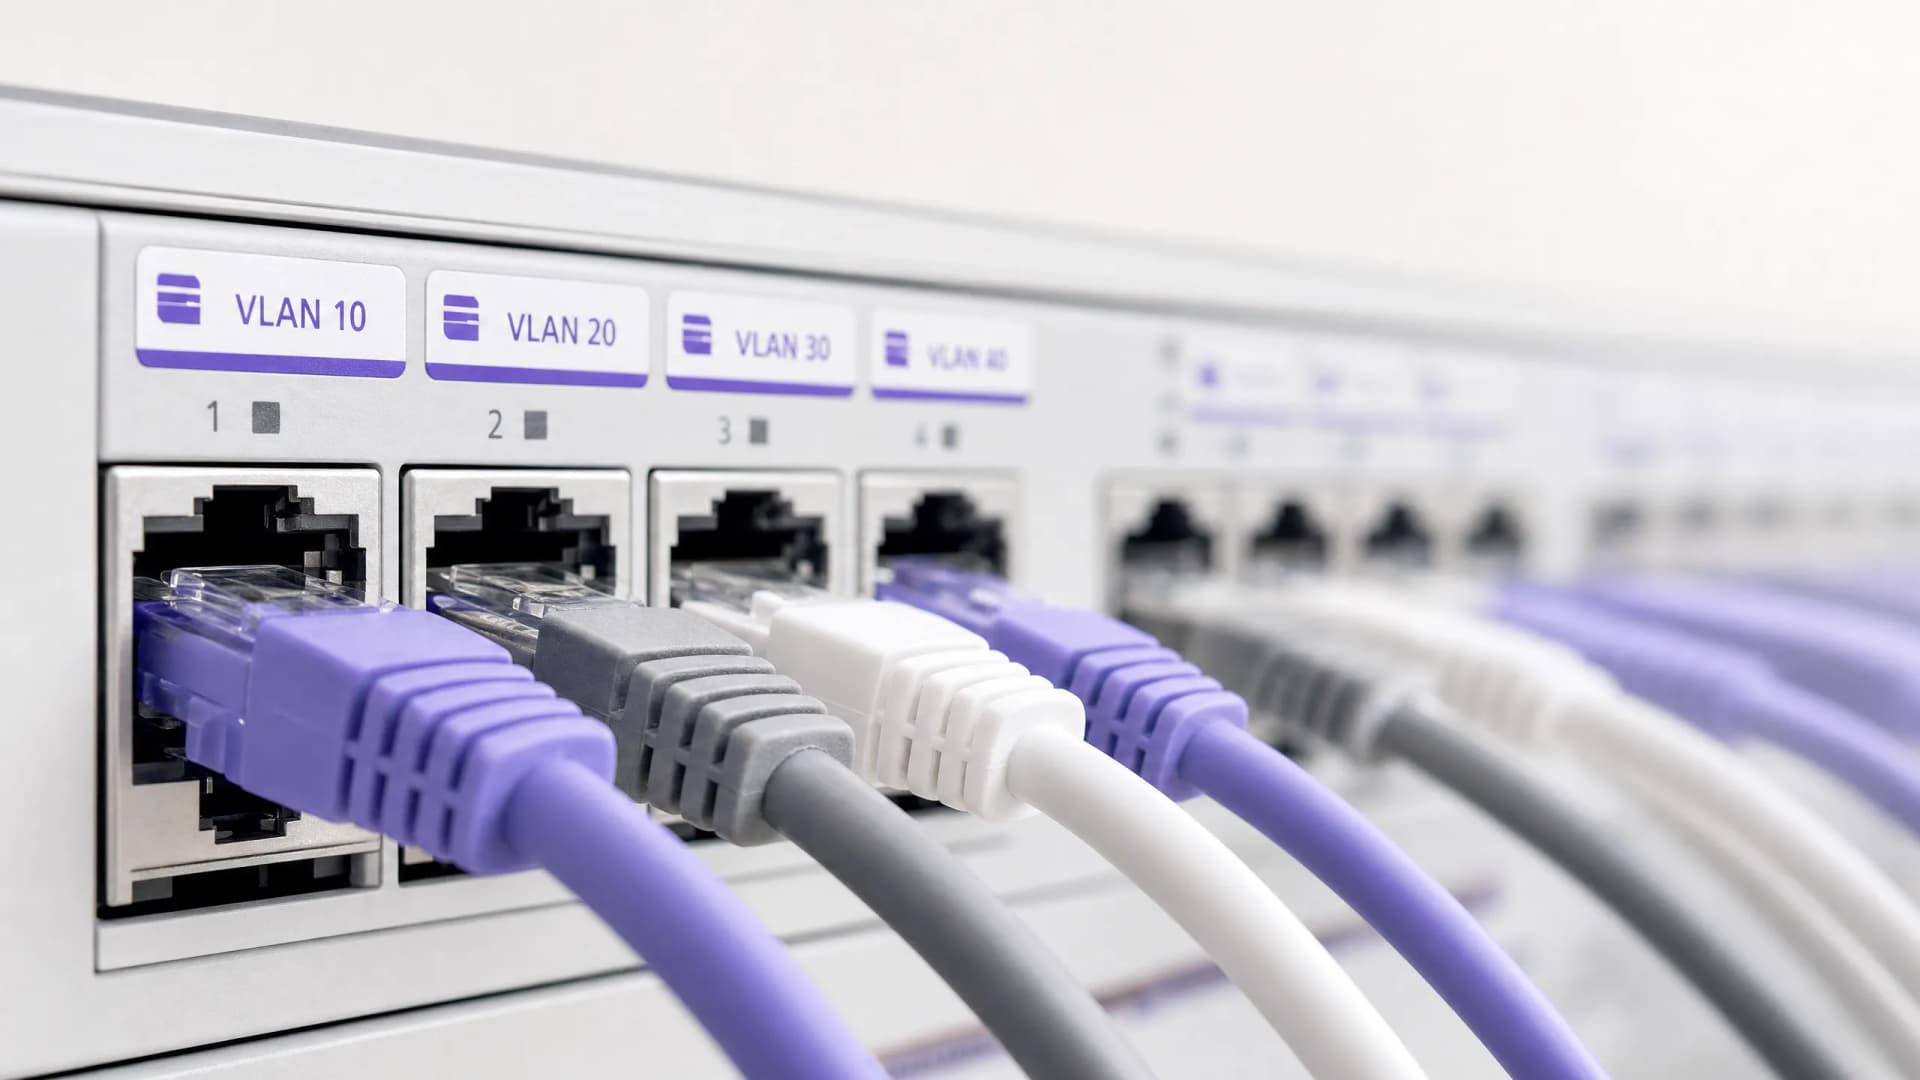
मल्टी-टेनंट वातावरणासाठी VLAN विभागणीच्या सर्वोत्तम पद्धती
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट्स, CTOs आणि व्हेन्यू ऑपरेशन्स डायरेक्टर्सना मल्टी-टेनंट WiFi वातावरणात VLAN विभागणी लागू करण्यासाठी एक अधिकृत, व्हेंडर-तटस्थ ब्लू प्रिंट प्रदान करते. यामध्ये IEEE 802.1Q मानके, 802.1X आणि RADIUS द्वारे डायनॅमिक VLAN असाइनमेंट, आणि हॉस्पिटॅलिटी, रिटेल, स्टेडियम व सार्वजनिक क्षेत्रातील व्हेन्यूसाठी स्टेप-बाय-स्टेप उपयोजन मार्गदर्शन समाविष्ट आहे. सामायिक भौतिक पायाभूत सुविधांवर PCI DSS आणि GDPR अनुपालन, लॅटरल मूव्हमेंट प्रतिबंध आणि उच्च कार्यक्षमतेची वायरलेस कनेक्टिव्हिटी प्रदान करण्यासाठी योग्य VLAN विभागणी हे मूलभूत नियंत्रण आहे.
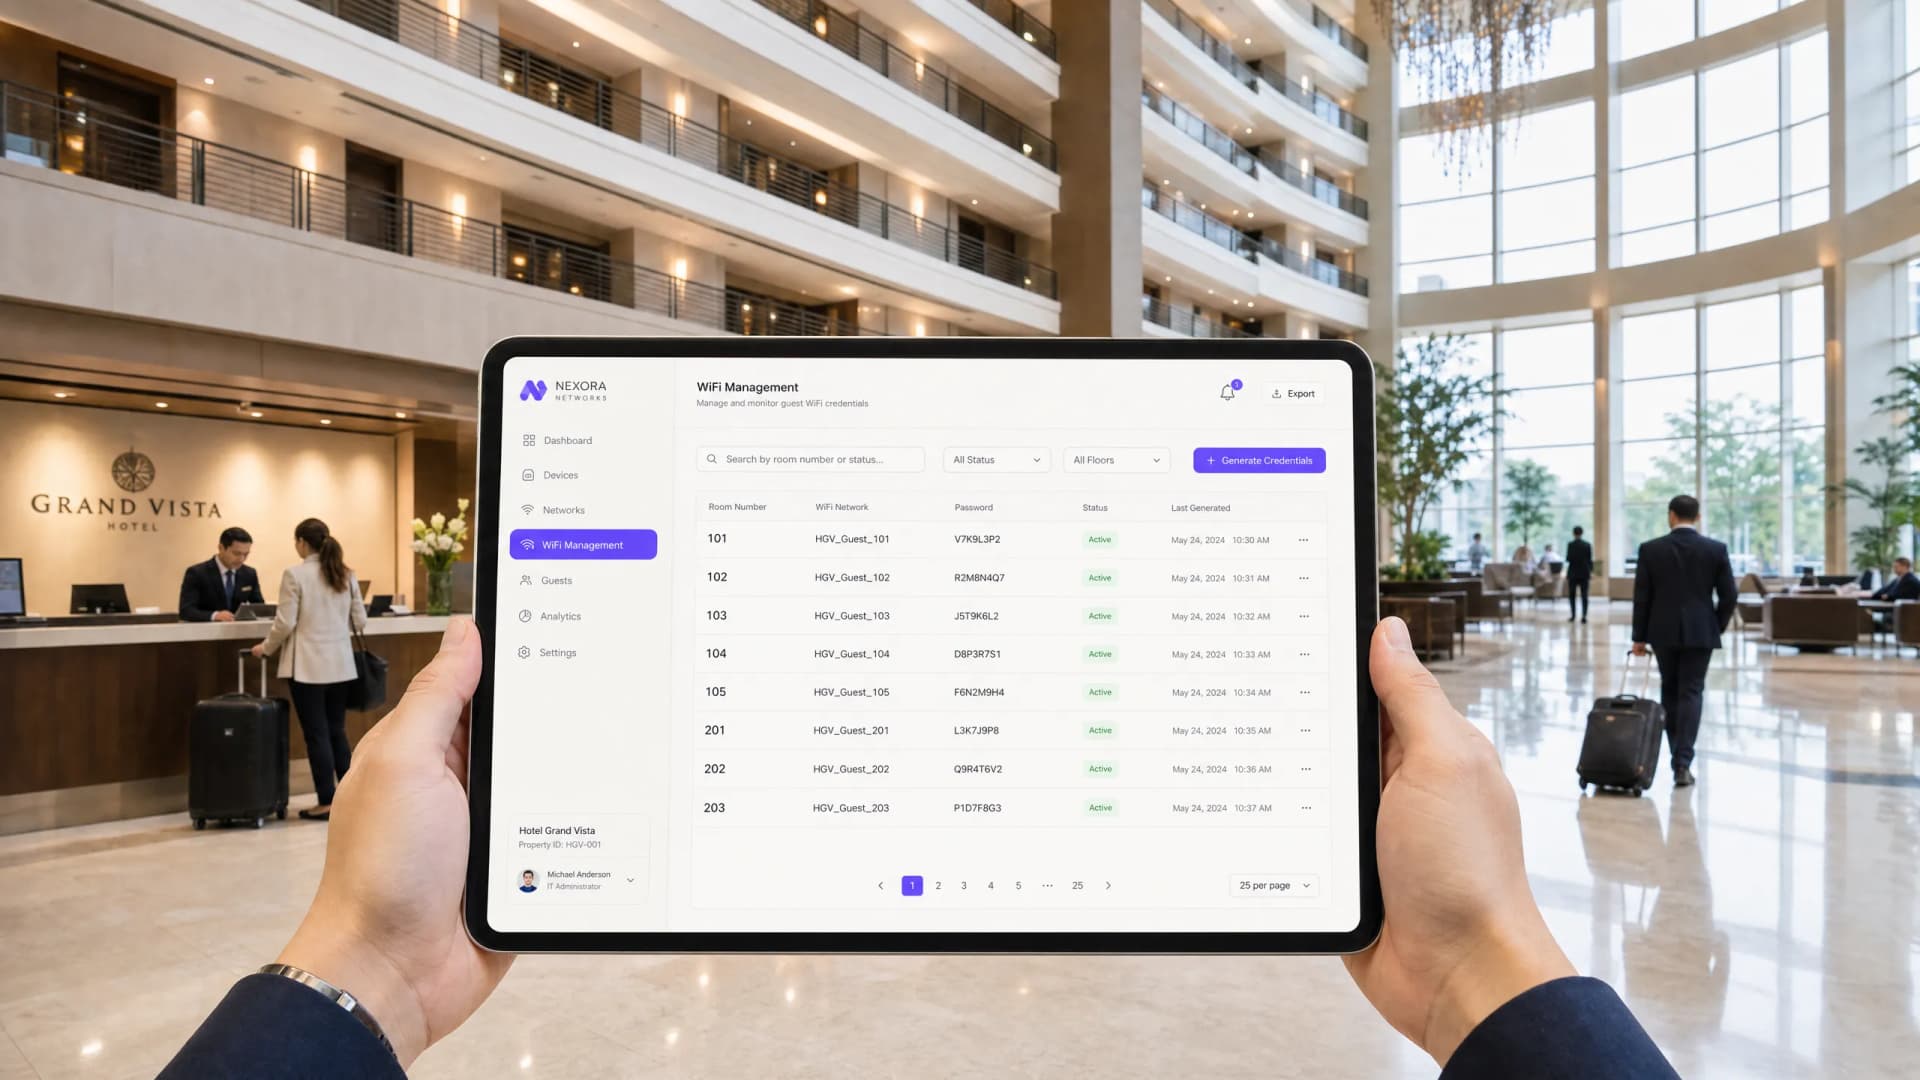
मल्टी-टेनंट सुरक्षेसाठी डायनॅमिक प्री-शेअर्ड की (DPSK)
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक मल्टी-टेनंट WiFi वातावरणासाठी 802.1X ला उच्च-सुरक्षा, कमी-त्रासदायक पर्याय म्हणून डायनॅमिक प्री-शेअर्ड की (DPSK) चा शोध घेते. हे अंतर्निहित आर्किटेक्चर, व्हेंडर अंमलबजावणी, डायनॅमिक VLAN स्टीयरिंग आणि API-चालित लाइफसायकल ऑटोमेशनचे तपशील देते. IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना मजबूत भाडेकरू अलगाव, नियामक अनुपालन आणि अखंड डिव्हाइस ऑनबोर्डिंग साध्य करण्यासाठी DPSK तैनात करण्याबद्दल कृती करण्यायोग्य मार्गदर्शन मिळेल.
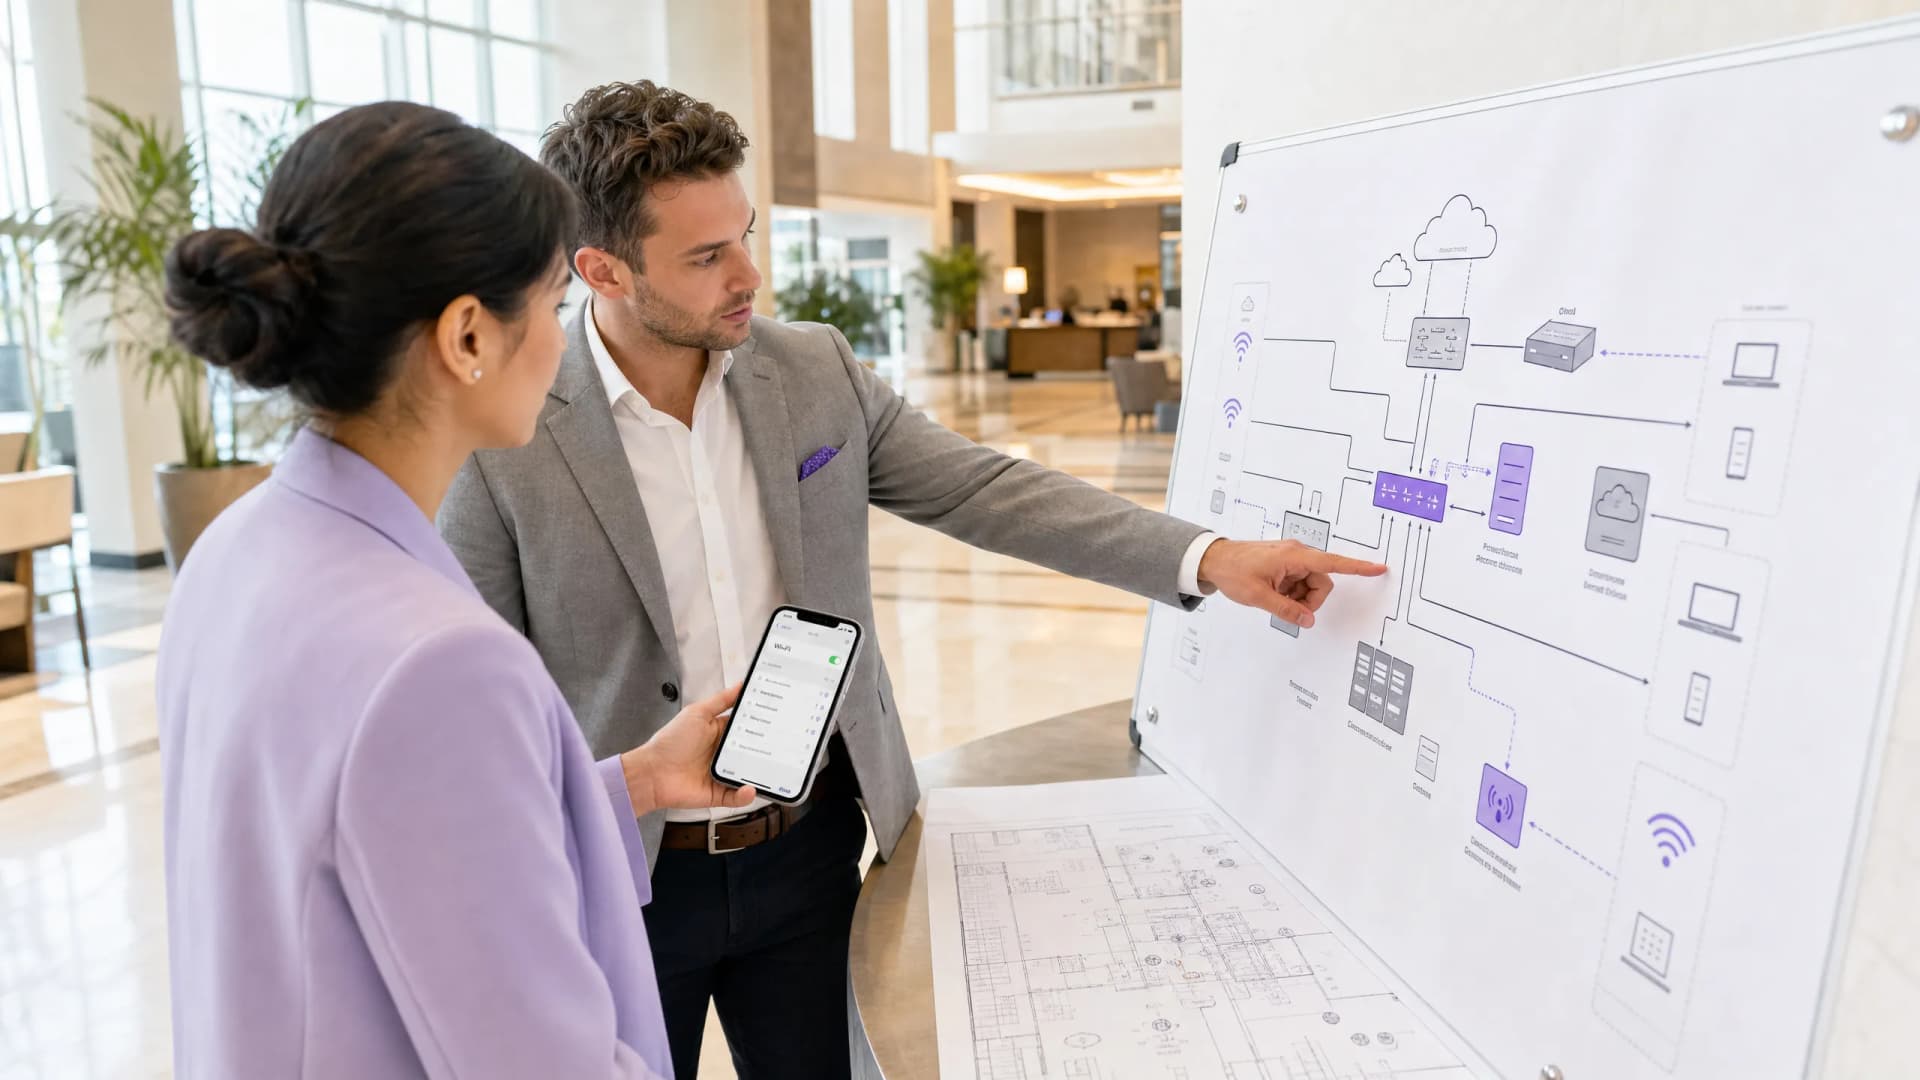
iPhone वर तुमचा captive portal का लोड होत नाही आहे: Apple CNA एरर फिक्स करा
iPhone आणि iOS वर captive portal पॉपअप अयशस्वी होण्याच्या समस्यांचे निवारण करा आणि त्या फिक्स करा. Apple CNA, iCloud Private Relay, आणि MAC randomisation मुळे WiFi लॉगिन कसे खंडित होते आणि ते कसे फिक्स करावे ते जाणून घ्या.
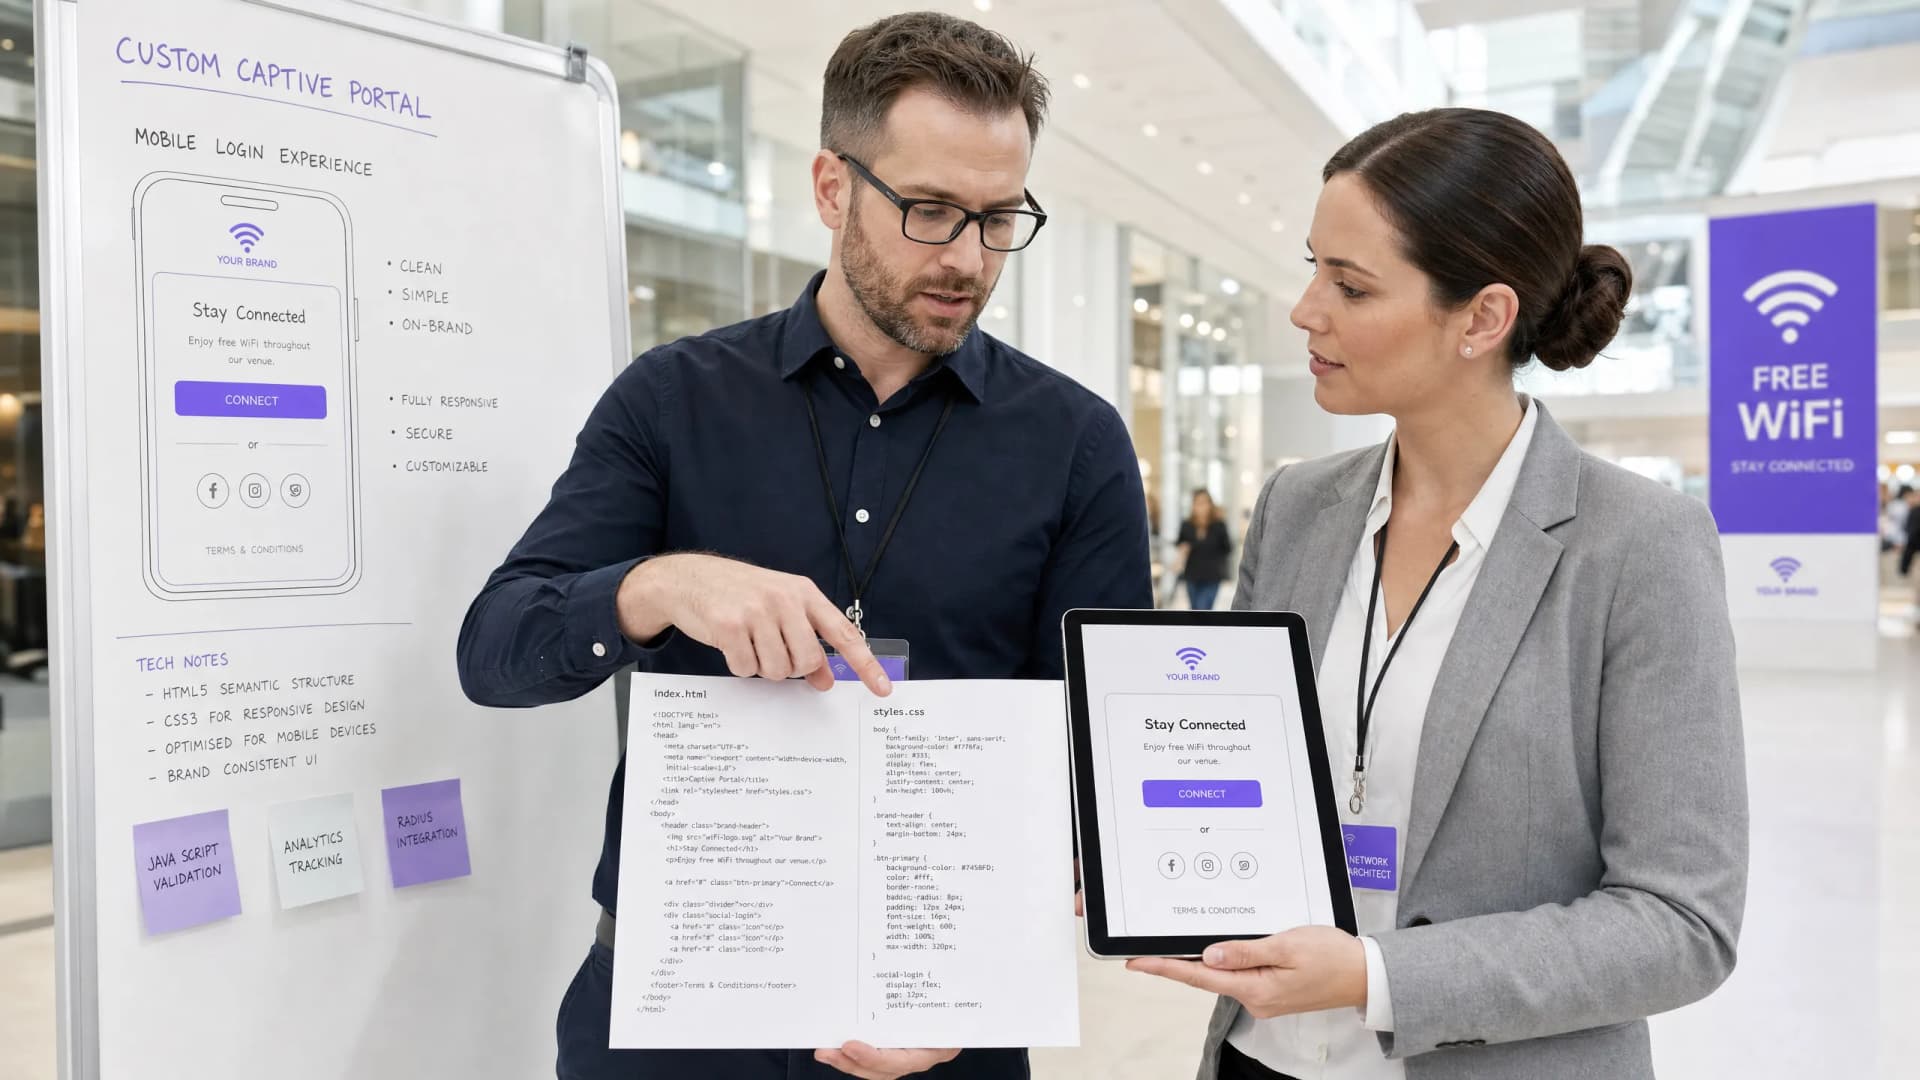
Custom Captive Portal: HTML आणि CSS मार्गदर्शक
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक कस्टम captive portal लँडिंग पेज डिझाइन आणि कोड करण्यासाठी आवश्यक असणारे डेव्हलपमेंट मानके, CSS आर्किटेक्चर आणि नेटवर्क-स्तरीय मर्यादा स्पष्ट करते. हे फ्रंटएंड डेव्हलपर्स आणि नेटवर्क आर्किटेक्ट्सना Apple CNA आणि Android webview वातावरणांमध्ये काम करण्यासाठी सुयोग्य धोरणे प्रदान करते, ज्यामुळे पिक्सेल-परफेक्ट, सुसंगत आणि अत्यंत कार्यक्षम अतिथी WiFi अनुभवांची खात्री मिळते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
