
तांत्रिक मार्गदर्शक
गेस्ट WiFi, ॲनालिटिक्स, Captive Portals आणि स्थळ तंत्रज्ञानावरील सखोल, तज्ञ-नेतृत्वाखालील तांत्रिक मार्गदर्शक.
433 guides
कॉर्पोरेट WLANs मध्ये रोमिंगच्या समस्यांचे निवारण करणे
हे मार्गदर्शक नेटवर्क आर्किटेक्ट्स आणि IT व्यवस्थापकांना कॉर्पोरेट WLANs मधील WiFi रोमिंग समस्यांचे निदान आणि निवारण करण्यासाठी एक निश्चित तांत्रिक संदर्भ प्रदान करते. यामध्ये VoIP आणि मोबाइल वर्कफोर्स डेप्लॉयमेंटसाठी वेंडर-न्यूट्रल कॉन्फिगरेशन मार्गदर्शनासह IEEE 802.11r Fast BSS Transition, 802.11k Radio Resource Measurement आणि 802.11v BSS Transition Management च्या मेकॅनिक्सचा समावेश आहे. हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणातील वास्तविक अंमलबजावणीची उदाहरणे मोजण्यायोग्य परिणाम आणि जलद रोमिंग इन्फ्रास्ट्रक्चरमध्ये गुंतवणूक करण्यासाठी बिझनेस केस दर्शवतात.
WiFi चॅनेल ओव्हरलॅप कसे दुरुस्त करावे: 2.4GHz आणि 5GHz मार्गदर्शिका
2.4GHz, 5GHz, आणि 6GHz एंटरप्राइझ नेटवर्कवरील WiFi चॅनेल ओव्हरलॅप, को - चॅनेल इंटरफेरन्स (CCI), आणि शेजारील चॅनेल इंटरफेरन्सचे निदान आणि निवारण करा.
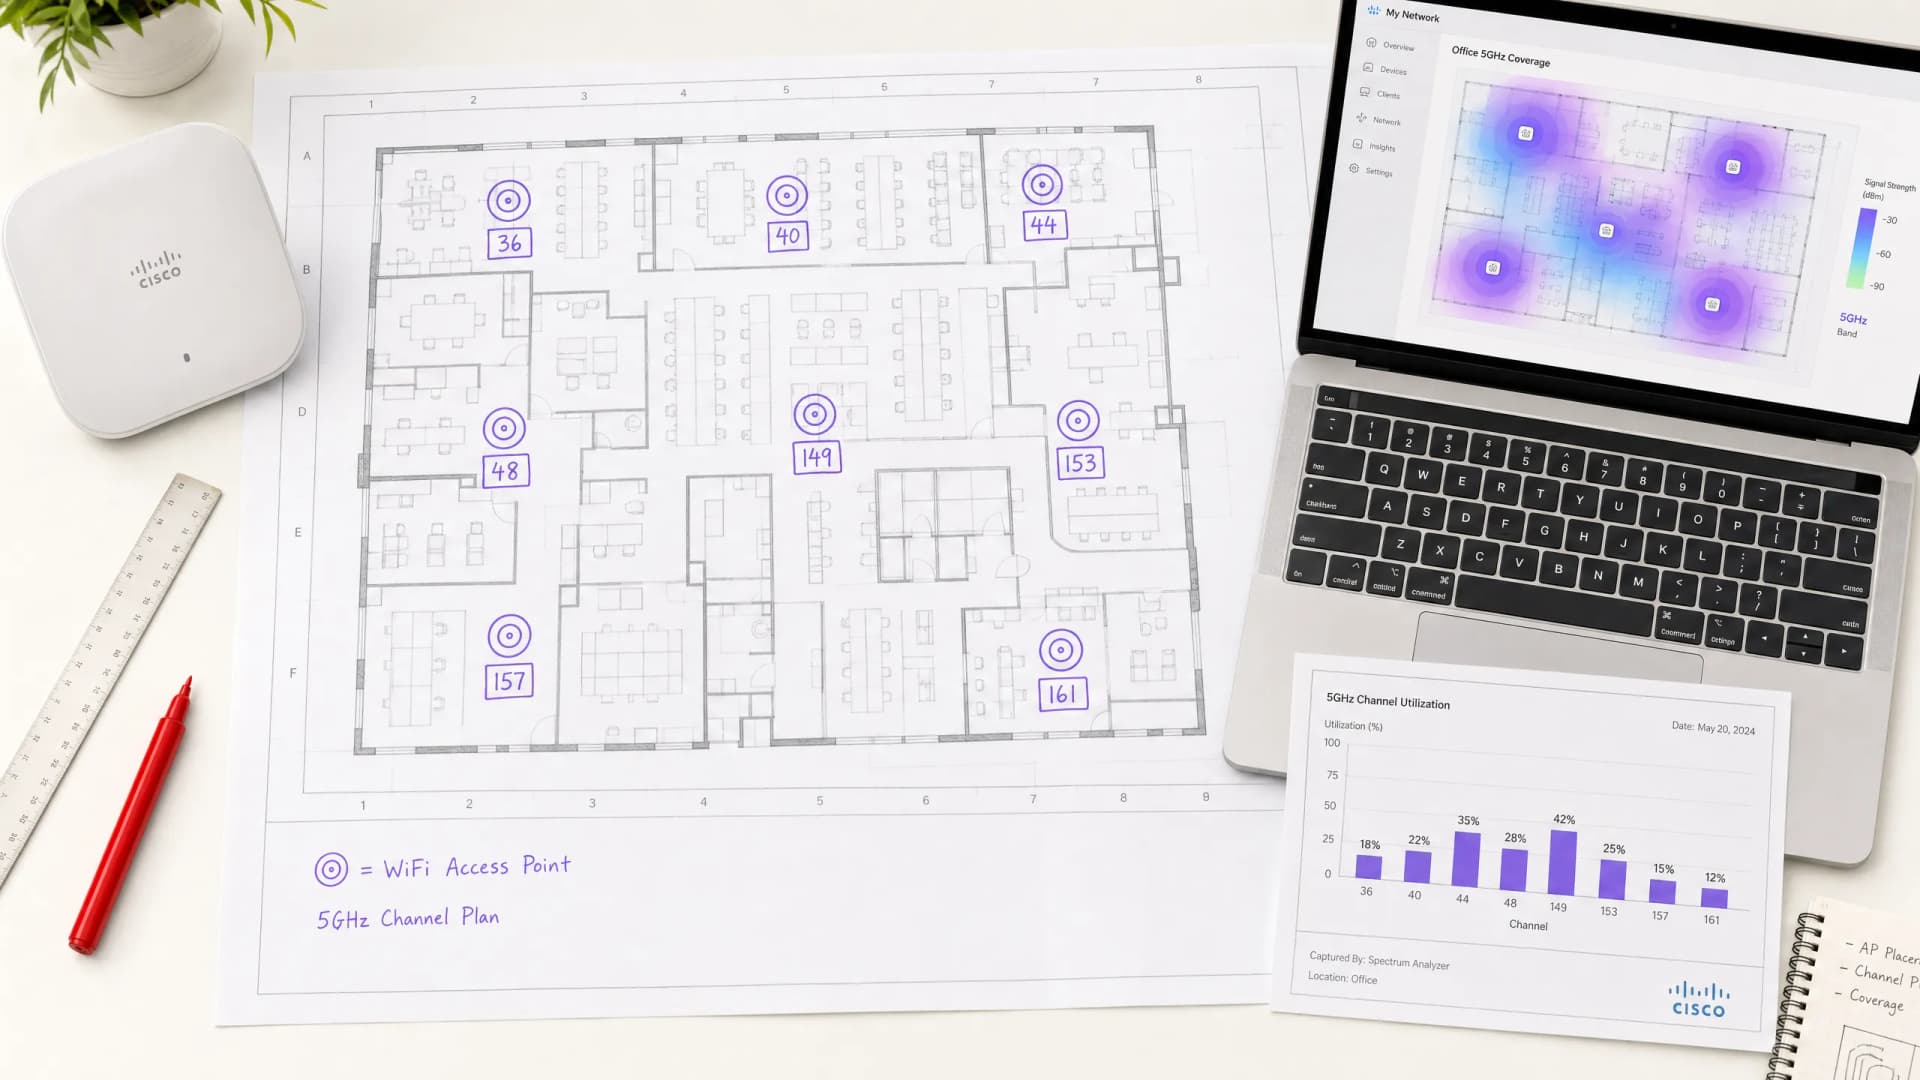
हाय-डेन्सिटी कॉर्पोरेट नेटवर्क्ससाठी सर्वोत्तम 5GHz चॅनेल्स
हे मार्गदर्शक हाय-डेन्सिटी कॉर्पोरेट वातावरणात इष्टतम 5GHz चॅनेल्स निवडण्यासाठी निश्चित तांत्रिक संदर्भ प्रदान करते, ज्यामध्ये UNII बँड आर्किटेक्चर, DFS चॅनेल रिस्क मॅनेजमेंट आणि स्पेक्ट्रम विश्लेषण कार्यपद्धती समाविष्ट आहे. हे हॉटेल्स, रिटेल इस्टेट्स, स्टेडियम्स, कॉन्फरन्स सेंटर्स आणि सार्वजनिक क्षेत्रातील कॅम्पसेसमध्ये एंटरप्राइझ WiFi तैनात करणाऱ्या नेटवर्क आर्किटेक्ट्स आणि IT निर्णयकर्त्यांसाठी लिहिले गेले आहे. या तिमाहीत उपयोजन निर्णयांचे समर्थन करण्यासाठी व्यावहारिक अंमलबजावणी मार्गदर्शन, वास्तविक-जगातील केस स्टडीज आणि ROI फ्रेमवर्क समाविष्ट केले आहेत.
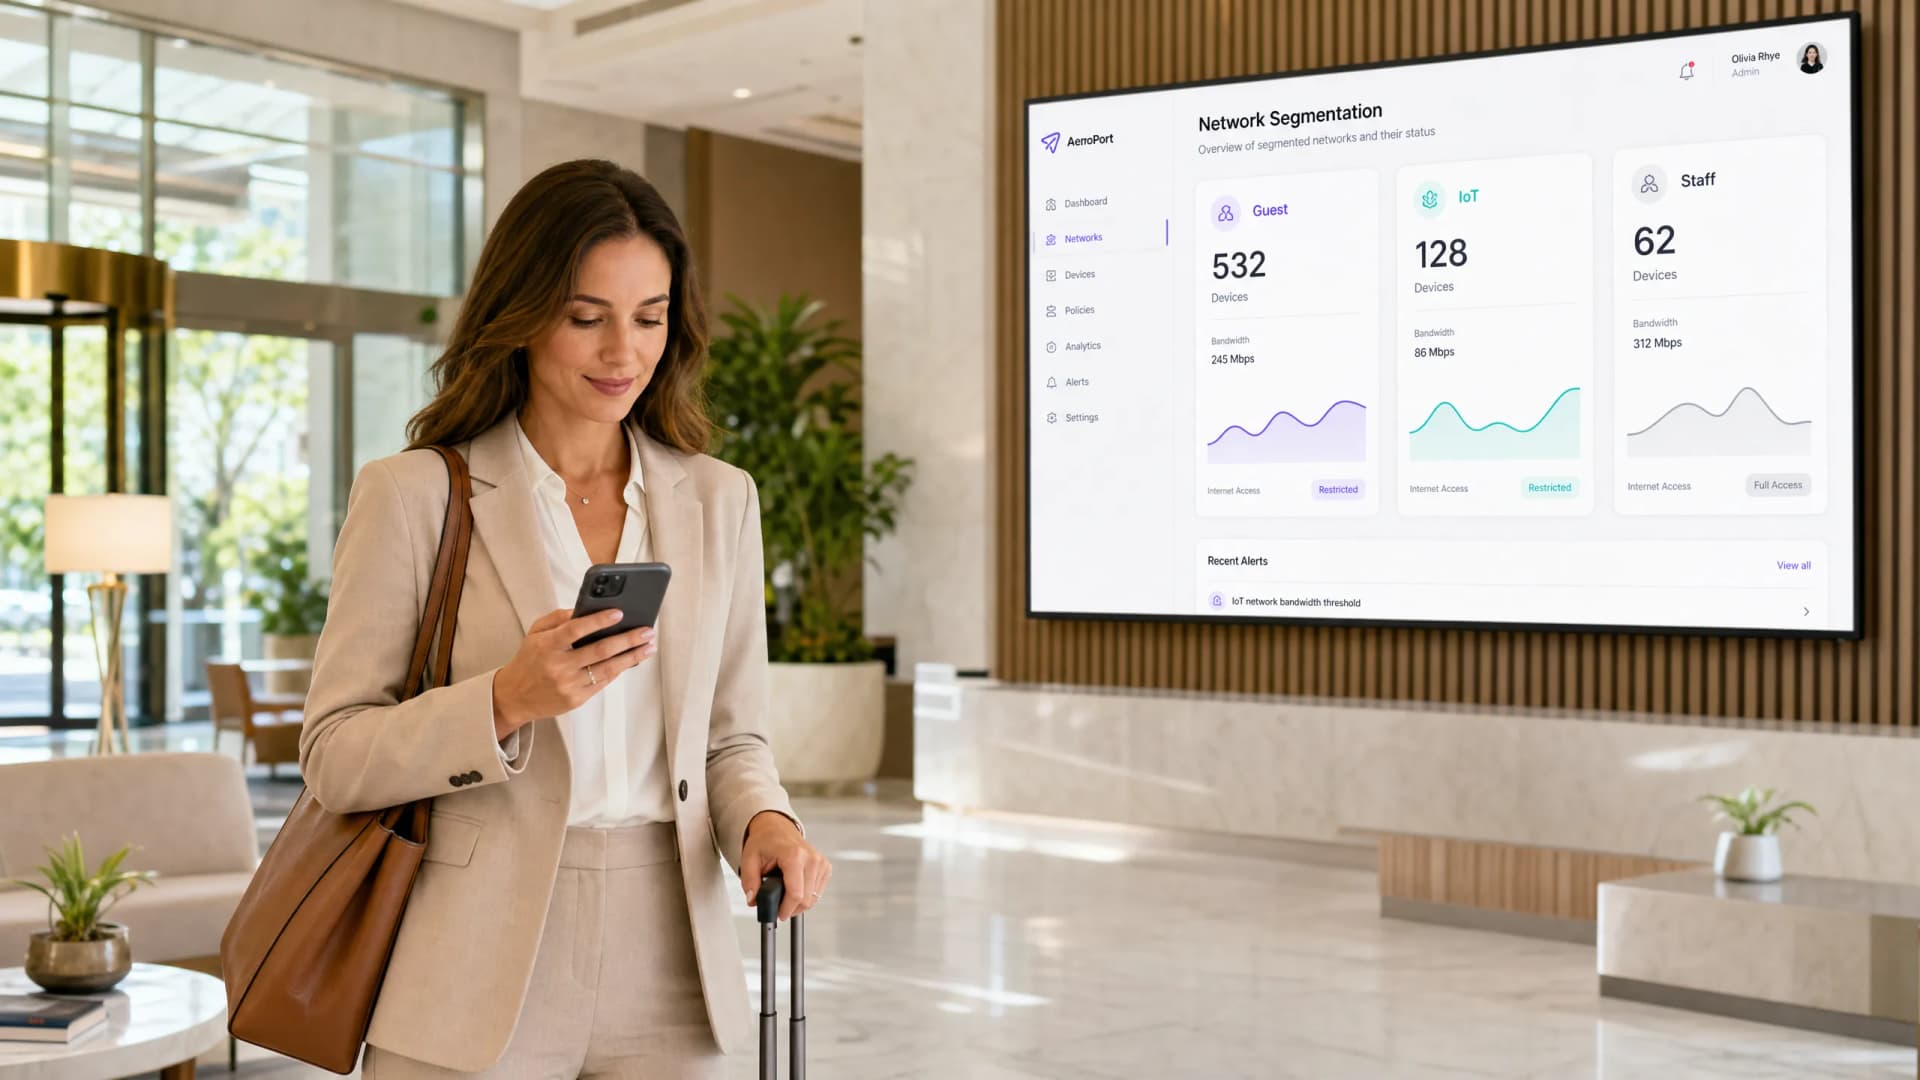
सामायिक WiFi नेटवर्कसाठी मायक्रो-सेगमेंटेशनच्या सर्वोत्तम पद्धती
हे तांत्रिक संदर्भ मार्गदर्शक सामायिक WiFi पायाभूत सुविधांवर मायक्रो-सेगमेंटेशन लागू करण्यासाठी व्यावहारिक धोरणे प्रदान करते. IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्स जोखीम कमी करण्यासाठी, अनुपालन सुनिश्चित करण्यासाठी आणि नेटवर्क कार्यक्षमता ऑप्टिमाइझ करण्यासाठी अतिथी, IoT आणि कर्मचारी ट्रॅफिक सुरक्षितपणे कसे आयसोलेट करू शकतात याचे तपशील यात दिले आहेत.
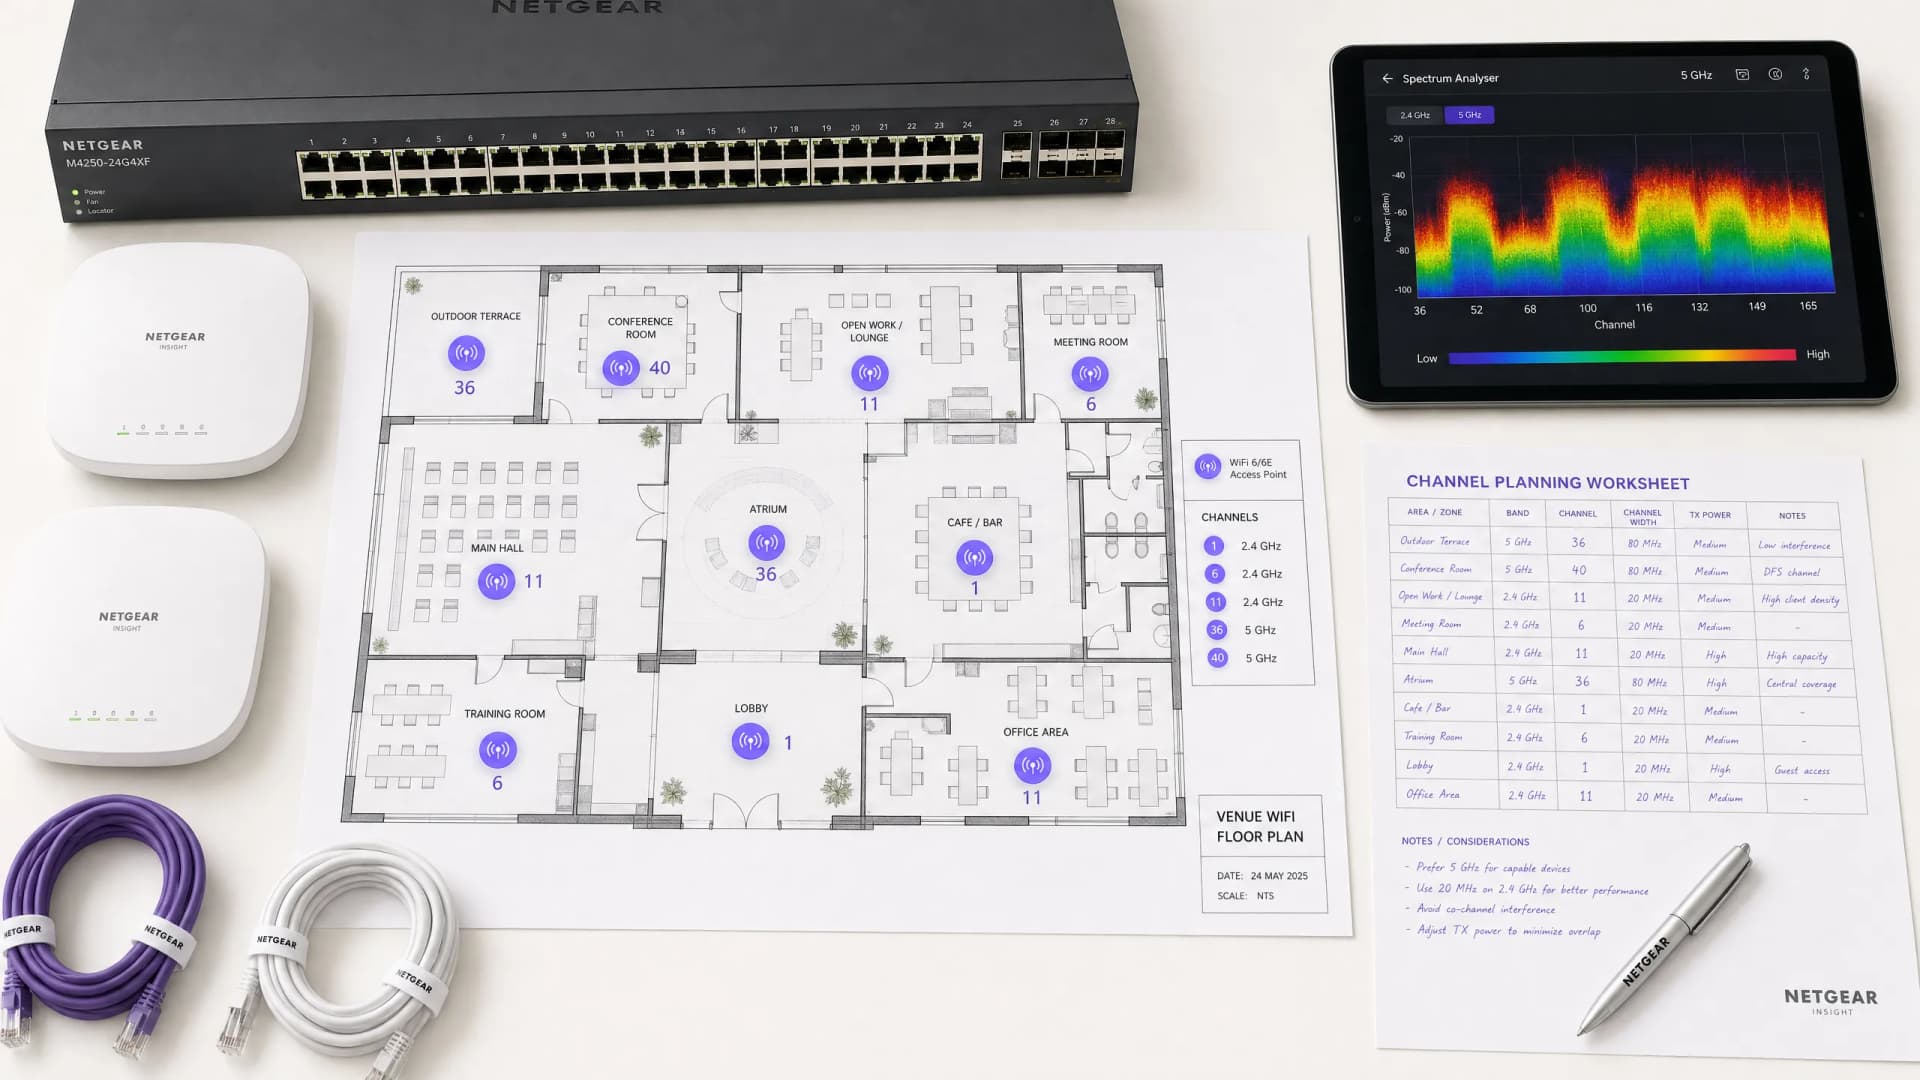
Interference रोखण्यासाठी WiFi चॅनेल्स कसे बदलावे
ही सर्वसमावेशक तांत्रिक मार्गदर्शिका IT व्यवस्थापक, नेटवर्क आर्किटेक्ट्स आणि व्हेन्यू ऑपरेशन्स डायरेक्टर्सना WiFi interference चे स्रोत ओळखण्यासाठी आणि ते दूर करण्यासाठी धोरणात्मकरीत्या WiFi चॅनेल्स बदलण्यासाठी एक निश्चित, टप्प्याटप्प्याने दृष्टिकोन प्रदान करते. यामध्ये 2.4 GHz आणि 5 GHz बँड प्लॅनिंग, स्पेक्ट्रम विश्लेषण, रेडिओ रिसोर्स मॅनेजमेंट आणि DFS बाबींचा समावेश आहे, ज्या IEEE 802.11 मानकांवर आणि वास्तविक जगातील डिप्लॉयमेंट परिस्थितींवर आधारित आहेत. हे धोरण अंमलात आणल्याने नवीन हार्डवेअरवर कोणतीही भांडवली गुंतवणूक न करता नेटवर्क थ्रुपुट, क्लायंट स्थिरता आणि इन्फ्रास्ट्रक्चर ROI मध्ये मोजता येण्याजोग्या सुधारणा मिळतात.
कुटुंब-स्नेही WiFi: शॉपिंग सेंटर्ससाठी सर्वोत्तम पद्धती
हे तांत्रिक संदर्भ मार्गदर्शक रिटेल वातावरणातील अतिथी WiFi नेटवर्कवर श्रेणी-आधारित URL फिल्टरिंग लागू करण्यासाठी कृतीयोग्य पद्धती प्रदान करते. हे अनुपालन सुनिश्चित करण्यासाठी आणि ब्रँड प्रतिष्ठेचे रक्षण करण्यासाठी नेटवर्क आर्किटेक्चर, पॉलिसी व्याख्या आणि जोखीम कमी करण्याच्या धोरणांचा तपशील देते.
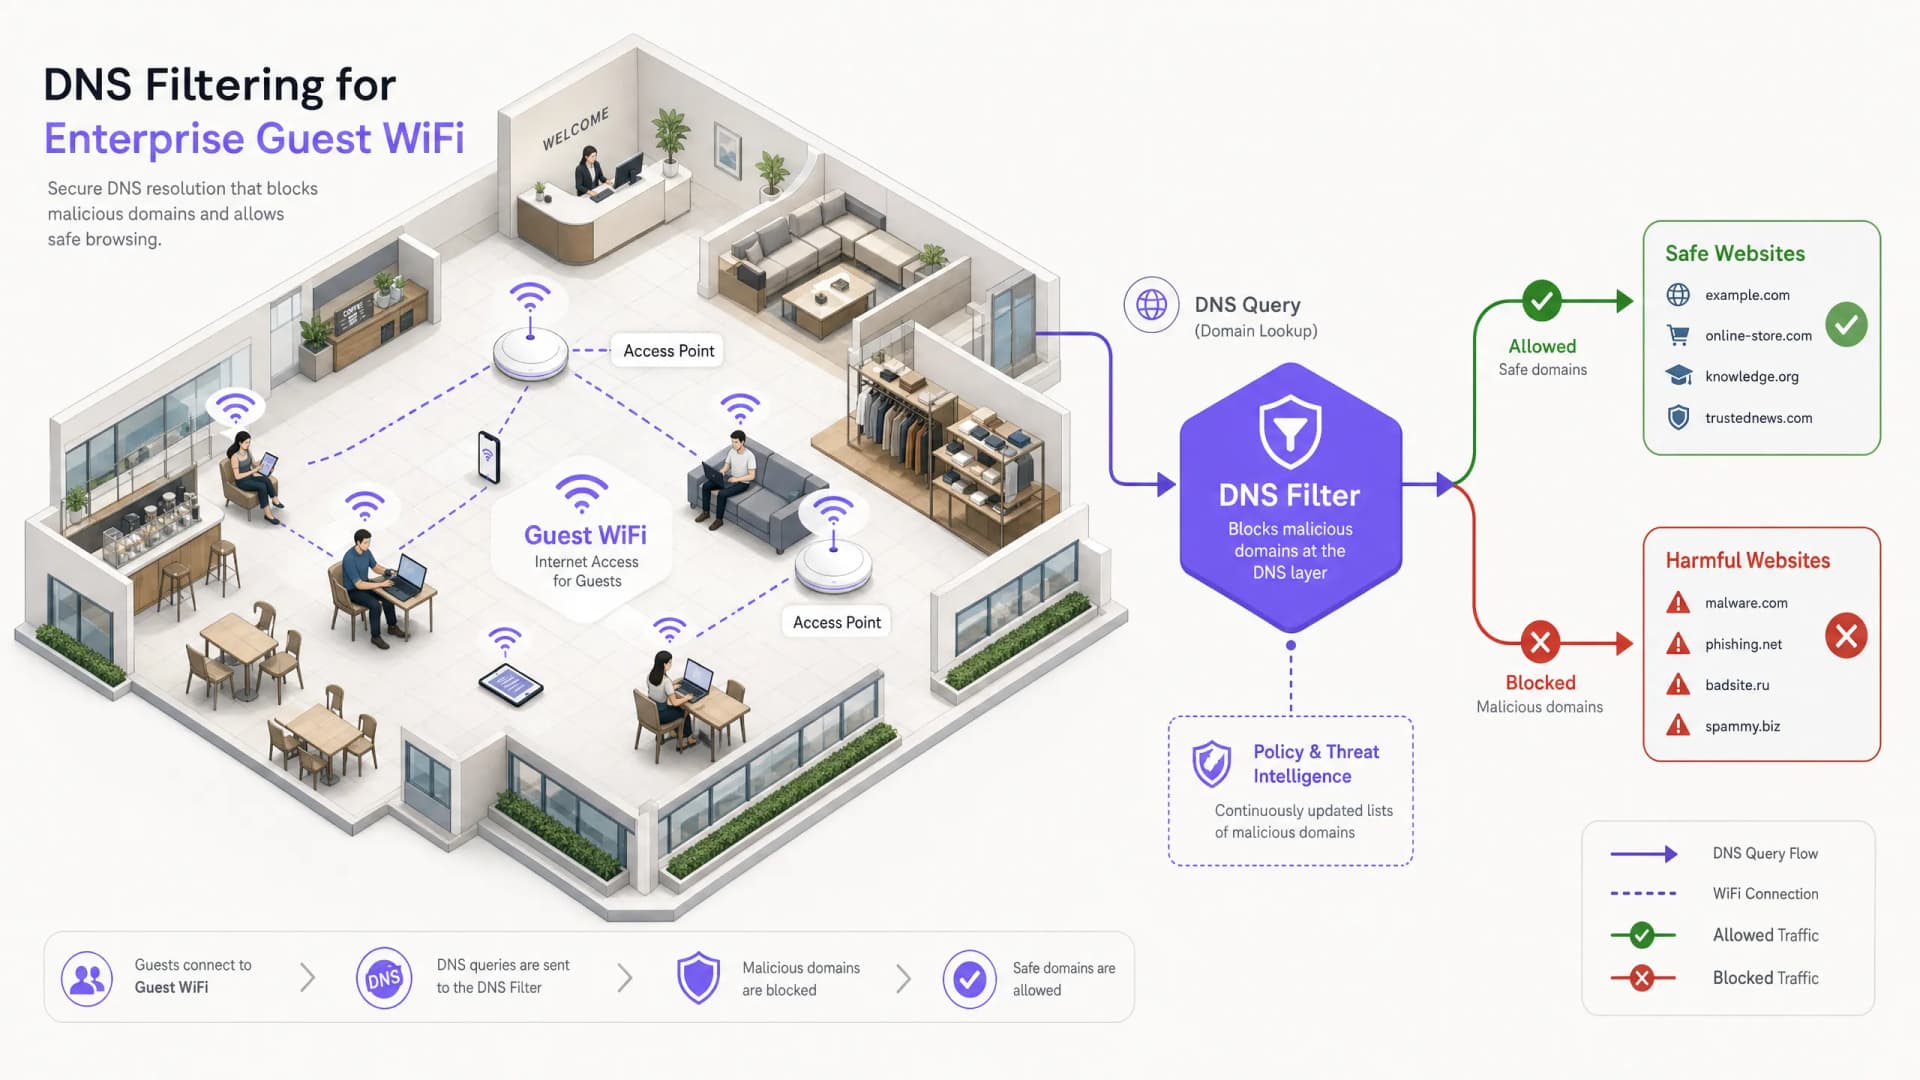
DNS Filtering म्हणजे काय? गेस्ट WiFi वरील हानिकारक कंटेंट कसा ब्लॉक करावा
हा सर्वसमावेशक तांत्रिक मार्गदर्शक एंटरप्राइझ गेस्ट WiFi सुरक्षित करण्यासाठी DNS filtering नेटवर्क लेयरवर कसे कार्य करते हे स्पष्ट करतो, ज्यामध्ये डिप्लॉयमेंट आर्किटेक्चर, इव्हेशन प्रिव्हेंशन आणि Captive Portal इंटिग्रेशन समाविष्ट आहे. रिटेल, हॉस्पिटॅलिटी आणि सार्वजनिक क्षेत्रातील ठिकाणांमधील IT लीडर्ससाठी हा अंमलबजावणीचे सुस्पष्ट मार्गदर्शन प्रदान करतो, ज्यांना कंटेंट पॉलिसी लागू करणे, ब्रँड प्रतिष्ठेचे रक्षण करणे आणि PCI-DSS व GDPR चे पालन दर्शवणे आवश्यक आहे. हॉटेल आणि रिटेल वातावरणातील वास्तविक केस स्टडीज व्यावहारिक तडजोड आणि कॉन्फिगरेशनचे निर्णय स्पष्ट करतात जे डिप्लॉयमेंटचे यश ठरवतात.
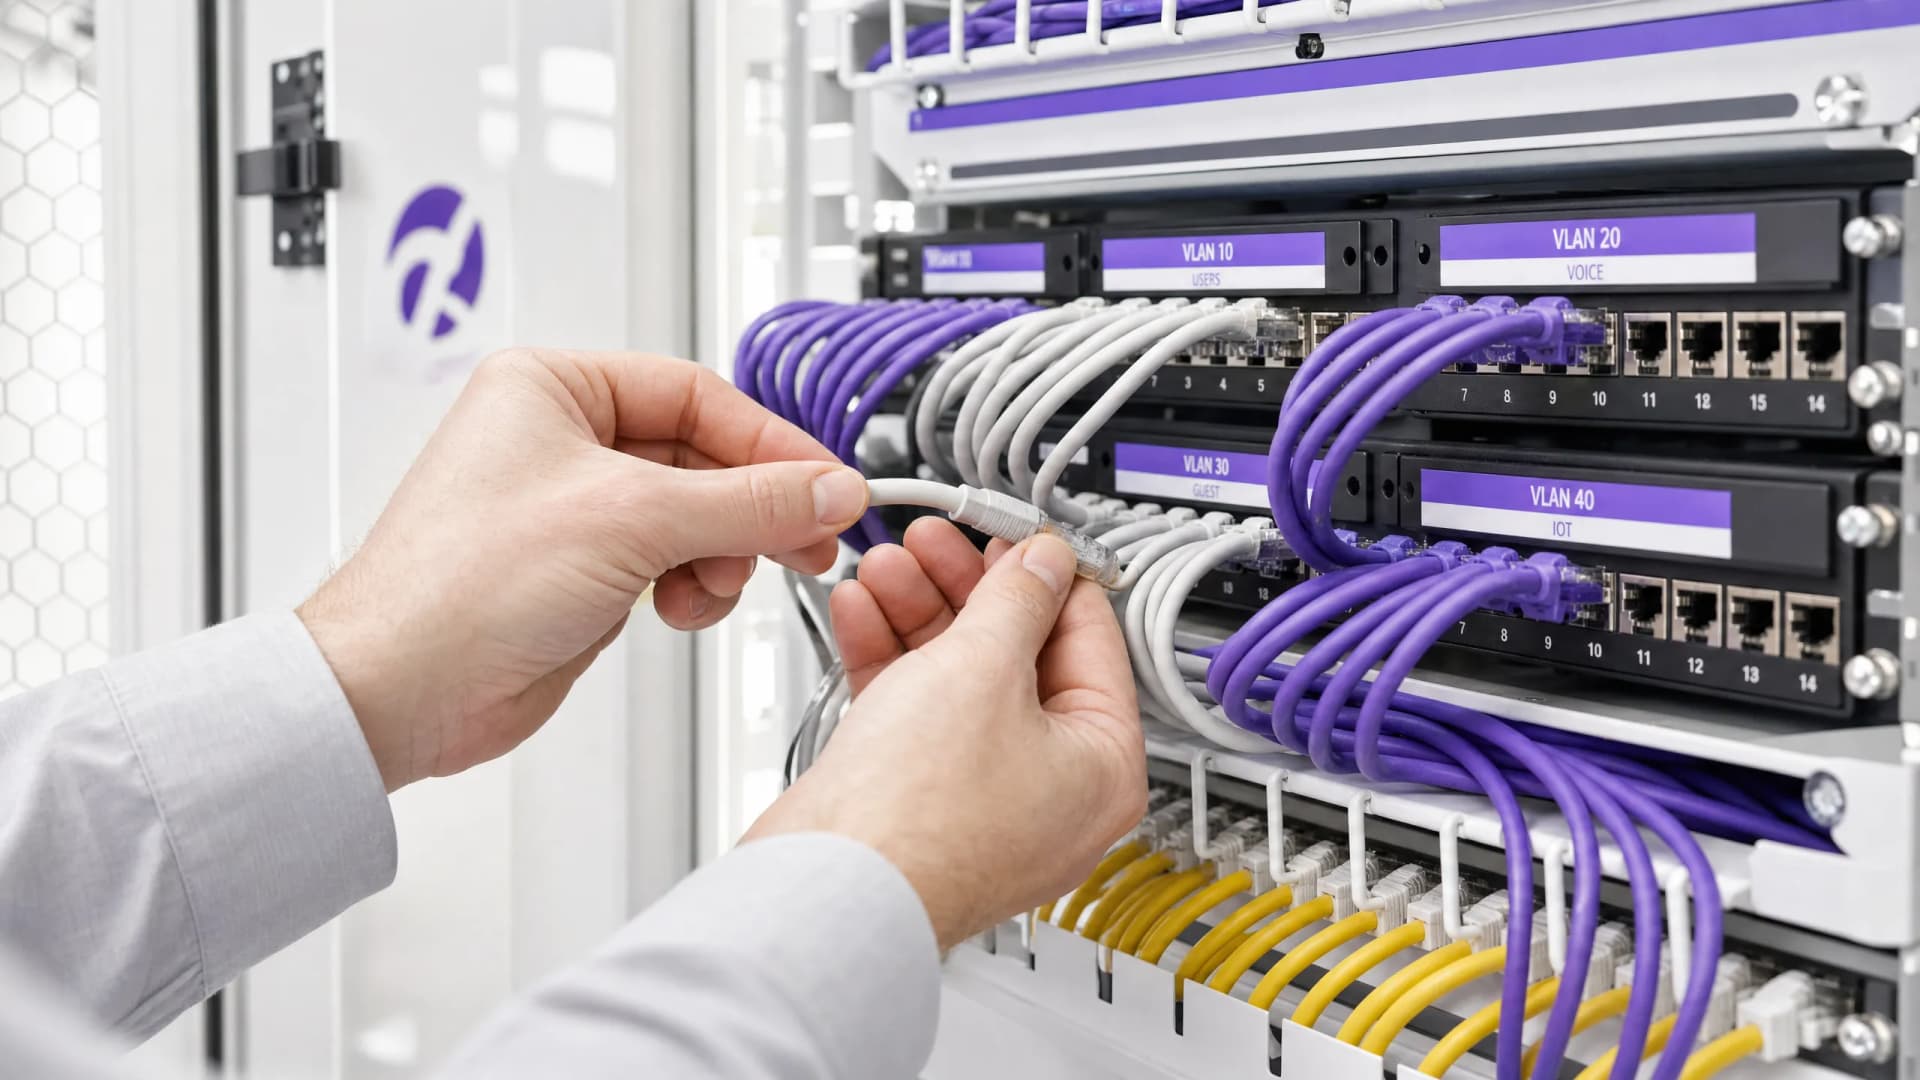
मल्टी-भाडेकरू (Multi-Tenant) इमारतींमध्ये Dynamic VLAN Assignment कसे काम करते
हा तांत्रिक संदर्भ मार्गदर्शक मल्टी-भाडेकरू वातावरणात 802.1X आणि RADIUS वापरून Dynamic VLAN Assignment च्या आर्किटेक्चर आणि अंमलबजावणीचा तपशील देतो. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना SSID ओव्हरहेड कमी करण्यासाठी, Layer 2 आयसोलेशन लागू करण्यासाठी आणि सामायिक इमारतींमध्ये सुरक्षित, स्केलेबल कनेक्टिव्हिटी सुनिश्चित करण्यासाठी कृतीयोग्य मार्गदर्शन प्रदान करते.
MDU साठी मल्टी-टेनंट WiFi आर्किटेक्चर डिझाइन करणे
हे मार्गदर्शक MDU मधील एकापेक्षा जास्त युनिट्समध्ये स्केलेबल, सुरक्षित आणि आयसोलेटेड WiFi नेटवर्क्स तैनात करण्यासाठी आर्किटेक्चरल ब्ल्यूप्रिंट प्रदान करते. यामध्ये VLAN सेगमेंटेशन, RF प्लॅनिंग, 802.1X ऑथेंटिकेशन आणि सुधारित ROI साठी सेंट्रलाइज्ड मॅनेजमेंटसह टेनंट आयसोलेशनचा समतोल कसा राखायचा यासारख्या महत्त्वपूर्ण बाबींचा समावेश आहे.
Business विरुद्ध Home साठी चांगला WiFi स्पीड कोणता आहे?
हे तांत्रिक मार्गदर्शक एंटरप्राइझ आणि घरगुती WiFi स्पीडच्या गरजांमधील एक निश्चित तुलना प्रदान करते, जे आयटी मॅनेजर्स आणि वेन्यू ऑपरेटर्सना हाय-डेन्सिटी, विश्वासार्ह नेटवर्क तैनात करण्यासाठी आवश्यक असलेले आर्किटेक्चरल फ्रेमवर्क, कॅपॅसिटी प्लॅनिंग मेट्रिक्स आणि सर्वोत्तम पद्धती प्रदान करते. यामध्ये RF डिझाइन आणि वायर्ड इन्फ्रास्ट्रक्चरपासून ते सुरक्षा अनुपालन आणि व्यावसायिक ROI पर्यंतच्या संपूर्ण स्पेक्ट्रमचा समावेश आहे, ज्यामध्ये हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणातील ठोस अंमलबजावणीच्या परिस्थिती आहेत.
एंटरप्राइझ डिप्लॉयमेंट्समधील को-चॅनल इंटरफेरन्सचे (CCI) निवारण करणे
हे तांत्रिक संदर्भ मार्गदर्शक नेटवर्क आर्किटेक्ट्स आणि आयटी डायरेक्टर्सना हाय-डेन्सिटी एंटरप्राइझ वातावरणात को-चॅनल इंटरफेरन्स शोधण्यासाठी, कमी करण्यासाठी आणि त्यांचे निवारण करण्यासाठी कृतीयोग्य धोरणे प्रदान करते. यामध्ये RF डिझाइन तत्त्वे, चॅनल अलोकेशन धोरणे, ट्रान्समिट पॉवर ऑप्टिमायझेशन आणि हॉटेल्स, रिटेल चेन्स, स्टेडियम्स आणि सार्वजनिक-क्षेत्रातील सुविधांसह जटिल ठिकाणांवर सर्वोत्तम वायरलेस कार्यक्षमता राखण्यासाठी अॅनालिटिक्स प्लॅटफॉर्मचा कसा फायदा घ्यावा हे समाविष्ट आहे. मोठ्या प्रमाणावर एंटरप्राइझ-दर्जाचे अतिथी WiFi आणि ऑपरेशनल कनेक्टिव्हिटी प्रदान करण्यासाठी CCI निवारणावर प्रभुत्व मिळवणे ही एक पूर्वअट आहे.
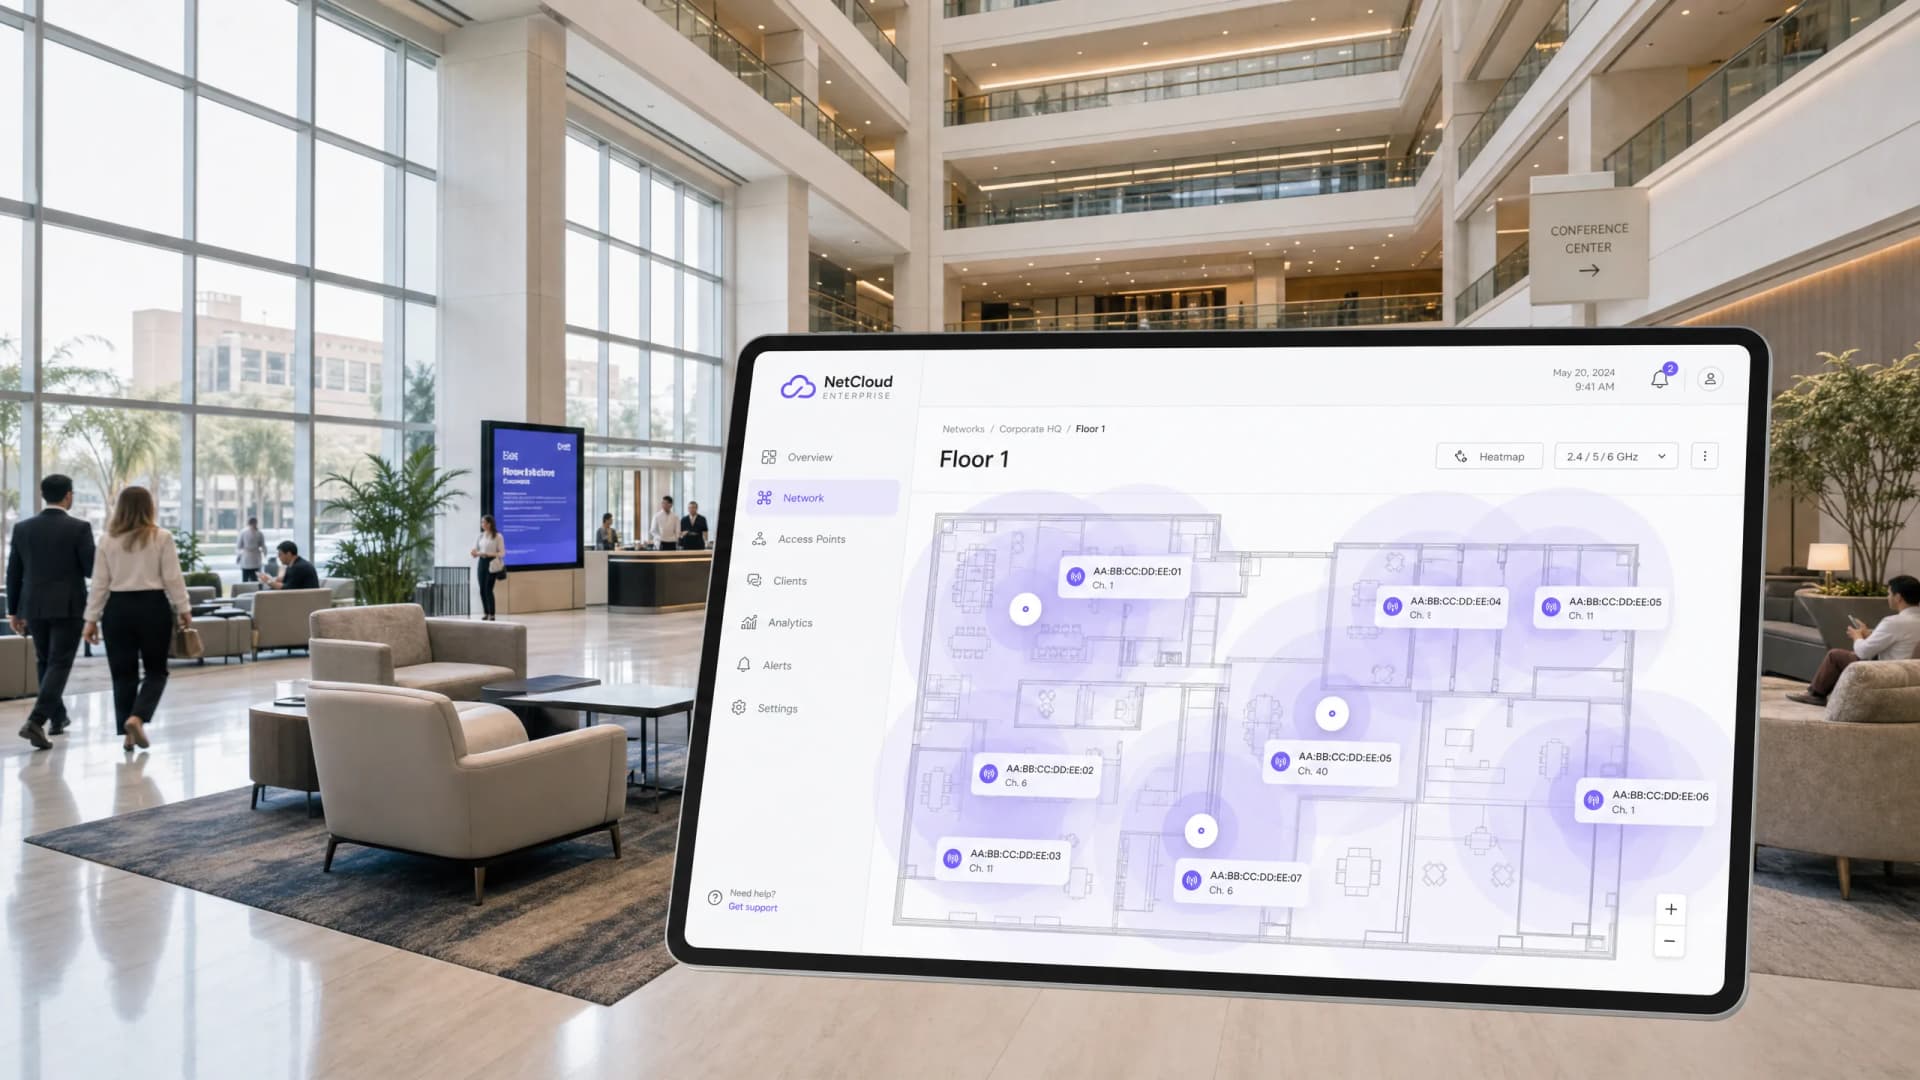
BSSID आणि चॅनेल सिलेक्शन अल्गोरिदम समजून घेणे
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक एंटरप्राइझ वायरलेस डिप्लॉयमेंट्ससाठी BSSID आर्किटेक्चर आणि डायनॅमिक चॅनेल सिलेक्शन अल्गोरिदम स्पष्ट करते. हे IT आर्किटेक्ट्स आणि व्हेन्यू ऑपरेशन्स टीम्ससाठी स्टिकी क्लायंट्स दूर करण्यासाठी, को-चॅनेल इंटरफेरियन्स कमी करण्यासाठी आणि एक लवचिक RF फाउंडेशन तयार करण्यासाठी कृतीयोग्य अंमलबजावणी धोरणे प्रदान करते. Purple सारख्या प्लॅटफॉर्म्सद्वारे अचूक लोकेशन अॅनालिटिक्स आणि बिझनेस इंटेलिजन्ससाठी एक स्थिर BSSID आणि चॅनेल योजना ही थेट पूर्वअट आहे.
WiFi चॅनेल्सची अंतिम मार्गदर्शिका: 2.4GHz विरुद्ध 5GHz स्पष्टीकरण
ही अधिकृत मार्गदर्शिका एंटरप्राइझ वातावरणासाठी 2.4GHz आणि 5GHz WiFi चॅनेल्समधील महत्त्वपूर्ण फरक तपशीलवार स्पष्ट करते. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना चॅनेल प्लॅनिंग, इंटरफेरन्स कमी करणे आणि ROI वाढवण्यासाठी उच्च-घनतेच्या ठिकाणी डेप्लॉयमेंट ऑप्टिमाइझ करण्यासाठी व्यावहारिक धोरणे प्रदान करते.
Legacy NAC कडून Cloud-Native NAC वर स्थलांतरित करण्यासाठीची चेकलिस्ट
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक Legacy Network Access Control (NAC) कडून cloud-native आर्किटेक्चरवर स्थलांतरित करण्यासाठी तीन टप्प्यांची रचनाबद्ध चेकलिस्ट प्रदान करते. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना ठिकाणांच्या कामकाजात कोणताही व्यत्यय न आणता ओळख एकत्रीकरण, पॉलिसी समानता आणि अनुपालन हाताळण्यासाठी व्यावहारिक धोरणांसह सुसज्ज करते.
निरंतर ट्रस्ट मॉनिटरिंगसाठी पोस्ट-ॲडमिशन NAC कसे लागू करावे
हे मार्गदर्शक हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि सार्वजनिक-क्षेत्रातील वातावरणासह कॉर्पोरेट ठिकाणांवर निरंतर ट्रस्ट मॉनिटरिंगसह पोस्ट-ॲडमिशन नेटवर्क ॲक्सेस कंट्रोल (NAC) लागू करण्यासाठी एक अधिकृत तांत्रिक आराखडा प्रदान करते. यामध्ये RADIUS CoA, बिहेवियरल बेसलाइनिंग आणि टेलिमेट्री इंटिग्रेशनचा वापर करून स्टॅटिक प्री-ॲडमिशन तपासण्यांपासून डायनॅमिक, सेशन-अवेअर अंमलबजावणीपर्यंतच्या आर्किटेक्चरल बदलाचे तपशील दिले आहेत. IT आर्किटेक्ट आणि नेटवर्क ऑपरेशन्स टीम्सना यामध्ये प्रत्यक्ष उपयोजन मार्गदर्शन, रिअल-वर्ल्ड केस स्टडीज, कंप्लायन्स अलाइनमेंट नोट्स आणि मोजता येण्याजोगे ROI फ्रेम्स मिळतील.
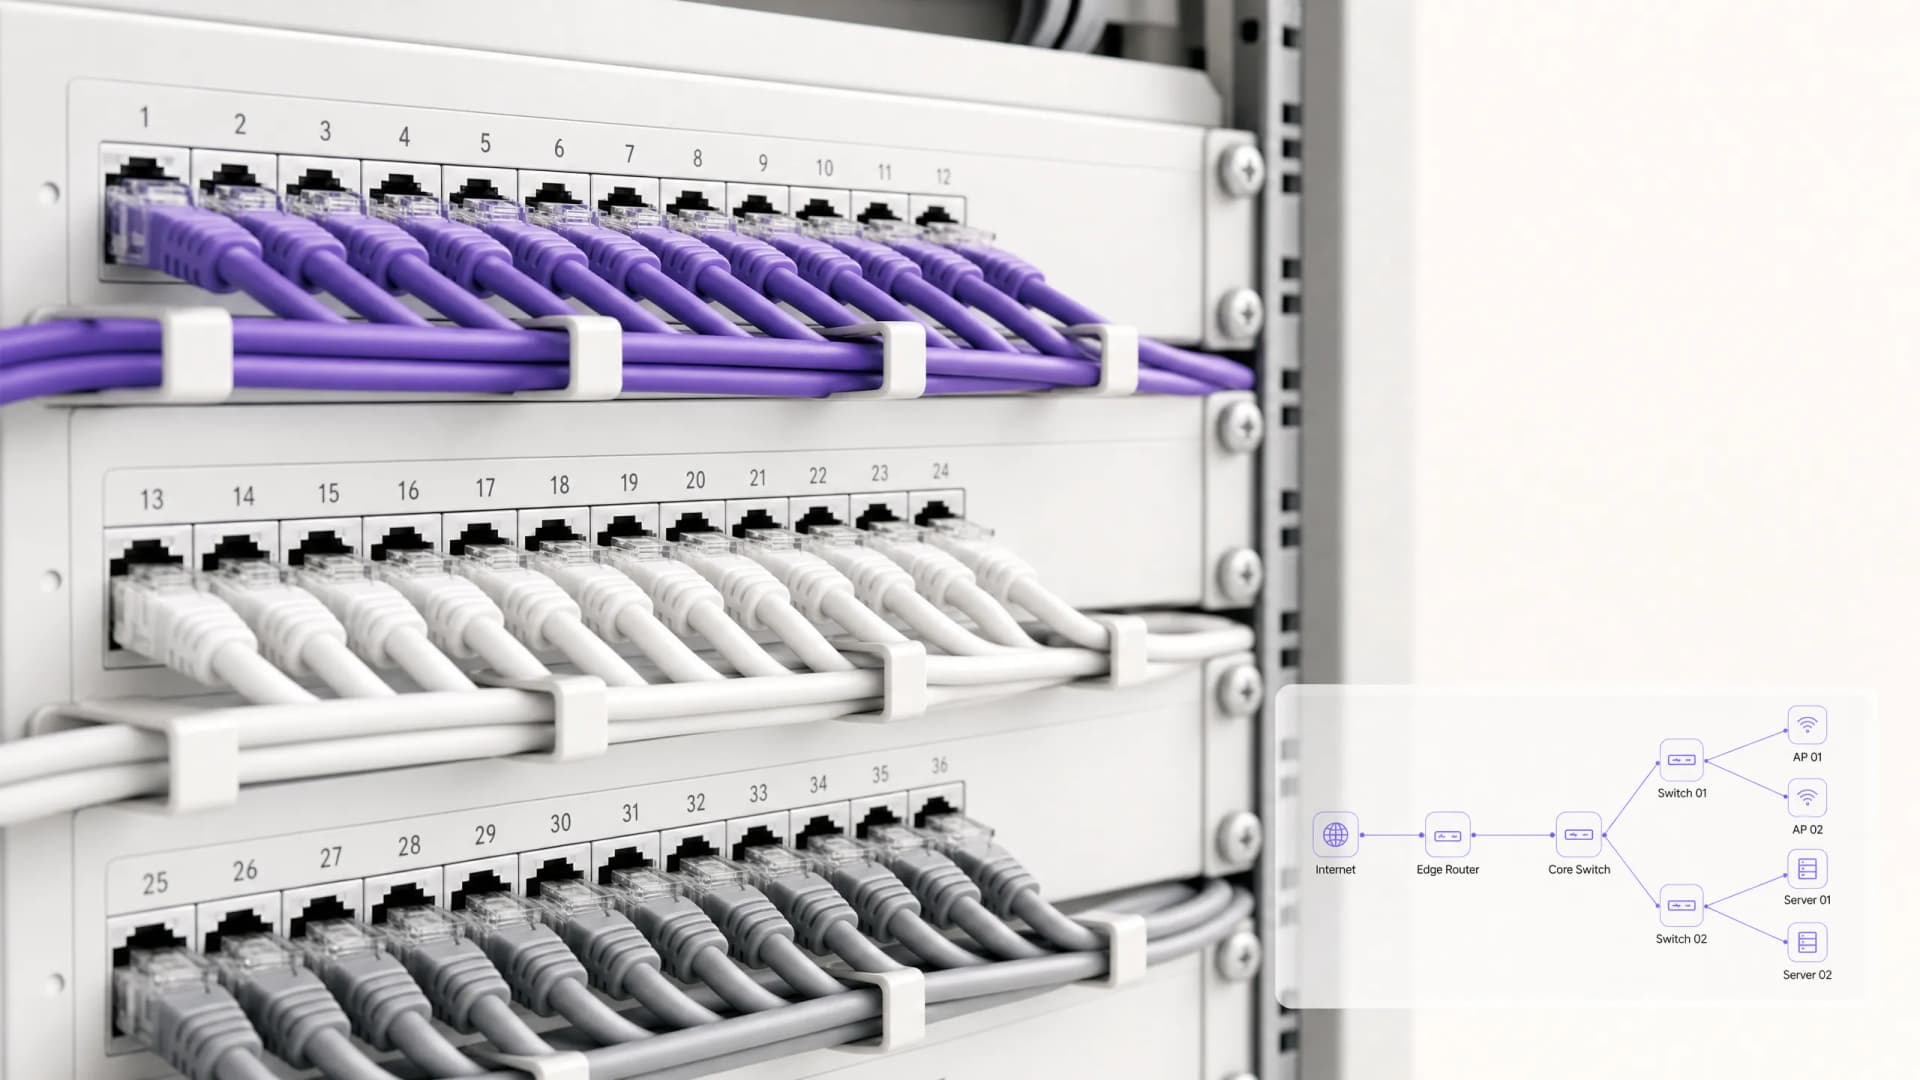
हायब्रिड कामाची सुरक्षा: अखंड ॲक्सेससाठी NAC आणि ZTNA चे एकत्रीकरण
हे अधिकृत तांत्रिक मार्गदर्शक कॉर्पोरेट, रिटेल, हॉस्पिटॅलिटी आणि सार्वजनिक क्षेत्रातील ठिकाणांवर हायब्रिड कामाचे वातावरण सुरक्षित करण्यासाठी नेटवर्क ॲक्सेस कंट्रोल (NAC) आणि Zero Trust Network Access (ZTNA) च्या आर्किटेक्चरल अभिसरणावर प्रकाश टाकते. हे IT आर्किटेक्ट्स आणि CTOs साठी टप्प्याटप्प्याने उपयोजन आराखडा, वास्तविक जगातील केस स्टडीज आणि अनुपालन मार्गदर्शन प्रदान करते ज्यांना आयसोलेटेड ऑन-प्रिमायसेस आणि क्लाउड ॲक्सेस डोमेन्समुळे निर्माण झालेल्या सुरक्षा त्रुटी दूर करायच्या आहेत.
WiFi सुरक्षेचे भविष्य: AI-चालित NAC आणि थ्रेट डिटेक्टशन
हे अधिकृत मार्गदर्शक जुन्या WPA2 पासून AI-चालित Network Access Control (NAC) आणि थ्रेट डिटेक्टशनपर्यंत एंटरप्राइझ WiFi सुरक्षेच्या उत्क्रांतीचा वेध घेते. IT प्रमुखांसाठी डिझाइन केलेले, हे Purple च्या ओळख-आधारित नेटवर्क्सचा वापर करून रिटेल, हॉस्पिटॅलिटी आणि स्टेडियम यांसारख्या उच्च-घनतेच्या वातावरणास सुरक्षित करण्यासाठी कृतीयोग्य उपयोजन धोरणे प्रदान करते.
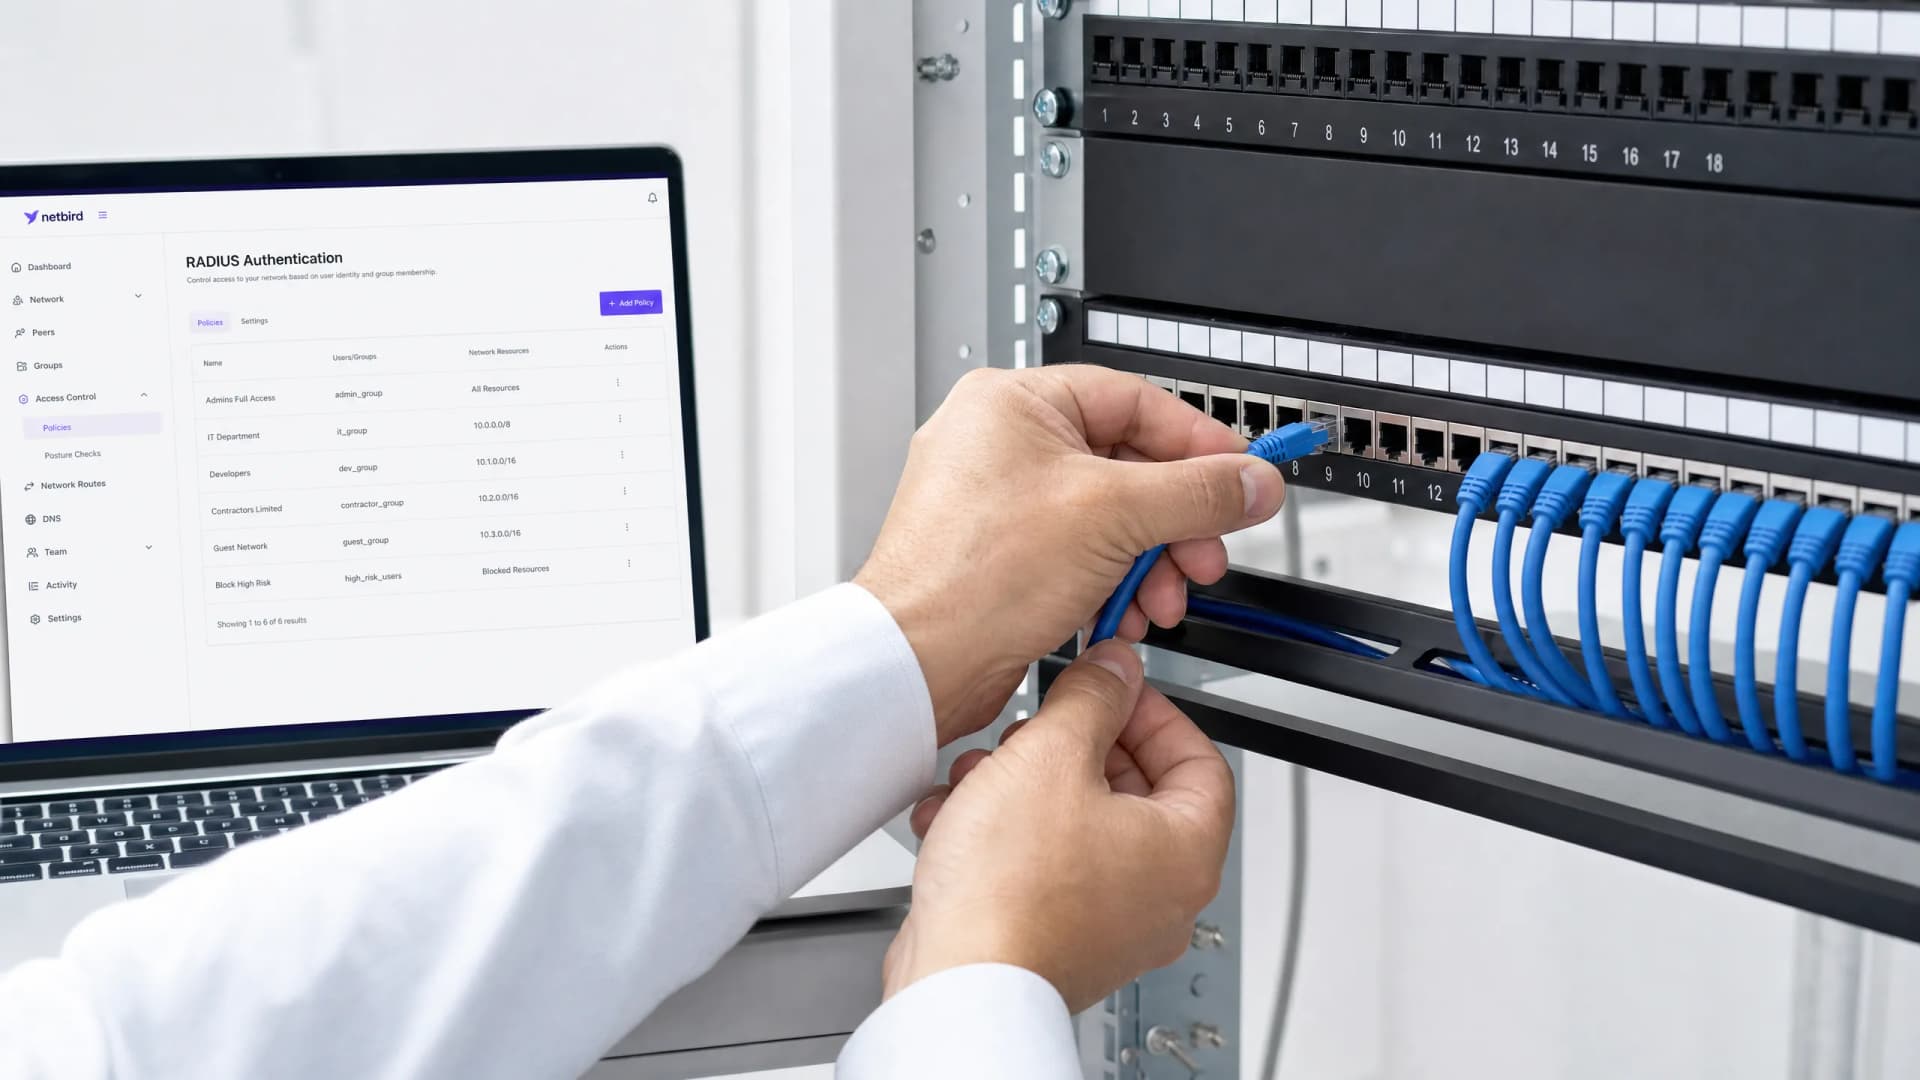
बारीक स्तरावर नेटवर्क ऍक्सेस नियंत्रणासाठी RADIUS पॉलिसी कॉन्फिगर करणे
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना बारीक स्तरावर नेटवर्क ऍक्सेस नियंत्रण मिळवण्यासाठी RADIUS पॉलिसी कॉन्फिगर करण्यासाठी संपूर्ण तांत्रिक आराखडा प्रदान करते. यामध्ये 802.1X आर्किटेक्चर, डायनॅमिक VLAN असाइनमेंट, EAP पद्धत निवड आणि टप्प्याटप्प्याने उपयोजन धोरणे समाविष्ट आहेत. हॉस्पिटॅलिटी आणि रिटेल क्षेत्रातील प्रत्यक्ष अंमलबजावणीचे प्रसंग हे तंत्र कसे मोजण्यायोग्य अनुपालन, सुरक्षा आणि ऑपरेशनल ROI प्रदान करतात हे दर्शवतात.
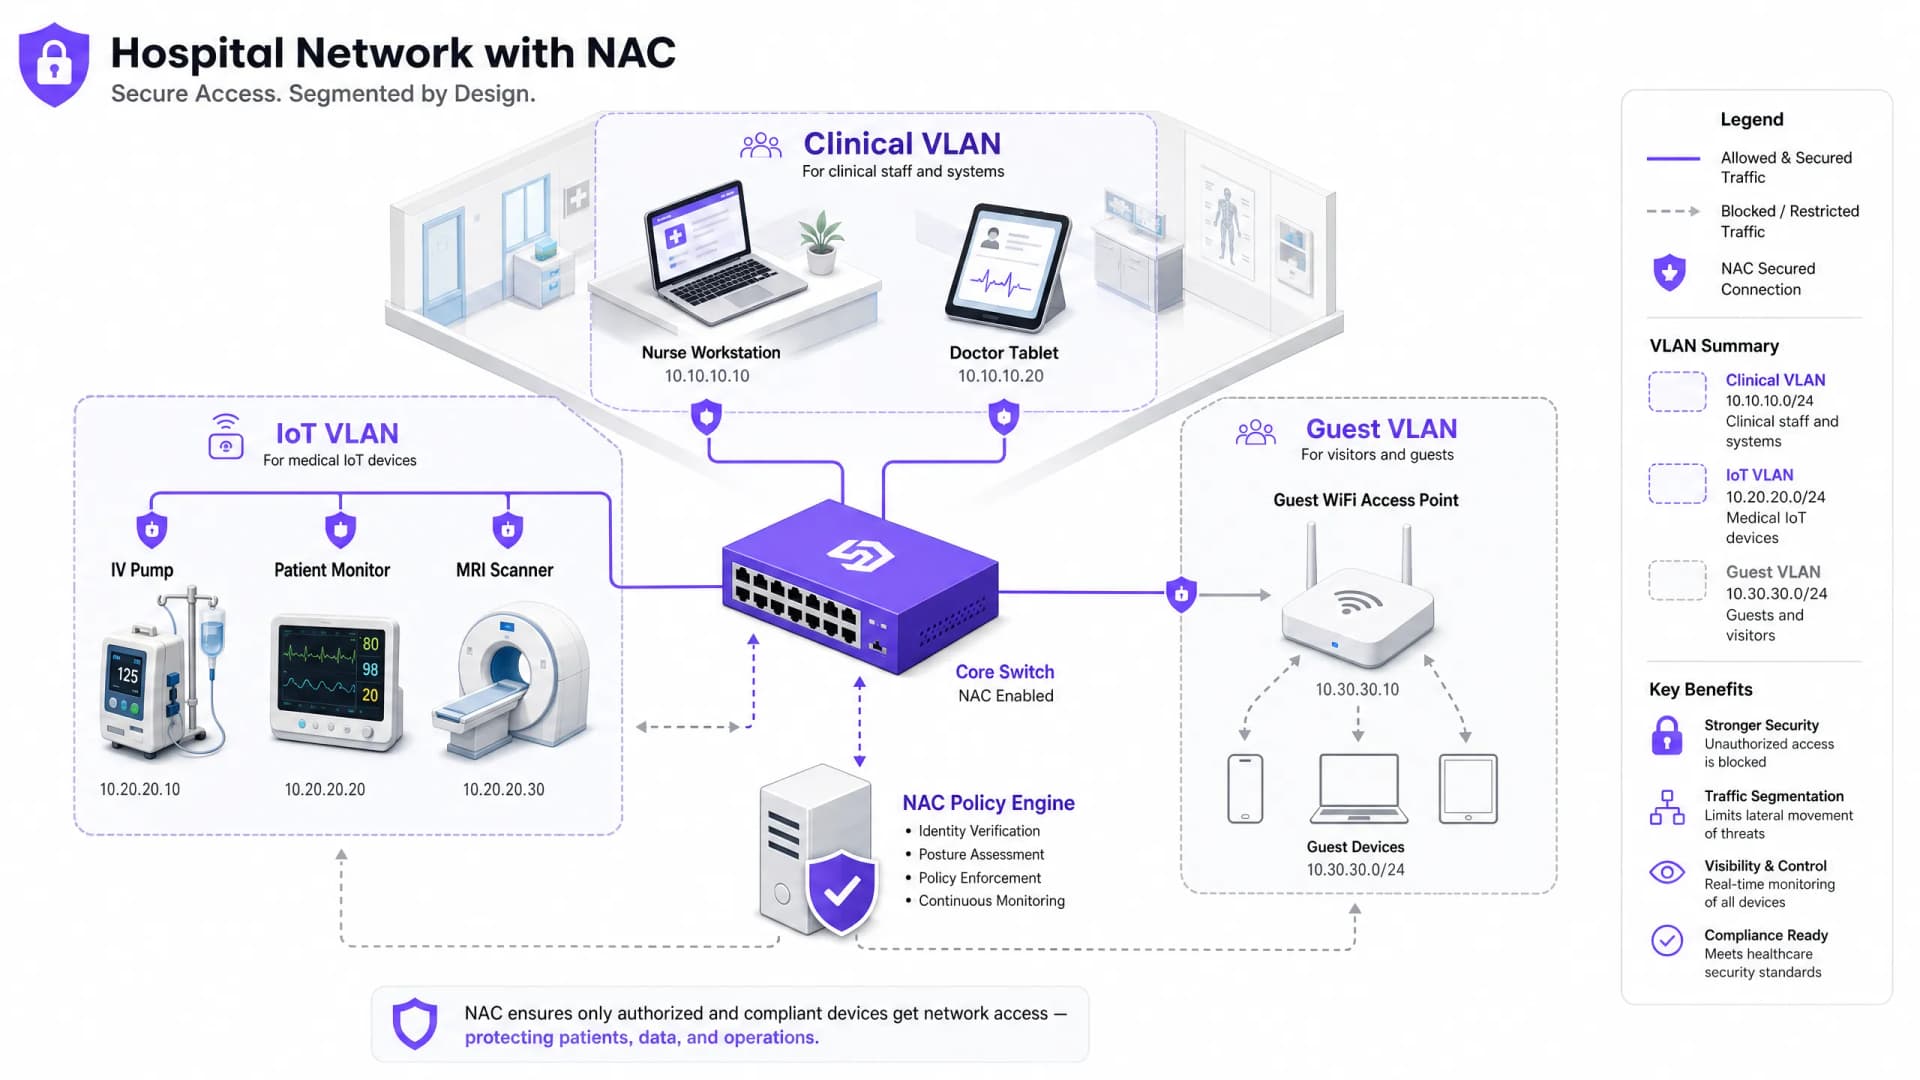
हेल्थकेअरसाठी NAC: वैद्यकीय उपकरणे आणि रुग्णांचा डेटा सुरक्षित करणे
हे मार्गदर्शक हेल्थकेअर वातावरणात Network Access Control (NAC) तैनात करण्यासाठी एक व्यापक तांत्रिक संदर्भ प्रदान करते, ज्यामध्ये वैद्यकीय IoT, क्लिनिकल सिस्टम आणि अतिथी प्रवेशासाठी आर्किटेक्चर डिझाइन, ऑथेंटिकेशन यंत्रणा, डिव्हाइस प्रोफाइलिंग आणि VLAN सेगमेंटेशन समाविष्ट आहे. हे HIPAA, NHS DSP Toolkit, ISO 27001, आणि GDPR मधील अनुपालन आवश्यकता पूर्ण करते, ज्यामध्ये ठोस अंमलबजावणीचे सिनॅरिओ आणि वेंडर-न्यूट्रल सर्वोत्तम पद्धती आहेत. हेल्थकेअरमधील IT संचालक आणि CTOs साठी, क्लिनिकल वर्कफ्लोमध्ये व्यत्यय न आणता वैद्यकीय उपकरणे आणि रुग्णांचा डेटा सुरक्षित करण्यासाठी ही एक ऑपरेशनल ब्लूप्रिंट आहे.
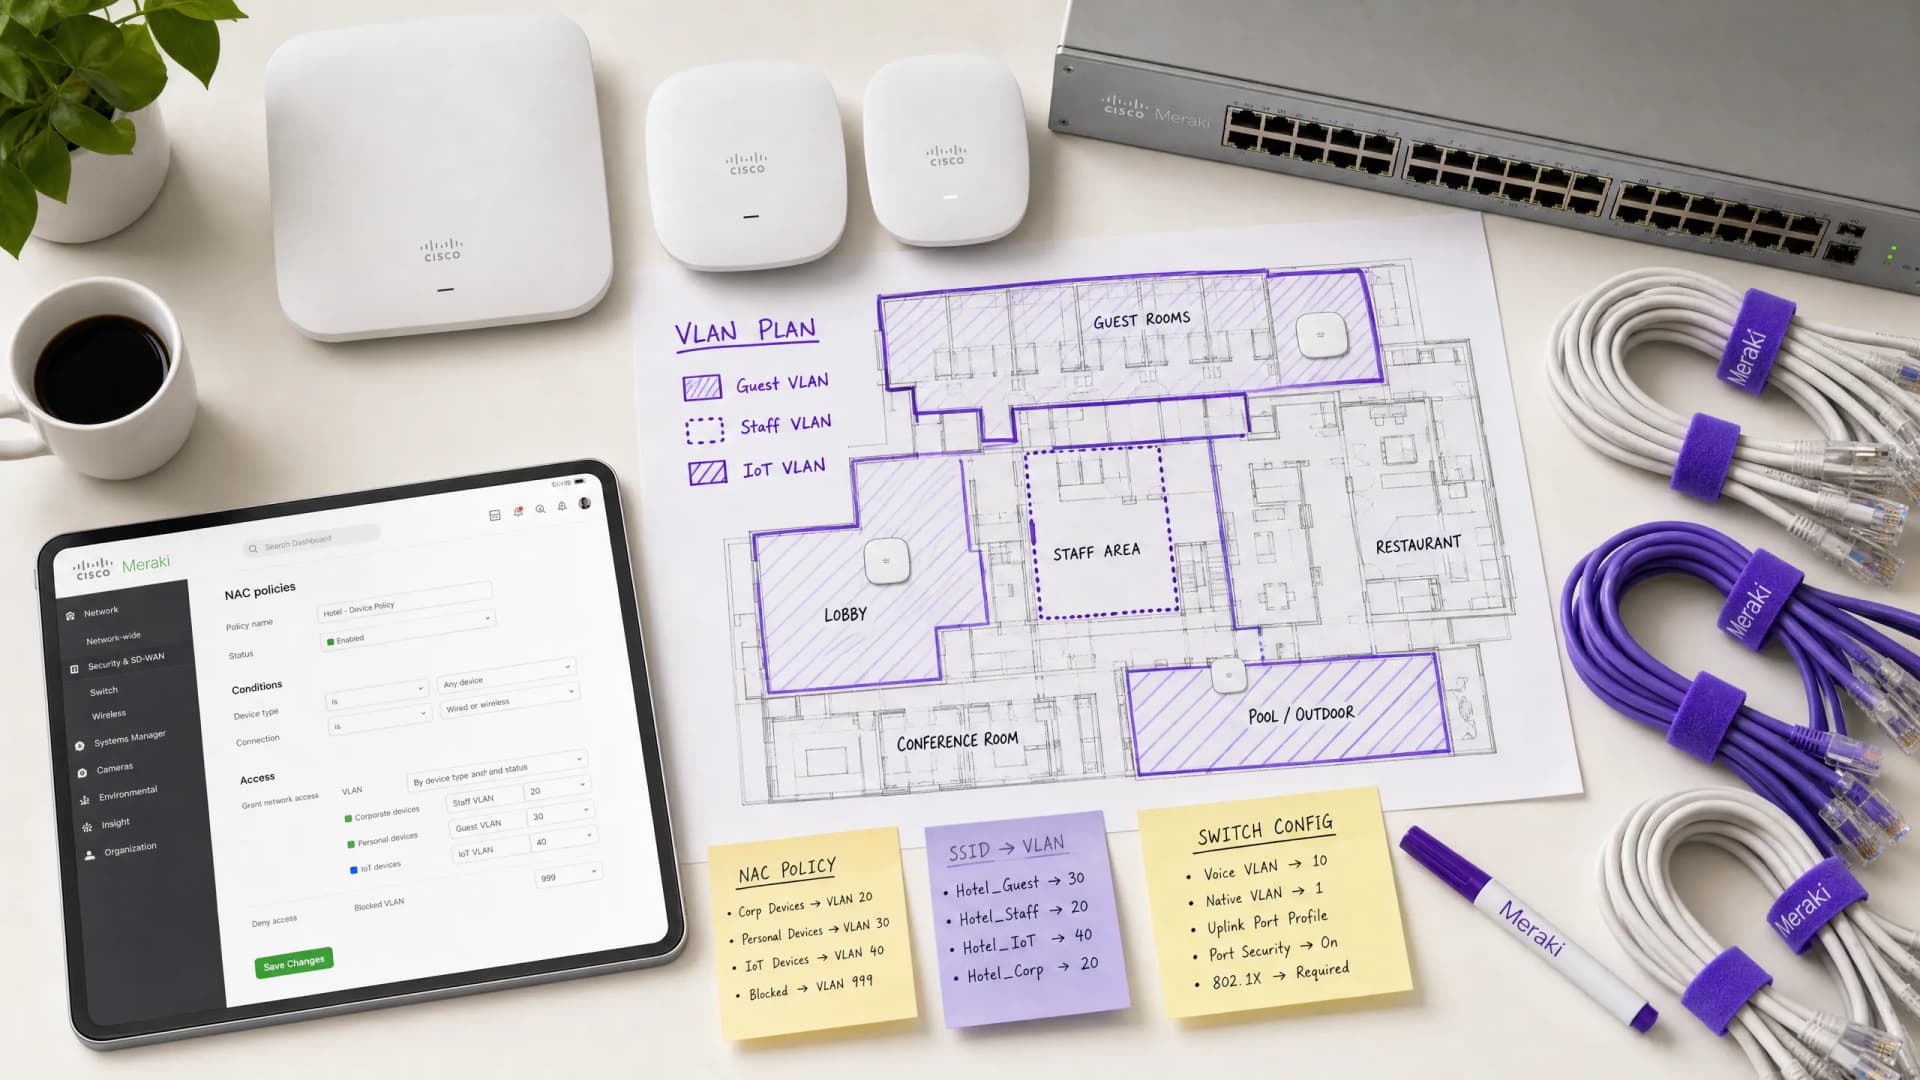
Cisco Meraki मध्ये VLAN Steering साठी NAC Policies कशा कॉन्फिगर कराव्यात
हे अधिकृत मार्गदर्शक IT लीडर्स, नेटवर्क आर्किटेक्ट्स आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना Cisco Meraki वातावरणात NAC Policies आणि VLAN steering कॉन्फिगर करण्यासाठी एक व्यावहारिक, टप्प्याटप्प्याने फ्रेमवर्क प्रदान करते. यामध्ये अतिथ्य, रिटेल आणि सार्वजनिक क्षेत्रातील उपयोजनांमध्ये सुरक्षित, सुसंगत आणि उच्च कार्यक्षमता असलेले नेटवर्क विभाजन सुनिश्चित करण्यासाठी 802.1X अंमलबजावणी, MAC Authentication Bypass द्वारे IoT डिव्हाइस आयसोलेशन आणि Purple च्या गेस्ट WiFi ॲनालिटिक्स प्लॅटफॉर्मसह अखंड इंटिग्रेशन समाविष्ट आहे.
NAC च्या सहाय्याने K-12 शाळांचे नेटवर्क सुरक्षित ठेवण्यासाठी सर्वोत्कृष्ट पद्धती
हे तांत्रिक संदर्भ मार्गदर्शक IT लीडर्ससाठी K-12 शाळांच्या वातावरणात Network Access Control (NAC) चे आर्किटेक्चर तयार करण्यासाठी, ते तैनात करण्यासाठी आणि व्यवस्थापित करण्यासाठी कृतीयोग्य धोरणे प्रदान करते. यामध्ये 802.1X ऑथेंटिकेशन आणि VLAN सेगमेंटेशनपासून ते MAB आणि MPSK द्वारे IoT डिव्हाइसेस हाताळण्यापर्यंतच्या आवश्यक विषयांचा समावेश आहे, ज्यामुळे मजबूत सुरक्षा आणि नियमांचे पालन सुनिश्चित होते.
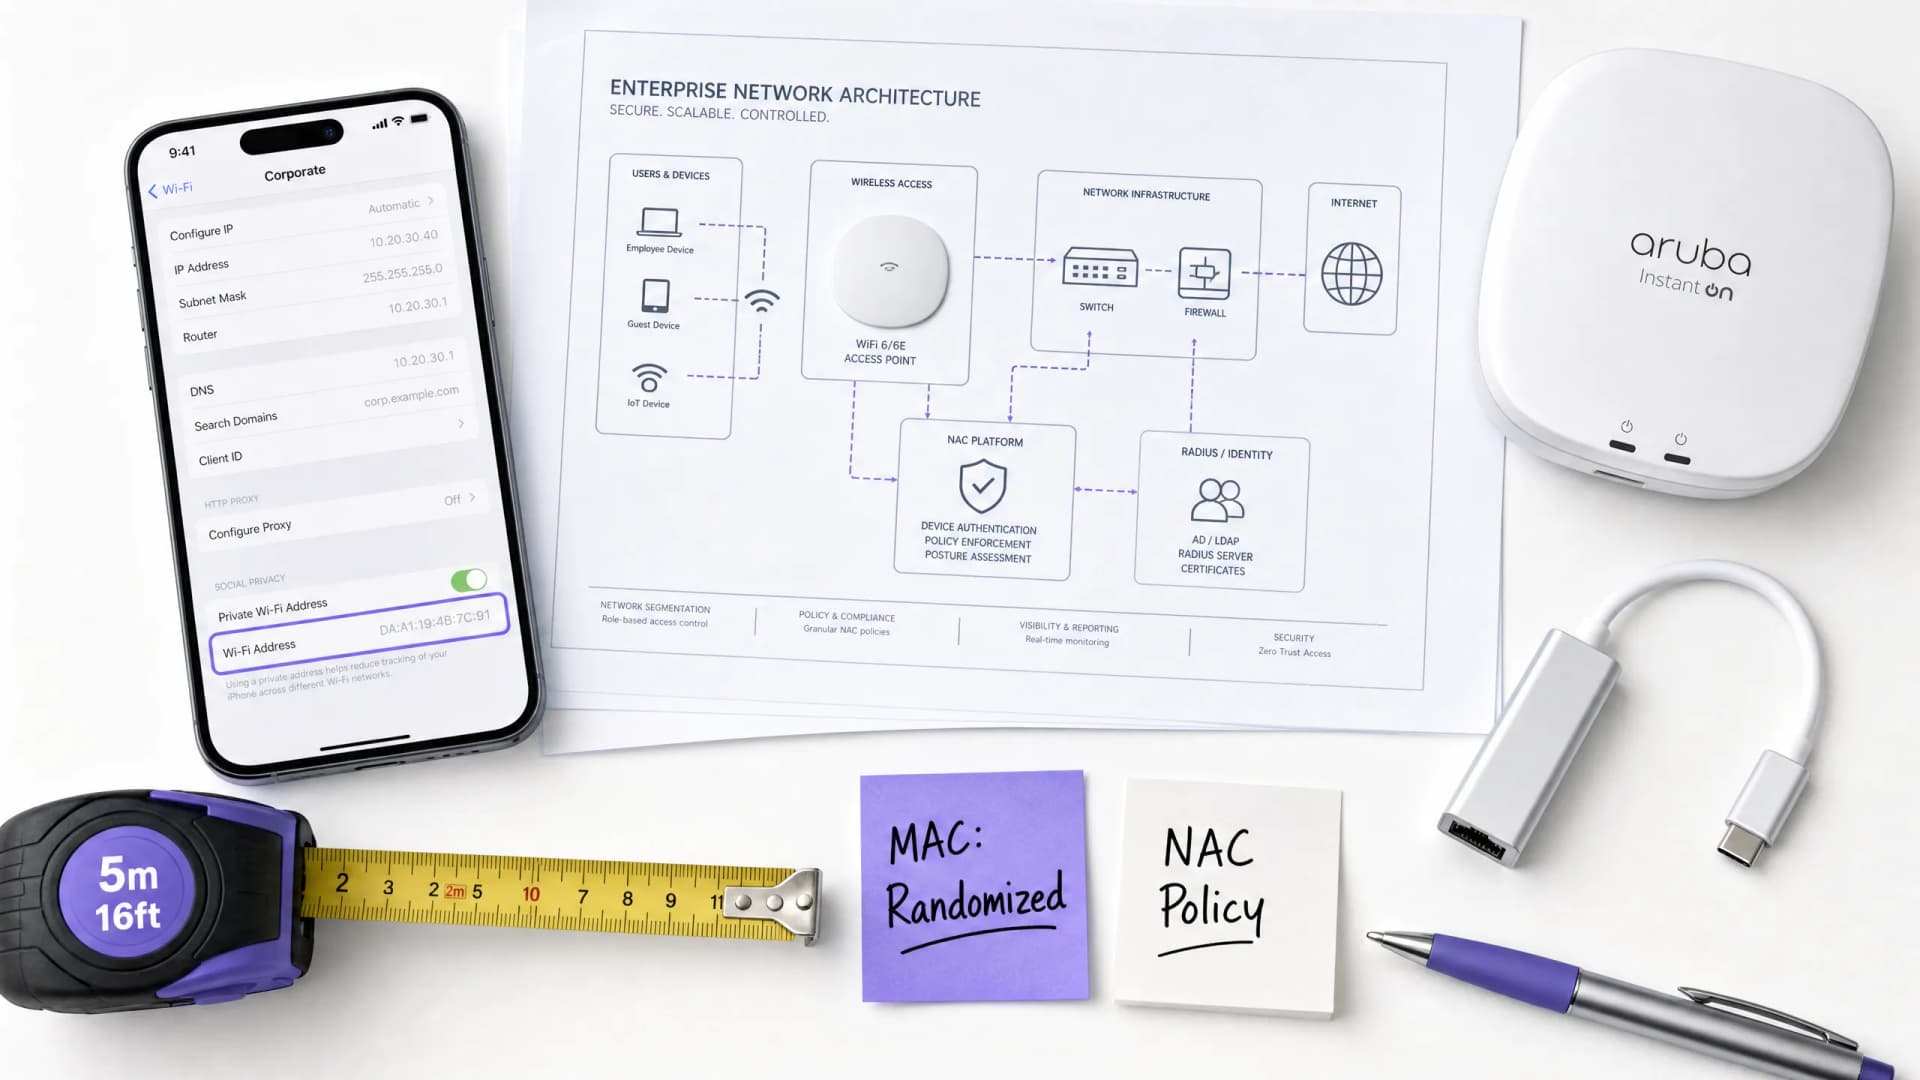
NAC वर MAC रँडमायझेशनचा होणारा परिणाम आणि त्यावर मात कशी करावी
हे मार्गदर्शक Network Access Control (NAC) सिस्टम्स आणि गेस्ट WiFi आर्किटेक्चरवरील MAC ॲड्रेस रँडमायझेशनच्या प्रभावाविषयी सखोल तांत्रिक संदर्भ प्रदान करते. हे iOS, Android, आणि Windows मधील प्रति-नेटवर्क आणि नियतकालिक MAC रोटेशनची यंत्रणा स्पष्ट करते आणि यामुळे उद्भवणारे कॅस्केडिंग अपयश - जसे की Captive Portal चा त्रास आणि DHCP संपुष्टात येण्यापासून ते पॉलिसी अंमलबजावणीतील त्रुटी आणि चुकीच्या ॲनालिटिक्सपर्यंत - तपशीलवार सांगते. IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना IEEE 802.1X, Passpoint (Hotspot 2.0), आणि OpenRoaming चा वापर करून डिव्हाइस-केंद्रित वरून ओळख-केंद्रित ऑथेंटिकेशनवर स्थलांतरित होण्यासाठी, आणि हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि सार्वजनिक-क्षेत्रातील वातावरणासाठी ठोस अंमलबजावणी मार्गदर्शनासह कृतीयोग्य, व्हेंडर-तटस्थ धोरणे मिळतील.
NAC आणि MPSK च्या सहाय्याने IoT डिव्हाइस सुरक्षिततेचे व्यवस्थापन करणे
हे तांत्रिक मार्गदर्शन एंटरप्राइझ स्थळांवर Multiple Pre-Shared Key (MPSK) आर्किटेक्चर आणि Network Access Control (NAC) चा वापर करून हेडलेस IoT डिव्हाइसेस कसे सुरक्षित करावेत याबद्दल सविस्तर माहिती देते. हे स्केलेबिलिटीचा बळी न देता मायक्रो - सेगमेंटेशन मिळवण्यासाठी, सुरक्षेचा संभाव्य धोक्याचा आवाका मर्यादित करण्यासाठी आणि अनुपालन राखण्यासाठी कृतीयोग्य अंमलबजावणी पायऱ्या प्रदान करते.
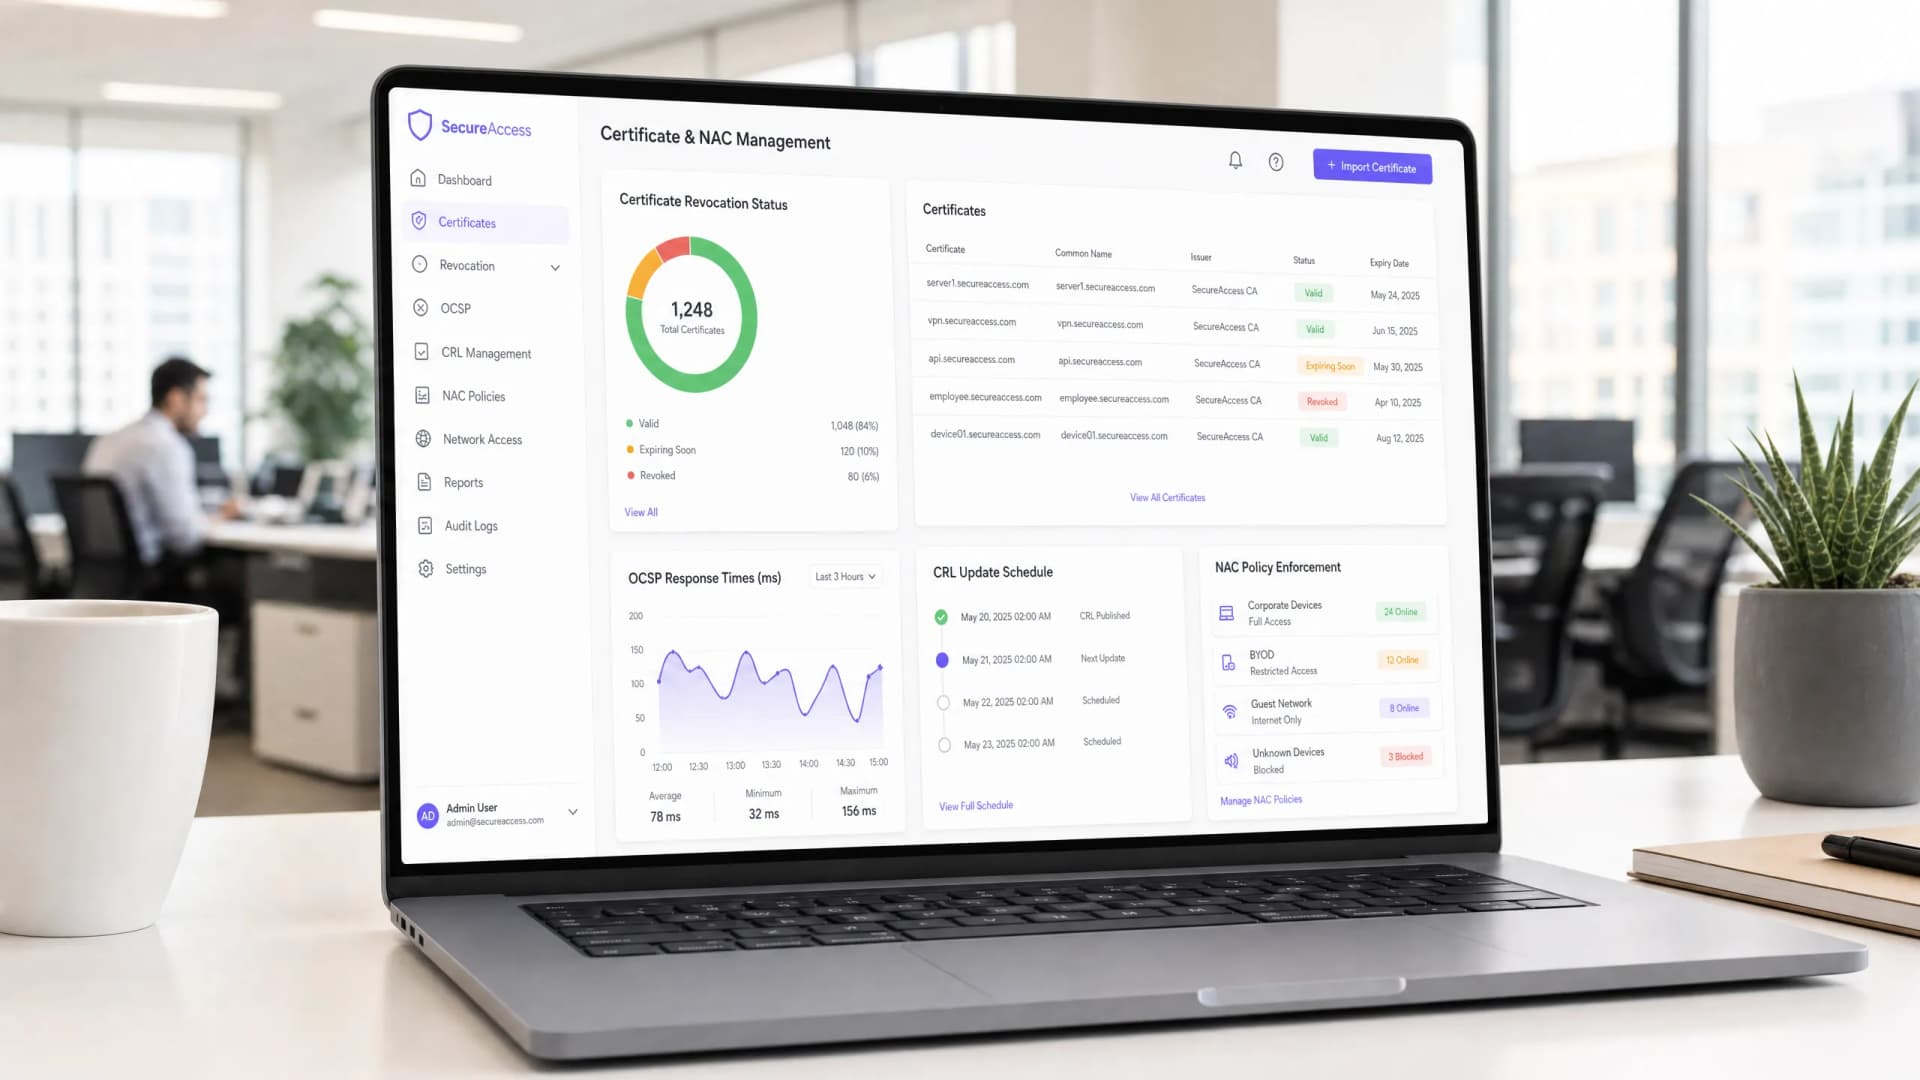
NAC वातावरणात OCSP आणि CRL सह सर्टिफिकेट रिव्होकेशन ऑटोमेट करणे
हे तांत्रिक संदर्भ मार्गदर्शक IT मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्सना Network Access Control (NAC) वातावरणात सर्टिफिकेट रिव्होकेशन ऑटोमेट करण्याविषयी सविस्तर माहिती पुरवते. यामध्ये OCSP आणि CRL मधील आर्किटेक्चरल तडजोडींचा शोध घेतला आहे, वेंडर-तटस्थ अंमलबजावणी मार्गदर्शन दिले आहे आणि रिअल-टाइम पॉलिसी अंमलबजावणीच्या व्यावसायिक प्रभावाचा आराखडा मांडला आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
