Os portais cativos tradicionais continuam populares porque são familiares, fáceis de explicar e estão disponíveis em muitas controladoras sem fio. Eles também são um padrão fraco para o WiFi de convidados moderno. As splash pages dependem de redirecionamentos de navegador, interação do usuário e, frequentemente, de designs de acesso aberto ou compartilhado, enquanto as orientações do Reino Unido alertam que redirecionamentos da web e portais cativos têm fraquezas graves de segurança.Orientação da Jisc
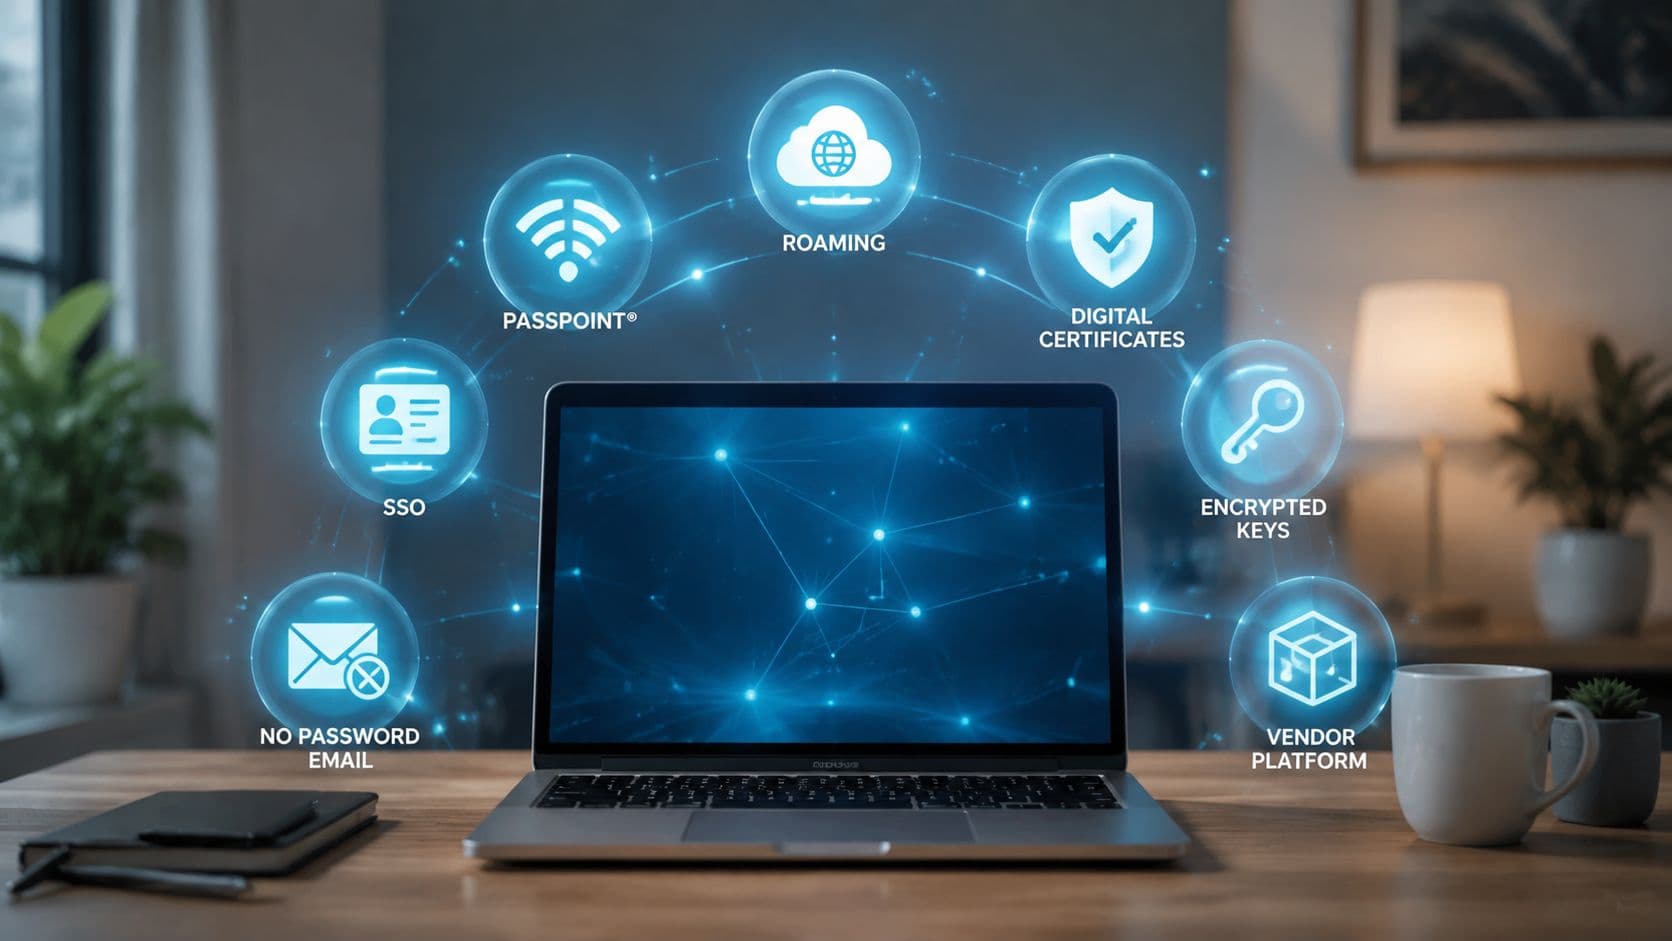
As melhores alternativas de Captive Portal não se resumem a uma única categoria. O OpenRoaming e o Passpoint têm como foco o roaming de visitantes automático e criptografado. O acesso baseado em certificados atende aos funcionários e dispositivos gerenciados. O SSO conecta as políticas de WiFi aos provedores de identidade, enquanto o iPSK, PPSK e MPSK gerenciam dispositivos legados, IoT e de múltiplos inquilinos. Esta lista os compara por segurança de primeiro pacote, esforço de integração, compatibilidade de dispositivos, dependências de hardware e identidade, comportamento de roaming, administração e adequação ao local. Para contextualizar, um local como o Madeira Remote Coliving pode precisar de simplicidade para os residentes, separação para a equipe e suporte para dispositivos que não conseguem executar autenticação corporativa.
1. Purple
O Purple atende a locais que precisam de roaming de convidados, identidade de funcionários e controles de acesso em nível de dispositivo em uma única plataforma WiFi. Ele combina OpenRoaming e Passpoint para convidados, EAP-TLS baseado em certificado para funcionários e controles no estilo iPSK para dispositivos que não suportam 802.1X. O resultado é uma camada de autenticação para diferentes classes de usuários e dispositivos, em vez de apenas mais uma splash page.
Os visitantes podem se autenticar uma única vez, geralmente por e-mail, e depois se reconectar com menos esforço nas visitas seguintes. O Passpoint configura o dispositivo para autenticação automática, para que os usuários recorrentes não precisem concluir um fluxo de navegador a cada acesso. Essa mesma abordagem já é utilizada em locais de destaque no Reino Unido, incluindo a Loughborough University, 22 Bishopsgate, os campi da University of the Arts London, Oxford e Bristol, conforme documentado nas diretrizes de implantação relacionadas à Jisc.Implantações de OpenRoaming no Reino Unido
Por que funciona para diferentes perfis de usuário
Para funcionários, o Purple usa certificados EAP-TLS em vez de senhas compartilhadas. Integrações com Microsoft Entra ID, Google Workspace e Okta podem provisionar o acesso e revogá-lo quando as funções de diretório mudarem. Esse modelo se adapta a hospitais, escritórios, universidades e operadores multi-site, onde cada conexão deve mapear para uma identidade individual.
O Purple funciona como uma sobreposição de nuvem no hardware de rede existente, com compatibilidade com Cisco Meraki, Aruba, Ruckus, Juniper Mist e UniFi. Um design de RADIUS em nuvem elimina a necessidade de operar um servidor RADIUS local, embora a rede ainda precise de recursos adequados de RADIUS, alteração de autorização (CoA) e walled-garden.
Regra prática: Avalie a Purple como uma plataforma de acesso multiclasse, e não apenas como um produto de Captive Portal. Seu valor fica mais claro quando uma única implantação deve separar visitantes, funcionários, residentes, IoT e dispositivos legados sem fornecer a todos os grupos o mesmo processo de login.
Analytics integrados, conectores de CRM e automação de marketing podem transformar dados primários de WiFi consentidos em insights operacionais e de marketing. O contrapeso é a complexidade comercial. O nível gratuito do Purple Connect para convidados pode não incluir as análises, pesquisas, recursos de segurança ou automação esperados por uma operadora empresarial, portanto, o custo total depende dos níveis e complementos selecionados. Revise este guia de Captive Portal da Purple e confirme os requisitos de licenciamento e controladora antes de se comprometer.
Explore a plataforma WiFi da Purple
2. SecureW2 JoinNow e Cloud RADIUS
O SecureW2 adota uma abordagem focada em certificados. O JoinNow guia os usuários pelo registro do dispositivo, obtém um certificado e configura o sistema operacional para WPA-Enterprise, geralmente por meio de EAP-TLS. Após essa configuração inicial, o dispositivo pode se autenticar diretamente no WiFi sem precisar digitar uma senha repetidamente ou passar por um Captive Portal.
A plataforma combina PKI em nuvem com Cloud RADIUS e consultas de políticas em provedores de identidade como Microsoft Entra ID, Okta e Google Workspace. Isso permite que os administradores apliquem regras de acesso por usuário, dispositivo ou status de diretório. Funcionários e terceirizados podem receber privilégios diferentes, enquanto o certificado de um usuário comprometido ou desligado pode ser revogado sem a necessidade de rotacionar uma chave compartilhada.
Onde o modelo se encaixa
JoinNow é particularmente adequado para escritórios, universidades e organizações distribuídas com dispositivos gerenciados ou um programa sério de BYOD. Ele também pode oferecer suporte a fluxos de trabalho de convidados, mas os administradores precisam projetar a experiência do convidado com cuidado. Um fluxo de trabalho de certificado é seguro, mas exige mais de um visitante do que uma simples página de clique.
O benefício é a consistência. A mesma arquitetura baseada em identidade pode suportar WiFi, VPN e acesso com fio, em vez de deixar a rede sem fio como a parte menos controlada do ambiente. Isso também elimina o problema recorrente de suporte criado pelo compartilhamento de senhas, especialmente quando os usuários copiam credenciais para dispositivos pessoais.
Os custos são mais operacionais do que conceituais:
- Capacidade de PKI: Equipes de rede que estão começando a usar certificados precisam entender os processos de registro, renovação, cadeias de confiança e revogação.
- Cobertura de dispositivos: Confirme o suporte para os sistemas operacionais e modelos de propriedade usados por funcionários, terceirizados e usuários de BYOD.
- Visibilidade de orçamento: O SecureW2 usa preços baseados em cotação, portanto, um processo de descoberta é necessário antes que você possa construir um caso de negócios confiável.
O SecureW2 é uma escolha sólida focada em segurança, mas não é necessariamente a melhor plataforma de marketing para visitantes. Se o local precisa de roaming, análise de dados e engajamento consentido com dados primários ao lado de certificados de funcionários, compare as funções necessárias em vez de presumir que apenas o Cloud RADIUS cobrirá todas elas.
3. RUCKUS Cloudpath Enrollment System
O Cloudpath é construído em torno de registro guiado e aplicação de políticas. O usuário se conecta a um SSID de registro, segue um processo de autoatendimento e recebe um certificado por dispositivo. O sistema então move o dispositivo para um SSID protegido por 802.1X, reduzindo a dependência diária de splash pages.
Essa migração é o recurso operacional importante. Um Captive Portal pode autenticar uma sessão de navegador, mas não cria necessariamente uma relação duradoura e gerenciada entre o dispositivo e a rede. O Cloudpath faz isso, o que simplifica o acesso repetido e oferece aos administradores uma base mais sólida para decisões de políticas.
A vantagem prática do suporte a dispositivos mistos
O Cloudpath também suporta modelos de PSK Dinâmico e PSK Privado para dispositivos que não podem usar 802.1X. Isso é importante em hotelaria, educação, edifícios residenciais e ambientes com uso intenso de IoT. Uma impressora, sensor ou dispositivo de consumo mais antigo pode não lidar com a inscrição de certificados, mas geralmente pode usar uma chave atribuída de forma exclusiva mapeada para uma política ou VLAN.
O resultado é uma ponte útil entre uma única senha compartilhada e a autenticação corporativa completa. Cada chave pode ser associada a um dispositivo, residente ou função, permitindo que os administradores revoguem ou isolem o acesso sem alterar a credencial do SSID inteira.
O Cloudpath é mais atraente em infraestrutura RUCKUS, onde os fluxos de trabalho e a documentação se alinham estreitamente com a plataforma sem fio. Ambientes heterogêneos exigem mais trabalho de design, especialmente em relação à integração de controladores, troca de políticas e o comportamento exato do PPSK entre diferentes fornecedores. Algumas equipes de rede também podem achar o modelo operacional de DPSK exigente durante a implantação.
O Cloudpath funciona melhor quando a organização trata a integração como uma migração controlada para SSIDs seguros, e não apenas como uma página de login mais bonita.
Setores de educação, hotéis e propriedades multifamiliares são escolhas naturais. Se o parque de rede utiliza vários fornecedores de WLAN, avalie a interoperabilidade antes de selecioná-lo. Esta comparação com o Cloudpath pode ajudar a estruturar a decisão em relação a uma sobreposição de nuvem mais ampla.
4. HPE Aruba ClearPass e Central NAC Air Pass
A abordagem da Aruba combina um sistema maduro de controle de acesso à rede com recursos Passpoint e OpenRoaming. O ClearPass oferece AAA, perfil de dispositivos, integração e aplicação de políticas, enquanto o Central NAC Air Pass oferece uma experiência de roaming mais fluida para usuários e locais participantes.
Esta é uma arquitetura empresarial profunda, em vez de um substituto leve de portal. Os administradores podem criar políticas separadas para funcionários, terceirizados, convidados, BYOD e dispositivos, aplicando essas políticas de acordo com a identidade, o estado do certificado, o perfil do dispositivo ou a localização na rede. O ClearPass também suporta fluxos de trabalho de patrocínio de convidados quando um processo de convidados convencional ainda é necessário.
Por que ambientes Aruba devem considerá-lo
O Passpoint altera o modelo de convidado. Em vez de apresentar uma splash page no navegador sempre que um visitante chega, o dispositivo recebe um perfil e se autentica automaticamente quando detecta uma rede compatível. Isso é especialmente útil para campus, propriedades do setor público, locais próximos a transportes e organizações com visitantes recorrentes.
O WiFi do setor público do Reino Unido oferece uma comparação útil. O GovWifi permite que funcionários e visitantes se cadastrem uma única vez e se conectem automaticamente em todos os edifícios participantes, utilizando WPA2-Enterprise com AES e EAP-PEAP/MS-CHAPv2 em seu fluxo central de autenticação.Orientação de privacidade do GovWifi O modelo demonstra por que credenciais por usuário e segmentação de rede podem ser preferíveis a uma senha compartilhada ou redirecionamento repetido de portal.
O ponto fraco da Aruba é a complexidade. O design do ClearPass, licenciamento, certificados, perfis Passpoint, RADIUS e dependências de políticas exigem um planejamento cuidadoso. A randomização de MAC também pode tornar a identificação clássica do portal não confiável, o que reforça o argumento a favor de certificados ou Passpoint em vez de tentar consertar um fluxo de trabalho antigo baseado em redirecionamento.
HPE Aruba Central NAC Air Pass
5. Cisco Identity Services Engine e Cisco Spaces OpenRoaming
O Cisco ISE é o mecanismo de políticas nessa combinação. Ele lida com AAA corporativo, 802.1X baseado em certificado, integração de BYOD, criação de perfil de dispositivo e fluxos de trabalho de acesso de convidados. O Cisco Spaces OpenRoaming adiciona uma rota federada para a conectividade automática de visitantes, reduzindo o número de vezes que um usuário recorrente precisa interagir com um portal.
O ISE é ideal para organizações que já utilizam os controles de wireless, switching e identidade da Cisco. Ele pode verificar o status do certificado, aplicar políticas por meio do contexto de identidade e dispositivo, e oferecer suporte ao acesso de visitantes patrocinado ou por autoatendimento onde um portal ainda se faz necessário. Essa amplitude o torna adequado para grandes instalações, mas também exige que os administradores mapeiem todo o caminho de autenticação antes da implantação.
O OpenRoaming é o diferencial voltado para o convidado. A Wi-Fi Alliance descreveu a conectividade Passpoint em espaços públicos europeus e citou uma implantação no centro de Londres, na Trafalgar Square.Implantações do Passpoint pela Wi-Fi Alliance A ideia operacional é simples. Um dispositivo é provisionado uma única vez e, depois, utiliza federação e autenticação automática em vez de repetir etapas locais de login na web.
O principal trade-off
A profundidade do ecossistema da Cisco pode ser uma vantagem ou uma limitação. Uma infraestrutura de WLAN Cisco pode usar as integrações nativas de forma eficaz, enquanto um ambiente multi-vendor deve validar atributos RADIUS, federação de roaming, aplicação de políticas e limites de suporte. Os recursos do Spaces também dependem de licenciamento, portanto, o nome do produto por si só não define o conjunto de recursos disponíveis.
O Cisco ISE é, portanto, mais forte onde a política centralizada e a integração corporativa importam mais do que a simplicidade de implantação. Pode ser excessivo para um local pequeno que precisa apenas de internet isolada para visitantes, mas pode ser adequado para saúde, ensino superior, aeroportos e grandes complexos corporativos.
Compare o Cisco Spaces com o Purple
Cisco Identity Services Engine
6. Juniper Mist Access Assurance com Passpoint e MPSK
A Juniper Mist oferece várias alternativas porque diferentes dispositivos precisam de diferentes métodos de autenticação. O Passpoint e o OpenRoaming atendem a dispositivos compatíveis de visitantes, o Access Assurance fornece políticas de NAC em nuvem e AAA, e o Multiple PSK ou Private PSK oferece suporte a endpoints legados, IoT e especializados.
Essa combinação é útil em ambientes mistos. Um visitante que retorna pode usar um perfil Passpoint provisionado, um funcionário pode se autenticar por meio de uma política de identidade e um dispositivo IoT pode receber uma PSK individual com mapeamento de função ou VLAN. O administrador não precisa forçar cada dispositivo final a usar um único método porque o SSID é compartilhado.
O modelo em nuvem do Mist também produz telemetria detalhada de WLAN e dispositivos finais. Isso pode ajudar as equipes a solucionar falhas de autenticação, identificar classes de dispositivos e entender como as decisões de política afetam o acesso. O suporte a RadSec é relevante quando a organização participa de uma federação de roaming seguro e necessita de comunicação protegida entre os componentes de roaming.
A classe do dispositivo deve guiar a escolha
O Passpoint é a resposta mais limpa para dispositivos de convidados compatíveis porque remove a necessidade de interação repetida com o navegador. MPSK ou PPSK é mais prático para dispositivos sem capacidade 802.1X, mas ainda cria um processo administrativo para emissão, armazenamento e revogação de chaves. O Access Assurance adiciona uma política central, embora os administradores devam confirmar quais funções estão incluídas na licença selecionada.
O Mist não é um substituto universal para todas as funções de portal. Se o local ainda precisar de páginas personalizadas com a marca, pesquisas ou captura detalhada de dados de visitantes, pode ser necessário um portal de terceiros junto com os controles de rede. Isso pode criar dois sistemas para administrar e dois locais para solucionar problemas.
Documentação de rede sem fio Juniper Mist
7. ExtremeCloud IQ com PPSK e ExtremeGuest
O ExtremeCloud IQ usa PPSK para fornecer chaves distintas para usuários ou dispositivos, mantendo um modelo prático de SSID compartilhado. Os administradores podem associar cada chave a uma função, política ou VLAN, criando mais responsabilidade do que uma única senha e evitando toda a carga de integração do 802.1X baseado em certificado.
Este é um meio-termo útil para edifícios residenciais, redes de convidados e ambientes IoT. Um morador, prestador de serviços ou dispositivo pode receber uma credencial individual, enquanto a rede pode revogar essa credencial sem interromper todos os outros usuários. É mais simples do que uma implantação completa de PKI, embora não ofereça os mesmos controles de ciclo de vida de certificados.
Quando o ExtremeGuest ainda faz sentido
O ExtremeCloud IQ também suporta 802.1X, SAML SSO e outras opções de segurança sem fio. O ExtremeGuest permanece disponível quando um local precisa de um portal convencional para aceitação de termos, registro de convidados ou uma jornada de acesso personalizada. Isso oferece aos operadores um caminho de migração, mas manter o portal significa que eles não eliminaram o atrito do navegador para esse grupo de usuários.
A disponibilidade de PPSK depende do nível de licença correspondente, portanto confirme o direito antes de projetar a implantação. O mesmo se aplica se a organização espera adicionar o OpenRoaming mais tarde. A federação de roaming pode exigir componentes adicionais e trabalho de integração além da implantação inicial do PPSK.
A Extreme é uma escolha sensata quando o parque WLAN atual já utiliza sua plataforma de gerenciamento em nuvem e o problema imediato é o risco de senhas compartilhadas. É menos atraente se a empresa precisa de um sistema único para roaming federado de visitantes, certificados de funcionários, dados de CRM e hardware de múltiplos fabricantes.
Comparativo de 7 Vias de Alternativas ao Captive Portal
| Solução | 🔄 Complexidade de implementação | 💡 Requisitos de recursos | 📊 Resultados esperados | Casos de uso ideais | ⭐ Principais vantagens / ⚡ Eficiência |
|---|---|---|---|---|---|
| Purple | Moderada, overlay RADIUS em nuvem; implantação rápida, mas requer alguma config. de rede | Baixo - Moderado, serviço em nuvem + controladores compatíveis; add-ons pagos para valor total | Alto, acesso contínuo por certificado para visitantes/funcionários; análises integradas para ROI | Varejo, hotelaria, estádios, hospitais, locais multi-tenant | ⭐ Segurança corporativa, OpenRoaming/Passpoint, integração com CRM/marketing ⚡ Rápido tempo de ativação |
| SecureW2 JoinNow + Cloud RADIUS | Moderada - Alta, conceitos de PKI e fluxos de integração de dispositivos | Moderado, PKI em nuvem, integrações com IdP; cotação/descoberta recomendadas | Alto, 802.1X sem senha em WiFi/VPN/cabo; reduz a necessidade de Captive Portals | Empresas que buscam acesso baseado em certificado para toda a organização | ⭐ Forte automação de PKI e suporte a IdP ⚡ Registro automatizado acelera a implantação |
| RUCKUS Cloudpath Enrollment System | Moderada, autoatendimento guiado; melhor experiência em hardware RUCKUS | Moderado, integrações com AD/MDM; DPSK para dispositivos legados/IoT | Alto, certificados por dispositivo, menor dependência diária de portais | Educação, hotelaria, MDUs, implantações focadas em RUCKUS | ⭐ Fluxos de registro maduros e suporte a DPSK ⚡ Migração suave de dispositivos para SSIDs seguros |
| HPE Aruba ClearPass + Central NAC Air Pass | Alta, design e licenciamento complexos; requer planejamento detalhado | Alto, ClearPass + Central NAC e APs Aruba; direitos de licenciamento | Alto, política granular, Passpoint/OpenRoaming para acesso contínuo de visitantes | Redes grandes e segmentadas; setor público e educação | ⭐ NAC abrangente, perfilamento e suporte a Passpoint ⚡ Escalonável para grandes propriedades |
| Cisco ISE + Cisco Spaces OpenRoaming | Alta, configuração de nível corporativo e complexidade de licenciamento | Alto, implantação do ISE, licenciamento do Spaces; ideal com Cisco WLAN | Alto, AAA robusto, verificações de certificado, federação de roaming para visitantes frequentes | Grandes campi baseados em Cisco e sites de provedores de serviços | ⭐ Testado em batalha em larga escala com amplas integrações ⚡ OpenRoaming acelera a reassociação |
| Juniper Mist Access Assurance + Passpoint/MPSK | Moderada - Alta, NAC em nuvem + configuração de Passpoint; verificação de licenciamento | Moderado, nuvem Mist, direitos de Access Assurance; MPSK/PPSK para IoT | Alto, telemetria de IA, integração contínua, múltiplas alternativas de portal | Propriedades modernas de WLAN em nuvem, ambientes mistos com IoT | ⭐ Telemetria de IA integrada e alternativas flexíveis de portal ⚡ Integração estreita de WLAN+NAC |
| ExtremeCloud IQ (PPSK/MPSK) + ExtremeGuest | Moderada, PPSK mais simples que 802.1X completo; fluxos de trabalho de portal opcionais | Moderado, licenciamento Cloud IQ; a disponibilidade do PPSK varia de acordo com o nível | Médio a Alto, chaves por dispositivo reduzem o uso do portal; ponte prática para 802.1X | Ambientes BYOD, MDUs, organizações que buscam PPSK | ⭐ Ferramentas e manuais práticos de PPSK; aplicativo opcional para convidados ⚡ Menor sobrecarga do que o 802.1X completo |
Escolha o Modelo de Autenticação que se Adapta ao seu Local
Não existe um vencedor universal único entre as alternativas de Captive Portal. A escolha correta deve se basear na população de dispositivos, no modelo de identidade e na tolerância do local para complexidade operacional.
Escolha o OpenRoaming ou Passpoint quando os visitantes retornarem regularmente, circularem entre locais participantes ou precisarem de conectividade criptografada sem a necessidade de interação recorrente com o navegador. Espaços públicos, campi, complexos integrados a transportes, hotéis e locais com múltiplas unidades são os mais beneficiados quando o provisionamento de perfil é viável para o seu público. As implantações em Londres e os locais de OpenRoaming citados no Reino Unido mostram que este modelo está operando muito além de demonstrações de laboratório.Exemplos de implantação de OpenRoaming no Reino Unido
Escolha EAP-TLS com cloud RADIUS quando a identidade dos funcionários, o ciclo de vida do certificado e a revogação imediata forem as maiores prioridades. Escritórios, hospitais, universidades e programas de BYOD gerenciados devem priorizar credenciais individuais em detrimento de PSKs compartilhadas. Escolha PPSK, MPSK ou iPSK para dispositivos legados, IoT, residentes e ambientes multi-tenant onde o 802.1X não é prático.
Antes de iniciar um piloto, faça um inventário dos endpoints e registre quais deles suportam Passpoint, WPA2 ou WPA3-Enterprise, 802.1X e registro de certificados. Confirme o seu fornecedor de WLAN, suporte a RADIUS, Change of Authorisation, isolamento de VLAN, integrações com provedores de identidade, requisitos de roaming e licenciamento. Decida também quais dados pessoais o local precisa. As diretrizes de negócios do Reino Unido diferenciam portais básicos de sistemas corporativos com ferramentas de auditoria e GDPR, enquanto a questão mais ampla de conformidade é a minimização de dados, evitando coletar mais informações de identidade do que o necessário.Diretrizes de WiFi para visitantes e conformidade no Reino Unido
O Purple é relevante quando um operador deseja uma sobreposição de nuvem em hardwares compatíveis, combinando Passpoint e OpenRoaming para convidados, integração de identidade de funcionários, análises e controles para dispositivos herdados ou multi-inquilino. Ele pode reduzir o número de sistemas separados, mas a rede ainda precisa de recursos de controlador compatíveis e de um design adequadamente segmentado.
Comece com o modelo de autenticação, não com o design da splash page. Um portal refinado ainda pode deixar a organização dependente de redirecionamentos, credenciais compartilhadas e suporte manual. Uma combinação bem projetada de perfis de roaming, certificados e chaves por dispositivo oferece a cada grupo de usuários um método de acesso que corresponde ao seu dispositivo e perfil de risco.
A Purple combina Passpoint e OpenRoaming para um acesso de convidados com menor fricção, autenticação de funcionários baseada em certificados e controles para dispositivos herdados ou multi-inquilinos em hardware WLAN compatível. Visite a Purple para avaliar como sua plataforma de identidade em nuvem e WiFi pode substituir logins repetidos em Captive Portal sem forçar um único modelo de autenticação em cada dispositivo.