SD-WAN é um software que controla centralmente como as filiais de uma empresa se conectam, escolhendo o melhor link disponível para cada aplicativo em vez de depender de um único circuito privado fixo.
Se uma conexão mais barata ainda exige que sua equipe configure cada filial separadamente, você realmente melhorou a rede? Essa é a lacuna que o SD-WAN soluciona: não apenas quais circuitos você compra, mas como você os opera.
Para um gerente de TI, entender a arquitetura é apenas o começo. Você também precisa decidir quem é o proprietário das políticas de aplicativos, como a segurança funcionará em cada filial e se o serviço completo custa menos do que a rede que ele substitui.
O que a WAN definida por software significa em termos simples
Uma rede de longa distância, ou WAN, conecta redes em diferentes locais. A rede local do seu escritório conecta dispositivos dentro do edifício; a WAN conecta esse escritório a filiais, data centers e serviços em outros lugares.
Pense em uma WAN privada convencional como uma rota de rodovia planejada. O engenheiro de rede escolhe a rota e configura o equipamento para usá-la. A WAN definida por software adiciona algo mais próximo à navegação por satélite: os administradores definem prioridades e o software seleciona as rotas adequadas entre as conexões disponíveis.
A analogia tem um limite. Um sistema de navegação não pode criar uma estrada, e o SD-WAN não pode criar conectividade. Você ainda precisa contratar os serviços de acesso físico.
WAN tradicional versus SD-WAN
Esta comparação descreve um ponto de partida comum para redes de filiais, e não todas as WANs tradicionais. As redes convencionais também podem ter circuitos redundantes e gerenciamento automatizado.
| Aspecto | WAN Tradicional | SD-WAN |
|---|---|---|
| Meio de transporte | Um circuito privado, normalmente MPLS | Qualquer combinação de MPLS, banda larga, fibra e 4G/5G |
| Configuração | Cada roteador configurado manualmente | Políticas definidas centralmente |
| Redundância (Failover) | Convergência de roteamento após uma falha | O tráfego afetado é direcionado para um link ativo |
| Implementação de alterações | Visitas de engenheiros ou alterações manuais por local | Alterações enviadas às filiais a partir de um único console |
| Base de custos | Preços elevados por circuito privado | Links de internet potencialmente mais baratos combinados a um serviço de overlay |
| Perfil ideal | Infraestruturas estáveis com uma única operadora e poucas alterações | Múltiplas filiais, aplicações altamente centradas na nuvem e alterações frequentes |
O MPLS não é o oposto do SD-WAN. O MPLS é um serviço de rede da operadora que pode fornecer transporte. O SD-WAN controla como os aplicativos usam o transporte, incluindo o MPLS. Manter uma conexão privada enquanto adiciona banda larga é um design legítimo, não uma migração incompleta.
O interesse do Reino Unido é anterior às discussões atuais sobre segurança em nuvem. Na European Enterprise Communications Survey de 2018, 35% dos entrevistados do Reino Unido disseram que usavam SD-WAN de alguma forma, incluindo projetos-piloto, e outros 18% planejavam começar, de acordo com o white paper da IDC sobre transformação de rede. Esses são números históricos de adoção, e não uma medição do mercado atual.
Regra prática: Trate a SD-WAN como uma forma de operar sua WAN, não como um circuito que você contrata.
A mudança operacional é o que mais importa. Em vez de traduzir cada requisito de negócio em configurações de roteador separadas, sua equipe define políticas compartilhadas, controla exceções e verifica se as filiais as estão seguindo. A centralização reduz o trabalho repetitivo, mas também torna o design de políticas e a aprovação de mudanças ainda mais importantes.
Como as partes de uma SD-WAN se encaixam
Suponha que um grupo de varejo queira que as chamadas da equipe tenham prioridade sobre as transferências de arquivos em segundo plano. Acompanhe uma chamada de uma loja até o seu destino, e a arquitetura se tornará mais fácil de entender.
A chamada atinge primeiro a Borda de SD-WAN, um dispositivo físico ou virtual que atende à filial. A borda identifica o tráfego, aplica a política relevante e o encaminha por meio de uma conexão disponível. Para o tráfego entre pontos de extremidade de SD-WAN participantes, ela pode colocar pacotes dentro de um túnel criptografado.
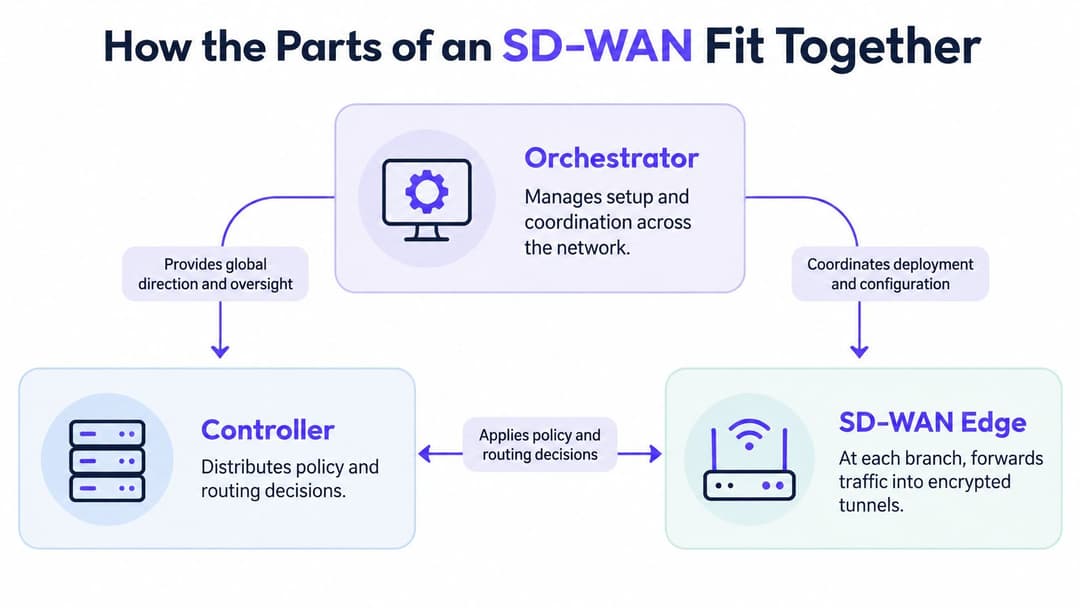
A relação funcional é apresentada da seguinte forma:
Edge, controlador e orquestrador
O Controller distribui informações de controle, políticas e instruções de roteamento para as bordas. O Orchestrator cuida da configuração e coordenação de todo o serviço, incluindo provisionamento, modelos e gerenciamento de configuração.
Estes são papéis funcionais, não necessariamente caixas separadas a serem adquiridas. Na plataforma de um fornecedor, as interfaces de gerenciamento podem combiná-los. A separação entre o controle de políticas e o transporte subjacente é central para a arquitetura descrita na explicação sobre SD-WAN da Red Hat.
Para o administrador do varejo, alterar a política de voz aprovada centralmente substitui a edição da configuração de cada loja. O administrador ainda deve verificar o status da implantação, identificar exceções e manter um plano de reversão. Um comando bem-sucedido no console não é prova de que cada borda o aplicou.
Superposição, infraestrutura de transporte e acesso à nuvem
A infraestrutura de transporte (underlay) é a conectividade real: Ethernet dedicada, banda larga, acesso móvel ou outro meio de transporte. A superposição (overlay) é a rede lógica construída sobre esses serviços.
Portanto, uma política de aplicação pode permanecer consistente quando uma filial altera o provedor de acesso. No entanto, o tráfego direto de internet não permanece necessariamente dentro de um túnel criptografado de SD-WAN até uma aplicação SaaS. Verifique onde cada túnel termina e o que protege o caminho restante.
A conectividade em nuvem também precisa de uma terminologia cuidadosa. O local internet breakout envia o tráfego de nuvem aprovado a partir da filial, em vez de enviá-lo através da matriz. Um cloud on-ramp conecta a WAN a um ambiente de nuvem ou gateway de provedor. Eles podem dar suporte ao mesmo objetivo de acesso à nuvem, mas não são serviços idênticos.
Utilize um checklist de aquisição que cubra:
- Compatibilidade de roteamento: Confirme a integração com as rotas e limites de rede existentes.
- Overlays criptografados: Estabeleça os pontos de extremidade de túnel e as opções de criptografia compatíveis.
- Endereçamento: Verifique os requisitos de IPv4 e IPv6.
- Conectividade em nuvem: Identifique os gateways e rampas de acesso (on-ramps) de que suas aplicações precisam.
- Integração de firewall: Confirme onde a inspeção ocorre e quem a gerencia.
Por fim, valide a disponibilidade de acesso em cada endereço. Uma proposta de conexão secundária só é útil quando o fornecedor pode entregá-la.
Como o tráfego encontra o melhor caminho automaticamente
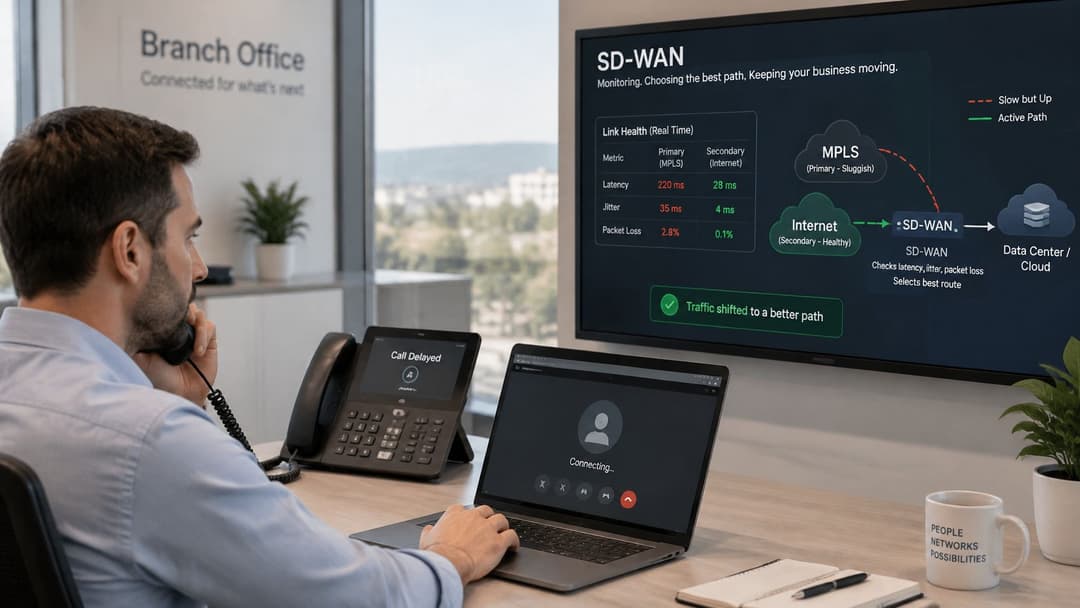
A conexão principal de uma filial fica congestionada. Ela ainda está tecnicamente online, mas as pessoas ao telefone ouvem a voz cortada e longas pausas. Isso é uma instabilidade de desempenho (brownout), em vez de uma interrupção total.
Uma configuração de roteamento que verifica apenas se o link está ativo pode continuar a usá-lo. Em vez disso, o SD-WAN pode avaliar se a conexão permanece adequada para a aplicação e mover o tráfego afetado para uma alternativa.
A seleção dinâmica de caminho ciente da aplicação usa medições como latência, jitter, perda de pacotes e disponibilidade junto a regras definidas pelo administrador, conforme descrito na documentação de SD-WAN da Palo Alto Networks'.
Defina o que significa ser adequado
O melhor caminho nem sempre é o mais rápido ou o mais barato. Sua equipe deve definir o que cada aplicação precisa.
- Voz e vídeo: Dê preferência a um caminho com baixo jitter, ou seja, com pouca variação no tempo de chegada dos pacotes.
- Aplicações transacionais: Defina um limite aceitável de perda de pacotes e proteja as trocas críticas para os negócios.
- Interativas SaaS: Priorize transações de aplicações ágeis, e não apenas a rota que parece ser a mais curta.
- Navegação comum: Permita banda larga de menor custo quando seu desempenho for suficiente.
- Transferências em lote: Evite que backups e downloads grandes esgotem a capacidade necessária em outros locais.
Recursos avançados exigem uma avaliação igualmente criteriosa. A correção direta de erros envia informações de recuperação para ajudar a compensar perdas. A vinculação de túneis combina recursos de link, enquanto a qualidade de serviço, ou QoS, prioriza o tráfego concorrente.
Esses mecanismos consomem recursos. O tráfego de recuperação utiliza largura de banda, a criptografia consome capacidade de processamento e a priorização não consegue criar capacidade em um circuito sobrecarregado.
Teste a degradação, não apenas a desconexão
Elabore um teste de aceitação com base na latência de ida e volta, jitter, perda de pacotes, tempo de failover, pontuação média de opinião de voz e SaaSdesempenho da transação sob congestionamento. Um teste de latência e jitter pode ajudar a estabelecer uma linha de base, mas não substitui os testes de aplicação.
Um teste de velocidade bem-sucedido não prova que uma filial possa continuar atendendo chamadas quando sua conexão preferencial deteriorar.
Verifique o que os usuários vivenciam durante as mudanças de caminho. Não presuma que uma sessão ativa permaneça conectada apenas porque o fornecedor anuncia o failover automático.
O SD-WAN não garante o desempenho por si só. Os resultados refletem a qualidade do loop de acesso, a diversidade de operadoras, o posicionamento do controlador, o overhead de criptografia e a precisão das políticas. Se a conexão alternativa também estiver congestionada, a borda não terá uma rota saudável para selecionar.
Modelos de implantação e onde o SD-WAN traz resultados
Escolha o modelo operacional antes de comparar as listas de recursos. Sua organização precisa de um modelo que corresponda às suas competências, à cobertura de suporte e à disposição para o controle direto.
Modelos de implantação de SD-WAN
| Modelo de implantação | Quem opera | Mais indicado para | Pontos de atenção |
|---|---|---|---|
| Auto-gerenciado | Sua equipe de TI | Organizações com fortes competências em rede e uma infraestrutura gerenciável | Responsabilidade total por atualizações, políticas e solução de problemas |
| SD-WAN Gerenciado | Provedor de serviços | Infraestruturas multilocal sem uma grande equipe de rede | Limites de SLA do provedor e menor controle direto |
| SD-WAN Seguro ou SASE | Provedor de serviços em uma oferta gerenciada | Locais que necessitam de firewall integrado e segurança em nuvem | Custo mensal mais elevado e maior dependência de fornecedor |
| Overlay híbrido | Compartilhado entre você e o provedor | Manutenção de MPLS para locais críticos ao mesmo tempo em que se adiciona banda larga | Acordos de transporte e suporte paralelos durante a transição |
Essas categorias se sobrepõem. Uma rede híbrida pode ser de gerenciamento próprio ou gerenciada pelo provedor, enquanto o SD-WAN seguro descreve recursos em vez de um acordo de suporte universal. Leia a descrição do serviço, não apenas o nome do pacote.
Adapte o projeto à carga de trabalho
Varejo. Suponha que uma rede de lojas migre a navegação de rotina, o acesso ao sistema de estoque e o tráfego de SaaS aprovado para a banda larga empresarial e, em seguida, adicione backup móvel em cada loja. Ela mantém o transporte privado existente até que os pagamentos e as aplicações operacionais passem nos testes. O resultado pretendido é a continuidade das operações durante uma falha na linha fixa, e não meramente uma fatura de circuito menor.
Setor hoteleiro. Um grupo hoteleiro introduz políticas compartilhadas para o tráfego de hóspedes, funcionários e pagamentos. Ele adiciona um serviço de acesso secundário e atribui aos downloads de hóspedes uma prioridade menor do que às transações operacionais. O resultado útil é o tratamento consistente do tráfego em todas as propriedades, enquanto os controles de acesso local mantêm os diferentes usuários separados.
Setor de saúde. Um provedor altera o tráfego clínico em nuvem aprovado, mudando do backhaul da matriz para um caminho de acesso à nuvem testado. Ele mantém a conectividade privada nos casos em que uma dependência de aplicação a exige. O acesso a registros e os fluxos de trabalho de imagens precisam de avaliação separada: um login responsivo não prova que a recuperação de imagens tenha um desempenho aceitável.
Para alojamentos estudantis e edifícios residenciais, o controle de WAN pode proteger as aplicações de gerenciamento predial e de funcionários contra demandas concorrentes. Ele não cria isolamento de residentes por si só. Na camada de acesso local, nosso WiFi multi-inquilino WiFi oferece a cada residente uma rede privada em todos os seus dispositivos, incluindo consoles e TVs sem navegador.
Uma empresa com um único local que possui um circuito confiável, aplicações simples e nenhuma exigência significativa de resiliência pode obter poucos benefícios de uma sobreposição de SD-WAN. Um roteador bem gerenciado e um serviço de backup adequado podem ser suficientes.
O sinal mais forte de um modelo de implantação adequado é organizacional: você consegue nomear quem aprova as políticas, quem monitora as falhas e quem faz os escalonamentos para cada fornecedor. Se essas responsabilidades continuarem incertas, o serviço ainda não está pronto para ser adquirido.
Quanto a SD-WAN realmente custa em comparação com a MPLS
O SD-WAN reduz todo o custo de operação de uma WAN ou apenas a fatura mensal do circuito? Para compará-lo de forma justa com o MPLS, inclua conectividade, resiliência, segurança, equipamentos e as pessoas que mantêm o serviço funcionando.
Custos indicativos de SD-WAN por local no Reino Unido
O guia de preços de SD-WAN no Reino Unido da Compare Your Business Costs apresenta faixas mensais indicativas: overlays básicos custam cerca de £50 a £150 por local, serviços gerenciados £150 a £500 e SD-WAN seguro ou SASE £250 a £800 ou mais por local. O guia também destaca que a Ethernet dedicada pode ultrapassar £1.000 mensais, enquanto a banda larga básica pode custar cerca de £50.
| Nível de serviço | Custo mensal típico | Normalmente extra |
|---|---|---|
| Overlay básica | £ 50 a £ 150 por local | Conectividade, hardware e suporte |
| SD-WAN gerenciada | £ 150 a £ 500 por local | Circuitos, hardware e suporte fora do pacote acordado |
| SD-WAN segura ou SASE | £ 250 a £ 800 ou mais por local | Conectividade, hardware e suporte fora do pacote acordado |
| Comparativo com Ethernet dedicada | Pode ultrapassar £ 1.000 por circuito | Taxas de instalação onde cotadas; verifique o prazo de entrega e a vigência do contrato |
| Comparativo com banda larga básica | Cerca de £ 50 por linha | Resiliência adicional e suporte aprimorado onde disponíveis |
Trate essas informações como faixas de preço para compra, não como orçamentos definitivos. O tempo de espera para a instalação não é uma cobrança em si, mas atrasos podem significar pagar por um circuito existente por mais tempo. Os produtos de banda larga também diferem em seus termos de serviço e suporte.
Crie uma comparação completa
Adicione circuitos de acesso, hardware de borda, assinaturas, dados móveis, inspeção de segurança, monitoramento e gerenciamento de fornecedores. Inclua também os custos de transição: serviços paralelos, trabalho de instalação, sobreposição de contratos e tempo de engenharia.
Um segundo circuito só melhora a resiliência se evitar os mesmos pontos de falha. Comprar de operadoras diferentes não garante que os cabos utilizem dutos separados ou infraestrutura independente.
Pergunte:
- O roteamento sensível à aplicação é necessário aqui? Um local pequeno pode precisar apenas de um backup simples em vez de um overlay abrangente.
- Os caminhos de acesso são diversificados? Solicite informações de entrega para avaliar pontos compartilhados de falha.
- A equipe consegue solucionar problemas entre diferentes fornecedores? Alguém precisa identificar se uma falha está no acesso, no overlay, em um firewall ou em uma aplicação.
As análises detalhadas de custos de serviços gerenciados da Vight oferecem um contexto para separar as taxas de gerenciamento da conectividade e do trabalho de projetos.
Teste de aquisição: Compare níveis equivalentes de resiliência e suporte, não uma conectividade privada de alto padrão contra uma linha de banda larga desprotegida.
O provisionamento centralizado pode reduzir configurações repetitivas e visitas aos locais. Empresas de maior porte podem valorizar essa consistência mais do que a economia com transporte; estruturas menores podem valorizar o acesso a especialistas gerenciados.
O SD-WAN pode reduzir os custos de transporte enquanto aumenta outros custos operacionais. A decisão é se a resiliência e o controle resultantes justificam o custo total de manutenção do serviço.
Limites de segurança e Acesso Baseado em Identidade
Um túnel criptografado protege o tráfego em um caminho definido. Ele não torna um notebook não gerenciado confiável, não corrige um aplicativo em nuvem exposto nem ajusta uma regra de firewall permissiva demais.
As orientações de segurança de SD-WAN no Reino Unido resumidas pela Compare Your Business Costs destacam a ênfase do National Cyber Security Centre em controles de roteamento e criptografia, incluindo a verificação da proteção IPsec de ponta a ponta e um perfil de configuração robusto. A questão prática é onde a proteção começa, onde ela termina e quem a mantém.
Defina um responsável para cada controle
Um serviço gerenciado não transfere todas as responsabilidades de segurança automaticamente. Inclua as seguintes responsabilidades no projeto do serviço e no contrato:
- Criptografia e chaves: Defina o escopo de criptografia, a rotação de chaves e o gerenciamento de certificados.
- Acesso ao plano de controle: Exija comunicações de controle e administração autenticadas.
- Segmentação e isolamento: Documente os limites de instâncias (tenants) e o tráfego permitido entre segmentos.
- Acesso de fornecedores: Especifique a aprovação, as restrições e a revogação de acessos privilegiados.
- Registros e resposta: Atribua a análise de alertas, a investigação de incidentes e a retenção de evidências.
- Manutenção de software: Indique o responsável por atualizações, resposta a vulnerabilidades e evidências de auditoria.
O breakout local de internet também altera os requisitos de aplicação de regras. Se uma filial não envia mais tráfego por um ponto de inspeção central, forneça a inspeção adequada e a aplicação de políticas em sua nova rota.
Mantenha redes e identidade distintas
A SD-WAN direciona o tráfego pelas conexões WAN. A SASE, ou borda de serviço de acesso seguro, combina conectividade WAN com recursos de segurança fornecidos na nuvem. O acesso zero-trust avalia se um determinado usuário e dispositivo devem receber acesso a um recurso.
Essas camadas resolvem problemas diferentes. Reconhecer uma aplicação empresarial não estabelece a identidade da pessoa que a está utilizando, e estar conectado dentro de uma filial não deve conceder automaticamente um acesso amplo.
Na borda da WiFi, a rede baseada em identidade permite que os administradores baseiem o acesso em usuários e dispositivos autenticados, em vez de uma senha compartilhada ou localização de rede. Sua política de acesso deve então se alinhar com a segmentação aplicada por toda a rede mais ampla.
Nosso WiFi para colaboradores WiFi realiza o onboarding de dispositivos de funcionários com certificados gerenciados EAP-TLS, de modo que não há passphrase compartilhada para alternar. Ele oferece WPA2/3-Enterprise, WiFi sem senha WiFi e RADIUS-as-a-Service, proporcionando segurança de WiFi WiFi de nível empresarial para funcionários sem a complexidade de um NAC.
Isso não substitui a segurança da WAN. Trata-se da camada de autenticação local, que deve funcionar em conjunto com o roteamento, a inspeção e a autorização de aplicativos.
Para dados pessoais, clínicos ou de pagamento, a arquitetura e as operações do dia a dia importam mais do que o rótulo SD-WAN. Exija evidências de que os controles pretendidos funcionam juntos, em vez de aceitar a criptografia como prova de proteção completa.
Como planejar a migração da MPLS para a SD-WAN
Comece com um piloto que comprove suas políticas, e não com uma lista de opções baseada em demonstrações de fornecedores. Uma migração sensata preserva a capacidade de recuperação enquanto sua equipe aprende como o novo serviço se comporta.
O roteiro mostra a sequência geral; a implementação precisa de validação explícita e decisões de rollback.
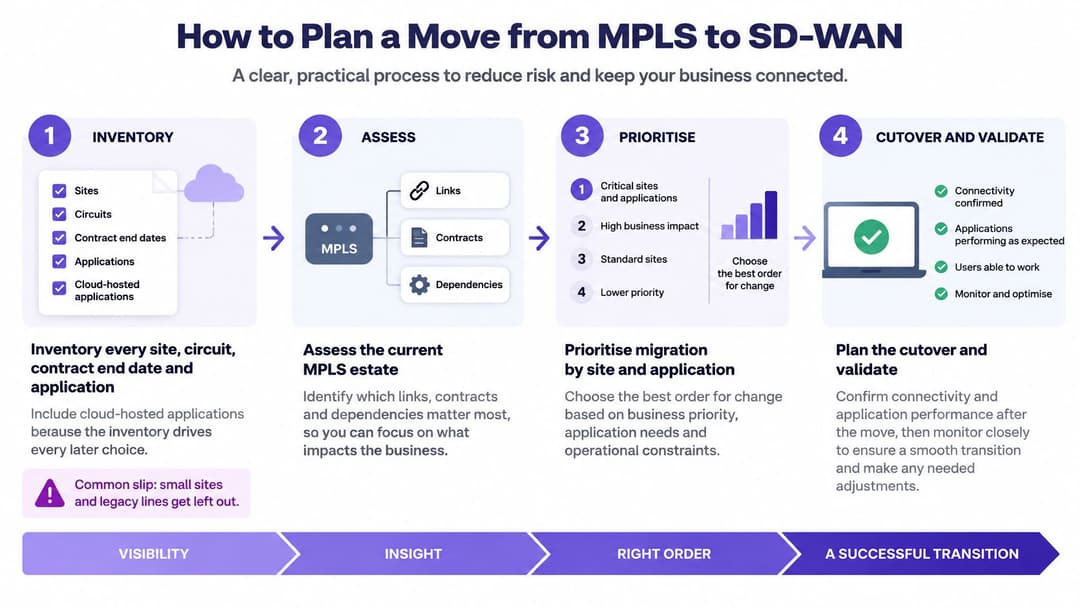
Prepare a infraestrutura e as responsabilidades
Faça o inventário de cada local, circuito, contrato e aplicação. Registre as datas de término dos contratos, requisitos de aviso prévio, provedores de acesso e destinos de aplicações, incluindo serviços hospedados na nuvem. Inclua locais pequenos, linhas legadas e dependências, como endereçamento fixo, que poderiam desaparecer do projeto de outra forma.
Classifique o tráfego por sensibilidade e necessidade de desempenho. Separe voz, vídeo, transações e transferências em grande escala. Documente quais aplicações podem usar acesso local à internet e quais exigem um caminho privado controlado; aplicar uma única política a tudo anula o projeto orientado a aplicações.
Escolha o modelo operacional e atribua a responsabilidade pela segurança. Documente quem aprova alterações, mantém certificados, analisa alertas e lida com o escalonamento de fornecedores. Não assuma que o provedor gerenciado possui um controle, a menos que o contrato especifique isso.
Comprove o projeto antes de desativar os circuitos
Faça um projeto piloto em uma filial de baixo risco com um plano de contingência. Execute a overlay juntamente com a conectividade existente e mantenha uma rota de retorno documentada. Escolha um local com aplicações representativas, e não o local mais fácil de instalar.
Execute o teste de aceitação baseado em congestionamento. Use as verificações de desempenho descritas anteriormente, com os proprietários das aplicações observando os fluxos de trabalho reais. Defina os critérios de aprovação antes dos testes e inclua condições de link degradado em vez de depender de uma demonstração de cabo desconectado.
Migre em ondas controladas. Agrupe os locais por risco de negócio, dependências de aplicações e prontidão de acesso. Mantenha a conectividade privada em locais críticos até que um período de monitoramento acordado demonstre uma operação aceitável, e não agende a transição perto de uma data de entrega de banda larga não confirmada.
Desative somente após verificações técnicas e contratuais. Confirme a operação estável, remova rotas obsoletas e verifique o período de aviso prévio antes de cancelar os serviços. Mantenha backups de configuração e atualize diagramas, registros de suporte e procedimentos de incidentes.
Antes de autorizar uma etapa de implantação, analise as exceções não resolvidas com a central de atendimento e os proprietários dos aplicativos. Um painel de rede pode parecer saudável enquanto a equipe ainda enfrenta dificuldades com o fluxo de trabalho da empresa.
Seu primeiro entregável deve ser um conjunto de políticas testado e um piloto recuperável. Assim que existirem, as comparações entre provedores se tornam mais significativas, pois você poderá avaliar os serviços em relação aos requisitos que sua organização já demonstrou.
Oferecemos WiFi para visitantes WiFi, WiFi para colaboradores WiFi e WiFi multi-inquilino WiFi para ajudar a controlar quem se conecta na camada de acesso junto com o projeto da sua WAN. Visite Purple para explorar o acesso sem senha para colaboradores e redes privadas de residentes, e discutir como essas políticas de acesso podem se adaptar à sua migração para SD-WAN.