O gerenciamento de dispositivos móveis é o sistema que as equipes de TI usam para registrar, configurar, proteger e controlar remotamente telefones, tablets e laptops em escala, incluindo a limpeza remota quando um dispositivo é perdido. No Reino Unido, isso não é mais uma prática de nicho: 166 vagas de emprego permanentes citaram habilidades de Gerenciamento de Dispositivos Móveis nos 6 meses até 7 de julho de 2025, representando 0,28% de todos os anúncios de emprego permanentes no Reino Unido, com um salário anual médio de £37.500.
Um gerente de plantão de hotel deixa o telefone de trabalho no final do turno. Uma enfermeira usa um celular pessoal para verificar uma escala de plantão. Um prestador de serviços chega ao local com seu próprio tablet e precisa de WiFi agora, e não após um longo processo de suporte técnico. A maioria das organizações não tem uma frota única e uniforme. Elas têm uma mistura de dispositivos corporativos, dispositivos pessoais, tablets compartilhados, usuários temporários e equipes de linha de frente que não podem interromper o trabalho para um processo de registro complicado.
É aí que as pessoas costumam travar com a pergunta o que é gerenciamento de dispositivos móveis. Elas esperam uma lista de recursos técnicos. O que realmente precisam é de um modelo prático para controlar o acesso, proteger dados e manter o trabalho móvel utilizável quando a propriedade dos dispositivos é mista.
Introdução ao Mobile Device Management em Ambientes de Trabalho Modernos
Um gerente de plantão de hotel termina um turno tardio e esquece um telefone de trabalho na recepção. Em outro andar, um prestador de serviço chega com um tablet pessoal e precisa de WiFi antes que os primeiros check-ins de hóspedes comecem. Em um ambiente de saúde, uma enfermeira verifica uma escala em um aparelho pessoal entre as rondas. Esses não são casos isolados. São condições operacionais normais para locais de trabalho modernos.
O gerenciamento de dispositivos móveis é importante porque pouquíssimas organizações operam hoje um parque de dispositivos organizado e de proprietário único. Elas operam um parque misto. Telefones corporativos convivem com BYOD, tablets compartilhados, dispositivos de funcionários temporários e endpoints de prestadores de serviços. A questão não é apenas como proteger um telefone. É como decidir qual pessoa, em qual dispositivo, obtém acesso a qual rede e dados, e por quanto tempo.
A UK Government Security policy for mobile device management reflete essa realidade operacional. Ela exige que as organizações sejam capazes de impor a limpeza remota em dispositivos corporativos e trata o MDM como um controle básico para gerenciar riscos móveis.
Uma definição simples e clara
MDM é o sistema central que as equipes de TI usam para registrar, configurar, proteger e controlar smartphones, tablets e notebooks em escala.
Uma maneira simples de visualizar isso é como um mecanismo de regras para acesso móvel. Em vez de configurar cada dispositivo manualmente, a TI define políticas uma única vez, vincula-as aos usuários, tipo de propriedade e risco, e as aplica de forma consistente em todo o ambiente.
Essa distinção importa.
Na prática, o MDM não diz respeito apenas ao aparelho celular. Ele se posiciona entre a identidade, a confiança do dispositivo, os aplicativos e o acesso à rede. Um iPhone de propriedade da empresa usado por um supervisor de hotel não deve ser tratado da mesma forma que um telefone Android pessoal usado por um trabalhador temporário, mesmo que ambos precisem de acesso à internet no mesmo local. Uma boa gestão móvel reconhece essa diferença e aplica o nível correto de controle.
Regra prática: se um dispositivo pode acessar aplicativos de negócios, WiFi de funcionários, sistemas de operações de hóspedes ou dados confidenciais, ele precisa de uma decisão de acesso clara.
Por que as empresas enfrentam dificuldades sem ele
O problema geralmente começa com uma lacuna entre a propriedade e o acesso. Um dispositivo pode pertencer à empresa, ao funcionário, a um trabalhador terceirizado ou a um fornecedor externo. No entanto, todos eles ainda podem precisar de alguma forma de conectividade. Sem MDM, essas decisões costumam ser tratadas por meio de senhas compartilhadas, exceções pontuais ou configuração manual. Isso é difícil de controlar e ainda mais difícil de reverter rapidamente.
Os analistas do governo do Reino Unido descobriram no Cyber Security Breaches Survey 2025 que muitas organizações do Reino Unido continuam a lidar com violações e ataques. Ao mesmo tempo, o acesso móvel é rotina para funcionários, prestadores de serviços e equipes de linha de frente. O risco operacional é simples. O acesso se espalha mais rápido do que a governança.
Uma analogia útil é um edifício com diferentes tipos de visitantes. A equipe de tempo integral pode precisar de um crachá permanente. Os trabalhadores temporários podem precisar de um crachá que expira após uma semana. Os hóspedes podem precisar de acesso apenas às áreas públicas. Os dispositivos funcionam da mesma maneira. Uma única política não se aplica a todos os modelos de propriedade, e uma única senha de WiFi certamente também não.
A propriedade mista muda a conversa sobre MDM
É por isso que focar apenas em listas de recursos não resolve o problema. Administradores ocupados raramente têm dificuldade para entender o que significa limpeza remota ou aplicação de senha. Eles têm dificuldade em aplicar políticas de forma justa e rápida em modelos de propriedade mistos sem desacelerar os negócios.
Os grupos de dispositivos comuns geralmente se parecem com isto:
- Dispositivos de propriedade da empresa precisam de configuração padrão, entrega de aplicativos, aplicação de políticas e um processo de desativação limpo.
- Dispositivos BYOD precisam de limites claros para que o acesso ao trabalho seja protegido sem invadir os dados pessoais.
- Dispositivos compartilhados, quiosques e temporários precisam de login rápido, reatribuição rápida e remoção de acesso igualmente rápida.
- Dispositivos de contratados e parceiros geralmente precisam de acesso limitado à rede vinculado à identidade e ao tempo, e não de um acesso interno amplo.
Para setores como hotelaria, saúde e locais multi-inquilino, isso se torna ainda mais importante. O dispositivo é apenas uma parte do problema de controle. A outra parte é a rede. Se o MDM puder confirmar quem é o usuário, qual tipo de dispositivo ele possui e se ele atende à política, o acesso WiFi pode se tornar condicional e sem senha, em vez de compartilhado e permanente. Isso fecha uma lacuna que muitas organizações ainda mantêm para equipes de atendimento, médicos em trânsito, trabalhadores sazonais e equipes terceirizadas.
Quando bem utilizado, o MDM oferece à TI e às operações uma maneira prática de governar essa realidade mista. Ele transforma o acesso móvel de uma coleção de exceções em um sistema controlado baseado em identidade, estado do dispositivo e necessidade de negócios.
Entendendo Como Funciona o Mobile Device Management
O MDM funciona de forma semelhante a uma torre de controle de tráfego aéreo. A torre não pilota a aeronave. Ela coordena o movimento, impõe regras e mantém uma visão clara do que está ativo, em conformidade e do que precisa de intervenção.
O mesmo padrão se aplica a frotas de dispositivos móveis. Um administrador usa um console de gerenciamento para definir políticas. O dispositivo recebe essas políticas por meio da estrutura de gerenciamento do sistema operacional. Uma vez registrado, o dispositivo pode reportar o status de volta e aceitar comandos aprovados via rede sem fio.
O gerenciamento de dispositivos móveis não é um aplicativo único no telefone. É um modelo operacional para registro, entrega de políticas, verificação de conformidade e ação remota em toda uma frota.
O ciclo operacional
A maioria das implantações de MDM segue o mesmo fluxo básico.
Cadastrar o dispositivo
O dispositivo é registrado no sistema de gerenciamento da organização. Isso pode ocorrer durante a primeira configuração em um dispositivo corporativo ou por meio de um fluxo liderado pelo usuário em um dispositivo pessoal.Identificar o dispositivo e o usuário
A plataforma registra detalhes importantes, como tipo de propriedade, sistema operacional, atribuição de usuário e estado de gerenciamento.Aplicar configuração
O MDM envia configurações como WiFi, e-mail, VPN, certificados, regras de senha ou restrições de aplicativos.Gerenciar aplicativos e conteúdo
A TI distribui os aplicativos necessários, atualiza-os e pode remover aplicativos de negócios quando o acesso deve ser encerrado.Monitorar a conformidade
O sistema verifica se o dispositivo ainda atende à política. Se não atender, os administradores podem limitar o acesso ou iniciar a correção.Desativar ou limpar
Quando um dispositivo é perdido, substituído ou não está mais autorizado, a organização remove os dados ou redefine o dispositivo de acordo com as regras de propriedade.
Onde os leitores costumam se confundir
As pessoas costumam presumir que MDM significa vigilância total. Não precisa ser assim. O que o MDM pode fazer depende da plataforma, do modelo de propriedade e das escolhas de políticas que sua organização faz. Um telefone de propriedade pessoal registrado para acesso ao trabalho não deve ser tratado da mesma forma que um aparelho corporativo totalmente gerenciado.
Outro mal-entendido comum é que o MDM só importa para o próprio dispositivo. Na prática, o valor real está no que o dispositivo possibilita. E-mail. Sistemas clínicos. Aplicativos de equipe. WiFi seguro. Fluxos de trabalho de acesso ao edifício. Se esses serviços confiam no dispositivo, o dispositivo tornou-se parte do seu limite de segurança.
Por que as diretrizes do Android importam no Reino Unido
O UK National Cyber Security Centre afirma que as organizações devem escolher um serviço de MDM que seja compatível com a frota de dispositivos e a abordagem técnica, e aconselha explicitamente que os dispositivos gerenciados pela organização usem MDM para aplicar políticas consistentes no Android em suas diretrizes de gerenciamento de dispositivos móveis. Esse é um lembrete útil de que o MDM não é uma solução única para todos. A plataforma deve corresponder aos dispositivos que você utiliza, e não aos dispositivos que o folheto de um fornecedor gostaria que você tivesse.
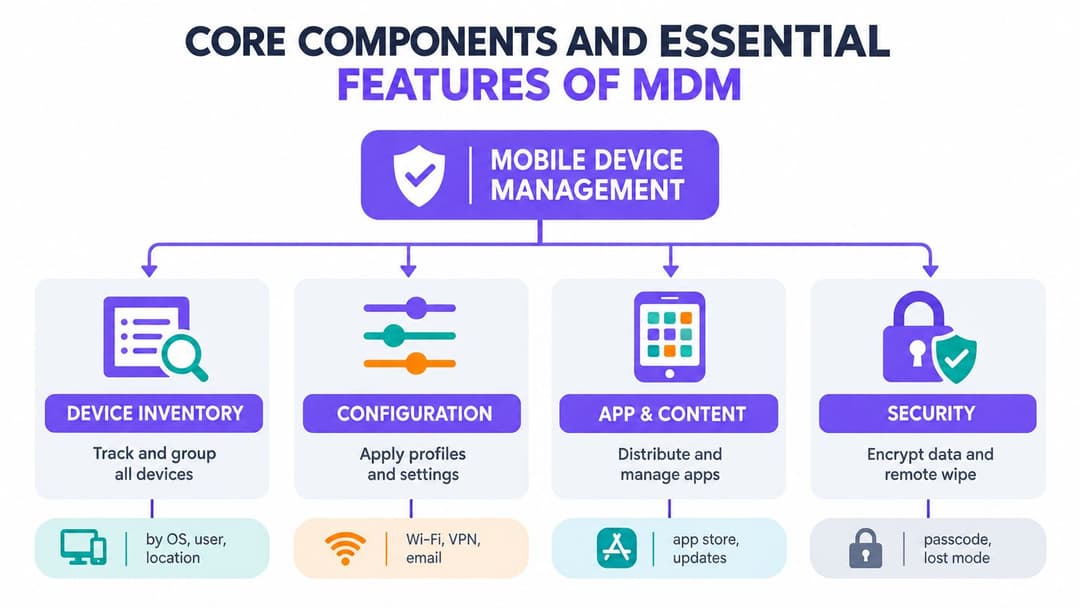
Componentes Principais e Recursos Essenciais do MDM
Se a seção anterior descreveu o ciclo, esta trata das partes internas da máquina. Uma plataforma de MDM útil não é definida por uma longa lista de recursos. Ela é definida por sua capacidade de suportar os controles que sua organização precisa em diferentes tipos de dispositivos e modelos de propriedade.
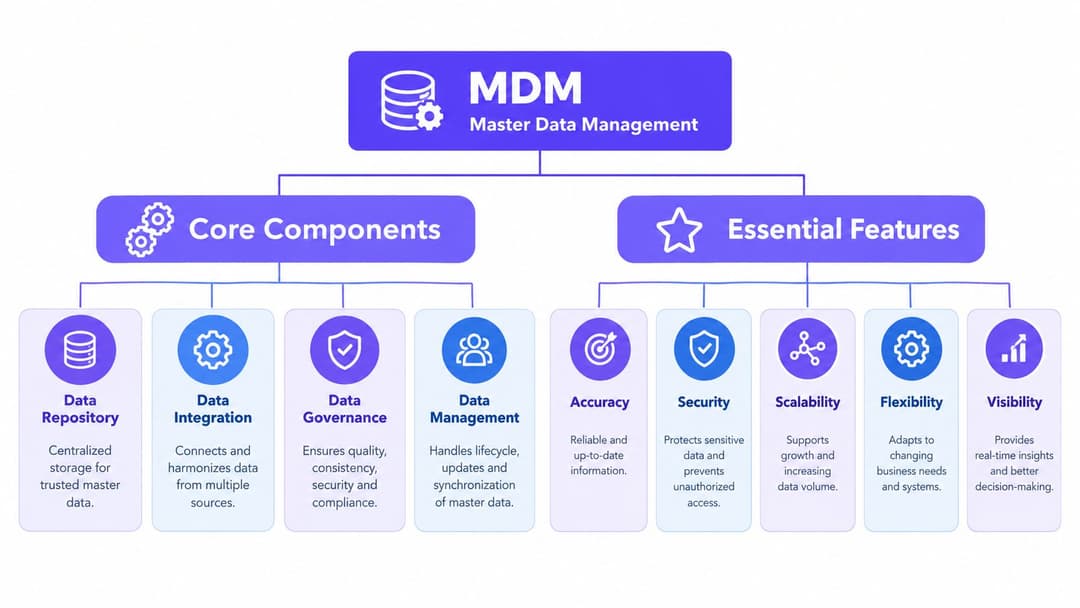
Inventário e agrupamento de dispositivos
O inventário é a base. Se você não sabe quais dispositivos existem, quem os usa e como são classificados, qualquer outro controle se torna mera adivinhação.
Um bom inventário faz mais do que contar dispositivos. Ele os agrupa por atributos práticos, tais como:
- Modelo de propriedade como corporativo, BYOD ou compartilhado
- Função como enfermeira, concierge, faxineiro, prestador de serviço ou suporte ao residente
- Perfil de risco como acesso a aplicativos confidenciais ou ferramentas de administração privilegiadas
- Localização como propriedade, ala, filial ou local
Um hotel pode gerenciar os tablets voltados para os hóspedes de forma diferente dos telefones dos supervisores administrativos. Um hospital pode precisar de um grupo de políticas separado para carrinhos clínicos compartilhados. O agrupamento permite que a TI aplique o controle certo ao contexto certo em vez de forçar cada dispositivo a seguir um padrão rígido e único.
Configuração e provisionamento
O gerenciamento de configuração é onde o MDM começa a economizar tempo real do administrador. Em vez de entregar aos usuários uma lista de verificação de configuração, a TI pode enviar o que eles precisam diretamente para o dispositivo.
Isso normalmente inclui:
- Configurações de rede para WiFi seguro da equipe
- Perfis de e-mail e calendário para contas comerciais aprovadas
- Cargas de VPN ou certificado para acesso interno protegido
- Restrições que bloqueiam alterações indesejadas ou recursos de risco
A vitória prática é a consistência. Novos funcionários recebem um dispositivo pronto para uso rapidamente. Os funcionários existentes permanecem alinhados com a política à medida que as configurações evoluem.
Controle de aplicativos e conteúdo
Os aplicativos são onde a maioria dos usuários experimenta o MDM pela primeira vez. Eles abrem um dispositivo e as ferramentas certas já estão lá.
Isso pode incluir lojas de aplicativos corporativos, implantação silenciosa de aplicativos, controle de versão e remoção de aplicativos de negócios quando alguém muda de função. Em ambientes mistos, isso é importante porque o acesso a aplicativos frequentemente precisa variar por identidade, não apenas por hardware.
Para organizações que também precisam de acesso à rede alinhado com a identidade do usuário, os controles de acesso a múltiplos dispositivos ajudam a conectar essa camada de aplicativo e acesso à jornada mais ampla do usuário.
Um design de MDM maduro não pergunta: “Podemos implantar aplicativos?” Ele pergunta: “Qual usuário em qual dispositivo deve receber qual aplicativo e qual caminho de rede?”
Controles de segurança e ações de resposta
Os recursos de segurança são a parte que a maioria das pessoas reconhece primeiro, mas só funcionam bem quando os componentes anteriores estão sólidos.
Controles comuns incluem:
- Aplicação de senha de acesso
- Requisitos de criptografia
- Modo perdido ou comandos de bloqueio
- Limpeza seletiva para dados de trabalho
- Limpeza remota completa para dispositivos corporativos
O objetivo não é reunir todos os controles possíveis. É escolher controles que reflitam a propriedade e o risco. O telefone pessoal de um médico pode precisar de separação de perfil de trabalho. Um iPad de check-in de propriedade do local pode justificar um bloqueio mais rígido e capacidade de redefinição completa.
Monitoramento e relatórios
Os relatórios transformam o MDM de um projeto de configuração em uma disciplina operacional. Os administradores precisam saber quais dispositivos estão registrados, quais se desviaram da política e quais estão programados para substituição ou desativação.
Essa visibilidade também ajuda durante auditorias, resposta a incidentes e revisões de licenças. Ela responde à pergunta simples, mas constante: o que está ativo por aí e se ainda está sob controle?
Comparando MDM, EMM e UEM para a Escolha Certa
As equipes costumam comprar a categoria errada porque as siglas parecem intercambiáveis. Elas não são. A maneira mais rápida de separá-las é pelo escopo.
MDM foca no gerenciamento e segurança de dispositivos móveis. EMM expande isso com serviços de mobilidade, como controles de aplicativos e identidade. UEM vai mais além e visa gerenciar muitos tipos de endpoints a partir de uma única estrutura de gerenciamento.
Comparação entre MDM, EMM e UEM
| Recurso | MDM | EMM | UEM |
|---|---|---|---|
| Foco principal | Configuração e segurança de dispositivos | Gerenciamento de dispositivos móveis, aplicativos e acesso | Gerenciamento unificado em dispositivos móveis e outros endpoints |
| Endpoints típicos | Telefones, tablets, alguns notebooks | Telefones, tablets, endpoints focados em mobilidade | Dispositivos móveis, notebooks, desktops e conjuntos mais amplos de endpoints |
| Profundidade do gerenciamento de aplicativos | Básico a moderado | Maior controle de ciclo de vida e políticas de aplicativos móveis | Governança mais ampla de aplicativos em múltiplos endpoints |
| Integração de identidade | Frequentemente presente, às vezes limitada | Mais central para o design | Geralmente integrada em todas as categorias de endpoints |
| Melhor adequação | Organizações que precisam de controle sólido de dispositivos rapidamente | Equipes com fluxos de trabalho móveis complexos e necessidades de BYOD | Ambientes que desejam uma única estrutura para muitos tipos de endpoints |
| Pergunta comum do comprador | Como protegemos e limpamos os dispositivos? | Como gerenciamos o trabalho móvel de ponta a ponta? | Como padronizamos as operações de endpoints em toda a infraestrutura? |
Quando o MDM é suficiente
O MDM por si só costuma ser suficiente quando sua principal prioridade é:
- Protegendo dispositivos móveis corporativos
- Enviando perfis de WiFi, e-mail e certificados
- Aplicando políticas de senha, criptografia e limpeza remota
- Gerenciando uma frota móvel definida sem uma ampla convergência de computadores de mesa
Isso é comum em operações de locais de grande público, grupos de hospitalidade, equipes de saúde e empresas distribuídas de menor porte onde o acesso móvel é a principal preocupação.
Quando o EMM ou o UEM faz mais sentido
Geralmente, você precisará ir além do MDM básico se o seu desafio for menos relacionado ao hardware e mais ao contexto de trabalho.
O EMM é mais adequado quando você precisa de uma separação mais forte entre o uso pessoal e o de trabalho, controle mais profundo do ciclo de vida dos aplicativos móveis e decisões de políticas mais orientadas por identidade. O UEM faz sentido quando sua organização deseja um único modelo operacional para telefones, tablets, laptops e computadores, geralmente com uma estratégia central de endpoint.
Compre para o ambiente que você realmente gerencia. Não compre uma plataforma apenas porque ela promete gerenciar tudo se o seu problema real for iPads compartilhados e telefones BYOD acessando o WiFi da equipe com controles fracos.
A decisão não é sobre prestígio. Trata-se de alinhar a ferramenta ao problema. Muitas equipes se saem bem com um MDM focado somado a uma forte integração de identidade e rede, em vez de uma enorme pilha de endpoints que utilizam apenas parcialmente.
Modelos de Implantação e Integração de Identidade de Rede
A parte mais difícil do MDM geralmente não é clicar nas configurações. É escolher o caminho de registro correto para cada modelo de propriedade e, em seguida, vincular a confiabilidade do dispositivo ao acesso à rede de uma forma com a qual os usuários consigam conviver.
Escolha o modelo de registro por propriedade
Um ambiente misto precisa de mais de um padrão de implantação.
- Dispositivos dedicados de propriedade corporativa geralmente se adequam ao cadastro sem toque ou pré-atribuído. A TI pode aplicar o conjunto completo de políticas desde a primeira inicialização.
- Dispositivos BYOD precisam de uma abordagem mais leve. O objetivo é o acesso controlado aos recursos de trabalho sem transformar um telefone pessoal em um ativo da empresa totalmente vigiado.
- Dispositivos compartilhados de linha de frente precisam de velocidade. Esses dispositivos frequentemente giram entre equipes, turnos ou departamentos, portanto, o estado de login e o acesso aos aplicativos devem ser fáceis de provisionar e de revogar.
- Funcionários temporários e prestadores de serviços precisam de acesso limitado. A postura do dispositivo deles pode variar, portanto, as políticas de rede e de aplicativos devem se adaptar de acordo.
Um erro comum é usar o modelo mais rígido para todos. Isso gera resistência do usuário e incentiva soluções alternativas de contorno.
Por que a identidade importa mais do que o aparelho sozinho
O gerenciamento de dispositivos responde a parte da questão de confiança. A identidade responde ao resto.
Um dispositivo em conformidade usado pela pessoa errada ainda é um problema. Um usuário conhecido em um dispositivo não gerenciado pode precisar de acesso limitado, e não de um bloqueio total. É por isso que implantações maduras conectam o MDM com provedores de identidade como Entra ID, Google Workspace ou Okta, utilizando esse contexto combinado para tomar decisões de rede e aplicativos.
Isso é especialmente útil no WiFi. Senhas compartilhadas envelhecem mal. Elas se espalham, são difíceis de rotacionar e não informam quem está na rede. O acesso baseado em identidade substitui isso por uma política consciente de usuário e de dispositivo.
Para equipes que estão projetando esse tipo de integração, o networking baseado em identidade é a camada prática entre o registro e a conectividade segura.
Acesso sem senha e WiFi baseado em certificado
Muitos guias de MDM terminam cedo demais. Eles explicam a aplicação de políticas, mas não o caminho de acesso que os usuários experimentam todos os dias.
Em um modelo mais eficiente, o MDM envia certificados e perfis de WiFi para dispositivos gerenciados. A rede usa essas credenciais para reconhecer o dispositivo e o usuário sem a necessidade de senhas compartilhadas. Para cenários menos gerenciados ou legados, abordagens como Passpoint ou chaves privadas vinculadas à identidade podem reduzir o atrito, mantendo o controle.
Esse modelo ajuda em setores onde os usuários se movem constantemente:
- Hospitalidade precisa de dispositivos de funcionários online rapidamente em várias propriedades
- Saúde precisa de acesso confiável sem solicitações repetidas de senha durante a prestação de cuidados
- Espaços residenciais e multi-tenant precisam de separação entre locatários, funcionários e dispositivos operacionais
Como é uma boa implementação
Uma implantação sólida costuma seguir este padrão:
- Definir classes de propriedade
- Mapear cada classe para um caminho de registro
- Conectar MDM à identidade
- Enviar certificados e perfis de WiFi onde for apropriado
- Usar o estado de conformidade e identidade para permitir, limitar ou revogar o acesso
Esse é o ponto em que o MDM deixa de ser apenas uma ferramenta de dispositivo e se torna parte da sua arquitetura de acesso.
Orientação de Segurança, Privacidade e Conformidade para Ambientes Mistos
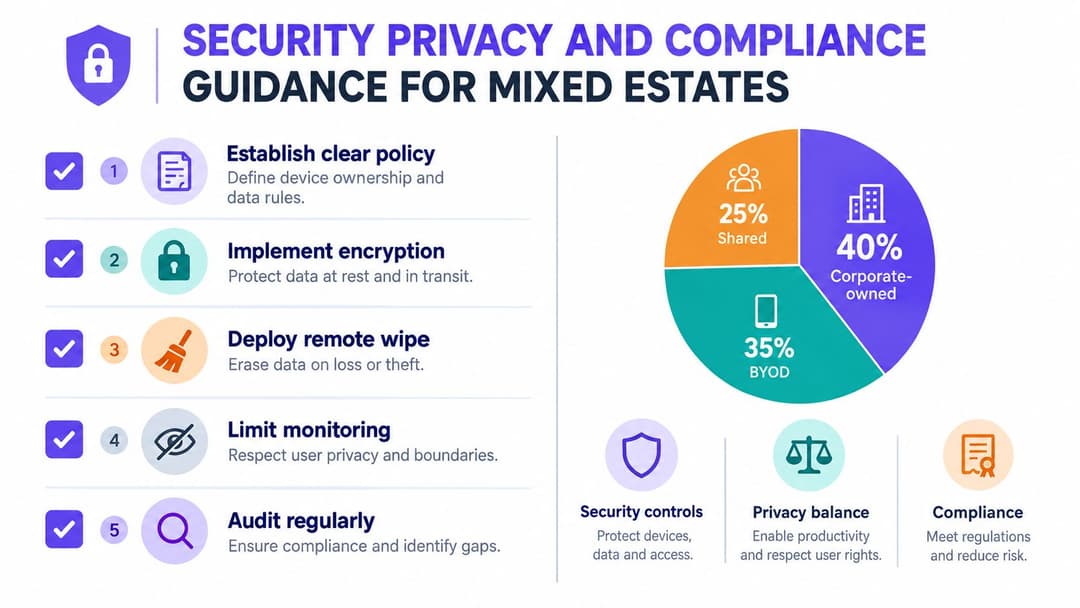
Uma frota mista testa se o seu design de MDM reflete a vida profissional real ou um diagrama idealizado. Uma unidade pode ter um médico usando um iPhone pessoal, uma equipe de recepção compartilhando tablets entre turnos, prestadores de serviços portando dispositivos temporários e gerentes usando telefones corporativos totalmente gerenciados. Se todos esses dispositivos acessam os mesmos aplicativos e WiFi, as regras de segurança, privacidade e conformidade não podem ser de tamanho único.
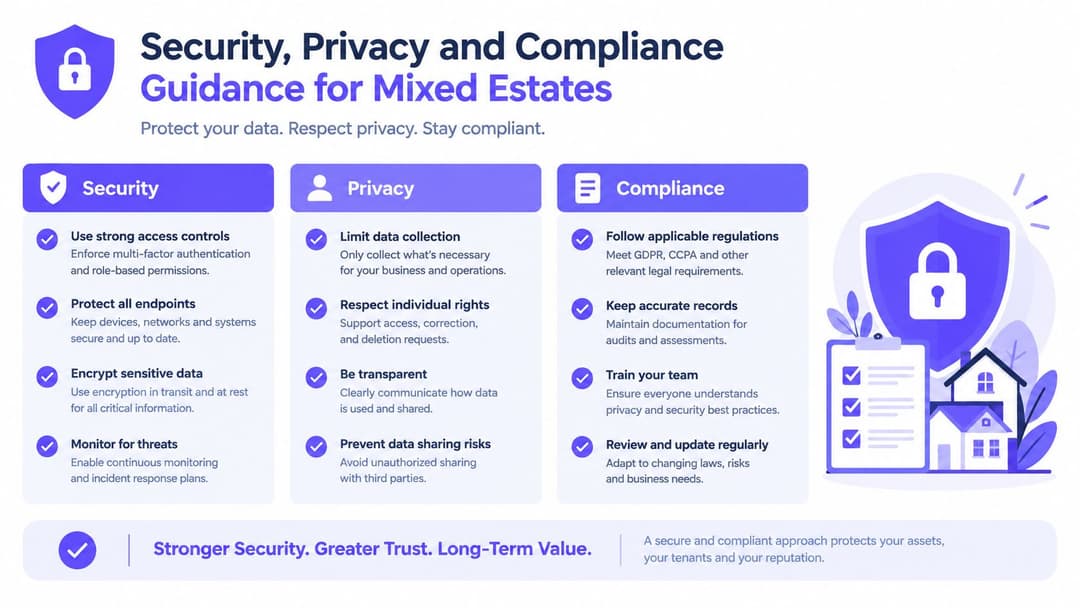
Comece com limites de confiança
A primeira pergunta não é qual configuração ativar no console. É onde fica o seu limite de confiança para cada modelo de propriedade.
Um telefone pessoal usado para trocar mensagens com a equipe não deve ser tratado da mesma forma que um tablet clínico montado em um carrinho ou um aparelho fornecido pelo estabelecimento usado em várias propriedades. A abordagem mais segura é decidir, em linguagem simples, quais dados cada classe de dispositivo pode acessar, quais provas de identidade devem ser apresentadas e o que a organização pode controlar em troca. Como mencionado anteriormente, muitas organizações ainda permitem o BYOD antes de definirem essas regras com clareza.
Escreva políticas em torno de decisões que as pessoas possam seguir:
- O que é considerado dado comercial
- Quais usuários e classes de dispositivos podem acessá-los
- Qual nível de gerenciamento é necessário para cada classe
- O que a TI pode e não pode ver em dispositivos pessoais
- Quando a limpeza seletiva se aplica e quando a limpeza completa é permitida
- Como o acesso muda para funcionários temporários, contratados e dispositivos compartilhados
A privacidade precisa ser visível, não implícita
Os funcionários costumam aceitar o controle quando o limite é óbvio. Os problemas começam quando o registro parece significar a entrega do telefone inteiro.
O MDM para BYOD funciona melhor quando se comporta como uma maleta de trabalho trancada dentro de um carro particular. A TI gerencia a maleta, não o porta-malas, o aplicativo de música ou as fotos pessoais. Na prática, isso significa separar os dados de trabalho dos dados pessoais, coletar apenas as informações do dispositivo necessárias para as decisões de acesso e explicar esses limites durante a ativação, em vez de ocultá-los em textos de políticas.
Use controles como:
- Perfis de trabalho ou conteinerização para manter os aplicativos e dados de negócios separados
- Limpeza seletiva para remover o conteúdo de negócios sem tocar nos arquivos pessoais
- Linguagem de consentimento clara que explica o que é monitorado
- Coleta mínima de dados vinculada às necessidades de segurança, acesso e suporte
Se a sua equipe deseja uma cartilha prática sobre o monitoramento de ambientes móveis sem cair em excessos, este guia de rastreamento de aplicativos móveis para equipes de TI é uma leitura complementar útil.
A conformidade deve acompanhar a propriedade e a identidade
A conformidade em propriedades mistas raramente é apenas uma lista de verificação de dispositivos. É um registro de quem usou o dispositivo, qual nível de garantia foi aplicado e se o acesso correspondeu ao risco.
Isso é importante em ambientes de hotelaria, saúde e múltiplos inquilinos, onde os dispositivos mudam de pessoa, local e função. Um tablet compartilhado na recepção pode precisar de controles de sessão e reconfiguração rápida. O telefone pessoal de um médico pode precisar de acesso limitado a aplicativos e verificações de identidade robustas, mas sem controle total do dispositivo. Um trabalhador temporário pode precisar de acesso por três dias e em nenhum outro lugar.
É aqui também que as políticas de MDM e WiFi precisam entrar em acordo. Se um dispositivo ficar fora da política, perder seu perfil de trabalho ou não corresponder mais à identidade do usuário associada a ele, o acesso à rede deve mudar junto com ele. Para equipes que estão projetando essas proteções, este guia de segurança WiFi corporativa para acesso sem fio baseado em identidade é uma referência útil.
Um checklist prático para ambientes mistos
- Separe as políticas por modelo de propriedade para que dispositivos BYOD, corporativos e compartilhados não herdem os mesmos controles.
- Vincule o acesso à identidade e ao estado do dispositivo para que um usuário válido em um dispositivo não em conformidade não tenha o mesmo acesso que um em conformidade.
- Reserve a limpeza completa para hardware de propriedade da organização e use a limpeza seletiva em dispositivos pessoais.
- Defina um tratamento especial para usuários temporários e de linha de frente porque o acesso de curto prazo frequentemente se torna uma exceção de longo prazo.
- Documente os limites de privacidade em linguagem simples durante o cadastro e o suporte.
- Revise os logs de dispositivos compartilhados e os processos de reatribuição para que a responsabilidade continue existindo mesmo após mudanças de turno e transferências.
Melhores Práticas e Casos de Uso Reais Que Trazem Resultados
Uma boa implementação de MDM se parece menos com o lançamento de uma funcionalidade e mais com a abertura de um local bem administrado. Você não entrega a mesma chave para todas as pessoas, não define as mesmas regras de acesso para todas as salas e espera que as pessoas se resolvam sozinhos. Você decide quem precisa de quê, por quanto tempo, em qual dispositivo e o que deve acontecer quando esse status mudar.
Isso é ainda mais importante em parques de dispositivos mistos. Um telefone pessoal, um tablet de check-in compartilhado e um dispositivo de gerente fornecido pela empresa podem se conectar no mesmo dia, mas não devem ser administrados da mesma forma. As equipes que obtêm resultados começam com essa realidade e, em seguida, conectam a política de MDM à identidade e ao acesso WiFi, para que o controle apareça nas operações diárias, e não apenas em um console de administração.
Práticas que mantêm o MDM útil após a ativação
- Comece com um fluxo de trabalho prático. Escolha um grupo de dispositivos ou local onde o problema é óbvio, como tablets compartilhados na recepção ou acesso BYOD para funcionários temporários. Corrija os problemas de registro e suporte lá antes de expandir.
- Construa políticas em torno de propriedade e função. Dispositivos de propriedade corporativa podem ter controles mais rígidos. O BYOD geralmente precisa de proteção em nível de aplicativo e exclusão seletiva. Dispositivos compartilhados precisam de reapropriação rápida, controles de sessão curtos e responsabilidade clara.
- Conecte mudanças no ciclo de vida à identidade. Admissões, transferências, desligamentos, prestadores de serviços e funcionários temporários devem acionar alterações de acesso de forma automática, sempre que possível. Se o status do emprego mudar, o acesso ao dispositivo e os direitos de WiFi devem mudar junto.
- Explique a privacidade em linguagem simples. Os funcionários têm maior probabilidade de registrar dispositivos pessoais quando entendem o que a TI pode ver, o que a TI não pode ver e o que acontece se o dispositivo violar alguma política.
- Faça com que o acesso à rede reflita a confiabilidade do dispositivo. Um dispositivo em conformidade não deve ter o mesmo caminho de rede que um que perdeu seu perfil de trabalho, perdeu atualizações obrigatórias ou não corresponde mais ao usuário conectado.
Como são as implantações bem-sucedidas na prática
No setor de hospitalidade, o ponto de pressão costuma ser a velocidade. As equipes da recepção compartilham tablets entre os turnos. Os gerentes usam telefones de propriedade da organização. Os trabalhadores sazonais podem usar seus próprios dispositivos para agendamento ou comunicação da equipe. O MDM mantém esses tipos de dispositivos em trilhas de políticas separadas, enquanto o WiFi baseado em identidade elimina o hábito de compartilhar uma única senha de equipe que permanece ativa muito tempo após o término do contrato.
A área de saúde geralmente tem uma linha mais nítida entre o acesso à comunicação e o acesso clínico. O telefone pessoal de um médico pode ter permissão para executar aplicativos aprovados com exposição de dados limitada, enquanto o dispositivo de uma ala médica precisa de controles mais rígidos, autenticação mais forte e uma reinicialização rápida entre os usuários. O objetivo não é aplicar mais restrições em todos os lugares. O objetivo é alinhar o controle ao risco e à função.
Os operadores multi-tenant enfrentam um problema diferente. Os dispositivos dos funcionários, os hardwares de manutenção e a conectividade de residentes ou convidados convivem no mesmo ambiente físico, mas não devem herdar as mesmas premissas de confiança. O MDM combinado com WiFi baseado em identidade separa esses grupos de forma limpa, para que a integração de um prestador de serviços ou a reatribuição de um dispositivo do edifício não se transforme em uma exceção de rede manual todas as vezes.
O resultado mensurável
O valor do MDM se destaca quando eventos rotineiros deixam de se tornar casos especiais.
Um dispositivo perdido pode ser desativado rapidamente. Um tablet compartilhado pode ser redefinido e entregue ao próximo turno sem carregar o acesso do usuário anterior. Um trabalhador temporário pode receber um acesso com limite de tempo que expira conforme o planejado. Um dispositivo pessoal pode manter os dados de trabalho protegidos sem dar à equipe de TI controle total sobre todo o telefone.
Para os setores de hotelaria, saúde e operadores de múltiplos inquilinos, essa é a resposta prática para o que é gerenciamento de dispositivos móveis. É a camada de controle que torna o acesso móvel governável em propriedades mistas, funções em constante mudança e ambientes de rede onde a identidade e a confiança do dispositivo precisam permanecer alinhadas.
O Purple oferece acesso WiFi sem senha e rede baseada em identidade para convidados, funcionários e ambientes multi-tenant, e pode atuar junto com a sua estratégia de MDM para conectar a confiança do dispositivo com o acesso seguro à rede. Se você está trabalhando com BYOD, dispositivos compartilhados ou WiFi de funcionários baseado em certificados, visite a Purple para ver como ela se integra a um design prático de acesso móvel.