
Você provavelmente já está lidando com isso. Os funcionários fazem login no Microsoft 365, depois em uma ferramenta de reservas, depois no RH, depois em um aplicativo de negócios e, em seguida, no WiFi corporativo, geralmente com um método diferente para cada um. Um grupo hoteleiro tem um conjunto de sistemas na matriz e outro na propriedade. Um hospital possui aplicativos clínicos, estações de trabalho compartilhadas e acesso sem fio segmentado. Uma operadora de varejo tem funcionários que se movem entre lojas, tablets, POS e painéis de back-office.
Essa mistura cria atrito rapidamente. Os usuários esquecem senhas, as equipes de TI redefinem contas e credenciais de WiFi compartilhadas permanecem ativas por muito mais tempo do que deveriam. O resultado não é apenas incômodo. É um controle mais fraco sobre quem pode acessar o quê, a partir de qual dispositivo e por quanto tempo.
É aí que o single sign-on, ou SSO, se torna útil. Se você está pesquisando o que é single sign on, a resposta curta é simples: ele permite que um usuário se autentique uma única vez e depois acesse múltiplos sistemas aprovados sem precisar digitar credenciais repetidamente. A resposta mais útil é operacional. O SSO oferece ao TI uma única camada de identidade para acesso a aplicativos e, no design correto, também pode dar suporte à forma como pessoas e dispositivos se conectam a redes seguras.
The End of Password Chaos
A maioria dos ambientes corporativos não se tornou complexa de propósito. Eles cresceram dessa forma. Um aplicativo em nuvem tornou-se cinco. Um escritório tornou-se várias filiais. Uma rede sem fio para TI tornou-se SSIDs separados para funcionários, convidados, terceiros e dispositivos.
É assim que a dispersão de senhas começa. Um membro da equipe pode precisar de e-mail, RH, agendamento, acesso a arquivos, painéis internos e acesso à rede, tudo antes de poder realizar qualquer trabalho real. A IBM descreve o SSO como um esquema em que os usuários fazem login uma única vez com um único conjunto de credenciais e acessam vários aplicativos durante a mesma sessão, viabilizado por uma relação de confiança entre os provedores de serviços e um provedor de identidade. A visão geral da IBM sobre single sign-on se alinha estreitamente ao que as organizações do Reino Unido precisaram à medida que a adoção da nuvem e o trabalho remoto aceleraram.
What password sprawl does to operations
Quando cada aplicativo solicita seu próprio login, os usuários começam a pegar atalhos. Eles reutilizam senhas. Eles as salvam em navegadores. Eles pedem aos colegas a "senha do WiFi dos funcionários" porque é mais rápido do que esperar pelo suporte de TI.
Para um gerente de TI corporativo, o controle é a preocupação primordial. Logins separados criam ilhas isoladas de acesso, e essas ilhas são mais difíceis de governar quando as pessoas mudam de cargo, saem da empresa ou trabalham em vários locais.
O caos das senhas raramente é uma grande falha única. Geralmente, são centenas de pequenas decisões de acesso que ninguém consegue gerenciar de forma consistente.
Why SSO changes the picture
O SSO reduz o número de senhas que os usuários precisam gerenciar, o que melhora a experiência de login e apoia uma segurança mais forte quando combinado com políticas centrais e MFA. Ele também se adapta à realidade de organizações distribuídas onde a equipe precisa de um único login para e-mail, RH, ferramentas de reserva, PDV, aplicativos internos e serviços locais.
Essa mesma lógica agora está moldando o acesso à rede. Se você já está avançando em direção ao acesso baseado em identidade para aplicativos, faz sentido olhar para o WiFi sem senha como parte da mesma abordagem de design, e não como um problema separado.
Understanding the Core SSO Concept
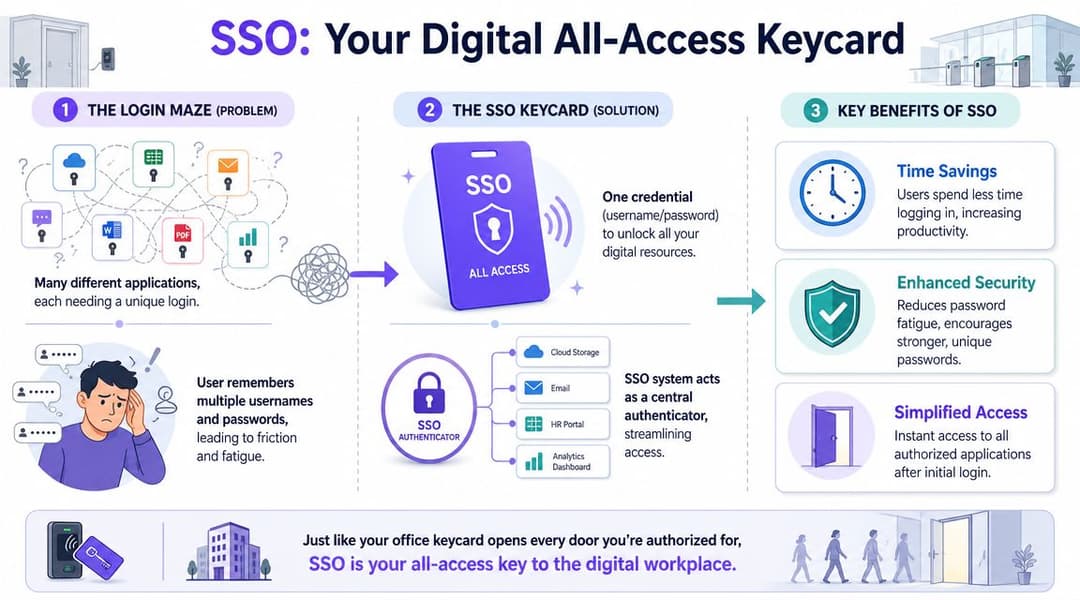
O SSO transfere a autenticação de cada aplicativo individual e a coloca em um único sistema de identidade confiável. O usuário faz login uma vez, essa identidade é verificada e os serviços conectados aceitam esse resultado em vez de solicitar outra senha.
Isso parece simples, mas o valor é arquitetônico. Você está mudando onde a confiança reside.
The three parties in every SSO flow
Todo design de SSO possui três participantes, e cada um tem uma função diferente:
- O usuário deseja acesso a um aplicativo, serviço ou recurso de rede.
- O Provedor de Identidade ou IdP verifica a identidade e aplica a política de login. Exemplos comuns em organizações incluem o Microsoft Entra ID e o Okta.
- O Provedor de Serviço ou SP é o sistema que o usuário está tentando acessar, como o Salesforce, uma plataforma de reservas, uma intranet ou outro sistema de negócios.
O ponto que frequentemente causa confusão é a confiança. O aplicativo não precisa coletar e verificar a senha em si. Ele confia que o IdP faça esse trabalho corretamente e, então, aceita o resultado.
O que a relação de confiança realmente significa
A Auth0 explica o SSO claramente em termos corporativos: o IdP autentica o usuário uma vez e, em seguida, emite um artefato de sessão ou token que os provedores de serviços confiáveis validam para acessos posteriores. Na prática, o usuário é redirecionado para o IdP, autenticado lá e retornado para cada aplicativo sem solicitações repetidas de credenciais. O guia da Auth0 sobre como funciona o single sign-on é especialmente relevante em ambientes do Reino Unido que utilizam Entra ID em sistemas SaaS e internos.
A practical way to read that is this:
- Um usuário abre um aplicativo.
- O aplicativo verifica se um IdP confiável já autenticou esse usuário.
- Se não houver uma sessão ativa, o usuário faz login com o IdP.
- O IdP confirma a identidade e retorna uma prova que o aplicativo pode validar.
- Outros sistemas conectados podem aceitar essa mesma prova durante a sessão.
Regra prática: SSO não transforma todos os sistemas em uma única plataforma. Ele dá a múltiplos sistemas um único lugar para verificar a identidade.
Why this matters outside web apps
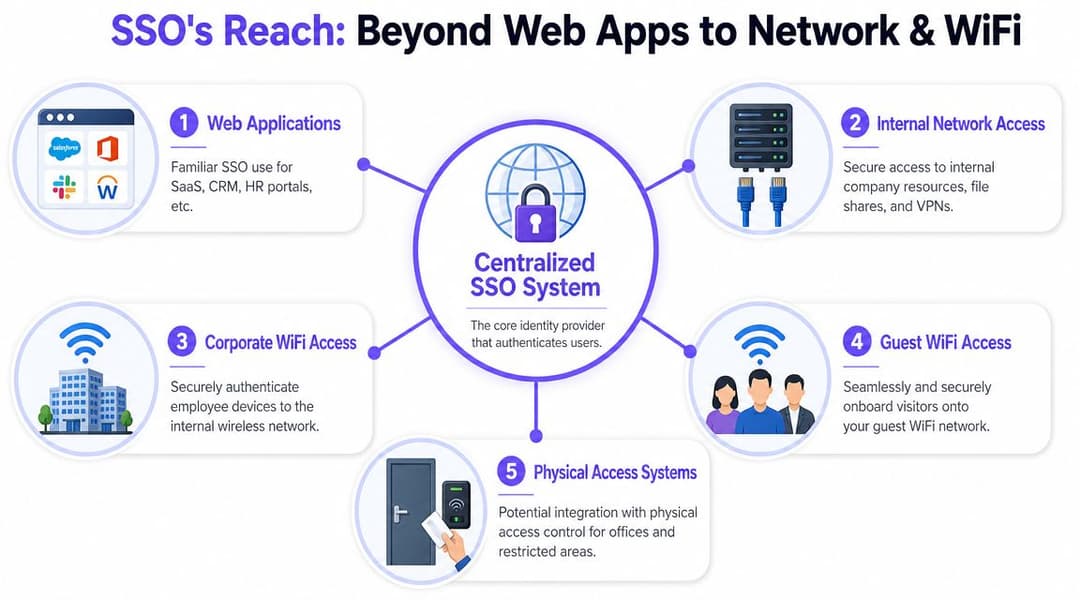
É aqui também que o SSO se torna mais do que uma conveniência SaaS. Uma vez que a identidade é centralizada, o mesmo modelo pode ser usado para mais do que sessões de navegador. Ele também pode moldar como você controla o acesso a serviços internos e, com a arquitetura correta, como os usuários se conectam à rede WiFi corporativa.
Isso importa para as operações de TI. Um aplicativo financeiro, uma sessão de VPN e uma conexão WiFi de funcionário podem ser serviços diferentes, mas todos começam com a mesma pergunta: quem é este usuário e se ele deve ter permissão para entrar? Quando o Microsoft Entra ID ou o Okta responde a essa pergunta de forma consistente, a política de acesso se torna mais fácil de gerenciar tanto nos aplicativos quanto nos pontos de entrada da rede.
Para equipes que ainda operam o WiFi de funcionários com uma senha compartilhada, esta é uma grande mudança. Em vez de autenticar um dispositivo com uma senha que todos conhecem, você autentica uma pessoa ou um dispositivo gerenciado em relação a uma fonte de identidade confiável. Isso oferece um controle mais rígido, trilhas de auditoria mais claras e uma maneira mais limpa de remover o acesso quando as funções mudam ou o contrato de trabalho termina.
How SSO Works The Core Protocols
A experiência do usuário parece simples. Por baixo, o SSO depende de protocolos padrão que permitem que um aplicativo confie em uma decisão de identidade tomada em outro lugar.
Para um gerente de TI corporativo, a questão prática não é apenas "o que é SSO?" É "como um sistema aceita a comprovação de outro sistema sem pedir que o usuário faça login novamente?" A resposta depende de um pequeno conjunto de protocolos que movem dados de identidade entre o aplicativo, o provedor de identidade e, às vezes, o próprio dispositivo.
Isso importa muito além dos logins de navegadores. O mesmo modelo de confiança usado para abrir um aplicativo SaaS também pode influenciar como os usuários se conectam a VPNs, redes cabeadas e WiFi corporativo quando essas decisões de acesso estão vinculadas ao Microsoft Entra ID, Okta ou outro provedor de identidade central.
SAML em termos simples
O SAML 2.0 ainda é comum em SSO corporativo, especialmente para plataformas SaaS estabelecidas e sistemas de linha de negócios.
O SAML funciona passando declarações de identidade confiáveis entre o aplicativo e o provedor de identidade. Um usuário tenta abrir um aplicativo. O aplicativo o redireciona para o IdP. O IdP autentica o usuário e envia de volta uma asserção assinada digitalmente. O aplicativo verifica essa assinatura, aceita a declaração de identidade e cria uma sessão.
Esse fluxo se adapta a ambientes onde o navegador realiza a maior parte do trabalho e o aplicativo espera uma troca formal baseada em padrões.
SAML is often a strong fit for:
- SaaS corporativo, como RH, financeiro ou aplicativos de negócios legados
- Fluxos de trabalho baseados em navegador, nos quais os usuários acessam os sistemas por meio de uma sessão web
- Aplicação de política centralizada, quando a TI deseja um único local para governar a autenticação
OAuth and OIDC in plain English
O OAuth 2.0 começou como uma forma de conceder acesso limitado a um recurso sem compartilhar um conjunto completo de credenciais. Por si só, trata-se de autorização.
OpenID Connect, ou OIDC, adiciona identidade ao OAuth 2.0. Isso oferece aos aplicativos modernos uma maneira padrão de confirmar quem é o usuário, enquanto ainda utiliza padrões de acesso baseados em tokens. Se o SAML costuma se adequar ao SaaS mais antigo centrado em navegadores, o OIDC geralmente se adapta a aplicativos web mais novos, aplicativos móveis e serviços orientados a API.
Na prática, o OIDC tende a parecer mais leve para as equipes de desenvolvimento modernas porque os tokens funcionam muito bem em aplicativos front-end, serviços back-end e clientes móveis. Para a TI, isso significa menos soluções alternativas complexas quando o aplicativo não é uma sessão de navegador tradicional.
OIDC tends to fit:
- Aplicativos em nuvem modernos
- Aplicativos móveis e de página única
- Ambientes ricos em APIs onde os tokens já fazem parte do design
A quick note on Kerberos
Você também pode ouvir falar do Kerberos em discussões sobre SSO. O Kerberos está intimamente ligado a ambientes tradicionais de Active Directory e autenticação Windows local. Ele continua relevante em infraestruturas corporativas internas, especialmente onde dispositivos associados ao domínio e aplicativos legados ainda são comuns.
Dito isso, muitos projetos de SSO atuais se concentram na identidade federada em serviços em nuvem e híbridos. Nesses casos, o SAML e o OIDC geralmente recebem mais atenção porque se conectam mais naturalmente a plataformas SaaS e serviços acessíveis externamente.
SAML vs OIDC At a Glance
| Recurso | SAML 2.0 | OAuth 2.0 / OIDC |
|---|---|---|
| Função principal | Autenticação para aplicativos web corporativos | Autorização com identidade adicionada por meio do OIDC |
| Caso de uso comum | SaaS consolidado e aplicativos corporativos baseados em navegador | Aplicativos web modernos, aplicativos móveis, APIs |
| Formato | Asserções baseadas em XML | Fluxos baseados em tokens |
| Fluxo típico | Redirecionar para o IdP, autenticar, retornar asserção assinada | Fluxo de redirecionamento ou token, depois o aplicativo usa tokens para identidade e acesso |
| Melhor adequação | Integrações tradicionais de SSO corporativo | Arquiteturas mais recentes nativas da nuvem e centradas em aplicativos |
What matters for an IT manager
Os nomes dos protocolos importam menos do que as escolhas de design. Você precisa de respostas claras para quatro perguntas operacionais:
- Quais aplicativos suportam SAML ou OIDC
- Qual IdP atuará como seu painel de controle central
- Como o tempo limite da sessão, MFA e acesso condicional serão aplicados
- Se o acesso à rede, incluindo o WiFi da equipe, também deve validar a identidade em relação a essa mesma fonte
Aquele último ponto é onde o SSO se torna especialmente útil para as equipes de infraestrutura. Se a sua plataforma sem fio puder usar a mesma camada de identidade que o seu ecossistema SaaS, a política de acesso se torna mais consistente, desde a página de login até a borda da rede. Esse é um dos motivos pelos quais muitas equipes que revisam os benefícios do single sign-on para controle de acesso e operações também começam a analisar a autenticação WiFi baseada em identidade, e não apenas os logins de aplicativos web.
Analisando os Benefícios e os Desafios de Segurança
O SSO é frequentemente vendido como um recurso de conveniência para o usuário. Isso o subestima. Feito corretamente, é um modelo de controle de acesso que pode melhorar a experiência do usuário e reforçar a segurança operacional ao mesmo tempo.
A Okta observa que a vantagem técnica do SSO não é apenas a conveniência. Ele reduz a dispersão de senhas e eventos de login repetidos que aumentam a carga do helpdesk e a fricção do usuário. A visão geral da Okta sobre segurança de single sign-on também destaca um ponto com o qual os arquitetos se preocupam: se a sessão do IdP for invalidada, os aplicativos conectados podem negar o acesso na próxima verificação de token.
Where the business value shows up
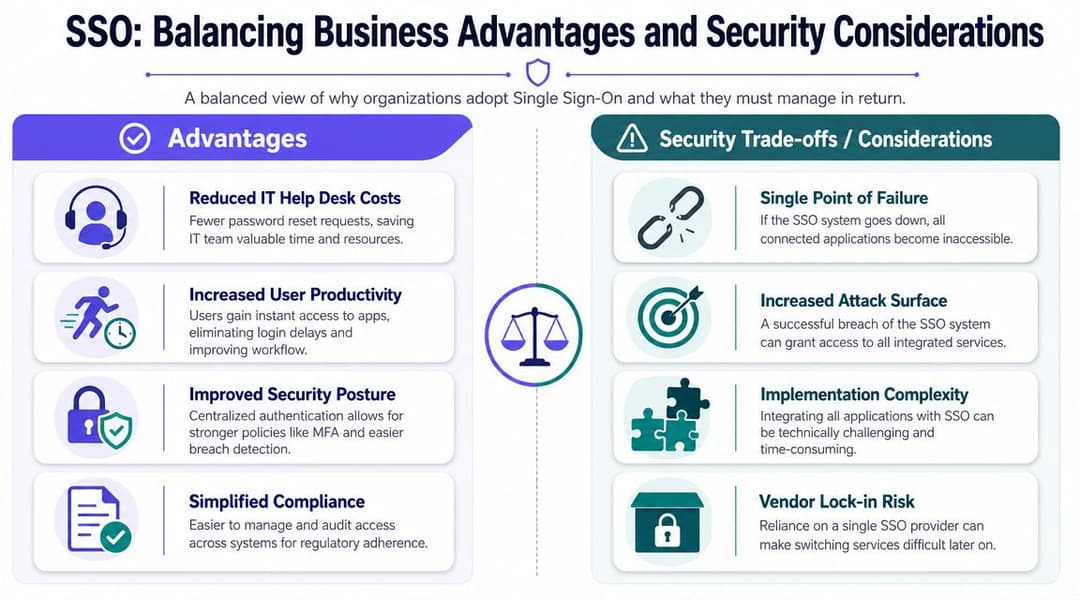
O primeiro benefício é o acesso mais simples. Os usuários fazem login uma vez, começam a trabalhar mais rápido e deixam de encarar a autenticação como um obstáculo diário.
O segundo é um controle central mais forte. A equipe de TI pode aplicar MFA, acesso condicional, políticas de sessão e revogação a partir de uma única camada de identidade, em vez de buscar configurações dentro de cada aplicativo.
Um terceiro benefício é o tratamento mais limpo de admissões, transferências e demissões. Quando a identidade fica centralizada, a integração e o desligamento tornam-se mais consistentes. Essa é uma das razões pelas quais as equipes que exploram os single sign-on benefits geralmente conectam projetos de SSO com um trabalho mais amplo de governança de identidade.
As desvantagens que você deve levar a sério
Existe uma preocupação real com a perda das "chaves do reino". Se um invasor comprometer a credencial principal do usuário, o raio de impacto pode ser maior, pois uma única conta pode dar acesso a vários sistemas.
Há também o risco de resiliência. Se o IdP estiver indisponível, o acesso aos serviços conectados pode ser interrompido. E a integração nem sempre é simples. Aplicativos legados, sistemas de nicho e serviços de rede local nem sempre se encaixam perfeitamente em um modelo moderno de SSO.
A pergunta certa não é se o SSO tem desvantagens. É se você prefere gerenciar essas desvantagens de forma centralizada ou continuar gerenciando dezenas de problemas desconectados.
Common mitigations
Use a layered approach:
- Proteja fortemente o IdP com MFA, acesso condicional, confiança do dispositivo e controles administrativos robustos.
- Planeje a resiliência para que um problema no IdP não se torne uma paralisação em toda a organização.
- Implemente em fases, começando com aplicativos de alto valor e grupos de usuários claros.
- Revise o acesso regularmente para que permissões obsoletas não sobrevivam muito tempo depois de serem necessárias.
Uma implantação fraca de SSO pode centralizar problemas. Uma implantação forte centraliza o controle.
SSO além dos aplicativos web - Acesso de rede e WiFi
A maioria dos artigos para no SaaS. Isso é útil, mas incompleto. Em ambientes reais, a equipe não precisa apenas de acesso a aplicativos. Eles precisam de acesso seguro à rede quando chegam ao local, conectam um laptop gerenciado, abrem um tablet em uma filial ou transitam entre propriedades.
É aí que a conversa sobre SSO fica mais interessante. O mesmo provedor de identidade que gerencia o acesso ao Microsoft 365, sistemas de RH ou dashboards internos também pode se tornar a fonte de verdade para as políticas de autenticação sem fio.
A Optimal IdM relata que 52% dos profissionais de TI na América do Norte usam SSO para gerenciamento de identidade em sua discussão sobre a adoção de single sign-on. Para organizações do Reino Unido com vários locais ou propriedades, essa maturidade é importante porque os funcionários frequentemente precisam de acesso seguro a sistemas compartilhados sem logins repetidos.
SSO de aplicativos e identidade de rede são relacionados, não idênticos
Um ponto comum de confusão para os leitores é que o SSO para aplicativos e o acesso à rede baseado em identidade são conceitos conectados, mas não são o mesmo mecanismo.
O SSO de aplicativos geralmente significa que o usuário se autentica uma vez com um IdP e recebe um token ou sessão aceita pelos aplicativos conectados. O acesso à rede costuma usar controles diferentes, como certificados de dispositivo, métodos de autenticação sem fio, políticas baseadas em diretório e verificações de postura ou confiança.
O que os une é a origem da identidade. Se o Microsoft Entra ID ou o Okta já sabem quem é o usuário, a qual grupo pertencem e se o dispositivo deles é gerenciado, você pode usar esse contexto de identidade para decidir se eles devem ingressar na rede da equipe.
Como isso se parece no WiFi corporativo
Em um projeto maduro, os funcionários não digitam uma senha de WiFi compartilhada de forma alguma. O dispositivo gerenciado pela organização é registrado, confiável e associado à sua identidade. Ao entrar no edifício, o dispositivo se conecta ao SSID seguro apropriado usando autenticação corporativa baseada em certificados ou equivalente.
That changes a lot operationally:
- As senhas compartilhadas desaparecem, portanto, uma única credencial vazada não afeta toda a rede da força de trabalho.
- O acesso se torna consciente da função, pois a política pode seguir grupos de identidade.
- A revogação se torna mais rápida, porque quando o acesso ao diretório muda, o acesso à rede pode mudar junto com ele.
- O roaming se torna mais fácil, especialmente em propriedades com vários locais, onde os usuários esperam a mesma experiência em todos os lugares.
Por que isso importa no setor de hospitalidade, varejo e saúde
Esses setores estão repletos de casos complexos. Você tem trabalhadores por turnos, dispositivos compartilhados, funcionários terceirizados, equipes em trânsito e uma mistura constante de necessidades de acesso corporativo, semicorporativo e de convidados.
Um grupo hoteleiro pode querer que uma única identidade de equipe gerencie o acesso ao PMS, aplicativos de back-office e WiFi interno seguro em todas as propriedades. Uma rede de varejo pode querer que dispositivos portáteis gerenciados se conectem automaticamente ao WiFi da loja enquanto o tráfego de visitantes permanece isolado. Um provedor de saúde pode querer uma separação mais forte entre usuários clínicos, visitantes e dispositivos conectados.
É aqui também que as soluções de controle de acesso à rede entram em discussão. Elas ajudam a estender a política de identidade da camada de aplicação para a camada de rede.
Where Purple fits
Uma opção prática é a Purple, que oferece suporte a redes baseadas em identidade para funcionários e ambientes multi-tenant, incluindo integrações com Entra ID, Google Workspace e Okta para acesso seguro sem depender de senhas compartilhadas. Esse tipo de abordagem é útil quando você deseja que a identidade do aplicativo e a identidade da rede funcionem a partir da mesma fonte de verdade.
SSO in Your Industry Practical Use Cases
A maneira mais fácil de ver o valor do SSO é observar o trabalho diário, não os diagramas de arquitetura.
Hospitality
Um gerente de operações de hotel começa o dia em uma propriedade e o termina em outra. Ele precisa de acesso à escala de horários, ao sistema de gestão de propriedade, a documentos compartilhados e ao WiFi interno em ambos os locais.
Com o SSO, essa identidade os acompanha. Eles fazem login uma vez, e os sistemas aprovados reconhecem essa sessão. Se a organização também vincula o acesso à rede à mesma origem de identidade, seu dispositivo gerenciado se conecta ao WiFi da equipe sem que ninguém precise enviar a senha mais recente por mensagem de texto para o gerente de plantão.
Varejo
Um gerente regional entra em uma loja portando um tablet. Ele precisa de painéis de vendas, ferramentas de estoque e aplicativos de comunicação interna imediatamente.
Em uma configuração fragmentada, cada etapa pode significar outra solicitação de login, outra senha expirada ou outra chamada para o suporte. Em um modelo liderado por identidade, o tablet se autentica de forma limpa, o acesso reflete a função do usuário e a equipe da loja não precisa compartilhar credenciais locais para realizar o trabalho.
Um bom SSO não torna o acesso invisível. Ele torna o acesso legítimo previsível.
Healthcare
Um profissional de saúde inicia um turno e precisa de acesso rápido e controlado aos sistemas principais. Ele pode transitar entre estações de trabalho, dispositivos compartilhados e segmentos de rede restritos durante o dia.
Aqui, o SSO ajuda a reduzir logins repetidos em aplicativos aprovados, enquanto os controles de rede baseados em identidade ajudam a garantir que os usuários e dispositivos corretos se conectem aos ambientes sem fio adequados. Essa separação é importante. O acesso clínico, o acesso de visitantes e o acesso de dispositivos não devem ser todos governados da mesma maneira.
Multi-tenant properties and campuses
Em alojamentos estudantis, centros de negócios e propriedades de uso misto, funcionários e residentes frequentemente coexistem na mesma infraestrutura física, mas nunca devem compartilhar o mesmo modelo de acesso.
A equipe pode precisar de sistemas prediais, ferramentas de suporte e aplicativos de administração interna. Os residentes ou inquilinos precisam de conectividade confiável, mas não de acesso às plataformas operacionais. Nesse contexto, o design de identidade é o que mais importa. O SSO pode apoiar o acesso da força de trabalho, enquanto políticas separadas de identidade de rede mantêm o tráfego de inquilinos e visitantes isolado.
SSO Implementation and Best Practices
Um projeto de SSO bem-sucedido começa com uma decisão: escolher o provedor de identidade que atuará como seu plano de controle. Para muitas organizações, trata-se do Microsoft Entra ID ou do Okta, porque essas plataformas já estão integradas ao ciclo de vida do usuário, MFA e políticas de dispositivos.
A implementação deve ser em fases. Comece com os aplicativos que mais importam e os grupos de usuários com maior probabilidade de se beneficiar. Limpe contas duplicadas, defina os grupos de funções corretamente e teste o comportamento da sessão antes de ampliar o escopo.
The controls that matter most
Algumas práticas fazem a diferença entre uma demonstração bonita e uma implantação duradoura:
- Exija MFA no ponto de login principal. Se um único login pode fornecer acesso a muitos recursos, esse login precisa de uma proteção mais forte.
- Crie processos de desligamento baseados na revogação imediata. A identidade centralizada só ajuda se as alterações nas contas forem processadas rapidamente.
- Revise o acesso por função. O SSO pode fazer com que o excesso de privilégios passe despercebido se ninguém verificar quem ainda tem acesso.
- Planeje-se para interrupções no IdP. Saiba o que acontece se o seu serviço de identidade estiver indisponível e quais sistemas precisam de tratamento de contingência.
Know when SSO isn't the right tool
Este ponto passa despercebido em muitas explicações genéricas. A OneLogin observa uma distinção crescente entre o SSO de força de trabalho e o acesso de convidados ou dispositivos em implantações do mundo real, e faz uma pergunta útil ao comprador em sua explicação de como funciona o single sign-on: quando o SSO é a ferramenta errada e quando a identidade deve ser aplicada ao acesso à rede em vez do login do aplicativo?
Isso é importante no design de redes WiFi. A equipe geralmente deve usar um acesso baseado em políticas e vinculado à identidade. Os visitantes geralmente precisam de algo mais leve, simples e separado. Tentar forçar cada problema de acesso por meio do SSO da equipe cria atritos desnecessários.
Se você está revisando o SSO como parte de uma estratégia de acesso mais ampla, inclua aplicativos, WiFi de funcionários, onboarding de convidados, dispositivos compartilhados e fluxos de revogação de acesso na mesma conversa. É aí que geralmente surgem os maiores ganhos operacionais.
Se você está repensando o acesso em aplicativos, WiFi de funcionários, integração de convidados ou redes multi-tenant, vale a pena conhecer a Purple. Ela oferece redes baseadas em identidade que funcionam com plataformas como Entra ID, Okta e Google Workspace, ajudando as equipes a substituir senhas compartilhadas e Captive Portals complexos por um acesso controlado para funcionários, convidados e residentes.



