
Como o Filtro de DNS Reduz o Consumo de Banda de Rede
Este guia detalha como a implementação do filtro de DNS em redes WiFi corporativas bloqueia o tráfego de publicidade, rastreamento e telemetria antes que ele consuma banda. Para gerentes de TI e operadores de locais, isso se traduz em reduções imediatas nos custos de provedores de internet, melhor desempenho da rede e maior segurança de TI.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Enterprise WiFi Security Guide →
Resumo Executivo
O gerenciamento de largura de banda é um desafio operacional contínuo para gerentes de TI corporativos e arquitetos de rede que operam ambientes de alta densidade - como hotelaria, varejo, transporte e locais de grande escala. Apesar das atualizações contínuas nas conexões de ISP e na densidade de pontos de acesso, uma parte significativa da capacidade de transmissão disponível é frequentemente consumida por tráfego não iniciado pelo usuário. Redes de anúncios, beacons de telemetria, pixels de rastreamento e atualizações de sistema operacional em segundo plano degradam silenciosamente o desempenho da rede e inflam artificialmente os custos de infraestrutura.
Este guia de referência técnica detalha como a implementação de filtragem de DNS na borda da rede aborda diretamente essas ineficiências. Ao interceptar e bloquear solicitações de resolução para domínios conhecidos de publicidade, rastreamento e domínios maliciosos, os operadores de rede podem evitar que conexões TCP desnecessárias sejam estabelecidas. Essa abordagem reduz o consumo de largura de banda de rede em ambientes de alta densidade em até 35%, o que melhora a experiência do usuário final, além de mitigar riscos de segurança. Exploraremos a arquitetura técnica, os modelos de implantação e o ROI mensurável da filtragem de DNS, fornecendo orientações práticas para profissionais de TI seniores.
Aprofundamento Técnico
Mecânica da Resolução de DNS e Desperdício de Largura de Banda
O Domain Name System (DNS) serve como uma camada de roteamento fundamental para todo o tráfego de internet. Quando um dispositivo cliente se conecta a uma rede de guest WiFi, a primeira coisa que ele faz antes de estabelecer qualquer conexão HTTP/HTTPS é realizar uma consulta DNS para resolver um nome de host para um endereço IP.
Em aplicativos web e móveis modernos, uma única ação do usuário (como carregar um site de notícias ou abrir um aplicativo de mídia social) aciona uma cascata de consultas DNS secundárias e terciárias. Essas consultas são direcionadas a servidores de anúncios, plataformas de análise e endpoints de telemetria.

Quando essas consultas são resolvidas com sucesso, o dispositivo estabelece uma conexão e baixa o payload - que geralmente são arquivos de mídia pesados para anúncios ou fluxos contínuos de dados para telemetria. Esse tráfego consome largura de banda valiosa, tempo de transmissão de rádio nos pontos de acesso (APs) e limites de conexões simultâneas nos roteadores de gateway.
Como a Filtragem de DNS Recupera Largura de Banda
O filtro DNS intercepta esse processo na fase de resolução. Quando um dispositivo faz a consulta de um domínio, o resolvedor DNS verifica o hostname em relação a uma lista de bloqueio mantida (ou feed de inteligência de ameaças). Se o domínio for sinalizado como uma rede de anúncios, rastreador ou entidade maliciosa conhecida, o resolvedor retorna uma resposta nula (como 0.0.0.0 ou NXDOMAIN) em vez do endereço IP real.
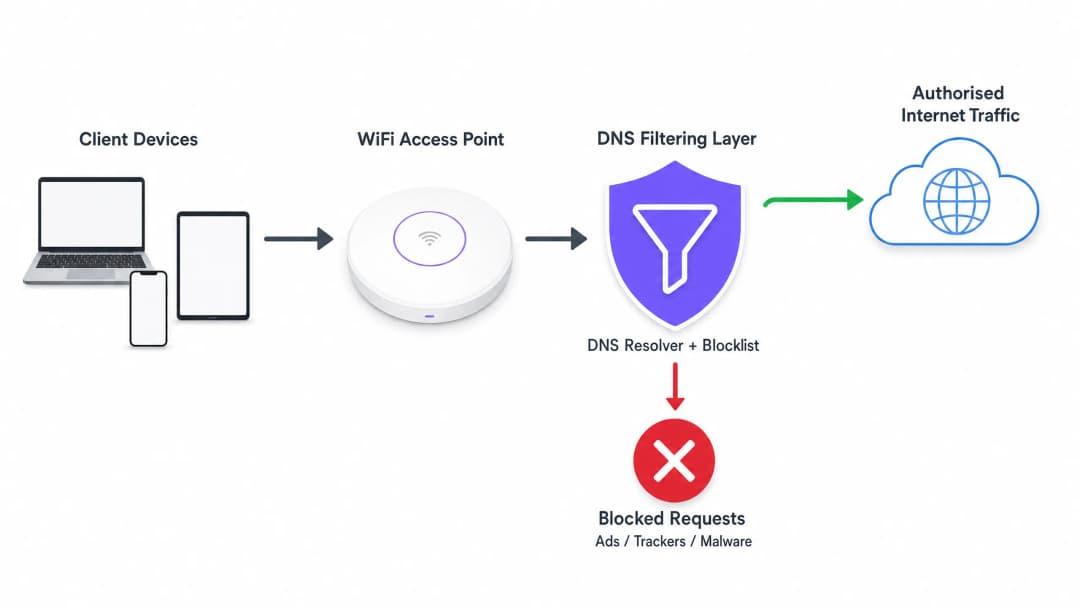
O ganho de eficiência mais crítico aqui é que a transação é encerrada antes mesmo que ocorra o handshake TCP. Nenhuma negociação TLS ocorre e nenhum payload é baixado. A largura de banda que teria sido consumida por anúncios ou scripts de rastreamento é completamente conservada.
Arquiteturas de Implantação
Existem três modelos arquitetônicos principais para a implantação de filtros DNS em ambientes empresariais:
- Resolvedores baseados em nuvem: O servidor DHCP local é configurado para atribuir os endereços IP de um serviço de filtro DNS baseado em nuvem (como Cisco Umbrella, Cloudflare Gateway) aos dispositivos dos clientes. Esta é a implantação de menor atrito, sem a necessidade de alterações no hardware local. No entanto, ela depende inteiramente da latência do provedor de nuvem.
- Appliances locais: Um resolvedor DNS dedicado (appliance físico ou virtual) é implantado dentro da infraestrutura de rede local. Isso proporciona a menor latência para a resolução DNS e garante que todos os logs de consultas DNS permaneçam no local, o que pode simplificar a conformidade com as regulamentações de soberania de dados.
- Plataformas integradas de gerenciamento de WiFi: Para operadoras de múltiplos locais, o modelo mais eficiente é integrar o filtro DNS diretamente na camada de gerenciamento de rede ou do Captive Portal. Plataformas que oferecem relatórios abrangentes de WiFi analytics frequentemente incluem filtros DNS baseados em políticas que podem ser aplicados por SSID, por local ou por grupo de usuários.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
A implantação de filtros DNS exige uma abordagem estruturada para evitar a interrupção do tráfego legítimo de usuários ou a quebra de serviços essenciais.
Passo 1: Estabelecer uma Linha de Base
Antes de aplicar quaisquer regras de bloqueio, configure seus resolvedores DNS atuais para registrar todas as consultas. Execute isso em modo de auditoria por pelo menos 14 dias para capturar uma amostra representativa do tráfego em todos os locais. Analise esses logs para identificar os domínios mais consultados e calcular a porcentagem de consultas direcionadas a redes de anúncios e rastreadores conhecidos. Essa linha de base é essencial para medir o ROI pós-implantação.
Passo 2: Definir Políticas de Filtro por Segmento de Rede
Políticas de filtro monolíticas raramente são eficazes em um ambiente empresarial. Você deve segmentar suas políticas com base no propósito da rede:
- Guest WiFi: Aplique o bloqueio agressivo de redes de anúncios, rastreadores, conteúdo adulto e domínios de malware conhecidos para maximizar a economia de largura de banda e proteger a reputação do local.
- Redes Corporativas/Funcionários: Aplique filtragem moderada. Embora os domínios de malware e phishing devam ser bloqueados, o bloqueio de anúncios excessivamente agressivo pode interferir nas equipes de marketing ou em aplicativos SaaS específicos. Revise as Políticas de BYOD Seguras para Redes WiFi de Funcionários para obter orientações sobre como equilibrar segurança e acesso.
- Redes Operacionais/IoT: Aplique uma lista de permissões estrita (bloqueio por padrão). Os dispositivos IoT (como termostatos inteligentes, terminais de ponto de venda) devem apenas ser capazes de resolver domínios específicos necessários para sua operação.
Passo 3: Selecionar e Testar Listas de Bloqueio
A eficácia da sua filtragem de DNS depende inteiramente da qualidade das suas listas de bloqueio. Confiar em uma única fonte é arriscado. Combine feeds de inteligência de ameaças comerciais com listas confiáveis mantidas pela comunidade (como OISD).
O mais importante é executar as listas de bloqueio selecionadas em um modo de "teste prático" ou monitoramento primeiro. Analise os logs para identificar quaisquer falsos positivos - domínios legítimos que possam ser bloqueados. Por exemplo, bloquear uma CDN importante poderia, inadvertidamente, interromper a renderização de aplicativos de negócios críticos.
Passo 4: Tratar DNS sobre HTTPS (DoH)
Os navegadores modernos (Chrome, Firefox, Edge) usam cada vez mais o DNS sobre HTTPS (DoH) por padrão, o que criptografa as consultas DNS e ignora os servidores DNS atribuídos pelo DHCP da sua rede local para enviá-los diretamente para resolvedores de nuvem (como Google ou Cloudflare). Se o DoH estiver ativo, sua filtragem de DNS será ignorada.
Para mitigar isso, você deve configurar seus firewalls de borda para bloquear o tráfego de saída para provedores de DoH conhecidos na porta 443, forçando os navegadores a recorrer aos resolvedores de DNS locais e não criptografados, onde suas políticas de filtragem são aplicadas.
Melhores Práticas
- Automatizar Atualizações de Listas de Bloqueio: O cenário de ameaças e os domínios de veiculação de anúncios mudam diariamente. Certifique-se de que sua solução de filtragem de DNS busque atualizações automaticamente dos feeds de inteligência de ameaças escolhidos pelo menos a cada 24 horas.
- Implementar um Cache Local: Para minimizar a latência, garanta que seu resolvedor de DNS local armazene em cache as consultas frequentes. Mesmo se você usar um serviço de filtragem baseado em nuvem, um encaminhador de cache local reduz os tempos de ida e volta para solicitações comuns.
- Manter uma Lista de Permissões Acessível: Falsos positivos vão acontecer. Quando um serviço legítimo for bloqueado inadvertidamente, estabeleça um processo claro e rápido para que a equipe de suporte de TI adicione domínios específicos a uma lista de permissões.
- Garantir a Conformidade: Os logs de consultas DNS contêm informações sobre o comportamento de navegação do usuário, que podem estar sujeitas a regulamentações como GDPR ou CCPA. Certifique-se de que suas práticas de registro estejam alinhadas com a política de privacidade da sua organização. Para saber mais sobre como manter registros seguros, consulte Explicar o que é Trilha de Auditoria para Segurança de TI em 2026.
Solução de Problemas e Mitigação de Riscos
Modos de Falha Comuns
- Falha no Captive Portal: A filtragem de DNS agressiva pode, às vezes, bloquear domínios necessários para a detecção de Captive Portal do sistema operacional do dispositivo (como
captive.apple.com). Certifique-se de que esses domínios essenciais estejam explicitamente incluídos na lista de permissões. - Mau Funcionamento do Aplicativo: Alguns aplicativos móveis podem falhar ao carregar ou travar se seus domínios de telemetria ou de veiculação de anúncios estiverem inacessíveis. Se um aplicativo essencial usado por sua equipe ou convidados falhar, revise os logs de DNS para verificar consultas bloqueadas originadas desses dispositivos e ajuste a lista de permissões adequadamente.
- Gargalos de Desempenho: Se for implantar um appliance físico no local, certifique-se de que ele esteja adequadamente provisionado para lidar com o pico de consultas por segundo (QPS) da sua rede. Um resolvedor de DNS com recursos insuficientes introduzirá uma latência significativa, degradando a experiência do usuário muito mais do que os anúncios fariam.
Retorno sobre o Investimento e Impacto no Negócio
A implementação da filtragem de DNS proporciona retornos mensuráveis em três áreas principais:
- Redução do Consumo de Banda: Ao eliminar de 15% a 35% do tráfego não essencial, as organizações muitas vezes podem adiar atualizações caras de circuitos de provedores de internet. Em ambientes com conexões limitadas ou backhaul via satélite, a economia de custos é imediata e significativa.
- Melhoria no Desempenho da Rede: Reduzir o volume de conexões simultâneas e o tempo de transmissão de rádio consumido pelo tráfego em segundo plano melhora diretamente a taxa de transferência e a latência para a atividade legítima do usuário. Isso se traduz em menos chamados de suporte técnico relacionados a 'WiFi lento' e pontuações mais altas de satisfação do usuário.
- Postura de Segurança Aprimorada: Bloquear domínios de comando e controle (C2) de malware e sites de phishing na camada de DNS reduz significativamente o risco de violações bem-sucedidas originadas de dispositivos comprometidos nas redes de convidados ou funcionários.
À medida que as iniciativas do setor público e de cidades inteligentes se expandem - conforme destacado em nosso anúncio recente, Purple nomeia Iain Fox como VP de Crescimento - Setor Público para impulsionar a inclusão digital e a inovação em cidades inteligentes - a utilização eficiente da largura de banda torna-se crítica para fornecer conectividade equitativa e de alto desempenho em escala. Além disso, recursos como Purple lança o Modo de Mapas Offline para navegação contínua e segura em pontos de acesso WiFi demonstram como a otimização dos recursos de rede pode aprimorar a jornada geral do usuário.
Definições principais
Resolução de DNS
O processo de tradução de um nome de domínio legível por humanos (ex: example.com) em um endereço IP legível por máquinas.
Esta é a etapa pré-requisito para quase todo o tráfego de rede; interceptá-lo aqui é a maneira mais eficiente de bloquear conexões indesejadas.
DNS over HTTPS (DoH)
Um protocolo para realizar a resolução de DNS remota por meio do protocolo HTTPS, criptografando a consulta.
O DoH impede que os administradores de rede local vejam ou filtrem as requisições de DNS, exigindo regras específicas de firewall para mitigação.
Tráfego de Telemetria
Comunicações automatizadas enviadas por sistemas operacionais ou aplicativos para seus fornecedores, relatando dados de uso, diagnósticos ou status.
Embora individualmente pequeno, o tráfego de telemetria agregado de centenas de dispositivos em uma rede WiFi pública consome uma banda significativa.
NXDOMAIN
Uma resposta de DNS indicando que o nome de domínio solicitado não existe.
Os filtros de DNS frequentemente retornam uma resposta NXDOMAIN para domínios bloqueados, encerrando imediatamente a tentativa de conexão do cliente.
Feed de Inteligência de Ameaças
Um fluxo de dados continuamente atualizado que fornece informações sobre domínios, IPs e URLs maliciosos conhecidos.
Usado para atualizar dinamicamente as listas de bloqueio de DNS para proteger as redes contra malwares e infraestruturas de phishing recém-identificados.
Falso Positivo
Em filtragem de DNS, quando um domínio legítimo e necessário é categorizado incorretamente e bloqueado.
Falsos positivos causam interrupção de aplicativos e exigem um processo rápido de inclusão na lista de permissões para resolver reclamações de usuários.
Lista de Permissões (Bloqueio por Padrão)
Uma postura de segurança onde todo o tráfego é bloqueado por padrão, e apenas domínios explicitamente aprovados têm permissão para resolução.
Melhor prática para redes altamente seguras ou operacionais (como sistemas de IoT ou POS) onde os domínios necessários são conhecidos e finitos.
Detecção de Captive Portal
O mecanismo pelo qual um sistema operacional determina se está atrás de um Captive Portal, geralmente tentando acessar um domínio específico do fabricante.
Se a filtragem de DNS bloquear esses domínios específicos, os dispositivos não conseguirão exibir a página de login do WiFi, impedindo a conexão dos usuários.
Exemplos práticos
Um hotel de 400 quartos está enfrentando congestionamento severo na rede durante o pico noturno (19h às 22h). A conexão de 1Gbps do provedor está saturada e os hóspedes estão reclamando da lentidão na transmissão de vídeos. O upgrade do circuito para 2Gbps custará um valor adicional de £1.500 por mês. Como o Diretor de TI pode usar o filtro de DNS para resolver isso?
- Implante uma solução de filtro de DNS em nuvem e configure o escopo DHCP do roteador principal para atribuir os novos resolvedores à VLAN de Hóspedes.
- Ative uma lista de bloqueio abrangente voltada para redes de anúncios, pixels de rastreamento e endpoints conhecidos de telemetria de alto consumo de banda.
- Configure o firewall de borda para bloquear o tráfego DoH (DNS over HTTPS) de saída, garantindo que todos os dispositivos dos hóspedes usem os resolvedores filtrados.
- Monitore a utilização da banda durante o próximo pico noturno.
Uma grande rede de varejo oferece WiFi para Hóspedes gratuito em 50 locais. Eles notaram um alto volume de tráfego em segundo plano originado de dispositivos Android, principalmente telemetria do Google Play Services, o que está prejudicando o desempenho dos tablets de ponto de venda (PDV) das lojas que compartilham o mesmo link de WAN.
- Implemente o filtro de DNS baseado em políticas por meio da plataforma central de gerenciamento de WiFi.
- Crie duas políticas distintas: uma para o SSID de Hóspedes e outra para o SSID do PDV.
- Na política do SSID de Hóspedes, aplique o bloqueio padrão de anúncios e malwares, além de regras específicas para limitar a taxa ou bloquear domínios não essenciais de telemetria do SO.
- Na política do SSID do PDV, implemente uma lista de permissões rígida, permitindo apenas a resolução de DNS para o gateway de pagamento, o sistema de gerenciamento de estoque e endpoints essenciais de MDM (Mobile Device Management).
Questões práticas
Q1. Você está implantando filtragem de DNS na rede de um campus universitário. Durante a fase piloto, os alunos relatam que não conseguem acessar a página de login do WiFi do campus. Qual é a causa mais provável e como você resolve isso?
Dica: Pense em como os sistemas operacionais determinam se precisam exibir uma tela de login.
Ver resposta modelo
O filtro de DNS provavelmente está bloqueando os domínios específicos usados pela Apple, Android e Windows para detecção de Captive Portal (ex: captive.apple.com, connectivitycheck.gstatic.com). A resolução é adicionar imediatamente esses domínios de Captive Portal específicos dos fabricantes à lista de permissões global.
Q2. O diretor de TI de um estádio deseja implementar filtragem de DNS para economizar largura de banda durante os dias de jogos. No entanto, ele está preocupado com a latência introduzida pelo roteamento de todas as consultas DNS para um provedor em nuvem. Qual abordagem de arquitetura você deve recomendar?
Dica: Considere onde o processo de resolução de DNS ocorre fisicamente.
Ver resposta modelo
Recomende a implantação de um dispositivo DNS local (On-Premises) ou um encaminhador de cache local. Isso mantém a resolução inicial do DNS local na infraestrutura do estádio, proporcionando tempos de resposta de sub-milissegundos, enquanto continua utilizando feeds de inteligência de ameaças baseados em nuvem para atualizar as listas de bloqueio locais de forma assíncrona.
Q3. Após a implementação da filtragem de DNS, o painel mostra uma redução de 25% nas consultas DNS, mas a utilização geral da largura de banda WAN caiu apenas 5%. Qual é a razão mais provável para essa discrepância?
Dica: Qual protocolo ignora completamente os servidores de resolução DNS locais?
Ver resposta modelo
Os dispositivos dos clientes (especificamente navegadores modernos) provavelmente estão usando DNS sobre HTTPS (DoH) para ignorar os servidores de resolução DNS locais. Embora um pouco do tráfego em segundo plano do sistema operacional esteja sendo capturado pelo filtro local (a redução de 25% nas consultas), o tráfego pesado dos navegadores está criptografado e ignorando o filtro. O firewall deve ser configurado para bloquear o tráfego DoH de saída para forçar os navegadores a recorrerem ao servidor de resolução local.
Continue a ler esta série
Configurando 802.1X no Juniper Mist com cloud RADIUS
Você será capaz de configurar uma WLAN WPA2 ou WPA3-Enterprise no Juniper Mist que autentica em cloud RADIUS, decidir entre UDP RADIUS, RadSec e um proxy Mist Edge, e mapear atributos RADIUS para VLANs dinâmicas. Você também saberá onde a linha do tempo de insights de clientes do Mist e o Marvis mostram exatamente onde uma falha de autenticação ocorreu.
Cyber Essentials e WiFi para Funcionários: Passando nos Cinco Controles em Sua Rede Sem Fio
Você será capaz de mapear cada um dos cinco controles do Cyber Essentials para o seu WiFi de funcionários e corrigir as falhas que os avaliadores encontram. Você poderá escolher entre 802.1X, iPSK e uma rede WPA2-PSK segregada para cada classe de dispositivo. Finalmente, você saberá como preparar pontos de acesso, controladores e BYOD para uma auditoria Cyber Essentials Plus.
Análise de presença no HPE Aruba Central: configuração, exportações e limites
Você será capaz de ativar a análise de presença no Aruba Central por local, calibrar o limite de RSSI e os limites de tempo de permanência com base em uma contagem real e exportar agregados no nível do local por meio da API REST do Central. Você também saberá onde a análise de presença nativa termina e quando uma camada de plataforma independente de hardware, como o Purple, ganha seu espaço em seus pontos de acesso Aruba existentes.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.