
Como Gerenciar a Largura de Banda para WiFi de Funcionários: Modelagem, QoS e Redução de Tráfego
Este guia detalha métodos práticos para gerenciar a largura de banda para WiFi de funcionários em locais corporativos. Ele aborda a modelagem de tráfego, a implementação de QoS e como a implantação do Purple Shield reduz a carga da rede sem a necessidade de atualizações de infraestrutura.
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança WiFi Corporativa →
Resumo Executivo
Gerenciar a largura de banda para o WiFi corporativo exige muito mais do que simplesmente aumentar a velocidade do link. Ambientes corporativos enfrentam constantemente congestionamentos de rede, pois aplicativos essenciais para os negócios competem com tarefas em segundo plano e tráfego não essencial. Este guia apresenta a implementação técnica de modelagem de tráfego e Qualidade de Serviço (QoS) para garantir o desempenho dos sistemas essenciais. Fundamentalmente, ele demonstra como a implantação do Purple Shield para bloqueio de anúncios na camada de DNS elimina até 30% do tráfego não essencial antes mesmo que ele consuma largura de banda. Ao combinar QoS focado em aplicativos com proteção contra ameaças no nível da rede, você otimiza a infraestrutura existente e adia upgrades de link caros.
Detalhamento Técnico: Arquitetura e Padrões
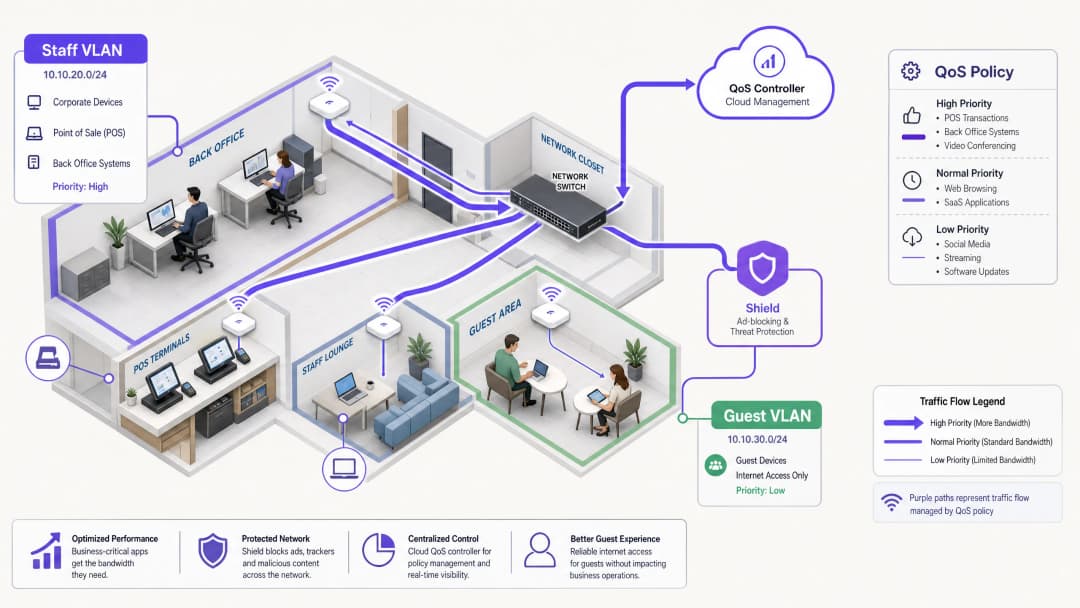
Uma arquitetura de rede robusta segrega os tipos de tráfego para aplicar políticas específicas. O WiFi corporativo deve funcionar em uma VLAN dedicada, completamente isolada do Guest WiFi e de dispositivos IoT. Essa segmentação é um requisito fundamental para a conformidade com padrões como PCI-DSS e GDPR, e forma a base para um gerenciamento de tráfego eficaz.
O Papel do QoS e WMM
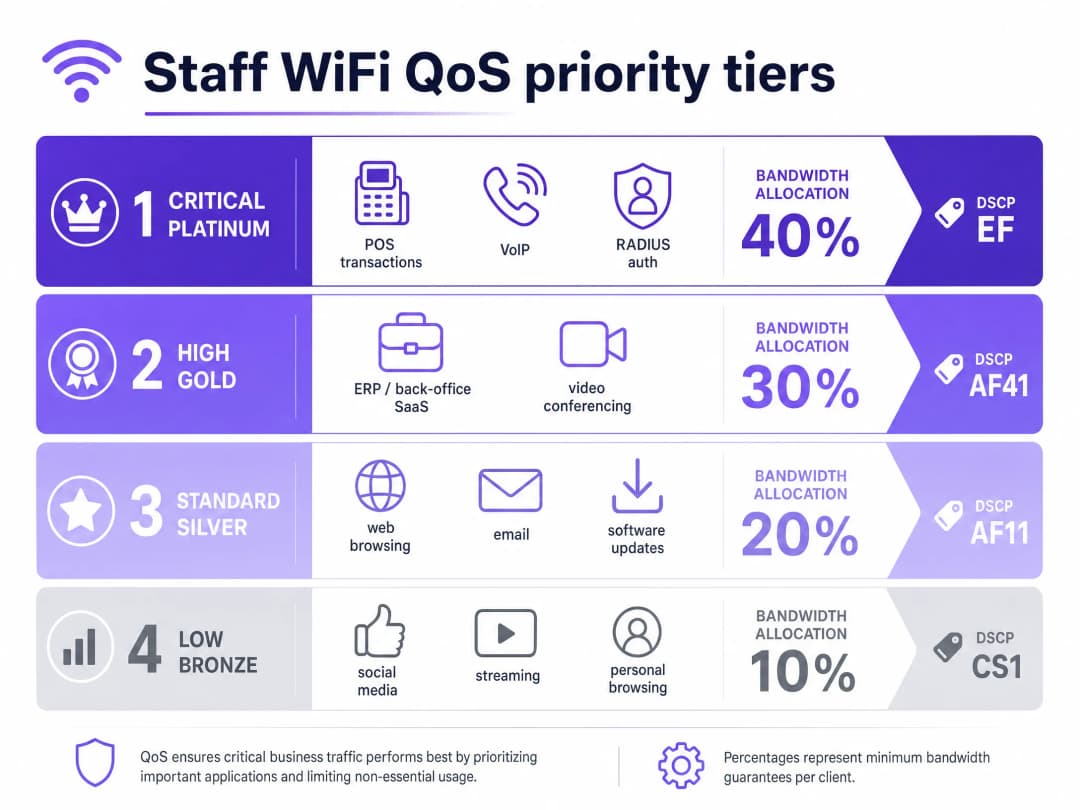
A Qualidade de Serviço (QoS) garante que o tráfego sensível à latência receba prioridade. Em ambientes sem fio, isso é regulado pelo padrão IEEE 802.11e, que introduziu o Wireless Multimedia (WMM). O WMM categoriza o tráfego em quatro níveis de acesso: Voz, Vídeo, Melhor Esforço (Best Effort) e Segundo Plano (Background). Hardwares corporativos da Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks e Fortinet oferecem suporte total ao WMM.
Na infraestrutura com fio, o QoS depende de marcações de Ponto de Código de Serviços Diferenciados (DSCP) no cabeçalho IP.
- DSCP EF (Expedited Forwarding) é atribuído a sistemas críticos, como tráfego de voz e transações de PDV.
- DSCP AF41 lida com videoconferências e aplicativos ERP.
- DSCP CS1 gerencia tarefas em segundo plano, como atualizações de software.
Gerenciamento de Identidade e Acesso
Os dispositivos dos funcionários devem se autenticar usando 802.1X com EAP-TLS ou PEAP em um servidor RADIUS. O Purple se integra diretamente ao Microsoft Entra ID, Okta e Google Workspace. Isso garante que o acesso à rede esteja vinculado ao provedor de identidade central. Quando você revoga o acesso no Entra ID, o acesso à rede é encerrado instantaneamente.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação: Modelagem e Redução
1. Segmentação de Rede
Implante VLANs separadas para funcionários, visitantes e hardware operacional. Aplique limites de taxa por usuário (por exemplo, 5 Mbps de download) na VLAN de visitantes para evitar que usuários individuais saturem as conexões. Na VLAN de funcionários, aloque uma porcentagem mínima de largura de banda garantida para aplicativos críticos.
2. Configuração de QoS com reconhecimento de aplicativos
Mapeie seus aplicativos de negócios para as marcações DSCP apropriadas. Certifique-se de que seus switches principais e pontos de acesso estejam configurados para respeitar essas marcações em todo o caminho da rede. Verifique se o seu ISP não remove as tags DSCP no gateway.
3. Implantando o Purple Shield para redução de tráfego
Uma grande parte do tráfego web da equipe consiste em redes de anúncios de terceiros e pixels de rastreamento. Esse tráfego consome largura de banda, aumenta as cargas de consulta DNS e apresenta riscos de segurança. O Purple Shield opera como um filtro na camada de DNS. Ao apontar seus servidores DHCP para os resolvedores DNS do Purple, o Shield bloqueia solicitações para redes de anúncios conhecidas e domínios maliciosos antes que as conexões sejam estabelecidas.
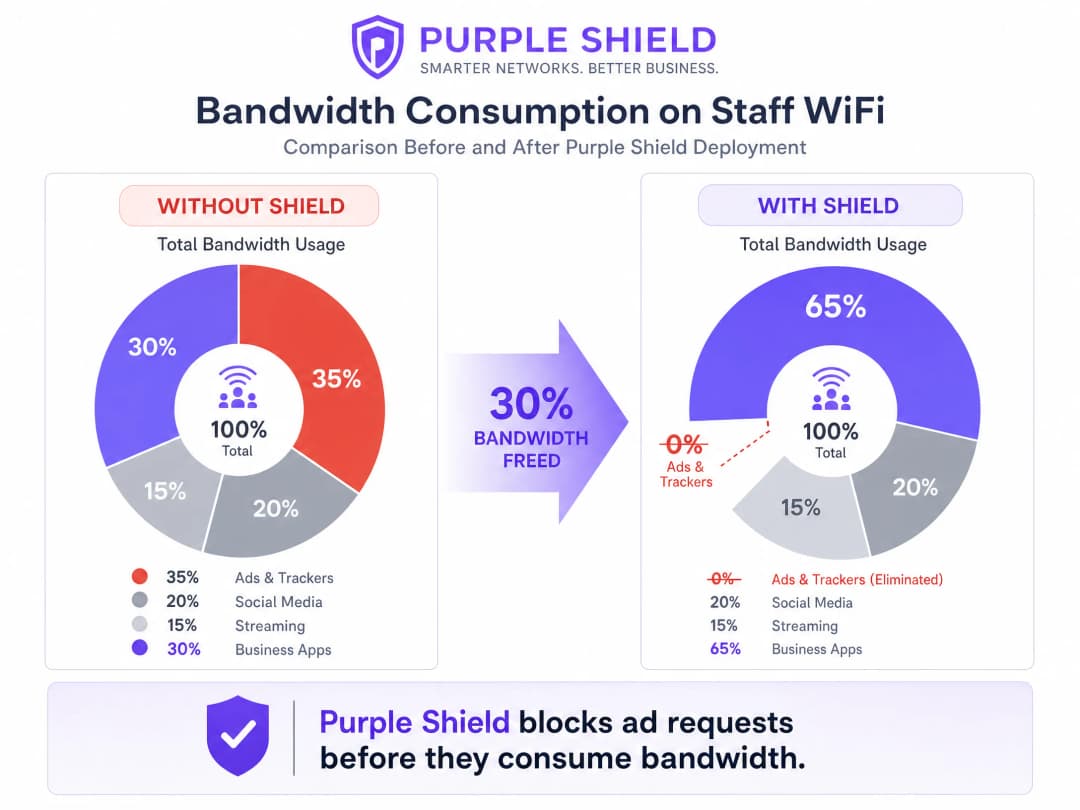
Os locais que implantam o Shield normalmente veem uma redução de 30% no volume geral de consultas DNS. Isso libera largura de banda de forma eficaz para aplicativos de negócios, funcionando como uma atualização de link sem os custos associados.
Boas Práticas
- Use Token Bucket Shaping: Em vez de limites de taxa estritos, use o token bucket shaping com uma tolerância a rajadas (burst). Isso acomoda breves picos de tráfego, como atualizações repentinas de software, sem impactar o desempenho contínuo.
- Audite dispositivos legados: Terminais compartilhados mais antigos podem não oferecer suporte adequado ao WMM. Identifique esses dispositivos e aplique políticas de QoS baseadas em porta, se necessário.
- Monitore e ajuste: Revise regularmente as métricas de pico de utilização e os volumes de consultas DNS usando o WiFi Analytics. Ajuste os limites de taxa conforme o número de funcionários e as necessidades dos aplicativos mudam.
Solução de problemas e mitigação de riscos
- Remarcação DSCP: Se as políticas de QoS parecerem ineficazes, capture pacotes no gateway. Alguns switches corporativos mudam os valores DSCP para as configurações padrão, tornando sua configuração inútil.
- Bypass de DNS-over-HTTPS: Se os dispositivos da equipe usarem DNS-over-HTTPS, eles contornarão o resolvedor DNS local, tornando o Shield ineficaz. Bloqueie o DNS-over-HTTPS no firewall ou configure dispositivos gerenciados via MDM para usar resolvedores internos.
Retorno sobre o investimento (ROI) e impacto nos negócios
O principal impacto comercial do gerenciamento eficaz de largura de banda é a contenção de custos. Ao implementar QoS e implantar o Shield, um estabelecimento pode adiar atualizações caras de links dedicados. Para uma rede de Retail de médio porte, evitar atualizações de links em 50 lojas pode economizar milhares de libras anualmente. Além disso, priorizar o tráfego de PDV e ERP melhora diretamente a eficiência operacional e reduz o tempo de inatividade durante os períodos de pico de vendas.
Ouça nosso podcast de briefing técnico para mais detalhes:
Definições principais
QoS (Quality of Service)
Um conjunto de tecnologias que gerencia o tráfego de rede para garantir o desempenho de aplicações críticas.
Essencial para garantir que os sistemas VoIP e PDV funcionem de maneira confiável durante o congestionamento da rede.
DSCP (Differentiated Services Code Point)
Um campo no cabeçalho IP usado para classificar o tráfego de rede para fins de QoS.
Usado por switches de rede para determinar quais pacotes têm prioridade na fila.
WMM (Wireless Multimedia)
Uma certificação da WiFi Alliance baseada no padrão IEEE 802.11e que fornece recursos de QoS para redes sem fio.
Garante que os pontos de acesso priorizem o tráfego de voz e vídeo em relação aos dados gerais.
VLAN (Virtual Local Area Network)
Uma sub-rede lógica que agrupa uma coleção de dispositivos, isolando seu tráfego do restante da rede.
Usada para separar os dispositivos dos funcionários das redes de convidados para segurança e gerenciamento de tráfego.
Filtragem na camada de DNS
O processo de bloqueio de acesso a domínios específicos ao interceptar e negar requisições de resolução de DNS.
O mecanismo que o Purple Shield usa para evitar que os dispositivos se conectem a redes de anúncios e sites maliciosos.
Modelagem por balde de tokens (token bucket shaping)
Um algoritmo de gerenciamento de largura de banda que permite rajadas curtas de tráfego enquanto impõe um limite de taxa média de longo prazo.
Oferece uma melhor experiência de usuário do que a limitação estrita de taxa ao acomodar picos breves, como carregamento de páginas.
802.1X
Um padrão IEEE para controle de acesso à rede baseado em porta, fornecendo um mecanismo de autenticação para dispositivos que desejam se conectar a uma LAN ou WLAN.
O método padrão para proteger o WiFi de funcionários corporativos, geralmente integrado com RADIUS.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gerenciamento centralizado de autenticação, autorização e contabilização.
Usado em conjunto com o 802.1X para verificar as credenciais dos funcionários com provedores de identidade como o Microsoft Entra ID.
Exemplos práticos
Um hotel de 200 quartos precisa garantir que o software de gestão de propriedades e os telefones VoIP permaneçam estáveis durante os períodos de pico de check-in, enquanto os funcionários também usam a rede para navegação geral.
Segmente a rede colocando os funcionários em uma VLAN dedicada. Aplique DSCP EF ao sistema de gestão de propriedades e ao tráfego VoIP. Aplique DSCP CS1 à navegação geral e às atualizações em segundo plano. Implante o Purple Shield na VLAN de funcionários para eliminar o tráfego de anúncios e rastreadores, liberando a capacidade básica de rede.
Uma rede de varejo com 50 lojas enfrenta lentidão e quedas de conexão (timeouts) no PDV durante os períodos de pico, pois os dispositivos dos funcionários saturam a conexão de banda larga compartilhada de 100 Mbps.
Isole os terminais de PDV em uma VLAN dedicada com prioridade estrita de QoS. Na VLAN de WiFi de funcionários, implemente um limite de taxa por usuário de 10 Mbps de download e 2 Mbps de upload usando modelagem de balde de tokens (token bucket shaping). Implante o Purple Shield para bloquear o tráfego de anúncios não comerciais.
Questões práticas
Q1. Você gerencia um local do setor de [Hotelaria](/industries/hotels) onde a rede de convidados frequentemente satura a conexão de 500 Mbps, fazendo com que o sistema ERP do escritório administrativo perca conexões. Você possui uma única rede plana. Qual é o primeiro passo para resolver isso?
Dica: Considere os pré-requisitos para aplicar políticas de QoS eficazes.
Ver resposta modelo
O primeiro passo é a segmentação de rede. Você deve separar os dispositivos dos funcionários e o sistema ERP em uma VLAN dedicada, isolada da rede de convidados. Uma vez segmentada, você pode aplicar um limite de taxa estrito por usuário na VLAN de convidados e configurar QoS na VLAN de funcionários para priorizar o tráfego do ERP.
Q2. Após configurar as marcações DSCP EF para o tráfego VoIP na VLAN de funcionários, os usuários ainda relatam baixa qualidade de chamada durante os horários de pico. Qual é a causa mais provável?
Dica: Pense no que acontece com os cabeçalhos dos pacotes conforme eles passam por diferentes equipamentos de rede.
Ver resposta modelo
A causa mais provável é a remarcação de DSCP. Um switch corporativo intermediário ou o gateway do provedor de internet está removendo ou redefinindo os valores DSCP para o padrão (best effort). Você precisa realizar uma captura de pacotes no gateway para verificar se as marcações de QoS estão sobrevivendo a todo o trajeto.
Q3. Você precisa reduzir o consumo geral de largura de banda na rede de funcionários sem impactar as aplicações de negócios. Qual é a abordagem mais eficaz?
Dica: Considere qual tráfego não essencial consome largura de banda significativa de forma automática.
Ver resposta modelo
Implante o Purple Shield para filtrar o tráfego na camada de DNS. Ao bloquear requisições para redes de anúncios e pixels de rastreamento antes que as conexões sejam estabelecidas, o Shield elimina uma parte significativa do tráfego que não é de negócios, reduzindo normalmente o volume total de consultas DNS e o consumo de largura de banda em até 30%.
Continue a ler esta série
Como reduzir o número de SSIDs de WiFi usando PSK por dispositivo (iPSK, DPSK, MPSK)
Este guia de referência técnica autoritativo explica como as equipes de TI podem eliminar a degradação de desempenho do WiFi causada pelo overhead de beacon de SSID, colapsando múltiplas redes dedicadas em um único SSID usando PSK por dispositivo (xPSK). Ele abrange o cenário de fornecedores de Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK, com orientações práticas de implementação em atribuição dinâmica de VLAN, integração de IoT e conformidade com PCI-DSS. Operadores de locais nos setores de hospitalidade, varejo, estádios e organizações do setor público encontrarão orientações de arquitetura acionáveis e exemplos práticos do mundo real.
O Checklist para Migração de NAC Legado para NAC Cloud-Native
Este guia de referência técnica autoritativo fornece um checklist estruturado em três fases para migrar do Network Access Control (NAC) legado para uma arquitetura cloud-native. Ele capacita gerentes de TI e arquitetos de rede com estratégias práticas para lidar com integração de identidade, paridade de políticas e conformidade sem interromper as operações do local.
Como implementar NAC pós-admissão para monitoramento contínuo de confiança
Este guia fornece um modelo técnico de referência para implementar o Controle de Acesso à Rede (NAC) pós-admissão com monitoramento contínuo de confiança em ambientes corporativos, incluindo hotelaria, varejo, saúde e setor público. Ele detalha a mudança arquitetônica de verificações estáticas de pré-admissão para uma aplicação dinâmica e ciente de sessão usando RADIUS CoA, estabelecimento de perfil comportamental e integração de telemetria. Arquitetos de TI e equipes de operações de rede encontrarão orientações práticas de implantação, estudos de caso reais, notas de alinhamento de conformidade e frameworks de ROI mensuráveis.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.