
Os Benefícios de Segurança do RADIUS-as-a-Service para Equipes de Trabalho Híbrido
Este guia de referência técnica explica como o RADIUS-as-a-Service protege o acesso à rede para equipes híbridas em locais distribuídos. Ele aborda a arquitetura, os benefícios de segurança e as etapas de implantação para substituir a infraestrutura RADIUS local por um serviço de autenticação gerenciado na nuvem. Para gerentes de TI e arquitetos de rede em hotéis, redes de varejo, estádios e organizações do setor público, este guia fornece as evidências necessárias para avaliar e agir em uma migração para o RADIUS em nuvem neste trimestre.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →

Resumo Executivo
A transição para uma força de trabalho híbrida expôs uma fraqueza fundamental na segurança de rede tradicional: os servidores RADIUS locais foram projetados para um mundo onde os funcionários se sentavam em um único prédio e se conectavam a uma única rede. Esse mundo não existe mais. Hoje, seus funcionários se autenticam de quartos de hotel, lojas de varejo, escritórios remotos e locais de eventos. Seus provedores de identidade estão na nuvem. Seus pontos de acesso estão espalhados por centenas de locais. No entanto, muitas organizações ainda dependem de servidores RADIUS físicos que exigem patches manuais, não podem se integrar nativamente com o Microsoft Entra ID ou Google Workspace e falham sem aviso prévio quando o hardware se deteriora.
O RADIUS-as-a-Service substitui essa infraestrutura por um mecanismo de autenticação nativo na nuvem. Você aponta seus pontos de acesso para endpoints na nuvem. O provedor gerencia os servidores, patches e alta disponibilidade. Você gerencia as políticas. Para equipes de TI em grupos de hospitalidade, redes de varejo e locais públicos, essa mudança elimina os custos de hardware, impõe a segmentação de rede baseada em identidade e fornece a trilha de auditoria necessária para PCI-DSS e GDPR.
Visão Técnica Detalhada
Por que o RADIUS Local Enfrenta Dificuldades
O RADIUS, definido na RFC 2865, fornece autenticação, autorização e contabilização (AAA) centralizadas para acesso à rede. Toda organização que executa WiFi WPA2-Enterprise ou WPA3-Enterprise depende dele. O protocolo em si é robusto. O problema está no modelo de infraestrutura que evoluiu ao seu redor.
Implantar, proteger e manter o FreeRADIUS no Linux exige experiência significativa. O Microsoft Network Policy Server (NPS) é estreitamente acoplado ao Active Directory e não possui suporte nativo para Microsoft Entra ID, Okta ou Google Workspace. O Cisco Identity Services Engine (ISE) oferece recursos de política de nível empresarial, mas requer hardware dedicado, licenciamento complexo e uma equipe de especialistas para operar. Para os três, você deve criar e manter manualmente a alta disponibilidade, normalmente executando dois servidores com replicação de banco de dados e um balanceador de carga na frente deles.
Para uma organização de site único com um Active Directory estático, esse modelo é gerenciável. Para um grupo hoteleiro com 50 propriedades, uma rede de varejo com 400 lojas ou uma universidade com um campus disperso, isso se torna impossível. Ou você centraliza os servidores RADIUS e aceita a latência de autenticação de sites remotos, ou implanta servidores em cada local e os gerencia individualmente. Nenhuma das opções é escalável.
A Arquitetura do RADIUS-as-a-Service
O RADIUS-as-a-Service é um modelo de entrega baseado em nuvem para o protocolo RADIUS. O protocolo em si permanece inalterado, aderindo à RFC 2865 e suas extensões. O que muda é quem mantém a infraestrutura. Quando um dispositivo se conecta à sua rede WiFi, o ponto de acesso (cliente RADIUS) encaminha a solicitação de autenticação por meio de um túnel seguro e criptografado para os endpoints do cloud RADIUS. O serviço em nuvem verifica as credenciais junto ao seu provedor de identidade e retorna uma mensagem de Access-Accept ou Access-Reject, juntamente com atributos de política, como atribuições dinâmicas de VLAN. Sob a perspectiva do ponto de acesso, o fluxo de autenticação é idêntico ao do RADIUS local.

O provedor de nuvem opera servidores RADIUS em múltiplos centros de dados geograficamente diversos. O failover é automático. Se um endpoint ficar indisponível, o tráfego é direcionado para o próximo endpoint ativo sem qualquer intervenção da sua equipe. Para organizações com escritórios em várias regiões, a autenticação ocorre no endpoint em nuvem mais próximo, mantendo a latência baixa, independentemente da localização geográfica.
IEEE 802.1X e Métodos EAP
O IEEE 802.1X é o padrão para controle de acesso à rede baseado em porta (NAC). Ele força um dispositivo a se autenticar antes que possa obter um endereço IP e ter permissão para trafegar dados. Em uma implantação 802.1X, o RADIUS atua como o servidor de autenticação.
O Extensible Authentication Protocol (EAP) define como as credenciais são trocadas. O cloud RADIUS suporta todos os métodos EAP:
| Método EAP | Tipo de Autenticação | Nível de Segurança | Uso Recomendado |
|---|---|---|---|
| EAP-TLS | Baseado em certificado mútuo | Altíssimo | Dispositivos corporativos com certificados gerenciados por MDM |
| PEAP-MSCHAPv2 | Usuário e senha | Médio | Dispositivos legados ou BYOD sem MDM |
| EAP-TTLS | Credenciais tuneladas | Médio | Ambientes mistos |
| MAC Authentication Bypass | Endereço MAC do dispositivo | Baixo | Dispositivos IoT que não suportam 802.1X |
O EAP-TLS, definido na RFC 5216, é considerado o padrão ouro. Tanto o dispositivo cliente quanto o servidor RADIUS apresentam certificados digitais um ao outro. Essa autenticação mútua elimina completamente a necessidade de senhas no processo de acesso à rede. O certificado é vinculado criptograficamente ao dispositivo e, ao contrário de uma senha, não pode ser alvo de phishing, adivinhado ou roubado. Para organizações que já enfrentaram violações de dados baseadas em credenciais, esta é a solução técnica mais direta.
Atribuição Dinâmica de VLAN
Além da autenticação, o servidor RADIUS impõe a autorização. Quando aceita uma conexão, ele retorna atributos de política para o ponto de acesso, incluindo o ID da VLAN a ser atribuído ao dispositivo. Essa atribuição dinâmica de VLAN é o mecanismo fundamental que viabiliza redes baseadas em identidade.
A recepcionista de um hotel se autentica e é colocada em uma VLAN administrativa com acesso ao sistema de gerenciamento de propriedade. Um membro da equipe de limpeza é colocado em uma VLAN restrita com acesso apenas à internet. O dispositivo de um hóspede é colocado em uma VLAN de Guest WiFi, completamente isolada dos recursos corporativos. Um dispositivo IoT, como uma câmera de segurança, é colocado em uma VLAN IoT dedicada. Tudo isso acontece automaticamente com base na identidade verificada pelo servidor RADIUS, sem qualquer configuração manual de VLAN para cada dispositivo.
Este é o princípio do menor privilégio aplicado ao acesso à rede. Você não está confiando em um dispositivo simplesmente porque ele se conectou a um SSID específico. Você está concedendo acesso com base na identidade verificada e restringindo esse acesso apenas ao que é necessário para essa identidade. Para uma análise mais detalhada de como isso se encaixa em uma estratégia mais ampla de controle de acesso à rede, consulte nosso guia sobre sistemas de controle de acesso à rede.
Integração Nativa de Identidade em Nuvem
O benefício operacional mais significativo do cloud RADIUS é sua integração nativa com provedores de identidade modernos. O cloud RADIUS se conecta diretamente ao Microsoft Entra ID, Okta e Google Workspace por meio de protocolos padrão como OIDC, SAML e LDAP. Quando você integra um novo funcionário em seu provedor de identidade, ele pode se autenticar imediatamente na rede WiFi. Quando você desliga um funcionário, você desativa sua conta no diretório e seu acesso WiFi é revogado instantaneamente em cada ponto de acesso em todos os locais.
Essa sincronização em tempo real elimina uma das vulnerabilidades de segurança mais difíceis no WiFi corporativo: ex-funcionários que ainda possuem uma PSK compartilhada, ou cujas contas RADIUS não foram excluídas manualmente quando saíram. Com o cloud RADIUS e um provedor de identidade em nuvem, o desligamento de um funcionário torna-se uma ação única com efeito imediato em toda a rede.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
Passo 1: Conecte Seu Provedor de Identidade
Conecte o serviço cloud RADIUS ao seu provedor de identidade. Para o Microsoft Entra ID ou Google Workspace, isso normalmente envolve a autorização de um aplicativo corporativo via OAuth ou a configuração de um conector LDAP. Mapeie seus grupos de diretório para políticas de rede específicas. Defina sua taxonomia de funções antes de começar: quais grupos se mapeiam para quais VLANs e quais direitos de acesso cada VLAN possui. Fazer isso corretamente desde o início economiza um trabalho significativo mais tarde.
Passo 2: Implante Certificados para Dispositivos Corporativos
Para dispositivos de propriedade da empresa, configure sua plataforma de gerenciamento de dispositivos móveis (MDM), como o Microsoft Intune ou Jamf, para enviar certificados de cliente para os dispositivos. Isso habilita a autenticação EAP-TLS. Certifique-se de que a Autoridade Certificadora (CA) raiz que emitiu o certificado do servidor RADIUS seja confiável para todos os dispositivos clientes. Uma cadeia não confiável é a causa mais comum de falhas de autenticação silenciosas.
Passo 3: Configure Seu Hardware de Rede
Adicione os endereços IP de RADIUS em nuvem e os shared secrets ao seu controlador wireless ou access points. Sempre configure os endpoints primário e secundário para utilizar a redundância integrada do provedor. Certifique-se de que as portas UDP 1812 (autenticação) e 1813 (accounting) estejam abertas para saída de seus access points para os endpoints do RADIUS em nuvem. Verifique isso antes de entrar em operação. Regras de firewall mal configuradas são a segunda causa mais comum de falhas de implantação.
O RADIUS em nuvem funciona com Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. As etapas de configuração variam de acordo com o fornecedor, mas o protocolo RADIUS é padronizado, portanto os parâmetros principais (IP do servidor, shared secret, porta de autenticação) permanecem consistentes.
Passo 4: Definir Políticas de VLAN
Configure a atribuição dinâmica de VLAN em seu mecanismo de política RADIUS. Mapeie cada função de usuário ou tipo de dispositivo para um ID de VLAN específico. Teste cada política antes de implementar em produção. Uma matriz de teste simples - um dispositivo por função, uma VLAN por função, verificando a atribuição - detecta a maioria dos erros de configuração antes que eles afetem os usuários.
-
Melhores Práticas
Exija EAP-TLS para todos os dispositivos corporativos. Descontinue o PEAP-MSCHAPv2 assim que a sua implantação de MDM permitir. O PEAP depende de senhas, que podem ser comprometidas. O EAP-TLS depende de certificados, que não podem.
Segmente tudo. Nunca coloque funcionários, convidados e dispositivos IoT na mesma sub-rede. Use o RADIUS para impor limites rígidos de VLAN. Isso é fundamental para ambientes de varejo que lidam com dados de cartões de pagamento sob a certificação PCI-DSS, e ambientes de saúde que protegem dados de pacientes.
Alinhe-se ao WPA3-Enterprise. O WPA3-Enterprise, o padrão atual de segurança WiFi, exige autenticação 802.1X. Certifique-se de que seus access points suportem o WPA3-Enterprise e configure-o como o padrão de segurança mínimo para as redes de funcionários.
Audite seus logs de RADIUS regularmente. O RADIUS em nuvem fornece logs de auditoria centralizados. Revise as falhas de autenticação semanalmente. Um aumento repentino nas falhas de um dispositivo ou local específico é um indicador precoce de configuração incorreta ou de um ataque potencial.
Realize testes de failover. Pelo menos uma vez por trimestre, simule uma falha no endpoint RADIUS primário e verifique se a autenticação continua perfeitamente através do endpoint secundário. Documente o resultado. Este é um teste simples que a maioria das equipes nunca executa até que seja necessário.
Para locais que implantam WiFi em ambientes complexos, incluindo locais marítimos ou remotos, consulte nosso guia sobre configuração de um Captive Portal no Starlink para considerações sobre dependência de WAN.
-
Solução de Problemas e Mitigação de Riscos
Timeouts de Autenticação
Se um dispositivo falhar na autenticação, verifique primeiro a conectividade entre seus pontos de acesso e os endpoints de RADIUS em nuvem. Verifique se as portas UDP 1812 e 1813 estão abertas para saída. A inspeção profunda de pacotes em firewalls modernos pode atrasar ou descartar pacotes RADIUS. Se você observar tempos limite, verifique sua política de firewall em busca de regras que possam estar inspecionando ou limitando a taxa de tráfego UDP para os endpoints RADIUS.
Falhas na Cadeia de Confiança do Certificado
Se você estiver usando EAP-TLS, certifique-se de que os dispositivos clientes confiem na CA raiz que emitiu o certificado do servidor RADIUS. Se a cadeia de confiança estiver corrompida, o dispositivo rejeitará silenciosamente a conexão para evitar um ataque man-in-the-middle. Isso se manifesta como uma falha de conexão sem nenhuma mensagem de erro clara. Verifique os logs do servidor RADIUS em busca de falhas de handshake EAP-TLS. Implante o certificado CA raiz em todos os dispositivos gerenciados via MDM.
Dependência de WAN
O RADIUS em nuvem requer uma conexão ativa com a internet. Se o link WAN falhar, as solicitações de autenticação não poderão chegar ao servidor. Para recursos locais de missão crítica, avalie pontos de acesso que suportem sobrevivência local ou cache de autenticação. Para a maioria das implantações, a dependência de WAN é aceitável porque um site sem internet não consegue acessar aplicações SaaS em nuvem de qualquer maneira.
Incompatibilidade de Segredos Compartilhados
Cada ponto de acesso ou controladora wireless deve ser configurado como um cliente RADIUS com o segredo compartilhado correto. Uma incompatibilidade faz com que todas as solicitações de autenticação desse dispositivo sejam descartadas silenciosamente. Se um ponto de acesso específico estiver falhando enquanto outros funcionam, verifique a configuração do segredo compartilhado nesse dispositivo.
-
ROI e Impacto no Negócio
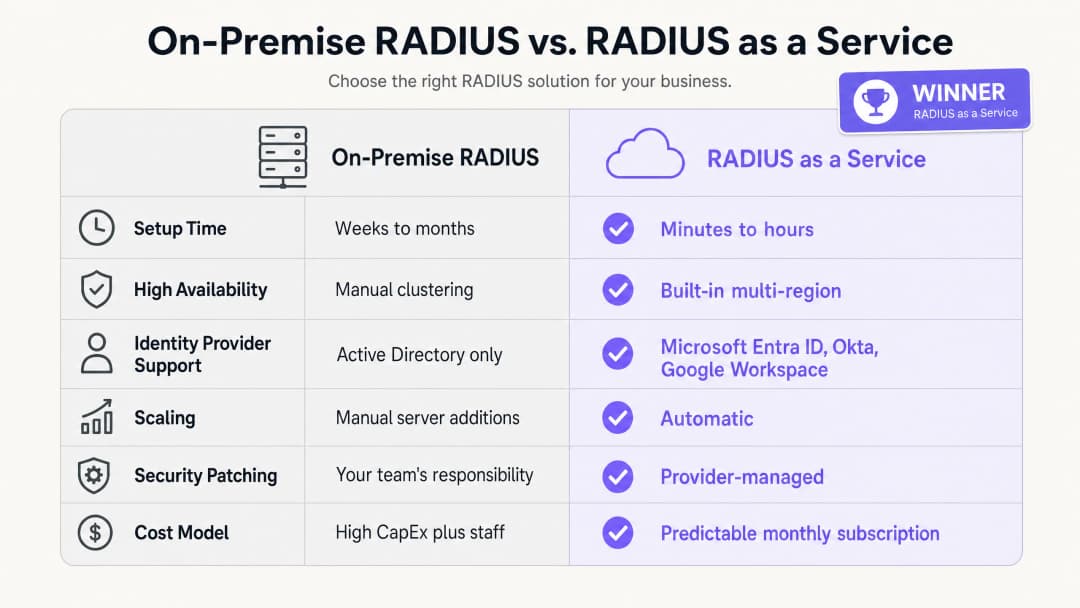
Os benefícios de negócio do RADIUS-as-a-Service baseiam-se em três pilares: redução de despesas de capital, menor sobrecarga operacional e uma postura de segurança aprimorada.
Em termos de despesas de capital, você elimina completamente o custo de aquisição, licenciamento e renovação de servidores físicos. Uma implantação mínima viável de RADIUS local requer dois servidores para alta disponibilidade, licenças de sistema operacional Windows e renovação de hardware a cada três a cinco anos. Para um grupo hoteleiro de 50 propriedades, isso representa um investimento significativo em hardware em todo o patrimônio.
Em termos de sobrecarga operacional, sua equipe de engenharia não precisa mais gastar tempo corrigindo servidores Windows, solucionando erros de configuração do FreeRADIUS ou gerenciando renovações de certificados em infraestrutura física. Esse tempo pode ser redirecionado para o trabalho de políticas de segurança que melhora diretamente sua postura de segurança.
Analisando a postura de segurança, a migração para EAP-TLS e a atribuição dinâmica de VLAN reduzem significativamente a superfície de ataque da rede. O roubo de credenciais é uma das principais causas de violações de rede. A remoção de senhas do processo de autenticação de rede aborda diretamente essa ameaça. O registro centralizado de logs de auditoria auxilia na conformidade com PCI DSS v4.0 e GDPR, reduzindo o custo e a complexidade das auditorias de conformidade. Para organizações que gerenciam hubs de transporte ou locais de alta densidade, a capacidade de aplicar políticas de segurança consistentes em todos os locais a partir de um único painel é uma melhoria operacional mensurável. A Purple está ativa em mais de 80.000 locais ativos e processou 440 milhões de logins em 2024 (dados internos da Purple, 2024). A infraestrutura que suporta essa escala é nativa em nuvem por design.
Para uma visão mais ampla de como o WiFi analytics e a inteligência de rede se conectam aos resultados de negócios, consulte nossa plataforma de WiFi Analytics.
-
Referências
[1] IEEE Standard for Local and metropolitan area networks - Port-Based Network Access Control. IEEE Std 802.1X-2020. [2] IETF. Remote Authentication Dial In User Service (RADIUS). RFC 2865. 1997. [3] IETF. The EAP-TLS Authentication Protocol. RFC 5216. 2008. [4] IronWiFi. Benefits of a Cloud RADIUS Server: Why Enterprises Are Moving Authentication Online. Fevereiro de 2026. [5] SecureW2. Cloud vs. On-Site RADIUS: Which is Better? Maio de 2026. [6] Portnox. RADIUS-as-a-Service. 2026. [7] PCI Security Standards Council. PCI DSS v4.0. Março de 2022. [8] Purple. Internal platform data: 440 million logins, 80,000+ venues. 2024.
Definições principais
RADIUS
Remote Authentication Dial-In User Service. Um protocolo de rede definido na RFC 2865 que fornece gerenciamento centralizado de Autenticação, Autorização e Contabilidade (AAA) para usuários que se conectam a um serviço de rede.
As equipes de TI usam o RADIUS como o mecanismo de decisão central para verificar se um dispositivo ou usuário tem permissão para acessar a rede WiFi corporativa. Ele fica entre o ponto de acesso e o provedor de identidade.
802.1X
Um padrão IEEE para controle de acesso à rede baseado em porta. Ele fornece um mecanismo de autenticação para dispositivos que desejam se conectar a uma LAN ou WLAN, forçando-os a se autenticar antes de receberem um endereço IP.
Este é o padrão que serve de base para a segurança de WiFi corporativo. Sem o 802.1X, qualquer dispositivo que se conecte ao SSID obtém acesso à rede. Com o 802.1X, cada dispositivo deve provar sua identidade primeiro.
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security. Um método de autenticação definido na RFC 5216 que exige que tanto o dispositivo cliente quanto o servidor RADIUS apresentem certificados digitais, fornecendo autenticação mútua sem senhas.
Considerado o padrão-ouro para a segurança de WiFi corporativo. Os certificados são implantados nos dispositivos corporativos via MDM. O EAP-TLS elimina o risco de roubo de senhas e ataques de phishing na rede.
PEAP
Protected Extensible Authentication Protocol. Um método EAP que encapsula uma troca de nome de usuário e senha dentro de uma sessão TLS. É menos seguro que o EAP-TLS porque depende de senhas.
O PEAP-MSCHAPv2 é amplamente implantado em ambientes legados. As equipes de TI devem planejar uma migração para o EAP-TLS para dispositivos corporativos, usando o PEAP apenas como alternativa para dispositivos não gerenciados ou BYOD.
Associação dinâmica de VLAN
Um processo no qual o servidor RADIUS instrui o ponto de acesso sobre em qual VLAN colocar um dispositivo, com base na identidade e função verificadas do usuário, em vez do SSID ao qual ele se conectou.
Essencial para a segmentação de rede em ambientes com múltiplas funções. Um único SSID de 'Funcionários' pode separar com segurança o tráfego da governança, recepção e gerência em diferentes VLANs com diferentes direitos de acesso.
AAA
Autenticação, Autorização e Contabilização. As três funções executadas por um servidor RADIUS: verificar a identidade (autenticação), determinar qual acesso é permitido (autorização) e registrar dados da sessão para fins de auditoria (contabilização).
Equipes de TI e auditores usam o AAA como uma estrutura para avaliar o controle de acesso à rede. O Cloud RADIUS entrega todas as três funções a partir de um serviço gerenciado.
WPA3-Enterprise
O padrão atual de segurança WiFi para redes corporativas, exigindo autenticação 802.1X via um servidor RADIUS. Ele oferece maior força criptográfica em relação ao WPA2-Enterprise, incluindo o modo de segurança de 192 bits para ambientes de alta segurança.
Os gerentes de TI devem configurar o WPA3-Enterprise como o padrão mínimo de segurança para redes de funcionários. Redes de convidados podem usar WPA2 ou autenticação aberta com um Captive Portal.
Controle de Acesso à Rede (NAC)
Uma abordagem de segurança que aplica políticas em dispositivos que buscam acessar recursos de rede, combinando avaliação de segurança do endpoint, autenticação de identidade e aplicação de políticas de rede.
O RADIUS é um componente fundamental do NAC. O Cloud RADIUS estende o NAC para ambientes distribuídos e de vários sites sem a necessidade de infraestrutura local em cada localidade.
Captive Portal
Uma página web com a qual o usuário de uma rede de acesso público deve interagir antes que o acesso à internet seja concedido. Normalmente usado para WiFi de convidados para coletar consentimento ou exibir termos de uso.
Os Captive Portals gerenciam o acesso de convidados não autenticados, enquanto o 802.1X gerencia o acesso de funcionários autenticados. Os dois mecanismos operam em SSIDs e VLANs separados.
Exemplos práticos
Um hotel de 200 quartos precisa proteger sua rede de funcionários (limpeza, recepção e gerência), mantendo o Guest WiFi totalmente separado. Atualmente, eles usam uma PSK compartilhada para a rede de funcionários, que não é alterada há dois anos.
Implante o RADIUS-as-a-Service integrado ao Microsoft Entra ID. Configure os pontos de acesso Cisco Meraki para usar WPA3 com 802.1X. A equipe de limpeza se autentica usando suas credenciais do Entra ID; o servidor RADIUS lê o grupo de diretórios e os atribui dinamicamente à VLAN 10 (apenas acesso ao sistema de tarefas de limpeza). A equipe de recepção é atribuída à VLAN 20 (acesso ao sistema de gerenciamento de propriedades). A gerência é atribuída à VLAN 30 (acesso mais amplo). O Guest WiFi permanece em um SSID separado com um Captive Portal, isolado na VLAN 40. Quando um funcionário temporário sai, sua conta do Entra ID é desativada, revogando instantaneamente o acesso WiFi em todos os pontos de acesso da propriedade.
Uma rede de varejo nacional com 400 lojas precisa garantir a conformidade com o PCI-DSS para seus terminais de ponto de venda. Atualmente, eles gerenciam 400 instâncias individuais do FreeRADIUS em servidores locais das lojas, cada uma exigindo atualizações individuais.
Migre para uma única instância de RADIUS-as-a-Service. Configure pontos de acesso HPE Aruba em todas as 400 lojas para autenticar dispositivos de PDV usando EAP-TLS com certificados de máquina distribuídos via Microsoft Intune. O servidor RADIUS na nuvem autentica os certificados e coloca os dispositivos de PDV em uma VLAN em conformidade com o PCI (VLAN 30), isolada de todo o outro tráfego de rede. A equipe da loja usa um SSID separado autenticado via Okta, que os coloca em uma VLAN geral de funcionários (VLAN 20). Os clientes na rede de convidados são isolados na VLAN 40. A equipe de segurança gerencia todas as políticas a partir de um único painel.
Questões práticas
Q1. O campus da sua universidade usa atualmente o Microsoft NPS no Windows Server para autenticar estudantes via PEAP-MSCHAPv2. A instituição está migrando para o Google Workspace e deseja desativar todos os servidores locais dentro de 12 meses. Qual é a mudança arquitetônica mais segura e operacionalmente eficiente para a infraestrutura de autenticação WiFi?
Dica: O Microsoft NPS não oferece suporte nativo ao Google Workspace. Considere o que substitui tanto o servidor quanto o método de autenticação.
Ver resposta modelo
Migre para o RADIUS-as-a-Service com integração nativa ao Google Workspace. O serviço de RADIUS em nuvem se conecta diretamente ao Google Workspace via LDAP ou OIDC, eliminando a necessidade de Active Directory ou NPS. Simultaneamente, realize a transição dos dispositivos gerenciados de alunos e funcionários de PEAP-MSCHAPv2 para EAP-TLS, implantando certificados de cliente por meio da plataforma de MDM da instituição. Isso remove as senhas do processo de autenticação e garante que apenas dispositivos gerenciados e confiáveis possam acessar as redes de funcionários e alunos. A migração pode ser em fases: implante o RADIUS em nuvem junto com o NPS, migre um SSID por vez e, em seguida, desative o NPS assim que todos os dispositivos estiverem usando o novo serviço.
Q2. Um estádio com capacidade para 80.000 pessoas exige WiFi seguro para a equipe corporativa, terminais de bilheteria, membros da imprensa e prestadores de serviços nos dias de eventos. Como a rede deve ser configurada usando RADIUS em nuvem para impor o acesso adequado para cada grupo?
Dica: Considere como o RADIUS lida com a autorização, e não apenas com a autenticação. Cada grupo precisa de direitos de acesso diferentes.
Ver resposta modelo
Implante um único SSID 802.1X para todos os grupos autenticados. Configure o serviço de RADIUS em nuvem para usar atribuição dinâmica de VLAN com base na função do usuário no provedor de identidade. A equipe corporativa é atribuída à VLAN 10 com acesso aos sistemas internos. Os terminais de bilheteria, autenticados via certificados de máquina (EAP-TLS), são colocados em uma VLAN 20 restrita com acesso apenas à plataforma de bilheteria. Os membros da imprensa são atribuídos à VLAN 30 com acesso à internet de alta largura de banda, mas sem acesso aos sistemas internos. Os prestadores de serviços nos dias de eventos são atribuídos à VLAN 40 apenas com acesso limitado à internet. Um SSID aberto separado com um Captive Portal gerencia o acesso de convidados de torcedores e visitantes na VLAN 50, isolado de todo o resto do tráfego.
Q3. Durante uma auditoria de segurança, descobriu-se que o servidor FreeRADIUS da sua organização não recebe um patch de segurança há oito meses. A equipe tem hesitado em atualizá-lo porque a última atualização causou uma interrupção na autenticação de duas horas. Como a migração para o RADIUS as a Service resolve tanto o risco de segurança quanto o risco operacional?
Dica: Considere a divisão de responsabilidades em um modelo de serviço gerenciado e como os provedores lidam com atualizações sem tempo de inatividade.
Ver resposta modelo
O RADIUS as a Service transfere a responsabilidade pelas atualizações de SO e gerenciamento de vulnerabilidades para o provedor. O provedor opera clusters multi-região de alta disponibilidade, permitindo atualizar endpoints individuais e aplicar atualizações progressivamente sem causar tempo de inatividade na autenticação. Sua equipe não precisa mais agendar janelas de manutenção ou aceitar o risco de uma interrupção induzida por atualizações. O risco de segurança é eliminado porque o provedor atualiza a infraestrutura conforme as vulnerabilidades são reveladas, geralmente antes que a CVE seja amplamente divulgada. O risco operacional é eliminado porque o SLA do provedor garante o tempo de atividade, independentemente da atividade de atualização. O papel da sua equipe muda da manutenção de infraestrutura para o gerenciamento de políticas.
Continue a ler esta série
Integrando RADIUS-as-a-Service com Diretórios em Nuvem (Azure AD e Google Workspace)
Este guia de referência técnica detalha como integrar o RADIUS-as-a-Service com diretórios em nuvem - Microsoft Entra ID e Google Workspace - para autenticação WiFi corporativa. Ele aborda a transição arquitetônica de NPS local para RADIUS nativo em nuvem, a implantação de autenticação EAP-TLS baseada em certificados e as melhores práticas operacionais para proteger o acesso sem fio em ambientes de hotelaria, varejo e setor público. Para gerentes de TI e arquitetos de rede que já investem em identidade em nuvem, este guia preenche a lacuna entre o gerenciamento de diretórios e a segurança da rede física.
Como implementar a autenticação 802.1X com Cloud RADIUS
Este guia de referência técnica fornece uma estrutura abrangente para implementar a autenticação 802.1X com Cloud RADIUS em propriedades empresariais distribuídas. Ele detalha a arquitetura, a seleção do método EAP, o sequenciamento de implantação e as estratégias de mitigação de riscos necessárias para garantir o acesso seguro à rede, eliminando a sobrecarga operacional da infraestrutura local.
O que é Cloud RADIUS? Um Guia Completo para RADIUS-as-a-Service
Este guia completo explora o Cloud RADIUS (RADIUS-as-a-Service), detalhando sua arquitetura, métodos EAP e estratégias de implementação. Ele fornece aos líderes de TI insights práticos sobre a migração de servidores locais para um modelo de autenticação baseado em nuvem escalável, seguro e em conformidade.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.