
PPSK WiFi: comparando recursos e modelos de implantação
Guia técnico para arquiteturas Private Pre-Shared Key (PPSK) e Identity PSK (iPSK): direcionamento dinâmico de VLAN, isolamento de mDNS, integração de IoT e recuperação de airtime em MDUs e moradias estudantis.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →
Resumo Executivo
A arquitetura de rede para edifícios multi-inquilinos exige um equilíbrio específico de isolamento, escala e compatibilidade de dispositivos. As redes WPA2 tradicionais falham em escala porque as senhas compartilhadas comprometem a privacidade dos residentes e desconectam todos os dispositivos quando são alteradas. Por outro lado, o 802.1X oferece excelente segurança, mas falha em ambientes residenciais porque dispositivos IoT, alto-falantes inteligentes e consoles de videogame não possuem os suplicantes necessários para a autenticação RADIUS.
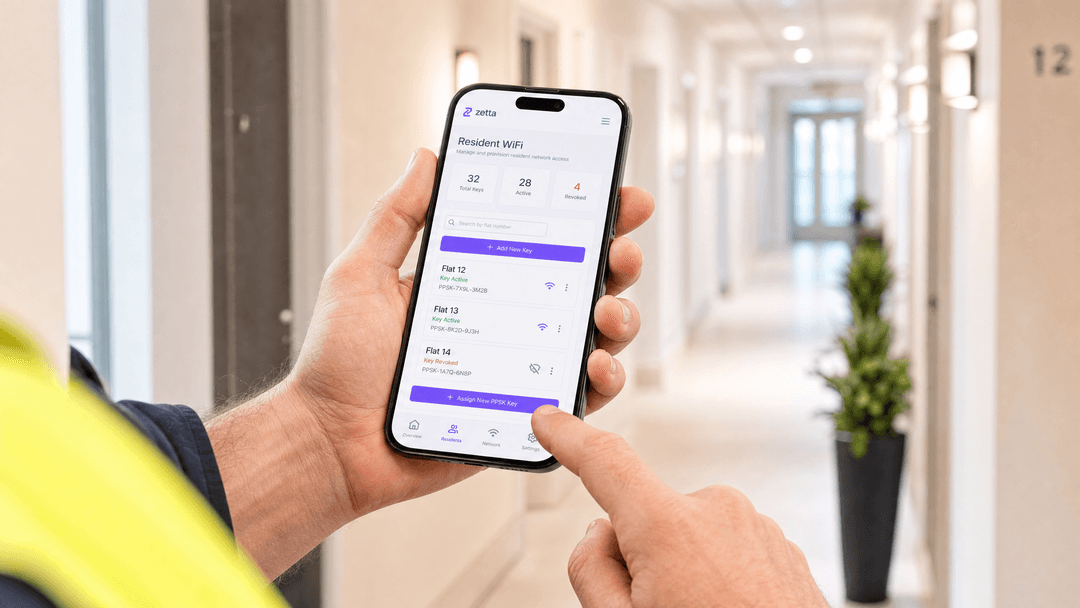
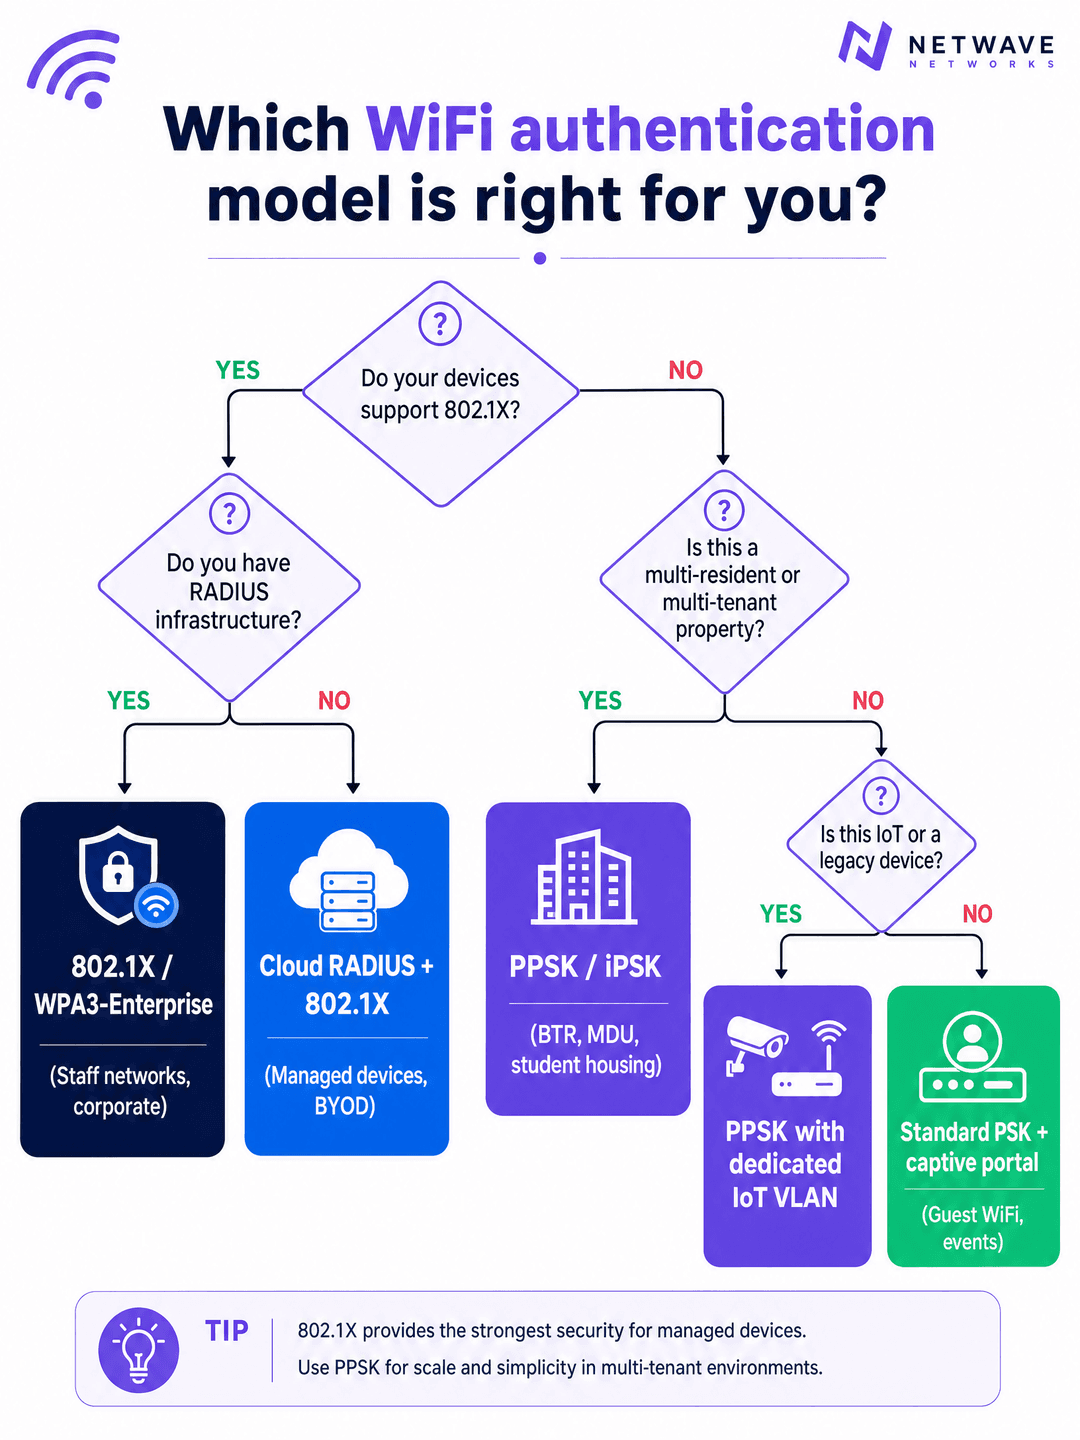
O PPSK WiFi resolve esse problema estrutural. Ao emitir uma chave pré-compartilhada exclusiva para cada residente e mapear essa chave para uma VLAN isolada, as operadoras podem oferecer uma experiência de WiFi segura e semelhante à de uma casa em toda a infraestrutura de hardware empresarial compartilhado. Este guia detalha a arquitetura, os modelos de implementação e o impacto comercial da implantação de PPSK no Cisco Meraki, HPE Aruba, Ruckus e outros fornecedores líderes, visando especificamente ambientes de Build to Rent (BTR), acomodações estudantis e unidades multi-residenciais (MDU).
Detalhamento Técnico
A Arquitetura do PPSK
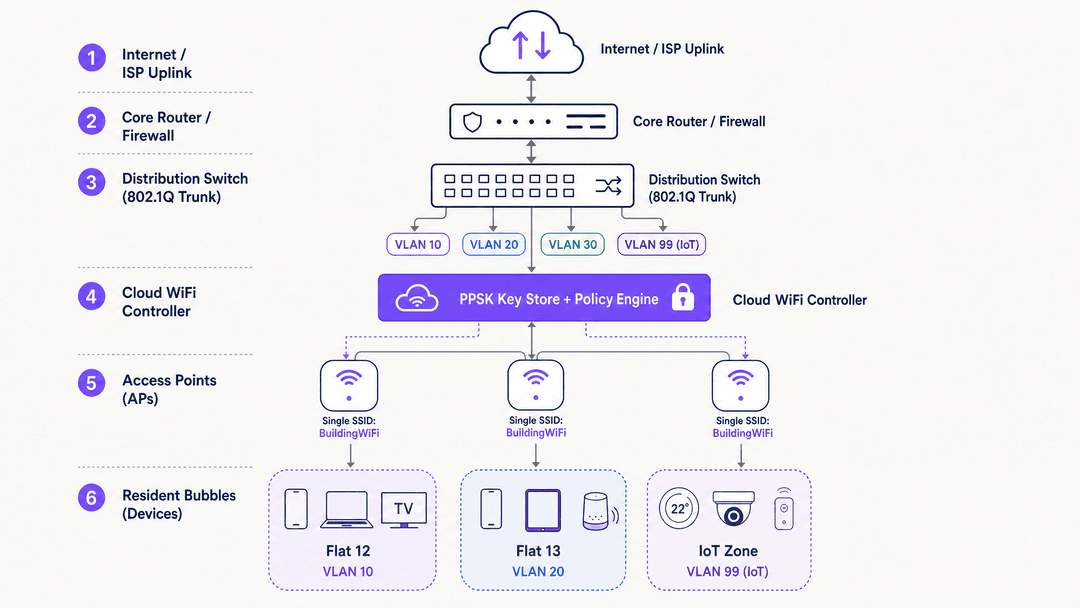
O Private Pre-Shared Key (PPSK) opera na camada WPA-Personal. A inovação fundamental é o desacoplamento do SSID de uma única senha. Em vez de uma senha para toda a rede, o ponto de acesso ou controladora na nuvem mantém um banco de dados de milhares de chaves exclusivas.
Quando um dispositivo se conecta, ele apresenta sua chave durante o handshake padrão de quatro vias do WPA2 ou WPA3. A rede valida a chave e verifica sua política associada. Crucialmente, essa política inclui uma atribuição de VLAN. O ponto de acesso então marca todo o tráfego daquele dispositivo com o VLAN ID atribuído antes de passá-lo para o switch de distribuição.
Isso cria uma "bolha de WiFi" para cada morador. O Dispositivo A e o Dispositivo B, usando a mesma chave, são colocados na VLAN 10 e podem se descobrir mutuamente via mDNS. O Dispositivo C, usando uma chave diferente, é colocado na VLAN 20. O Dispositivo C não consegue ver nem se comunicar com os Dispositivos A ou B, mesmo que todos os três estejam conectados exatamente ao mesmo ponto de acesso físico.
PPSK vs 802.1X
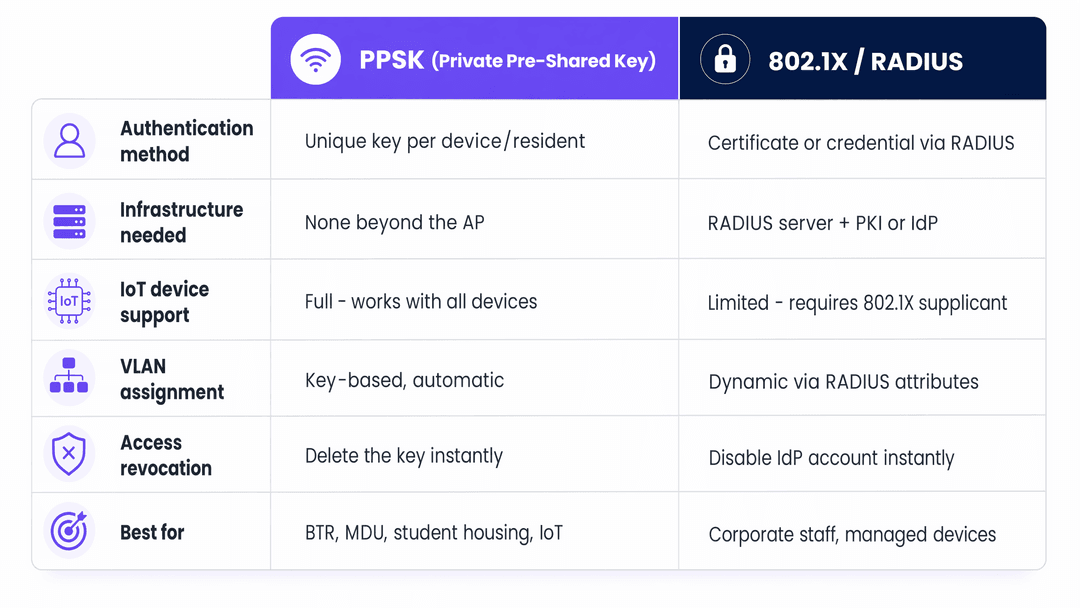
É um erro ver o PPSK como um substituto direto para o 802.1X. Eles atendem a diferentes modelos de ameaça.
O 802.1X com EAP-TLS fornece autenticação mútua. O cliente verifica a rede por meio de um certificado de servidor, prevenindo ataques de pontos de acesso falsos, e a rede verifica o cliente por meio de um certificado de cliente. Este é o padrão obrigatório para redes corporativas de funcionários, onde a exfiltração de dados é o principal risco.
PPSK fornece isolamento entre moradores. Ele não fornece autenticação mútua. No entanto, ele suporta 100% dos dispositivos habilitados para WiFi, incluindo hardwares de IoT sem tela. Para um operador de BTR, o principal risco é o Morador A acessar a smart TV do Morador B ou visualizar o tráfego de sua rede local. O PPSK atenua esse risco de forma eficaz, sem a sobrecarga administrativa de uma Infraestrutura de Chaves Públicas (PKI).
WPA3 e Forward Secrecy
A transição para o WPA3 fortalece significativamente as implantações de PPSK. O WPA3-Personal substitui o handshake PSK pela Autenticação Simultânea de Iguais (SAE). O SAE usa o protocolo de troca de chaves Dragonfly, que fornece forward secrecy (sigilo perfeito de encaminhamento).
Em uma rede WPA2-PSK, um invasor que captura o handshake inicial e posteriormente obtém a senha pode descriptografar o tráfego capturado. Em uma rede WPA3-SAE, isso é criptograficamente impossível. Se o seu hardware for compatível, o WPA3-SAE deve ser a configuração padrão para novas implantações de PPSK.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
A implantação de uma arquitetura WiFi multi-tenant exige adesão estrita aos princípios de segmentação de camada 2.
1. Estratégia de Segmentação Lógica
Antes de configurar os pontos de acesso, defina a taxonomia de VLAN. Uma implantação padrão de BTR requer:
- VLANs de Residentes: Uma VLAN por unidade (ex. VLANs 10 - 210 para um edifício de 200 unidades).
- VLAN de IoT: Um segmento dedicado (ex. VLAN 99) para sistemas de gestão predial, HVAC e controle de acesso.
- VLAN de Gerenciamento: Um segmento estritamente isolado para tráfego de gerenciamento de AP e switch.
- VLAN de Visitantes: Um segmento roteado para a internet para áreas comuns.
2. Seleção de Hardware e Fornecedores
O PPSK é um recurso de software, não um padrão IEEE, o que significa que a implementação varia de acordo com o fornecedor:
- Cisco Meraki: Denominado iPSK (Identity PSK). Gerenciado através do dashboard Meraki com políticas por SSID. Altamente escalável.
- HPE Aruba: Denominado PPSK ou MPSK (Multiple PSK). Suportado nativamente no ArubaOS e Aruba Central.
- Ruckus: Denominado DPSK (Dynamic PSK). Gerenciado através do SmartZone ou Ruckus Cloud.
- Juniper Mist: Denominado ePSK. Integra-se estreitamente com a gestão de RF impulsionada por IA da Mist.
- Ubiquiti UniFi: Denominado PPSK. Adicionado em 2023. Nota: Atualmente restrito a WPA2; incompatível com bandas de 6GHz.
3. Gestão do Ciclo de Vida das Chaves
O sucesso operacional de uma implantação PPSK depende inteiramente da distribuição das chaves. Gerar chaves é simples; entregá-las de forma segura aos moradores é complexo.
Integre a geração de chaves com o sistema de gestão de propriedades via API. Quando um contrato é assinado, o sistema deve chamar a API da controladora WiFi (ex. Aruba Central ou Meraki Dashboard) para gerar uma chave e atribuí-la à VLAN correta. A chave é então entregue ao morador via e-mail ou por um aplicativo seguro para residentes. Quando o contrato termina, a chamada de API revoga a chave instantaneamente.
Melhores Práticas
Planejamento de RF e Consolidação de SSIDs
Em um ambiente de alta densidade, a proliferação de SSIDs destrói o desempenho da rede. Cada SSID transmitido por um access point consome tempo de antena para quadros de gerenciamento. Transmitir oito SSIDs em um corredor denso pode consumir 25% do tempo de antena disponível antes que um único byte de dados do usuário seja transmitido.
O PPSK resolve isso permitindo que centenas de moradores compartilhem um único SSID. As melhores práticas ditam a transmissão de no máximo três SSIDs por rádio:
Building_Resident(PPSK para inquilinos)Building_Guest(Aberto com captive portal para visitantes)Building_IoT(PPSK para infraestrutura)
Gerenciamento de CGNAT e Esgotamento de IPs
Uma propriedade BTR de 200 unidades abrigará de 3.000 a 5.000 dispositivos simultâneos. Sub-redes /24 padrão se esgotarão rapidamente. Implante sub-redes /23 ou /22 para as VLANs de residentes.
Como os endereços IPv4 são limitados, as operadoras devem implantar Carrier-Grade NAT (CGNAT). Certifique-se de que o firewall ou roteador principal que lida com a tradução NAT tenha capacidade de tabela de estado suficiente para rastrear dezenas de milhares de conexões simultâneas. Configure as políticas de NAT para permitir NAT "Tipo 2" ou "Moderado" para consoles de videogame, pois o NAT estrito impedirá o funcionamento de jogos multiplayer online.
Resolução de Problemas e Mitigação de Riscos
O Modo de Falha de Porta Trunk
A falha de implantação mais comum ocorre na camada do switch. Um AP é configurado para mapear uma chave PPSK para a VLAN 50, mas a porta do switch que conecta o AP à camada de distribuição não está configurada para permitir a VLAN 50 no trunk 802.1Q. O AP marca o tráfego, o switch o descarta e o residente fica sem acesso à internet. Documente e audite meticulosamente todas as listas de VLANs permitidas nas portas trunk durante o comissionamento.
Isolamento de Dispositivos IoT
Os residentes inevitavelmente conectarão dispositivos IoT vulneráveis e de baixo custo às suas VLANs pessoais. Embora o PPSK isole o Residente A do Residente B, ele não isola o laptop do Residente A de uma lâmpada inteligente comprometida do próprio Residente A.
Implemente o isolamento de cliente de camada 2 dentro da VLAN do residente sempre que possível, mas tenha cuidado: o isolamento estrito de clientes impede o emparelhamento do Chromecast e de alto-falantes inteligentes. A atenuação ideal é implantar uma VLAN dedicada para IoT para a infraestrutura do edifício, aceitando o risco localizado dentro das VLANs individuais dos residentes.
ROI e Impacto no Negócio
Tratar o WiFi como uma comodidade gerenciada, em vez de uma responsabilidade do inquilino, oferece retornos comerciais mensuráveis para operadores de BTR e residências estudantis.
Prêmios de Aluguel: Propriedades com WiFi gerenciado desde o primeiro dia cobram um prêmio de aluguel de £15 a £30 por unidade por mês. Para um edifício de 200 unidades, isso gera de £36.000 a £72.000 em NOI anual adicional.
Eficiência Operacional: Redes com senhas compartilhadas geram tíquetes de suporte contínuos sobre emparelhamento de dispositivos e rotação de senhas após a desocupação. As implantações de PPSK normalmente reduzem o volume de suporte relacionado ao WiFi em 30% ao simular um ambiente de rede doméstica padrão.
Retenção: O atrito na mudança é um dos principais fatores de insatisfação inicial do inquilino. Ao eliminar a espera de 7 a 14 dias por um engenheiro de banda larga e fornecer conectividade imediata, os operadores melhoram a experiência inicial do residente, impactando diretamente as métricas de retenção de longo prazo.
Links Internos
Para leituras adicionais sobre arquiteturas relacionadas, consulte nossos guias sobre Managed WiFi provider: a comprehensive guide for businesses e Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi. Para implementações específicas do setor, analise nossos modelos de implantação para Hospitality e Retail, ou explore os recursos de análise do WiFi Analytics.
Definições principais
PPSK (Private Pre-Shared Key)
Um mecanismo de autenticação sem fio que permite que várias senhas pré-compartilhadas distintas operem simultaneamente sob um único SSID, mapeando cada chave para um usuário específico, grupo de dispositivos ou VLAN dinâmica.
Controle de acesso sem fio corporativo e segmentação multi-tenant.
iPSK / DPSK / MPSK
Tecnologias equivalentes de múltiplas chaves entre os principais fornecedores: Cisco Meraki e Catalyst Identity PSK (iPSK), Ruckus Dynamic PSK (DPSK), HPE Aruba Multi-PSK (MPSK) e Extreme Networks PPSK.
Implementações de chaves pré-compartilhadas privadas específicas de fornecedores.
RFC 2868 Tunnel-Private-Group-ID
Um atributo RADIUS padrão (Atributo 81) retornado em um pacote Access-Accept para instruir o ponto de acesso sem fio ou controlador a vincular a sessão do cliente a uma tag de VLAN 802.1Q isolada.
Atributo RADIUS IETF para atribuição dinâmica de VLAN.
Beacon Frame Airtime Overhead
A proporção da capacidade do canal sem fio consumida por APs transmitindo quadros de gerenciamento de beacon em taxas de dados obrigatórias baixas (1 ou 6 Mbps), que escala linearmente com o número de SSIDs anunciados.
Eficiência espectral de RF 802.11.
mDNS Gateway / Bonjour Proxy
Um serviço de rede em controladores e gateways sem fio que filtra e reflete anúncios de serviço Multicast DNS (mDNS) exclusivamente entre dispositivos que compartilham o mesmo PPSK ou VLAN do apartamento.
Descoberta de multicast local em microrredes segmentadas.
RADIUS Change of Authorization (CoA)
Uma mensagem assíncrona enviada na porta UDP 3799 a partir de uma plataforma de identidade centralizada como o Purple para o ponto de acesso sem fio para desconectar ou reautenticar instantaneamente uma sessão de usuário revogada.
Gerenciamento dinâmico de sessão RFC 3576 / RFC 5176.
Exemplos práticos
Uma comunidade residencial Build-to-Rent (BTR) de 200 unidades atualmente fornece WiFi transmitindo SSIDs separados para cada apartamento. Os moradores reclamam de alta latência durante chamadas de vídeo, e os consoles de jogos não conseguem manter a conexão. Como a equipe de engenharia de rede deve migrar este local para PPSK?
- Substitua os 200 SSIDs individuais de apartamentos por um único SSID de alto desempenho (por exemplo, Property-Resident-WiFi) operando em WPA2/WPA3 Personal PPSK. 2. Configure o controlador sem fio ou APs de nuvem com autenticação RADIUS apontando para o Purple RADIUS (portas 1812/1813) com CoA ativado em UDP 3799. 3. Defina pools de VLAN dinâmicos (VLANs 100-300) nos switches principais upstream. 4. Provisione credenciais PPSK exclusivas para cada apartamento por meio da integração da API do PMS, mapeando todos os telefones, smart TVs e endpoints de IoT dos residentes para a VLAN do apartamento designada. 5. Ative o reflexo de mDNS dentro de cada VLAN isolada para permitir streaming de Chromecast e AirPlay, bloqueando a visibilidade entre apartamentos.
Uma operadora de moradias estudantis (PBSA) com 400 residentes relata que smart TVs, Chromecasts e consoles Nintendo Switch não conseguem se conectar ao SSID 802.1X WPA3-Enterprise porque esses dispositivos não possuem suplicantes 802.1X de nome de usuário/senha. Como o PPSK resolve isso?
- Implante um SSID residencial habilitado para PPSK ao lado da rede institucional 802.1X. 2. Gere um PPSK exclusivo para cada estudante por meio do portal de integração de residentes do Purple no momento do check-in. 3. Quando o estudante insere o PPSK em seu console de jogos ou smart TV, o AP consulta o RADIUS, recebe a tag de VLAN do estudante via Tunnel-Private-Group-ID e coloca o dispositivo na rede pessoal do estudante. 4. O laptop e o telefone do estudante podem se conectar ao mesmo PPSK ou rede 802.1X e descobrir sua smart TV de forma integrada.
Questões práticas
Q1. Qual atributo RADIUS é usado principalmente pelos pontos de acesso sem fio para direcionar um cliente autenticado via PPSK para sua VLAN de inquilino específica?
Ver resposta modelo
Q2. Por que a transmissão de 12 SSIDs residenciais individuais em um ponto de acesso degrada a capacidade da rede sem fio em comparação com o uso de 1 único SSID PPSK consolidado?
Ver resposta modelo
Q3. Qual tecnologia deve ser habilitada na infraestrutura sem fio corporativa para permitir que o smartphone de um residente transmita para uma smart TV localizada na mesma VLAN PPSK quando o isolamento de cliente de Camada 2 estiver ativo?
Ver resposta modelo
Continue a ler esta série
Como implantar iPSK no Cisco Meraki, HPE Aruba e Ruckus
Este guia de referência prático mostra como implantar iPSK no Cisco Meraki, MPSK no HPE Aruba Central e DPSK no Ruckus SmartZone, com um breve apêndice do UniFi PPSK. Ele se concentra na emissão de chaves, atribuição de VLAN ou política, fluxos de decisão RADIUS e testes de revogação que comprovam o funcionamento de uma implantação em um local real.
Bulk internet agreement vs managed WiFi: qual modelo se adequa ao seu edifício
Uma referência prática de compras para líderes de propriedades, TI e operações comparando banda larga residencial individual, bulk internet agreement e managed WiFi. O material esclarece propriedade, mudança de residentes, segurança, escopo de custos e saída contratual, utilizando termos de bulk-internet dos EUA e seus equivalentes no Reino Unido.
Soluções de WiFi para apartamentos: um guia completo para empresas
Este guia aborda a arquitetura, a implantação e o caso de negócios para soluções de WiFi para apartamentos em propriedades Build to Rent e unidades multifamiliares. Ele explica como a tecnologia Identity Pre-Shared Key (iPSK) cria bolhas de rede seguras e isoladas para cada residente, ao mesmo tempo que oferece suporte a dispositivos inteligentes e IoT. Desenvolvedores imobiliários, proprietários e operadores de BTR encontrarão orientações de implantação práticas, dados de ROI e cenários reais de implementação.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.