
Privacy by Design: Anonimização de Dados WiFi para Conformidade com a GDPR
Este guia autoritativo detalha a arquitetura técnica e as estratégias de implementação para anonimizar dados de WiFi para garantir a conformidade com a GDPR. Ele fornece aos líderes de TI e arquitetos de rede frameworks práticos para equilibrar análises robustas de locais com requisitos estritos de privacidade de dados.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi Analytics →
Resumo Executivo
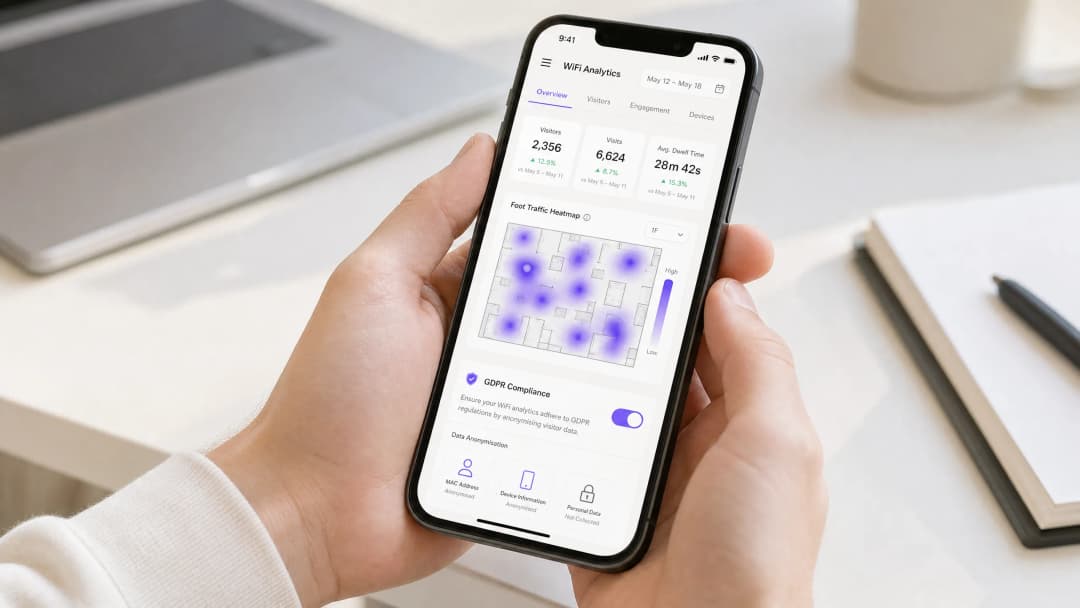
Para diretores de TI corporativos e arquitetos de rede que gerenciam locais de grande porte, a tensão entre inteligência de negócios e conformidade regulatória é uma realidade diária. As equipes de operações exigem WiFi Analytics granulares para entender o fluxo de pessoas, tempo de permanência e taxas de conversão. Simultaneamente, os responsáveis pela conformidade exigem adesão estrita ao GDPR e estruturas de privacidade semelhantes.
Este guia explora a implementação técnica de Privacy by Design na infraestrutura sem fio. Analisaremos a arquitetura necessária para anonimizar solicitações de sondagem brutas e endereços MAC, garantindo que insights acionáveis possam ser extraídos sem expor a organização a riscos regulatórios. Ao incorporar a privacidade no nível arquitetônico - em vez de tratá-la como uma reflexão tardia - os locais podem aproveitar suas redes de Guest WiFi para impulsionar o ROI enquanto mantêm a integridade absoluta dos dados.
Deep-Dive Técnico: A Anatomia dos Dados de WiFi
Para entender o desafio de conformidade, devemos primeiro examinar os dados brutos gerados pelos pontos de acesso (APs) sem fio.
O Enigma do Endereço MAC
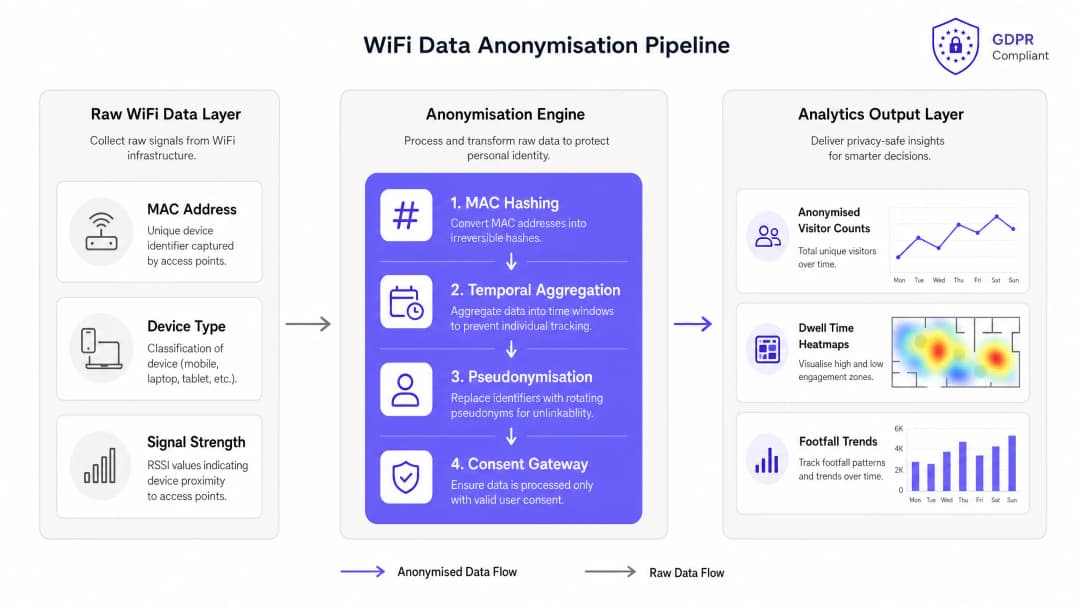
Quando um dispositivo móvel está com o WiFi ativado, ele transmite periodicamente "solicitações de sondagem" para descobrir redes próximas. Essas solicitações contêm o endereço Media Access Control (MAC) do dispositivo. De acordo com o GDPR (Considerando 30), os endereços MAC são explicitamente classificados como dados pessoais porque podem ser usados para identificar e rastrear um indivíduo, mesmo que sua identidade no mundo real permaneça desconhecida.
O Pipeline de Anonimização
Para processar esses dados legalmente para fins analíticos sem consentimento explícito, eles devem ser anonimizados de forma irreversível. A pseudonimização (substituição do MAC por um identificador estático) é insuficiente, pois os dados permanecem sujeitos ao GDPR. A verdadeira anonimização requer um pipeline de vários estágios:
- Hashing Criptográfico: Os endereços MAC brutos devem ser transformados em hash usando algoritmos fortes (por exemplo, SHA-256) na borda ou imediatamente após a ingestão pelo controlador.
- Salting Dinâmico: Para evitar ataques de dicionário ou consultas de tabela rainbow, um "salt" (dados aleatórios) deve ser adicionado ao hash. Crucialmente, este salt deve ser rotacionado com frequência (por exemplo, diariamente). Uma vez que o salt é descartado, os hashes não podem ser vinculados entre os dias, garantindo a anonimização temporal.
- Agregação de Dados: As análises devem depender de métricas agregadas (por exemplo, "50 dispositivos na Zona A entre 10:00 e 10:15") em vez de trajetórias de dispositivos individuais.
Guia de Implementação: Arquitetura para Conformidade
A implantação de uma solução de analytics em conformidade exige uma abordagem neutra em relação ao fornecedor que se integre perfeitamente com a infraestrutura existente.
Passo 1: Minimização de Dados na Borda
Configure seus controladores de WLAN ou APs para descartar campos de dados desnecessários antes da transmissão para o mecanismo de analytics. Se você precisa apenas de dados de presença, não encaminhe cargas úteis de inspeção profunda de pacotes (DPI) ou registros precisos de trilateração de RSSI, a menos que seja absolutamente necessário.
Passo 2: O Portal de Consentimento
Quando os usuários se conectam ativamente à rede por meio de um Captive Portal, você passa do analytics passivo para o engajamento ativo. Aqui, o consentimento explícito é primordial. O portal deve apresentar opt-ins claros e desmembrados para marketing e rastreamento. Soluções modernas, como as que utilizam um wi fi assistant, podem otimizar esse processo mantendo a conformidade.
Passo 3: Transmissão Segura de Dados
Garanta que todos os dados transmitidos dos APs para a plataforma de analytics sejam criptografados em trânsito usando TLS 1.2 ou superior, alinhando-se com padrões como IEEE 802.1X e PCI-DSS, onde aplicável.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Melhores Práticas: Os 7 Princípios de Privacy by Design
Desenvolvido pela Dra. Ann Cavoukian, o modelo Privacy by Design é hoje fundamental para a GDPR (Artigo 25).

- Proativo, não Reativo: Antecipe os riscos de privacidade antes que eles se materializem. Implemente fluxos de anonimização antes que os dados sejam armazenados.
- Privacidade por Padrão: A configuração padrão deve ser sempre a que mais protege a privacidade. Os usuários não devem ter que tomar medidas para proteger seus dados.
- Privacidade Incorporada ao Projeto: A privacidade deve ser um componente central da arquitetura de rede, não um módulo adicional.
- Funcionalidade Total (Soma Positiva): É possível ter privacidade e analytics ao mesmo tempo. Não é um jogo de soma zero.
- Segurança de Ponta a Ponta: Os dados devem ser protegidos ao longo de todo o seu ciclo de vida, desde a coleta até a exclusão.
- Visibilidade e Transparência: As operações devem ser verificáveis. Os usuários precisam saber quais dados são coletados e por quê.
- Respeito pela Privacidade do Usuário: Mantenha os interesses do usuário em primeiro lugar, oferecendo padrões robustos e avisos claros.
Solução de Problemas e Mitigação de Riscos
O Desafio da Randomização de MAC
Sistemas operacionais modernos (iOS 14+, Android 10+) utilizam a randomização de MAC para evitar o rastreamento. Embora isso aumente a privacidade do usuário, complica o analytics.
Risco: Contagem excessiva de visitantes únicos devido à rotação de endereços MAC. Mitigação: Conte com sessões autenticadas para métricas de fidelidade precisas. Para análises passivas, aceite uma margem de erro e foque em tendências relativas em vez de contagens absolutas de dispositivos únicos. Certifique-se de que o planejamento de canais seja ideal; ambientes de RF ruins agravam os problemas de rastreamento. Revisar guias como 20MHz vs 40MHz vs 80MHz: Which Channel Width Should You Use? pode ajudar a estabilizar a qualidade da conexão.
ROI e Impacto nos Negócios
A implementação de análises robustas e em conformidade gera valor comercial mensurável em vários setores:
- Varejo: Compreender as taxas de conversão (transeuntes versus visitantes) permite ajustes baseados em dados nas vitrines e nos níveis de equipe.
- Hospitalidade: Analisar os tempos de permanência em áreas de Alimentos e Bebidas ajuda a otimizar a velocidade do serviço e a rotatividade das mesas, impactando diretamente a receita. Para mais estratégias, consulte How To Improve Guest Satisfaction: The Ultimate Playbook.
- Transporte: Monitorar o fluxo de passageiros evita gargalos e orienta a alocação de recursos durante os horários de pico.
Ao garantir que esses insights sejam coletados em conformidade, as organizações protegem a reputação de sua marca e evitam multas punitivas do GDPR, garantindo o ROI de longo prazo de sua infraestrutura sem fio.
Definições principais
Probe Request
Um quadro transmitido por um dispositivo habilitado para WiFi para descobrir redes sem fio próximas.
Esta é a principal fonte de dados para o analytics passivo e contém o endereço MAC do dispositivo.
Endereço MAC
Endereço Media Access Control; um identificador exclusivo atribuído a um controlador de interface de rede.
Classificado como dado pessoal sob a GDPR, exigindo proteção e anonimização.
Hashing Criptográfico
Uma função matemática de via única que converte dados (como um endereço MAC) em uma string de caracteres de tamanho fixo.
Usado para ocultar o endereço MAC original, embora insuficiente por si só sem a aplicação de salting.
Salting
Adição de dados aleatórios à entrada de uma função hash para garantir uma saída exclusiva.
Impede que invasores usem tabelas pré-computadas (rainbow tables) para fazer engenharia reversa de endereços MAC com hash.
Pseudonimização
Substituição de dados de identificação por identificadores artificiais.
Útil para segurança, mas os dados pseudonimizados continuam sujeitos à GDPR, pois podem potencialmente ser identificados novamente.
Anonimização
Processamento de dados de tal forma que o titular dos dados não possa mais ser identificado, de maneira irreversível.
O objetivo final para o analytics passivo, removendo os dados do escopo da GDPR.
RSSI
Received Signal Strength Indicator; uma medida da potência presente em um sinal de rádio recebido.
Usado em analytics para estimar a distância de um dispositivo em relação a um ponto de acesso, determinando se um usuário está dentro ou fora de um local.
Minimização de Dados
O princípio de que os dados pessoais devem ser adequados, relevantes e limitados ao que é necessário.
Um requisito essencial da GDPR que determina que os locais não devem coletar ou armazenar mais dados de WiFi do que o estritamente necessário para a finalidade declarada.
Exemplos práticos
Uma rede de varejo com 500 lojas precisa medir as taxas de conversão de vitrines (transeuntes vs. pessoas que entram na loja) usando WiFi analytics passivo sem violar a GDPR.
- Implante sensores/APs configurados para capturar probe requests.
- Implemente um agente de hashing baseado em edge. O agente aplica um hash SHA-256 ao endereço MAC, combinado com um salt rotativo diário.
- O agente encaminha apenas o identificador com hash, o RSSI (intensidade do sinal) e o carimbo de data/hora para a plataforma central de analytics.
- A plataforma usa limites de RSSI para distinguir entre "transeuntes" (sinal fraco) e "visitantes" (sinal forte).
- À meia-noite, o salt é descartado. Os hashes de segunda-feira não podem ser vinculados aos hashes de terça-feira.
Um grande centro de exposições deseja rastrear a presença de visitantes recorrentes em um evento de vários dias, exigindo a vinculação de dados além de um período de 24 horas.
O analytics passivo com rotação diária de salt não consegue vincular dados de dias diferentes. O local deve migrar para o analytics ativo.
- Implante um Captive Portal oferecendo WiFi de alta velocidade.
- Apresente uma solicitação de consentimento clara e desmembrada para rastreamento e analytics durante o processo de login.
- Uma vez concedido o consentimento, o sistema gera um pseudônimo persistente vinculado ao perfil autenticado do usuário.
- Este pseudônimo é usado para rastrear o usuário ao longo do evento de vários dias.
Questões práticas
Q1. Um diretor de TI de um hospital deseja rastrear o fluxo de pacientes pelas clínicas ambulatoriais usando WiFi. Ele planeja aplicar hash nos endereços MAC, mas usar um salt estático para poder rastrear indivíduos em várias visitas ao longo de um mês. Isso está em conformidade?
Dica: Considere a diferença entre anonimização e pseudonimização, e a exigência de consentimento.
Ver resposta modelo
Não, isso não está em conformidade para rastreamento passivo. O uso de um salt estático significa que os dados são pseudonimizados, não anonimizados, porque o indivíduo ainda pode ser identificado ao longo do tempo. Para rastrear indivíduos ao longo de um mês, o hospital deve obter consentimento explícito (por exemplo, por meio de um Captive Portal). Sem o consentimento, o salt deve ser rotacionado frequentemente (por exemplo, diariamente) para garantir a verdadeira anonimização.
Q2. Sua equipe de arquitetura de rede propõe o envio de endereços MAC brutos para um provedor de análise em nuvem, argumentando que os termos de serviço do provedor afirmam que eles anonimizarão os dados ao recebê-los. Você deve aprovar essa arquitetura?
Dica: Aplique os princípios de "Privacidade Integrada ao Design" e "Segurança de Ponta a Ponta".
Ver resposta modelo
Não, você não deve aprovar isso. A transmissão de endereços MAC brutos pela internet, mesmo para um operador confiável, introduz riscos desnecessários e viola o princípio de Privacidade Integrada ao Design. O fluxo de anonimização (hashing e salting) deve ocorrer na borda (no controlador ou AP) antes que os dados saiam da rede corporativa.
Q3. Após uma atualização do iOS que aumenta a frequência de randomização de MAC, sua equipe de marketing percebe uma queda de 30% nas métricas de "visitantes frequentes" das análises passivas. Eles pedem à equipe de TI para encontrar uma solução técnica para identificar esses dispositivos. Qual é a resposta adequada?
Dica: Foque na intenção da randomização de MAC e nos limites das análises passivas versus ativas.
Ver resposta modelo
A resposta adequada é explicar que contornar a randomização de MAC para identificar indivíduos sem o seu conhecimento viola os princípios de privacidade e o GDPR. A solução não é uma alternativa técnica para rastreamento passivo, mas sim uma mudança estratégica para o rastreamento ativo. A equipe de TI deve trabalhar com o marketing para implementar um portal de WiFi de visitantes atraente que incentive os usuários a se autenticarem e fornecerem consentimento, fornecendo assim métricas de fidelidade precisas.
Continue a ler esta série
Medindo o ROI de Negócios de Guest WiFi e Location Analytics
Esta referência técnica mostra às equipes de TI e de locais como medir o ROI do guest WiFi com uma cadeia defensável que vai desde a integridade da rede e dados consentidos até resultados operacionais ou comerciais validados. Ela separa evidências mensuráveis de suposições, mapeia o Purple Connect, Capture e Engage para a camada de medição correta e apresenta cenários de planejamento para hotéis, redes de varejo e locais de eventos.
Heatmapping vs Presence Analytics: Diferenças Técnicas
Este guia técnico de autoridade detalha as diferenças arquitetônicas e operacionais críticas entre WiFi heatmapping e presence analytics para operadores de locais corporativos. Ele fornece aos líderes de TI, arquitetos de rede e diretores de operações estruturas de implantação práticas, cenários de implementação do mundo real e as melhores práticas independentes de fornecedor para extrair o ROI máximo de sua infraestrutura sem fio existente.
Como calcular o tempo de permanência usando análises de localização WiFi
Este guia fornece uma referência técnica abrangente para calcular o tempo de permanência wifi usando análises de localização WiFi, cobrindo toda a arquitetura, desde a captura de probe requests 802.11 até a análise de zonas geofenced via trilateração baseada em RSSI. Ele foi projetado para gerentes de TI, arquitetos de rede e diretores de operações de locais que precisam implantar inteligência de localização precisa e escalável em ambientes de varejo, hospitalidade, saúde e setor público. Os leitores obterão orientações práticas de implementação, estudos de caso do mundo real e uma estrutura clara para traduzir dados espaciais brutos em resultados de negócios mensuráveis.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.