
Secure internet portal architecture and sizing advisor
Model guest WiFi authentication, Layer 2 client isolation, DHCP subnet allocation, per-user bandwidth shaping, and GDPR compliance for modern venues.
Captive portal redirection versus Passpoint Hotspot 2.0
Standard web captive portals intercept unauthenticated HTTP port 80 requests and issue an RFC 8908/8952 redirect to a hosted splash page. Passpoint (Hotspot 2.0) bypasses the web portal altogether by installing an encrypted WPA3 profile on first visit, enabling frictionless background roaming across venue networks.
Layer 2 client isolation and VLAN segregation
Without client isolation, any device on a public WiFi subnet can sniff unencrypted ARP broadcasts, execute man-in-the-middle attacks, and probe neighboring smartphones. Enabling client isolation blocks intra-BSS peer traffic at the radio interface, forcing all packets through the gateway firewall.
Subnet planning and bandwidth rate shaping
In high-turnover venues such as retail malls or stadiums, static 24-hour DHCP leases cause pool exhaustion within hours. Tuning lease times to match average dwell duration ensures returning and new guests immediately acquire IP addresses without delay.
GDPR, CCPA, and privacy consent architecture
Capturing user information on guest internet portals requires clear separation between access terms (conditions of network usage) and marketing consent (optional opt-in under GDPR Article 7). Pre-ticked boxes are prohibited by data protection authorities.
- Unbundled Consent: WiFi access cannot be made conditional on accepting marketing communications.
- Granular retention policies: Automated redaction of visitor MAC addresses and browsing metadata after configured retention windows.
- Right to Erasure API: Automated webhooks to delete visitor profiles across CRM systems upon request.
Um convidado chega ao seu hotel, abre as definições de WiFi, seleciona a rede e aguarda por uma página de login com a sua marca. A página carrega lentamente, o formulário de e-mail rejeita um endereço perfeitamente válido e o recepcionista acaba por lhe dar a palavra-passe partilhada que é utilizada por todas as pessoas no edifício. Entretanto, o portátil de um funcionário, um dispositivo de ponto de venda e o telemóvel de um visitante podem estar todos a depender do mesmo modelo básico de acesso.
Essa experiência familiar parece um problema de atendimento ao cliente. É também um problema de segurança. Uma página de navegador que aparece antes do acesso à internet não encripta automaticamente o tráfego, não verifica uma identidade real, não isola dispositivos nem controla o que acontece aos dados pessoais recolhidos durante o registo.
O ambiente de ameaças no Reino Unido torna essa distinção mais difícil de ignorar. O National Cyber Security Centre reportou 204 ciberataques de relevância nacional contra o Reino Unido nos 12 meses até agosto de 2025, em comparação com 89 no ano anterior. O relatório destaca a razão pela qual as páginas de acesso de convidados, fluxos de integração e portais de login merecem ser tratados como parte da superfície de ataque, e não como ecrãs de marketing opcionais. Contexto de segurança do Reino Unido para portais de guest WiFi
A conectividade de convidados já é comum em todos os espaços britânicos. Uma fonte de negócios do Reino Unido refere que 74% das empresas do Reino Unido oferecem alguma forma de guest WiFi, enquanto 41% dessas empresas não têm qualquer isolamento de rede entre o tráfego de convidados e o empresarial. Também refere um custo médio de violação de £4.200 quando uma violação tem origem numa rede de convidados não protegida. Dados de adoção e isolamento de guest WiFi no Reino Unido
Um secure internet portal altera a questão de design. Em vez de perguntarem: "Como podemos melhorar o aspeto da splash page?", os operadores devem perguntar: "Como é que esta pessoa ou dispositivo recebe uma identidade, encriptação e política antes de aceder a algo sensível?" A resposta afasta-nos dos Captive Portals legados e aproxima-nos do Passpoint, OpenRoaming, iPSK, SSO, segmentação e recolha de dados cuidadosamente gerida.
Introdução: Por que Razão a sua Página de Login é Agora um Controlo de Segurança
Um Captive Portal geralmente situa-se entre um dispositivo e a internet em geral. O local permite que o dispositivo se associe ao WiFi, interceeta um pedido web inicial e envia o visitante para uma página de início de sessão ou aceitação. Depois de o visitante preencher o formulário, a rede concede o acesso de acordo com as regras do portal.
Essa sequência é conveniente, mas cria uma suposição perigosa. A autenticação numa página web não é o mesmo que a autenticação sem fios segura. O portal pode identificar um visitante para uma sessão de aplicação enquanto a rede WiFi subjacente ainda se comporta como um serviço aberto ou com palavra-passe partilhada.
The distinction matters in a hotel, restaurant, shopping centre, hospital, conference venue, student residence, or office reception. A guest may only need internet access, while a cleaner's tablet, a contractor's laptop, a payment terminal, and a building-management device need different levels of trust. A single password or undifferentiated guest VLAN cannot express those differences.
Regra prática: Trate cada interação com o portal como um limite de segurança. Decida o que o utilizador pode alcançar, como a ligação é encriptada, quais os registos que são retidos e como o acesso é revogado.
O NCSC do Reino Unido trata explicitamente os Captive Portals como uma superfície de ataque significativa. O WiFi público requer frequentemente que um dispositivo local contacte o portal diretamente para autenticação, antes de as proteções corporativas, como uma VPN, estarem totalmente estabelecidas. As suas orientações aconselham que dispositivos com privilégios não devem interagir com Captive Portals a menos que existam controlos adicionais implementados, porque os navegadores podem precisar de aceder a sites fora da VPN e a rede local ou outros utilizadores podem visar essa interação. Orientações do NCSC sobre a redução da exposição a Captive Portals
Isto não significa que todos os locais devam remover o WiFi para convidados. Significa que o portal deve tornar-se parte de um plano de controlo de identidade e encriptação. Os convidados precisam de um caminho simples, os funcionários de credenciais mais fortes e revogáveis, os inquilinos de isolamento, e os operadores de registos de auditoria suficientes para investigar incidentes sem recolher informações pessoais desnecessárias.
A melhoria prática advém frequentemente da redução do papel do navegador. Métodos baseados em padrões, como o Passpoint e o OpenRoaming, podem autenticar dispositivos na camada WiFi. O iPSK pode fornecer chaves individuais a dispositivos antigos ou especializados. O SSO pode associar o acesso dos funcionários ao fornecedor de identidade existente da organização. O resultado é uma menor dependência de um redirecionamento instável e um maior controlo a partir da primeira ligação.
O que é Realmente um Portal de Internet Seguro e Como Funciona
Pense no átrio de um hotel tradicional. A receção pergunta quem é, verifica a sua reserva e decide se recebe a chave do quarto. Um equivalente digital fraco permite que todos entrem no átrio, apresenta um formulário web e entrega a mesma chave após a seleção rápida de uma caixa de verificação.
Um secure internet portal funciona de forma mais semelhante a um sistema de chave digital. Liga uma pessoa ou dispositivo a uma identidade, estabelece uma sessão sem fios encriptada, atribui uma política de rede e regista as decisões necessárias para as operações e segurança.
A sequência de acesso
Uma implementação bem concebida normalmente separa várias tarefas que uma página de splash básica tenta combinar:
Descoberta
O dispositivo encontra o serviço sem fios do local e descobre quais os métodos de autenticação disponíveis. Com o Passpoint, o dispositivo pode utilizar um perfil pré-configurado em vez de aguardar por um redirecionamento do navegador.Identidade
O sistema verifica um convidado, membro da equipa, inquilino, prestador de serviços ou dispositivo gerido. Essa identidade pode ter origem num certificado, num diretório corporativo, numa relação de roaming ou num processo de registo de convidados controlado.Encriptação
A ligação sem fios utiliza um método de segurança adequado, como o WPA3-Enterprise ou WPA2-Enterprise quando a compatibilidade o exigir. A encriptação começa na fase de associação WiFi, em vez de depender apenas de uma ligação posterior a um website.Política
A rede decide o que a ligação pode alcançar. Um convidado pode receber apenas acesso à internet, o dispositivo de um funcionário pode receber uma função corporativa e um dispositivo do edifício pode ser limitado a serviços aprovados.Evidência e ciclo de vida
O local regista as informações de autenticação e sessão necessárias, aplica regras de retenção e pode revogar o acesso quando uma conta de funcionário é alterada ou quando uma credencial deixa de ser válida.
Por que razão os redirecionamentos do browser são limitados
Um redirecionamento web continua a ser útil para convidados que não têm uma relação pré-existente com o local. Pode apresentar termos de utilização, recolher um identificador deliberadamente limitado ou ligar um registo a uma jornada do cliente. Não deve ser o único mecanismo de segurança para dispositivos privilegiados ou fluxos de trabalho sensíveis.
Os padrões modernos transferem uma maior parte da decisão para a autenticação WiFi. Os requisitos de OpenRoaming da Jisc exigem compatibilidade com Passpoint ou Hotspot 2.0, ANQP através de 802.11u e, idealmente, WPA3-Enterprise, com o WPA2-Enterprise como alternativa. A lista de verificação também abrange funcionalidades da versão Passpoint, identificadores de roaming, nomes de operadores e backhaul RADIUS seguro através de RadSec. Requisitos técnicos de OpenRoaming da Jisc
O princípio arquitetónico é simples: um portal deve emitir e aplicar políticas de acesso, e não apenas apresentar um formulário. Essa distinção ajuda os operadores a escolher tecnologias com base no tipo de utilizador e no risco, em vez de forçar convidados, funcionários e dispositivos a passar pela mesma experiência.
Comparação entre Captive Portals Legados e Portais de Internet Seguros
O modelo herdado de Captive Portal não é inútil. É uma ferramenta prática de integração para visitantes não geridos, especialmente quando um local precisa de apresentar termos ou solicitar uma pequena quantidade de informações. A sua fraqueza surge quando os operadores confundem essa página de integração com a segurança de rede completa.
Um serviço sem fios aberto ou partilhado pode permitir que os dispositivos se liguem antes de o espaço ter estabelecido uma identidade forte. O navegador torna-se então responsável por encontrar o portal, confiar no destino correto, preencher o formulário e gerir um redirecionamento que pode não se comportar de forma consistente em todos os sistemas operativos. As diretrizes governamentais alertam para o facto de que esta interação direta pode expor dispositivos com privilégios a manipulações de redes hostis antes que proteções mais fortes estejam ativas.
Um portal de internet seguro altera a ordem das operações. A rede estabelece primeiro uma ligação encriptada e consciente da identidade onde o dispositivo e o utilizador a suportam, aplicando depois uma política baseada em funções. O navegador pode continuar a fazer parte da experiência do convidado, mas já não suporta todo o peso da autenticação e da confiança.
| Critério | Captive Portal Legado | Portal de Internet Seguro |
|---|---|---|
| Ligação inicial | Frequentemente aberta ou baseada numa palavra-passe partilhada | Utiliza autenticação sem fios sensível à identidade onde for suportada |
| Encriptação | Pode depender da encriptação na camada de aplicação do dispositivo | Utiliza encriptação sem fios empresarial desde a associação |
| Identidade | Comumente um formulário, voucher ou credencial partilhada | Pode usar certificados, Passpoint, OpenRoaming, SSO ou registo controlado de convidados |
| Separação de dispositivos | Depende frequentemente de uma VLAN de convidados genérica | Combina VLANs, políticas de função, isolamento de clientes e aplicação de firewall |
| Experiência do utilizador | Redirecionamento no browser, inícios de sessão repetidos, deteção inconsistente | Ligação automática para dispositivos provisionados, com um fluxo alternativo para convidados |
| Acesso do pessoal | As palavras-passe partilhadas são difíceis de auditar ou revogar | O acesso ligado ao diretório pode ser provisionado e revogado individualmente |
| Operações | Gestão manual de vouchers e palavras-passe | Política central, registos de autenticação e controlos de ciclo de vida |
| Melhor adequação | Integração simples e de baixo risco para visitantes | Convidados, pessoal, inquilinos, IoT e ambientes multi-tenant com políticas distintas |
Os operadores dos locais ainda podem usar um Captive Portal seletivamente. Um guia de Captive Portal para WiFi de locais é útil quando a empresa precisa de comparar fluxos de portal, imagem de marca, registo e controlos de acesso, mas a revisão de segurança deve continuar para além da página de boas-vindas.
The upgrade isn't automatically frictionless. Passpoint profiles need compatible devices and correct provisioning. Enterprise authentication requires identity and certificate management. Older equipment may need iPSK or a carefully isolated fallback. Those trade-offs are manageable when the venue separates user journeys rather than expecting one technology to serve every connection.
Uma boa alternativa de recurso preserva o acesso sem desgraduar toda a rede. Deve colocar as exceções num segmento restrito e monitorizado, e não reverter todos os utilizadores para uma palavra-passe partilhada.
Funcionalidades de Segurança Essenciais que Todo o Portal Seguro Deve Ter
A segurança começa antes do primeiro pedido de aplicação. Se o dispositivo se ligar a uma rede aberta e só mais tarde aceder a uma página HTTPS, o local já expôs a fase inicial do processo de acesso a interceção ou manipulação. Um design seguro estabelece controlos em várias camadas.
Encriptação desde a primeira ligação
Para funcionários e dispositivos geridos, o WPA3-Enterprise deve ser o método de segurança wireless preferencial sempre que a infraestrutura o suporte, com o WPA2-Enterprise disponível para compatibilidade. Estes métodos utilizam autenticação individual e sessões encriptadas, em vez de uma palavra-passe que todos os visitantes conhecem.
A certificate-based flow is particularly valuable for staff. The device proves its identity through a provisioned credential, the identity service checks its status, and the network applies the appropriate policy. Staff don't need to type a reusable wireless password into every device, and the organisation can revoke access without changing a password for an entire building.
Identidade com um propósito
Identity doesn't mean collecting everything. It means deciding what the network needs to know for a particular access path.
- Convidados podem utilizar um fluxo de registo curto, um endereço de email verificado ou um perfil de roaming.
- Funcionários devem normalmente utilizar identidade empresarial, SSO ou certificados de dispositivo.
- Contratantes podem receber acesso limitado no tempo ou baseado em funções.
- Dispositivos IoT podem exigir chaves pré-partilhadas individuais, frequentemente designadas por iPSK, em vez de uma credencial comum.
O método de autenticação deve corresponder à consequência de uma eventual violação. A sessão de internet de um visitante e um controlador de instalações não devem receber o mesmo nível de confiança apenas porque ambos se ligam através do mesmo ponto de acesso.
Segmentação e política de zero-trust
A segmentação de rede contém erros e intrusões. O tráfego de convidados deve ser separado das redes corporativas, de pagamento, clínicas, de inquilinos e de gestão através de VLANs, regras de firewall e isolamento de clientes. Um portal que recolhe um endereço de e-mail mas deixa o tráfego de convidados e corporativo na mesma rede não resolveu o movimento lateral.
O zero trust adiciona uma questão de política após a autenticação: o que é que esta identidade e dispositivo têm permissão para fazer neste momento? A resposta pode depender da função, do tipo de dispositivo, da localização e do serviço solicitado. O acesso deve ser limitado por predefinição, monitorizado e fácil de retirar.
Revogação e evidência
Um portal seguro deve permitir uma ação imediata. Se um colaborador sair, um dispositivo for perdido ou se suspeitar de uma credencial, o operador deve poder revogar o acesso através do sistema de identidade ou de política de rede. A sincronização de diretórios é mais fiável do que manter uma folha de cálculo separada de utilizadores de WiFi.
O registo de logs deve responder a questões práticas sem se tornar numa vigilância indiscriminada. Registe a decisão de autenticação, a referência do dispositivo ou da sessão, a política aplicada e as informações temporais relevantes de acordo com a finalidade legal e as regras de retenção do espaço. O guia de segurança WiFi empresarial pode ajudar as equipas a enquadrar isto como uma revisão de arquitetura em vez de um exercício de design de portal.
A escala da pressão cibernética no Reino Unido reforça a necessidade de controlos em camadas. O aumento do NCSC de 89 para 204 ataques de relevância nacional não é uma razão para adicionar todos os controlos possíveis a todos os utilizadores. É uma razão para remover vulnerabilidades evitáveis, tais como palavras-passe partilhadas, acesso aberto, isolamento fraco e identidades não revogadas. NCSC reporting on the UK threat environment
Opções de Integração e Implementação para Locais Reais
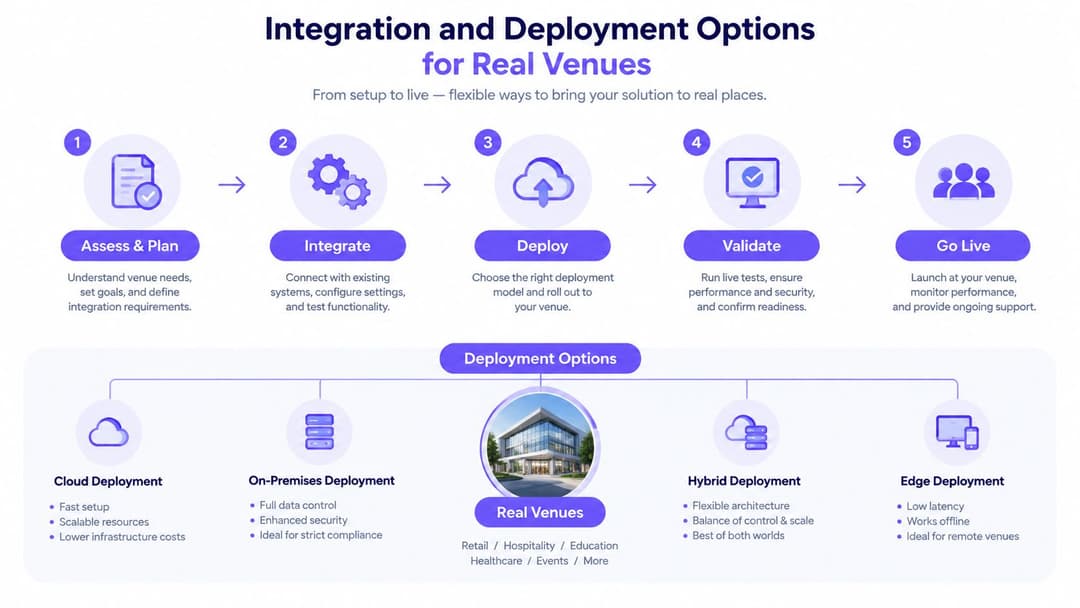
Um portal de internet seguro deve enquadrar-se na identidade e no património de rede existentes do espaço. Substituir todos os pontos de acesso ou instalar uma grande infraestrutura de autenticação local pode ser desnecessário. Comece por mapear as pessoas e dispositivos que se ligam e, em seguida, escolha o método menos complicado que dê a cada grupo uma identidade e política adequadas.
Colaboradores e dispositivos geridos
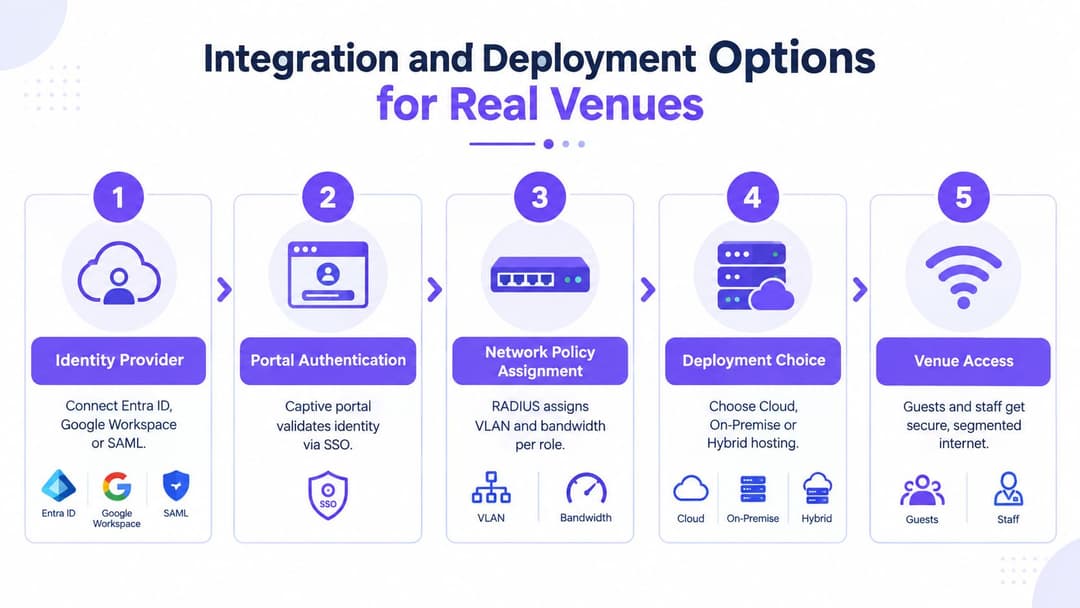
O acesso do pessoal normalmente pertence ao fornecedor de identidade da organização. O Entra ID, Google Workspace e Okta podem fornecer a fonte de verdade para o estado da conta, grupos e decisões de acesso. O SSO torna a experiência dos colaboradores familiar, enquanto o acesso sem fios baseado em certificados reduz a dependência de palavras-passe e permite que o espaço revogue o acesso através de processos de diretório estabelecidos.
A cloud-hosted RADIUS service can reduce the need to operate local RADIUS servers, provided the network design, certificates, and backhaul are configured correctly. On-premises components may still make sense for sites with strict locality, legacy integrations, or limited external connectivity. A hybrid model can keep local network enforcement while using central identity and policy administration.
Convidados e visitantes em roaming
O Passpoint e o OpenRoaming são adequados quando o local deseja uma ligação repetível que não force os visitantes a passar por um navegador em cada visita. O dispositivo recebe ou já possui um perfil, descobre o serviço, autentica-se através da relação de roaming relevante e junta-se a uma rede encriptada com a política aplicada.
Esta abordagem é especialmente útil em hotéis, interfaces de transportes, instalações de saúde, ensino superior e retalho multi-site. Também reduz o número de momentos em que um convidado pode seguir um redirecionamento enganoso ou introduzir credenciais numa página que não verificou.
Dispositivos mais antigos e equipamentos especializados
Nem todos os dispositivos suportam os padrões mais recentes. Impressoras, sensores, scanners, sistemas de entretenimento e tablets operacionais podem necessitar de chaves pré-partilhadas individuais. O iPSK atribui a cada dispositivo uma credencial distinta, para que uma chave comprometida não exija que o operador substitua uma palavra-passe partilhada em toda a infraestrutura.
A rede deve continuar a colocar esses dispositivos num segmento dedicado. Uma chave individual melhora a responsabilização e a revogação, mas não torna, por si só, um dispositivo não gerido num dispositivo confiável.
Adequar a implementação ao local
| Ambiente do local | Padrão inicial razoável | Principal preocupação operacional |
|---|---|---|
| Hotel ou resort | Passpoint para hóspedes recorrentes, fallback controlado para novos visitantes, SSO de funcionários separado | Conveniência para os hóspedes sem expor os sistemas operacionais |
| Hospital | Acesso de funcionários baseado em certificados, internet para visitantes estritamente restrita, redes clínicas e de dispositivos isoladas | Proteger endpoints privilegiados e serviços confidenciais |
| Grupo de retalho | Política centralizada entre locais, integração de visitantes para clientes, acesso de funcionários associado ao diretório | Consistência entre lojas e governação de marketing |
| Habitação multi-inquilino | Identidade do inquilino com políticas isoladas, acesso de visitantes como fluxo separado, iPSK para dispositivos do edifício | Evitar a visibilidade entre inquilinos |
| Recinto de eventos | Identidades temporárias, política sensível à capacidade, expiração e revogação rápidas | Acesso de curta duração e suporte simples durante períodos de grande afluência |
Plataformas de rede líderes como a Meraki, Aruba, Ruckus, Mist e UniFi podem fazer parte destes padrões, mas a compatibilidade por si só não basta. Pergunte onde ocorre a autenticação, como a política chega ao ponto de acesso e ao gateway, como os certificados são geridos e o que acontece quando o fornecedor de identidade está indisponível.
Conformidade, Privacidade e Fluxos de Convidados e Colaboradores Multi-Tenant
A decisão mais negligenciada em relação ao portal ocorre frequentemente após a autenticação. Um local recolhe um endereço de email, número de telefone, nome, referência do quarto ou identificador do inquilino, e depois armazena-o numa plataforma de marketing, sistema de suporte, base de dados de análise ou registo de acessos. Cada cópia cria outra obrigação de governação.
Um aviso de privacidade deve explicar a finalidade da recolha de dados em linguagem simples. O acesso ao serviço e o consentimento de marketing devem manter-se como escolhas separadas. Um convidado que necessite de conectividade WiFi não deve ter de aceitar comunicações promocionais como o preço oculto de entrada.
Desenhe o fluxo de dados antes do formulário
Faça quatro perguntas antes de adicionar um campo:
- Purpose: Is the data needed for access, safeguarding, troubleshooting, audit, or marketing?
- Necessity: Could the service work without collecting it?
- Visibility: Can the user understand why it's requested before submitting it?
- Retention: What event causes the venue to delete or anonymise it?
Os avisos dos portais governamentais mostram por que razão o processamento lícito e a governação de dados devem fazer parte do desenho técnico, e não de um rodapé adicionado após a implementação. Exemplo de aviso de privacidade do governo do Reino Unido
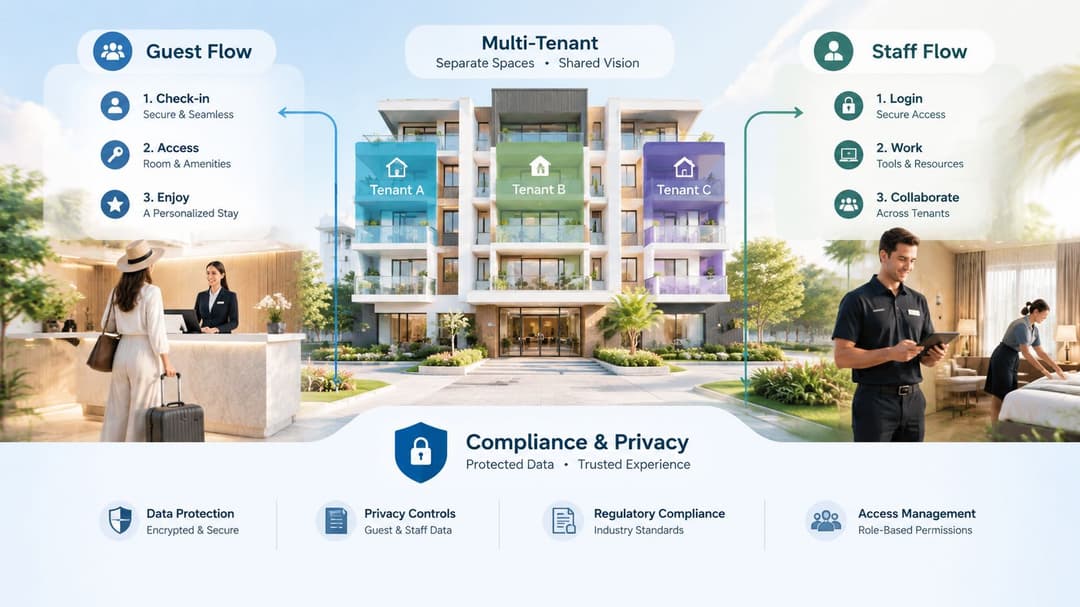
Os fluxos de convidados e de colaboradores devem permanecer distintos. Um hóspede de um hotel pode receber acesso apenas à internet associado a uma estadia ou registo. Um membro da equipa deve autenticar-se junto do fornecedor de identidade do empregador e receber uma política baseada em funções. Um prestador de serviços pode precisar de um patrocinador, de uma condição de expiração e de acesso limitado a serviços aprovados.
O isolamento multi-tenant é um controlo técnico e de governação
Numa propriedade residencial, de estudantes ou de uso misto, os inquilinos partilham a infraestrutura física, mas não devem partilhar automaticamente o tráfego, a deteção ou a visibilidade administrativa. O espaço deve separar as redes e identidades dos inquilinos, restringir a comunicação entre clientes e evitar que um convidado convidado por um inquilino apareça como um dispositivo fidedigno para outro.
O marketing e a análise de dados precisam da mesma disciplina. Os dados de WiFi de primeira entidade podem apoiar ligações a CRM, reconhecimento de visitas, inquéritos ou automatização, mas apenas quando o local tem um propósito claro e um modelo de permissões. Um painel que reporta o comportamento de ligação não precisa de expor dados pessoais brutos a todos os utilizadores de marketing.
O design mais forte muitas vezes recolhe menos. Mais campos não criam automaticamente mais segurança ou mais valor comercial. Um conjunto de dados pequeno e bem explicado, com uma retenção clara, pode suportar o acesso, a auditoria e o consentimento, reduzindo simultaneamente o impacto de uma violação e o fardo de responder a pedidos de dados. O guia sobre design de WiFi multi-tenant ajuda a ligar a experiência do inquilino com o isolamento de rede e a administração operacional.
Escolher e Migrar para um Portal de Internet Seguro com Confiança
Escolha a arquitetura antes de escolher a marca. Uma página polida não pode compensar um acesso sem fios aberto, credenciais partilhadas, ausência de segmentação ou uma retenção de dados pouco clara.
Utilize esta lista restrita ao avaliar fornecedores e designs internos:
- Suporte a normas: Confirme a compatibilidade com Passpoint, Hotspot 2.0, ANQP, WPA3-Enterprise e WPA2-Enterprise onde for necessário.
- Capacidade de roaming: Verifique se a participação no OpenRoaming e os fluxos de trabalho de federação correspondem ao seu público.
- Integração de identidade: Teste os caminhos do Entra ID, Google Workspace, Okta, SAML, certificados e revogação de diretório.
- Cobertura de dispositivos: Pergunte como o iPSK lida com equipamentos legados, IoT e operacionais.
- Aplicação na rede: Verifique a atribuição de VLAN, política de firewall, isolamento de clientes, acesso baseado em funções e registos de auditoria.
- Controlos de privacidade: Reveja a separação de consentimentos, avisos de privacidade, minimização de dados, retenção, eliminação e permissões de CRM.
- Adequação operacional: Confirme o suporte para o seu parque de pontos de acesso e gateways, monitorização, failover e implementação faseada.
A migração não precisa de ser uma transição única e imediata. Mapeie os SSIDs e o tráfego atuais, defina segmentos de convidados, funcionários, inquilinos e dispositivos e, em seguida, teste o fluxo seguro numa área controlada. Teste telemóveis mais antigos, necessidades de acessibilidade, comportamento de roaming, procedimentos de suporte técnico, falhas no fornecedor de identidade e revogação antes de expandir.
Mantenha uma alternativa de âmbito limitado para dispositivos que não conseguem utilizar o método preferencial, mas não deixe que a exceção se torne a regra. Comunique a alteração às equipas de receção e aos visitantes, meça as falhas de ligação e os pedidos de suporte, e analise os logs em busca de acessos inesperados entre segmentos. O portal certo é aquele que proporciona uma experiência simples às operações, ao mesmo tempo que oferece às equipas de segurança controlo de ciclo de vida, isolamento, encriptação e identidade executável.
A Purple disponibiliza acesso guest, staff e WiFi multi-tenant sem palavra-passe através de Passpoint e OpenRoaming, com integrações SSO, suporte iPSK, compatibilidade com fabricantes de rede, analítica, conectores de CRM e automação de marketing. Visite a Purple para avaliar de que forma a sua abordagem de portal de internet seguro se pode adequar aos requisitos de identidade, privacidade e segmentação do seu espaço.



