Tarde de sábado: o cenário ideal para expor um WiFi de retalho fraco mais rapidamente do que qualquer teste de laboratório. Os clientes estão a ver vídeos de produtos e a consultar o stock, enquanto os funcionários utilizam leitores nas prateleiras, as caixas processam pagamentos, as câmaras enviam gravações e os sensores reportam dados dos equipamentos. A rede pode indicar sinal no máximo, mas um leitor portatil demorar demasiado tempo a autenticar-se, um dispositivo associado a pagamentos perder a ligação ou o Captive Portal para convidados ficar extremamente lento.
Esse padrão leva muitas equipas de TI de múltiplos locais a considerar uma atualização dos pontos de acesso. Rádios mais recentes podem ajudar, mas o hardware por si só não resolve credenciais partilhadas, redes planas, SSIDs em excesso, configurações de loja inconsistentes ou responsabilidades indefinidas. As soluções de retail WiFi solutions eficazes tratam o acesso sem fios como infraestrutura de loja regida por identidade, políticas, medição e controlos operacionais.
Índice
- Por que o WiFi da loja falha em dias de grande afluência
- Como o WiFi de retalho se tornou infraestrutura de loja
- Engajamento de WiFi de convidados e análises em loja
- Segmentar o tráfego de POS, funcionários, inventário e IoT
- Escolher um acesso seguro sem fricção
- Exemplos de WiFi no retalho em diferentes formatos de loja
- Planear uma implementação fiável em todas as lojas
Por que Razão o WiFi da Loja Falha nos Dias de Maior Afluência
Num sábado movimentado, uma fila na caixa de pagamento pode expor vários problemas de rede ao mesmo tempo. Um cliente aguarda para pagar, um funcionário desloca-se até ao armazém e um leitor portátil tenta reconectar-se. A navegação de convidados aumenta a procura, enquanto cada ponto de acesso gasta tempo de antena a anunciar múltiplas redes em vez de transportar dados de aplicações.
Sinais fortes não provam que a rede de uma loja tem capacidade suficiente ou um serviço fiável. A congestão, a autenticação lenta, as falhas de roaming ou a latência das aplicações podem interromper um fluxo de trabalho, mesmo quando o dispositivo capta claramente o ponto de acesso. O verdadeiro teste é saber se o dispositivo certo consegue ligar-se à política correta, fazer roaming entre pontos de acesso e concluir o seu fluxo de trabalho empresarial sob pressão.
Teste operacional: Quando uma loja relata “mPT WiFi,” identifique o fluxo de trabalho com falha, o dispositivo envolvido, a sua identidade e o ponto em que a transação parou.
Os sintomas revelam frequentemente dívida de design:
- Atrasos na autenticação: Os dispositivos da equipa aguardam pela validação do diretório ou certificado antes de o trabalho poder começar.
- Interrupções no roaming: Um scanner perde a sua sessão enquanto um colaborador se desloca entre corredores.
- Procura descontrolada de convidados: O tráfego de clientes compete com as aplicações operacionais por tempo de antena ou capacidade de Internet.
- Desvio de configuração: As lojas utilizam diferentes SSIDs, mapeamentos de VLAN, métodos de autenticação e definições de pontos de acesso.
- Evidências fracas de incidentes: As equipas não conseguem demonstrar se a falha foi causada por congestionamento de RF, credenciais, comutação (switching), capacidade de WAN ou por uma aplicação.
Um design fiável começa com o fluxo de trabalho empresarial e a sua responsabilidade. As equipas de TI podem então definir identidades de utilizadores e dispositivos, atribuir políticas controladas, consolidar SSIDs desnecessários e medir o serviço para caixas registadoras, scanners, sensores e convidados. Esta governação protege frequentemente as operações críticas nos pontos de acesso existentes, desde que a capacidade e a cobertura satisfaçam a carga de trabalho.
Como o WiFi de Retalho se Tornou Infraestrutura de Loja
O WiFi no retalho começou como uma solução de mobilidade. O padrão IEEE 802.11b foi aprovado em 1999, permitindo um desempenho de LAN sem fios comercialmente viável de até aproximadamente 11 Mbps, e os participantes do setor formaram a Wireless Ethernet Compatibility Alliance no mesmo ano, mais tarde renomeada Wi-Fi Alliance (história do WiFi no retalho).
Pesquisas históricas identificam os caixas automáticos como os primeiros clientes de WiFi porque as lojas de departamento mudavam frequentemente os terminais de transação. Instalar novos cabos a cada relocalização era dispendioso e inconveniente, pelo que as redes sem fios resolveram um problema prático de operações de loja antes de se tornarem uma comodidade para os clientes.
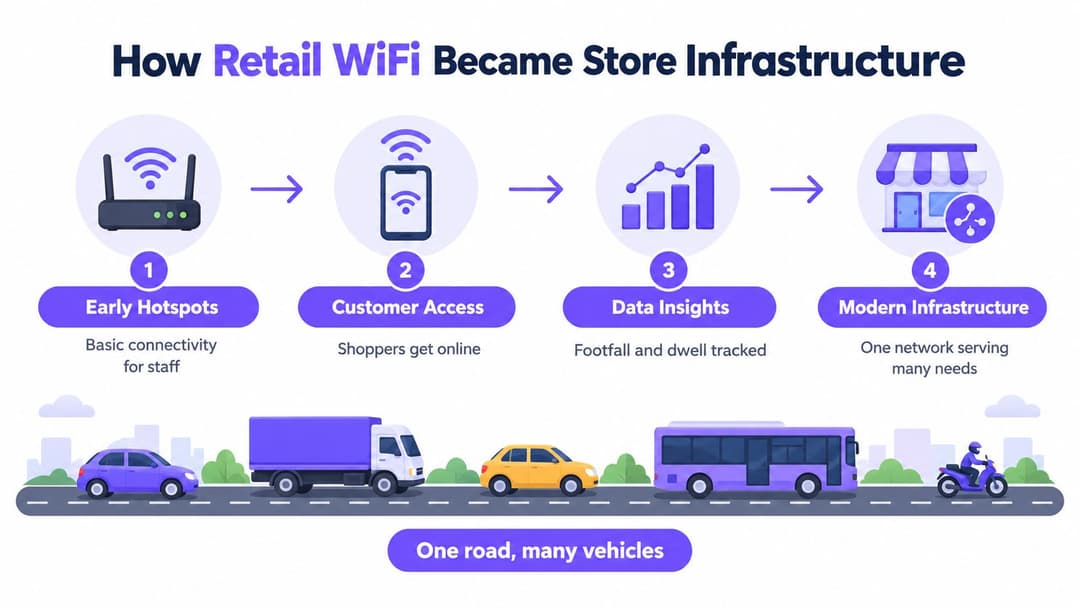
A loja moderna segue o mesmo padrão básico, apenas com mais tipos de tráfego. Dispositivos portáteis de inventário, sistemas de ponto de venda, aplicações para colaboradores, serviços de localização, acesso para convidados, quiosques, câmaras e sensores podem depender todos da mesma camada física sem fios.
Pense nessa camada como uma estrada. A estrada transporta carrinhas de entregas, autocarros, bicicletas e veículos de emergência. Partilham o mesmo espaço físico, mas não têm todos o mesmo destino, prioridade ou direitos de acesso. Uma WLAN de retalho funciona de forma muito semelhante. Uma única infraestrutura de rádio pode servir vários grupos, desde que a rede atribua a cada utilizador ou dispositivo uma identidade, política, segmento e qualidade de serviço adequados.
Uma rede física, várias vias lógicas
O ponto de acesso não precisa de um rádio separado para cada função de negócio. Precisa, sim, de instruções claras sobre quem se pode ligar e o que essa ligação pode alcançar.
O telefone de um convidado deve receber acesso à internet sem aceder aos sistemas da loja. Um leitor de inventário pode precisar de acesso aos serviços de stock, mas não às câmaras ou aos sistemas de pagamento. Um sensor de instalações pode necessitar de contactar a sua plataforma na nuvem mantendo-se isolado dos dispositivos dos colaboradores. Um operador de concessão pode exigir uma ligação com âmbito limitado que possa ser revogada sem interromper a rede da equipa do retalhista.
É por isso que as soluções de WiFi para o retalho não devem ser definidas como internet gratuita. São uma base de rede operacional. A camada física fornece a conectividade, enquanto a identidade, a segmentação, a autenticação e as políticas determinam como essa conectividade se comporta.
Este histórico também explica por que razão uma estratégia focada apenas no hardware pode falhar o problema principal. Substituir pontos de acesso pode melhorar a capacidade de rádio, mas não criará automaticamente identidades auditáveis, atribuição consistente de VLAN, consentimento de convidados controlado ou evidências de que os fluxos de trabalho críticos de uma loja estão protegidos.
Envolvimento através de WiFi de Convidados e Analítica na Loja
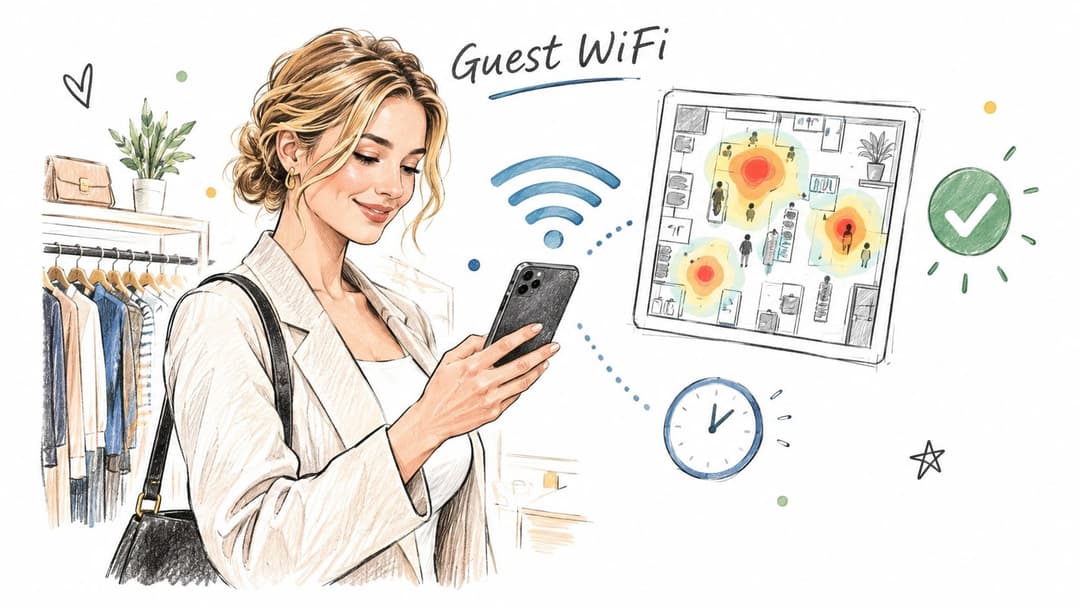
Um cliente entra numa loja, liga-se ao WiFi de convidados e consulta a página de um produto antes de falar com um funcionário. Essa ligação pode apoiar mais do que a simples navegação. Um Captive Portal personalizado pode apresentar termos, solicitar consentimento, autenticar visitantes e associar informações autorizadas à atividade de experiência do cliente. A troca deve ser clara: o cliente obtém acesso, enquanto o retalhista explica o que recolhe e porquê.
Separe o consentimento de autenticação do consentimento de marketing. Um visitante pode aceitar as condições necessárias para o acesso à internet sem concordar em receber e-mails ou mensagens SMS promocionais. Manter essas escolhas independentes reduz o risco de privacidade e evita que a conectividade pareça condicionado à participação em ações de marketing.
Transformar ligações em sinais úteis
O acesso de convidados pode ajudar a equipa da loja a avaliar se os clientes passam tempo perto de uma nova exposição, se uma campanha traz os visitantes de volta ou se uma determinada área recebe pouca atenção. Estes sinais podem orientar discussões sobre o layout, o momento das campanhas e a conceção dos serviços. Continuam a ser medições orientadoras em vez de perfeitamente precisas, uma vez que um dispositivo ligado nem sempre representa uma pessoa ou revela uma intenção.
A questão mais valiosa vai além da contagem de ligações: que decisão será suportada por esta informação? Para uma campanha, defina o percurso de consentimento e o método de atribuição. Para o planeamento do espaço, os dados agregados de movimento podem ser suficientes. Para a melhoria do serviço, um inquérito curto pode fornecer melhores evidências do que a localização passiva.
Mantenha o limite dos dados restrito:
- Recolha de forma deliberada: Solicite apenas os campos que suportem um caso de utilização declarado.
- Explique com clareza: Apresente a finalidade, a abordagem de retenção e as informações de partilha junto ao ponto de recolha.
- Separe as identidades: Mantenha os registos de acesso à rede distintos das permissões de marketing sempre que possível.
- Agregue quando apropriado: Utilize dados de movimento ao nível de grupo quando a identificação individual for desnecessária.
- Proteja as recusas (opt-outs): Um cliente que recuse o marketing deve continuar a receber a experiência de conetividade prometida.
Um Captive Portal pode adicionar fricção aos clientes que apenas pretendem consultar a página de um produto. O Passpoint e o OpenRoaming podem proporcionar um acesso mais fácil para utilizadores compatíveis, mas também introduzem decisões sobre o ciclo de vida da identidade e de roaming que a equipa de retalho deve gerir.
Avalie uma campanha pelo seu impacto operacional. Se o portal gerar chamadas para o suporte, atrasar a primeira ligação ou falhar em dispositivos mais antigos, o seu valor de marketing pode não justificar a perturbação. Teste o percurso em telemóveis comuns, valide os registos de consentimento e mantenha o tráfego de convidados isolado das caixas registadoras e das aplicações da loja.
O envolvimento via WiFi no retalho funciona melhor quando o marketing, a privacidade e as operações de rede partilham a responsabilidade. O Captive Portal torna-se, assim, um serviço gerido dentro da rede da loja, em vez de uma superfície publicitária a funcionar independentemente dos controlos de acesso. Este modelo de responsabilidade ajuda a proteger a infraestrutura existente, mantendo as informações dos convidados alinhadas com as operações da loja.
Segmentar POS, Pessoal, Inventário e Tráfego IoT
A segmentação começa por listar o que cada grupo precisa de aceder, bloqueando depois tudo o resto por predefinição. O objetivo não é criar um SSID separado para cada categoria de dispositivo. O objetivo é aplicar a política correta sem consumir tempo de antena desnecessário nem obrigar a equipa a gerir uma coleção de palavras-passe partilhadas.
A Cisco recomenda não mais do que três SSIDs por ponto de acesso físico, explicando que cada SSID cria sobrecarga de tráfego de gestão (management-frame overhead) e pode reduzir o tempo de antena (airtime) disponível para o tráfego de aplicações (Orientação de SSID da Cisco). É transmitido um beacon aproximadamente a cada 100 milissegundos, e os pedidos de sondagem (probe requests) podem causar respostas para cada rede anunciada. SSIDs em excesso podem contribuir para a poluição por RF, falhas de associação e problemas para dispositivos limitados, como leitores de código de barras e telefones WiFi.
Um padrão prático de segmentação
Utilize um número reduzido de WLANs e deixe que a identidade determine a VLAN ou política resultante. Essa abordagem mantém a configuração de rádio estável enquanto permite que a decisão de segurança varie por utilizador, dispositivo, função ou credencial.
| Grupo de tráfego | Método de acesso | Objetivo de isolamento |
|---|---|---|
| Clientes convidados | Captive Portal, Passpoint ou OpenRoaming | Apenas acesso à Internet, sem rota para os sistemas da loja |
| Colaboradores e dispositivos móveis | WPA3-Enterprise com autenticação por diretório ou certificado | Permitir aplicações aprovadas de equipa de trabalho e inventário |
| Caixas registadoras e equipamento adjacente a pagamentos | Identidade do dispositivo com política rigidamente definida | Limitar o acesso aos serviços de transação necessários |
| Câmaras e sensores | Chaves por dispositivo ou acesso baseado em certificados | Prevenir o movimento lateral e simplificar a revogação |
| Concessões e empreiteiros | Identidade individual ou chaves por cliente (tenant) | Separar o tráfego de terceiros das operações do retalhista |
O WPA3-Enterprise oferece uma base mais sólida do que uma palavra-passe de equipa partilhada. A sua especificação exige IEEE 802.1X utilizando o suite AKM baseado em SHA-256, estabelece a obrigatoriedade da proteção de tráfego de gestão no funcionamento do WPA3-Enterprise e proíbe o WPA versão 1, WEP e TKIP no mesmo BSS WPA3-Enterprise (especificação WPA3).
Torne a revogação específica
Uma chave partilhada cria um problema operacional direto. Se um colaborador sair, um leitor desaparecer ou o dispositivo de um prestador de serviços for comprometido, alterar a chave afeta todos os dispositivos que a utilizam. Em alternativa, o acesso baseado em identidade permite à equipa revogar apenas uma credencial, certificado ou registo de dispositivo.
Para equipamentos sem ecrã/interface (headless) que não conseguem utilizar certificados empresariais, as chaves por dispositivo podem proporcionar uma solução intermédia viável. O recurso explicativo sobre IoT para vending inteligente é um contexto útil para equipas que estejam a avaliar como os equipamentos conectados se autenticam e comunicam. Para um exemplo de implementação focado em chaves baseadas em identidade e isolamento de IoT, consulte xPSK para dispositivos IoT.
Teste o design com equipamento real de loja. Verifique o roaming de scanners, o failover do servidor de autenticação, a expiração de certificados, a revogação de chaves e a recuperação após o reinício de um ponto de acesso. Não aumente as taxas mínimas nem ative um modo exclusivo para empresas em toda a rede até que os periféricos associados aos pagamentos, os equipamentos das instalações e os scanners legados tenham passado a validação.
Escolher um Acesso Seguro sem Fricção
Diferentes utilizadores precisam de diferentes métodos de integração. Um cliente de uma loja pode aceitar um portal com a imagem da marca uma vez, enquanto um colaborador espera que um dispositivo gerido se ligue automaticamente. Um sensor IoT pode nem sequer ter ecrã. Tratar cada grupo como um utilizador de Captive Portal cria fricção, e tratar cada grupo como um utilizador de palavra-passe partilhada cria riscos evitáveis.
| Método de acesso | Mais adequado para | Principal vantagem | Principal compromisso |
|---|---|---|---|
| Captive Portal | Convidados pela primeira vez e engajamento com consentimento | Fácil de personalizar com a marca e ligar a termos ou consentimento | Adiciona uma interação e pode gerar dúvidas de privacidade |
| Passpoint ou OpenRoaming | Convidados recorrentes com perfis compatíveis | Acesso seguro e repetível sem entrada repetida no portal | Requer perfil, identidade, roaming e governação de parceiros |
| WPA3-Enterprise com certificados | Funcionários, portáteis geridos e terminais portáteis aprovados | Identidade individual, encriptação e revogação direcionada | Requer compatibilidade do cliente, ciclo de vida do certificado e testes |
| Chaves por dispositivo | IoT sem interface (headless), concessões e equipamentos | Uma credencial única pode ser revogada sem alterar todos os dispositivos | O inventário de chaves e a integração de dispositivos exigem uma gestão disciplinada |
Ajuste o método ao utilizador
Um Captive Portal é adequado para uma primeira visita, quando o retalhista necessita da aceitação de termos ou de um envolvimento consentido. Mantenha o formulário curto e clarifique a troca de valor. Não utilize o consentimento de marketing como uma condição não divulgada para o acesso básico à internet.
O Passpoint e o OpenRoaming adaptam-se a clientes ou parceiros que precisam de acesso repetido em vários locais. O guia de acesso Passpoint e OpenRoaming oferece um ponto de referência útil para equipas que comparam o acesso com a integração baseada em portal. As questões operacionais importam tanto quanto a experiência do utilizador: quem emite o perfil, como é removido e o que acontece quando uma conta ou dispositivo é comprometido?
Os certificados funcionam bem para dispositivos geridos de colaboradores porque a identidade pode acompanhar o dispositivo e o registo do diretório. Antes de ativar o modo exclusivo WPA3-Enterprise, verifique a população de leitores de código de barras e mantenha uma transição controlada para clientes legados. A segurança que prejudica a mobilidade pode interromper o funcionamento de uma loja com a mesma eficácia que uma arquitetura insegura.
Modo de falha a testar: Um início de sessão de laboratório bem-sucedido prova muito pouco se o roaming falhar entre o armazém e a área de vendas, ou se a recuperação da autenticação deixar os colaboradores impossibilitados de trabalhar.
As chaves por dispositivo adaptam-se a equipamentos que não suportam 802.1X. Atribua a responsabilidade pela criação, armazenamento, rotação e revogação. O acesso a concessões merece a mesma disciplina que o acesso interno, pois um dispositivo não gerido de terceiros pode tornar-se num ponto de entrada para um ambiente partilhado.
A resposta certa é, muitas vezes, uma combinação. Os convidados podem utilizar um portal ou Passpoint, os colaboradores podem utilizar certificados e os sensores podem utilizar chaves individuais. O plano de controlo comum deve continuar a registar quem ou o que se conetou, onde a ligação é estabelecida e como o acesso pode ser retirado.
Exemplos de WiFi de Retalho em Vários Formatos de Loja
Uma loja principal de vestuário e um supermercado podem seguir o mesmo modelo de governação enquanto dão prioridade a diferentes fluxos de trabalho. A diferença reside na forma como as identidades, políticas, monitorização e propriedade são aplicadas em cada local.
Na loja de vestuário, a equipa de marketing pode desejar um percurso de convidado com a imagem da marca e dados agregados sobre o movimento em torno dos expositores sazonais. A equipa de rede separa o acesso de convidados do tráfego operacional e dos funcionários, atribuindo depois os dispositivos dos colaboradores a uma política de pessoal controlada. O Captive Portal para convidados recolhe apenas o consentimento necessário para a atividade de envolvimento escolhida. Os gestores de loja recebem resumos úteis em vez de históricos brutos dos dispositivos.
A melhoria visível desde o primeiro dia é um modelo operacional com responsáveis definidos para autenticação, desempenho de radiofrequência, consentimento, privacidade, retenção, utilização em campanhas e validação nas lojas. Esta responsabilidade pode proteger as caixas e os leitores nos pontos de acesso existentes, desde que as políticas de identidade mantenham o tráfego operacional separado e que os testes confirmem que a atividade dos clientes não afeta o trabalho na loja.
Uma cadeia de supermercados com tráfego menos visível
Uma rede de supermercados tem um perfil de pressão diferente. Os colaboradores utilizam terminais portáteis nos corredores, as caixas registadoras exigem uma conetividade fiável e os sensores da cadeia de frio ou das instalações podem comunicar em áreas com condições de radiofrequência difíceis. O WiFi para convidados continua a apoiar a experiência do cliente, mas uma falha na leitura de inventário pode afetar as operações da loja de forma mais direta do que um início de sessão atrasado de um cliente.
A cadeia consolida SSIDs desnecessários e atribui aos terminais portáteis geridos uma política baseada na identidade. Os equipamentos que não podem utilizar certificados recebem credenciais individuais com responsabilidade definida. A monitorização ao nível da loja verifica a autenticação dos scanners, interrupções de roaming, resposta de aplicações e alcance dos sensores, em vez de confiar apenas num mapa de cobertura.
Um centro comercial com concessões independentes apresenta outro modelo operacional. Cada concessão pode precisar de acesso à Internet e aos seus próprios serviços empresariais, mas o operador do centro não deve distribuir uma chave partilhada por todos os inquilinos. As identidades e políticas por inquilino tornam a integração e remoção mais precisas, enquanto o acesso de convidados permanece separado.
A padronização significa regras de decisão consistentes, não definições idênticas. Uma cadeia de lojas pode partilhar um modelo de política, esquema de nomenclatura, serviço de autenticação, painel de monitorização e processo de alteração, adaptando depois a configuração de rádio e as prioridades das aplicações ao layout de cada loja.
Lição prática: Padronize primeiro as regras de propriedade e acesso. Analise o hardware apenas depois de esses controlos e fluxos de trabalho da loja terem sido testados.
Planeamento de uma Implementação Fiável em Todas as Lojas
Inicie cada implementação pelos fluxos de trabalho que têm de sobreviver a um sábado movimentado. Analise retroativamente as identidades, dispositivos, controlos e evidências que esses fluxos de trabalho exigem antes de aprovar uma ordem de compra. Uma caixa registadora, um leitor portátil, um sensor e uma sessão de convidado podem partilhar o mesmo ponto de acesso, mas não devem partilhar o mesmo nível de confiança.
Utilize esta sequência:
- Fazer o inventário da propriedade: Registar pontos de acesso, switches, dependências WAN, SSIDs, VLANs, serviços de autenticação e tipos de dispositivos.
- Mapear identidades para políticas: Separar acessos de convidados, colaboradores, dispositivos móveis, caixas registadoras, sensores, empreiteiros e concessões.
- Reduzir a sobrecarga da rede sem fios: Consolidar SSIDs onde a política baseada em identidade possa substituir nomes de rede separados. Validar a utilização de canais e a compatibilidade dos clientes posteriormente.
- Piloto em lojas representativas: Incluir uma localização movimentada, um layout difícil e uma loja com equipamento herdado.
- Testar condições de falha: Cobrir roaming, interrupção de WAN, failover do serviço de autenticação, revogação de credenciais, expiração de certificados e substituição de pontos de acesso.
- Medir fluxos de trabalho empresariais: Acompanhar o sucesso da autenticação, tempo de integração, falhas de roaming, latência de aplicações, contenção de incidentes e evidências de auditoria.
O modelo operacional deve ser repetível, enquanto as decisões da loja permanecem baseadas em evidências. Padronize primeiro as regras de identidade, monitorização, responsabilidade e controlo de alterações. Em seguida, avalie cada ponto de acesso em termos de capacidade, compatibilidade, suporte e condições físicas. Substitua o equipamento apenas quando este não conseguir cumprir o fluxo de trabalho testado ou os requisitos de suporte.
Os operadores em contacto com o cliente também podem necessitar de conectividade para suportar a interação digital em ambientes de serviço rápido. Mantenha esse serviço isolado das caixas registadoras, dispositivos da equipa e tráfego de inventário através de políticas baseadas em identidade.
Uma análise de hardware como o guia de hardware do Purple Access pode ajudar as equipas a avaliar se os pontos de acesso atuais se adequam à implementação. O modelo final de loja deve nomear responsáveis, documentar exceções, definir ações de recuperação e mostrar quais as medições que confirmam que as vendas podem continuar durante falhas.
O Purple Access suporta acesso baseado em identidade, integração de convidados, segmentação e controlos de políticas em pontos de acesso existentes. Esses controlos permitem que as equipas com múltiplos locais gerenciem o acesso de forma consistente, ao mesmo tempo que proporcionam aos clientes uma experiência de ligação mais fluida.