
O Impacto da Randomização de MAC no NAC e Como Superá-lo
Este guia fornece uma referência técnica detalhada sobre o impacto da randomização de endereços MAC nos sistemas de Network Access Control (NAC) e nas arquiteturas de WiFi para convidados. Explica a mecânica da rotação de MAC periódica e por rede em iOS, Android e Windows, e detalha as falhas em cascata que isto causa - desde a fadiga do Captive Portal e a exaustão do DHCP até à quebra na aplicação de políticas e análises imprecisas. Os líderes de TI e arquitetos de rede encontrarão estratégias práticas e independentes de fornecedores para migrar de uma autenticação centrada no dispositivo para uma centrada na identidade utilizando IEEE 802.1X, Passpoint (Hotspot 2.0) e OpenRoaming, com orientações de implementação concretas para os setores da hotelaria, retalho, saúde e setor público.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →
Resumo Executivo
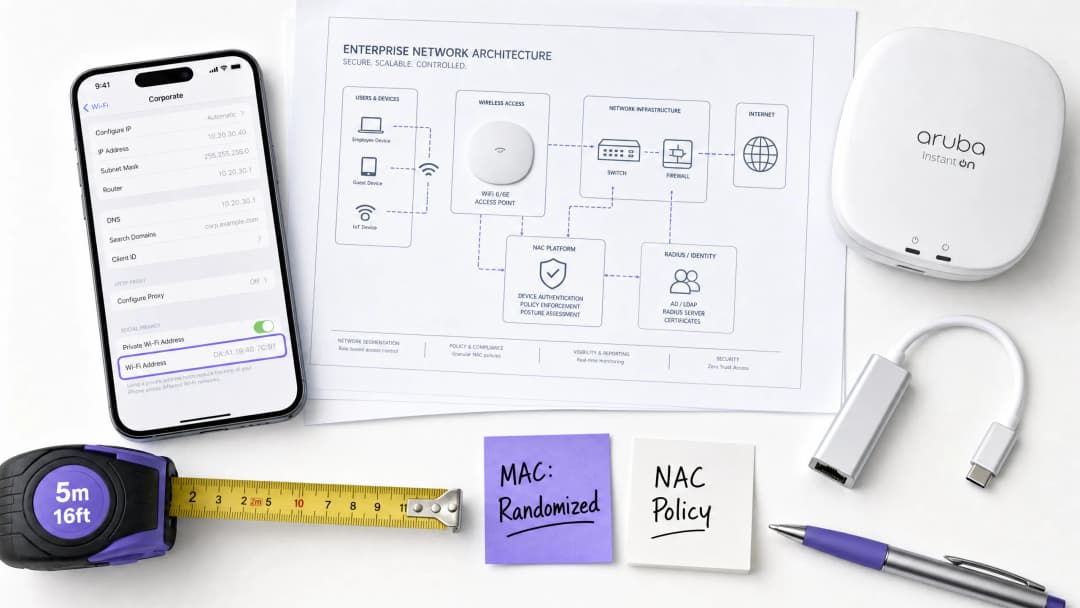
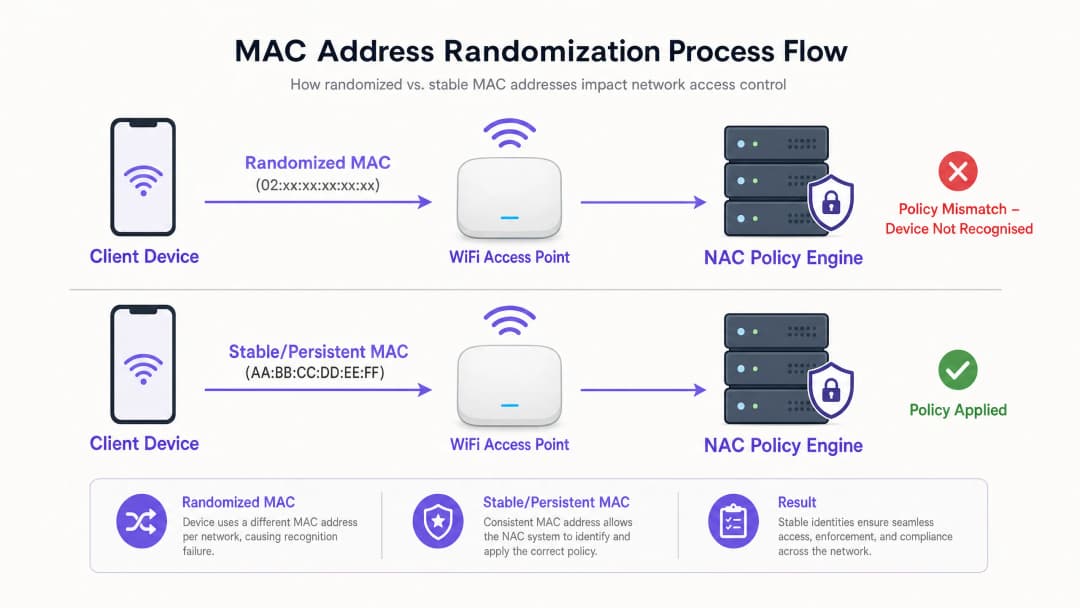
A randomização de endereços MAC - que é agora o comportamento padrão no iOS 14+, Android 10+ e Windows 11 - quebrou fundamentalmente o modelo de autenticação centrado no dispositivo no qual os sistemas NAC empresariais confiaram durante duas décadas. Quando um dispositivo roda o seu endereço MAC, a rede trata-o como um cliente completamente novo. As consequências são imediatas e operacionais: os Captive Portals forçam os visitantes que regressam a autenticarem-se novamente, os intervalos de DHCP são esgotados em ambientes de alta densidade, as políticas de NAC falham ao ser aplicadas e as plataformas de analytics reportam números de visitantes fortemente inflacionados.
Para os líderes de TI que gerem propriedades de Hospitality, superfícies de Retail, campus de Healthcare ou centros de Transport, este não é um risco teórico - é um problema operacional ativo que afeta a satisfação dos visitantes, a postura de segurança e a qualidade dos dados de marketing.
A solução é arquitetural, não cosmética. As redes devem migrar da autenticação de identificadores de hardware (endereços MAC) para a autenticação de identidade de utilizador verificada através de IEEE 802.1X, Passpoint (Hotspot 2.0) e OpenRoaming. Este guia fornece a profundidade técnica e o plano de implementação para fazer essa transição este trimestre.
Análise Técnica Detalhada: Como Funciona a Randomização MAC
A randomização MAC não é um padrão monolítico. A sua implementação varia significativamente entre os ecossistemas de dispositivos, criando desafios imprevisíveis e complexos para os engenheiros de rede.
Como os Sistemas Operativos Gerem a Randomização
Os sistemas operativos modernos implementam a randomização MAC em dois modos distintos, sendo que ambos perturbam as arquiteturas NAC legadas:
Randomização por rede (comportamento padrão): O dispositivo gera um endereço MAC único, administrado localmente, para cada SSID ao qual se liga. Este endereço é derivado de um hash do SSID e de uma semente específica do dispositivo, o que significa que permanece estático para essa rede específica, mas é inteiramente diferente do MAC de hardware. Este é o padrão no iOS 14+, Android 10+ e Windows 11.
Rotação periódica (modo de privacidade melhorado): Funcionalidades como o "Endereço WiFi Privado" da Apple (iOS 15+) e o "Utilizar MAC randomizado" do Android com proteção de rastreio melhorada irão rodar o endereço MAC randomizado para um determinado SSID num agendamento diário ou semanal, ou após um período configurável de inatividade. Este é o modo mais disruptivo para ambientes empresariais.
Além disso, os dispositivos utilizam MACs randomizados durante a procura ativa (pedidos de sonda) - antes de ocorrer qualquer associação. Isto significa que os motores de analytics passivos que monitorizam pedidos de sonda também não conseguem contabilizar dispositivos únicos de forma fiável.
A Cascata de Falhas na Infraestrutura de Rede
Quando um dispositivo roda o seu endereço MAC, a rede trata-o como um cliente completamente novo. Este evento único despoleta uma cascata de falhas de arquitetura em múltiplas camadas da rede:
| Modo de Falha | Causa Técnica | Impacto no Negócio |
|---|---|---|
| Fadiga do Captive Portal | Cache de sessão do NAC baseada em MAC; a rotação invalida a entrada da cache | Convidados recorrentes forçados a reautenticar-se; aumento nos pedidos de suporte |
| Exaustão do Escopo DHCP | Cada novo MAC assume uma nova atribuição de IP; as atribuições antigas não são libertadas até o TTL expirar | Novos dispositivos impossibilitados de obter endereços IP; interrupções de rede para convidados |
| Incompatibilidade de Políticas do NAC | As políticas (VLAN, limites de largura de banda, ACLs) estão associadas ao MAC; o novo MAC não tem política | Desvio dos controlos de segurança; os convidados podem aceder à VLAN errada |
| Inflação de Métricas de Análise | Análises baseadas no MAC da Camada 2; um único dispositivo aparece como múltiplos visitantes únicos | Dados de tráfego pedestre imprecisos; decisões de marketing baseadas em métricas falsas |
| Perda de Continuidade de Sessão | O roaming de AP e a partilha de carga dependem do MAC para a transferência de sessão | Experiência de roaming degradada; sessões perdidas durante a movimentação |
Referência da Norma IEEE
O bit de endereço administrado localmente (o segundo bit menos significativo do primeiro octeto) é definido como 1 em MACs randomizados, distinguindo-os de endereços de hardware globalmente únicos. Um MAC que comece com 02:, 06:, 0A: ou 0E: no primeiro octeto é definitivamente um endereço administrado localmente (potencialmente randomizado). Os engenheiros de rede podem utilizar esta informação para detetar clientes randomizados ao nível do servidor RADIUS ou DHCP, embora a deteção por si só não resolva o problema de autenticação.
Para obter mais contexto sobre o ambiente de RF em que estes dispositivos operam, consulte o nosso guia sobre WiFi Frequencies: A Guide to WiFi Frequencies in 2026.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação: Migrar para uma Arquitetura Centrada na Identidade
A única solução permanente para a randomização de MAC é dissociar completamente a autenticação e a aplicação de políticas dos identificadores de hardware. O seguinte roteiro de implementação em três etapas fornece um caminho agnóstico em relação ao fornecedor para uma rede centrada na identidade.
Passo 1: Mitigação Imediata (Semanas 1-2)
Antes de iniciar uma migração arquitetónica completa, implemente estas medidas de mitigação táticas para estabilizar o ambiente:
- Reduzir os tempos de concessão de DHCP: Nas VLANs de convidados, reduza a duração da concessão das habituais 24 horas para 1 a 4 horas. Isto recupera rapidamente os endereços IP de dispositivos transitórios e evita a exaustão do escopo. Em estádios ou centros de convenções de elevada rotatividade, considere concessões de apenas 30 minutos.
- Expandir o tamanho dos pools DHCP: Expanda os escopos de DHCP de convidados como uma solução temporária a curto prazo para acomodar o aumento da procura decorrente da rotação de MACs.
- Atualizar os scripts do suporte técnico: Instrua a equipa de suporte para que, ao resolver problemas de ligação de convidados, solicite o endereço MAC aleatório atual do dispositivo para esse SSID específico (encontrado nos detalhes da rede WiFi), em vez do MAC de hardware disponível nas definições gerais do dispositivo.
Passo 2: Implementar IEEE 802.1X para Utilizadores Conhecidos (Meses 1-3)
O IEEE 802.1X é a base do acesso à rede centrado na identidade. Em vez de autenticar um dispositivo através do seu MAC, a rede autentica o utilizador através de credenciais, certificados ou identidade tokenizada através de uma troca EAP (Extensible Authentication Protocol) com o servidor RADIUS.
Principais Passos de Configuração:
- Implemente um servidor RADIUS (por exemplo, FreeRADIUS, Cisco ISE, Aruba ClearPass) integrado com o seu diretório de identidade (Active Directory, LDAP ou IdP na nuvem).
- Crie um SSID WPA3-Enterprise dedicado para utilizadores conhecidos (colaboradores, convidados registados, membros de programas de fidelização).
- Forneça credenciais 802.1X através de uma solução de Gestão de Dispositivos Móveis (MDM) para dispositivos corporativos, ou através de um portal de registo self-service para BYOD e convidados registados.
- Atualize as políticas de NAC para impor atribuições de VLAN, ACLs e limites de largura de banda com base em atributos RADIUS (por exemplo,
Tunnel-Private-Group-IDpara atribuição de VLAN) em vez de endereços MAC.
Passo 3: Implementar Passpoint e OpenRoaming para Convidados Temporários (Meses 3-6)
Para convidados temporários - como visitantes de hotéis, clientes de retalho ou espetadores em estádios - gerir credenciais 802.1X individuais é inviável. O Passpoint (Hotspot 2.0 / IEEE 802.11u) resolve este problema ao permitir uma autenticação contínua, automática e encriptada sem necessidade de um Captive Portal.
O Passpoint permite que um dispositivo descubra automaticamente uma rede compatível e se autentique utilizando credenciais fornecidas por um Fornecedor de Identidade (IdP) fidedigno. O utilizador nunca chega a ver uma página de início de sessão.
O Papel da Purple como Fornecedor de Identidade: A plataforma Purple's Guest WiFi funciona como um Fornecedor de Identidade gratuito para serviços como o OpenRoaming sob a licença Connect. Assim que um convidado se autentica através de um Captive Portal ou de uma aplicação de fidelização com tecnologia Purple num local, a Purple fornece-lhe credenciais Passpoint. Nas visitas seguintes a qualquer local com suporte para OpenRoaming na federação, o dispositivo liga-se de forma automática e segura - a identidade do utilizador é verificada na Camada 7, independentemente do seu endereço MAC.
Esta arquitetura também alimenta diretamente a plataforma WiFi Analytics, onde as contagens de visitantes, tempos de permanência e taxas de retorno são calculados a partir de identidades verificadas, e não de endereços MAC efémeros.

Melhores Práticas para Implementação Empresarial
As seguintes melhores práticas, independentes de fornecedor, aplicam-se a todas as escalas de implementação:
Desassociar políticas de endereços MAC: Audite todas as políticas de NAC no seu ambiente. Qualquer política que faça referência a um endereço MAC específico ou a um grupo de dispositivos baseado em MAC deve ser migrada para referenciar atributos de identidade do utilizador (nome de utilizador RADIUS, grupo Active Directory, certificado CN). Este é um pré-requisito não negociável para uma rede resiliente à randomização de MAC.
Segmentar dispositivos IoT separadamente: A maioria dos dispositivos IoT empresariais (leitores de controlo de acessos, controladores AVAC, sinalização digital) não implementa a randomização de MAC. No entanto, estes devem ser segregados numa VLAN dedicada utilizando MPSK ou autenticação baseada em certificados, em vez de MAC Authentication Bypass (MAB), que permanece vulnerável a spoofing. Para uma análise detalhada deste tópico, consulte o nosso guia sobre Como Gerir a Segurança de Dispositivos IoT com NAC e MPSK (também disponível em espanhol: Gestión de la seguridad de dispositivos IoT con NAC y MPSK).
Adotar o WPA3 como base: O WPA3-Personal (SAE) e o WPA3-Enterprise oferecem uma segurança significativamente mais forte do que o WPA2 e são necessários para implementações Passpoint R3. Certifique-se de que o firmware do seu ponto de acesso e os suplicantes do cliente suportam WPA3 antes de iniciar o Passo 3.
Validar registos de conformidade: Ao abrigo do GDPR e PCI-DSS, deve ser capaz de associar a atividade de rede a um utilizador ou dispositivo específico. Os sistemas de registo baseados em MAC já não são suficientes. Certifique-se de que o seu SIEM e infraestrutura de registos capturam identidades de utilizadores autenticados a partir de registos de contabilidade RADIUS, em vez de apenas endereços MAC de registos DHCP.
Para obter contexto sobre decisões de rede empresarial relacionadas, consulte o nosso guia sobre SD-WAN vs MPLS: O Guia de Rede Empresarial 2026 e a nossa introdução sobre BLE Low Energy Explicado para Empresas.
Resolução de Problemas e Mitigação de Riscos
Modos de Falha Comuns e Resoluções
Sintoma: Pool de DHCP esgotado durante as horas de ponta, apesar do fluxo normal de pessoas. Diagnóstico: Inspecione os registos de concessão de DHCP para verificar a existência de várias concessões atribuídas ao mesmo dispositivo físico (identificável por correlação com os registos de associação do AP). Se um único dispositivo tiver consumido mais de 3 concessões em 24 horas, a rotação de MAC é confirmada. Resolução: Reduza imediatamente os tempos de concessão. Implemente o Passo 2 (802.1X) para estabilizar a identidade dos utilizadores de alta frequência.
Sintoma: Visitantes recorrentes repetidamente redirecionados para o Captive Portal. Diagnóstico: A cache de sessão NAC é baseada no MAC. Confirme verificando se o MAC atual do visitante corresponde ao MAC em cache da sessão anterior. Resolução: Implemente o Passpoint para visitantes recorrentes através de uma aplicação de fidelização ou provisionamento de perfis. Esta é a única solução permanente.
Sintoma: Análises que reportam contagens de visitantes únicos 3x superiores ao esperado. Diagnóstico: A plataforma de análise está a contar endereços MAC únicos em vez de sessões autenticadas únicas. Resolução: Migre as análises para dependerem de dados de identidade Layer 7 dos registos de autenticação do Captive Portal ou da contabilidade RADIUS. Abandone completamente a contagem de visitantes baseada em MAC.
Sintoma: O dispositivo IoT perde a atribuição de VLAN após se reconectar aparentemente. Diagnóstico: Confirme se o firmware do dispositivo IoT implementa a aleatorização de MAC (raro mas presente em alguns dispositivos IoT de consumo implementados em ambientes empresariais). Resolução: Migre a autenticação IoT para MPSK ou 802.1X baseado em certificados. Não dependa de MAB para qualquer dispositivo que implemente aleatorização.
-
ROI e Impacto Empresarial
Abordar a aleatorização de MAC não é um centro de custos - é um facilitador de receitas e conformidade.
Redução de Custos Operacionais: A eliminação de pedidos de suporte relacionados com Captive Portals gera poupanças imediatas. Para uma grande cadeia de hotéis com 200 propriedades, reduzir as chamadas de suporte de WiFi de convidados mesmo em 30% pode diminuir os custos anuais de helpdesk em dezenas de milhares de libras.
Qualidade dos Dados de Marketing: Análises de visitantes precisas e baseadas em identidade melhoram diretamente o ROI das campanhas de marketing. Quando os dados de afluência são baseados em identidades verificadas em vez de MACs rotativos, os cálculos da taxa de conversão, a análise do tempo de permanência e a atribuição de visitas de retorno tornam-se contributos fiáveis para as decisões empresariais.
Garantia de Conformidade: O GDPR exige que o processamento de dados esteja associado a indivíduos identificáveis com o consentimento adequado. Um sistema baseado em MAC não pode associar de forma fiável a atividade de rede a um indivíduo específico. Um sistema centrado na identidade com autenticação verificada fornece a pista de auditoria necessária para a conformidade com o GDPR e para o registo de segmentação de rede PCI-DSS.
Experiência do Convidado e Receita: Na hotelaria, uma ligação WiFi automática e sem fricções (via Passpoint) está a tornar-se rapidamente um diferenciador competitivo. Os hotéis e locais que eliminam os Captive Portals para os hóspedes frequentes reportam aumentos significativos nas pontuações de satisfação dos hóspedes e tempos de permanência mais longos - ambos correlacionados com uma receita acessória mais elevada por visita.
Definições Principais
Randomização de Endereço MAC
Uma funcionalidade de privacidade nos sistemas operativos modernos (iOS 14+, Android 10+, Windows 11) onde um dispositivo gera um endereço MAC temporário e administrado localmente, em vez de utilizar o seu endereço de hardware gravado de fábrica ao ligar-se ou ao procurar redes WiFi. O endereço randomizado pode ser por rede (estável para um determinado SSID) ou rodado periodicamente.
As equipas de TI deparam-se com isto quando os dispositivos não conseguem contornar os portais cativos em visitas de retorno, quando as plataformas de analítica reportam contagens de visitantes únicos inflacionadas, ou quando os âmbitos DHCP se esgotam inesperadamente em ambientes de alta densidade.
Controlo de Acesso à Rede (NAC)
Uma estrutura de segurança e tecnologia associada que aplica políticas em dispositivos que tentam aceder a uma rede, determinando o nível de acesso concedido com base na identidade do dispositivo, postura (estado de conformidade) e credenciais do utilizador. As plataformas NAC comuns incluem o Cisco ISE, Aruba ClearPass e Forescout.
Os sistemas NAC dependiam tradicionalmente de endereços MAC para a criação de perfis de dispositivos, aplicação de políticas e monitorização de sessões - um paradigma que a randomização de MAC veio fundamentalmente comprometer.
Captive Portal
Uma página web que intercepta o tráfego HTTP de um utilizador e requer interação (início de sessão, aceitação de termos ou pagamento) antes de conceder acesso à rede. Os portais cativos utilizam normalmente a colocação de endereços MAC em cache para reconhecer os utilizadores que regressam e evitar a reautenticação.
A randomização de MAC quebra a funcionalidade "Lembrar-me" dos portais cativos, uma vez que o dispositivo que regressa apresenta um novo endereço MAC que não corresponde à sessão em cache.
IEEE 802.1X
Uma norma IEEE para Controlo de Acesso à Rede baseado em portas que fornece um mecanismo de autenticação para dispositivos que se ligam a uma LAN ou WLAN. Utiliza o Extensible Authentication Protocol (EAP) para autenticar utilizadores ou dispositivos num servidor RADIUS, vinculando o acesso à rede a uma identidade verificada em vez de a um endereço de hardware.
O 802.1X é a principal solução arquitetural para a randomização de MAC em ambientes empresariais, transferindo a autenticação da camada do dispositivo para la camada de identidade.
Passpoint (Hotspot 2.0 / IEEE 802.11u)
Um programa de certificação da Wi-Fi Alliance e padrão IEEE associado que permite aos dispositivos detetar, selecionar e autenticar-se automaticamente em redes WiFi utilizando credenciais fornecidas por um Provedor de Identidade fidedigno, sem interação do utilizador ou redirecionamento de Captive Portal.
O Passpoint é a solução recomendada para eliminar portais cativos dependentes de MAC para populações de hóspedes transitórios em hotelaria, retalho e locais públicos.
OpenRoaming
Uma federação da Wireless Broadband Alliance (WBA) de redes WiFi e provedores de identidade que permite aos dispositivos ligarem-se de forma simples e segura a redes participantes globalmente, utilizando as suas credenciais móveis, corporativas ou de redes sociais existentes.
A Purple atua como um provedor de identidade para o OpenRoaming sob a licença Connect, permitindo que os locais ofereçam acesso automático e seguro a WiFi de convidados, mantendo a visibilidade da identidade para análise e conformidade.
DHCP Scope Exhaustion
Uma condição de rede em que um servidor DHCP atribuiu todos os endereços IP disponíveis no seu pool configurado e não consegue responder a novos pedidos de DHCP, fazendo com que novos clientes não consigam obter conectividade de rede.
Um sintoma operacional direto da aleatorização de MAC em ambientes de alta densidade. Um único dispositivo físico que altere o seu endereço MAC pode consumir várias concessões de IP, esgotando rapidamente o pool disponível.
Layer 7 Identity Binding
O processo de associar a atividade de rede, dados de sessão e análises a uma identidade de utilizador autenticado específica na camada de aplicação (Camada 7 do modelo OSI), em vez de depender de identificadores da camada de rede, tais como endereços MAC (Camada 2) ou endereços IP (Camada 3).
Essencial para análises de WiFi precisas, registo de sessões em conformidade com o GDPR e imposição fiável de políticas NAC numa arquitetura de rede pós-aleatorização de MAC.
Locally Administered Address (LAA)
Um endereço MAC no qual o segundo bit menos significativo do primeiro octeto (o bit 'U/L') está definido como 1, indicando que o endereço foi atribuído por software e não pelo fabricante do hardware. Os endereços MAC aleatórios são sempre endereços administrados localmente.
Os engenheiros de rede podem detetar clientes aleatórios no servidor RADIUS ou DHCP verificando o bit LAA. Os primeiros octetos de 02, 06, 0A ou 0E indicam um endereço administrado localmente.
Exemplos Práticos
Uma cadeia de retalho com 500 lojas está a sofrer exaustão do pool de DHCP durante as horas de ponta do comércio de fim de semana. A equipa de rede não registou um aumento de visitantes, mas os registos de DHCP mostram que o âmbito do VLAN de convidados fica consistentemente esgotado ao meio-dia de sábado. O tempo de concessão (lease time) atual é de 24 horas.
Passo 1 - Confirmar a causa raiz: Extraia os registos de concessão do DHCP e cruze-os com os registos de associação dos APs. Procure múltiplas concessões atribuídas ao mesmo dispositivo físico dentro de uma janela de 24 horas. Se um dispositivo aparecer com 3 ou mais endereços MAC diferentes num único dia, a rotação de MAC é confirmada como o principal fator direcionador.
Passo 2 - Mitigação imediata: Reduza os tempos de concessão do DHCP no VLAN de convidados de 24 horas para 2 horas. Isto recupera endereços IP de clientes em trânsito e de MACs em rotação de forma significativamente mais rápida. Aumente também o tamanho do pool de DHCP como margem de segurança.
Passo 3 - Resolução a médio prazo: Implemente o aprovisionamento do Passpoint através da aplicação de fidelização da marca. Os clientes frequentes que instalam a aplicação recebem um perfil Passpoint que os autentica automaticamente em 802.1X, contornando o Captive Portal dependente do MAC. A sua sessão fica agora vinculada à sua identidade de fidelização, e não ao seu MAC.
Passo 4 - Atualizar as políticas de NAC: Garanta que as políticas de atribuição de VLAN e de limitação de largura de banda referenciam o atributo de nome de utilizador do RADIUS, e não o endereço MAC. Isto garante uma aplicação consistente das políticas, independentemente da rotação de MAC.
Um grupo hoteleiro com 400 quartos está a receber reclamações de hóspedes que têm de iniciar sessão no WiFi do hotel todos os dias da sua estadia, apesar de o Captive Portal apresentar a opção 'Lembrar este dispositivo por 7 dias'. A equipa de TI do hotel confirmou que o NAC está configurado corretamente com uma cache de sessão de 7 dias.
Passo 1 - Diagnosticar a rotação de MAC: Peça a um hóspede para verificar as definições do seu iPhone ou Android para o SSID específico do hotel. No iOS, navegue até Definições > WiFi > [SSID do Hotel] e verifique se "Endereço WiFi Privado" está definido como "Rotativo". Se estiver ativado, o dispositivo roda o seu MAC diariamente, invalidando a cache da sessão de 7 dias a cada 24 horas.
Passo 2 - Comunicação de curto prazo com o hóspede: Atualize o ecrã de boas-vindas de WiFi do hotel e os materiais nos quartos para instruir os hóspedes sobre como definir o seu Endereço WiFi Privado como "Fixo" para o SSID do hotel. Esta é apenas uma medida provisória.
Passo 3 - Correção arquitetural permanente: Implemente uma configuração Passpoint R2 nos pontos de acesso do hotel. Integre com a plataforma Guest WiFi da Purple como Fornecedor de Identidade. Os hóspedes que se autenticarem uma vez através do Captive Portal no primeiro dia recebem um perfil Passpoint. Durante o resto da estadia - e em visitas futuras - o seu dispositivo liga-se de forma automática e segura, sem qualquer interação com o portal.
Passo 4 - Validar com a monitorização RADIUS: Confirme se os registos de monitorização RADIUS estão a capturar a identidade autenticada do hóspede (e-mail ou ID de fidelidade) em vez de apenas o endereço MAC, para garantir um registo de sessão em conformidade com o GDPR.
Perguntas de Prática
Q1. O diretor de TI de um estádio nota que a sua plataforma de análise de WiFi de convidados está a registar 58.000 visitantes únicos durante um jogo, mas a capacidade verificada do estádio é de 32.000. O fornecedor da plataforma de análise confirma que esta conta endereços MAC únicos. Qual é a causa mais provável e que alteração arquitetónica é necessária para produzir contagens de visitantes precisas?
Dica: Considere quantas vezes o endereço MAC de um único dispositivo pode alternar durante um evento de 3 horas e de que camada da pilha de rede a plataforma de análise está a ler.
Ver resposta modelo
A plataforma de análise está a contar endereços MAC únicos na Camada 2, e a aleatorização de MAC está a fazer com que cada dispositivo físico apareça como múltiplos visitantes únicos à medida que altera o seu endereço durante o evento. O número de 58.000 representa provavelmente eventos de rotação de MAC e não indivíduos reais. A correção arquitetónica consiste em migrar a plataforma de análise para contar identidades autenticadas únicas na Camada 7 - especificamente, sessões de autenticação de Captive Portal únicas ou registos de contabilidade RADIUS. Cada sessão autenticada está vinculada a uma identidade verificada (e-mail, número de telefone ou login social), que não muda quando o MAC é alterado. Isto produzirá uma contagem de visitantes precisa e em conformidade com o GDPR.
Q2. É o arquiteto de rede de uma grande organização do NHS que está a implementar uma nova solução NAC. Precisa de garantir que os dispositivos IoT médicos (bombas de infusão, sistemas de monitorização de doentes) permanecem ligados de forma segura a uma VLAN clínica, enquanto os dispositivos de convidados (doentes e visitantes) são isolados numa VLAN apenas com acesso à Internet. O CISO da organização assinalou que o MAC Authentication Bypass (MAB) é insuficiente para a segurança dos dispositivos clínicos. Como desenha a arquitetura de autenticação para cada classe de dispositivo?
Dica: Diferencie as capacidades de autenticação de dispositivos IoT médicos sem ecrã/interface versus smartphones de consumo. Considere quais os dispositivos que podem suportar certificados 802.1X e quais os que não podem.
Ver resposta modelo
Para dispositivos IoT médicos: implemente 802.1X com EAP-TLS (autenticação baseada em certificados) para os dispositivos que o suportem. Para dispositivos legados que não suportam 802.1X, utilize MPSK (Multi Pre-Shared Key) com uma PSK exclusiva por dispositivo, garantindo que cada dispositivo fica isolado mesmo que uma PSK seja comprometida. Mantenha um inventário rigoroso de dispositivos e forneça certificados ou PSKs através do sistema de gestão de dispositivos/MDM. Atribua a VLAN clínica através de atributos RADIUS após uma autenticação bem-sucedida.
Para dispositivos de convidados (pacientes e visitantes): assuma que todos os MACs são aleatórios. Aloje um Captive Portal para a autenticação inicial (verificação por e-mail/SMS para consentimento em conformidade com o GDPR). Para convidados que regressam, integre com o Passpoint/OpenRoaming da Purple para permitir a ligação automática em visitas subsequentes. Atribua todo o tráfego de convidados a uma VLAN apenas de internet sem acesso às redes clínicas, aplicada ao nível do RADIUS por grupo de utilizadores, e não por endereço MAC.
Q3. Uma marca de retalho de luxo pretende implementar uma experiência WiFi sem fricção onde os membros do programa de fidelidade VIP se ligam automaticamente, sem qualquer interação com o portal, ao entrarem em qualquer uma das 80 lojas emblemáticas da marca a nível global. Dado que a aleatorização de MAC torna o caching de sessões baseado em MAC pouco fiável, qual é a abordagem de arquitetura mais robusta e que dados obtém a marca como resultado?
Dica: O caching de MAC não é um mecanismo viável para visitas de retorno sem fricção. Considere que identificador persistente e não rotativo pode ser utilizado em alternativa, e como este é aprovisionado no dispositivo.
Ver resposta modelo
A abordagem mais robusta é o Passpoint (Hotspot 2.0) aprovisionado através da aplicação de fidelização da marca. Quando um membro VIP se autentica pela primeira vez (através da aplicação ou de um Captive Portal de utilização única), a plataforma Purple Guest WiFi fornece um perfil Passpoint que contém credenciais 802.1X associadas à identidade de fidelização do membro. O perfil é instalado no dispositivo e guardado de forma segura. Em visitas subsequentes a qualquer uma das 80 lojas, o dispositivo deteta automaticamente o SSID compatível com Passpoint e autentica-se em segundo plano utilizando as credenciais guardadas - sem portal, sem interação, sem dependência de MAC.
A marca obtém: (1) eventos de ligação precisos e associados à identidade para cada visita à loja, permitindo uma atribuição precisa de visitas a membros específicos do programa de fidelização; (2) dados de tempo de permanência e frequência de visitas associados a identidades verificadas para enriquecimento do CRM; (3) um registo de auditoria em conformidade com o GDPR, associando o acesso à rede ao consentimento explícito capturado durante a adesão inicial; e (4) a capacidade de acionar mensagens de marketing personalizadas em tempo real com base na presença em loja, utilizando a plataforma de WiFi Analytics.
Continue a ler esta série
PPSK WPA3: comparando funcionalidades e modelos de implementação
Este guia de referência técnica compara PPSK e WPA3-SAE, explicando as suas diferenças arquiteturais e modelos de implementação para ambientes multi-tenant. Oferece orientação prática para gestores de TI e promotores imobiliários sobre como obter redes WiFi seguras e isoladas utilizando as soluções baseadas em identidade da Purple.
Gestão de Largura de Banda para WiFi de Colaboradores: Shaping, QoS e Redução de Tráfego
Este guia detalha métodos práticos para gerir a largura de banda para o WiFi de colaboradores em espaços empresariais. Aborda a implementação de traffic shaping, QoS e como a implementação do Purple Shield reduz a carga da rede sem necessidade de atualizações de infraestrutura.
How to Reduce the Number of WiFi SSIDs Using Per-Device PSK (iPSK, DPSK, MPSK)
Este guia de referência técnica autoritário explica como as equipas de TI podem eliminar a degradação de desempenho do WiFi causada pelo overhead de beacon de SSID, fundindo múltiplas redes dedicadas num único SSID utilizando PSK por dispositivo (xPSK). Abrange o panorama de fornecedores incluindo Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK, com orientações práticas de implementação em atribuição dinâmica de VLAN, onboarding de IoT e conformidade com PCI DSS. Os operadores de espaços em hotelaria, retalho, estádios e organizações do setor público encontrarão orientações de arquitetura acionáveis e exemplos práticos do mundo real.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.